
Digital Credentials API explicada: com els webs connecten amb carteres d'ID
La Digital Credentials API del W3C per a empreses: com un web demana una identitat a una cartera sense redirecció, compatibilitat el 2026, QR entre dispositius, privadesa, iframes i com Didit la fa servir per a Google Wallet.
En resum
La Digital Credentials API és una API de navegador del W3C que permet a un lloc web demanar dades d'identitat a una cartera digital amb una sola crida, navigator.credentials.get() amb un membre digital. El navegador i el sistema operatiu mostren el diàleg de la cartera, i la cartera retorna una resposta signada i xifrada.[1][2]
- Chrome l'habilita per defecte a partir de la versió 141, tal com va anunciar Google el 3 d'octubre de 2025; Safari 26 hi dona suport per a sol·licituds ISO mdoc.[2][3]
- Transmet sol·licituds OpenID4VP o ISO/IEC 18013-7 Annex C, sense cap redirecció ni cap codi QR propi.[1]
- Didit la utilitza per acceptar identificacions digitals de Google Wallet a cinc països.[8]
Demostrar qui ets a internet ha implicat durant molt de temps una foto d'un document d'identitat i una selfie. Les identificacions digitals a la cartera d'un telèfon ho canvien, però un lloc web encara necessita una manera segura d'accedir a la cartera. La Digital Credentials API és aquest pont.
Aquesta guia explica l'API per a gestors de producte i arquitectes: com flueix una sol·licitud, on funciona avui dia, l'intercanvi entre dispositius, la privacitat, els iframes i com la fa servir Didit per a Google Wallet. Els detalls interns del protocol es troben a la nostra guia del verificador OpenID4VP i els formats de credencial a SD-JWT VC vs mdoc.
Què és la Digital Credentials API
La Digital Credentials API és una especificació del W3C Federated Identity Working Group. La seva darrera versió és un esborrany de treball del 19 de novembre de 2026, en la via de Recomanació.[1] L'especificació defineix una API que permet als navegadors «mediar la presentació i l'emissió de credencials digitals, com ara un permís de conduir o un document d'identitat emès pel govern». Es basa en Credential Management Level 1 i «està dissenyada per ser agnòstica respecte als formats de credencial».[1]
A la pràctica, és un tipus de credencial més per a la crida de navegador que els llocs web ja fan servir per a passkeys. Durant la seva prova d'origen, l'API residia a navigator.identity.get(); Chrome la va moure a navigator.credentials.get() quan es va llançar.[2] L'API només trasllada una sol·licitud a una cartera i en retorna una resposta; el contingut pertany als protocols subjacents.
| Capa | Què fa | Exemples |
|---|---|---|
| API de navegador | Transmet la sol·licitud des de la pàgina i en retorna la resposta | W3C Digital Credentials API |
| Protocol de presentació | Defineix la sol·licitud i la resposta que la cartera entén | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| Format de credencial | L'estructura de dades signada dins de la resposta | ISO mdoc, SD-JWT VC |
| Plataforma | Troba carteres que poden respondre i mostra el selector | Android Credential Manager, iOS |
| Cartera | Conté la credencial, demana confirmació a l'usuari, signa la resposta | Google Wallet |
La pila que hi ha sota una crida a la Digital Credentials API.[1][2][4]
Com flueix una sol·licitud de la Digital Credentials API
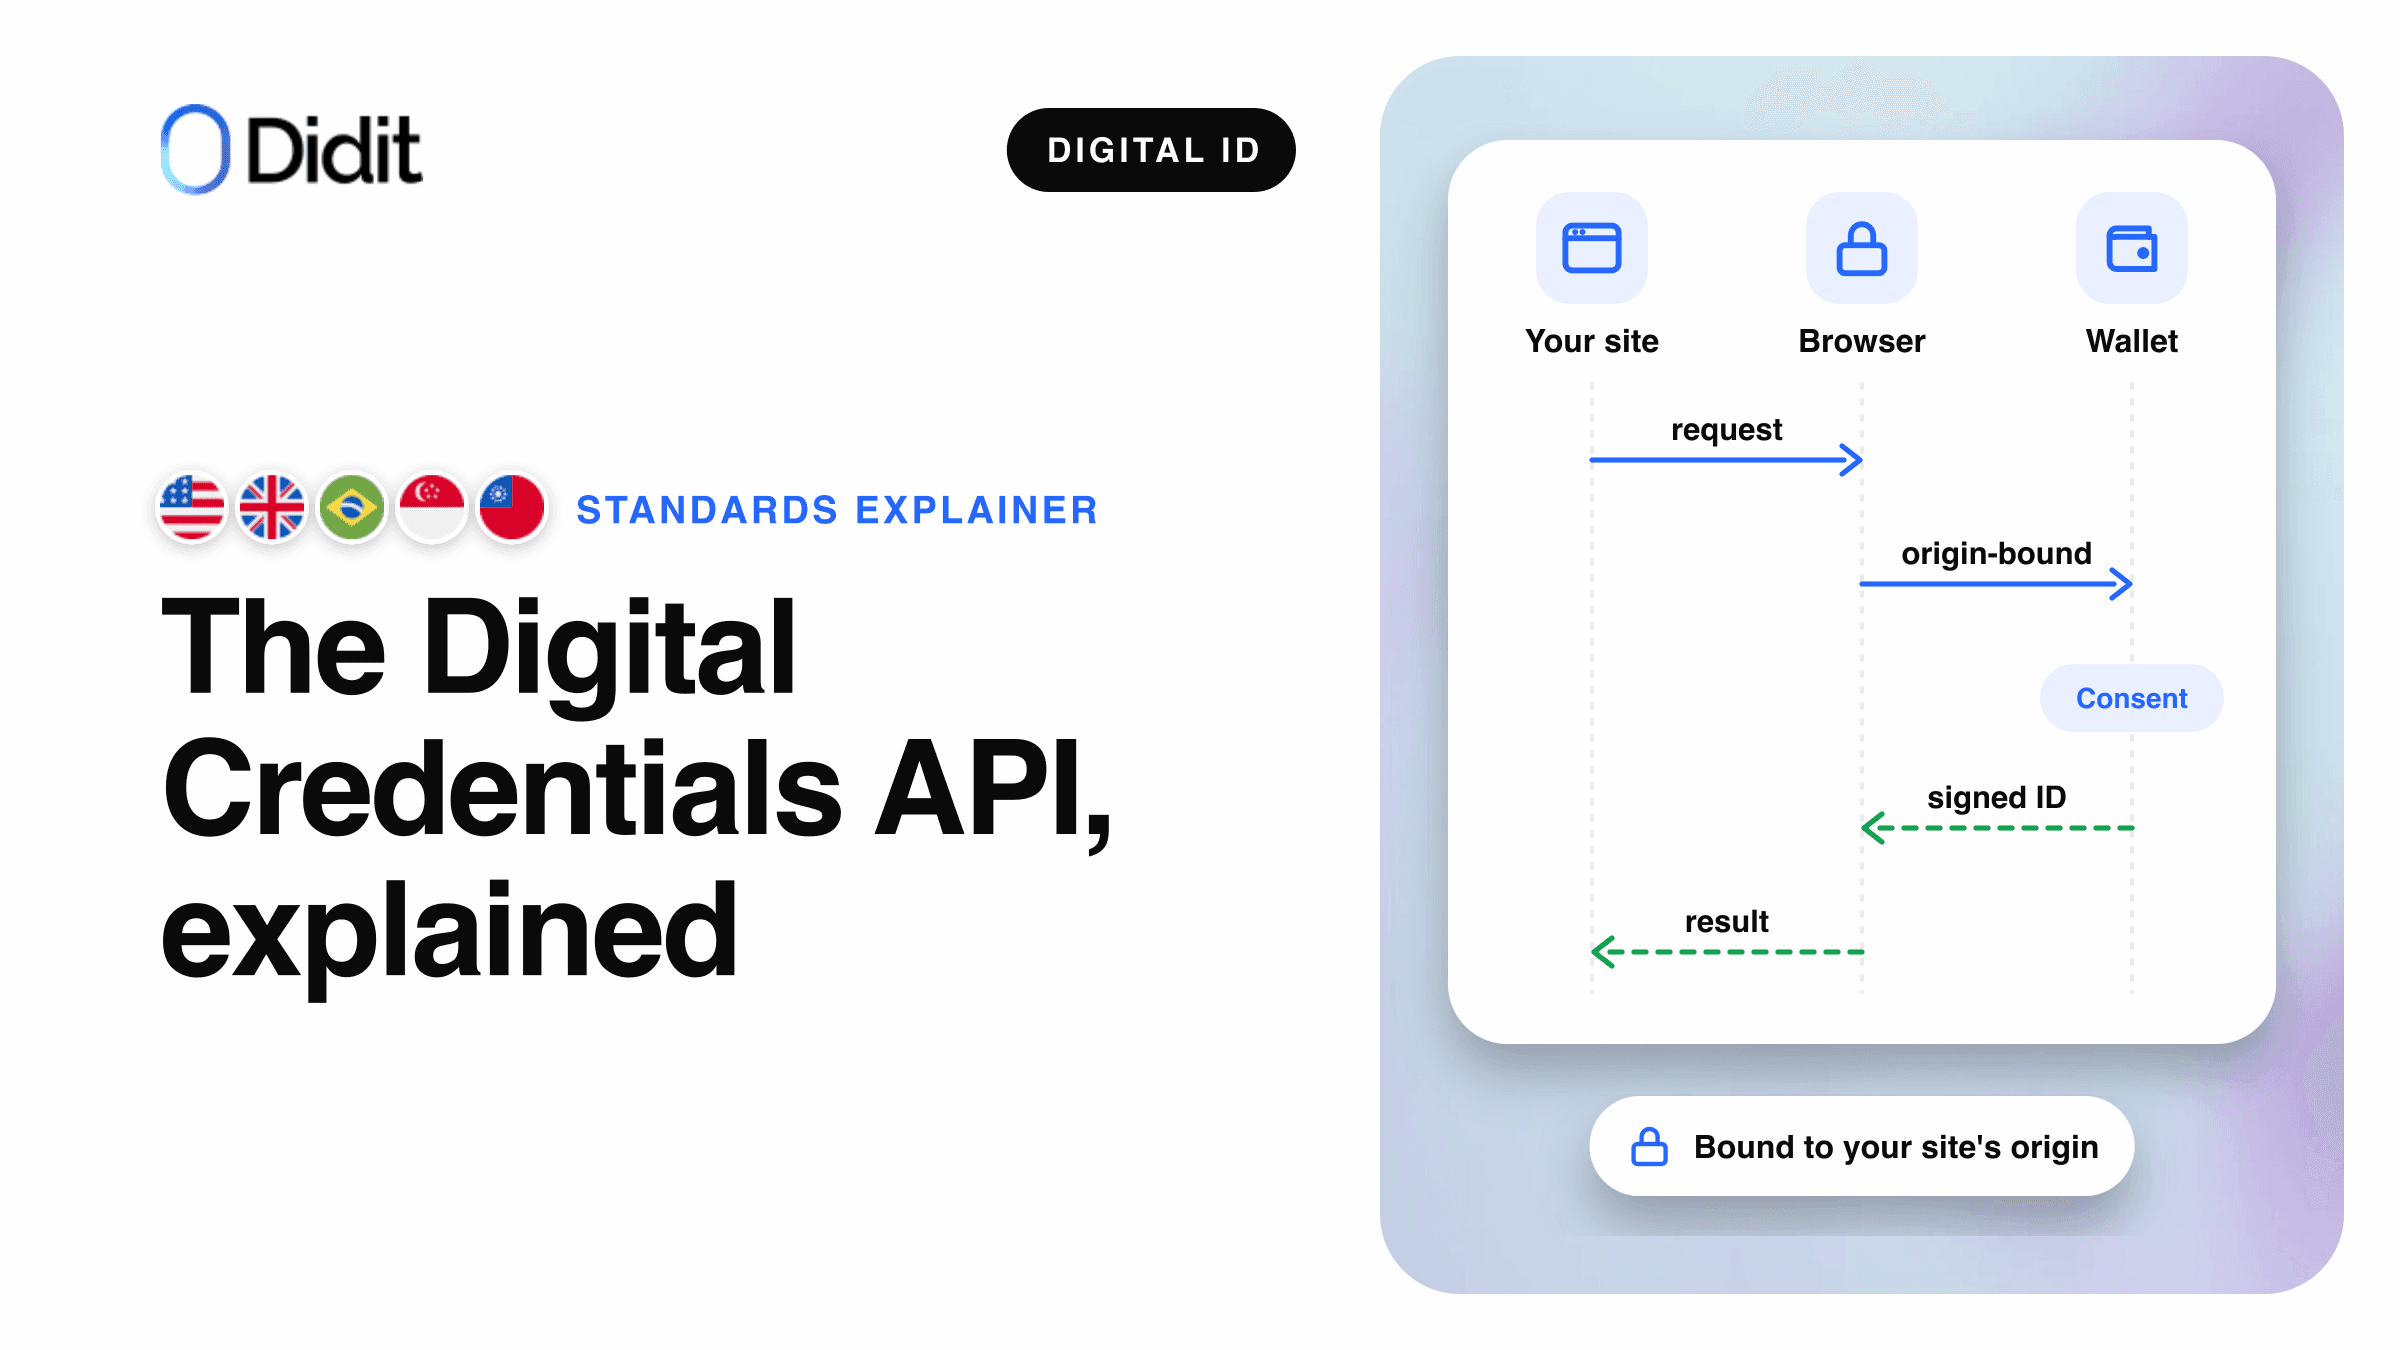
Una verificació requereix un sol viatge d'anada i tornada entre la vostra pàgina i la cartera. El vostre servidor crea la sol·licitud, la vostra pàgina la passa al navegador amb un clic i la resposta xifrada torna al vostre servidor per a la comprovació.[2][6]
El navegador afegeix l'origen i mostra el selector
L'usuari revisa i aprova
Desxifrar, comprovar signatures
Una presentació en el mateix dispositiu mitjançant la Digital Credentials API, simplificada.[1][2][6]
Cada sol·licitud especifica un protocol i inclou un objecte data en aquest protocol. Els navegadors han de ser compatibles amb tots els protocols de presentació de la taula de l'especificació:[1]
| Identificador | Protocol | Estructura de la sol·licitud |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Sol·licitud no signada |
openid4vp-v1-signed | OpenID4VP 1.0 | Sol·licitud signada |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Sol·licitud signada per diverses parts |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | Sol·licitud ISO mdoc |
Protocols de presentació al registre del W3C, esborrany de treball de 19 de novembre de 2026.[1]
Abans de mostrar un botó, una pàgina comprova typeof DigitalCredential i DigitalCredential.userAgentAllowsProtocol().[2][3] La resposta es rep com un objecte DigitalCredential amb una càrrega útil data xifrada, que la pàgina reenvia al seu backend.[2] La sintaxi de la sol·licitud i els modes de resposta són qüestions de protocol, tractades a la guia del verificador OpenID4VP.
Per què no hi ha cap redirecció
Abans d'aquesta API, un lloc web accedia a una cartera enviant l'usuari a un altre lloc: una redirecció o un URI personalitzat lliurat a una aplicació, sovint mostrat com un codi QR a l'escriptori. La Digital Credentials API manté l'usuari a la vostra pàgina i retorna la resposta a la mateixa pestanya.[2]
Via anterior
Redirecció o URI personalitzat
- L'usuari surt de la vostra pàgina cap a una aplicació o una pàgina allotjada
- La vostra pàgina dibuixa el seu propi codi QR a l'escriptori
- La cartera sap qui fa la sol·licitud a partir del contingut d'aquesta
- Cada cartera necessita el seu propi format d'enllaç
Específic de l'esquema
Via mediada pel navegador
Digital Credentials API
- L'usuari es queda a la vostra pàgina, el navegador mostra el diàleg
- El navegador dibuixa el codi QR a l'escriptori
- El mateix navegador determina l'origen que fa la sol·licitud
- Una sola crida, qualsevol cartera que la plataforma trobi
W3C Digital Credentials
Com accedeix una pàgina a una cartera, abans i amb l'API.[1][2]
La diferència més important és l'origen. L'especificació exigeix que el navegador utilitzi «la seva pròpia determinació de l'origen del document» i no pas un de proporcionat per la pàgina, de manera que «la part que es mostra a l'usuari» és la que ha vist el navegador.[1] Una sol·licitud signada d'OpenID4VP també pot incloure els seus orígens esperats, cosa que la guia de Google estableix «per evitar atacs de relé».[6] L'arquitectura de la cartera europea d'identitat digital (EUDI Wallet) assenyala el mateix sobre els fluxos d'URI personalitzats entre dispositius, tal com explica la nostra guia per a entitats de confiança.
Compatibilitat de navegadors i plataformes a finals de 2026
La compatibilitat depèn del navegador, del sistema operatiu i del protocol de la sol·licitud. La taula reflecteix fonts públiques consultades el 20 de novembre de 2026.
| Navegador o plataforma | On | Presentació | Protocols | Font |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Activat per defecte a partir de la versió 141 (3 d'octubre de 2025) | OpenID4VP i Annex C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | A partir de la versió 141 | OpenID4VP i Annex C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Compatible | Només Annex C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| Altres navegadors d'iOS | iOS 26 | Com Safari, funcionen amb WebKit | Només Annex C | Chrome, W3C CG[2][5] |
| Firefox | macOS | A partir de la versió 149 | Només Annex C | W3C CG[5] |
| Firefox | Android, Windows, Linux | En desenvolupament | Encara no | W3C CG[5] |
| Aplicacions d'Android | Android 9 (nivell d'API 28) i posteriors | Credential Manager | OpenID4VP per a Google Wallet | Android, Google[4][6] |
W3C CG = la taula de compatibilitat del W3C Web Identity and Credentials Adoption Community Group.[5]
Els usuaris també necessiten un dispositiu compatible: Android amb Google Play services 24.0 o posterior, o iOS 26 o posterior, a més d'una aplicació de cartera que admeti l'API.[2] Google Wallet respon a identitats digitals basades en ISO mdoc mitjançant OpenID4VP 1.0 a Android 9 i posterior.[6] WebKit assenyala que encara no funciona dins de WKWebView, la vista web de les aplicacions d'iOS.[3] També indica un problema conegut: una sol·licitud que combini OpenID4VP i Annex C pot deixar iOS amb un indicador de càrrega infinit en escanejar un codi QR des de Chrome a macOS.[3]
Nota
La compatibilitat canvia amb cada versió. Detecteu la funció i el protocol en temps d'execució, i manteniu una altra via per a la resta.
Al mateix dispositiu i entre dispositius
Quan la cartera es troba al mateix dispositiu, Android mostra un selector de credencials coincidents. Quan no hi és, el navegador ofereix continuar en un telèfon.[2][7]
1La pàgina crida l'API en fer clic
La mateixa sol·licitud en tots els casos.
Hi ha una credencial coincident en aquest dispositiu
Mateix dispositiu
El selector de la plataforma llista les credencials; la cartera s'obre sobre la pàgina.
Entre dispositius
El navegador mostra el seu propi codi QR; el telèfon l'escaneja i supera una comprovació de proximitat per Bluetooth.
2La resposta torna a la mateixa pàgina
Xifrada, a través del navegador.
On apareix el diàleg de la cartera.[2][6]
Chrome afirma que escanejar el codi QR estableix "una connexió segura, xifrada d'extrem a extrem i resistent a la pesca de credencials" entre l'ordinador i el telèfon, mitjançant el protocol CTAP a través de Bluetooth Low Energy per comprovar que l'usuari és físicament present i té el control de tots dos dispositius.[2] Google afegeix dues condicions per a Google Wallet: el Bluetooth ha d'estar activat per trobar el dispositiu proper, i el flux entre dispositius està "només disponible quan el soci ha implementat Signed Requests".[7]
La vostra pàgina mai no dibuixa cap codi QR. Els límits provenen de les plataformes: iOS no admet la presentació des d'una credencial en un altre dispositiu, i Safari a macOS només transmet sol·licituds d'Annex C, de manera que una sol·licitud OpenID4VP no pot arribar a una cartera d'Android des de Safari.[5]
Privadesa i seguretat: què protegeix l'API
En lloc d'una imatge de tot el document, la cartera només retorna els atributs indicats a la sol·licitud, signats per l'emissor. Chrome anomena aquest principi "divulgació selectiva": els llocs web "només reben la informació mínima necessària".[2]
| Protecció | Què significa a la pràctica | Font |
|---|---|---|
| Divulgació selectiva | Només els camps sol·licitats surten de la cartera | Chrome[2] |
| Gest de l'usuari | Una sol·licitud requereix un clic; els llocs web no poden demanar-ho de manera silenciosa ni reiterada | W3C[1] |
| Mediació cada vegada | El selector de la plataforma pregunta a l'usuari en cada sol·licitud | W3C[1] |
| Origen definit pel navegador | La pàgina no pot simular ser un altre lloc web | W3C[1] |
| Resposta xifrada | Xifrada amb la vostra clau; només el vostre servidor la desxifra | W3C, Chrome[1][2] |
| Aprovació per compartir | Google Wallet demana una dada biomètrica, un PIN o un patró abans de compartir | Google[7] |
Google declara que no desa dades relacionades amb les credencials als seus servidors.[7] La pantalla de consentiment és la de la cartera: Google Wallet mostra el nom, el logotip i la política de privacitat proporcionats pel verificador, de manera que la persona veu qui ho demana abans de compartir.[7]
Una signatura vàlida demostra que les dades són autèntiques, però Chrome recorda als desenvolupadors que «han de verificar que l'emissor sigui adequat i de confiança» per al seu cas d'ús.[2] La feina al costat del servidor per a una resposta mdoc, seguint la guia de Google:[6]
- Desxifreu la resposta amb la clau corresponent a la sol·licitud.
- Valideu la cadena de certificats de l'emissor amb les arrels d'emissor de confiança.
- Comproveu cada valor retornat amb el seu resum signat.
- Comproveu la signatura del dispositiu sobre la sessió, que vincula el vostre origen.
Ús de l'API dins d'un iframe: digital-credentials-get
Molts fluxos de verificació s'executen dins d'un iframe al lloc web del client. L'especificació cobreix aquest cas amb una funcionalitat controlada per polítiques anomenada digital-credentials-get, la llista de permisos per defecte de la qual és 'self'.[1] Una pàgina d'un altre origen només pot cridar l'API si la pàgina que la incrusta li ho permet, mitjançant l'atribut allow de l'iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Atenció
Sense el permís, el navegador rebutja la sol·licitud a la cartera dins de l'iframe i l'usuari mai veu cap diàleg. Amb el flux allotjat de Didit en un iframe, afegiu digital-credentials-get a l'atribut allow o utilitzeu el Web SDK 0.5.1 o posterior.[10]
Quines carteres responen avui
A Android, el sistema mostra el selector, i les credencials que apareixen depenen de com es registra cada cartera amb Credential Manager i de la sol·licitud.[7] L'equip de Chrome qualifica Google Wallet d'adoptant primerenc.[2]
Nota
Com que altres carteres poden respondre a la mateixa crida, Google recomana un botó genèric com ara «Verifica amb identificació digital» en lloc del nom d'una sola cartera.[7]
A iOS, WebKit indica que l'API arriba a Apple Wallet o a altres aplicacions registrades com a proveïdors de documents d'identitat.[3] A Europa, l'arquitectura de la cartera europea d'identitat digital (EUDI Wallet) inclou OpenID4VP i ISO/IEC 18013-7 sobre la Digital Credentials API com a vies de presentació remota. La part del registre d'aquest procés es detalla a la guia per a entitats de confiança de la EUDI Wallet.
Com Didit us ajuda a acceptar Google Wallet mitjançant la Digital Credentials API
Didit gestiona la part del verificador de la Digital Credentials API per a Google Wallet, com un dels mètodes del seu producte de carteres d'identitat digital. Google Wallet està actiu a Didit en entorns de producció i de proves (sandbox), per al passi d'identitat creat a partir d'un passaport i per als permisos de conduir mòbils dels estats compatibles dels Estats Units, als Estats Units, al Regne Unit, al Brasil, a Singapur i a Taiwan.[8] Detalls del producte: verificació d'identitat amb Google Wallet. Codi: la guia d'integració.
- Flux allotjat. Els usuaris veuen «Verifica amb identificació digital» i confirmen en el diàleg del propi navegador o d'Android, sense cap redirecció. El mètode només apareix on el navegador pot enviar una sol·licitud OpenID4VP signada; en la resta de casos, es manté la verificació documental.[8][9]
- API autònoma. Didit retorna una sol·licitud a punt perquè la vostra pàgina la passi a
navigator.credentials.get()en fer clic, o al Credential Manager a Android; la seqüència completa es troba a la guia d'integració.[9] - Comprovacions. Didit verifica la signatura de l'emissor amb les arrels d'emissor de confiança, cada valor amb el seu resum signat i la signatura del dispositiu sobre el vostre origen i aquesta sol·licitud. La resposta es xifra per a Didit.[9]
- Resultat. Nom, data de naixement, número de document, data de caducitat, país i autoritat d'expedició, i nacionalitat per a un passi d'identitat, amb un nivell de garantia Substancial. No es comparteix cap fotografia.[8]
L'entorn de proves (sandbox) no requereix cap registre. Cada aplicació de producció es registra un sol cop amb Google a la consola (pas ID Verification, la fila de Google Wallet d'un país admès, Register with Google), una configuració única d'aproximadament un minut. L'API del verificador de Google és gratuïta; el preu de Didit per executar la comprovació és de $0.20 per verificació completada, i els inicis de sessió cancel·lats, caducats o rebutjats no es facturen. Vegeu els preus.[7][8]
Didit proporciona
- La sol·licitud signada i el registre amb Google
- El desxiframent i cada comprovació de signatura i d'origen
- La verificació documental com a alternativa en la mateixa sessió
A càrrec vostre
- El botó i el gest de l'usuari a la vostra pàgina
- El permís de l'iframe quan incrusteu el flux
- La decisió d'incorporació i les vostres polítiques
Accepteu documents d'identitat de Google Wallet sense crear cap verificador
Activeu Google Wallet en un flux de treball, proveu-lo a l'entorn de proves (sandbox) i pagueu només per les comprovacions completades.
Aspectes clau
- La Digital Credentials API és un esborrany de treball del W3C que canalitza les sol·licituds a carteres mitjançant
navigator.credentials.get(). - Chrome i Edge admeten OpenID4VP i l'Annex C; Safari només admet l'Annex C.
- El navegador estableix l'origen i dibuixa el codi QR entre dispositius.
- Dins d'un iframe, la pàgina que l'incrusta ha de concedir
digital-credentials-get. - Didit l'utilitza per a documents d'identitat de Google Wallet a cinc països, amb una alternativa documental.
Preguntes freqüents
Què és la Digital Credentials API?
Una API de navegador del W3C que permet a un lloc web sol·licitar una credencial digital, com ara un document d'identitat governamental, des d'una cartera mitjançant navigator.credentials.get(). El navegador i el sistema operatiu mostren el diàleg de la cartera.[1][2]
Quins navegadors admeten la Digital Credentials API?
Chrome la té activada per defecte a partir de la versió 141 a Android i escriptori, i Edge l'admet a partir de la versió 141. Safari 26 només l'admet per a sol·licituds ISO mdoc, i Firefox l'admet a macOS a partir de la versió 149, també només per a l'Annex C. Consultat el 20 de novembre de 2026.[2][3][5]
La Digital Credentials API funciona a l'iPhone?
Safari a iOS 26 admet l'API per a sol·licituds ISO mdoc (Annex C), i tots els navegadors d'iOS utilitzen el mateix motor. El mètode de Google Wallet de Didit utilitza sol·licituds OpenID4VP signades, i el flux allotjat només mostra el mètode on el navegador en pot enviar una, de manera que en un iPhone l'opció de cartera s'amaga i s'utilitza la verificació documental.[3][5][8]
La Digital Credentials API és el mateix que OpenID4VP?
No. L'API és el canal del navegador; OpenID4VP és un dels protocols que hi viatgen, al costat d'ISO/IEC 18013-7 Annex C. La sol·licitud indica el seu protocol, i la cartera respon en aquest protocol.[1]
Cal una prova d'origen per utilitzar-la?
No. Chrome activa l'API per defecte a partir de la versió 141, tal com Google va anunciar el 3 d'octubre de 2025. El codi de prova ha de passar de navigator.identity.get() a navigator.credentials.get().[2]
Per què l'API necessita un gest de l'usuari?
L'especificació requereix una activació transitòria, de manera que un lloc web no pot sol·licitar credencials de manera silenciosa o repetida. Crideu l'API des d'un controlador de clics; una crida fora d'un gest de l'usuari falla.[1]
Com funciona l'intercanvi entre dispositius sense el meu propi codi QR?
El navegador dibuixa el codi QR, una comprovació de Bluetooth confirma que el telèfon és a prop i la cartera respon a través d'una connexió xifrada. Google Wallet necessita una sol·licitud signada per a això.[2][7]
Quines carteres responen a la Digital Credentials API?
Google Wallet avui, a més d'altres carteres d'Android a través de Credential Manager. A iOS, Safari arriba als proveïdors de documents d'identitat registrats.[3][7]
La Digital Credentials API és d'ús gratuït?
Sí. És un estàndard del navegador, i Google diu que la seva Google Wallet API no costa res. Executar la part del verificador és independent: Didit només factura les verificacions completades.[7][8]
Fonts
- Digital Credentials, W3C Federated Identity Working Group, esborrany de treball del 19 de novembre de 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 d'octubre de 2025.
- WebKit Features in Safari 26.0, blog de WebKit, secció Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, consultat el 20 de novembre de 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, documentació de Didit.
- Digital ID wallets standalone API, documentació de Didit.
- In-context iframe, documentació de Didit.
La Digital Credentials API converteix una comprovació de cartera en una sola crida del navegador; la part difícil és el costat del verificador. Consulteu totes les carteres que Didit accepta a la pàgina de carteres d'identitat digital, i els eID nacionals a verificació d'eID.
Afegiu el botó «Verifica amb identificació digital» al vostre registre
Oferiu Google Wallet on funcioni i manteniu la verificació documental per a tota la resta, en un sol flux de treball.
Articles relacionats
- Google Wallet ID vs verificació de documents d'identitat: quan utilitzar cadascun
- Digital Credentials API explicada: com els webs connecten amb carteres d'ID
- Acceptar Google Wallet ID al teu flux d'onboarding: guia d'integració
- ID pass de Google Wallet: què reben les empreses i on funciona
- La verificació d'identitat amb Google Wallet ja està disponible a Didit
- 7 millors plataformes de programari eIDAS el 2026