
Das Neueste vom Didit Blog.
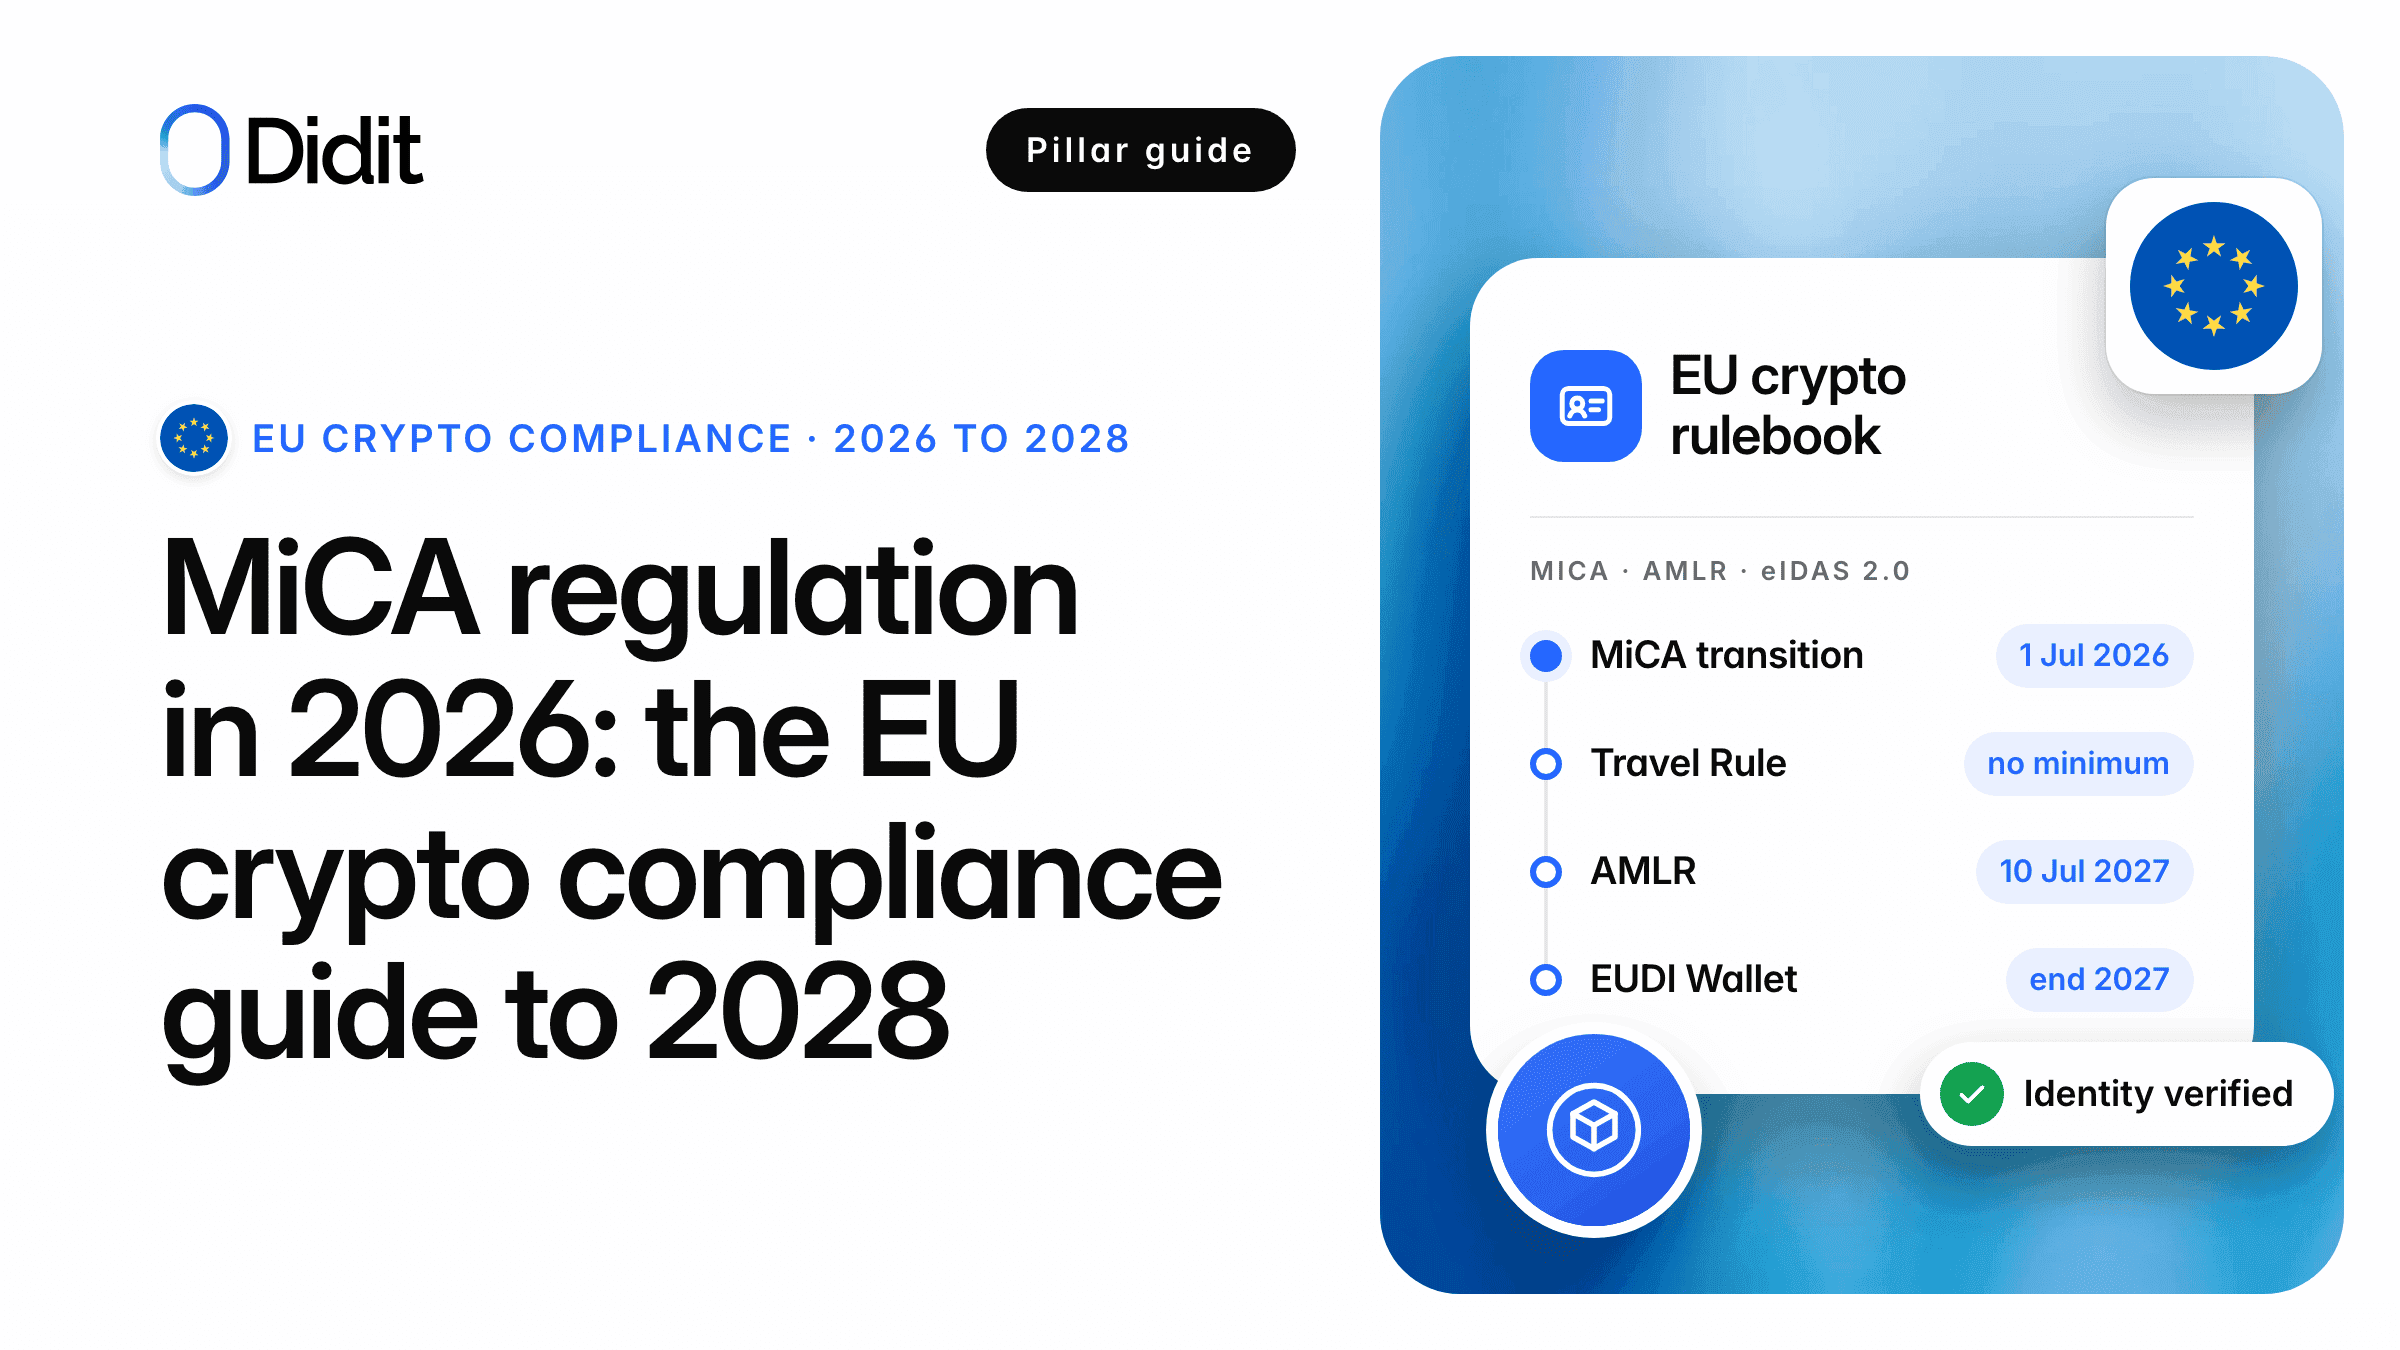
MiCA-Verordnung 2026: der EU-Leitfaden für Krypto-Compliance bis 2028
Was MiCA-Verordnung, Krypto-Travel-Rule, AMLR samt AMLA-Entwürfen für Standards zu Sorgfaltspflichten und eIDAS 2.0 von einem Krypto-Unternehmen in der EU von 2026 bis 2028 verlangen: Artikel, Spickzettel und Plan.
Identitätsprüfung bei Companies House: Verurteilungen durch den Insolvency Service
Erste Verurteilungen des Insolvency Service zur Companies-House-Identitätsprüfung: drei UK-Direktoren am 16. September 2026 mit Geldstrafen belegt. Einer war selbst verifiziert. Recht, Daten, Zahlen und eine Board-Checkliste.
Privacy-Coin-Regulierung nach dem Rückzug der FinCEN-Mixing-Regel
FinCEN zog am 6. Oktober 2026 seine Vorschläge zu Krypto-Mixing und Unhosted Wallets zurück. Was Unternehmen in den USA, der EU, Kanada, Indien und Dubai weiter bindet und was zu tun ist, bevor Artikel 79 AMLR im Juli 2027 gilt.
OSC-Entscheidungen zu Argosy: KYC-Risikotoleranz und ein suspendierter UDP
Zwei Entscheidungen der Ontario Securities Commission zu Argosy Securities: Berater wegen falscher Angaben zur Risikotoleranz von Kunden suspendiert, Firmenchef suspendiert, und was Compliance-Teams prüfen sollten.
FinCEN zu verifizierbaren digitalen Nachweisen: mDLs unter der CIP Rule
FinCEN und Stäbe von vier Bankaufsichtsbehörden erklärten am 8. September 2026: Ein mobiler Führerschein eines Bundesstaats kann ein Dokument nach der CIP Rule sein. Was die FAQs sagen, wer erfasst ist, was Sie ändern müssen.
Revolut-Datenpanne: die gemeldete gefälschte Behördenanfrage
Reuters berichtete, Revolut habe die Herausgabe von Kundendaten nach gefälschten Behördenanfragen bestätigt. Laut Italiens Regierung meldete Revolut 680 Kunden. Was berichtet wird, DSGVO- und AML-Regeln und eine Checkliste.