
Digital Credentials API : accès des sites aux portefeuilles d'identité
La W3C Digital Credentials API pour les entreprises : comment un site demande une pièce d'identité sans redirection, support des navigateurs en 2026, QR inter-appareils, confidentialité, iframes et Google Wallet.
En bref
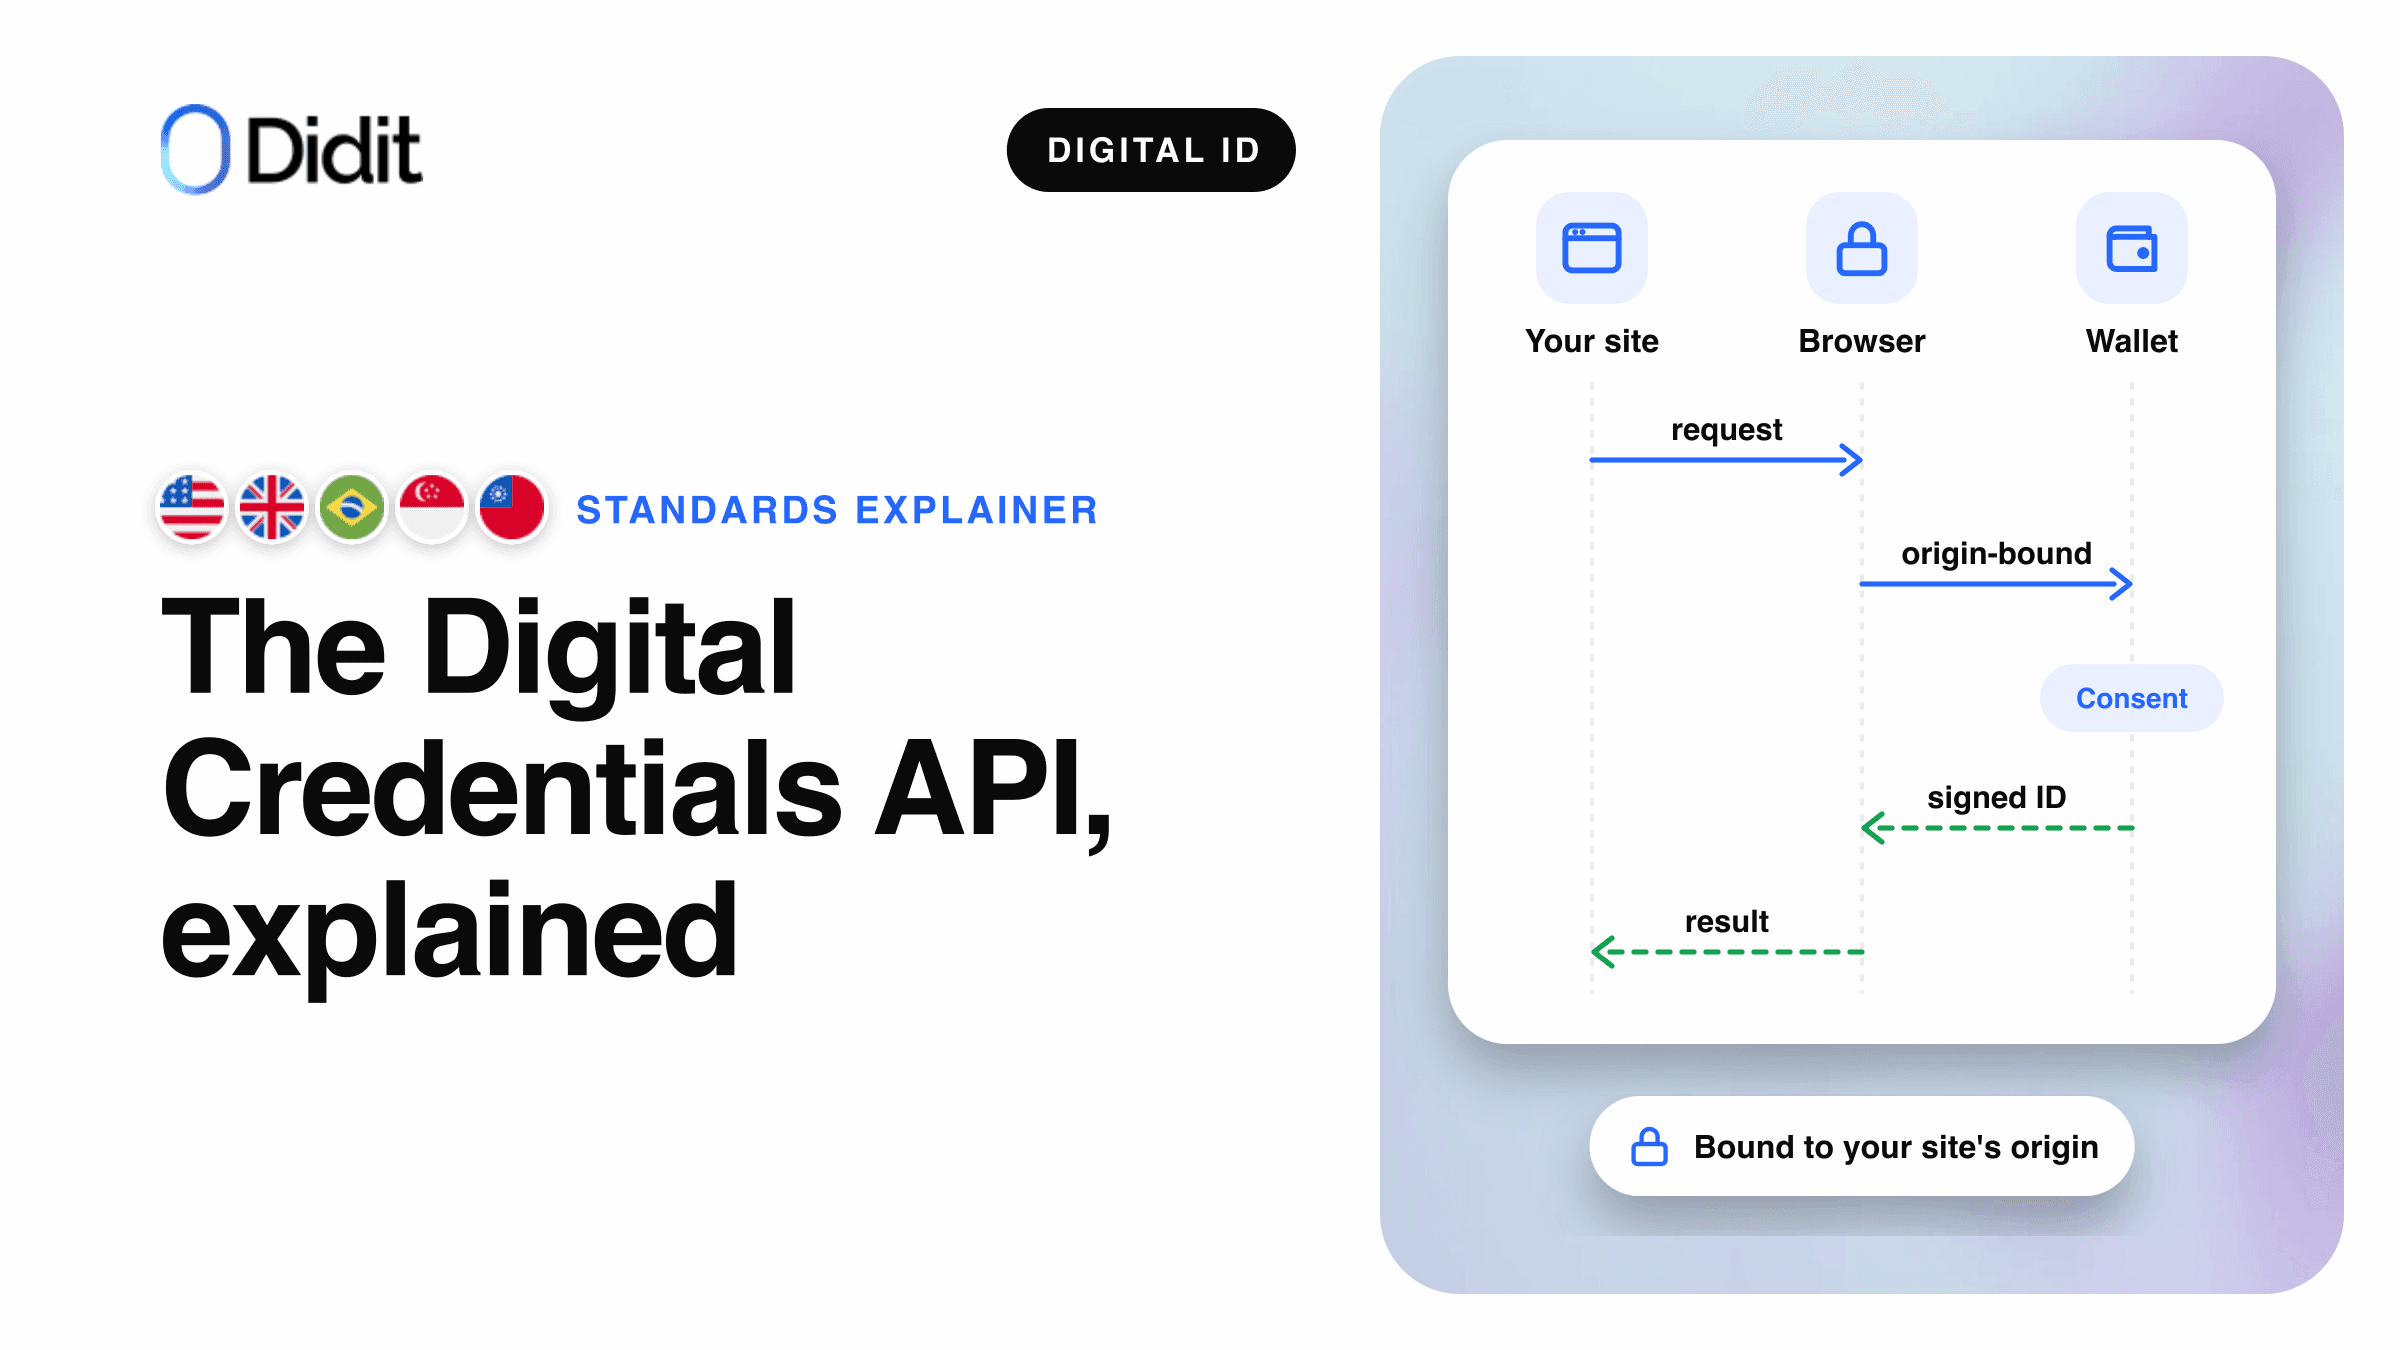
L'API Digital Credentials est une API de navigateur W3C qui permet à un site web de demander des données d'identité à un portefeuille numérique en un seul appel, navigator.credentials.get() avec un membre digital. Le navigateur et le système d'exploitation affichent l'invite du portefeuille, et le portefeuille renvoie une réponse signée et chiffrée.[1][2]
- Chrome l'active par défaut à partir de la version 141, comme Google l'a annoncé le 3 octobre 2025 ; Safari 26 le prend en charge pour les requêtes ISO mdoc.[2][3]
- Elle transporte les requêtes OpenID4VP ou ISO/IEC 18013-7 annexe C, sans redirection et sans code QR propre.[1]
- Didit l'utilise pour accepter les identités numériques de Google Wallet dans cinq pays.[8]
Prouver son identité en ligne a longtemps signifié une photo d'une carte d'identité et un selfie. Les identités numériques dans un portefeuille sur téléphone changent la donne, mais un site web a toujours besoin d'un moyen sûr d'accéder au portefeuille. L'API Digital Credentials est ce pont.
Ce guide explique l'API pour les chefs de produit et les architectes : le déroulement d'une requête, où elle fonctionne aujourd'hui, le partage inter-appareils, la confidentialité, les iframes, et la façon dont Didit l'utilise pour Google Wallet. Les détails internes du protocole se trouvent dans notre guide du vérificateur OpenID4VP et les formats de justificatifs dans SD-JWT VC vs mdoc.
Ce qu'est l'API Digital Credentials
L'API Digital Credentials est une spécification du W3C Federated Identity Working Group. Sa dernière version est un Working Draft daté du 19 novembre 2026, sur la voie de la Recommandation.[1] La spécification définit une API qui permet aux navigateurs de "médier la présentation et l'émission de justificatifs numériques, tels qu'un permis de conduire, une carte d'identité émise par un gouvernement". Elle s'appuie sur Credential Management Level 1 et "est conçue pour être agnostique vis-à-vis des formats de justificatifs".[1]
En pratique, il s'agit d'un type de justificatif supplémentaire pour l'appel de navigateur que les sites web utilisent déjà pour les passkeys. Pendant sa phase de test préliminaire, l'API se trouvait à l'adresse navigator.identity.get() ; Chrome l'a déplacée vers navigator.credentials.get() lors de sa sortie.[2] L'API ne fait que transporter une requête vers un portefeuille et une réponse en sens inverse ; le contenu appartient aux protocoles sous-jacents.
| Couche | Ce qu'elle fait | Exemples |
|---|---|---|
| API de navigateur | Transporte la requête de la page et la réponse en retour | API Digital Credentials du W3C |
| Protocole de présentation | Définit la requête et la réponse que le portefeuille comprend | OpenID4VP 1.0, ISO/IEC 18013-7 annexe C |
| Format de justificatif | La structure de données signée à l'intérieur de la réponse | ISO mdoc, SD-JWT VC |
| Plateforme | Trouve les portefeuilles capables de répondre et affiche le sélecteur | Android Credential Manager, iOS |
| Portefeuille | Détient le justificatif, interroge l'utilisateur, signe la réponse | Google Wallet |
La pile sous un seul appel de l'API Digital Credentials.[1][2][4]
Fonctionnement d'une requête de l'API Digital Credentials
Une vérification nécessite un aller-retour de votre page vers le portefeuille et retour. Votre serveur construit la requête, votre page la transmet au navigateur lors d'un clic, et la réponse chiffrée revient sur votre serveur pour vérification.[2][6]
Le navigateur ajoute l'origine et affiche le sélecteur
L'utilisateur examine et approuve
Déchiffrer et vérifier les signatures
Présentation sur le même appareil via l'API Digital Credentials, version simplifiée.[1][2][6]
Chaque requête nomme un protocole et transporte un objet data dans ce protocole. Les navigateurs doivent prendre en charge tous les protocoles de présentation du tableau de la spécification :[1]
| Identifiant | Protocole | Structure de la requête |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Requête non signée |
openid4vp-v1-signed | OpenID4VP 1.0 | Requête signée |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Requête signée par plusieurs parties |
org-iso-mdoc | ISO/IEC 18013-7:2025 annexe C | Requête mdoc ISO |
Protocoles de présentation dans le registre du W3C, brouillon de travail (Working Draft) du 19 novembre 2026.[1]
Avant d'afficher un bouton, une page vérifie typeof DigitalCredential et DigitalCredential.userAgentAllowsProtocol().[2][3] La réponse renvoie un objet DigitalCredential avec une charge utile de data chiffrée, que la page transmet à son backend.[2] La syntaxe des requêtes et les modes de réponse sont des questions de protocole, abordées dans le guide du vérificateur OpenID4VP.
Pourquoi il n'y a pas de redirection
Avant cette API, un site web accédait à un portefeuille en redirigeant l'utilisateur : une redirection, ou un URI personnalisé transmis à une application, souvent affiché sous forme de code QR sur ordinateur. L'API Digital Credentials maintient l'utilisateur sur votre page et renvoie la réponse dans le même onglet.[2]
Ancien parcours
Redirection ou URI personnalisé
- L'utilisateur quitte votre page pour une application ou une page hébergée
- Votre page génère son propre code QR sur ordinateur
- Le portefeuille identifie le demandeur d'après le contenu de la requête
- Chaque portefeuille nécessite son propre format de lien
Spécifique au système
Parcours via le navigateur
API Digital Credentials
- L'utilisateur reste sur votre page, le navigateur affiche l'invite
- Le navigateur génère le code QR sur ordinateur
- Le navigateur détermine lui-même l'origine qui fait la demande
- Un seul appel, pour tout portefeuille détecté par la plateforme
Digital Credentials du W3C
Mode d'accès d'une page à un portefeuille, avant et avec l'API.[1][2]
La différence primordiale réside dans l'origine. La spécification impose au navigateur d'utiliser "sa propre détermination de l'origine du document" et non celle fournie par la page, de sorte que "la partie présentée à l'utilisateur" correspond à celle observée par le navigateur.[1] Une requête OpenID4VP signée peut également lister ses origines attendues, ce que le guide de Google configure "pour empêcher les attaques par relais".[6] L'architecture du portefeuille européen d'identité numérique (EUDI Wallet) fait la même observation concernant les flux d'URI personnalisés entre appareils, comme l'explique notre guide des parties utilisatrices.
Support des navigateurs et des plateformes fin 2026
Le support dépend du navigateur, du système d'exploitation et du protocole de la requête. Le tableau reflète les sources publiques consultées le 20 novembre 2026.
| Navigateur ou plateforme | Lieu | Présentation | Protocoles | Source |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Activé par défaut à partir de la version 141 (3 octobre 2025) | OpenID4VP et annexe C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | À partir de la version 141 | OpenID4VP et annexe C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Pris en charge | annexe C (org-iso-mdoc) uniquement | WebKit, W3C CG[3][5] |
| Autres navigateurs iOS | iOS 26 | Comme Safari, ils fonctionnent sur WebKit | annexe C uniquement | Chrome, W3C CG[2][5] |
| Firefox | macOS | À partir de la version 149 | annexe C uniquement | W3C CG[5] |
| Firefox | Android, Windows, Linux | En développement | Pas encore | W3C CG[5] |
| Applications Android | Android 9 (niveau d'API 28) et versions ultérieures | Credential Manager | OpenID4VP pour Google Wallet | Android, Google[4][6] |
W3C CG = le tableau de support du W3C Web Identity and Credentials Adoption Community Group.[5]
Les utilisateurs ont également besoin d'un appareil compatible : Android avec Google Play services 24.0 ou version ultérieure, ou iOS 26 ou version ultérieure, ainsi qu'une application de portefeuille prenant en charge l'API.[2] Google Wallet répond aux identités numériques basées sur ISO mdoc via OpenID4VP 1.0 sur Android 9 et versions ultérieures.[6] WebKit signale que cela ne fonctionne pas encore dans WKWebView, la vue Web des applications iOS.[3] Il répertorie également un problème connu : une requête mélangeant OpenID4VP et l'annexe C peut bloquer iOS sur une icône de chargement infinie lors de la numérisation d'un code QR depuis Chrome sur macOS.[3]
Remarque
Le support change à chaque version. Détectez la fonctionnalité et le protocole à l'exécution et prévoyez une autre solution pour les autres cas.
Sur le même appareil et inter-appareils
Lorsque le portefeuille se trouve sur le même appareil, Android affiche un sélecteur d'identifiants correspondants. Lorsqu'il n'y est pas, le navigateur propose de continuer sur un téléphone.[2][7]
1La page appelle l'API lors d'un clic
La même requête dans tous les cas.
Un identifiant correspondant se trouve sur cet appareil
Même appareil
Le sélecteur de la plateforme liste les identifiants ; le portefeuille s'ouvre par-dessus la page.
Appareils multiples
Le navigateur affiche son propre code QR ; le téléphone le scanne et effectue une vérification de proximité Bluetooth.
2La réponse revient sur la même page
Chiffrée, via le navigateur.
L'endroit où s'affiche l'invite du portefeuille.[2][6]
Chrome indique que le scan du code QR établit "une connexion sécurisée, chiffrée de bout en bout et résistante au hameçonnage" entre l'ordinateur et le téléphone, en utilisant le protocole CTAP sur Bluetooth Low Energy pour vérifier que l'utilisateur est physiquement présent et contrôle les deux appareils.[2] Google ajoute deux conditions pour Google Wallet : le Bluetooth doit être activé pour trouver l'appareil à proximité, et le parcours inter-appareils est "uniquement disponible lorsque le partenaire a implémenté les requêtes signées".[7]
Votre page ne génère jamais de code QR. Les limites proviennent des plateformes : iOS ne prend pas en charge la présentation à partir d'un identifiant situé sur un autre appareil, et Safari sur macOS transmet uniquement les requêtes de l'annexe C, de sorte qu'une requête OpenID4VP ne peut pas atteindre un portefeuille Android depuis Safari.[5]
Confidentialité et sécurité : ce que protège l'API
Au lieu d'une image du document entier, le portefeuille renvoie uniquement les attributs spécifiés par la requête, signés par l'émetteur. Chrome appelle ce principe la "divulgation sélective" : les sites Web "ne reçoivent que les informations minimales nécessaires".[2]
| Protection | Ce que cela signifie en pratique | Source |
|---|---|---|
| Divulgation sélective | Seuls les champs demandés quittent le portefeuille | Chrome[2] |
| Geste utilisateur | Une demande nécessite un clic ; les sites ne peuvent pas demander de manière silencieuse ou répétée | W3C[1] |
| Médiation à chaque fois | Le sélecteur de plateforme interroge l'utilisateur à chaque demande | W3C[1] |
| Origine définie par le navigateur | La page ne peut pas prétendre être un autre site | W3C[1] |
| Réponse chiffrée | Chiffré avec votre clé ; seul votre serveur le déchiffre | W3C, Chrome[1][2] |
| Approbation du partage | Google Wallet demande une biométrie, un code PIN ou un schéma avant le partage | Google[7] |
Google déclare ne pas enregistrer de données relatives aux justificatifs sur ses serveurs.[7] L'écran de consentement est celui du portefeuille : Google Wallet affiche le nom, le logo et la politique de confidentialité fournis par le vérificateur, afin que la personne voie qui demande avant de partager.[7]
Une signature valide prouve que les données sont authentiques, mais Chrome rappelle aux développeurs qu'ils "doivent vérifier que l'émetteur est pertinent et de confiance" pour leur cas d'usage.[2] Les opérations côté serveur pour une réponse mdoc, conformément au guide de Google :[6]
- Déchiffrer la réponse avec la clé correspondant à la demande.
- Valider la chaîne de certificats de l'émetteur par rapport aux racines d'émetteurs de confiance.
- Vérifier chaque valeur renvoyée par rapport à son condensé signé.
- Vérifier la signature de l'appareil sur la session, ce qui lie votre origine.
Utilisation de l'API dans un iframe : digital-credentials-get
De nombreux flux de vérification s'exécutent dans un iframe sur le site du client. La spécification couvre ce cas avec une fonctionnalité contrôlée par politique nommée digital-credentials-get, dont la liste d'autorisation par défaut est 'self'.[1] Une page provenant d'une autre origine ne peut appeler l'API que lorsque la page hôte l'y autorise, via l'attribut allow de l'iframe :[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Attention
Sans cette autorisation, le navigateur refuse la demande du portefeuille à l'intérieur de l'iframe et l'utilisateur ne voit jamais d'invite. Avec le flux hébergé de Didit dans un iframe, ajoutez digital-credentials-get à l'attribut allow, ou utilisez le Web SDK 0.5.1 ou version ultérieure.[10]
Quels portefeuilles répondent aujourd'hui
Sur Android, le système affiche le sélecteur, et les justificatifs qui apparaissent dépendent de la manière dont chaque portefeuille s'enregistre auprès du Credential Manager et de la demande.[7] L'équipe Chrome qualifie Google Wallet de pionnier.[2]
Remarque
Puisque d'autres portefeuilles peuvent répondre au même appel, Google recommande un bouton générique tel que "Vérifier avec une identité numérique" plutôt que le nom d'un seul portefeuille.[7]
Sur iOS, WebKit indique que l'API atteint Apple Wallet ou d'autres applications enregistrées en tant que fournisseur de documents d'identité.[3] En Europe, l'architecture du portefeuille EUDI énumère OpenID4VP et ISO/IEC 18013-7 via la Digital Credentials API comme des voies de présentation à distance. La partie enregistrement de cette histoire se trouve dans le guide de la partie utilisatrice du portefeuille EUDI.
Comment Didit vous aide à accepter Google Wallet via la Digital Credentials API
Didit exécute le côté vérificateur de la Digital Credentials API pour Google Wallet, comme l'une des méthodes de son produit de portefeuilles d'identité numérique. Google Wallet est en service sur Didit en production et en bac à sable, pour le pass ID créé à partir d'un passeport et de permis de conduire mobiles des États américains pris en charge, aux États-Unis, au Royaume-Uni, au Brésil, à Singapour et à Taïwan.[8] Détails du produit : Vérification d'identité Google Wallet. Code : le guide d'intégration.
- Flux hébergé. Les utilisateurs voient "Vérifier avec l'identité numérique" et confirment dans l'invite du navigateur ou d'Android, sans redirection. La méthode apparaît uniquement là où le navigateur peut envoyer une requête OpenID4VP signée ; ailleurs, la vérification de document demeure.[8][9]
- API autonome. Didit renvoie une requête prête pour que votre page l'transmette à
navigator.credentials.get()lors d'un clic, ou au gestionnaire d'identifiants (Credential Manager) sur Android ; la séquence complète figure dans le guide d'intégration.[9] - Vérifications. Didit vérifie la signature de l'émetteur par rapport aux racines d'émetteurs de confiance, chaque valeur par rapport à son condensé signé, et la signature de l'appareil sur votre origine et cette requête. La réponse est chiffrée pour Didit.[9]
- Résultat. Nom, date de naissance, numéro de document, date d'expiration, pays et autorité d'émission, et nationalité pour une pièce d'identité, au niveau de garantie substantiel. Aucun portrait n'est partagé.[8]
Le bac à sable (sandbox) ne nécessite aucune inscription. Chaque application de production s'enregistre une fois auprès de Google dans la console (ID Verification step, the Google Wallet row of a supported country, Register with Google), une configuration unique d'environ une minute. L'API de vérification propre à Google est gratuite ; le tarif de Didit pour l'exécution de la vérification est de $0.20 par vérification complétée, et les connexions annulées, expirées ou refusées ne sont pas facturées. Voir la tarification.[7][8]
Didit fournit
- La requête signée et l'enregistrement auprès de Google
- Le déchiffrement et chaque vérification de signature et d'origine
- La vérification de document en tant que solution de repli dans la même session
Reste chez vous
- Le bouton et le geste de l'utilisateur sur votre page
- L'autorisation de l'iframe lorsque vous intégrez le flux
- La décision d'intégration et vos politiques
Acceptez les identifiants Google Wallet sans créer de vérificateur
Activez Google Wallet dans un flux de travail, testez-le dans le bac à sable et payez uniquement pour les vérifications complétées.
Points clés à retenir
- L'API Digital Credentials est un brouillon de travail du W3C qui transmet les requêtes de portefeuille via
navigator.credentials.get(). - Chrome et Edge prennent en charge OpenID4VP et l'annexe C ; Safari prend en charge l'annexe C uniquement.
- Le navigateur définit l'origine et affiche le code QR inter-appareils.
- À l'intérieur d'une iframe, la page d'intégration doit accorder
digital-credentials-get. - Didit l'utilise pour les identifiants Google Wallet dans cinq pays, avec une solution de repli pour les documents.
Foire aux questions
Qu'est-ce que l'API Digital Credentials ?
Une API de navigateur W3C qui permet à un site Web de demander un identifiant numérique, tel qu'une pièce d'identité gouvernementale, à un portefeuille via navigator.credentials.get(). Le navigateur et le système d'exploitation affichent l'invite du portefeuille.[1][2]
Quels navigateurs prennent en charge l'API Digital Credentials ?
Chrome l'active par défaut à partir de la version 141 sur Android et bureau, et Edge la prend en charge à partir de la version 141. Safari 26 la prend en charge uniquement pour les requêtes ISO mdoc, et Firefox la prend en charge sur macOS à partir de la version 149, également pour l'annexe C uniquement. Lu le 20 novembre 2026.[2][3][5]
L'API Digital Credentials fonctionne-t-elle sur iPhone ?
Safari sur iOS 26 prend en charge l'API pour les requêtes ISO mdoc (annexe C), et tous les navigateurs iOS utilisent le même moteur. La méthode Google Wallet de Didit utilise des requêtes OpenID4VP signées, et le flux hébergé affiche la méthode uniquement là où le navigateur peut en envoyer une, de sorte que sur un iPhone, l'option de portefeuille est masquée et la vérification de document est utilisée.[3][5][8]
L'API Digital Credentials est-elle la même chose qu'OpenID4VP ?
Non. L'API est le canal du navigateur ; OpenID4VP est l'un des protocoles qui y transitent, aux côtés de ISO/IEC 18013-7 annexe C. La requête nomme son protocole et le portefeuille répond dans ce protocole.[1]
Ai-je besoin d'une phase de test d'origine pour l'utiliser ?
Non. Chrome active l'API par défaut à partir de la version 141, comme Google l'a annoncé le 3 octobre 2025. Le code d'essai doit passer de navigator.identity.get() à navigator.credentials.get().[2]
Pourquoi l'API a-t-elle besoin d'un geste de l'utilisateur ?
La spécification exige une activation transitoire, de sorte qu'un site ne peut pas demander d'identifiants de manière silencieuse ou répétée. Appelez l'API à partir d'un gestionnaire de clics ; un appel en dehors d'un geste de l'utilisateur échoue.[1]
Comment fonctionne le partage inter-appareils sans mon propre code QR ?
Le navigateur dessine le code QR, une vérification Bluetooth confirme que le téléphone est à proximité et le portefeuille répond via une connexion chiffrée. Google Wallet nécessite une requête signée pour cela.[2][7]
Quels portefeuilles répondent à la Digital Credentials API ?
Google Wallet aujourd'hui, ainsi que d'autres portefeuilles Android via Credential Manager. Sur iOS, Safari accède aux fournisseurs de documents d'identité enregistrés.[3][7]
La Digital Credentials API est-elle gratuite ?
Oui. C'est un standard de navigateur, et Google indique que sa Google Wallet API ne coûte rien. L'exécution de la partie vérificateur est distincte : Didit facture uniquement les vérifications complétées.[7][8]
Sources
- Digital Credentials, W3C Federated Identity Working Group, Working Draft de 19 novembre 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 octobre 2025.
- WebKit Features in Safari 26.0, WebKit blog, section Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, lu 20 novembre 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, documentation Didit.
- Digital ID wallets standalone API, documentation Didit.
- In-context iframe, documentation Didit.
La Digital Credentials API transforme une vérification de portefeuille en un seul appel de navigateur ; la partie difficile est le côté vérificateur. Retrouvez tous les portefeuilles acceptés par Didit sur la page des portefeuilles d'identité numérique et les identifications électroniques nationales sur la vérification de l'identification électronique.
Ajoutez Vérifier avec l'identité numérique à votre inscription
Proposez Google Wallet là où il fonctionne et conservez la vérification de document pour tous les autres, dans un seul flux de travail.
Articles associés
- Google Wallet ID vs vérification de document d'identité : que choisir
- Digital Credentials API : accès des sites aux portefeuilles d'identité
- Accepter Google Wallet ID dans votre onboarding : guide d'intégration
- Google Wallet ID pass : réception et lieux d'utilisation
- La vérification d'identité Google Wallet est disponible sur Didit
- 7 meilleures plates-formes logicielles eIDAS en 2026