
شرح Digital Credentials API: كيف تصل المواقع إلى محافظ الهوية
واجهة Digital Credentials API من W3C للشركات: كيف يطلب موقع هوية من محفظة دون إعادة توجيه، ودعم المتصفحات في 2026، ورمز QR عبر الأجهزة، والخصوصية، وiframes، وكيف تستخدمها Didit مع Google Wallet.
باختصار
تعد Digital Credentials API واجهة برمجة تطبيقات متصفح من W3C تتيح للموقع الإلكتروني طلب بيانات الهوية من محفظة رقمية باستدعاء واحد، navigator.credentials.get() مع عنصر digital. يعرض المتصفح ونظام التشغيل مطالبة المحفظة، وتعيد المحفظة استجابة موقعة ومشفّرة.[1][2]
- يُفعّلها Chrome افتراضياً بدءاً من الإصدار 141، كما أعلنت Google في 3 أكتوبر 2025؛ ويدعمها Safari 26 لطلبات ISO mdoc.[2][3]
- وهي تنقل طلبات OpenID4VP أو ISO/IEC 18013-7 Annex C، دون أي إعادة توجيه ودون رمز QR خاص بك.[1]
- تستخدم Didit هذه الواجهة لقبول الهويات الرقمية من Google Wallet في خمس دول.[8]
لطالما عنى إثبات هويتك عبر الإنترنت تقديم صورة لبطاقة الهوية وصورة شخصية (سيلفي). وتغيّر الهويات الرقمية في محفظة الهاتف ذلك، لكن الموقع الإلكتروني لا يزال بحاجة إلى وسيلة آمنة للوصول إلى المحفظة. وتُعد Digital Credentials API هذا الجسر.
يشرح هذا الدليل واجهة برمجة التطبيقات لمديري المنتجات ومهندسي المعمارية: كيف يتدفق الطلب، وأين تعمل اليوم، والمشاركة عبر الأجهزة، والخصوصية، والإطارات المضمنة iframe، وكيف تستخدمها Didit مع Google Wallet. تتوفر التفاصيل الداخلية للبروتوكول في دليل جهة التحقق OpenID4VP، وتنسيقات بيانات الاعتماد في مقارنة SD-JWT VC مقابل mdoc.
ما هي Digital Credentials API
تُعد Digital Credentials API مواصفة صادرة عن W3C Federated Identity Working Group. وأحدث إصدار لها هو مسودة عمل (Working Draft) بتاريخ 19 نوفمبر 2026، ضمن مسار التوصية (Recommendation track).[1] تحدد المواصفة واجهة برمجة تطبيقات تتيح للمتصفحات "الوساطة في تقديم بيانات الاعتماد الرقمية وإصدارها، مثل رخصة القيادة أو بطاقة الهوية الصادرة عن الحكومة". وهي مبنية على Credential Management Level 1 و"مصممة لتكون محايدة تجاه تنسيقات بيانات الاعتماد".[1]
من الناحية العملية، هي نوع إضافي من بيانات الاعتماد لاستدعاء المتصفح الذي تستخدمه المواقع الإلكترونية بالفعل لمفاتيح المرور (passkeys). خلال مرحلة التجربة الأولية (origin trial)، كانت واجهة برمجة التطبيقات تعمل عبر navigator.identity.get()؛ ونقلها Chrome إلى navigator.credentials.get() عند إطلاقها رسمياً.[2] وتقتصر واجهة برمجة التطبيقات على نقل الطلب إلى المحفظة وإعادة الاستجابة؛ أما المحتوى فيتبع للبروتوكولات الأساسية.
| الطبقة | ما تقوم به | أمثلة |
|---|---|---|
| واجهة برمجة تطبيقات المتصفح | تنقل الطلب من الصفحة وتعيد الاستجابة | W3C Digital Credentials API |
| بروتوكول التقديم | يحدد الطلب والاستجابة اللذين تفهمهما المحفظة | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| تنسيق بيانات الاعتماد | بنية البيانات الموقعة داخل الاستجابة | ISO mdoc, SD-JWT VC |
| المنصة | تحدد المحافظ القادرة على الاستجابة وتعرض أداة الاختيار | Android Credential Manager, iOS |
| المحفظة | تحتفظ ببيانات الاعتماد، وتطلب إذن المستخدم، وتوقع الإجابة | Google Wallet |
الطبقات التقنية خلف استدعاء واحد لـ Digital Credentials API.[1][2][4]
كيف يتدفق طلب Digital Credentials API
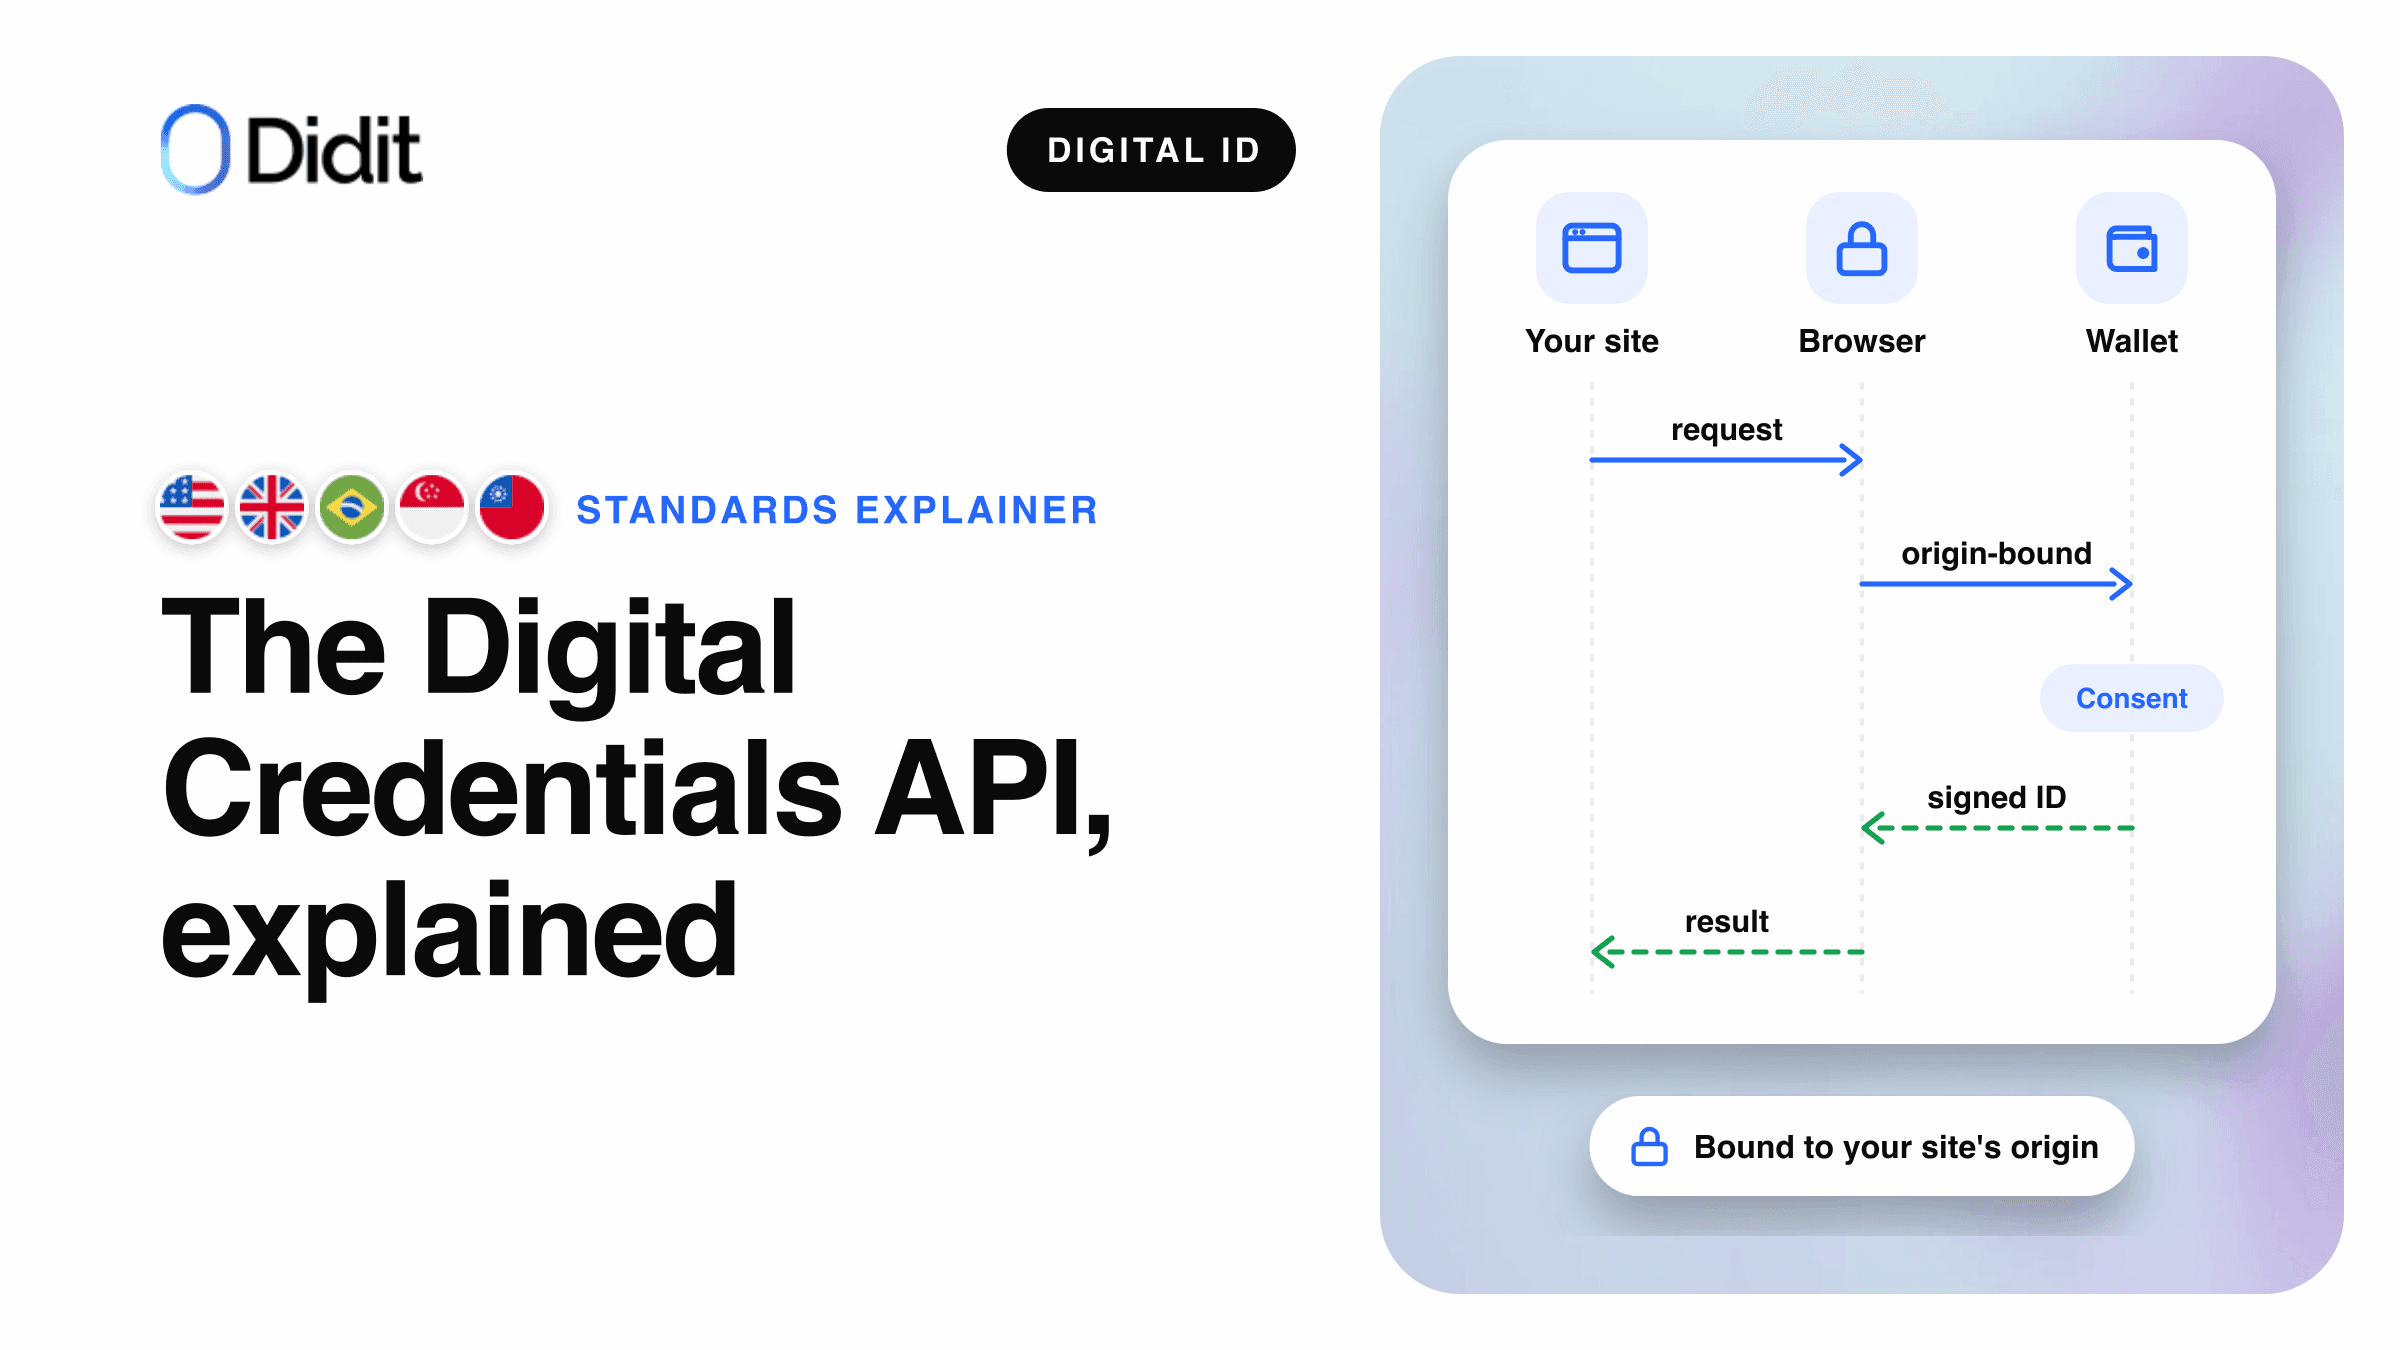
تحتاج عملية التحقق إلى رحلة ذهاب وإياب واحدة من صفحتك إلى المحفظة والعودة منها. يُنشئ خادمك الطلب، وتمرره صفحتك إلى المتصفح عبر نقرة، وتعود الإجابة المشفرة إلى خادمك لفحصها.[2][6]
يضيف المتصفح الأصل، ويعرض أداة الاختيار
يراجع المستخدم ويوافق
فك التشفير، والتحقق من التوقيعات
تقديم على نفس الجهاز عبر Digital Credentials API، بشكل مبسط.[1][2][6]
يحدد كل طلب بروتوكولاً ويحمل كائن data ضمن ذلك البروتوكول. يجب أن تدعم المتصفحات كل بروتوكول تقديم وارد في جدول المواصفات:[1]
| المُعرّف | البروتوكول | شكل الطلب |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | طلب غير موقّع |
openid4vp-v1-signed | OpenID4VP 1.0 | طلب موقّع |
openid4vp-v1-multisigned | OpenID4VP 1.0 | طلب موقّع من عدة أطراف |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | طلب ISO mdoc |
بروتوكولات التقديم في سجل W3C، مسودة عمل بتاريخ 19 نوفمبر 2026.[1]
قبل إظهار الزر، تتحقق الصفحة من typeof DigitalCredential وDigitalCredential.userAgentAllowsProtocol().[2][3] وتصل الإجابة ككائن DigitalCredential مع حمولة data مشفرة، تمررها الصفحة إلى الواجهة الخلفية الخاصة بها.[2] أما صيغة الطلب وأوضاع الاستجابة فهي مسائل بروتوكولية، مشمولة في دليل جهة التحقق OpenID4VP.
لماذا لا توجد إعادة توجيه
قبل واجهة برمجة التطبيقات هذه، كان موقع الويب يصل إلى المحفظة بإبعاد المستخدم: عبر إعادة توجيه، أو معرّف URI مخصص يُمرر إلى تطبيق، وغالباً ما يُعرض كرمز QR على أجهزة سطح المكتب. تحافظ Digital Credentials API على بقاء المستخدم في صفحتك وتعيد الإجابة إلى علامة التبويب نفسها.[2]
المسار الأقدم
إعادة توجيه أو معرف URI مخصص
- يغادر المستخدم صفحتك متوجهاً إلى تطبيق أو صفحة مستضافة
- تنشئ صفحتك رمز QR الخاص بها على أجهزة سطح المكتب
- تتعرف المحفظة على الجهة الطالبة من محتوى الطلب
- تحتاج كل محفظة إلى صيغة رابط خاصة بها
خاص بالمخطط
المسار بوساطة المتصفح
Digital Credentials API
- يبقى المستخدم في صفحتك، ويعرض المتصفح المطالبة
- ينشئ المتصفح رمز QR على أجهزة سطح المكتب
- يحدد المتصفح نفسه الأصل الذي يطلب
- استدعاء واحد، لأي محفظة تعثر عليها المنصة
W3C Digital Credentials
كيف تصل الصفحة إلى المحفظة، قبل واجهة برمجة التطبيقات ومعها.[1][2]
الفارق الأهم هو الأصل. تتطلب المواصفة أن يستخدم المتصفح “تحديده الخاص لأصل المستند” وليس أصلاً تقدمه الصفحة، وبذلك يكون “الطرف المعروض للمستخدم” هو الطرف الذي رآه المتصفح.[1] ويمكن أيضاً لطلب OpenID4VP موقّع أن يدرج الأصول المتوقعة له، وهو ما يحدده دليل Google “لمنع هجمات الترحيل”.[6] وتوضح بنية محفظة الاتحاد الأوروبي النقطة نفسها بخصوص تدفقات معرّفات URI المخصصة عبر الأجهزة، كما يوضح دليل الطرف المعتمد لدينا.
دعم المتصفحات والمنصات في أواخر 2026
يعتمد الدعم على المتصفح ونظام التشغيل وبروتوكول الطلب. يعكس الجدول المصادر العامة التي روجعت في 20 نوفمبر 2026.
| المتصفح أو المنصة | أين | التقديم | البروتوكولات | المصدر |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | مفعّل افتراضياً من الإصدار 141 (3 أكتوبر 2025) | OpenID4VP وAnnex C | Chrome، W3C CG[2][5] |
| Edge | Android، Windows، macOS | من الإصدار 141 | OpenID4VP وAnnex C | W3C CG[5] |
| Safari | iOS 26، iPadOS 26، macOS 26 | مدعوم | Annex C (org-iso-mdoc) فقط | WebKit، W3C CG[3][5] |
| متصفحات iOS الأخرى | iOS 26 | مثل Safari، تعمل على WebKit | Annex C فقط | Chrome، W3C CG[2][5] |
| Firefox | macOS | من الإصدار 149 | Annex C فقط | W3C CG[5] |
| Firefox | Android، Windows، Linux | قيد التطوير | ليس بعد | W3C CG[5] |
| تطبيقات Android | Android 9 (مستوى API 28) وما بعده | Credential Manager | OpenID4VP لـ Google Wallet | Android، وGoogle[4][6] |
W3C CG = جدول الدعم الخاص بمجموعة W3C Web Identity and Credentials Adoption Community Group.[5]
يحتاج المستخدمون أيضاً إلى جهاز متوافق: Android مع Google Play services 24.0 أو أحدث، أو iOS 26 أو أحدث، بالإضافة إلى تطبيق محفظة يدعم واجهة API.[2] تستجيب Google Wallet لمعرفات الهوية الرقمية المستندة إلى ISO mdoc عبر OpenID4VP 1.0 على Android 9 وما بعده.[6] تشير WebKit إلى أن الواجهة لا تعمل بعد داخل WKWebView، طريقة عرض الويب في تطبيقات iOS.[3] كما تسرد مشكلة معروفة: قد يؤدي طلب يجمع بين OpenID4VP وAnnex C إلى بقاء iOS عالقاً على شاشة تحميل لا نهائية عند مسح رمز QR من Chrome على macOS.[3]
ملاحظة
يتغير الدعم مع كل إصدار. تحقق من الميزة والبروتوكول أثناء التشغيل، واحتفظ بمسار بديل للآخرين.
نفس الجهاز وعبر الأجهزة
عندما تكون المحفظة على نفس الجهاز، يعرض Android أداة لاختيار بيانات الاعتماد المطابقة. وعندما لا تكون عليه، يتيح المتصفح المتابعة على الهاتف.[2][7]
1تستدعي الصفحة واجهة API عند النقر
نفس الطلب في كل حالة.
توجد بيانات اعتماد مطابقة على هذا الجهاز
نفس الجهاز
تعرض أداة اختيار المنصة بيانات الاعتماد؛ تفتح المحفظة فوق الصفحة.
عبر الأجهزة
يعرض المتصفح رمز QR الخاص به؛ يمسحه الهاتف ويجتاز فحص القرب عبر Bluetooth.
2تعود الاستجابة إلى الصفحة نفسها
مشفر، عبر المتصفح.
مكان ظهور مطالبة المحفظة.[2][6]
تذكر Chrome أن مسح رمز QR ينشئ “اتصالاً آمناً ومشفّراً من طرف إلى طرف ومقاوماً للتصيد الاحتيالي” بين الكمبيوتر والهاتف، باستخدام بروتوكول CTAP عبر Bluetooth Low Energy للتحقق من أن المستخدم موجود فعلياً ويتحكم في كلا الجهازين.[2] وتضيف Google شرطين لـ Google Wallet: يجب تشغيل Bluetooth للعثور على الجهاز القريب، ولا يكون التدفق عبر الأجهزة “متاحاً إلا عندما يطبّق الشريك الطلبات الموقّعة (Signed Requests)”.[7]
لا تنشئ صفحتك رمز QR مطلقا. وتأتي القيود من المنصات: لا يدعم iOS التقديم من بيانات اعتماد موجودة على جهاز آخر، ويمرر Safari على macOS طلبات Annex C فقط، لذا لا يمكن لطلب OpenID4VP الوصول إلى محفظة Android من Safari.[5]
الخصوصية والأمان: ما تحميه واجهة API
بدلا من صورة المستند بأكمله، تُرجع المحفظة فقط المطالبات المحددة في الطلب، وموقعة من جهة الإصدار. وتطلق Chrome على هذا المبدأ اسم "الإفصاح الانتقائي": "تتلقى المواقع الإلكترونية الحد الأدنى فقط من المعلومات الضرورية".[2]
| الحماية | ما يعنيه ذلك عمليا | المصدر |
|---|---|---|
| الإفصاح الانتقائي | الحقول المطلوبة فقط هي التي تغادر المحفظة | Chrome[2] |
| إجراء من المستخدم | يتطلب الطلب نقرة؛ لا يمكن للمواقع إرسال طلبات بصمت أو بشكل متكرر | W3C[1] |
| وساطة في كل مرة | تطلب أداة اختيار المنصة موافقة المستخدم عند كل طلب | W3C[1] |
| أصل يحدده المتصفح | لا يمكن للصفحة التظاهر بأنها موقع آخر | W3C[1] |
| استجابة مشفرة | مشفرة بمفتاحك؛ خادمك وحده من يفك تشفيرها | W3C، Chrome[1][2] |
| الموافقة على المشاركة | تطلب Google Wallet مصادقة بيومترية أو رمز PIN أو نمطا قبل المشاركة | Google[7] |
تذكر Google أنها لا تحفظ البيانات المتعلقة ببيانات الاعتماد على خوادمها.[7] شاشة الموافقة تعود إلى المحفظة: تعرض Google Wallet الاسم والشعار وسياسة الخصوصية التي قدمتها جهة التحقق، ليرى الشخص من يطلب البيانات قبل مشاركتها.[7]
يثبت التوقيع الصالح أن البيانات أصلية، لكن Chrome تذكر المطورين بأنه "يجب عليهم التحقق من أن الجهة المصدرة مناسبة وموثوقة" لحالة الاستخدام الخاصة بهم.[2] العمل من جانب الخادم لاستجابة mdoc، وفقا لدليل Google:[6]
- فك تشفير الاستجابة باستخدام المفتاح المطابق للطلب.
- التحقق من صحة سلسلة شهادات الجهة المصدرة مقابل الجذور الموثوقة للجهات المصدرة.
- التحقق من كل قيمة مسترجعة مقابل ملخصها الموقع.
- التحقق من توقيع الجهاز على الجلسة، الذي يربط أصل موقعك.
استخدام API داخل iframe: digital-credentials-get
تعمل العديد من مسارات التحقق داخل iframe على موقع العميل. تغطي المواصفة هذه الحالة بميزة خاضعة للسياسة تسمى digital-credentials-get، وقائمة السماح الافتراضية الخاصة بها هي 'self'.[1] لا يجوز لصفحة من أصل آخر استدعاء API إلا عندما تمنحها الصفحة المضيفة ذلك، من خلال سمة allow الخاصة بـ iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
تنبيه
بدون الإذن، يرفض المتصفح طلب المحفظة داخل iframe، ولا يرى المستخدم أي مطالبة مطلقا. مع مسار Didit المستضاف داخل iframe، أضف digital-credentials-get إلى سمة allow، أو استخدم Web SDK 0.5.1 أو أحدث.[10]
المحافظ التي تستجيب اليوم
على Android، يعرض النظام أداة الاختيار، وتعتمد بيانات الاعتماد التي تظهر على كيفية تسجيل كل محفظة في Credential Manager وعلى الطلب.[7] ويصف فريق Chrome محفظة Google Wallet بأنها من أوائل المتبنين.[2]
ملاحظة
نظرا لأن محافظ أخرى يمكنها الاستجابة للطلب نفسه، توصي Google باستخدام زر عام مثل "التحقق باستخدام الهوية الرقمية" بدلا من اسم محفظة بعينها.[7]
على iOS، يفيد WebKit بأن واجهة API تصل إلى Apple Wallet أو تطبيقات أخرى مسجلة كموفّر مستندات هوية (Identity Document Provider).[3] في أوروبا، تدرج بنية EUDI Wallet كلاً من OpenID4VP وISO/IEC 18013-7 عبر Digital Credentials API كمسارات تقديم عن بُعد. وجانب التسجيل في هذه المنظومة مشروح في دليل الطرف المعتمد لـ EUDI Wallet.
كيف تساعدك Didit على قبول Google Wallet عبر Digital Credentials API
تدير Didit جانب التحقق من Digital Credentials API لـ Google Wallet، كإحدى الطرق في منتج محافظ الهوية الرقمية الخاص بها. وتعمل Google Wallet فعلياً على Didit في بيئتي الإنتاج والتجربة، لبطاقة الهوية (ID pass) المنشأة من جواز السفر، ولرخص القيادة المحمولة من الولايات الأمريكية المدعومة، في الولايات المتحدة والمملكة المتحدة والبرازيل وسنغافورة وتايوان.[8] تفاصيل المنتج: التحقق من الهوية عبر Google Wallet. الكود: دليل التكامل.
- المسار المستضاف. يرى المستخدمون عبارة "التحقق باستخدام الهوية الرقمية" ويؤكدون في المطالبة الخاصة بالمتصفح أو Android، دون أي إعادة توجيه. تظهر الطريقة فقط حيث يمكن للمتصفح إرسال طلب OpenID4VP موقّع؛ وفي غير ذلك يبقى فحص المستند.[8][9]
- واجهة برمجة التطبيقات المستقلة (Standalone API). تقدم Didit طلبا جاهزا لتمرره صفحتك إلى
navigator.credentials.get()عند النقر، أو إلى Credential Manager على Android؛ يوضح دليل التكامل التسلسل الكامل.[9] - الفحوصات. تتحقق Didit من توقيع الجهة المصدرة بالرجوع إلى الجذور الموثوقة للجهات المصدرة، ومن كل قيمة مقابل ملخصها الموقّع، ومن توقيع الجهاز على أصلك وهذا الطلب. الاستجابة مشفرة لصالح Didit.[9]
- النتيجة. الاسم، وتاريخ الميلاد، ورقم المستند، وتاريخ انتهاء الصلاحية، وبلد الإصدار والجهة المصدرة، والجنسية لبطاقة الهوية (ID pass)، بمستوى ضمان Substantial. لا تتم مشاركة أي صورة شخصية.[8]
لا تتطلب بيئة الاختبار (Sandbox) أي تسجيل. يسجل كل تطبيق إنتاجي مرة واحدة مع Google في لوحة التحكم (خطوة التحقق من الهوية، صف Google Wallet لدولة مدعومة، التسجيل مع Google)، وهو إعداد لمرة واحدة يستغرق دقيقة واحدة تقريبا. واجهة برمجة تطبيقات التحقق الخاصة بشركة Google مجانية؛ وسعر Didit لتشغيل الفحص هو $0.20 لكل عملية تحقق مكتملة، ولا تتم فوترة عمليات تسجيل الدخول الملغاة أو منتهية الصلاحية أو المرفوضة. راجع الأسعار.[7][8]
ما توفره Didit
- الطلب الموقّع والتسجيل مع Google
- فك التشفير وفحص كل توقيع وكل أصل
- فحص المستند كخيار بديل في الجلسة نفسها
ما يبقى على مسؤوليتك
- الزر وإجراء المستخدم على صفحتك
- إذن iframe عند تضمين المسار
- قرار تأهيل المستخدمين وسياساتك
قبول بطاقات هوية Google Wallet دون بناء جهة تحقق
قم بتفعيل Google Wallet في مسار العمل، واختبر الميزة في بيئة الاختبار، وادفع فقط مقابل الفحوصات المكتملة.
النقاط الرئيسية
- تعد Digital Credentials API مسودة عمل لدى W3C تتيح تمرير طلبات المحفظة عبر
navigator.credentials.get(). - يدعم Chrome وEdge بروتوكول OpenID4VP وAnnex C؛ بينما يدعم Safari بروتوكول Annex C فقط.
- يحدد المتصفح الأصل وينشئ رمز QR عبر الأجهزة.
- داخل iframe، يجب على الصفحة المضيفة منح
digital-credentials-get. - تستخدمها Didit لبطاقات هوية Google Wallet في خمس دول، مع توفير خيار فحص المستند كبديل.
الأسئلة الشائعة
ما هي Digital Credentials API؟
واجهة برمجة تطبيقات للمتصفح من W3C تتيح لموقع الويب طلب بيانات اعتماد رقمية، مثل هوية حكومية، من المحفظة عبر navigator.credentials.get(). يعرض المتصفح ونظام التشغيل نافذة مطالبة المحفظة.[1][2]
ما هي المتصفحات التي تدعم Digital Credentials API؟
يدعمها Chrome افتراضيا بدءا من الإصدار 141 على Android وسطح المكتب، ويدعمها Edge بدءا من الإصدار 141. يدعم Safari 26 هذه الواجهة لطلبات ISO mdoc فقط، ويدعمها Firefox على macOS بدءا من الإصدار 149، ولبروتوكول Annex C فقط أيضا. تمت المراجعة في 20 نوفمبر 2026.[2][3][5]
هل تعمل Digital Credentials API على iPhone؟
يدعم Safari على iOS 26 واجهة برمجة التطبيقات لطلبات ISO mdoc (Annex C)، وتستخدم كافة متصفحات iOS المحرك نفسه. تعتمد طريقة Google Wallet من Didit على طلبات OpenID4VP موقعة، ولا يعرض المسار المستضاف هذه الطريقة إلا عندما يتمكن المتصفح من إرسالها، لذا يتم إخفاء خيار المحفظة على iPhone واستخدام فحص المستند بدلا منه.[3][5][8]
هل Digital Credentials API هي نفسها OpenID4VP؟
لا. واجهة API هي قناة المتصفح؛ OpenID4VP هو أحد البروتوكولات التي تنتقل عبرها، بجانب ISO/IEC 18013-7 Annex C. يحدد الطلب بروتوكوله، وتجيب المحفظة بذلك البروتوكول.[1]
هل أحتاج إلى تجربة أصل (origin trial) لاستخدامها؟
لا. يفعّل Chrome واجهة API افتراضياً بدءاً من الإصدار 141، كما أعلنت Google في 3 أكتوبر 2025. يجب نقل الرمز التجريبي من navigator.identity.get() إلى navigator.credentials.get().[2]
لماذا تتطلب واجهة API إجراءً من المستخدم؟
تتطلب المواصفات تنشيطاً عابراً، حتى لا يتمكن الموقع من طلب بيانات الاعتماد بصمت أو بشكل متكرر. استدعِ واجهة API من معالج نقر؛ وأي استدعاء خارج إجراء المستخدم يفشل.[1]
كيف تعمل المشاركة عبر الأجهزة دون رمز QR خاص بي؟
يرسم المتصفح رمز QR، ويؤكد فحص Bluetooth وجود الهاتف في مكان قريب، وتجيب المحفظة عبر اتصال مشفر. تحتاج Google Wallet إلى طلب موقّع لهذا الغرض.[2][7]
ما المحافظ التي تستجيب لـ Digital Credentials API؟
Google Wallet حاليا، بالإضافة إلى محافظ Android الأخرى عبر Credential Manager. على iOS، يصل Safari إلى جهات تقديم مستندات الهوية المسجلة.[3][7]
هل استخدام Digital Credentials API مجاني؟
نعم. إنها معيار متصفح، وتذكر Google أن Google Wallet API لا تكلف شيئاً. تشغيل جانب جهة التحقق منفصل: لا تفرض Didit رسوماً إلا على عمليات التحقق المكتملة.[7][8]
المصادر
- Digital Credentials، W3C Federated Identity Working Group، مسودة عمل بتاريخ 19 نوفمبر 2026.
- Digital Credentials API: Secure and private identity on the web، Chrome for Developers، 3 أكتوبر 2025.
- WebKit Features in Safari 26.0، مدونة WebKit، قسم Digital Credentials API.
- Request a digital credential، Android Developers.
- Ecosystem support، digitalcredentials.dev، W3C Web Identity and Credentials Adoption Community Group، تمت القراءة في 20 نوفمبر 2026.
- Accepting IDs from Google Wallet online، Google for Developers.
- Verify digital IDs with Google Wallet، Google for Developers.
- Digital ID wallets، وثائق Didit.
- Digital ID wallets standalone API، وثائق Didit.
- In-context iframe، وثائق Didit.
تحوّل Digital Credentials API فحص المحفظة إلى استدعاء متصفح واحد؛ الجزء الصعب هو جانب جهة التحقق. اطلع على جميع المحافظ التي تقبلها Didit على صفحة محافظ الهوية الرقمية، وبطاقات الهوية الإلكترونية eID الوطنية على صفحة التحقق من eID.
أضف التحقق باستخدام الهوية الرقمية إلى عملية التسجيل لديك
وفّر Google Wallet حيثما تعمل واحتفظ بالتحقق من المستندات لجميع الآخرين، في مسار عمل واحد.
مقالات ذات صلة
- Google Wallet ID مقابل التحقق من وثائق الهوية: متى تستخدم كلاً منهما
- شرح Digital Credentials API: كيف تصل المواقع إلى محافظ الهوية
- قبول Google Wallet ID في مسار تسجيل المستخدمين: دليل التكامل
- بطاقة Google Wallet ID pass: ما تتلقاه الشركات وأين تعمل
- التحقق من الهوية عبر Google Wallet متاح الآن على Didit
- 7 أفضل منصات البرمجيات eIDAS في عام 2026