
Digital Credentials API: वेबसाइटें ID वॉलेट्स से कैसे जुड़ती हैं
व्यवसायों के लिए W3C Digital Credentials API: बिना रीडायरेक्ट वेबसाइट वॉलेट से ID कैसे मांगती है, 2026 में ब्राउज़र सपोर्ट, क्रॉस-डिवाइस QR, गोपनीयता, iframes और Google Wallet के लिए Didit इसका उपयोग कैसे करता है।
संक्षेप में
Digital Credentials API एक W3C ब्राउज़र API है जो किसी वेबसाइट को एक ही कॉल में, digital सदस्य वाले navigator.credentials.get() के ज़रिए डिजिटल वॉलेट से पहचान डेटा मांगने की अनुमति देता है। ब्राउज़र और ऑपरेटिंग सिस्टम वॉलेट प्रॉम्प्ट दिखाते हैं, और वॉलेट एक हस्ताक्षरित, एन्क्रिप्टेड प्रतिक्रिया वापस भेजता है।[1][2]
- Chrome इसे संस्करण 141 से डिफ़ॉल्ट रूप से सक्षम करता है, जैसा कि Google ने 3 अक्टूबर 2025 को घोषित किया था; Safari 26 इसे ISO mdoc अनुरोधों के लिए समर्थन देता है।[2][3]
- यह बिना रीडायरेक्ट और बिना अपने QR कोड के OpenID4VP या ISO/IEC 18013-7 Annex C अनुरोधों को ले जाता है।[1]
- Didit इसका उपयोग पाँच देशों में Google Wallet डिजिटल आईडी स्वीकार करने के लिए करता है।[8]
ऑनलाइन अपनी पहचान साबित करने का मतलब लंबे समय से आईडी कार्ड की फोटो और सेल्फी रहा है। फोन वॉलेट में डिजिटल आईडी इसे बदल देती हैं, लेकिन वेबसाइट को अभी भी वॉलेट तक पहुँचने के लिए एक सुरक्षित तरीका चाहिए। Digital Credentials API वह सेतु है।
यह गाइड उत्पाद प्रबंधकों और आर्किटेक्ट्स के लिए API की व्याख्या करता है: अनुरोध कैसे प्रवाहित होता है, यह आज कहाँ काम करता है, क्रॉस-डिवाइस शेयरिंग, गोपनीयता, iframe, और Didit इसका उपयोग Google Wallet के लिए कैसे करता है। प्रोटोकॉल की आंतरिक कार्यप्रणाली हमारे OpenID4VP सत्यापनकर्ता गाइड में और क्रेडेंशियल प्रारूपों की चर्चा SD-JWT VC बनाम mdoc में है।
Digital Credentials API क्या है
Digital Credentials API, W3C Federated Identity Working Group का एक विनिर्देश है। इसका नवीनतम संस्करण 19 नवंबर 2026 का Working Draft है, जो Recommendation ट्रैक पर है।[1] यह विनिर्देश एक ऐसा API परिभाषित करता है जो ब्राउज़रों को “ड्राइविंग लाइसेंस, सरकार द्वारा जारी पहचान पत्र जैसे डिजिटल क्रेडेंशियल्स की प्रस्तुति और जारी करने में मध्यस्थता करने” की अनुमति देता है। यह Credential Management Level 1 पर आधारित है और “क्रेडेंशियल प्रारूपों से स्वतंत्र होने के लिए डिज़ाइन किया गया है”।[1]
व्यवहार में, यह उस ब्राउज़र कॉल के लिए एक और क्रेडेंशियल प्रकार है जिसे वेबसाइटें पासकीज़ के लिए पहले से उपयोग करती हैं। अपने ऑरिजिन ट्रायल के दौरान यह API navigator.identity.get() पर था; Chrome ने इसे रिलीज़ करते समय navigator.credentials.get() पर स्थानांतरित कर दिया।[2] यह API केवल अनुरोध को वॉलेट तक और प्रतिक्रिया को वापस ले जाता है; सामग्री नीचे के प्रोटोकॉल की होती है।
| स्तर | यह क्या करता है | उदाहरण |
|---|---|---|
| ब्राउज़र API | पेज से अनुरोध ले जाता है और प्रतिक्रिया वापस लाता है | W3C Digital Credentials API |
| प्रस्तुति प्रोटोकॉल | उस अनुरोध और प्रतिक्रिया को परिभाषित करता है जिसे वॉलेट समझता है | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| क्रेडेंशियल प्रारूप | प्रतिक्रिया के भीतर की हस्ताक्षरित डेटा संरचना | ISO mdoc, SD-JWT VC |
| प्लेटफ़ॉर्म | उत्तर देने में सक्षम वॉलेट खोजता है और चयनकर्ता दिखाता है | Android Credential Manager, iOS |
| वॉलेट | क्रेडेंशियल रखता है, उपयोगकर्ता से पूछता है, उत्तर पर हस्ताक्षर करता है | Google Wallet |
एक Digital Credentials API कॉल के पीछे का स्टैक।[1][2][4]
Digital Credentials API अनुरोध कैसे प्रवाहित होता है
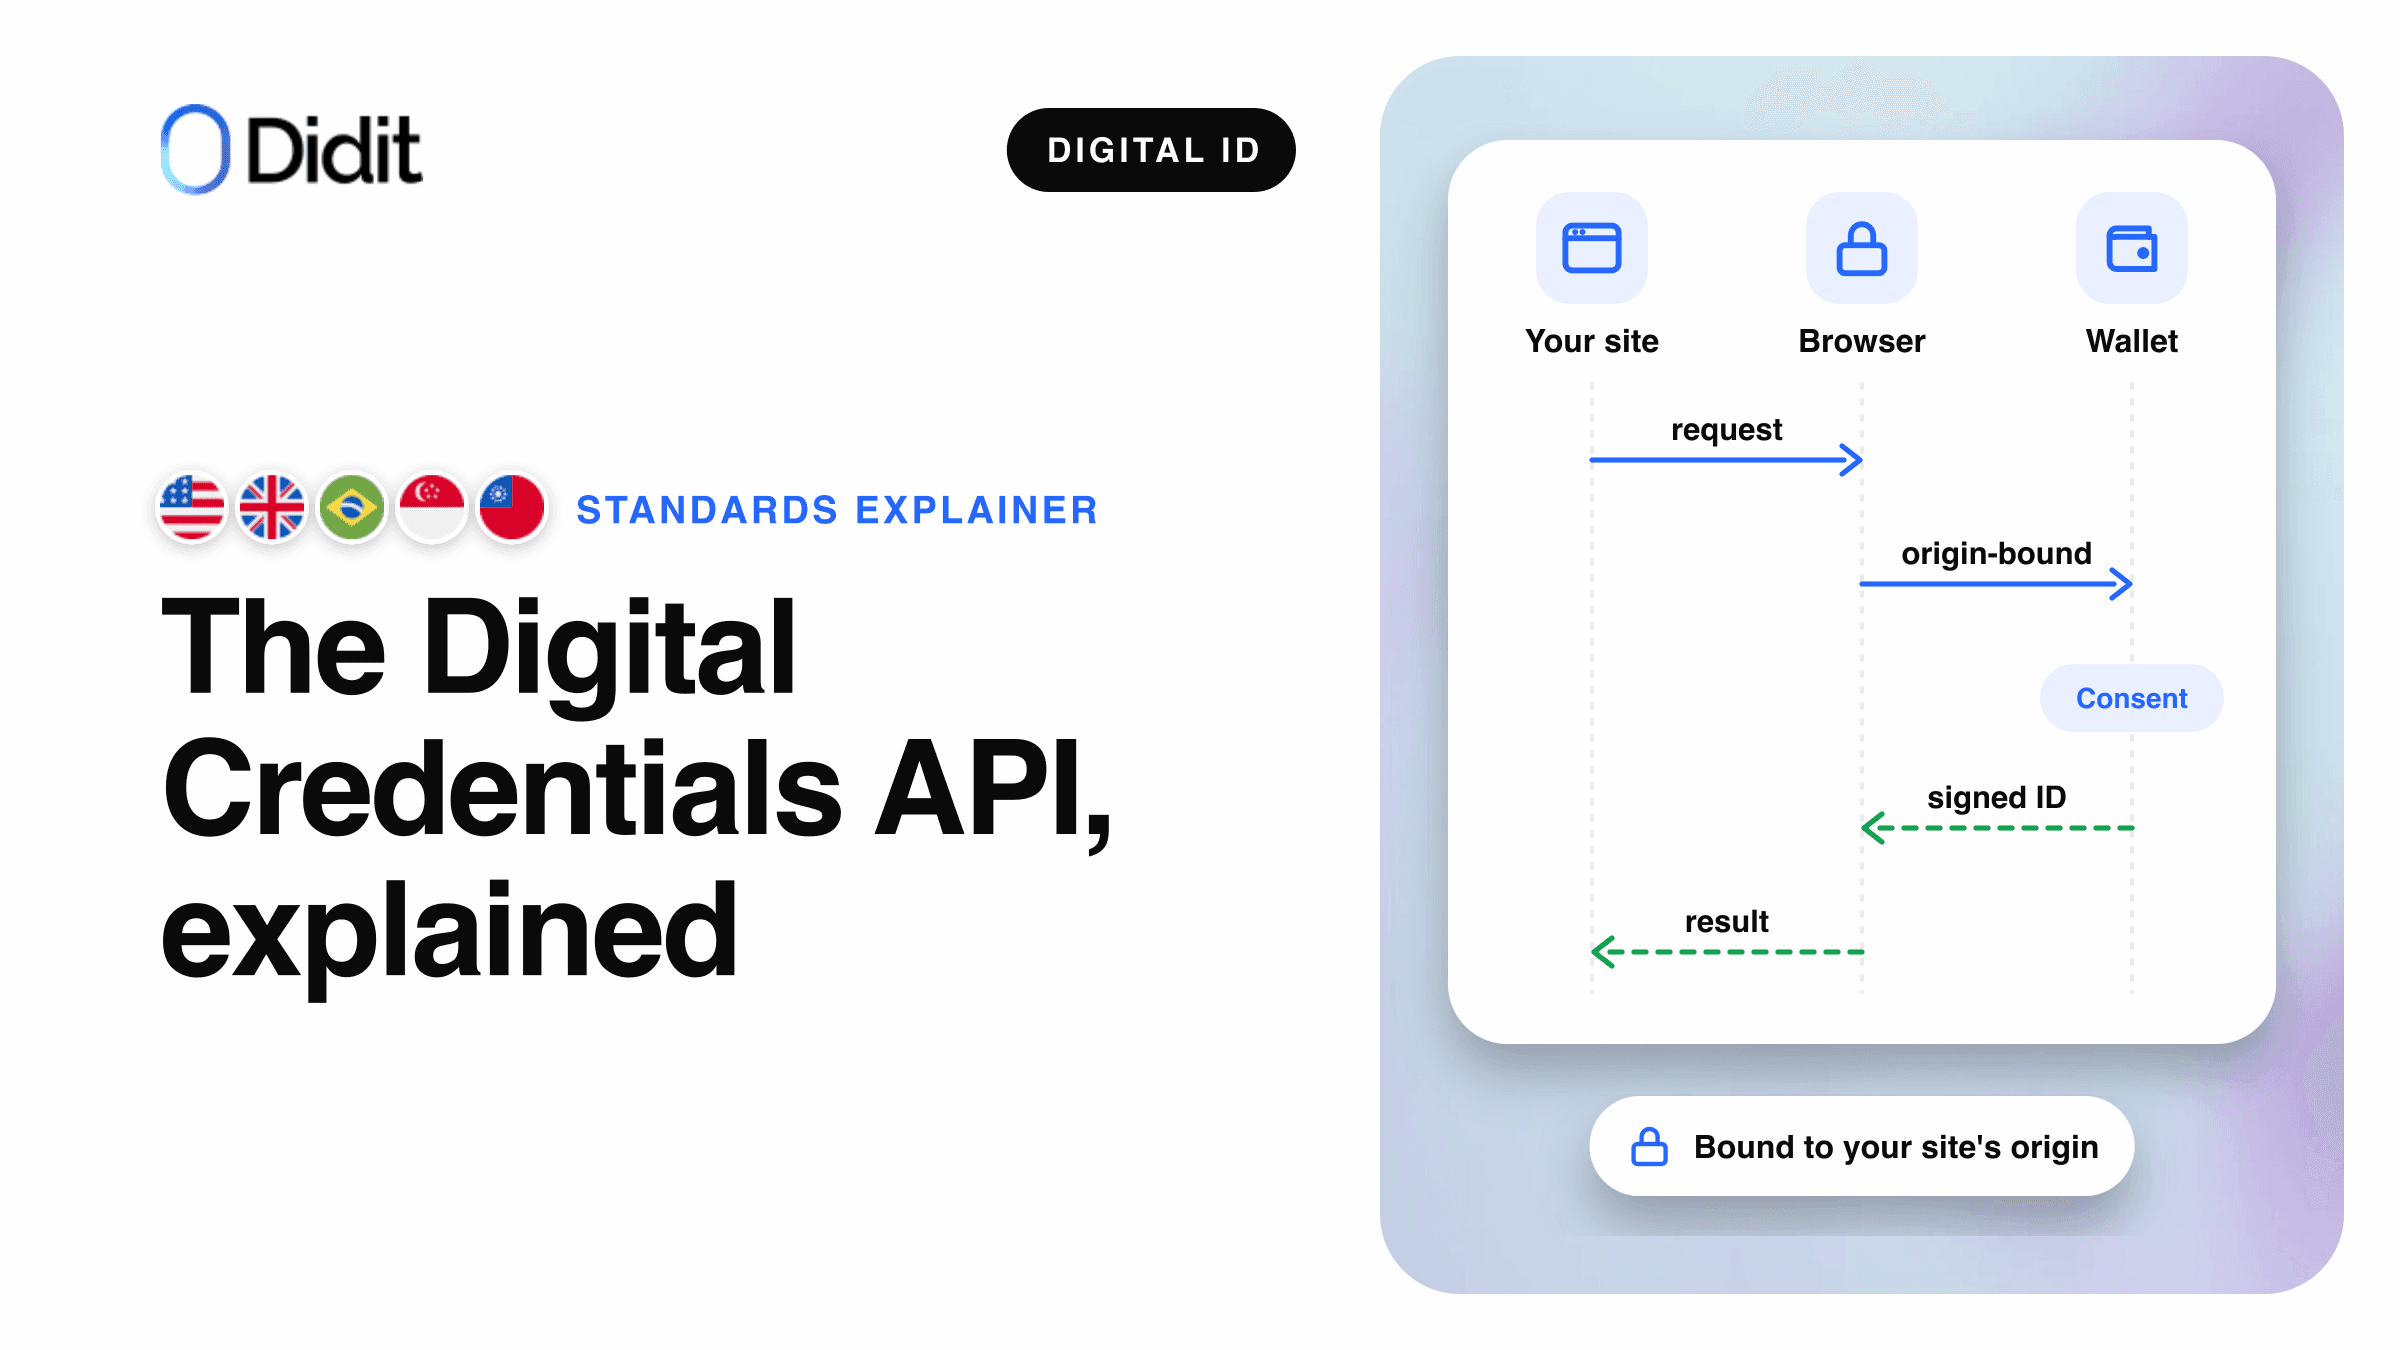
एक सत्यापन में आपके पेज से वॉलेट तक और वापस एक राउंड ट्रिप होता है। आपका सर्वर अनुरोध बनाता है, आपका पेज क्लिक के दौरान इसे ब्राउज़र को भेजता है, और एन्क्रिप्टेड उत्तर जाँच के लिए वापस आपके सर्वर पर जाता है।[2][6]
ब्राउज़र ओरिजिन जोड़ता है, चयनकर्ता दिखाता है
उपयोगकर्ता जाँच कर स्वीकृति देता है
डिक्रिप्ट करें, हस्ताक्षर जांचें
Digital Credentials API के माध्यम से एक ही डिवाइस पर प्रस्तुतीकरण, सरल रूप में।[1][2][6]
प्रत्येक अनुरोध एक प्रोटोकॉल का नाम निर्दिष्ट करता है और उस प्रोटोकॉल में एक data ऑब्जेक्ट ले जाता है। ब्राउज़रों को विनिर्देश की तालिका में दिए गए प्रत्येक प्रस्तुति प्रोटोकॉल का समर्थन करना चाहिए:[1]
| पहचानकर्ता | प्रोटोकॉल | अनुरोध का स्वरूप |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | अहस्ताक्षरित अनुरोध |
openid4vp-v1-signed | OpenID4VP 1.0 | हस्ताक्षरित अनुरोध |
openid4vp-v1-multisigned | OpenID4VP 1.0 | कई पक्षों द्वारा हस्ताक्षरित अनुरोध |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | ISO mdoc अनुरोध |
W3C रजिस्ट्री में प्रस्तुति प्रोटोकॉल, 19 नवंबर 2026 का वर्किंग ड्राफ्ट।[1]
बटन दिखाने से पहले, कोई पेज typeof DigitalCredential और DigitalCredential.userAgentAllowsProtocol() की जाँच करता है।[2][3] उत्तर एक एन्क्रिप्टेड data पेलोड वाले DigitalCredential ऑब्जेक्ट के रूप में वापस आता है, जिसे पेज अपने बैकएंड पर अग्रेषित करता है।[2] अनुरोध सिंटैक्स और प्रतिक्रिया मोड प्रोटोकॉल से जुड़े प्रश्न हैं, जिन्हें OpenID4VP सत्यापनकर्ता गाइड में समझाया गया है।
कोई रीडायरेक्ट क्यों नहीं है
इस API से पहले, कोई वेबसाइट उपयोगकर्ता को दूसरी जगह भेजकर वॉलेट तक पहुँचती थी: एक रीडायरेक्ट, या किसी ऐप को सौंपा गया कस्टम URI, जिसे अक्सर डेस्कटॉप पर QR कोड के रूप में दिखाया जाता था। Digital Credentials API उपयोगकर्ता को आपके पेज पर बनाए रखता है और उत्तर उसी टैब में लौटाता है।[2]
पुराना मार्ग
रीडायरेक्ट या कस्टम URI
- उपयोगकर्ता आपका पेज छोड़कर किसी ऐप या होस्ट किए गए पेज पर चला जाता है
- आपका पेज डेस्कटॉप पर अपना QR कोड बनाता है
- वॉलेट अनुरोध की सामग्री से जानता है कि अनुरोध कौन कर रहा है
- प्रत्येक वॉलेट को अपने स्वयं के लिंक प्रारूप की आवश्यकता होती है
स्कीम-विशिष्ट
ब्राउज़र-मध्यस्थता वाला मार्ग
Digital Credentials API
- उपयोगकर्ता आपके पेज पर बना रहता है, ब्राउज़र प्रॉम्प्ट दिखाता है
- ब्राउज़र डेस्कटॉप पर QR कोड बनाता है
- ब्राउज़र स्वयं उस ऑरिजिन को निर्धारित करता है जो अनुरोध करता है
- एक कॉल, प्लेटफ़ॉर्म द्वारा खोजा गया कोई भी वॉलेट
W3C Digital Credentials
कोई पेज वॉलेट तक कैसे पहुँचता है, API से पहले और उसके साथ।[1][2]
सबसे महत्वपूर्ण अंतर ऑरिजिन का है। विनिर्देश में आवश्यक है कि ब्राउज़र “दस्तावेज़ ऑरिजिन का अपना निर्धारण” उपयोग करे, न कि पेज द्वारा दिया गया कोई ऑरिजिन, इसलिए “उपयोगकर्ता को दिखाया जाने वाला पक्ष” वही होता है जिसे ब्राउज़र ने देखा।[1] एक हस्ताक्षरित OpenID4VP अनुरोध अपेक्षित ऑरिजिन भी सूचीबद्ध कर सकता है, जिसे Google की गाइड “रिले हमलों को रोकने के लिए” निर्धारित करती है।[6] EU वॉलेट आर्किटेक्चर विभिन्न डिवाइसों पर कस्टम URI प्रवाह के बारे में यही बात कहता है, जैसा कि हमारी EUDI Wallet रिलाइंग पार्टी गाइड समझाती है।
2026 के अंत में ब्राउज़र और प्लेटफ़ॉर्म समर्थन
समर्थन ब्राउज़र, ऑपरेटिंग सिस्टम और अनुरोध के प्रोटोकॉल पर निर्भर करता है। तालिका 20 नवंबर 2026 को पढ़े गए सार्वजनिक स्रोतों को दर्शाती है।
| ब्राउज़र या प्लेटफ़ॉर्म | कहाँ | प्रस्तुति | प्रोटोकॉल | स्रोत |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | संस्करण 141 (3 अक्टूबर 2025) से डिफ़ॉल्ट रूप से चालू | OpenID4VP और Annex C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | संस्करण 141 से | OpenID4VP और Annex C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | समर्थित | केवल Annex C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| अन्य iOS ब्राउज़र | iOS 26 | Safari की तरह, वे WebKit पर चलते हैं | केवल Annex C | Chrome, W3C CG[2][5] |
| Firefox | macOS | संस्करण 149 से | केवल Annex C | W3C CG[5] |
| Firefox | Android, Windows, Linux | विकासाधीन | अभी नहीं | W3C CG[5] |
| Android ऐप्स | Android 9 (API level 28) और बाद के संस्करण | Credential Manager | Google Wallet के लिए OpenID4VP | Android, Google[4][6] |
W3C CG = W3C Web Identity and Credentials Adoption Community Group की सपोर्ट टेबल।[5]
उपयोगकर्ताओं को एक संगत डिवाइस की भी आवश्यकता होती है: Google Play services 24.0 या बाद के संस्करण वाला Android, या iOS 26 या बाद का संस्करण, साथ ही एक ऐसा वॉलेट ऐप जो API का समर्थन करता हो।[2] Google Wallet, Android 9 और बाद के संस्करणों पर OpenID4VP 1.0 के ज़रिए ISO mdoc आधारित डिजिटल ID का उत्तर देता है।[6] WebKit उल्लेख करता है कि यह अभी WKWebView (iOS ऐप्स में वेब व्यू) के अंदर काम नहीं करता है।[3] यह एक ज्ञात समस्या भी सूचीबद्ध करता है: OpenID4VP और Annex C को मिलाने वाला अनुरोध macOS पर Chrome से QR कोड स्कैन करते समय iOS को अनंत स्पिनर पर छोड़ सकता है।[3]
नोट
हर रिलीज़ के साथ समर्थन बदलता है। रनटाइम पर सुविधा और प्रोटोकॉल का पता लगाएं, और बाकी सभी के लिए एक अन्य मार्ग रखें।
समान डिवाइस और क्रॉस-डिवाइस
जब वॉलेट उसी डिवाइस पर होता है, तो Android मेल खाने वाले क्रेडेंशियल्स का एक चयनकर्ता दिखाता है। जब ऐसा नहीं होता है, तो ब्राउज़र किसी फोन पर जारी रखने की पेशकश करता है।[2][7]
1पेज क्लिक के दौरान API को कॉल करता है
हर मामले में समान अनुरोध।
इस डिवाइस पर एक मेल खाने वाला क्रेडेंशियल मौजूद है
समान डिवाइस
प्लेटफ़ॉर्म चयनकर्ता क्रेडेंशियल्स को सूचीबद्ध करता है; वॉलेट पेज के शीर्ष पर खुलता है।
क्रॉस-डिवाइस
ब्राउज़र अपना स्वयं का QR कोड दिखाता है; फोन इसे स्कैन करता है और Bluetooth निकटता जांच पास करता है।
2प्रतिक्रिया उसी पेज पर वापस आती है
एन्क्रिप्टेड, ब्राउज़र के माध्यम से।
जहाँ वॉलेट प्रॉम्प्ट दिखाई देता है।[2][6]
Chrome का कहना है कि QR कोड को स्कैन करने से कंप्यूटर और फोन के बीच “एक सुरक्षित, एंड-टू-एंड एन्क्रिप्टेड और फ़िशिंग-प्रतिरोधी कनेक्शन” स्थापित होता है, जो यह जाँचने के लिए Bluetooth Low Energy पर CTAP प्रोटोकॉल का उपयोग करता है कि उपयोगकर्ता भौतिक रूप से उपस्थित है और दोनों डिवाइसों के नियंत्रण में है।[2] Google Wallet के लिए Google दो शर्तें जोड़ता है: आस-पास का डिवाइस खोजने के लिए Bluetooth चालू होना चाहिए, और क्रॉस-डिवाइस फ़्लो “केवल तभी उपलब्ध होता है जब पार्टनर ने Signed Requests लागू किए हों”।[7]
आपका पेज कभी भी QR कोड नहीं बनाता है। सीमाएं प्लेटफ़ॉर्म से आती हैं: iOS किसी अन्य डिवाइस पर क्रेडेंशियल से प्रस्तुत करने का समर्थन नहीं करता है, और macOS पर Safari केवल Annex C अनुरोधों को पास करता है, इसलिए Safari से एक OpenID4VP अनुरोध किसी Android वॉलेट तक नहीं पहुंच सकता है।[5]
गोपनीयता और सुरक्षा: API क्या सुरक्षित करता है
पूरे दस्तावेज़ की छवि के बजाय, वॉलेट केवल उन क्लेम को लौटाता है जिन्हें अनुरोध में नामित किया गया है और जो जारीकर्ता द्वारा हस्ताक्षरित होते हैं। Chrome इस सिद्धांत को “चयनात्मक प्रकटीकरण” (selective disclosure) कहता है: वेबसाइटें “केवल न्यूनतम आवश्यक जानकारी प्राप्त करती हैं”।[2]
| सुरक्षा | व्यवहार में इसका क्या अर्थ है | स्रोत |
|---|---|---|
| चयनात्मक प्रकटीकरण | केवल अनुरोधित फ़ील्ड वॉलेट से बाहर जाते हैं | Chrome[2] |
| उपयोगकर्ता जेस्चर | अनुरोध के लिए एक क्लिक आवश्यक है; साइटें चुपचाप या बार-बार अनुरोध नहीं कर सकती हैं | W3C[1] |
| हर बार मध्यस्थता | प्लेटफ़ॉर्म चयनकर्ता हर अनुरोध पर उपयोगकर्ता से पूछता है | W3C[1] |
| ब्राउज़र द्वारा निर्धारित ऑरिजिन | पेज किसी अन्य साइट होने का ढोंग नहीं कर सकता | W3C[1] |
| एन्क्रिप्टेड प्रतिक्रिया | आपकी कुंजी से एन्क्रिप्टेड; केवल आपका सर्वर इसे डिक्रिप्ट करता है | W3C, Chrome[1][2] |
| साझा करने की स्वीकृति | Google Wallet साझा करने से पहले बायोमेट्रिक, PIN या पैटर्न मांगता है | Google[7] |
Google का कहना है कि वह अपने सर्वर पर क्रेडेंशियल से संबंधित डेटा सहेज कर नहीं रखता है।[7] सहमति स्क्रीन वॉलेट की होती है: Google Wallet सत्यापनकर्ता द्वारा प्रदान किया गया नाम, लोगो और गोपनीयता नीति दिखाता है, ताकि व्यक्ति साझा करने से पहले यह देख सके कि कौन अनुरोध कर रहा है।[7]
एक मान्य हस्ताक्षर यह साबित करता है कि डेटा प्रामाणिक है, लेकिन Chrome डेवलपर्स को याद दिलाता है कि उन्हें अपने उपयोग के मामले के लिए “यह सत्यापित करना होगा कि जारीकर्ता उपयुक्त और विश्वसनीय है”।[2] Google के गाइड के अनुसार, mdoc प्रतिक्रिया के लिए सर्वर-साइड कार्य ये हैं:[6]
- अनुरोध से मेल खाने वाली कुंजी के साथ प्रतिक्रिया को डिक्रिप्ट करें।
- विश्वसनीय जारीकर्ता रूट्स के विरुद्ध जारीकर्ता की प्रमाणपत्र श्रृंखला को मान्य करें।
- प्रत्येक लौटाए गए मान को उसके हस्ताक्षरित डाइजेस्ट के विरुद्ध जांचें।
- सत्र पर डिवाइस हस्ताक्षर की जांच करें, जो आपके ऑरिजिन को बांधता है।
iframe के अंदर API का उपयोग करना: digital-credentials-get
कई सत्यापन प्रक्रियाएँ ग्राहक की साइट पर एक iframe के अंदर चलती हैं। विनिर्देश इस मामले को digital-credentials-get नामक नीति-नियंत्रित सुविधा से संभालता है, जिसकी डिफ़ॉल्ट अनुमति सूची 'self' है।[1] किसी अन्य ऑरिजिन का पेज केवल तभी API को कॉल कर सकता है जब एम्बेड करने वाला पेज iframe के allow एट्रिब्यूट के माध्यम से इसकी अनुमति देता है:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
सावधान रहें
अनुमति के बिना ब्राउज़र iframe के अंदर वॉलेट अनुरोध को अस्वीकार कर देता है, और उपयोगकर्ता को कभी कोई प्रॉम्प्ट नहीं दिखता है। iframe में Didit के होस्टेड फ़्लो का उपयोग करते समय, allow एट्रिब्यूट में digital-credentials-get जोड़ें, या Web SDK 0.5.1 या बाद के संस्करण का उपयोग करें।[10]
वर्तमान में कौन से वॉलेट उत्तर देते हैं
Android पर, सिस्टम चयनकर्ता प्रदर्शित करता है, और कौन से क्रेडेंशियल दिखाई देते हैं यह इस बात पर निर्भर करता है कि प्रत्येक वॉलेट Credential Manager के साथ कैसे पंजीकृत होता है और अनुरोध क्या है।[7] Chrome टीम Google Wallet को शुरुआती अपनाने वालों में मानती है।[2]
नोट
चूंकि अन्य वॉलेट भी उसी कॉल का उत्तर दे सकते हैं, इसलिए Google किसी एक वॉलेट के नाम के बजाय “डिजिटल ID से सत्यापित करें” जैसे सामान्य बटन की अनुशंसा करता है।[7]
iOS पर, WebKit का कहना है कि API Apple Wallet या Identity Document Provider के रूप में पंजीकृत अन्य ऐप्स तक पहुंचता है।[3] यूरोप में, EUDI Wallet आर्किटेक्चर Digital Credentials API पर OpenID4VP और ISO/IEC 18013-7 को रिमोट प्रस्तुति मार्गों के रूप में सूचीबद्ध करता है। उस प्रक्रिया का पंजीकरण पक्ष EUDI Wallet रिलाइंग पार्टी गाइड में है।
Didit आपको Digital Credentials API के माध्यम से Google Wallet स्वीकार करने में कैसे मदद करता है
Didit अपने डिजिटल ID वॉलेट उत्पाद पर एक विधि के रूप में Google Wallet के लिए Digital Credentials API का सत्यापनकर्ता पक्ष चलाता है। Google Wallet, पासपोर्ट से बनाए गए ID पास और समर्थित अमेरिकी राज्यों के मोबाइल ड्राइविंग लाइसेंस के लिए, संयुक्त राज्य अमेरिका, यूनाइटेड किंगडम, ब्राजील, सिंगापुर और ताइवान में Didit के प्रोडक्शन और सैंडबॉक्स वातावरण में लाइव है।[8] उत्पाद विवरण: Google Wallet ID सत्यापन। कोड: एकीकरण गाइड।
- होस्टेड फ़्लो। लोगों को “डिजिटल ID से सत्यापित करें” दिखाई देता है और वे बिना किसी रीडायरेक्ट के ब्राउज़र या Android के स्वयं के प्रॉम्प्ट में पुष्टि करते हैं। यह विधि केवल वहीं दिखाई देती है जहाँ ब्राउज़र हस्ताक्षरित OpenID4VP अनुरोध भेज सकता है; अन्य जगहों पर दस्तावेज़ सत्यापन बना रहता है।[8][9]
- स्टैंडअलोन API। Didit एक तैयार अनुरोध लौटाता है जिसे आपका पेज क्लिक के दौरान
navigator.credentials.get()को, या Android पर Credential Manager को पास कर सकता है; पूरा क्रम एकीकरण गाइड में है।[9] - जाँचें। Didit विश्वसनीय जारीकर्ता रूट्स के विरुद्ध जारीकर्ता के हस्ताक्षर की, प्रत्येक मान की उसके हस्ताक्षरित डाइजेस्ट के विरुद्ध, और आपके ऑरिजिन तथा इस अनुरोध पर डिवाइस हस्ताक्षर की पुष्टि करता है। प्रतिक्रिया Didit के लिए एन्क्रिप्ट की जाती है।[9]
- परिणाम। आईडी पास के लिए आश्वासन स्तर Substantial पर नाम, जन्म तिथि, दस्तावेज़ संख्या, समाप्ति तिथि, जारीकर्ता देश और प्राधिकरण तथा राष्ट्रीयता लौटाए जाते हैं। कोई पोर्ट्रेट साझा नहीं किया जाता है।[8]
सैंडबॉक्स को किसी पंजीकरण की आवश्यकता नहीं है। प्रत्येक प्रोडक्शन एप्लिकेशन कंसोल में Google के साथ एक बार पंजीकरण करता है (ID Verification चरण, समर्थित देश की Google Wallet वाली पंक्ति, Register with Google), लगभग एक मिनट का एकमुश्त सेटअप। Google का अपना सत्यापनकर्ता API निःशुल्क है; जाँच चलाने के लिए Didit का मूल्य $0.20 प्रति पूर्ण सत्यापन है, और रद्द, समाप्त या अस्वीकृत साइन-इन के लिए बिल नहीं भेजा जाता है। देखें मूल्य निर्धारण।[7][8]
Didit प्रदान करता है
- हस्ताक्षरित अनुरोध और Google के साथ पंजीकरण
- डिक्रिप्शन और प्रत्येक हस्ताक्षर तथा ऑरिजिन जांच
- उसी सत्र में फ़ॉलबैक के रूप में दस्तावेज़ जांच
आपके पास रहता है
- आपके पेज पर बटन और उपयोगकर्ता जेस्चर
- जब आप फ़्लो एम्बेड करते हैं तब iframe अनुमति
- ऑनबोर्डिंग निर्णय और आपकी नीतियां
सत्यापनकर्ता बनाए बिना Google Wallet आईडी स्वीकार करें
किसी वर्कफ़्लो में Google Wallet चालू करें, इसे सैंडबॉक्स में परीक्षण करें, और केवल पूर्ण जाँचों के लिए भुगतान करें।
मुख्य निष्कर्ष
- Digital Credentials API एक W3C Working Draft है जो वॉलेट अनुरोधों को
navigator.credentials.get()के माध्यम से आगे भेजता है। - Chrome और Edge OpenID4VP और Annex C का समर्थन करते हैं; Safari केवल Annex C का समर्थन करता है।
- ब्राउज़र ऑरिजिन सेट करता है और क्रॉस-डिवाइस QR कोड बनाता है।
- किसी iframe के भीतर, एम्बेड करने वाले पेज को
digital-credentials-getकी अनुमति देनी होगी। - Didit दस्तावेज़ फ़ॉलबैक के साथ पाँच देशों में Google Wallet आईडी के लिए इसका उपयोग करता है।
अक्सर पूछे जाने वाले प्रश्न
Digital Credentials API क्या है?
एक W3C ब्राउज़र API जो किसी वेबसाइट को navigator.credentials.get() के माध्यम से वॉलेट से डिजिटल क्रेडेंशियल, जैसे सरकारी आईडी, का अनुरोध करने की अनुमति देता है। ब्राउज़र और ऑपरेटिंग सिस्टम वॉलेट प्रॉम्प्ट दिखाते हैं।[1][2]
कौन से ब्राउज़र Digital Credentials API का समर्थन करते हैं?
Chrome में यह Android और डेस्कटॉप पर संस्करण 141 से डिफ़ॉल्ट रूप से चालू है, और Edge संस्करण 141 से इसका समर्थन करता है। Safari 26 केवल ISO mdoc अनुरोधों के लिए इसका समर्थन करता है, और Firefox macOS पर संस्करण 149 से इसका समर्थन करता है, यह भी केवल Annex C के लिए। 20 नवंबर 2026 को पढ़ा गया।[2][3][5]
क्या Digital Credentials API iPhone पर काम करता है?
iOS 26 पर Safari ISO mdoc (Annex C) अनुरोधों के लिए API का समर्थन करता है, और प्रत्येक iOS ब्राउज़र एक ही इंजन का उपयोग करता है। Didit की Google Wallet विधि हस्ताक्षरित OpenID4VP अनुरोधों का उपयोग करती है, और होस्टेड फ़्लो इस विधि को केवल वहीं दिखाता है जहाँ ब्राउज़र अनुरोध भेज सकता है, इसलिए iPhone पर वॉलेट विकल्प छिपा होता है और दस्तावेज़ जाँच का उपयोग किया जाता है।[3][5][8]
क्या Digital Credentials API OpenID4VP के समान है?
नहीं। API ब्राउज़र चैनल है; OpenID4VP उन प्रोटोकॉल में से एक है जो इसके ज़रिए जाते हैं, ISO/IEC 18013-7 Annex C के साथ-साथ। अनुरोध अपने प्रोटोकॉल का नाम निर्दिष्ट करता है, और वॉलेट उसी प्रोटोकॉल में उत्तर देता है।[1]
क्या इसका उपयोग करने के लिए मुझे ऑरिजिन ट्रायल की आवश्यकता है?
नहीं। Chrome वर्शन 141 से इस API को डिफ़ॉल्ट रूप से सक्षम करता है, जैसा कि Google ने 3 अक्टूबर 2025 को घोषित किया था। ट्रायल कोड को navigator.identity.get() से navigator.credentials.get() पर स्थानांतरित करना होगा।[2]
API को उपयोगकर्ता जेस्चर की आवश्यकता क्यों होती है?
विनिर्देश में क्षणिक सक्रियण की आवश्यकता होती है, ताकि कोई साइट चुपचाप या बार-बार क्रेडेंशियल का अनुरोध न कर सके। API को क्लिक हैंडलर से कॉल करें; उपयोगकर्ता जेस्चर के बिना की गई कॉल विफल हो जाती है।[1]
मेरे अपने QR कोड के बिना क्रॉस-डिवाइस शेयरिंग कैसे काम करती है?
ब्राउज़र QR कोड बनाता है, ब्लूटूथ जांच से पुष्टि होती है कि फोन पास में है, और वॉलेट एन्क्रिप्टेड कनेक्शन पर उत्तर देता है। इसके लिए Google Wallet को एक हस्ताक्षरित अनुरोध की आवश्यकता होती है।[2][7]
Digital Credentials API पर कौन से वॉलेट प्रतिक्रिया देते हैं?
वर्तमान में Google Wallet, साथ ही Credential Manager के माध्यम से अन्य Android वॉलेट। iOS पर, Safari पंजीकृत Identity Document Providers तक पहुँचता है।[3][7]
क्या Digital Credentials API का उपयोग निःशुल्क है?
हाँ। यह एक ब्राउज़र मानक है, और Google का कहना है कि उसके Google Wallet API का कोई शुल्क नहीं है। सत्यापनकर्ता पक्ष को संचालित करना अलग है: Didit केवल पूर्ण किए गए सत्यापनों का शुल्क लेता है।[7][8]
स्रोत
- Digital Credentials, W3C Federated Identity Working Group, 19 नवंबर 2026 का वर्किंग ड्राफ्ट।
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 अक्टूबर 2025।
- WebKit Features in Safari 26.0, WebKit ब्लॉग, अनुभाग Digital Credentials API।
- Request a digital credential, Android Developers।
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, 20 नवंबर 2026 को पढ़ा गया।
- Accepting IDs from Google Wallet online, Google for Developers।
- Verify digital IDs with Google Wallet, Google for Developers।
- Digital ID wallets, Didit दस्तावेज़।
- Digital ID wallets standalone API, Didit दस्तावेज़।
- In-context iframe, Didit दस्तावेज़।
Digital Credentials API वॉलेट जांच को एक ब्राउज़र कॉल में बदल देता है; कठिन हिस्सा सत्यापनकर्ता पक्ष है। Didit द्वारा स्वीकार किए जाने वाले प्रत्येक वॉलेट को डिजिटल ID वॉलेट पृष्ठ पर देखें, और राष्ट्रीय eID को eID सत्यापन पर देखें।
अपने साइन-अप में डिजिटल ID से सत्यापन जोड़ें
जहाँ यह काम करता है वहाँ Google Wallet की सुविधा दें और बाकी सभी के लिए दस्तावेज़ जांच रखें, एक ही वर्कफ़्लो में।
संबंधित लेख
- Google Wallet ID बनाम ID दस्तावेज़ सत्यापन: किसका उपयोग कब करें
- Digital Credentials API: वेबसाइटें ID वॉलेट्स से कैसे जुड़ती हैं
- अपने ऑनबोर्डिंग फ्लो में Google Wallet ID स्वीकार करें: इंटीग्रेशन गाइड
- Google Wallet ID pass: व्यवसायों को क्या मिलता है और यह कहाँ काम करता है
- Didit पर Google Wallet ID सत्यापन लाइव है
- 2026 में 7 सर्वश्रेष्ठ eIDAS सॉफ़्टवेयर प्लेटफ़ॉर्म