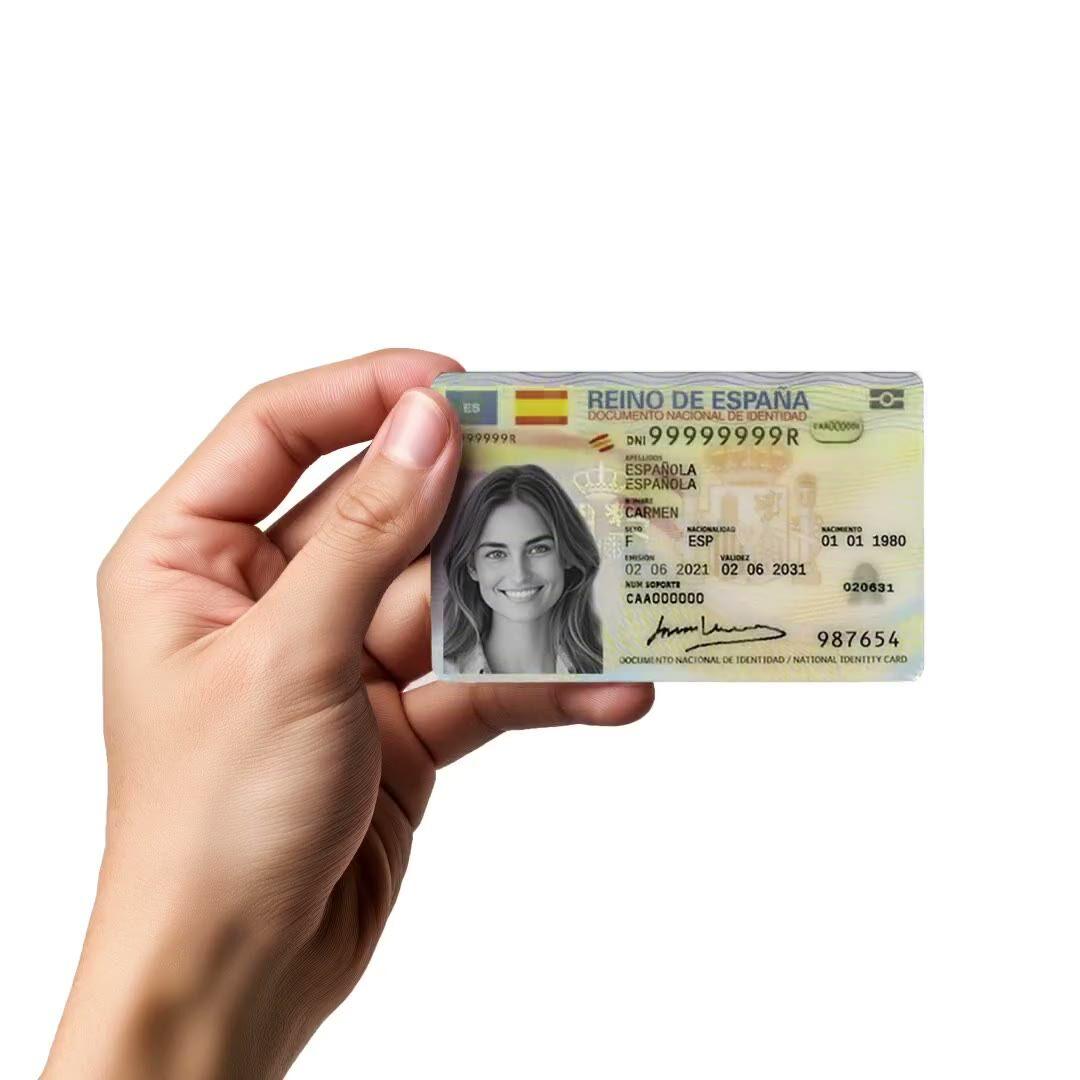
किसी भी देश के पासपोर्ट, राष्ट्रीय आईडी, ड्राइविंग लाइसेंस या निवास परमिट को वेरिफाई करें। 14,000+ डॉक्यूमेंट्स, 2 सेकंड से कम में परिणाम, प्रति चेक $0.15, 500 मुफ़्त/माह।
स्पेनिश DNI, जापानी माई नंबर, यूके पासपोर्ट। हर महीने नए डॉक्यूमेंट्स आते हैं,
प्रति चेक वही $0.15, वही परिणाम का आकार, वही 2 सेकंड से कम का रिस्पॉन्स।
वेरिफाई करने के तीन तरीके
एक फीचर। हर देश के लिए तीन तरीके।
उन तरीकों को चालू करें जिन्हें कोई देश वास्तव में सपोर्ट करता है। हर तरीका एक ही रिजल्ट कॉन्ट्रैक्ट पर आता है, इसलिए आपका कोड एक ही शेप पढ़ता है, चाहे यूज़र ने कोई भी रास्ता चुना हो।
तरीका 01
डॉक्यूमेंट कैप्चर
पासपोर्ट, राष्ट्रीय ID, ड्राइविंग लाइसेंस या निवास परमिट की फोटो लें। 220+ देश, 14,000+ डॉक्यूमेंट, दो सेकंड से भी कम समय में नतीजा।
साइन-अप से लेकर वेरिफाइड यूज़र तक, चार स्टेप्स में।
चरण 01 / 04
01
वर्कफ़्लो बनाएं
आप जो चेक चाहते हैं उन्हें चुनें, आईडी, लाइवनेस, फेस मैच, प्रतिबंध, पता, उम्र, फ़ोन, ईमेल, कस्टम प्रश्न। उन्हें डैशबोर्ड में एक फ़्लो में ड्रैग करें, या उसी फ़्लो को हमारे API पर पोस्ट करें। शर्तों पर ब्रांच करें, A/B टेस्ट चलाएं, किसी कोड की आवश्यकता नहीं है।
इंटीग्रेट करें
हमारे वेब, iOS, Android, React Native, या Flutter SDK के साथ नेटिव रूप से एम्बेड करें। एक होस्टेड पेज पर रीडायरेक्ट करें। या बस अपने यूज़र को एक लिंक भेजें, ईमेल, SMS, WhatsApp, कहीं भी। चुनें कि आपके स्टैक के लिए क्या उपयुक्त है।
यूज़र फ़्लो से गुज़रता है
Didit कैमरा, लाइटिंग क्यू, मोबाइल हैंड-ऑफ और एक्सेसिबिलिटी को होस्ट करता है। जब यूज़र फ़्लो में होता है, तो हम वास्तविक समय में 200+ धोखाधड़ी संकेतों को स्कोर करते हैं और आधिकारिक डेटा स्रोतों के खिलाफ हर फ़ील्ड को वेरिफाई करते हैं। दो सेकंड से कम में परिणाम।
आपको परिणाम मिलते हैं
वास्तविक समय के हस्ताक्षरित वेबहुक आपके डेटाबेस को सिंक में रखते हैं जैसे ही कोई यूज़र अप्रूव होता है, डिक्लाइन होता है, या रिव्यू के लिए भेजा जाता है। मांग पर API को पोल करें। या हर सेशन, हर सिग्नल का निरीक्षण करने और अपने तरीके से मामलों को मैनेज करने के लिए कंसोल खोलें।
डेवलपर्स के लिए बनाया गया · धोखाधड़ी के खिलाफ बनाया गया · डिज़ाइन से खुला
छह क्षमताएं। एक फीचर फ्लैग। ID_VERIFICATION।
नीचे दी गई हर क्षमता एक ही मॉड्यूल पर एक टॉगल है। कोई अपसेल टियर नहीं, कोई अलग SKU नहीं, कोई ऐड-ऑन कॉल नहीं। उन्हें कंसोल में प्रति वर्कफ़्लो चालू करें, या जब आप स्टैंडअलोन एंडपॉइंट को कॉल करते हैं तो उन्हें इनलाइन पास करें।
पासपोर्ट, नेशनल ID, ड्राइविंग लाइसेंस, रेजिडेंस परमिट. 130+ भाषाएँ, 50+ स्क्रिप्ट (लैटिन, अरबी, सिरिलिक, CJK, देवनागरी, हिब्रू, थाई, जॉर्जियाई). हर महीने नए डॉक्यूमेंट्स आते हैं. प्रति-देश सबटाइप कंट्रोल, अगर पॉलिसी की ज़रूरत हो तो इंडियाना ऑपरेटर और न्यूयॉर्क एन्हांस्ड को अलग-अलग स्वीकार करें.
समर्थित दस्तावेज़
इस महीने अपडेट किया गया
लाइव
220+
देश
14,000+
दस्तावेज़ के प्रकार
130+
भाषाएँ
50+
स्क्रिप्ट
पासपोर्टID कार्डड्राइविंग लाइसेंसरेजिडेंस परमिट
🇪🇸ES
🇺🇸US
🇧🇷BR
🇩🇪DE
🇲🇽MX
🇮🇳IN
🇫🇷FR
🇬🇧GB
🇯🇵JP
🇳🇬NG
🇦🇪AE
🇸🇬SG
02 · डेटा एक्सट्रैक्शन
विज़ुअल फ़ील्ड, MRZ, और बारकोड, क्रॉस-चेक किए गए.
हर विज़ुअल, MRZ (मशीन-रीडेबल-ज़ोन), और बारकोड फ़ील्ड एक ही बार में एक्सट्रेक्ट हो जाते हैं. रिस्पॉन्स हमारे एज से निकलने से पहले तीनों को क्रॉस-चेक किया जाता है. विसंगतियाँ चेतावनी के रूप में सामने आती हैं ताकि आप केस को मैन्युअल रिव्यू के लिए भेज सकें.
व्यक्तिगत डेटा
OCR · MRZ · बारकोड
पहला नाम
Olivia
डेटा के साथ मैच API के ज़रिए मिला: ओलिविया
अंतिम नाम
Roy
जन्म तिथि
28/06/1971
दस्तावेज़ का प्रकार
Passport
जारी करने वाला राज्य
Spain🇪🇸
दस्तावेज़ संख्या
3EB8726CC6E0F979
03 · प्रामाणिकता
डॉक्यूमेंट असली है. पोर्ट्रेट सही है. कोई स्क्रीन कैप्चर नहीं.
सर्टिफाइड डेटाबेस के खिलाफ़ टेम्पलेट मैच. होलोग्राम और माइक्रोप्रिंट डिटेक्शन. पोर्ट्रेट इंटीग्रिटी चेक. डॉक्यूमेंट लाइवनेस चार सामान्य अटैक वेक्टर्स को हराता है, स्क्रीन कैप्चर, फ़ोन फ़ोटो, प्रिंटेड कॉपी, और अन्यथा-असली डॉक्यूमेंट्स पर पोर्ट्रेट सब्स्टीट्यूशन.
दस्तावेज़ की प्रामाणिकता
प्रामाणिक
दस्तावेज़ पोर्ट्रेट
लाइव कैप्चर
समानता 94%
टेम्पलेट मैच
होलोग्राम डिटेक्ट हुआ
माइक्रोप्रिंट सही है
डॉक्यूमेंट लाइवनेस पास हुई
04 · कैप्चर क्वालिटी
रिव्यू तक पहुँचने से पहले ब्लर और ग्लेयर को रिजेक्ट करें.
फ़ोकस, ब्राइटनेस और रेज़ोल्यूशन को प्रति सबमिशन 0–100 स्कोर किया जाता है, साथ ही एक वेटेड ओवरऑल स्कोर भी होता है. फ़्रेम से बाहर के कोने और ओवरएक्सपोज़्ड साइड्स को स्पष्ट रूप से फ़्लैग किया जाता है. ट्यूनेबल थ्रेशोल्ड कम-गुणवत्ता वाले कैप्चर को पहले ही रिजेक्ट कर देते हैं ताकि वे कभी भी आपकी मैन्युअल-रिव्यू क्यू तक न पहुँचें.
कैप्चर क्वालिटी
कैप्चर के लिए तैयार
स्थिर रखें
कुल स्कोर
91/100
फोकस92
ब्राइटनेस88
रिज़ॉल्यूशन95
05 · रिस्क पॉलिसी
तय करें. रिव्यू करें. अप्रूव करें. प्रति रिस्क. प्रति एप्लीकेशन.
हर रिस्क कैटेगरी, डुप्लीकेट यूज़र, इनवैलिड MRZ, डेटा इनकंसिस्टेंसी, लो डॉक्यूमेंट लाइवनेस, डिक्लाइन, रिव्यू या अप्रूव से मैप होती है. प्रति एप्लीकेशन, देश और डॉक्यूमेंट टाइप के हिसाब से पॉलिसी को ट्यून करें. ऑटो-डिक्लाइन ट्रिगर (एक्सपायर्ड, ब्लॉकलिस्टेड, अनसपोर्टेड) आपकी सेटिंग्स के बावजूद लागू रहते हैं.
जोखिम नीति
5 श्रेणियाँ
जोखिम श्रेणीएक्शन
डुप्लीकेट यूजर
अस्वीकार करें
अमान्य MRZ
समीक्षा करें
डेटा असंगति
समीक्षा करें
अमान्य सत्यापन
अस्वीकार करें
कम डॉक्यूमेंट लाइवनेस
स्वीकृत करें
06 · ऑनगोइंग KYC
डॉक्यूमेंट्स एक्सपायर होते हैं. रेगुलेटर से पहले इसे पकड़ें.
आप जो भी डॉक्यूमेंट स्टोर करते हैं, हम उसकी एक्सपायरी ट्रैक करते हैं. जब कोई एक्सपायर होता है, तो यूज़र का KYC स्टेटस अपने आप बदल जाता है और हम आपको वेबहुक के ज़रिए सूचित करते हैं. कोई बैच जॉब नहीं, कोई तिमाही री-ऑनबोर्डिंग स्प्रिंट नहीं, KYC रीफ़्रेश लगातार चलता रहता है और आप AML-डायरेक्टिव के अनुरूप रहते हैं.
दस्तावेज़ मॉनिटरिंग
एक्सपायरी को अपने आप ट्रैक करता है · स्टेटस बदलने पर वेबहुक
लाइव
1,284
सक्रिय
47
जल्द समाप्त हो रहा है
9
एक्सपायर हो गया
वेबहुक ट्रिगर हुआ · usr_9f01a3c को Kyc एक्सपायर हो गया पर ले जाया गया12 सेकंड पहले
Ausr_a8c4f02पासपोर्ट12 मार्च 2027सक्रिय
Musr_4d2b6e1आईडी कार्ड08 जून 2026समाप्त हो रहा है
Lusr_9f01a3cड्राइविंग लाइसेंस21 सितंबर 2025KYC समाप्त हो गया
इंटीग्रेट करें
दो एंडपॉइंट। वही JSON। वही कीमत।
जब आप चाहते हैं कि हमारा होस्टेड UI कैप्चर को संभाले, तो एक सेशन बनाएं, या जब आपके पास पहले से ही इमेज हो तो स्टैंडअलोन एंडपॉइंट को कॉल करें। दोनों एक ही id_verification रिपोर्ट लौटाते हैं।
नीचे दिए गए ब्लॉक को Claude Code, Cursor, Codex, Devin, Aider, या Replit Agent में पेस्ट करें। my_stack प्लेसहोल्डर को अपने फ्रेमवर्क, भाषा और उपयोग के मामले से भरें। एजेंट Didit को प्रोविजन करता है, ID वेरिफिकेशन के साथ वर्कफ़्लो बनाता है, वेबहुक को वायर करता है, और शिप करता है।
didit-integration-prompt.md
# Didit ID Verification — integrate in 5 minutes

You are integrating Didit's ID Verification module into <my_stack>. Follow
these steps exactly. Every URL, header, and enum value below is canonical —
do not paraphrase or "improve" them.

## 1. Provision an account
- Sign up: https://business.didit.me (no credit card required).
- Or provision programmatically: POST https://apx.didit.me/auth/v2/programmatic/register/
  (returns an API key bound to the workspace + application).

## 2. Two integration paths — pick one

### Path A — Workflow Builder (hosted UI)
Best when you want Didit to handle camera, lighting cues, retries,
mobile handoff, and accessibility for you.

1. Create a workflow that contains the ID Verification feature:
   POST https://verification.didit.me/v3/workflows/
   Authorization header:  x-api-key: <your-api-key>
   Body: workflow_label, features array with the single entry
         { feature: "OCR" }   (UPPERCASE — strict enum; "OCR" is the
         workflows-endpoint value for ID Verification, and the only one
         POST /v3/workflows/ accepts for it)

2. Create a verification session for an end user:
   POST https://verification.didit.me/v3/session/
   Body: workflow_id (from step 1), vendor_data (your own user id).
   Response: url (the hosted verification link) — redirect the user to it.

3. Listen for webhook callbacks (see "Webhooks" below).

### Path B — Standalone server-to-server API
Best when you already have the document image (mobile SDK capture, native
onboarding app, reseller pipeline).

POST https://verification.didit.me/v3/id-verification/
Content-Type: multipart/form-data
Body fields:
  - front_image  (required, file)
  - back_image   (optional, file)
  - vendor_data  (optional string, your user id)

Response: JSON report with extracted fields, image quality scores,
warnings array, and the verdict.

## 3. Webhooks (Path A only — Path B returns synchronously)
- Register a webhook destination once via
  POST https://verification.didit.me/v3/webhook/destinations/
  Body: url, subscribed_events: ["session.verified", "session.review_started",
                                  "session.declined", "kyc_expired"]
- Response includes secret_shared_key — store it.
- Every webhook delivery carries an X-Signature-V2 header you MUST verify
  before trusting the payload. X-Signature-V2 signs the CANONICAL JSON, not
  the raw body bytes — that is what makes it survive a proxy or body parser
  that re-encodes the payload. (The legacy X-Signature header is the one
  computed over the raw bytes.) The canonical form is the sender's Python
  json.dumps(sort_keys=True, separators=(",", ":"), ensure_ascii=False)
  after whole-valued floats become ints. Reproduce those bytes EXACTLY —
  do NOT "parse, sort keys, JSON.stringify", which fails in four ways:
    - Numbers come from the wire text, never from parsed doubles: the sender
      signs 1000000000000000129 digit for digit, JSON.parse rounds it. Read
      the body as TEXT (express.text, not express.json()) and re-emit
      integers through BigInt(source). Register the webhook route ABOVE any
      global app.use(express.json()): the first parser to run consumes the
      stream, and the digits are gone before the route sees them.
    - Floats use Python's repr: 1e-05, not 0.00001; 27.0 becomes 27.
    - Keys sort by Unicode CODE POINT, as strings: "10" before "2", and
      U+FF21 before U+1F642 (JavaScript's default .sort() reverses the latter
      because it compares UTF-16 code units).
    - Serialise straight from the sorted entries; never rebuild an object
      first, because JavaScript moves integer-like keys to the front.
  Then HMAC-SHA256 with secret_shared_key, hex-encode, and compare to the
  X-Signature-V2 header in constant time (crypto.timingSafeEqual).
- Freshness comes from the SIGNED body field "timestamp" (Unix seconds):
  reject a delivery whose body timestamp is more than 300 seconds from now,
  and require the X-Timestamp header to equal it. Never check the header
  alone — it is not signed, so a replayed delivery with a rewritten header
  would pass. This is the Node 22 + Express handler, paste it verbatim:

// Your endpoint receives a signed ID Verification payload
const crypto = require("node:crypto"); // ESM: import crypto from "node:crypto"
// X-Signature-V2 = HMAC over the canonical JSON, never the raw bytes. Match the sender byte for
// byte: keys sorted by code point, integers digit for digit, floats in Python's repr.
class Num { constructor(src) { this.src = src; } } // a number as written on the wire, not a double
const num = (s) => { if (/^-?\d+$/.test(s)) return BigInt(s).toString(); const n = +s; // ints stay exact
  if (Number.isInteger(n)) return BigInt(n).toString(); const [m, e] = n.toExponential().split("e"); // 27.0 -> 27
  return +e >= -4 ? String(n) : `${m}e-${String(-e).padStart(2, "0")}`; }; // 1e-05, not 0.00001
const byCodePoint = (a, b) => Buffer.compare(Buffer.from(a), Buffer.from(b)); // UTF-8 order = Python's
const canon = (v) => Array.isArray(v) ? `[${v.map(canon)}]` : v instanceof Num ? num(v.src)
  : v && typeof v === "object" ? `{${Object.keys(v).sort(byCodePoint).map((k) => `${JSON.stringify(k)}:${canon(v[k])}`)}}`
  : JSON.stringify(v);
// Read the body as text: express.json() would round 1000000000000000129 to a double first.
// Register this route ABOVE any global app.use(express.json()): the first parser to run
// consumes the stream, and a body it already parsed has lost the digits the signature covers.
app.post("/webhooks/didit", express.text({ type: "application/json" }), (req, res) => {
  const exact = JSON.parse(req.body, (k, v, c) => typeof v === "number" ? new Num(c.source) : v); // Node 21+
  const body = JSON.parse(req.body);
  const mac = crypto.createHmac("sha256", SECRET).update(canon(exact), "utf8").digest("hex");
  const sig = Buffer.from(String(req.headers["x-signature-v2"] ?? ""));
  // Freshness comes from the signed body timestamp; the header alone is unsigned and replayable.
  const ts = body.timestamp, fresh = String(ts) === req.headers["x-timestamp"]
    && Math.abs(Date.now() / 1000 - ts) <= 300;
  if (!fresh || sig.length !== mac.length
    || !crypto.timingSafeEqual(sig, Buffer.from(mac))) return res.sendStatus(401);
  const { status, decision, vendor_data } = body;
  // status: Approved | Declined | In Review | Expired | Not Finished
  res.sendStatus(200);
});

## 4. Reading the report
Both paths return the same FIELDS, in a different container:
- Path A (session decision + webhook): decision.id_verifications is an ARRAY
  — one entry per ID Verification node in the workflow. Select the entry you
  want by its node_id, never by index and never as a singular object:
      const doc = decision.id_verifications.find(
        (v) => v.node_id === "id_verification_1"
      );
  Every other feature is plural the same way: liveness_checks,
  face_matches, aml_screenings, ip_analyses, nfc_verifications,
  poa_verifications, database_validations.
- Path B (POST /v3/id-verification/): a single id_verification object on the
  response body — this endpoint runs exactly one document.

Each id_verification entry includes:
- status: "Approved" | "Declined" | "In Review" | "Expired" | "Not Finished"
- document_type: "Passport" | "Identity Card" | "Driver's License" | "Residence Permit" | null
- document_number, personal_number
- front_image, back_image, portrait_image (signed URLs, expire in 1 hour)
- date_of_birth (YYYY-MM-DD), age (number)
- expiration_date, date_of_issue (YYYY-MM-DD)
- issuing_state, issuing_state_name (ISO 3166-1 alpha-3 + display name)
- first_name, last_name, full_name
- gender ("M" | "F" | "U"), nationality (ISO 3166-1 alpha-3)
- address, formatted_address, parsed_address (street_1, street_2, city,
  region, postal_code, geometry { lat, lng })
- front_image_quality_score / back_image_quality_score (focus, brightness,
  resolution, overall, each 0-100)
- warnings: Array<{ risk, log_type, short_description, long_description }>

## 5. Hard rules — do not change
- Base URL for /v3/* endpoints is verification.didit.me (NOT apx.didit.me).
- Feature enum is UPPERCASE: OCR (ID Verification), LIVENESS, FACE_MATCH, AML, IP_ANALYSIS.
- Auth header is x-api-key (lowercase, hyphenated).
- Webhook signature header is X-Signature-V2 (NOT X-Signature), and it signs
  the canonical JSON — never HMAC the raw bytes under that header, and never
  canonicalise a parsed object: read the body as text and serialise the
  sender's bytes (see the handler in section 3).
- Webhook freshness is the signed body "timestamp" (300 s window); the
  X-Timestamp header must equal it and is never checked on its own.
- decision.id_verifications is an array; select the node you want by node_id.
- Always verify webhook signatures before trusting payload data.
- Status casing matches exactly: "Approved", "Declined", "In Review",
  "Expired", "Not Finished" (title-cased, space-separated).

## 6. Pricing reference (public)
- Path A bundled in a full KYC workflow: $0.33 per session
- Path B standalone /v3/id-verification/ call: $0.15 per call
- 500 free verifications every month, forever, on every account.

## 7. Verify your integration
- Sandbox starts on signup at https://business.didit.me — no separate flag.
- Test docs: deterministic synthetic IDs returned in sandbox.
- Switch to live: flip the application's environment toggle in console.

When in doubt: https://docs.didit.me/core-technology/id-verification/overview
डिज़ाइन द्वारा कंप्लायंट
एक क्लिक में एक नया देश खोलें। हम मुश्किल काम करते हैं।
हम स्थानीय सहायक कंपनियाँ खोलते हैं, लाइसेंस सुरक्षित करते हैं, पेनेट्रेशन टेस्ट चलाते हैं, सर्टिफिकेशन हासिल करते हैं, और हर नए रेगुलेशन के साथ अलाइन करते हैं। एक नए देश में वेरिफिकेशन शिप करने के लिए, बस एक टॉगल फ्लिप करें। 220+ देश लाइव, हर तिमाही ऑडिट और पेन-टेस्टेड, एकमात्र आइडेंटिटी प्रोवाइडर जिसे EU सदस्य-राज्य सरकार ने औपचारिक रूप से इन-पर्सन वेरिफिकेशन से ज़्यादा सुरक्षित बताया है।
मुफ़्त में शुरू करें। ज़रूरत के हिसाब से भुगतान करें। एंटरप्राइज़ तक स्केल करें।
हर महीने 500 मुफ़्त वेरिफिकेशन, हमेशा के लिए। फिर, केवल तभी भुगतान करें जब कोई मॉड्यूल चले। एंटरप्राइज़ के लिए कस्टम कॉन्ट्रैक्ट, डेटा रेज़िडेंसी और सर्विस लेवल एग्रीमेंट (SLAs) उपलब्ध हैं।