
Digital Credentials API explicada: como sites acessam carteiras de ID
A Digital Credentials API do W3C para empresas: como um site pede um ID à carteira sem redirecionamento, suporte de navegadores em 2026, QR entre aparelhos, privacidade, iframes e como a Didit a usa no Google Wallet.
Em resumo
A Digital Credentials API é uma API de navegador do W3C que permite que um site solicite dados de identidade a uma carteira digital com uma única chamada: navigator.credentials.get() com um membro digital. O navegador e o sistema operacional exibem o aviso da carteira, e a carteira retorna uma resposta assinada e criptografada.[1][2]
- O Chrome a habilita por padrão a partir da versão 141, conforme anunciado pelo Google em 3 de outubro de 2025; o Safari 26 oferece suporte para solicitações ISO mdoc.[2][3]
- Ela transporta solicitações OpenID4VP ou ISO/IEC 18013-7 Anexo C, sem redirecionamentos e sem a necessidade de um código QR próprio.[1]
- A Didit a utiliza para aceitar identidades digitais do Google Wallet em cinco países.[8]
Durante muito tempo, comprovar quem você é online significou enviar a foto de um documento de identidade e uma selfie. As identidades digitais na carteira de um celular mudam esse cenário, mas um site ainda precisa de uma forma segura de se comunicar com a carteira. A Digital Credentials API é essa ponte.
Este guia explica a API para gerentes de produto e arquitetos: como uma solicitação flui, onde ela funciona hoje, compartilhamento entre dispositivos, privacidade, iframes e como a Didit a utiliza para o Google Wallet. Os detalhes internos do protocolo estão no nosso guia do verificador OpenID4VP e os formatos de credencial em SD-JWT VC vs mdoc.
O que é a Digital Credentials API
A Digital Credentials API é uma especificação do W3C Federated Identity Working Group. Sua versão mais recente é um Working Draft datado de 19 de novembro de 2026, na trilha de Recomendação.[1] A especificação define uma API que permite aos navegadores "mediar a apresentação e a emissão de credenciais digitais, como carteira de habilitação ou documento de identidade emitido pelo governo". Ela se baseia no Credential Management Level 1 e "foi projetada para ser agnóstica a formatos de credenciais".[1]
Na prática, é mais um tipo de credencial para a chamada de navegador que os sites já usam para passkeys. Durante seu teste de origem, a API ficava em navigator.identity.get(); o Chrome a moveu para navigator.credentials.get() quando foi lançada.[2] A API apenas transfere uma solicitação para uma carteira e traz a resposta de volta; o conteúdo pertence aos protocolos subjacentes.
| Camada | O que faz | Exemplos |
|---|---|---|
| API do navegador | Transporta a solicitação da página e traz a resposta de volta | W3C Digital Credentials API |
| Protocolo de apresentação | Define a solicitação e a resposta que a carteira compreende | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| Formato de credencial | A estrutura de dados assinada dentro da resposta | ISO mdoc, SD-JWT VC |
| Plataforma | Localiza carteiras que podem responder e exibe o seletor | Android Credential Manager, iOS |
| Carteira | Armazena a credencial, solicita autorização ao usuário e assina a resposta | Google Wallet |
As camadas por trás de uma chamada da Digital Credentials API.[1][2][4]
Como funciona o fluxo de uma solicitação da Digital Credentials API
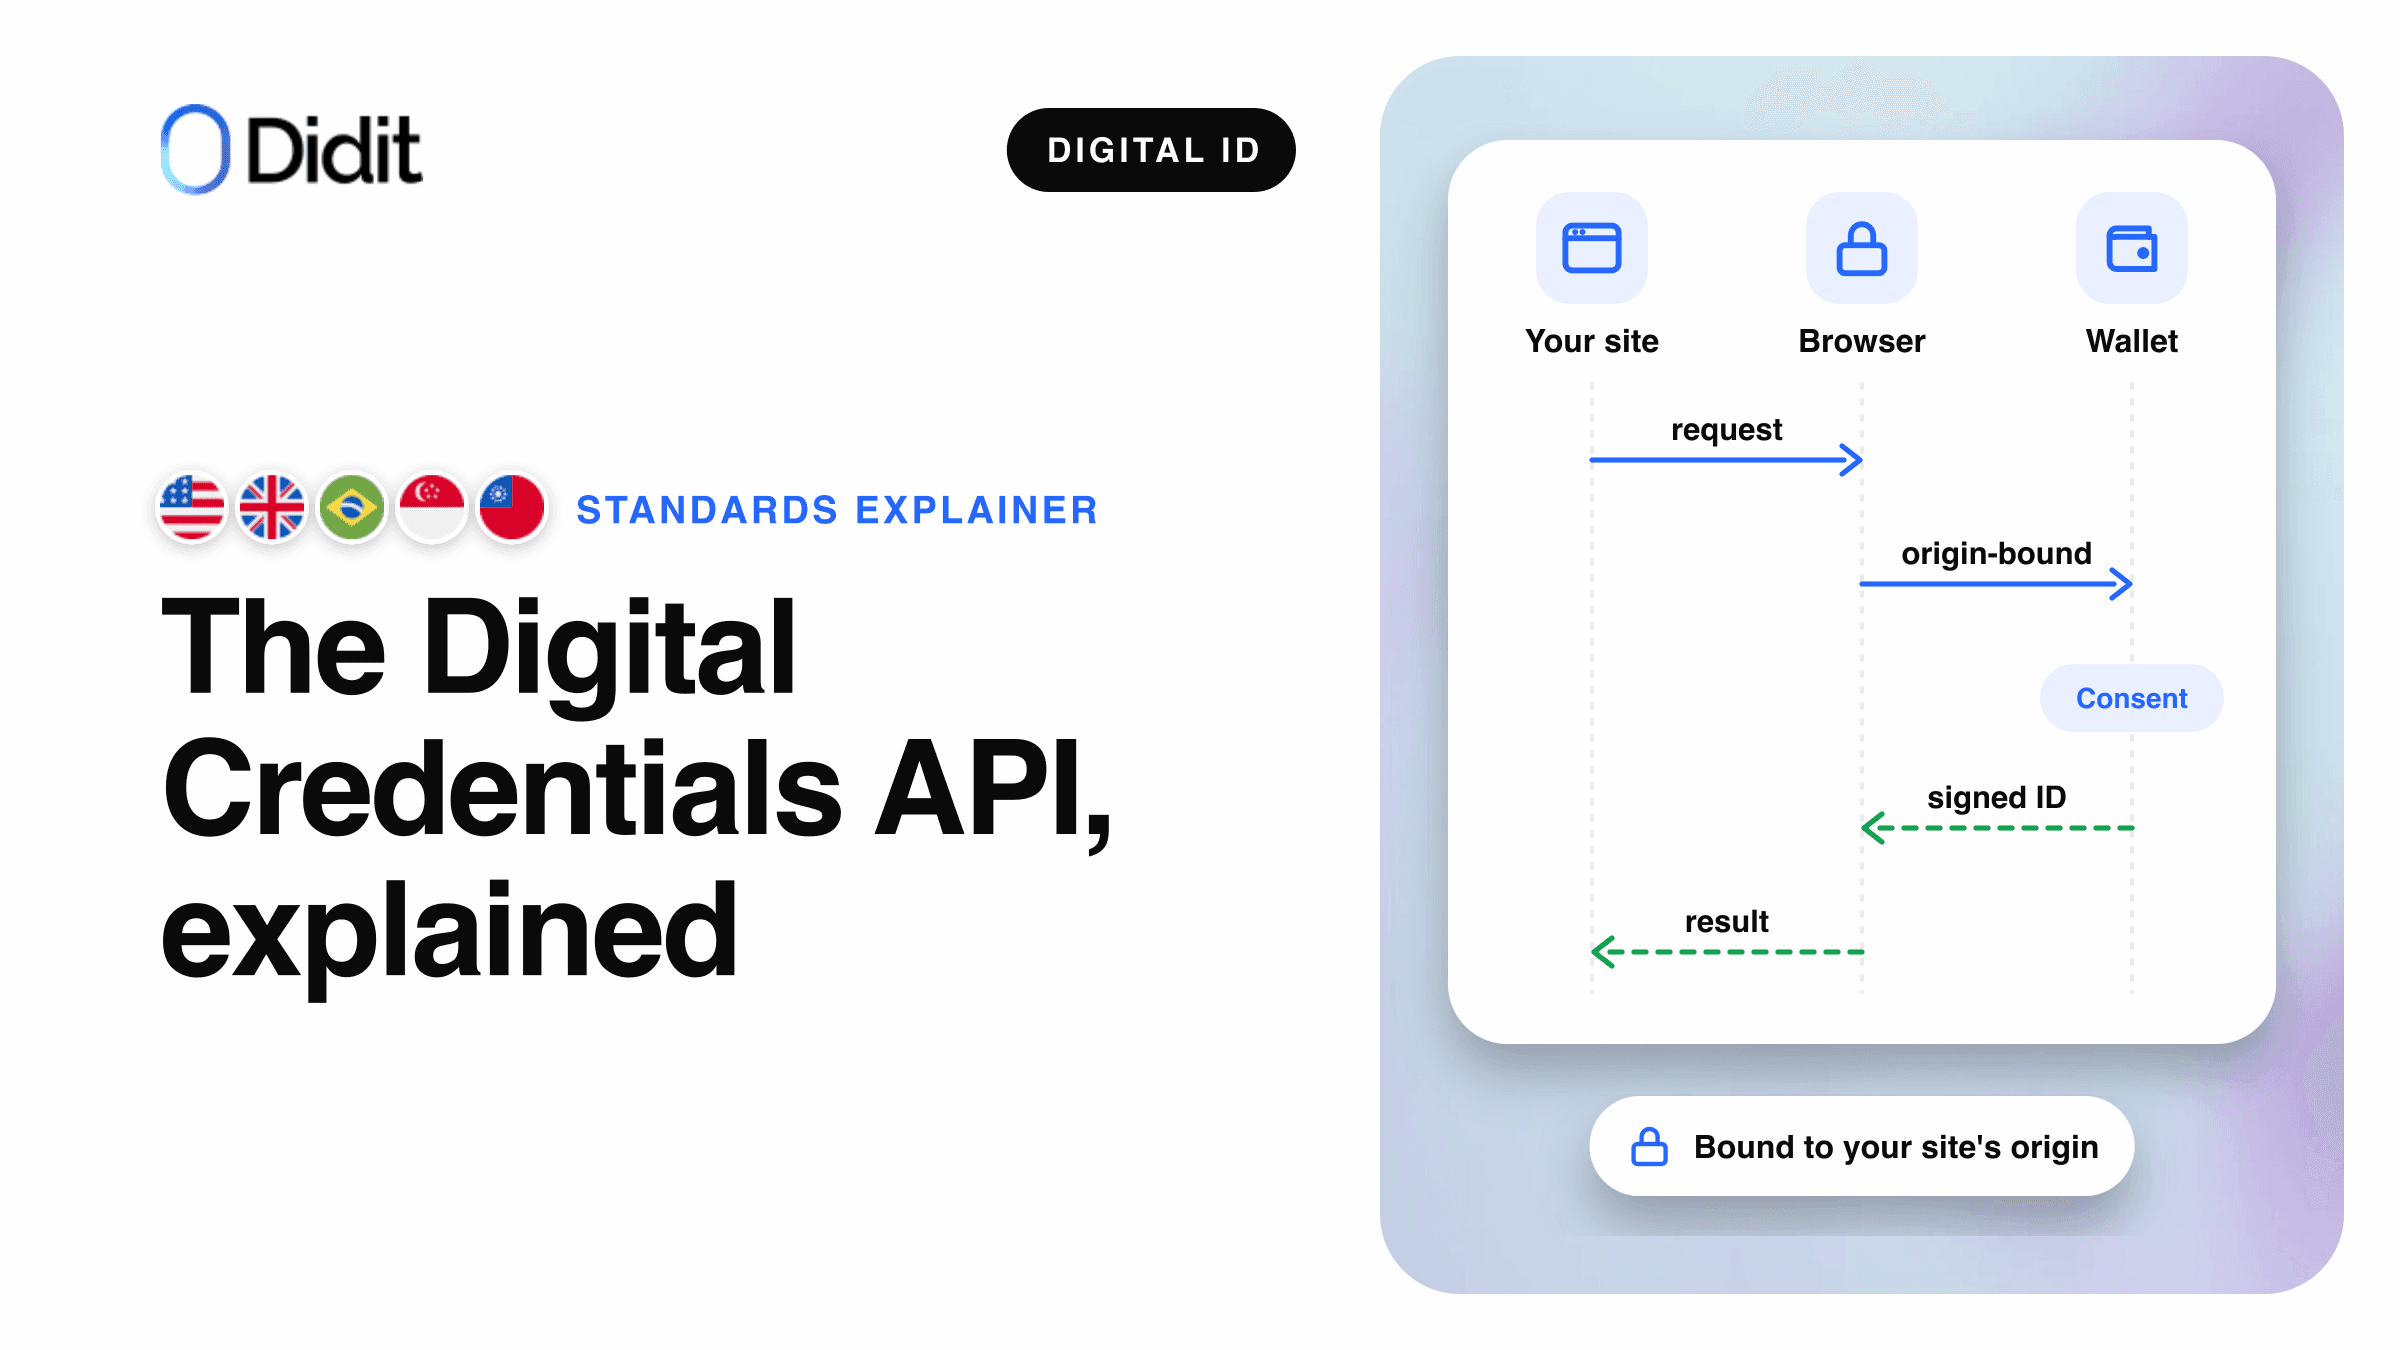
Uma verificação faz um ciclo de ida e volta entre a sua página e a carteira. Seu servidor cria a solicitação, sua página a repassa ao navegador em um clique, e a resposta criptografada retorna ao seu servidor para verificação.[2][6]
O navegador adiciona a origem, exibe o seletor
Usuário revisa e aprova
Descriptografar, verificar assinaturas
Uma apresentação no mesmo dispositivo por meio da Digital Credentials API, simplificada.[1][2][6]
Cada solicitação indica um protocolo e transmite um objeto data nesse protocolo. Os navegadores precisam oferecer suporte a todos os protocolos de apresentação na tabela da especificação:[1]
| Identificador | Protocolo | Formato da solicitação |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Solicitação não assinada |
openid4vp-v1-signed | OpenID4VP 1.0 | Solicitação assinada |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Solicitação assinada por várias partes |
org-iso-mdoc | ISO/IEC 18013-7:2025 Anexo C | Solicitação ISO mdoc |
Protocolos de apresentação no registro do W3C, Working Draft de 19 de novembro de 2026.[1]
Antes de exibir um botão, uma página verifica typeof DigitalCredential e DigitalCredential.userAgentAllowsProtocol().[2][3] A resposta retorna como um objeto DigitalCredential com uma carga útil data criptografada, que a página encaminha para o seu back-end.[2] A sintaxe da solicitação e os modos de resposta são questões de protocolo, abordadas no guia do verificador OpenID4VP.
Por que não há redirecionamento
Antes dessa API, um site acessava uma carteira enviando o usuário para fora: um redirecionamento ou uma URI personalizada entregue a um aplicativo, muitas vezes exibida como um código QR no desktop. A Digital Credentials API mantém o usuário na sua página e retorna a resposta para a mesma aba.[2]
Rota anterior
Redirecionamento ou URI personalizada
- O usuário sai da sua página para um aplicativo ou uma página hospedada
- Sua página gera seu próprio código QR no desktop
- A carteira descobre quem solicita a partir do conteúdo da solicitação
- Cada carteira precisa do seu próprio formato de link
Específico do esquema
Rota intermediada pelo navegador
Digital Credentials API
- O usuário permanece na sua página, o navegador exibe o aviso
- O navegador gera o código QR no desktop
- O próprio navegador determina a origem solicitante
- Uma única chamada, qualquer carteira que a plataforma encontrar
W3C Digital Credentials
Como uma página acessa uma carteira, antes e com a API.[1][2]
A diferença mais importante é a origem. A especificação exige que o navegador use "sua própria determinação da origem do documento" e não uma fornecida pela página, de modo que "a parte que é exibida ao usuário" seja aquela que o navegador viu.[1] Uma solicitação OpenID4VP assinada também pode listar as origens esperadas, recurso que o guia do Google estabelece "para evitar ataques de retransmissão".[6] A arquitetura da carteira europeia de identidade digital (EUDI Wallet) faz a mesma observação sobre fluxos de URI personalizada entre dispositivos, como explica o nosso guia da parte confiável.
Suporte de navegadores e plataformas no final de 2026
O suporte depende do navegador, do sistema operacional e do protocolo da solicitação. A tabela reflete fontes públicas consultadas em 20 de novembro de 2026.
| Navegador ou plataforma | Onde | Apresentação | Protocolos | Fonte |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Ativado por padrão a partir da versão 141 (3 de outubro de 2025) | OpenID4VP e Anexo C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | A partir da versão 141 | OpenID4VP e Anexo C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Suportado | Apenas Anexo C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| Outros navegadores do iOS | iOS 26 | Assim como o Safari, rodam no WebKit | Apenas Anexo C | Chrome, W3C CG[2][5] |
| Firefox | macOS | A partir da versão 149 | Apenas Anexo C | W3C CG[5] |
| Firefox | Android, Windows, Linux | Em desenvolvimento | Ainda não | W3C CG[5] |
| Aplicativos Android | Android 9 (nível de API 28) e posterior | Credential Manager | OpenID4VP para o Google Wallet | Android, Google[4][6] |
W3C CG = a tabela de suporte do W3C Web Identity and Credentials Adoption Community Group.[5]
Os usuários também precisam de um dispositivo compatível: Android com Google Play services 24.0 ou posterior, ou iOS 26 ou posterior, além de um aplicativo de carteira com suporte à API.[2] O Google Wallet responde a identidades digitais baseadas em ISO mdoc por meio do OpenID4VP 1.0 no Android 9 e posterior.[6] O WebKit observa que o recurso ainda não funciona dentro do WKWebView, a web view dos aplicativos iOS.[3] Também lista um problema conhecido: uma solicitação que misture OpenID4VP e Anexo C pode deixar o iOS em um carregamento infinito ao ler um código QR exibido pelo Chrome no macOS.[3]
Observação
O suporte muda a cada versão. Detecte o recurso e o protocolo em tempo de execução e mantenha uma rota alternativa para os demais casos.
No mesmo dispositivo e entre dispositivos
Quando a carteira está no mesmo dispositivo, o Android exibe um seletor de credenciais correspondentes. Quando não está, o navegador oferece a opção de continuar em um telefone.[2][7]
1A página chama a API em resposta a um clique
A mesma solicitação em todos os casos.
Uma credencial correspondente está neste dispositivo
Mesmo dispositivo
O seletor da plataforma lista as credenciais; a carteira abre sobre a página.
Entre dispositivos
O navegador exibe seu próprio código QR; o telefone o escaneia e passa por uma verificação de proximidade via Bluetooth.
2A resposta retorna para a mesma página
Criptografada, por meio do navegador.
Onde o aviso da carteira aparece.[2][6]
O Chrome afirma que a leitura do código QR estabelece "uma conexão segura, criptografada de ponta a ponta e resistente a phishing" entre o computador e o telefone, usando o protocolo CTAP via Bluetooth Low Energy para verificar se o usuário está fisicamente presente e no controle de ambos os dispositivos.[2] O Google acrescenta duas condições para o Google Wallet: o Bluetooth precisa estar ativado para localizar o dispositivo próximo, e o fluxo entre dispositivos está "disponível apenas quando o parceiro tiver implementado Signed Requests".[7]
Sua página nunca desenha um código QR. As restrições vêm das plataformas: o iOS não suporta a apresentação a partir de uma credencial em outro dispositivo, e o Safari no macOS encaminha apenas solicitações Anexo C, de modo que uma solicitação OpenID4VP não consegue alcançar uma carteira Android a partir do Safari.[5]
Privacidade e segurança: o que a API protege
Em vez de uma imagem do documento completo, a carteira retorna apenas os atributos indicados na solicitação, assinados pelo emissor. O Chrome chama esse princípio de "divulgação seletiva": os sites "recebem apenas o mínimo de informações necessárias".[2]
| Proteção | O que significa na prática | Fonte |
|---|---|---|
| Divulgação seletiva | Apenas os campos solicitados saem da carteira | Chrome[2] |
| Gesto do usuário | Uma solicitação precisa de um clique; sites não podem solicitar de forma silenciosa ou repetida | W3C[1] |
| Mediação a cada vez | O seletor da plataforma pergunta ao usuário a cada solicitação | W3C[1] |
| Origem definida pelo navegador | A página não pode fingir ser outro site | W3C[1] |
| Resposta criptografada | Criptografada com a sua chave; apenas o seu servidor a descriptografa | W3C, Chrome[1][2] |
| Aprovação para compartilhar | O Google Wallet solicita biometria, PIN ou padrão de desbloqueio antes de compartilhar | Google[7] |
O Google declara que não salva dados relacionados a credenciais em seus servidores.[7] A tela de consentimento pertence à carteira: o Google Wallet exibe o nome, o logotipo e a política de privacidade fornecidos pelo verificador, para que a pessoa veja quem está solicitando antes de compartilhar.[7]
Uma assinatura válida comprova que os dados são autênticos, mas o Chrome lembra aos desenvolvedores que eles "devem verificar se o emissor é adequado e confiável" para o seu caso de uso.[2] O trabalho no lado do servidor para uma resposta mdoc, seguindo o guia do Google:[6]
- Descriptografe a resposta com a chave correspondente à solicitação.
- Valide a cadeia de certificados do emissor em relação às raízes de emissores confiáveis.
- Verifique cada valor retornado em relação ao seu resumo assinado.
- Verifique a assinatura do dispositivo sobre a sessão, que vincula a sua origem.
Uso da API dentro de um iframe: digital-credentials-get
Muitos fluxos de verificação são executados dentro de um iframe no site do cliente. A especificação contempla esse caso com um recurso controlado por política denominado digital-credentials-get, cuja lista de permissões padrão é 'self'.[1] Uma página de outra origem só pode chamar a API quando a página incorporadora conceder a permissão, por meio do atributo allow do iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Atenção
Sem a permissão, o navegador recusa a solicitação da carteira dentro do iframe, e o usuário nunca vê um aviso. Com o fluxo hospedado da Didit em um iframe, adicione digital-credentials-get ao atributo allow ou use o Web SDK 0.5.1 ou posterior.[10]
Quais carteiras respondem hoje
No Android, o sistema exibe o seletor, e as credenciais mostradas dependem de como cada carteira se registra no Credential Manager e da solicitação.[7] A equipe do Chrome cita o Google Wallet como um dos primeiros adotantes.[2]
Observação
Como outras carteiras podem responder à mesma chamada, o Google recomenda um botão genérico como "Verificar com ID digital" em vez do nome de uma carteira específica.[7]
No iOS, o WebKit afirma que a API alcança o Apple Wallet ou outros aplicativos registrados como Identity Document Provider.[3] Na Europa, a arquitetura da carteira europeia de identidade digital (EUDI Wallet) lista o OpenID4VP e o ISO/IEC 18013-7 sobre a Digital Credentials API como rotas de apresentação remota. A parte de registro desse processo está no guia da parte confiável da EUDI Wallet.
Como a Didit ajuda você a aceitar o Google Wallet por meio da Digital Credentials API
A Didit opera o lado do verificador da Digital Credentials API para o Google Wallet, como um dos métodos do seu produto de carteiras de identidade digital. O Google Wallet está ativo na Didit em produção e no sandbox, para o passe de identificação criado a partir de um passaporte e carteiras de motorista digitais de estados dos EUA compatíveis, nos Estados Unidos, no Reino Unido, no Brasil, em Singapura e em Taiwan.[8] Detalhes do produto: verificação de identidade com Google Wallet. Código: o guia de integração.
- Fluxo hospedado. As pessoas veem "Verificar com ID digital" e confirmam no aviso do próprio navegador ou do Android, sem redirecionamento. O método aparece apenas onde o navegador pode enviar uma solicitação OpenID4VP assinada; nos demais casos, a verificação por documento continua disponível.[8][9]
- API independente. A Didit retorna uma solicitação pronta para a sua página enviar a
navigator.credentials.get()em resposta a um clique, ou ao Credential Manager no Android; a sequência completa está no guia de integração.[9] - Verificações. A Didit verifica a assinatura do emissor em relação às raízes confiáveis de emissores, cada valor em relação ao seu resumo assinado e a assinatura do dispositivo sobre a sua origem e esta solicitação. A resposta é criptografada com a chave da Didit.[9]
- Resultado. Nome, data de nascimento, número do documento, data de validade, país e autoridade emissora e nacionalidade para um passe de identificação, no nível de garantia Substancial. Nenhuma foto do rosto é compartilhada.[8]
O sandbox não requer registro. Cada aplicativo de produção é registrado uma vez com o Google no console (etapa ID Verification, a linha do Google Wallet de um país compatível, Register with Google), uma configuração única de cerca de um minuto. A própria API verificadora do Google é gratuita; o preço da Didit para executar a verificação é de $0.20 por verificação concluída, e tentativas canceladas, expiradas ou recusadas não são cobradas. Veja os preços.[7][8]
A Didit fornece
- A solicitação assinada e o registro com o Google
- A descriptografia e cada verificação de assinatura e de origem
- A verificação por documento como alternativa na mesma sessão
Fica com você
- O botão e o gesto do usuário na sua página
- A permissão do iframe quando você incorpora o fluxo
- A decisão de onboarding e as suas políticas
Aceite IDs do Google Wallet sem construir um verificador
Ative o Google Wallet em um fluxo de trabalho, teste-o no sandbox e pague apenas por verificações concluídas.
Principais conclusões
- A Digital Credentials API é um W3C Working Draft que encaminha solicitações de carteira por meio de
navigator.credentials.get(). - O Chrome e o Edge oferecem suporte a OpenID4VP e ao Anexo C; o Safari oferece suporte apenas ao Anexo C.
- O navegador define a origem e gera o código QR entre dispositivos.
- Dentro de um iframe, a página que o incorpora deve conceder
digital-credentials-get. - A Didit a utiliza para IDs do Google Wallet em cinco países, com alternativa por documento.
Perguntas frequentes
O que é a Digital Credentials API?
Uma API de navegador do W3C que permite a um site solicitar uma credencial digital, como um documento de identidade emitido pelo governo, de uma carteira por meio de navigator.credentials.get(). O navegador e o sistema operacional exibem a solicitação da carteira.[1][2]
Quais navegadores são compatíveis com a Digital Credentials API?
O Chrome a traz ativada por padrão a partir da versão 141 no Android e no desktop, e o Edge é compatível a partir da versão 141. O Safari 26 oferece suporte apenas a solicitações ISO mdoc, e o Firefox é compatível no macOS a partir da versão 149, também apenas com o Anexo C. Dados consultados em 20 de novembro de 2026.[2][3][5]
A Digital Credentials API funciona no iPhone?
O Safari no iOS 26 é compatível com a API para solicitações ISO mdoc (Anexo C), e todos os navegadores para iOS usam o mesmo motor. O método do Google Wallet da Didit usa solicitações OpenID4VP assinadas, e o fluxo hospedado exibe o método apenas onde o navegador pode enviá-las. Portanto, em um iPhone, a opção de carteira fica oculta e a verificação por documento é usada.[3][5][8]
A Digital Credentials API é a mesma coisa que o OpenID4VP?
Não. A API é o canal do navegador; o OpenID4VP é um dos protocolos que trafegam por ela, ao lado do ISO/IEC 18013-7 Anexo C. A solicitação indica seu protocolo, e a carteira responde nesse protocolo.[1]
Preciso de um teste de origem para usá-la?
Não. O Chrome habilita a API por padrão a partir da versão 141, conforme anunciado pelo Google em 3 de outubro de 2025. O código de teste deve migrar de navigator.identity.get() para navigator.credentials.get().[2]
Por que a API precisa de um gesto do usuário?
A especificação exige ativação transitória, para que um site não possa solicitar credenciais de forma silenciosa ou repetida. Chame a API a partir de um manipulador de cliques; uma chamada fora de um gesto do usuário falha.[1]
Como funciona o compartilhamento entre dispositivos sem um código QR próprio?
O navegador gera o código QR, uma verificação por Bluetooth confirma que o celular está por perto, e a carteira responde por uma conexão criptografada. O Google Wallet exige uma solicitação assinada para isso.[2][7]
Quais carteiras respondem à Digital Credentials API?
O Google Wallet hoje, além de outras carteiras do Android por meio do Credential Manager. No iOS, o Safari alcança Identity Document Providers registrados.[3][7]
O uso da Digital Credentials API é gratuito?
Sim. Trata-se de um padrão do navegador, e o Google afirma que sua Google Wallet API não tem custo. A operação do lado do verificador é separada: a Didit cobra apenas por verificações concluídas.[7][8]
Fontes
- Digital Credentials, W3C Federated Identity Working Group, Working Draft de 19 de novembro de 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 de outubro de 2025.
- WebKit Features in Safari 26.0, blog do WebKit, seção Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, consultado em 20 de novembro de 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, documentação da Didit.
- Digital ID wallets standalone API, documentação da Didit.
- In-context iframe, documentação da Didit.
A Digital Credentials API transforma uma verificação de carteira em uma única chamada do navegador; a parte difícil é o lado do verificador. Veja todas as carteiras aceitas pela Didit na página de carteiras de identidade digital e os eIDs nacionais na verificação de eID.
Adicione "Verificar com ID digital" ao seu cadastro
Ofereça o Google Wallet onde ele funcionar e mantenha a verificação de documentos para todos os outros, em um único fluxo de trabalho.
Artigos relacionados
- Google Wallet ID vs verificação de documentos de identidade: quando usar
- Digital Credentials API explicada: como sites acessam carteiras de ID
- Aceite o Google Wallet ID no seu fluxo de onboarding: guia de integração
- Google Wallet ID pass: o que empresas recebem e onde funciona
- Verificação de ID da Google Wallet está ativa na Didit
- 7 melhores plataformas de software eIDAS em 2026