
अपने ऑनबोर्डिंग फ्लो में Google Wallet ID स्वीकार करें: इंटीग्रेशन गाइड
Didit के साथ Google Wallet ID कैसे स्वीकार करें: पहले सैंडबॉक्स, Register with Google, होस्टेड फ्लो या स्टैंडअलोन API, एंड्रॉइड ऐप, दस्तावेज़ फॉलबैक और सत्यापित परिणाम पढ़ना।
संक्षेप में
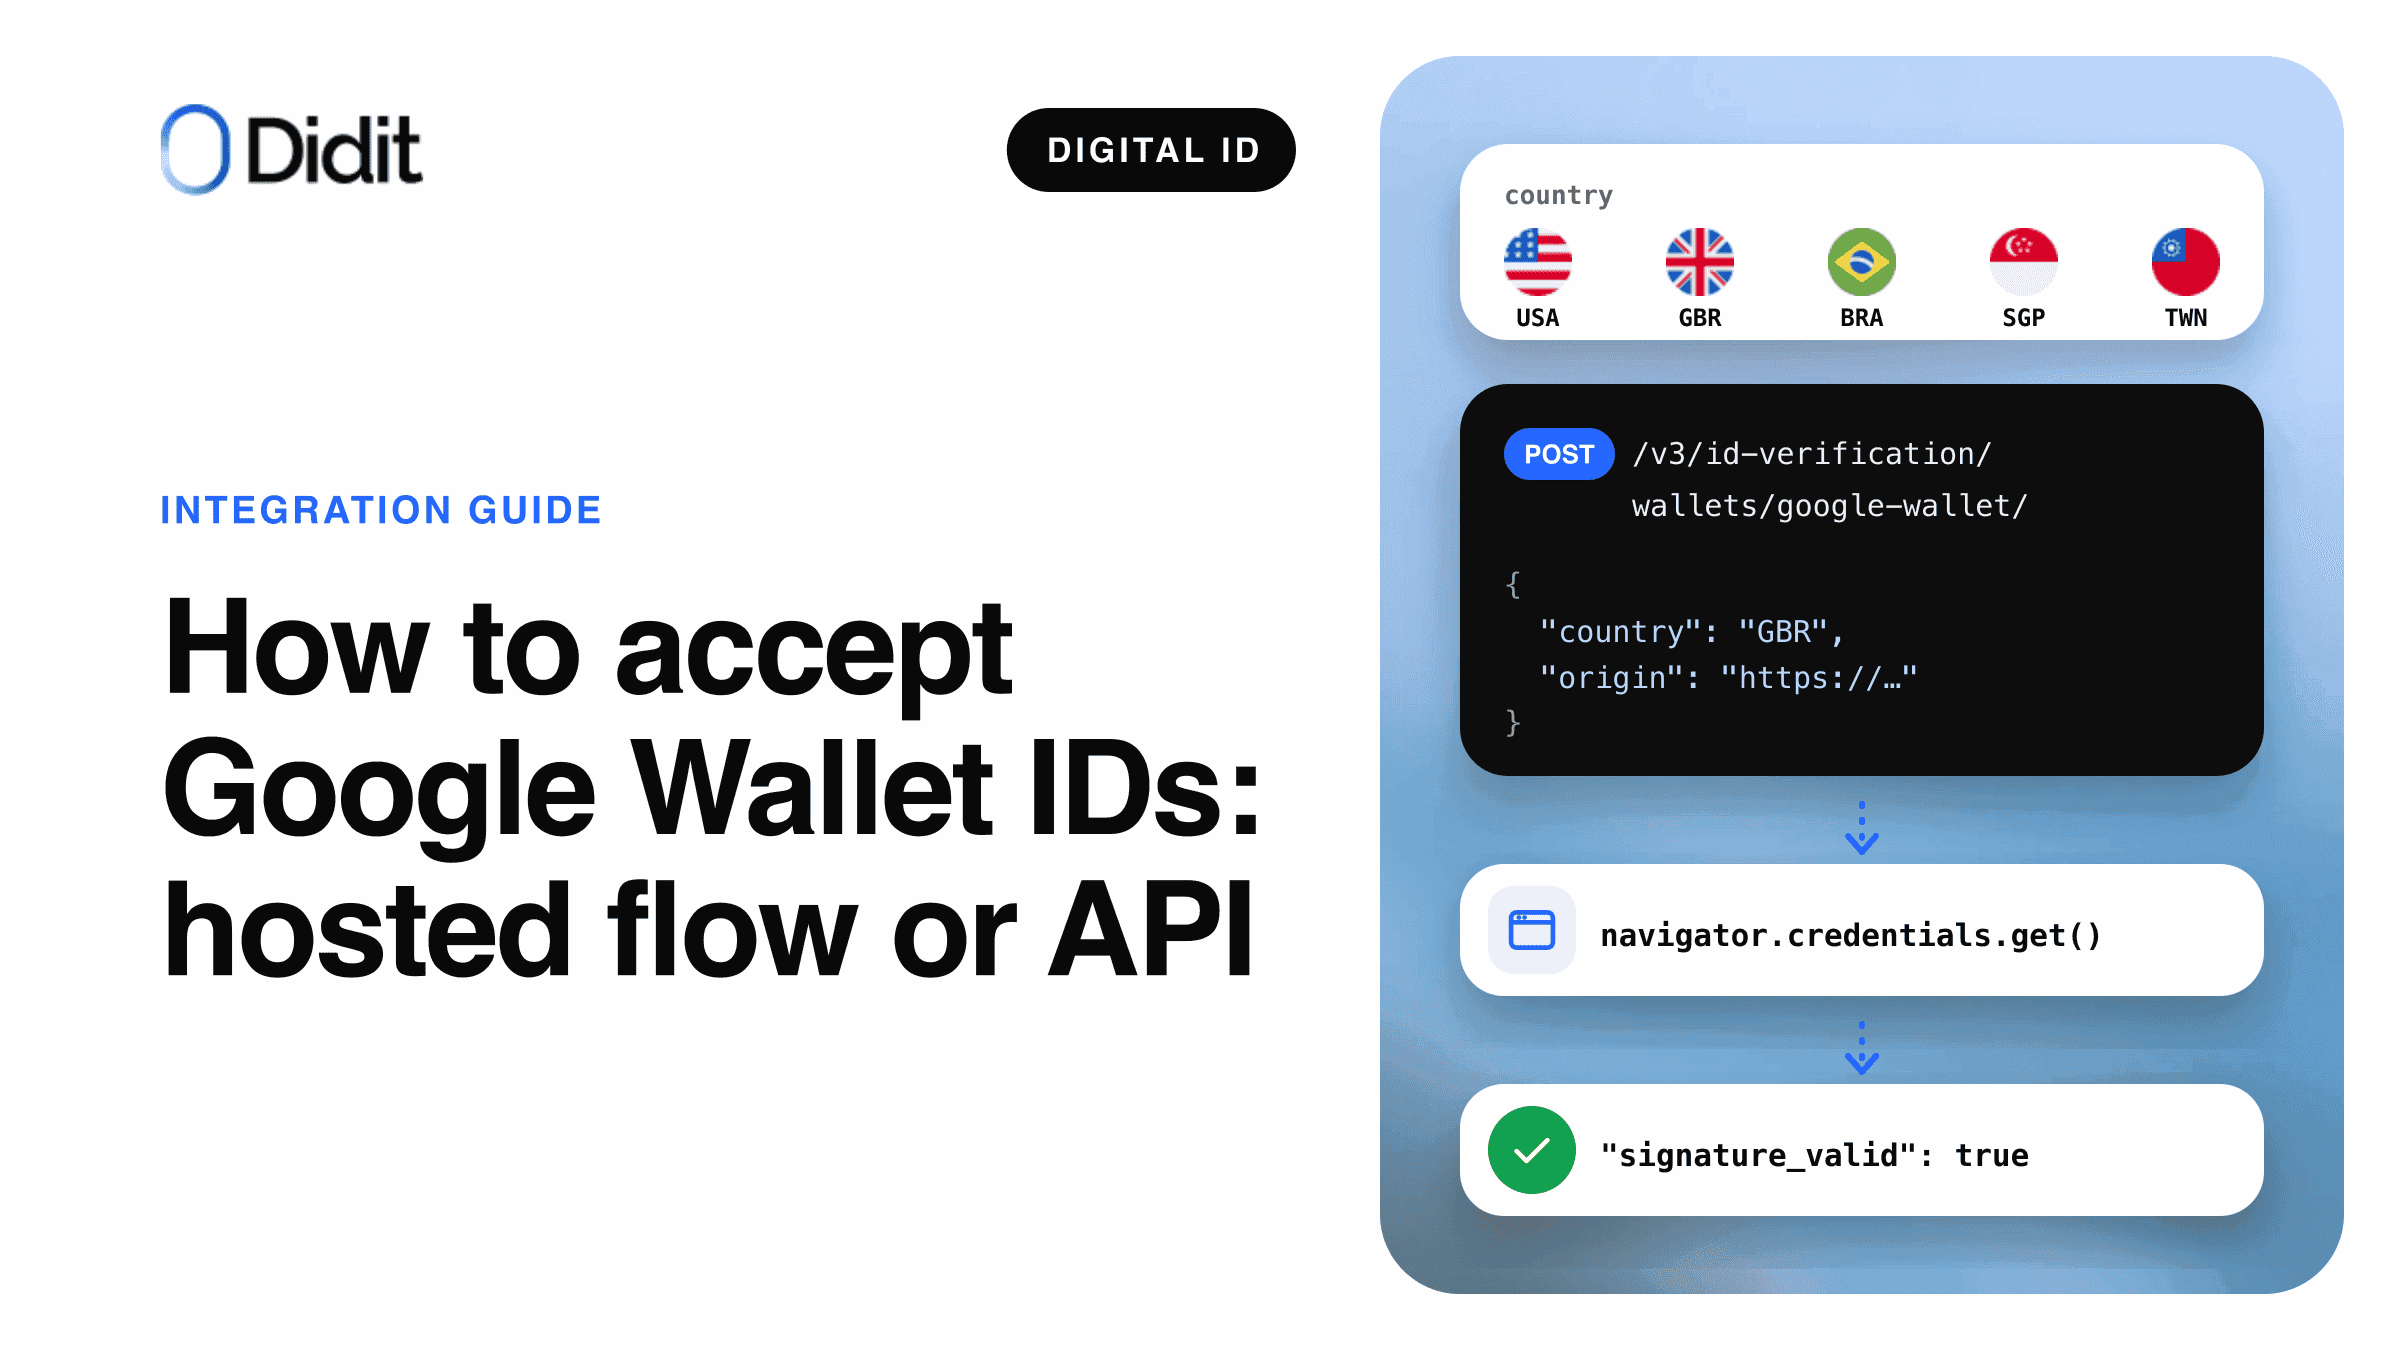
अपने ऑनबोर्डिंग फ्लो में Google Wallet ID स्वीकार करने के लिए, पहले सैनबॉक्स में बनाएं, Didit कंसोल से Google के साथ प्रत्येक प्रोडक्शन एप्लिकेशन को एक बार रजिस्टर करें, फिर किसी वर्कफ़्लो में किसी देश के लिए Google Wallet चालू करें या अपने स्वयं के पेज या Android ऐप से स्टैंडअलोन API कॉल करें।
- होस्टेड फ्लो: ID सत्यापन चरण में Google Wallet चालू रखें और दस्तावेज़ कैप्चर को फ़ॉलबैक के रूप में रखें।
- स्टैंडअलोन API: अपने बैकएंड से शुरू करें, एक क्लिक के भीतर वॉलेट से पूछें, वॉलेट प्रतिक्रिया को एक बार सबमिट करें।
- अपने बैकएंड से पढ़े गए केवल एक पूर्ण, सत्यापित परिणाम को पहचान के प्रमाण के रूप में मानें।
यह गाइड उस डेवलपर के लिए है जो इंटीग्रेशन लिखता है और उस प्रोडक्ट मैनेजर के लिए है जो इसे साइन-अप में रखता है। यह Didit के साथ Google Wallet ID स्वीकार करने के दोनों तरीकों को कवर करता है: होस्टेड फ्लो और स्टैंडअलोन API। क्या शिप किया गया और यह क्यों महत्वपूर्ण है, इसके लिए Google Wallet ID verification पढ़ें। इसके आधार पर मौजूद ब्राउज़र स्टैंडर्ड के लिए, Digital Credentials API पर हमारी गाइड पढ़ें।
व्यक्ति पासपोर्ट से बनाया गया ID पास शेयर करता है या, संयुक्त राज्य अमेरिका में, समर्थित राज्य के मोबाइल ड्राइविंग लाइसेंस को Google Wallet या किसी अन्य संगत Android वॉलेट से शेयर करता है। Didit इसे पाँच देशों में स्वीकार करता है: संयुक्त राज्य अमेरिका, यूनाइटेड किंगडम, ब्राजील, सिंगापुर और ताइवान।[1]
Google Wallet ID स्वीकार करने के दो तरीके
दोनों एक जैसे सत्यापित एट्रिब्यूट और एक जैसा signature_valid वर्डिक्ट लौटाते हैं।[1]
शिप करने के लिए सबसे तेज़
होस्टेड फ्लो (Sessions API)
- Didit केवल वहीं "Verify with digital ID" दिखाता है जहाँ ब्राउज़र और डिवाइस इसे सपोर्ट करते हैं
- वर्कफ़्लो नियम और दस्तावेज़ फ़ॉलबैक एक ही सत्र में चलते हैं
- इसे Web SDK या iframe के साथ एम्बेड करें
Didit स्क्रीन चलाता है
पूर्ण नियंत्रण
स्टैंडअलोन API
- आपका पेज या Android ऐप सीधे वॉलेट से पूछता है
- कोई वर्कफ़्लो नहीं, कोई
workflow_idनहीं, कोईreturn_urlनहीं - आप बटन, रीट्री और कोई भी फ़ॉलबैक बनाते हैं
आपका UI स्क्रीन चलाता है
होस्टेड फ्लो दस्तावेज़ फ़ॉलबैक के साथ आता है जो पहले से जुड़ा हुआ है। एक नेटिव Android ऐप या एक कस्टम साइन-अप स्क्रीन स्टैंडअलोन API की ओर इशारा करती है।
शुरू करने से पहले
कोड लिखने से पहले इन्हें तय कर लें।
- एक सैनबॉक्स एप्लिकेशन बनाएं: इसके लिए Google के साथ किसी रजिस्ट्रेशन की आवश्यकता नहीं है और यह कोई क्रेडिट नहीं लेता है।[2]
- HTTPS ऑरिजिन को लिखें जो वॉलेट से पूछेगा, जैसे
https://app.example.com। - उस ऑरिजिन के होस्ट को अपने एप्लिकेशन के रिटर्न होस्टनेम के रूप में रजिस्टर करें, या अपने व्हाइट-लेबल डोमेन का उपयोग करें।[2]
- API कुंजी को अपने बैकएंड पर रखें: प्रत्येक Didit कॉल में
x-api-keyहोता है और यह सर्वर साइड पर किया जाता है।
वॉलेट आपके द्वारा शुरू किए गए ऑरिजिन के अलावा किसी अन्य ऑरिजिन से किए गए अनुरोध को अस्वीकार कर देता है, इसलिए ऑरिजिन बाद में ठीक करने का विवरण नहीं है।[2] Didit पाँच देशों में Google Wallet स्वीकार करता है।
| देश | API मान | क्रेडेंशियल्स जिन्हें लोग साझा कर सकते हैं |
|---|---|---|
| संयुक्त राज्य अमेरिका | USA | पासपोर्ट से आईडी पास, समर्थित अमेरिकी राज्यों से मोबाइल ड्राइविंग लाइसेंस |
| यूनाइटेड किंगडम | GBR | पासपोर्ट से आईडी पास |
| ब्राजील | BRA | पासपोर्ट से आईडी पास |
| सिंगापुर | SGP | पासपोर्ट से आईडी पास |
| ताइवान | TWN | पासपोर्ट से आईडी पास |
Didit पर Google Wallet के लिए देश और API मान।[1][2]
विकल्प 1: होस्ट किया गया प्रवाह
होस्ट किए गए प्रवाह में, Google Wallet किसी वर्कफ़्लो के ID सत्यापन चरण में एक और तरीका है। कंसोल में, वर्कफ़्लो खोलें, ID सत्यापन पर जाएं, एक समर्थित देश चुनें और स्वीकृत वॉलेट्स में से Google Wallet को चालू करें। API के माध्यम से यह प्रति-देश wallet ब्लॉक है:
{"USA": {"document": {"enabled": true}, "wallet": {"enabled": true, "providers": ["google_wallet"], "on_failure": "fallback_to_document"}}}
wallet.providers एक स्वीकार-सूची है, रैंकिंग नहीं: व्यक्ति आपके द्वारा स्वीकार किए गए विकल्पों में से चुनता है।[1] wallet.on_failure तय करता है कि जब वॉलेट चरण सत्यापित परिणाम पर समाप्त नहीं होता है तो क्या होता है।
1सत्र बनाएं
आपका बैकएंड वर्कफ़्लो के साथ Sessions API को कॉल करता है।
2Didit ब्राउज़र की जांच करता है
यह तरीका केवल वहीं प्रस्तुत किया जाता है जहां ब्राउज़र और डिवाइस किसी वॉलेट से अनुरोध कर सकते हैं।
व्यक्ति डिजिटल आईडी साझा करता है
सत्यापित
हस्ताक्षरित विशेषताएँ सत्र पर आती हैं।
on_failure का पालन करें
दस्तावेज़ कैप्चर, या अस्वीकृत ID सत्यापन।
3निर्णय पढ़ें
आपके बैकएंड पर वेबहुक या सत्र परिणाम।
पहला तरीका Google Wallet के साथ होस्ट किया गया प्रवाह।
एक iframe में होस्ट किए गए प्रवाह को एम्बेड करना
यदि होस्ट किया गया प्रवाह आपके अपने पृष्ठ के अंदर खुलता है, तो ब्राउज़र को फ़्रेम के भीतर से wallet मांगने की अनुमति दी जानी चाहिए। Web SDK 0.5.1 या बाद का उपयोग करें, या iframe के allow विशेषता में digital-credentials-get जोड़ें।[1][5]
सावधान रहें
digital-credentials-get के बिना, ब्राउज़र iframe के अंदर wallet अनुरोध को अस्वीकार कर देता है।
होस्ट किया गया प्रवाह आपके उपयोगकर्ताओं को क्या दिखाता है
कोई रीडायरेक्ट नहीं है। व्यक्ति ब्राउज़र या Android के अपने wallet प्रॉम्प्ट में पुष्टि करता है, जो आपकी कंपनी का नाम और लोगो दिखाता है। डेस्कटॉप ब्राउज़र पर, ब्राउज़र अपना खुद का QR कोड खींचता है ताकि व्यक्ति अपने फोन पर wallet से जवाब दे सके।[1][2] बटन पर "डिजिटल ID से सत्यापित करें" लिखा होता है, क्योंकि कोई भी संगत Android wallet जवाब दे सकता है, और इसमें एक सामान्य wallet आइकन होता है।
चरण 1
ID चरण पर, व्यक्ति "डिजिटल ID से सत्यापित करें" लेबल वाला विकल्प चुनता है।
1व्यक्ति डिजिटल ID विकल्प चुनता है।
चरण 2
ब्राउज़र या Android आपके नाम और लोगो के साथ अपना खुद का wallet प्रॉम्प्ट खोलता है, और व्यक्ति अपने फोन पर साझा करने की मंजूरी देता है।
2wallet प्रॉम्प्ट ब्राउज़र या Android का है।
चरण 3
यदि व्यक्ति प्रॉम्प्ट बंद कर देता है, तो पृष्ठ कहता है "आपका wallet पूरा नहीं हुआ" और "पुनः प्रयास करें" या "इसके बजाय अपनी ID स्कैन करें" की पेशकश करता है।
3रद्द किया गया प्रॉम्प्ट पुनः प्रयास या दस्तावेज़ स्कैन की ओर ले जाता है।
शब्दों में चरण। एक योजनाबद्ध, किसी भी वास्तविक स्क्रीन की तस्वीर नहीं; उद्धृत लेबल होस्ट किए गए प्रवाह के अपने शब्द हैं।
विकल्प 2: स्टैंडअलोन API, चरण दर चरण
स्टैंडअलोन API के साथ आपका पृष्ठ या Android ऐप W3C डिजिटल क्रेडेंशियल्स API के माध्यम से सीधे wallet से पूछता है।[7] कोई Didit-होस्टेड पृष्ठ और कोई Didit QR कोड नहीं है।[2]
व्यक्ति शेयर पर टैप करता है
स्टैंडअलोन Google Wallet अनुरोध। API कुंजी आपका बैकएंड कभी नहीं छोड़ती है।
चरण 1: अपने ओरिजिन से शुरू करें
आपका बैकएंड x-api-key, एक Idempotency-Key और JSON बॉडी जिसमें country और origin होते हैं, के साथ POST /v3/id-verification/wallets/google-wallet/ को कॉल करता है। आप vendor_data (आपका ग्राहक संदर्भ, अधिकतम 2,000 UTF-8 बाइट्स) और metadata जोड़ सकते हैं।[2][3]
{"country": "USA", "origin": "https://app.example.com", "vendor_data": "your-customer-reference"}
प्रतिक्रिया में एक request_id, wallet_verification.interaction = "digital_credentials" और next_action.type = "request_digital_credential" होते हैं। पृष्ठ को next_action.digital_credentials.request दें।
चरण 2: उपयोगकर्ता जेस्चर के भीतर वॉलेट से पूछें
अपने "Verify with digital ID" बटन के क्लिक हैंडलर से, जिस ओरिजिन से आपने शुरुआत की थी, उस पर navigator.credentials.get({digital: request}) कॉल करें। कॉल को उपयोगकर्ता जेस्चर में चलना चाहिए, इसलिए क्लिक और कॉल के बीच कोई एसिंक्रोनस चरण न रखें: क्लिक से पहले अनुरोध प्राप्त करें।[2] बटन केवल वहीं दिखाएं जहाँ ब्राउज़र यह कर सकता है, उदाहरण के लिए जब "DigitalCredential" in window सही हो।
नोट
रद्द किया गया प्रॉम्प्ट NotAllowedError या AbortError के साथ अस्वीकार हो जाता है; NotSupportedError का अर्थ है कि यह ब्राउज़र वॉलेट से नहीं पूछ सकता है। रद्दीकरण को पुनः प्रयास और अपने दस्तावेज़ रूट पर मैप करें; जहाँ ब्राउज़र वॉलेट से नहीं पूछ सकता है, विकल्प छिपाएँ।[2]
चरण 3: वॉलेट प्रतिक्रिया सबमिट करें
वॉलेट द्वारा लौटाई गई चीज़, {protocol, data}, को अपने बैकएंड पर भेजें। वहाँ से, बॉडी {"response": {...}} के साथ POST /v3/id-verification/wallets/verifications/{request_id}/response/ को कॉल करें। एक बार सबमिट करें: दूसरा सबमिट वह सत्यापन लौटाता है जो पहले ही तय किया जा चुका था।[2][4]
उस कॉल के पीछे, Didit विश्वसनीय जारीकर्ता रूट के मुकाबले जारीकर्ता के हस्ताक्षर, इसके हस्ताक्षरित डाइजेस्ट के मुकाबले प्रत्येक लौटाई गई वैल्यू, और आपके ओरिजिन और इस अनुरोध पर डिवाइस हस्ताक्षर की जाँच करता है।[4]
Android ऐप्स
एक नेटिव Android ऐप उसी अनुरोध के साथ Jetpack Credential Manager का उपयोग करता है।[2][8] next_action.digital_credentials.request से एक GetDigitalCredentialOption बनाएं, getCredential कॉल करें, और लौटाए गए credentialJson को response बॉडी के रूप में अपने बैकएंड पर भेजें।[2]
ओरिजिन अलग है। HTTPS ओरिजिन के बजाय, android:apk-key-hash: भेजें जिसके बाद आपके ऐप के साइनिंग प्रमाणपत्र का base64 SHA-256 हो, बिना पैडिंग के।[2]
| त्रुटि | कहाँ | क्या करें |
|---|---|---|
origin_invalid | आरंभ, 400 | एक HTTPS ओरिजिन या एक Android ऐप ओरिजिन भेजें |
origin_not_allowed | आरंभ, 400 | होस्ट को रिटर्न हॉस्टनेम के रूप में रजिस्टर करें |
not_a_digital_credentials_wallet | सबमिट करें, 409 | यह सत्यापन वॉलेट प्रतिक्रिया स्वीकार नहीं करता है |
स्टैंडअलोन इंटीग्रेशन में संभालने के लिए तीन त्रुटियाँ।[2]
परिणाम और वेबहुक को संभालना
सबमिट प्रतिक्रिया निर्णय लिया गया सत्यापन है। आप इसे GET /v3/id-verification/wallets/verifications/{request_id}/ के साथ भी पढ़ सकते हैं, या इसे webhook_version: "v3" के साथ status.updated वेबहुक में प्राप्त कर सकते हैं। वेबहुक का session_id, request_id से मेल खाता है, और verification_method: "wallet" के साथ एक वॉलेट पहचान दिखाई देती है।[2] वेबहुक हस्ताक्षर को सत्यापित करें और हैंडलर को आइपोटेंट बनाएं: विफल डिलीवरी का पुनः प्रयास किया जाता है।
| फ़ील्ड | यह आपको क्या बताता है |
|---|---|
full_name, date_of_birth | आईडी सत्यापन परिणाम पर सामान्यीकृत पहचान फ़ील्ड |
wallet_verification.attributes | document_number, document_expiry_date और अन्य साझा दावे |
signature_valid | हस्ताक्षरित दावे पर Didit का निर्णय, जिसकी जांच Didit के भीतर की जाती है और वापस नहीं दी जाती है |
assurance | cryptographic: साक्ष्य एक हस्ताक्षरित क्रेडेंशियल है |
| आश्वासन का स्तर | पर्याप्त (Substantial) |
portrait | null: Google Wallet पोर्ट्रेट साझा नहीं करता है, इसलिए इसके मुकाबले कोई चेहरा मिलान नहीं होता है |
पूर्ण Google Wallet सत्यापन क्या लौटाता है। राष्ट्रीयता केवल आईडी पास के लिए लौटाई जाती है।[1]
जो क्रेडेंशियल विफल हो जाता है वह त्रुटि प्रतिक्रिया नहीं है। यह failed परिणाम के साथ एक निर्णय लिया गया सत्यापन है।[2] होस्टेड फ्लो में यही परिणाम wallet.on_failure को संचालित करते हैं।
| परिणाम | अर्थ | बिल किया गया |
|---|---|---|
verified | व्यक्ति ने आईडी साझा की और हस्ताक्षरित विशेषताए सही पाई गईं | हाँ |
cancelled | व्यक्ति वॉलेट संकेत से पीछे हट गया | नहीं |
timeout | साइन-इन विंडो समाप्त हो गई (वॉलेट के लिए डिफ़ॉल्ट रूप से 10 मिनट) | नहीं |
failed | साइन-इन पूरा नहीं हुआ या दावा मेल नहीं खाया | नहीं |
वॉलेट परिणाम और बिलिंग।[1]
सावधान रहें
ब్రೌज़र का रिटर्न या आपके अपने पेज द्वारा पोस्ट किया गया मान पहचान का प्रमाण नहीं है। एपीआई या हस्ताक्षरित वेबहुक के माध्यम से आपके बैकएंड द्वारा पढ़े गए पूर्ण verified परिणाम पर ही खाते को स्वीकृत करें।[2]
दस्तावेज़ फ़ॉलबैक को जोड़ना
हर व्यक्ति के पास डिजिटल आईडी नहीं होती है, और हर ब्राउज़र वॉलेट से अनुरोध नहीं कर सकता है। होस्ट किया गया प्रवाह उस विधि को छिपा देता है जहाँ ब्राउज़र अनुरोध नहीं कर सकता है, और दस्तावेज़ कैप्चर बनाए रखता है।[1] on_failure को fallback_to_document पर सेट करने पर, रद्द किया गया, समाप्त हुआ या विफल वॉलेट प्रयास उसी सत्र में व्यक्ति को दस्तावेज़ कैप्चर पर भेज देता है। decline के साथ, सत्र अस्वीकृत आईडी सत्यापन के साथ समाप्त होता है। यदि उस देश के लिए दस्तावेज़ कैप्चर बंद है, तो fallback_to_document भी अस्वीकार कर देता है, क्योंकि वापस लौटने के लिए कोई जगह नहीं है।[1]
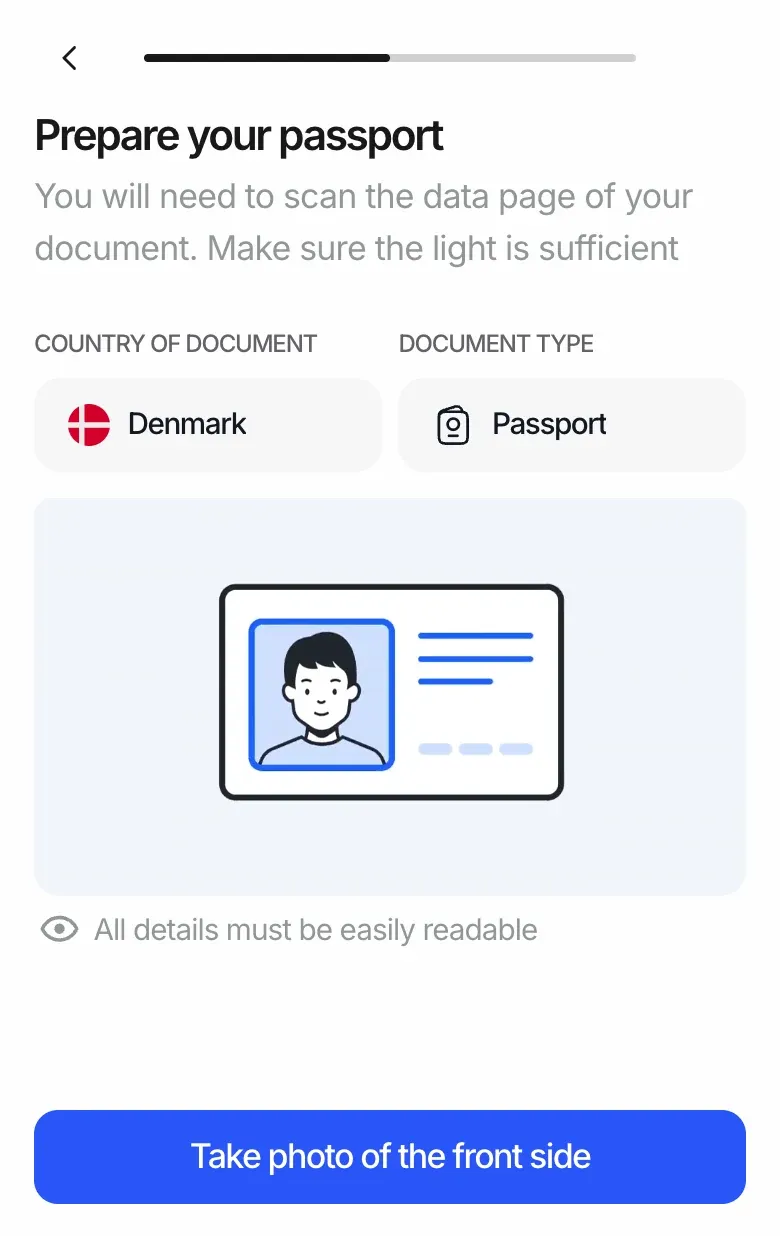
"इसके बजाय अपनी आईडी स्कैन करें" के बाद व्यक्ति जिस दस्तावेज़ कैप्चर चरण पर पहुँचता है।
स्टैंडअलोन एपीआई में यह चरण आपका है: परिणाम verified न होने पर दस्तावेज़ जाँच की पेशकश करें।
सैंडबॉक्स में परीक्षण
एक सैंडबॉक्स एप्लिकेशन सिमुलेटेड वॉलेट के साथ प्रोडक्शन जैसे ही चरणों को चलाता है। प्रतिक्रियाओं में simulated: true होता है, सबमिट की गई कोई भी प्रतिक्रिया सत्यापन तय करती है, और कोई क्रेडिट शुल्क नहीं लिया जाता है। सिमुलेटेड स्वीकृति नमूना डेटा है, सत्यापित पहचान नहीं।[2]
sandbox_scenario | यह क्या परीक्षण करता है |
|---|---|
wallet_cancelled | व्यक्ति के पीछे हटने पर आपकी पुनः प्रयास और फ़ॉलबैक प्रक्रिया |
wallet_timeout | एक समाप्त अनुरोध |
wallet_provider_error | एक वॉलेट जो समाप्त नहीं होता है |
सैंडबॉक्स परिदृश्य। लाइव एप्लिकेशन sandbox_scenario को अस्वीकार करते हैं।[2]
लाइव होना: Google के साथ रजिस्टर करें
प्रत्येक प्रोडक्शन एप्लिकेशन Google के साथ एक बार रजिस्टर होता है। कंसोल सैंडबॉक्स एप्लिकेशन पर "अब सैंडबॉक्स में काम कर रहा है। लाइव होने से पहले Google के साथ रजिस्टर करें।" दिखाता है। जब तक प्रोडक्शन एप्लिकेशन रजिस्टर नहीं हो जाता, Google Wallet को चालू करने वाले वर्कफ़्लो को सहेजने पर "Google Wallet सक्षम करने से पहले इस एप्लिकेशन को Google के साथ रजिस्टर करें।" के साथ मना कर दिया जाता है।[1]
1ID Verification चरण खोलें
कंसोल में, समर्थित देश की Google Wallet पंक्ति ढूंढें।
2Google के साथ रजिस्टर करें चुनें
"Google Wallet के साथ रजिस्टर करें" संवाद खुलता है। केवल एक एडमिन इसे सबमिट कर सकता है।
3पाँच फ़ील्ड भरें
कानूनी इकाई का नाम, Google Wallet में दिखने वाला नाम, एक वर्गाकार लोगो, गोपनीयता नीति URL और उद्देश्य।
4रजिस्टर हो गया
पिल 'रजिस्ट्रेशन आवश्यक है' से 'रजिस्टर हो रहा है' और फिर 'रजिस्टर हो गया' पर जाता है।
एक बार का सेटअप लगभग एक मिनट लेता है; कंसोल के अनुसार यह आमतौर पर कुछ मिनटों में तैयार हो जाता है[1]
संवाद एक पंक्ति में चरण की व्याख्या करता है: "Didit आपके verifier के रूप में आपकी कंपनी को Google के पास रजिस्टर करता है। आपके उपयोगकर्ताओं द्वारा अपने Google Wallet ID को आपके साथ साझा करने से पहले Google को इसकी एक बार आवश्यकता होती है।" Google Wallet में दिखने वाले नाम में अधिकतम 64 वर्ण हो सकते हैं; लोगो कम से कम 256 x 256 px का एक वर्गाकार PNG या JPG है। संवाद यह भी पूर्वावलोकन करता है कि लोग क्या साझा करेंगे।
Didit आपको Google Wallet ID स्वीकार करने में कैसे मदद करता है
Didit समर्थित अन्य digital ID wallets के साथ, एक ही API के तहत वॉलेट अनुरोध, Google रजिस्ट्रेशन, जाँच और फ़ॉलबैक को संचालित करता है। सूची मूल्य के अनुसार Google Wallet ID सत्यापन की लागत प्रति पूर्ण सत्यापन $0.20 है। रद्द किए गए, समय समाप्त, अस्वीकृत या अधूरे साइन-इन के लिए शुल्क नहीं लिया जाता है, और दस्तावेज़ फ़ॉलबैक एक अलग जाँच है जिसका बिल दस्तावेज़ सत्यापन मूल्य निर्धारण (pricing) पर भेजा जाता है।[6] कंसोल में: वर्कफ़्लो, ID सत्यापन, देश, स्वीकृत वॉलेट।
Didit प्रदान करता है
- हस्ताक्षरित वॉलेट अनुरोध और Google रजिस्ट्रेशन
- जारीकर्ता, डाइजेस्ट और डिवाइस हस्ताक्षर जाँच
- होस्ट किया गया फ़्लो, सैनिबॉक्स और दस्तावेज़ फ़ॉलबैक
- API और वेबहुक द्वारा तय किया गया सत्यापन
आपके पास रहता है
- आपके ऑरिजिन, रिटर्न होस्टनेम और API कुंजी
- आपके अपने UI में बटन, पुनः प्रयास और कॉपी
- आप कौन से देश और परिणाम स्वीकार करते हैं
- ऑनबोर्डिंग निर्णय और आपकी अनुपालन नीति
अपने साइन-अप में Google Wallet जोड़ें
आज ही सैनिबॉक्स में इसे बनाएँ, Google के साथ एक बार रजिस्टर करें, और केवल पूरी की गई जाँचों के लिए भुगतान करें।
मुख्य बातें
- सैनिबॉक्स को किसी रजिस्ट्रेशन की आवश्यकता नहीं है; प्रत्येक प्रोडक्शन एप्लिकेशन कंसोल से Google के साथ एक बार रजिस्टर करता है।
- होस्ट किया गया फ़्लो केवल वहीं "डिजिटल ID के साथ सत्यापित करें" प्रदान करता है जहाँ यह काम करता है और दस्तावेज़ कैप्चर को फ़ॉलबैक के रूप में रखता है।
- iframe में,
digital-credentials-getकी अनुमति दें या Web SDK 0.5.1 या बाद के संस्करण का उपयोग करें। - आपके बैकएंड से पढ़ा गया केवल एक पूर्ण
verifiedपरिणाम पहचान का प्रमाण है।
अक्सर पूछे जाने वाले प्रश्न
क्या मुझे Google Wallet का उपयोग करने के लिए किसी वर्कफ़्लो की आवश्यकता है?
नहीं। स्टैंडअलोन API को किसी वर्कफ़्लो और किसी workflow_id की आवश्यकता नहीं है। होस्ट किया गया फ़्लो एक वर्कफ़्लो का उपयोग करता है, जहाँ Google Wallet को प्रति देश चालू किया जाता है।
Android ऐप के लिए मैं कौन सा ओरिजिन भेजूँ?
पैडिंग के बिना, अपने ऐप के साइनिंग सर्टिफिकेट का base64 SHA-256 जोड़कर android:apk-key-hash: भेजें। एक वेबसाइट अपने पेज का HTTPS ओरिजिन भेजती है।
मेरे iframe के अंदर वॉलेट अनुरोध क्यों विफल हो जाता है?
जब तक iframe अनुमति न दे, ब्राउज़र अनुरोध को अस्वीकार कर देता है। iframe के allow एट्रिब्यूट में digital-credentials-get जोड़ें, या Web SDK 0.5.1 या इसके बाद के संस्करण का उपयोग करें।
क्या मैं वॉलेट रिस्पॉन्स दो बार सबमिट कर सकता हूँ?
रिस्पॉन्स एक बार सबमिट किया जाता है। दूसरा सबमिट करने पर वह सत्यापन लौटाता है जो पहले ही तय हो चुका है।
API में विफल क्रेडेंशियल कैसा दिखता है?
यह त्रुटि रिस्पॉन्स नहीं, बल्कि failed परिणाम वाला एक तय सत्यापन है। होस्ट किए गए फ़्लो में यह wallet.on_failure का अनुसरण करता है।
असली Google Wallet ID के बिना मैं परीक्षण कैसे करूँ?
सैंडबॉक्स एप्लिकेशन का उपयोग करें। यह उन्हीं चरणों का अनुकरण करता है, simulated: true लौटाता है, कोई क्रेडिट शुल्क नहीं लेता है, और sandbox_scenario विफलताओं का परीक्षण करता है।
वेबहुक वॉलेट सत्यापन की पहचान कैसे करते हैं?
status.updated वेबहुक का session_id वॉलेट API के request_id से मेल खाता है, और वॉलेट पहचान में verification_method: "wallet" होता है। webhook_version: "v3" का उपयोग करें और हस्ताक्षर सत्यापित करें।
यदि मेरे पेज का ओरिजिन उस ओरिजिन से अलग हो जिसके साथ मैंने शुरुआत की थी, तो क्या होगा?
वॉलेट अनुरोध को अस्वीकार कर देता है। उस सटीक ओरिजिन के साथ सत्यापन शुरू करें जो वॉलेट से पूछेगा, और इसके होस्ट को अपने एप्लिकेशन के रिटर्न हॉस्टनेम के रूप में रजिस्टर करें।
स्रोत
- Digital ID wallets: Google Wallet, failure and fallback, pricing, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- Digital ID wallet APIs: Digital Credentials wallets (Google Wallet), webhooks, sandbox, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- API reference: Google Wallet, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- Submit a digital ID wallet response, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- In-context iframe integration, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- Pricing, Didit दस्तावेज़ीकरण, 20 नवम्बर 2026 को पढ़ा गया।
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 अक्टूबर 2025.
- Verify digital credentials, Android Developers.
यही पैटर्न eID सत्यापन पर भी लागू होते हैं। आप जितने भी वॉलेट स्वीकार कर सकते हैं उन सभी को देखने के लिए, Didit पर डिजिटल आईडी वॉलेट से शुरुआत करें।
Didit के साथ Google Wallet ID स्वीकार करें
वर्कफ़्लो में डिजिटल ID से सत्यापित करें चालू करें, या अपने स्वयं के पृष्ठ से वॉलेट API को कॉल करें।
संबंधित लेख
- Google Wallet ID बनाम ID दस्तावेज़ सत्यापन: किसका उपयोग कब करें
- Digital Credentials API: वेबसाइटें ID वॉलेट्स से कैसे जुड़ती हैं
- अपने ऑनबोर्डिंग फ्लो में Google Wallet ID स्वीकार करें: इंटीग्रेशन गाइड
- Google Wallet ID pass: व्यवसायों को क्या मिलता है और यह कहाँ काम करता है
- Didit पर Google Wallet ID सत्यापन लाइव है
- 2026 में 7 सर्वश्रेष्ठ eIDAS सॉफ़्टवेयर प्लेटफ़ॉर्म