
Digital Credentials API: cómo las webs piden IDs a carteras
La W3C Digital Credentials API para empresas: cómo una web pide una identificación a una cartera sin redirección, soporte de navegadores en 2026, QR multidispositivo, privacidad, iframes y cómo Didit la usa para Google Wallet.
En resumen
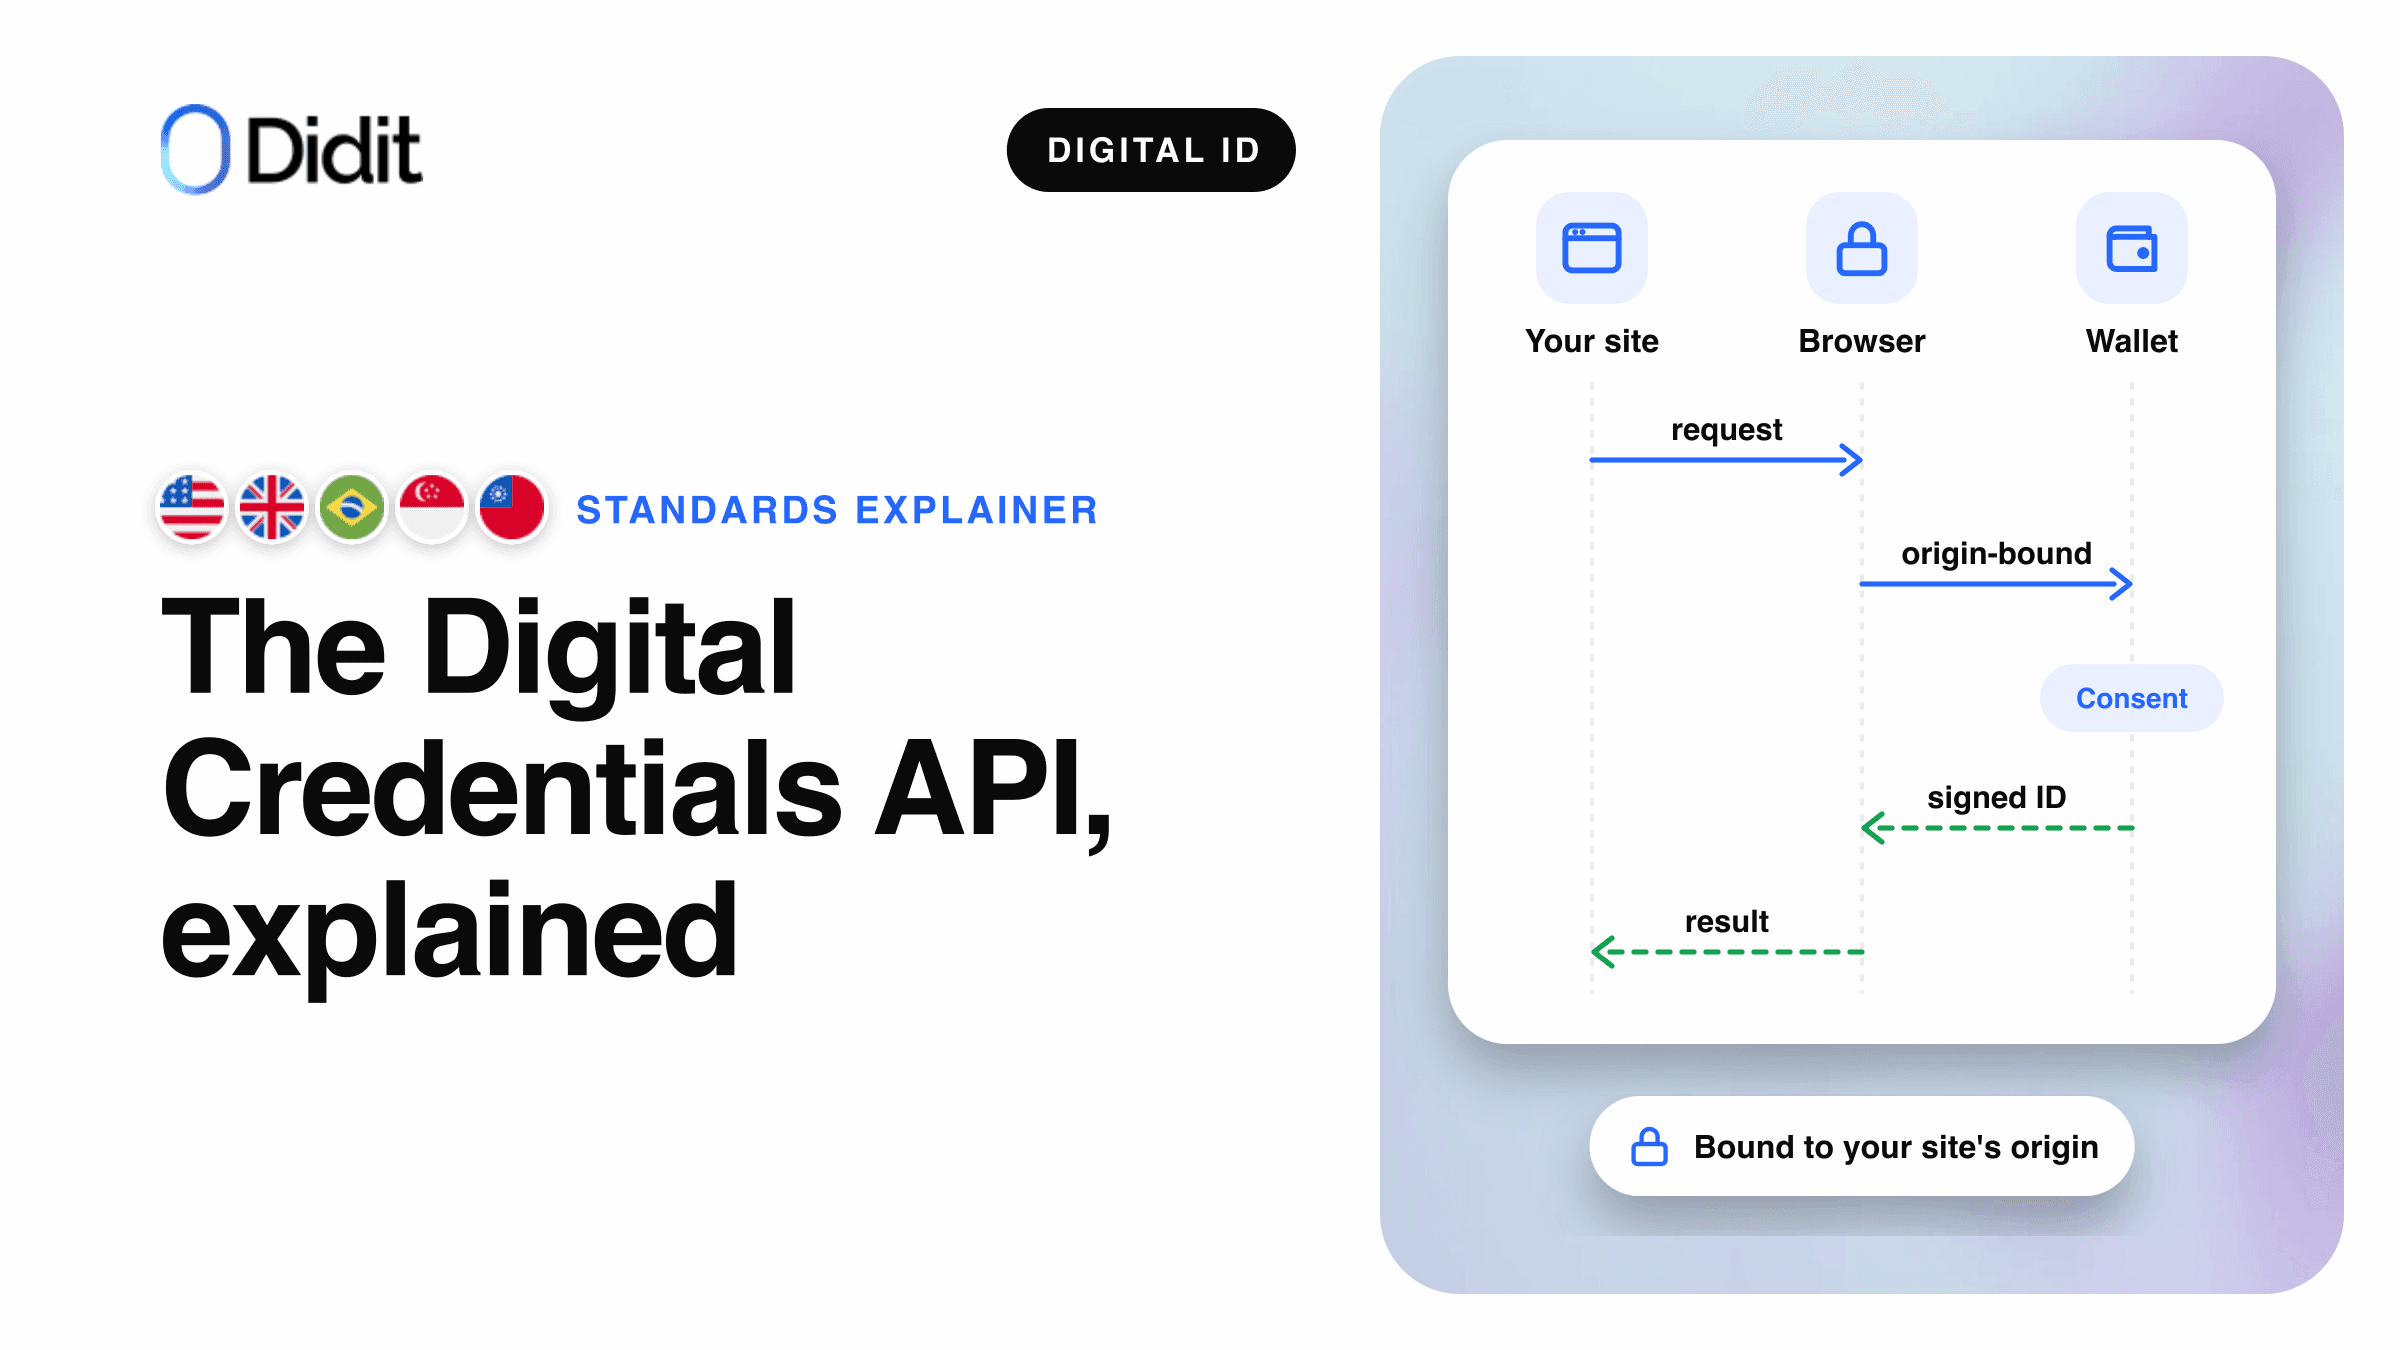
La Digital Credentials API es una API de navegador del W3C que permite a un sitio web solicitar datos de identidad a una cartera digital con una sola llamada, navigator.credentials.get() con un miembro digital. El navegador y el sistema operativo muestran la solicitud de la cartera, y la cartera devuelve una respuesta firmada y cifrada.[1][2]
- Chrome la habilita de forma predeterminada desde la versión 141, tal como Google anunció el 3 de octubre de 2025; Safari 26 la admite para solicitudes de mdoc ISO.[2][3]
- Transporta solicitudes de OpenID4VP o del anexo C de la norma ISO/IEC 18013-7, sin redireccionamientos ni código QR propio.[1]
- Didit la utiliza para aceptar identidades digitales de Google Wallet en cinco países.[8]
Demostrar quién eres en línea ha significado durante mucho tiempo una foto de un documento de identidad y un selfi. Las identidades digitales en una cartera del teléfono cambian eso, pero un sitio web todavía necesita una forma segura de acceder a la cartera. La Digital Credentials API es ese puente.
Esta guía explica la API para jefes de producto y arquitectos: cómo fluye una solicitud, dónde funciona hoy, el intercambio multidispositivo, la privacidad, los iframes y cómo la usa Didit para Google Wallet. Los detalles internos del protocolo se encuentran en nuestra guía del verificador OpenID4VP y los formatos de credencial en SD-JWT VC frente a mdoc.
Qué es la Digital Credentials API
La Digital Credentials API es una especificación del grupo de trabajo Federated Identity Working Group del W3C. Su versión más reciente es un borrador de trabajo fechado el 19 de noviembre de 2026, en la vía de recomendación.[1] La especificación define una API que permite a los navegadores "mediar en la presentación y emisión de credenciales digitales, como un permiso de conducir o un documento de identidad emitido por el gobierno". Se basa en Credential Management Level 1 y "está diseñada para ser agnóstica respecto a los formatos de credenciales".[1]
En la práctica, es un tipo de credencial más para la llamada de navegador que los sitios web ya utilizan para las passkeys. Durante su periodo de pruebas de origen, la API residía en navigator.identity.get(); Chrome la trasladó a navigator.credentials.get() cuando se lanzó.[2] La API solo traslada una solicitud a una cartera y una respuesta de vuelta; el contenido pertenece a los protocolos subyacentes.
| Capa | Qué hace | Ejemplos |
|---|---|---|
| API de navegador | Transporta la solicitud desde la página y la respuesta de vuelta | Digital Credentials API del W3C |
| Protocolo de presentación | Define la solicitud y la respuesta que la cartera entiende | OpenID4VP 1.0, ISO/IEC 18013-7 Anexo C |
| Formato de credencial | La estructura de datos firmada dentro de la respuesta | ISO mdoc, SD-JWT VC |
| Plataforma | Busca carteras que puedan responder y muestra el selector | Android Credential Manager, iOS |
| Cartera | Almacena la credencial, pregunta al usuario y firma la respuesta | Google Wallet |
La pila bajo una llamada a la Digital Credentials API.[1][2][4]
Cómo funciona el flujo de una solicitud de la Digital Credentials API
Una verificación requiere un viaje de ida y vuelta desde su página hasta la cartera y viceversa. Su servidor crea la solicitud, su página la pasa al navegador mediante un clic y la respuesta cifrada vuelve a su servidor para su comprobación.[2][6]
El navegador añade el origen y muestra el selector
El usuario revisa y aprueba
Descifrar y comprobar firmas
Una presentación en el mismo dispositivo a través de la Digital Credentials API, simplificada.[1][2][6]
Cada solicitud nombra un protocolo y transporta un objeto data en ese protocolo. Los navegadores deben admitir todos los protocolos de presentación de la tabla de la especificación:[1]
| Identificador | Protocolo | Estructura de la solicitud |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Solicitud sin firmar |
openid4vp-v1-signed | OpenID4VP 1.0 | Solicitud firmada |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Solicitud firmada por varias partes |
org-iso-mdoc | ISO/IEC 18013-7:2025 Anexo C | Solicitud de ISO mdoc |
Protocolos de presentación en el registro de W3C, borrador de trabajo de 19 de noviembre de 2026.[1]
Antes de mostrar un botón, una página comprueba typeof DigitalCredential y DigitalCredential.userAgentAllowsProtocol().[2][3] La respuesta se recibe como un objeto DigitalCredential con una carga útil de data cifrada, que la página reenvía a su backend.[2] La sintaxis de las solicitudes y los modos de respuesta son cuestiones de protocolo, tratadas en la guía del verificador OpenID4VP.
Por qué no hay redireccionamiento
Antes de esta API, un sitio web se comunicaba con una cartera enviando al usuario fuera: un redireccionamiento o un URI personalizado entregado a una aplicación, a menudo mostrado como un código QR en el escritorio. La Digital Credentials API mantiene al usuario en su página y devuelve la respuesta a la misma pestaña.[2]
Ruta anterior
Redireccionamiento o URI personalizado
- El usuario abandona su página para ir a una aplicación o a una página alojada
- Su página dibuja su propio código QR en el escritorio
- La cartera sabe quién pregunta a partir del contenido de la solicitud
- Cada cartera necesita su propio formato de enlace
Específico del esquema
Ruta mediada por el navegador
Digital Credentials API
- El usuario permanece en su página, el navegador muestra el aviso
- El navegador dibuja el código QR en el escritorio
- El propio navegador determina el origen que solicita
- Una llamada, cualquier cartera que encuentre la plataforma
W3C Digital Credentials
Cómo una página llega a una cartera, antes y con la API.[1][2]
La diferencia más importante es el origen. La especificación exige que el navegador utilice "su propia determinación del origen del documento" y no uno proporcionado por la página, de modo que "la parte que se muestra al usuario" sea la que vio el navegador.[1] Una solicitud OpenID4VP firmada también puede enumerar sus orígenes previstos, que la guía de Google establece "para evitar ataques de retransmisión".[6] La arquitectura de la cartera de la UE señala lo mismo sobre los flujos de URI personalizados entre dispositivos, como explica nuestra guía para partes usuarias.
Compatibilidad de navegadores y plataformas a finales de 2026
La compatibilidad depende del navegador, el sistema operativo y el protocolo de la solicitud. La tabla refleja fuentes públicas consultadas el 20 de noviembre de 2026.
| Navegador o plataforma | Dónde | Presentación | Protocolos | Fuente |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Activo por defecto desde la versión 141 (3 de octubre de 2025) | OpenID4VP y el Anexo C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | A partir de la versión 141 | OpenID4VP y el Anexo C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Soportado | Solo Anexo C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| Otros navegadores de iOS | iOS 26 | Al igual que Safari, utilizan WebKit | Solo Anexo C | Chrome, W3C CG[2][5] |
| Firefox | macOS | A partir de la versión 149 | Solo Anexo C | W3C CG[5] |
| Firefox | Android, Windows, Linux | En desarrollo | Todavía no | W3C CG[5] |
| Aplicaciones de Android | Android 9 (nivel de API 28) y posteriores | Credential Manager | OpenID4VP para Google Wallet | Android, Google[4][6] |
W3C CG = la tabla de compatibilidad del W3C Web Identity and Credentials Adoption Community Group.[5]
Los usuarios también necesitan un dispositivo compatible: Android con Google Play services 24.0 o posterior, o iOS 26 o posterior, además de una aplicación de cartera que admita la API.[2] Google Wallet procesa identidades digitales basadas en ISO mdoc mediante OpenID4VP 1.0 en Android 9 y versiones posteriores.[6] WebKit señala que todavía no funciona dentro de WKWebView, la vista web en las aplicaciones de iOS.[3] También enumera un problema conocido: una solicitud que combine OpenID4VP y Anexo C puede dejar iOS en un bucle de carga infinito al escanear un código QR desde Chrome en macOS.[3]
Nota
La compatibilidad cambia con cada versión. Detecta la funcionalidad y el protocolo en tiempo de ejecución, y mantén otra vía para los demás.
Mismo dispositivo y multidispositivo
Cuando la cartera está en el mismo dispositivo, Android muestra un selector de credenciales coincidentes. Cuando no lo está, el navegador ofrece continuar en un teléfono.[2][7]
1La página llama a la API dentro de un clic
Misma solicitud en todos los casos.
Una credencial coincidente está en este dispositivo
Mismo dispositivo
El selector de la plataforma enumera las credenciales; la cartera se abre encima de la página.
Multidispositivo
El navegador muestra su propio código QR; el teléfono lo escanea y supera una comprobación de proximidad por Bluetooth.
2La respuesta regresa a la misma página
Cifrada, a través del navegador.
Donde aparece el aviso de la cartera.[2][6]
Chrome afirma que escanear el código QR establece "una conexión segura, cifrada de extremo a extremo y resistente al phishing" entre el ordenador y el teléfono, utilizando el protocolo CTAP mediante Bluetooth Low Energy para comprobar que el usuario está físicamente presente y tiene el control de ambos dispositivos.[2] Google añade dos condiciones para Google Wallet: el Bluetooth debe estar activado para encontrar el dispositivo cercano, y el flujo multidispositivo "solo está disponible cuando el partner ha implementado solicitudes firmadas".[7]
Tu página nunca dibuja un código QR. Los límites provienen de las plataformas: iOS no admite presentar desde una credencial en otro dispositivo, y Safari en macOS solo transmite solicitudes del Anexo C, por lo que una solicitud OpenID4VP no puede llegar a una cartera Android desde Safari.[5]
Privacidad y seguridad: lo que protege la API
En lugar de una imagen de todo el documento, la cartera devuelve solo los atributos que nombra la solicitud, firmados por el emisor. Chrome denomina a este principio "divulgación selectiva": los sitios web "solo reciben la información mínima necesaria".[2]
| Protección | Lo que significa en la práctica | Fuente |
|---|---|---|
| Divulgación selectiva | Solo los campos solicitados salen de la cartera | Chrome[2] |
| Gesto del usuario | Una solicitud requiere un clic; los sitios no pueden preguntar en silencio ni repetidamente | W3C[1] |
| Mediación en cada ocasión | El selector de plataformas pregunta al usuario en cada solicitud | W3C[1] |
| Origen establecido por el navegador | La página no puede fingir ser otro sitio | W3C[1] |
| Respuesta cifrada | Cifrada para tu clave; solo tu servidor la descifra | W3C, Chrome[1][2] |
| Aprobación para compartir | Google Wallet solicita un dato biométrico, PIN o patrón antes de compartir | Google[7] |
Google afirma que no guarda datos relacionados con credenciales en sus servidores.[7] La pantalla de consentimiento es la de la cartera: Google Wallet muestra el nombre, el logotipo y la política de privacidad proporcionados por el verificador, para que la persona vea quién solicita antes de compartir.[7]
Una firma válida demuestra que los datos son auténticos, pero Chrome recuerda a los desarrolladores que "deben verificar que el emisor sea adecuado y de confianza" para su caso de uso.[2] El trabajo del lado del servidor para una respuesta mdoc, siguiendo la guía de Google:[6]
- Descifra la respuesta con la clave que coincide con la solicitud.
- Valida la cadena de certificados del emisor frente a las raíces de emisores de confianza.
- Comprueba cada valor devuelto frente a su resumen firmado.
- Comprueba la firma del dispositivo sobre la sesión, lo que vincula tu origen.
Uso de la API dentro de un iframe: digital-credentials-get
Muchos flujos de verificación se ejecutan dentro de un iframe en el sitio del cliente. La especificación cubre este caso con una característica controlada por políticas denominada digital-credentials-get, cuya lista blanca predeterminada es 'self'.[1] Una página de otro origen puede llamar a la API únicamente cuando la página que la incrusta lo concede, a través del atributo allow del iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Atención
Sin el permiso, el navegador rechaza la solicitud de la cartera dentro del iframe y el usuario nunca ve un aviso. Con el flujo alojado de Didit en un iframe, añade digital-credentials-get al atributo allow, o utiliza Web SDK 0.5.1 o posterior.[10]
Qué carteras responden hoy
En Android, el sistema dibuja el selector y las credenciales que aparecen dependen de cómo se registre cada cartera en Credential Manager y de la solicitud.[7] El equipo de Chrome califica a Google Wallet de pionera.[2]
Nota
Dado que otras carteras pueden responder a la misma llamada, Google recomienda un botón genérico como "Verificar con identificación digital" en lugar del nombre de una sola cartera.[7]
En iOS, WebKit afirma que la API llega a Apple Wallet u otras aplicaciones registradas como Proveedor de Documentos de Identidad.[3] En Europa, la arquitectura de la cartera EUDI Wallet enumera OpenID4VP e ISO/IEC 18013-7 sobre la Digital Credentials API como rutas de presentación remota. El aspecto del registro se encuentra en la guía de partes usuarias de la cartera EUDI Wallet.
Cómo te ayuda Didit a aceptar Google Wallet a través de la Digital Credentials API
Didit ejecuta el lado del verificador de la Digital Credentials API para Google Wallet, como uno de los métodos de su producto de carteras de identidad digital. Google Wallet está disponible en Didit en producción y entorno de pruebas, para el pase de identidad creado a partir de un pasaporte y permisos de conducir móviles de estados de EE. UU. admitidos, en Estados Unidos, el Reino Unido, Brasil, Singapur y Taiwán.[8] Detalles del producto: verificación de identidad con Google Wallet. Código: la guía de integración.
- Flujo alojado. Las personas ven "Verificar con identidad digital" y confirman en el propio aviso del navegador o de Android, sin redirección. El método aparece solo donde el navegador puede enviar una solicitud OpenID4VP firmada; en otros casos, la comprobación de documento se mantiene.[8][9]
- API independiente. Didit devuelve una solicitud lista para que su página la pase a
navigator.credentials.get()dentro de un clic, o al Administrador de credenciales en Android; la secuencia completa se encuentra en la guía de integración.[9] - Comprobaciones. Didit verifica la firma del emisor frente a las raíces de emisores de confianza, cada valor frente a su resumen firmado y la firma del dispositivo sobre su origen y esta solicitud. La respuesta se cifra para Didit.[9]
- Resultado. Nombre, fecha de nacimiento, número de documento, fecha de expiración, país y autoridad emisora, y nacionalidad para un documento de identidad, con nivel de garantía Substantial. No se comparte ninguna fotografía.[8]
El entorno de pruebas (sandbox) no requiere registro. Cada aplicación de producción se registra una vez con Google en la consola (paso de verificación de identidad, la fila de Google Wallet de un país compatible, Registrarse con Google), una configuración única de aproximadamente un minuto. La API de verificación de Google es gratuita; el precio de Didit por ejecutar la comprobación es de $0,20 por cada verificación completada, y los inicios de sesión cancelados, expirados o rechazados no se facturan. Consulte los precios.[7][8]
Didit proporciona
- La solicitud firmada y el registro con Google
- El descifrado y cada comprobación de firma y origen
- La comprobación de documento como alternativa en la misma sesión
Permanece con usted
- El botón y el gesto del usuario en su página
- El permiso del iframe cuando incrusta el flujo
- La decisión de incorporación y sus políticas
Acepte identidades de Google Wallet sin construir un verificador
Active Google Wallet en un flujo de trabajo, pruébelo en el entorno de pruebas y pague solo por las comprobaciones completadas.
Puntos clave
- La API de credenciales digitales (Digital Credentials API) es un borrador de trabajo del W3C que traslada las solicitudes de la cartera a través de
navigator.credentials.get(). - Chrome y Edge admiten OpenID4VP y el anexo C; Safari admite únicamente el anexo C.
- El navegador establece el origen y genera el código QR multidispositivo.
- Dentro de un iframe, la página incrustada debe conceder
digital-credentials-get. - Didit la utiliza para identidades de Google Wallet en cinco países, con una alternativa de documento.
Preguntas frecuentes
¿Qué es la API de credenciales digitales (Digital Credentials API)?
Una API de navegador del W3C que permite a un sitio web solicitar una credencial digital, como una identificación gubernamental, desde una cartera a través de navigator.credentials.get(). El navegador y el sistema operativo muestran el aviso de la cartera.[1][2]
¿Qué navegadores admiten la API de credenciales digitales (Digital Credentials API)?
Chrome la incluye activada por defecto desde la versión 141 en Android y escritorio, y Edge la admite desde la versión 141. Safari 26 la admite únicamente para solicitudes de mdoc de la ISO, y Firefox la admite en macOS desde la versión 149, también solo para el anexo C. Información consultada el 20 de noviembre de 2026.[2][3][5]
¿Funciona la API de credenciales digitales (Digital Credentials API) en el iPhone?
Safari en iOS 26 admite la API para solicitudes de mdoc de la ISO (anexo C), y todos los navegadores de iOS utilizan el mismo motor. El método de Google Wallet de Didit utiliza solicitudes OpenID4VP firmadas, y el flujo alojado muestra el método solo donde el navegador puede enviar una, por lo que en un iPhone la opción de la cartera se oculta y se utiliza la comprobación de documento.[3][5][8]
¿Es la API de credenciales digitales (Digital Credentials API) lo mismo que OpenID4VP?
No. La API es el canal del navegador; OpenID4VP es uno de los protocolos que viajan a través de él, junto con ISO/IEC 18013-7 Anexo C. La solicitud nombra su protocolo y la cartera responde en ese protocolo.[1]
¿Necesito una prueba de origen para usarla?
No. Chrome habilita la API de forma predeterminada desde la versión 141, como anunció Google el 3 de octubre de 2025. El código de prueba debe pasar de navigator.identity.get() a navigator.credentials.get().[2]
¿Por qué la API necesita un gesto del usuario?
La especificación requiere activación transitoria, por lo que un sitio no puede solicitar credenciales de forma silenciosa o repetida. Llame a la API desde un gestor de clics; una llamada fuera de un gesto del usuario falla.[1]
¿Cómo funciona el intercambio multidispositivo sin mi propio código QR?
El navegador dibuja el código QR, una comprobación de Bluetooth confirma que el teléfono está cerca y la cartera responde a través de una conexión cifrada. Google Wallet necesita una solicitud firmada para esto.[2][7]
¿Qué carteras responden a la Digital Credentials API?
Google Wallet hoy, además de otras carteras de Android a través de Credential Manager. En iOS, Safari contacta con los proveedores de documentos de identidad registrados.[3][7]
¿Es gratuita la Digital Credentials API?
Sí. Es un estándar de navegador y Google afirma que su API de Google Wallet no cuesta nada. Ejecutar el lado de la parte usuaria es independiente: Didit cobra solo por las verificaciones completadas.[7][8]
Fuentes
- Digital Credentials, W3C Federated Identity Working Group, borrador de trabajo del 19 de noviembre de 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 de octubre de 2025.
- WebKit Features in Safari 26.0, blog de WebKit, sección Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, consultado el 20 de noviembre de 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, documentación de Didit.
- Digital ID wallets standalone API, documentación de Didit.
- In-context iframe, documentación de Didit.
La Digital Credentials API convierte una comprobación de cartera en una sola llamada de navegador; la parte difícil es el lado de la parte usuaria. Consulte todas las carteras que acepta Didit en la página de carteras de identidad digital, y las identidades electrónicas (eID) nacionales en verificación de eID.
Añada Verificar con identidad digital a su registro
Ofrezca Google Wallet donde funcione y mantenga la comprobación de documentos para los demás, en un solo flujo de trabajo.
Artículos relacionados
- Google Wallet ID vs. verificación de documentos: cuándo usar cuál
- Digital Credentials API: cómo las webs piden IDs a carteras
- Acepta ID de Google Wallet en tu onboarding: guía de integración
- Google Wallet ID pass: qué reciben las empresas y dónde funciona
- La verificación de identidad de Google Wallet ya está disponible en Didit
- Las 7 mejores plataformas de software eIDAS en 2026