
MiCA विनियमन 2026 में: 2028 तक EU क्रिप्टो अनुपालन गाइड
2026 से 2028 तक EU में एक क्रिप्टो व्यवसाय से MiCA विनियमन, क्रिप्टो Travel Rule, AMLR और AMLA के ड्राफ्ट सम्यक तत्परता मानक, तथा eIDAS 2.0 क्या अपेक्षा करते हैं। अनुच्छेदों, चीट शीट और योजना के साथ।
संक्षेप में
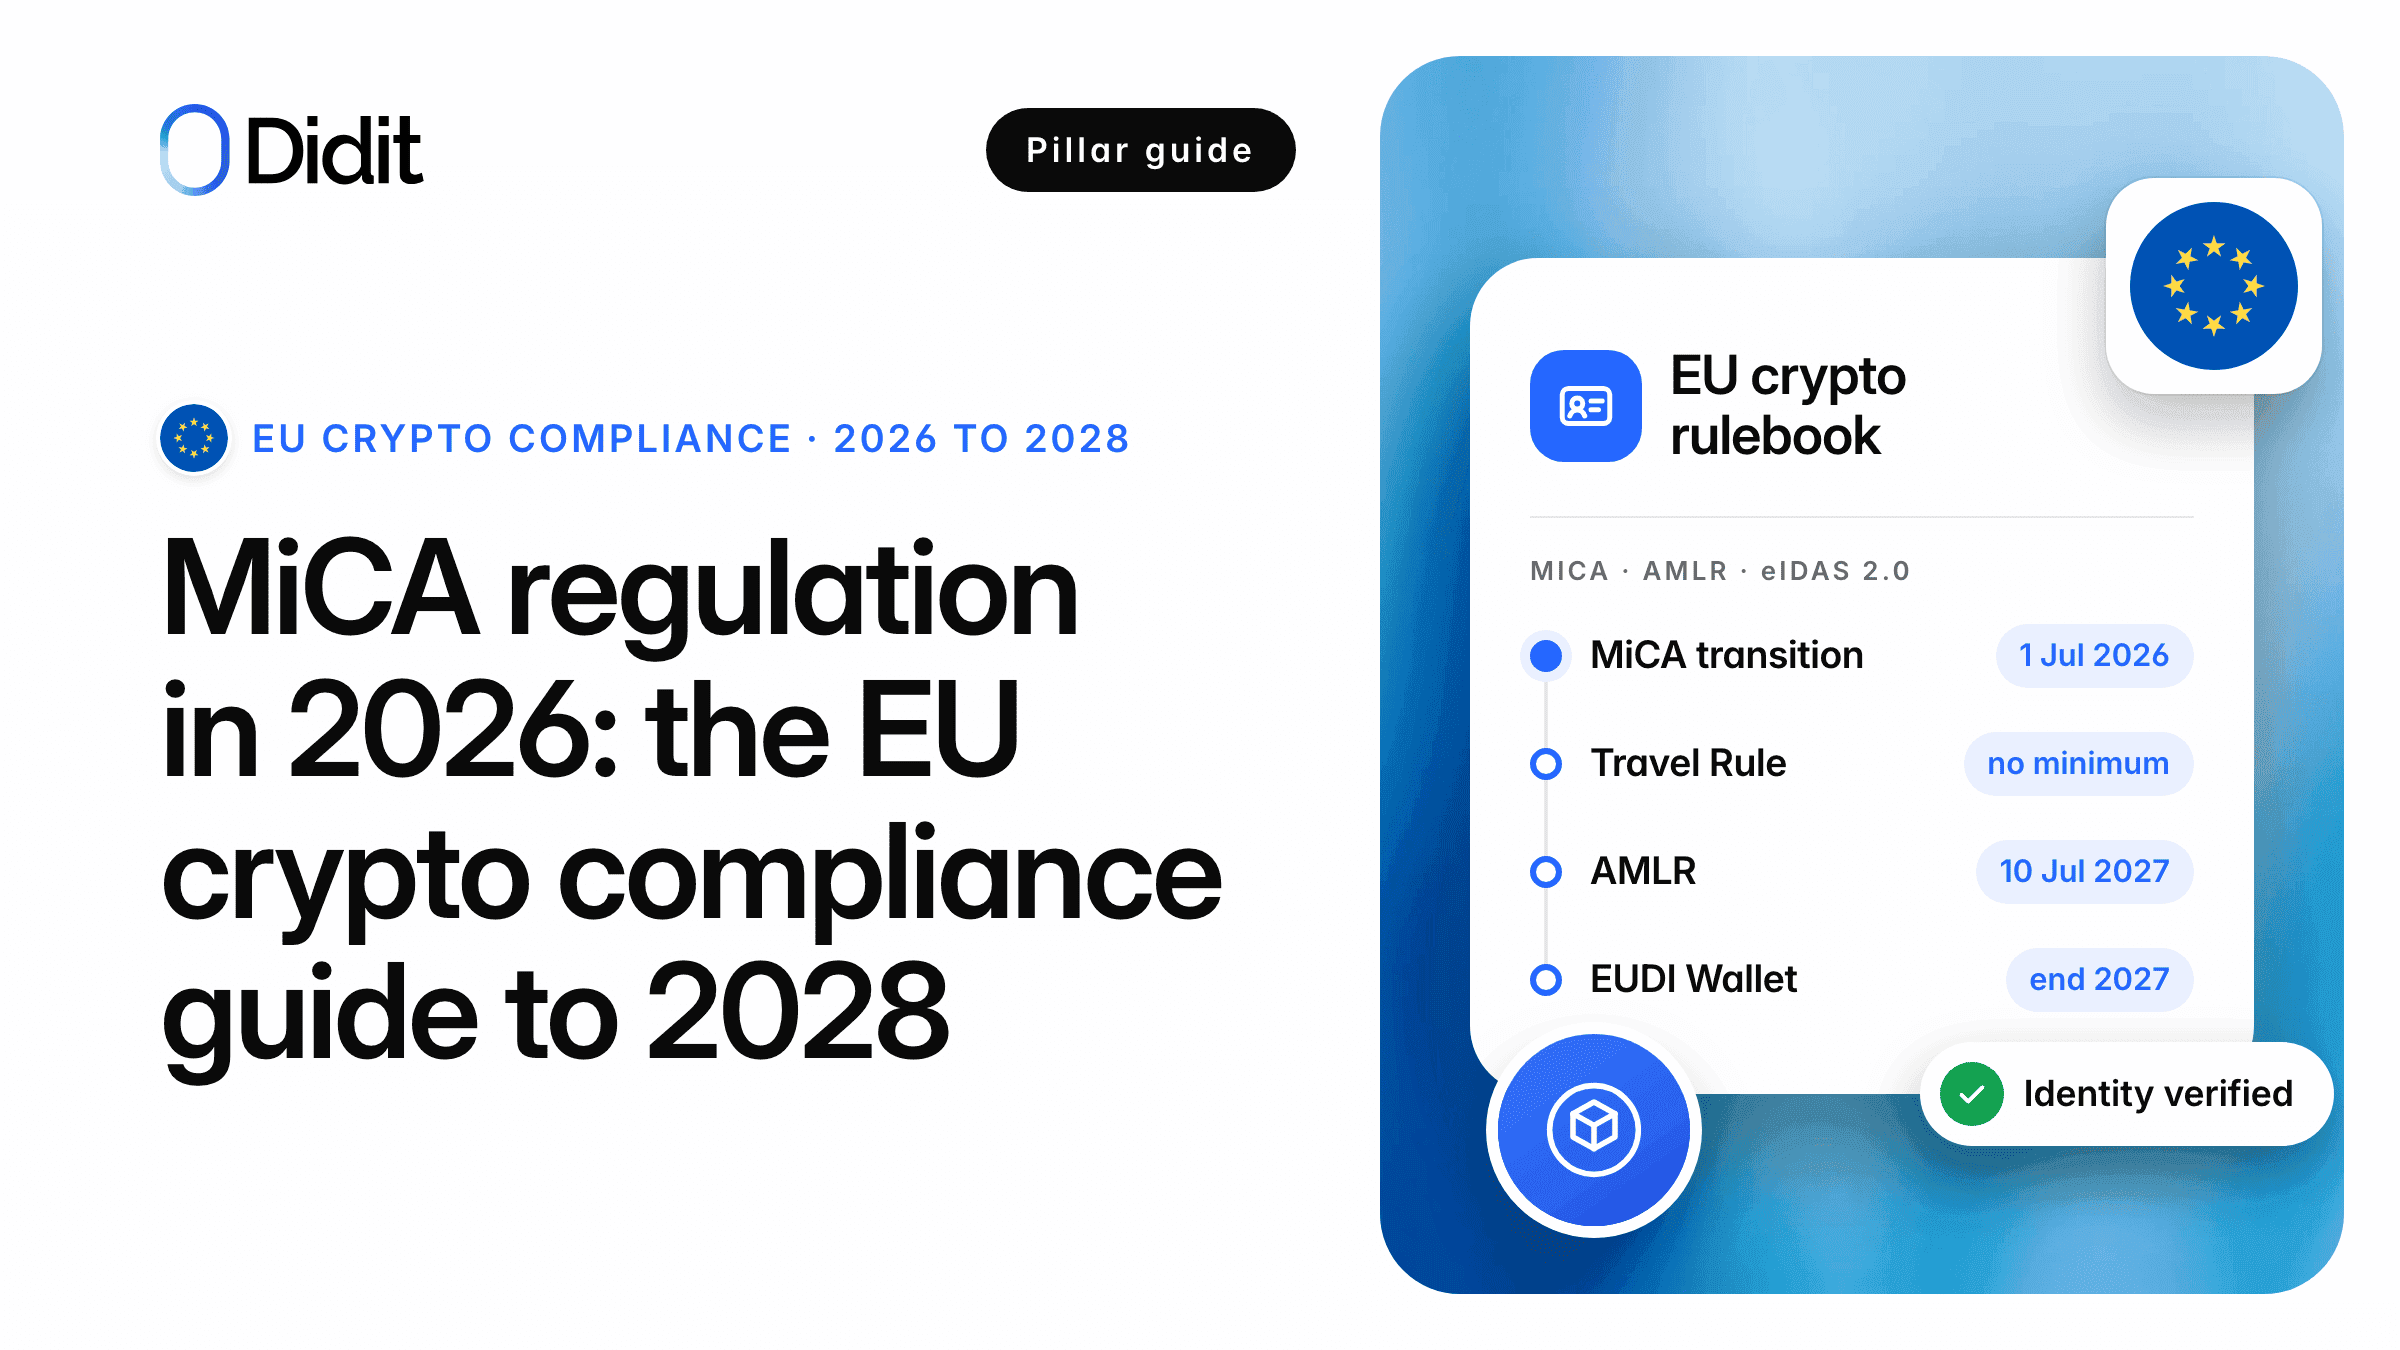
MiCA विनियमन के तहत, EU में क्रिप्टो-एसेट सेवाओं के लिए अब CASP प्राधिकरण चाहिए, या बैंकों और अन्य सूचीबद्ध फर्मों के लिए अनुच्छेद 60 के मार्गों में से कोई एक। मौजूदा फर्मों के लिए संक्रमण अवधि अधिकतम 1 जुलाई 2026 तक समाप्त हो गई।[1][2] तीन और नियम तय करते हैं कि क्रिप्टो-एसेट सेवा प्रदाता (CASP) ग्राहकों को कैसे ऑनबोर्ड करता है और भुगतान कैसे करता है।
- क्रिप्टो Travel Rule 30 दिसंबर 2024 से उन ट्रांसफर पर लागू है जिनमें कोई EU CASP शामिल हो। इसके लिए कोई न्यूनतम राशि नहीं है।[4]
- Anti-Money Laundering Regulation (AMLR) 10 जुलाई 2027 से लागू होता है। Anti-Money Laundering Authority (AMLA) ने 1 अक्टूबर 2026 को समुचित सावधानी पर अपने अंतिम मसौदा मानकों की घोषणा की।[6][8]
- eIDAS 2.0 के तहत, सूक्ष्म और लघु उद्यमों को छोड़कर, जिन फर्मों को कानून या अनुबंध के कारण ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करना होता है, वे 24 दिसंबर 2027 की परिकलित तिथि तक उपयोगकर्ता के अनुरोध पर EU Digital Identity Wallet स्वीकार करेंगी।[12][13]
MiCA विनियमन (Markets in Crypto-Assets, Regulation (EU) 2023/1114) लाइसेंस है। यह अपने ग्राहक को जानें (KYC) नियम नहीं लिखता। ये नियम EU धन शोधन निवारण ढांचे, Transfer of Funds Regulation और, डिजिटल पहचान के लिए, eIDAS 2.0 से आते हैं।[1][4][6][12] अपनी सेवाओं, स्थिति और ट्रांसफर के आधार पर, EU ग्राहकों को सेवा देने वाले क्रिप्टो व्यवसाय को चारों की ज़रूरत हो सकती है। इनकी तिथियाँ दिसंबर 2024 से 2028 तक हैं।
PDF गाइड
वही नियम, नियामक समय-सारिणी, चीट शीट और तैयारी योजना, एक प्रिंट करने योग्य A4 गाइड में। PDF गाइड डाउनलोड करें
EU क्रिप्टो विनियमन एक नज़र में
| नियम | यह क्रिप्टो व्यवसाय से क्या अपेक्षा करता है | कब से लागू |
|---|---|---|
| MiCA | EU में क्रिप्टो-एसेट सेवाएँ प्रदान करने का प्राधिकरण, जो अन्य सदस्य देशों में पासपोर्ट होता है[1] | 30 दिसंबर 2024; संक्रमण अवधि 1 जुलाई 2026 तक समाप्त[1] |
| Travel Rule (TFR) | दायरे में आने वाले हर क्रिप्टो ट्रांसफर के साथ प्रेषक और लाभार्थी की जानकारी, साथ ही EUR 1,000 से अधिक पर सेल्फ-होस्टेड वॉलेट के स्वामित्व की जाँच[4] | 30 दिसंबर 2024[4] |
| AMLR | ग्राहक समुचित सावधानी, निरंतर निगरानी और रिकॉर्ड रखने के लिए एक सीधे लागू होने वाली नियम-पुस्तिका[6] | 10 जुलाई 2027[6] |
| eIDAS 2.0 | जहाँ ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण आवश्यक है, वहाँ उपयोगकर्ता के अनुरोध पर EUDI Wallet स्वीकार करें; सूक्ष्म और लघु उद्यम बाहर हैं[12] | 24 दिसंबर 2027 (परिकलित तिथि)[12][13] |
नियामक समय-सारिणी, 2024 से 2028
- 30 दिसंबर 2024MiCA और TFRCASP व्यवस्था और क्रिप्टो Travel Rule लागू होते हैं।[1][4]
- 17 जनवरी 2025DORAडिजिटल परिचालन लचीलापन नियम प्राधिकृत CASPs पर लागू होते हैं।[14]
- 1 जनवरी 2026DAC82026 के लिए क्रिप्टो कर रिपोर्टिंग डेटा एकत्र किया जाता है।[15]
- 1 जुलाई 2026MiCA संक्रमण समाप्तकिसी भी सदस्य देश में संक्रमण अवधि की समाप्ति की अंतिम तिथि।[1][2]
- 1 अक्टूबर 2026AMLA घोषणाAMLA के अनुसार उसके समुचित सावधानी मानकों के अंतिम मसौदे प्रस्तुत कर दिए गए हैं।[8]
- 24 दिसंबर 2026EUDI Walletsप्रत्येक सदस्य राज्य कम से कम एक वॉलेट उपलब्ध कराता है (परिकलित तिथि)।[12][13]
- 1 जनवरी 2027DAC8मौजूदा उपयोगकर्ताओं के लिए कर निवास का स्व-प्रमाणन देय।[15]
- 10 जुलाई 2027AMLR लागूग्राहक समुचित सावधानी के लिए एक EU नियम-पुस्तिका।[6]
- 24 दिसंबर 2027वॉलेट स्वीकृतिजिन फर्मों के लिए ऑनलाइन पहचान हेतु मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग अनिवार्य है, वे अनुरोध पर इसे स्वीकार करती हैं (परिकलित तिथि)।[12][13]
- 2028AMLA पर्यवेक्षणअधिकतम 40 सीमा-पार वित्तीय समूहों का प्रत्यक्ष पर्यवेक्षण।[11]
ऊपर: पहले से लागू। नीचे: अभी लागू होना बाकी। eIDAS की दोनों तिथियाँ परिकलित तिथियाँ हैं। इन्हें 24 दिसंबर 2024 को पहले वॉलेट कार्यान्वयन अधिनियमों के लागू होने से गिना गया है। सख़्त व्याख्या में इन्हें बाद के अधिनियमों से जोड़ा जा सकता है।
MiCA विनियमन: लाइसेंस अब अनिवार्य है
MiCA का अनुच्छेद 59(1) संक्षिप्त है: "कोई व्यक्ति संघ के भीतर क्रिप्टो-एसेट सेवाएँ प्रदान नहीं करेगा, जब तक कि वह व्यक्ति" एक अधिकृत CASP न हो, या कोई बैंक, निवेश फर्म, ई-मनी संस्था या अन्य वित्तीय फर्म न हो जिसे अनुच्छेद 60 के तहत ऐसा करने की अनुमति है।[1] एकमात्र अपवाद सीमित है: तीसरे देश की कोई फर्म ऐसे EU ग्राहक को सेवा दे सकती है जो ग्राहक की "अपनी एकमात्र पहल" पर उससे संपर्क करता है। EU ग्राहकों से संपर्क कर उन्हें आकर्षित करने पर यह अपवाद समाप्त हो जाता है (अनुच्छेद 61)।[1]
राष्ट्रीय कानून के तहत पहले से काम कर रही फर्मों को एक संक्रमण अवधि मिली थी। प्रत्येक सदस्य राज्य इस अवधि को छोटा कर सकता था या इसे छोड़ सकता था (अनुच्छेद 143(3))।[1]
अनुच्छेद 143(3)विनियमन (EU) 2023/1114
"जिन क्रिप्टो-एसेट सेवा प्रदाताओं ने 30 दिसंबर 2024 से पहले लागू कानून के अनुसार अपनी सेवाएँ प्रदान कीं, वे 1 जुलाई 2026 तक या अनुच्छेद 63 के अनुसार उन्हें प्राधिकरण दिए जाने या अस्वीकार किए जाने तक, इन दोनों में से जो भी पहले हो, ऐसा करना जारी रख सकते हैं।"
स्रोत: EUR-Lex, विनियमन (EU) 2023/1114[1]
European Securities and Markets Authority (ESMA) प्रत्येक देश द्वारा चुनी गई अवधि की सूची देता है। वह यह भी नोट करता है कि कुछ अवधियाँ शायद अभी राष्ट्रीय कानून में शामिल न हुई हों।[2]
| संक्रमण अवधि | ESMA की सूची में शामिल देश |
|---|---|
| 6 महीने | लातविया, हंगरी, नीदरलैंड्स, पोलैंड, स्लोवेनिया, फ़िनलैंड[2] |
| 9 महीने | स्वीडन[2] |
| 12 महीने | जर्मनी, आयरलैंड, लिथुआनिया, ऑस्ट्रिया, स्लोवाकिया, नॉर्वे[2] |
| 18 महीने | बेल्जियम, बुल्गारिया, चेकिया, डेनमार्क, एस्टोनिया, ग्रीस, स्पेन, फ़्रांस, क्रोएशिया, इटली, साइप्रस, लक्ज़मबर्ग, माल्टा, पुर्तगाल, रोमानिया, लिकटेंस्टाइन[2] |
ये सभी अवधियाँ 1 जुलाई 2026 तक समाप्त हो चुकी थीं। ESMA अपने अंतरिम रजिस्टर में अधिकृत CASPs की सूची रखता है।[16]
MiCA आपसे क्या अपेक्षा करता है
- पासपोर्टिंग: अधिकृत होने के बाद कोई CASP प्रत्येक देश में भौतिक उपस्थिति के बिना "पूरे संघ में" ग्राहकों को सेवा दे सकता है।[1] वह अपने गृह प्राधिकरण को अधिसूचना देता है। वह किसी मेज़बान देश में तब शुरू कर सकता है जब उसे उस प्राधिकरण की सूचना प्राप्त हो, या अधिक से अधिक अपनी अधिसूचना जमा करने के बाद 15वें कैलेंडर दिन पर (अनुच्छेद 59(7) और 65(4))।[1]
- आवेदन में धन शोधन निवारण: फ़ाइल में "धन शोधन और आतंकवादी वित्तपोषण जोखिमों सहित जोखिमों की पहचान, आकलन और प्रबंधन के लिए" नियंत्रणों, नीतियों और प्रक्रियाओं का विवरण होता है (अनुच्छेद 62(2)(i))।[1]
- अभिरक्षा: ग्राहक अनुबंध में संचार शामिल होता है, "ग्राहक की प्रमाणीकरण प्रणाली सहित"। ग्राहकों की होल्डिंग्स फर्म की अपनी होल्डिंग्स से अलग रखी जाती हैं, लेजर पर भी (अनुच्छेद 75(1)(d) और 75(7))।[1]
- मज़बूत प्रमाणीकरण: अधिकृत CASPs, Digital Operational Resilience Act (DORA) के तहत वित्तीय संस्थाएँ हैं। DORA "मज़बूत प्रमाणीकरण तंत्र" और क्रिप्टोग्राफ़िक कुंजियों की सुरक्षा को अनिवार्य करता है (अनुच्छेद 9(4)(d))।[14]
CASP नियमों (अनुच्छेद 59, 60, 64 और 65 से 83) के उल्लंघन पर, अनुच्छेद 111(3) यह अपेक्षा करता है कि पर्यवेक्षक किसी कंपनी पर अधिकतम जुर्माना लगा सकें, जो कम से कम EUR 5,000,000 और कुल वार्षिक टर्नओवर का कम से कम 5% हो। सदस्य देश इससे ऊँची सीमा तय कर सकते हैं।[1]
स्टेबलकॉइन के लिए अलग व्यवस्था है। EU में ई-मनी टोकन जनता को केवल वही जारीकर्ता पेश कर सकता है जो क्रेडिट संस्था या ई-मनी संस्था के रूप में प्राधिकृत हो, और वह भी अधिसूचना देने और व्हाइट पेपर प्रकाशित करने के बाद। अन्य पक्ष उस जारीकर्ता की लिखित सहमति से ही ऐसा कर सकते हैं (अनुच्छेद 48(1))।[1] जनवरी 2025 में ESMA ने कहा कि जिन टोकनों का जारीकर्ता EU में प्राधिकृत नहीं है, उनमें ट्रेडिंग प्लेटफ़ॉर्म से ट्रेडिंग बंद करने की अपेक्षा है। ESMA के अनुसार मौजूदा सेवाएँ जनवरी 2025 के अंत तक सीमित की जानी थीं, और 2025 की पहली तिमाही के अंत तक "केवल बिक्री" की अवधि रहनी थी, जिसके दौरान कस्टडी और ट्रांसफ़र जारी रह सकते थे।[3]
आपके ग्राहक क्या देखेंगे: ज़्यादा सवाल, ऐसी कस्टडी शर्तें जो बताती हैं कि वे लॉग इन कैसे करते हैं, और कम स्टेबलकॉइन।
क्रिप्टो Travel Rule (ट्रांसफ़र के साथ सूचना भेजने का नियम): हर ट्रांसफ़र के साथ पहचान भी जाती है
Regulation (EU) 2023/1113, यानी Transfer of Funds Regulation (TFR), 30 दिसंबर 2024 से लागू है।[4] European Banking Authority की Travel Rule Guidelines भी उसी दिन से लागू हैं।[5] क्रिप्टो के लिए कोई सीमा राशि नहीं है। ट्रांसफ़र "अपनी राशि से और इस बात से निरपेक्ष कि वे घरेलू हैं या सीमा-पार, समान अपेक्षाओं के अधीन होने चाहिए" (रिसाइटल 30)।[4]
| कौन | ट्रांसफ़र के साथ जाने वाली सूचना | अनुच्छेद |
|---|---|---|
| प्रेषक | नाम; जहाँ उपयोग हो, डिस्ट्रिब्यूटेड लेजर पता और क्रिप्टो-एसेट खाता संख्या; देश सहित पता, आधिकारिक व्यक्तिगत दस्तावेज़ संख्या और ग्राहक पहचान संख्या, या जन्म तिथि और जन्म स्थान; जहाँ उपलब्ध हो, LEI[4] | अनु. 14(1)[4] |
| लाभार्थी | नाम; जहाँ उपयोग हो, डिस्ट्रिब्यूटेड लेजर पता और क्रिप्टो-एसेट खाता संख्या; जहाँ उपलब्ध हो, LEI[4] | अनु. 14(2)[4] |
डेटा "ट्रांसफ़र से पहले, या उसके साथ-साथ या समवर्ती रूप से" सुरक्षित तरीके से भेजा जाता है (अनुच्छेद 14(4))।[4] प्रेषक का CASP यह सब पूरा करने से पहले ट्रांसफ़र शुरू या निष्पादित नहीं कर सकता (अनुच्छेद 14(8))।[4]
1ग्राहक क्रिप्टो भेजने का अनुरोध करता है
लाभार्थी का नाम और गंतव्य पता लें।[4]
गंतव्य किसी दूसरे CASP का है
उस CASP के साथ डेटा का आदान-प्रदान करें
प्रेषक और लाभार्थी की सूचना ट्रांसफ़र से पहले या उसके साथ, अनुच्छेद 14(4)।[4]
सेल्फ-होस्टेड वॉलेट
सूचना प्राप्त करें और रखें। EUR 1,000 से अधिक पर आकलन करें कि पता ग्राहक के स्वामित्व या नियंत्रण में है या नहीं, अनुच्छेद 14(5)।[4]
2ट्रांसफ़र जारी करें
केवल जाँच पूरी होने के बाद, अनुच्छेद 14(8)।[4]
3प्राप्तकर्ता CASP पूर्णता की जाँच करता है
डेटा अधूरा हो तो: ट्रांसफ़र अस्वीकार करें या लौटाएँ, या जारी करने से पहले डेटा माँगें, अनुच्छेद 17।[4]
बाहर जाने वाले ट्रांसफ़र; आने वाले ट्रांसफ़र के लिए अनुच्छेद 16(2) यही व्यवस्था दोहराता है।
सेल्फ-होस्टेड पते से आने वाले ट्रांसफ़र में, EUR 1,000 से अधिक पर लाभार्थी का CASP "यह आकलन करने के लिए पर्याप्त उपाय" करता है "कि वह पता लाभार्थी के स्वामित्व या नियंत्रण में है या नहीं" (अनुच्छेद 16(2))। जो प्रतिपक्ष बार-बार डेटा नहीं भेजते, उन पर उसे कार्रवाई करनी होती है (अनुच्छेद 17)।[4]
आपके ग्राहक क्या देखेंगे: वे किसे भुगतान कर रहे हैं, इस पर सवाल, और इस बात के प्रमाण के अनुरोध कि क्या वे किसी वॉलेट के स्वामी हैं या उसे नियंत्रित करते हैं।
AMLR: ग्राहक समुचित सावधानी के लिए EU की एक नियम-पुस्तिका
Regulation (EU) 2024/1624, यानी AMLR, 10 जुलाई 2027 से लागू होता है।[6] CASPs वित्तीय संस्थाओं के रूप में बाध्य संस्थाएँ हैं (अनुच्छेद 3(2), अनुच्छेद 2(1) बिंदु (6) के साथ)।[6] AMLR पेज देखें।
समुचित सावधानी कब लागू होती है
व्यावसायिक संबंध में ग्राहक समुचित सावधानी (CDD) हमेशा लागू होती है। कभी-कभार होने वाले क्रिप्टो लेनदेन में CASPs EUR 1,000 से पूर्ण CDD लागू करते हैं, चाहे लेनदेन एकल हो या जुड़ा हुआ। EUR 1,000 से कम पर भी उन्हें ग्राहक की पहचान करनी होती है और उसे सत्यापित करना होता है (अनुच्छेद 19(3))।[6] जुड़े हुए लेनदेन पर AMLA के मसौदा मानकों के अनुसार, जो CASP फंड के बदले विनिमय, क्रिप्टो-एसेट्स के बीच विनिमय या ट्रांसफर सेवाएँ देता है (MiCA अनुच्छेद 3(1)(16)(c), (d) और (j)), उसे कम से कम एक महीने की अवधि पर विचार करना होगा। 12 महीनों में तीन या अधिक लेनदेन व्यावसायिक संबंध का संकेत देते हैं।[9]
अनुच्छेद 22(1) के डेटा बिंदु
प्राकृतिक व्यक्ति के लिए AMLR बताता है कि कौन-सी जानकारी प्राप्त करनी है। इसके बाद पहचान का सत्यापन अनुच्छेद 22(6) के साधनों से होता है।[6] AMLA का मसौदा विशेषताओं से जुड़े नियम जोड़ता है। उदाहरण के लिए, ग्राहक कई राष्ट्रीयताएँ घोषित करे तो कम से कम एक राष्ट्रीयता सत्यापित करनी होगी (मसौदा अनुच्छेद 5)।[7]
| डेटा बिंदु | AMLR संदर्भ |
|---|---|
| सभी नाम और उपनाम | अनुच्छेद 22(1)(a)(i)[6] |
| जन्म स्थान और जन्म की पूरी तिथि | अनुच्छेद 22(1)(a)(ii)[6] |
| राष्ट्रीयताएँ, या राज्यविहीनता और शरणार्थी या सहायक संरक्षण का दर्जा | अनुच्छेद 22(1)(a)(iii)[6] |
| राष्ट्रीय पहचान संख्या, जहाँ लागू हो | अनुच्छेद 22(1)(a)(iii)[6] |
| सामान्य निवास स्थान, या EU में वैध निवास वाले व्यक्ति का कोई स्थायी पता न हो तो डाक पता | अनुच्छेद 22(1)(a)(iv)[6] |
| कर पहचान संख्या, जहाँ उपलब्ध हो | अनुच्छेद 22(1)(a)(iv)[6] |
दस्तावेज़ संख्या और समाप्ति तिथि इस सूची में नहीं हैं। AMLA के मसौदे में ये उन विशेषताओं के रूप में आती हैं जो किसी दस्तावेज़ को पहचान पत्र या पासपोर्ट के "समतुल्य" माने जाने के लिए ज़रूरी हैं (मसौदा अनुच्छेद 6(1))।[7]
AMLA के मसौदा मानकों के तहत रिमोट ऑनबोर्डिंग
CDD पर मसौदा विनियामक तकनीकी मानकों (RTS) पर AMLA की अंतिम रिपोर्ट 30 सितंबर 2026 की है।[7] 1 अक्टूबर 2026 को AMLA ने कहा कि मसौदे European Commission को "अब प्रस्तुत किए जा चुके हैं"।[8] ये अभी कानून नहीं हैं। अपनाए जाने और Official Journal में प्रकाशित होने के बाद, इन्हें लागू होने की तिथि से छह महीने बाद लागू करने का प्रस्ताव है।[8]
अनुच्छेद 22(6) दो डिफ़ॉल्ट साधन देता है: पहचान दस्तावेज़, जहाँ प्रासंगिक हो वहाँ विश्वसनीय और स्वतंत्र स्रोतों के साथ, या पर्याप्त या उच्च आश्वासन स्तर वाली eID।[6] मसौदा अनुच्छेद 7 तीसरा रास्ता जोड़ता है: जब किसी व्यक्ति से आमने-सामने दस्तावेज़ दिखाने की "उचित रूप से अपेक्षा नहीं की जा सकती" और उसके पास योग्य eID "तक पहुँच नहीं है", तब फर्म पाँच सुरक्षा उपायों के तहत दस्तावेज़ का रिमोट सत्यापन करती है।[7]
1ग्राहक उचित रूप से आमने-सामने दस्तावेज़ नहीं दिखा सकता
हर मामले का अलग आकलन, और उसका औचित्य।[7]
ग्राहक के पास पर्याप्त या उच्च स्तर की eID है
eID से सत्यापित करें
अनुच्छेद 22(6)(b); कोई भी छूटी हुई विशेषता किसी अन्य विश्वसनीय स्रोत से प्राप्त करें।[6][7]
दूरस्थ दस्तावेज़ सत्यापन
मसौदा अनुच्छेद 7: पाँच सुरक्षा उपाय, और यह उचित ठहराने में सक्षम होना कि इसका उपयोग क्यों किया गया।[7]
2स्क्रीनिंग करें, जोखिम का आकलन करें और साक्ष्य रखें
समय-मुद्रित प्रतियाँ, जिनसे बाद में जाँच की जा सके।[7]
जब आमने-सामने दस्तावेज़ जाँच उचित न हो, तब मसौदा अनुच्छेद 7 यह क्रम तय करता है। आमने-सामने दिखाया गया दस्तावेज़ अनुच्छेद 22(6)(a) के तहत एक डिफ़ॉल्ट मार्ग बना रहता है।
मसौदा अनुच्छेद 7(2) के पाँच सुरक्षा उपाय हैं। पहला, इस बात का प्रमाण कि प्रस्तुत करने वाला व्यक्ति ही दस्तावेज़ धारक है। दूसरा, एक सुरक्षित चैनल। तीसरा, पर्याप्त गुणवत्ता की छवियाँ। चौथा, तकनीकी विफलता या संदेह होने पर प्रक्रिया रोकना। पाँचवाँ, सुरक्षित रूप से संग्रहीत समय-मुद्रित प्रतियाँ।[7] फर्मों को अनुच्छेद 22(6) के साधनों के संबंध में "यह उचित ठहराने में सक्षम होना होगा कि ग्राहक का सत्यापन क्यों नहीं किया जा सका" (मसौदा अनुच्छेद 7(3))।[7]
सावधान रहें
AMLA ने "eIDAS-first" व्याख्या को अस्वीकार किया। उसकी प्रतिक्रिया में कहा गया है कि अनुच्छेद 22(6) के साधन "अब भी डिफ़ॉल्ट विकल्प हैं"। फर्में वे मौजूदा दूरस्थ ऑनबोर्डिंग टूल रख सकती हैं जो अनुच्छेद 7 की आवश्यकताओं को पूरा करते हैं।[7]
10 जुलाई 2027 को और क्या बदलता है
- लाभकारी स्वामी: विश्वसनीय स्रोतों से उनका सत्यापन करें और इसके अतिरिक्त केंद्रीय रजिस्टरों से भी परामर्श करें (अनुच्छेद 22(7))।[6]
- अद्यतन चक्र: उच्च जोखिम वाले ग्राहकों की जानकारी कम से कम हर साल अद्यतन करें। अन्य ग्राहकों की जानकारी हर पाँच साल में अद्यतन करें (अनुच्छेद 26(2))।[6]
- राजनीतिक रूप से उजागर व्यक्ति: मसौदा मानक फर्मों से अपेक्षा करते हैं कि वे अनुच्छेद 44 के मामलों को छोड़कर, संबंध या कभी-कभार होने वाले लेनदेन से पहले स्थिति निर्धारित करें (मसौदा अनुच्छेद 17(1)(a))।[7] AMLR स्वयं PEP स्थिति को समुचित सावधानी का एक उपाय बनाता है (अनुच्छेद 20(1)(g))।[6]
- कोई गुमनामी नहीं: कोई गुमनाम क्रिप्टो-एसेट खाते नहीं, और ऐसे कोई खाते नहीं जो गुमनामीकरण की अनुमति दें, "जिसमें गुमनामी बढ़ाने वाले कॉइन के माध्यम से होने वाला गुमनामीकरण भी शामिल है" (अनुच्छेद 79(1))।[6]
पर्यवेक्षण भी बदलता है। अपने पहले चयन में AMLA अधिकतम 40 ऋण और वित्तीय संस्थानों या समूहों को चुनेगा, जिनमें CASP भी शामिल हैं। ये ऐसे संस्थान या समूह होंगे जो कम से कम छह सदस्य देशों में काम करते हैं और जिनका अवशिष्ट जोखिम प्रोफ़ाइल उच्च है। चयन 1 जुलाई 2027 तक शुरू होगा।[10] AMLA का कहना है कि वह 2028 में उनका प्रत्यक्ष पर्यवेक्षण अपने हाथ में ले लेगा।[11]
आपके ग्राहक क्या देखेंगे: एक डिजिटल ID विकल्प, पते और कर संख्या से जुड़े प्रश्न, और आवधिक पुनः सत्यापन। अधिक जानकारी क्रिप्टो के लिए AMLR में।
eIDAS 2.0: EUDI Wallet ऑनबोर्डिंग में शामिल होता है
विनियमन (EU) 2024/1183 European Digital Identity Wallet बनाता है। प्रत्येक सदस्य देश को वॉलेट कार्यान्वयन अधिनियमों के लागू होने के 24 महीनों के भीतर कम से कम एक वॉलेट उपलब्ध कराना होगा (अनुच्छेद 5a(1))।[12] इनमें से पहला अधिनियम 4 दिसंबर 2024 को प्रकाशित हुआ और 20-दिन के नियम के तहत 24 दिसंबर 2024 को लागू हुआ। इससे परिकलित तिथि 24 दिसंबर 2026 बनती है।[13]
वॉलेट उच्च आश्वासन स्तर वाली योजना के तहत जारी किए जाते हैं (अनुच्छेद 5a(11))। यह AMLR के eID मार्ग की शर्त पूरी करता है, जो है: आश्वासन स्तर पर्याप्त या उच्च।[12][6] वॉलेट उपयोगकर्ता को चयनात्मक प्रकटीकरण के साथ केवल अनुरोधित विशेषताएँ साझा करने देते हैं (अनुच्छेद 5a(4)(a))।[12]
जो निजी निर्भर पक्ष (relying parties) कानून या अनुबंध के अनुसार ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करने के लिए बाध्य हैं, "जिनमें" बैंकिंग और वित्तीय सेवाओं "के क्षेत्र भी शामिल हैं", उन्हें 36 महीनों के भीतर वॉलेट को "केवल उपयोगकर्ता के स्वैच्छिक अनुरोध पर" स्वीकार करना होगा। इसकी परिकलित तिथि 24 दिसंबर 2027 है (अनुच्छेद 5f(2))।[12][13] उसी अनुच्छेद में सूक्ष्म और लघु उद्यम इससे बाहर हैं।[12]
- जिस सदस्य देश में आप स्थापित हैं, वहाँ निर्भर पक्ष (relying party) के रूप में पंजीकरण करें (अनुच्छेद 5b(1))। अन्य मार्ग भी बनाए रखें, क्योंकि वॉलेट का उपयोग स्वैच्छिक है (अनुच्छेद 5a(15))।[12]
तिथियाँ और उनका कानूनी आधार EUDI Wallet की समय-सीमाएँ 2026 और 2027 में हैं। निर्भर पक्ष के चरण EUDI Wallet पेज पर हैं।
दायित्वों की त्वरित सूची
| दायित्व | स्रोत अनुच्छेद | कब से लागू |
|---|---|---|
| CASP प्राधिकरण रखें | MiCA अनुच्छेद 59(1), 143(3)[1] | अधिकतम 1 जुलाई 2026 तक[1] |
| मज़बूत प्रमाणीकरण और कुंजी सुरक्षा | DORA अनुच्छेद 9(4)(d)[14] | 17 जनवरी 2025[14] |
| दायरे में आने वाले हर ट्रांसफर के साथ प्रेषक और लाभार्थी का डेटा भेजें | TFR अनुच्छेद 14(1), 14(2), 14(4)[4] | 30 दिसंबर 2024[4] |
| EUR 1,000 से अधिक पर सेल्फ-होस्टेड वॉलेट के स्वामित्व का आकलन करें | TFR अनुच्छेद 14(5), 16(2)[4] | 30 दिसंबर 2024[4] |
| उपयोगकर्ताओं का कर डेटा एकत्र करें | DAC8[15] | 1 जनवरी 2026[15] |
| EUR 1,000 से शुरू होने वाले कभी-कभार होने वाले लेनदेन पर CDD | AMLR अनुच्छेद 19(3)[6] | 10 जुलाई 2027[6] |
| अनुच्छेद 22(1) का डेटा एकत्र करें और पहचान सत्यापित करें | AMLR अनुच्छेद 22(1), 22(6)[6] | 10 जुलाई 2027[6] |
| रजिस्टर से आगे जाकर लाभकारी स्वामियों का सत्यापन करें | AMLR अनुच्छेद 22(7)[6] | 10 जुलाई 2027[6] |
| ग्राहक डेटा हर 1 या 5 वर्ष में अद्यतन करें | AMLR अनुच्छेद 26(2)[6] | 10 जुलाई 2027[6] |
| कोई गुमनाम क्रिप्टो-एसेट खाता नहीं, और न ही ऐसे खाते जो गुमनामीकरण की अनुमति देते हों, जिसमें गुमनामी बढ़ाने वाले कॉइन के माध्यम से गुमनामीकरण भी शामिल है | AMLR अनुच्छेद 79(1)[6] | 10 जुलाई 2027[6] |
| पाँच सुरक्षा उपायों के साथ रिमोट दस्तावेज़ जाँच | मसौदा RTS अनुच्छेद 7[7] | प्रस्तावित: लागू होने के छह महीने बाद (मसौदा अनुच्छेद 29)[7][8] |
| अनुरोध पर EUDI Wallet स्वीकार करें | eIDAS अनुच्छेद 5f(2)[12] | 24 दिसंबर 2027 (परिकलित तिथि)[13] |
तिमाही के अनुसार तैयारी चेकलिस्ट
अक्टूबर से दिसंबर 2026
- अपने MiCA प्राधिकरण की और उन होस्ट सदस्य देशों की पुष्टि करें जिन्हें आपने अधिसूचित किया है।[1]
- 1 जनवरी 2027 से पहले मौजूदा उपयोगकर्ताओं से DAC8 कर निवास स्व-प्रमाणन एकत्र करें।[15]
- Travel Rule की कमियाँ दूर करें: काउंटरपार्टी तक पहुँच, EUR 1,000 की सेल्फ-होस्टेड वॉलेट जाँच और टाइम-आउट।[4]
जनवरी से मार्च 2027
- अनुच्छेद 22(1) के प्रत्येक डेटा बिंदु को एक स्रोत से जोड़ें, जिसमें पता और कर संख्या भी शामिल हैं।[6]
- जहाँ आपके पास वॉल्यूम है वहाँ eID मार्ग जोड़ें, और दर्ज करें कि दस्तावेज़ मार्ग क्यों इस्तेमाल किया गया।[7]
- मौजूदा ग्राहकों को जोखिम के अनुसार क्रम में रखें और 1 और 5 वर्ष के रिफ्रेश चक्र तय करें।[6]
अप्रैल से जून 2027
- रिमोट दस्तावेज़ जाँचों को अनुच्छेद 7 के पाँच मसौदा सुरक्षा उपायों के आधार पर परखें।[7]
- केंद्रीय रजिस्टर के साथ लाभकारी स्वामी का एक और स्रोत जोड़ें।[6]
जुलाई से दिसंबर 2027
- 10 जुलाई 2027 को अपनी नीतियाँ AMLR पर लागू करें।[6]
- 24 दिसंबर 2027 से पहले निर्भर पक्ष के रूप में पंजीकरण करें और EUDI Wallet स्वीकृति का परीक्षण करें।[12]
- Official Journal पर नज़र रखें: AMLA के मानक अपनाए जाने से पहले अभी भी बदल सकते हैं।[8]
Didit क्रिप्टो व्यवसायों की AMLR, MiCA और Travel Rule में कैसे मदद करता है
- AMLR के दोनों मार्ग: 14,000+ दस्तावेज़ प्रकार, NFC चिप रीडिंग, पैसिव और एक्टिव लाइवनेस जाँच और फेस मैच, पूरी KYC जाँच के लिए $0.33 पर, साथ ही उसी वर्कफ़्लो में MitID, BankID Sweden, iDIN, Finnish Trust Network, Smart-ID और Mobile-ID, दस्तावेज़ मार्ग के फ़ॉलबैक के साथ। EUDI Wallet स्वीकृति जल्द आ रही है। देखें eID सत्यापन।
- $0.20 में 1,300+ सूचियों के विरुद्ध AML स्क्रीनिंग, और प्रति व्यक्ति प्रति वर्ष $0.07 में दैनिक री-स्क्रीनिंग।
- लाभकारी स्वामियों सहित व्यवसाय सत्यापन।
- फ़िएट और क्रिप्टो के लिए रियल-टाइम नियमों के साथ लेनदेन निगरानी, उसी के भीतर वॉलेट स्क्रीनिंग, केस प्रबंधन और वित्तीय आसूचना इकाई के लिए रिपोर्ट की तैयारी, जिसे आप दाखिल करते हैं।
- खुले Travel Rule Protocol पर IVMS 101 प्रारूप में Travel Rule डेटा आदान-प्रदान, ईमेल फ़ॉलबैक के साथ, और EVM, Solana, Bitcoin और Tron वॉलेट पर मैसेज साइनिंग द्वारा सेल्फ-होस्टेड वॉलेट स्वामित्व का प्रमाण।
- प्रश्नावली, ऑडिट लॉग और प्रति सत्र एक PDF रिपोर्ट। कीमतें मूल्य निर्धारण पृष्ठ पर हैं।
Didit प्रदान करता है
- eID या दस्तावेज़ द्वारा पहचान जाँच, साक्ष्य सहित
- प्रतिबंध, PEP और वॉचलिस्ट स्क्रीनिंग, प्रतिदिन रिफ्रेश
- Travel Rule डेटा आदान-प्रदान और वॉलेट स्वामित्व का प्रमाण
- लेनदेन नियम, केस और रिपोर्ट की तैयारी
आपके पास रहता है
- MiCA लाइसेंस और जोखिम मूल्यांकन
- मार्ग का चयन और उसका औचित्य
- ऑनबोर्ड करने, रोकने या अस्वीकार करने का निर्णय
- वित्तीय आसूचना इकाई को रिपोर्ट
ऑनबोर्डिंग और ट्रांसफ़र जाँच एक ही वर्कफ़्लो में चलाएँ
अपने ब्रांड के तहत व्यक्तियों और कंपनियों का सत्यापन करें, वॉलेट की स्क्रीनिंग करें और Travel Rule डेटा का आदान-प्रदान करें।
मुख्य बातें
- MiCA की संक्रमण अवधि अधिकतम 1 जुलाई 2026 तक समाप्त हो गई: EU में क्रिप्टो-एसेट सेवाओं के लिए अब प्राधिकरण या अनुच्छेद 60 का मार्ग आवश्यक है, और केवल अनुच्छेद 61 का एक सीमित अपवाद है।[1]
- क्रिप्टो Travel Rule दायरे में आने वाले ट्रांसफ़र पर बिना किसी न्यूनतम राशि के लागू होता है। साथ ही EUR 1,000 से अधिक पर सेल्फ-होस्टेड वॉलेट के स्वामित्व की जाँच भी लागू होती है।[4]
- AMLR 10 जुलाई 2027 से लागू होता है। AMLA के मसौदा मानकों के तहत, दूरस्थ दस्तावेज़ जाँच एक उचित ठहराया गया विकल्प है जब ग्राहक उचित रूप से आमने-सामने दस्तावेज़ नहीं दिखा सकता और उसके पास कोई योग्य eID नहीं है।[6][7]
- सूक्ष्म और लघु उद्यमों को छोड़कर, जो फ़र्में कानून या अनुबंध के तहत ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करने के लिए बाध्य हैं, वे 24 दिसंबर 2027 की परिकलित तिथि तक अनुरोध पर EUDI Wallet स्वीकार करती हैं।[12][13]
PDF गाइड
नियामक समय-सारिणी, AMLR डेटा बिंदु, चीट शीट और तिमाही योजना अपनी मेज़ पर रखें। PDF गाइड डाउनलोड करें
अक्सर पूछे जाने वाले प्रश्न
MiCA विनियमन क्या है?
MiCA, यानी Regulation (EU) 2023/1114, क्रिप्टो-एसेट जारीकर्ताओं और क्रिप्टो-एसेट सेवा प्रदाताओं के लिए EU की नियम-पुस्तिका है। यह 30 दिसंबर 2024 से लागू है, और इसके स्टेबलकॉइन से जुड़े टाइटल 30 जून 2024 से लागू हैं।[1] यह प्राधिकरण, गवर्नेंस, आचरण और कस्टडी के नियम तय करता है, जबकि KYC नियम धन शोधन निवारण ढाँचे से आते हैं।[1][6]
क्या कोई क्रिप्टो फ़र्म MiCA लाइसेंस के बिना अब भी EU ग्राहकों को सेवा दे सकती है?
सामान्यतः नहीं। MiCA प्राधिकरण आवश्यक है। यह बैंकों, निवेश फ़र्मों, ई-मनी संस्थानों और अन्य सूचीबद्ध फ़र्मों के लिए अनुच्छेद 60 के मार्गों और अनुच्छेद 61 के सीमित अपवाद के अधीन है।[1] अनुच्छेद 143(3) की संक्रमण अवधि हर हाल में 1 जुलाई 2026 तक समाप्त हो गई। जिन सदस्य देशों ने इसे छोटा किया, वहाँ यह पहले समाप्त हुई।[1][2] अनुच्छेद 61 केवल उस EU ग्राहक पर लागू होता है जो अपनी एकमात्र पहल पर किसी तीसरे देश की फ़र्म से संपर्क करता है।[1]
क्रिप्टो-एसेट सेवा प्रदाता पर MiCA के तहत कितना जुर्माना लग सकता है?
CASP नियमों (अनुच्छेद 59, 60, 64 और 65 से 83) के उल्लंघन पर, अनुच्छेद 111(3) यह अपेक्षा करता है कि पर्यवेक्षक किसी कंपनी पर कम से कम EUR 5,000,000 और कुल वार्षिक टर्नओवर के कम से कम 5% का अधिकतम जुर्माना लगा सकें।[1] एसेट-रेफ़रेंस्ड टोकन और ई-मनी टोकन के नियमों के लिए टर्नओवर की न्यूनतम सीमा 12.5% है, और सदस्य देश इससे अधिक राशि तय कर सकते हैं।[1]
क्या EU में क्रिप्टो Travel Rule के लिए कोई न्यूनतम राशि है?
नहीं। Transfer of Funds Regulation का रिसाइटल 30 कहता है कि क्रिप्टो ट्रांसफ़र पर उनकी राशि की परवाह किए बिना समान अपेक्षाएँ लागू होती हैं।[4] ये नियम वहाँ लागू होते हैं जहाँ किसी भी पक्ष के CASP या मध्यस्थ CASP का पंजीकृत कार्यालय EU में हो। ये बिना CASP के व्यक्ति-से-व्यक्ति ट्रांसफ़र पर या अपनी ओर से कार्य कर रहे CASPs के बीच ट्रांसफ़र पर लागू नहीं होते।[4]
सेल्फ-होस्टेड वॉलेट से या उसमें ट्रांसफ़र के लिए CASP को क्या करना होता है?
वह प्रेषक और लाभार्थी की जानकारी प्राप्त करता है और रखता है, और यह सुनिश्चित करता है कि ट्रांसफ़र की अलग से पहचान की जा सके।[4] EUR 1,000 से अधिक पर वह यह आकलन करने के लिए पर्याप्त उपाय करता है कि क्या उसका ग्राहक उस पते का स्वामी है या उसे नियंत्रित करता है (अनुच्छेद 14(5) और 16(2))।[4]
AMLR क्रिप्टो-एसेट सेवा प्रदाताओं पर कब से लागू होता है?
10 जुलाई 2027 से।[6] CASPs वित्तीय संस्थानों के रूप में बाध्य संस्थाएँ हैं। वे EUR 1,000 से शुरू होने वाले कभी-कभार होने वाले लेनदेन पर पूर्ण ग्राहक समुचित सावधानी लागू करते हैं, और उस राशि से कम पर भी ग्राहक की पहचान और सत्यापन करते हैं।[6]
क्या AMLR ऑनबोर्डिंग के लिए eID को अनिवार्य बनाता है?
नहीं। अनुच्छेद 22(6) दो साधन देता है: विश्वसनीय और स्वतंत्र स्रोतों के साथ एक पहचान दस्तावेज़, या आश्वासन स्तर पर्याप्त या उच्च वाला eID।[6] AMLA के मसौदा अनुच्छेद 7 के तहत, दूरस्थ दस्तावेज़ जाँच तब उपयोग की जाती है जब ग्राहक उचित रूप से आमने-सामने दस्तावेज़ नहीं दिखा सकता और उसके पास कोई योग्य eID नहीं है। फ़र्म को इसका औचित्य सिद्ध करने में सक्षम होना चाहिए।[7]
क्या AMLA के ग्राहक समुचित सावधानी मानक पहले से ही कानून हैं?
अभी नहीं। AMLA की अंतिम रिपोर्ट 30 सितंबर 2026 की है, और 1 अक्टूबर 2026 को AMLA ने घोषणा की कि मसौदे Commission को सौंप दिए गए हैं।[7][8] अपनाए जाने और Official Journal में प्रकाशित होने के बाद, प्रस्ताव यह है कि वे लागू होने की तिथि से छह महीने बाद लागू हों।[8]
क्रिप्टो फर्मों को EUDI Wallet कब स्वीकार करना होगा?
eIDAS का अनुच्छेद 5f(2) उन निजी निर्भर पक्षों (relying parties) पर लागू होता है जिन्हें कानून या अनुबंध के तहत ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करना होता है, बैंकिंग और वित्तीय सेवाओं सहित। यह अनुच्छेद उन्हें वॉलेट कार्यान्वयन अधिनियमों के लागू होने से 36 महीने देता है। परिकलित तिथि 24 दिसंबर 2027 है।[12][13] स्वीकृति केवल उपयोगकर्ता के अनुरोध पर लागू होती है, और सूक्ष्म और लघु उद्यम इससे बाहर हैं।[12]
क्या AMLA क्रिप्टो फर्मों की सीधे निगरानी करेगा?
उनमें से कुछ की। अपने पहले चयन में AMLA अधिकतम 40 वित्तीय संस्थानों या समूहों को चुनता है, CASPs सहित, जो कम से कम छह सदस्य देशों में काम करते हैं और जिनका अवशिष्ट जोखिम प्रोफ़ाइल उच्च है।[10] AMLA के अनुसार वह 2028 में उनकी प्रत्यक्ष निगरानी अपने हाथ में लेगा।[11]
स्रोत
- Regulation (EU) 2023/1114 on markets in crypto-assets (MiCA), EUR-Lex, 9 जून 2023 का Official Journal, अनुच्छेद 48, 59, 62, 65, 75, 76, 111, 143 और 149।
- List of grandfathering periods decided by Member States under Article 143 of MiCA, ESMA।
- Public statement on the provision of certain crypto-asset services in relation to non-MiCA compliant ARTs and EMTs, ESMA, 17 जनवरी 2025।
- Regulation (EU) 2023/1113 on information accompanying transfers of funds and certain crypto-assets (TFR), EUR-Lex, अनुच्छेद 14, 16, 17 और 40, रिसाइटल 30।
- Travel Rule Guidelines, EBA/GL/2024/11, European Banking Authority, 4 जुलाई 2024।
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex, 19 जून 2024 का Official Journal, अनुच्छेद 2, 3, 19, 20, 22, 26, 79 और 90।
- Final Report, draft RTS under Article 28(1) AMLR on customer due diligence, AMLA, 30 सितंबर 2026, मसौदा अनुच्छेद 6, 7, 17, 28 और 29।
- AMLA finalises key standards for the private sector, AMLA प्रेस विज्ञप्ति, 1 अक्टूबर 2026।
- Final Report, draft RTS under Article 19(9) AMLR, AMLA, 2026, मसौदा अनुच्छेद 2(4) और 3(2)।
- Regulation (EU) 2024/1620 establishing AMLA (AMLAR), EUR-Lex, अनुच्छेद 12, 13 और 106।
- Explainer: direct supervision by AMLA, AMLA।
- Regulation (EU) 2024/1183 (eIDAS 2.0), EUR-Lex, अनुच्छेद 5a, 5b और 5f।
- Commission Implementing Regulation (EU) 2024/2977 on person identification data for EUDI Wallets, EUR-Lex, 4 दिसंबर 2024 को प्रकाशित।
- Regulation (EU) 2022/2554 on digital operational resilience (DORA), EUR-Lex, अनुच्छेद 2, 9 और 64।
- Council Directive (EU) 2023/2226 (DAC8), EUR-Lex, अनुच्छेद 2 और अनुलग्नक VI।
- Markets in Crypto-Assets Regulation (MiCA), interim MiCA register, ESMA।
AMLR लागू होने में नौ महीने बाकी हैं। देखें कि Didit मार्गों, डेटा बिंदुओं और साक्ष्य को कैसे मैप करता है, AMLR पेज पर।
अपनी EU ऑनबोर्डिंग को AMLR के लिए तैयार करें
eID और दस्तावेज़ वाले रूट, स्क्रीनिंग और Travel Rule जाँच सेट करें, फिर उन्हें अपने फ़्लो पर टेस्ट करें।
संबंधित लेख
- MiCA विनियमन 2026 में: 2028 तक EU क्रिप्टो अनुपालन गाइड
- Companies House पहचान सत्यापन: Insolvency Service की दोषसिद्धियाँ
- FinCEN के मिक्सिंग नियम वापस लेने के बाद प्राइवेसी कॉइन विनियमन
- OSC Argosy निर्णय: KYC जोखिम सहनशीलता और निलंबित UDP
- FinCEN सत्यापन योग्य डिजिटल क्रेडेंशियल: CIP Rule के तहत mDL
- Revolut डेटा उल्लंघन: रिपोर्ट किया गया फर्जी सरकारी अनुरोध