Filtre les portefeuilles crypto. 0,15 $ par vérification.
Filtre les portefeuilles et les hachages de transaction sur Ethereum, Solana, Base, Optimism, Arbitrum One et d'autres réseaux pris en charge. Évalue l'exposition aux sanctions et la source des fonds pour 0,15 $ par vérification.
Approuvé par plus de 3000 organisations dans le monde entier.
$0.15 per check
Risque de portefeuille on-chain. Un prix public unique.
Une seule API couvre 13 réseaux blockchain gérés, y compris Bitcoin, Ethereum, Solana, Polygon, BNB Smart Chain, Base, Optimism et Arbitrum One. Filtre les portefeuilles et les transactions sur leur réseau réel, ou utilise ton propre fournisseur de filtrage et exécute-le au sein de Didit.
Comment ça marche
De l'inscription à l'utilisateur vérifié en quatre étapes.
Étape 01 / 04
01
Crée le workflow
Choisis les vérifications dont tu as besoin, ID, preuve de vie, correspondance faciale, sanctions, adresse, âge, téléphone, e-mail, questions personnalisées. Glisse-les dans un workflow sur le tableau de bord, ou publie le même workflow via notre API. Crée des branches conditionnelles, lance des tests A/B, aucun code requis.
Intègre
Intègre nativement avec nos SDK Web, iOS, Android, React Native ou Flutter. Redirige vers une page hébergée. Ou envoie simplement un lien à ton utilisateur, par e-mail, SMS, WhatsApp, où tu veux. Choisis ce qui convient à ta stack.
L'utilisateur suit le parcours
Didit gère la caméra, les indications lumineuses, le transfert mobile et l'accessibilité. Pendant que l'utilisateur suit le parcours, nous évaluons plus de 200 signaux de fraude en temps réel et vérifions chaque champ par rapport à des sources de données fiables. Résultat en moins de deux secondes.
Tu reçois les résultats
Des webhooks signés en temps réel maintiennent ta base de données synchronisée dès qu'un utilisateur est approuvé, refusé ou envoyé en révision. Interroge l'API à la demande. Ou ouvre la console pour inspecter chaque session, chaque signal, et gérer les cas à ta manière.
Conçu pour la conformité · Conçu contre la fraude crypto · Ouvert par nature
Six fonctionnalités. Un module. 0,15 $ par vérification.
Le Wallet Screening est intégré au Transaction Monitoring mais peut aussi être utilisé de manière autonome. Chaque fonctionnalité fait partie du même module, active-les par workflow ou passe-les en ligne lors de l'appel API.
Choisis l'analyse gérée par Didit à 0,15 $ par vérification, ou connecte ton contrat de fournisseur d'analyse existant et exécute-le dans Didit, tu gardes la relation, nous gérons l'orchestration. Configure le fournisseur actif par espace de travail.
Préférences du fournisseurUtilise ta propre clé
Filtrage géré par Didit
Connecté · 0,15 $ / vérification
Par défaut
Votre fournisseur de filtrage
Connecté · votre clé
Ajouter un autre fournisseur
Disponible
02 · Tarification
Un prix unique par vérification.
0,15 $ par vérification, ou apporte ton propre fournisseur d'analyse. Pas de minimum, pas de contrat, paiement au succès. 500 vérifications gratuites/mois. Des remises sur volume s'appliquent automatiquement au-delà de 100 000 analyses/mois.
Prix par filtragePas de minimums
Géré par Didit
$0.15/ filtrage
Paiement au succès · sans contrat
Utilise ton propre fournisseur
Ta clé
Exécute-le dans Didit
Un prix public, sans minimums$0.15 / check
03 · Score de risque
Risque de portefeuille en temps réel, en moins d'une seconde.
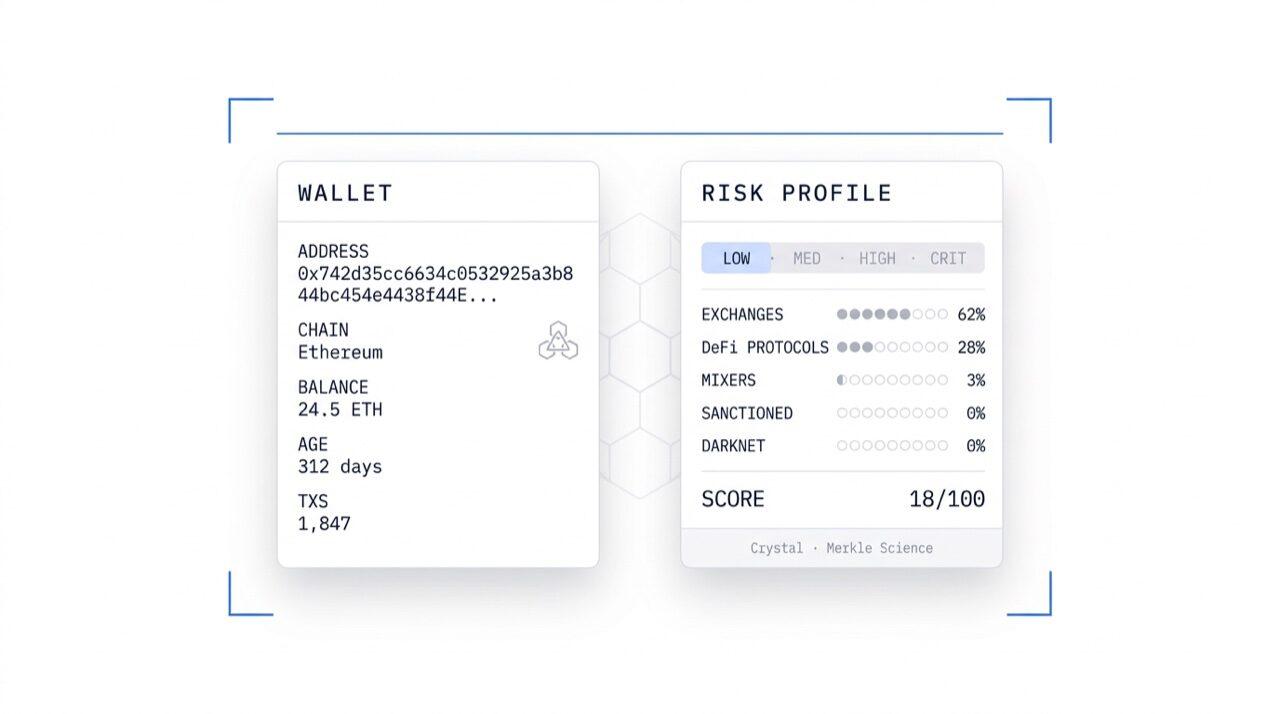
Score de risque 0-100, gravité FAIBLE/MOYENNE/ÉLEVÉE/CRITIQUE, répartition de la source des fonds sur plus de 14 catégories, portefeuilles sanctionnés, rançongiciels, fonds volés, marchés du darknet, mixeurs, arnaques, échanges à haut risque, jeux de hasard, pair-à-pair. Même format, quel que soit le fournisseur.
Portefeuille · 0x9F2c...A41BCRITIQUE
87
Score de risque 0-100
Gravité dérivée du score · en moins d'une seconde
Source des fonds
Portefeuille sanctionné28%
Mixer (Tornado Cash)12%
Échange réglementé48%
P2P12%
04 · Travel Rule
Recommandation 16 du GAFI et conformité VASP.
Envoie un bloc Travel Rule avec la transaction et nous gérons l'échange de messages structurés avec les VASP (Virtual Asset Service Providers) contreparties supportés. Détails de l'initiateur et du bénéficiaire, historique d'audit complet, conforme au règlement de l'UE sur le transfert de fonds.
Règle de voyage · FATF R.16VASP à VASP
VASP d'origine
Acme Crypto · ESP
VASP bénéficiaire
Coinbase · USA
originator.full_name · date_of_birth
beneficiary.full_name · wallet_address
amount · currency · chain
05 · TM inclus
S'intègre directement au Transaction Monitoring.
Marque une transaction comme crypto et nous l'analysons automatiquement, portefeuille de destination avant le transfert pour les sorties, hachage de transaction après le transfert pour les entrées. Les détections à haut risque alimentent le moteur de règles, la file d'attente des cas et la boucle d'auto-remédiation.
Transaction · SORTANTE0.25 ETH
1Règle TM · contrôle de vélocitéPASS
2Filtrage de portefeuille · risque on-chainSIGNALÉ
3Moteur de règles · mise à jour du statutEN_ATTENTE_UTILISATEUR
Même workflow. Un seul appel de transaction./v3/transactions/
06 · Couverture
Sanctions, OFAC, darknet, mixeurs, rançongiciels.
Chaque analyse couvre les sanctions de l'OFAC, de l'UE, de l'ONU et du Trésor britannique (HM Treasury), ainsi que les renseignements du fournisseur sous-jacent sur le darknet, les rançongiciels, les mixeurs, les fonds volés, les arnaques et le financement du terrorisme. Les portefeuilles sanctionnés apparaissent comme un drapeau distinct afin qu'une règle puisse refuser instantanément.
Sanctions et signaux défavorablesActualisé en continu
OFAC SDN
Trésor américain
Actif
Consolidé UE
Conseil européen
Actif
Sanctions de l'ONU
Nations Unies
Actif
Marchés du darknet
Informations du fournisseur
Actif
Portefeuilles de ransomwares
Informations du fournisseur
Actif
Intègre
Deux points d'accès. Même analyse. Même prix.
Choisis le point d'accès autonome pour une recherche de portefeuille ponctuelle. Choisis le point d'accès des transactions lorsque tu veux que l'analyse alimente le moteur de règles, la file d'attente des cas et l'auto-remédiation. Les deux sont facturés à 0,15 $ par vérification.
POST /v3/wallet-screening/Filtrage de portefeuille autonome
// Your endpoint receives a signed wallet-screening resultconst crypto = require("node:crypto"); // ESM: import crypto from "node:crypto"// X-Signature-V2 = HMAC over the canonical JSON, never the raw bytes. Match the sender byte for// byte: keys sorted by code point, integers digit for digit, floats in Python's repr.class Num { constructor(src) { this.src = src; } } // a number as written on the wire, not a doubleconst num = (s) => { if (/^-?\d+$/.test(s)) return BigInt(s).toString(); const n = +s; // ints stay exactif (Number.isInteger(n)) return BigInt(n).toString(); const [m, e] = n.toExponential().split("e"); // 27.0 -> 27return +e >= -4 ? String(n) : `${m}e-${String(-e).padStart(2, "0")}`; }; // 1e-05, not 0.00001const byCodePoint = (a, b) => Buffer.compare(Buffer.from(a), Buffer.from(b)); // UTF-8 order = Python'sconst canon = (v) => Array.isArray(v) ? `[${v.map(canon)}]` : v instanceof Num ? num(v.src)
: v && typeof v === "object" ? `{${Object.keys(v).sort(byCodePoint).map((k) => `${JSON.stringify(k)}:${canon(v[k])}`)}}`
: JSON.stringify(v);
// Read the body as text: express.json() would round 1000000000000000129 to a double first.// Register this route ABOVE any global app.use(express.json()): the first parser to run// consumes the stream, and a body it already parsed has lost the digits the signature covers.
app.post("/webhooks/didit", express.text({ type: "application/json" }), (req, res) => {
const exact = JSON.parse(req.body, (k, v, c) => typeof v === "number" ? new Num(c.source) : v); // Node 21+const body = JSON.parse(req.body);
const mac = crypto.createHmac("sha256", SECRET).update(canon(exact), "utf8").digest("hex");
const sig = Buffer.from(String(req.headers["x-signature-v2"] ?? ""));
// Freshness comes from the signed body timestamp; the header alone is unsigned and replayable.const ts = body.timestamp, fresh = String(ts) === req.headers["x-timestamp"]
&& Math.abs(Date.now() / 1000 - ts) <= 300;
if (!fresh || sig.length !== mac.length
|| !crypto.timingSafeEqual(sig, Buffer.from(mac))) return res.sendStatus(401);
const { status, decision, txn_id } = body;
// status: APPROVED | IN_REVIEW | DECLINED | AWAITING_USER
res.sendStatus(200);
});
Déploie le Wallet Screening en une seule commande.
Colle le bloc ci-dessous dans Claude Code, Cursor, Codex, Devin, Aider ou Replit Agent. Renseigne ta stack. L'agent provisionne Didit, configure le screening de portefeuille à 0,15 $ par vérification, vérifie les webhooks signés et transmet les alertes à haut risque au Transaction Monitoring.
didit-integration-prompt.md
# Didit Wallet Screening (KYT) — integrate in 5 minutes

You are integrating Didit's Wallet Screening / Know Your Transaction (KYT)
module into <my_stack>. Follow these steps exactly. Every URL, header,
and enum value below is canonical — do not paraphrase or "improve" them.

Wallet Screening produces a standardised risk payload regardless of
which underlying provider sits behind it:
  - Risk score 0-100 + severity (LOW, MEDIUM, HIGH, CRITICAL)
  - Source of funds breakdown across 14+ categories
  - Exposure table (counterparty entities, direct vs indirect hops)
  - Network graph metrics
  - Sanctions / darknet / mixer flags as discrete signals

## 1. Provision an account
- Sign up: https://business.didit.me (no credit card required).
- Or provision programmatically: POST https://apx.didit.me/auth/v2/programmatic/register/

## 2. Choose a screening source
- Wallet Screening runs at $0.15 per check on Didit's own on-chain
  risk data — nothing to configure, it works out of the box.
- Or bring your own screening provider and run it inside Didit: open
  Transactions > Settings > Provider Preferences in the Business
  Console (https://business.didit.me) and paste your existing
  provider API key. The screening result payload is identical
  whichever source you use.

## 3. Two integration paths — pick one

### Path A — Workflow / Transactions API (recommended)
Best when you want Wallet Screening chained into the Transaction
Monitoring rules engine so flagged transactions automatically generate
review cases.

POST https://verification.didit.me/v3/transactions/
Headers:
  x-api-key: <your-api-key>
  Content-Type: application/json
Body (outbound pre-transfer screen, screens the destination wallet):
  {
    "transaction_id": "withdrawal-001",
    "transaction_category": "finance",
    "include_crypto_screening": true,
    "transaction_details": {
      "direction": "OUTBOUND",
      "amount": "0.25",
      "currency": "ETH",
      "currency_kind": "crypto",
      "crypto_params": { "crypto_chain": "ETH" },
      "action_type": "withdrawal"
    },
    "subject": {
      "entity_type": "individual",
      "vendor_data": "user-123",
      "full_name": "John Doe"
    },
    "counterparty": {
      "entity_type": "unhosted_wallet",
      "full_name": "John Doe",
      "payment_method": {
        "method_type": "crypto_wallet",
        "account_id": "0xRecipientWallet..."
      }
    }
  }

Direction rules — required:
  - INBOUND  pre-transfer  -> screens counterparty.payment_method.account_id
  - INBOUND  post-transfer -> screens the tx hash scoped to subject.payment_method.account_id
  - OUTBOUND pre-transfer  -> screens counterparty.payment_method.account_id
  - OUTBOUND post-transfer -> screens the tx hash scoped to counterparty.payment_method.account_id

For post-transfer screening, also include
  transaction_details.payment_reference_id  -> the blockchain tx hash

### Path B — Standalone wallet-screening API
Best when you want a one-off wallet-risk lookup without writing a full
transaction. Same screening source, same $0.15 per check price.

POST https://verification.didit.me/v3/wallet-screening/
Headers:
  x-api-key: <your-api-key>
  Content-Type: application/json
Body:
  {
    "wallet_address": "0xRecipientWallet...",
    "blockchain": "ETH",
    "direction": "OUTBOUND"
  }

Synchronous JSON response — no webhook required for the standalone call.
Use Path A whenever the screening result needs to flow into the rules
engine, case management, or the auto-remediation loop.

### Select the actual network
Managed wallet and transaction screening accepts BTC, ETH, LTC, XRP, BCH,
DOGE, TRX, SOL, MATIC, BNB, BASE, OP and ARB.
BASE is Base, OP is Optimism and ARB is Arbitrum One.
Celo, Mode and Plume are not supported by the managed integration.
Connected providers have their own coverage; Lightning requires a supported connection.

For tokens, currency is the asset symbol and crypto_params.crypto_chain is
its network. Always set the chain explicitly, including for USDT and USDC.
The standalone USDT and USDC values are legacy Ethereum aliases.
Never send ETH as a substitute for another EVM network.
Custom-token transfer indexing must be verified with the token contract.

## 4. Webhooks
Register one webhook destination per workspace:

POST https://verification.didit.me/v3/webhook/destinations/
Body: { "url": "https://yourapp.com/didit/webhooks",
        "events": ["transaction.status.updated"] }

Every delivery carries an X-Signature-V2 Hash-based Message Authentication
Code (HMAC) header.  HMAC-SHA256 verification MUST run against the raw body bytes (the raw payload as Didit sent it) BEFORE any JSON parsing — re-serialising the parsed body changes whitespace and key order, which invalidates the signature.Verify it before trusting the payload:

  signature = hmac_sha256(secret, raw_body).hex()
  if signature != request.headers["X-Signature-V2"]:
      return 401

## 5. Reading the result
Every screening returns a standardised risk object:
  - risk_score (0-100, higher = more exposure)
  - severity ("LOW", "MEDIUM", "HIGH", "CRITICAL")
  - source_of_funds (array of { category, percentage })
  - exposure (array of { entity, hop_distance, received, sent, risk })
  - flags (array including "sanctioned", "darknet_market", "mixer",
           "ransomware", "child_exploitation", "scam", and others)
  - network_graph (nodes, edges, centrality, depth)

Feed flagged transactions into the Transaction Monitoring rules engine
so high-risk hits automatically generate cases at the published
$0.02 per transaction inspection rate.

## 6. Travel Rule (FATF Recommendation 16)
For Virtual Asset Service Provider (VASP) to VASP transfers, include
the Travel Rule payload alongside the transaction body:

  "travel_rule": {
    "originator_vasp": {...},
    "beneficiary_vasp": {...},
    "originator": { "full_name", "date_of_birth", ... },
    "beneficiary": { "full_name", "wallet_address" }
  }

Didit handles the structured-message exchange with supported counterparty
VASPs. Reference: https://docs.didit.me/transaction-monitoring/travel-rule

## 7. Hard rules — do not change
- Base URL stays  https://verification.didit.me  (NOT apx.didit.me).
- Auth header stays  x-api-key  (lowercase, hyphenated).
- Webhook signature header stays  X-Signature-V2  (NOT X-Signature).
- currency_kind is always  "crypto"  for wallet screening.
- direction is always UPPERCASE  ("INBOUND" or "OUTBOUND").
- severity casing stays UPPERCASE: LOW, MEDIUM, HIGH, CRITICAL.

## 8. Pricing reference
- $0.15 per wallet screening on Didit's own on-chain risk data — or
  bring your own screening provider and run it inside Didit.
- $0.02 per transaction inspected by the Transaction Monitoring rule
  engine. AML on flagged transactions at $0.20 per check.
- 500 free verifications every month on every account, forever.
- No minimums, no contracts. Volume discounts above 100k screenings
  per month — see https://didit.me/pricing.

## 9. Verify your integration
1. Create a sandbox API key at https://business.didit.me.
2. Post the example outbound transaction above against a known-flagged
   tutorial wallet — the response should have severity "CRITICAL" and
   carry a "sanctioned" flag.
3. Confirm the webhook fires with transaction.status.updated and the
   X-Signature-V2 header verifies cleanly.
4. Open Case Management in the console — the transaction should land
   in the queue with source PROVIDER and severity CRITICAL.

Done. Wallet Screening is live. Reach out to support@didit.me with the
workspace id if you hit a wall.
Conforme par nature
Ouvre un nouveau pays en un clic. On s'occupe du plus dur.
Nous ouvrons les filiales locales, obtenons les licences, effectuons les tests d'intrusion, obtenons les certifications et nous alignons sur chaque nouvelle réglementation. Pour déployer des vérifications dans un nouveau pays, il suffit d'activer un interrupteur. Plus de 220 pays en direct, audités et testés chaque trimestre, le seul fournisseur d'identité qu'un gouvernement d'un État membre de l'UE a formellement jugé plus sûr que la vérification en personne.
Utilise ton propre fournisseur de screening et exécute-le dans Didit.
14+
Catégories de source de fonds sur chaque payload standardisé.
Sub-1s
Screening de portefeuille on-chain, de bout en bout.
Trois niveaux, une seule grille tarifaire
Commence gratuitement. Payez à l'usage. Passez à l'Enterprise.
500 vérifications gratuites chaque mois, pour toujours. Ensuite, ne payez que lorsqu'un module s'exécute. Contrats personnalisés, résidence des données et accords de niveau de service (SLA) pour l'offre Enterprise.
Gratuit
$0/ mois · sans carte bancaire
Pour le développement, les tests et tes premiers utilisateurs.
Tout ce qu'il te faut pour démarrer :
500 vérifications KYC complètes chaque mois
ID, preuve de vie, correspondance faciale, appareil et IP
Plus de 200 signaux de fraude, liste noire, doublons
KYC réutilisable sur le réseau Didit
Éditeur de workflows, gestion des cas, SDK
Support IAAgent IA intégré à la console, documentation et communauté.