
Digital Credentials API: jinsi tovuti zinavyofikia pochi za vitambulisho
W3C Digital Credentials API kwa biashara: jinsi tovuti huomba ID kutoka pochi bila kuelekezwa pengine, uwezo wa vivinjari mnamo 2026, QR ya vifaa tofauti, faragha, iframes na jinsi Didit inavyoitumia kwa Google Wallet.
Kwa kifupi
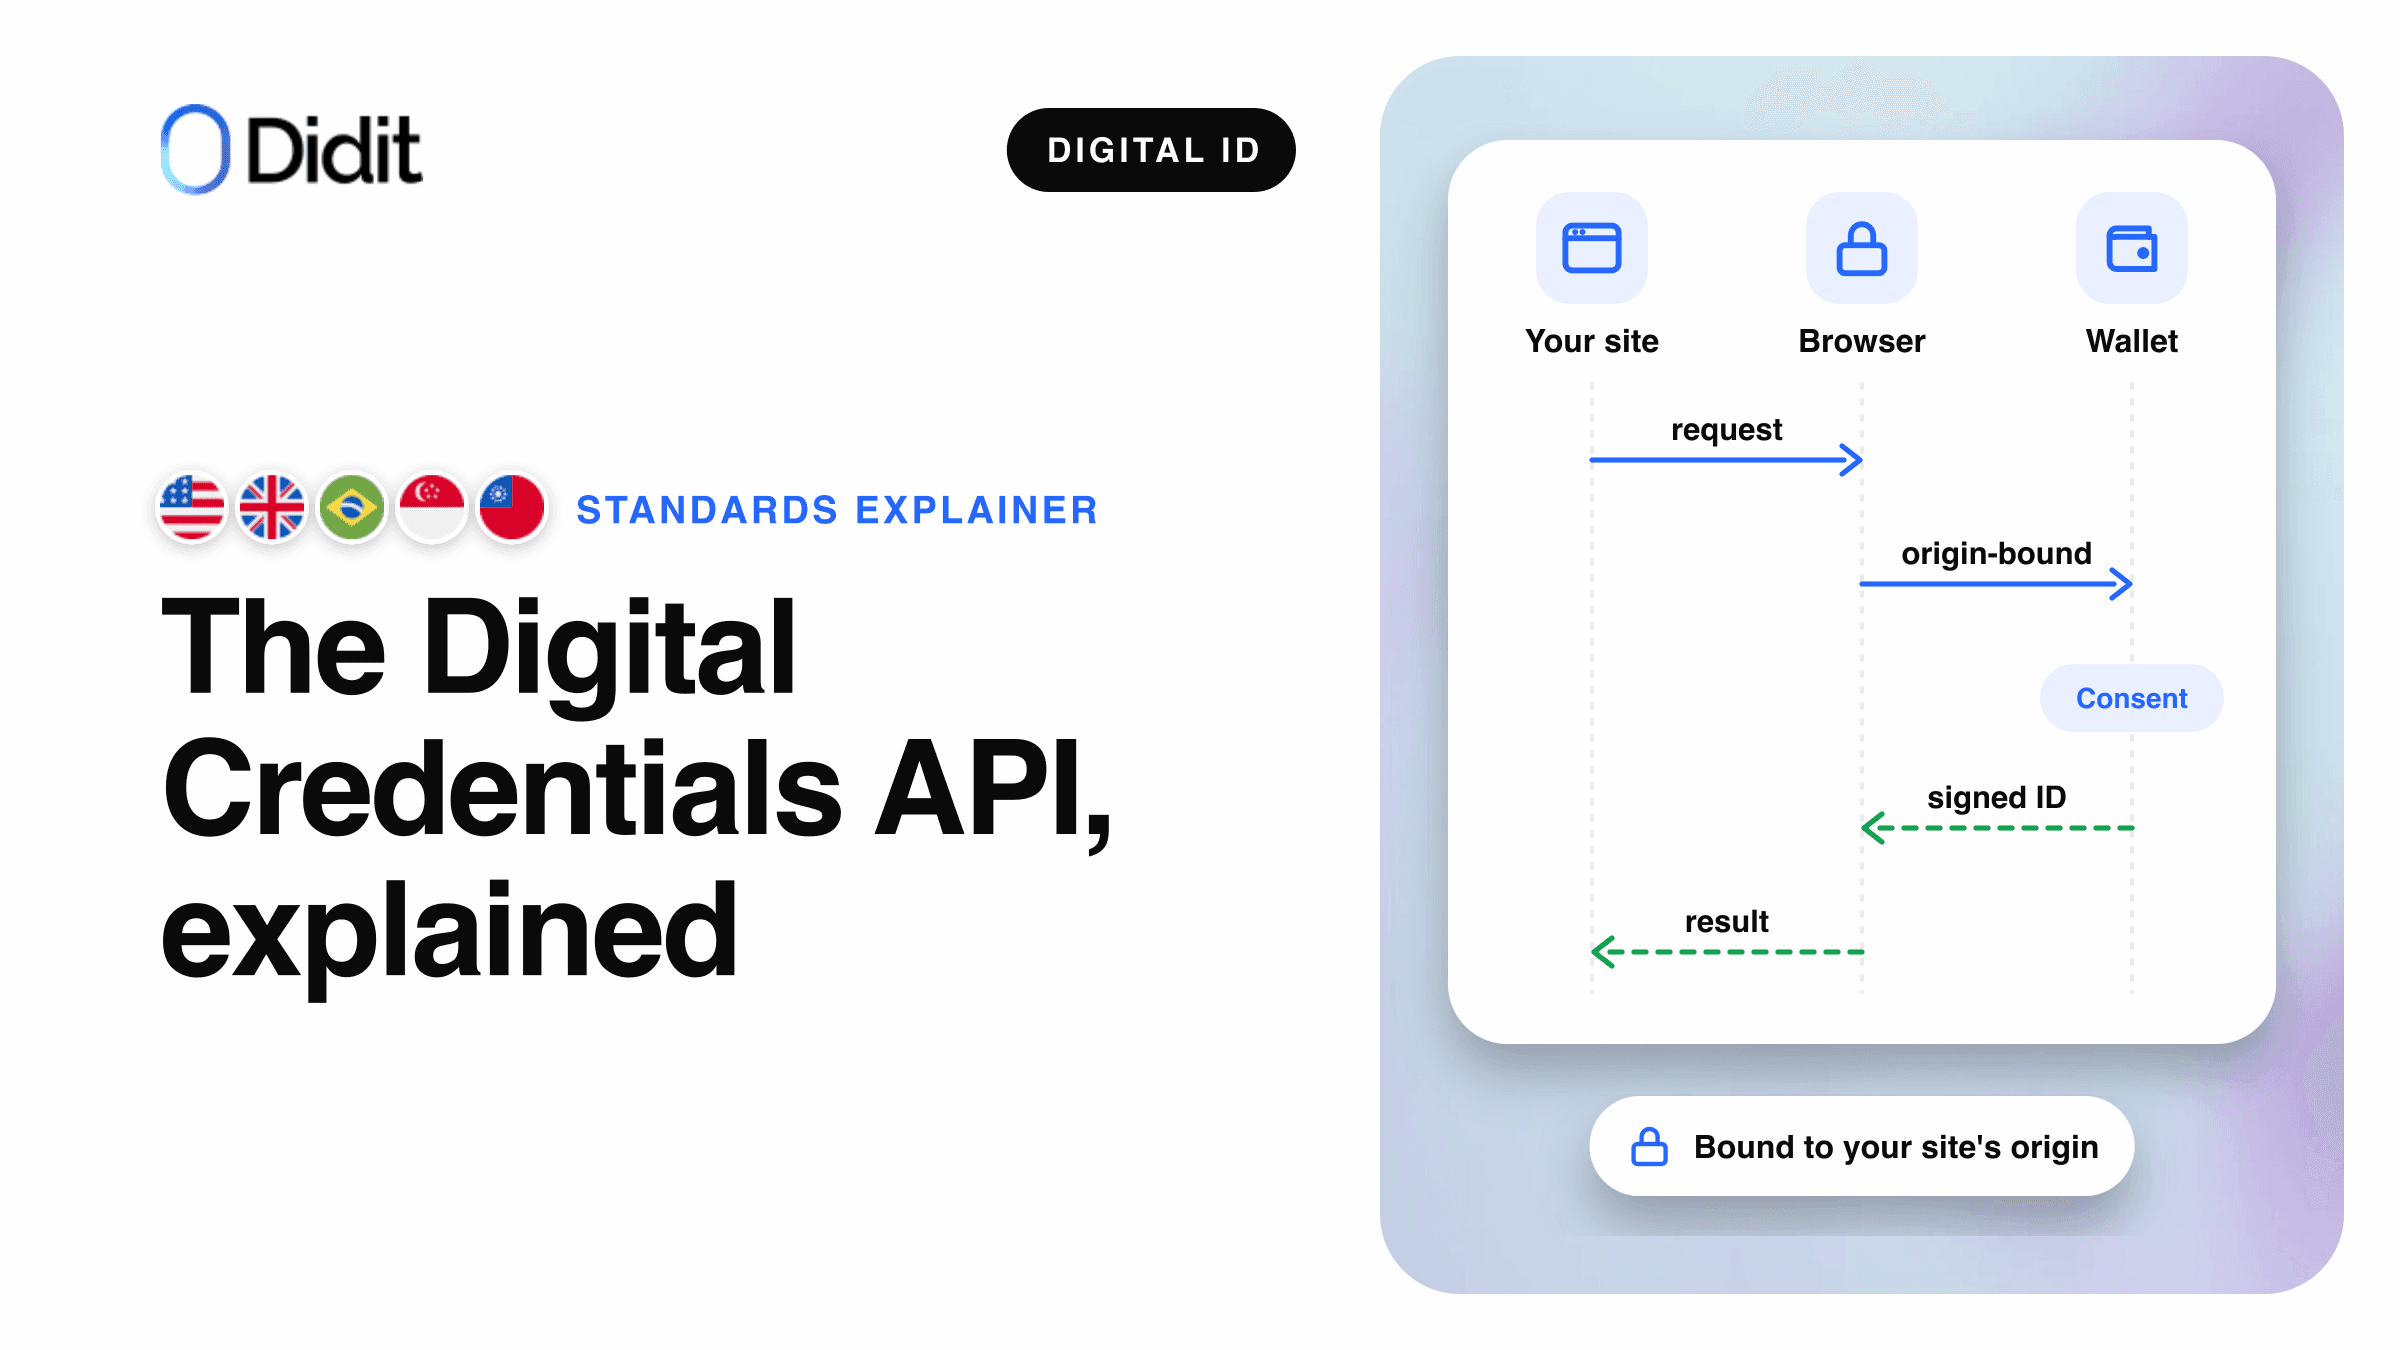
Digital Credentials API ni API ya kivinjari ya W3C inayowezesha tovuti kuomba data ya utambulisho kutoka kwa pochi ya kidijitali kwa wito mmoja, navigator.credentials.get() ikiwa na kipengele cha digital. Kivinjari na mfumo endeshi huonyesha kidokezo cha pochi, na pochi hutuma jibu lililotiwa saini na kusimbwa kwa njia fiche.[1][2]
- Chrome huiwezesha kwa chaguomsingi kuanzia toleo la 141, kama Google ilivyotangaza mnamo 3 Oktoba 2025; Safari 26 huiunga mkono kwa maombi ya ISO mdoc.[2][3]
- Hubeba maombi ya OpenID4VP au ISO/IEC 18013-7 Kiambatisho C, bila kuelekeza kwingine na bila msimbo wako mwenyewe wa QR.[1]
- Didit huitumia kupokea vitambulisho vya kidijitali vya Google Wallet katika nchi tano.[8]
Kwa muda mrefu, kuthibitisha utambulisho wako mtandaoni kumemaanisha picha ya kadi ya kitambulisho na picha ya uso (selfie). Vitambulisho vya kidijitali katika pochi ya simu hubadilisha hilo, lakini tovuti bado inahitaji njia salama ya kufikia pochi. Digital Credentials API ndio daraja hilo.
Mwongozo huu unaeleza API kwa wasimamizi wa bidhaa na wasanifu: jinsi ombi linavyosafiri, mahali inapofanya kazi leo, kushiriki kwenye vifaa tofauti, faragha, iframes, na jinsi Didit inavyoitumia kwa Google Wallet. Maelezo ya ndani ya itifaki yanapatikana katika mwongozo wetu wa kithibitishaji cha OpenID4VP na miundo ya vitambulisho katika SD-JWT VC vs mdoc.
Digital Credentials API ni nini
Digital Credentials API ni vipimo vya W3C Federated Identity Working Group. Toleo lake la hivi punde ni Rasimu ya Kazi ya tarehe 19 Novemba 2026, kwenye mkondo wa Mapendekezo.[1] Vipimo hivyo vinafafanua API inayoruhusu vivinjari "kusimamia uwasilishaji na utoaji wa stakabadhi za kidijitali, kama vile leseni ya udereva, kadi ya utambulisho iliyotolewa na serikali". Inajengwa juu ya Credential Management Level 1 na "imeundwa kutofungamana na muundo maalum wa stakabadhi".[1]
Kivitendo, ni aina moja zaidi ya stakabadhi kwa wito wa kivinjari ambao tovuti tayari zinatumia kwa funguo za kuingia (passkeys). Wakati wa jaribio lake la asili (origin trial), API ilikuwa katika navigator.identity.get(); Chrome iliihamishia kwenye navigator.credentials.get() ilipoizindua.[2] API huhamisha tu ombi kwenda kwenye pochi na kurudisha jibu; maudhui ni ya itifaki zilizo chini yake.
| Safu | Inachofanya | Mifano |
|---|---|---|
| API ya Kivinjari | Hubeba ombi kutoka kwa ukurasa na kurudisha jibu | W3C Digital Credentials API |
| Itifaki ya uwasilishaji | Hufafanua ombi na jibu ambalo pochi inaelewa | OpenID4VP 1.0, ISO/IEC 18013-7 Kiambatisho C |
| Muundo wa stakabadhi | Muundo wa data uliotiwa saini ndani ya jibu | ISO mdoc, SD-JWT VC |
| Jukwaa | Hutafuta pochi zinazoweza kujibu na kuonyesha kiteuzi | Android Credential Manager, iOS |
| Pochi | Hushikilia stakabadhi, humwuliza mtumiaji, hutia saini jibu | Google Wallet |
Mlundikano ulio chini ya wito mmoja wa Digital Credentials API.[1][2][4]
Jinsi ombi la Digital Credentials API linavyotiririka
Uhakiki huchukua safari moja ya kwenda na kurudi kutoka kwenye ukurasa wako hadi kwenye pochi na kurudi. Seva yako huunda ombi, ukurasa wako huupitisha kwa kivinjari kwa kubofya, na jibu lililosimbwa kwa njia fiche hurudi kwenye seva yako kwa ajili ya ukaguzi.[2][6]
Kivinjari huongeza chanzo, huonyesha kiteuzi
Mtumiaji hukagua na kuidhinisha
Simbua, kagua saini
Uwasilishaji wa kifaa kilekile kupitia Digital Credentials API, uliorahisishwa.[1][2][6]
Kila ombi hutaja itifaki na hubeba kipengee cha data katika itifaki hiyo. Vivinjari lazima viunge mkono kila itifaki ya uwasilishaji kwenye jedwali la vipimo:[1]
| Kitambulishi | Itifaki | Muundo wa ombi |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Ombi lisilosainiwa |
openid4vp-v1-signed | OpenID4VP 1.0 | Ombi lililotiwa saini |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Ombi lililosainiwa na pande kadhaa |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | Ombi la ISO mdoc |
Itifaki za uwasilishaji katika sajili ya W3C, Rasimu ya Kazi ya 19 Novemba 2026.[1]
Kabla ya kuonyesha kitufe, ukurasa huangalia typeof DigitalCredential na DigitalCredential.userAgentAllowsProtocol().[2][3] Jibu hurudi kama kipengee cha DigitalCredential chenye mzigo wa data uliosimbwa kwa njia fiche, ambao ukurasa huusambaza kwenye seva yake ya nyuma.[2] Sintaksia ya ombi na hali za majibu ni masuala ya itifaki, yanayoshughulikiwa katika mwongozo wa kithibitishaji cha OpenID4VP.
Kwa nini hakuna uelekezaji upya
Kabla ya API hii, tovuti ilifikia pochi kwa kumwondoa mtumiaji: uelekezaji upya, au URI maalum iliyokabidhiwa kwa programu, mara nyingi ikionyeshwa kama msimbo wa QR kwenye kompyuta ya mezani. Digital Credentials API humweka mtumiaji kwenye ukurasa wako na kurudisha jibu kwenye kichupo kile kile.[2]
Njia ya zamani
Uelekezaji upya au URI maalum
- Mtumiaji huondoka kwenye ukurasa wako kwenda kwenye programu au ukurasa unaohudumiwa
- Ukurasa wako huchora msimbo wake wa QR kwenye kompyuta ya mezani
- Pochi hujua ni nani anayeuliza kutoka kwa maudhui ya ombi
- Kila pochi inahitaji muundo wake wa kiungo
Maalum kwa mfumo
Njia inayopatanishwa na kivinjari
Digital Credentials API
- Mtumiaji hubaki kwenye ukurasa wako, kivinjari kinaonyesha kidokezo
- Kivinjari huchora msimbo wa QR kwenye kompyuta ya mezani
- Kivinjari chenyewe hubaini chanzo kinachoomba
- Wito mmoja, pochi yoyote ambayo jukwaa huipata
W3C Digital Credentials
Jinsi ukurasa unavyofikia pochi, kabla na pamoja na API.[1][2]
Tofauti muhimu zaidi ni chanzo. Vipimo vinataka kivinjari kutumia "uamuzi wake wenyewe wa chanzo cha hati ya wavuti" na si ule uliotolewa na ukurasa, ili "upande unaoonyeshwa kwa mtumiaji" uwe ule ambao kivinjari kiliona.[1] Ombi lililosainiwa la OpenID4VP linaweza pia kuorodhesha vyanzo vyake vinavyotarajiwa, ambavyo mwongozo wa Google huweka "ili kuzuia mashambulizi ya kupeana maombi".[6] Usanifu wa pochi ya EU unasisitiza jambo hilo hilo kuhusu mtiririko wa URI maalum kwenye vifaa mbalimbali, kama mwongozo wetu wa mhusika anayetegemea unavyoeleza.
Usaidizi wa kivinjari na jukwaa mwishoni mwa 2026
Usaidizi unategemea kivinjari, mfumo wa uendeshaji na itifaki ya ombi. Jedwali linaakisi vyanzo vya umma vilivyosomwa tarehe 20 Novemba 2026.
| Kivinjari au jukwaa | Mahali | Uwasilishaji | Itifaki | Chanzo |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Imewashwa kwa chaguomsingi kuanzia toleo la 141 (3 Oktoba 2025) | OpenID4VP na Kiambatisho C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | Kuanzia toleo la 141 | OpenID4VP na Kiambatisho C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Inasaidiwa | Kiambatisho C (org-iso-mdoc) pekee | WebKit, W3C CG[3][5] |
| Vivinjari vingine vya iOS | iOS 26 | Kama Safari, vinaendeshwa kwenye WebKit | Kiambatisho C pekee | Chrome, W3C CG[2][5] |
| Firefox | macOS | Kuanzia toleo la 149 | Kiambatisho C pekee | W3C CG[5] |
| Firefox | Android, Windows, Linux | Inatengenezwa | Bado | W3C CG[5] |
| Programu za Android | Android 9 (kiwango cha API 28) na matoleo ya baadaye | Credential Manager | OpenID4VP kwa Google Wallet | Android, Google[4][6] |
W3C CG = jedwali la usaidizi la W3C Web Identity and Credentials Adoption Community Group.[5]
Watumiaji pia wanahitaji kifaa kinacholingana: Android yenye Google Play services 24.0 au matoleo ya baadaye, au iOS 26 au matoleo ya baadaye, pamoja na programu ya pochi inayotumia API hiyo.[2] Google Wallet hujibu vitambulisho vya kidijitali vinavyotegemea ISO mdoc kupitia OpenID4VP 1.0 kwenye Android 9 na matoleo ya baadaye.[6] WebKit inabainisha kuwa bado haifanyi kazi ndani ya WKWebView, mwonekano wa wavuti katika programu za iOS.[3] Pia inaorodhesha suala linalojulikana: ombi linalochanganya OpenID4VP na Annex C linaweza kuacha iOS ikizunguka bila mwisho wakati wa kuchanganua msimbo wa QR kutoka Chrome kwenye macOS.[3]
Kumbuka
Usaidizi hubadilika kwa kila toleo. Tambua kipengele na itifaki wakati wa utekelezaji, na uweke njia nyingine kwa wengine wote.
Kifaa kile kile na vifaa tofauti
Wakati pochi iko kwenye kifaa kile kile, Android huonyesha kiteuzi cha vitambulisho vinavyolingana. Wakati haiko hivyo, kivinjari hutoa fursa ya kuendelea kwenye simu.[2][7]
1Ukurasa huita API ndani ya tukio la kubofya
Ombi lile lile katika kila hali.
Kitambulisho kinacholingana kiko kwenye kifaa hiki
Kifaa kile kile
Kiteuzi cha mfumo huorodhesha vitambulisho; pochi hufunguka juu ya ukurasa.
Vifaa tofauti
Kivinjari huonyesha msimbo wake wa QR; simu huuchanganua na kupita ukaguzi wa ukaribu wa Bluetooth.
2Jibu hurudi kwenye ukurasa ule ule
Yakiwa yamesimbwa kwa njia fiche, kupitia kivinjari.
Mahali ambapo kidokezo cha pochi huonekana.[2][6]
Chrome inasema kuwa kuchanganua msimbo wa QR huanzisha "muunganisho salama, uliosimbwa mwanzo hadi mwisho, na unaostahimili hadaa" kati ya kompyuta na simu, kwa kutumia itifaki ya CTAP kupitia Bluetooth Low Energy ili kuthibitisha kuwa mtumiaji yupo kimwili na anadhibiti vifaa vyote viwili.[2] Google inaongeza masharti mawili kwa ajili ya Google Wallet: Bluetooth lazima iwe imewashwa ili kupata kifaa kilicho karibu, na mtiririko wa vifaa tofauti "unapatikana tu wakati mshirika ametekeleza Signed Requests".[7]
Ukurasa wako hauchori kamwe msimbo wa QR. Vikwazo vinatokana na mifumo: iOS haiungi mkono uwasilishaji kutoka kwa kitambulisho kilicho kwenye kifaa kingine, na Safari kwenye macOS hupitisha maombi ya Annex C pekee, kwa hivyo ombi la OpenID4VP haliwezi kufikia pochi ya Android kutoka Safari.[5]
Faragha na usalama: kile API inacholinda
Badala ya picha ya hati nzima, pochi hurudisha tu madai yaliyotajwa na ombi, yakiwa yametiwa saini na mtoaji. Chrome huita kanuni hii "ufichuzi teule": tovuti "hupokea tu taarifa za kiwango cha chini zinazohitajika".[2]
| Ulinzi | Inachomaanisha kiutendaji | Chanzo |
|---|---|---|
| Ufichuzi teule | Sehemu zilizoombwa pekee ndizo zinazotoka kwenye pochi | Chrome[2] |
| Ishara ya mtumiaji | Ombi linahitaji kubofya; tovuti haziwezi kuomba kimyakimya au mara kwa mara | W3C[1] |
| Upatanishi kila wakati | Kiteuzi cha mfumo humwuliza mtumiaji katika kila ombi | W3C[1] |
| Chanzo kilichowekwa na kivinjari | Ukurasa hauwezi kujifanya kuwa tovuti nyingine | W3C[1] |
| Jibu lililosimbwa | Imesimbwa kwa ufunguo wako; seva yako pekee ndiyo inayoisimbua | W3C, Chrome[1][2] |
| Idhini ya kushiriki | Google Wallet huomba bayometriki, PIN au mchoro kabla ya kushiriki | Google[7] |
Google inasema kuwa haihifadhi data inayohusiana na kitambulisho kwenye seva zake.[7] Skrini ya idhini ni ya pochi: Google Wallet huonyesha jina, nembo na sera ya faragha ambayo mthibitishaji alitoa, ili mtu aone anayeomba kabla ya kushiriki.[7]
Sahihi halali inathibitisha kuwa data ni ya kweli, lakini Chrome inawakumbusha watengenezaji kwamba "lazima wathibitishe kuwa mtoaji anafaa na anaaminika" kwa matumizi yao.[2] Kazi ya upande wa seva kwa jibu la mdoc, kufuatia mwongozo wa Google:[6]
- Simbua jibu kwa ufunguo unaolingana na ombi.
- Thibitisha msururu wa cheti cha mtoaji dhidi ya mizizi ya watoaji wanaoaminika.
- Kagua kila thamani iliyorudishwa dhidi ya muhtasari wake uliotiwa saini.
- Kagua sahihi ya kifaa kwenye kipindi, ambayo inaunganisha na chanzo chako.
Kutumia API ndani ya iframe: digital-credentials-get
Taratibu nyingi za uthibitishaji huendeshwa ndani ya iframe kwenye tovuti ya mteja. Vipimo vinashughulikia kisa hiki kwa kipengele kinachodhibitiwa na sera kinachoitwa digital-credentials-get, ambacho orodha yake chaguomsingi ya wanaoruhusiwa ni 'self'.[1] Ukurasa kutoka chanzo kingine unaweza kuita API pale tu ambapo ukurasa unaopachika unaporuhusu, kupitia sifa ya allow ya iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Tahadhari
Bila ruhusa hiyo kivinjari kinakataa ombi la pochi ndani ya iframe, na mtumiaji haoni kamwe kidokezo. Kwa mtiririko unaohudumiwa wa Didit katika iframe, ongeza digital-credentials-get kwenye sifa ya allow, au tumia Web SDK 0.5.1 au ya baadaye.[10]
Ni pochi gani zinazojibu leo
Kwenye Android, mfumo huonyesha kiteuzi, na vitambulisho vinavyoonekana hutegemea jinsi kila pochi inavyojisajili na Credential Manager na kwenye ombi lenyewe.[7] Timu ya Chrome inaiita Google Wallet mtumiaji wa mapema.[2]
Kumbuka
Kwa sababu pochi nyingine zinaweza kujibu mwito huo huo, Google inapendekeza kitufe cha jumla kama vile "Thibitisha kwa kitambulisho cha kidijitali" badala ya jina la pochi moja.[7]
Kwenye iOS, WebKit inasema API inafikia Apple Wallet au programu nyingine zilizosajiliwa kama Identity Document Provider.[3] Barani Ulaya, usanifu wa EUDI Wallet huorodhesha OpenID4VP na ISO/IEC 18013-7 kupitia Digital Credentials API kama njia za uwasilishaji wa mbali. Upande wa usajili wa suala hilo uko katika mwongozo wa mhusika anayetegemea wa EUDI Wallet.
Jinsi Didit inavyokusaidia kukubali Google Wallet kupitia Digital Credentials API
Didit huendesha upande wa mthibitishaji wa Digital Credentials API kwa Google Wallet, kama mojawapo ya mbinu kwenye bidhaa yake ya pochi za kitambulisho cha kidijitali. Google Wallet inafanya kazi kwenye Didit katika uzalishaji na mazingira ya majaribio (sandbox), kwa pasi ya kitambulisho iliyoundwa kutoka kwa pasipoti na leseni za udereva za simu kutoka majimbo ya Marekani yanayoungwa mkono, nchini Marekani, Uingereza, Brazil, Singapore na Taiwan.[8] Maelezo ya bidhaa: uthibitishaji wa kitambulisho cha Google Wallet. Msimbo: mwongozo wa ujumuishaji.
- Mtiririko unaohudumiwa. Watu huona "Thibitisha kwa kitambulisho cha kidijitali" na kuthibitisha katika kidokezo cha kivinjari au cha Android chenyewe, bila kuelekezwa kwingine. Njia hii huonekana pale tu ambapo kivinjari kinaweza kutuma ombi lililotiwa saini la OpenID4VP; mahali pengine ukaguzi wa hati hubakia.[8][9]
- API ya pekee. Didit hurejesha ombi lililo tayari ili ukurasa wako ulipitishe kwa
navigator.credentials.get()ndani ya kubofya, au kwa Credential Manager kwenye Android; mfuatano kamili uko kwenye mwongozo wa ujumuishaji.[9] - Ukaguzi. Didit huthibitisha saini ya mtoaji dhidi ya mizizi ya watoaji wanaoaminika, kila thamani dhidi ya muhtasari wake uliotiwa saini, na saini ya kifaa juu ya chanzo chako na ombi hili. Jibu limesimbwa kwa ufunguo wa Didit.[9]
- Matokeo. Jina, tarehe ya kuzaliwa, nambari ya hati, tarehe ya kuisha muda, nchi na mamlaka iliyotoa, na utaifa kwa pasi ya kitambulisho, katika kiwango cha uhakika Substantial. Hakuna picha ya uso inayoshirikiwa.[8]
Mazingira ya majaribio (sandbox) hayahitaji usajili. Kila programu ya uzalishaji hujisajili mara moja na Google kwenye konsoli (hatua ya ID Verification, safu ya Google Wallet ya nchi inayoungwa mkono, Jisajili na Google), usanidi wa mara moja wa takriban dakika moja. API ya kithibitishaji ya Google yenyewe ni bure; bei ya Didit kwa kuendesha ukaguzi ni $0.20 kwa kila uthibitishaji uliokamilika, na kuingia kulikoghairiwa, kumalizika muda au kukataliwa hakutozwi. Tazama bei.[7][8]
Didit hutoa
- Ombi lililotiwa saini na usajili wake na Google
- Usimbuaji na kila ukaguzi wa saini na chanzo
- Ukaguzi wa hati kama mbadala katika kipindi kile kile
Hubakia nawe
- Kitufe na ishara ya mtumiaji kwenye ukurasa wako
- Ruhusa ya iframe unapopachika mtiririko
- Uamuzi wa uandikishaji na sera zako
Kubali vitambulisho vya Google Wallet bila kujenga kithibitishaji
Washa Google Wallet katika mtiririko wa kazi, ijaribu katika mazingira ya majaribio (sandbox), na ulipe tu kwa ukaguzi uliokamilika.
Mambo muhimu ya kuzingatia
- Digital Credentials API ni Rasimu ya Kazi ya W3C inayohamisha maombi ya pochi kupitia
navigator.credentials.get(). - Chrome na Edge zinaauni OpenID4VP na Annex C; Safari inaauni Annex C pekee.
- Kivinjari huweka chanzo na huchora msimbo wa QR wa vifaa tofauti.
- Ndani ya iframe, ukurasa unaopachika lazima utoe ruhusa ya
digital-credentials-get. - Didit huitumia kwa vitambulisho vya Google Wallet katika nchi tano, kukiwa na mbadala wa hati.
Maswali yanayoulizwa mara kwa mara
Digital Credentials API ni nini?
API ya kivinjari ya W3C inayowezesha tovuti kuomba kitambulisho cha kidijitali, kama vile kitambulisho cha serikali, kutoka kwenye pochi kupitia navigator.credentials.get(). Kivinjari na mfumo endeshi huonyesha kidokezo cha pochi.[1][2]
Ni vivinjari gani vinavyoauni Digital Credentials API?
Chrome inaipata ikiwa imewashwa kwa chaguomsingi kuanzia toleo la 141 kwenye Android na kompyuta ya mezani, na Edge inaunga mkono kuanzia toleo la 141. Safari 26 inaunga mkono kwa maombi ya ISO mdoc pekee, na Firefox inaunga mkono kwenye macOS kuanzia toleo la 149, pia kwa Annex C pekee. Ilisomwa tarehe 20 Novemba 2026.[2][3][5]
Je, Digital Credentials API inafanya kazi kwenye iPhone?
Safari kwenye iOS 26 inaunga mkono API hiyo kwa maombi ya ISO mdoc (Annex C), na kila kivinjari cha iOS kinatumia injini hiyo hiyo. Njia ya Didit ya Google Wallet hutumia maombi ya OpenID4VP yaliyotiwa saini, na mtiririko unaohudumiwa huonyesha njia hiyo pale tu ambapo kivinjari kinaweza kutuma ombi, hivyo kwenye iPhone chaguo la pochi hufichwa na ukaguzi wa hati hutumiwa.[3][5][8]
Je, Digital Credentials API ni sawa na OpenID4VP?
Hapana. API ni njia ya kivinjari; OpenID4VP ni mojawapo ya itifaki zinazosafiri kupitia kwayo, pamoja na ISO/IEC 18013-7 Kiambatisho C. Ombi hutaja itifaki yake, na pochi hujibu katika itifaki hiyo.[1]
Je, ninahitaji jaribio la asili (origin trial) ili kuitumia?
Hapana. Chrome huwezesha API kwa chaguomsingi kuanzia toleo la 141, kama Google ilivyotangaza mnamo 3 Oktoba 2025. Msimbo wa majaribio lazima uhamie kutoka navigator.identity.get() kwenda navigator.credentials.get().[2]
Kwa nini API inahitaji ishara ya mtumiaji (user gesture)?
Vipimo vinahitaji uanzishaji wa muda mfupi (transient activation), ili tovuti isiweze kuomba vitambulisho kimyakimya au mara kwa mara. Piga API kutoka kwa kishikiliaji cha tukio la kubofya; wito nje ya ishara ya mtumiaji hushindwa.[1]
Kushiriki kwenye vifaa tofauti kunafanyaje kazi bila msimbo wangu wa QR?
Kivinjari huchora msimbo wa QR, uthibitisho wa Bluetooth huhakikisha kuwa simu iko karibu, na pochi hujibu kupitia muunganisho uliosimbwa kwa njia fiche. Google Wallet inahitaji ombi lililotiwa saini kwa ajili ya hili.[2][7]
Ni pochi gani zinazojibu Digital Credentials API?
Google Wallet leo, pamoja na pochi nyingine za Android kupitia Credential Manager. Kwenye iOS, Safari hufikia Identity Document Providers waliosajiliwa.[3][7]
Je, Digital Credentials API ni bure kutumia?
Ndiyo. Ni kiwango cha kivinjari, na Google inasema Google Wallet API yake haitozi chochote. Kuendesha upande wa mthibitishaji ni tofauti: Didit hutoza tu uthibitishaji uliokamilika.[7][8]
Vyanzo
- Digital Credentials, W3C Federated Identity Working Group, Rasimu ya Kazi ya 19 Novemba 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 Oktoba 2025.
- WebKit Features in Safari 26.0, blogu ya WebKit, sehemu Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, ilisomwa 20 Novemba 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, nyaraka za Didit.
- Digital ID wallets standalone API, nyaraka za Didit.
- In-context iframe, nyaraka za Didit.
Digital Credentials API hugeuza ukaguzi wa pochi kuwa wito mmoja wa kivinjari; sehemu ngumu ni upande wa mthibitishaji. Tazama kila pochi ambayo Didit inakubali kwenye ukurasa wa pochi za kitambulisho cha kidijitali, na eID za kitaifa kwenye uthibitishaji wa eID.
Ongeza Thibitisha kwa kitambulisho cha kidijitali kwenye usajili wako
Toa Google Wallet pale inapofanya kazi na uhifadhi ukaguzi wa hati kwa wengine wote, katika mtiririko mmoja wa kazi.
Makala zinazohusiana
- Google Wallet ID dhidi ya uthibitishaji wa hati: lini utumie ipi
- Digital Credentials API: jinsi tovuti zinavyofikia pochi za vitambulisho
- Pokea Google Wallet ID katika usajili wako: mwongozo wa muunganisho
- Google Wallet ID pass: kile biashara hupokea na inakofanya kazi
- Uthibitishaji wa Google Wallet ID sasa unapatikana Didit
- Majukwaa 7 Bora ya Programu ya eIDAS mnamo 2026