
Aceitação transfronteiriça da EUDI Wallet: uma integração para toda a UE
Como aceitar toda EUDI Wallet nacional com uma integração: listas de confiança reais, atributos PID que variam por país, normalização de nomes, correspondência de identidade, formatos, testes e o que fazer se um país atrasar.
Em resumo
Aceitar carteiras europeias de identidade digital (EUDI Wallets) entre fronteiras significa construir um único verificador com base em regras comuns, e não 27 integrações: toda carteira traz o mesmo esquema de dados de identificação pessoal (PID) nos mesmos dois formatos, e o seu signatário é verificado em listas que a Comissão Europeia publica.[2][8] O que continua nacional é o conteúdo: os campos opcionais, a forma de escrever os nomes e o momento em que cada carteira chega.
- Cinco atributos são obrigatórios hoje. O endereço e o número nacional são opcionais, e uma fotografia passa a integrar o conjunto obrigatório em 11 de agosto de 2028.[2]
- Em 31 de outubro de 2026, a primeira lista consolidada de PID Providers da Comissão ainda estava sendo preparada.[12]
- As regras de correspondência de identidade da UE vinculam os órgãos públicos. As empresas privadas devem adotá-las como modelo de design, e não presumir que se aplicam a elas.[5]
A aceitação transfronteiriça da EUDI Wallet parece um projeto de 27 países, mas o Regulamento (UE) 2024/1183 e os seus atos de execução fixam o modelo de dados, os formatos e as listas de confiança para todos os Estados-Membros. A parte difícil está nos seus próprios sistemas: o PID de um cliente francês não é igual ao de um polonês, um cliente recorrente não tem um identificador comum da UE e alguns países vão chegar atrasados.
Este guia parte do princípio de que você sabe o que uma parte confiante deve fazer e como funciona um verificador OpenID4VP. Para escolher como se conectar, leia nosso guia sobre as formas de integração da EUDI Wallet. As regras abaixo vêm do texto original, incluindo as alterações de julho de 2026 e o Architecture and Reference Framework (ARF) 3.0.0.
| Visão geral | Resposta curta |
|---|---|
| Quantas carteiras | Pelo menos uma por Estado-Membro, portanto 27 ou mais[1] |
| Onde se registrar | Uma única vez, no Estado-Membro onde você está estabelecido[1] |
| Com base em que você verifica | Listas de Entidades Confiáveis (LoTEs) publicadas pela Comissão[8] |
| Formatos de credencial | ISO/IEC mdoc e SD-JWT VC[2] |
| ID de cliente comum da UE | Nenhum. A correspondência usa atributos[2][5] |
| Datas-chave | 24 de dezembro de 2026, 24 de dezembro de 2027, 11 de agosto de 2028[1][2] |
Precisa de uma solução hoje
A aceitação da EUDI Wallet chega em breve à Didit. As eIDs nacionais e a verificação por documento já funcionam no mesmo fluxo. Comece grátis ou fale com a gente sobre os seus países.
O que a aceitação transfronteiriça da EUDI Wallet significa na lei
Cada Estado-Membro deve disponibilizar "pelo menos uma carteira europeia de identidade digital", diretamente, por mandato ou de forma independente, mas reconhecida por esse Estado, de modo que um país pode ter várias.[1] Uma parte confiante "deve registrar-se no Estado-Membro onde está estabelecida", uma única vez, e as carteiras devem conseguir autenticá-la "independentemente do local onde estejam estabelecidas na União".[1][6] Além disso, a parte confiante é "responsável por executar o procedimento de autenticação e validação" dos dados que solicita.[1]
Para empresas privadas, o Artigo 5f(2) exclui as microempresas e pequenas empresas e se aplica "apenas mediante pedido voluntário do usuário".[1] Nosso guia de prazos explica quem está abrangido.
- 11 de agosto de 2026Regras de PID atualizadasO Regulamento 2026/1731, publicado em 22 de julho, entra em vigor e substitui o anexo de PID.
- 24 de dezembro de 2026Prazo das carteirasAs regras de correspondência de identidade e de registro também passam a se aplicar.
- Primeiro trimestre de 2027Base de testesMeta indicativa para a versão candidata de conformidade.
- 24 de dezembro de 2027Aceitação privadaPrazo do Artigo 5f(2) para as empresas abrangidas.
- 11 de agosto de 2028Retrato, certificadosRetrato no conjunto obrigatório; as carteiras validam os certificados de registro.
As datas que definem uma implantação transfronteiriça. 24 de dezembro de 2026 e 2027 são calculadas a partir da entrada em vigor dos atos de execução em 24 de dezembro de 2024.[1][2][5][15]
O modelo de confiança: LoTEs, não uma grande lista única
Para um PID, "a lista de confiança da UE" é o modelo mental errado. O ARF 3.0.0 afirma que "as listas de confiança existem apenas para os prestadores de QEAA", os emissores de atestados qualificados, cujas listas nacionais são acessadas pela List of Trusted Lists (LOTL) da Comissão.[8] Todo o resto fica nas Listas de Entidades Confiáveis, "assinadas e publicadas pela Comissão" depois que os Estados-Membros notificam as entidades.[8]
| Lista | Publicada por | Norma | Por que você precisa dela |
|---|---|---|---|
| LoTE dos PID Providers | Comissão | ETSI TS 119 602 | Validar a assinatura do PID |
| LoTE dos Wallet Providers | Comissão | ETSI TS 119 602 | Usada principalmente pelos PID Providers na emissão |
| LoTE dos provedores de atestados do setor público (PuB-EAA) | Comissão | ETSI TS 119 602 | Validar atestados do setor público |
| LoTEs das Access Certificate Authorities e dos provedores de certificados de registro | Comissão | ETSI TS 119 602 | As carteiras verificam você com base nelas |
| Listas de confiança nacionais, via LOTL | Estados-Membros | ETSI TS 119 612 | Validar atestados qualificados |
Qual lista faz o quê, com base na seção 3.5 do ARF e no Artigo 5 do Regulamento 2024/2980.[4][8] As próprias partes confiantes não constam de nenhuma lista.[8]
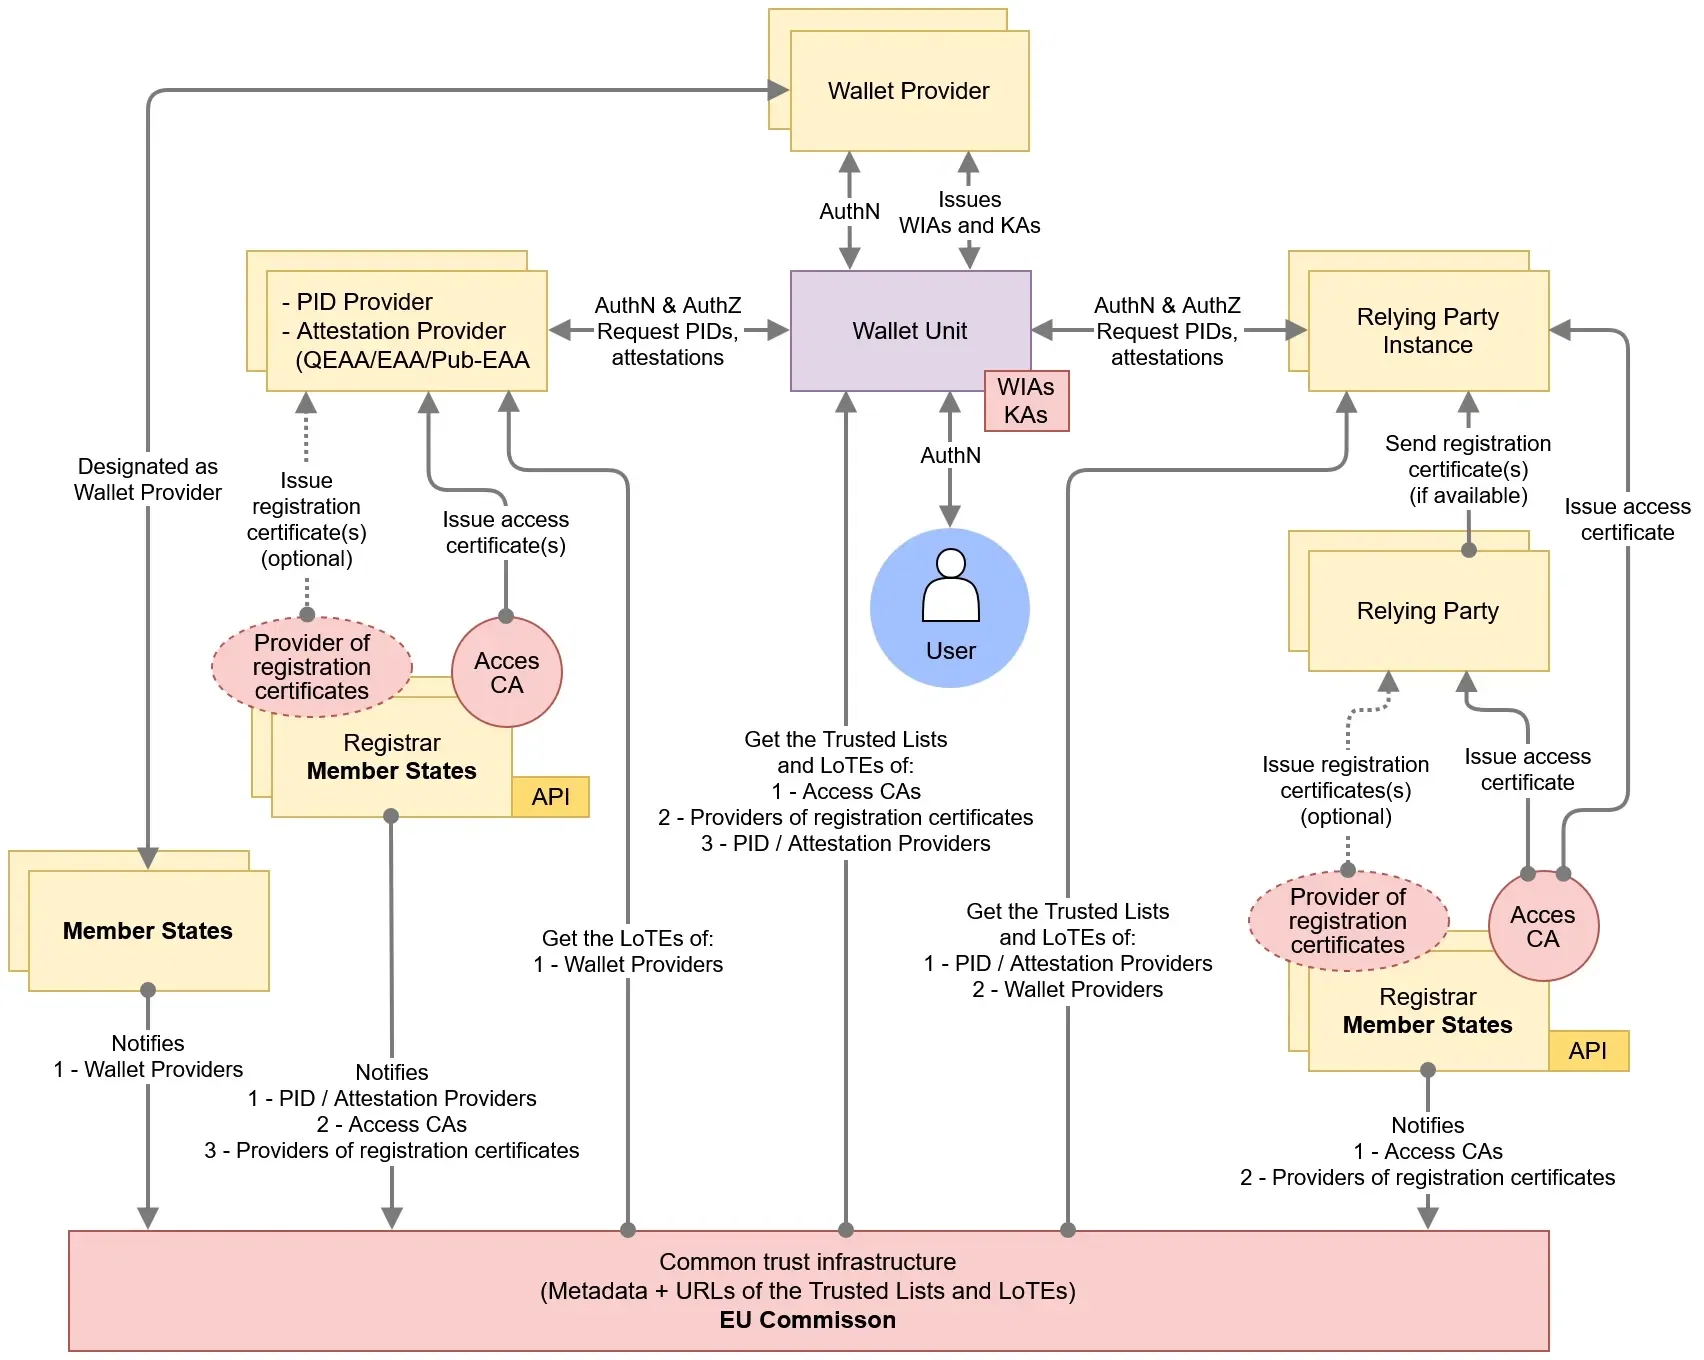
O modelo de confiança da carteira europeia de identidade digital (EUDI Wallet), reproduzido sem alterações. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0.
Quando uma carteira responde, o seu verificador percorre uma única cadeia, a mesma para um PID de qualquer Estado-Membro:
1Atualize as listas
Baixe as listas atuais, verifique a assinatura com os certificados que a Comissão publica e armazene as âncoras por tipo.[4][9]
2Verifique a assinatura do PID
Monte o caminho até a âncora de confiança do fornecedor. Ele pode usar um certificado de assinatura intermediário.[9]
3Verifique a revogação
Consulte a lista de status quando o PID for válido por mais de 24 horas.[9]
4Verifique a vinculação ao dispositivo
Confirme que a carteira assinou o seu desafio com a chave vinculada ao PID.[9]
Todas as verificações passam e os atributos atendem à sua política
Siga para a correspondência
Guarde as evidências e continue.
Use outro caminho
Ofereça um documento ou uma eID nacional.
Uma única cadeia de verificação para todos os países emissores, resumida das seções 6.6.3.6 a 6.6.3.9 do ARF.[9]
Atenção
Em 31 de outubro de 2026, o eIDAS Dashboard dizia: "A primeira lista compilada de fornecedores de PID está sendo preparada pela Comissão Europeia a partir das informações notificadas pelos Estados-Membros."[12] Ele diz o mesmo sobre os fornecedores de carteiras e sobre as entidades de registro e os registros. Construa agora o seu carregador de listas, mas não fixe uma URL no código nem presuma que os dados de teste de hoje correspondem aos de produção.
O ARF considera as verificações de revogação e de vinculação ao dispositivo "recomendadas, mas não obrigatórias" em geral, mas confiar na autenticação do usuário feita pela carteira "implica que as partes utilizadoras devem verificar a vinculação ao dispositivo".[9] Para o onboarding, recomendamos tratar ambas como obrigatórias. O que a vinculação ao dispositivo não prova é outra questão.
Você não consegue verificar a carteira em si: você depende do fornecedor de PID, que revoga o PID se a unidade de carteira for revogada, então a verificação de status do PID cobre a carteira.[9] As entidades nunca são excluídas de uma lista, apenas marcadas como Inválidas, então consulte o status.[8]
Registre-se uma vez e solicite apenas o que registrou
Você se registra apenas no seu país, e qualquer carteira pode autenticá-lo; a carteira compara a sua solicitação com o seu certificado de registro.[1][6][9]
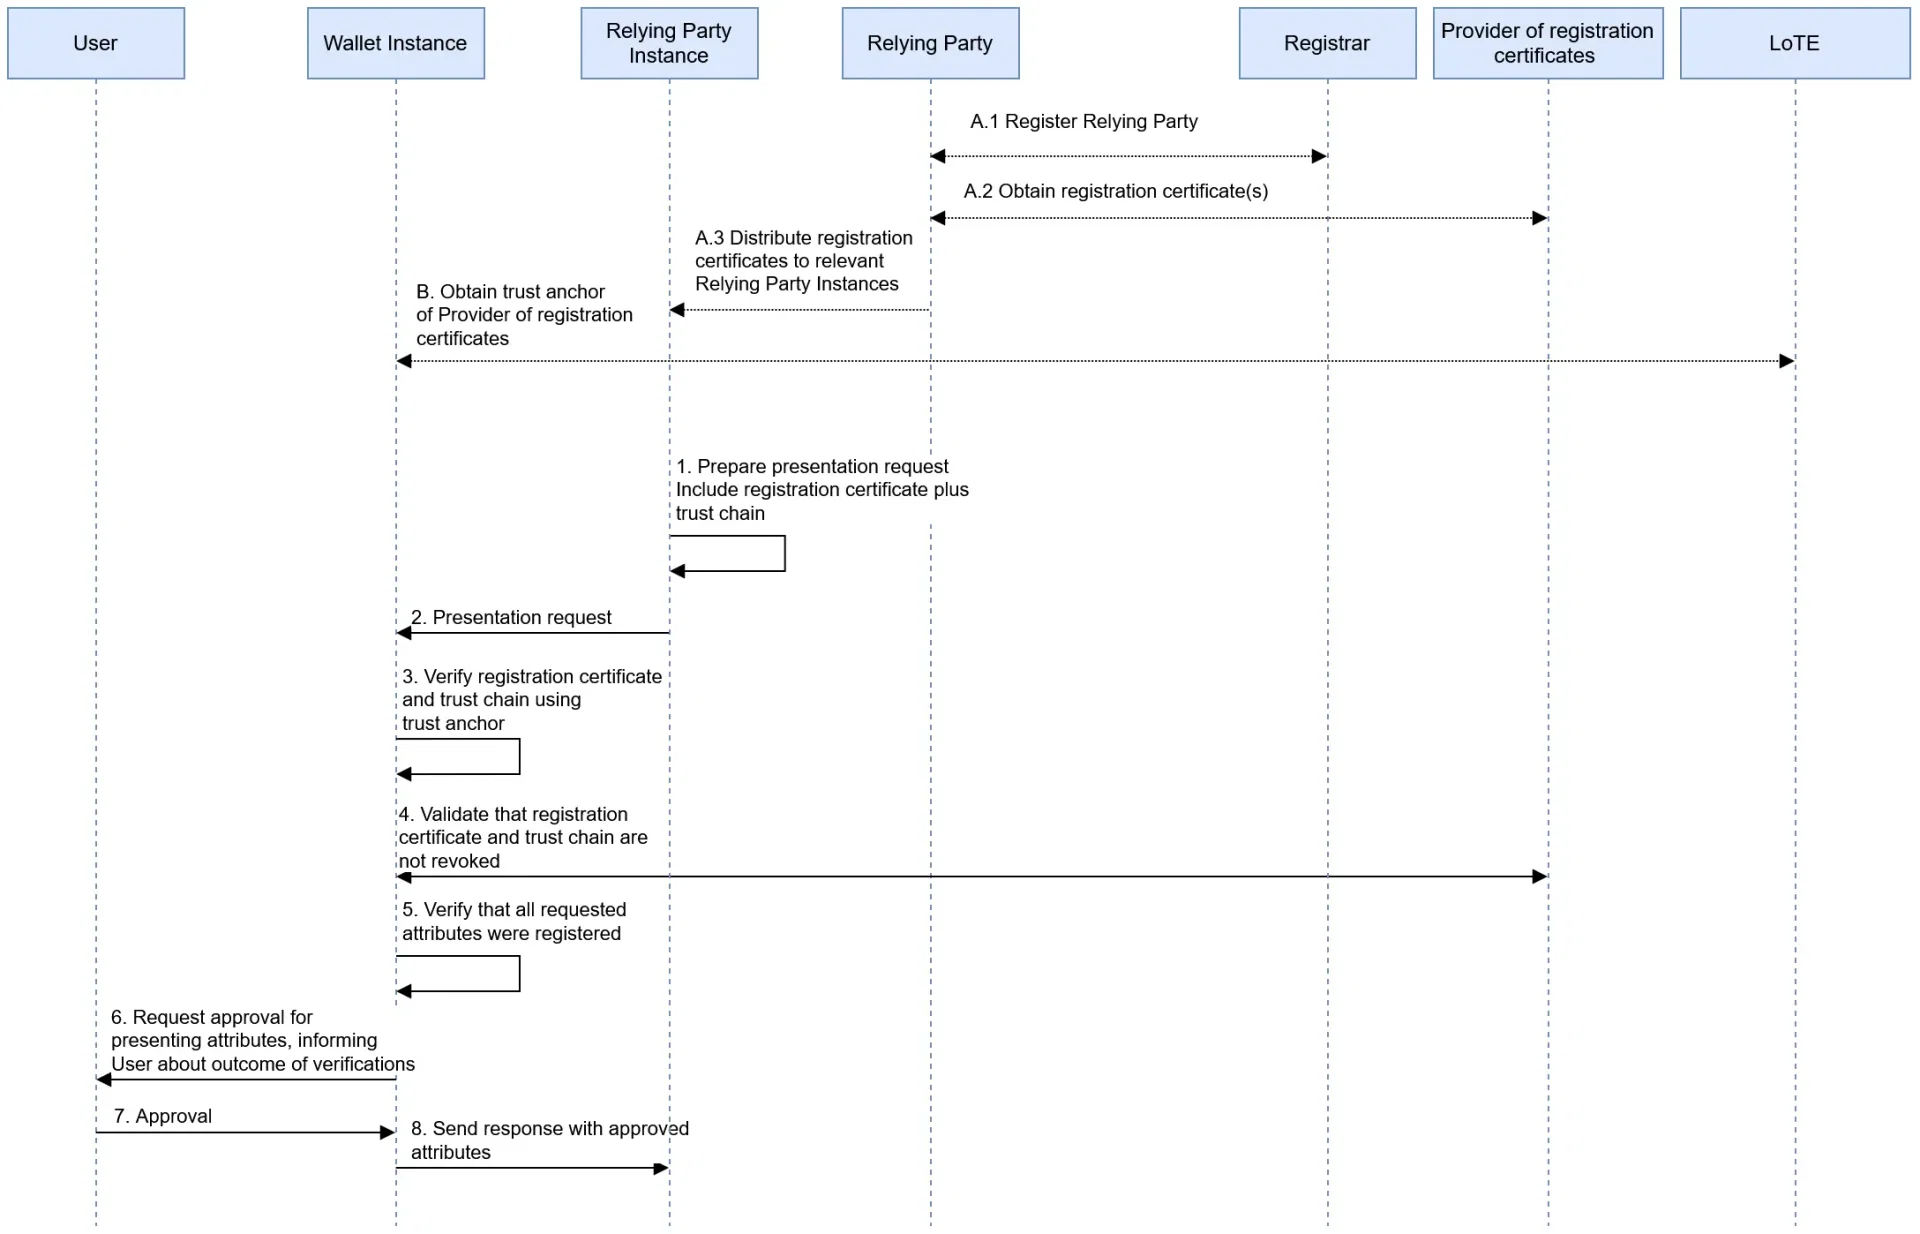
Como uma carteira verifica o registro de uma parte utilizadora, reproduzido sem alterações. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0.
Verifica nas listas da Comissão
Compara a solicitação com o registro
Registre-se uma vez no país de origem, apresente em qualquer lugar. Simplificado da seção 6.6.3 do ARF e do Regulamento 2025/848.[6][9]
A armadilha transfronteiriça está no resultado. Se você pedir mais do que registrou, a carteira "deve avisar claramente o usuário da carteira antes de qualquer divulgação", mas cada provedor de carteira decide, com base em sua própria análise de risco, se o usuário pode continuar, se só o subconjunto registrado é compartilhado ou se a solicitação é rejeitada.[2] Uma mesma solicitação excessiva pode, portanto, gerar três resultados diferentes em três países.[2] As carteiras só são obrigadas a validar certificados de registro a partir de 11 de agosto de 2028, então teste esse comportamento em cada carteira em vez de confiar em um único resultado.[2]
Registre todos os atributos de que você possa precisar em qualquer país e, depois, solicite em cada jornada apenas o que ela exige. Os Estados-Membros "podem exigir" certificados de registro, então verifique a política da sua entidade de registro.[6] Nosso guia de políticas e controles transforma isso em um controle com responsável definido.
Atributos PID: mesmo esquema, conteúdos diferentes
O anexo de PID do Regulamento 2024/2977 foi substituído pelo Regulamento 2026/1731 em julho de 2026, então tabelas mais antigas estão desatualizadas.[2] Os nomes dos atributos também diferem entre os dois formatos.
| Identificador de dados | Status | Nome em mdoc | Nome em SD-JWT VC | O que varia |
|---|---|---|---|---|
| family_name, given_name | Obrigatório | igual | igual | Escrita, ordem dos nomes, partículas |
| birth_date | Obrigatório | birth_date | birthdate | Valor do Estado-Membro se desconhecido |
| birth_place | Obrigatório | place_of_birth | place_of_birth | País, região ou localidade |
| nationality | Obrigatório | nationality | nationalities | Uma ou várias; QU, QS |
| portrait | A partir de 11 de agosto de 2028 | portrait | picture | Recusa do usuário quando permitida |
| resident_address e partes | Opcional | resident_* | address.* | Texto completo, partes ou nada |
| personal_administrative_number | Opcional | igual | igual | Se existe e qual é a sua política |
| family_name_birth, given_name_birth | Opcional | igual | birth_family_name, birth_given_name | Se é emitido |
| sex, email_address, mobile_phone_number | Opcional | igual | sex, email, phone_number | Se é emitido |
O PID de pessoa física na versão que o substituiu em julho de 2026.[2] Metadados: issuing_authority e issuing_country são obrigatórios; expiry_date, issuance_date, document_number e issuing_jurisdiction são opcionais.[2]
Teste cada um destes:
- Desconhecida e apátrida. Nacionalidade desconhecida é o valor QU, sem nacionalidade é QS.[2] Um parser estrito de países ISO rejeita os dois.
- Local de nascimento. Ele "deve conter pelo menos um" destes elementos: país, região ou localidade.[2] Você pode receber uma cidade sem o país.
- Várias nacionalidades. O provedor "pode incluir" todas elas. O Rulebook também permite uma segunda nacionalidade em um atributo nacional.[2][11]
- Logradouro. resident_street agora inclui o número do imóvel. O atributo separado de número do imóvel deixou de existir.[2][3]
- Atributos nacionais adicionais. Os países podem acrescentar atributos em um namespace como eu.europa.ec.eudi.pid.[country] ou em um tipo nacional, publicados nos termos do Regulamento 2025/1569.[2]
Para as empresas sujeitas ao Regulamento de Prevenção à Lavagem de Dinheiro (AMLR), é aqui que uma única carteira deixa de bastar. O projeto final de norma da Autoridade de Combate à Lavagem de Dinheiro da UE (AMLA), de 30 de setembro de 2026, ainda em fase de projeto, determina que, quando um meio não contém todos os atributos, a empresa "deve tomar medidas para obter e verificar os atributos em falta por outros meios".[14]
| Dados do Artigo 22(1) do AMLR | Fonte no PID | Lacuna transfronteiriça |
|---|---|---|
| Nomes | family_name, given_name | Nenhuma no conjunto de dados |
| Local e data de nascimento | birth_place, birth_date | O local pode vir incompleto |
| Nacionalidades | nationality | Pergunte se o cliente tem outra[14] |
| Número nacional, quando aplicável | personal_administrative_number | Opcional, conforme o país |
| Endereço | Campos resident_* | Opcional, portanto colete por outra via |
| Número de identificação fiscal, quando disponível | Não consta no PID | Outros atributos ou fontes |
Com base no Anexo I do projeto de norma da AMLA.[13][14] Esse projeto ainda lista resident_house_number, que o anexo do PID de julho de 2026 removeu, então espere mudanças no mapeamento.[2][14] Leia nosso guia sobre o AMLR para conhecer a posição completa.
Normalização de nomes, endereços e locais
O texto do PID é UTF-8 com toda a gama Unicode, e um campo de texto mdoc tem limite de 150 caracteres.[2] Nenhum atributo do PID traz uma transliteração para o alfabeto latino: nem o anexo nem o Rulebook 1.7 definem uma.[2][11] Assim, um cliente pode chegar com dados em alfabeto grego ou cirílico enquanto sua triagem de sanções e seus registros existentes usam caracteres latinos. O projeto da AMLA pede que as empresas façam a triagem dos nomes "no seu alfabeto original e/ou transliterados para o alfabeto latino".[14]
A norma jurídica mais próxima, redigida para órgãos públicos, diz que o resultado da correspondência "não deve, na medida do possível, ser afetado por diferenças de transliteração, espaços em branco, hifenização, concatenação e variações ortográficas semelhantes".[5] Nosso desenho recomendado, que é uma orientação de engenharia e não uma exigência legal:
- Mantenha o original. Guarde o valor assinado como prova e derive uma chave de correspondência separada.
- Normalize em um único lugar. Aplique a normalização Unicode (NFC), ignore maiúsculas e minúsculas, reduza os espaços e trate hífens e apóstrofos como separadores.
- Compare em camadas. Tente a correspondência exata, depois sem diacríticos, depois pela ordem dos termos, e registre qual camada gerou a correspondência.
- Trate mudanças de alfabeto como prova. Use a forma latina que consta no próprio documento do cliente, não uma única tabela de transliteração.
Exemplo
Cliente fictício: seu cadastro diz "Garcia Nunez, Maria". O PID diz family_name "García-Núñez", given_name "María José". A primeira camada falha. Sem diacríticos e hífens, o sobrenome coincide. O prenome adicional continua diferente, então envie o caso para revisão, com a data de nascimento como apoio.
O idioma fica por sua conta. Nenhum atributo do PID traz idioma ou localidade, então obtenha essa informação do seu próprio fluxo.[2][11] A carteira exibe as próprias telas, mas sua solicitação, o texto de uso pretendido e as mensagens de erro precisam de tradução. Para o retrato, as regras exigem o uso pretendido "em linguagem clara e inteligível".[2]
Os endereços exigem o mesmo cuidado. resident_address é texto livre, enquanto as partes são atributos separados, e qualquer uma delas pode faltar.[2] O projeto da AMLA pede os elementos país, cidade e rua, e seus considerandos querem atributos em "campos de dados estruturados".[14] Aceite os dois formatos.
Correspondência de identidade e clientes recorrentes
Não existe um número de cliente válido em toda a UE. personal_administrative_number é opcional e único apenas "entre todos os números administrativos pessoais emitidos pelo fornecedor".[2] Quando há vários PIDs no formato solicitado, a carteira pergunta ao usuário, a menos que o contexto decida, e PIDs técnicos costumam durar dias ou semanas.[10][11] Por isso, nunca vincule uma conta a uma assinatura de PID, a uma chave pública ou a document_number.
O Regulamento (UE) 2025/846 estabelece procedimentos transfronteiriços de correspondência de identidade aplicáveis a partir de 24 de dezembro de 2026. Ele vincula "organismos do setor público ou [...] organismos que atuem em nome de um organismo do setor público".[5] Os Estados-Membros decidem se partes utilizadoras privadas podem usar esses sistemas e, quando podem, os procedimentos se aplicam "se for caso disso".[5]
Artigo 2(7)Regulamento (UE) 2025/846
"Caso a correspondência não seja exata ou diga respeito a mais do que uma pessoa singular, ou a parte que efetua a correspondência de identidade não possa garantir que a correspondência é inequívoca, o processo de correspondência de identidade é considerado mal sucedido."
1Colete o conjunto de dados
Os atributos obrigatórios do PID, mais os dados opcionais necessários para tornar o conjunto único.[5]
2Compare com seus registros
Ignore variações ortográficas sempre que possível.[5]
Correspondência exata com exatamente uma pessoa
Bem-sucedida
Informe o usuário e ofereça guardar a correspondência para esta conta.[5]
Novo usuário
Cadastre-o como novo quando as regras permitirem.[5]
Malsucedida
Explique o motivo e ofereça outra carteira, uma atualização de dados ou informações adicionais.[5]
3Registre o processo
Valores usados, data e hora, resultado e identificadores relacionados.[5]
O processo do Regulamento 2025/846, simplificado. Os organismos públicos devem segui-lo. Para empresas privadas, é um modelo, salvo se regras nacionais o estenderem a elas.[5]
Os registros são conservados "por um período mínimo de 6 meses e máximo de 12 meses, para fins de segurança", e por mais tempo para outros fins apenas quando o direito da União ou o direito nacional o exigir.[5] Mantenha-os separados dos registros de prevenção à lavagem de dinheiro. Após uma primeira correspondência, armazene sua própria associação entre a pessoa e a conta, uma das opções de reutilização listadas, para que um PID reemitido não obrigue a repetir o trabalho.[5]
Planeje seu roteamento por país com a Didit
A aceitação da carteira europeia de identidade digital (EUDI Wallet) chega em breve à Didit. Hoje, você escolhe as eIDs nacionais aceitas em cada país e o que acontece em caso de falha, incluindo uma alternativa de captura de documento.[21] Fale conosco sobre os países que você atende.
Formatos, protocolos e versões de carteira
Um Provedor de PID "DEVE emitir qualquer PID em ambos" os formatos, então um verificador que só usa PID poderia solicitar apenas um deles, mas cubra os dois, a menos que seus testes provem o contrário.[10] Nossa comparação entre SD-JWT VC e mdoc explica as diferenças. A apresentação tem dois perfis, cada um com duas formas de chegar à carteira.[2]
| Perfil | Formato | Mediado por API | Não mediado por API |
|---|---|---|---|
| ISO/IEC-mdoc | mdoc | ISO/IEC 18013-7 Anexo C | ISO/IEC 18013-5 |
| OpenID4VC-HAIP | SD-JWT VC, mdoc | HAIP, seções 5, 5.2, 5.3, 7, 8 | HAIP, seções 5, 5.1, 5.3, 7, 8 |
Regulamento 2024/2982, Anexo II, acrescentado em julho de 2026.[2][7]
As regras citam especificações datadas, que atos modificativos podem alterar, e a recuperação via servidor ISO é proibida para todos.[2][7] O sistema operacional também é uma variável: uma carteira deve suportar uma API de mediação, mas o Regulamento registra que um dispositivo ou navegador pode não suportar os dois protocolos, caso que ele trata como uma não conformidade fora do controle da carteira.[2]
Verifique o status de certificação separadamente da conformidade de protocolo. Os Estados-Membros comunicam as carteiras certificadas para uma lista da Comissão nos termos do Artigo 5d.[1] O framework de conformidade funcional da Comissão ainda está na série 0.x: seu roteiro, marcado como indicativo, prevê "uma versão candidata no primeiro trimestre de 2027", com a versão 1.0.0 como "a primeira base de referência de escopo completo adequada para certificação".[15]
Teste antes da chegada das carteiras nacionais
A implementação de referência da Comissão inclui uma carteira de exemplo, um verificador de teste e um emissor de teste, com repositórios abertos para o endpoint do verificador e a validação de confiança.[19] Passar no teste mostra adequação ao protocolo, não o comportamento da carteira nacional.
A trilha de testes do Launchpad 2026 passou a "validar como as soluções funcionam em conjunto em condições reais, antes do lançamento", com acesso de teste às LoTEs no eIDAS Dashboard.[16] As partes utilizadoras entram pelos Large Scale Pilots ou por convite nacional, e os fornecedores de soluções também participam.[16] Seis pilotos já foram realizados, entre eles o POTENTIAL, sobre autenticação transfronteiriça.[18] APTITUDE e WE BUILD continuam ativos, o segundo com casos de uso empresariais e de pagamento.[17]
| Caso de teste | Entrada | Resultado esperado |
|---|---|---|
| Ambos os formatos | Mesma pessoa, mdoc e SD-JWT VC | Mesmo registro interno |
| Sem endereço | PID sem campos resident_* | Endereço coletado por outra via |
| Local de nascimento parcial | Apenas a localidade | Aceito e armazenado como recebido |
| Apátrida ou desconhecida | QS, QU | Não há falha do parser; é uma decisão de política |
| Nome não latino | Alfabeto grego ou cirílico | Armazenado em formato bruto; forma latina para triagem |
| Invalidado pelo provedor | Status definido como Invalid | Rejeitado após a atualização da lista |
| PID revogado | A lista de status o marca como revogado | Rejeitado, outra via oferecida |
| Solicitação excessiva | Atributo não registrado | Detectado na sua própria verificação pré-lançamento |
| Cliente recorrente | Novo PID técnico, mesma pessoa | Mesma conta |
O que fazer quando um país está atrasado
Nosso rastreador da EUDI Wallet mantém o status por país, e a Alemanha e a Itália têm guias próprios. Transforme cada país em uma configuração com um de três estados, definidos pelas listas, não pela imprensa.
Estado A
Listado e testado
- PID Provider na LoTE
- Aprovado nos seus casos de teste
- Ofereça a carteira junto com outras opções
O Artigo 5f(2) se aplica quando chegar o seu prazo
Estado B
App ativo, não listado
- Existe um app nacional
- Nenhuma âncora de confiança que você possa verificar
- Mantenha desativado ou trate como um esquema separado
Leia as regras próprias do esquema
Estado C
Ainda sem carteira
- Nada a aceitar
- Use uma eID nacional ou um documento
- Verifique de novo quando a lista mudar
As opções do Artigo 22(6) do AMLR continuam valendo
Um modelo de estados por país para a implantação. Esta é a nossa sugestão; a lei não define esses estados.
Você vai precisar das outras opções de qualquer forma. O uso da carteira "é voluntário", o acesso não pode ser "restringido nem desfavorecido" para quem não tem uma, e "continua a ser possível" usar outros meios.[1] No AMLR, documentos de identidade e identificação eletrônica de nível substancial ou elevado aparecem lado a lado como formas de verificação.[13] A sua forma de integração deve transformar um país que chega atrasado em uma simples configuração.
Seu checklist transfronteiriço para este mês
- Mapeie quais entidades e países estão sujeitos ao Artigo 5f(2).[1]
- Confirme a entidade de registro do seu Estado-Membro de origem e a política de registro.[6]
- Liste todos os atributos de que você pode precisar em qualquer país.
- Crie um esquema interno único que mapeie os nomes de mdoc e SD-JWT VC.[2]
- Substitua as tabelas antigas de PID pelo anexo de julho de 2026.[2]
- Adicione casos de teste para QU, QS e local de nascimento parcial.[2]
- Crie um carregador de listas para ETSI TS 119 602 e ETSI TS 119 612.[8]
- Escreva as mensagens de falha de correspondência em cada idioma dos seus clientes.[5]
- Defina a retenção de logs da correspondência e compare com a retenção exigida pela PLD.[5]
- Pergunte ao seu coordenador nacional sobre o acesso a pilotos, ao Launchpad ou a programas da Comissão.[16][20]
Como a Didit ajuda na aceitação transfronteiriça
A aceitação da carteira europeia de identidade digital (EUDI Wallet) chega em breve à Didit, e você pode acompanhar pela nossa página da EUDI Wallet. Hoje você já pode montar as opções em torno dela. As eIDs nacionais (MitID, BankID Sweden, Finnish Trust Network, Smart-ID, Mobile-ID) funcionam por login via carteira, com resultados normalizados porque "os nomes dos atributos variam entre carteiras".[21] Você escolhe as carteiras aceitas por país e se uma falha leva a um documento ou a uma recusa.[21] A opção por documento cobre mais de 14,000 tipos de documento.[22] Para as lacunas de nome e endereço citadas acima, ela lê o documento do cliente, e a triagem de PLD consulta mais de 1,300 fontes de sanções, PEP e listas de observação.[23]
A Didit oferece
- Login com eID nacional onde estiver listado como disponível
- Captura de documento, prova de vida e comparação facial
- Escolha de eID nacional e alternativa por país
- Triagem de PLD
- Configurações de retenção de 1 mês a 10 anos[24]
Fica com você
- Seu registro como parte utilizadora
- Sua avaliação de risco e suas políticas
- A decisão de onboarding
- Regras de correspondência com seus próprios registros
- Registros e relação com o supervisor
Monte seu roteamento por país antes de as carteiras chegarem
Comece com eIDs nacionais e documentos em um só fluxo e diga quais países importam mais para você.
Principais conclusões
- Um único verificador pode atender todas as carteiras, mas seu tratamento de dados deve prever diferenças nacionais.
- Os fornecedores de PID ficam nas Listas de Entidades Confiáveis, não nas listas de confiança nacionais.
- Hoje, apenas cinco atributos são obrigatórios. Endereço e número nacional são opcionais.
- Não existe um identificador comum de cliente na UE. A correspondência depende dos atributos e do seu próprio vínculo com a conta.
- O Regulamento 2025/846 vincula os órgãos públicos. Para empresas privadas, é um modelo a adotar, a menos que normas nacionais o estendam.
- Trate os países atrasados como um estado de roteamento, com documentos e eIDs nacionais prontos.
Perguntas frequentes
Preciso de uma integração separada para cada carteira europeia de identidade digital (EUDI Wallet) nacional?
Não. As carteiras compartilham um esquema de PID, dois formatos e perfis comuns de apresentação, então um único verificador pode atendê-las.[2] Mesmo assim, teste cada carteira.
Um verificador confere um PID na Lista de Listas de Confiança da UE?
Não. O ARF 3.0.0 diz que as listas de confiança existem apenas para fornecedores de QEAA. Os fornecedores de PID ficam em uma Lista de Entidades Confiáveis assinada e publicada pela Comissão.[8]
Quais atributos de PID toda carteira vai me fornecer?
family_name, given_name, birth_date, birth_place e nationality, com o retrato incluído a partir de 11 de agosto de 2028.[2] O usuário ainda pode se recusar a compartilhar qualquer atributo individual.[2]
Uma carteira sempre vai incluir o endereço do cliente?
Não. Todos os atributos de endereço são opcionais, então prepare-se para um PID sem nenhum deles.[2] A minuta de norma da AMLA diz que os atributos ausentes devem ser obtidos e verificados por outros meios.[14]
Existe um identificador europeu para reconhecer clientes que retornam?
Não. O personal_administrative_number é opcional e único apenas dentro do seu fornecedor.[2] Faça a correspondência por atributos e mantenha sua própria associação entre a pessoa e a conta.[5]
O Regulamento 2025/846 sobre correspondência de identidade se aplica a bancos e outras empresas privadas?
Não diretamente. Ele abrange organismos do setor público e só se aplica a partes utilizadoras privadas quando um Estado-Membro as habilita a realizar a correspondência de identidade.[5] Use-o como modelo de projeto em qualquer caso.
Como devo tratar nomes em alfabeto grego ou cirílico?
Armazene o valor assinado tal como recebido e derive uma chave de correspondência separada; o PID não tem atributo de transliteração latina.[2][11] Nossa recomendação: obtenha a forma latina de comparação a partir do documento do cliente.
Devo aceitar uma carteira de um país que a lança com atraso?
Você só pode aceitar uma carteira que exista, e as empresas abrangidas têm o prazo de 24 de dezembro de 2027.[1] Mantenha outras vias: o uso da carteira é voluntário, e outros meios devem continuar possíveis.[1]
Posso testar a aceitação transfronteiriça antes do lançamento das carteiras nacionais?
Em parte. As ferramentas de referência da Comissão são públicas, e os testes do Launchpad usam LoTEs de teste.[16][19] As ferramentas de referência mostram a adequação ao protocolo, não o comportamento das carteiras nacionais.
A Didit aceita hoje a carteira europeia de identidade digital (EUDI Wallet)?
A aceitação da EUDI Wallet chega em breve à Didit. As eIDs nacionais e a via documental funcionam hoje, no mesmo fluxo.[21][22]
Fontes
- Regulamento (UE) n.º 910/2014, alterado pelo Regulamento (UE) 2024/1183, texto consolidado, EUR-Lex.
- Regulamento de Execução (UE) 2026/1731 da Comissão, que altera os Regulamentos 2024/2977, 2024/2979, 2024/2980 e 2024/2982, EUR-Lex, 15 de julho de 2026.
- Regulamento de Execução (UE) 2024/2977 da Comissão, dados de identificação pessoal, EUR-Lex, texto original.
- Regulamento de Execução (UE) 2024/2980 da Comissão, notificações, EUR-Lex.
- Regulamento de Execução (UE) 2025/846 da Comissão, correspondência de identidade transfronteiriça, EUR-Lex.
- Regulamento de Execução (UE) 2025/848 da Comissão, registro das partes utilizadoras de carteiras, EUR-Lex.
- Regulamento de Execução (UE) 2024/2982 da Comissão, protocolos e interfaces, EUR-Lex.
- Architecture and Reference Framework 3.0.0, capítulo 3, Roles, Comissão Europeia.
- Architecture and Reference Framework 3.0.0, capítulo 6, Trust model, Comissão Europeia.
- ARF Annex 2, High-level requirements by topic, Comissão Europeia.
- PID Rulebook, versão 1.7, Comissão Europeia, 17 de julho de 2026.
- Compiled list of PID Providers, eIDAS Dashboard, Comissão Europeia, consultado em 31 de outubro de 2026.
- Regulamento (UE) 2024/1624 (AMLR), EUR-Lex.
- Relatório final, projeto de normas técnicas de regulamentação nos termos do artigo 28(1) do AMLR, AMLA, 30 de setembro de 2026.
- Functional conformance roadmap, EUDI Wallet functional conformance framework, consultado em 31 de outubro de 2026.
- Launchpad Testing 2026, Comissão Europeia, atualizado em 23 de outubro de 2026.
- What are the Large Scale Pilots, Comissão Europeia, atualizado em 22 de julho de 2026.
- PID Identification Manual, Comissão Europeia, atualizado em 11 de fevereiro de 2026.
- EUDI Wallet Reference Implementation documentation, Comissão Europeia.
- Relying Party Engagement Programme, Comissão Europeia, atualizado em 18 de setembro de 2026.
- Digital ID Wallet Verification API and Coverage, documentação da Didit.
- ID Verification overview, documentação da Didit.
- AML Screening overview, documentação da Didit.
- Data retention, documentação da Didit.
Acompanhe a implantação na nossa página da EUDI Wallet, veja as rotas que já funcionam na nossa página de verificação de eID e compare as opções na página de preços.
Atenda todos os clientes europeus com um único fluxo
Combine eIDs nacionais, documentos e triagem de PLD, e mantenha seu roteamento em um só lugar.
Artigos relacionados
- Aceitação transfronteiriça da EUDI Wallet: uma integração para toda a UE
- Preparação para a EUDI Wallet: políticas e controles para instituições reguladas
- Vinculação ao titular na EUDI Wallet: o que uma apresentação realmente prova
- Integração com a EUDI Wallet: como escolher sua rota (guia 2026)
- Verificação de identidade FINTRAC em 2026: métodos, normas e C-12
- Lei 25 do Quebec e biometria: guia de verificação de identidade (2026)