
Preparação para a EUDI Wallet: políticas e controles para instituições reguladas
Preparação para a EUDI Wallet em empresas reguladas: 13 domínios de controle, matriz com responsáveis e evidências, mapa do Art. 22 do AMLR e plano até 24 de dezembro de 2027. Base: atos de alteração de julho de 2026 e ARF v3.0.0.
Em resumo
Estar pronto para a EUDI Wallet vai além de uma integração técnica. Antes de uma empresa regulada aceitar as carteiras europeias de identidade digital (EUDI Wallet), ela precisa de políticas escritas e controles em funcionamento em 13 domínios, do registro e dos certificados à minimização de dados, fraude, registros e incidentes.[1]
- Empresas privadas acima do porte de pequena empresa que precisam de autenticação forte do usuário, por força do direito da União ou nacional ou de contrato, devem aceitar a carteira a pedido do usuário até 24 de dezembro de 2027 (calculado a partir do art. 5f(2)).[1]
- O registro gera transparência, não aprovação. Você não pode solicitar dados além do que o seu registro indica.[1][12]
- Várias verificações são apenas recomendadas no Architecture and Reference Framework (ARF) v3.0.0, então quem decide é a sua política.[12]
A pergunta mais difícil fica com as equipes de compliance, segurança e produto: o que precisa estar escrito, ter um responsável e ser comprovado no dia em que a primeira apresentação de carteira chegar à produção.
Este guia lê os textos primários tal como estão em 31 de outubro de 2026, incluindo os dois atos modificativos de julho de 2026, e os transforma em uma matriz de controles e em um plano datado para bancos, empresas de pagamento, seguradoras e operadoras de telecomunicações. Para entender o papel em si, comece por Parte utilizadora da EUDI Wallet: registro, certificados e obrigações. Para escolher primeiro a sua arquitetura, leia como escolher a forma de integrar a EUDI Wallet.
Mantenha um fluxo funcionando enquanto se prepara
Você precisa de um fluxo sem carteira de qualquer forma. A Didit já executa hoje identidades eletrônicas nacionais e verificação de documentos em um único fluxo, e a aceitação da EUDI Wallet chega em breve. Veja a página da EUDI Wallet.[23]
Preparação para a EUDI Wallet em 2026: o que mudou neste verão europeu
Três fatos recentes importam.
- Os certificados de registro agora são a regra. O Regulamento de Execução (UE) 2025/848 dizia primeiro que os Estados-Membros "podem autorizar" uma autoridade certificadora para emiti-los. O Regulamento de Execução (UE) 2026/1730 substituiu isso por "devem autorizar", com emissão "de forma automatizada e sem demora injustificada após o registro".[3][4]
- O retrato tem regra própria. O Regulamento de Execução (UE) 2026/1731 limita quando você pode guardá-lo, e as carteiras devem avisar os usuários de que a solicitação "envolve o compartilhamento de dados biométricos".[6]
- Os intermediários agora são rastreáveis. O Anexo I do 2025/848 passa a ter um ponto 16 que vincula o intermediário à parte utilizadora que ele atende.[4]
- 22 de julho de 2026Alterações2026/1730 e 2026/1731 publicados; em vigor em 11 de agosto de 2026 (calculado).
- 24 de dezembro de 2026Prazo das carteirasRegras de registro passam a valer.
- 10 de julho de 2027AMLR se aplicaArt. 22 e art. 77 vinculam as entidades obrigadas.
- 24 de dezembro de 2027AceitaçãoEmpresas privadas no escopo, a pedido do usuário.
- 11 de agosto de 2028Próxima etapaRetrato no conjunto obrigatório; carteiras verificam certificados de registro.
Os prazos das carteiras e da aceitação são calculados a partir de 24 de dezembro de 2024. As datas de aplicação do 2025/848, do AMLR e das regras de 2028 estão escritas nos atos.[1][3][6][10] Veja prazos da EUDI Wallet para 2026 e 2027.
Primeiro decida se a obrigação de aceitação se aplica
Sua política deve começar com uma decisão de escopo datada e assinada pelo jurídico, porque o artigo 5f(2), inserido pelo Regulamento (UE) 2024/1183, tem condições.[1][2]
| Teste | Pergunta para o seu memorando de escopo | Fonte |
|---|---|---|
| Porte | Somos maiores que uma pequena empresa nos termos da Recomendação 2003/361/CE | Art. 5f(2)[1] |
| Gatilho | O direito da União ou nacional, ou um contrato, exige autenticação forte do usuário para a identificação online | Art. 5f(2)[1] |
| Setor | As áreas citadas vêm depois de "incluindo", portanto são exemplos | Art. 5f(2)[1] |
| Plataforma | Somos uma plataforma em linha de muito grande dimensão que exige autenticação do usuário | Art. 5f(3)[1] |
| Uso voluntário | Precisamos de uma alternativa para o usuário que recusa a carteira (sempre sim) | Art. 5a(15)[1] |
Mesmo fora do âmbito, o artigo 5b vincula qualquer parte utilizadora que use carteiras.[1]
O quadro de controles da carteira europeia de identidade digital (EUDI Wallet) em resumo
Classifique cada requisito em três grupos. A maioria das lacunas está no terceiro.
Direito vinculante
Você deve
- Registrar-se e manter o registro atualizado
- Solicitar apenas os dados registrados
- Autenticar e validar os dados
Art. 5b eIDAS, 2025/848
Orientações do ARF
Recomenda-se
- Verificar o status de revogação
- Verificar a vinculação ao dispositivo
- Atualizar as âncoras de confiança regularmente
ARF v3.0.0, seção 6.6.3
Seu apetite de risco
Você decide
- Quando reforçar a verificação
- O que fazer quando o status é desconhecido
- Quais evidências guardar
Sua política interna
Três camadas de obrigação. O ARF é um quadro de referência, não um ato jurídico.[1][3][12]
Os 13 domínios de controle
1. Governança e responsabilidade
Designe um único responsável e uma política escrita que integre jurídico, compliance, segurança, produto e suporte. Os registradores podem suspender ou cancelar seu registro por dados inexatos, violação da política de registro, pedidos excessivos de dados ou outras violações da lei, e um organismo de supervisão pode solicitar isso. Portanto, este também é um risco operacional.[3] Controle as alterações na lista de atributos.
2. Registro e utilizações previstas
Você se registra no Estado-Membro onde está estabelecido.[1] Liste cada utilização prevista com os dados de que ela precisa: o Anexo I exige isso por utilização, em formato legível por máquina, além de uma descrição de cada utilização.[3] Segundo o ARF, uma mesma parte utilizadora "pode registrar-se várias vezes", o que atende empresas com serviços diferentes.[12]
Registro não é aprovação
O ARF é explícito: o registro "não implica que o registrador (ou qualquer outra entidade do ecossistema da carteira europeia de identidade digital (EUDI Wallet)) autorize" o pedido.[12] Os registradores coletam as utilizações previstas e os atributos "apenas para fins de transparência", sem autorização prévia.[4] Nunca diga a um regulador ou cliente que o seu uso de dados foi aprovado por meio do registro.
As alterações devem chegar ao registro "sem demora injustificada" e, quando você deixar de usar uma utilização, deve solicitar o cancelamento.[3]
3. Ciclo de vida do certificado: chaves, renovação, revogação
Seu serviço comprova quem é com um certificado de acesso, que assina cada pedido de apresentação. No ARF, a autoridade de certificação de acesso emite um "para cada instância da parte utilizadora", e um sistema de contingência para continuidade de negócios também é uma instância, portanto precisa do seu próprio certificado.[12] Trate-os como segredos de produção: inventário, proteção em hardware, rotação e custodiantes designados ficam a cargo da sua política, já que os textos não fixam regras de chaves para as partes utilizadoras.
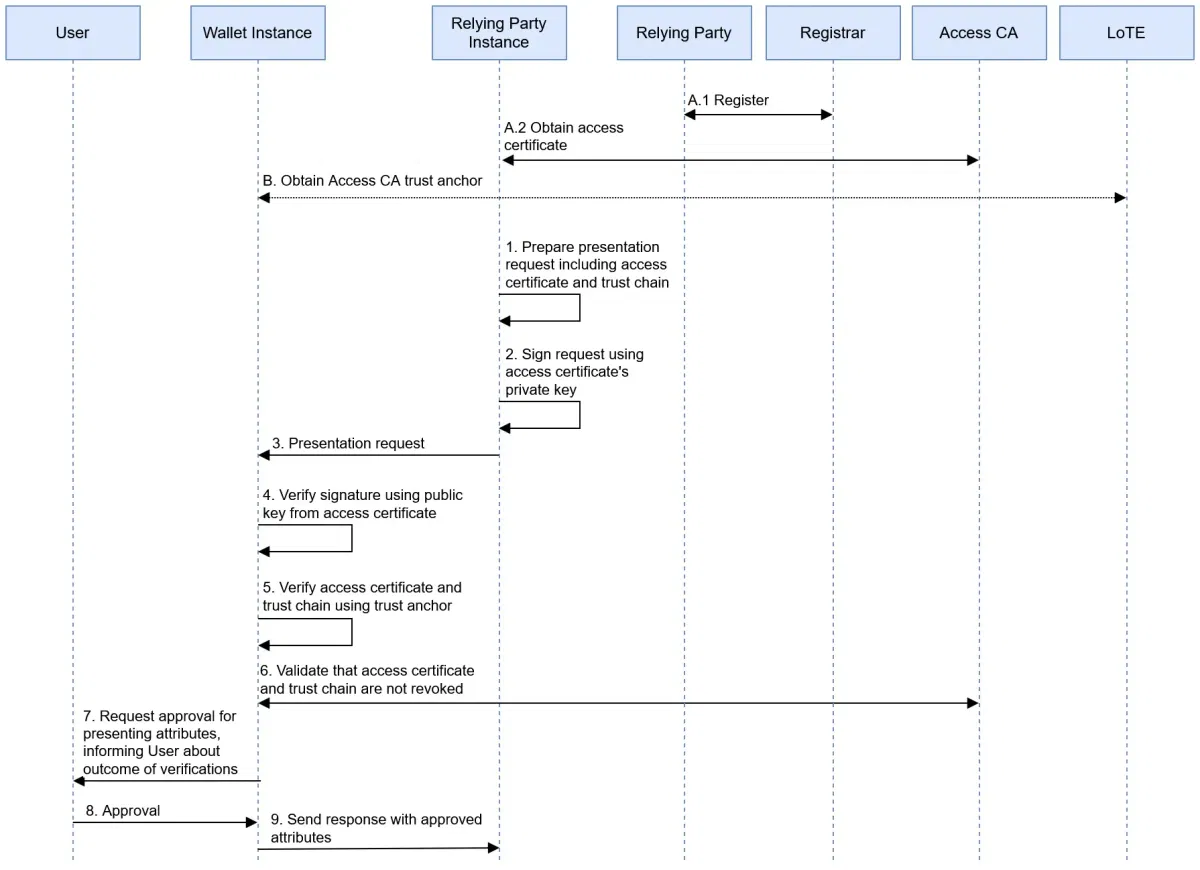
Autenticação da parte utilizadora. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Figura 13, sem alterações.
O certificado contém seu nome, identificadores e dados de contato, e o prestador deve revogá-lo quando o conteúdo "deixar de ser exato e coerente" com o registro.[3] Assim, uma mudança de marca ou um novo endereço de suporte pode quebrar a produção. Você também pode solicitar a revogação por conta própria, e o status deve ser publicado em até 24 horas após o pedido.[3]
4. Minimização de dados
Artigo 5b(3)Regulamento (UE) nº 910/2014
"As partes utilizadoras não podem solicitar aos utilizadores que forneçam quaisquer dados além dos indicados nos termos do n.º 2, alínea c)."
Fonte: EUR-Lex, eIDAS consolidado[1]
Revise cada campo com o seu encarregado de proteção de dados. O Artigo 5(1)(c) do Regulamento Geral sobre a Proteção de Dados (GDPR) se aplica junto com esta regra, portanto um atributo registrado ainda precisa ser necessário.[13] Solicitar mais do que o registrado é motivo expresso de suspensão.[3] A Autoridade Europeia para a Proteção de Dados (EDPS) alerta para "uma propensão de certas partes utilizadoras para pedir dados em excesso".[15]
Peça atributos do tipo age_over_18 quando um sim ou não for suficiente, não recuse pseudônimos quando a identificação não for legalmente exigida e adicione um teste automatizado que bloqueie uma release se um pedido exceder a lista registrada.[1]
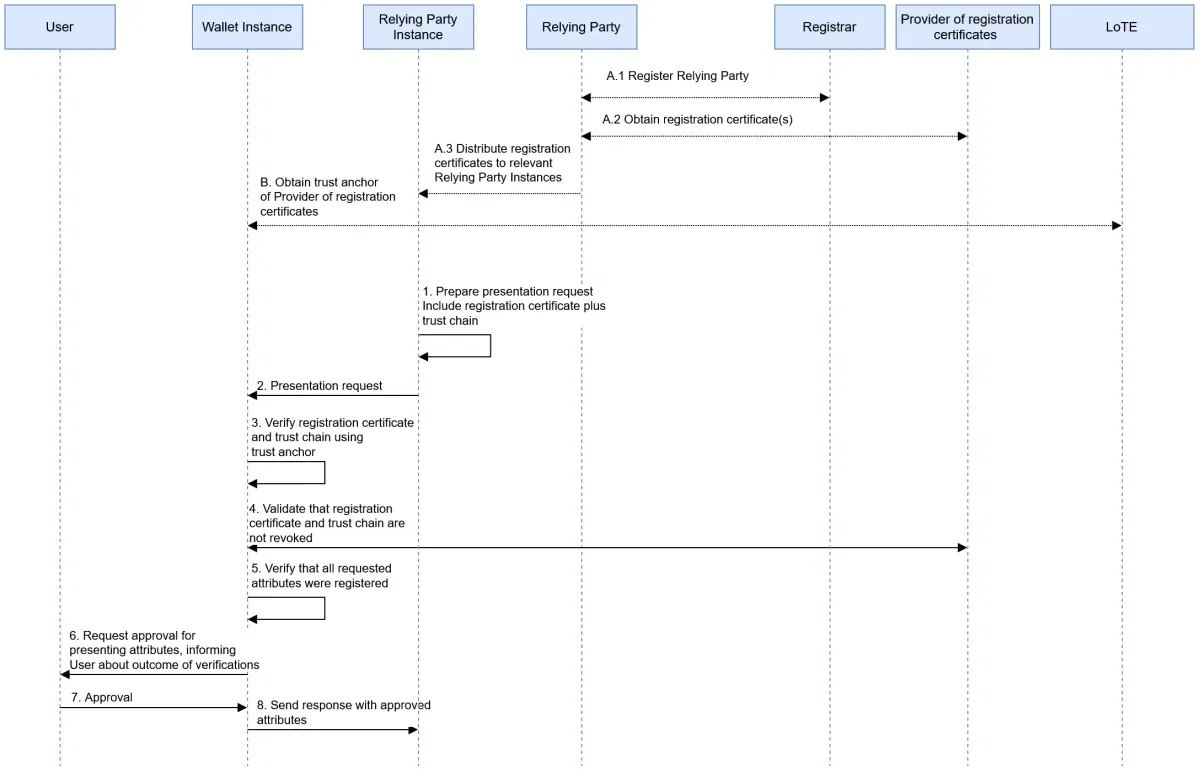
Verificação do certificado de registro. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Figura 14, sem alterações.
Os Estados-Membros devem garantir que os fornecedores de carteiras informem os usuários quando um pedido for além dos certificados de registro.[4] O dever da própria carteira de validar o seu certificado de registro se aplica a partir de 11 de agosto de 2028.[6][7] O Artigo 5b(3) vincula você desde o início.[1]
5. Verificações de confiança
O Artigo 5b(9) torna as partes utilizadoras "responsáveis por realizar o procedimento de autenticação e validação dos dados de identificação pessoal e dos certificados eletrônicos de atributos solicitados às Carteiras Europeias de Identidade Digital".[1] O ARF então separa o que você verifica daquilo em que você confia.
| Verificação | Status no ARF v3.0.0 | Política sugerida |
|---|---|---|
| Assinatura do emissor | Realizada pela parte utilizadora, com base em Listas de Confiança ou Listas de Entidades Confiáveis (6.6.3.6) | Obrigatória; recusar em caso de falha |
| Âncoras de confiança | "gestão regular das âncoras de confiança" (6.6.3.6) | Atualização programada, com alerta em caso de falha |
| Revogação | "recomendada, mas não obrigatória" (6.6.3.7) | Obrigatória para fluxos regulados |
| Vinculação ao dispositivo | "recomendada, mas não obrigatória" (6.6.3.8) | Obrigatória; confiar na autenticação da carteira pressupõe essa vinculação (6.6.3.9) |
| Status da unidade de carteira | Sem verificação direta: confiar no emissor (6.6.3.11, 6.6.3.12) | Para um PID, confiar na revogação do PID; avaliar cada tipo de certificado |
A coluna "política sugerida" é a nossa interpretação, não uma regra.[12]
Quando não há informação de status confiável, o ARF diz que "uma parte utilizadora realiza uma análise de risco considerando todos os fatores relevantes para o caso de uso, antes de tomar a decisão de aceitar ou recusar o PID ou o atestado."[12] Registre isso por escrito com antecedência. Os detalhes de implementação estão no guia do verificador OpenID4VP; as diferenças de formato estão em SD-JWT VC vs mdoc. As variações nacionais são tratadas em aceitar 27 carteiras nacionais como uma única integração.
6. Mapeamento do nível de garantia
As carteiras são fornecidas no âmbito de um sistema com nível de garantia elevado.[1] Registre o que isso resolve. Na nossa interpretação, abrange o cadastro e a forma como o meio é protegido. Não comprova a titularidade efetiva, a situação em relação a sanções, nem que a mesma pessoa está por trás de cada ação posterior.
7. Fraude e reforço de verificação
1Validar a apresentação
Assinatura, âncora de confiança, vinculação ao dispositivo.
O status é válido e a pontuação de risco está dentro do apetite de risco
Aceitar
Registrar a decisão.
Reforçar a verificação
Prova de vida com detecção de ataques e comparação facial.
Alternativa
Ofereça outro caminho.
2Continuar a diligência devida
Atributos ausentes, screening, classificação de risco.
Um exemplo de política de decisão. Os limites são definidos por você.
O ARF observa que uma parte utilizadora pode confiar na autenticação da carteira ou acrescentar sua própria verificação. A comparação do retrato por selfie exige "um mecanismo aprovado de detecção de prova de vida" e detecção de ataques de injeção, "em particular a detecção de deepfakes".[12] Uma carteira é um sinal forte no onboarding, não uma prova de quem age na conta no mês seguinte. Nosso guia sobre o problema da posse e a vinculação ao titular descreve as ameaças e os gatilhos de reforço de verificação.
8. Alternativa quando não há carteira
Artigo 5a(15)Regulamento (UE) nº 910/2014
"A utilização das Carteiras Europeias de Identidade Digital é voluntária. O acesso aos serviços públicos e privados, o acesso ao mercado de trabalho e a liberdade de empresa não podem, de modo algum, ser restringidos nem tornados desvantajosos para as pessoas físicas ou jurídicas que não utilizem Carteiras Europeias de Identidade Digital. Deve continuar a ser possível aceder aos serviços públicos e privados por outros meios de identificação e autenticação existentes."
Fonte: EUR-Lex, eIDAS consolidado[1]
O usuário de uma carteira pode falhar no meio do fluxo, ou uma carteira pode ser suspensa. Defina caminhos alternativos com o mesmo preço, a mesma velocidade e o mesmo serviço, e teste que recusar uma carteira nunca piora a oferta. A alternativa pode concentrar a maior parte do volume. Nosso acompanhamento de lançamentos por país mostra quais carteiras existem.
9. Atendimento ao cliente
Os usuários veem o seu nome e os atributos solicitados na carteira, além de um registro de transações que lista identificadores sem valores.[12] Eles podem enviar pedidos de eliminação a partir da carteira e denunciar você a uma autoridade de proteção de dados mesmo que nenhum atributo tenha sido apresentado.[1][12] Não existe protocolo padrão para a eliminação: a carteira abre o seu formulário web, e-mail ou telefone, usando os dados de contato do seu certificado de registro, então um novo endereço de atendimento exige atualizar o registro e o certificado.[3][12] Esses canais devem ser monitorados e chegar à sua equipe de privacidade.
10. Registros e evidências
Cada decisão deve deixar evidências: solicitação, uso pretendido, versão do certificado, resultados das verificações, versão da política, resultado. Registre os identificadores dos atributos; guarde os valores apenas quando houver uma obrigação. Para as entidades obrigadas, o Artigo 77 do Regulamento Antilavagem de Dinheiro (AMLR) abrange expressamente "informações obtidas através de meios de identificação eletrônica".[10]
- Prazo: 5 anos a partir do fim da relação, da transação ocasional ou da recusa, e depois eliminar, sem prejuízo de outras leis.[10]
- Referência em vez de cópia: permitida se você puder fornecer as informações imediatamente, se elas não puderem ser alteradas e se os seus procedimentos do Artigo 9 definirem isso.[10]
- Registros de correspondência de identidade: o 2025/846 fixa de 6 a 12 meses para fins de segurança, mas se dirige a órgãos do setor público, e a entidades privadas apenas quando os Estados-Membros o permitem.[8]
11. GDPR: DPIA, retenção, operadores
O Artigo 35 exige uma avaliação de impacto sobre a proteção de dados quando o tratamento, "em particular com recurso a novas tecnologias", for suscetível de resultar em um risco elevado.[13] Faça a triagem agora e registre o resultado. O Considerando 9 do 2025/848 acrescenta que as partes utilizadoras devem declarar se pretendem recorrer à identificação eletrônica para cumprir um requisito do Artigo 6(1) do GDPR; registre isso no seu dossiê de registro.[3]
Artigo 3a(3)Regulamento de Execução (UE) 2024/2977, inserido pelo 2026/1731
"O retrato não deve ser conservado pelas partes utilizadoras de carteiras, a menos que o seu tratamento seja necessário para efeitos de identificação e autenticação em conformidade com o direito da União em matéria de proteção de dados ou quando tal estiver previsto no direito da União ou no direito nacional, em conformidade com o direito da União em matéria de proteção de dados."
Defina como padrão verificar e descartar o retrato, com uma exceção por escrito quando uma lei exigir a retenção. Forneça uma URL de política de privacidade para cada uso pretendido, já que os Estados-Membros devem garantir que você forneça uma.[4] Revise cada operador nos termos do Artigo 28.[13]
12. Mapeamento do Artigo 22 do AMLR
O Artigo 22(6)(b) aceita a identificação eletrônica de nível substancial ou elevado como meio de verificação.[10] Uma carteira não fornece todo o conjunto de dados do Artigo 22(1), como mostra este mapa. Veja o AMLR e a EUDI Wallet para a análise jurídica.
| AMLR Art. 22(1)(a) | Atributo PID | No PID | Seu controle |
|---|---|---|---|
| Nomes e sobrenomes | family_name, given_name | Obrigatório | Obter da carteira |
| Local e data de nascimento | birth_place, birth_date | Obrigatório | Verificar formato e precisão |
| Nacionalidades | nationality | Obrigatório | Condição de refugiado ou apátrida por outros meios |
| Número de identificação nacional | personal_administrative_number | Opcional | Coletar por outros meios, se necessário |
| Residência habitual | resident_address | Opcional | Prever a ausência do atributo |
| Número de contribuinte, quando disponível | Fora do conjunto obrigatório | Não | Perguntar ao cliente |
Atributos do anexo do 2024/2977, conforme substituído em julho de 2026, para pessoas físicas.[5][6][10]
As normas técnicas preliminares da Anti-Money Laundering Authority (AMLA) ainda não são lei. Elas dizem que a eID "inclui as carteiras europeias de identidade digital" e que os atributos ausentes são obtidos "por outros meios, em conformidade com o artigo 22(6)".[11] Inclua esse caminho no fluxo. Beneficiários efetivos, finalidade, triagem e monitoramento ficam fora da carteira.[10] Planos baseados no retrato devem esperar: ele só entra no conjunto obrigatório a partir de 11 de agosto de 2028, e os Estados-Membros podem permitir que os usuários o recusem.[6]
13. Incidentes, testes, monitoramento e supervisão de fornecedores
Redija roteiros operacionais para eventos externos.
Revoga seus certificados
Roteiro operacional: rota alternativa, correção, recurso
Se o seu registro for suspenso ou cancelado.[3][12]
| Evento | O que dizem os textos | Seu roteiro operacional |
|---|---|---|
| Seu registro é suspenso | Pode ocorrer com ou sem aviso prévio; você é informado em até 24 horas; os certificados são revogados[3] | Passe para a rota alternativa, identifique a causa, use as vias de recurso |
| Uma solução de carteira é suspensa | As partes utilizadoras registradas são informadas em até 24 horas; a solução é retirada se não for corrigida em três meses[9] | Pare de aceitá-la, reavalie os onboardings recentes |
| Sua chave é comprometida | Você pode pedir a revogação; o status é publicado em até 24 horas[3] | Revogue, emita de novo, revise os registros |
| Violação de dados pessoais | O responsável pelo tratamento notifica a autoridade sem demora injustificada e, sempre que possível, em até 72 horas após tomar conhecimento, salvo se o risco for improvável; os subcontratantes notificam o responsável pelo tratamento[13] | Processo padrão do GDPR |
Testes e monitoramento. A UE publica componentes de verificador de referência em código aberto para testes iniciais.[16] Monitore falhas de assinatura e de status, a taxa de uso da rota alternativa e os pedidos em comparação com o registro; adicione testes negativos para credenciais revogadas e adulteradas.
Fornecedores. Um intermediário é considerado parte utilizadora e "não pode armazenar dados sobre o conteúdo da transação".[1] O ARF, que é uma orientação, diz que o intermediário e a parte utilizadora "devem acordar quais verificações o intermediário vai realizar" e que os intermediários são obrigados a apagar os dados imediatamente após encaminhá-los, de modo que os pedidos de apagamento sempre chegam a você.[12] Segundo o AMLR, as entidades obrigadas notificam o supervisor antes do início da terceirização e "continuam a ser plenamente responsáveis por qualquer ação, seja ela um ato de comissão ou de omissão, relacionada com as tarefas terceirizadas".[10] Segundo o Digital Operational Resilience Act (DORA), as entidades financeiras "continuam a ser plenamente responsáveis" pelas suas obrigações.[14] Defina em contrato as verificações acordadas, a retenção e os direitos de auditoria; nosso guia de integração compara as rotas.
Matriz de controles: responsável, evidência, fonte
"Boa prática" marca controles sem nenhuma regra por trás.
| Controle | Responsável | Evidência | Fonte |
|---|---|---|---|
| Decisão de escopo datada | Jurídico | Memorando assinado | Art. 5f[1] |
| Responsável nomeado pela política | Compliance | Política aprovada | Boa prática |
| Inventário de usos pretendidos | Produto | Registro de atributos | Anexo I, 9-10[3] |
| Registro mantido atualizado | Compliance | Registro de alterações, extrato do registro | Art. 5(3)[3] |
| Inventário de certificados por instância | Segurança | Inventário, alertas de expiração | ARF 6.4.2[12] |
| Custódia e rotação de chaves | Segurança | Registros da cerimônia de chaves | Boa prática |
| Bloqueio de solicitação excessiva nos testes de release | Engenharia | Relatório de testes | Art. 5b(3)[1] |
| Verificação de assinatura e da âncora de confiança | Engenharia | Registros de verificação | Art. 5b(9)[1] |
| Política de revogação e de vinculação ao dispositivo | Segurança | Política, registros de verificação | ARF 6.6.3.7-9[12] |
| Regra para status desconhecido | Compliance | Análise de risco | ARF 6.6.3.7[12] |
| Mapeamento do nível de garantia | Compliance | Documento de mapeamento | Art. 5a(11)[1] |
| Regras de step-up | Fraude | Regras, registros de decisão | ARF 6.6.3.9[12] |
| Rota alternativa equivalente sem carteira | Produto | Revisão da jornada e do preço | Art. 5a(15)[1] |
| Canais de apagamento e de reclamação | Privacidade | Tickets, tempos de resposta | Art. 5a(4)(d)[1] |
| Cronograma de retenção | Privacidade | Cronograma, registros de exclusão | Art. 77[10] |
| Regra do retrato | Privacidade | Teste de retenção por campo | Art. 3a[6] |
| Triagem de DPIA | Privacidade | DPIA assinada ou triagem | Art. 35[13] |
| Mapa de atributos do Art. 22 | Compliance | Procedimento, amostras | Art. 22[10] |
| Manuais de resposta a incidentes | Segurança | Relatórios de simulação | Art. 5[9] |
| Contrato com intermediário | Compras | Contrato, relatórios de auditoria | Art. 5b(10)[1] |
Um plano de preparação para a EUDI Wallet até dezembro de 2027
As datas em negrito vêm dos textos; o restante é sugestão nossa.
| Quando | Objetivo | Entregável |
|---|---|---|
| Novembro de 2026 | Escopo e responsáveis | Memorando de escopo, responsável, lista de lacunas |
| 24 de dezembro de 2026 | Regras de registro passam a valer; carteiras devidas | Registro nacional e política de registro verificados para cada Estado-Membro de origem |
| Janeiro a março de 2027 | Desenho | Usos pretendidos, listas de atributos, triagem de DPIA, rota escolhida |
| Abril a junho de 2027 | Desenvolvimento e contratação | Testes de referência, termos de fornecedores, tabela de retenção |
| 10 de julho de 2027 | O AMLR passa a ser aplicável | Mapa do Artigo 22 e procedimentos do Artigo 9 em produção |
| Julho a setembro de 2027 | Registro | Registro, certificados, páginas de privacidade, treinamento do suporte |
| Outubro a novembro de 2027 | Comprovação | Piloto, simulação de incidente, auditoria interna |
| 24 de dezembro de 2027 | Prazo de aceitação | Aprovação para produção, monitoramento em funcionamento |
Verificação no meio do plano
Monte agora o fluxo, as evidências e a alternativa com eIDs nacionais e documentos e depois leia o guia de integração.
O que fazer este mês: um checklist de preparação para a EUDI Wallet
- Redija o memorando de escopo para o Artigo 5f(2).
- Defina o responsável.
- Liste todos os fluxos que poderiam aceitar uma carteira.
- Elabore a lista mínima de atributos para cada fluxo.
- Identifique seu registrador e a política nacional de registro.
- Mapeie os dados do Artigo 22(1) que sua rota de carteira não vai fornecer.
- Inicie a triagem de DPIA.
- Defina como padrão para o retrato verificar e descartar.
- Verifique se os canais de privacidade e de suporte estão prontos para pedidos relacionados à carteira.
- Liste os fornecedores que teriam acesso a dados da carteira.
Como a Didit ajuda na preparação para a EUDI Wallet
A Didit oferece a rota sem carteira e o fluxo de trabalho em torno dela. A aceitação da EUDI Wallet está chegando em breve; veja a página da EUDI Wallet, que resume assim: "Integre hoje e mantenha quando a carteira chegar."[17][23] Não temos nenhum status de registro ou aprovação nos termos dessas regras, e as obrigações da sua empresa continuam com a sua empresa.
A Didit fornece
- eIDs nacionais já disponíveis: MitID, BankID Sweden, Finnish Trust Network, Smart-ID e Mobile-ID[24]
- Verificação de documentos com leitura do chip por NFC, prova de vida e comparação facial
- Autenticação biométrica para usuários recorrentes[21]
- Retenção de 1 mês a 10 anos e exclusão sob demanda[18]
- Registros de auditoria e revisão de casos pelo princípio dos quatro olhos[19][20]
Fica com você
- Decisão de escopo e políticas
- Seu registro e os usos pretendidos
- Seu apetite de risco e as decisões sobre clientes
- Obrigações de responsável pelo tratamento nos termos do GDPR: a Didit atua como subcontratante[18]
- Contato com o regulador e notificações de terceirização
Para a avaliação de fornecedores, as garantias da Didit cobrem SOC 2 Tipo 1 e Tipo 2, ISO/IEC 27001 e detecção de ataques de apresentação iBeta Nível 1.[22] Para as obrigações de prevenção à lavagem de dinheiro, veja a nossa página sobre o AMLR e a verificação por eID nacional para a rota que já funciona hoje. Os custos estão na página de preços.
Implante primeiro sua rota alternativa
Execute eIDs nacionais e documentos em um único fluxo de trabalho, com as evidências de que seus controles precisam.
Principais conclusões
- A preparação para a EUDI Wallet é um programa de controles: 13 domínios, cada um com um responsável e evidências.
- O registro é transparência, não aprovação, e pedir dados em excesso é motivo expresso para suspendê-lo ou cancelá-lo.
- A revogação e a vinculação ao dispositivo são recomendações do ARF, então sua política precisa decidir sobre elas.
- Uma carteira não fornece todo o conjunto de dados do Artigo 22, e uma rota alternativa é obrigatória na prática.
- O retrato agora tem sua própria regra de retenção: o padrão é verificar e descartar.
Perguntas frequentes
Quais políticas uma empresa precisa ter antes de aceitar a EUDI Wallet?
No mínimo: uma decisão de escopo, uma política com um responsável nomeado, uma lista de atributos por uso pretendido, regras de certificados e chaves, regras de verificação de confiança e de reforço de verificação, uma rota alternativa, regras de retenção, uma triagem de DPIA, roteiros operacionais para incidentes e cláusulas com fornecedores.[1][3][13]
Toda empresa regulada precisa aceitar a EUDI Wallet até 24 de dezembro de 2027?
Não. O Artigo 5f(2) abrange as partes utilizadoras privadas obrigadas pelo direito da União ou nacional, ou por contrato, a usar autenticação forte do usuário para identificação online. Ficam de fora as microempresas e pequenas empresas, e a obrigação só vale a pedido voluntário do usuário. A data é calculada como 36 meses a partir de 24 de dezembro de 2024. As plataformas em linha de muito grande dimensão têm um dever separado no Artigo 5f(3).[1]
Precisamos de um certificado de acesso e também de um certificado de registro?
Planeje os dois. Os certificados de acesso autenticam você perante a carteira e são obrigatórios para as partes registradas. Os certificados de registro listam os usos pretendidos e os atributos que você registrou. Desde o 2026/1730, os Estados-Membros devem autorizar pelo menos um prestador e garantir a emissão automatizada. O dever da carteira de validar os certificados de registro se aplica a partir de 11 de agosto de 2028. Esse adiamento não abrange os certificados de acesso.[3][4][6][7][12]
O nível de garantia elevado basta para a diligência devida em relação ao cliente na prevenção à lavagem de dinheiro?
Ele cobre a verificação de identidade, não toda a diligência devida. O Artigo 22(6)(b) do AMLR aceita meios de identificação eletrônica de nível substancial ou elevado. Você ainda precisa dos dados do Artigo 22(1) que o PID não traz, além dos beneficiários efetivos, da finalidade, da triagem e do monitoramento. Os projetos de normas da AMLA, que ainda não têm força de lei, dizem que os atributos faltantes são obtidos por outros meios.[10][11]
Podemos guardar o retrato de uma apresentação da carteira?
Só em casos limitados. O Artigo 3a(3) do 2024/2977, inserido pelo 2026/1731, proíbe a retenção, salvo se o tratamento for necessário para identificação e autenticação em conformidade com o direito da União em matéria de proteção de dados, ou se o direito da União ou nacional a previr. Como padrão, verifique e descarte.[6]
Por quanto tempo guardamos os dados da carteira?
As entidades obrigadas guardam as informações de diligência devida em relação ao cliente, incluindo as obtidas por meios de identificação eletrônica, por 5 anos a partir do fim da relação ou da recusa, e depois as apagam, sem prejuízo de outras leis. Fora da prevenção à lavagem de dinheiro, aplicam-se os limites de conservação do GDPR para cada finalidade.[10][13]
Podemos usar um intermediário, e quem continua responsável?
Sim, pode. Um intermediário é considerado parte utilizadora e não pode armazenar dados sobre o conteúdo da transação. Você e o intermediário devem acordar quais verificações ele executa. As entidades obrigadas continuam integralmente responsáveis por qualquer ação ligada às tarefas terceirizadas e notificam o supervisor antes de a terceirização começar.[1][10][12]
O Didit aceita EUDI Wallets hoje?
Não. A aceitação da EUDI Wallet chega em breve ao Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID e Mobile-ID já funcionam hoje, junto com a verificação de documentos.[17][23][24]
Fontes
- Regulamento (UE) nº 910/2014 (eIDAS), texto consolidado de 18 de outubro de 2024, EUR-Lex.
- Regulamento (UE) 2024/1183, EUR-Lex, Jornal Oficial de 30 de abril de 2024.
- Regulamento de Execução (UE) 2025/848 da Comissão, registro das partes utilizadoras da carteira, EUR-Lex.
- Regulamento de Execução (UE) 2026/1730 da Comissão, que altera o 2025/848, EUR-Lex, Jornal Oficial de 22 de julho de 2026.
- Regulamento de Execução (UE) 2024/2977 da Comissão, dados de identificação pessoal e certificados, EUR-Lex.
- Regulamento de Execução (UE) 2026/1731 da Comissão, que altera os 2024/2977, 2024/2979, 2024/2980 e 2024/2982, EUR-Lex, Jornal Oficial de 22 de julho de 2026.
- Regulamento de Execução (UE) 2024/2982 da Comissão, protocolos e interfaces, EUR-Lex.
- Regulamento de Execução (UE) 2025/846 da Comissão, correspondência transfronteiriça de identidade, EUR-Lex.
- Regulamento de Execução (UE) 2025/847 da Comissão, violações de segurança das carteiras, EUR-Lex.
- Regulamento (UE) 2024/1624 (AMLR), EUR-Lex, Jornal Oficial de 19 de junho de 2024.
- Relatório final, projeto de RTS nos termos do Artigo 28(1) do AMLR, AMLA, projeto, sem força de lei.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Comissão Europeia, 23 de julho de 2026.
- Regulamento (UE) 2016/679 (GDPR), EUR-Lex.
- Regulamento (UE) 2022/2554 (DORA), EUR-Lex.
- TechDispatch sobre carteiras de identidade digital, Autoridade Europeia para a Proteção de Dados, 16 de dezembro de 2025.
- Repositório do verificador de referência da UE, eu-digital-identity-wallet no GitHub.
- Carteiras de identidade digital, documentação da Didit.
- Retenção e exclusão de dados, documentação da Didit.
- Registros de auditoria, documentação da Didit.
- Revisão por quatro olhos (4-eyes), documentação da Didit.
- Autenticação biométrica, documentação da Didit.
- Segurança e compliance, documentação da Didit.
- Página de soluções para a EUDI Wallet, Didit.
- Conformidade com o AMLR, documentação da Didit.
Veja como as rotas de documento e de eID nacional se encaixam na página da EUDI Wallet.
Comece pela rota que você já pode usar hoje
Construa sobre eIDs nacionais e documentos enquanto as carteiras são implantadas.
Artigos relacionados
- Aceitação transfronteiriça da EUDI Wallet: uma integração para toda a UE
- Preparação para a EUDI Wallet: políticas e controles para instituições reguladas
- Vinculação ao titular na EUDI Wallet: o que uma apresentação realmente prova
- Integração com a EUDI Wallet: como escolher sua rota (guia 2026)
- Verificação de identidade FINTRAC em 2026: métodos, normas e C-12
- Lei 25 do Quebec e biometria: guia de verificação de identidade (2026)