
Pokea Google Wallet ID katika usajili wako: mwongozo wa muunganisho
Jinsi ya kupokea Google Wallet ID ukitumia Didit: sandbox kwanza, Register with Google mara moja, mtiririko uliopangishwa au API inayojitegemea, programu za Android, mbadala wa hati na kusoma matokeo yaliyothibitishwa.
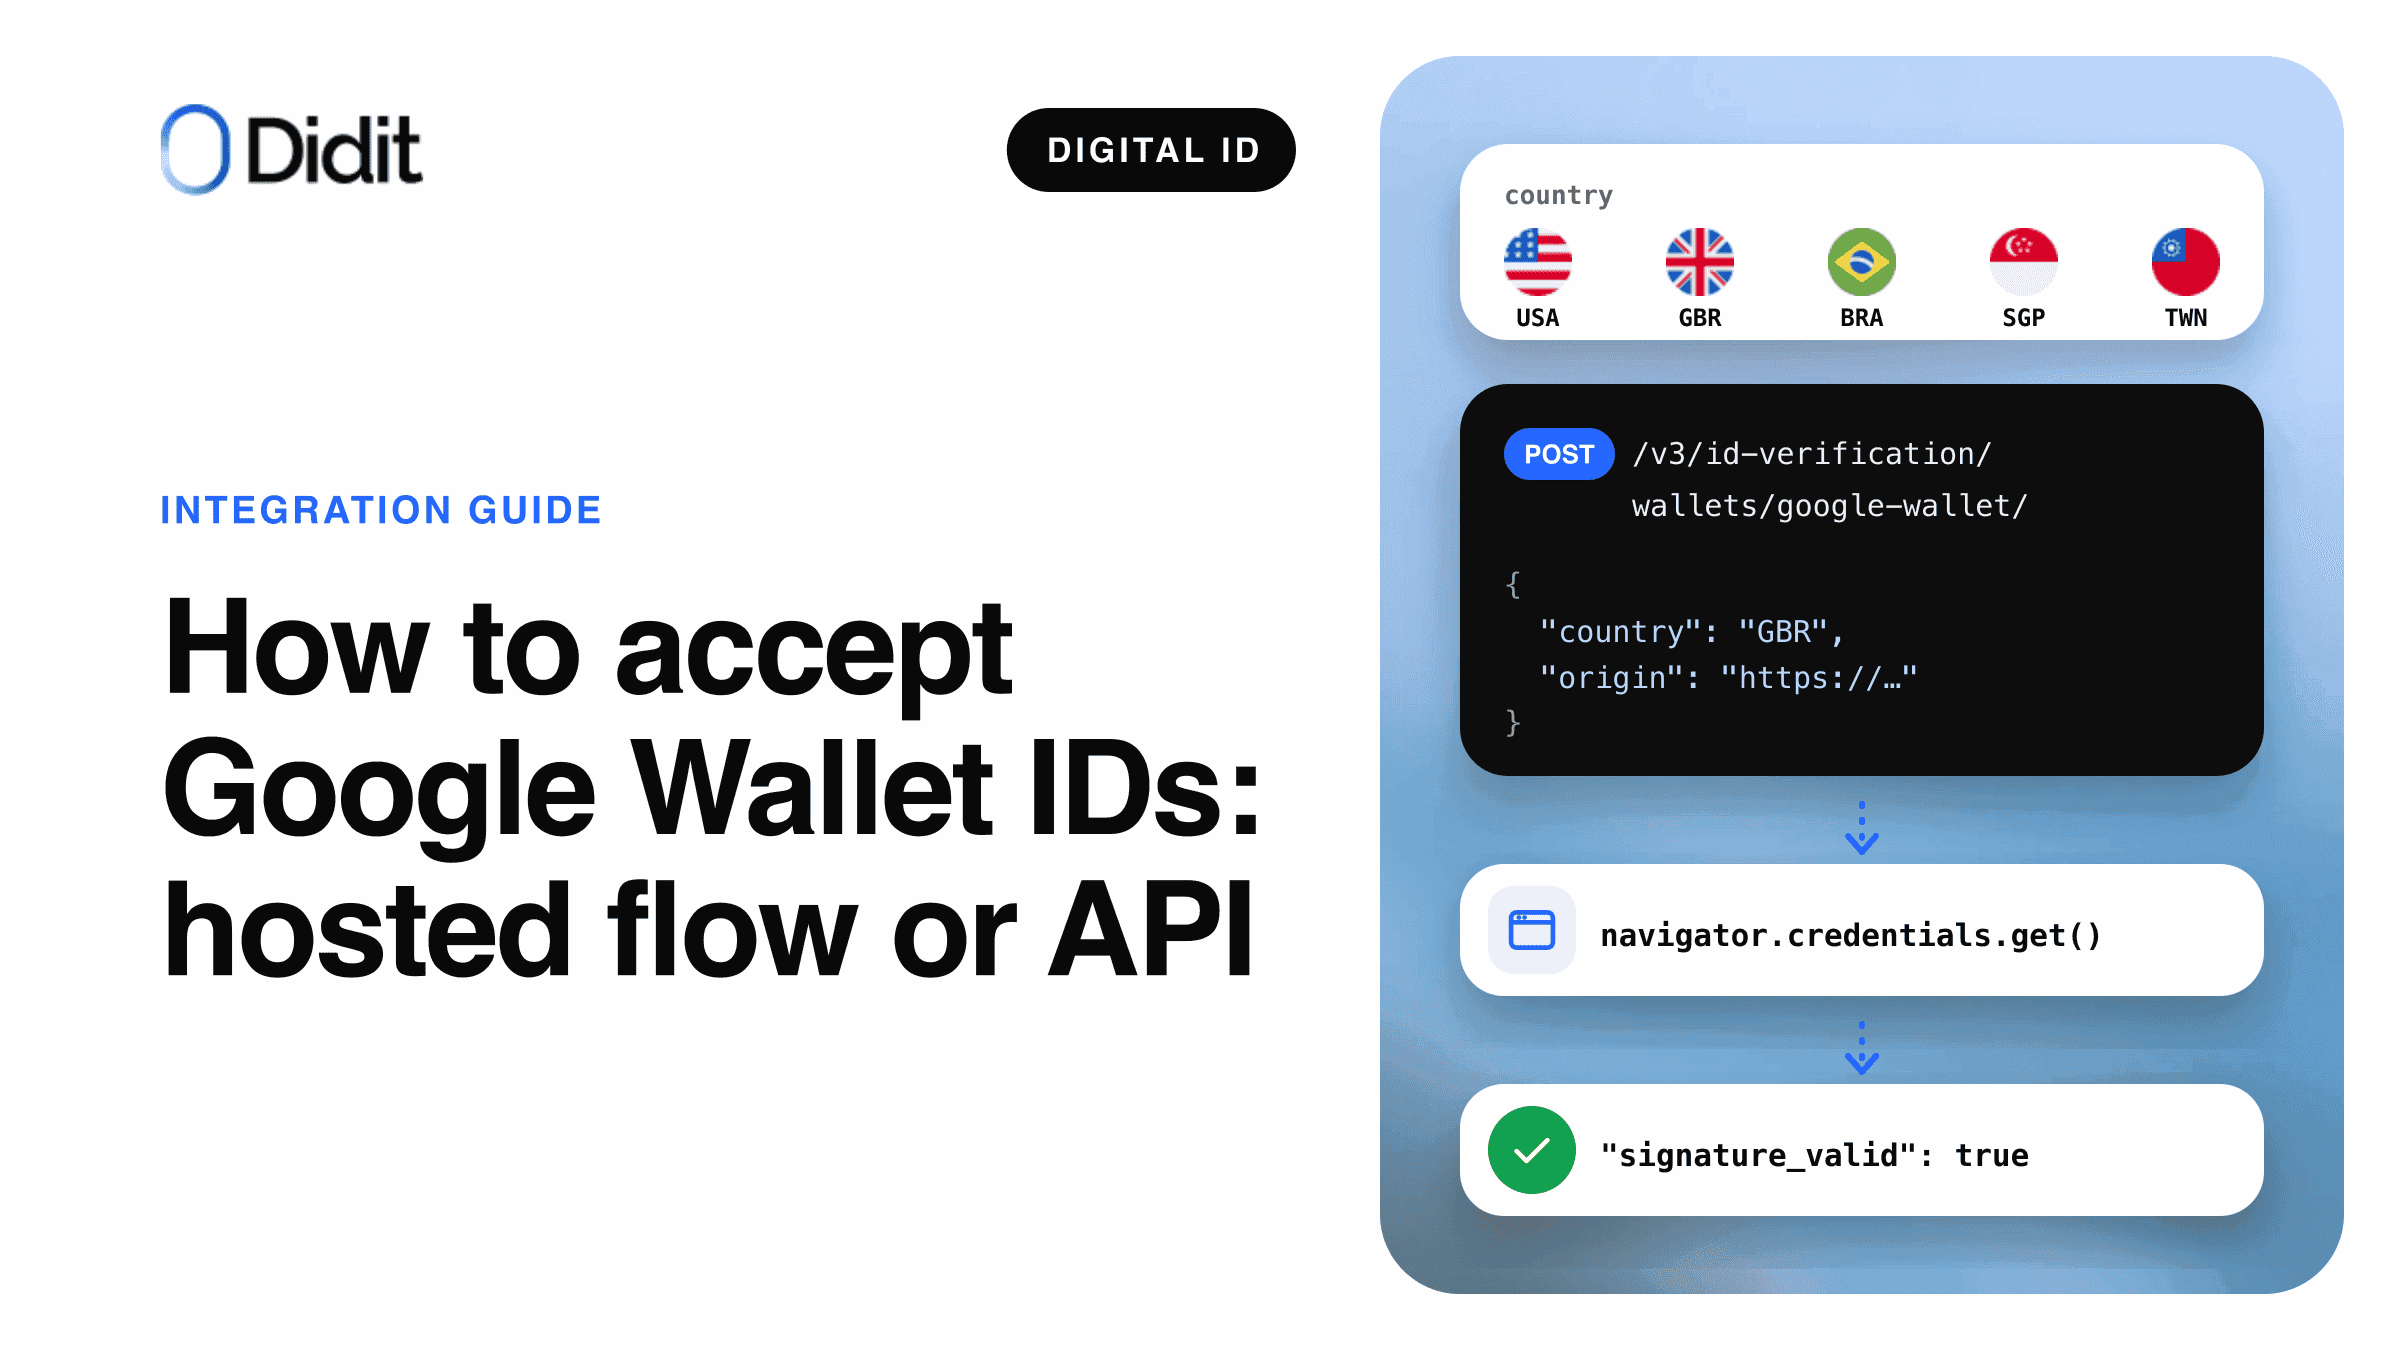
Kwa kifupi
Ili kukubali Google Wallet ID katika mchakato wako wa usajili, jenga kwanza kwenye sandbox, sajili kila programu ya uzalishaji na Google mara moja kutoka kwenye dashibodi ya Didit, kisha washa Google Wallet kwa nchi katika mtiririko wa kazi au ita API inayojitegemea kutoka kwenye ukurasa wako au programu ya Android.
- Mtiririko unaosimamiwa: washa Google Wallet katika hatua ya ID Verification na ubakize ukamataji wa hati kama njia mbadala.
- API inayojitegemea: anza kutoka kwenye mfumo wako wa nyuma, omba pochi ndani ya mbonyezo, wasilisha jibu la pochi mara moja.
- Chukulia tu matokeo yaliyokamilika na yaliyothibitishwa yaliyosomwa kutoka kwenye mfumo wako wa nyuma kama uthibitisho wa utambulisho.
Mwongozo huu ni kwa msanidi programu anayeandika muunganisho na meneja wa bidhaa anayeiweka katika usajili. Unajumuisha njia zote mbili za kukubali Google Wallet ID ukitumia Didit: mtiririko unaosimamiwa na API inayojitegemea. Ili kuona kilichozinduliwa na kwa nini ni muhimu, soma uthibitishaji wa Google Wallet ID. Kuhusu kiwango cha kivinjari kilicho chini yake, soma mwongozo wetu wa Digital Credentials API.
Mtu hushiriki pasi ya kitambulisho iliyoundwa kutoka kwa pasipoti au, nchini Marekani, leseni ya udereva ya simu kutoka jimbo linaloauniwa, kutoka Google Wallet au pochi nyingine inayooana ya Android. Didit huikubali katika nchi tano: Marekani, Uingereza, Brazili, Singapuri na Taiwan.[1]
Njia mbili za kukubali Google Wallet ID
Zote mbili hurejesha sifa zile zile zilizothibitishwa na uamuzi ule ule wa signature_valid.[1]
Ya haraka zaidi kuzindua
Mtiririko unaosimamiwa (Sessions API)
- Didit huonyesha “Thibitisha kwa kitambulisho cha kidijitali” pale tu ambapo kivinjari na kifaa vinavyoiunga mkono
- Sheria za mtiririko wa kazi na njia mbadala ya hati huendeshwa katika kipindi kile kile
- Ipachike ukitumia Web SDK au iframe
Didit huendesha skrini
Udhibiti kamili
API inayojitegemea
- Ukurasa wako au programu ya Android huuliza pochi moja kwa moja
- Hakuna mtiririko wa kazi, hakuna
workflow_id, hakunareturn_url - Unaunda kitufe, mbinu ya kujaribu tena na njia yoyote mbadala
Kiolesura chako huendesha skrini
Mtiririko unaosimamiwa huja na njia mbadala ya hati ikiwa tayari imeunganishwa. Programu asilia ya Android au skrini maalum ya usajili huelekeza kwenye API inayojitegemea.
Kabla ya kuanza
Kamilisha haya kabla ya kuandika msimbo.
- Unda programu ya sandbox: haihitaji usajili na Google na haitozi krediti zozote.[2]
- Andika chanzo cha HTTPS kitakachouliza pochi, kama vile
https://app.example.com. - Sajili jina la mwenyeji la chanzo hicho kama hostname ya kurudi ya programu yako, au tumia kikoa chako cha white-label.[2]
- Weka ufunguo wa API kwenye mfumo wako wa nyuma: kila wito wa Didit hubeba
x-api-keyna hufanywa upande wa seva.
Pochi hukataa ombi lililofanywa kutoka kwa chanzo chochote kile tofauti na kile ulichoanza nacho, kwa hivyo chanzo si jambo dogo la kurekebisha baadaye.[2] Didit hukubali Google Wallet katika nchi tano.
| Nchi | Thamani ya API | Vitambulisho ambavyo watu wanaweza kushiriki |
|---|---|---|
| Marekani | USA | Pasi ya kitambulisho kutoka kwa pasipoti, leseni ya udereva ya simu kutoka majimbo ya Marekani yanayoauniwa |
| Uingereza | GBR | Pasi ya kitambulisho kutoka kwa pasipoti |
| Brazili | BRA | Pasi ya kitambulisho kutoka kwa pasipoti |
| Singapuri | SGP | Pasi ya kitambulisho kutoka kwa pasipoti |
| Taiwan | TWN | Pasi ya kitambulisho kutoka kwa pasipoti |
Nchi na thamani za API za Google Wallet kwenye Didit.[1][2]
Chaguo la 1: mtiririko unaosimamiwa
Katika mtiririko unaosimamiwa, Google Wallet ni njia moja zaidi katika hatua ya ID Verification ya mtiririko wa kazi. Kwenye dashibodi, fungua mtiririko wa kazi, nenda kwenye ID Verification, chagua nchi inayoauniwa na uwashe Google Wallet miongoni mwa pochi zinazokubaliwa. Kupitia API, ni kizuizi cha wallet kwa kila nchi:
{"USA": {"document": {"enabled": true}, "wallet": {"enabled": true, "providers": ["google_wallet"], "on_failure": "fallback_to_document"}}}
wallet.providers ni orodha ya kukubali, si orodha ya upangaji wa vipaumbele: mtu huchagua miongoni mwa chochote ulichokubali.[1] wallet.on_failure huamua kinachotokea wakati hatua ya pochi haimaliziki kwa matokeo yaliyothibitishwa.
1Unda kipindi
Mfumo wako wa nyuma huita Sessions API pamoja na mtiririko wa kazi.
2Didit hukagua kivinjari
Njia hii hutolewa tu pale ambapo kivinjari na kifaa vinaweza kuomba pochi.
Mtu anashiriki kitambulisho cha kidijitali
Imethibitishwa
Sifa zilizotiwa saini zinafika kwenye kipindi.
Fuata on_failure
Ukamataji wa hati, au ID Verification iliyokataliwa.
3Soma uamuzi
Webhook au matokeo ya kipindi, kwenye mfumo wako wa nyuma.
Mtiririko unaosimamiwa ukiwa na Google Wallet kama njia ya kwanza.
Kupachika mtiririko unaosimamiwa ndani ya iframe
Ikiwa mtiririko unaosimamiwa unafunguka ndani ya ukurasa wako mwenyewe, kivinjari lazima kiruhusiwe kuomba pochi kutoka ndani ya iframe. Tumia Web SDK 0.5.1 au toleo jipya zaidi, au ongeza digital-credentials-get kwenye sifa ya allow ya iframe.[1][5]
Tahadhari
Bila digital-credentials-get, kivinjari kinakataa ombi la pochi ndani ya iframe.
Kile ambacho mtiririko unaosimamiwa huwaonyesha watumiaji wako
Hakuna kuelekezwa upya. Mtu huyo anathibitisha katika kidokezo cha pochi cha kivinjari au cha Android, ambacho kinaonyesha jina na nembo ya kampuni yako. Kwenye kivinjari cha kompyuta ya mezani, kivinjari kinachora msimbo wake wa QR ili mtu huyo aweze kujibu kutoka kwenye pochi iliyo kwenye simu yake.[1][2] Kitufe kinasema “Thibitisha kwa kitambulisho cha kidijitali”, kwa sababu pochi yoyote ya Android inayooana inaweza kujibu, na kinabeba ikoni ya pochi ya jumla.
Hatua ya 1
Kwenye hatua ya kitambulisho, mtu huyo anachagua chaguo lililoandikwa "Thibitisha kwa kitambulisho cha kidijitali".
1Mtu anachagua chaguo la kitambulisho cha kidijitali.
Hatua ya 2
Kivinjari au Android inafungua kidokezo chake cha pochi chenye jina na nembo yako, na mtu huyo anaidhinisha kushiriki kwenye simu yake.
2Kidokezo cha pochi ni cha kivinjari au Android.
Hatua ya 3
Mtu huyo akifunga kidokezo, ukurasa unasema "Pochi yako haijakamilisha" na kutoa chaguo la "Jaribu tena" au "Changanua kitambulisho chako badala yake".
3Kidokezo kilichoghairiwa kinaongoza kwenye kujaribu tena au kuchanganua hati.
Hatua kwa maneno. Mchoro, si picha ya skrini yoyote halisi; lebo zilizonukuliwa ni maneno halisi ya mtiririko unaosimamiwa.
Chaguo la 2: API inayojitegemea, hatua kwa hatua
Kwa API inayojitegemea, ukurasa wako au programu ya Android huuliza pochi yenyewe, kupitia W3C Digital Credentials API.[7] Hakuna ukurasa unaosimamiwa na Didit na hakuna msimbo wa QR wa Didit.[2]
Mtu anagusa Shiriki
Ombi la Google Wallet linalojitegemea. Ufunguo wa API hautoki kamwe kutoka kwenye mfumo wako wa nyuma.
Hatua ya 1: anza na chanzo chako
Mfumo wako wa nyuma huita POST /v3/id-verification/wallets/google-wallet/ ukiwa na x-api-key, Idempotency-Key na kiini cha JSON chenye country na origin. Unaweza kuongeza vendor_data (kumbukumbu ya mteja wako, hadi baiti 2,000 za UTF-8) na metadata.[2][3]
{"country": "USA", "origin": "https://app.example.com", "vendor_data": "your-customer-reference"}
Jibu linabeba request_id, wallet_verification.interaction = "digital_credentials" na next_action.type = "request_digital_credential". Kabidhi next_action.digital_credentials.request kwenye ukurasa.
Hatua ya 2: omba pochi ndani ya kitendo cha mtumiaji
Ita navigator.credentials.get({digital: request}) kutoka kwa kishughulikiaji cha mbonyezo cha kitufe chako cha “Thibitisha kwa kitambulisho cha kidijitali”, kwenye chanzo ulichoanza nacho. Wito huo lazima uendeshwe ndani ya kitendo cha mtumiaji, kwa hivyo usiweke hatua ya asinkroni kati ya mbonyezo na wito: lete ombi kabla ya mbonyezo.[2] Onyesha kitufe pale tu ambapo kivinjari kinaweza kufanya hivi, kwa mfano wakati "DigitalCredential" in window ni kweli.
Kumbuka
Kidokezo kilichoghairiwa hukataliwa kwa NotAllowedError au AbortError; NotSupportedError inamaanisha kivinjari hiki hakiwezi kuomba pochi. Elekeza kughairi kwenye kujaribu tena na njia yako ya hati; pale ambapo kivinjari hakiwezi kuomba pochi, ficha chaguo hilo.[2]
Hatua ya 3: wasilisha jibu la pochi
Tuma kile ambacho pochi ilirudisha, {protocol, data}, kwenye mfumo wako wa nyuma. Kutoka hapo, ita POST /v3/id-verification/wallets/verifications/{request_id}/response/ ukiwa na kiini {"response": {...}}. Wasilisha mara moja: uwasilishaji wa pili unarudisha uthibitishaji uliokuwa umeamuliwa tayari.[2][4]
Nyuma ya wito huo, Didit inakagua sahihi ya mtoaji dhidi ya mizizi inayoaminika ya mtoaji, kila thamani iliyorudishwa dhidi ya muhtasari wake uliosainiwa, na sahihi ya kifaa kwenye chanzo chako na ombi hili.[4]
Programu za Android
Programu asilia ya Android inatumia Jetpack Credential Manager ikiwa na ombi lile lile.[2][8] Jenga GetDigitalCredentialOption kutoka kwa next_action.digital_credentials.request, ita getCredential, na utume credentialJson iliyorudishwa kwenye mfumo wako wa nyuma kama kiini cha response.[2]
Chanzo ni tofauti. Badala ya chanzo cha HTTPS, tuma android:apk-key-hash: ikifuatiwa na SHA-256 ya base64 ya cheti cha kusaini cha programu yako, bila padding.[2]
| Hitilafu | Wapi | Nini cha kufanya |
|---|---|---|
origin_invalid | Kuanza, 400 | Tuma chanzo cha HTTPS au chanzo cha programu ya Android |
origin_not_allowed | Kuanza, 400 | Sajili jina la mwenyeji kama hostname ya kurudi |
not_a_digital_credentials_wallet | Wasilisha, 409 | Uthibitishaji huu haupokei jibu la pochi |
Hitilafu tatu za kushughulikia katika muunganisho unaojitegemea.[2]
Kushughulikia matokeo na webhook
Jibu la kuwasilisha ni uthibitishaji ulioamuliwa. Unaweza pia kulisoma kwa GET /v3/id-verification/wallets/verifications/{request_id}/, au kulipokea katika webhook ya status.updated yenye webhook_version: "v3". session_id ya webhook inalingana na request_id, na utambulisho wa pochi unaonekana na verification_method: "wallet".[2] Thibitisha sahihi ya webhook na ufanye kishughulikiaji kiwe idempotent: uwasilishaji ulioshindwa hujaribiwa tena.
| Uga | Kile inachokueleza |
|---|---|
full_name, date_of_birth | Nyuga sanifu za utambulisho kwenye matokeo ya uthibitishaji wa kitambulisho |
wallet_verification.attributes | document_number, document_expiry_date na madai mengine yaliyoshirikiwa |
signature_valid | Uamuzi wa Didit kuhusu dai lililotiwa sahihi, ambalo hukaguliwa ndani ya Didit na halirudishwi |
assurance | cryptographic: ushahidi ni kitambulisho kilichotiwa sahihi |
| Kiwango cha uhakika | Imara |
portrait | null: Google Wallet haishiriki picha ya uso, kwa hivyo hakuna ulinganishaji wa uso dhidi yake |
Kile ambacho uthibitishaji uliokamilika wa Google Wallet hurudisha. Utaifa hurudishwa kwa pasi ya kitambulisho pekee.[1]
Kitambulisho kinachoshindwa si jibu la hitilafu. Ni uthibitishaji ulioamuliwa wenye matokeo failed.[2] Katika mtiririko unaosimamiwa matokeo hayo hayo huendesha wallet.on_failure.
| Matokeo | Inamaanisha | Inatozwa |
|---|---|---|
verified | Mtu huyo alishiriki kitambulisho na sifa zilizotiwa sahihi zilithibitishwa kuwa sahihi | Ndiyo |
cancelled | Mtu huyo alijiondoa kwenye kidokezo cha pochi | Hapana |
timeout | Muda wa dirisha la kuingia umekwisha (dakika 10 kwa chaguomsingi kwa pochi) | Hapana |
failed | Kuingia hakukamilika au dai halikuthibitika | Hapana |
Matokeo ya pochi na utozaji.[1]
Tahadhari
Kurudi kwa kivinjari au thamani iliyotumwa na ukurasa wako si uthibitisho wa utambulisho. Idhinisha akaunti tu kwa matokeo ya verified yaliyokamilika ambayo mfumo wako wa nyuma umesoma kutoka Didit, kupitia API au kupitia webhook iliyotiwa saini.[2]
Kuunganisha njia mbadala ya hati
Si kila mtu ana kitambulisho cha kidijitali, na si kila kivinjari kinaweza kuomba pochi. Mtiririko unaosimamiwa huficha njia hiyo pale ambapo kivinjari hakiwezi kufanya ombi, na huweka ukamataji wa hati.[1] Wakati on_failure imewekwa kuwa fallback_to_document, jaribio la pochi lililoghairiwa, lililopitwa na wakati au lililoshindwa humpeleka mtu kwenye ukamataji wa hati katika kipindi hicho hicho. Ikiwa imewekwa kuwa decline, kipindi hukamilika kwa ID Verification iliyokataliwa. Ikiwa ukamataji wa hati umezimwa kwa nchi hiyo, fallback_to_document pia hukataliwa, kwa sababu hakuna njia mbadala ya kurejea.[1]
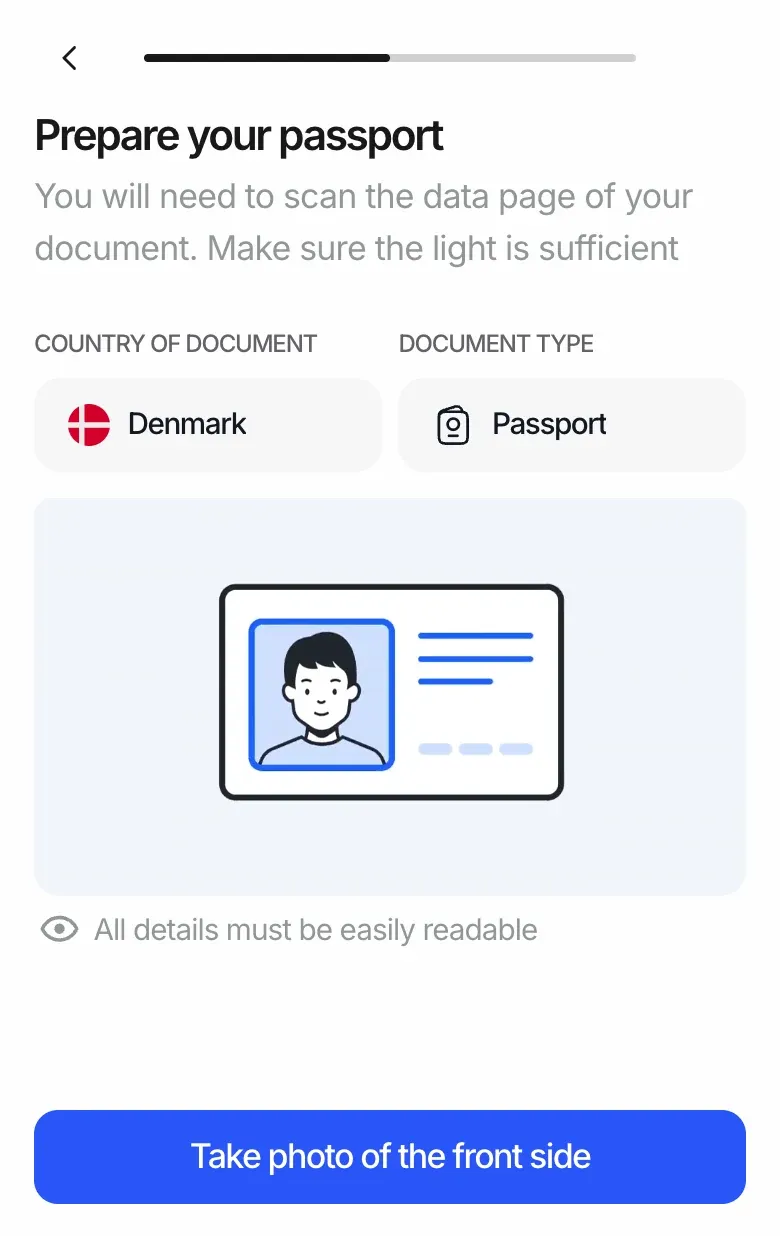
Hatua ya ukamataji wa hati anayofikia mtu baada ya “Changanua kitambulisho chako badala yake”.
Katika API inayojitegemea hatua hii ni yako: toa ukaguzi wa hati wakati matokeo si verified.
Kufanya majaribio katika sandbox
Programu ya sandbox huendesha hatua sawa na uzalishaji kwa pochi iliyoigwa. Majibu hubeba simulated: true, jibu lolote lililowasilishwa huamua uthibitishaji, na hakuna krediti zinazotozwa. Uidhinishaji ulioigwa ni data ya mfano, si utambulisho uliothibitishwa.[2]
sandbox_scenario | Kile inachojaribu |
|---|---|
wallet_cancelled | Kujaribu tena na njia yako mbadala pale ambapo mtu anajiondoa |
wallet_timeout | Ombi lililopitwa na wakati |
wallet_provider_error | Pochi isiyokamilika |
Matukio ya sandbox. Programu za uzalishaji hukataa sandbox_scenario.[2]
Kuanza uzalishaji: Sajili na Google
Kila programu ya uzalishaji husajiliwa kwenye Google mara moja. Dashibodi huonyesha “Inafanya kazi katika sandbox sasa. Sajili na Google kabla ya kuanza uzalishaji.” kwenye programu ya sandbox. Hadi programu ya uzalishaji isajiliwe, kuhifadhi mtiririko wa kazi unaowasha Google Wallet hukataliwa kwa ujumbe “Sajili programu hii na Google kabla ya kuwasha Google Wallet.”[1]
1Fungua hatua ya ID Verification
Kwenye dashibodi, tafuta safu mlalo ya Google Wallet ya nchi inayoauniwa.
2Chagua Sajili na Google
Kidirisha cha mazungumzo “Sajili na Google Wallet” hufunguka. Ni Msimamizi pekee anayeweza kukiwasilisha.
3Jaza sehemu tano
Jina la taasisi ya kisheria, jina linaloonekana kwenye Google Wallet, nembo ya mraba, URL ya sera ya faragha na madhumuni.
4Imesajiliwa
Beji ya hadhi hubadilika kutoka Inahitaji usajili hadi Inasajiliwa hadi Imesajiliwa.
Usanidi wa mara moja huchukua takriban dakika moja; dashibodi inasema kwa kawaida huwa tayari ndani ya dakika chache.[1]
Kidirisha cha mazungumzo kinaeleza hatua hiyo kwa mstari mmoja: “Didit husajili kampuni yako na Google kama mthibitishaji wako. Google inahitaji hii mara moja kabla ya watumiaji wako kushiriki vitambulisho vyao vya Google Wallet na wewe.” Jina linaloonekana kwenye Google Wallet huchukua hadi herufi 64; nembo ni PNG au JPG ya mraba ya angalau 256 x 256 px. Kidirisha pia kinaonyesha mapema kile watu watakachoshiriki.
Jinsi Didit inavyokusaidia kukubali kitambulisho cha Google Wallet
Didit huendesha ombi la pochi, usajili wa Google, ukaguzi na njia mbadala nyuma ya API moja, kando ya pochi nyingine za vitambulisho vya kidijitali inazoziauni. Uthibitishaji wa kitambulisho cha Google Wallet unagharimu $0.20 kwa kila uthibitishaji uliokamilika kulingana na bei ya orodha. Kuingia kulikoghairiwa, kuisha muda wake, kukataliwa au kutokamilika hakutozwi, na njia mbadala ya hati ni ukaguzi tofauti unaotozwa kwa bei ya uthibitishaji wa hati (bei).[6] Kwenye dashibodi: Mtiririko wa kazi, ID Verification, Nchi, Pochi zinazokubalika.
Didit hutoa
- Ombi la pochi lililotiwa saini na usajili wa Google
- Ukaguzi wa mtoaji, muhtasari na sahihi ya kifaa
- Mtiririko unaosimamiwa, sandbox na njia mbadala ya hati
- Uthibitishaji ulioamuliwa kupitia API na webhook
Inabaki kwako
- Vyanzo vyako, hostname za kurudi na ufunguo wa API
- Kitufe, kujaribu tena na maandishi katika kiolesura chako mwenyewe
- Nchi na matokeo gani unayokubali
- Uamuzi wa usajili na sera yako ya uzingatiaji.
Ongeza Google Wallet kwenye usajili wako
Iunde katika sandbox leo, sajili na Google mara moja, na ulipe tu kwa ukaguzi uliokamilika.
Mambo muhimu ya kuzingatia
- Sandbox haihitaji usajili; kila programu ya uzalishaji husajiliwa kwenye Google mara moja, kutoka kwenye dashibodi.
- Mtiririko unaosimamiwa hutoa “Thibitisha kwa kitambulisho cha kidijitali” pale tu inapofanya kazi na huweka ukamataji wa hati kama njia mbadala.
- Kwenye iframe, ruhusu
digital-credentials-getau tumia Web SDK 0.5.1 au toleo jipya zaidi. - Matokeo ya
verifiedyaliyokamilika yaliyosomwa kutoka mfumo wako wa nyuma pekee ndiyo uthibitisho wa utambulisho.
Maswali yanayoulizwa mara kwa mara
Je, ninahitaji mtiririko wa kazi ili kutumia Google Wallet?
Hapana. API inayojitegemea haihitaji mtiririko wa kazi na haina workflow_id. Mtiririko unaosimamiwa hutumia mtiririko wa kazi, ambapo Google Wallet huwashwa kwa kila nchi.
Je, ninatuma chanzo gani kwa ajili ya programu ya Android?
Tuma android:apk-key-hash: ikifuatiwa na SHA-256 ya base64 ya cheti cha kusaini cha programu yako, bila padding. Tovuti hutuma chanzo cha HTTPS cha ukurasa wake.
Kwa nini ombi la pochi linashindwa ndani ya iframe yangu?
Kivinjari kinakataa ombi hilo isipokuwa kama iframe inaliruhusu. Ongeza digital-credentials-get kwenye sifa ya allow ya iframe, au tumia Web SDK 0.5.1 au toleo jipya zaidi.
Je, ninaweza kuwasilisha jibu la pochi mara mbili?
Jibu huwasilishwa mara moja tu. Uwasilishaji wa pili hurejesha uthibitishaji uliokuwa umeamuliwa tayari.
Kitambulisho kilichoshindwa kinaonekanaje katika API?
Ni uthibitishaji ulioamuliwa wenye matokeo ya failed, si jibu la hitilafu. Katika mtiririko unaosimamiwa, unafuata wallet.on_failure.
Je, nifanyeje majaribio bila Google Wallet ID halisi?
Tumia programu ya sandbox. Inaiga hatua zilezile, inarudisha simulated: true, haitozi krediti zozote, na sandbox_scenario hujaribu matukio ya kushindwa.
Je, webhook hutambuaje uthibitishaji wa pochi?
session_id ya webhook ya status.updated inalingana na request_id kutoka kwa API ya pochi, na utambulisho wa pochi unabeba verification_method: "wallet". Tumia webhook_version: "v3" na uthibitishe saini.
Ni nini kitatokea ikiwa chanzo cha ukurasa wangu kinatofautiana na kile nilichoanza nacho?
Pochi inakataa ombi. Anza uthibitishaji ukitumia chanzo halisi kitakachouliza pochi, na sajili jina la mwenyeji wake kama hostname ya kurudi ya programu yako.
Vyanzo
- Digital ID wallets: Google Wallet, failure and fallback, pricing, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- Digital ID wallet APIs: Digital Credentials wallets (Google Wallet), webhooks, sandbox, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- API reference: Google Wallet, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- Submit a digital ID wallet response, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- In-context iframe integration, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- Pricing, nyaraka za Didit, ilisomwa 20 Novemba 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 Oktoba 2025.
- Verify digital credentials, Android Developers.
Mifumo hii hii inatumika pia kwa uthibitishaji wa eID. Ili kuona kila pochi unayoweza kukubali, anza kutoka pochi za vitambulisho vya kidijitali kwenye Didit.
Kubali Google Wallet ID ukitumia Didit
Washa “Thibitisha kwa kitambulisho cha kidijitali” katika mtiririko wa kazi, au ita API ya pochi kutoka ukurasa wako mwenyewe.
Makala zinazohusiana
- Google Wallet ID dhidi ya uthibitishaji wa hati: lini utumie ipi
- Digital Credentials API: jinsi tovuti zinavyofikia pochi za vitambulisho
- Pokea Google Wallet ID katika usajili wako: mwongozo wa muunganisho
- Google Wallet ID pass: kile biashara hupokea na inakofanya kazi
- Uthibitishaji wa Google Wallet ID sasa unapatikana Didit
- Majukwaa 7 Bora ya Programu ya eIDAS mnamo 2026