
الجاهزية لمحفظة EUDI: السياسات والضوابط للمؤسسات الخاضعة للتنظيم
دليل الجاهزية لمحفظة EUDI للمؤسسات الخاضعة للتنظيم: 13 مجالًا للضوابط، ومصفوفة ضوابط بالمسؤولين والأدلة، وخريطة للمادة 22 من AMLR، وخطة حتى 24 ديسمبر 2027، استنادًا إلى قوانين يوليو 2026 المعدِّلة وARF v3.0.0.
باختصار
لا تقتصر الجاهزية لمحافظ EUDI على تكامل تقني. فقبل أن تقبل جهة خاضعة للتنظيم محافظ الهوية الرقمية الأوروبية (EUDI)، تحتاج إلى سياسات مكتوبة وضوابط مطبقة فعلياً في 13 مجالاً، من التسجيل والشهادات إلى تقليل البيانات والاحتيال والسجلات والحوادث.[1]
- تقبل الشركات الخاصة التي يتجاوز حجمها حجم المؤسسات الصغيرة والتي تحتاج إلى المصادقة القوية للمستخدم بموجب قانون الاتحاد أو القانون الوطني أو بموجب عقد، المحفظةَ بناءً على طلب المستخدم بحلول 24 ديسمبر 2027 (محسوب من المادة 5f(2)).[1]
- التسجيل يحقق الشفافية، ولا يعني الموافقة. ولا يجوز لك طلب بيانات تتجاوز ما يبيّنه تسجيلك.[1][12]
- عدة فحوصات موصى بها فقط في إطار البنية والمرجع (ARF) v3.0.0، لذا تحسمها سياستك.[12]
السؤال الأصعب يقع على عاتق فرق الامتثال والأمن والمنتج: ما الذي يجب توثيقه كتابةً وإسناد مسؤوليته وإثباته في اليوم الذي يصل فيه أول عرض من المحفظة إلى بيئة الإنتاج.
يقرأ هذا الدليل النصوص الأساسية كما هي في 31 أكتوبر 2026، بما فيها قانونا التعديل الصادران في يوليو 2026، ويحوّلها إلى مصفوفة ضوابط وخطة مؤرخة للبنوك وشركات الدفع وشركات التأمين وشركات الاتصالات. وللتعرف على الدور نفسه، ابدأ بـ الطرف المعتمِد على محفظة EUDI: التسجيل والشهادات والالتزامات. ولاختيار البنية أولاً، اقرأ كيف تختار طريقة تكامل محفظة EUDI.
حافظ على مسار يعمل أثناء الاستعداد
تحتاج إلى مسار لا يعتمد على المحفظة في كل الأحوال. تشغّل Didit اليوم الهويات الإلكترونية الوطنية والتحقق من الوثائق في سير عمل واحد، وقبول محفظة EUDI قادم قريبًا. راجع صفحة محفظة EUDI.[23]
الجاهزية لمحفظة EUDI في 2026: ما الذي تغيّر هذا الصيف
ثلاث حقائق حديثة مهمة.
- شهادات التسجيل أصبحت هي القاعدة. نصت اللائحة التنفيذية (الاتحاد الأوروبي) 2025/848 في البداية على أن الدول الأعضاء "يجوز لها أن تأذن" لجهة إصدار شهادات بإصدارها. واستبدلت اللائحة التنفيذية (الاتحاد الأوروبي) 2026/1730 ذلك بعبارة "تأذن"، مع الإصدار "بطريقة آلية ودون تأخير غير مبرر بعد التسجيل".[3][4]
- للصورة الشخصية قاعدة خاصة بها. تقيّد اللائحة التنفيذية (الاتحاد الأوروبي) 2026/1731 الحالات التي يجوز لك فيها الاحتفاظ بها، ويجب أن تنبّه المحافظ المستخدمين إلى أن الطلب "ينطوي على مشاركة بيانات بيومترية".[6]
- أصبح الوسطاء قابلين للتتبع. يُضاف إلى الملحق الأول من 2025/848 بند 16 يربط الوسيط بالطرف المعتمِد الذي يخدمه.[4]
- 22 يوليو 2026التعديلاتنشر 2026/1730 و2026/1731؛ ونفاذهما في 11 أغسطس 2026 (محسوب).
- 24 ديسمبر 2026موعد إتاحة المحافظتطبيق قواعد التسجيل.
- 10 يوليو 2027تطبيق AMLRالمادة 22 والمادة 77 تلزمان الجهات الملزمة.
- 24 ديسمبر 2027القبولالشركات الخاصة المشمولة، بناءً على طلب المستخدم.
- 11 أغسطس 2028الخطوة التاليةالصورة الشخصية ضمن المجموعة الإلزامية؛ والمحافظ تتحقق من شهادات التسجيل.
مواعيد المحافظ والقبول محسوبة من 24 ديسمبر 2024. أما تواريخ تطبيق 2025/848 وAMLR وقواعد 2028 فمنصوص عليها في القوانين.[1][3][6][10] راجع مواعيد محفظة EUDI النهائية لعامي 2026 و2027.
حدّد أولاً ما إذا كان التزام القبول ينطبق عليك
ينبغي أن تبدأ سياستك بقرار نطاق مؤرخ يوقّعه الفريق القانوني، لأن المادة 5f(2)، المُدرجة بموجب اللائحة (الاتحاد الأوروبي) 2024/1183، لها شروط.[1][2]
| الاختبار | سؤال لمذكرة النطاق | المصدر |
|---|---|---|
| الحجم | هل نتجاوز حجم المؤسسة الصغيرة وفق التوصية 2003/361/EC | المادة 5f(2)[1] |
| المُحفِّز | هل يشترط قانون الاتحاد أو القانون الوطني أو عقدٌ ما مصادقةً قويةً للمستخدم لأغراض التعريف عبر الإنترنت | المادة 5f(2)[1] |
| القطاع | المجالات المذكورة تأتي بعد كلمة "بما في ذلك"، فهي أمثلة | المادة 5f(2)[1] |
| المنصة | هل نحن منصة كبيرة جدًا على الإنترنت تشترط مصادقة المستخدم | المادة 5f(3)[1] |
| الاستخدام الطوعي | هل نحتاج إلى مسار للمستخدم الذي يرفض المحفظة (الجواب دائمًا نعم) | المادة 5a(15)[1] |
حتى خارج النطاق، تُلزم المادة 5b أي طرف معتمِد يستخدم المحافظ.[1]
إطار ضوابط محفظة EUDI في لمحة
صنّف كل متطلب في واحدة من ثلاث مجموعات. معظم الثغرات تقع في الثالثة.
القانون الملزِم
يجب عليك
- التسجيل والحفاظ على تحديث التسجيل
- طلب البيانات المسجلة فقط
- مصادقة البيانات والتحقق من صحتها
المادة 5b من eIDAS، 2025/848
إرشادات ARF
يُنصح بما يلي
- التحقق من حالة الإلغاء
- التحقق من ربط الجهاز
- تحديث مراسي الثقة بانتظام
ARF v3.0.0، القسم 6.6.3
مدى تقبّلك للمخاطر
أنت من يقرر
- متى تُشدَّد إجراءات التحقق
- ما العمل عندما تكون الحالة غير معروفة
- ما الأدلة التي يجب الاحتفاظ بها
سياستك الداخلية
ثلاث طبقات من الالتزامات. الـ ARF إطار عمل وليس صكاً قانونياً.[1][3][12]
مجالات الضوابط الـ13
1. الحوكمة والمسؤولية
عيّن مسؤولاً واحداً خاضعاً للمساءلة وضع سياسة مكتوبة تربط بين الشؤون القانونية والامتثال والأمن والمنتج والدعم. يمكن لجهات التسجيل تعليق تسجيلك أو إلغاؤه بسبب بيانات غير دقيقة، أو مخالفة سياسة التسجيل، أو طلب بيانات تزيد عن اللازم، أو مخالفات أخرى للقانون، ويمكن لهيئة إشرافية أن تطلب ذلك، لذا فهذه مخاطر تشغيلية أيضاً.[3] أخضِع التغييرات على قائمة السمات للرقابة.
2. التسجيل والاستخدامات المقصودة
تسجّل في الدولة العضو التي تأسست فيها.[1] أدرج كل استخدام مقصود مع البيانات التي يحتاجها: يطلب الملحق الأول ذلك لكل استخدام، بصيغة قابلة للقراءة آلياً، إضافة إلى وصف لكل استخدام.[3] بموجب الـ ARF، "يجوز" للطرف المعتمِد الواحد "التسجيل عدة مرات"، وهو ما يناسب الشركات التي تقدّم خدمات مختلفة.[12]
التسجيل ليس موافقة
الـ ARF صريح في ذلك: التسجيل "لا يعني أن جهة التسجيل (أو أي كيان آخر في منظومة EUDI Wallet) تأذن" بالطلب.[12] تجمع جهات التسجيل الاستخدامات المقصودة والسمات "لغرض الشفافية فقط"، دون أي إذن مسبق.[4] لا تقل أبداً لجهة رقابية أو لعميل إن استخدامك للبيانات حصل على موافقة عبر التسجيل.
يجب أن تصل التغييرات إلى السجل "دون تأخير غير مبرر"، وعندما توقف استخدامًا ما يجب أن تطلب إلغاءه.[3]
3. دورة حياة الشهادة: المفاتيح والتجديد والإلغاء
تثبت خدمتك هويتها بشهادة وصول، تُوقّع بها كل طلب عرض. في الـ ARF، تُصدر سلطة شهادات الوصول شهادة "لكل مثيل من مثيلات الطرف المعتمِد"، ونظام الاحتياط لاستمرارية الأعمال مثيل أيضاً، لذا يحتاج إلى شهادة خاصة به.[12] تعامل معها كأسرار إنتاج: الجرد والحماية بالعتاد والتدوير وتسمية الأمناء المسؤولين من شأن سياستك، لأن النصوص لا تضع قواعد للمفاتيح خاصة بالأطراف المعتمِدة.
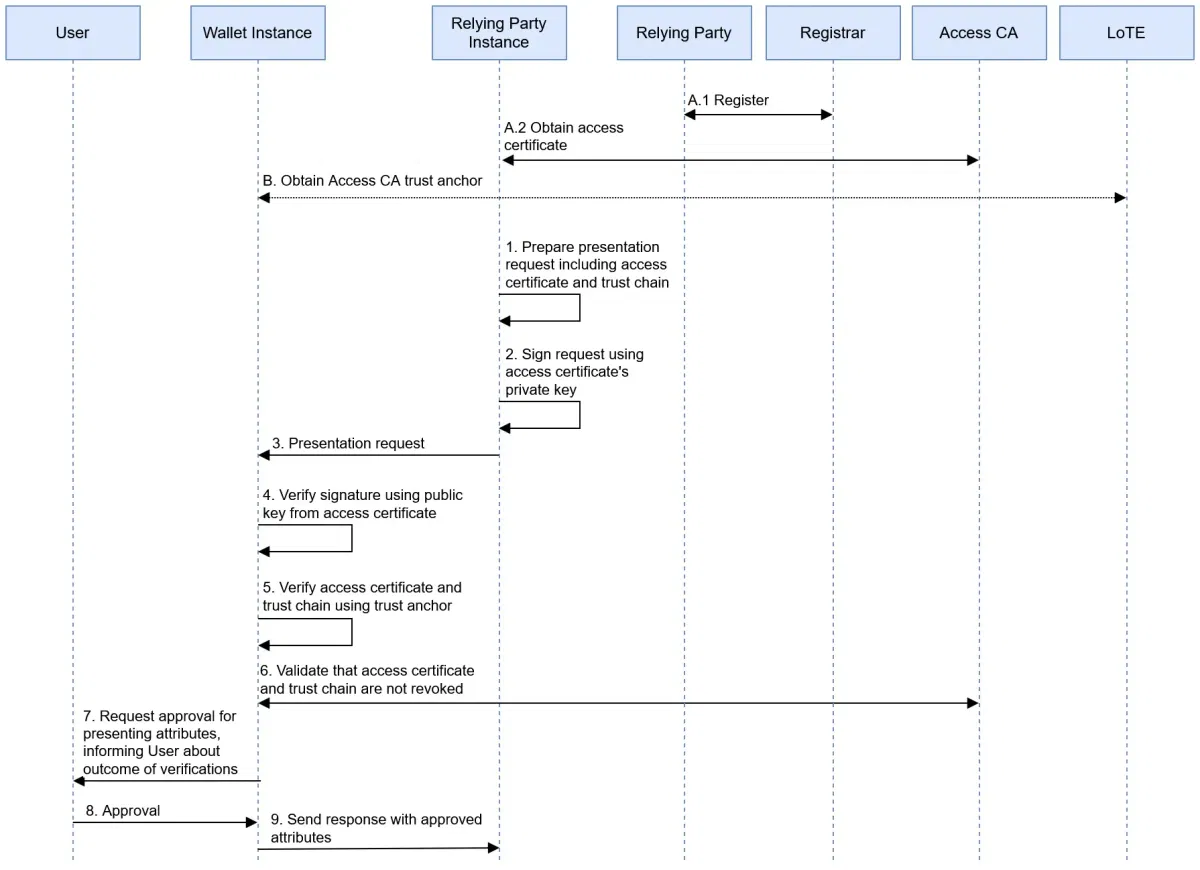
مصادقة الطرف المعتمِد. المصدر: EUDI Wallet Architecture and Reference Framework، المفوضية الأوروبية، CC BY 4.0. الشكل 13، دون تعديل.
تحمل الشهادة اسمك ومعرّفاتك وبيانات الاتصال بك، ويجب على مزوّدها إلغاؤها عندما يصبح محتواها "غير دقيق وغير متسق" مع السجل.[3] لذا قد يؤدي تغيير العلامة التجارية أو عنوان دعم جديد إلى تعطيل بيئة الإنتاج. يمكنك أيضاً طلب الإلغاء بنفسك، ويجب نشر الحالة خلال 24 ساعة من الطلب.[3]
4. تقليل البيانات إلى الحد الأدنى
المادة 5b(3)اللائحة (الاتحاد الأوروبي) رقم 910/2014
"لا يجوز للأطراف المعتمِدة أن تطلب من المستخدمين تقديم أي بيانات غير تلك المشار إليها عملاً بالفقرة 2، النقطة (c)."
المصدر: EUR-Lex، النص الموحد لـ eIDAS[1]
راجع كل حقل مع مسؤول حماية البيانات لديك. تنطبق المادة 5(1)(c) من اللائحة العامة لحماية البيانات (GDPR) إلى جانب هذه القاعدة، لذا يجب أن تكون السمة المسجّلة ضرورية مع ذلك.[13] طلب ما يزيد عن المسجّل سبب صريح للتعليق.[3] ويحذّر المشرف الأوروبي لحماية البيانات (EDPS) من "ميل بعض الأطراف المعتمِدة إلى طلب بيانات تزيد عن اللازم".[15]
اطلب سمات من نوع age_over_18 حيث تكفي الإجابة بنعم أو لا، ولا ترفض الأسماء المستعارة حيث لا يكون تحديد الهوية مطلوباً قانوناً، وأضف اختباراً آلياً يُفشل الإصدار إذا تجاوز طلبٌ القائمة المسجّلة.[1]
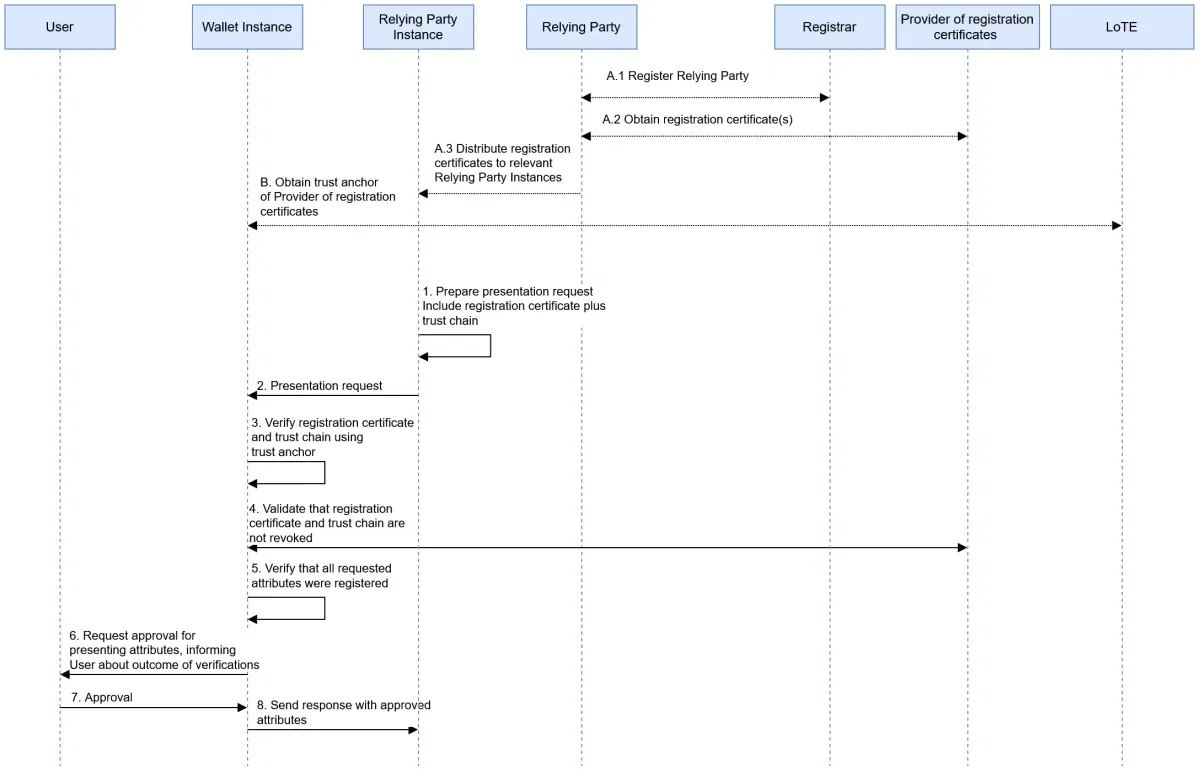
التحقق من شهادة التسجيل. المصدر: EUDI Wallet Architecture and Reference Framework، المفوضية الأوروبية، CC BY 4.0. الشكل 14، دون تعديل.
يجب على الدول الأعضاء ضمان أن يُبلغ مزوّدو المحافظ المستخدمين عندما يتجاوز طلبٌ ما شهادات التسجيل.[4] ويسري واجب المحفظة نفسها في التحقق من صحة شهادة تسجيلك اعتباراً من 11 أغسطس 2028.[6][7] أما المادة 5b(3) فتُلزمك منذ البداية.[1]
5. فحوصات الثقة
تجعل المادة 5b(9) الأطراف المعتمِدة "مسؤولة عن تنفيذ إجراء مصادقة بيانات تحديد هوية الشخص والإثبات الإلكتروني للسمات المطلوبة من المحافظ الأوروبية للهوية الرقمية والتحقق من صحتها".[1] ثم يفصل الـ ARF بين ما تتحقق منه وما تثق به.
| الفحص | حالة ARF v3.0.0 | السياسة المقترحة |
|---|---|---|
| توقيع الجهة المُصدِرة | يتولاه الطرف المعتمِد باستخدام القوائم الموثوقة أو قوائم الكيانات الموثوقة (6.6.3.6) | إلزامي، والرفض عند الإخفاق |
| مراسي الثقة | "الإدارة المنتظمة لمراسي الثقة" (6.6.3.6) | تحديث مجدول، مع تنبيه عند الإخفاق |
| الإلغاء | "موصى به لكنه غير إلزامي" (6.6.3.7) | إلزامي في المسارات الخاضعة للتنظيم |
| ربط الجهاز | "موصى به لكنه غير إلزامي" (6.6.3.8) | إلزامي، والاعتماد على مصادقة المحفظة يستلزمه (6.6.3.9) |
| حالة وحدة المحفظة | لا يوجد تحقق مباشر: الثقة بالجهة المُصدِرة (6.6.3.11، 6.6.3.12) | بالنسبة إلى PID، يُعتمد على إلغاء PID، ويُقيَّم كل نوع من أنواع الإفادات |
عمود "السياسة المقترحة" يمثل قراءتنا، وليس قاعدة.[12]
حيث لا تتوفر معلومات موثوقة عن الحالة، ينص ARF على أن "يجري الطرف المعتمِد تحليلاً للمخاطر يراعي جميع العوامل ذات الصلة بحالة الاستخدام، قبل اتخاذ قرار بقبول PID أو الإفادة أو رفضهما."[12] وثّق ذلك مسبقاً. تفاصيل التنفيذ موجودة في دليل المُتحقِّق في OpenID4VP، والفروق بين الصيغ موجودة في SD-JWT VC مقابل mdoc. أما التباين الوطني فيتناوله مقال قبول 27 محفظة وطنية عبر تكامل واحد.
6. مواءمة مستوى الضمان
تُقدَّم المحافظ ضمن نظام بمستوى ضمان عالٍ.[1] وثّق ما يحسمه ذلك. في قراءتنا، يشمل التسجيل وطريقة حماية الوسيلة. ولا يُثبت الملكية الفعلية، ولا حالة العقوبات، ولا أن الشخص نفسه يقف وراء كل إجراء لاحق.
7. الاحتيال والتحقق الإضافي
1التحقق من صحة العرض
التوقيع، ومرساة الثقة، وربط الجهاز.
الحالة صالحة ودرجة المخاطر ضمن حدود القابلية للمخاطر
القبول
سجّل القرار.
تحقق إضافي
التحقق من الحيوية مع كشف الهجمات، ومطابقة الوجه.
المسار البديل
اعرض مسارًا آخر.
2مواصلة العناية الواجبة
السمات الناقصة، والفحص، وتصنيف المخاطر.
نموذج لسياسة القرار. أنت من يحدد العتبات.
يشير ARF إلى أن الطرف المعتمِد يمكنه الوثوق بمصادقة المحفظة، أو إضافة فحص خاص به. تتطلب مطابقة الصورة الشخصية عبر صورة السيلفي "آلية معتمدة للكشف عن الحيوية" وكشف هجمات الحقن، "ولا سيما كشف التزييف العميق".[12] المحفظة مؤشر قوي عند الإعداد، لكنها ليست دليلًا على هوية من يتصرف في الحساب في الشهر التالي. يعرض دليلنا حول مشكلة الحيازة وربط الحامل التهديدات ومحفزات التحقق الإضافي.
8. المسار البديل عند غياب المحفظة
المادة 5a(15)اللائحة (الاتحاد الأوروبي) رقم 910/2014
"يكون استخدام محافظ الهوية الرقمية الأوروبية طوعيًا. ولا يجوز بأي حال، بالنسبة إلى الأشخاص الطبيعيين أو الاعتباريين الذين لا يستخدمون محافظ الهوية الرقمية الأوروبية، تقييد الوصول إلى الخدمات العامة والخاصة، أو الوصول إلى سوق العمل، أو حرية مزاولة الأعمال، أو جعل أيٍّ منها في غير صالحهم. ويظل من الممكن الوصول إلى الخدمات العامة والخاصة بوسائل التعريف والمصادقة القائمة الأخرى."
المصدر: EUR-Lex، النص الموحد للائحة eIDAS[1]
قد يتعثر مستخدم المحفظة في منتصف العملية، أو قد يتم تعليق المحفظة. حدد مسارات بديلة بالسعر والسرعة والخدمة نفسها، واختبر أن رفض المحفظة لا يجعل العرض أسوأ أبدًا. قد يحمل المسار البديل معظم الحجم. يوضح متتبع الإطلاق حسب الدولة لدينا المحافظ الموجودة.
9. دعم العملاء
يرى المستخدمون اسمك والسمات المطلوبة في المحفظة، وسجل معاملات يعرض المعرّفات دون القيم.[12] ويمكنهم إرسال طلبات المحو من المحفظة، وتقديم بلاغ عنك إلى سلطة حماية البيانات حتى لو لم تُقدَّم أي سمات.[1][12] لا يوجد بروتوكول قياسي للمحو: تفتح المحفظة نموذج الويب أو البريد الإلكتروني أو الهاتف الخاص بك، باستخدام بيانات الاتصال الواردة في شهادة التسجيل، لذا فإن أي عنوان دعم جديد يعني تحديث السجل والشهادة.[3][12] يجب مراقبة هذه القنوات وأن تصل إلى فريق الخصوصية لديك.
10. السجلات والأدلة
ينبغي أن يترك كل قرار دليلًا: الطلب، والاستخدام المقصود، وإصدار الشهادة، ونتائج الفحوص، وإصدار السياسة، والنتيجة. سجّل معرّفات السمات، واحتفظ بالقيم فقط حيث يوجد التزام بذلك. بالنسبة للجهات الملزمة، تشمل المادة 77 من لائحة مكافحة غسل الأموال (AMLR) صراحةً "المعلومات التي يتم الحصول عليها من خلال وسائل التعريف الإلكتروني".[10]
- المدة: 5 سنوات من انتهاء علاقة العمل أو المعاملة العارضة أو الرفض، ثم الحذف، مع مراعاة القوانين الأخرى.[10]
- الإحالة بدلًا من النسخ: مسموح بها إذا كان بإمكانك تقديم المعلومات فورًا وكان تعديلها غير ممكن، وكانت إجراءاتك بموجب المادة 9 تحدد ذلك.[10]
- سجلات مطابقة الهوية: تحدد 2025/846 مدة من 6 إلى 12 شهرًا لأغراض أمنية، لكنها موجهة إلى هيئات القطاع العام، ولا تشمل الأطراف الخاصة إلا حيث تتيح الدول الأعضاء ذلك.[8]
11. اللائحة العامة لحماية البيانات (GDPR): تقييم الأثر على حماية البيانات (DPIA)، والاحتفاظ، والمعالجون
تشترط المادة 35 إجراء تقييم للأثر على حماية البيانات حيث يُرجَّح أن تؤدي المعالجة، "ولا سيما باستخدام التقنيات الجديدة"، إلى مخاطر عالية.[13] أجرِ الفحص الأولي الآن وسجّل النتيجة. وتضيف الحيثية 9 من 2025/848 أنه ينبغي للأطراف المعتمِدة أن تعلن ما إذا كانت تعتزم الاعتماد على التعريف الإلكتروني لاستيفاء متطلب بموجب المادة 6(1) من GDPR، فسجّل ذلك في ملف التسجيل الخاص بك.[3]
المادة 3a(3)اللائحة التنفيذية (الاتحاد الأوروبي) 2024/2977، المُدرجة بموجب 2026/1731
"لا يجوز للأطراف المعتمدة على المحافظ الاحتفاظ بالصورة الشخصية ما لم تكن معالجتها ضرورية لأغراض التعريف والمصادقة وفقًا لقانون الاتحاد لحماية البيانات، أو حيث ينص على ذلك قانون الاتحاد أو القانون الوطني، وفقًا لقانون الاتحاد لحماية البيانات."
المصدر: EUR-Lex، اللائحة التنفيذية (الاتحاد الأوروبي) 2026/1731[6]
اجعل القاعدة الافتراضية للصورة الشخصية هي التحقق ثم الحذف، مع استثناء مكتوب حيث يشترط القانون الاحتفاظ بها. وفّر رابطًا لسياسة الخصوصية لكل استخدام مقصود، إذ يجب على الدول الأعضاء ضمان أن توفره.[4] راجع كل معالج بموجب المادة 28.[13]
12. المطابقة مع المادة 22 من AMLR
تقبل المادة 22(6)(b) التعريف الإلكتروني بمستوى ضمان كبير أو عالٍ وسيلةً للتحقق.[10] لا توفر المحفظة مجموعة البيانات الكاملة المطلوبة بموجب المادة 22(1)، كما توضح هذه الخريطة. راجع AMLR ومحفظة EUDI للاطلاع على التحليل القانوني.
| AMLR المادة 22(1)(a) | سمة PID | في PID | إجراؤك الرقابي |
|---|---|---|---|
| الأسماء والألقاب | family_name، given_name | إلزامي | تؤخذ من المحفظة |
| مكان الميلاد وتاريخه | birth_place، birth_date | إلزامي | تحقق من الصيغة والدقة |
| الجنسيات | nationality | إلزامي | صفة اللاجئ أو عديم الجنسية بوسائل أخرى |
| رقم الهوية الوطنية | personal_administrative_number | اختياري | يُجمع بوسائل أخرى عند الحاجة |
| محل الإقامة المعتاد | resident_address | اختياري | خطط لاحتمال غيابه |
| الرقم الضريبي، حيثما يتوفر | ليس ضمن المجموعة الإلزامية | لا | اطلبه من العميل |
السمات الواردة في ملحق 2024/2977 بصيغته المستبدلة في يوليو 2026، للأشخاص الطبيعيين.[5][6][10]
مشاريع المعايير الصادرة عن هيئة مكافحة غسل الأموال (AMLA) ليست قانوناً بعد. وهي تنص على أن الهوية الإلكترونية "تشمل محافظ الهوية الرقمية الأوروبية"، وأن السمات الناقصة يتم الحصول عليها "بوسائل أخرى وفقاً للمادة 22(6)".[11] أدرج هذا المسار في التدفق. يبقى المستفيدون الحقيقيون والغرض والفحص والمراقبة خارج المحفظة.[10] ينبغي تأجيل الخطط القائمة على الصورة الشخصية: فهي لا تنضم إلى المجموعة الإلزامية إلا اعتباراً من 11 أغسطس 2028، ويجوز للدول الأعضاء أن تسمح للمستخدمين برفض تقديمها.[6]
13. الحوادث والاختبار والمراقبة والإشراف على المورّدين
اكتب أدلة تشغيل للأحداث الخارجية.
يلغي شهاداتك
دليل التشغيل: المسار البديل، والإصلاح، والطعن
إذا عُلّق تسجيلك أو أُلغي.[3][12]
| الحدث | ما تنص عليه النصوص | دليل التشغيل الخاص بك |
|---|---|---|
| تعليق تسجيلك | ممكن بإشعار مسبق أو من دونه، ويُبلَّغ إليك خلال 24 ساعة، وتُلغى شهاداتك[3] | انتقل إلى المسار البديل، وحدّد السبب، واستخدم سبل الانتصاف |
| تعليق حل محفظة | تُبلَّغ الأطراف المعتمِدة المسجلة خلال 24 ساعة، ويُسحب الحل إذا لم يُصلَح خلال ثلاثة أشهر[9] | توقّف عن قبوله، وأعد تقييم عمليات الإعداد الأخيرة |
| اختراق مفتاحك | يجوز لك طلب الإلغاء، وتُنشر الحالة خلال 24 ساعة[3] | ألغِ، وأعد الإصدار، وراجع السجلات |
| خرق البيانات الشخصية | يُخطر المسؤول عن المعالجة السلطة دون تأخير لا مبرر له، وحيثما أمكن خلال 72 ساعة من علمه، ما لم يكن الخطر غير مرجح، ويُخطر المعالِجون المسؤول عن المعالجة[13] | إجراء GDPR المعتاد |
الاختبار والمراقبة. ينشر الاتحاد الأوروبي مكونات تحقق مرجعية مفتوحة المصدر للاختبارات المبكرة.[16] راقب حالات فشل التوقيع والحالة، ومعدل اللجوء إلى المسار البديل، والطلبات مقارنةً بالسجل، وأضف اختبارات سلبية لبيانات الاعتماد الملغاة والمعبث بها.
المورّدون. يُعدّ الوسيط طرفًا معتمِدًا و"لا يجوز له تخزين بيانات عن محتوى المعاملة".[1] ويذكر ARF، وهو إرشادات، أن الوسيط والطرف المعتمِد "يجب أن يتفقا على عمليات التحقق التي سيجريها الوسيط"، وأن الوسطاء ملزمون بحذف البيانات فور إحالتها، لذا تصل طلبات المحو إليك دائمًا.[12] وبموجب AMLR، تُخطر الجهات الملزمة المشرف قبل بدء الإسناد الخارجي، و"تظل مسؤولة مسؤولية كاملة عن أي إجراء، سواء كان فعلًا أو امتناعًا، يتصل بالمهام المسندة".[10] وبموجب قانون المرونة التشغيلية الرقمية (DORA)، "تظل" الكيانات المالية "مسؤولة مسؤولية كاملة" عن التزاماتها.[14] تعاقد على عمليات التحقق المتفق عليها، والاحتفاظ بالبيانات، وحقوق التدقيق، ويقارن دليل التكامل الخاص بنا بين المسارات.
مصفوفة الضوابط: المسؤول، والدليل، والمصدر
تشير عبارة "ممارسة جيدة" إلى ضوابط لا تستند إلى قاعدة.
| الضابط | المسؤول | الدليل | المصدر |
|---|---|---|---|
| قرار نطاق مؤرَّخ | الشؤون القانونية | مذكرة موقَّعة | المادة 5f[1] |
| مالك سياسة محدَّد بالاسم | الامتثال | سياسة معتمَدة | ممارسة جيدة |
| جرد الاستخدامات المقصودة | المنتج | سجل السمات | الملحق I، 9-10[3] |
| تحديث التسجيل باستمرار | الامتثال | سجل التغييرات، مستخرج من السجل | المادة 5(3)[3] |
| جرد الشهادات لكل نسخة | الأمن | الجرد، تنبيهات انتهاء الصلاحية | ARF 6.4.2[12] |
| حفظ المفاتيح وتدويرها | الأمن | سجلات مراسم توليد المفاتيح | ممارسة جيدة |
| حظر الطلب الزائد للبيانات في اختبارات الإصدار | الهندسة | تقرير الاختبار | المادة 5b(3)[1] |
| التحقق من التوقيع ومرتكز الثقة | الهندسة | سجلات التحقق | المادة 5b(9)[1] |
| سياسة الإلغاء وربط الجهاز | الأمن | السياسة، سجلات التحقق | ARF 6.6.3.7-9[12] |
| قاعدة الحالة غير المعروفة | الامتثال | تحليل المخاطر | ARF 6.6.3.7[12] |
| مطابقة مستويات الضمان | الامتثال | وثيقة المطابقة | المادة 5a(11)[1] |
| قواعد التحقق الإضافي | مكافحة الاحتيال | القواعد، سجلات القرارات | ARF 6.6.3.9[12] |
| مسار مكافئ بدون محفظة | المنتج | مراجعة رحلة المستخدم والسعر | المادة 5a(15)[1] |
| قنوات المحو والشكاوى | الخصوصية | التذاكر، أوقات الاستجابة | المادة 5a(4)(d)[1] |
| جدول الاحتفاظ بالبيانات | الخصوصية | الجدول، سجلات الحذف | المادة 77[10] |
| قاعدة الصورة الشخصية | الخصوصية | اختبار الاحتفاظ على مستوى الحقل | المادة 3a[6] |
| الفحص الأولي لتقييم أثر حماية البيانات (DPIA) | الخصوصية | تقييم أثر حماية البيانات (DPIA) موقّع أو فحص أولي | المادة 35[13] |
| خريطة السمات وفق المادة 22 | الامتثال | الإجراء، عينات | المادة 22[10] |
| أدلة تشغيل الحوادث | الأمن | تقارير التمارين | المادة 5[9] |
| عقد الوسيط | المشتريات | العقد، تقارير التدقيق | المادة 5b(10)[1] |
خطة جاهزية لمحفظة EUDI حتى ديسمبر 2027
التواريخ بالخط العريض مأخوذة من النصوص، والباقي اقتراح منا.
| متى | الهدف | المُخرَج |
|---|---|---|
| نوفمبر 2026 | النطاق والمسؤولية | مذكرة النطاق، المسؤول، قائمة الفجوات |
| 24 ديسمبر 2026 | تطبيق قواعد التسجيل وموعد استحقاق المحافظ | التحقق من السجل الوطني وسياسة التسجيل في كل دولة عضو أصلية |
| من يناير إلى مارس 2027 | التصميم | الاستخدامات المقصودة وقوائم السمات وفحص الحاجة إلى تقييم الأثر على حماية البيانات (DPIA) والمسار المختار |
| من أبريل إلى يونيو 2027 | البناء والتعاقد | الاختبارات المرجعية وشروط المورّدين وجدول الاحتفاظ بالبيانات |
| 10 يوليو 2027 | بدء تطبيق AMLR | خريطة المادة 22 وإجراءات المادة 9 قيد التشغيل |
| من يوليو إلى سبتمبر 2027 | التسجيل | التسجيل والشهادات وصفحات الخصوصية وتدريب فريق الدعم |
| من أكتوبر إلى نوفمبر 2027 | إثبات الجاهزية | تجربة أولية وتمرين على الحوادث وتدقيق داخلي |
| 24 ديسمبر 2027 | الموعد النهائي للقبول | اعتماد الإنتاج والمراقبة قيد التشغيل |
مراجعة منتصف الخطة
ابنِ سير العمل والأدلة والمسار البديل الآن باستخدام الهويات الإلكترونية الوطنية والوثائق، ثم اقرأ دليل التكامل.
ما يجب فعله هذا الشهر: قائمة تحقق للجاهزية لمحفظة EUDI
- اكتب مذكرة النطاق الخاصة بالمادة 5f(2).
- حدّد المسؤول المساءَل.
- أدرج كل مسار يمكن أن يقبل محفظة.
- ضع مسودة الحد الأدنى من قائمة السمات لكل مسار.
- حدّد جهة التسجيل وسياسة التسجيل الوطنية.
- حدّد بيانات المادة 22(1) التي لن يوفرها مسار المحفظة.
- ابدأ فحص الحاجة إلى تقييم الأثر على حماية البيانات (DPIA).
- اجعل الإعداد الافتراضي للصورة الشخصية هو التحقق ثم الحذف.
- تأكد من جاهزية قنوات الخصوصية والدعم لطلبات المحفظة.
- أعدّ قائمة بالمورّدين الذين سيتعاملون مع بيانات المحفظة.
كيف تساعد Didit في الاستعداد لمحفظة EUDI
تقدم لك Didit المسار البديل عن المحفظة وسير العمل المحيط به. قبول محفظة EUDI قادم قريبًا. راجع صفحة محفظة EUDI، التي تصوغ الأمر هكذا: "ادمج اليوم، واحتفظ بالتكامل عند وصول المحفظة."[17][23] لا نحمل أي صفة مسجلة أو معتمدة بموجب هذه القواعد، وتبقى التزامات شركتك على عاتق شركتك.
ما تقدمه Didit
- هويات إلكترونية وطنية متاحة اليوم: MitID وBankID Sweden وFinnish Trust Network وSmart-ID وMobile-ID[24]
- فحص المستندات مع قراءة شريحة NFC، وكشف الحيوية، ومطابقة الوجه
- المصادقة البيومترية للمستخدمين العائدين[21]
- الاحتفاظ بالبيانات من شهر واحد إلى 10 سنوات، والحذف عند الطلب[18]
- سجلات التدقيق ومراجعة الحالات بمبدأ العيون الأربع[19][20]
يبقى على عاتقك
- قرار النطاق والسياسات
- تسجيلك واستخداماتك المقصودة
- مدى تقبّلك للمخاطر وقراراتك بشأن العملاء
- التزامات المتحكم في البيانات بموجب GDPR: تعمل Didit بصفة معالج[18]
- التواصل مع الجهة الرقابية وإشعارات الإسناد الخارجي
لأغراض تقييم المورّدين، تشمل ضمانات Didit شهادة SOC 2 من النوع 1 والنوع 2، وISO/IEC 27001، واختبار iBeta Level 1 لكشف هجمات العرض.[22] لالتزامات مكافحة غسل الأموال راجع صفحة AMLR لدينا، وراجع التحقق عبر الهوية الإلكترونية الوطنية للمسار الذي يعمل الآن. التكاليف موضحة في صفحة الأسعار.
جهّز مسارك البديل أولًا
شغّل الهويات الإلكترونية الوطنية والمستندات في سير عمل واحد، مع الأدلة التي تحتاجها ضوابطك.
أهم النقاط
- الاستعداد لمحفظة EUDI برنامج ضوابط: 13 مجالًا، لكل منها مسؤول وأدلة.
- التسجيل إجراء للشفافية وليس موافقة، وطلب بيانات تتجاوز الحاجة سبب صريح لتعليقه أو إلغائه.
- الإلغاء وربط الجهاز توصيات في ARF، لذا يجب أن تحسم سياستك أمرهما.
- المحفظة لا توفر مجموعة بيانات المادة 22 كاملة، والمسار البديل إلزامي من الناحية العملية.
- للصورة الشخصية الآن قاعدة احتفاظ خاصة بها: اجعل الإعداد الافتراضي التحقق ثم الحذف.
الأسئلة الشائعة
ما السياسات التي تحتاجها الشركة قبل قبول محفظة EUDI؟
كحد أدنى: قرار بشأن النطاق، وسياسة لها مسؤول محدد بالاسم، وقائمة سمات لكل استخدام مقصود، وقواعد للشهادات والمفاتيح، وقواعد للتحقق من الثقة وللتحقق الإضافي، ومسار بديل، وقواعد للاحتفاظ بالبيانات، وفحص أولي لتقييم أثر حماية البيانات (DPIA)، وأدلة تشغيل للحوادث، وشروط تعاقدية مع المورّدين.[1][3][13]
هل يتعين على كل شركة خاضعة للتنظيم قبول محفظة EUDI بحلول 24 ديسمبر 2027؟
لا. تشمل المادة 5f(2) الأطراف المعتمِدة الخاصة الملزمة بموجب قانون الاتحاد أو القانون الوطني، أو بموجب عقد، باستخدام المصادقة القوية للمستخدم لأغراض التعريف عبر الإنترنت، باستثناء المؤسسات متناهية الصغر والصغيرة، وذلك فقط بناءً على طلب طوعي من المستخدم. يُحتسب التاريخ بمدة 36 شهرًا اعتبارًا من 24 ديسمبر 2024. وتخضع المنصات الإلكترونية الكبيرة جدًا لالتزام منفصل بموجب المادة 5f(3).[1]
هل نحتاج إلى شهادة وصول وشهادة تسجيل معًا؟
خطّطوا للاثنتين. تُثبت شهادات الوصول هويتكم أمام المحفظة، وهي إلزامية للأطراف المسجلة. أما شهادات التسجيل فتُدرج الاستخدامات المقصودة والسمات التي سجلتموها. ومنذ 2026/1730، يتعين على الدول الأعضاء ترخيص مزوّد واحد على الأقل وضمان الإصدار الآلي. ويسري التزام المحفظة بالتحقق من صحة شهادات التسجيل اعتبارًا من 11 أغسطس 2028، ولا يشمل هذا التأجيل شهادات الوصول.[3][4][6][7][12]
هل مستوى الضمان العالي كافٍ لإجراءات العناية الواجبة تجاه العملاء في مكافحة غسل الأموال؟
يغطي التحقق من الهوية، لا العناية الواجبة بأكملها. تقبل المادة 22(6)(b) من AMLR وسائل التعريف الإلكتروني بمستوى ضمان كبير أو عالٍ. وتبقى بحاجة إلى بيانات المادة 22(1) التي لا يتضمنها PID، إضافة إلى المستفيدين الحقيقيين والغرض والفحص والمراقبة. وتنص مسودات معايير AMLA، التي لم تصبح قانونًا بعد، على أن السمات الناقصة يُحصل عليها بوسائل أخرى.[10][11]
هل يمكننا الاحتفاظ بالصورة الشخصية الواردة من عرض المحفظة؟
في حالات محدودة فقط. تحظر المادة 3a(3) من 2024/2977، المُدرجة بموجب 2026/1731، الاحتفاظ بها ما لم تكن المعالجة ضرورية للتعريف والمصادقة وفقًا لقانون الاتحاد بشأن حماية البيانات، أو ما لم ينص على ذلك قانون الاتحاد أو القانون الوطني. اجعلوا القاعدة الافتراضية التحقق ثم الحذف.[6]
ما المدة التي نحتفظ فيها ببيانات المحفظة؟
تحتفظ الجهات الملزمة بمعلومات العناية الواجبة تجاه العملاء، بما فيها المعلومات التي يُحصل عليها عبر وسائل التعريف الإلكتروني، لمدة 5 سنوات من انتهاء العلاقة أو من الرفض، ثم تحذفها، مع مراعاة القوانين الأخرى. وخارج نطاق مكافحة غسل الأموال، تسري حدود التخزين في GDPR بحسب كل غرض.[10][13]
هل يمكننا الاستعانة بوسيط، ومن يظل مسؤولًا؟
نعم، يمكنكم ذلك. يُعدّ الوسيط طرفًا معتمِدًا، ولا يجوز له تخزين بيانات عن مضمون المعاملة. ويجب أن تتفقوا مع الوسيط على الفحوصات التي يجريها. وتظل الجهات الملزمة مسؤولة مسؤولية كاملة عن أي إجراء مرتبط بالمهام المُسندة إلى الغير، وتُخطر الجهة الرقابية قبل بدء الإسناد الخارجي.[1][10][12]
هل يقبل Didit محافظ EUDI حاليًا؟
لا. قبول محفظة EUDI قادم قريبًا على Didit. تعمل حاليًا MitID وBankID Sweden وFinnish Trust Network وSmart-ID وMobile-ID، إلى جانب التحقق من المستندات.[17][23][24]
المصادر
- اللائحة (الاتحاد الأوروبي) رقم 910/2014 (eIDAS)، النص الموحد بتاريخ 18 أكتوبر 2024، EUR-Lex.
- اللائحة (الاتحاد الأوروبي) 2024/1183، EUR-Lex، الجريدة الرسمية بتاريخ 30 أبريل 2024.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2025/848، تسجيل الأطراف المعتمِدة على المحفظة، EUR-Lex.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2026/1730، المعدِّلة للائحة 2025/848، EUR-Lex، الجريدة الرسمية بتاريخ 22 يوليو 2026.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2024/2977، بيانات تحديد هوية الشخص والإفادات، EUR-Lex.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2026/1731، المعدِّلة للوائح 2024/2977 و2024/2979 و2024/2980 و2024/2982، EUR-Lex، الجريدة الرسمية بتاريخ 22 يوليو 2026.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2024/2982، البروتوكولات والواجهات، EUR-Lex.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2025/846، مطابقة الهوية عبر الحدود، EUR-Lex.
- اللائحة التنفيذية للمفوضية (الاتحاد الأوروبي) 2025/847، الخروقات الأمنية للمحافظ، EUR-Lex.
- اللائحة (الاتحاد الأوروبي) 2024/1624 (AMLR)، EUR-Lex، الجريدة الرسمية بتاريخ 19 يونيو 2024.
- التقرير النهائي، مسودة RTS بموجب المادة 28(1) من AMLR، AMLA، مسودة، ليست قانونًا.
- EUDI Wallet Architecture and Reference Framework v3.0.0، المفوضية الأوروبية، 23 يوليو 2026.
- اللائحة (الاتحاد الأوروبي) 2016/679 (GDPR)، EUR-Lex.
- اللائحة (الاتحاد الأوروبي) 2022/2554 (DORA)، EUR-Lex.
- TechDispatch بشأن محافظ الهوية الرقمية، المشرف الأوروبي لحماية البيانات، 16 ديسمبر 2025.
- مستودع أداة التحقق المرجعية الأوروبية، eu-digital-identity-wallet على GitHub.
- محافظ الهوية الرقمية، وثائق Didit.
- الاحتفاظ بالبيانات وحذفها، وثائق Didit.
- سجلات التدقيق، وثائق Didit.
- المراجعة الرباعية (4-eyes)، وثائق Didit.
- المصادقة البيومترية، وثائق Didit.
- الأمن والامتثال، وثائق Didit.
- صفحة حلول محفظة EUDI، Didit.
- الامتثال للائحة AMLR، وثائق Didit.
اطّلع على كيفية تكامل مسار المستندات ومسار الهوية الإلكترونية الوطنية في صفحة محفظة EUDI.
ابدأ بالمسار الذي يمكنك تشغيله اليوم
ابنِ على الهويات الإلكترونية الوطنية والمستندات ريثما يكتمل طرح المحافظ.
مقالات ذات صلة
- قبول EUDI Wallet عبر الحدود: تكامل واحد في كامل الاتحاد الأوروبي
- الجاهزية لمحفظة EUDI: السياسات والضوابط للمؤسسات الخاضعة للتنظيم
- ربط الحامل في محفظة EUDI: ما الذي يثبته التقديم فعلاً
- تكامل محفظة EUDI: كيف تختار مسارك (دليل 2026)
- التحقق من الهوية لدى FINTRAC في 2026: الأساليب والقواعد ومشروع C-12
- القانون 25 في كيبيك والقياسات الحيوية: دليل التحقق من الهوية (2026)