
Acceptar Google Wallet ID al teu flux d'onboarding: guia d'integració
Com acceptar Google Wallet ID amb Didit: primer al sandbox, Register with Google un cop, flux allotjat o API independent, aplicacions Android, alternativa amb documents i lectura d'un resultat verificat.
En resum
Per acceptar Google Wallet ID en el vostre flux d'onboarding, construïu-ho primer al sandbox, registreu cada aplicació de producció amb Google un cop des de la consola de Didit i, després, activeu Google Wallet per a un país en un flux de treball o crideu l'API independent des de la vostra pròpia pàgina o aplicació Android.
- Flux allotjat: activeu Google Wallet al pas ID Verification i manteniu la captura de documents com a alternativa.
- API independent: comenceu des del vostre backend, feu la sol·licitud a la cartera en un clic i envieu la resposta de la cartera un sol cop.
- Tracteu com a prova d'identitat únicament un resultat completat i verificat llegit des del vostre backend.
Aquesta guia s'adreça al desenvolupador que escriu la integració i al cap de producte que la situa al registre. Cobreix les dues maneres d'acceptar Google Wallet ID amb Didit: el flux allotjat i l'API independent. Per saber què s'ha llançat i per què és important, llegiu Verificació de Google Wallet ID. Per conèixer l'estàndard de navegador subjacent, llegiu la nostra guia sobre la Digital Credentials API.
La persona comparteix un passi d'identitat creat a partir d'un passaport o, als Estats Units, un permís de conduir mòbil d'un estat admès, des de Google Wallet o una altra cartera Android compatible. Didit l'accepta a cinc països: els Estats Units, el Regne Unit, el Brasil, Singapur i Taiwan.[1]
Dues maneres d'acceptar Google Wallet ID
Tots dos retornen els mateixos atributs verificats i el mateix veredicte signature_valid.[1]
El més ràpid d'implementar
Flux allotjat (Sessions API)
- Didit mostra «Verifiqueu amb identitat digital» només on el navegador i el dispositiu ho admeten
- Les regles del flux de treball i l'alternativa documental s'executen a la mateixa sessió
- Incrusteu-lo amb l'SDK Web o un iframe
Didit gestiona les pantalles
Control total
API independent
- La vostra pàgina o aplicació Android consulta directament la cartera
- Sense flux de treball, sense
workflow_id, sensereturn_url - Vosaltres construïu el botó, el reintent i qualsevol alternativa
La vostra interfície d'usuari gestiona les pantalles
El flux allotjat inclou l'alternativa documental ja connectada. Una aplicació Android nativa o una pantalla de registre personalitzada apunta a l'API independent.
Abans de començar
Definiu aquests aspectes abans d'escriure codi.
- Creeu una aplicació de sandbox: no requereix cap registre amb Google ni cobra crèdits.[2]
- Anoteu l'origen HTTPS que consultarà la cartera, com ara
https://app.example.com. - Registreu l'amfitrió d'aquest origen com a nom d'amfitrió de retorn de la vostra aplicació, o utilitzeu el vostre domini de marca blanca.[2]
- Mantingueu la clau d'API al vostre backend: cada crida a Didit conté
x-api-keyi es fa des del servidor.
La cartera rebutja qualsevol sol·licitud feta des d'un origen diferent d'aquell amb què heu començat, de manera que l'origen no és un detall per resoldre més endavant.[2] Didit accepta Google Wallet a cinc països.
| País | Valor de l'API | Credencials que les persones poden compartir |
|---|---|---|
| Estats Units | USA | Passi d'identitat a partir d'un passaport, permís de conduir mòbil dels estats dels EUA admesos |
| Regne Unit | GBR | Passi d'identitat a partir d'un passaport |
| Brasil | BRA | Passi d'identitat a partir d'un passaport |
| Singapur | SGP | Passi d'identitat a partir d'un passaport |
| Taiwan | TWN | Passi d'identitat a partir d'un passaport |
Països i valors de l'API per a Google Wallet a Didit.[1][2]
Opció 1: el flux allotjat
En el flux allotjat, Google Wallet és un mètode més en el pas ID Verification d'un flux de treball. A la consola, obriu el flux de treball, aneu a ID Verification, trieu un país admès i activeu Google Wallet entre les carteres acceptades. Mitjançant l'API, és un bloc wallet per país:
{"USA": {"document": {"enabled": true}, "wallet": {"enabled": true, "providers": ["google_wallet"], "on_failure": "fallback_to_document"}}}
wallet.providers és una llista d'acceptació, no una classificació: la persona tria entre el que hàgiu acceptat.[1] wallet.on_failure decideix què passa quan el pas de la cartera no acaba amb un resultat verificat.
1Creeu una sessió
El vostre backend crida la Sessions API amb el flux de treball.
2Didit comprova el navegador
El mètode només s'ofereix on el navegador i el dispositiu poden sol·licitar una cartera.
La persona comparteix una identitat digital
Verificat
Els atributs signats arriben a la sessió.
Seguiu on_failure
Captura de document, o una ID Verification rebutjada.
3Llegiu la decisió
Webhook o resultat de la sessió, al vostre backend.
El flux allotjat amb Google Wallet com a primer mètode.
Incrustar el flux allotjat en un iframe
Si el flux allotjat s'obre dins de la vostra pròpia pàgina, cal permetre que el navegador sol·liciti una cartera des de l'interior del marc. Utilitzeu el Web SDK 0.5.1 o posterior, o afegiu digital-credentials-get a l'atribut allow de l'iframe.[1][5]
Atenció
Sense digital-credentials-get, el navegador rebutja la sol·licitud de cartera dins de l'iframe.
El que el flux allotjat mostra als vostres usuaris
No hi ha cap redirecció. La persona confirma a la sol·licitud de cartera del mateix navegador o d'Android, que mostra el nom i el logotip de la vostra empresa. En un navegador d'escriptori, el navegador dibuixa el seu propi codi QR perquè la persona pugui respondre des de la cartera del seu telèfon.[1][2] El botó diu «Verifiqueu amb identitat digital», perquè qualsevol cartera d'Android compatible pot respondre, i inclou una icona de cartera genèrica.
Pas 1
Al pas d'identificació, la persona tria l'opció anomenada «Verifiqueu amb identitat digital».
1La persona tria l'opció d'identificació digital.
Pas 2
El navegador o Android obre la seva pròpia sol·licitud de cartera amb el vostre nom i logotip, i la persona aprova compartir la informació al seu telèfon.
2La sol·licitud de cartera pertany al navegador o a Android.
Pas 3
Si la persona tanca la sol·licitud, la pàgina diu «La vostra cartera no ha finalitzat» i ofereix «Torneu-ho a provar» o «Escanegeu el vostre document».
3Una sol·licitud cancel·lada condueix a un reintent o a un escaneig de document.
Els passos en paraules. Un esquema, no una imatge de cap pantalla real; les etiquetes entre cometes són la redacció pròpia del flux allotjat.
Opció 2: l'API independent, pas a pas
Amb l'API independent, la vostra pàgina o aplicació Android demana directament a la cartera, mitjançant la W3C Digital Credentials API.[7] No hi ha cap pàgina allotjada per Didit ni cap codi QR de Didit.[2]
La persona toca Comparteix
La sol·licitud independent de Google Wallet. La clau d'API no surt mai del vostre backend.
Pas 1: comenceu amb el vostre origen
El vostre backend crida POST /v3/id-verification/wallets/google-wallet/ amb x-api-key, una Idempotency-Key i un cos JSON que conté country i origin. Podeu afegir vendor_data (la vostra referència de client, fins a 2.000 bytes en UTF-8) i metadata.[2][3]
{"country": "USA", "origin": "https://app.example.com", "vendor_data": "your-customer-reference"}
La resposta inclou un request_id, wallet_verification.interaction = "digital_credentials" i next_action.type = "request_digital_credential". Passeu next_action.digital_credentials.request a la pàgina.
Pas 2: sol·liciteu a la cartera dins d'un gest de l'usuari
Crideu navigator.credentials.get({digital: request}) des del controlador d'esdeveniments de clic del botó «Verifiqueu amb identitat digital», a l'origen amb què heu començat. La crida s'ha d'executar en un gest de l'usuari, de manera que no poseu cap pas asíncron entre el clic i la crida: obteniu la sol·licitud abans del clic.[2] Mostreu el botó només on el navegador ho pugui fer, per exemple quan "DigitalCredential" in window sigui cert.
Nota
Una sol·licitud cancel·lada es rebutja amb NotAllowedError o AbortError; NotSupportedError significa que aquest navegador no pot sol·licitar una cartera. Feu que la cancel·lació porti a un reintent i a la vostra ruta de documents; on el navegador no pugui sol·licitar una cartera, amagueu l'opció.[2]
Pas 3: envieu la resposta de la cartera
Envieu el que ha retornat la cartera, {protocol, data}, al vostre backend. Des d'allà, crideu POST /v3/id-verification/wallets/verifications/{request_id}/response/ amb el cos {"response": {...}}. Envieu-ho una sola vegada: un segon enviament retorna la verificació que ja s'havia resolt.[2][4]
Darrere d'aquesta crida, Didit comprova la signatura de l'emissor amb les arrels d'emissor de confiança, cada valor retornat amb el seu resum signat i la signatura del dispositiu sobre el vostre origen i aquesta sol·licitud.[4]
Aplicacions Android
Una aplicació nativa d'Android utilitza Jetpack Credential Manager amb la mateixa sol·licitud.[2][8] Construïu una GetDigitalCredentialOption a partir de next_action.digital_credentials.request, crideu getCredential i envieu el credentialJson retornat al vostre backend com a cos de response.[2]
L'origen és diferent. En lloc d'un origen HTTPS, envieu android:apk-key-hash: seguit del SHA-256 en base64 del certificat de signatura de la vostra aplicació, sense farciment.[2]
| Error | On | Què cal fer |
|---|---|---|
origin_invalid | Inici, 400 | Envieu un origen HTTPS o un origen d'aplicació d'Android |
origin_not_allowed | Inici, 400 | Registreu l'amfitrió com a nom d'amfitrió de retorn |
not_a_digital_credentials_wallet | Enviament, 409 | Aquesta verificació no admet una resposta de cartera |
Els tres errors a gestionar en la integració independent.[2]
Gestió del resultat i dels webhooks
La resposta de l'enviament és la verificació resolta. També podeu consultar-la amb GET /v3/id-verification/wallets/verifications/{request_id}/, o rebre-la al webhook status.updated amb webhook_version: "v3". El session_id del webhook coincideix amb el request_id, i una identitat de cartera apareix amb verification_method: "wallet".[2] Verifiqueu la signatura del webhook i feu que el controlador sigui idempotent: els enviaments fallits es tornen a intentar.
| Camp | Què indica |
|---|---|
full_name, date_of_birth | Camps d'identitat normalitzats al resultat de la verificació d'identitat |
wallet_verification.attributes | document_number, document_expiry_date i els altres atributs compartits |
signature_valid | El veredicte de Didit sobre l'asserció signada, que es comprova dins de Didit i no es retorna |
assurance | cryptographic: l'evidència és una credencial signada |
| Nivell de garantia | Substancial |
portrait | null: Google Wallet no comparteix cap retrat, de manera que no hi ha cap comparació facial amb ell |
El que retorna una verificació completada de Google Wallet. La nacionalitat només es retorna per a un passi d'identitat.[1]
Una credencial que falla no és una resposta d'error. És una verificació resolta amb el resultat failed.[2] En el flux allotjat, els mateixos resultats activen wallet.on_failure.
| Resultat | Significat | Facturat |
|---|---|---|
verified | La persona ha compartit el document d'identitat i els atributs signats s'han validat | Sí |
cancelled | La persona ha cancel·lat la sol·licitud a la cartera | No |
timeout | La finestra d'inici de sessió ha caducat (10 minuts per defecte per a carteres) | No |
failed | L'inici de sessió no s'ha completat o l'asserció no s'ha verificat | No |
Resultats de la cartera i facturació.[1]
Atenció
Un retorn del navegador o un valor enviat per la vostra pròpia pàgina no és una prova d'identitat. Aproveu el compte només amb un resultat verified completat que el vostre backend hagi llegit de Didit, mitjançant l'API o mitjançant un webhook signat.[2]
Configuració de l'alternativa documental
No tothom té una identitat digital, i no tots els navegadors poden sol·licitar una cartera. El flux allotjat amaga el mètode quan el navegador no pot fer la sol·licitud i manté la captura de documents.[1] Amb on_failure establert en fallback_to_document, un intent de cartera cancel·lat, caducat o fallit envia la persona a la captura de documents en la mateixa sessió. Amb decline, la sessió finalitza amb una ID Verification rebutjada. Si la captura de documents està desactivada per a aquest país, fallback_to_document també declina, perquè no hi ha cap alternativa a la qual recórrer.[1]
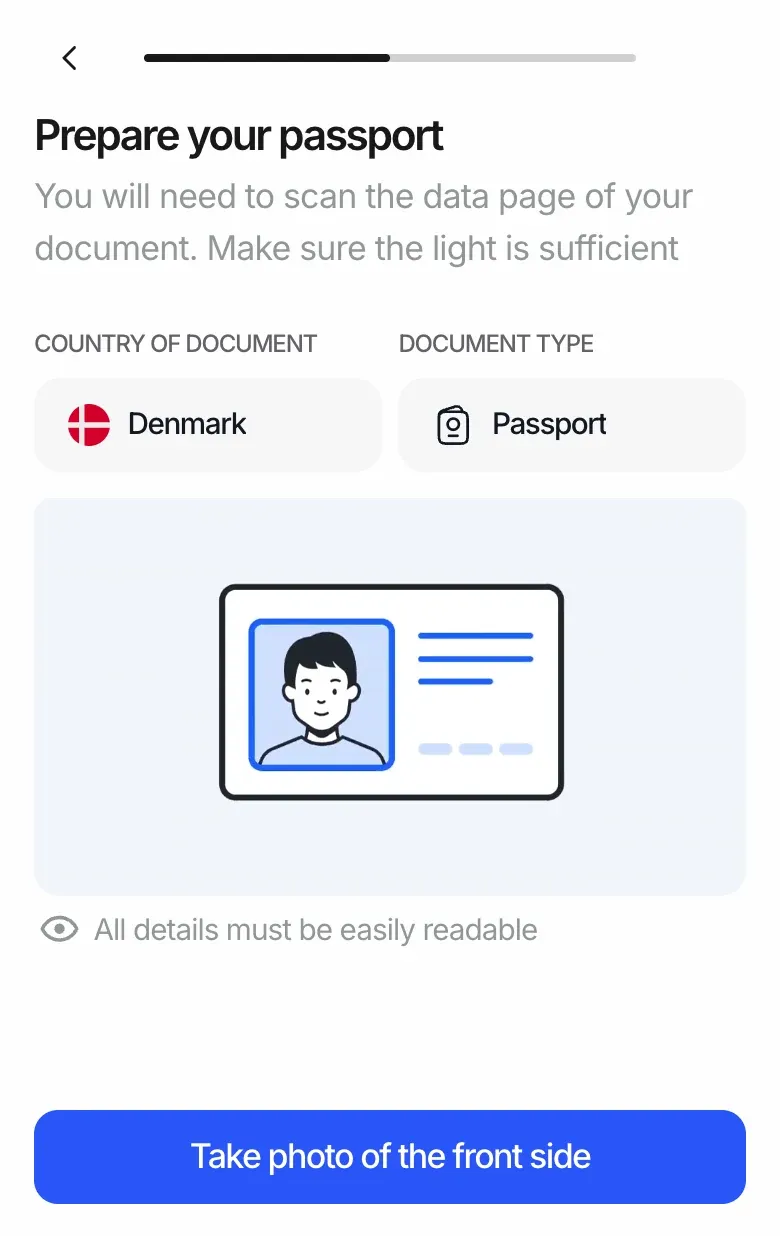
El pas de captura de documents al qual arriba la persona després de «Escanegeu el vostre document».
A l'API independent aquest pas és vostre: oferiu una verificació de documents quan el resultat no sigui verified.
Proves en sandbox
Una aplicació de sandbox executa els mateixos passos que una de producció amb una cartera simulada. Les respostes porten simulated: true, qualsevol resposta enviada decideix la verificació i no es cobren crèdits. Una aprovació simulada és una dada de mostra, no una identitat verificada.[2]
sandbox_scenario | Què posa a prova |
|---|---|
wallet_cancelled | El vostre reintent i la vostra alternativa quan la persona fa marxa enrere |
wallet_timeout | Una sol·licitud caducada |
wallet_provider_error | Una cartera que no finalitza |
Escenaris de sandbox. Les aplicacions en producció rebutgen sandbox_scenario.[2]
Passar a producció: registre amb Google
Cada aplicació de producció es registra amb Google una vegada. La consola mostra «Ara funciona al sandbox. Registreu amb Google abans de passar a producció.» en una aplicació de sandbox. Fins que una aplicació de producció no estigui registrada, no es permet desar un flux de treball que activi Google Wallet; es rebutja amb «Registreu aquesta aplicació amb Google abans d'activar Google Wallet.»[1]
1Obriu el pas ID Verification
A la consola, busqueu la fila de Google Wallet d'un país admès.
2Trieu «Registreu amb Google»
S'obre el quadre de diàleg «Registreu amb Google Wallet». Només un administrador el pot enviar.
3Ompliu cinc camps
Nom de l'entitat jurídica, el nom que es mostra a Google Wallet, un logotip quadrat, una URL de la política de privadesa i la finalitat.
4Registrat
L'etiqueta passa de Requereix registre a S'està registrant i a Registrat.
La configuració única triga aproximadament un minut; la consola indica que sol estar llesta en pocs minuts.[1]
El quadre de diàleg explica el pas en una línia: «Didit registra la vostra empresa amb Google com a verificador. Google ho necessita un cop abans que els vostres usuaris puguin compartir el seu Google Wallet ID amb vosaltres.» El nom que es mostra a Google Wallet admet fins a 64 caràcters; el logotip és un PNG o JPG quadrat d'almenys 256 x 256 px. El quadre de diàleg també mostra una vista prèvia del que compartiran les persones.
Com us ajuda Didit a acceptar Google Wallet ID
Didit executa la sol·licitud de cartera, el registre amb Google, les comprovacions i l'alternativa documental darrere d'una sola API, juntament amb les altres carteres d'identitat digital que admet. La verificació de Google Wallet ID costa 0,20 $ per verificació completada a preu de catàleg. Els inicis de sessió cancel·lats, caducats, rebutjats o incomplets no es cobren, i l'alternativa documental és una comprovació independent que es factura segons les tarifes de verificació de documents (tarifes).[6] A la consola: Workflows, ID Verification, Countries, Wallets accepted.
Didit proporciona
- La sol·licitud de cartera signada i el registre amb Google
- Les comprovacions d'emissor, de resum i de signatura del dispositiu
- El flux allotjat, el sandbox i l'alternativa documental
- La verificació resolta per API i webhook
Resta al vostre càrrec
- Els vostres orígens, noms d'amfitrió de retorn i clau d'API
- El botó, el reintent i els textos a la vostra pròpia interfície
- Quins països i resultats accepteu
- La decisió d'alta i la vostra política de compliment
Afegiu Google Wallet al vostre registre
Desenvolupeu-ho al sandbox avui mateix, registreu l'aplicació amb Google un sol cop i pagueu només per les comprovacions completades.
Aspectes clau
- El sandbox no necessita registre; cada aplicació de producció es registra amb Google un sol cop, des de la consola.
- El flux allotjat ofereix «Verifiqueu amb identitat digital» només on funciona i manté la captura de documents com a alternativa.
- En un iframe, permeteu
digital-credentials-geto utilitzeu el Web SDK 0.5.1 o posterior. - Només un resultat
verifiedcompletat llegit des del vostre backend constitueix una prova d'identitat.
Preguntes freqüents
Necessito un flux de treball per utilitzar Google Wallet?
No. L'API independent no necessita cap flux de treball ni cap workflow_id. El flux allotjat utilitza un flux de treball, on Google Wallet s'activa per país.
Quin origen envio per a una aplicació Android?
Envieu android:apk-key-hash: seguit del SHA-256 en base64 del certificat de signatura de la vostra aplicació, sense farciment. Un lloc web envia l'origen HTTPS de la seva pàgina.
Per què falla la sol·licitud de la cartera dins del meu iframe?
El navegador rebutja la sol·licitud tret que l'iframe ho permeti. Afegiu digital-credentials-get a l'atribut allow de l'iframe, o utilitzeu el Web SDK 0.5.1 o posterior.
Puc enviar la resposta de la cartera dues vegades?
La resposta s'envia una sola vegada. Un segon enviament retorna la verificació ja resolta.
Com es mostra una credencial fallida a l'API?
És una verificació resolta amb el resultat failed, no una resposta d'error. En el flux allotjat segueix wallet.on_failure.
Com faig proves sense un Google Wallet ID real?
Utilitzeu una aplicació de sandbox. Simula els mateixos passos, retorna simulated: true, no cobra crèdits i sandbox_scenario permet provar fallades.
Com identifiquen els webhooks una verificació de cartera?
El session_id del webhook status.updated coincideix amb el request_id de l'API de carteres, i la identitat de la cartera porta verification_method: "wallet". Utilitzeu webhook_version: "v3" i verifiqueu la signatura.
Què passa si l'origen de la meva pàgina difereix del que vaig utilitzar per començar?
La cartera rebutja la sol·licitud. Inicieu la verificació amb l'origen exacte que farà la sol·licitud a la cartera i registreu el seu amfitrió com a nom d'amfitrió de retorn de la vostra aplicació.
Fonts
- Digital ID wallets: Google Wallet, failure and fallback, pricing, documentació de Didit, consultat el 20 de novembre de 2026.
- Digital ID wallet APIs: Digital Credentials wallets (Google Wallet), webhooks, sandbox, documentació de Didit, consultat el 20 de novembre de 2026.
- API reference: Google Wallet, documentació de Didit, consultat el 20 de novembre de 2026.
- Submit a digital ID wallet response, documentació de Didit, consultat el 20 de novembre de 2026.
- In-context iframe integration, documentació de Didit, consultat el 20 de novembre de 2026.
- Pricing, documentació de Didit, consultat el 20 de novembre de 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 d'octubre de 2025.
- Verify digital credentials, Android Developers.
Els mateixos patrons s'apliquen també a la verificació d'eID. Per veure totes les carteres que podeu acceptar, comenceu per carteres d'identitat digital a Didit.
Accepteu Google Wallet ID amb Didit
Activeu «Verifiqueu amb identitat digital» en un flux de treball, o crideu l'API de la cartera des de la vostra pròpia pàgina.
Articles relacionats
- Google Wallet ID vs verificació de documents d'identitat: quan utilitzar cadascun
- Digital Credentials API explicada: com els webs connecten amb carteres d'ID
- Acceptar Google Wallet ID al teu flux d'onboarding: guia d'integració
- ID pass de Google Wallet: què reben les empreses i on funciona
- La verificació d'identitat amb Google Wallet ja està disponible a Didit
- 7 millors plataformes de programari eIDAS el 2026