
El més recent del blog de Didit.
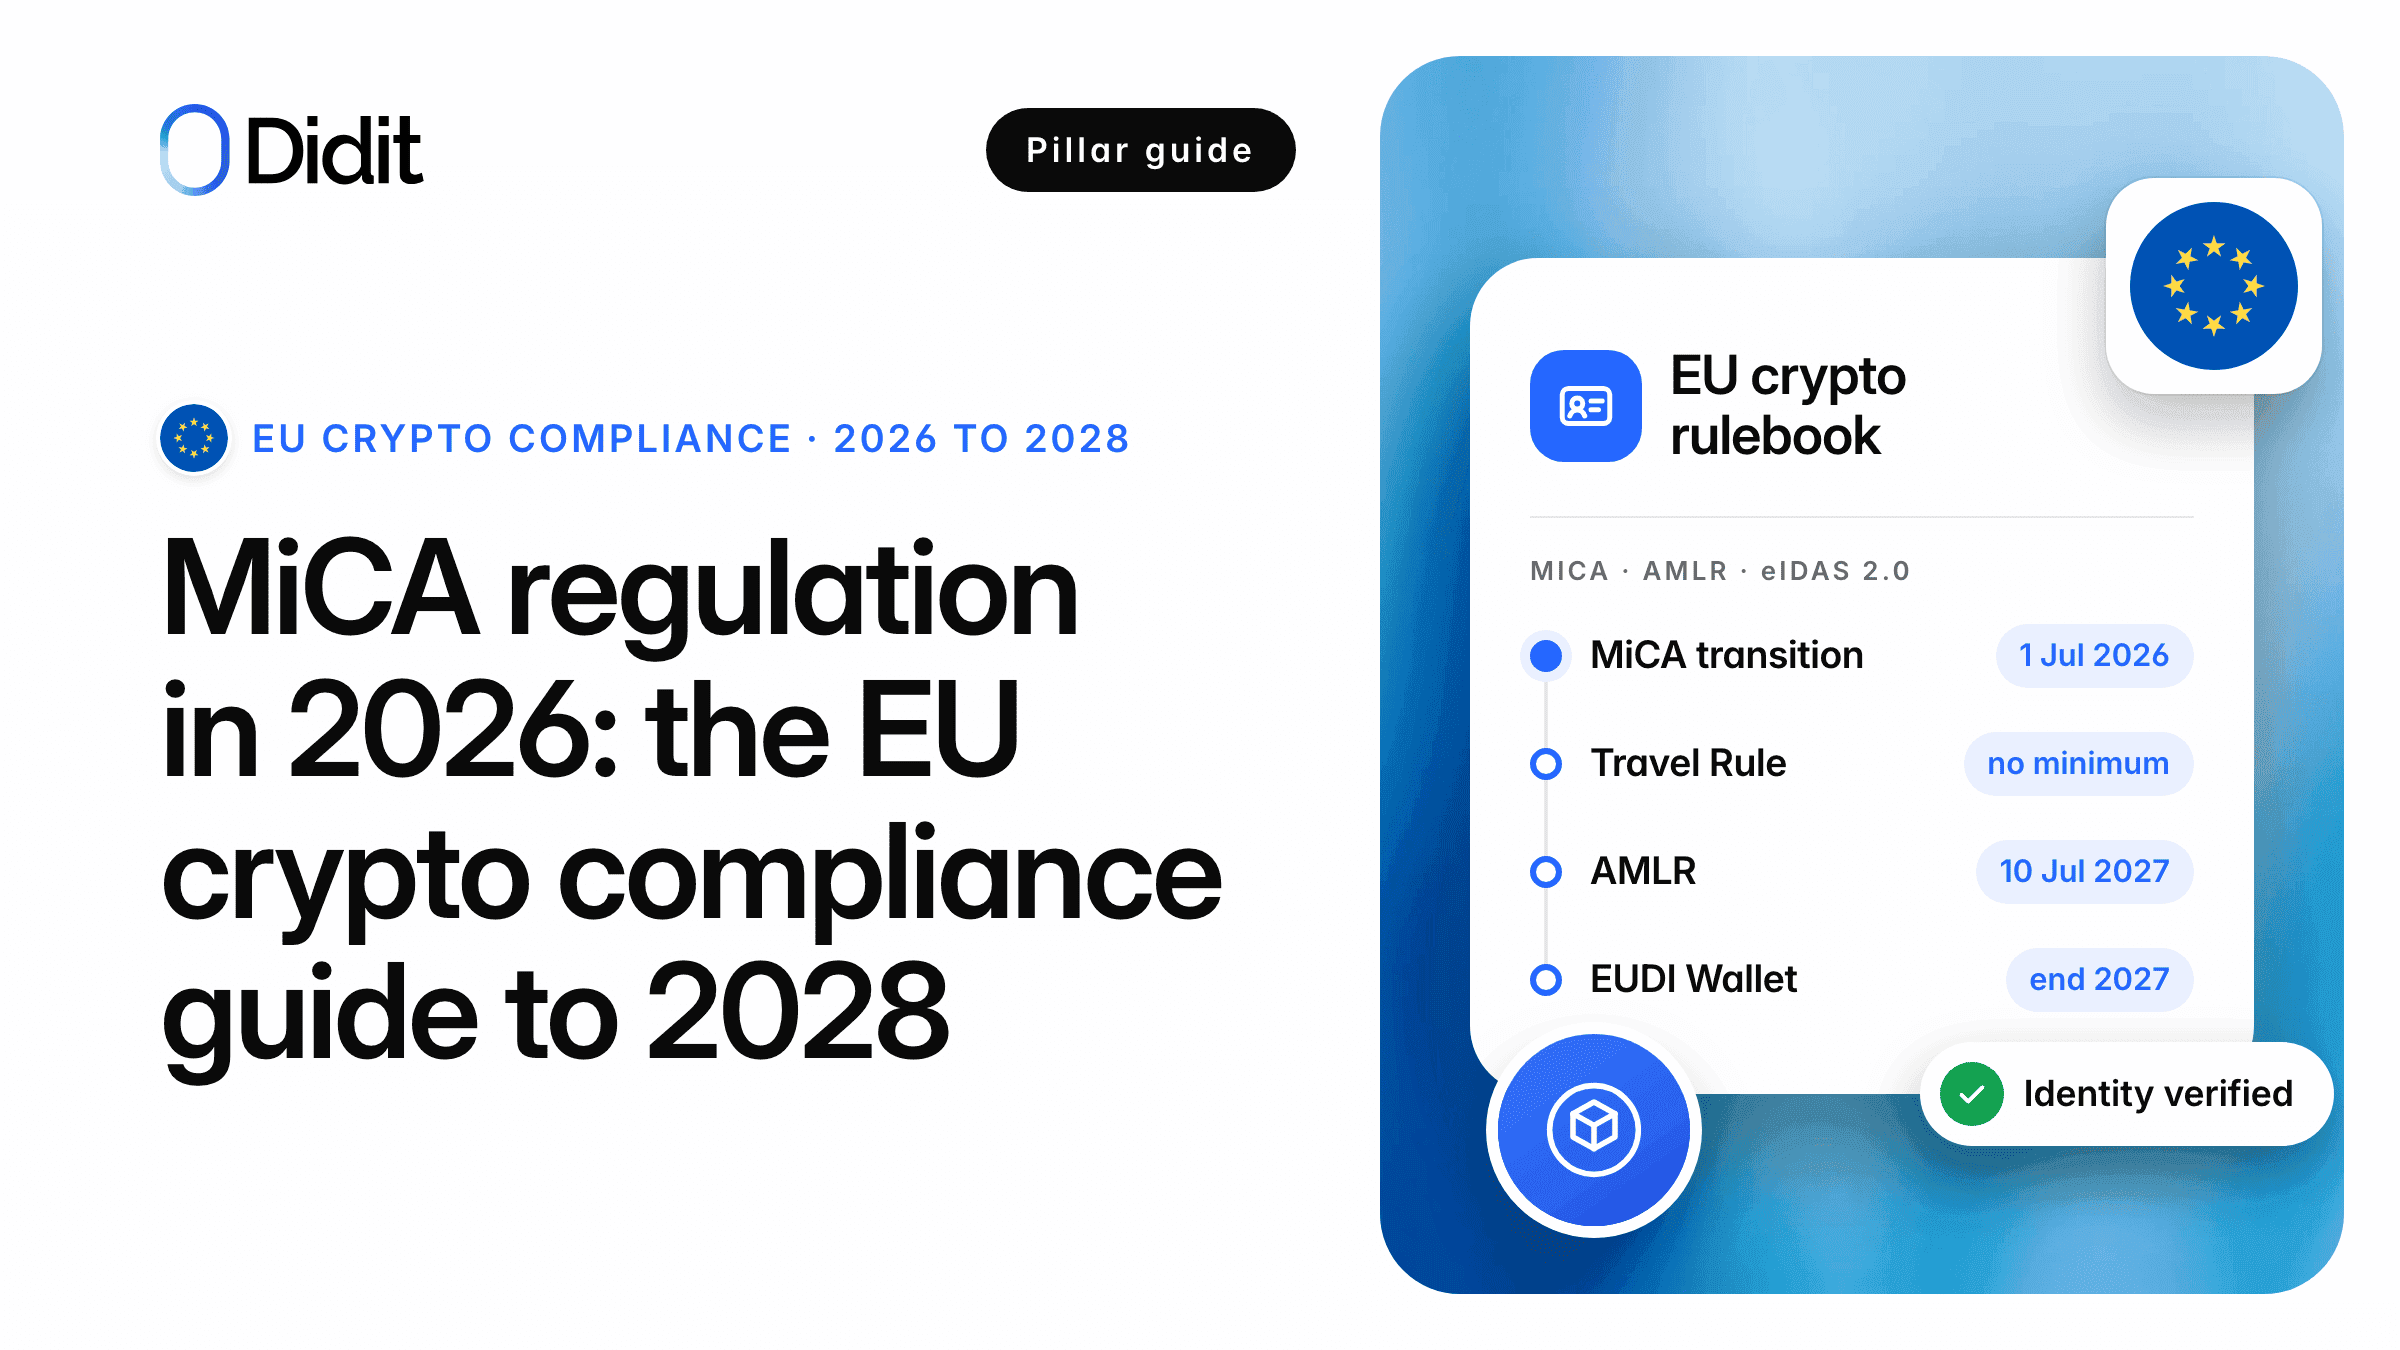
Reglament MiCA el 2026: la guia de compliment cripto de la UE fins al 2028
Què exigeixen el Reglament MiCA, la Travel Rule cripto, l'AMLR amb els projectes de normes de diligència deguda de l'AMLA i eIDAS 2.0 a una empresa cripto a la UE del 2026 al 2028, amb articles, un resum pràctic i un pla.
Verificació d'identitat a Companies House: condemnes de l'Insolvency Service
Tres administradors britànics multats el 16 de setembre de 2026 en les primeres condemnes de l'Insolvency Service per verificació d'identitat a Companies House. Un estava verificat. Llei, dates, xifres i llista per al consell.
Monedes de privadesa: la regulació després que FinCEN retiri la norma sobre mixing
El 6 d'octubre de 2026 FinCEN va retirar les propostes sobre mixing i carteres no allotjades. Què obliga encara als EUA, la UE, el Canadà, l'Índia i Dubai i què fer abans que s'apliqui l'article 79 de l'AMLR el juliol de 2027.
Decisions de l'OSC sobre Argosy: tolerància al risc KYC i un UDP suspès
Dues decisions de l'Ontario Securities Commission sobre Argosy Securities: un representant suspès per indicar malament la tolerància al risc dels clients, el màxim executiu suspès i què han de revisar els equips de compliment.
FinCEN i les credencials digitals verificables: els mDL segons la CIP Rule
FinCEN i el personal de quatre agències bancàries van afirmar el 8 de setembre de 2026 que un permís de conduir mòbil estatal pot ser un document segons la CIP Rule. Què diuen les FAQ, a qui afecta i què cal canviar al programa.
Bretxa de dades de Revolut: la falsa sol·licitud governamental publicada
Reuters informa que Revolut va confirmar que va revelar dades de clients després de sol·licituds governamentals falses. Segons el govern d'Itàlia, Revolut va notificar 680 clients. Fets, normes RGPD i PBC, i llista de control.