
Digital Credentials API erklärt: Wie Websites ID-Wallets nutzen
Die W3C Digital Credentials API für Unternehmen: Abfrage von IDs ohne Weiterleitung, Browser-Support 2026, Cross-Device-QR, Datenschutz, Iframes und wie Didit sie für Google Wallet nutzt.
Kurz gesagt
Die Digital Credentials API ist eine W3C-Browser-API, mit der eine Website über einen einzigen Aufruf Identitätsdaten von einer digitalen Wallet anfordern kann: navigator.credentials.get() mit einem digital-Member. Der Browser und das Betriebssystem zeigen die Wallet-Aufforderung an, und die Wallet sendet eine signierte, verschlüsselte Antwort zurück.[1][2]
- Chrome aktiviert sie ab Version 141 standardmäßig, wie Google am 3. Oktober 2025 ankündigte; Safari 26 unterstützt sie für ISO mdoc-Anfragen.[2][3]
- Sie überträgt Anfragen nach OpenID4VP oder nach ISO/IEC 18013-7 Anhang C, ohne Weiterleitung und ohne eigenen QR-Code.[1]
- Didit nutzt sie, um digitale IDs aus Google Wallet in fünf Ländern zu akzeptieren.[8]
Der Nachweis der eigenen Identität im Internet bedeutete lange Zeit ein Foto des Ausweises und ein Selfie. Digitale IDs in einer Smartphone-Wallet ändern das, aber eine Website benötigt weiterhin einen sicheren Weg zur Wallet. Die Digital Credentials API ist diese Brücke.
Dieser Leitfaden erklärt die API für Produktmanager und Architekten: wie eine Anfrage abläuft, wo sie heute funktioniert, geräteübergreifendes Teilen, Datenschutz, Iframes und wie Didit sie für Google Wallet nutzt. Die Protokolldetails finden Sie in unserem OpenID4VP-Verifizierer-Leitfaden und die Credential-Formate in SD-JWT VC vs mdoc.
Was die Digital Credentials API ist
Die Digital Credentials API ist eine Spezifikation der W3C Federated Identity Working Group. Ihre neueste Version ist ein Working Draft vom 19. November 2026 auf dem Recommendation-Track.[1] Die Spezifikation definiert eine API, mit der Browser „die Präsentation und Ausstellung digitaler Nachweise wie eines Führerscheins oder eines staatlich ausgestellten Ausweises vermitteln“ können. Sie baut auf Credential Management Level 1 auf und „ist so konzipiert, dass sie unabhängig von Nachweisformaten ist“.[1]
In der Praxis handelt es sich um einen weiteren Credential-Typ für den Browseraufruf, den Websites bereits für Passkeys nutzen. Während des Origin Trials befand sich die API unter navigator.identity.get(); Chrome verschob sie bei der Veröffentlichung zu navigator.credentials.get().[2] Die API leitet lediglich eine Anfrage an eine Wallet weiter und eine Antwort zurück; der Inhalt gehört zu den darunterliegenden Protokollen.
| Schicht | Funktion | Beispiele |
|---|---|---|
| Browser-API | Überträgt die Anfrage von der Seite und die Antwort zurück | W3C Digital Credentials API |
| Präsentationsprotokoll | Definiert die Anfrage und die Antwort, die die Wallet versteht | OpenID4VP 1.0, ISO/IEC 18013-7 Anhang C |
| Credential-Format | Die signierte Datenstruktur innerhalb der Antwort | ISO mdoc, SD-JWT VC |
| Plattform | Findet Wallets, die antworten können, und zeigt die Auswahl an | Android Credential Manager, iOS |
| Wallet | Hält den Nachweis, fragt den Nutzer und signiert die Antwort | Google Wallet |
Der Stack unter einem Aufruf der Digital Credentials API.[1][2][4]
Ablauf einer Anfrage über die Digital Credentials API
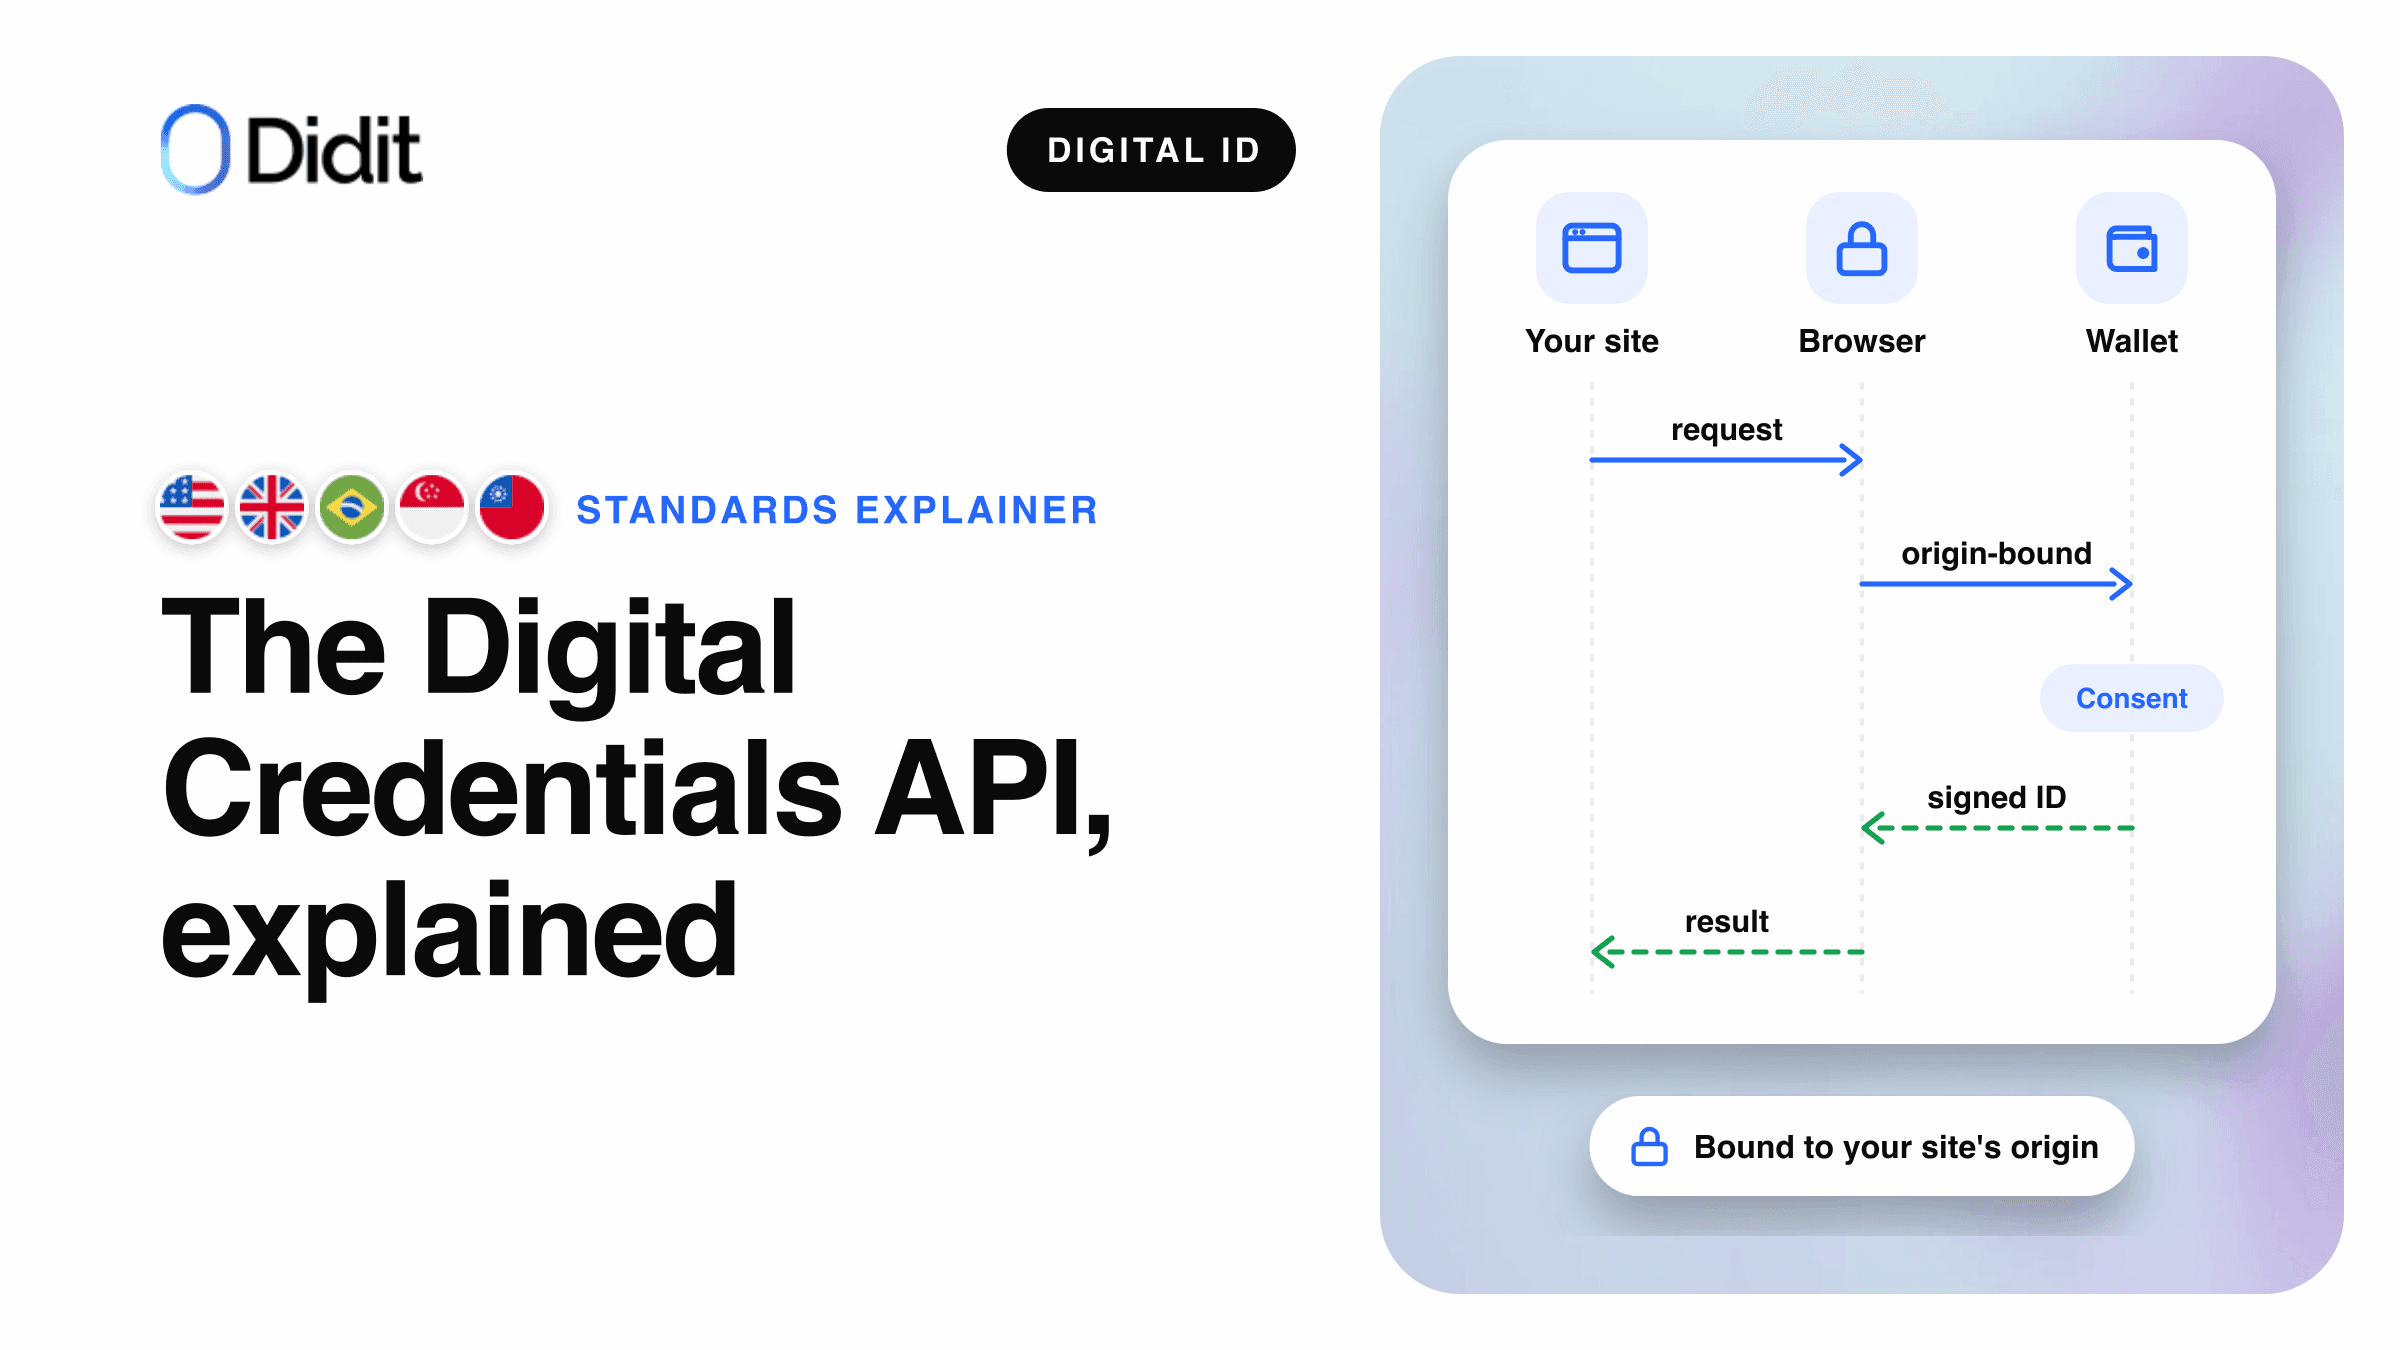
Eine Verifizierung erfordert einen Roundtrip von Ihrer Seite zur Wallet und zurück. Ihr Server erstellt die Anfrage, Ihre Seite übergibt sie bei einem Klick an den Browser, und die verschlüsselte Antwort geht zur Überprüfung an Ihren Server zurück.[2][6]
Browser fügt den Origin hinzu, zeigt die Auswahl an
Nutzer prüft und bestätigt
Entschlüsseln, Signaturen prüfen
Eine Präsentation auf demselben Gerät über die Digital Credentials API, vereinfacht dargestellt.[1][2][6]
Jede Anfrage benennt ein Protokoll und enthält ein data-Objekt in diesem Protokoll. Browser müssen jedes Präsentationsprotokoll aus der Tabelle der Spezifikation unterstützen:[1]
| Bezeichner | Protokoll | Format der Anfrage |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Unsignierte Anfrage |
openid4vp-v1-signed | OpenID4VP 1.0 | Signierte Anfrage |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Von mehreren Parteien signierte Anfrage |
org-iso-mdoc | ISO/IEC 18013-7:2025 Anhang C | ISO-mdoc-Anfrage |
Präsentationsprotokolle im W3C-Register, Working Draft vom 19. November 2026.[1]
Bevor eine Seite eine Schaltfläche anzeigt, prüft sie typeof DigitalCredential und DigitalCredential.userAgentAllowsProtocol().[2][3] Die Antwort kommt als DigitalCredential-Objekt mit einer verschlüsselten data-Nutzlast zurück, die die Seite an ihr Backend weiterleitet.[2] Anfragesyntax und Antwortmodi sind Protokollfragen, die im OpenID4VP-Verifizierer-Leitfaden behandelt werden.
Warum es keine Weiterleitung gibt
Vor dieser API erreichte eine Website eine Wallet, indem sie den Nutzer wegschickte: eine Weiterleitung oder ein benutzerdefinierter URI, der an eine App übergeben wurde, auf dem Desktop oft als QR-Code angezeigt. Die Digital Credentials API hält den Nutzer auf Ihrer Seite und gibt die Antwort an denselben Tab zurück.[2]
Älterer Weg
Weiterleitung oder benutzerdefinierter URI
- Der Nutzer wechselt von Ihrer Seite zu einer App oder einer gehosteten Seite
- Ihre Seite zeichnet ihren eigenen QR-Code auf dem Desktop
- Die Wallet erfährt aus dem Inhalt der Anfrage, wer anfragt
- Jede Wallet benötigt ihr eigenes Linkformat
Schemaspezifisch
Vom Browser vermittelter Weg
Digital Credentials API
- Der Nutzer bleibt auf Ihrer Seite, der Browser zeigt die Aufforderung an
- Der Browser zeichnet den QR-Code auf dem Desktop
- Der Browser selbst bestimmt den anfragenden Origin
- Ein Aufruf, jede Wallet, die die Plattform findet
W3C Digital Credentials
Wie eine Seite eine Wallet erreicht, vor und mit der API.[1][2]
Der wichtigste Unterschied ist der Origin. Die Spezifikation verlangt, dass der Browser „seine eigene Bestimmung des Dokument-Origins“ verwendet und nicht eine von der Seite bereitgestellte, sodass „die dem Nutzer angezeigte Partei“ diejenige ist, die der Browser gesehen hat.[1] Eine signierte OpenID4VP-Anfrage kann auch ihre erwarteten Origins auflisten, die Googles Leitfaden festlegt, „um Relay-Angriffe zu verhindern“.[6] Die EU-Wallet-Architektur betont dasselbe für geräteübergreifende Abläufe mit benutzerdefinierten URIs, wie unser Leitfaden für vertrauende Beteiligte erklärt.
Browser- und Plattformunterstützung Ende 2026
Die Unterstützung hängt vom Browser, dem Betriebssystem und dem Protokoll der Anfrage ab. Die Tabelle gibt öffentliche Quellen mit Stand vom 20. November 2026 wieder.
| Browser oder Plattform | Wo | Präsentation | Protokolle | Quelle |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Standardmäßig aktiviert ab Version 141 (3. Oktober 2025) | OpenID4VP und Anhang C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | Ab Version 141 | OpenID4VP und Anhang C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Unterstützt | Nur Anhang C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| Andere iOS-Browser | iOS 26 | Wie Safari laufen sie auf WebKit | Nur Anhang C | Chrome, W3C CG[2][5] |
| Firefox | macOS | Ab Version 149 | Nur Anhang C | W3C CG[5] |
| Firefox | Android, Windows, Linux | In Entwicklung | Noch nicht | W3C CG[5] |
| Android-Apps | Android 9 (API-Level 28) und höher | Credential Manager | OpenID4VP für Google Wallet | Android, Google[4][6] |
W3C CG = die Unterstützungstabelle der W3C Web Identity and Credentials Adoption Community Group.[5]
Nutzer benötigen zudem ein kompatibles Gerät: Android mit Google Play-Diensten 24.0 oder höher oder iOS 26 oder höher, plus eine Wallet-App, die die API unterstützt.[2] Google Wallet beantwortet Anfragen für auf ISO mdoc basierende digitale IDs über OpenID4VP 1.0 auf Android 9 und höher.[6] WebKit weist darauf hin, dass dies in WKWebView, der Webansicht in iOS-Apps, noch nicht funktioniert.[3] Es listet zudem ein bekanntes Problem auf: Eine Anfrage, die OpenID4VP und Anhang C kombiniert, kann unter iOS zu einer Endlos-Ladeanimation führen, wenn ein QR-Code von Chrome auf macOS gescannt wird.[3]
Hinweis
Die Unterstützung ändert sich mit jedem Release. Prüfen Sie Funktion und Protokoll zur Laufzeit und halten Sie einen alternativen Pfad für alle anderen bereit.
Auf demselben Gerät und geräteübergreifend
Befindet sich die Wallet auf demselben Gerät, zeigt Android eine Auswahl passender Nachweise an. Ist dies nicht der Fall, bietet der Browser an, auf einem Smartphone fortzufahren.[2][7]
1Die Seite ruft die API bei einem Klick auf
In jedem Fall dieselbe Anfrage.
Ein passender Nachweis befindet sich auf diesem Gerät
Dasselbe Gerät
Die Plattformauswahl listet die Nachweise auf; die Wallet öffnet sich über der Seite.
Geräteübergreifend
Der Browser zeigt einen eigenen QR-Code an; das Smartphone scannt ihn und besteht eine Bluetooth-Näherungsprüfung.
2Die Antwort kehrt auf dieselbe Seite zurück
Verschlüsselt, über den Browser.
Wo die Aufforderung der Wallet erscheint.[2][6]
Laut Chrome baut das Scannen des QR-Codes „eine sichere, Ende-zu-Ende-verschlüsselte und phishingresistente Verbindung“ zwischen Computer und Smartphone auf. Dabei wird das CTAP-Protokoll über Bluetooth Low Energy genutzt, um zu prüfen, ob der Nutzer physisch anwesend ist und beide Geräte kontrolliert.[2] Google nennt zwei Bedingungen für Google Wallet: Bluetooth muss aktiviert sein, um das Gerät in der Nähe zu finden, und der geräteübergreifende Ablauf ist „nur verfügbar, wenn der Partner Signed Requests implementiert hat“.[7]
Ihre Seite erzeugt nie einen QR-Code. Die Einschränkungen gehen von den Plattformen aus: iOS unterstützt nicht die Präsentation eines Nachweises von einem anderen Gerät, und Safari unter macOS leitet nur Anhang-C-Anfragen weiter, sodass eine OpenID4VP-Anfrage eine Android-Wallet aus Safari heraus nicht erreichen kann.[5]
Datenschutz und Sicherheit: Was die API schützt
Statt eines Bildes des gesamten Dokuments gibt die Wallet nur die in der Anfrage genannten Attribute zurück, signiert vom Aussteller. Chrome nennt dieses Prinzip „selektive Offenlegung“: Websites „erhalten nur das notwendige Minimum an Informationen“.[2]
| Schutz | Was das in der Praxis bedeutet | Quelle |
|---|---|---|
| Selektive Offenlegung | Nur die angeforderten Felder verlassen die Wallet | Chrome[2] |
| Nutzerinteraktion | Eine Anfrage erfordert einen Klick; Websites können nicht unbemerkt oder wiederholt anfragen | W3C[1] |
| Vermittlung bei jeder Anfrage | Die Plattformauswahl fragt die Person bei jeder Anfrage | W3C[1] |
| Vom Browser festgelegter Origin | Die Seite kann sich nicht als eine andere Website ausgeben | W3C[1] |
| Verschlüsselte Antwort | Mit Ihrem Schlüssel verschlüsselt; nur Ihr Server entschlüsselt sie | W3C, Chrome[1][2] |
| Zustimmung zur Freigabe | Google Wallet verlangt vor der Freigabe eine biometrische Bestätigung, eine PIN oder ein Entsperrmuster | Google[7] |
Google gibt an, keine nachweisbezogenen Daten auf seinen Servern zu speichern.[7] Der Zustimmungsbildschirm stammt von der Wallet: Google Wallet zeigt den Namen, das Logo und die Datenschutzerklärung an, die der Verifizierer bereitgestellt hat, damit die Person vor der Freigabe sieht, wer anfragt.[7]
Eine gültige Signatur beweist die Echtheit der Daten, aber Chrome erinnert Entwickler daran, dass sie für ihren Anwendungsfall „überprüfen müssen, dass der Aussteller geeignet und vertrauenswürdig ist“.[2] Die serverseitigen Schritte für eine mdoc-Antwort gemäß der Anleitung von Google:[6]
- Entschlüsseln Sie die Antwort mit dem zur Anfrage passenden Schlüssel.
- Validieren Sie die Zertifikatskette des Ausstellers gegen vertrauenswürdige Aussteller-Root-Zertifikate.
- Prüfen Sie jeden zurückgegebenen Wert gegen seinen signierten Digest.
- Prüfen Sie die Gerätesignatur über die Sitzung, die Ihren Origin bindet.
Nutzung der API innerhalb eines iframes: digital-credentials-get
Viele Verifizierungsabläufe laufen innerhalb eines iframes auf der Website des Kunden ab. Die Spezifikation deckt diesen Fall mit einer richtliniengesteuerten Funktion namens digital-credentials-get ab, deren standardmäßige Allowlist 'self' ist.[1] Eine Seite von einem anderen Origin darf die API nur aufrufen, wenn die einbettende Seite dies über das allow-Attribut des iframes gewährt:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Achtung
Ohne diese Berechtigung verweigert der Browser die Wallet-Anfrage innerhalb des iframes, und der Nutzer sieht niemals eine Aufforderung. Fügen Sie beim gehosteten Ablauf von Didit in einem iframe digital-credentials-get zum allow-Attribut hinzu oder verwenden Sie das Web SDK 0.5.1 oder neuer.[10]
Welche Wallets heute antworten
Unter Android stellt das System die Auswahl dar. Welche Nachweise erscheinen, hängt davon ab, wie sich jede Wallet beim Credential Manager registriert, sowie von der Anfrage.[7] Das Chrome-Team bezeichnet Google Wallet als Early Adopter.[2]
Hinweis
Da andere Wallets denselben Aufruf beantworten können, empfiehlt Google eine allgemeine Schaltfläche wie „Mit digitaler ID verifizieren“ anstelle des Namens einer einzelnen Wallet.[7]
Unter iOS gibt WebKit an, dass die API Apple Wallet oder andere Apps erreicht, die als Identity Document Provider registriert sind.[3] In Europa führt die Architektur der EUDI Wallet OpenID4VP und ISO/IEC 18013-7 über die Digital Credentials API als Wege für die Fernpräsentation auf. Die Registrierung wird im Leitfaden für vertrauende Beteiligte der EUDI Wallet beschrieben.
Wie Didit Sie bei der Akzeptanz von Google Wallet über die Digital Credentials API unterstützt
Didit betreibt die Verifiziererseite der Digital Credentials API für Google Wallet als eine der Methoden seines Produkts für digitale ID-Wallets. Google Wallet ist bei Didit in Produktion und Sandbox live, und zwar für den aus einem Reisepass erstellten ID-Pass sowie für mobile Führerscheine aus unterstützten US-Bundesstaaten; verfügbar in den Vereinigten Staaten, dem Vereinigten Königreich, Brasilien, Singapur und Taiwan.[8] Produktdetails: Google Wallet ID-Verifizierung. Code: der Integrationsleitfaden.
- Gehosteter Ablauf. Nutzer sehen „Mit digitaler ID verifizieren“ und bestätigen in der Aufforderung des Browsers bzw. von Android, ohne Weiterleitung. Die Methode erscheint nur dort, wo der Browser eine signierte OpenID4VP-Anfrage senden kann; andernfalls bleibt die Dokumentenprüfung bestehen.[8][9]
- Standalone-API. Didit liefert eine fertige Anfrage zurück, die Ihre Seite bei einem Klick an
navigator.credentials.get()oder an den Credential Manager auf Android übergibt; der vollständige Ablauf steht im Integrationsleitfaden.[9] - Prüfungen. Didit verifiziert die Signatur des Ausstellers anhand vertrauenswürdiger Aussteller-Roots, jeden Wert anhand seines signierten Digests und die Gerätesignatur über Ihren Origin und diese Anfrage. Die Antwort ist für Didit verschlüsselt.[9]
- Ergebnis. Name, Geburtsdatum, Dokumentennummer, Ablaufdatum, Ausstellungsland und Ausstellungsbehörde sowie Staatsangehörigkeit für einen ID-Pass auf dem Vertrauensniveau substanziell. Es wird kein Lichtbild geteilt.[8]
Die Sandbox erfordert keine Registrierung. Jede Produktionsanwendung registriert sich einmalig bei Google in der Konsole (Schritt ID Verification, die Google Wallet-Zeile eines unterstützten Landes, Register with Google), eine einmalige Einrichtung von etwa einer Minute. Googles eigene Verifizierer-API ist kostenlos; Didits Preis für die Durchführung der Prüfung beträgt $0.20 pro abgeschlossener Verifizierung, und abgebrochene, abgelaufene oder abgelehnte Anmeldungen werden nicht berechnet. Siehe Preise.[7][8]
Didit stellt bereit
- Die signierte Anfrage und die Registrierung bei Google
- Die Entschlüsselung und jede Signatur- und Origin-Prüfung
- Die Dokumentenprüfung als Fallback in derselben Sitzung
Liegt bei Ihnen
- Die Schaltfläche und die Nutzerinteraktion auf Ihrer Seite
- Die iframe-Berechtigung, wenn Sie den Ablauf einbetten
- Die Onboarding-Entscheidung und Ihre Richtlinien
Google Wallet-IDs akzeptieren, ohne einen Verifizierer zu bauen
Aktivieren Sie Google Wallet in einem Workflow, testen Sie es in der Sandbox und zahlen Sie nur für abgeschlossene Prüfungen.
Das Wichtigste in Kürze
- Die Digital Credentials API ist ein W3C Working Draft, der Wallet-Anfragen über
navigator.credentials.get()abwickelt. - Chrome und Edge unterstützen OpenID4VP und Anhang C; Safari unterstützt nur Anhang C.
- Der Browser legt den Origin fest und generiert den geräteübergreifenden QR-Code.
- Innerhalb eines iframes muss die einbettende Seite
digital-credentials-getgewähren. - Didit nutzt sie für Google Wallet-IDs in fünf Ländern, mit einer Dokumentenprüfung als Fallback.
Häufig gestellte Fragen
Was ist die Digital Credentials API?
Eine W3C-Browser-API, mit der eine Website einen digitalen Nachweis wie einen behördlichen Ausweis über navigator.credentials.get() aus einer Wallet anfordern kann. Der Browser und das Betriebssystem zeigen die Aufforderung der Wallet an.[1][2]
Welche Browser unterstützen die Digital Credentials API?
Chrome hat sie ab Version 141 auf Android und Desktop standardmäßig aktiviert, und Edge unterstützt sie ab Version 141. Safari 26 unterstützt sie nur für ISO-mdoc-Anfragen, und Firefox unterstützt sie auf macOS ab Version 149 ebenfalls nur für Anhang C. Stand vom 20. November 2026.[2][3][5]
Funktioniert die Digital Credentials API auf dem iPhone?
Safari unter iOS 26 unterstützt die API für ISO-mdoc-Anfragen (Anhang C), und jeder iOS-Browser nutzt dieselbe Engine. Die Google Wallet-Methode von Didit verwendet signierte OpenID4VP-Anfragen, und der gehostete Ablauf zeigt die Methode nur dort an, wo der Browser eine solche senden kann. Auf einem iPhone wird die Wallet-Option daher ausgeblendet und die Dokumentenprüfung verwendet.[3][5][8]
Ist die Digital Credentials API dasselbe wie OpenID4VP?
Nein. Die API ist der Browser-Kanal; OpenID4VP ist eines der Protokolle, die darüber übertragen werden, neben ISO/IEC 18013-7 Anhang C. Die Anfrage benennt ihr Protokoll, und die Wallet antwortet in diesem Protokoll.[1]
Benötige ich einen Origin Trial, um sie zu nutzen?
Nein. Chrome aktiviert die API ab Version 141 standardmäßig, wie Google am 3. Oktober 2025 ankündigte. Testcode muss von navigator.identity.get() zu navigator.credentials.get() wechseln.[2]
Warum benötigt die API eine Nutzerinteraktion?
Die Spezifikation verlangt eine transiente Aktivierung, damit eine Website Nachweise nicht unbemerkt oder wiederholt anfordern kann. Rufen Sie die API aus einem Klick-Handler auf; ein Aufruf außerhalb einer Nutzerinteraktion schlägt fehl.[1]
Wie funktioniert das geräteübergreifende Teilen ohne eigenen QR-Code?
Der Browser zeichnet den QR-Code, eine Bluetooth-Prüfung bestätigt die Nähe des Smartphones und die Wallet antwortet über eine verschlüsselte Verbindung. Google Wallet benötigt hierfür eine signierte Anfrage.[2][7]
Welche Wallets reagieren auf die Digital Credentials API?
Google Wallet heute, plus weitere Android-Wallets über den Credential Manager. Auf iOS erreicht Safari registrierte Identity Document Provider.[3][7]
Ist die Nutzung der Digital Credentials API kostenlos?
Ja. Sie ist ein Browser-Standard, und laut Google kostet die Google Wallet API nichts. Der Betrieb der Verifiziererseite ist separat: Didit stellt nur abgeschlossene Verifizierungen in Rechnung.[7][8]
Quellen
- Digital Credentials, W3C Federated Identity Working Group, Working Draft vom 19. November 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3. Oktober 2025.
- WebKit Features in Safari 26.0, WebKit-Blog, Abschnitt Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, Stand 20. November 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, Didit-Dokumentation.
- Digital ID wallets standalone API, Didit-Dokumentation.
- In-context iframe, Didit-Dokumentation.
Die Digital Credentials API verwandelt eine Wallet-Prüfung in einen einzigen Browser-Aufruf; der schwierige Teil liegt auf der Verifiziererseite. Sehen Sie alle Wallets, die Didit akzeptiert, auf der Seite für digitale ID-Wallets und die nationalen eIDs unter eID-Verifizierung.
Fügen Sie die Verifizierung mit digitaler ID zu Ihrer Registrierung hinzu
Bieten Sie Google Wallet dort an, wo es funktioniert, und behalten Sie die Dokumentenprüfung für alle anderen bei, in einem einzigen Workflow.
Ähnliche Artikel
- Google Wallet ID vs. Dokumentenprüfung: Wann man was nutzt
- Digital Credentials API erklärt: Wie Websites ID-Wallets nutzen
- Google Wallet ID im Onboarding akzeptieren: Integrationsleitfaden
- Google Wallet ID pass: Was Unternehmen erhalten und wo er gilt
- Google Wallet ID-Verifizierung ist live auf Didit
- Die 7 besten eIDAS-Softwareplattformen im Jahr 2026