
EUDI Wallet तैयारी: विनियमित फर्मों के लिए नीतियां और नियंत्रण
विनियमित फर्मों के लिए EUDI Wallet तैयारी गाइड: 13 नियंत्रण क्षेत्र, स्वामियों व साक्ष्य सहित नियंत्रण मैट्रिक्स, AMLR अनुच्छेद 22 मानचित्र और 24 दिसंबर 2027 तक योजना। आधार: जुलाई 2026 के संशोधन अधिनियम और ARF v3.0.0.
संक्षेप में
EUDI Wallet की तैयारी का मतलब केवल तकनीकी इंटीग्रेशन नहीं है। किसी विनियमित फर्म को यूरोपीय डिजिटल पहचान (EUDI) वॉलेट स्वीकार करने से पहले 13 क्षेत्रों में लिखित नीतियाँ और काम करते नियंत्रण चाहिए, जिनमें पंजीकरण और प्रमाणपत्रों से लेकर डेटा न्यूनीकरण, धोखाधड़ी, रिकॉर्ड और घटनाएँ शामिल हैं।[1]
- लघु उद्यम के आकार से बड़ी वे निजी फर्में, जिन्हें संघ या राष्ट्रीय कानून के तहत या अनुबंध के तहत मज़बूत उपयोगकर्ता प्रमाणीकरण चाहिए, उपयोगकर्ता के अनुरोध पर 24 दिसंबर 2027 तक वॉलेट स्वीकार करेंगी (अनुच्छेद 5f(2) से गणना की गई)।[1]
- पंजीकरण पारदर्शिता बनाता है, अनुमोदन नहीं। आप अपने पंजीकरण में बताए गए डेटा से अधिक डेटा का अनुरोध नहीं कर सकते।[1][12]
- Architecture and Reference Framework (ARF) v3.0.0 में कई जाँचें केवल अनुशंसित हैं, इसलिए उनका निर्णय आपकी नीति करती है।[12]
कठिन प्रश्न अनुपालन, सुरक्षा और उत्पाद टीमों के सामने है: जिस दिन पहली वॉलेट प्रस्तुति प्रोडक्शन में पहुँचे, उस दिन क्या लिखित होना चाहिए, किसकी ज़िम्मेदारी होनी चाहिए और किसका साक्ष्य होना चाहिए।
यह गाइड 31 अक्टूबर 2026 की स्थिति के अनुसार प्राथमिक पाठों को पढ़ती है, जिनमें जुलाई 2026 के दो संशोधन अधिनियम शामिल हैं, और उन्हें बैंकों, भुगतान फर्मों, बीमाकर्ताओं और टेलीकॉम कंपनियों के लिए एक नियंत्रण मैट्रिक्स और तिथिवार योजना में बदलती है। स्वयं भूमिका के लिए EUDI Wallet निर्भर पक्ष: पंजीकरण, प्रमाणपत्र और दायित्व से शुरू करें। पहले अपना आर्किटेक्चर चुनने के लिए EUDI Wallet को इंटीग्रेट करने का तरीका कैसे चुनें पढ़ें।
तैयारी के दौरान एक चालू मार्ग बनाए रखें
आपको हर स्थिति में वॉलेट के बिना वाला एक मार्ग चाहिए। Didit आज राष्ट्रीय इलेक्ट्रॉनिक ID और दस्तावेज़ सत्यापन को एक ही वर्कफ़्लो में चलाता है, और EUDI Wallet स्वीकृति जल्द आ रही है। EUDI Wallet पेज देखें।[23]
2026 में EUDI Wallet की तैयारी: इस गर्मी में क्या बदला
तीन हालिया तथ्य मायने रखते हैं।
- पंजीकरण प्रमाणपत्र अब नियम हैं। कार्यान्वयन विनियमन (EU) 2025/848 में पहले कहा गया था कि सदस्य राज्य उनके लिए एक प्रमाणपत्र प्राधिकरण को "अधिकृत कर सकते हैं"। कार्यान्वयन विनियमन (EU) 2026/1730 ने इसे "अधिकृत करना होगा" से बदल दिया, साथ ही जारी करने की शर्त जोड़ी कि यह "स्वचालित तरीके से और पंजीकरण के बाद बिना अनुचित विलंब के" हो।[3][4]
- पोर्ट्रेट का अपना नियम है। कार्यान्वयन विनियमन (EU) 2026/1731 यह सीमित करता है कि आप इसे कब रख सकते हैं, और वॉलेट को उपयोगकर्ताओं को चेतावनी देनी होगी कि अनुरोध में "बायोमेट्रिक डेटा साझा करना शामिल है"।[6]
- मध्यस्थ अब ट्रेस किए जा सकते हैं। 2025/848 के अनुलग्नक I में एक बिंदु 16 जोड़ा गया है, जो किसी मध्यस्थ को उस निर्भर पक्ष से जोड़ता है जिसकी वह सेवा करता है।[4]
- 22 जुलाई 2026संशोधन2026/1730 और 2026/1731 प्रकाशित; 11 अगस्त 2026 से प्रभावी (गणना की गई)।
- 24 दिसंबर 2026वॉलेट की नियत तिथिपंजीकरण नियम लागू।
- 10 जुलाई 2027AMLR लागूअनुच्छेद 22 और अनुच्छेद 77 बाध्य संस्थाओं पर लागू।
- 24 दिसंबर 2027स्वीकृतिदायरे में आने वाली निजी फर्में, उपयोगकर्ता के अनुरोध पर।
- 11 अगस्त 2028अगला चरणपोर्ट्रेट अनिवार्य सेट में; वॉलेट पंजीकरण प्रमाणपत्रों की जाँच करेंगे।
वॉलेट और स्वीकृति की समय-सीमाओं की गणना 24 दिसंबर 2024 से की गई है। 2025/848, AMLR और 2028 के नियमों की लागू होने की तिथियाँ अधिनियमों में लिखी हैं।[1][3][6][10] 2026 और 2027 के लिए EUDI Wallet की समय-सीमाएँ देखें।
पहले तय करें कि स्वीकृति का दायित्व लागू होता है या नहीं
आपकी नीति की शुरुआत दायरे के एक तिथि-युक्त निर्णय से होनी चाहिए, जिस पर कानूनी टीम के हस्ताक्षर हों, क्योंकि विनियमन (EU) 2024/1183 द्वारा जोड़े गए अनुच्छेद 5f(2) में शर्तें हैं।[1][2]
| परीक्षण | आपके दायरा ज्ञापन के लिए प्रश्न | स्रोत |
|---|---|---|
| आकार | क्या हम सिफारिश 2003/361/EC के तहत लघु उद्यम से बड़े हैं | अनुच्छेद 5f(2)[1] |
| ट्रिगर | क्या संघ या राष्ट्रीय कानून, या कोई अनुबंध, ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण अनिवार्य करता है | अनुच्छेद 5f(2)[1] |
| क्षेत्र | नामित क्षेत्र "सहित" शब्द के बाद आते हैं, इसलिए वे केवल उदाहरण हैं | अनुच्छेद 5f(2)[1] |
| प्लेटफ़ॉर्म | क्या हम ऐसा बहुत बड़ा ऑनलाइन प्लेटफ़ॉर्म हैं जिसमें उपयोगकर्ता प्रमाणीकरण आवश्यक है | अनुच्छेद 5f(3)[1] |
| स्वैच्छिक उपयोग | क्या हमें वॉलेट से इनकार करने वाले उपयोगकर्ता के लिए कोई वैकल्पिक मार्ग चाहिए (हमेशा हाँ) | अनुच्छेद 5a(15)[1] |
दायरे से बाहर होने पर भी, अनुच्छेद 5b वॉलेट का उपयोग करने वाले हर निर्भर पक्ष पर लागू होता है।[1]
EUDI Wallet नियंत्रण ढांचा: एक नज़र में
हर आवश्यकता को तीन समूहों में बाँटें। अधिकांश कमियाँ तीसरे समूह में होती हैं।
बाध्यकारी कानून
आपको यह करना होगा
- पंजीकरण करें और उसे अद्यतन रखें
- केवल पंजीकृत डेटा का अनुरोध करें
- डेटा को प्रमाणित और सत्यापित करें
अनुच्छेद 5b eIDAS, 2025/848
ARF मार्गदर्शन
आपको सलाह दी जाती है कि
- निरसन स्थिति जाँचें
- डिवाइस बाइंडिंग सत्यापित करें
- ट्रस्ट एंकर नियमित रूप से रीफ़्रेश करें
ARF v3.0.0, खंड 6.6.3
आपकी जोखिम उठाने की क्षमता
आप तय करते हैं
- कब अतिरिक्त जांच करें
- स्थिति अज्ञात होने पर क्या करें
- कौन से साक्ष्य रखें
आपकी आंतरिक नीति
दायित्व की तीन परतें। ARF एक फ्रेमवर्क है, कोई विधिक अधिनियम नहीं।[1][3][12]
13 नियंत्रण क्षेत्र
1. गवर्नेंस और स्वामित्व
एक जवाबदेह स्वामी नियुक्त करें और एक लिखित नीति बनाएं जो विधि, अनुपालन, सुरक्षा, उत्पाद और सहायता को एक साथ जोड़े। रजिस्ट्रार गलत डेटा, पंजीकरण नीति के उल्लंघन, ज़रूरत से ज़्यादा डेटा मांगने या कानून के अन्य उल्लंघनों पर आपका पंजीकरण निलंबित या रद्द कर सकते हैं, और कोई पर्यवेक्षी निकाय भी इसका अनुरोध कर सकता है। इसलिए यह एक परिचालन जोखिम भी है।[3] एट्रिब्यूट सूची में बदलावों को नियंत्रित करें।
2. पंजीकरण और अभिप्रेत उपयोग
आप उस सदस्य राज्य में पंजीकरण करते हैं जहां आप स्थापित हैं।[1] प्रत्येक अभिप्रेत उपयोग को उसके लिए आवश्यक डेटा के साथ सूचीबद्ध करें: अनुलग्नक I हर उपयोग के लिए यह जानकारी मशीन-पठनीय रूप में मांगता है, साथ ही हर उपयोग का विवरण भी।[3] ARF के तहत, एक ही निर्भर पक्ष "कई बार पंजीकरण कर सकता है", जो अलग-अलग सेवाएं देने वाली फर्मों के लिए उपयुक्त है।[12]
पंजीकरण अनुमोदन नहीं है
ARF स्पष्ट है: पंजीकरण का "यह अर्थ नहीं है कि रजिस्ट्रार (या EUDI Wallet इकोसिस्टम की कोई अन्य इकाई) अनुरोध को अधिकृत करता है"।[12] रजिस्ट्रार अभिप्रेत उपयोग और एट्रिब्यूट "केवल पारदर्शिता के उद्देश्य से" एकत्र करते हैं, कोई पूर्व-प्राधिकरण नहीं होता।[4] किसी नियामक या ग्राहक से कभी न कहें कि आपके डेटा उपयोग को पंजीकरण के ज़रिए अनुमोदित किया गया था।
बदलाव "बिना अनुचित देरी के" रजिस्टर तक पहुंचने चाहिए, और जब आप कोई उपयोग बंद करते हैं तो आपको रद्दीकरण का अनुरोध करना होगा।[3]
3. प्रमाणपत्र जीवनचक्र: कुंजियां, नवीनीकरण, निरसन
आपकी सेवा एक एक्सेस प्रमाणपत्र से अपनी पहचान साबित करती है, जो हर प्रस्तुति अनुरोध पर हस्ताक्षर करता है। ARF में, एक्सेस प्रमाणपत्र प्राधिकरण इसे "निर्भर पक्ष के प्रत्येक निर्भर पक्ष इंस्टेंस को" जारी करता है, और व्यवसाय निरंतरता के लिए बना फ़ॉलबैक सिस्टम भी एक इंस्टेंस है, इसलिए उसे अपना अलग प्रमाणपत्र चाहिए।[12] इन्हें प्रोडक्शन सीक्रेट मानें: इन्वेंटरी, हार्डवेयर सुरक्षा, रोटेशन और नामित संरक्षक आपकी नीति का विषय हैं, क्योंकि ये पाठ निर्भर पक्षों के लिए कुंजी संबंधी कोई नियम तय नहीं करते।
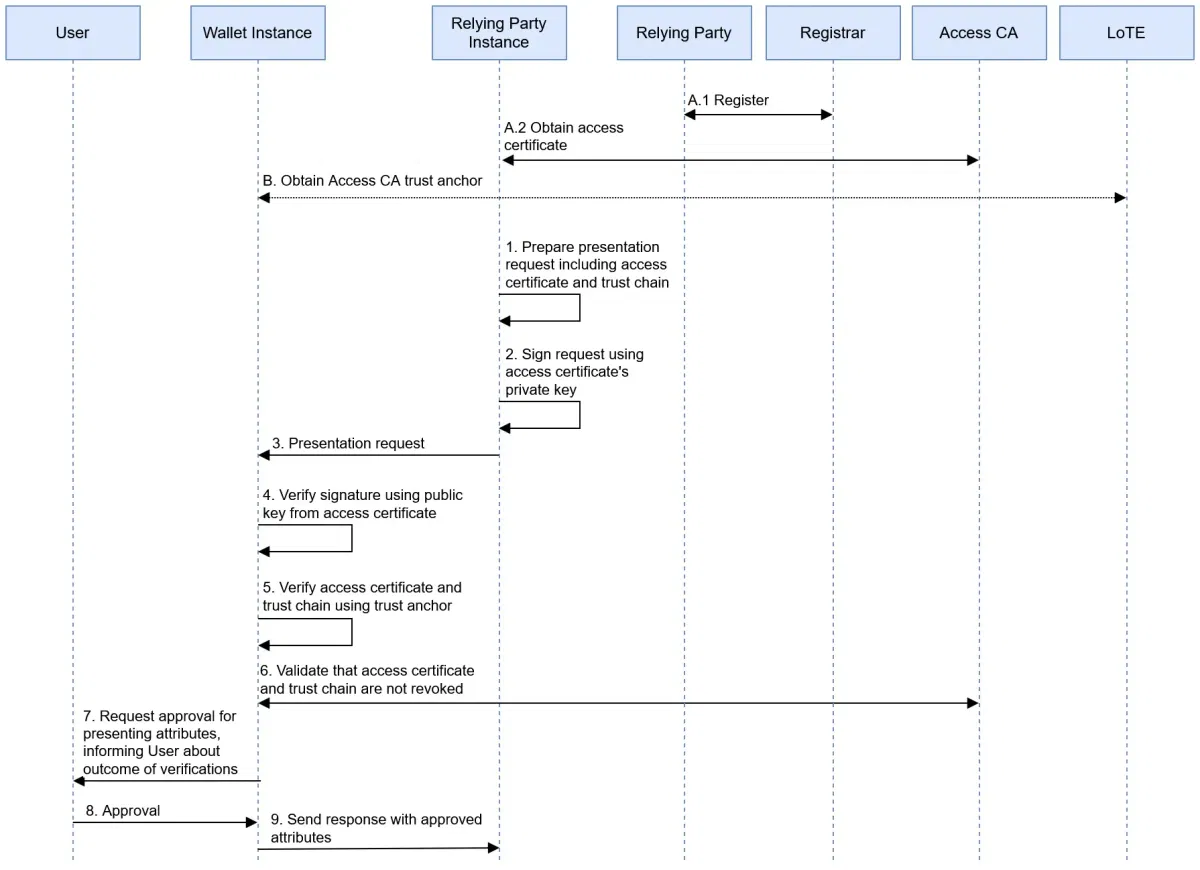
निर्भर पक्ष प्रमाणीकरण। स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0। चित्र 13, अपरिवर्तित।
प्रमाणपत्र में आपका नाम, पहचानकर्ता और संपर्क विवरण होते हैं, और जब इसकी सामग्री रजिस्टर के साथ "अब सटीक और सुसंगत नहीं है" तो इसके प्रदाता को इसे निरस्त करना होगा।[3] इसलिए रीब्रांड या नया सहायता पता प्रोडक्शन को बाधित कर सकता है। आप स्वयं भी निरसन का अनुरोध कर सकते हैं, और अनुरोध के 24 घंटे के भीतर स्थिति प्रकाशित की जानी चाहिए।[3]
4. डेटा न्यूनीकरण
अनुच्छेद 5b(3)विनियमन (EU) No 910/2014
"भरोसा करने वाले पक्ष उपयोगकर्ताओं से पैराग्राफ 2, बिंदु (c) के अनुसार दर्शाए गए डेटा के अलावा कोई अन्य डेटा प्रदान करने का अनुरोध नहीं करेंगे।"
स्रोत: EUR-Lex, समेकित eIDAS[1]
हर फ़ील्ड की समीक्षा अपने डेटा संरक्षण अधिकारी के साथ करें। General Data Protection Regulation (GDPR) का अनुच्छेद 5(1)(c) इस नियम के साथ लागू होता है, इसलिए पंजीकृत एट्रिब्यूट भी आवश्यक होना चाहिए।[13] पंजीकृत से अधिक मांगना निलंबन का एक स्पष्ट आधार है।[3] European Data Protection Supervisor (EDPS) "कुछ निर्भर पक्षों में ज़रूरत से ज़्यादा डेटा मांगने की प्रवृत्ति" को लेकर चेतावनी देता है।[15]
जहां हां या ना पर्याप्त हो, वहां age_over_18 जैसे एट्रिब्यूट मांगें, जहां पहचान कानूनी रूप से आवश्यक नहीं है वहां छद्मनामों को अस्वीकार न करें, और एक स्वचालित परीक्षण जोड़ें जो किसी अनुरोध के पंजीकृत सूची से अधिक होने पर रिलीज़ को विफल कर दे।[1]
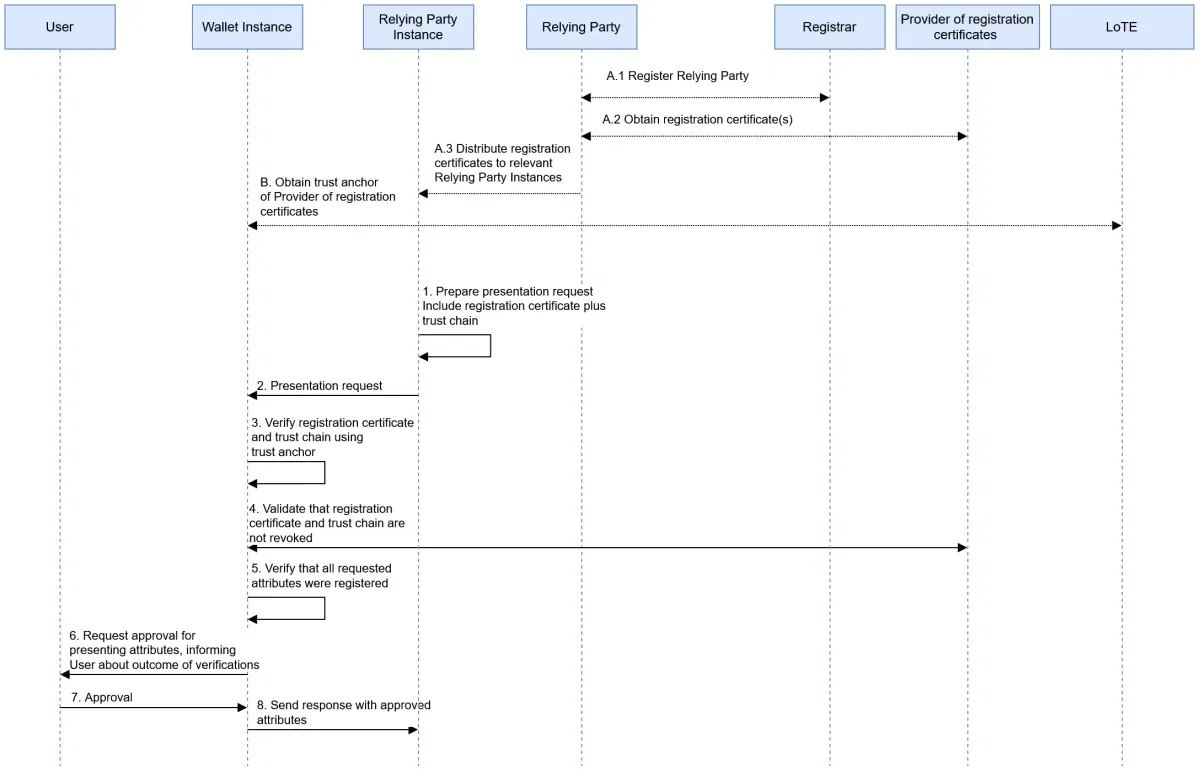
पंजीकरण प्रमाणपत्र सत्यापन। स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0। चित्र 14, अपरिवर्तित।
सदस्य राज्यों को यह सुनिश्चित करना होगा कि वॉलेट प्रदाता उपयोगकर्ताओं को सूचित करें जब कोई अनुरोध पंजीकरण प्रमाणपत्रों से आगे जाता है।[4] आपके पंजीकरण प्रमाणपत्र को सत्यापित करने का वॉलेट का अपना दायित्व 11 अगस्त 2028 से लागू होता है।[6][7] अनुच्छेद 5b(3) आप पर शुरुआत से ही बाध्यकारी है।[1]
5. विश्वास जांच
अनुच्छेद 5b(9) निर्भर पक्षों को "European Digital Identity Wallets से मांगे गए व्यक्ति पहचान डेटा और विशेषताओं के इलेक्ट्रॉनिक अनुप्रमाणन के प्रमाणीकरण और सत्यापन की प्रक्रिया पूरी करने के लिए ज़िम्मेदार" बनाता है।[1] इसके बाद ARF यह अलग करता है कि आप क्या सत्यापित करते हैं और किस पर भरोसा करते हैं।
| जांच | ARF v3.0.0 की स्थिति | सुझाई गई नीति |
|---|---|---|
| जारीकर्ता का हस्ताक्षर | निर्भर पक्ष द्वारा, विश्वसनीय सूचियों या विश्वसनीय संस्थाओं की सूचियों का उपयोग करके किया जाता है (6.6.3.6) | अनिवार्य; विफल होने पर अस्वीकार करें |
| ट्रस्ट एंकर | "नियमित ट्रस्ट एंकर प्रबंधन" (6.6.3.6) | निर्धारित अंतराल पर रिफ्रेश, विफल होने पर अलर्ट के साथ |
| निरसन | "अनुशंसित है लेकिन अनिवार्य नहीं" (6.6.3.7) | विनियमित प्रवाहों के लिए अनिवार्य |
| डिवाइस बाइंडिंग | "अनुशंसित है लेकिन अनिवार्य नहीं" (6.6.3.8) | अनिवार्य; वॉलेट प्रमाणीकरण पर भरोसा करने का अर्थ है कि यह भी होता है (6.6.3.9) |
| वॉलेट यूनिट की स्थिति | कोई सीधी जाँच नहीं: जारीकर्ता पर भरोसा करें (6.6.3.11, 6.6.3.12) | PID के लिए, PID निरसन पर भरोसा करें; हर अनुप्रमाणन प्रकार का अलग से आकलन करें |
"सुझाई गई नीति" कॉलम हमारी व्याख्या है, कोई नियम नहीं।[12]
जहाँ स्थिति की कोई विश्वसनीय जानकारी उपलब्ध नहीं है, वहाँ ARF कहता है: "PID या attestation को स्वीकार या अस्वीकार करने का निर्णय लेने से पहले, Relying Party उपयोग के मामले से जुड़े सभी प्रासंगिक कारकों पर विचार करते हुए जोखिम विश्लेषण करती है।"[12] इसे पहले से लिखित रूप में दर्ज करें। कार्यान्वयन का विवरण OpenID4VP सत्यापनकर्ता गाइड में है; फ़ॉर्मेट के अंतर SD-JWT VC बनाम mdoc में हैं। राष्ट्रीय भिन्नताएँ 27 राष्ट्रीय वॉलेट को एक ही इंटीग्रेशन के रूप में स्वीकार करना में शामिल हैं।
6. आश्वासन स्तर का मिलान
वॉलेट एक ऐसी योजना के तहत प्रदान किए जाते हैं जिसका आश्वासन स्तर उच्च है।[1] दर्ज करें कि इससे क्या तय होता है। हमारी व्याख्या में, इसमें नामांकन और साधन की सुरक्षा का तरीका शामिल है। इससे लाभकारी स्वामित्व, प्रतिबंध (sanctions) की स्थिति, या यह स्थापित नहीं होता कि बाद की हर कार्रवाई के पीछे वही व्यक्ति है।
7. धोखाधड़ी और स्टेप-अप
1प्रस्तुति को सत्यापित करें
हस्ताक्षर, ट्रस्ट एंकर, डिवाइस बाइंडिंग।
स्थिति वैध है और जोखिम स्कोर स्वीकार्य सीमा के भीतर है
स्वीकार करें
निर्णय को लॉग करें।
Step-up करें
हमले की पहचान के साथ लाइवनेस जांच, और चेहरे का मिलान।
वैकल्पिक मार्ग
कोई दूसरा मार्ग दें।
2उचित सावधानी जारी रखें
छूटे हुए एट्रिब्यूट, स्क्रीनिंग, जोखिम रेटिंग।
निर्णय नीति का एक उदाहरण। सीमाएं आप तय करते हैं।
ARF में कहा गया है कि निर्भर पक्ष वॉलेट प्रमाणीकरण पर भरोसा कर सकता है, या अपनी जांच जोड़ सकता है। सेल्फी से पोर्ट्रेट मिलान के लिए "एक अनुमोदित लाइवनेस पहचान तंत्र" और इंजेक्शन हमले की पहचान आवश्यक है, "विशेष रूप से डीपफेक की पहचान"।[12] ऑनबोर्डिंग के समय वॉलेट एक मज़बूत संकेत है। यह इस बात का प्रमाण नहीं है कि अगले महीने खाते पर कौन काम कर रहा है। कब्ज़े की समस्या और धारक बाइंडिंग पर हमारी गाइड खतरों और स्टेप-अप ट्रिगर्स को बताती है।
8. वॉलेट न होने पर वैकल्पिक मार्ग
अनुच्छेद 5a(15)विनियमन (EU) No 910/2014
"यूरोपीय डिजिटल पहचान वॉलेट का उपयोग स्वैच्छिक होगा। जो प्राकृतिक या विधिक व्यक्ति यूरोपीय डिजिटल पहचान वॉलेट का उपयोग नहीं करते, उनकी सार्वजनिक और निजी सेवाओं तक पहुंच, श्रम बाज़ार तक पहुंच और व्यवसाय करने की स्वतंत्रता को किसी भी तरह से न तो उनके लिए प्रतिबंधित किया जाएगा और न ही उनके लिए नुकसानदेह बनाया जाएगा। अन्य मौजूदा पहचान और प्रमाणीकरण साधनों से सार्वजनिक और निजी सेवाओं तक पहुंचना संभव बना रहेगा।"
स्रोत: EUR-Lex, समेकित eIDAS[1]
वॉलेट उपयोगकर्ता प्रक्रिया के बीच में विफल हो सकता है, या वॉलेट निलंबित हो सकता है। समान मूल्य, गति और सेवा वाले वैकल्पिक मार्ग तय करें, और जांचें कि वॉलेट मना करने से ऑफ़र कभी खराब न हो। ज़्यादातर मात्रा वैकल्पिक मार्ग से आ सकती है। हमारा देशवार लॉन्च ट्रैकर दिखाता है कि कौन से वॉलेट मौजूद हैं।
9. ग्राहक सहायता
उपयोगकर्ता वॉलेट में आपका नाम और मांगे गए एट्रिब्यूट देखते हैं, साथ ही एक लेनदेन लॉग जो पहचानकर्ताओं को बिना मानों के सूचीबद्ध करता है।[12] वे वॉलेट से मिटाने के अनुरोध भेज सकते हैं, और किसी डेटा संरक्षण प्राधिकरण को आपकी शिकायत कर सकते हैं, भले ही कोई एट्रिब्यूट प्रस्तुत न किया गया हो।[1][12] मिटाने के लिए कोई मानक प्रोटोकॉल नहीं है: वॉलेट आपके पंजीकरण प्रमाणपत्र में दिए संपर्क विवरण से आपका वेब फ़ॉर्म, ईमेल या फ़ोन खोलता है, इसलिए नए सहायता पते का अर्थ है रजिस्टर और प्रमाणपत्र का अपडेट।[3][12] इन चैनलों की निगरानी करना और इन्हें आपकी गोपनीयता टीम तक पहुंचाना अनिवार्य है।
10. रिकॉर्ड और साक्ष्य
हर निर्णय का साक्ष्य रहना चाहिए: अनुरोध, अभिप्रेत उपयोग, प्रमाणपत्र संस्करण, जांच के परिणाम, नीति संस्करण, नतीजा। एट्रिब्यूट पहचानकर्ता लॉग करें। मान केवल वहीं रखें जहां कोई दायित्व लागू हो। बाध्य संस्थाओं के लिए, मनी लॉन्ड्रिंग-रोधी विनियमन (AMLR) का अनुच्छेद 77 स्पष्ट रूप से "इलेक्ट्रॉनिक पहचान साधनों के माध्यम से प्राप्त जानकारी" को शामिल करता है।[10]
- अवधि: संबंध, सामयिक लेनदेन या इनकार की समाप्ति से 5 वर्ष, फिर हटाएं, अन्य कानूनों के अधीन।[10]
- प्रति के बजाय संदर्भ: अनुमत है, यदि आप जानकारी तुरंत दे सकें और उसे बदला न जा सके, और आपकी अनुच्छेद 9 प्रक्रियाएं इसे परिभाषित करती हों।[10]
- पहचान मिलान लॉग: 2025/846 सुरक्षा उद्देश्यों के लिए 6 से 12 महीने तय करता है, लेकिन यह सार्वजनिक क्षेत्र के निकायों पर लागू है, और निजी पक्षों पर केवल वहीं जहां सदस्य राज्य इसकी अनुमति दें।[8]
11. GDPR: DPIA, प्रतिधारण, प्रोसेसर
अनुच्छेद 35 के तहत डेटा संरक्षण प्रभाव आकलन आवश्यक है जहां प्रसंस्करण, "विशेष रूप से नई प्रौद्योगिकियों का उपयोग करते हुए", से उच्च जोखिम होने की संभावना हो।[13] स्क्रीनिंग अभी करें और परिणाम दर्ज करें। 2025/848 का पुनर्कथन (Recital) 9 जोड़ता है कि निर्भर पक्षों को घोषित करना चाहिए कि क्या वे GDPR के अनुच्छेद 6(1) की किसी आवश्यकता को पूरा करने के लिए इलेक्ट्रॉनिक पहचान पर निर्भर रहना चाहते हैं। इसे अपनी पंजीकरण फ़ाइल में दर्ज करें।[3]
अनुच्छेद 3a(3)कार्यान्वयन विनियमन (EU) 2024/2977, 2026/1731 द्वारा जोड़ा गया
"वॉलेट पर निर्भर पक्ष पोर्ट्रेट को तब तक नहीं रखेंगे, जब तक कि उसका प्रसंस्करण संघ के डेटा संरक्षण कानून के अनुपालन में पहचान और प्रमाणीकरण के उद्देश्यों के लिए आवश्यक न हो, या जहां संघ या राष्ट्रीय कानून में इसका प्रावधान हो, संघ के डेटा संरक्षण कानून के अनुपालन में।"
पोर्ट्रेट के लिए डिफ़ॉल्ट नियम रखें: सत्यापित करें और हटा दें। जहां कोई कानून प्रतिधारण की मांग करे, वहां लिखित अपवाद रखें। हर अभिप्रेत उपयोग के लिए गोपनीयता नीति का URL दें, क्योंकि सदस्य राज्यों को सुनिश्चित करना है कि आप इसे दें।[4] हर प्रोसेसर की अनुच्छेद 28 के तहत समीक्षा करें।[13]
12. AMLR अनुच्छेद 22 की मैपिंग
अनुच्छेद 22(6)(b) पर्याप्त या उच्च आश्वासन स्तर की इलेक्ट्रॉनिक पहचान को सत्यापन के साधन के रूप में स्वीकार करता है।[10] जैसा यह मैप दिखाता है, वॉलेट अनुच्छेद 22(1) का पूरा डेटा सेट नहीं देता। कानूनी विश्लेषण के लिए AMLR और EUDI Wallet देखें।
| AMLR अनु. 22(1)(a) | PID एट्रिब्यूट | PID में | आपका नियंत्रण |
|---|---|---|---|
| नाम और उपनाम | family_name, given_name | अनिवार्य | वॉलेट से लें |
| जन्म स्थान और जन्म तिथि | birth_place, birth_date | अनिवार्य | प्रारूप और सटीकता जांचें |
| राष्ट्रीयताएं | nationality | अनिवार्य | शरणार्थी या राज्यविहीन स्थिति अन्य माध्यमों से |
| राष्ट्रीय पहचान संख्या | personal_administrative_number | वैकल्पिक | ज़रूरत हो तो अन्य माध्यमों से एकत्र करें |
| सामान्य निवास | resident_address | वैकल्पिक | इसके न होने की स्थिति के लिए योजना बनाएं |
| कर संख्या, जहां उपलब्ध हो | अनिवार्य सेट में नहीं | नहीं | ग्राहक से पूछें |
प्राकृतिक व्यक्तियों के लिए 2024/2977 के अनुलग्नक से लिए गए एट्रिब्यूट, जैसा कि जुलाई 2026 में प्रतिस्थापित किया गया।[5][6][10]
Anti-Money Laundering Authority (AMLA) के मसौदा मानक अभी कानून नहीं हैं। उनके अनुसार eID में "European Digital Identity Wallets शामिल हैं", और जो एट्रिब्यूट उपलब्ध नहीं हैं वे "अनुच्छेद 22(6) के अनुरूप अन्य माध्यमों से" प्राप्त किए जाते हैं।[11] इस शाखा को फ़्लो में जोड़ें। लाभकारी स्वामी, उद्देश्य, स्क्रीनिंग और निगरानी वॉलेट के बाहर रहते हैं।[10] पोर्ट्रेट पर आधारित योजनाओं को इंतज़ार करना चाहिए: यह अनिवार्य सेट में केवल 11 अगस्त 2028 से शामिल होता है, और सदस्य राज्य उपयोगकर्ताओं को इसे देने से मना करने की अनुमति दे सकते हैं।[6]
13. घटनाएं, परीक्षण, निगरानी और विक्रेता की निगरानी
बाहरी घटनाओं के लिए रनबुक लिखें।
आपके प्रमाणपत्र निरस्त करता है
रनबुक: वैकल्पिक मार्ग, सुधार, अपील
यदि आपका पंजीकरण निलंबित या रद्द किया जाता है।[3][12]
| घटना | पाठ क्या कहते हैं | आपकी रनबुक |
|---|---|---|
| आपका पंजीकरण निलंबित हो जाता है | पूर्व सूचना के साथ या उसके बिना संभव; आपको 24 घंटे के भीतर बताया जाता है; प्रमाणपत्र निरस्त किए जाते हैं[3] | वैकल्पिक मार्ग पर जाएँ, कारण खोजें, निवारण का उपयोग करें |
| कोई वॉलेट समाधान निलंबित हो जाता है | पंजीकृत निर्भर पक्षों को 24 घंटे के भीतर बताया जाता है; तीन महीने में ठीक न होने पर वापस लिया जाता है[9] | इसे स्वीकार करना बंद करें, हाल की ऑनबोर्डिंग का पुनर्मूल्यांकन करें |
| आपकी कुंजी से समझौता हो जाता है | आप निरसन का अनुरोध कर सकते हैं; स्थिति 24 घंटे के भीतर प्रकाशित की जाती है[3] | निरस्त करें, दोबारा जारी करें, लॉग की समीक्षा करें |
| व्यक्तिगत डेटा उल्लंघन | नियंत्रक बिना अनुचित देरी के प्राधिकरण को सूचित करता है, जहाँ संभव हो जानकारी मिलने के 72 घंटे के भीतर, जब तक जोखिम की संभावना न हो; प्रोसेसर नियंत्रक को सूचित करते हैं[13] | मानक GDPR प्रक्रिया |
परीक्षण और निगरानी। EU शुरुआती परीक्षणों के लिए ओपन-सोर्स संदर्भ सत्यापनकर्ता घटक प्रकाशित करता है।[16] हस्ताक्षर और स्थिति की विफलताओं, वैकल्पिक मार्ग की दर और रजिस्टर के मुकाबले अनुरोधों की निगरानी करें; निरस्त किए गए और छेड़छाड़ किए गए क्रेडेंशियल के लिए नकारात्मक परीक्षण जोड़ें।
विक्रेता। किसी मध्यस्थ को निर्भर पक्ष माना जाता है और वह "लेनदेन की सामग्री के बारे में डेटा संग्रहीत नहीं करेगा"।[1] ARF, जो मार्गदर्शन है, कहता है कि मध्यस्थ और निर्भर पक्ष को "इस पर सहमत होना होगा कि मध्यस्थ कौन-से सत्यापन करेगा", और यह कि मध्यस्थों को डेटा आगे भेजने के तुरंत बाद उसे हटाना आवश्यक है, इसलिए मिटाने के अनुरोध हमेशा आपके पास आते हैं।[12] AMLR के तहत, बाध्य संस्थाएँ आउटसोर्सिंग शुरू होने से पहले पर्यवेक्षक को सूचित करती हैं और "आउटसोर्स किए गए कार्यों से जुड़ी किसी भी कार्रवाई के लिए, चाहे वह कोई कृत्य हो या चूक, पूरी तरह उत्तरदायी बनी रहती हैं"।[10] Digital Operational Resilience Act (DORA) के तहत, वित्तीय संस्थाएँ अपने दायित्वों के लिए "पूरी तरह जिम्मेदार बनी रहती हैं"।[14] सहमत जाँचों, प्रतिधारण और ऑडिट अधिकारों के लिए अनुबंध करें; हमारी इंटीग्रेशन गाइड मार्गों की तुलना करती है।
नियंत्रण मैट्रिक्स: स्वामी, साक्ष्य, स्रोत
"अच्छी प्रथा" उन नियंत्रणों को चिह्नित करती है जिनके पीछे कोई नियम नहीं है।
| नियंत्रण | स्वामी | साक्ष्य | स्रोत |
|---|---|---|---|
| दिनांकित दायरा निर्णय | विधिक | हस्ताक्षरित ज्ञापन | अनुच्छेद 5f[1] |
| नामित नीति स्वामी | अनुपालन | अनुमोदित नीति | अच्छी प्रथा |
| अभिप्रेत उपयोग सूची | उत्पाद | एट्रिब्यूट रजिस्टर | अनुलग्नक I, 9-10[3] |
| पंजीकरण अद्यतन रखा गया | अनुपालन | परिवर्तन लॉग, रजिस्टर उद्धरण | अनुच्छेद 5(3)[3] |
| प्रति इंस्टेंस प्रमाणपत्र सूची | सुरक्षा | सूची, समाप्ति अलर्ट | ARF 6.4.2[12] |
| कुंजी अभिरक्षा और रोटेशन | सुरक्षा | कुंजी समारोह रिकॉर्ड | अच्छी प्रथा |
| रिलीज़ परीक्षणों में अति-अनुरोध अवरोध | इंजीनियरिंग | परीक्षण रिपोर्ट | अनुच्छेद 5b(3)[1] |
| हस्ताक्षर और ट्रस्ट एंकर जाँच | इंजीनियरिंग | जांच लॉग | अनुच्छेद 5b(9)[1] |
| निरसन और डिवाइस बाइंडिंग नीति | सुरक्षा | नीति, जांच लॉग | ARF 6.6.3.7-9[12] |
| अज्ञात-स्थिति नियम | अनुपालन | जोखिम विश्लेषण | ARF 6.6.3.7[12] |
| आश्वासन मैपिंग | अनुपालन | मैपिंग दस्तावेज़ | अनुच्छेद 5a(11)[1] |
| स्टेप-अप नियम | धोखाधड़ी | नियम, निर्णय लॉग | ARF 6.6.3.9[12] |
| वॉलेट के बिना समान मार्ग | उत्पाद | यात्रा और मूल्य समीक्षा | अनुच्छेद 5a(15)[1] |
| मिटाने और शिकायत के चैनल | गोपनीयता | टिकट, प्रतिक्रिया समय | अनुच्छेद 5a(4)(d)[1] |
| प्रतिधारण अनुसूची | गोपनीयता | अनुसूची, विलोपन लॉग | अनुच्छेद 77[10] |
| पोर्ट्रेट नियम | निजता | फ़ील्ड-स्तर पर प्रतिधारण परीक्षण | अनुच्छेद 3a[6] |
| DPIA स्क्रीनिंग | निजता | हस्ताक्षरित DPIA या स्क्रीनिंग | अनुच्छेद 35[13] |
| अनुच्छेद 22 एट्रिब्यूट मैप | अनुपालन | प्रक्रिया, नमूने | अनुच्छेद 22[10] |
| घटना रनबुक | सुरक्षा | अभ्यास रिपोर्ट | अनुच्छेद 5[9] |
| मध्यस्थ अनुबंध | प्रोक्योरमेंट | अनुबंध, ऑडिट रिपोर्ट | अनुच्छेद 5b(10)[1] |
दिसंबर 2027 तक की EUDI Wallet तैयारी योजना
बोल्ड तिथियां मूल पाठों से ली गई हैं। बाकी हमारा सुझाव है।
| कब | लक्ष्य | आउटपुट |
|---|---|---|
| नवंबर 2026 | दायरा और ज़िम्मेदारी | दायरा ज्ञापन, स्वामी, कमियों की सूची |
| 24 दिसंबर 2026 | पंजीकरण नियम लागू होते हैं; वॉलेट की समय-सीमा | प्रत्येक गृह सदस्य राज्य के लिए राष्ट्रीय रजिस्टर और पंजीकरण नीति की जाँच |
| जनवरी से मार्च 2027 | डिज़ाइन | अभिप्रेत उपयोग, एट्रिब्यूट सूचियाँ, DPIA स्क्रीनिंग, चुना गया मार्ग |
| अप्रैल से जून 2027 | निर्माण और अनुबंध | रेफ़रेंस परीक्षण, विक्रेता शर्तें, प्रतिधारण अनुसूची |
| 10 जुलाई 2027 | AMLR लागू होता है | अनुच्छेद 22 मैप और अनुच्छेद 9 प्रक्रियाएँ लाइव |
| जुलाई से सितंबर 2027 | पंजीकरण | पंजीकरण, प्रमाणपत्र, गोपनीयता पेज, सहायता टीम का प्रशिक्षण |
| अक्टूबर से नवंबर 2027 | इसे साबित करें | पायलट, घटना ड्रिल, आंतरिक ऑडिट |
| 24 दिसंबर 2027 | स्वीकृति की अंतिम तिथि | प्रोडक्शन sign-off, निगरानी चालू |
योजना के बीच की जाँच
वर्कफ़्लो, साक्ष्य और वैकल्पिक मार्ग अभी राष्ट्रीय eID और दस्तावेज़ों के साथ बनाएँ, फिर इंटीग्रेशन गाइड पढ़ें।
इस महीने क्या करें: EUDI Wallet तैयारी चेकलिस्ट
- अनुच्छेद 5f(2) के लिए दायरा ज्ञापन लिखें।
- जवाबदेह स्वामी का नाम तय करें।
- हर उस फ़्लो की सूची बनाएँ जो वॉलेट स्वीकार कर सकता है।
- हर फ़्लो के लिए न्यूनतम एट्रिब्यूट सूची का मसौदा तैयार करें।
- अपना रजिस्ट्रार और राष्ट्रीय पंजीकरण नीति खोजें।
- अनुच्छेद 22(1) के वे डेटा मैप करें जो आपका वॉलेट मार्ग नहीं देगा।
- DPIA स्क्रीनिंग शुरू करें।
- पोर्ट्रेट के लिए डिफ़ॉल्ट नियम तय करें: सत्यापित करें और हटा दें।
- जाँचें कि गोपनीयता और सहायता चैनल वॉलेट से जुड़े अनुरोधों के लिए तैयार हैं।
- उन विक्रेताओं की सूची बनाएँ जो वॉलेट डेटा तक पहुँचेंगे।
EUDI Wallet की तैयारी में Didit कैसे मदद करता है
Didit आपको वॉलेट के बिना वाला मार्ग और उसके आसपास का वर्कफ़्लो देता है। EUDI Wallet स्वीकार करने की सुविधा जल्द आ रही है; EUDI Wallet पेज देखें, जहाँ यह इस तरह कहा गया है: "आज ही एकीकृत करें, और वॉलेट आने पर भी इसे बनाए रखें।"[17][23] इन नियमों के तहत हमारे पास कोई पंजीकृत या अनुमोदित दर्जा नहीं है, और आपकी फर्म के दायित्व आपकी फर्म के पास ही रहते हैं।
Didit क्या देता है
- राष्ट्रीय eID आज उपलब्ध: MitID, BankID Sweden, Finnish Trust Network, Smart-ID और Mobile-ID[24]
- NFC चिप रीडिंग, liveness और face match के साथ दस्तावेज़ जाँच
- लौटने वाले उपयोगकर्ताओं के लिए बायोमेट्रिक प्रमाणीकरण[21]
- 1 महीने से 10 साल तक प्रतिधारण, और माँग पर हटाना[18]
- ऑडिट लॉग और four-eyes केस समीक्षा[19][20]
आपकी ज़िम्मेदारी में रहता है
- दायरे का निर्णय और नीतियाँ
- आपका पंजीकरण और अभिप्रेत उपयोग
- आपकी जोखिम उठाने की क्षमता और ग्राहक संबंधी निर्णय
- GDPR के तहत नियंत्रक के दायित्व: Didit प्रोसेसर के रूप में कार्य करता है[18]
- नियामक से संपर्क और आउटसोर्सिंग सूचनाएँ
विक्रेता समीक्षा के लिए, Didit के आश्वासन में SOC 2 Type 1 और Type 2, ISO/IEC 27001 और iBeta Level 1 प्रस्तुति-आक्रमण पहचान शामिल हैं।[22] AML दायित्वों के लिए हमारा AMLR पेज देखें, और अभी काम करने वाले मार्ग के लिए राष्ट्रीय eID सत्यापन देखें। लागत मूल्य निर्धारण पेज पर है।
पहले अपना वैकल्पिक मार्ग तैयार करें
राष्ट्रीय eID और दस्तावेज़ों को एक ही वर्कफ़्लो में चलाएँ, उस साक्ष्य के साथ जो आपके नियंत्रणों को चाहिए।
मुख्य बातें
- EUDI Wallet की तैयारी एक नियंत्रण कार्यक्रम है: 13 क्षेत्र, हर एक का एक स्वामी और साक्ष्य।
- पंजीकरण पारदर्शिता है, अनुमोदन नहीं, और ज़रूरत से ज़्यादा डेटा माँगना इसे निलंबित या रद्द करने का स्पष्ट आधार है।
- निरसन और डिवाइस बाइंडिंग ARF की सिफ़ारिशें हैं, इसलिए इन पर निर्णय आपकी नीति को करना होगा।
- वॉलेट अनुच्छेद 22 का पूरा डेटा सेट नहीं देता, और व्यवहार में वैकल्पिक मार्ग अनिवार्य है।
- पोर्ट्रेट के लिए अब अलग प्रतिधारण नियम है: डिफ़ॉल्ट रूप से सत्यापित करें और हटा दें।
अक्सर पूछे जाने वाले प्रश्न
EUDI Wallet स्वीकार करने से पहले किसी कंपनी को किन नीतियों की ज़रूरत है?
कम से कम: दायरे का निर्णय, नामित स्वामी वाली नीति, हर अभिप्रेत उपयोग के लिए एट्रिब्यूट की सूची, प्रमाणपत्र और कुंजी नियम, ट्रस्ट जाँच और स्टेप-अप नियम, वैकल्पिक मार्ग, प्रतिधारण नियम, DPIA स्क्रीनिंग, घटना रनबुक और विक्रेता शर्तें।[1][3][13]
क्या हर विनियमित फ़र्म को 24 दिसंबर 2027 तक EUDI Wallet स्वीकार करना होगा?
नहीं। अनुच्छेद 5f(2) उन निजी निर्भर पक्षों पर लागू होता है जिन्हें संघ या राष्ट्रीय कानून, या अनुबंध, ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करने को बाध्य करता है, सिवाय सूक्ष्म और लघु उद्यमों के। अनुच्छेद 5f(2) का यह दायित्व भी केवल उपयोगकर्ता के स्वैच्छिक अनुरोध पर लागू होता है। तारीख 24 दिसंबर 2024 से 36 महीने गिनकर निकाली जाती है। बहुत बड़े ऑनलाइन प्लेटफ़ॉर्म का अलग दायित्व अनुच्छेद 5f(3) में है।[1]
क्या हमें एक्सेस प्रमाणपत्र और पंजीकरण प्रमाणपत्र दोनों चाहिए?
दोनों की योजना बनाइए। एक्सेस प्रमाणपत्र वॉलेट के सामने आपकी प्रमाणिकता सिद्ध करते हैं और पंजीकृत पक्षों के लिए अनिवार्य हैं। पंजीकरण प्रमाणपत्र आपके पंजीकृत अभिप्रेत उपयोग और एट्रिब्यूट सूचीबद्ध करते हैं। 2026/1730 के बाद से, सदस्य राज्यों को कम से कम एक प्रदाता को अधिकृत करना होगा और स्वचालित जारीकरण सुनिश्चित करना होगा। पंजीकरण प्रमाणपत्रों को सत्यापित करने का वॉलेट का दायित्व 11 अगस्त 2028 से लागू होता है। यह स्थगन एक्सेस प्रमाणपत्रों पर लागू नहीं होता।[3][4][6][7][12]
क्या आश्वासन स्तर AML ग्राहक उचित सावधानी के लिए पर्याप्त है?
यह पहचान सत्यापन को कवर करता है, पूरी उचित सावधानी को नहीं। AMLR अनुच्छेद 22(6)(b) पर्याप्त या उच्च स्तर की eID स्वीकार करता है। आपको फिर भी अनुच्छेद 22(1) का वह डेटा चाहिए जो PID में नहीं है, साथ ही लाभकारी स्वामी, उद्देश्य, स्क्रीनिंग और निगरानी भी। AMLA के मसौदा मानक, जो अभी कानून नहीं हैं, कहते हैं कि अनुपलब्ध एट्रिब्यूट अन्य माध्यमों से प्राप्त किए जाते हैं।[10][11]
क्या हम वॉलेट प्रस्तुति से मिला पोर्ट्रेट रख सकते हैं?
केवल सीमित मामलों में। 2026/1731 द्वारा जोड़ा गया 2024/2977 का अनुच्छेद 3a(3) इसके प्रतिधारण पर रोक लगाता है, जब तक कि प्रसंस्करण संघ के डेटा संरक्षण कानून के अनुपालन में पहचान और प्रमाणीकरण के लिए आवश्यक न हो, या संघ या राष्ट्रीय कानून इसका प्रावधान न करता हो। डिफ़ॉल्ट रूप से सत्यापित करें और हटा दें।[6]
हम वॉलेट डेटा कितने समय तक रखें?
बाध्य संस्थाएँ ग्राहक उचित सावधानी की जानकारी, जिसमें इलेक्ट्रॉनिक पहचान साधनों से प्राप्त जानकारी भी शामिल है, संबंध समाप्त होने या इनकार की तारीख से 5 वर्ष तक रखती हैं, फिर उसे हटा देती हैं, अन्य कानूनों के अधीन। AML के बाहर, GDPR की भंडारण सीमाएँ हर उद्देश्य के अनुसार लागू होती हैं।[10][13]
क्या हम किसी मध्यस्थ का उपयोग कर सकते हैं, और ज़िम्मेदार कौन रहता है?
हाँ, कर सकते हैं। मध्यस्थ को निर्भर पक्ष माना जाता है और वह लेन-देन की सामग्री से जुड़ा डेटा संग्रहीत नहीं कर सकता। आपको और मध्यस्थ को तय करना होगा कि वह कौन-सी जाँचें चलाएगा। बाध्य संस्थाएँ आउटसोर्स किए गए कार्यों से जुड़ी किसी भी कार्रवाई के लिए पूरी तरह उत्तरदायी रहती हैं और आउटसोर्सिंग शुरू होने से पहले पर्यवेक्षक को सूचित करती हैं।[1][10][12]
क्या Didit आज EUDI Wallets स्वीकार करता है?
नहीं। Didit पर EUDI Wallet स्वीकृति जल्द आ रही है। MitID, BankID Sweden, Finnish Trust Network, Smart-ID और Mobile-ID आज दस्तावेज़ सत्यापन के साथ चल रहे हैं।[17][23][24]
स्रोत
- विनियमन (EU) No 910/2014 (eIDAS), 18 अक्टूबर 2024 का समेकित पाठ, EUR-Lex.
- विनियमन (EU) 2024/1183, EUR-Lex, 30 अप्रैल 2024 का आधिकारिक जर्नल।
- आयोग कार्यान्वयन विनियमन (EU) 2025/848, वॉलेट पर निर्भर पक्षों का पंजीकरण, EUR-Lex.
- आयोग कार्यान्वयन विनियमन (EU) 2026/1730, 2025/848 में संशोधन, EUR-Lex, 22 जुलाई 2026 का आधिकारिक जर्नल।
- आयोग कार्यान्वयन विनियमन (EU) 2024/2977, व्यक्ति पहचान डेटा और अनुप्रमाणन, EUR-Lex.
- आयोग कार्यान्वयन विनियमन (EU) 2026/1731, 2024/2977, 2024/2979, 2024/2980 और 2024/2982 में संशोधन, EUR-Lex, 22 जुलाई 2026 का आधिकारिक जर्नल।
- आयोग कार्यान्वयन विनियमन (EU) 2024/2982, प्रोटोकॉल और इंटरफ़ेस, EUR-Lex.
- आयोग कार्यान्वयन विनियमन (EU) 2025/846, सीमा-पार पहचान मिलान, EUR-Lex.
- आयोग कार्यान्वयन विनियमन (EU) 2025/847, वॉलेट की सुरक्षा उल्लंघन घटनाएँ, EUR-Lex.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex, 19 जून 2024 का आधिकारिक जर्नल।
- अंतिम रिपोर्ट, AMLR के अनुच्छेद 28(1) के तहत मसौदा RTS, AMLA, मसौदा, कानून नहीं।
- EUDI Wallet Architecture and Reference Framework v3.0.0, European Commission, 23 जुलाई 2026.
- Regulation (EU) 2016/679 (GDPR), EUR-Lex.
- Regulation (EU) 2022/2554 (DORA), EUR-Lex.
- डिजिटल पहचान वॉलेट पर TechDispatch, European Data Protection Supervisor, 16 दिसंबर 2025.
- EU संदर्भ सत्यापनकर्ता रिपॉज़िटरी, GitHub पर eu-digital-identity-wallet.
- डिजिटल ID वॉलेट, Didit docs.
- डेटा प्रतिधारण और विलोपन, Didit docs.
- ऑडिट लॉग, Didit docs.
- 4-eyes समीक्षा, Didit docs.
- बायोमेट्रिक प्रमाणीकरण, Didit docs.
- सुरक्षा और अनुपालन, Didit docs.
- EUDI Wallet समाधान पेज, Didit.
- AMLR अनुपालन, Didit docs.
दस्तावेज़ और राष्ट्रीय eID मार्ग एक साथ कैसे काम करते हैं, यह EUDI Wallet पेज पर देखें।
उस मार्ग से शुरू करें जिसे आप आज चला सकते हैं
वॉलेट के रोलआउट के दौरान राष्ट्रीय eID और दस्तावेज़ों पर काम करें।
संबंधित लेख
- EUDI Wallet सीमा-पार स्वीकृति: पूरे EU में एक इंटीग्रेशन
- EUDI Wallet तैयारी: विनियमित फर्मों के लिए नीतियां और नियंत्रण
- EUDI Wallet होल्डर बाइंडिंग: प्रेज़ेंटेशन असल में क्या साबित करता है
- EUDI Wallet इंटीग्रेशन: अपना रूट कैसे चुनें (2026 गाइड)
- 2026 में FINTRAC पहचान सत्यापन: तरीके, नियम और C-12
- क्यूबेक Law 25 और बायोमेट्रिक्स: पहचान सत्यापन गाइड (2026)