
Penjelasan Digital Credentials API: cara situs web mengakses ID wallet
W3C Digital Credentials API untuk bisnis: cara situs web meminta ID dari wallet tanpa pengalihan, dukungan browser pada 2026, QR lintas perangkat, privasi, iframe, dan cara Didit menggunakannya untuk Google Wallet.
Singkatnya
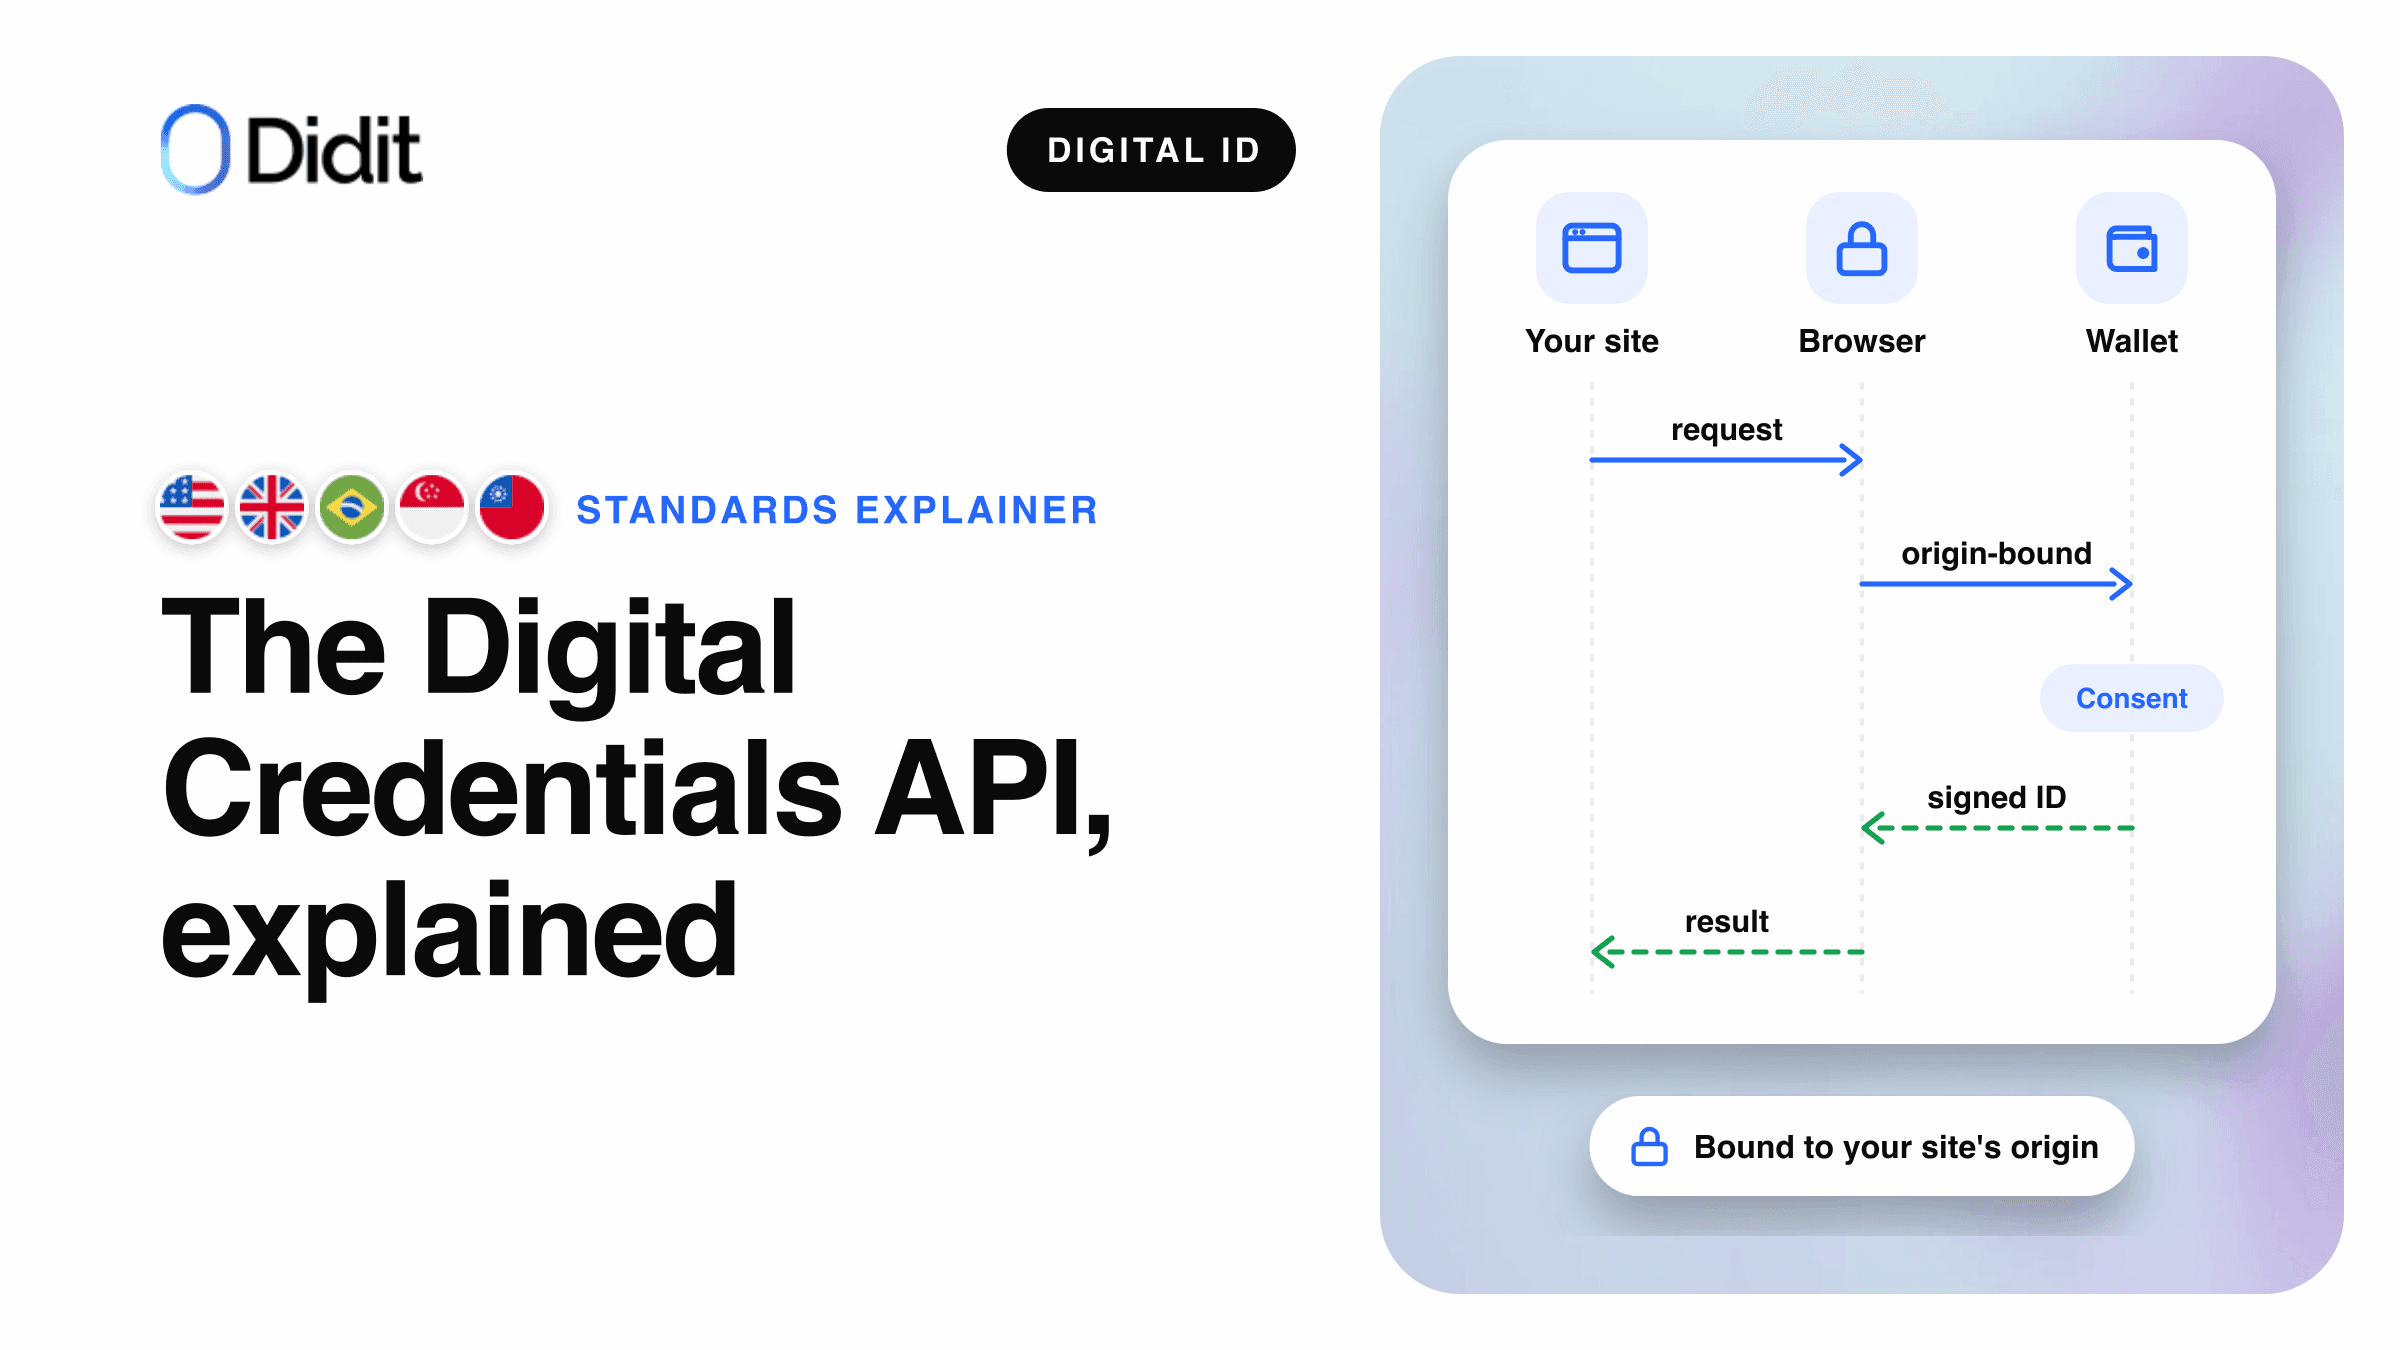
Digital Credentials API adalah API peramban W3C yang memungkinkan situs web meminta data identitas ke dompet digital melalui satu panggilan, navigator.credentials.get() dengan anggota digital. Peramban dan sistem operasi menampilkan dialog dompet, dan dompet mengirimkan kembali respons terenkripsi yang telah ditandatangani.[1][2]
- Chrome mengaktifkannya secara default mulai versi 141, sebagaimana diumumkan Google pada 3 Oktober 2025; Safari 26 mendukungnya untuk permintaan ISO mdoc.[2][3]
- API ini memuat permintaan OpenID4VP atau ISO/IEC 18013-7 Annex C, tanpa pengalihan dan tanpa kode QR buatan Anda sendiri.[1]
- Didit menggunakannya untuk menerima ID digital Google Wallet di lima negara.[8]
Membuktikan identitas secara daring selama ini membutuhkan foto kartu identitas dan swafoto. ID digital di dalam dompet ponsel mengubah hal tersebut, tetapi situs web tetap memerlukan cara yang aman untuk mengakses dompet. Digital Credentials API menjadi penghubung tersebut.
Panduan ini menjelaskan API tersebut untuk manajer produk dan arsitek: alur permintaan, tempat penerapannya saat ini, pembagian lintas perangkat, privasi, iframe, serta cara Didit menggunakannya untuk Google Wallet. Rincian protokol diuraikan dalam panduan pemverifikasi OpenID4VP kami dan format kredensial dalam SD-JWT VC vs mdoc.
Apa itu Digital Credentials API
Digital Credentials API adalah spesifikasi dari W3C Federated Identity Working Group. Versi terbarunya adalah Working Draft tertanggal 19 November 2026, pada jalur Rekomendasi.[1] Spesifikasi ini mendefinisikan API yang memungkinkan peramban "memfasilitasi presentasi dan penerbitan kredensial digital, seperti surat izin mengemudi, kartu identitas yang diterbitkan pemerintah". Spesifikasi ini dibangun di atas Credential Management Level 1 dan "dirancang agar agnostik terhadap format kredensial".[1]
Dalam praktiknya, ini adalah satu tipe kredensial tambahan untuk panggilan peramban yang sudah digunakan situs web untuk passkey. Selama origin trial, API ini berada di navigator.identity.get(); Chrome memindahkannya ke navigator.credentials.get() saat dirilis.[2] API ini hanya meneruskan permintaan ke dompet dan respons kembali; isinya ditentukan oleh protokol di bawahnya.
| Lapisan | Fungsinya | Contoh |
|---|---|---|
| API Peramban | Membawa permintaan dari halaman dan respons kembali | W3C Digital Credentials API |
| Protokol presentasi | Menentukan permintaan dan respons yang dipahami oleh dompet | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| Format kredensial | Struktur data bertanda tangan di dalam respons | ISO mdoc, SD-JWT VC |
| Platform | Menemukan dompet yang dapat merespons dan menampilkan pemilih | Android Credential Manager, iOS |
| Dompet | Menyimpan kredensial, meminta konfirmasi pengguna, menandatangani jawaban | Google Wallet |
Tumpukan di balik satu panggilan Digital Credentials API.[1][2][4]
Alur permintaan Digital Credentials API
Verifikasi memerlukan satu proses bolak-balik dari halaman Anda ke dompet dan kembali lagi. Server Anda membuat permintaan, halaman Anda meneruskannya ke peramban melalui sebuah klik, dan jawaban terenkripsi dikirim kembali ke server Anda untuk diperiksa.[2][6]
Peramban menambahkan origin, menampilkan pemilih
Pengguna meninjau dan menyetujui
Dekripsi, periksa tanda tangan
Presentasi pada perangkat yang sama melalui Digital Credentials API, disederhanakan.[1][2][6]
Setiap permintaan menentukan protokol dan memuat objek data dalam protokol tersebut. Peramban harus mendukung setiap protokol presentasi dalam tabel spesifikasi:[1]
| Pengidentifikasi | Protokol | Bentuk permintaan |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | Permintaan tanpa tanda tangan |
openid4vp-v1-signed | OpenID4VP 1.0 | Permintaan bertanda tangan |
openid4vp-v1-multisigned | OpenID4VP 1.0 | Permintaan ditandatangani oleh beberapa pihak |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | Permintaan ISO mdoc |
Protokol presentasi dalam registri W3C, Working Draft 19 November 2026.[1]
Sebelum menampilkan tombol, halaman memeriksa typeof DigitalCredential dan DigitalCredential.userAgentAllowsProtocol().[2][3] Jawabannya dikembalikan sebagai objek DigitalCredential dengan payload data terenkripsi, yang diteruskan halaman ke backend miliknya.[2] Sintaks permintaan dan mode respons adalah masalah protokol, yang dibahas dalam panduan pemverifikasi OpenID4VP.
Mengapa tidak ada pengalihan
Sebelum API ini, situs web menjangkau dompet dengan membuat pengguna meninggalkan halaman: melalui pengalihan, atau URI kustom yang diserahkan ke aplikasi, yang sering kali ditampilkan sebagai kode QR di desktop. Digital Credentials API menjaga pengguna tetap berada di halaman Anda dan mengembalikan jawaban ke tab yang sama.[2]
Rute lama
Pengalihan atau URI kustom
- Pengguna meninggalkan halaman Anda menuju aplikasi atau halaman yang dihosting
- Halaman Anda membuat kode QR sendiri di desktop
- Dompet mengetahui pihak yang meminta dari isi permintaan
- Setiap dompet membutuhkan format tautan masing-masing
Khusus skema
Rute dengan perantara peramban
Digital Credentials API
- Pengguna tetap berada di halaman Anda, peramban menampilkan konfirmasi
- Peramban membuat kode QR di desktop
- Peramban itu sendiri menentukan origin yang meminta
- Satu panggilan, dompet apa pun yang ditemukan platform
W3C Digital Credentials
Cara halaman menjangkau dompet, sebelum dan dengan API.[1][2]
Perbedaan yang paling penting adalah origin. Spesifikasi mewajibkan peramban menggunakan "penentuannya sendiri atas origin dokumen" dan bukan yang disediakan oleh halaman, sehingga "pihak yang ditampilkan kepada pengguna" adalah pihak yang dilihat oleh peramban.[1] Permintaan OpenID4VP yang ditandatangani juga dapat mencantumkan origin yang diharapkan, yang ditentukan panduan Google "untuk mencegah serangan relai".[6] Arsitektur dompet UE menyatakan hal yang sama tentang alur URI kustom lintas perangkat, seperti yang dijelaskan dalam panduan relying party kami.
Dukungan peramban dan platform pada akhir 2026
Dukungan bergantung pada peramban, sistem operasi, dan protokol permintaan. Tabel ini mencerminkan sumber publik yang dibaca pada 20 November 2026.
| Peramban atau platform | Di mana | Presentasi | Protokol | Sumber |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | Aktif secara default mulai versi 141 (3 Oktober 2025) | OpenID4VP dan Annex C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | Mulai versi 141 | OpenID4VP dan Annex C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | Didukung | Hanya Annex C (org-iso-mdoc) | WebKit, W3C CG[3][5] |
| Peramban iOS lainnya | iOS 26 | Seperti Safari, peramban ini berjalan di WebKit | Hanya Annex C | Chrome, W3C CG[2][5] |
| Firefox | macOS | Mulai versi 149 | Hanya Annex C | W3C CG[5] |
| Firefox | Android, Windows, Linux | Dalam pengembangan | Belum | W3C CG[5] |
| Aplikasi Android | Android 9 (API level 28) dan yang lebih baru | Credential Manager | OpenID4VP untuk Google Wallet | Android, Google[4][6] |
W3C CG = tabel dukungan dari W3C Web Identity and Credentials Adoption Community Group.[5]
Pengguna juga memerlukan perangkat yang kompatibel: Android dengan Google Play services 24.0 atau lebih baru, atau iOS 26 atau lebih baru, ditambah aplikasi dompet yang mendukung API tersebut.[2] Google Wallet merespons ID digital berbasis ISO mdoc melalui OpenID4VP 1.0 pada Android 9 dan lebih baru.[6] WebKit mencatat fitur ini belum berfungsi di dalam WKWebView, tampilan web pada aplikasi iOS.[3] WebKit juga mencantumkan masalah yang diketahui: permintaan yang menggabungkan OpenID4VP dan Annex C dapat menyebabkan iOS mengalami pemuatan tanpa henti saat memindai kode QR dari Chrome di macOS.[3]
Catatan
Dukungan berubah pada setiap rilis. Deteksi fitur dan protokol pada saat runtime, dan sediakan rute lain bagi pengguna lainnya.
Perangkat yang sama dan lintas perangkat
Ketika dompet berada di perangkat yang sama, Android menampilkan pemilih kredensial yang cocok. Ketika tidak, peramban menawarkan untuk melanjutkan pada ponsel.[2][7]
1Halaman memanggil API di dalam interaksi klik
Permintaan yang sama pada setiap kasus.
Kredensial yang cocok berada di perangkat ini
Perangkat yang sama
Pemilih platform menampilkan daftar kredensial; dompet terbuka di atas halaman.
Lintas perangkat
Peramban menampilkan kode QR miliknya; ponsel memindainya dan lolos pemeriksaan kedekatan Bluetooth.
2Respons kembali ke halaman yang sama
Terenkripsi, melalui peramban.
Tempat munculnya dialog dompet.[2][6]
Chrome menyatakan bahwa pemindaian kode QR membangun "koneksi yang aman, terenkripsi ujung ke ujung, dan tahan phishing" antara komputer dan ponsel, menggunakan protokol CTAP melalui Bluetooth Low Energy untuk memeriksa bahwa pengguna hadir secara fisik dan memegang kendali atas kedua perangkat.[2] Google menambahkan dua syarat untuk Google Wallet: Bluetooth harus aktif untuk menemukan perangkat di sekitar, dan alur lintas perangkat "hanya tersedia jika mitra telah menerapkan Signed Requests".[7]
Halaman Anda tidak pernah membuat kode QR. Batasan berasal dari platform: iOS tidak mendukung presentasi dari kredensial di perangkat lain, dan Safari di macOS hanya meneruskan permintaan Annex C, sehingga permintaan OpenID4VP tidak dapat menjangkau dompet Android dari Safari.[5]
Privasi dan keamanan: apa yang dilindungi oleh API
Alih-alih gambar dari seluruh dokumen, dompet hanya mengembalikan klaim yang disebutkan dalam permintaan, yang ditandatangani oleh penerbit. Chrome menyebut prinsip ini sebagai "selective disclosure": situs web "hanya menerima informasi minimum yang diperlukan".[2]
| Perlindungan | Maknanya dalam praktik | Sumber |
|---|---|---|
| Pengungkapan selektif | Hanya bidang yang diminta yang keluar dari dompet | Chrome[2] |
| Gestur pengguna | Permintaan memerlukan klik; situs tidak dapat meminta secara diam-diam atau berulang kali | W3C[1] |
| Mediasi setiap kali | Pemilih platform meminta konfirmasi pengguna pada setiap permintaan | W3C[1] |
| Origin yang ditetapkan peramban | Halaman tidak dapat berpura-pura menjadi situs lain | W3C[1] |
| Respons terenkripsi | Terenkripsi ke kunci Anda; hanya server Anda yang mendekripsinya | W3C, Chrome[1][2] |
| Persetujuan untuk membagikan | Google Wallet meminta biometrik, PIN, atau pola sebelum membagikan | Google[7] |
Google menyatakan bahwa mereka tidak menyimpan data terkait kredensial di servernya.[7] Layar persetujuan berasal dari dompet: Google Wallet menampilkan nama, logo, dan kebijakan privasi yang diberikan oleh pemverifikasi, sehingga pengguna melihat siapa yang meminta sebelum membagikannya.[7]
Tanda tangan yang valid membuktikan bahwa data tersebut autentik, tetapi Chrome mengingatkan pengembang bahwa mereka "harus memverifikasi bahwa penerbit sesuai dan tepercaya" untuk kasus penggunaan mereka.[2] Pekerjaan sisi server untuk respons mdoc, mengikuti panduan Google:[6]
- Dekripsi respons dengan kunci yang cocok dengan permintaan.
- Validasi rantai sertifikat penerbit terhadap root penerbit tepercaya.
- Periksa setiap nilai yang dikembalikan terhadap digest yang ditandatangani.
- Periksa tanda tangan perangkat atas sesi, yang mengikat origin Anda.
Menggunakan API di dalam iframe: digital-credentials-get
Banyak alur verifikasi berjalan di dalam iframe pada situs pelanggan. Spesifikasi ini mencakup kasus tersebut dengan fitur yang dikontrol kebijakan bernama digital-credentials-get, yang allowlist default-nya adalah 'self'.[1] Halaman dari origin lain hanya dapat memanggil API jika halaman yang menyematkannya memberikan izin, melalui atribut allow pada iframe:[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
Perhatian
Tanpa izin tersebut, peramban menolak permintaan dompet di dalam iframe, dan pengguna tidak akan pernah melihat perintah konfirmasi. Dengan alur ter-host Didit di dalam iframe, tambahkan digital-credentials-get ke atribut allow, atau gunakan Web SDK 0.5.1 atau yang lebih baru.[10]
Dompet mana yang merespons saat ini
Di Android, sistem menampilkan pemilih, dan kredensial mana yang muncul bergantung pada cara masing-masing dompet mendaftar ke Credential Manager serta pada permintaannya.[7] Tim Chrome menyebut Google Wallet sebagai pengadopsi awal.[2]
Catatan
Karena dompet lain dapat merespons panggilan yang sama, Google merekomendasikan tombol umum seperti "Verifikasi dengan ID digital" daripada nama satu dompet tertentu.[7]
Di iOS, WebKit menyatakan API ini menjangkau Apple Wallet atau aplikasi lain yang terdaftar sebagai Penyedia Dokumen Identitas.[3] Di Eropa, arsitektur EUDI Wallet mencantumkan OpenID4VP dan ISO/IEC 18013-7 melalui Digital Credentials API sebagai rute presentasi jarak jauh. Sisi pendaftaran dari topik tersebut ada dalam panduan relying party EUDI Wallet.
Cara Didit membantu Anda menerima Google Wallet melalui Digital Credentials API
Didit menjalankan sisi pemverifikasi Digital Credentials API untuk Google Wallet, sebagai salah satu metode pada produk dompet ID digital miliknya. Google Wallet telah aktif di Didit dalam lingkungan produksi dan sandbox, untuk ID pass yang dibuat dari paspor dan surat izin mengemudi seluler dari negara bagian AS yang didukung, di Amerika Serikat, Inggris Raya, Brasil, Singapura, dan Taiwan.[8] Detail produk: verifikasi ID Google Wallet. Kode: panduan integrasi.
- Alur ter-host. Pengguna melihat "Verifikasi dengan ID digital" dan mengonfirmasi pada dialog bawaan peramban atau Android, tanpa pengalihan. Metode ini hanya muncul jika peramban dapat mengirimkan permintaan OpenID4VP yang ditandatangani; di tempat lain pemeriksaan dokumen tetap digunakan.[8][9]
- API mandiri. Didit mengembalikan permintaan siap pakai untuk diteruskan oleh halaman Anda ke
navigator.credentials.get()dalam sebuah klik, atau ke Credential Manager di Android; urutan lengkapnya ada di panduan integrasi.[9] - Pemeriksaan. Didit memverifikasi tanda tangan penerbit terhadap root penerbit tepercaya, setiap nilai terhadap digest yang ditandatangani, dan tanda tangan perangkat atas origin Anda dan permintaan ini. Respons dienkripsi ke Didit.[9]
- Hasil. Nama, tanggal lahir, nomor dokumen, tanggal kedaluwarsa, negara dan otoritas penerbit, serta kewarganegaraan untuk ID pass, pada tingkat jaminan Substantial. Foto wajah tidak dibagikan.[8]
Sandbox tidak memerlukan pendaftaran. Setiap aplikasi produksi mendaftar sekali dengan Google di konsol (langkah Verifikasi ID, baris Google Wallet dari negara yang didukung, Daftar dengan Google), penyiapan satu kali sekitar satu menit. API pemverifikasi milik Google gratis; harga Didit untuk menjalankan pemeriksaan adalah $0.20 per verifikasi yang selesai, dan proses masuk yang dibatalkan, kedaluwarsa, atau ditolak tidak ditagih. Lihat harga.[7][8]
Didit menyediakan
- Permintaan yang ditandatangani dan pendaftaran dengan Google
- Dekripsi serta setiap pemeriksaan tanda tangan dan origin
- Pemeriksaan dokumen sebagai cadangan dalam sesi yang sama
Tetap di pihak Anda
- Tombol dan gestur pengguna pada halaman Anda
- Izin iframe saat Anda menyematkan alur
- Keputusan onboarding dan kebijakan Anda
Terima ID Google Wallet tanpa membangun pemverifikasi
Aktifkan Google Wallet dalam alur kerja, uji di sandbox, dan bayar hanya untuk pemeriksaan yang selesai.
Poin-poin penting
- Digital Credentials API adalah W3C Working Draft yang meneruskan permintaan dompet melalui
navigator.credentials.get(). - Chrome dan Edge mendukung OpenID4VP dan Annex C; Safari hanya mendukung Annex C.
- Peramban menetapkan origin dan menampilkan kode QR lintas perangkat.
- Di dalam iframe, halaman yang menyematkan harus memberikan izin
digital-credentials-get. - Didit menggunakannya untuk ID Google Wallet di lima negara, dengan cadangan dokumen.
Pertanyaan yang sering diajukan
Apa itu Digital Credentials API?
API peramban W3C yang memungkinkan situs web meminta kredensial digital, seperti ID pemerintah, dari dompet melalui navigator.credentials.get(). Peramban dan sistem operasi menampilkan dialog dompet.[1][2]
Peramban mana saja yang mendukung Digital Credentials API?
Chrome mengaktifkannya secara default mulai versi 141 di Android dan desktop, dan Edge mendukungnya mulai versi 141. Safari 26 hanya mendukungnya untuk permintaan ISO mdoc, dan Firefox mendukungnya di macOS mulai versi 149, juga hanya untuk Annex C. Dibaca pada 20 November 2026.[2][3][5]
Apakah Digital Credentials API berfungsi di iPhone?
Safari di iOS 26 mendukung API tersebut untuk permintaan ISO mdoc (Annex C), dan setiap peramban iOS menggunakan mesin yang sama. Metode Google Wallet dari Didit menggunakan permintaan OpenID4VP yang ditandatangani, dan alur ter-host hanya menampilkan metode tersebut jika peramban dapat mengirimkannya, sehingga di iPhone opsi dompet disembunyikan dan pemeriksaan dokumen digunakan.[3][5][8]
Apakah Digital Credentials API sama dengan OpenID4VP?
Tidak. API adalah saluran peramban; OpenID4VP adalah salah satu protokol yang berjalan melaluinya, berdampingan dengan ISO/IEC 18013-7 Annex C. Permintaan menyebutkan protokolnya, dan dompet merespons dalam protokol tersebut.[1]
Apakah saya memerlukan origin trial untuk menggunakannya?
Tidak. Chrome mengaktifkan API ini secara default mulai versi 141, sebagaimana diumumkan Google pada 3 Oktober 2025. Kode uji coba harus beralih dari navigator.identity.get() ke navigator.credentials.get().[2]
Mengapa API memerlukan gestur pengguna?
Spesifikasi mewajibkan aktivasi sementara, sehingga situs tidak dapat meminta kredensial secara diam-diam atau berulang kali. Panggil API dari pengendali klik; panggilan di luar gestur pengguna akan gagal.[1]
Bagaimana cara kerja pembagian lintas perangkat tanpa kode QR saya sendiri?
Peramban membuat kode QR, pemeriksaan Bluetooth memastikan ponsel berada di dekatnya, dan dompet merespons melalui koneksi terenkripsi. Google Wallet memerlukan permintaan bertanda tangan untuk ini.[2][7]
Dompet mana yang merespons Digital Credentials API?
Google Wallet saat ini, ditambah dompet Android lainnya melalui Credential Manager. Di iOS, Safari menjangkau Penyedia Dokumen Identitas yang terdaftar.[3][7]
Apakah Digital Credentials API gratis untuk digunakan?
Ya. Ini adalah standar peramban, dan Google menyatakan Google Wallet API miliknya tidak berbayar. Pengoperasian sisi pemverifikasi terpisah: Didit hanya menagih verifikasi yang selesai.[7][8]
Sumber
- Digital Credentials, W3C Federated Identity Working Group, Working Draft 19 November 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 Oktober 2025.
- WebKit Features in Safari 26.0, blog WebKit, bagian Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, diakses 20 November 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, dokumentasi Didit.
- Digital ID wallets standalone API, dokumentasi Didit.
- In-context iframe, dokumentasi Didit.
Digital Credentials API mengubah pemeriksaan dompet menjadi satu panggilan peramban; bagian yang sulit adalah sisi pemverifikasi. Lihat setiap dompet yang diterima Didit di halaman dompet ID digital, dan eID nasional di verifikasi eID.
Tambahkan Verifikasi dengan ID digital ke alur pendaftaran Anda
Tawarkan Google Wallet jika didukung dan pertahankan pemeriksaan dokumen untuk pengguna lainnya, dalam satu alur kerja.
Artikel terkait
- Google Wallet ID vs verifikasi dokumen ID: kapan menggunakan yang mana
- Penjelasan Digital Credentials API: cara situs web mengakses ID wallet
- Terima Google Wallet ID di alur onboarding: panduan integrasi
- Google Wallet ID pass: apa yang diterima bisnis dan wilayah berlakunya
- Verifikasi ID Google Wallet kini aktif di Didit
- 7 Platform Perangkat Lunak eIDAS Terbaik di tahun 2026