
Digital Credentials API 해설: 웹사이트와 ID 지갑 연동
기업용 W3C Digital Credentials API: 웹사이트가 리디렉션 없이 지갑에 ID를 요청하는 방법, 2026년 브라우저 지원, 크로스 디바이스 QR, 프라이버시, iframe, Didit의 Google Wallet 연동 방식.
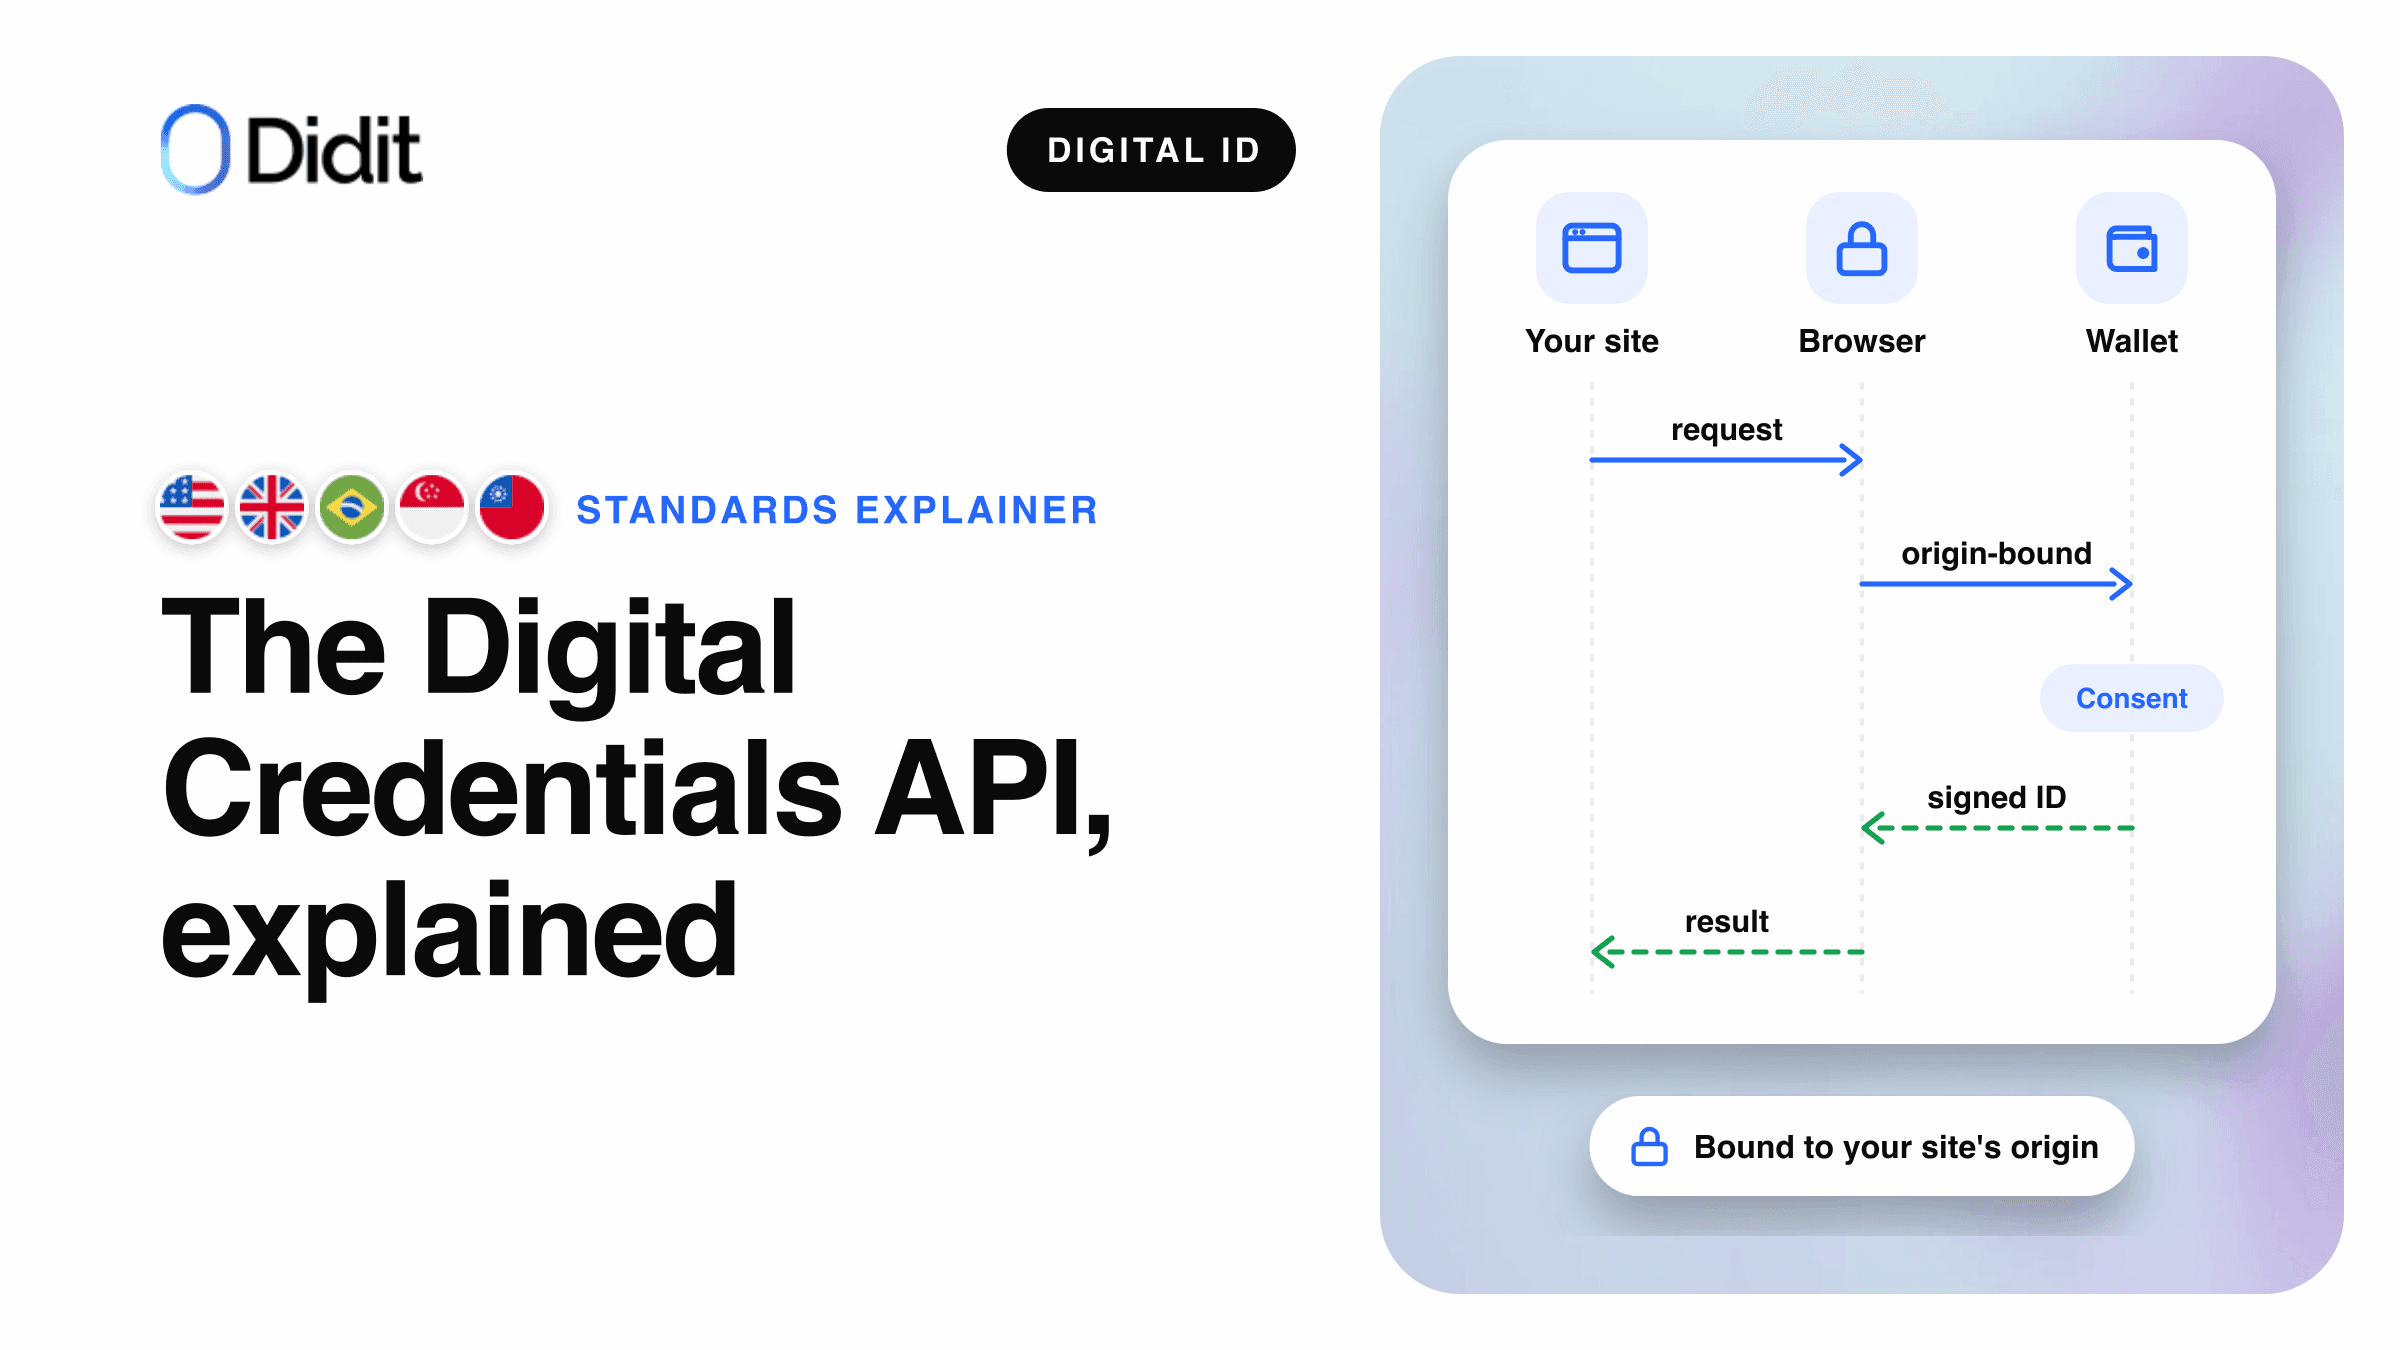
요약하자면
Digital Credentials API는 navigator.credentials.get() 함수에 digital 멤버를 지정하여 웹사이트가 단일 호출로 디지털 지갑에 신원 데이터를 요청할 수 있게 해주는 W3C 브라우저 API입니다. 브라우저와 운영체제가 지갑 프롬프트를 표시하고, 지갑은 서명 및 암호화된 응답을 반환합니다.[1][2]
- Google이 2025년 10월 3일에 발표한 바와 같이 Chrome은 버전 141부터 이를 기본으로 활성화하며, Safari 26은 ISO mdoc 요청을 지원합니다.[2][3]
- 이 API는 자체적인 리디렉션이나 QR 코드 없이 OpenID4VP 또는 ISO/IEC 18013-7 Annex C 요청을 전달합니다.[1]
- Didit은 5개 국가에서 Google Wallet 디지털 신분증을 수락하기 위해 이를 사용합니다.[8]
온라인에서 신원을 증명하는 일은 오랫동안 신분증 사진과 셀카를 필요로 했습니다. 휴대폰 지갑의 디지털 신분증은 이를 변화시키지만, 웹사이트는 여전히 지갑에 안전하게 도달할 수 있는 수단이 필요합니다. Digital Credentials API가 바로 그 가교입니다.
이 가이드는 프로덕트 매니저와 아키텍트를 위해 요청 흐름, 현재 지원되는 환경, 기기 간 공유, 개인정보 보호, iframe, 그리고 Didit이 Google Wallet에 이를 사용하는 방법을 설명합니다. 프로토콜 내부 동작은 OpenID4VP verifier guide에서, 크레덴셜 형식은 SD-JWT VC vs mdoc에서 다룹니다.
Digital Credentials API란 무엇인가
Digital Credentials API는 W3C Federated Identity Working Group의 명세입니다. 최신 버전은 Recommendation 트랙에 있는 2026년 11월 19일자 Working Draft입니다.[1] 이 명세는 브라우저가 "운전면허증, 정부 발급 신분증과 같은 디지털 크레덴셜의 제시와 발급을 중개"할 수 있게 하는 API를 정의합니다. 이는 Credential Management Level 1을 기반으로 하며 "크레덴셜 형식과 독립적(agnostic)이도록 설계"되었습니다.[1]
실무적으로 이는 웹사이트가 패스키를 위해 이미 사용하는 브라우저 호출에 추가되는 또 하나의 크레덴셜 유형입니다. 오리진 트라이얼 기간 동안 이 API는 navigator.identity.get()에 있었으나, Chrome은 정식 출시와 함께 이를 navigator.credentials.get()으로 이동했습니다.[2] 이 API는 요청을 지갑으로 전달하고 응답을 받아오는 역할만 하며, 콘텐츠는 그 하위 프로토콜에 속합니다.
| 계층 | 역할 | 예시 |
|---|---|---|
| 브라우저 API | 페이지로부터의 요청 전달 및 응답 반환 | W3C Digital Credentials API |
| 제시 프로토콜 | 지갑이 이해할 수 있는 요청과 응답 정의 | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| 크레덴셜 형식 | 응답 내부에 포함된 서명된 데이터 구조 | ISO mdoc, SD-JWT VC |
| 플랫폼 | 응답할 수 있는 지갑을 찾아 선택기 표시 | Android Credential Manager, iOS |
| 지갑 | 크레덴셜 보관, 사용자 확인, 응답 서명 | Google Wallet |
단일 Digital Credentials API 호출 하위의 스택.[1][2][4]
Digital Credentials API 요청의 흐름
검증은 페이지에서 지갑으로, 다시 돌아오는 한 번의 왕복으로 처리됩니다. 서버가 요청을 생성하고, 페이지가 클릭 이벤트 내에서 브라우저로 전달하며, 암호화된 응답이 서버로 돌아와 검증됩니다.[2][6]
브라우저가 출처(origin)를 추가하고 선택 화면을 표시
사용자가 검토 후 승인
복호화 및 서명 검증
Digital Credentials API를 통한 동일 기기 제시 절차(간소화 버전).[1][2][6]
각 요청은 프로토콜을 지정하고 해당 프로토콜의 data 객체를 담습니다. 브라우저는 사양서의 표에 있는 모든 제시 프로토콜을 지원해야 합니다.[1]
| 식별자 | 프로토콜 | 요청 형태 |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | 서명되지 않은 요청 |
openid4vp-v1-signed | OpenID4VP 1.0 | 서명된 요청 |
openid4vp-v1-multisigned | OpenID4VP 1.0 | 여러 당사자가 서명한 요청 |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | ISO mdoc 요청 |
W3C 레지스트리의 프레젠테이션 프로토콜(2026년 11월 19일 자 Working Draft).[1]
버튼을 표시하기 전에 페이지는 typeof DigitalCredential 및 DigitalCredential.userAgentAllowsProtocol()을 확인합니다.[2][3] 암호화된 data 페이로드가 포함된 DigitalCredential 객체 형태로 응답이 반환되며, 페이지는 이를 백엔드로 전달합니다.[2] 요청 구문과 응답 모드는 프로토콜 관련 사항이며 OpenID4VP verifier guide에서 다룹니다.
리디렉션이 없는 이유
이 API가 나오기 전에는 웹사이트가 사용자를 다른 곳으로 이동시켜 지갑에 도달했습니다. 리디렉션이나 앱에 전달되는 커스텀 URI 방식이었고, 데스크톱에서는 주로 QR 코드로 표시되었습니다. Digital Credentials API는 사용자를 페이지에 유지하고 동일한 탭으로 응답을 반환합니다.[2]
기존 경로
리디렉션 또는 커스텀 URI
- 사용자가 앱이나 호스팅 페이지로 이동하기 위해 페이지를 떠남
- 데스크톱에서 페이지가 직접 QR 코드를 그림
- 지갑이 요청 내용에서 요청 주체를 파악함
- 각 지갑마다 고유한 링크 형식이 필요함
스키마별
브라우저 매개 경로
Digital Credentials API
- 사용자가 페이지에 머물고 브라우저가 프롬프트를 표시함
- 데스크톱에서 브라우저가 QR 코드를 그림
- 브라우저 자체가 요청하는 오리진을 결정함
- 단 한 번의 호출로 플랫폼이 찾는 모든 지갑과 연동
W3C Digital Credentials
API 도입 전후의 페이지와 지갑 연동 방식.[1][2]
가장 중요한 차이점은 오리진입니다. 명세에 따르면 브라우저는 페이지가 제공한 오리진이 아니라 "문서 오리진에 대한 자체 판단"을 사용해야 하므로 "사용자에게 표시되는 당사자"는 브라우저가 확인한 대상이 됩니다.[1] 서명된 OpenID4VP 요청에는 예상 오리진을 나열할 수도 있으며, 구글 가이드는 이를 "릴레이 공격 방지"용으로 설정합니다.[6] EU 지갑 아키텍처는 relying party guide에서 설명하듯이 기기 간 커스텀 URI 흐름에 대해 동일한 점을 지적합니다.
2026년 하반기 기준 브라우저 및 플랫폼 지원
지원 여부는 브라우저, 운영체제, 요청 프로토콜에 따라 다릅니다. 이 표는 2026년 11월 20일에 확인한 공개 소스를 반영합니다.
| 브라우저 또는 플랫폼 | 지원 환경 | 프레젠테이션 | 프로토콜 | 출처 |
|---|---|---|---|---|
| Chrome | Android, Windows, macOS, Linux, ChromeOS | 버전 141부터 기본 활성화 (3 October 2025) | OpenID4VP 및 Annex C | Chrome, W3C CG[2][5] |
| Edge | Android, Windows, macOS | 버전 141부터 | OpenID4VP 및 Annex C | W3C CG[5] |
| Safari | iOS 26, iPadOS 26, macOS 26 | 지원됨 | Annex C (org-iso-mdoc) 전용 | WebKit, W3C CG[3][5] |
| 기타 iOS 브라우저 | iOS 26 | Safari와 마찬가지로 WebKit에서 실행됨 | Annex C 전용 | Chrome, W3C CG[2][5] |
| Firefox | macOS | 버전 149부터 | Annex C 전용 | W3C CG[5] |
| Firefox | Android, Windows, Linux | 개발 중 | 아니요 | W3C CG[5] |
| Android 앱 | Android 9 (API level 28) 이상 | Credential Manager | Google Wallet용 OpenID4VP | Android, Google[4][6] |
W3C CG = W3C Web Identity and Credentials Adoption Community Group 지원 표.[5]
사용자에게도 호환 기기가 필요합니다. Google Play 서비스 24.0 이상이 탑재된 Android 또는 iOS 26 이상, 그리고 API를 지원하는 지갑 앱이 필요합니다.[2] Google Wallet은 Android 9 이상에서 OpenID4VP 1.0을 통해 ISO mdoc 기반 디지털 신분증에 응답합니다.[6] WebKit은 iOS 앱의 웹 뷰인 WKWebView 내에서는 아직 작동하지 않는다고 명시합니다.[3] 또한 알려진 문제로, OpenID4VP와 Annex C를 혼합한 요청은 macOS의 Chrome에서 QR 코드를 스캔할 때 iOS를 무한 로딩 상태에 빠뜨릴 수 있습니다.[3]
참고
지원 여부는 릴리스마다 변경됩니다. 런타임에 기능과 프로토콜을 감지하고, 그 외 사용자를 위한 별도의 경로를 유지하세요.
동일 기기 및 교차 기기
지갑이 동일 기기에 있는 경우, Android는 일치하는 자격 증명 선택기를 표시합니다. 그렇지 않은 경우, 브라우저는 휴대폰에서 계속 진행할 것을 제안합니다.[2][7]
1페이지가 클릭 이벤트 안에서 API를 호출합니다.
모든 경우에 동일한 요청입니다.
일치하는 자격 증명이 이 기기에 있음
동일 기기
플랫폼 선택기에 자격 증명이 나열되며, 지갑이 페이지 위에 열립니다.
교차 기기
브라우저가 자체 QR 코드를 표시하고, 휴대폰이 이를 스캔하여 Bluetooth 근접성 검사를 통과합니다.
2응답이 동일 페이지로 반환됨
브라우저를 통해 암호화됨.
지갑 프롬프트가 나타나는 위치.[2][6]
Chrome은 QR 코드 스캔을 통해 컴퓨터와 휴대폰 간에 "안전하고 종단간 암호화되며 피싱에 강한 연결"이 설정된다고 설명하며, Bluetooth Low Energy를 통한 CTAP 프로토콜을 사용하여 사용자가 물리적으로 존재하며 두 기기를 모두 제어하고 있는지 확인합니다.[2] Google은 Google Wallet과 관련하여 두 가지 조건을 추가합니다. 근처 기기를 찾기 위해 Bluetooth가 켜져 있어야 하며, 교차 기기 흐름은 "파트너가 서명된 요청(Signed Requests)을 구현한 경우에만 사용 가능"합니다.[7]
페이지에서 QR 코드를 직접 그리지 않습니다. 제한 사항은 플랫폼에서 발생합니다. iOS는 다른 기기의 자격 증명 표출을 지원하지 않으며, macOS의 Safari는 Annex C 요청만 전달하므로 OpenID4VP 요청이 Safari에서 Android 지갑으로 도달할 수 없습니다.[5]
프라이버시 및 보안: API가 보호하는 것
전체 문서 이미지 대신 지갑은 발급자가 서명한 요청에 명시된 클레임만 반환합니다. Chrome은 이 원칙을 "선택적 공개(selective disclosure)"라고 부르며, 웹사이트는 "필요한 최소한의 정보만 받게 됩니다".[2]
| 보호 | 실제 의미 | 출처 |
|---|---|---|
| 선택적 공개 | 요청된 필드만 지갑에서 외부로 전달됨 | Chrome[2] |
| 사용자 제스처 | 요청에는 클릭이 필요하며, 사이트는 조용히 또는 반복적으로 요청할 수 없습니다. | W3C[1] |
| 매번 중개 | 플랫폼 선택기는 모든 요청에서 사용자에게 묻습니다. | W3C[1] |
| 브라우저에서 설정한 출처 | 페이지가 다른 사이트인 것처럼 가장할 수 없습니다. | W3C[1] |
| 암호화된 응답 | 귀하의 키로 암호화되며 서버만 복호화합니다. | W3C, Chrome[1][2] |
| 공유 승인 | Google Wallet은 공유하기 전에 생체 인식, PIN 또는 패턴을 요구합니다. | Google[7] |
Google은 자사 서버에 자격 증명 관련 데이터를 저장하지 않는다고 밝힙니다.[7] 동의 화면은 지갑의 화면입니다. Google Wallet은 검증자가 제공한 이름, 로고 및 개인정보 처리방침을 표시하므로 사용자는 공유하기 전에 누가 요청하는지 확인할 수 있습니다.[7]
유효한 서명은 데이터가 정품임을 증명하지만, Chrome은 개발자에게 유스케이스에 대해 "발행자가 적절하고 신뢰할 수 있는지 확인해야 한다"고 상기시킵니다.[2] Google의 가이드에 따른 mdoc 응답에 대한 서버측 작업:[6]
- 요청과 일치하는 키로 응답을 복호화합니다.
- 신뢰할 수 있는 발행자 루트에 대해 발행자의 인증서 체인을 검증합니다.
- 반환된 모든 값을 서명된 다이제스트와 대조하여 확인합니다.
- 오리진을 바인딩하는 세션에 대한 디바이스 서명을 확인합니다.
iframe 내부에서 API 사용: digital-credentials-get
많은 검증 플로우가 고객 사이트의 iframe 내부에서 실행됩니다. 사양에서는 기본 허용 목록이 'self'인 digital-credentials-get이라는 정책 제어 기능을 통해 이러한 상황을 다룹니다.[1] 다른 출처의 페이지는 임베딩 페이지가 iframe의 allow 속성을 통해 허용하는 경우에만 API를 호출할 수 있습니다.[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
주의 사항
권한이 없으면 브라우저는 iframe 내부의 지갑 요청을 거부하며 사용자는 프롬프트를 볼 수 없습니다. iframe에서 Didit의 호스티드 플로우를 사용하는 경우 allow 속성에 digital-credentials-get을 추가하거나 Web SDK 0.5.1 이상을 사용하십시오.[10]
현재 응답하는 지갑
Android에서는 시스템이 선택기를 렌더링하며, 표시되는 자격 증명은 각 지갑이 Credential Manager에 등록되는 방식과 요청에 따라 다릅니다.[7] Chrome 팀은 Google Wallet을 얼리 아답터라고 부릅니다.[2]
참고
다른 지갑도 동일한 호출에 응답할 수 있으므로 Google은 특정 지갑의 이름 대신 "디지털 ID로 확인"과 같은 일반적인 버튼을 권장합니다.[7]
iOS의 경우 WebKit은 API가 Apple Wallet 또는 신원 문서 제공자(Identity Document Provider)로 등록된 기타 앱에 도달한다고 밝힙니다.[3] 유럽에서 EUDI Wallet 아키텍처는 디지털 자격 증명 API를 통한 OpenID4VP 및 ISO/IEC 18013-7을 원격 제시 경로로 나열합니다. 해당 내용의 등록 측면은 EUDI Wallet 의존 당사자 가이드에 있습니다.
Didit이 Digital Credentials API를 통해 Google Wallet을 수락하도록 지원하는 방법
Didit은 디지털 ID 지갑 제품의 메서드 중 하나로 Google Wallet용 디지털 자격 증명 API의 검증자 측을 실행합니다. Google Wallet은 미국, 영국, 브라질, 싱가포르, 대만에서 여권으로 생성된 ID 패스와, 지원 대상 미국 주의 모바일 운전면허증에 대해 프로덕션 및 샌드박스 환경에서 Didit에 라이브로 제공됩니다.[8] 제품 세부 정보: Google Wallet ID 확인. 코드: 통합 가이드.
- 호스티드 플로우. 사용자는 "디지털 ID로 확인"을 보고 리디렉션 없이 브라우저 또는 안드로이드 자체 프롬프트에서 확인합니다. 이 방식은 브라우저가 서명된 OpenID4VP 요청을 전송할 수 있는 곳에만 표시되며, 그 외의 경우에는 신원확인 서류 검사가 유지됩니다.[8][9]
- 스탠드얼론 API. Didit은 클릭 내부에서 페이지가
navigator.credentials.get()에 전달하거나 안드로이드의 Credential Manager에 전달할 수 있는 준비된 요청을 반환하며, 전체 시퀀스는 통합 가이드에 있습니다.[9] - 검사. Didit은 신뢰할 수 있는 발급자 루트에 대한 발급자의 서명, 서명된 다이제스트에 대한 각 값, 그리고 오리진과 이 요청에 대한 디바이스 서명을 검증합니다. 응답은 Didit용으로 암호화됩니다.[9]
- 결과. Substantial 신뢰 수준에서 ID 패스의 이름, 생년월일, 문서 번호, 만료일, 발급 국가 및 기관, 국적. 초상은 공유되지 않습니다.[8]
샌드박스 등록은 필요하지 않습니다. 각 운영 애플리케이션은 콘솔에서 Google에 한 번 등록하며(ID Verification 단계, 지원 국가의 Google Wallet 행, Register with Google), 약 1분의 일회성 설정입니다. Google 자체 verifier API는 무료이며, 검사를 실행하는 Didit의 가격은 완료된 인증당 $0.20이고 취소, 만료 또는 거부된 로그인은 청구되지 않습니다. 요금제를 참조하십시오.[7][8]
Didit이 제공하는 것
- 서명된 요청 및 Google 등록
- 복호화 및 모든 서명 및 오리진 검사
- 동일 세션에서의 대체 수단으로서의 서류 검사
회원님과 함께합니다
- 페이지의 버튼 및 사용자 제스처
- 플로우를 임베드할 때의 iframe 권한
- 온보딩 결정 및 자체 정책
검증기를 구축하지 않고 Google Wallet ID 수락
워크플로우에서 Google Wallet을 켜고, 샌드박스에서 테스트하고, 완료된 검사에 대해서만 비용을 지불하십시오.
주요 내용
- Digital Credentials API는
navigator.credentials.get()을 통해 지갑 요청을 전달하는 W3C Working Draft입니다. - Chrome과 Edge는 OpenID4VP과 Annex C를 지원하며, Safari는 Annex C만 지원합니다.
- 브라우저는 오리진을 설정하고 크로스 디바이스 QR 코드를 렌더링합니다.
- iframe 내부에서 임베딩 페이지는
digital-credentials-get권한을 부여해야 합니다. - Didit은 5개국의 Google Wallet ID에 대해 이를 서류 대체 수단과 함께 사용합니다.
자주 묻는 질문
Digital Credentials API란 무엇인가요?
웹사이트가 navigator.credentials.get()을 통해 지갑에서 정부 ID와 같은 디지털 자격 증명을 요청할 수 있게 해주는 W3C 브라우저 API입니다. 브라우저와 운영체제가 지갑 프롬프트를 표시합니다.[1][2]
어떤 브라우저가 Digital Credentials API를 지원하나요?
Chrome은 Android와 데스크톱의 버전 141부터 이를 기본으로 지원하며, Edge는 버전 141부터 지원합니다. Safari 26은 ISO mdoc 요청에 한해서만 이를 지원하고, Firefox는 macOS의 버전 149부터 역시 Annex C에 한해서만 지원합니다. 2026년 11월 20일에 확인함.[2][3][5]
아이폰에서 Digital Credentials API가 작동하나요?
iOS 26의 Safari는 ISO mdoc (Annex C) 요청에 대해 API를 지원하며, 모든 iOS 브라우저는 동일한 엔진을 사용합니다. Didit의 Google Wallet 방식은 서명된 OpenID4VP 요청을 사용하고 호스티드 플로우는 브라우저가 요청을 보낼 수 있는 곳에만 해당 방식을 표시하므로, 아이폰에서는 지갑 옵션이 숨겨지고 서류 검사가 사용됩니다.[3][5][8]
Digital Credentials API는 OpenID4VP와 같은가요?
아니오. API는 브라우저 채널이며, OpenID4VP는 ISO/IEC 18013-7 Annex C 외에 이를 통과하는 프로토콜 중 하나입니다. 요청은 프로토콜을 지정하고, 지갑은 해당 프로토콜로 응답합니다.[1]
사용하기 위해 오리진 트라이얼이 필요한가요?
아니오. Google이 2025년 10월 3일 발표한 바와 같이, Chrome은 버전 141부터 기본적으로 API를 활성화합니다. 트라이얼 코드는 navigator.identity.get()에서 navigator.credentials.get()으로 이동해야 합니다.[2]
API에 사용자 제스처가 필요한 이유는 무엇인가요?
사양이 일시적 활성화를 요구하므로, 사이트가 자격 증명을 조용히 또는 반복적으로 요청할 수 없습니다. 클릭 핸들러에서 API를 호출해야 하며, 사용자 제스처 외부의 호출은 실패합니다.[1]
내 QR 코드가 없어도 크로스 디바이스 공유가 작동하는 방식은 무엇인가요?
브라우저가 QR 코드를 그리고, 블루투스 확인을 통해 휴대폰이 근처에 있는지 확인하며, 지갑이 암호화된 연결을 통해 응답합니다. Google Wallet은 이를 위해 서명된 요청이 필요합니다.[2][7]
Digital Credentials API에 응답하는 지갑은 무엇인가요?
현재 Google Wallet과 Credential Manager를 통한 기타 Android 지갑입니다. iOS에서는 Safari가 등록된 Identity Document Providers에 도달합니다.[3][7]
Digital Credentials API는 무료로 사용할 수 있나요?
네. 브라우저 표준이며, Google은 Google Wallet API 비용이 무료라고 밝혔습니다. 검증기 측 실행은 별개이며, Didit은 완료된 검증에 대해서만 청구합니다.[7][8]
출처
- Digital Credentials, W3C Federated Identity Working Group, Working Draft of 19 November 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 October 2025.
- WebKit Features in Safari 26.0, WebKit blog, section Digital Credentials API.
- Request a digital credential, Android Developers.
- Ecosystem support, digitalcredentials.dev, W3C Web Identity and Credentials Adoption Community Group, read 20 November 2026.
- Accepting IDs from Google Wallet online, Google for Developers.
- Verify digital IDs with Google Wallet, Google for Developers.
- Digital ID wallets, Didit documentation.
- Digital ID wallets standalone API, Didit documentation.
- In-context iframe, Didit documentation.
Digital Credentials API는 지갑 확인을 단일 브라우저 호출로 전환하며, 어려운 부분은 검증기 측입니다. Didit이 수락하는 모든 지갑은 digital ID wallets page에서, 국가별 eID는 eID verification에서 확인하세요.