
Integração com a EUDI Wallet: como escolher sua rota (guia 2026)
Integração com a EUDI Wallet comparada: quatro rotas, o que um intermediário pode e não pode fazer segundo o Artigo 5b(10), o modelo de certificados desde 2026/1730, perguntas a fornecedores e o que fica com você.
Em resumo
A integração com a carteira europeia de identidade digital (EUDI Wallet) é uma decisão antes de ser um projeto técnico: quem fica diante da carteira como parte utilizadora, você ou um intermediário que atua em seu nome.[1][6]
- Você sempre se registra no seu próprio Estado-Membro e nunca pode pedir mais do que registrou.[1]
- Um intermediário é considerado parte utilizadora e não pode armazenar dados sobre o conteúdo da transação, o que limita o que um fornecedor nessa função pode guardar para você.[1]
- Empresas privadas sujeitas a uma obrigação de autenticação forte devem aceitar a carteira até 24 de dezembro de 2027 (nossa contagem); microempresas e pequenas empresas estão isentas.[1]
A carteira europeia de identidade digital (EUDI Wallet) chega a um prazo real neste inverno: todo Estado-Membro deve disponibilizar uma até 24 de dezembro de 2026, e as regras de registro para as empresas que a aceitam se aplicam no mesmo dia.[1][2] A pergunta para a maioria das equipes passou de "o que é" para "como nos conectamos a ela".
Este guia compara as quatro vias de integração com a EUDI Wallet, separa o que você pode delegar do que continua sendo seu e associa cada capacidade à regra que a fundamenta. Ele se baseia na legislação em vigor e na versão 3.0.0 do Architecture and Reference Framework (ARF), o modelo técnico de referência, incluindo as mudanças de julho de 2026 sobre intermediários.[3][6]
Se precisar primeiro do básico, leia EUDI Wallet como parte utilizadora: registro, certificados e obrigações e o guia do verificador OpenID4VP; para a legislação, eIDAS 2 explicado.
Continue verificando usuários enquanto decide
A Didit executa hoje eIDs nacionais e verificações de documentos em um único fluxo, e a aceitação da EUDI Wallet chega em breve. Comece grátis ou fale conosco sobre sua base de usuários europeus.
O que uma integração com a EUDI Wallet realmente precisa fazer
São cinco tarefas. Alguém registra o serviço. Alguém guarda as chaves que provam quem está pedindo. Alguém envia a solicitação assinada. Alguém verifica o que volta. Alguém mantém o registro. Cada via divide essas tarefas de um jeito diferente.
O ARF chama o sistema que se comunica com as carteiras de Relying Party Instance. No ARF, ele se autentica com um certificado de acesso cuja chave privada "é armazenada de forma segura no hardware da Relying Party Instance".[6] Um segundo objeto, o certificado de registro, declara uma utilização pretendida e os atributos registrados para ela.[1][6] Uma parte utilizadora inclui um desses certificados em cada solicitação de apresentação, por valor.[7]
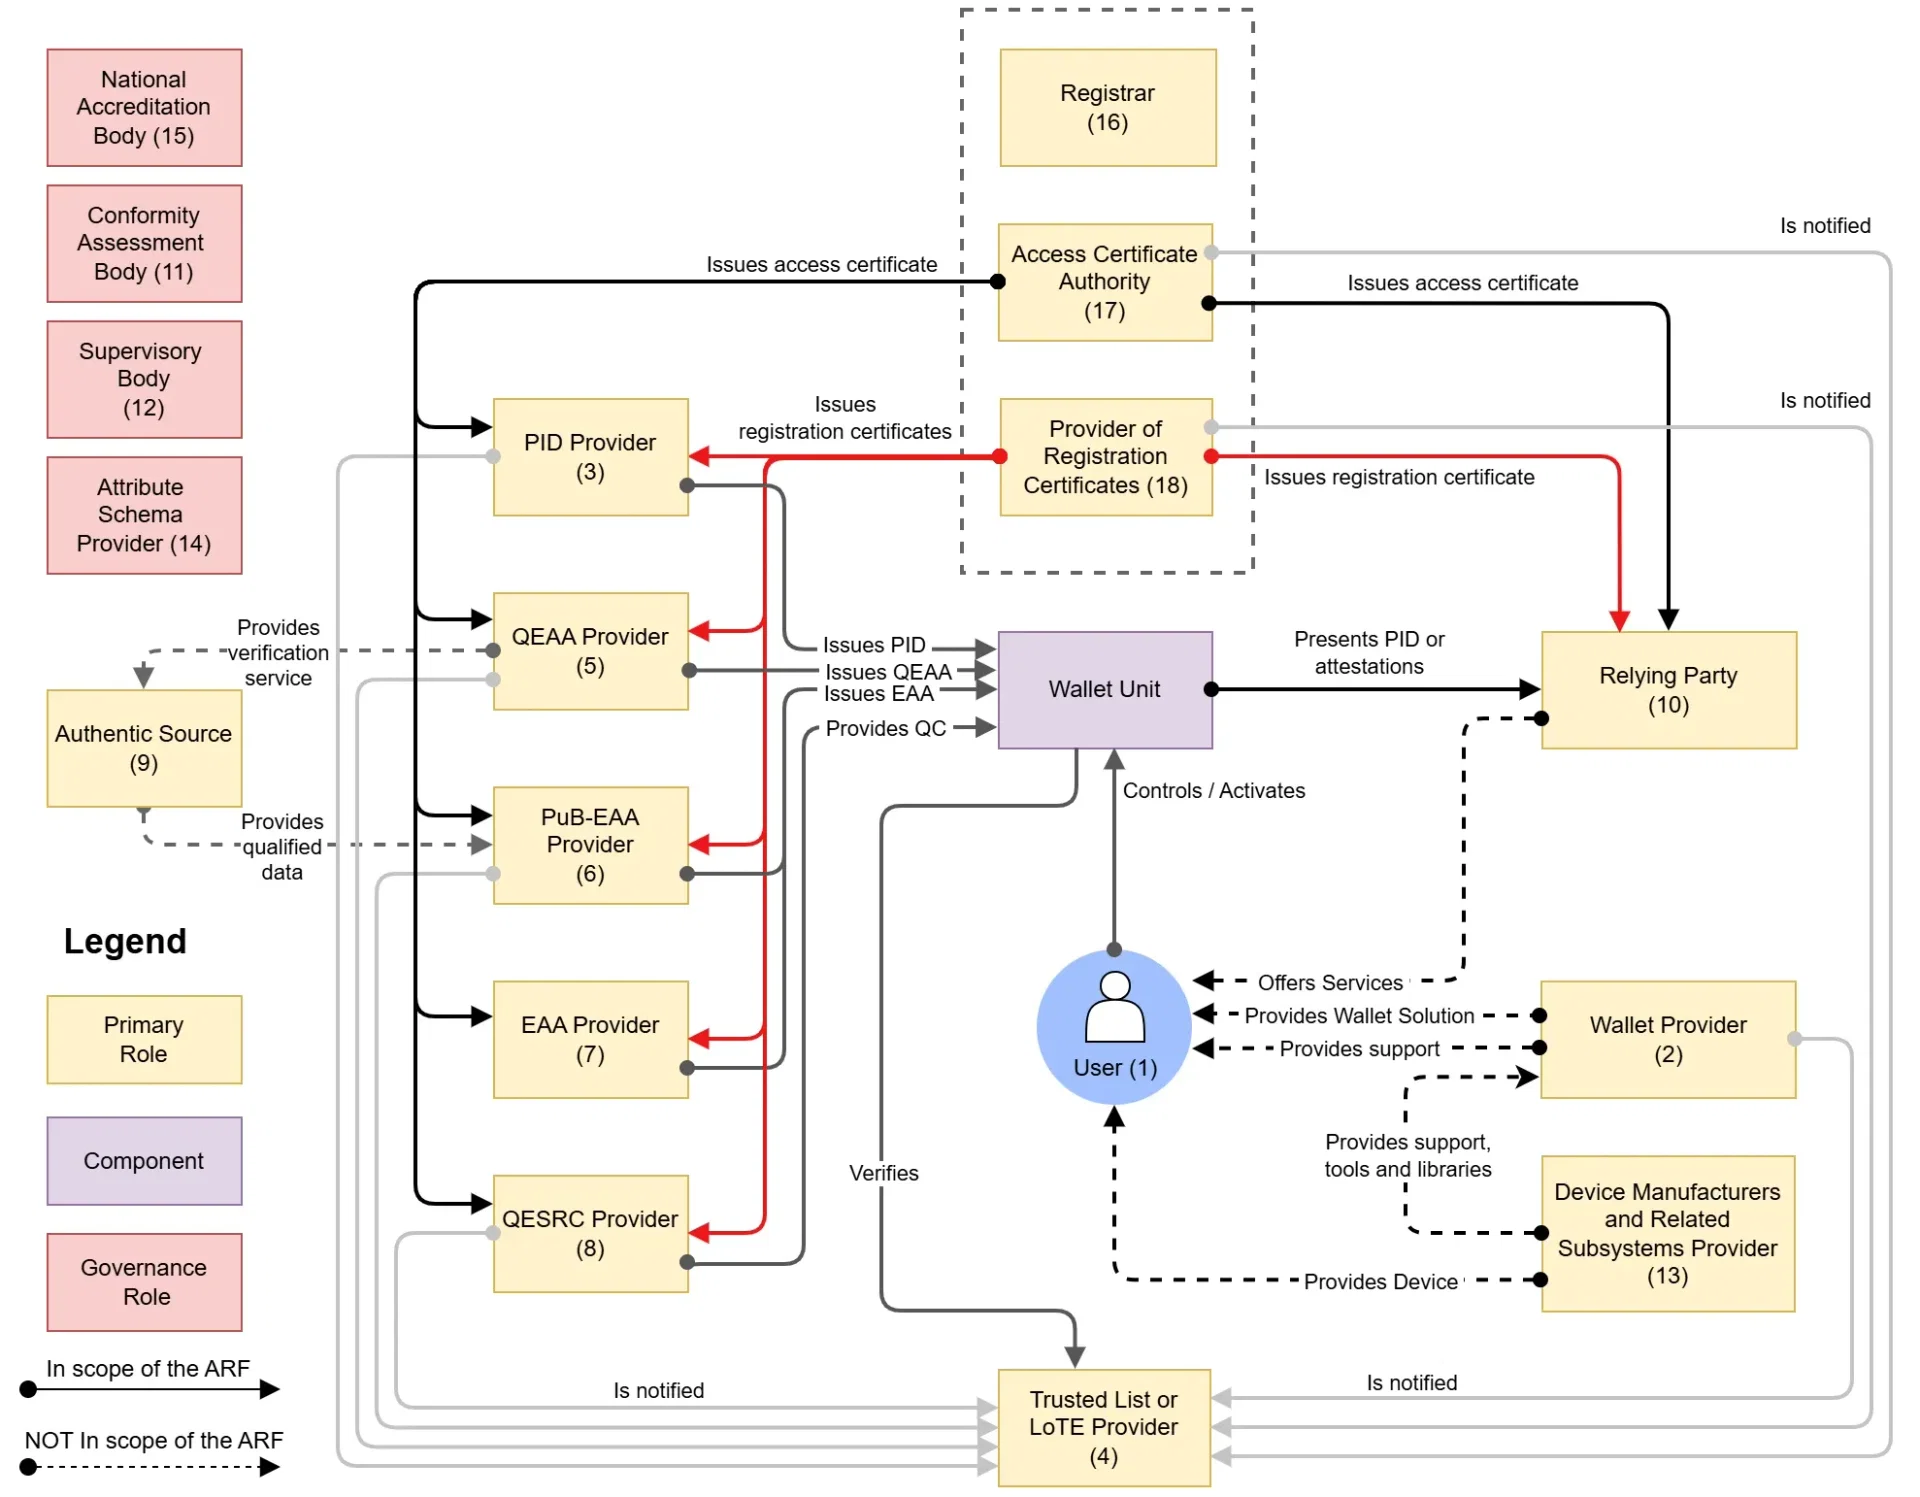
Onde uma parte utilizadora se situa no ecossistema. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0.

Duas mudanças de 2026 alteram a decisão de compra. O Regulamento de Execução (UE) 2026/1730, de 15 de julho de 2026, alterou as regras de registro. Os Estados-Membros agora devem autorizar pelo menos uma autoridade de certificação a emitir certificados de registro, e a emissão deve ser automatizada.[3] Ele também acrescentou o ponto 16 do Anexo I, o vínculo com a parte utilizadora que um intermediário atende, que o certificado de acesso deve conter nos termos do Anexo II.[3]
As datas que definem seu plano
- 11 de agosto de 2026Regras alteradas2026/1730 em vigor, pela nossa contagem: 20 dias após sua publicação em 22 de julho.
- 24 de dezembro de 2026Prazo das carteirasPassam a se aplicar as regras de registro de 2025/848.
- 10 de julho de 2027Aplicação do AMLRAs regras de terceirização e de conservação de registros passam a se aplicar à maioria das entidades obrigadas.
- 24 de dezembro de 2027AceitaçãoArt. 5f(2): partes utilizadoras privadas (nossa contagem).
- 11 de agosto de 2028Verificação de certificadosAs carteiras devem autenticar e validar os certificados de registro.
Datas do Regulamento (UE) n.º 910/2014, 2025/848, 2026/1730, 2026/1731 e do AMLR. 24 de dezembro de 2027 é nossa contagem: 36 meses após a entrada em vigor dos atos de execução (publicados em 4 de dezembro de 2024, em vigor 20 dias depois).[1][2][3][4][5][9]
O gatilho legal está no Artigo 5f(2). Ele abrange partes utilizadoras privadas que, por lei ou contrato, são obrigadas a usar autenticação forte do usuário para identificação online, em áreas que incluem bancos, energia e saúde, e se aplica "apenas mediante pedido voluntário do usuário".[1] As plataformas online de muito grande dimensão têm uma obrigação distinta nos termos do Artigo 5f(3), sem data própria no texto.[1] Para o calendário completo, veja todos os prazos da EUDI Wallet.
As quatro vias de integração com a EUDI Wallet
A tabela ordena as vias por quem se comunica com a carteira e em qual papel jurídico. Esforço e controle são avaliação nossa, não um critério jurídico.
| Rota | Quem fica diante da carteira | Certificados | Controle | Esforço | Costuma ser indicado para |
|---|---|---|---|---|---|
| Construir o seu próprio verificador | Você, como parte utilizadora | Você detém os certificados de acesso e de registro | Máximo | Máximo: chaves, listas de confiança, testes com a carteira | Bancos e grandes plataformas com engenharia de segurança |
| Intermediário de partes utilizadoras | O intermediário, em seu nome | Ele detém os certificados de acesso; os certificados de registro são para você | Médio: definido por contrato | Baixo no protocolo, nova supervisão de fornecedor | Empresas que querem apenas a carteira |
| Plataforma de identidade ou de orquestração | Depende do produto: pergunte qual papel se aplica | Em geral, como para um intermediário na etapa da carteira | Médio, em vários métodos | O menor para lançar, a dependência mais profunda | Empresas que precisam de carteira, eID e vias de documento em um único fluxo |
| Ferramentas para provedores de carteira ou serviços de confiança | Depende: ferramentas são um produto, não um papel | Variável | Varia conforme o uso | Depende do caso de uso | Assinaturas, emissão de atestados, uma necessidade paralela à verificação |
Via 1: construir o seu próprio verificador
Você opera a instância da parte utilizadora. A Comissão Europeia publica uma implementação de referência com guias para construir um verificador remoto e um verificador de proximidade, e o endpoint do verificador dela é licenciado sob Apache 2.0.[14][15] Você continua responsável pelas chaves guardadas em hardware, por um certificado para cada instância e serviço, pelo download das listas de confiança e pelas atualizações quando as especificações mudam.[6][7]
É indicado para grandes volumes de carteira ou para uma equipe de risco que não permite que um terceiro veja os atributos apresentados.
Via 2: um intermediário de partes utilizadoras
O Artigo 5b(10) dá a este modelo a sua forma jurídica; o ARF detalha o resto: um intermediário é uma "classe especial de parte utilizadora" que executa as tarefas da parte utilizadora em nome dela, e o cliente "não precisará de um certificado de acesso".[6] Você ainda precisa se registrar, porque o intermediário deve garantir que cada cliente esteja registrado no Estado-Membro onde está estabelecido.[7]
Via 3: uma plataforma de identidade ou de orquestração
"Plataforma" é um termo comercial, ausente do Artigo 5b(10). Na parte da carteira, uma plataforma é ou um intermediário, com todos os limites que isso implica, ou quem hospeda a sua própria instância. O valor dela está em encaminhar vários métodos por uma única integração. O risco é presumir que o que uma plataforma faz com documentos, como guardar evidências por anos, vale também para carteiras. Pode não valer.
Uma questão em aberto
Um fornecedor que apenas hospeda a sua instância, com o seu próprio certificado de acesso, é um intermediário? A definição do ARF, uma pessoa "que interage com unidades de carteira em nome delas", tem leitura ampla, e não encontramos nenhum texto que resolva a questão.[6] Leve a pergunta ao seu advogado e à entidade de registro antes de assinar.
Via 4: ferramentas de provedores de carteira ou de serviços de confiança
Provedores de carteira e prestadores de serviços de confiança também vendem software, útil quando você precisa de assinaturas qualificadas ou quer emitir declarações. As regras de registro listam essas atividades como habilitações separadas, como QEAA_Provider e QCert_for_ESig_Provider, ao lado de Service_Provider para uma empresa comum.[2] Se a ferramenta se comunica com carteiras em seu nome, avalie-a à luz das regras de intermediários.
O que fica com você e o que você pode delegar
Artigo 5b(10)Regulamento (UE) n.º 910/2014
"Os intermediários que atuem em nome das partes utilizadoras são considerados partes utilizadoras e não podem armazenar dados sobre o conteúdo da transação."
Fonte: EUR-Lex, texto consolidado[1]
Ser "considerado" parte utilizadora não faz desaparecer as suas próprias obrigações. O Artigo 5b(9) torna as partes utilizadoras responsáveis por executar o procedimento de autenticação e validação dos dados de identificação pessoal e das declarações que solicitam.[1] O ARF deixa a divisão para o contrato: "o intermediário e qualquer parte utilizadora que use os seus serviços devem acordar quais verificações o intermediário vai realizar".[6] A entidade de registro pode pedir prova da relação, como um contrato assinado ou um mandato.[6]
| Tarefa | Um fornecedor pode fazer? | Norma |
|---|---|---|
| Definir o uso pretendido e os dados | Não: decisão sua | Art. 5b(2)(c), 5b(3)[1] |
| Estar registrado no seu Estado-Membro | A papelada sim, se a entidade de registro permitir; o registro continua sendo seu | Art. 5b(1)[1], RPI_03[7] |
| Manter o registro correto | Pode ajudar; a obrigação continua sendo sua | Art. 5b(6)[1] |
| Deter certificados de acesso e enviar solicitações | Sim, como intermediário | ARF §6.6.5[6] |
| Verificar autenticidade, revogação e vinculação ao dispositivo e ao usuário | Sim, se acordado | RPI_09[7] |
| Escolher o certificado de registro para cada pedido | Você o indica | RPI_05[7] |
| Atender pedidos de exclusão de usuários | Apenas suporte; seu contato consta do seu certificado de registro, e as carteiras enviam os pedidos de apagamento a você | RPRC_11[7], 2024/2982 Art. 6[4] |
| Definir o perfil de risco e a relação de negócio | Não para entidades obrigadas pelo AMLR, salvo uma derrogação para fundos | AMLR Art. 18(3), 18(7)[9] |
Empresas reguladas têm mais três camadas. O Anti-Money Laundering Regulation (AMLR) permite que entidades obrigadas terceirizem tarefas, mas elas precisam notificar o supervisor antes e continuam "totalmente responsáveis".[9] O Digital Operational Resilience Act mantém as entidades financeiras "totalmente responsáveis" nos contratos de TIC.[11] O General Data Protection Regulation (GDPR) exige subcontratantes que ofereçam garantias suficientes.[10] Nenhum texto que lemos diz se um intermediário é subcontratante ou responsável pelo tratamento, então registre sua análise no contrato.
Como funciona um intermediário e por que a quantidade de certificados importa
Compara os dois identificadores
Mostra seu nome ao usuário
Executa as verificações acordadas
Exclui a apresentação
Uma apresentação intermediada, simplificada a partir do ARF §6.6.5 e do Topic 52.[6][7]
Primeiro, o usuário vê o seu nome comercial, não o do fornecedor, embora a carteira registre o intermediário, para que o usuário possa identificá-lo depois.[6] Segundo, a carteira compara os identificadores do certificado de registro com os do certificado de acesso, e o fluxo de divergência pode interromper a transação.[6] Terceiro, a interface entre você e o intermediário está fora do escopo do ARF, e o ARF não exige criptografia de ponta a ponta dos atributos, então o fornecedor pode muito bem ver todos os atributos.[6]
A conta do ARF é o ponto central. O Regulamento de Execução 2026/1730 acrescenta aos dados de registro o vínculo com a parte utilizadora atendida, e no ARF v3.0.0 o certificado de acesso carrega essa associação com a parte utilizadora atendida, então um intermediário "recebe um conjunto separado de certificados de acesso para cada uma de suas partes utilizadoras intermediadas".[3][6] Um fornecedor que descreveu um modelo de certificado compartilhado antes de julho de 2026 precisa mostrar a você o novo desenho. A escala concentra o risco: se a Autoridade de Certificação de Acesso do seu intermediário for suspensa, os certificados dela são revogados, e você não consegue pedir atributos "mesmo que o seu registro continue válido".[7] Você teria que migrar para outro intermediário ou esperar, por isso um plano de saída é um controle operacional.
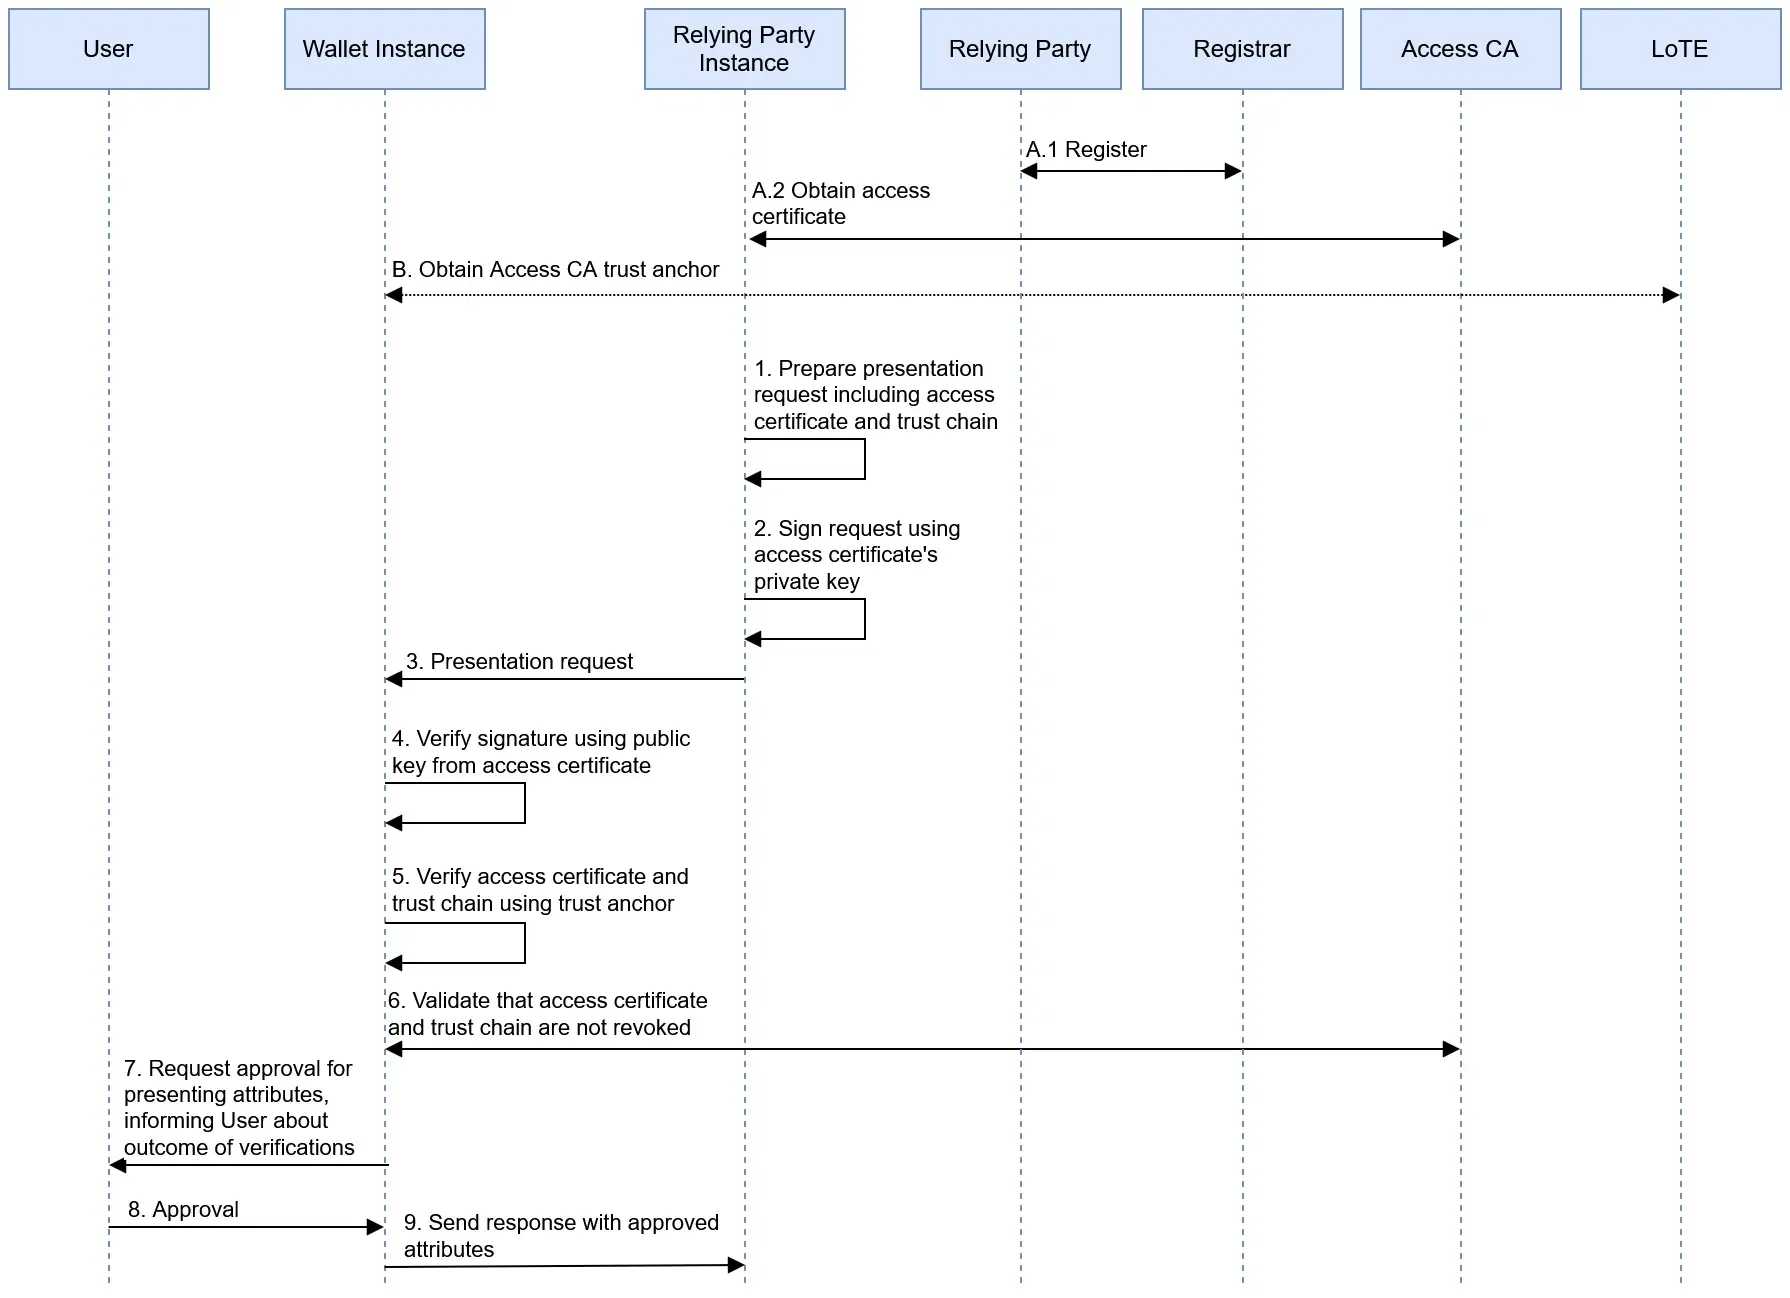
Autenticação da parte utilizadora, a etapa que toda via precisa cumprir. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0.

O problema da prova: excluir ou conservar
Regras que mandam excluir
Intermediário e verificador
- Nenhum dado armazenado sobre o conteúdo da transação (Art. 5b(10))
- Excluir "de forma completa e imediata" após o encaminhamento (RPI_10)
- Descartar valores de assinatura, salts, hashes e carimbos de tempo quando deixarem de ser necessários (OIA_16)
Regulamento e Anexo 2 do ARF[1][7]
Regras que mandam guardar
Entidade obrigada
- Guardar as informações obtidas por meios de identificação eletrônica (Art. 77(1)(a))
- Conservá-las por 5 anos
- Demonstrar à autoridade de supervisão que o trabalho terceirizado mitiga seus riscos (Art. 18(2))
AMLR, a partir de 10 de julho de 2027[9]
A OIA_16 determina que uma instância da parte utilizadora (Relying Party Instance) descarte todos os elementos únicos, uma lista que inclui a assinatura do prestador do atestado, e que não os comunique "à parte utilizadora nem a qualquer outra parte".[7] Por isso, a promessa de guardar a resposta assinada da carteira como trilha de auditoria precisa ser testada, seja qual for o fornecedor que a faça. O ARF é um quadro de referência, não um ato jurídico, e não define "deixarem de ser necessários" diante de um dever de conservação de cinco anos. Consulte seu jurídico e, se for regulado, sua autoridade de supervisão.
Abaixo está o desenho que sugerimos, para você validar, não uma regra.
| Registro | Mantido por | Base |
|---|---|---|
| Atributos necessários para a diligência devida | Você, no seu sistema | AMLR Art. 77[9] |
| Log da verificação: horário, método, verificações feitas, resultado, certificado usado | Você, sem os elementos únicos | AMLR Art. 18(2), sugestão nossa[9] |
| Retrato, se for solicitado | Não conservado, salvo se necessário ou previsto em lei | Anexo 2 do ARF[7] |
| Assinatura, salts, hashes | Sua questão jurídica em aberto | OIA_16[7] |
| Conteúdo da transação no intermediário | Ninguém: excluído na hora | Art. 5b(10)[1], RPI_10[7] |
As capacidades que um fornecedor deve demonstrar e a regra por trás de cada uma
Use esta tabela como anexo técnico de uma solicitação de proposta ou para o seu próprio desenvolvimento.
| Etapa | Capacidade | Regra ou norma |
|---|---|---|
| Configuração | Dados de registro, incluindo o vínculo com o intermediário | 2025/848 Anexo I, pontos 14 a 16[2][3]; TS5 usesIntermediaries[8] |
| Configuração | Certificados de acesso por instância, serviço e cliente, com chaves mantidas em hardware | ARF §3.11.3[6]; ETSI TS 119 411-8 via 2026/1730[3] |
| Configuração | Âncoras de confiança das listas de confiança e das listas de entidades de confiança, atualizadas | OIA_12, OIA_15a[7] |
| Solicitação | Bloqueio total de qualquer atributo fora do uso registrado | Art. 5b(3)[1]; 2025/848 Art. 9(2)(c)[2] |
| Solicitação | O certificado de registro do uso atual, por valor, em cada solicitação | RPRC_19[7] |
| Solicitação | Recomendado: ambos os perfis de protocolo, OpenID4VC-HAIP e ISO/IEC mdoc | 2026/1731 anexo ao 2024/2982[5] |
| Verificação | Assinatura do emissor, por tipo de atestado | OIA_12 a OIA_15[7] |
| Verificação | Verificação de revogação, além de uma política escrita para quando o status for desconhecido | VCR_13, VCR_14[7] |
| Verificação | Vinculação ao dispositivo e o método de vinculação ao usuário escolhido | OIA_17, ARF §6.6.3.9[6][7] |
| Depois | Descarte de elementos únicos | OIA_16[7] |
| Depois | Pedidos de exclusão e contato da sua autoridade de proteção de dados | RPRC_11, RPRC_12[7]; 2024/2982 arts. 6, 7[4] |
| Garantir | Resultados de testes publicados | Autocertificação da OpenID Foundation[12] |
A OpenID Foundation abriu seus testes de conformidade de OpenID for Verifiable Presentations (OpenID4VP) para autocertificação em 7 de agosto de 2026, e os verificadores podem executá-los gratuitamente. Publicar uma autocertificação tem custo.[12] O Functional Conformance Assessment Framework da Comissão ainda está "em desenvolvimento ativo", e seu sistema inicial sob teste é a solução de carteira. Por isso, não espere dele um selo para partes utilizadoras por enquanto.[13] Quanto aos formatos, uma credencial de dados de identificação pessoal (PID) deve ser emitida tanto em mdoc quanto em SD-JWT VC, mas verifique os demais atestados um a um. Nossa comparação de formatos explica a diferença.[7]
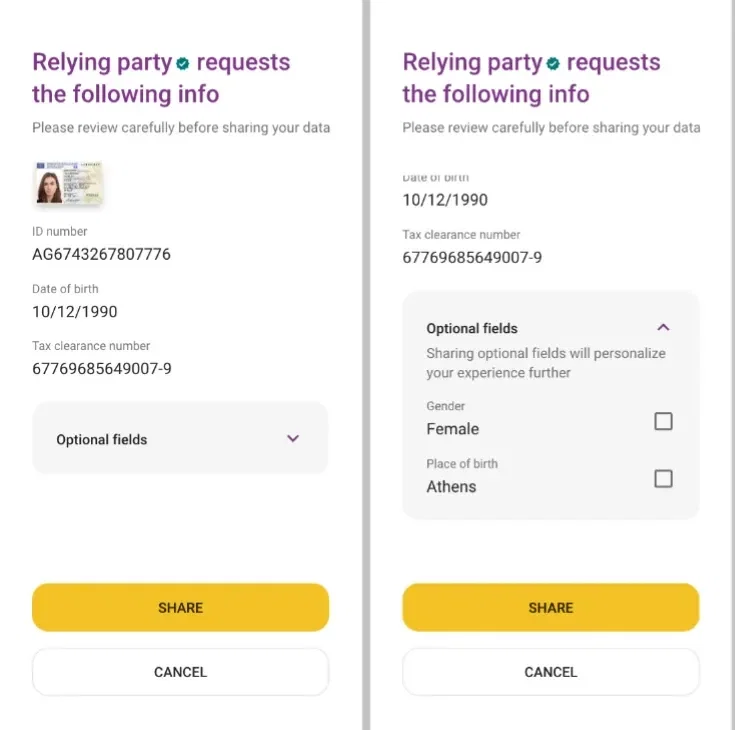
Telas ilustrativas de guia de design, não de uma carteira nacional: o que o usuário revisa antes de compartilhar. Adaptado (recortado) de EUDI Wallet Architecture and Reference Framework, Annex 5, Comissão Europeia, CC BY 4.0.[16]

Roteamento com e sem carteira
O Artigo 5a(15) diz que o uso da carteira "é voluntário" e que "continua a ser possível acessar serviços públicos e privados através de outros meios de identificação e autenticação existentes".[1] Portanto, a carteira nunca pode ser sua única porta de entrada. O Artigo 22(6) do AMLR também admite documentos de identidade ou identificação eletrônica de nível substancial ou elevado.[9]
1Ofereça os métodos deste país
O usuário escolhe. Um pedido à carteira só começa a pedido do usuário.
A apresentação da carteira é bem-sucedida e passa nas suas verificações
Prosseguir
Complemente o que a carteira não fornece.
Aplique sua política
A análise de risco por escrito decide se aceita ou recusa.
Redirecionar
eID nacional e, depois, documento com prova de vida.
2Faça a triagem, avalie o risco, decida
O mesmo registro, qualquer que seja o método usado.
Um desenho de roteamento que mantém todas as portas abertas. O VCR_14 rege o caminho de status desconhecido.[1][7]
O retrato só pode se tornar um dado obrigatório do PID a partir de 11 de agosto de 2028, e os Estados-Membros podem permitir que os usuários o recusem. Por isso, um design que depende de comparação facial com a carteira nem sempre vai funcionar.[5] Nosso post sobre vinculação ao titular explica quando a carteira basta sozinha e quando é preciso adicionar prova de vida. As diferenças nacionais de campos e identificadores estão em aceitar mais de 27 carteiras nacionais, e o status da implantação está no rastreador por país. Para onboarding regulado, leia AMLR e a EUDI Wallet.
Projete o roteador antes de a carteira chegar
Você já pode construir esse fluxo com os métodos que existem. A verificação de identidade com a Didit cobre captura de documento, leitura do chip por NFC, prova de vida e comparação facial, com ramificações por país e por resultado.[18][19]
Como escolher a via por tipo de empresa
Artigo 5f(2): você é obrigado a usar autenticação forte do usuário e não é microempresa nem pequena empresa
Dever de aceitação
Planeje estar em produção até 24 de dezembro de 2027.
Opcional
Salvo se o Artigo 5f(3) se aplicar a você como plataforma em linha de muito grande dimensão. O registro se aplica se você aceitar.
Você consegue operar por conta própria a custódia de chaves, as listas de confiança e os testes de carteira
Construir
Ou mantenha a construção própria como sua saída de um fornecedor.
Usar um fornecedor
Só um intermediário, ou uma plataforma quando você também precisa de outros métodos.
Um ponto de partida: quem decide são seus advogados e seus volumes.[1]
| Você é | Via inicial | Atenção |
|---|---|---|
| Banco ou empresa de pagamentos | Construir, ou intermediário com opção de construção própria | Artigo 18 do AMLR e o Digital Operational Resilience Act[9][11] |
| Fintech ou empresa de criptoativos | Plataforma ou intermediário | Verifique se o Artigo 5f(2) se aplica; conservação[1][9] |
| Plataforma em linha de muito grande dimensão | Construir ou intermediário | Art. 5f(3), dados mínimos[1] |
| Serviço com restrição de idade ou empresa pequena | Fornecedor, se você optar por aceitar | Peça apenas o que precisa; não recuse o uso de pseudônimos quando a identificação não for exigida[1] |
| Grupo em vários Estados-Membros | Um design, vários registros | Cada entidade se registra onde está estabelecida[1] |
| Empresa sem estabelecimento na UE | Busque assessoria primeiro | Os textos que lemos não descrevem nenhuma via; o Art. 5b(1) se vincula ao estabelecimento[1] |
O que pedir por escrito a um fornecedor
As regras do registro se aplicam a partir de 24 de dezembro de 2026, então peça o registro correspondente a qualquer alegação de serviço registrado.[2]
| Tema | Obter por escrito | Sinal de alerta |
|---|---|---|
| Papel jurídico | Seu papel no trecho da carteira, em qual entidade de registro ele faz o registro e quando | "Somos uma plataforma, isso não se aplica" |
| Seu registro | Quem faz o registro, com qual mandato e quem o atualiza | O registro ficaria em nome do fornecedor |
| Certificados | O modelo por cliente desde 2026/1730 | Um único certificado compartilhado para todos os clientes |
| Autoridade certificadora | Quais autoridades ele usa e o plano caso uma seja suspensa | Sem segunda fonte, sem saída |
| Verificações realizadas | Uma lista: autenticidade, revogação, vinculação ao dispositivo e ao usuário | "Nós verificamos a carteira" |
| Visibilidade dos dados | Se ele vê os atributos em claro | Sem resposta |
| Exclusão | Como a exclusão é feita e comprovada após o encaminhamento | Apresentações guardadas "para a sua auditoria" |
| Seus registros | O que chega ao seu sistema, e em que formato | Evidências apenas dentro do portal dele |
| Limites de escopo | Um bloqueio técnico a atributos não registrados | Uma promessa de configurar com cuidado |
| Testes | Resultados publicados, e carteiras testadas por nome e versão | "Funciona com todas as carteiras" |
| Saída | Migrar para outro intermediário sem novo impacto para o usuário | Registro vinculado ao fornecedor |
O que fazer neste mês
- Confirme por escrito se o artigo 5f(2) ou o artigo 5f(3) se aplica a cada pessoa jurídica.[1]
- Liste cada caso de uso com o menor número de atributos de que ele precisa.
- Identifique a sua entidade de registro e a política nacional de registro dela.[2]
- Consulte o seu jurídico sobre o OIA_16 em relação aos seus deveres de conservação.[7][9]
- Redija a política para um status de revogação desconhecido.[7]
- Prepare a notificação ao supervisor se uma entidade obrigada for terceirizar.[9]
- Monte o caminho alternativo com os métodos que você já tem hoje.
Nosso artigo complementar sobre políticas e controles da EUDI Wallet transforma estas etapas em uma matriz de controles com responsáveis e evidências.
Como a Didit ajuda na integração com a EUDI Wallet
A aceitação da EUDI Wallet chega em breve, ainda sem data nem preço.[17] Veja como abordamos o tema na página da solução EUDI Wallet, cujo texto diz "Integre hoje e mantenha a integração quando a carteira chegar".
O que existe hoje é o restante do fluxo descrito neste guia. A Didit opera MitID, BankID Sweden, Finnish Trust Network, Smart-ID e Mobile-ID junto com a captura de documentos, com um fallback por documento configurado.[18] Veja verificação por eID. Os fluxos de trabalho se ramificam por país e por resultado, os webhooks são assinados e a conservação é configurável de 1 mês a 10 anos.[19][20][21] A Didit atua como subcontratante e você continua sendo o responsável pelo tratamento.[22] A Didit possui relatórios SOC 2 Type 1 e Type 2, certificação ISO/IEC 27001:2022 e testes de detecção de ataques de apresentação iBeta Level 1.[23] Para preços, veja preços.
A Didit fornece
- eIDs nacionais e verificação de documentos em um único fluxo
- Ramificações de roteamento e um fallback por documento
- Webhooks assinados e conservação configurável
Fica com você
- Seu registro como parte utilizadora e as utilizações pretendidas
- A avaliação de risco, as políticas e a decisão sobre o cliente
- Suas decisões de conservação e sua análise jurídica
Monte seu roteamento antes de a carteira chegar
Comece com eIDs nacionais e documentos em um único fluxo.
Pontos principais
- A escolha real é quem fica diante da carteira como parte utilizadora: você ou um intermediário.
- Nos termos do Artigo 5b(10), um intermediário é considerado parte utilizadora e não pode armazenar dados sobre o conteúdo da transação.
- O 2026/1730 coloca o cliente atendido no certificado de acesso; o ARF v3.0.0 dá ao intermediário um conjunto separado para cada cliente.
- Regras de exclusão e deveres de conservação entram em conflito: resolva o OIA_16 e o Art. 77 do AMLR com seu advogado.
- O Artigo 5a(15) mantém outros meios em aberto, então desenhe o roteamento primeiro.
Perguntas frequentes
O que é uma plataforma de integração da EUDI Wallet?
É um serviço que conecta sua aplicação às EUDI Wallets, muitas vezes ao lado de outros métodos de identidade. O termo não tem significado jurídico. Na etapa da carteira, o fornecedor é um intermediário ou hospeda uma instância que pertence à sua empresa, então pergunte qual papel se aplica.[1][6]
Como integro a EUDI Wallet ao meu serviço?
Registre-se no seu Estado-Membro, defina cada utilização pretendida e seus atributos e depois escolha uma via: seu próprio verificador, um intermediário, uma plataforma ou ferramentas especializadas. As solicitações são assinadas com um certificado de acesso e levam um certificado de registro.[2][7]
O que é um intermediário de partes utilizadoras?
É uma pessoa ou empresa que interage com carteiras em nome de partes utilizadoras. O Artigo 5b(10) o considera parte utilizadora e o proíbe de armazenar dados sobre o conteúdo da transação.[1][6]
Ainda preciso me registrar se usar um intermediário?
Sim. O ARF exige que o intermediário garanta que cada cliente esteja registrado no Estado-Membro onde esse cliente está estabelecido. A entidade de registro decide como, e pode permitir que o intermediário cuide do pedido mediante prova da relação.[6][7]
Meu fornecedor pode guardar a resposta assinada da carteira como prova?
Trate isso como uma questão em aberto. Um intermediário não pode armazenar o conteúdo da transação, e o requisito OIA_16 do ARF manda os verificadores descartarem os valores de assinatura quando deixarem de ser necessários. Empresas reguladas devem resolver isso à luz do Artigo 77 do AMLR com seu advogado.[1][7][9]
Quando empresas privadas precisam aceitar a EUDI Wallet?
Até 24 de dezembro de 2027, pela nossa contagem dos 36 meses, se a lei ou um contrato as obrigar a usar autenticação forte do usuário para identificação online. Microempresas e pequenas empresas estão isentas, e a aceitação se aplica apenas a pedido voluntário do usuário.[1]
A EUDI Wallet pode substituir a verificação de documentos?
Para um cliente, uma carteira que cumpra os requisitos pode substituir a verificação do documento, mas não como sua única via: o uso da carteira é voluntário e outros meios devem continuar disponíveis nos termos do artigo 5a(15). O AMLR permite documentos de identidade ao lado da identificação eletrônica, então planeje os dois.[1][9]
A Didit aceita EUDI Wallets hoje?
Não. A aceitação da EUDI Wallet chega em breve, ainda sem data nem preço. Hoje a Didit executa eIDs nacionais e verificações de documentos em um único fluxo de trabalho.[17][18]
Fontes
- Regulamento (UE) n.º 910/2014, texto consolidado de 18 de outubro de 2024, EUR-Lex.
- Regulamento de Execução (UE) 2025/848 da Comissão, registro das partes utilizadoras de carteiras, EUR-Lex.
- Regulamento de Execução (UE) 2026/1730 da Comissão, de 15 de julho de 2026, EUR-Lex.
- Regulamento de Execução (UE) 2024/2982 da Comissão, protocolos e interfaces, EUR-Lex.
- Regulamento de Execução (UE) 2026/1731 da Comissão, de 15 de julho de 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Comissão Europeia, julho de 2026.
- ARF v3.0.0, Anexo 2, requisitos de alto nível por tema, Comissão Europeia.
- Especificação Técnica 5, formatos e API de registro de partes utilizadoras, Comissão Europeia.
- Regulamento (UE) 2024/1624 (AMLR), EUR-Lex.
- Regulamento (UE) 2016/679 (GDPR), EUR-Lex.
- Regulamento (UE) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- Os testes de conformidade de OpenID4VP e OpenID4VCI estão concluídos e abertos para autocertificação, OpenID Foundation, 7 de agosto de 2026.
- Functional Conformance Assessment Framework, projeto EUDI Wallet.
- Documentação da implementação de referência da EUDI Wallet, Comissão Europeia.
- Repositório do endpoint verificador EUDI, Apache License 2.0.
- ARF v3.0.0, Anexo 5, guia de design para cenários de compartilhamento de dados, Comissão Europeia.
- EUDI Wallet, página de solução da Didit.
- Carteiras de identidade digital, documentação da Didit.
- Construtor de fluxos de trabalho, documentação da Didit.
- Webhooks, documentação da Didit.
- Conservação de dados, documentação da Didit.
- Segurança e compliance, documentação da Didit.
- Certificações, documentação da Didit.
A via que você escolher hoje deve resistir a uma troca de fornecedor, a uma carteira nacional atrasada e a uma auditoria de conservação. Acompanhe a implantação e a forma como a Didit aborda a aceitação na página da solução EUDI Wallet.
Prepare seu fluxo de identidade para todas as vias
Verifique usuários com eIDs nacionais e documentos hoje, em um único fluxo.
Artigos relacionados
- Aceitação transfronteiriça da EUDI Wallet: uma integração para toda a UE
- Preparação para a EUDI Wallet: políticas e controles para instituições reguladas
- Vinculação ao titular na EUDI Wallet: o que uma apresentação realmente prova
- Integração com a EUDI Wallet: como escolher sua rota (guia 2026)
- Verificação de identidade FINTRAC em 2026: métodos, normas e C-12
- Lei 25 do Quebec e biometria: guia de verificação de identidade (2026)