
تكامل محفظة EUDI: كيف تختار مسارك (دليل 2026)
مقارنة لطرق تكامل محفظة EUDI: أربعة مسارات، وما يجوز للوسيط وما لا يجوز له بموجب المادة 5b(10)، ونموذج الشهادات منذ 2026/1730، وأسئلة توجهها إلى المورّدين، وما يبقى على عاتقك.
باختصار
دمج EUDI Wallet قرار واحد قبل أن يكون مشروعًا تقنيًا: من يقف أمام المحفظة بصفته الطرف المعتمِد، أنت أم وسيط يعمل نيابة عنك.[1][6]
- تسجّل دائمًا في الدولة العضو التابع لها، ولا يجوز لك أبدًا أن تطلب أكثر مما سجّلته.[1]
- يُعَدّ الوسيط طرفًا معتمِدًا، ولا يجوز له تخزين بيانات عن محتوى المعاملة، وهذا يحدّ مما يمكن لمورّد يؤدي هذا الدور أن يحتفظ به لك.[1]
- تقبل الشركات الخاصة الخاضعة لواجب المصادقة القوية المحفظة بحلول 24 ديسمبر 2027 (وفق حسابنا)، وتُعفى المؤسسات الصغرى والصغيرة.[1]
تبلغ محفظة الهوية الرقمية الأوروبية (EUDI) Wallet موعدًا نهائيًا فعليًا هذا الشتاء: على كل دولة عضو أن توفّر محفظة بحلول 24 ديسمبر 2026، وتسري قواعد السجل الخاصة بالشركات التي تقبلها في اليوم نفسه.[1][2] انتقل سؤال معظم الفرق من "ما هي" إلى "كيف نتصل بها".
يقارن هذا الدليل بين المسارات الأربعة لدمج EUDI Wallet، ويفصل ما يمكنك تفويضه عما يبقى من مسؤوليتك، ويربط كل قدرة بالقاعدة التي تستند إليها. يستند إلى القانون النافذ وإلى الإصدار 3.0.0 من إطار البنية والمرجع (ARF)، وهو المخطط التقني، بما في ذلك تغييرات يوليو 2026 بشأن الوسطاء.[3][6]
إذا كنت تحتاج إلى الأساسيات أولًا، فاقرأ الطرف المعتمِد في EUDI Wallet: التسجيل والشهادات والواجبات ودليل المتحقِّق في OpenID4VP، وللاطلاع على القانون، شرح eIDAS 2.
واصل التحقق من المستخدمين ريثما تقرّر
يشغّل Didit اليوم الهويات الإلكترونية الوطنية والتحقق من الوثائق في سير عمل واحد، وقبول EUDI Wallet قادم قريبًا. ابدأ مجانًا أو تحدّث إلينا بشأن قاعدة مستخدميك الأوروبيين.
ما الذي يجب أن يؤديه دمج EUDI Wallet فعلًا
هناك خمس مهام. جهة تسجّل الخدمة. جهة تحتفظ بالمفاتيح التي تثبت هوية الطالب. جهة ترسل الطلب الموقَّع. جهة تتحقق مما يعود. جهة تحتفظ بالسجل. وكل مسار يوزّعها بطريقة مختلفة.
يسمّي ARF النظام الذي يتواصل مع المحافظ Relying Party Instance. وفي ARF يُصادَق عليه بشهادة وصول يكون مفتاحها الخاص "مخزّنًا بأمان في عتاد Relying Party Instance".[6] وهناك عنصر ثانٍ، هو شهادة التسجيل، يحدد استخدامًا مقصودًا واحدًا والسمات المسجَّلة له.[1][6] ويضع الطرف المعتمِد إحدى هذه الشهادات في كل طلب عرض، بالقيمة.[7]
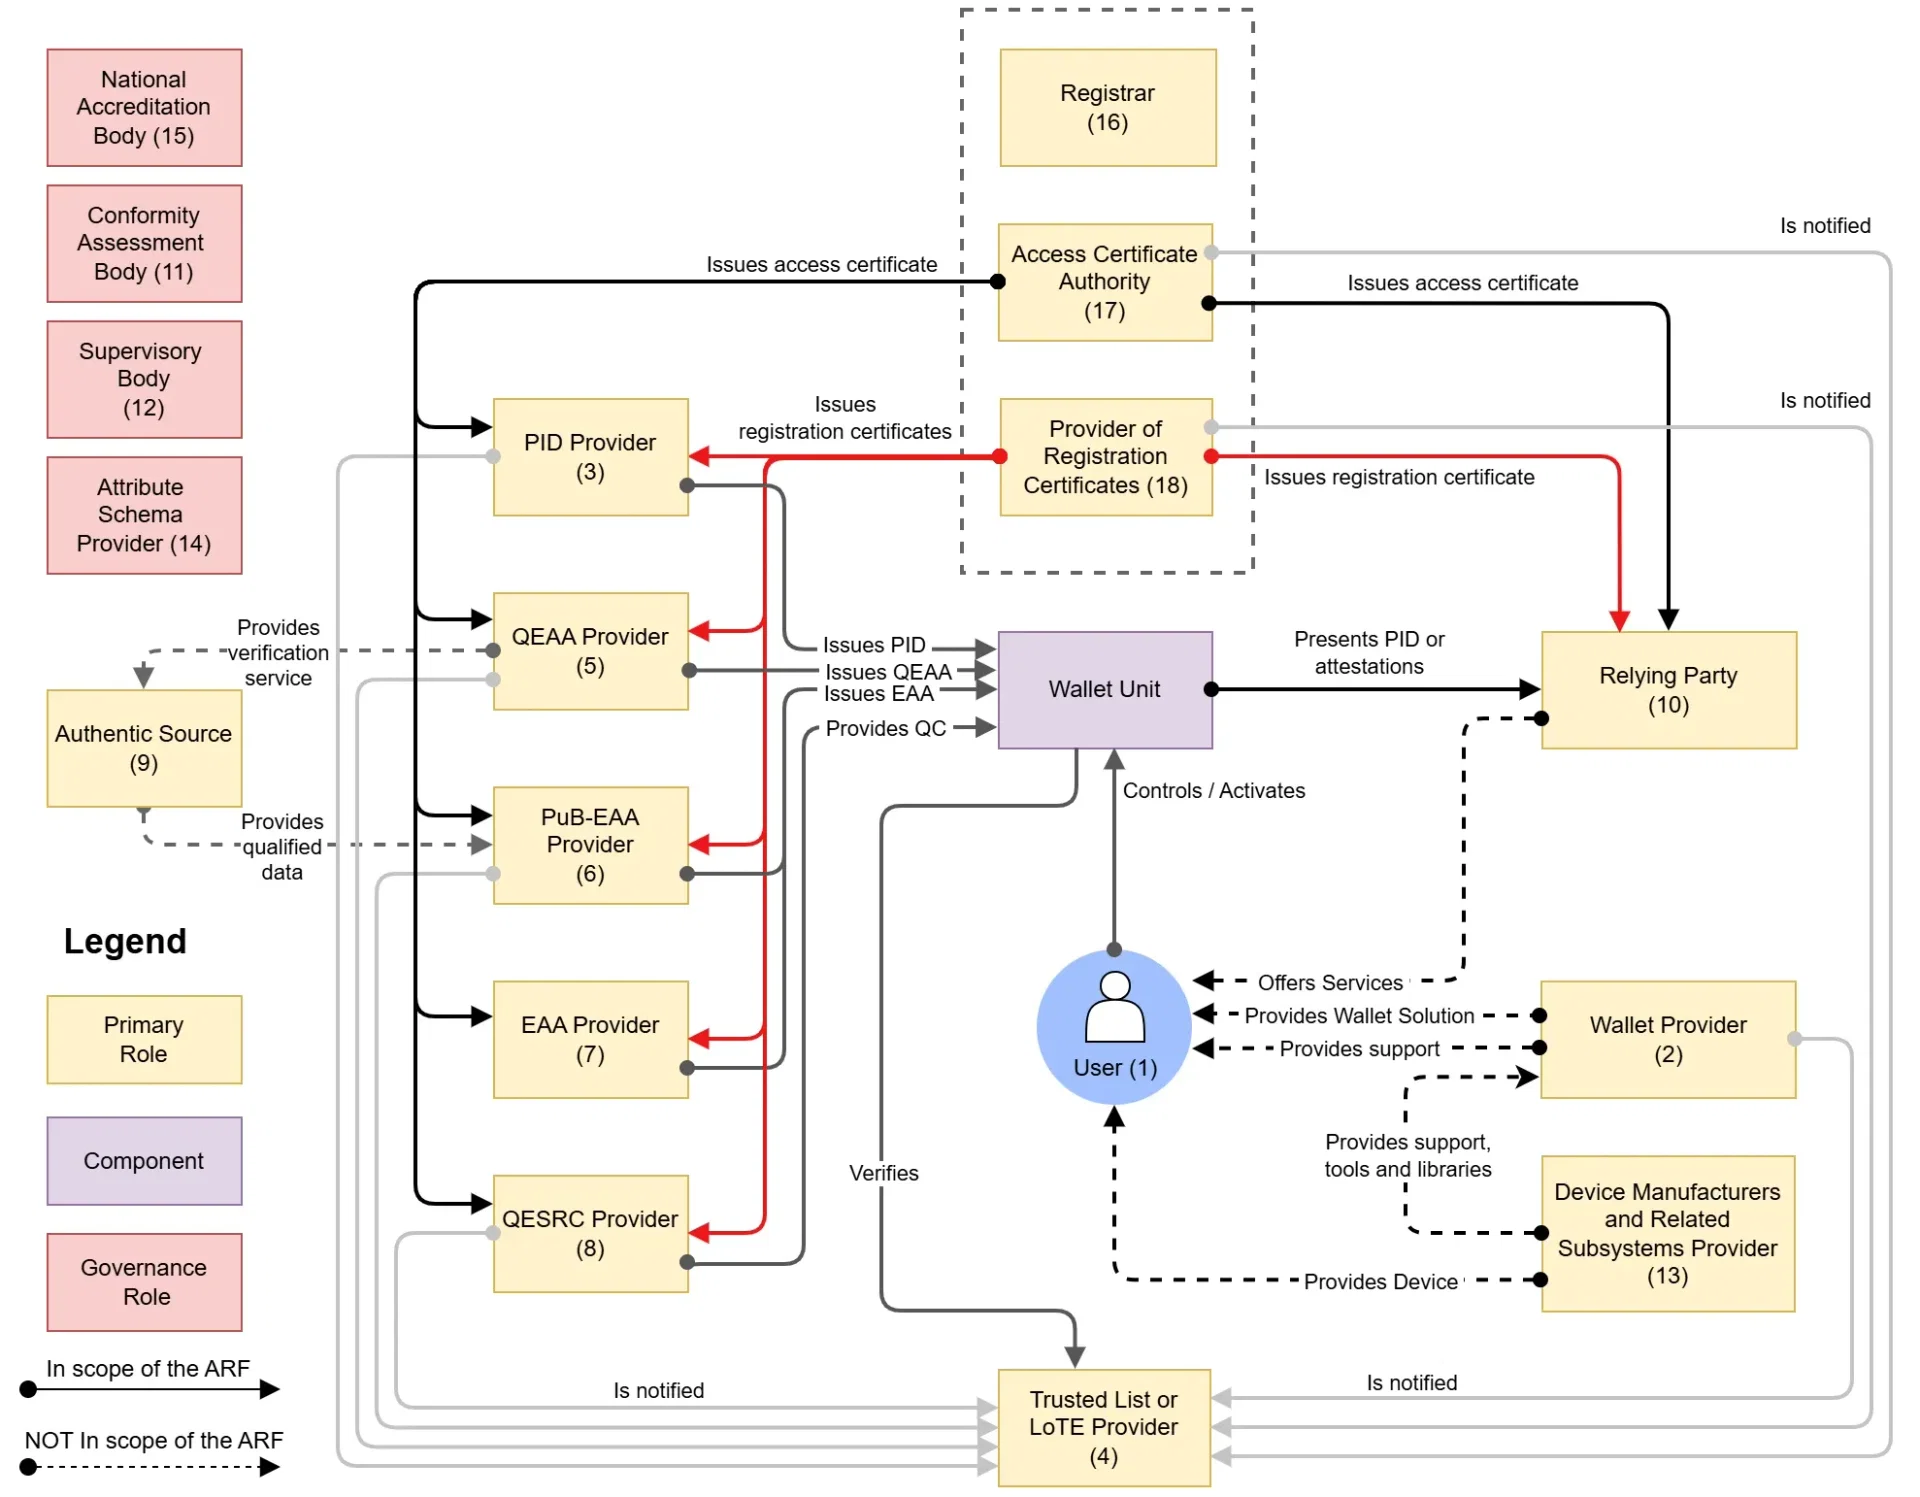
موقع الطرف المعتمِد في المنظومة. المصدر: EUDI Wallet Architecture and Reference Framework، المفوضية الأوروبية، CC BY 4.0.

يغيّر تعديلان من عام 2026 قرار الشراء. عدّلت اللائحة التنفيذية (EU) 2026/1730 المؤرخة 15 يوليو 2026 قواعد التسجيل. وأصبح على الدول الأعضاء الآن أن تأذن لسلطة تصديق واحدة على الأقل بإصدار شهادات التسجيل، وأن يكون الإصدار مؤتمتًا.[3] وأضافت أيضًا البند 16 من الملحق I، وهو الرابط بالطرف المعتمِد الذي يخدمه الوسيط، والذي يجب أن تتضمنه شهادة الوصول بموجب الملحق II.[3]
التواريخ التي تحدد خطتك
- 11 أغسطس 2026تعديل القواعدنفاذ 2026/1730، وفق حسابنا: بعد 20 يومًا من نشرها في 22 يوليو.
- 24 ديسمبر 2026استحقاق المحافظتسري قواعد التسجيل الواردة في 2025/848.
- 10 يوليو 2027سريان AMLRتسري قواعد الإسناد الخارجي والسجلات على معظم الجهات الملزَمة.
- 24 ديسمبر 2027القبولالأطراف المعتمِدة الخاصة بموجب المادة 5f(2) (وفق حسابنا).
- 11 أغسطس 2028التحقق من الشهاداتيجب على المحافظ مصادقة شهادات التسجيل والتحقق من صحتها.
التواريخ مأخوذة من اللائحة (EU) رقم 910/2014 و2025/848 و2026/1730 و2026/1731 وAMLR. وتاريخ 24 ديسمبر 2027 وفق حسابنا: 36 شهرًا بعد دخول الأعمال التنفيذية حيز النفاذ (نُشرت في 4 ديسمبر 2024، ودخلت حيز النفاذ بعد 20 يومًا).[1][2][3][4][5][9]
يرد المحفّز القانوني في المادة 5f(2). وهي تشمل الأطراف المعتمِدة الخاصة التي يُلزمها القانون أو العقد باستخدام المصادقة القوية للمستخدم من أجل التعريف عبر الإنترنت، في مجالات تشمل المصارف والطاقة والصحة، وتسري "فقط بناءً على الطلب الطوعي للمستخدم".[1] وعلى المنصات الإلكترونية الكبيرة جدًا واجب مستقل بموجب المادة 5f(3)، دون تاريخ مستقل في النص.[1] وللاطلاع على الجدول الزمني الكامل، راجع كل مواعيد EUDI Wallet النهائية.
المسارات الأربعة لدمج EUDI Wallet
يرتّب الجدول المسارات بحسب الجهة التي تتواصل مع المحفظة، وبأي صفة قانونية. الجهد والتحكم من تقديرنا، وليسا اختبارًا قانونيًا.
| المسار | من يواجه المحفظة | الشهادات | التحكم | الجهد | الأنسب عادةً |
|---|---|---|---|---|---|
| بناء أداة تحقق خاصة بك | أنت، بصفتك طرفًا معتمِدًا | أنت من يحمل شهادات الوصول وشهادات التسجيل | الأعلى | الأعلى: المفاتيح، وقوائم الثقة، واختبار المحفظة | البنوك والمنصات الكبيرة التي تملك فرق هندسة أمنية |
| وسيط الطرف المعتمِد | الوسيط، نيابةً عنك | يحمل الوسيط شهادات الوصول، أما شهادات التسجيل فهي باسمك | متوسط: يحدده العقد | منخفض على مستوى البروتوكول، مع رقابة على مورّد جديد | الشركات التي تريد المحفظة فقط |
| منصة هوية أو منصة تنسيق | يتوقف على المنتج: اسأل عن الدور الذي ينطبق | عادةً كما في حالة الوسيط في الجزء الخاص بالمحفظة | متوسط، عبر عدة طرق | الأقل عند الإطلاق، والأعمق من حيث الاعتماد | الشركات التي تحتاج إلى مسارات المحفظة والهوية الإلكترونية والوثائق في تدفق واحد |
| أدوات مزوّد المحفظة أو خدمة الثقة | يتوقف على الحالة: الأدوات منتج وليست دورًا | متفاوت | يتفاوت حسب الاستخدام | يتوقف على حالة الاستخدام | التوقيعات وإصدار الإقرارات، وهي حاجة موازية إلى جانب التحقق |
المسار 1: بناء أداة تحقق خاصة بك
أنت من يشغّل Relying Party Instance. تنشر European Commission تطبيقًا مرجعيًا مع أدلة لبناء أداة تحقق عن بُعد وأداة تحقق عن قرب، ونقطة النهاية الخاصة بأداة التحقق لديها مرخّصة بموجب Apache 2.0.[14][15] ومع ذلك تبقى مسؤولًا عن المفاتيح المحفوظة في العتاد، وعن شهادة لكل نسخة تشغيل ولكل خدمة، وعن تنزيل القوائم الموثوقة، وعن التحديثات عند تغيّر المواصفات.[6][7]
يناسب هذا المسار أحجامًا كبيرة من عمليات المحفظة، أو فريق مخاطر لا يسمح لطرف ثالث بالاطلاع على السمات المقدَّمة.
المسار 2: وسيط الطرف المعتمِد
تمنح المادة 5b(10) هذا النموذج شكله القانوني، ويتولى ARF توضيح الباقي: الوسيط "فئة خاصة من الأطراف المعتمِدة" تؤدي مهام الطرف المعتمِد نيابةً عنه، والعميل "لن يحتاج إلى شهادة وصول".[6] ومع ذلك يبقى التسجيل واجبًا عليك، لأن الوسيط ملزم بالتأكد من تسجيل كل عميل في الدولة العضو التي يقع فيها مقر هذا العميل.[7]
المسار 3: منصة هوية أو منصة تنسيق
كلمة "منصة" مصطلح تجاري لا يرد في المادة 5b(10). في الشق المتعلق بالمحفظة، تكون المنصة إما وسيطًا بكل ما يترتب على ذلك من قيود، وإما جهة تستضيف نسختك الخاصة. قيمتها في توجيه عدة طرق تحقق عبر تكامل واحد. والخطر هو افتراض أن ما تقوم به المنصة للوثائق، مثل حفظ الأدلة لسنوات، ينطبق أيضًا على المحافظ. قد لا يكون الأمر كذلك.
سؤال مفتوح
هل يُعد المورّد الذي يكتفي باستضافة نسختك، بموجب شهادة الوصول الخاصة بك، وسيطًا؟ تعريف ARF، أي شخص "يتفاعل مع وحدات المحفظة نيابةً عنهم"، يحتمل قراءة واسعة، ولم نجد نصًا يحسم المسألة.[6] اطرح السؤال على مستشارك القانوني وعلى جهة التسجيل قبل التوقيع.
المسار 4: أدوات مزودي المحافظ أو مزودي خدمات الثقة
يبيع مزودو المحافظ ومزودو خدمات الثقة برمجيات أيضًا، وهي مفيدة عندما تحتاج إلى توقيعات مؤهلة أو تريد إصدار إقرارات. وتدرج قواعد التسجيل هذه الأنشطة كصلاحيات مستقلة، مثل QEAA_Provider وQCert_for_ESig_Provider، إلى جانب Service_Provider للنشاط التجاري العادي.[2] إذا كانت الأداة تتواصل مع المحافظ نيابةً عنك، فاختبرها في ضوء القواعد الخاصة بالوسطاء.
ما يبقى على عاتقك، وما يمكنك تفويضه
المادة 5b(10)اللائحة (الاتحاد الأوروبي) رقم 910/2014
"يُعد الوسطاء الذين يعملون نيابةً عن الأطراف المعتمِدة أطرافًا معتمِدة، ولا يجوز لهم تخزين بيانات عن محتوى المعاملة."
المصدر: EUR-Lex، النص الموحد[1]
اعتبار الوسيط طرفًا معتمِدًا لا يُسقط واجباتك أنت. فالمادة 5b(9) تجعل الأطراف المعتمِدة مسؤولة عن تنفيذ إجراء المصادقة على بيانات تعريف الشخص والإقرارات التي تطلبها والتحقق من صحتها.[1] ويترك ARF تقسيم المهام للعقد: "يجب أن يتفق الوسيط وأي طرف معتمِد يستخدم خدماته على عمليات التحقق التي سيجريها الوسيط".[6] وقد تطلب جهة التسجيل إثباتًا للعلاقة، مثل عقد موقّع أو تفويض.[6]
| المهمة | هل يمكن للمورّد القيام بها | القاعدة |
|---|---|---|
| تحديد الاستخدام المقصود والبيانات | لا: هذا قرارك | المادة 5b(2)(c)، 5b(3)[1] |
| التسجيل في دولتك العضو | الإجراءات الورقية نعم، إذا سمحت جهة التسجيل؛ ويبقى القيد باسمك | المادة 5b(1)[1]، RPI_03[7] |
| الحفاظ على دقة القيد | قد يساعد؛ ويبقى الواجب عليك | المادة 5b(6)[1] |
| حيازة شهادات الوصول وإرسال الطلبات | نعم، بصفته وسيطًا | ARF §6.6.5[6] |
| التحقق من الأصالة والإلغاء وربط الجهاز والمستخدم | نعم، إذا تم الاتفاق على ذلك | RPI_09[7] |
| اختر شهادة التسجيل لكل طلب | أنت من يحددها | RPI_05[7] |
| الرد على طلبات الحذف من المستخدمين | دعم فقط؛ بيانات الاتصال الخاصة بك موجودة في شهادة التسجيل، والمحافظ ترسل طلبات المحو إليك | RPRC_11[7]، 2024/2982 المادة 6[4] |
| تحديد ملف المخاطر وعلاقة العمل | لا بالنسبة للجهات الملزمة بموجب AMLR، باستثناء إعفاء واحد يخص الصناديق | AMLR المادة 18(3)، 18(7)[9] |
للشركات الخاضعة للتنظيم ثلاث طبقات إضافية. تسمح لائحة مكافحة غسل الأموال (AMLR) للجهات الملزمة بإسناد مهام إلى الغير، لكن عليها إخطار الجهة الرقابية أولاً وتبقى "مسؤولة مسؤولية كاملة".[9] ويُبقي قانون المرونة التشغيلية الرقمية الكيانات المالية "مسؤولة مسؤولية كاملة" بموجب عقود تقنية المعلومات والاتصالات.[11] ويشترط النظام الأوروبي العام لحماية البيانات (GDPR) معالجين يقدمون ضمانات كافية.[10] لا يحدد أي نص اطلعنا عليه ما إذا كان الوسيط معالجاً أم مراقباً للبيانات، لذا دوّن تحليلك في العقد.
كيف يعمل الوسيط، ولماذا يهم عدد الشهادات
تقارن المعرّفين
تعرض اسمك على المستخدم
يجري الفحوصات المتفق عليها
يحذف العرض
عرض عبر وسيط، مبسّط من ARF §6.6.5 والموضوع 52.[6][7]
أولاً، يرى المستخدم اسمك التجاري لا اسم المورّد، مع أن المحفظة تسجّل الوسيط، فيمكن للمستخدم العثور عليه لاحقاً.[6] ثانياً، تقارن المحفظة المعرّفات الواردة في شهادة التسجيل بتلك الواردة في شهادة الوصول، ومسار عدم التطابق قد يوقف المعاملة.[6] ثالثاً، الواجهة بينك وبين الوسيط خارج نطاق ARF، ولا يشترط ARF تشفير السمات من طرف إلى طرف، لذا قد يرى المورّد كل السمات فعلاً.[6]
حساب ARF هو جوهر المسألة. تضيف اللائحة التنفيذية 2026/1730 الربط بالطرف المعتمِد المخدوم إلى بيانات التسجيل، وفي ARF v3.0.0 تحمل شهادة الوصول هذا الارتباط بالطرف المعتمِد المخدوم، فالوسيط "يتلقى مجموعة منفصلة من شهادات الوصول لكل طرف من الأطراف المعتمِدة التي يتوسط لها".[3][6] المورّد الذي وصف نموذج شهادة مشتركة قبل يوليو 2026 عليه أن يعرض عليك تصميمه الجديد. الحجم يركّز المخاطر: إذا عُلّقت سلطة شهادات الوصول الخاصة بوسيطك، تُلغى شهاداته، ولا يمكنك طلب السمات "رغم أن تسجيله لا يزال سارياً".[7] سيتعيّن عليك الانتقال إلى وسيط آخر أو الانتظار، لذا فإن خطة الخروج ضابط تشغيلي.
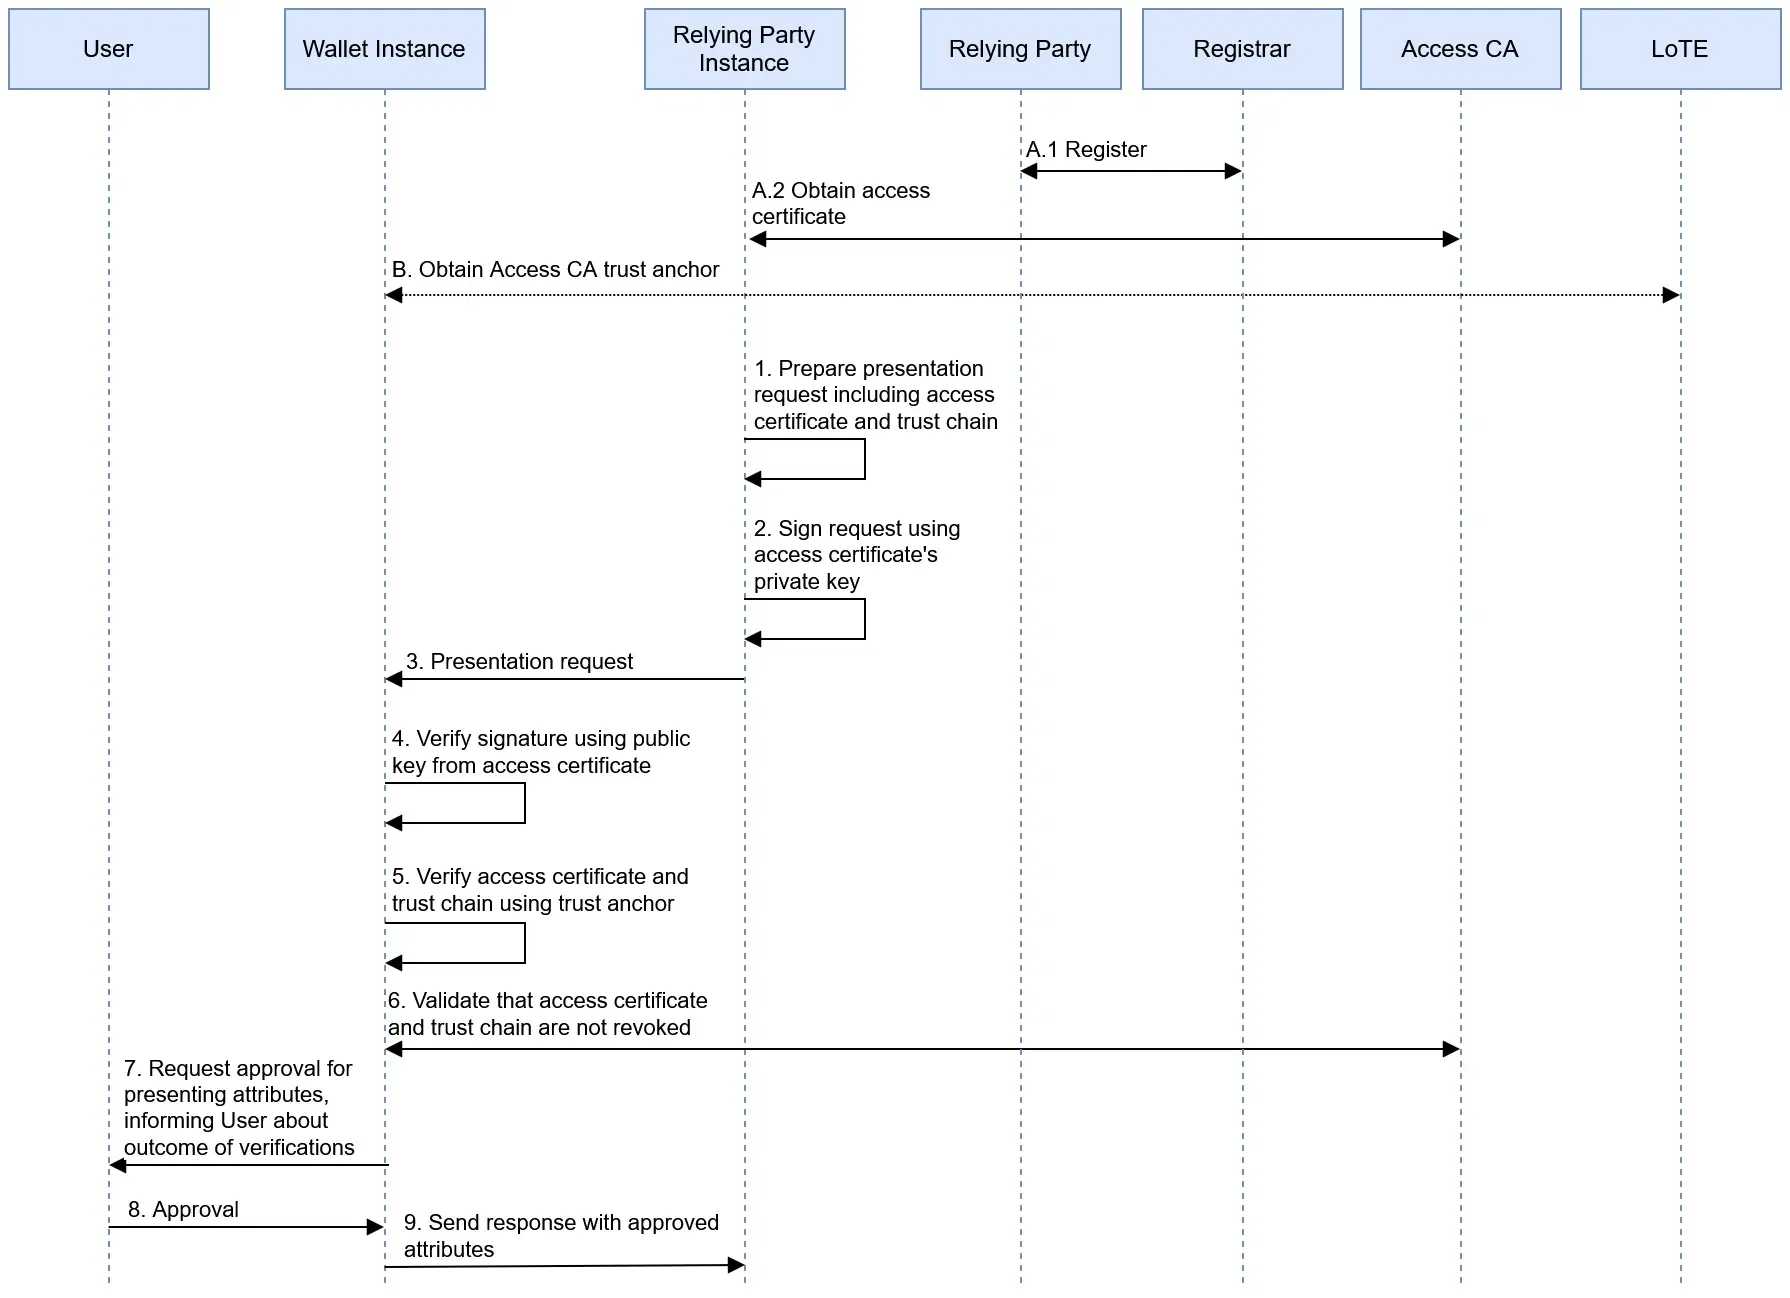
مصادقة الطرف المعتمِد، الخطوة التي يجب أن ينفذها كل مسار. المصدر: EUDI Wallet Architecture and Reference Framework، المفوضية الأوروبية، CC BY 4.0.

مشكلة الأدلة: الحذف مقابل الاحتفاظ
القواعد التي تقضي بالحذف
الوسيط والجهة المتحققة
- لا بيانات مخزّنة عن محتوى المعاملة (المادة 5b(10))
- الحذف «بشكل كامل وفوري» بعد الإحالة (RPI_10)
- التخلص من قيم التوقيع والأملاح (salts) والتجزئات والطوابع الزمنية متى انتفت الحاجة إليها (OIA_16)
اللائحة والملحق 2 من ARF[1][7]
القواعد التي تقضي بالاحتفاظ
الجهة الملزمة
- الاحتفاظ بالمعلومات المحصّلة عبر وسائل التعريف الإلكتروني (المادة 77(1)(a))
- الاحتفاظ بها لمدة 5 سنوات
- إثبات للجهة الرقابية أن العمل المُسند إلى الغير يخفف مخاطرك (المادة 18(2))
AMLR، اعتبارًا من 10 يوليو 2027[9]
تُلزم OIA_16 مثيل الطرف المعتمد (Relying Party Instance) بالتخلص من جميع العناصر الفريدة، وهي قائمة تشمل توقيع مزود الإثبات، وبعدم إبلاغها «إلى الطرف المعتمد أو إلى أي طرف آخر».[7] لذلك فإن أي وعد بالاحتفاظ باستجابة المحفظة الموقّعة كسجل تدقيق خاص بك يحتاج إلى اختبار، أيًا كان المورّد الذي يقدّمه. إن ARF إطار عمل وليس صكًا قانونيًا، ولا يحدد معنى «انتفاء الحاجة» في مقابل واجب الاحتفاظ لمدة خمس سنوات. استشر مستشارك القانوني، واستشر جهتك الرقابية إن كنت خاضعًا للتنظيم.
فيما يلي التصميم الذي نقترحه، وهو للتحقق منه وليس قاعدة.
| السجل | الجهة الحائزة | الأساس |
|---|---|---|
| السمات اللازمة للعناية الواجبة | أنت، في نظامك | AMLR المادة 77[9] |
| سجل التحقق: الوقت، والطريقة، والفحوصات المُجراة، والنتيجة، والشهادة المستخدمة | أنت، دون العناصر الفريدة | AMLR المادة 18(2)، اقتراحنا[9] |
| الصورة الشخصية، إن طُلبت أصلًا | لا يُحتفظ بها، ما لم يكن ذلك ضروريًا أو منصوصًا عليه قانونًا | الملحق 2 من ARF[7] |
| التوقيع والأملاح (salts) والتجزئات | مسألتك القانونية المفتوحة | OIA_16[7] |
| محتوى المعاملة لدى الوسيط | لا أحد: يُحذف فورًا | المادة 5b(10)[1]، RPI_10[7] |
القدرات التي يجب أن يثبتها المورّد، والقاعدة التي تستند إليها كل قدرة
استخدم هذا الجدول ملحقاً فنياً لطلب تقديم العروض، أو لنظامك الذي تبنيه بنفسك.
| المرحلة | القدرة | القاعدة أو المعيار |
|---|---|---|
| الإعداد | بيانات التسجيل، بما في ذلك الربط بالوسيط | اللائحة 2025/848 الملحق I النقاط 14 إلى 16[2][3]؛ TS5 usesIntermediaries[8] |
| الإعداد | شهادات الوصول لكل نسخة وخدمة وعميل، مع مفاتيح محفوظة في عتاد مادي | ARF §3.11.3[6]؛ ETSI TS 119 411-8 عبر 2026/1730[3] |
| الإعداد | مراسي الثقة من القوائم الموثوقة وقوائم الكيانات الموثوقة، مع تحديثها | OIA_12، OIA_15a[7] |
| الطلب | حظر صارم لأي سمة خارج الاستخدام المسجّل | المادة 5b(3)[1]؛ 2025/848 المادة 9(2)(c)[2] |
| الطلب | شهادة التسجيل الخاصة بالاستخدام الحالي، بالقيمة، في كل طلب | RPRC_19[7] |
| الطلب | موصى به: ملفا البروتوكول كلاهما، OpenID4VC-HAIP وISO/IEC mdoc | 2026/1731 ملحق 2024/2982[5] |
| التحقق | توقيع الجهة المُصدِرة، حسب نوع الإقرار | OIA_12 إلى OIA_15[7] |
| التحقق | فحص الإلغاء، مع سياسة مكتوبة عندما تكون الحالة غير معروفة | VCR_13، VCR_14[7] |
| التحقق | ربط الجهاز وطريقة ربط المستخدم المختارة | OIA_17، ARF §6.6.3.9[6][7] |
| بعد | التخلص من العناصر الفريدة | OIA_16[7] |
| بعد | طلبات الحذف وبيانات الاتصال بسلطة حماية البيانات المختصة بك | RPRC_11، RPRC_12[7]؛ 2024/2982 المادتان 6 و7[4] |
| الضمان | نتائج اختبار منشورة | التصديق الذاتي لدى OpenID Foundation[12] |
فتحت OpenID Foundation اختبارات المطابقة الخاصة بـ OpenID for Verifiable Presentations (OpenID4VP) للتصديق الذاتي في 7 أغسطس 2026، ويمكن للجهات المتحققة إجراؤها مجانًا، أما نشر التصديق الذاتي فيخضع لرسوم.[12] لا يزال إطار تقييم المطابقة الوظيفية (Functional Conformance Assessment Framework) التابع للمفوضية "قيد التطوير النشط"، والنظام الأولي الخاضع للاختبار فيه هو حل المحفظة (Wallet Solution)، لذا لا تتوقع منه شارة للأطراف المعتمدة بعد.[13] أما الصيغ، فيجب إصدار بيانات تعريف الشخص (PID) بصيغتي mdoc وSD-JWT VC معًا، لكن تحقق من الشهادات الأخرى كلًّا على حدة. توضح مقارنة الصيغ لدينا الفرق بينهما.[7]
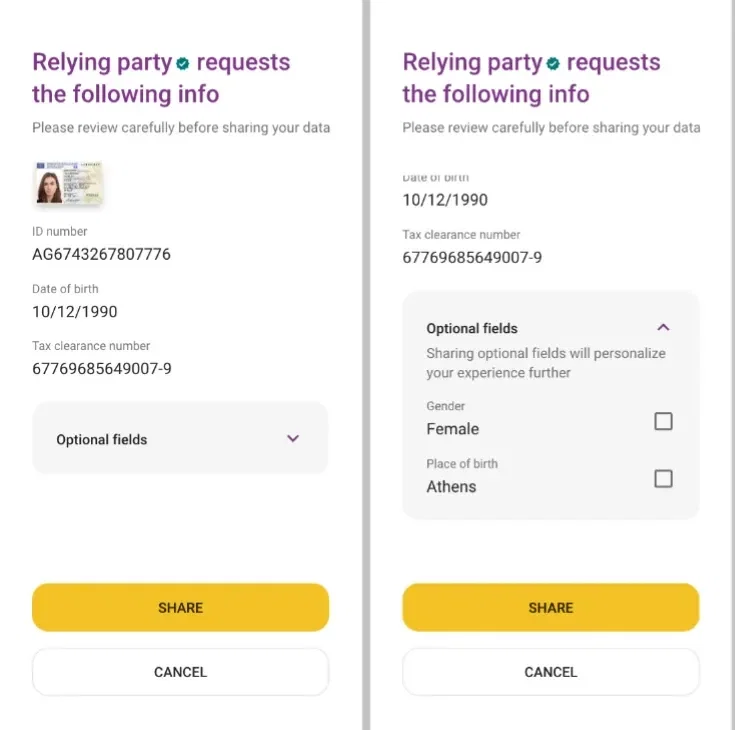
شاشات توضيحية من دليل التصميم، وليست محفظة وطنية: ما يراجعه المستخدم قبل المشاركة. مقتبسة (مقصوصة) من EUDI Wallet Architecture and Reference Framework، الملحق 5، المفوضية الأوروبية، CC BY 4.0.[16]

التوجيه عبر المحفظة وبدونها
تنص المادة 5a(15) على أن استخدام المحفظة "يكون طوعيًا" وأنه "يظل من الممكن الوصول إلى الخدمات العامة والخاصة بوسائل التعريف والمصادقة القائمة الأخرى".[1] لذا لا يمكن أن تكون المحفظة بابك الوحيد أبدًا. وبالمثل تسمح المادة 22(6) من AMLR بوثائق الهوية أو التعريف الإلكتروني بمستوى ضمان كبير أو عالٍ.[9]
1اعرض الطرق المتاحة لهذا البلد
المستخدم يختار. لا يبدأ طلب المحفظة إلا بطلب من المستخدم.
ينجح تقديم المحفظة ويجتاز فحوصك
تابع
أضف ما لا توفره لك المحفظة.
طبّق سياستك
يحدد تحليل المخاطر المكتوب القبول أو الرفض.
وجّه إلى
الهوية الإلكترونية الوطنية، ثم الوثيقة مع التحقق من الحيوية.
2افحص، قيّم المخاطر، قرّر
السجل نفسه، أيًّا كانت الطريقة المستخدمة.
تصميم توجيه يُبقي كل الأبواب مفتوحة. يحكم VCR_14 مسار الحالة غير المعروفة.[1][7]
لا يمكن أن تصبح الصورة الشخصية من بيانات PID الإلزامية إلا اعتبارا من 11 أغسطس 2028، ويجوز للدول الأعضاء أن تسمح للمستخدمين برفض تقديمها. لذلك لن ينجح دائما أي تصميم يعتمد على مطابقة الوجه مع المحفظة.[5] يشرح مقالنا عن ربط الحامل متى تكفي المحفظة وحدها ومتى تضيف التحقق من الحيوية. وتجد الفروق الوطنية في الحقول والمعرّفات في قبول أكثر من 27 محفظة وطنية، وحالة الإطلاق في متتبع الدول. أما للتسجيل الخاضع للتنظيم، فاقرأ AMLR ومحفظة EUDI.
صمّم آلية التوجيه قبل وصول المحفظة
يمكنك بناء هذا المسار الآن بالأساليب المتاحة. تشمل خدمة التحقق من الهوية من Didit التقاط المستندات وقراءة شريحة NFC والتحقق من الحيوية ومطابقة الوجه، مع تفرعات حسب الدولة والنتيجة.[18][19]
اختيار المسار حسب نوع الشركة
المادة 5f(2): يجب عليك استخدام المصادقة القوية للمستخدم ولست مؤسسة متناهية الصغر أو صغيرة
واجب القبول
خطط لتكون جاهزا للتشغيل بحلول 24 ديسمبر 2027.
اختياري
ما لم تنطبق عليك المادة 5f(3) بصفتك منصة إلكترونية كبيرة جدا. ويسري التسجيل إذا قبلت.
يمكنك أن تتولى بنفسك حفظ المفاتيح وقوائم الثقة واختبار المحافظ
البناء الداخلي
أو احتفظ بالبناء الداخلي كمخرج لك من المورّد.
الاستعانة بمورّد
وسيط وحده، أو منصة إذا كنت تحتاج أيضا إلى أساليب أخرى.
نقطة انطلاق فقط: القرار لمستشارك القانوني ولأحجام عملياتك.[1]
| أنت | مسار البداية | ما يجب مراقبته |
|---|---|---|
| بنك أو شركة مدفوعات | البناء الداخلي، أو وسيط مع خيار البناء الداخلي | المادة 18 من AMLR وDigital Operational Resilience Act[9][11] |
| شركة تقنية مالية أو شركة أصول مشفرة | منصة أو وسيط | تحقق مما إذا كانت المادة 5f(2) تنطبق عليك؛ الاحتفاظ بالبيانات[1][9] |
| منصة إلكترونية كبيرة جدا | البناء الداخلي أو وسيط | المادة 5f(3)، الحد الأدنى من البيانات[1] |
| خدمة مقيدة بالسن أو شركة صغيرة | المورّد، إذا اخترتَ القبول | اطلب فقط ما تحتاجه، ولا رفض للأسماء المستعارة حيث لا يكون تحديد الهوية مطلوبًا[1] |
| مجموعة في عدة دول أعضاء | تصميم واحد وعدة تسجيلات | يسجّل كل كيان حيث هو مؤسَّس[1] |
| شركة ليس لها مقر في الاتحاد الأوروبي | احصل على استشارة أولًا | النصوص التي قرأناها لا تصف أي مسار، والمادة 5b(1) تربط الأمر بمكان التأسيس[1] |
ما يجب طلبه من المورّد كتابيًا
تسري قواعد السجل اعتبارًا من 24 ديسمبر 2026، لذا اطلب قيد السجل الذي يستند إليه أي ادعاء بأن الخدمة مسجلة.[2]
| الموضوع | ما يجب الحصول عليه كتابيًا | علامة تحذير |
|---|---|---|
| الصفة القانونية | دوره في الجزء المتعلق بالمحفظة، ولدى أي جهة تسجيل يقدّم ملفه، ومتى | "نحن منصة، وهذا لا ينطبق علينا" |
| تسجيلك | من يقدّم التسجيل، وبأي تفويض، ومن يحدّثه | سيكون القيد باسم المورّد |
| الشهادات | النموذج المعتمد لكل عميل منذ 2026/1730 | شهادة واحدة مشتركة لجميع العملاء |
| جهة إصدار الشهادات | الجهات التي يعتمد عليها، والخطة في حال تعليق إحداها | لا مصدر بديل ولا مخرج |
| الفحوصات المُجراة | قائمة: الأصالة، والإلغاء، وربط الجهاز والمستخدم | "نحن نتحقق من المحفظة" |
| ظهور البيانات | هل يرى السمات بنص واضح | لا إجابة |
| الحذف | كيف يتم الحذف وكيف يُثبَت بعد إعادة التوجيه | عروض تقديمية محفوظة "لأغراض تدقيقك" |
| سجلاتك | ما الذي يصل إلى نظامك، وبأي شكل | أدلة متاحة داخل بوابته فقط |
| حدود النطاق | حظر تقني للسمات غير المسجلة | وعد بالضبط بعناية |
| الاختبار | نتائج منشورة، ومحافظ مختبرة بالاسم والإصدار | "يعمل مع جميع المحافظ" |
| الخروج | الانتقال إلى وسيط آخر دون أثر جديد على المستخدم | تسجيل مرتبط بالمورّد |
ما يجب فعله هذا الشهر
- أكّد كتابيًا ما إذا كانت المادة 5f(2) أو المادة 5f(3) تنطبق على كل كيان قانوني.[1]
- اذكر كل حالة استخدام مع أقل عدد من السمات تحتاجه.
- حدّد جهة التسجيل الخاصة بك وسياسة التسجيل الوطنية لديها.[2]
- اسأل المستشار القانوني عن OIA_16 في ضوء التزامات الاحتفاظ لديك.[7][9]
- اكتب السياسة الخاصة بحالة الإلغاء غير المعروفة.[7]
- أعدّ مسودة الإخطار إلى جهة الرقابة إذا كانت جهة ملزمة ستلجأ إلى الإسناد الخارجي.[9]
- ابنِ المسار البديل بالطرق المتاحة لديك اليوم.
يحوّل مقالنا المرافق عن سياسات EUDI Wallet وضوابطها هذه الخطوات إلى مصفوفة ضوابط تحدد المسؤولين والأدلة.
كيف تساعد Didit في تكامل EUDI Wallet
قبول EUDI Wallet قادم قريبًا، دون تاريخ أو سعر حتى الآن.[17] اطّلع على نهجنا في صفحة حل EUDI Wallet، التي تقول: "تكامل اليوم، واحتفظ به عند وصول المحفظة".
ما هو متاح اليوم هو بقية المسار الوارد في هذا الدليل. تشغّل Didit كلًا من MitID وBankID Sweden وFinnish Trust Network وSmart-ID وMobile-ID إلى جانب التقاط المستندات، مع مسار بديل مُهيّأ بالمستندات.[18] اطّلع على التحقق عبر eID. تتفرع مسارات العمل حسب البلد والنتيجة، وتكون webhooks موقّعة، ويمكن ضبط مدة الاحتفاظ من شهر واحد (1) إلى 10 سنوات.[19][20][21] تعمل Didit بصفتها معالجًا للبيانات وتبقى أنت المسؤول عن المعالجة.[22] تحمل Didit تقارير SOC 2 Type 1 وType 2، وشهادة ISO/IEC 27001:2022، واختبار iBeta Level 1 لكشف هجمات العرض.[23] للاطلاع على الأسعار، راجع الأسعار.
ما توفّره Didit
- وسائل الهوية الإلكترونية الوطنية والتحقق من المستندات في مسار عمل واحد
- فروع توجيه وبديل احتياطي بالمستندات
- Webhooks موقّعة ومدة احتفاظ قابلة للضبط
ما يبقى على عاتقك
- تسجيلك بصفتك طرفًا معتمِدًا واستخداماتك المقصودة
- تقييم المخاطر والسياسات وقرار قبول العميل
- قرارات الاحتفاظ بالبيانات والتحليل القانوني
ابنِ التوجيه قبل وصول المحفظة
ابدأ بوسائل الهوية الإلكترونية الوطنية والمستندات في مسار عمل واحد.
أبرز النقاط
- الخيار الحقيقي هو من يتعامل مع المحفظة بصفته طرفًا معتمِدًا: أنت أم وسيط.
- بموجب المادة 5b(10)، يُعدّ الوسيط طرفًا معتمِدًا ولا يجوز له تخزين بيانات عن مضمون المعاملة.
- تُدرج 2026/1730 العميل المخدوم في شهادة الوصول، ويمنح ARF v3.0.0 الوسيط مجموعة منفصلة لكل عميل.
- تتعارض قواعد الحذف مع واجبات الاحتفاظ: احسم OIA_16 والمادة 77 من AMLR مع المستشار القانوني.
- تُبقي المادة 5a(15) الوسائل الأخرى متاحة، لذا صمّم التوجيه أولًا.
الأسئلة الشائعة
ما هي منصة تكامل EUDI Wallet؟
هي خدمة تربط تطبيقك بمحافظ EUDI Wallet، وغالبًا إلى جانب وسائل هوية أخرى. ليس لهذا المصطلح معنى قانوني. في شق المحفظة يكون المورّد إما وسيطًا وإما مستضيفًا لنسختك الخاصة، فاسأل أي الدورين ينطبق.[1][6]
كيف أدمج EUDI Wallet في خدمتي؟
سجّل في دولتك العضو، وحدّد كل استخدام مقصود وسماته، ثم اختر مسارًا: أداة تحقق خاصة بك، أو وسيط، أو منصة، أو أدوات متخصصة. تُوقَّع الطلبات بشهادة وصول وتحمل شهادة تسجيل.[2][7]
ما هو وسيط الطرف المعتمِد؟
هو شخص أو شركة يتعامل مع المحافظ نيابةً عن الأطراف المعتمِدة. تعدّه المادة 5b(10) طرفًا معتمِدًا وتحظر عليه تخزين بيانات عن مضمون المعاملة.[1][6]
هل يلزمني التسجيل إذا استخدمت وسيطًا؟
نعم. يُلزم ARF الوسيط بضمان تسجيل كل عميل في الدولة العضو التي يقع فيها مقرّ ذلك العميل. تقرّر جهة التسجيل الكيفية، ويجوز لها أن تسمح للوسيط بتولي تقديم الطلب مع إثبات العلاقة.[6][7]
هل يمكن للمورّد الاحتفاظ باستجابة المحفظة الموقّعة دليلًا؟
اعتبر هذه مسألة مفتوحة. لا يجوز للوسيط تخزين مضمون المعاملة، ويطلب متطلب ARF رقم OIA_16 من أدوات التحقق التخلص من قيم التوقيع متى انتفت الحاجة إليها. على الشركات الخاضعة للتنظيم حسم هذه المسألة في ضوء المادة 77 من AMLR مع المستشار القانوني.[1][7][9]
متى يجب على الشركات الخاصة قبول EUDI Wallet؟
بحلول 24 ديسمبر 2027 وفق حسابنا لمدة الـ 36 شهرًا، إذا ألزمها القانون أو العقد باستخدام مصادقة قوية للمستخدم لأغراض التعريف عبر الإنترنت. تُعفى المؤسسات المتناهية الصغر والصغيرة، ولا ينطبق القبول إلا بناءً على طلب طوعي من المستخدم.[1]
هل يمكن لـ EUDI Wallet أن تحل محل التحقق من الوثائق؟
بالنسبة إلى عميل واحد، يمكن لمحفظة مؤهلة أن تحل محل التحقق من الوثيقة، لكن ليس كمسار وحيد لديك: استخدام المحفظة طوعي ويجب أن تبقى الوسائل الأخرى متاحة بموجب المادة 5a(15). وتسمح AMLR بوثائق الهوية إلى جانب التعريف الإلكتروني، لذا خطط للمسارين معا.[1][9]
هل تقبل Didit محافظ EUDI Wallet اليوم؟
لا. قبول EUDI Wallet قادم قريبا، دون تاريخ أو سعر حتى الآن. واليوم تشغّل Didit وسائل eID الوطنية والتحقق من الوثائق في سير عمل واحد.[17][18]
المصادر
- اللائحة (EU) No 910/2014، النص الموحد بتاريخ 18 أكتوبر 2024، EUR-Lex.
- اللائحة التنفيذية للمفوضية (EU) 2025/848، تسجيل الأطراف المعتمدة على المحفظة، EUR-Lex.
- اللائحة التنفيذية للمفوضية (EU) 2026/1730 المؤرخة 15 يوليو 2026، EUR-Lex.
- اللائحة التنفيذية للمفوضية (EU) 2024/2982، البروتوكولات والواجهات، EUR-Lex.
- اللائحة التنفيذية للمفوضية (EU) 2026/1731 المؤرخة 15 يوليو 2026، EUR-Lex.
- Architecture and Reference Framework v3.0.0، المفوضية الأوروبية، يوليو 2026.
- ARF v3.0.0، الملحق 2، المتطلبات عالية المستوى حسب الموضوع، المفوضية الأوروبية.
- المواصفة الفنية 5، صيغ تسجيل الأطراف المعتمدة وواجهة API، المفوضية الأوروبية.
- اللائحة (EU) 2024/1624 (AMLR)، EUR-Lex.
- اللائحة (EU) 2016/679 (GDPR)، EUR-Lex.
- اللائحة (EU) 2022/2554 (Digital Operational Resilience Act)، EUR-Lex.
- اكتمال اختبارات المطابقة لـ OpenID4VP وOpenID4VCI وفتحها للاعتماد الذاتي، OpenID Foundation، 7 أغسطس 2026.
- إطار تقييم المطابقة الوظيفية، مشروع EUDI Wallet.
- وثائق التنفيذ المرجعي لـ EUDI Wallet، المفوضية الأوروبية.
- مستودع نقطة نهاية المتحقق EUDI، Apache License 2.0.
- ARF v3.0.0، الملحق 5، دليل التصميم لسيناريوهات مشاركة البيانات، المفوضية الأوروبية.
- EUDI Wallet، صفحة حل Didit.
- محافظ الهوية الرقمية، وثائق Didit.
- أداة بناء سير العمل، وثائق Didit.
- Webhooks، وثائق Didit.
- الاحتفاظ بالبيانات، وثائق Didit.
- الأمن والامتثال، وثائق Didit.
- الشهادات، وثائق Didit.
يجب أن يصمد المسار الذي تختاره اليوم أمام تغيير المورّد، وتأخّر المحفظة الوطنية، وتدقيق الاحتفاظ بالبيانات. تابع مراحل الطرح وطريقة تعامل Didit مع القبول على صفحة حل محفظة EUDI.
جهّز مسار التحقق من الهوية لكل المسارات
تحقّق من المستخدمين اليوم بوثائق الهوية الإلكترونية الوطنية والمستندات، ضمن سير عمل واحد.
مقالات ذات صلة
- قبول EUDI Wallet عبر الحدود: تكامل واحد في كامل الاتحاد الأوروبي
- الجاهزية لمحفظة EUDI: السياسات والضوابط للمؤسسات الخاضعة للتنظيم
- ربط الحامل في محفظة EUDI: ما الذي يثبته التقديم فعلاً
- تكامل محفظة EUDI: كيف تختار مسارك (دليل 2026)
- التحقق من الهوية لدى FINTRAC في 2026: الأساليب والقواعد ومشروع C-12
- القانون 25 في كيبيك والقياسات الحيوية: دليل التحقق من الهوية (2026)