
EUDI Wallet इंटीग्रेशन: अपना रूट कैसे चुनें (2026 गाइड)
EUDI Wallet इंटीग्रेशन की तुलना: चार रूट, अनुच्छेद 5b(10) के तहत मध्यस्थ क्या कर सकता है और क्या नहीं, 2026/1730 से सर्टिफिकेट मॉडल, वेंडर से पूछने के सवाल, और आपके पास क्या रहता है।
संक्षेप में
EUDI Wallet एकीकरण तकनीकी परियोजना बनने से पहले एक निर्णय है: wallet के सामने relying party के रूप में कौन खड़ा होगा, आप या आपकी ओर से काम करने वाला कोई intermediary.[1][6]
- आप हमेशा अपने ही Member State में पंजीकरण करते हैं और जितना पंजीकृत किया है उससे अधिक कभी नहीं माँग सकते.[1]
- Intermediary को relying party माना जाता है और वह लेनदेन की सामग्री से जुड़ा डेटा संग्रहीत नहीं कर सकता. इससे सीमित होता है कि इस भूमिका में काम करने वाला vendor आपके लिए क्या रख सकता है.[1]
- जिन निजी कंपनियों पर strong authentication का दायित्व है, वे 24 दिसंबर 2027 तक wallet स्वीकार करेंगी (हमारी गणना). सूक्ष्म और लघु उद्यमों को छूट है.[1]
European Digital Identity (EUDI) Wallet इस सर्दी एक वास्तविक समय-सीमा तक पहुँच रहा है: हर Member State को 24 दिसंबर 2026 तक एक wallet देना है, और इसे स्वीकार करने वाली कंपनियों के लिए register नियम भी उसी दिन लागू होते हैं.[1][2] अधिकांश टीमों के लिए सवाल अब "यह क्या है" से बदलकर "हम इससे कैसे जुड़ें" हो गया है.
यह गाइड EUDI Wallet एकीकरण के चार रास्तों की तुलना करती है, अलग करती है कि आप क्या सौंप सकते हैं और क्या आपके पास रहता है, और हर क्षमता को उसके पीछे के नियम से जोड़ती है. यह लागू कानून और Architecture and Reference Framework (ARF), यानी तकनीकी ब्लूप्रिंट, के संस्करण 3.0.0 को पढ़ती है, जिसमें intermediaries पर जुलाई 2026 के बदलाव भी शामिल हैं.[3][6]
अगर आपको पहले बुनियादी जानकारी चाहिए, तो EUDI Wallet relying party: पंजीकरण, प्रमाणपत्र और दायित्व और OpenID4VP verifier गाइड पढ़ें. कानून के लिए, eIDAS 2 की व्याख्या देखें.
निर्णय लेते समय उपयोगकर्ताओं का सत्यापन जारी रखें
Didit आज एक ही workflow में राष्ट्रीय eIDs और दस्तावेज़ जाँच चलाता है, और EUDI Wallet स्वीकृति जल्द आ रही है. मुफ़्त शुरू करें या अपने यूरोपीय उपयोगकर्ता आधार के बारे में हमसे बात करें.
EUDI Wallet एकीकरण को वास्तव में क्या करना होता है
पाँच काम हैं. कोई सेवा का पंजीकरण करता है. कोई वे keys रखता है जो साबित करती हैं कि कौन माँग रहा है. कोई हस्ताक्षरित अनुरोध भेजता है. कोई लौटकर आई जानकारी का सत्यापन करता है. कोई रिकॉर्ड रखता है. हर रास्ता इन्हें अलग तरह से बाँटता है.
ARF उस सिस्टम को Relying Party Instance कहता है जो wallets से बात करता है. ARF में यह एक access certificate से प्रमाणीकरण करता है, जिसकी private key "is securely stored in the hardware of the Relying Party Instance" (Relying Party Instance के hardware में सुरक्षित रूप से संग्रहीत है).[6] दूसरा object, registration certificate, एक इच्छित उपयोग और उसके लिए पंजीकृत attributes बताता है.[1][6] Relying party हर presentation request में इनमें से एक by value शामिल करती है.[7]
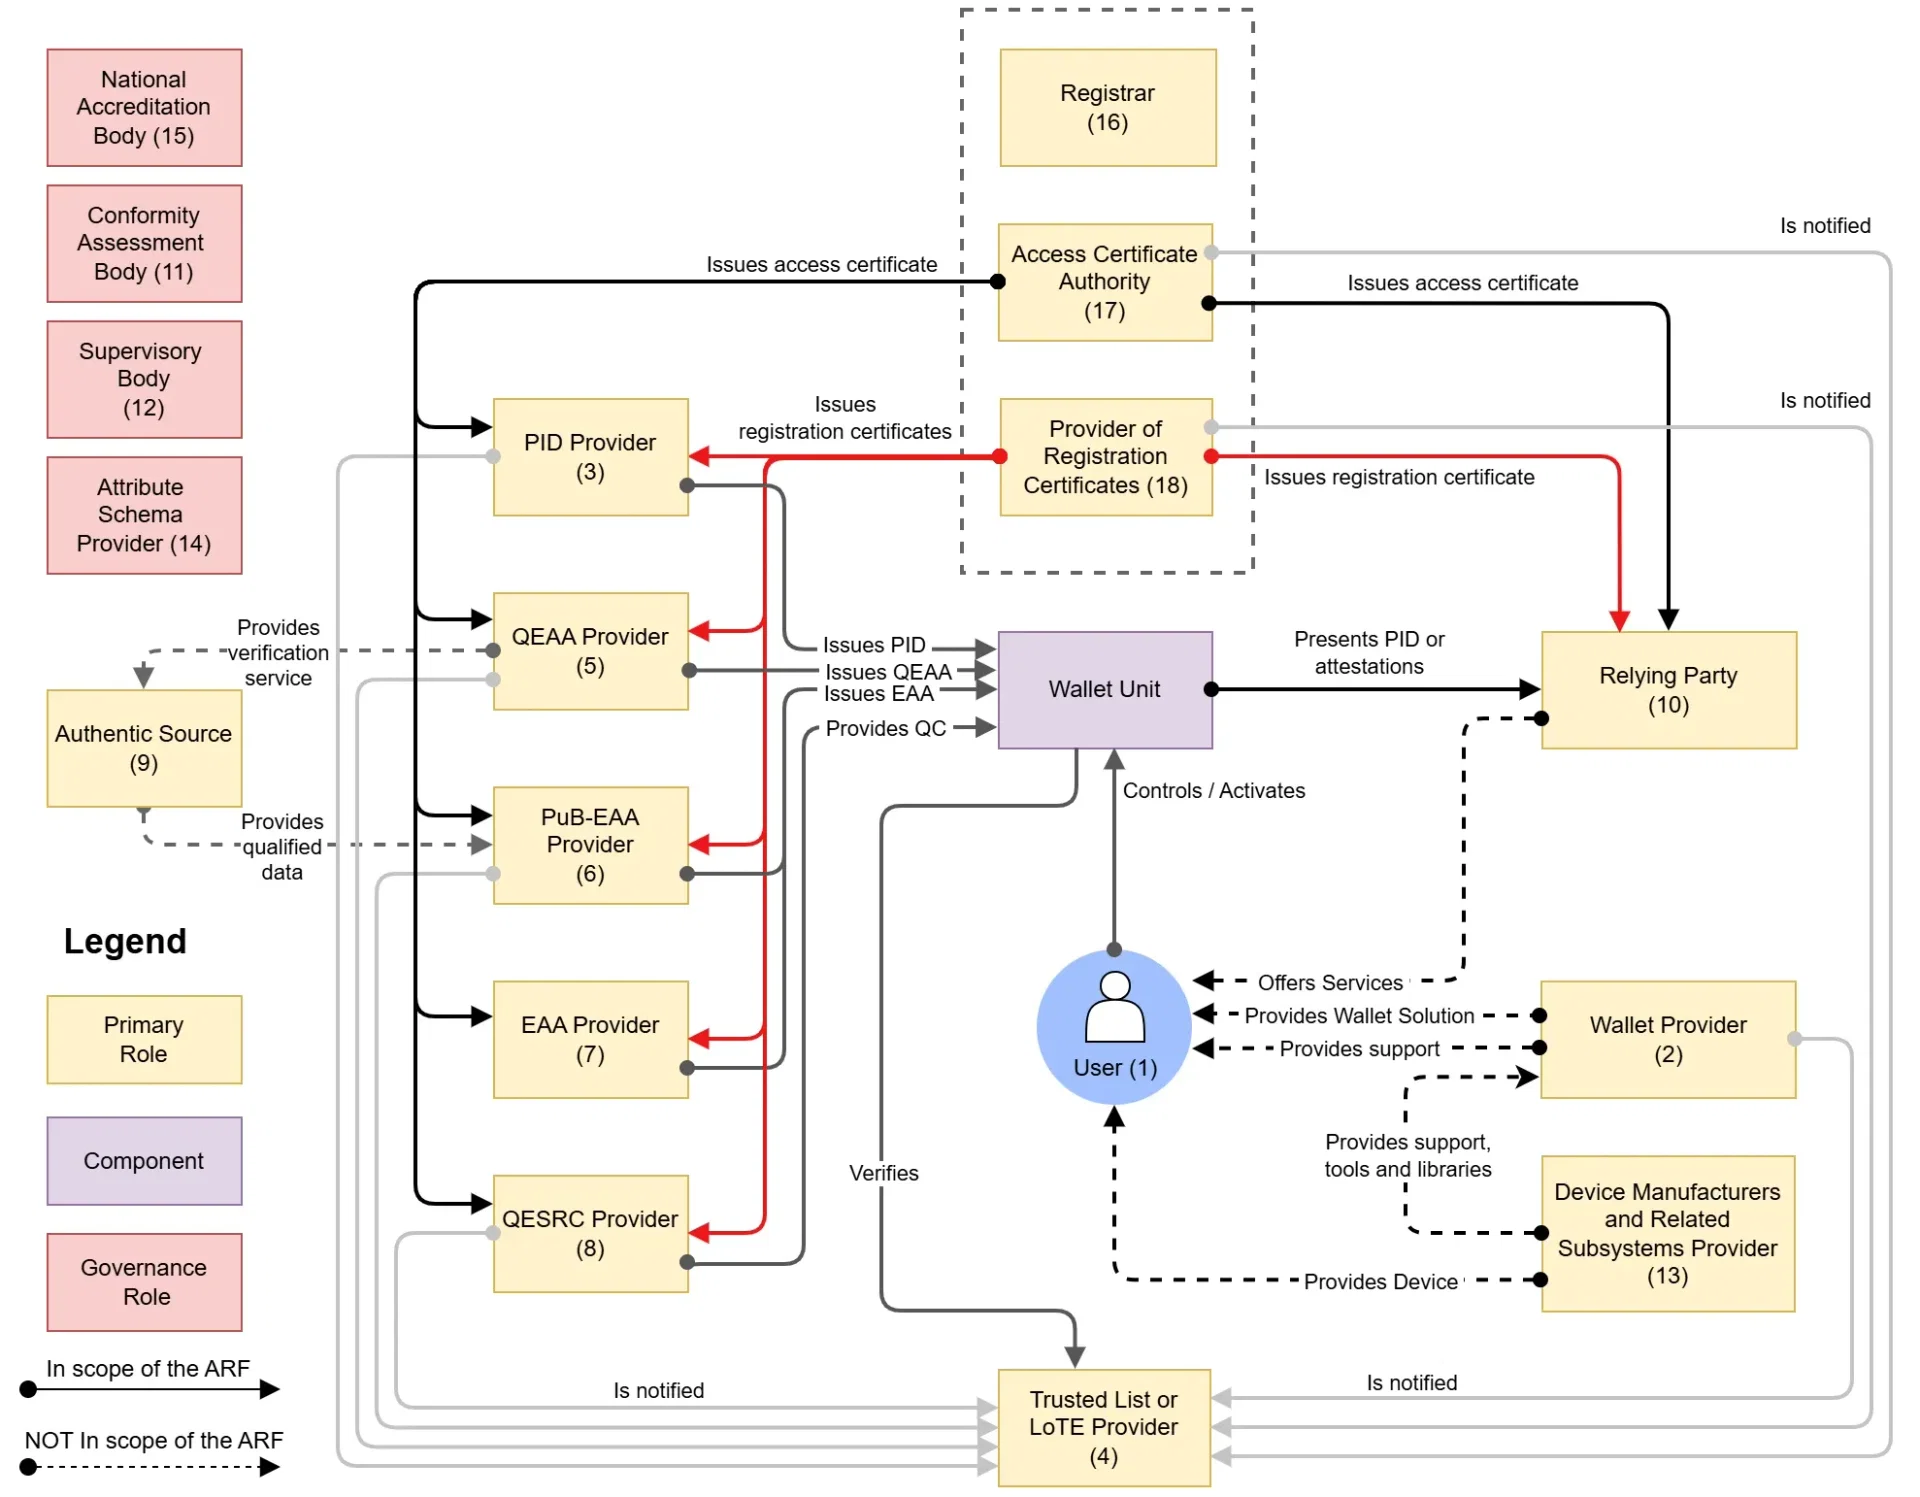
ecosystem में relying party का स्थान. स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0.

2026 के दो बदलाव खरीद के निर्णय को बदलते हैं. 15 जुलाई 2026 के Implementing Regulation (EU) 2026/1730 ने पंजीकरण नियमों में संशोधन किया. Member States के लिए अब registration certificates जारी करने हेतु कम से कम एक certificate authority को अधिकृत करना अनिवार्य है, और इन certificates का जारी किया जाना स्वचालित होना अनिवार्य है.[3] इसने Annex I point 16 भी जोड़ा, यानी उस relying party से जुड़ाव जिसकी सेवा intermediary करता है, जिसे Annex II के तहत access certificate में होना चाहिए.[3]
वे तारीखें जो आपकी योजना तय करती हैं
- 11 अगस्त 2026नियम संशोधित2026/1730 लागू, हमारी गणना: 22 जुलाई के प्रकाशन के 20 दिन बाद.
- 24 दिसंबर 2026Wallets देय2025/848 के पंजीकरण नियम लागू.
- 10 जुलाई 2027AMLR लागूअधिकांश बाध्य संस्थाओं पर आउटसोर्सिंग और रिकॉर्ड नियम लागू.
- 24 दिसंबर 2027स्वीकृतिअनुच्छेद 5f(2) निजी relying parties (हमारी गणना).
- 11 अगस्त 2028Certificate जाँचWallets को registration certificates का प्रमाणीकरण और सत्यापन करना होगा.
तारीखें Regulation (EU) No 910/2014, 2025/848, 2026/1730, 2026/1731 और AMLR से. 24 दिसंबर 2027 हमारी गणना है: कार्यान्वयन अधिनियमों के लागू होने के 36 महीने बाद (4 दिसंबर 2024 को प्रकाशित, 20 दिन बाद लागू).[1][2][3][4][5][9]
कानूनी आधार अनुच्छेद 5f(2) में है. यह उन निजी relying parties पर लागू होता है जिन्हें कानून या अनुबंध के तहत online identification के लिए strong user authentication का उपयोग करना अनिवार्य है, ऐसे क्षेत्रों में जिनमें banking, ऊर्जा और स्वास्थ्य शामिल हैं, और यह "only upon the voluntary request of the user" (केवल उपयोगकर्ता के स्वैच्छिक अनुरोध पर) लागू होता है.[1] बहुत बड़े online platforms का अनुच्छेद 5f(3) के तहत अलग दायित्व है, जिसके लिए पाठ में कोई अलग तारीख नहीं है.[1] पूरे कैलेंडर के लिए EUDI Wallet की हर समय-सीमा देखें.
EUDI Wallet एकीकरण के चार रास्ते
तालिका रास्तों को इस आधार पर वर्गीकृत करती है कि wallet से कौन और किस कानूनी भूमिका में बात करता है. प्रयास और नियंत्रण हमारा आकलन है, कोई कानूनी कसौटी नहीं.
| रास्ता | Wallet के सामने कौन | प्रमाणपत्र | नियंत्रण | प्रयास | आम तौर पर किसके लिए उपयुक्त |
|---|---|---|---|---|---|
| अपना खुद का verifier बनाएं | आप, relying party के रूप में | access certificates और registration certificates आपके पास होते हैं | सबसे अधिक | सबसे अधिक: keys, trust lists, wallet testing | security engineering वाले बैंक और बड़े प्लेटफॉर्म |
| Relying party intermediary | intermediary, आपकी ओर से | access certificates उसके पास होते हैं; registration certificates आपके लिए होते हैं | मध्यम: अनुबंध से तय | प्रोटोकॉल पर कम, नए vendor की निगरानी | वे फर्में जिन्हें केवल wallet चाहिए |
| Identity या orchestration प्लेटफॉर्म | उत्पाद पर निर्भर: पूछें कि कौन-सी भूमिका लागू होती है | आम तौर पर wallet वाले हिस्से पर intermediary जैसा ही | मध्यम, कई तरीकों में | शुरू करने के लिए सबसे कम, निर्भरता सबसे गहरी | वे फर्में जिन्हें एक ही flow में wallet, eID और document routes चाहिए |
| Wallet-provider या trust-service tooling | निर्भर करता है: tooling एक उत्पाद है, भूमिका नहीं | अलग-अलग | उपयोग के अनुसार अलग-अलग | use case पर निर्भर | Signatures, attestation जारी करना, verification के साथ एक समानांतर ज़रूरत |
Route 1: अपना खुद का verifier बनाएं
Relying Party Instance आप चलाते हैं। European Commission एक reference implementation प्रकाशित करता है, जिसमें remote verifier और proximity verifier बनाने के गाइड हैं, और उसका verifier endpoint Apache 2.0 के तहत लाइसेंस प्राप्त है।[14][15] फिर भी hardware में रखी keys, हर instance और service के लिए एक certificate, trusted lists का download, और specifications बदलने पर upgrades की ज़िम्मेदारी आपकी ही रहती है।[6][7]
यह बड़े wallet volumes के लिए उपयुक्त है, या ऐसी risk team के लिए जो किसी third party को प्रस्तुत attributes देखने नहीं देगी।
Route 2: एक relying party intermediary
अनुच्छेद 5b(10) इस मॉडल को कानूनी रूप देता है। बाकी ARF स्पष्ट करता है: intermediary एक "Relying Party का विशेष वर्ग" है जो relying party की ओर से उसके कार्य करता है, और ग्राहक को "access certificate की आवश्यकता नहीं होगी"।[6] आपको फिर भी पंजीकरण कराना होता है, क्योंकि intermediary को यह सुनिश्चित करना होता है कि हर ग्राहक उस सदस्य राज्य में पंजीकृत हो जहाँ वह ग्राहक स्थापित है।[7]
मार्ग 3: पहचान या ऑर्केस्ट्रेशन प्लेटफ़ॉर्म
"प्लेटफ़ॉर्म" एक व्यावसायिक शब्द है, जो अनुच्छेद 5b(10) में नहीं है। वॉलेट वाले हिस्से में प्लेटफ़ॉर्म या तो intermediary होता है, अपनी सभी सीमाओं के साथ, या आपके अपने instance का host। इसका लाभ यह है कि यह कई तरीकों को एक ही एकीकरण से route करता है। जोखिम यह मान लेना है कि प्लेटफ़ॉर्म दस्तावेज़ों के लिए जो करता है, जैसे वर्षों तक साक्ष्य संग्रहीत करना, वह वॉलेट पर भी लागू होता है। ऐसा ज़रूरी नहीं है।
एक खुला प्रश्न
क्या वह vendor, जो केवल आपके अपने access certificate के तहत आपका instance host करता है, intermediary है। ARF की परिभाषा, यानी ऐसा व्यक्ति जो "उनकी ओर से Wallet Units के साथ संपर्क करता है", व्यापक अर्थ में पढ़ी जा सकती है, और हमें ऐसा कोई पाठ नहीं मिला जो इसे तय करे।[6] हस्ताक्षर करने से पहले यह प्रश्न अपने कानूनी सलाहकार और अपने रजिस्ट्रार के सामने रखें।
मार्ग 4: वॉलेट प्रदाता या ट्रस्ट सेवा टूलिंग
वॉलेट प्रदाता और ट्रस्ट सेवा प्रदाता भी सॉफ़्टवेयर बेचते हैं। यह तब उपयोगी है जब आपको qualified signatures चाहिए या आप attestations जारी करना चाहते हैं। पंजीकरण नियम इन गतिविधियों को अलग entitlements के रूप में सूचीबद्ध करते हैं, जैसे QEAA_Provider और QCert_for_ESig_Provider, और सामान्य व्यवसाय के लिए Service_Provider।[2] यदि टूल आपकी ओर से वॉलेट के साथ संपर्क करता है, तो उसे intermediary नियमों के आधार पर परखें।
क्या आपके पास रहता है, और आप क्या सौंप सकते हैं
अनुच्छेद 5b(10)Regulation (EU) No 910/2014
"relying parties की ओर से कार्य करने वाले intermediaries को relying parties माना जाएगा और वे लेनदेन की सामग्री से संबंधित डेटा संग्रहीत नहीं करेंगे।"
स्रोत: EUR-Lex, समेकित पाठ[1]
अगर आपको relying party "माना" जाता है, तब भी आपके अपने दायित्व समाप्त नहीं होते। अनुच्छेद 5b(9) relying parties को उनके द्वारा माँगे गए person identification data और attestations के प्रमाणीकरण और सत्यापन की प्रक्रिया पूरी करने के लिए ज़िम्मेदार बनाता है।[1] ARF यह बँटवारा अनुबंध पर छोड़ता है: "intermediary और उसकी सेवाओं का उपयोग करने वाली हर Relying Party को इस पर सहमत होना होगा कि intermediary कौन से सत्यापन करेगा"।[6] रजिस्ट्रार इस संबंध का प्रमाण माँग सकता है, जैसे हस्ताक्षरित अनुबंध या mandate।[6]
| कार्य | क्या vendor इसे कर सकता है | नियम |
|---|---|---|
| इच्छित उपयोग और डेटा तय करना | नहीं: यह आपका निर्णय है | अनुच्छेद 5b(2)(c), 5b(3)[1] |
| अपने सदस्य राज्य में पंजीकृत होना | कागज़ी कार्यवाही हाँ, यदि रजिस्ट्रार अनुमति दे; प्रविष्टि आपकी ही रहती है | अनुच्छेद 5b(1)[1], RPI_03[7] |
| प्रविष्टि को सटीक रखना | मदद कर सकता है; दायित्व आपका रहता है | अनुच्छेद 5b(6)[1] |
| access certificates रखना और अनुरोध भेजना | हाँ, intermediary के रूप में | ARF §6.6.5[6] |
| प्रामाणिकता, निरसन, डिवाइस और उपयोगकर्ता बंधन का सत्यापन | हाँ, यदि सहमति हो | RPI_09[7] |
| हर अनुरोध के लिए पंजीकरण प्रमाणपत्र चुनना | आप उसे बताते हैं | RPI_05[7] |
| उपयोगकर्ता के हटाने के अनुरोधों का जवाब देना | केवल सहायता; आपका संपर्क आपके पंजीकरण प्रमाणपत्र में होता है, और वॉलेट मिटाने के अनुरोध आपको भेजते हैं | RPRC_11[7], 2024/2982 अनुच्छेद 6[4] |
| जोखिम प्रोफ़ाइल और संबंध तय करना | AMLR के तहत बाध्य संस्थाओं के लिए नहीं, एक फ़ंड छूट को छोड़कर | AMLR अनुच्छेद 18(3), 18(7)[9] |
विनियमित फ़र्मों पर तीन और परतें लागू होती हैं। Anti-Money Laundering Regulation (AMLR) बाध्य संस्थाओं को कार्य आउटसोर्स करने देता है, लेकिन उन्हें पहले पर्यवेक्षक को सूचित करना होगा और वे "पूरी तरह उत्तरदायी" रहती हैं।[9] Digital Operational Resilience Act वित्तीय संस्थाओं को ICT अनुबंधों के तहत "पूरी तरह ज़िम्मेदार" रखता है।[11] General Data Protection Regulation (GDPR) पर्याप्त गारंटी वाले प्रोसेसर की मांग करता है।[10] हमने जो भी पाठ पढ़ा, उसमें यह नहीं बताया गया कि मध्यस्थ प्रोसेसर है या नियंत्रक, इसलिए अपना विश्लेषण अनुबंध में दर्ज करें।
मध्यस्थ कैसे काम करता है, और प्रमाणपत्रों की संख्या क्यों मायने रखती है
दोनों पहचानकर्ताओं की तुलना करता है
उपयोगकर्ता को आपका नाम दिखाता है
तय की गई जाँचें चलाता है
प्रस्तुति हटा देता है
मध्यस्थ के ज़रिए प्रस्तुति, ARF §6.6.5 और Topic 52 से सरल रूप में।[6][7]
पहला, उपयोगकर्ता आपका व्यापारिक नाम देखता है, विक्रेता का नहीं, हालाँकि वॉलेट मध्यस्थ को लॉग करता है, ताकि उपयोगकर्ता बाद में उसे ढूँढ सके।[6] दूसरा, वॉलेट पंजीकरण प्रमाणपत्र के पहचानकर्ताओं की तुलना एक्सेस प्रमाणपत्र के पहचानकर्ताओं से करता है, और बेमेल होने पर लेन-देन रुक सकता है।[6] तीसरा, आपके और मध्यस्थ के बीच का इंटरफ़ेस ARF के दायरे से बाहर है, और ARF एट्रिब्यूट के एंड-टू-एंड एन्क्रिप्शन की मांग नहीं करता, इसलिए काफ़ी संभव है कि विक्रेता हर एट्रिब्यूट देख ले।[6]
ARF का गणित ही मुख्य बात है। कार्यान्वयन विनियम 2026/1730 पंजीकरण डेटा में सेवा पाने वाली relying party से संबंध जोड़ता है, और ARF v3.0.0 में एक्सेस प्रमाणपत्र उस संबंध को दर्शाता है, इसलिए सेवा पाने वाली relying party के लिए, मध्यस्थ "अपनी हर मध्यस्थ-सेवा प्राप्त रिलाइंग पार्टी के लिए एक्सेस प्रमाणपत्रों का अलग सेट प्राप्त करता है"।[3][6] जिस विक्रेता ने जुलाई 2026 से पहले साझा प्रमाणपत्र मॉडल बताया था, उसे आपको अपना नया डिज़ाइन दिखाना होगा। पैमाना जोखिम को केंद्रित करता है: अगर आपके मध्यस्थ की Access Certificate Authority निलंबित होती है, तो उसके प्रमाणपत्र रद्द हो जाते हैं, और आप एट्रिब्यूट का अनुरोध नहीं कर सकते "भले ही उसका पंजीकरण अभी भी वैध हो"।[7] आपको किसी दूसरे मध्यस्थ पर जाना होगा या इंतज़ार करना होगा, इसलिए निकास योजना एक परिचालन नियंत्रण है।
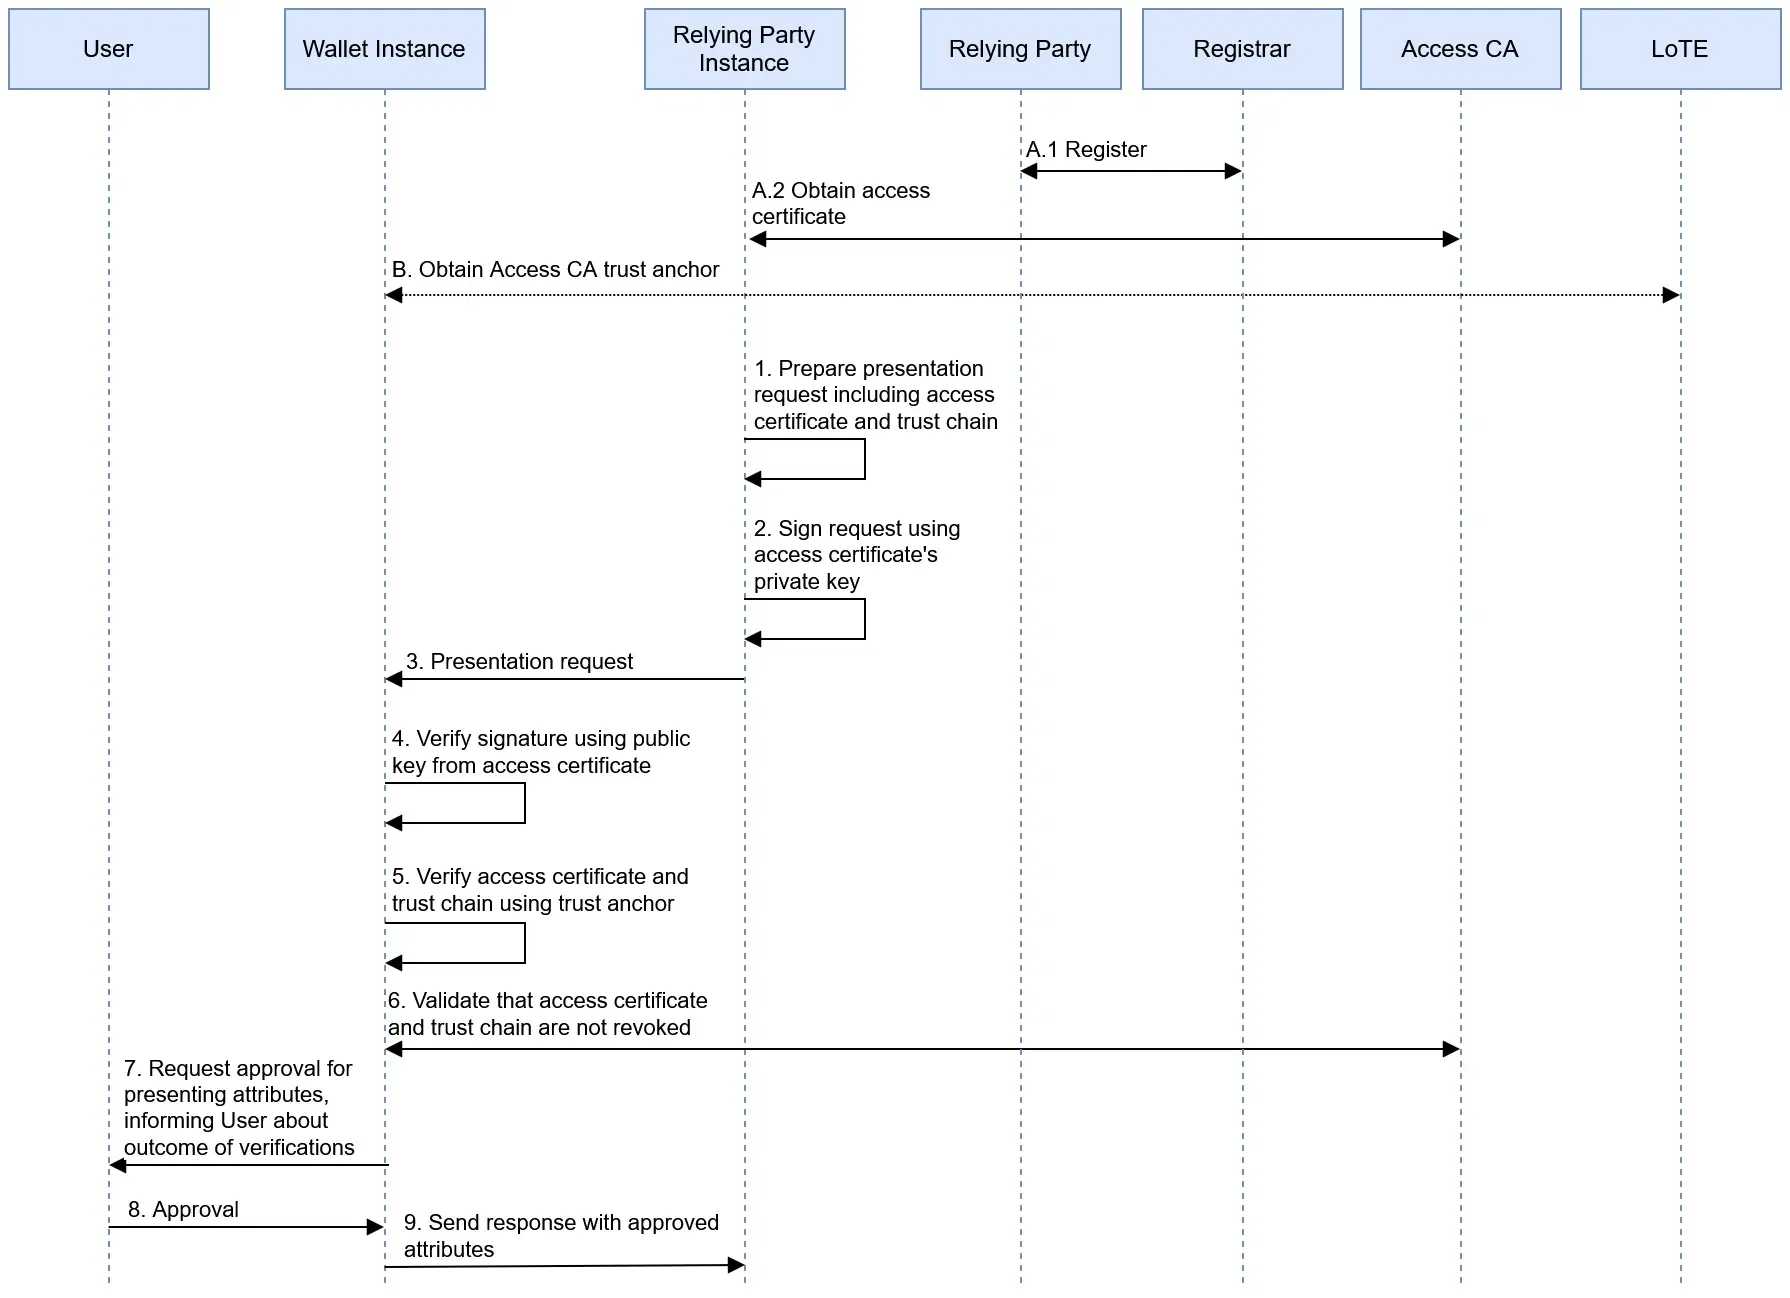
Relying party प्रमाणीकरण, वह चरण जो हर रास्ते को पूरा करना होता है। स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0.

साक्ष्य की समस्या: हटाना बनाम रखना
हटाने को कहने वाले नियम
मध्यस्थ और सत्यापनकर्ता
- लेनदेन की सामग्री के बारे में कोई डेटा संग्रहीत नहीं (अनुच्छेद 5b(10))
- आगे भेजने के बाद "पूरी तरह और तुरंत" हटाएं (RPI_10)
- जरूरत न रहने पर signature values, salts, hashes और timestamps हटा दें (OIA_16)
विनियमन और ARF Annex 2[1][7]
रखने को कहने वाले नियम
बाध्य संस्था
- इलेक्ट्रॉनिक पहचान साधनों से प्राप्त जानकारी रखें (अनुच्छेद 77(1)(a))
- इसे 5 वर्ष तक रखें
- पर्यवेक्षक को दिखाएं कि आउटसोर्स किया गया काम आपके जोखिमों को कम करता है (अनुच्छेद 18(2))
AMLR, 10 जुलाई 2027 से[9]
OIA_16 किसी Relying Party Instance से कहता है कि वह सभी unique elements हटा दे। इस सूची में attestation provider का signature भी शामिल है। साथ ही, इन्हें "Relying Party या किसी अन्य पक्ष को" न भेजे।[7] इसलिए signed wallet response को आपके audit trail के रूप में रखने के वादे की जांच जरूरी है, चाहे वह वादा कोई भी vendor करे। ARF एक framework है, कानूनी अधिनियम नहीं। यह पांच वर्ष की retention duty के संदर्भ में "जरूरत न रहने" को परिभाषित नहीं करता। अपने कानूनी सलाहकार से पूछें और, यदि आप विनियमित हैं, तो अपने पर्यवेक्षक से भी।
नीचे हमारा सुझाया गया डिज़ाइन है। इसे जांचें, यह कोई नियम नहीं है।
| रिकॉर्ड | किसके पास | आधार |
|---|---|---|
| ग्राहक सम्यक् तत्परता के लिए जरूरी attributes | आप, अपने सिस्टम में | AMLR अनुच्छेद 77[9] |
| जांच लॉग: समय, तरीका, की गई जांचें, परिणाम, इस्तेमाल किया गया प्रमाणपत्र | आप, unique elements के बिना | AMLR अनुच्छेद 18(2), हमारा सुझाव[9] |
| चेहरे की तस्वीर, यदि मांगी ही जाए | नहीं रखी जाती, जब तक जरूरी न हो या कानून में प्रावधान न हो | ARF Annex 2[7] |
| हस्ताक्षर, सॉल्ट, हैश | आपका खुला कानूनी प्रश्न | OIA_16[7] |
| मध्यस्थ के पास लेनदेन की सामग्री | किसी के पास नहीं: तुरंत हटाई जाती है | अनुच्छेद 5b(10)[1], RPI_10[7] |
विक्रेता को कौन-सी क्षमताएँ दिखानी होंगी, और हर क्षमता के पीछे का नियम
इस तालिका को request for proposal के तकनीकी परिशिष्ट के रूप में, या अपने स्वयं के निर्माण के लिए उपयोग करें।
| चरण | क्षमता | नियम या मानक |
|---|---|---|
| सेट-अप | पंजीकरण डेटा, मध्यस्थ (intermediary) लिंक सहित | 2025/848 अनुबंध I बिंदु 14 से 16[2][3]; TS5 usesIntermediaries[8] |
| सेट-अप | हर इंस्टेंस, सेवा और ग्राहक के लिए अलग access certificates, कुंजियाँ हार्डवेयर में रखी हुई | ARF §3.11.3[6]; ETSI TS 119 411-8, 2026/1730 के माध्यम से[3] |
| सेट-अप | Trusted Lists और Lists of Trusted Entities से trust anchors, नियमित रूप से रीफ़्रेश किए हुए | OIA_12, OIA_15a[7] |
| अनुरोध | पंजीकृत उपयोग से बाहर की किसी भी विशेषता (attribute) पर सख़्त रोक | अनुच्छेद 5b(3)[1]; 2025/848 अनुच्छेद 9(2)(c)[2] |
| अनुरोध | वर्तमान उपयोग का registration certificate, by value, हर अनुरोध में | RPRC_19[7] |
| अनुरोध | अनुशंसित: दोनों प्रोटोकॉल प्रोफ़ाइल, OpenID4VC-HAIP और ISO/IEC mdoc | 2026/1731, 2024/2982 का अनुबंध[5] |
| सत्यापन | जारीकर्ता का हस्ताक्षर, attestation प्रकार के अनुसार | OIA_12 से OIA_15[7] |
| सत्यापन | निरस्तीकरण (revocation) जाँच, साथ ही स्थिति अज्ञात होने पर एक लिखित नीति | VCR_13, VCR_14[7] |
| सत्यापन | डिवाइस बाइंडिंग और चुनी गई उपयोगकर्ता-बाइंडिंग विधि | OIA_17, ARF §6.6.3.9[6][7] |
| बाद में | विशिष्ट तत्वों का निपटान | OIA_16[7] |
| बाद में | हटाने के अनुरोध और आपके डेटा संरक्षण प्राधिकरण से संपर्क | RPRC_11, RPRC_12[7]; 2024/2982 अनुच्छेद 6, 7[4] |
| आश्वासन | प्रकाशित परीक्षण परिणाम | OpenID Foundation स्व-प्रमाणन[12] |
OpenID Foundation ने अपने OpenID for Verifiable Presentations (OpenID4VP) अनुरूपता परीक्षण 7 अगस्त 2026 को स्व-प्रमाणन के लिए खोल दिए। सत्यापनकर्ता इन्हें निःशुल्क चला सकते हैं। स्व-प्रमाणन प्रकाशित करने पर शुल्क लगता है।[12] Commission का Functional Conformance Assessment Framework अभी भी "सक्रिय विकास के अधीन" है, और इसकी प्रारंभिक परीक्षणाधीन प्रणाली Wallet Solution है। इसलिए अभी इससे relying party बैज की अपेक्षा न करें।[13] फ़ॉर्मेट के बारे में: व्यक्ति पहचान डेटा (PID) क्रेडेंशियल mdoc और SD-JWT VC दोनों में जारी होना चाहिए, लेकिन अन्य अनुप्रमाणनों को एक-एक करके जाँचें। हमारी फ़ॉर्मेट तुलना यह अंतर समझाती है।[7]
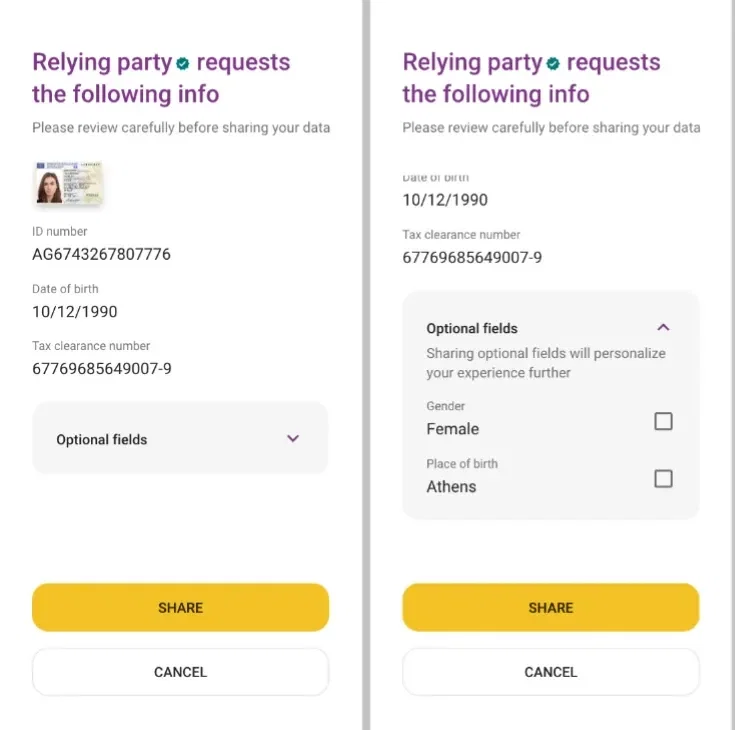
उदाहरण के लिए डिज़ाइन-गाइड स्क्रीन, किसी राष्ट्रीय वॉलेट की नहीं: साझा करने से पहले उपयोगकर्ता क्या देखता है। EUDI Wallet Architecture and Reference Framework, Annex 5, European Commission, CC BY 4.0 से अनुकूलित (क्रॉप किया गया)।[16]

वॉलेट और गैर-वॉलेट रूटिंग
अनुच्छेद 5a(15) कहता है कि वॉलेट का उपयोग "स्वैच्छिक होगा" और "अन्य मौजूदा पहचान और प्रमाणीकरण साधनों से सार्वजनिक और निजी सेवाओं तक पहुँच संभव बनी रहेगी"।[1] इसलिए वॉलेट कभी भी आपका एकमात्र रास्ता नहीं हो सकता। AMLR अनुच्छेद 22(6) भी पहचान दस्तावेज़ों या substantial या high स्तर की इलेक्ट्रॉनिक पहचान की अनुमति देता है।[9]
1इस देश के लिए विधियाँ पेश करें
उपयोगकर्ता चुनता है। वॉलेट अनुरोध केवल उपयोगकर्ता के अनुरोध पर शुरू होता है।
वॉलेट प्रस्तुति सफल होती है और आपकी जाँचों में पास होती है
आगे बढ़ें
जो वॉलेट नहीं देता, उसे जोड़ें।
अपनी नीति लागू करें
लिखित जोखिम विश्लेषण तय करता है कि स्वीकार करें या अस्वीकार।
आगे रूट करें
राष्ट्रीय eID, फिर लाइवनेस के साथ दस्तावेज़।
2स्क्रीनिंग, जोखिम आकलन, निर्णय
वही रिकॉर्ड, चाहे कोई भी विधि इस्तेमाल हुई हो।
एक रूटिंग डिज़ाइन जो हर रास्ता खुला रखता है। स्थिति-अज्ञात मार्ग VCR_14 के अधीन है।[1][7]
पोर्ट्रेट 11 अगस्त 2028 से ही अनिवार्य PID डेटा बन सकता है, और सदस्य देश उपयोगकर्ताओं को इसे देने से मना करने की अनुमति दे सकते हैं। इसलिए जो डिज़ाइन वॉलेट से फ़ेस मैचिंग पर निर्भर है, वह हमेशा काम नहीं करेगा।[5] होल्डर बाइंडिंग पर हमारा लेख बताता है कि कब केवल वॉलेट काफ़ी है और कब लाइवनेस जोड़नी चाहिए। फ़ील्ड और पहचानकर्ताओं में राष्ट्रीय अंतर 27+ राष्ट्रीय वॉलेट स्वीकार करना में हैं, और रोलआउट की स्थिति देश ट्रैकर में है। विनियमित ऑनबोर्डिंग के लिए AMLR और EUDI Wallet पढ़ें।
वॉलेट आने से पहले राउटर डिज़ाइन करें
आप यह रास्ता अभी मौजूद तरीकों से बना सकते हैं। Didit के साथ पहचान सत्यापन में दस्तावेज़ कैप्चर, NFC चिप रीडिंग, लाइवनेस और फ़ेस मैच शामिल हैं, और देश तथा परिणाम के अनुसार शाखाएँ बनती हैं।[18][19]
कंपनी के प्रकार के अनुसार रास्ता चुनना
अनुच्छेद 5f(2): आपको मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करना होता है और आप सूक्ष्म या लघु उद्यम नहीं हैं
स्वीकार करने का दायित्व
24 दिसंबर 2027 तक लाइव होने की योजना बनाएँ।
वैकल्पिक
जब तक बहुत बड़े ऑनलाइन प्लेटफ़ॉर्म के रूप में आप पर अनुच्छेद 5f(3) लागू न हो। स्वीकार करने पर पंजीकरण लागू होता है।
आप की कस्टडी, ट्रस्ट लिस्ट और वॉलेट टेस्टिंग खुद चला सकते हैं
खुद बनाएँ
या अपने बनाए सिस्टम को वेंडर से बाहर निकलने के रास्ते के रूप में रखें।
वेंडर का उपयोग करें
केवल एक मध्यस्थ, या एक प्लेटफ़ॉर्म जब आपको अन्य तरीकों की भी ज़रूरत हो।
यह एक शुरुआती बिंदु है: फ़ैसला आपके कानूनी सलाहकार और आपकी मात्रा तय करती है।[1]
| आप हैं | शुरुआती रास्ता | ध्यान दें |
|---|---|---|
| बैंक या भुगतान कंपनी | खुद बनाएँ, या खुद बनाने के विकल्प के साथ मध्यस्थ | AMLR अनुच्छेद 18 और Digital Operational Resilience Act[9][11] |
| फ़िनटेक या क्रिप्टो कंपनी | प्लेटफ़ॉर्म या मध्यस्थ | जाँचें कि अनुच्छेद 5f(2) लागू होता है या नहीं; रिटेंशन[1][9] |
| बहुत बड़ा ऑनलाइन प्लेटफ़ॉर्म | खुद बनाएँ या मध्यस्थ | अनुच्छेद 5f(3), न्यूनतम डेटा[1] |
| आयु-सीमित सेवा या छोटी फर्म | वेंडर, यदि आप स्वीकार करना चुनते हैं | केवल वही पूछें जिसकी आपको आवश्यकता है; जहाँ पहचान आवश्यक नहीं है वहाँ छद्मनाम को अस्वीकार न करें[1] |
| कई सदस्य देशों में समूह | एक डिज़ाइन, कई पंजीकरण | प्रत्येक इकाई वहाँ पंजीकरण करती है जहाँ वह स्थापित है[1] |
| EU में कोई प्रतिष्ठान न रखने वाली फर्म | पहले सलाह लें | हमने जो पाठ पढ़े, उनमें कोई मार्ग वर्णित नहीं है; अनुच्छेद 5b(1) प्रतिष्ठान से जुड़ा है[1] |
वेंडर से लिखित में क्या पूछें
रजिस्टर के नियम 24 दिसंबर 2026 से लागू होते हैं, इसलिए पंजीकृत सेवा के किसी भी दावे के पीछे की रजिस्टर प्रविष्टि माँगें।[2]
| विषय | लिखित में लें | चेतावनी संकेत |
|---|---|---|
| कानूनी भूमिका | वॉलेट वाले हिस्से में उसकी भूमिका, वह किस रजिस्ट्रार के पास फ़ाइल करता है, और कब | "हम एक प्लेटफ़ॉर्म हैं, यह लागू नहीं होता" |
| आपका पंजीकरण | कौन फ़ाइल करता है, किस अधिदेश के साथ, और कौन उसे अद्यतन करता है | प्रविष्टि वेंडर के नाम पर होगी |
| प्रमाणपत्र | 2026/1730 के बाद से प्रति ग्राहक मॉडल | सभी ग्राहकों के लिए एक साझा प्रमाणपत्र |
| प्रमाणपत्र प्राधिकरण | वह किन प्राधिकरणों का उपयोग करता है, और किसी एक के निलंबित होने पर योजना क्या है | कोई दूसरा स्रोत नहीं, कोई निकास नहीं |
| की जाने वाली जाँचें | एक सूची: प्रामाणिकता, निरसन, डिवाइस और उपयोगकर्ता बाइंडिंग | "हम वॉलेट को सत्यापित करते हैं" |
| डेटा दृश्यता | क्या वह विशेषताओं को स्पष्ट रूप में देखता है | कोई उत्तर नहीं |
| हटाना | अग्रेषण के बाद हटाना कैसे किया जाता है और कैसे दिखाया जाता है | "आपके ऑडिट" के लिए रखी गई प्रस्तुतियाँ |
| आपके रिकॉर्ड | आपके सिस्टम में क्या पहुँचता है, और किस रूप में | साक्ष्य केवल उसके पोर्टल के भीतर |
| दायरे की सीमाएँ | अपंजीकृत विशेषताओं पर तकनीकी रोक | सावधानी से कॉन्फ़िगर करने का वादा |
| परीक्षण | प्रकाशित परिणाम, और नाम व संस्करण के साथ परीक्षण किए गए वॉलेट | "सभी वॉलेट के साथ काम करता है" |
| निकास | उपयोगकर्ता पर नए प्रभाव के बिना किसी दूसरे मध्यस्थ पर जाना | विक्रेता से बंधा पंजीकरण |
इस महीने क्या करें
- हर विधिक इकाई के लिए लिखित में पुष्टि करें कि अनुच्छेद 5f(2) लागू होता है या 5f(3)।[1]
- हर उपयोग के मामले को उसकी ज़रूरत की न्यूनतम विशेषताओं के साथ सूचीबद्ध करें।
- अपने रजिस्ट्रार और उसकी राष्ट्रीय पंजीकरण नीति का पता लगाएँ।[2]
- अपनी प्रतिधारण दायित्वों के संदर्भ में OIA_16 के बारे में विधिक सलाहकार से पूछें।[7][9]
- अज्ञात निरसन स्थिति के लिए नीति लिखें।[7]
- यदि कोई बाध्य संस्था आउटसोर्स करेगी, तो पर्यवेक्षक को भेजी जाने वाली सूचना का मसौदा तैयार करें।[9]
- आज आपके पास मौजूद तरीकों से फ़ॉलबैक मार्ग बनाएँ।
EUDI Wallet नीतियों और नियंत्रणों पर हमारी सहयोगी पोस्ट इन चरणों को स्वामियों और साक्ष्य के साथ एक नियंत्रण मैट्रिक्स में बदलती है।
EUDI Wallet एकीकरण में Didit कैसे मदद करता है
EUDI Wallet स्वीकृति जल्द आ रही है, अभी कोई तारीख या मूल्य तय नहीं है।[17] हमारा दृष्टिकोण EUDI Wallet समाधान पृष्ठ पर देखें, जिसका कथन है "आज एकीकृत करें, और वॉलेट आने पर भी इसे बनाए रखें"।
आज जो मौजूद है, वह इस गाइड का बाकी प्रवाह है। Didit दस्तावेज़ कैप्चर के साथ MitID, BankID Sweden, Finnish Trust Network, Smart-ID और Mobile-ID चलाता है, और एक कॉन्फ़िगर किया गया दस्तावेज़ फ़ॉलबैक भी देता है।[18] eID सत्यापन देखें। वर्कफ़्लो देश और परिणाम के अनुसार शाखाओं में बँटते हैं, वेबहुक हस्ताक्षरित होते हैं, और प्रतिधारण 1 महीने से 10 वर्ष तक कॉन्फ़िगर किया जा सकता है।[19][20][21] Didit डेटा प्रोसेसर के रूप में कार्य करता है और नियंत्रक आप बने रहते हैं।[22] Didit के पास SOC 2 Type 1 और Type 2 रिपोर्ट, ISO/IEC 27001:2022 प्रमाणन और iBeta Level 1 प्रेजेंटेशन अटैक डिटेक्शन परीक्षण हैं।[23] मूल्यों के लिए मूल्य निर्धारण देखें।
Didit क्या देता है
- एक ही वर्कफ़्लो में राष्ट्रीय eID और दस्तावेज़ जाँच
- रूटिंग शाखाएँ और दस्तावेज़ फ़ॉलबैक
- हस्ताक्षरित वेबहुक और कॉन्फ़िगर करने योग्य रिटेंशन
आपके पास रहता है
- आपका relying party पंजीकरण और इच्छित उपयोग
- जोखिम आकलन, नीतियाँ और ग्राहक संबंधी निर्णय
- आपके रिटेंशन संबंधी निर्णय और कानूनी विश्लेषण
वॉलेट आने से पहले अपनी रूटिंग तैयार करें
एक ही वर्कफ़्लो में राष्ट्रीय eID और दस्तावेज़ों से शुरुआत करें।
मुख्य बातें
- असली सवाल यह है कि वॉलेट के सामने relying party कौन होगा: आप या कोई मध्यस्थ।
- अनुच्छेद 5b(10) के तहत मध्यस्थ को relying party माना जाता है और वह लेनदेन की सामग्री से जुड़ा डेटा संग्रहीत नहीं कर सकता।
- 2026/1730 सेवा पाने वाले ग्राहक को access certificate में दर्ज करता है। ARF v3.0.0 मध्यस्थ को हर ग्राहक के लिए एक अलग सेट देता है।
- डेटा हटाने के नियम और रिटेंशन दायित्व आपस में टकराते हैं: OIA_16 और AMLR अनुच्छेद 77 का समाधान कानूनी सलाहकार के साथ करें।
- अनुच्छेद 5a(15) अन्य साधनों का रास्ता खुला रखता है, इसलिए पहले रूटिंग डिज़ाइन करें।
अक्सर पूछे जाने वाले प्रश्न
EUDI Wallet एकीकरण प्लेटफ़ॉर्म क्या है?
यह एक सेवा है जो आपके एप्लिकेशन को EUDI Wallets से जोड़ती है, अक्सर अन्य पहचान विधियों के साथ। इस शब्द का कोई कानूनी अर्थ नहीं है। वॉलेट वाले हिस्से पर विक्रेता या तो मध्यस्थ होता है या आपके अपने इंस्टेंस का होस्ट, इसलिए पूछें कि कौन-सी भूमिका लागू होती है।[1][6]
मैं अपनी सेवा में EUDI Wallet को कैसे एकीकृत करूँ?
अपने सदस्य राज्य में पंजीकरण करें, हर इच्छित उपयोग और उसके attributes तय करें, फिर एक रास्ता चुनें: आपका अपना verifier, कोई मध्यस्थ, कोई प्लेटफ़ॉर्म या विशेषज्ञ टूलिंग। अनुरोधों पर access certificate से हस्ताक्षर होते हैं और उनके साथ registration certificate होता है।[2][7]
relying party मध्यस्थ क्या है?
यह कोई व्यक्ति या कंपनी है जो relying parties की ओर से वॉलेट के साथ इंटरैक्ट करती है। अनुच्छेद 5b(10) इसे relying party मानता है और इसे लेनदेन की सामग्री से जुड़ा डेटा संग्रहीत करने से रोकता है।[1][6]
अगर मैं मध्यस्थ का उपयोग करूँ, तब भी क्या मुझे पंजीकरण करना होगा?
हाँ। ARF के अनुसार मध्यस्थ को यह सुनिश्चित करना होगा कि हर ग्राहक उस सदस्य राज्य में पंजीकृत हो जहाँ वह ग्राहक स्थापित है। तरीका रजिस्ट्रार तय करता है, और वह संबंध का प्रमाण मिलने पर मध्यस्थ को फ़ाइलिंग संभालने की अनुमति दे सकता है।[6][7]
क्या मेरा विक्रेता हस्ताक्षरित वॉलेट प्रतिक्रिया को साक्ष्य के रूप में रख सकता है?
इसे एक खुला प्रश्न मानें। मध्यस्थ लेनदेन की सामग्री संग्रहीत नहीं कर सकता, और ARF आवश्यकता OIA_16 verifiers से कहती है कि ज़रूरत न रहने पर हस्ताक्षर मान हटा दें। विनियमित संस्थाओं को इसका समाधान AMLR अनुच्छेद 77 के आधार पर कानूनी सलाहकार के साथ करना चाहिए।[1][7][9]
निजी कंपनियों को EUDI Wallet कब तक स्वीकार करना होगा?
36 महीनों की हमारी गणना के अनुसार 24 दिसंबर 2027 तक, यदि कानून या अनुबंध के तहत उन्हें ऑनलाइन पहचान के लिए मज़बूत उपयोगकर्ता प्रमाणीकरण का उपयोग करना अनिवार्य है। सूक्ष्म और लघु उद्यमों को छूट है, और स्वीकृति केवल उपयोगकर्ता के स्वैच्छिक अनुरोध पर लागू होती है।[1]
क्या EUDI Wallet दस्तावेज़ सत्यापन की जगह ले सकता है?
किसी एक ग्राहक के लिए, एक योग्य wallet दस्तावेज़ जांच की जगह ले सकता है, लेकिन आपके एकमात्र रास्ते के रूप में नहीं: wallet का उपयोग स्वैच्छिक है और अनुच्छेद 5a(15) के तहत अन्य साधन उपलब्ध रहने चाहिए। AMLR इलेक्ट्रॉनिक पहचान के साथ-साथ पहचान दस्तावेज़ों की भी अनुमति देता है, इसलिए दोनों की योजना बनाएं।[1][9]
क्या Didit आज EUDI Wallets स्वीकार करता है?
नहीं। EUDI Wallet की स्वीकृति जल्द आ रही है, अभी इसकी कोई तारीख या कीमत तय नहीं है। आज Didit एक ही workflow में राष्ट्रीय eID और दस्तावेज़ जांच चलाता है।[17][18]
स्रोत
- Regulation (EU) No 910/2014, 18 अक्टूबर 2024 का समेकित पाठ, EUR-Lex.
- Commission Implementing Regulation (EU) 2025/848, wallet-relying parties का पंजीकरण, EUR-Lex.
- Commission Implementing Regulation (EU) 2026/1730, दिनांक 15 जुलाई 2026, EUR-Lex.
- Commission Implementing Regulation (EU) 2024/2982, प्रोटोकॉल और इंटरफ़ेस, EUR-Lex.
- Commission Implementing Regulation (EU) 2026/1731, दिनांक 15 जुलाई 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, European Commission, जुलाई 2026.
- ARF v3.0.0, Annex 2, विषय के अनुसार उच्च-स्तरीय आवश्यकताएं, European Commission.
- Technical Specification 5, relying party पंजीकरण के प्रारूप और API, European Commission.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex.
- Regulation (EU) 2016/679 (GDPR), EUR-Lex.
- Regulation (EU) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- OpenID4VP और OpenID4VCI अनुरूपता परीक्षण पूरे हो गए हैं और स्व-प्रमाणन के लिए खुले हैं, OpenID Foundation, 7 अगस्त 2026.
- Functional Conformance Assessment Framework, EUDI Wallet परियोजना.
- EUDI Wallet Reference Implementation दस्तावेज़ीकरण, European Commission.
- EUDI verifier endpoint रिपॉजिटरी, Apache License 2.0.
- ARF v3.0.0, Annex 5, डेटा साझाकरण परिदृश्यों के लिए डिज़ाइन गाइड, European Commission.
- EUDI Wallet, Didit समाधान पेज.
- डिजिटल ID wallets, Didit दस्तावेज़ीकरण.
- Workflow builder, Didit दस्तावेज़ीकरण.
- Webhooks, Didit दस्तावेज़ीकरण.
- डेटा प्रतिधारण, Didit दस्तावेज़ीकरण.
- सुरक्षा और अनुपालन, Didit दस्तावेज़ीकरण.
- प्रमाणन, Didit दस्तावेज़ीकरण.
आज आप जो रास्ता चुनते हैं, उसे वेंडर बदलने, राष्ट्रीय वॉलेट की देरी और रिटेंशन ऑडिट के बाद भी टिके रहना चाहिए। रोलआउट पर नज़र रखें और देखें कि Didit स्वीकृति को कैसे देखता है, EUDI Wallet समाधान पेज पर।
अपने पहचान फ़्लो को हर रास्ते के लिए तैयार करें
आज ही एक ही वर्कफ़्लो में राष्ट्रीय eID और दस्तावेज़ों से उपयोगकर्ताओं को सत्यापित करें।
संबंधित लेख
- EUDI Wallet सीमा-पार स्वीकृति: पूरे EU में एक इंटीग्रेशन
- EUDI Wallet तैयारी: विनियमित फर्मों के लिए नीतियां और नियंत्रण
- EUDI Wallet होल्डर बाइंडिंग: प्रेज़ेंटेशन असल में क्या साबित करता है
- EUDI Wallet इंटीग्रेशन: अपना रूट कैसे चुनें (2026 गाइड)
- 2026 में FINTRAC पहचान सत्यापन: तरीके, नियम और C-12
- क्यूबेक Law 25 और बायोमेट्रिक्स: पहचान सत्यापन गाइड (2026)