
Terima Google Wallet ID di alur onboarding: panduan integrasi
Cara menerima Google Wallet ID dengan Didit: sandbox dahulu, Register with Google sekali, hosted flow atau API mandiri, aplikasi Android, fallback dokumen, dan membaca hasil verifikasi.
Singkatnya
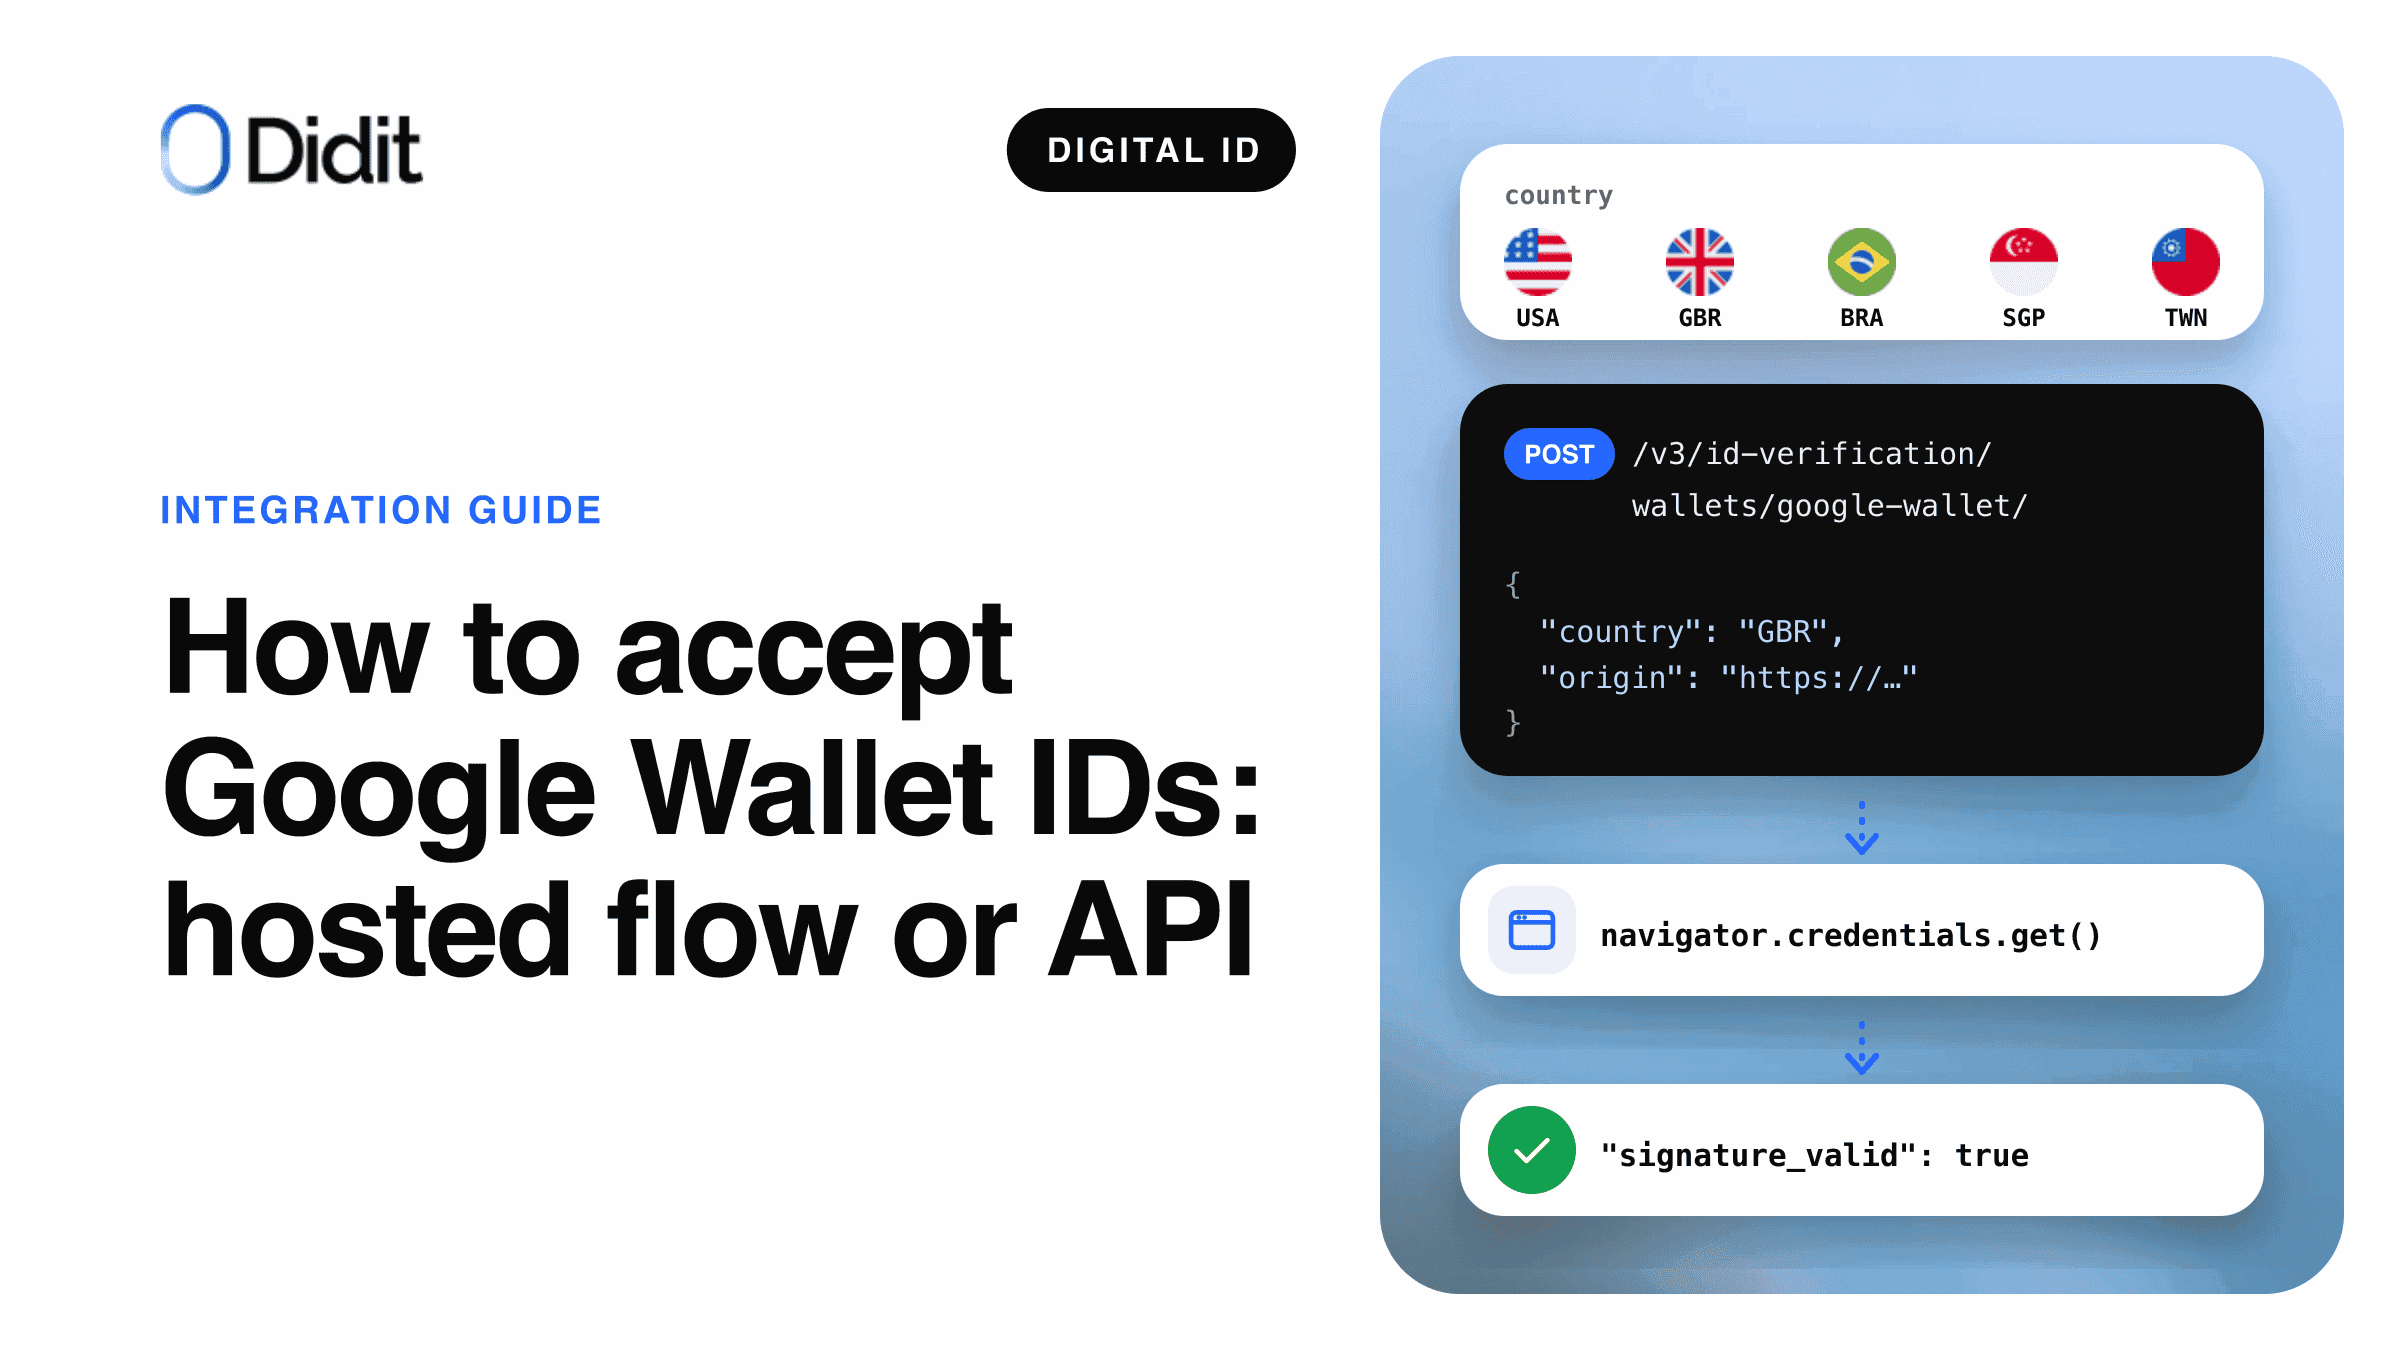
Untuk menerima Google Wallet ID dalam alur onboarding Anda, mulailah dari sandbox, daftarkan setiap aplikasi produksi ke Google satu kali dari konsol Didit, lalu aktifkan Google Wallet untuk suatu negara dalam workflow atau panggil API mandiri dari halaman Anda sendiri atau aplikasi Android.
- Alur hosted: aktifkan Google Wallet pada langkah ID Verification dan pertahankan pengambilan dokumen sebagai fallback.
- API mandiri: mulai dari backend Anda, ajukan permintaan ke wallet dalam gestur klik pengguna, lalu kirim respons wallet satu kali.
- Anggaplah sebagai bukti identitas hanya hasil terverifikasi yang sudah selesai dan dibaca dari backend Anda.
Panduan ini ditujukan bagi pengembang yang menulis integrasi dan manajer produk yang menempatkannya dalam proses pendaftaran. Panduan ini mencakup kedua cara untuk menerima Google Wallet ID dengan Didit: alur hosted dan API mandiri. Untuk apa yang telah dirilis dan mengapa itu penting, baca verifikasi Google Wallet ID. Untuk standar browser di baliknya, baca panduan kami tentang Digital Credentials API.
Pengguna membagikan ID pass yang dibuat dari paspor atau, di Amerika Serikat, surat izin mengemudi seluler dari negara bagian yang didukung, dari Google Wallet atau wallet Android lain yang kompatibel. Didit menerimanya di lima negara: Amerika Serikat, Inggris Raya, Brasil, Singapura, dan Taiwan.[1]
Dua cara untuk menerima Google Wallet ID
Keduanya menghasilkan atribut terverifikasi yang sama dan putusan signature_valid yang sama.[1]
Paling cepat diluncurkan
Alur hosted (Sessions API)
- Didit menampilkan "Verify with digital ID" hanya jika browser dan perangkat mendukungnya
- Aturan workflow dan fallback dokumen berjalan dalam sesi yang sama
- Sematkan dengan Web SDK atau iframe
Didit yang mengendalikan layar-layarnya.
Kendali penuh
API mandiri
- Halaman atau aplikasi Android Anda mengajukan permintaan langsung ke wallet.
- Tanpa workflow, tanpa
workflow_id, tanpareturn_url - Anda membuat tombol, percobaan ulang, dan fallback apa pun
UI Anda yang mengendalikan layar-layarnya.
Alur hosted hadir dengan fallback dokumen yang sudah terhubung. Aplikasi Android native atau layar pendaftaran khusus mengarah ke API mandiri.
Sebelum Anda mulai
Selesaikan hal ini sebelum Anda menulis kode.
- Buat aplikasi sandbox: tidak memerlukan pendaftaran ke Google dan tidak memotong kredit.[2]
- Catat origin HTTPS yang akan mengirim permintaan ke wallet, seperti
https://app.example.com. - Daftarkan host dari origin tersebut sebagai hostname pengembalian aplikasi Anda, atau gunakan domain white-label Anda.[2]
- Simpan kunci API di backend Anda: setiap panggilan Didit menyertakan
x-api-keydan dilakukan di sisi server.
Wallet menolak permintaan yang dibuat dari origin selain yang Anda gunakan di awal, sehingga origin bukanlah detail yang bisa diperbaiki belakangan.[2] Didit menerima Google Wallet di lima negara.
| Negara | Nilai API | Kredensial yang dapat dibagikan pengguna |
|---|---|---|
| Amerika Serikat | USA | ID pass dari paspor, surat izin mengemudi seluler dari negara bagian AS yang didukung |
| Inggris Raya | GBR | ID pass dari paspor |
| Brasil | BRA | ID pass dari paspor |
| Singapura | SGP | ID pass dari paspor |
| Taiwan | TWN | ID pass dari paspor |
Negara dan nilai API untuk Google Wallet di Didit.[1][2]
Opsi 1: alur hosted
Dalam alur hosted, Google Wallet adalah salah satu metode tambahan dalam langkah ID Verification pada suatu workflow. Di konsol, buka workflow, masuk ke ID Verification, pilih negara yang didukung, dan aktifkan Google Wallet di antara wallet yang diterima. Melalui API, konfigurasi ini berupa blok wallet per negara:
{"USA": {"document": {"enabled": true}, "wallet": {"enabled": true, "providers": ["google_wallet"], "on_failure": "fallback_to_document"}}}
wallet.providers adalah daftar penerimaan, bukan pemeringkatan: pengguna memilih dari opsi apa pun yang Anda terima.[1] wallet.on_failure menentukan apa yang terjadi jika langkah wallet tidak berakhir dengan hasil terverifikasi.
1Buat sesi
Backend Anda memanggil Sessions API dengan workflow tersebut.
2Didit memeriksa browser
Metode ini hanya ditawarkan jika browser dan perangkat dapat mengirim permintaan ke wallet.
Pengguna membagikan ID digital
Terverifikasi
Atribut yang ditandatangani masuk ke sesi.
Ikuti on_failure
Pengambilan dokumen, atau ID Verification yang ditolak.
3Baca keputusan
Webhook atau hasil sesi, di backend Anda.
Alur hosted dengan Google Wallet sebagai metode pertama.
Menyematkan alur hosted dalam iframe
Jika alur hosted terbuka di dalam halaman Anda sendiri, browser harus diizinkan untuk mengirim permintaan ke wallet dari dalam frame. Gunakan Web SDK 0.5.1 atau yang lebih baru, atau tambahkan digital-credentials-get ke atribut allow pada iframe.[1][5]
Perhatian
Tanpa digital-credentials-get, browser menolak permintaan wallet di dalam iframe.
Apa yang ditampilkan alur hosted kepada pengguna Anda
Tidak ada pengalihan. Pengguna mengonfirmasi pada dialog wallet milik browser atau Android, yang menampilkan nama dan logo perusahaan Anda. Pada browser desktop, browser membuat kode QR sendiri sehingga pengguna dapat merespons dari wallet di ponsel mereka.[1][2] Tombol tersebut bertuliskan "Verify with digital ID", karena wallet Android apa pun yang kompatibel dapat merespons, dan tombol tersebut memuat ikon wallet generik.
Langkah 1
Pada langkah ID, pengguna memilih opsi berlabel "Verify with digital ID".
1Pengguna memilih opsi ID digital.
Langkah 2
Browser atau Android membuka dialog wallet-nya sendiri dengan nama dan logo Anda, dan pengguna menyetujui berbagi data di ponsel mereka.
2Dialog wallet tersebut milik browser atau Android.
Langkah 3
Jika pengguna menutup dialog, halaman akan menampilkan "Your wallet did not finish" dan menawarkan "Try again" atau "Scan your ID instead".
3Dialog yang dibatalkan mengarah ke percobaan ulang atau pemindaian dokumen.
Langkah-langkah dalam kata-kata. Sebuah skema, bukan tangkapan layar nyata; label dalam tanda kutip berasal dari alur hosted itu sendiri.
Opsi 2: API mandiri, langkah demi langkah
Dengan API mandiri, halaman atau aplikasi Android Anda mengajukan permintaan ke wallet secara langsung melalui W3C Digital Credentials API.[7] Tidak ada halaman yang di-host Didit dan tidak ada kode QR Didit.[2]
Pengguna mengetuk Bagikan
Permintaan Google Wallet mandiri. Kunci API tidak pernah meninggalkan backend Anda.
Langkah 1: mulai dengan origin Anda
Backend Anda memanggil POST /v3/id-verification/wallets/google-wallet/ dengan x-api-key, Idempotency-Key, dan body JSON yang memuat country serta origin. Anda dapat menambahkan vendor_data (referensi pelanggan Anda, hingga 2.000 bita UTF-8) dan metadata.[2][3]
{"country": "USA", "origin": "https://app.example.com", "vendor_data": "your-customer-reference"}
Respons membawa request_id, wallet_verification.interaction = "digital_credentials", dan next_action.type = "request_digital_credential". Teruskan next_action.digital_credentials.request ke halaman.
Langkah 2: ajukan permintaan ke wallet dalam gestur pengguna
Panggil navigator.credentials.get({digital: request}) dari handler klik tombol "Verify with digital ID" Anda, pada origin tempat Anda memulai. Panggilan harus berjalan dalam gestur pengguna, jadi jangan tempatkan langkah asinkron antara klik dan panggilan: ambil permintaan tersebut sebelum klik.[2] Tampilkan tombol hanya jika browser dapat melakukan ini, misalnya saat "DigitalCredential" in window bernilai true.
Catatan
Dialog yang dibatalkan akan ditolak dengan NotAllowedError atau AbortError; NotSupportedError berarti browser ini tidak dapat mengirim permintaan ke wallet. Tangani pembatalan dengan percobaan ulang dan rute dokumen Anda; jika browser tidak dapat mengirim permintaan ke wallet, sembunyikan opsi tersebut.[2]
Langkah 3: kirim respons wallet
Kirim apa yang dikembalikan oleh wallet, {protocol, data}, ke backend Anda. Dari sana, panggil POST /v3/id-verification/wallets/verifications/{request_id}/response/ dengan body {"response": {...}}. Kirim sekali: pengiriman kedua mengembalikan verifikasi yang sudah diputuskan.[2][4]
Di balik panggilan tersebut, Didit memeriksa tanda tangan penerbit terhadap akar penerbit tepercaya, setiap nilai yang dikembalikan terhadap digest bertanda tangan, dan tanda tangan perangkat atas origin Anda serta permintaan ini.[4]
Aplikasi Android
Aplikasi Android native menggunakan Jetpack Credential Manager dengan permintaan yang sama.[2][8] Buat GetDigitalCredentialOption dari next_action.digital_credentials.request, panggil getCredential, dan kirim credentialJson yang dikembalikan ke backend Anda sebagai body response.[2]
Origin-nya berbeda. Alih-alih origin HTTPS, kirim android:apk-key-hash: yang diikuti oleh SHA-256 base64 dari sertifikat penandatanganan aplikasi Anda, tanpa padding.[2]
| Error | Lokasi | Tindakan |
|---|---|---|
origin_invalid | Mulai, 400 | Kirim origin HTTPS atau origin aplikasi Android |
origin_not_allowed | Mulai, 400 | Daftarkan host sebagai hostname pengembalian |
not_a_digital_credentials_wallet | Kirim, 409 | Verifikasi ini tidak menerima respons wallet |
Tiga error yang harus ditangani dalam integrasi mandiri.[2]
Menangani hasil dan webhook
Respons dari proses pengiriman adalah verifikasi yang telah diputuskan. Anda juga dapat membacanya dengan GET /v3/id-verification/wallets/verifications/{request_id}/, atau menerimanya di webhook status.updated dengan webhook_version: "v3". session_id pada webhook cocok dengan request_id, dan identitas wallet muncul dengan verification_method: "wallet".[2] Verifikasi tanda tangan webhook dan pastikan penangan bersifat idempoten: pengiriman yang gagal akan dicoba kembali.
| Bidang | Informasi yang diberikan |
|---|---|
full_name, date_of_birth | Bidang identitas ternormalisasi pada hasil verifikasi ID |
wallet_verification.attributes | document_number, document_expiry_date, dan klaim lain yang dibagikan |
signature_valid | Penilaian Didit atas asersi yang ditandatangani, yang diperiksa di dalam Didit dan tidak dikembalikan |
assurance | cryptographic: buktinya adalah kredensial yang ditandatangani |
| Tingkat jaminan | Substansial |
portrait | null: Google Wallet tidak membagikan foto wajah, sehingga tidak ada pencocokan wajah terhadapnya |
Hal yang dikembalikan oleh verifikasi Google Wallet yang selesai. Kewarganegaraan hanya dikembalikan untuk ID pass.[1]
Kredensial yang gagal bukan respons kesalahan. Ini adalah verifikasi yang telah diputuskan dengan hasil failed.[2] Dalam alur hosted, hasil yang sama menentukan wallet.on_failure.
| Hasil | Arti | Ditagih |
|---|---|---|
verified | Pengguna membagikan ID dan atribut yang ditandatangani terbukti valid | Ya |
cancelled | Pengguna membatalkan dialog wallet | Tidak |
timeout | Jendela proses masuk kedaluwarsa (bawaan 10 menit untuk wallet) | Tidak |
failed | Proses masuk tidak selesai atau asersi tidak lolos pemeriksaan | Tidak |
Hasil wallet dan penagihan.[1]
Perhatian
Kembalinya pengguna melalui browser atau nilai yang dikirim oleh halaman Anda sendiri bukan bukti identitas. Setujui akun hanya berdasarkan hasil verified yang sudah selesai dan dibaca backend Anda dari Didit, melalui API atau webhook yang ditandatangani.[2]
Menghubungkan fallback dokumen
Tidak semua orang memiliki ID digital, dan tidak semua browser dapat mengirim permintaan ke wallet. Alur hosted menyembunyikan metode tersebut jika browser tidak dapat mengirim permintaan, dan tetap menyediakan pengambilan dokumen.[1] Dengan on_failure diatur ke fallback_to_document, upaya wallet yang dibatalkan, kedaluwarsa, atau gagal akan mengarahkan pengguna ke pengambilan dokumen dalam sesi yang sama. Dengan decline, sesi berakhir dengan ID Verification yang ditolak. Jika pengambilan dokumen dinonaktifkan untuk negara tersebut, fallback_to_document juga akan ditolak, karena tidak ada tujuan fallback.[1]
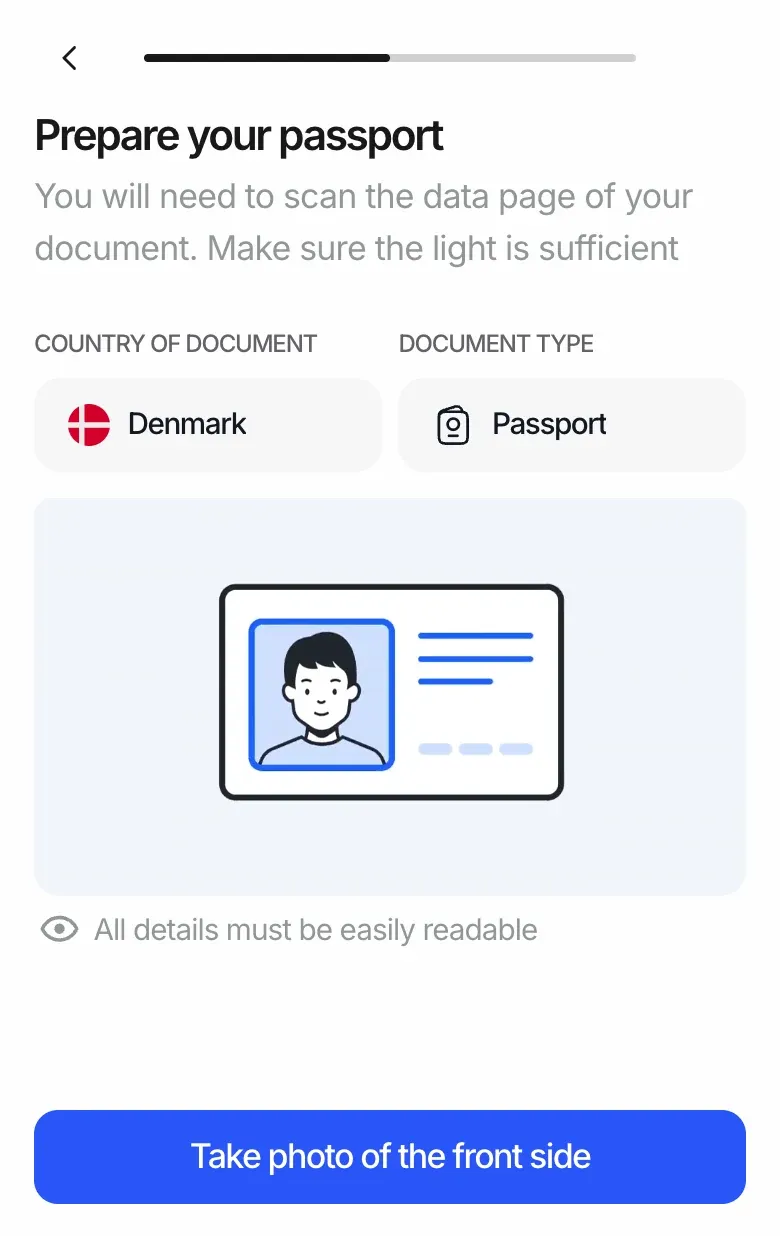
Langkah pengambilan dokumen yang dijangkau pengguna setelah "Scan your ID instead".
Pada API mandiri langkah ini menjadi bagian Anda: tawarkan pemeriksaan dokumen ketika hasilnya bukan verified.
Pengujian di sandbox
Aplikasi sandbox menjalankan langkah-langkah yang sama seperti produksi dengan wallet simulasi. Respons memuat simulated: true, respons apa pun yang dikirimkan menentukan verifikasi, dan tidak ada kredit yang dipotong. Persetujuan yang disimulasikan adalah data sampel, bukan identitas terverifikasi.[2]
sandbox_scenario | Yang diuji |
|---|---|
wallet_cancelled | Percobaan ulang dan fallback Anda saat pengguna membatalkan |
wallet_timeout | Permintaan kedaluwarsa |
wallet_provider_error | Wallet yang tidak selesai |
Skenario sandbox. Aplikasi produksi menolak sandbox_scenario.[2]
Beralih ke produksi: Register with Google
Setiap aplikasi produksi didaftarkan ke Google satu kali. Konsol menampilkan "Works in sandbox now. Register with Google before going live." pada aplikasi sandbox. Sebelum aplikasi produksi terdaftar, upaya menyimpan workflow yang mengaktifkan Google Wallet akan ditolak dengan "Register this application with Google before enabling Google Wallet."[1]
1Buka langkah ID Verification
Di konsol, temukan baris Google Wallet dari negara yang didukung.
2Pilih Register with Google
Dialog "Register with Google Wallet" terbuka. Hanya Admin yang dapat mengirimkannya.
3Isi lima kolom
Nama entitas hukum, nama yang ditampilkan di Google Wallet, logo persegi, URL kebijakan privasi, dan tujuannya.
4Terdaftar
Label status berubah dari Needs registration ke Registering lalu ke Registered.
Penyiapan satu kali ini membutuhkan waktu sekitar satu menit; konsol menyatakan biasanya siap dalam beberapa menit.[1]
Dialog tersebut menjelaskan langkah ini dalam satu baris: "Didit registers your company with Google as your verifier. Google needs this once before your users can share their Google Wallet ID with you." Nama yang ditampilkan di Google Wallet dapat memuat hingga 64 karakter; logonya berupa PNG atau JPG persegi berukuran minimal 256 x 256 px. Dialog tersebut juga menampilkan pratinjau apa yang akan dibagikan pengguna.
Cara Didit membantu Anda menerima Google Wallet ID
Didit menjalankan permintaan wallet, pendaftaran Google, pemeriksaan, dan fallback di balik satu API, bersama wallet ID digital lain yang didukungnya. Verifikasi Google Wallet ID berbiaya $0.20 per verifikasi yang selesai pada harga katalog. Proses masuk yang dibatalkan, kedaluwarsa, ditolak, atau tidak lengkap tidak dikenai biaya, dan fallback dokumen merupakan pemeriksaan terpisah yang ditagih berdasarkan harga verifikasi dokumen (penetapan harga).[6] Di konsol: Workflows, ID Verification, Countries, Wallets accepted.
Didit menyediakan
- Permintaan wallet yang ditandatangani dan pendaftaran Google
- Pemeriksaan penerbit, digest, dan tanda tangan perangkat
- Alur hosted, sandbox, dan fallback dokumen
- Verifikasi yang telah diputuskan melalui API dan webhook
Tetap di pihak Anda
- Origin, hostname pengembalian, dan kunci API Anda
- Tombol, percobaan ulang, dan teks pada UI Anda sendiri
- Negara dan hasil mana yang Anda terima
- Keputusan penerimaan pengguna dan kebijakan kepatuhan Anda
Tambahkan Google Wallet ke pendaftaran Anda
Bangun di sandbox hari ini, daftarkan aplikasi Anda ke Google sekali, dan bayar hanya untuk pemeriksaan yang selesai.
Poin-poin penting
- Sandbox tidak memerlukan pendaftaran; setiap aplikasi produksi didaftarkan ke Google sekali, dari konsol.
- Alur hosted menawarkan "Verify with digital ID" hanya jika fitur tersebut berfungsi dan tetap menyediakan pengambilan dokumen sebagai fallback.
- Dalam iframe, izinkan
digital-credentials-getatau gunakan Web SDK 0.5.1 atau yang lebih baru. - Hanya hasil
verifiedyang selesai dan dibaca dari backend Anda yang merupakan bukti identitas.
Pertanyaan yang sering diajukan
Apakah saya memerlukan workflow untuk menggunakan Google Wallet?
Tidak. API mandiri tidak memerlukan workflow dan tidak memerlukan workflow_id. Alur hosted menggunakan workflow, tempat Google Wallet diaktifkan per negara.
Origin apa yang saya kirimkan untuk aplikasi Android?
Kirimkan android:apk-key-hash: diikuti dengan base64 SHA-256 dari sertifikat penandatanganan aplikasi Anda, tanpa padding. Situs web mengirimkan origin HTTPS dari halamannya.
Mengapa permintaan wallet gagal di dalam iframe saya?
Browser menolak permintaan kecuali iframe mengizinkannya. Tambahkan digital-credentials-get ke atribut allow pada iframe, atau gunakan Web SDK 0.5.1 atau versi yang lebih baru.
Bisakah saya mengirimkan respons wallet dua kali?
Respons dikirimkan sekali. Pengiriman kedua mengembalikan verifikasi yang sudah diputuskan.
Seperti apa tampilan kredensial yang gagal di API?
Ini adalah verifikasi yang telah diputuskan dengan hasil failed, bukan respons error. Dalam alur hosted, ini mengikuti wallet.on_failure.
Bagaimana cara melakukan pengujian tanpa Google Wallet ID yang sebenarnya?
Gunakan aplikasi sandbox. Ini mensimulasikan langkah yang sama, mengembalikan simulated: true, tidak memotong kredit, dan sandbox_scenario menguji kegagalan.
Bagaimana webhook mengidentifikasi verifikasi wallet?
session_id dari webhook status.updated cocok dengan request_id dari API wallet, dan identitas wallet memuat verification_method: "wallet". Gunakan webhook_version: "v3" dan verifikasi tanda tangannya.
Apa yang terjadi jika origin halaman saya berbeda dari origin yang saya gunakan saat memulai?
Wallet menolak permintaan tersebut. Mulai verifikasi dengan origin persis yang akan mengirim permintaan ke wallet, dan daftarkan host-nya sebagai hostname pengembalian aplikasi Anda.
Sumber
- Digital ID wallets: Google Wallet, failure and fallback, pricing, dokumentasi Didit, dibaca 20 November 2026.
- Digital ID wallet APIs: Digital Credentials wallets (Google Wallet), webhooks, sandbox, dokumentasi Didit, dibaca 20 November 2026.
- Referensi API: Google Wallet, dokumentasi Didit, dibaca 20 November 2026.
- Kirimkan respons digital ID wallet, dokumentasi Didit, dibaca 20 November 2026.
- Integrasi iframe in-context, dokumentasi Didit, dibaca 20 November 2026.
- Penetapan harga, dokumentasi Didit, dibaca 20 November 2026.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 3 Oktober 2025.
- Verifikasi kredensial digital, Android Developers.
Pola yang sama juga berlaku untuk verifikasi eID. Untuk melihat setiap wallet yang dapat Anda terima, mulailah dari wallet ID digital di Didit.
Terima Google Wallet ID dengan Didit
Aktifkan Verify with digital ID dalam workflow, atau panggil API wallet dari halaman Anda sendiri.
Artikel terkait
- Google Wallet ID vs verifikasi dokumen ID: kapan menggunakan yang mana
- Penjelasan Digital Credentials API: cara situs web mengakses ID wallet
- Terima Google Wallet ID di alur onboarding: panduan integrasi
- Google Wallet ID pass: apa yang diterima bisnis dan wilayah berlakunya
- Verifikasi ID Google Wallet kini aktif di Didit
- 7 Platform Perangkat Lunak eIDAS Terbaik di tahun 2026