
Digital Credentials APIの解説:WebサイトがIDウォレットにアクセスする仕組み
企業向けW3C Digital Credentials APIの解説。リダイレクトなしでWebサイトがウォレットにIDを要求する仕組み、2026年のブラウザ対応状況、クロスデバイスQR、プライバシー、iframe、およびDiditがGoogle Walletで本APIを活用する方法を説明します。
要点
Digital Credentials APIは、ウェブサイトが1回の呼び出し(digitalメンバーを含むnavigator.credentials.get())でデジタルウォレットに本人確認データを要求できるようにするW3CブラウザAPIです。ブラウザとOSがウォレットのプロンプトを表示し、ウォレットが署名および暗号化されたレスポンスを返します。[1][2]
- Googleが2025年10月3日に発表したとおり、Chromeはバージョン141からこれをデフォルトで有効化しています。Safari 26はISO mdocリクエストに対してこれをサポートしています。[2][3]
- リダイレクトも自前のQRコードも不要で、OpenID4VPまたはISO/IEC 18013-7 Annex Cのリクエストを伝送します。[1]
- Diditはこれを使用して、5か国でGoogle WalletのデジタルIDを受け入れています。[8]
オンラインで本人確認を行うことは、長らく身分証明書の写真とセルフィーを意味していました。スマートフォンのウォレット内のデジタルIDはそれを変えますが、ウェブサイトには依然としてウォレットに安全にアクセスする方法が必要です。Digital Credentials APIはその架け橋となります。
本ガイドでは、プロダクトマネージャーやアーキテクト向けにこのAPIについて解説します。リクエストの流れ、現時点で動作する環境、クロスデバイス共有、プライバシー、iframe、そしてDiditがGoogle Walletにどのように活用しているかを説明します。プロトコルの内部仕様についてはOpenID4VP検証者ガイドを、クレデンシャル形式についてはSD-JWT VCとmdocの比較を参照してください。
Digital Credentials APIとは
Digital Credentials APIは、W3C Federated Identity Working Groupの仕様です。最新バージョンは勧告トラックにある2026年11月19日付けの作業草案(Working Draft)です。[1] この仕様は、ブラウザが「運転免許証や政府発行の身分証明カードなどのデジタルクレデンシャルの提示および発行を仲介する」ことを可能にするAPIを定義しています。これはCredential Management Level 1を基盤として構築されており、「クレデンシャル形式に依存しないように設計」されています。[1]
実務上、これはウェブサイトがパスキーで既に使っているブラウザ呼び出しに、クレデンシャルの種類を1つ追加するものです。オリジントライアル中、このAPIはnavigator.identity.get()にありましたが、Chromeは正式リリース時にnavigator.credentials.get()へ移しました。[2] このAPIはリクエストをウォレットに渡し、レスポンスを返す役割だけを担います。中身は下位のプロトコルに属します。
| レイヤー | 機能 | 例 |
|---|---|---|
| ブラウザAPI | ページからのリクエストを伝送し、レスポンスを返送する | W3C Digital Credentials API |
| 提示プロトコル | ウォレットが理解するリクエストとレスポンスを定義する | OpenID4VP 1.0, ISO/IEC 18013-7 Annex C |
| クレデンシャル形式 | レスポンス内の署名付きデータ構造 | ISO mdoc, SD-JWT VC |
| プラットフォーム | 応答可能なウォレットを検索し、選択画面を表示する | Android Credential Manager, iOS |
| ウォレット | クレデンシャルを保持し、ユーザーに確認を求め、回答に署名する | Google Wallet |
1回のDigital Credentials API呼び出しを支えるスタック。[1][2][4]
Digital Credentials APIリクエストのフロー
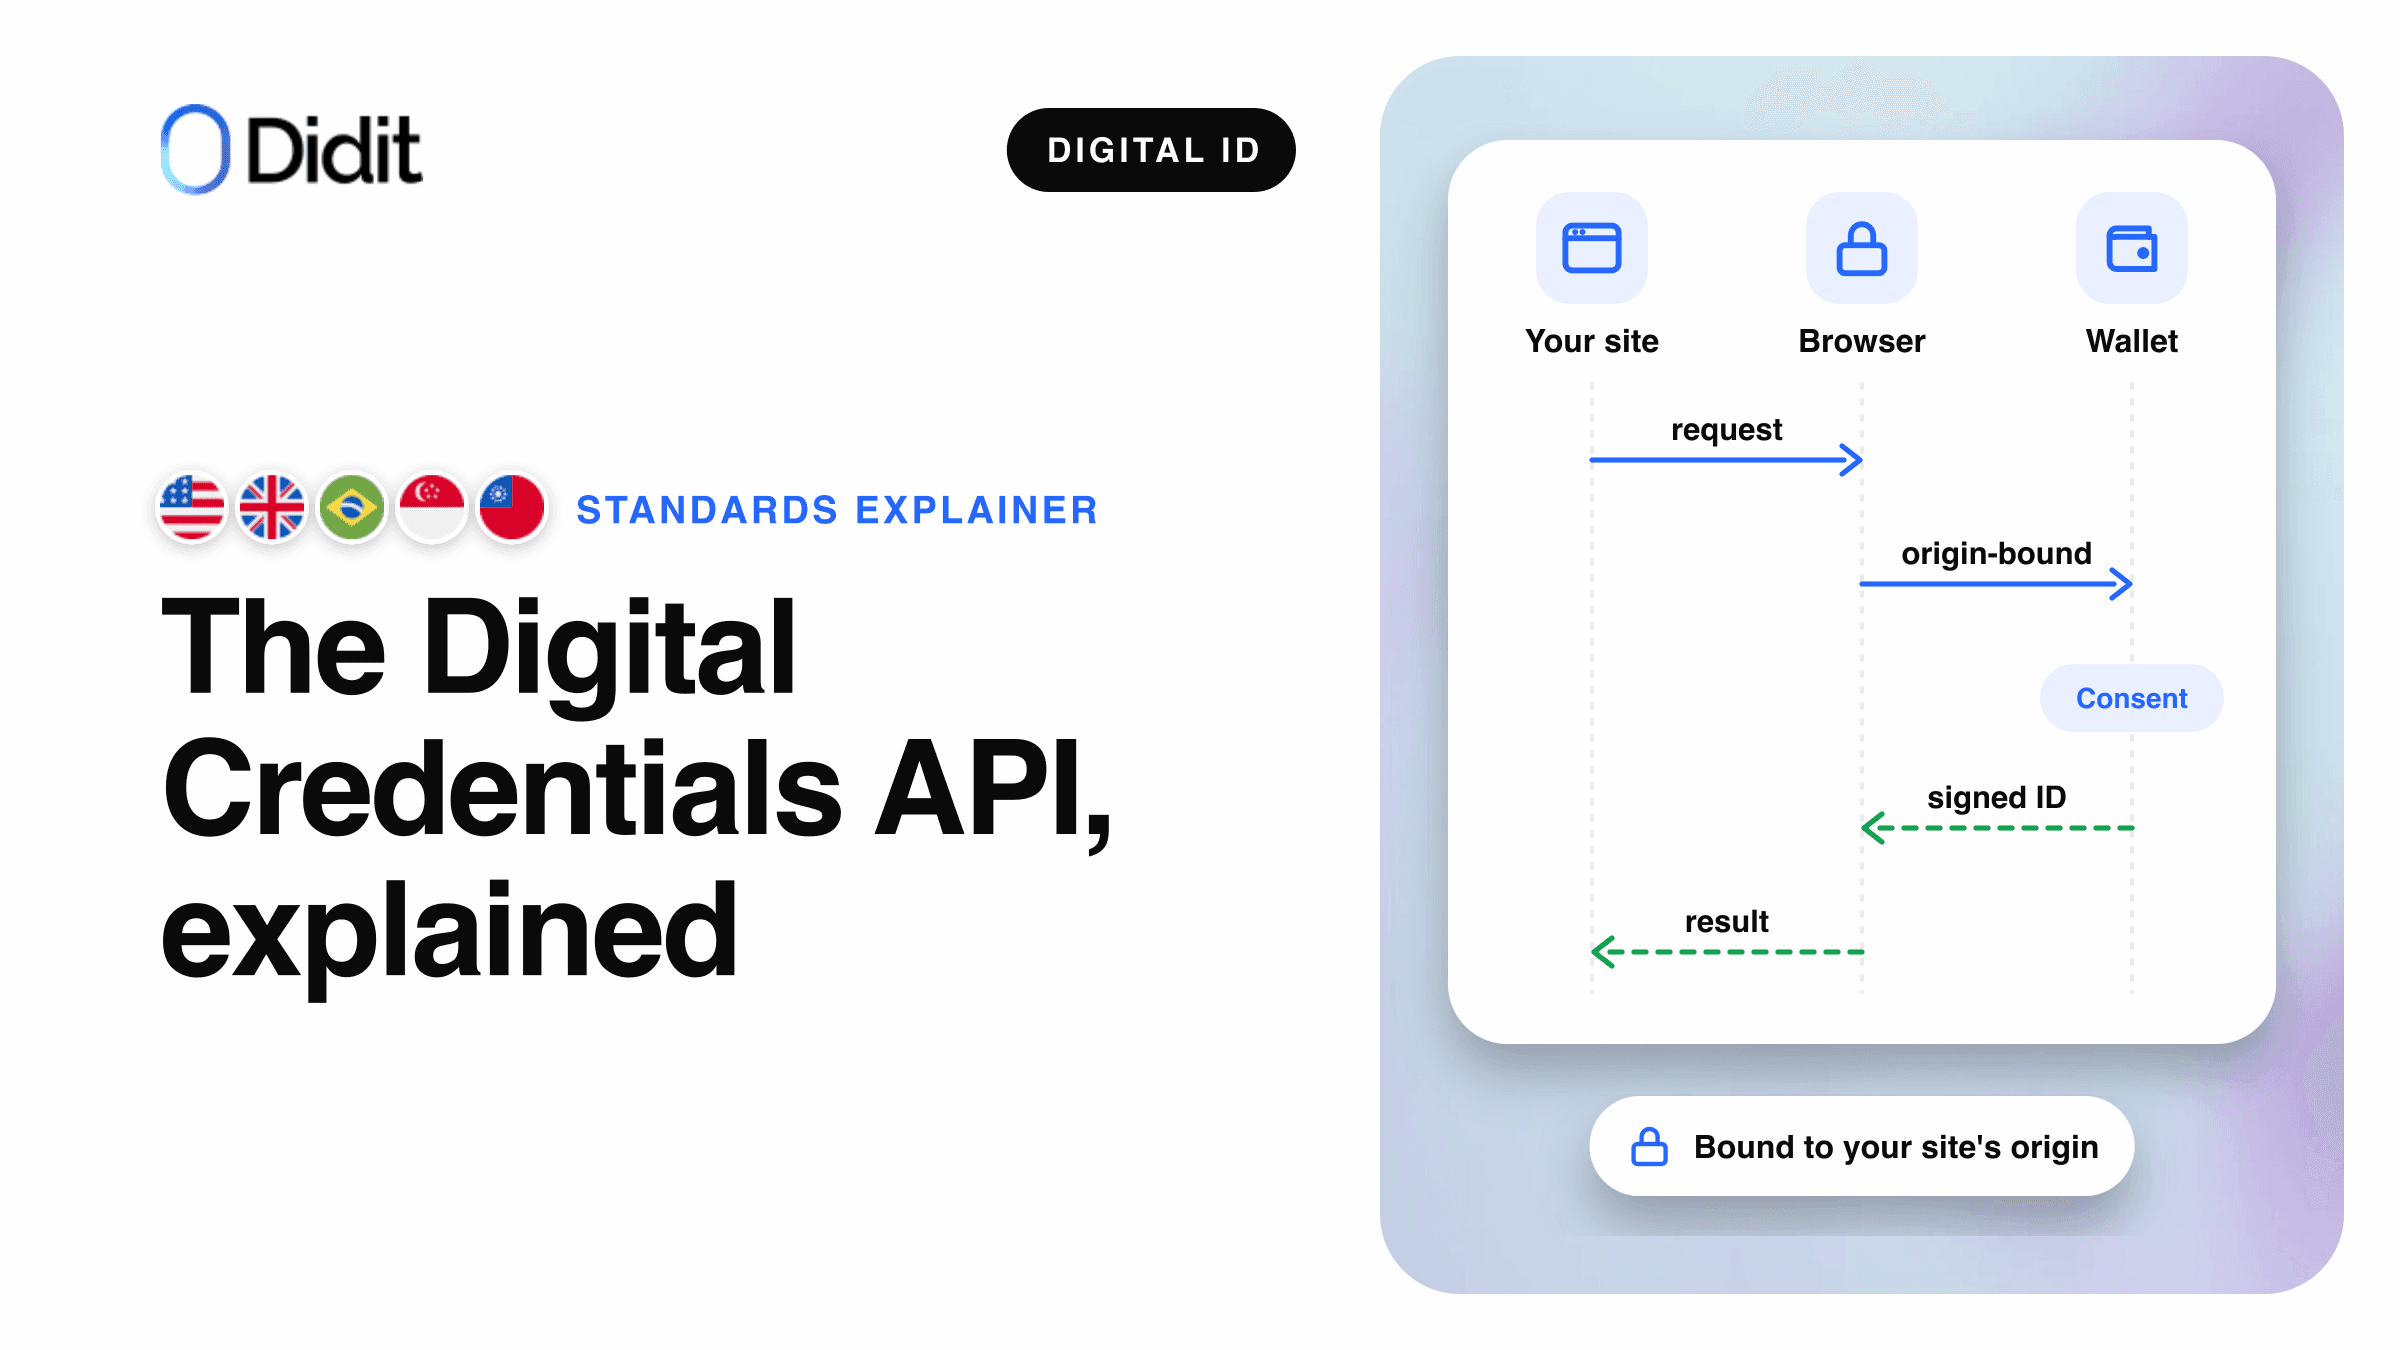
検証は、ページからウォレットへ、そしてウォレットから戻る1回の往復で完了します。サーバーがリクエストを生成し、ページがクリック時にブラウザへ渡し、暗号化された応答がサーバーに戻って検証されます。[2][6]
ブラウザがオリジンを追加し、選択画面を表示
ユーザーが確認して承認
復号し、署名を検証
Digital Credentials APIによる同一デバイスでの提示(簡略図)。[1][2][6]
各リクエストはプロトコルを指定し、そのプロトコルに応じたdataオブジェクトを保持します。ブラウザは仕様書の表にあるすべての提示プロトコルをサポートする必要があります。[1]
| 識別子 | プロトコル | リクエストの形式 |
|---|---|---|
openid4vp-v1-unsigned | OpenID4VP 1.0 | 未署名リクエスト |
openid4vp-v1-signed | OpenID4VP 1.0 | 署名済みリクエスト |
openid4vp-v1-multisigned | OpenID4VP 1.0 | 複数当事者による署名済みリクエスト |
org-iso-mdoc | ISO/IEC 18013-7:2025 Annex C | ISO mdocリクエスト |
W3Cレジストリの提示プロトコル、2026年11月19日付作業草案。[1]
ボタンを表示する前に、ページはtypeof DigitalCredentialおよびDigitalCredential.userAgentAllowsProtocol()を確認します。[2][3] 応答は暗号化されたdataペイロードを含むDigitalCredentialオブジェクトとして返され、ページはこれを自社のバックエンドに転送します。[2] リクエスト構文とレスポンスモードはプロトコルの問題であり、OpenID4VP検証者ガイドで扱っています。
リダイレクトが存在しない理由
このAPIが登場する以前、ウェブサイトがウォレットに到達するにはユーザーをページから離れさせる必要がありました。リダイレクトを使うか、アプリに渡すカスタムURI(デスクトップではQRコードとして表示されることが多い)を使う方法です。Digital Credentials APIはユーザーを貴社ページにとどめたまま、同じタブに応答を返します。[2]
従来のルート
リダイレクトまたはカスタムURI
- ユーザーは貴社のページを離れ、アプリまたはホスト型ページに移動します
- 貴社のページがデスクトップ上で独自のQRコードを描画します
- ウォレットはリクエスト内容から要求元を把握します
- ウォレットごとに独自のリンク形式が必要です
スキーム固有
ブラウザを介したルート
Digital Credentials API
- ユーザーは貴社のページ上にとどまり、ブラウザがプロンプトを表示します
- ブラウザがデスクトップ上でQRコードを描画します
- ブラウザ自身が要求元のオリジンを特定します
- 1回の呼び出しで、プラットフォームが見つけた任意のウォレットに対応します
W3C Digital Credentials
APIの導入前および導入後における、ページからウォレットへのアクセス方法。[1][2]
最も重要な違いはオリジンです。仕様では、ブラウザがページから提供されたものではなく「ドキュメントのオリジンに関する独自の判断」を使用することを義務付けており、これにより「ユーザーに表示される当事者」はブラウザが確認したものになります。[1] 署名付きのOpenID4VPリクエストには想定されるオリジンを記載することもでき、Googleのガイドでは「リレー攻撃を防ぐため」にこれを設定しています。[6] 当社のリライングパーティ向けガイドで説明しているとおり、EUウォレットのアーキテクチャもデバイス間のカスタムURIフローについて同様の点を指摘しています。
2026年後半におけるブラウザおよびプラットフォームの対応状況
対応状況はブラウザ、オペレーティングシステム、およびリクエストのプロトコルによって異なります。この表は2026年11月20日時点で確認した公開情報源を反映しています。
| ブラウザまたはプラットフォーム | 対象環境 | 提示 | プロトコル | 情報源 |
|---|---|---|---|---|
| Chrome | Android、Windows、macOS、Linux、ChromeOS | バージョン141(2025年10月3日)からデフォルトで有効 | OpenID4VPおよびAnnex C | Chrome、W3C CG[2][5] |
| Edge | Android、Windows、macOS | バージョン141以降 | OpenID4VPおよびAnnex C | W3C CG[5] |
| Safari | iOS 26、iPadOS 26、macOS 26 | 対応 | Annex C(org-iso-mdoc)のみ | WebKit、W3C CG[3][5] |
| その他のiOSブラウザ | iOS 26 | Safariと同様にWebKitで動作 | Annex Cのみ | Chrome、W3C CG[2][5] |
| Firefox | macOS | バージョン149以降 | Annex Cのみ | W3C CG[5] |
| Firefox | Android、Windows、Linux | 開発中 | 未対応 | W3C CG[5] |
| Androidアプリ | Android 9(APIレベル28)以降 | Credential Manager | Google Wallet向けOpenID4VP | Android、Google[4][6] |
W3C CG = W3C Web Identity and Credentials Adoption Community Groupの対応状況表。[5]
ユーザー側にも互換性のあるデバイスが必要です。Google Play services 24.0以降を搭載したAndroid、またはiOS 26以降に加え、当該APIに対応したウォレットアプリが求められます。[2] Google Walletは、Android 9以降でOpenID4VP 1.0を介してISO mdocベースのデジタルIDに対応します。[6] WebKitは、iOSアプリ内のWebビューであるWKWebView内ではまだ動作しないと注記しています。[3] また、macOS上のChromeからQRコードをスキャンする際、OpenID4VPとAnnex Cが混在するリクエストを行うとiOS側が無限ローディング状態のままになる既知の問題も挙げられています。[3]
注記
対応状況はリリースごとに変化します。実行時に機能とプロトコルを検出し、それ以外のユーザー向けに別の経路を維持してください。
同一デバイスおよびクロスデバイス
ウォレットが同一デバイス上にある場合、Androidは一致するクレデンシャルの選択画面を表示します。そうでない場合、ブラウザはスマートフォンで続行する選択肢を提示します。[2][7]
1ページがクリック操作内でAPIを呼び出します
どの場合も同じリクエストです。
一致するクレデンシャルがこのデバイス上に存在します
同一デバイス
プラットフォームの選択画面にクレデンシャルが一覧表示され、ページの上に重なってウォレットが開きます。
クロスデバイス
ブラウザが独自のQRコードを表示し、スマートフォンがそれをスキャンしてBluetoothによる近接チェックに合格します。
2レスポンスが同じページに返されます
ブラウザを経由して暗号化されます。
ウォレットのプロンプトが表示される場所。[2][6]
Chromeは、QRコードのスキャンによってコンピュータとスマートフォン間に「安全でエンドツーエンドで暗号化された、フィッシング耐性のある接続」が確立され、Bluetooth Low Energy経由でCTAPプロトコルを用いてユーザーが物理的に存在し両方のデバイスを制御していることを確認すると説明しています。[2] GoogleはGoogle Walletについて2つの条件を追加しています。近くのデバイスを見つけるためにBluetoothがオンになっている必要があり、クロスデバイスフローは「パートナーがSigned Requestsを実装している場合にのみ利用可能」となります。[7]
貴社のページがQRコードを描画することはありません。制限はプラットフォーム側に由来します。iOSは別デバイス上のクレデンシャルからの提示に対応しておらず、macOSのSafariはAnnex Cリクエストしか渡さないため、SafariからOpenID4VPリクエストをAndroidのウォレットに届けることはできません。[5]
プライバシーとセキュリティ:APIが保護するもの
ドキュメント全体の画像ではなく、ウォレットはリクエストで指定されたクレームのみを発行者の署名付きで返します。Chromeはこの原則を「選択的開示」と呼び、ウェブサイトは「必要最小限の情報のみを受け取る」としています。[2]
| 保護内容 | 実務上の意味 | 情報源 |
|---|---|---|
| 選択的開示 | 要求された項目のみがウォレットから送信されます | Chrome[2] |
| ユーザージェスチャー | リクエストにはクリックが必要です。サイト側からバックグラウンドで、あるいは繰り返し要求することはできません | W3C[1] |
| 毎回行われる調停 | プラットフォームの選択画面がリクエストのたびにユーザーへ確認を求めます | W3C[1] |
| ブラウザが設定するオリジン | ページが他のサイトになりすますことはできません | W3C[1] |
| 暗号化されたレスポンス | 貴社のキー宛てに暗号化されます。復号できるのは貴社のサーバーだけです | W3C、Chrome[1][2] |
| 共有の承認 | Google Walletは共有前に生体認証、PIN、またはパターンの入力を要求します | Google[7] |
Googleは、クレデンシャル関連のデータを自社サーバーに保存しないと明記しています。[7] 同意画面はウォレット側で表示されます。Google Walletは検証者が提供した名前、ロゴ、プライバシーポリシーを表示するため、ユーザーは共有前に誰が要求しているのかを確認できます。[7]
有効な署名はデータの真正性を証明しますが、Chromeチームは開発者に対し、ユースケースにおいて「発行元が適切で信頼できることを検証しなければならない」と注意を促しています。[2] Googleのガイドに基づく、mdocレスポンスのサーバー側処理は以下のとおりです。[6]
- リクエストに対応するキーでレスポンスを復号します。
- 信頼できる発行元ルート証明書に対して、発行元の証明書チェーンを検証します。
- 返された各値を、署名されたダイジェストと照合して確認します。
- 貴社のオリジンに紐づくセッションに対するデバイス署名を検証します。
iframe内でのAPIの利用: digital-credentials-get
多くの検証フローは、顧客サイト上のiframe内で実行されます。仕様ではこのケースをdigital-credentials-getというポリシー制御機能でカバーしており、デフォルトの許可リストは'self'です。[1] 別のオリジンに属するページがこのAPIを呼び出せるのは、埋め込み側ページがiframeのallow属性によって許可を与えた場合のみです。[1]
<iframe src="https://verifier-service.example.com" allow="digital-credentials-get"></iframe>
注意点
パーミッションがない場合、ブラウザはiframe内でのウォレットリクエストを拒否し、ユーザーにプロンプトが表示されることはありません。iframe内でDiditのホスト型フローを使用する場合は、allow属性にdigital-credentials-getを追加するか、Web SDK 0.5.1以降を使用してください。[10]
現時点で対応しているウォレット
Androidではシステムが選択画面を表示し、どのクレデンシャルが表示されるかは、各ウォレットがCredential Managerにどのように登録しているかとリクエストによって決まります。[7] ChromeチームはGoogle Walletをアーリーアダプターと呼んでいます。[2]
注記
他のウォレットも同じ呼び出しに応答できるため、Googleは単一のウォレット名ではなく「デジタルIDで検証」のような汎用的なボタン表記を推奨しています。[7]
iOSでは、WebKitによるとこのAPIはApple WalletまたはIdentity Document Providerとして登録された他のアプリに到達します。[3] 欧州では、EUDI Walletアーキテクチャがリモート提示の経路としてDigital Credentials API経由のOpenID4VPおよびISO/IEC 18013-7を挙げています。登録側の詳細はEUDI Walletリライングパーティガイドで解説しています。
DiditがDigital Credentials API経由でGoogle Walletの受け入れを支援する方法
Diditは、デジタルIDウォレット製品の認証方式の1つとして、Google Wallet向けのDigital Credentials API検証者側機能を運用しています。Google Walletは、パスポートから作成されたIDパス、およびサポート対象の米国の州が発行するモバイル運転免許証向けに、米国、英国、ブラジル、シンガポール、台湾においてDiditの本番環境およびサンドボックスで利用可能です。[8] 製品の詳細: Google WalletによるID検証。コード: 連携ガイド。
- ホスト型フロー。ユーザーには「デジタルIDで検証」と表示され、リダイレクトなしでブラウザまたはAndroid独自のプロンプト内で確認します。この方法は、ブラウザが署名付きOpenID4VPリクエストを送信できる場合にのみ表示されます。それ以外の場合は書類確認が維持されます。[8][9]
- スタンドアロンAPI。Diditは、ページがクリック操作の中で
navigator.credentials.get()に渡すため、またはAndroidのCredential Managerに渡すための準備済みリクエストを返します。完全な手順は連携ガイドに記載されています。[9] - 検証項目。Diditは、信頼できる発行元ルートに対して発行元の署名を検証し、各値を署名済みダイジェストに対して検証し、オリジンとこのリクエストに対するデバイス署名を検証します。レスポンスはDidit向けに暗号化されます。[9]
- 結果。IDパスの場合、氏名、生年月日、書類番号、有効期限、発行国および発行機関、国籍が保証レベル「実質的(Substantial)」で取得されます。顔写真は共有されません。[8]
サンドボックスは登録不要です。本番アプリケーションはそれぞれ、コンソール(本人確認ステップ、対応国のGoogle Walletの行、Googleに登録)でGoogleに一度だけ登録します。所要時間は約1分で完了する1回限りの設定です。Google自身の検証者向けAPIは無料です。検証の実行に対するDiditの料金は完了した検証1件あたり$0.20で、キャンセル、期限切れ、拒否されたサインインには課金されません。料金をご覧ください。[7][8]
Diditが提供するもの
- 署名付きリクエストとGoogleへの登録
- 復号およびすべての署名とオリジンの検証
- 同一セッション内でのフォールバックとしての書類確認
貴社が管理するもの
- 貴社ページ上のボタンとユーザージェスチャー
- フローを埋め込む際のiframe権限
- オンボーディングの判定と貴社のポリシー
検証者を構築せずにGoogle WalletのIDを受け入れる
ワークフローでGoogle Walletを有効にし、サンドボックスでテストし、完了した検証に対してのみ支払います。
主な要点
- Digital Credentials APIは、
navigator.credentials.get()を通じてウォレットへのリクエストをやり取りするW3Cの作業草案です。 - ChromeとEdgeはOpenID4VPとAnnex Cをサポートしています。SafariはAnnex Cのみをサポートしています。
- ブラウザがオリジンを設定し、クロスデバイス用QRコードを描画します。
- iframe内では、埋め込み元のページが
digital-credentials-getを許可する必要があります。 - Diditはこれを5か国のGoogle WalletのID向けに使用しており、書類へのフォールバックを備えています。
よくある質問
Digital Credentials APIとは何ですか。
ウェブサイトがnavigator.credentials.get()を介して、ウォレットに政府発行IDなどのデジタルクレデンシャルを要求できるようにするW3CブラウザAPIです。ブラウザとオペレーティングシステムがウォレットのプロンプトを表示します。[1][2]
どのブラウザがDigital Credentials APIをサポートしていますか。
ChromeはAndroidおよびデスクトップのバージョン141以降でデフォルトで有効になっており、Edgeはバージョン141以降でサポートしています。Safari 26はISO mdocリクエストに対してのみサポートし、FirefoxはmacOSのバージョン149以降でサポートしており、これもAnnex Cのみを対象としています。2026年11月20日時点の情報です。[2][3][5]
Digital Credentials APIはiPhoneで動作しますか。
iOS 26上のSafariはISO mdoc(Annex C)リクエスト向けにこのAPIをサポートしており、すべてのiOSブラウザが同じエンジンを使用しています。DiditのGoogle Wallet方式は署名付きOpenID4VPリクエストを使用し、ホスト型フローはブラウザがリクエストを送信できる場合にのみこの方式を表示するため、iPhoneではウォレットの選択肢は非表示となり、書類確認が使用されます。[3][5][8]
Digital Credentials APIはOpenID4VPと同じですか。
いいえ。このAPIはブラウザのチャネルです。OpenID4VPは、ISO/IEC 18013-7 Annex Cと並び、このチャネルを経由するプロトコルの1つです。リクエスト側がプロトコルを指定し、ウォレットはそのプロトコルで応答します。[1]
使用するにはオリジントライアルが必要ですか?
いいえ。Googleが2025年10月3日に発表したとおり、Chromeはバージョン141からこのAPIをデフォルトで有効化します。トライアルコードはnavigator.identity.get()からnavigator.credentials.get()へ移行する必要があります。[2]
なぜこのAPIにはユーザージェスチャーが必要なのですか?
仕様で一時的なアクティベーション(transient activation)が要求されるため、サイトが密かに、または繰り返しクレデンシャルを要求することはできません。クリックハンドラーからAPIを呼び出してください。ユーザージェスチャー外からの呼び出しは失敗します。[1]
独自のQRコードなしで、クロスデバイス共有はどのように機能しますか?
ブラウザがQRコードを描画し、Bluetoothチェックでスマートフォンが近くにあることを確認し、ウォレットが暗号化接続経由で応答します。Google Walletではこれに署名付きリクエストが必要です。[2][7]
どのウォレットがDigital Credentials APIに応答しますか?
現在はGoogle Walletに加え、Credential Manager経由の他のAndroidウォレットが応答します。iOSでは、Safariが登録済みのIdentity Document Providerにアクセスします。[3][7]
Digital Credentials APIは無料で使用できますか?
はい。これはブラウザの標準規格であり、Googleは自社のGoogle Wallet APIが無償であるとしています。検証者側の運用は別です。Diditは完了した検証に対してのみ課金します。[7][8]
出典
- Digital Credentials、W3C Federated Identity Working Group、Working Draft、2026年11月19日。
- Digital Credentials API: Secure and private identity on the web、Chrome for Developers、2025年10月3日。
- WebKit Features in Safari 26.0、WebKit blog、Digital Credentials APIセクション。
- Request a digital credential、Android Developers。
- Ecosystem support、digitalcredentials.dev、W3C Web Identity and Credentials Adoption Community Group、2026年11月20日閲覧。
- Accepting IDs from Google Wallet online、Google for Developers。
- Verify digital IDs with Google Wallet、Google for Developers。
- Digital ID wallets、Diditドキュメント。
- Digital ID wallets standalone API、Diditドキュメント。
- In-context iframe、Diditドキュメント。
Digital Credentials APIはウォレット確認を1回のブラウザ呼び出しにまとめますが、難しいのは検証者側です。Diditが対応しているすべてのウォレットについてはデジタルIDウォレットのページを、各国のeIDについてはeID検証をご覧ください。