
온보딩 플로우에서 Google Wallet ID 적용하기: 연동 가이드
Didit으로 Google Wallet ID를 수용하는 방법: 샌드박스 테스트, 1회 Google 등록, 호스팅 플로우 또는 독립형 API, Android 앱, 문서 대체 수단 및 검증된 결과 확인 방법.
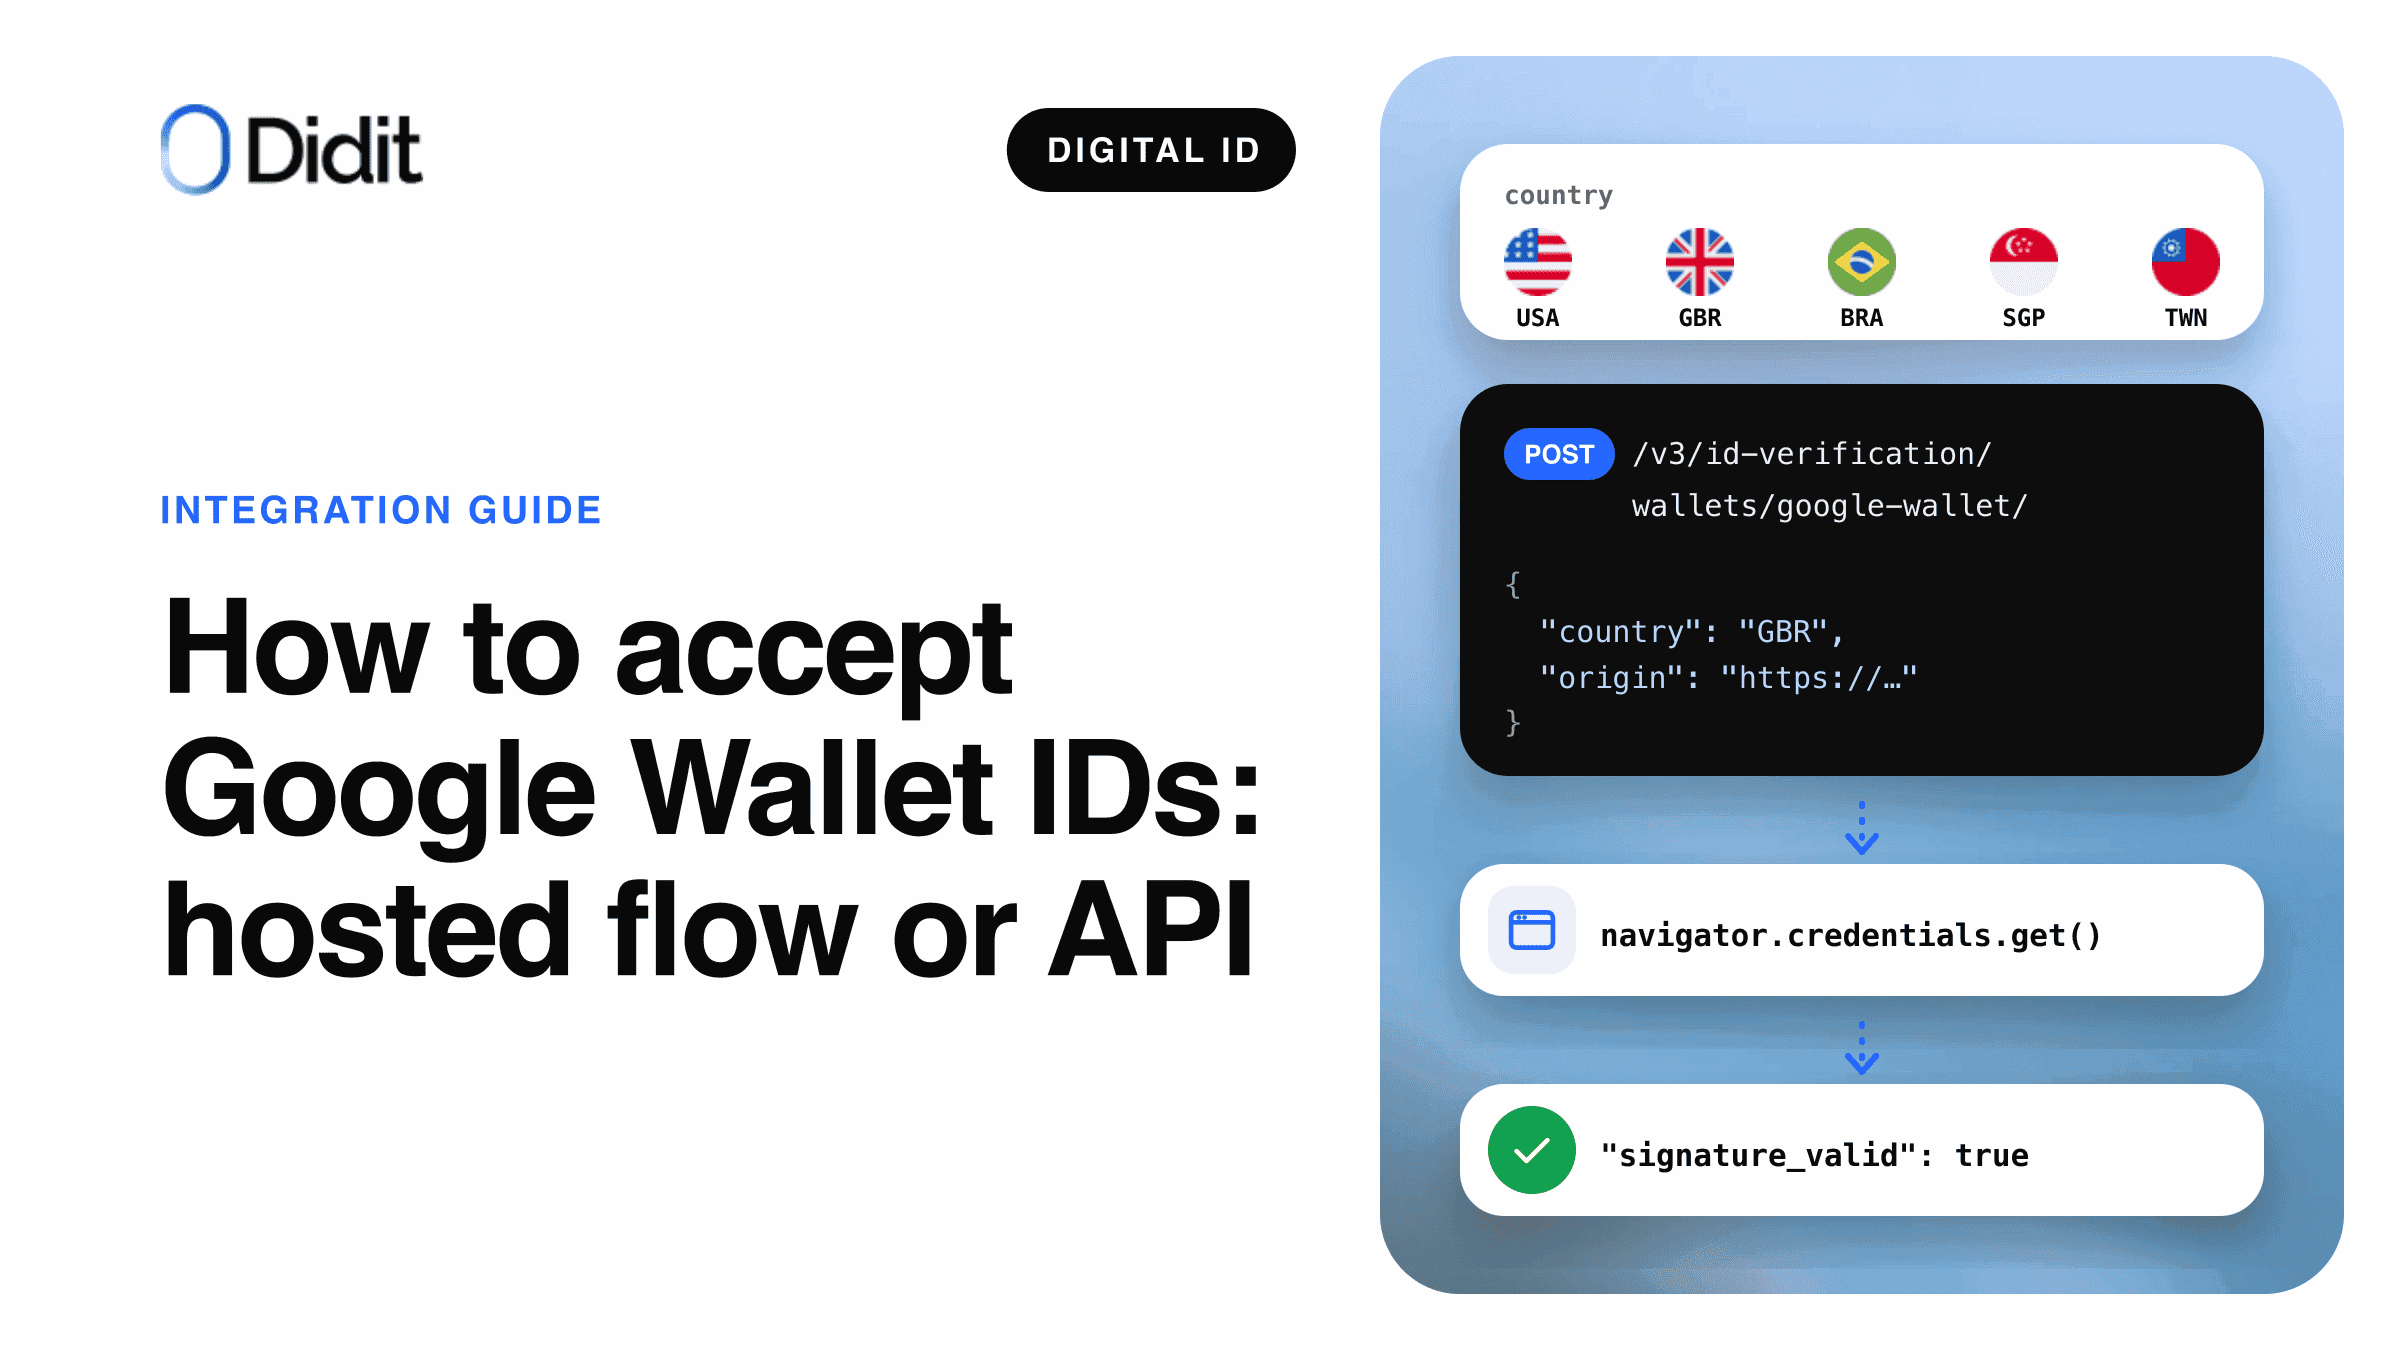
요약
온보딩 플로우에서 Google Wallet ID를 수용하려면 먼저 샌드박스에서 구축하고, Didit 콘솔에서 각 프로덕션 애플리케이션을 Google에 한 번 등록한 다음, 워크플로에서 특정 국가에 대해 Google Wallet을 활성화하거나 자체 페이지 또는 Android 앱에서 독립형 API를 호출하십시오.
- 호스팅 플로우: ID Verification 단계에서 Google Wallet을 활성화하고 서류 캡처를 대체 수단으로 유지하십시오.
- 독립형 API: 백엔드에서 시작하여 클릭 시 지갑에 요청하고 지갑 응답을 한 번 제출하십시오.
- 백엔드에서 읽은, 완료되어 검증된 결과만을 신원 증명으로 취급하십시오.
이 가이드는 연동을 개발하는 개발자와 회원가입 단계에 이를 배치하는 프로덕트 매니저를 위한 것입니다. Didit을 통해 Google Wallet ID를 수용하는 두 가지 방식인 호스팅 플로우와 독립형 API를 모두 다룹니다. 출시 내용과 중요성에 대한 자세한 내용은 Google Wallet ID verification을 확인하십시오. 기반 브라우저 표준에 대해서는 Digital Credentials API 가이드를 확인하십시오.
사용자는 여권 또는 미국 내 지원되는 주에서 발급된 모바일 운전면허증으로 생성된 ID 패스를 Google Wallet 또는 기타 호환되는 Android 지갑에서 공유합니다. Didit은 미국, 영국, 브라질, 싱가포르, 대만의 5개국에서 이를 지원합니다.[1]
Google Wallet ID를 수용하는 두 가지 방법
두 방식 모두 동일한 검증된 속성과 동일한 signature_valid 판정을 반환합니다.[1]
가장 빠른 배포
호스팅 플로우(Sessions API)
- Didit은 브라우저와 기기가 지원하는 경우에만 "디지털 신분증으로 인증"을 표시합니다
- 워크플로 규칙과 문서 대체 수단이 동일한 세션에서 실행됩니다
- Web SDK 또는 iframe으로 임베드하십시오
Didit이 화면을 구동합니다
완전한 제어
독립형 API
- 자체 페이지 또는 Android 앱이 지갑에 직접 요청합니다
- 워크플로 없음,
workflow_id없음,return_url없음 - 버튼, 재시도 및 모든 대체 수단을 직접 구축합니다
자체 UI가 화면을 구동합니다
호스팅 플로우에는 서류 대체 수단이 이미 연결되어 있습니다. 네이티브 Android 앱이나 맞춤형 회원가입 화면의 경우 독립형 API를 사용합니다.
시작하기 전에
코드를 작성하기 전에 다음 사항을 확정하십시오.
- 샌드박스 애플리케이션을 생성하십시오. Google 등록이 필요하지 않으며 크레딧이 청구되지 않습니다.[2]
https://app.example.com과 같이 지갑에 요청할 HTTPS 오리진을 기록하십시오.- 해당 오리진의 호스트를 애플리케이션의 반환 호스트 이름으로 등록하거나 화이트 라벨 도메인을 사용하십시오.[2]
- API 키는 백엔드에 보관하십시오. 모든 Didit 호출은
x-api-key를 포함하며 서버 측에서 이루어집니다.
지갑은 처음 시작한 오리진이 아닌 다른 오리진에서 보낸 요청을 거부하므로, 오리진은 나중에 고칠 세부 사항이 아닙니다.[2] Didit은 5개국에서 Google Wallet을 지원합니다.
| 국가 | API 값 | 사용자가 공유할 수 있는 자격 증명 |
|---|---|---|
| 미국 | USA | 여권 기반 ID 패스, 지원되는 미국 주의 모바일 운전면허증 |
| 영국 | GBR | 여권 기반 ID 패스 |
| 브라질 | BRA | 여권 기반 ID 패스 |
| 싱가포르 | SGP | 여권 기반 ID 패스 |
| 대만 | TWN | 여권 기반 ID 패스 |
Didit에서 지원하는 Google Wallet의 국가 및 API 값.[1][2]
옵션 1: 호스팅 플로우
호스팅 플로우에서 Google Wallet은 워크플로의 ID Verification 단계에 있는 추가 수단입니다. 콘솔에서 워크플로를 열고 ID Verification으로 이동하여 지원 국가를 선택한 뒤 허용 지갑 목록에서 Google Wallet을 켭니다. API에서는 국가별 wallet 블록으로 지정됩니다:
{"USA": {"document": {"enabled": true}, "wallet": {"enabled": true, "providers": ["google_wallet"], "on_failure": "fallback_to_document"}}}
wallet.providers는 우선순위가 아닌 허용 목록입니다. 사용자는 허용된 지갑 목록 중에서 선택합니다.[1] wallet.on_failure는 지갑 인증 단계가 검증 완료로 끝나지 않을 때의 동작 방식을 결정합니다.
1세션 생성
백엔드에서 해당 워크플로를 지정하여 Sessions API를 호출합니다.
2Didit의 브라우저 확인
브라우저와 기기가 지갑을 호출할 수 있는 환경에서만 해당 방식이 제공됩니다.
사용자가 디지털 ID를 공유
검증 완료
서명된 속성이 세션에 전달됩니다.
on_failure 설정 따름
서류 캡처 또는 거부된 ID Verification.
3결정 내용 확인
백엔드의 웹훅 또는 세션 결과.
Google Wallet을 첫 번째 수단으로 사용하는 호스팅 플로우.
iframe에 호스팅 플로우 삽입
호스팅 플로우가 자체 페이지 내에서 열리는 경우 브라우저 프레임 내부에서 지갑에 요청하는 작업이 허용되어야 합니다. Web SDK 0.5.1 이상을 사용하거나 iframe의 allow 속성에 digital-credentials-get을 추가하십시오.[1][5]
주의 사항
digital-credentials-get이 없으면 브라우저는 iframe 내부의 지갑 요청을 거부합니다.
호스팅 플로우가 사용자에게 표시하는 화면
리디렉션은 없습니다. 사용자는 브라우저나 Android가 자체적으로 표시하는 지갑 프롬프트에서 확인하며, 이 프롬프트에는 귀사 이름과 로고가 표시됩니다. 데스크톱 브라우저에서는 브라우저가 자체 QR 코드를 생성하여 사용자가 휴대폰의 지갑으로 응답할 수 있도록 합니다.[1][2] 호환되는 모든 Android 지갑이 응답할 수 있으므로 버튼에는 "디지털 신분증으로 인증"이라고 표시되며 일반 지갑 아이콘이 함께 표시됩니다.
1단계
신원 확인 단계에서 사용자는 "디지털 신분증으로 인증"이라고 표시된 옵션을 선택합니다.
1사용자가 디지털 신분증 옵션을 선택합니다.
2단계
브라우저 또는 Android가 귀사의 이름과 로고가 표시된 자체 지갑 프롬프트를 열고, 사용자는 휴대폰에서 공유를 승인합니다.
2지갑 프롬프트는 브라우저 또는 Android에서 제공합니다.
3단계
사용자가 프롬프트를 닫으면 페이지에 "지갑 처리가 완료되지 않았습니다"라고 표시되며 "다시 시도" 또는 "대신 신분증 스캔" 옵션이 제공됩니다.
3취소된 프롬프트는 재시도 또는 신분증 스캔으로 이어집니다.
텍스트로 설명한 단계입니다. 실제 화면 사진이 아닌 개요도입니다. 따옴표로 묶인 라벨은 호스팅 플로우 자체의 문구입니다.
옵션 2: 독립형 API, 단계별 가이드
독립형 API를 사용하면 귀하의 페이지나 Android 앱이 W3C Digital Credentials API를 통해 지갑에 직접 요청합니다.[7] Didit 호스팅 페이지와 Didit QR 코드는 없습니다.[2]
사용자가 공유를 탭합니다
독립형 Google Wallet 요청입니다. API 키는 백엔드 외부로 절대 노출되지 않습니다.
1단계: 오리진으로 시작
백엔드에서 x-api-key, Idempotency-Key, 그리고 country와 origin이 포함된 JSON 본문과 함께 POST /v3/id-verification/wallets/google-wallet/을 호출합니다. vendor_data(고객 참조 식별자, 최대 2,000 UTF-8 바이트) 및 metadata를 추가할 수 있습니다.[2][3]
{"country": "USA", "origin": "https://app.example.com", "vendor_data": "your-customer-reference"}
응답에는 request_id, wallet_verification.interaction = "digital_credentials", next_action.type = "request_digital_credential"이 포함됩니다. next_action.digital_credentials.request를 웹페이지로 전달합니다.
2단계: 사용자 제스처 내에서 지갑에 요청
처음에 시작한 오리진에서 "디지털 신분증으로 인증" 버튼의 클릭 핸들러를 통해 navigator.credentials.get({digital: request})를 호출합니다. 호출은 반드시 사용자 제스처 내에서 실행되어야 하므로 클릭과 호출 사이에 비동기 단계를 두지 마십시오. 클릭 전에 요청을 미리 가져오십시오.[2] 브라우저에서 이를 지원하는 경우(예: "DigitalCredential" in window가 참인 경우)에만 버튼을 표시하십시오.
참고
취소된 프롬프트는 NotAllowedError 또는 AbortError로 거부됩니다. NotSupportedError는 해당 브라우저가 지갑에 요청할 수 없음을 의미합니다. 취소는 재시도 및 서류 제출 경로로 매핑하고, 브라우저가 지갑에 요청할 수 없는 환경에서는 해당 옵션을 숨기십시오.[2]
3단계: 지갑 응답 제출
지갑이 반환한 {protocol, data}를 백엔드로 전송합니다. 백엔드에서 {"response": {...}} 본문과 함께 POST /v3/id-verification/wallets/verifications/{request_id}/response/를 호출합니다. 1회만 제출하십시오. 두 번째 제출 시에는 이미 결정된 검증 결과가 반환됩니다.[2][4]
해당 호출 내부에서 Didit은 신뢰할 수 있는 발급자 루트를 기준으로 발급자의 서명을 확인하고, 반환된 모든 값을 서명된 다이제스트와 대조하며, 귀사의 오리진 및 이 요청에 대한 기기 서명을 검증합니다.[4]
Android 앱
네이티브 Android 앱은 동일한 요청으로 Jetpack Credential Manager를 사용합니다.[2][8] next_action.digital_credentials.request로부터 GetDigitalCredentialOption을 생성하고, getCredential을 호출한 뒤, 반환된 credentialJson을 response 본문으로 백엔드에 전송합니다.[2]
오리진 형식이 다릅니다. HTTPS 오리진 대신 android:apk-key-hash: 뒤에 패딩 없는 앱 서명 인증서의 base64 SHA-256 해시를 붙여 전송하십시오.[2]
| 오류 | 발생 위치 | 조치 방법 |
|---|---|---|
origin_invalid | 시작, 400 | HTTPS 오리진 또는 Android 앱 오리진을 전송하십시오 |
origin_not_allowed | 시작, 400 | 해당 호스트를 반환 호스트 이름으로 등록하십시오 |
not_a_digital_credentials_wallet | 제출, 409 | 이 검증은 지갑 응답을 받지 않습니다 |
독립형 연동에서 처리해야 하는 세 가지 오류입니다.[2]
결과 및 웹훅 처리
제출 응답은 판정된 검증 결과입니다. GET /v3/id-verification/wallets/verifications/{request_id}/를 통해 조회하거나, webhook_version: "v3"가 포함된 status.updated 웹훅으로 수신할 수도 있습니다. 웹훅의 session_id는 request_id와 일치하며, 지갑 신원은 verification_method: "wallet"으로 표시됩니다.[2] 웹훅 서명을 검증하고 핸들러가 멱등성을 갖도록 구현하십시오. 전송 실패 건은 재시도됩니다.
| 필드 | 제공 정보 |
|---|---|
full_name, date_of_birth | 신분증 검증 결과의 정규화된 신원 필드 |
wallet_verification.attributes | document_number, document_expiry_date 및 기타 공유된 클레임 |
signature_valid | 서명된 어서션에 대한 Didit의 판정 결과로, Didit 내부에서 확인되며 반환되지 않습니다 |
assurance | cryptographic: 증거 자료가 서명된 자격증명입니다 |
| 보증 수준 | 상당(Substantial) |
portrait | null: Google Wallet은 인물 사진을 공유하지 않으므로 이에 대한 얼굴 대조가 수행되지 않습니다 |
완료된 Google Wallet 검증이 반환하는 내용입니다. 국적은 ID 패스에 한해서만 반환됩니다.[1]
실패한 자격 증명은 오류 응답이 아닙니다. 결과가 failed로 판정된 검증입니다.[2] 호스팅 플로우에서는 동일한 결과에 따라 wallet.on_failure가 실행됩니다.
| 결과 | 의미 | 과금 여부 |
|---|---|---|
verified | 사용자가 신분증을 공유했으며 서명된 속성이 확인되었습니다 | 예 |
cancelled | 사용자가 지갑 프롬프트에서 취소했습니다 | 아니요 |
timeout | 로그인 유효 시간이 만료되었습니다(지갑의 경우 기본 10분). | 아니요 |
failed | 로그인이 완료되지 않았거나 어서션 검증을 통과하지 못했습니다. | 아니요 |
지갑 결과 및 과금 기준.[1]
주의 사항
브라우저 반환값이나 자체 페이지에서 전송된 값은 신원 증거가 아닙니다. 귀사 백엔드가 Didit으로부터 API 또는 서명된 웹훅을 통해 직접 수신한 완료 상태의 verified 결과를 기준으로만 계정을 승인하십시오.[2]
서류 대체 흐름 연동
모든 사람이 디지털 ID를 보유한 것은 아니며, 모든 브라우저가 지갑을 호출할 수 있는 것도 아닙니다. 호스팅 플로우는 브라우저가 요청을 할 수 없는 경우 해당 인증 수단을 숨기고 서류 캡처를 유지합니다.[1] on_failure를 fallback_to_document로 설정하면, 지갑 시도가 취소, 만료 또는 실패하더라도 동일한 세션 내에서 서류 캡처 단계로 이동합니다. decline으로 설정하면 ID Verification이 거부 처리되며 세션이 종료됩니다. 해당 국가에서 서류 캡처가 꺼져 있다면 대체할 수단이 없으므로 fallback_to_document 역시 거부 처리됩니다.[1]
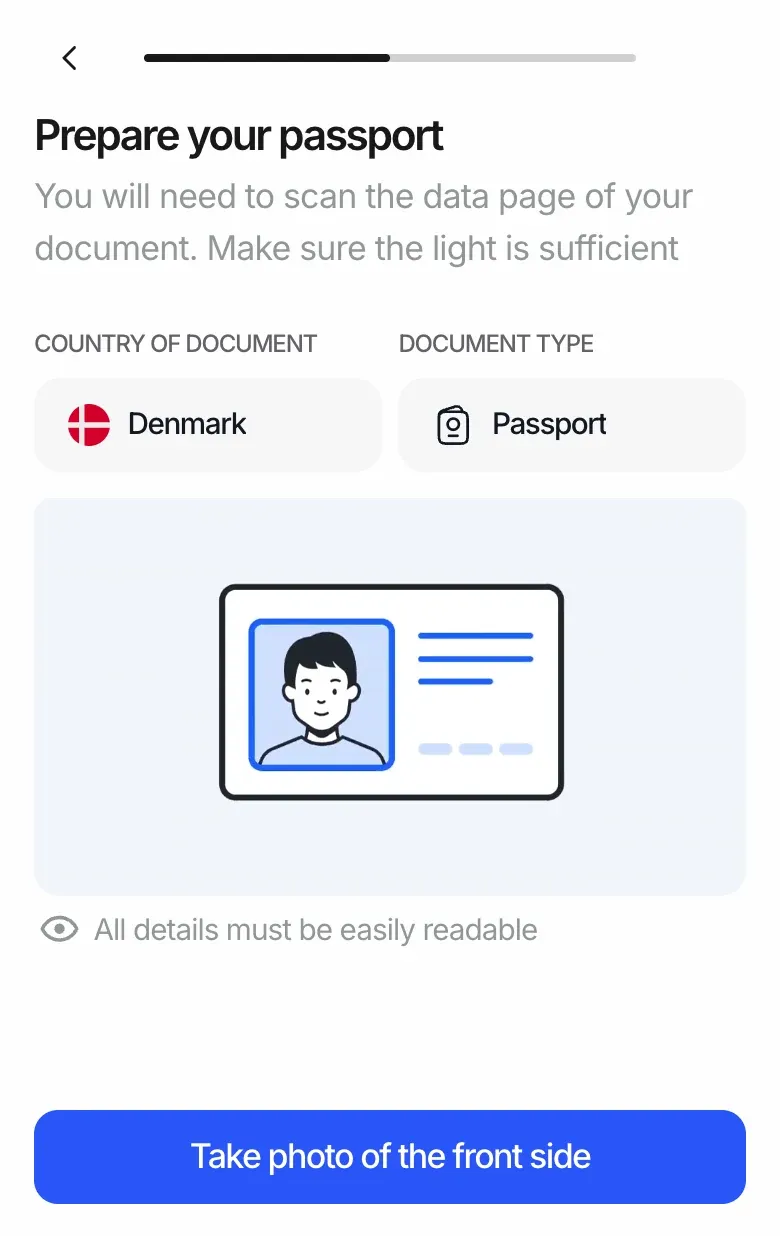
"대신 신분증 스캔"을 선택한 후 이동하는 서류 캡처 단계.
독립형 API에서는 이 단계를 직접 구현해야 합니다. 결과가 verified가 아닌 경우 서류 확인 절차를 제공하십시오.
샌드박스 환경 테스트
샌드박스 애플리케이션은 시뮬레이션 지갑을 통해 프로덕션과 동일한 단계를 실행합니다. 응답에는 simulated: true가 포함되며, 제출된 임의의 응답이 검증 결과를 결정하고 크레딧은 청구되지 않습니다. 시뮬레이션 승인은 샘플 데이터일 뿐 검증된 신원이 아닙니다.[2]
sandbox_scenario | 테스트 대상 |
|---|---|
wallet_cancelled | 사용자가 진행을 중단했을 때의 재시도 및 대체 흐름 |
wallet_timeout | 만료된 요청 |
wallet_provider_error | 처리를 완료하지 못한 지갑 |
샌드박스 시나리오. 라이브 애플리케이션은 sandbox_scenario를 거부합니다.[2]
프로덕션 전환: Google 등록
각 프로덕션 애플리케이션은 Google에 한 번 등록해야 합니다. 콘솔은 샌드박스 애플리케이션에 "현재 샌드박스에서 작동 중입니다. 프로덕션으로 전환하기 전에 Google에 등록하십시오."라고 표시합니다. 프로덕션 애플리케이션이 등록될 때까지 Google Wallet을 활성화하는 워크플로 저장은 거부되며 "Google Wallet을 활성화하기 전에 이 애플리케이션을 Google에 등록하십시오."라는 메시지가 표시됩니다.[1]
1ID Verification 단계 열기
콘솔에서 지원 대상 국가의 Google Wallet 행을 찾습니다.
2Google에 등록 선택
"Google Wallet에 등록" 대화상자가 열립니다. 관리자만 제출할 수 있습니다.
35개 필드 입력
법인명, Google Wallet에 표시되는 이름, 정사각형 로고, 개인정보 처리방침 URL, 목적입니다.
4등록 완료
상태 배지가 '등록 필요'에서 '등록 중'을 거쳐 '등록 완료'로 바뀝니다.
최초 1회 설정에는 약 1분이 소요됩니다. 콘솔에는 보통 몇 분 내에 준비된다고 안내됩니다.[1]
대화상자에는 이 단계가 한 줄로 설명되어 있습니다. "Didit은 귀사의 검증자로서 귀사를 Google에 등록합니다. 사용자가 Google Wallet ID를 공유하기 전에 Google에서 최초 1회 이 과정이 필요합니다." Google Wallet에 표시되는 이름은 최대 64자까지 입력할 수 있습니다. 로고는 최소 256 x 256 px 크기의 정사각형 PNG 또는 JPG여야 합니다. 대화상자에서 사용자가 공유하게 될 정보도 미리 볼 수 있습니다.
Didit이 Google Wallet ID 수용을 지원하는 방법
Didit은 지원하는 다른 디지털 ID 지갑과 함께 지갑 요청, Google 등록, 검증 및 대체 수단을 하나의 API로 처리합니다. Google Wallet ID 검증 비용은 정가 기준 완료된 검증당 $0.20입니다. 취소, 만료, 거부 또는 미완료된 로그인은 청구되지 않으며, 서류 대체 수단은 서류 검증 가격으로 청구되는 별도 검사입니다(가격 정책).[6] 콘솔 위치: 워크플로 > ID Verification > 국가 > 허용 지갑.
Didit이 제공하는 항목
- 서명된 지갑 요청 및 Google 등록
- 발급자, 다이제스트 및 기기 서명 검증
- 호스팅 플로우, 샌드박스 및 서류 대체 수단
- API 및 웹훅을 통한 최종 검증 결과
고객사가 직접 관리하는 항목
- 오리진, 반환 호스트 이름 및 API 키
- 자체 UI 내 버튼, 재시도 및 문구
- 허용할 국가 및 검증 결과
- 온보딩 결정 및 컴플라이언스 정책
가입 절차에 Google Wallet 추가
지금 바로 샌드박스에서 구축하고, Google에 1회 등록한 뒤, 완료된 검증에 대해서만 비용을 지불하십시오.
핵심 요약
- 샌드박스는 등록이 필요하지 않습니다. 각 프로덕션 애플리케이션은 콘솔에서 Google에 1회 등록합니다.
- 호스팅 플로우는 지원되는 경우에만 "디지털 신분증으로 인증"을 제공하며, 서류 캡처를 대체 수단으로 유지합니다.
- iframe에서는
digital-credentials-get을 허용하거나 Web SDK 0.5.1 이상 버전을 사용하십시오. - 백엔드에서 읽어온 완료된
verified결과만이 신원 증명으로 인정됩니다.
자주 묻는 질문
Google Wallet을 사용하려면 워크플로가 필요합니까?
아닙니다. 독립형 API에는 워크플로나 workflow_id가 필요하지 않습니다. 호스팅 플로우는 워크플로를 사용하며, 여기서 Google Wallet을 국가별로 활성화합니다.
Android 앱의 경우 어떤 오리진을 전송해야 합니까?
패딩 없이 앱 서명 인증서의 base64 SHA-256 값을 android:apk-key-hash: 뒤에 붙여 전송하십시오. 웹사이트는 해당 페이지의 HTTPS 오리진을 전송합니다.
내 iframe 내에서 지갑 요청이 실패하는 이유는 무엇입니까?
iframe이 허용하지 않으면 브라우저가 요청을 거부합니다. iframe의 allow 속성에 digital-credentials-get을 추가하거나 Web SDK 0.5.1 이상을 사용하십시오.
지갑 응답을 두 번 제출할 수 있습니까?
응답은 한 번만 제출됩니다. 두 번째 제출 시에는 이미 결정된 검증 결과가 반환됩니다.
자격 증명 실패는 API에서 어떻게 표시됩니까?
오류 응답이 아니라 결과가 failed로 결정된 검증입니다. 호스팅 플로우에서는 wallet.on_failure를 따릅니다.
실제 Google Wallet ID 없이 어떻게 테스트합니까?
샌드박스 애플리케이션을 사용하십시오. 동일한 단계를 시뮬레이션하고, simulated: true를 반환하며, 크레딧이 차감되지 않고, sandbox_scenario를 통해 실패 상황을 테스트할 수 있습니다.
웹훅은 지갑 검증을 어떻게 식별합니까?
status.updated 웹훅의 session_id는 지갑 API의 request_id와 일치하며, 지갑 신원에는 verification_method: "wallet"이 포함됩니다. webhook_version: "v3"을 사용하고 서명을 검증하십시오.
내 페이지의 오리진이 시작할 때 사용한 오리진과 다르면 어떻게 됩니까?
지갑이 요청을 거부합니다. 지갑에 요청할 정확한 오리진으로 검증을 시작하고, 해당 호스트를 애플리케이션의 반환 호스트 이름으로 등록하십시오.
출처
- Digital ID wallets: Google Wallet, failure and fallback, pricing, Didit 문서, 2026년 11월 20일 확인.
- Digital ID wallet APIs: Digital Credentials wallets (Google Wallet), webhooks, sandbox, Didit 문서, 2026년 11월 20일 확인.
- API reference: Google Wallet, Didit 문서, 2026년 11월 20일 확인.
- Submit a digital ID wallet response, Didit 문서, 2026년 11월 20일 확인.
- In-context iframe integration, Didit 문서, 2026년 11월 20일 확인.
- Pricing, Didit 문서, 2026년 11월 20일 확인.
- Digital Credentials API: Secure and private identity on the web, Chrome for Developers, 2025년 10월 3일.
- Verify digital credentials, Android Developers.
동일한 패턴이 eID 검증에도 적용됩니다. 수용 가능한 모든 지갑을 확인하려면 Didit의 디지털 ID 지갑부터 살펴보십시오.