
EUDI Wallet होल्डर बाइंडिंग: प्रेज़ेंटेशन असल में क्या साबित करता है
कब्ज़े की समस्या, मूल पाठ के आधार पर: वॉलेट प्रेज़ेंटेशन क्या साबित करता है, User binding और पोर्ट्रेट पर ARF v3.0.0 क्या कहता है, एक खतरा तालिका, और विनियमित टीमों के लिए जोखिम-आधारित स्टेप-अप डिज़ाइन।
संक्षेप में
EUDI Wallet holder binding वह कड़ी है जो वॉलेट प्रस्तुत करने वाले व्यक्ति को उस व्यक्ति से जोड़ती है जिसे पहचान डेटा जारी किया गया था। Architecture and Reference Framework (ARF) इसे User binding कहता है। अधिकांश प्रस्तुतियों में निर्भर पक्ष इसकी जाँच नहीं करता, बल्कि इस पर भरोसा करता है।[2]
- सत्यापित और डिवाइस से बंधी प्रस्तुति यह साबित करती है कि डेटा असली है और उसमें बदलाव नहीं हुआ है। यह भी साबित करती है कि वॉलेट के पास बंधी हुई कुंजी है।[2]
- यह साबित नहीं करती कि आपके अगले लॉगिन, भुगतान या पासवर्ड रीसेट के समय फ़ोन किसके हाथ में है।
- स्तर उच्च एक वास्तविक आश्वासन है। वॉलेट को डिफ़ॉल्ट रखें और चेहरे की जाँच केवल वहीं जोड़ें जहाँ जोखिम इसे उचित ठहराता हो।
यही कब्ज़े (possession) की समस्या है। वॉलेट का हस्ताक्षर दिखाता है कि एक कुंजी का उपयोग हुआ। उस कुंजी से एक इंसान तक पहुँचने के लिए भरोसे की एक श्रृंखला चाहिए, और उसकी आख़िरी कड़ी ऐसे फ़ोन पर होती है जो आपके नियंत्रण में नहीं है।
इससे वॉलेट कमज़ोर नहीं हो जाता। यह आश्वासन स्तर उच्च वाली योजना के तहत जारी होता है, और जो टीम इसे संदिग्ध मानती है वह इसे बेकार कर देती है। यह गाइड बताती है कि वॉलेट किन सवालों का जवाब देता है, क्या खुला छोड़ता है और इस अंतर को कैसे भरें।
पंजीकरण और प्रमाणपत्रों के लिए हमारी निर्भर पक्ष गाइड पढ़ें। इंटीग्रेशन का रास्ता चुनने के लिए EUDI Wallet इंटीग्रेशन प्लेटफ़ॉर्म कैसे चुनें पढ़ें।
वॉलेट प्रस्तुति वास्तव में क्या साबित करती है
दूरस्थ प्रस्तुति में कई जाँचें क्रम से चलती हैं। कुछ आपकी ज़िम्मेदारी हैं और कुछ वॉलेट के अंदर होती हैं, जहाँ आप उन्हें देख नहीं सकते।
चरण 3 आप कभी नहीं देखते
हस्ताक्षर और स्थिति की जाँच
डिवाइस बाइंडिंग की जाँच
सरलीकृत दूरस्थ प्रस्तुति, ARF v3.0.0 के खंड 6.6.3 पर आधारित। चरण 1, 2 और 4 आपको या व्यक्ति को दिखते हैं। चरण 3 नहीं दिखता।[2]
| परत | यह क्या स्थापित करती है | कौन जाँचता है | आपके लिए स्थिति | सीमा |
|---|---|---|---|---|
| जारीकर्ता का हस्ताक्षर | डेटा असली प्रदाता से आया है और उसमें बदलाव नहीं हुआ[2] | आप | अनुच्छेद 5b(9) यह ज़िम्मेदारी PID और अटेस्टेशनों के लिए निर्भर पक्षों पर डालता है[1] | यह कुछ नहीं बताता कि प्रस्तुत कौन कर रहा है |
| निरस्तीकरण स्थिति | डेटा को उसके प्रदाता ने निरस्त नहीं किया था[2] | आप | अनुशंसित, अनिवार्य नहीं[3] | उतना ही ताज़ा जितना स्थिति स्रोत |
| डिवाइस बाइंडिंग | डेटा उसी वॉलेट यूनिट में है जिसे वह जारी किया गया था, किसी प्रति में नहीं[2] | आप | अनुशंसित, लेकिन अनिवार्य यदि आप वॉलेट के अपने प्रमाणीकरण पर निर्भर हैं[2] | यह एक कुंजी को सिद्ध करता है, किसी व्यक्ति को नहीं |
| वॉलेट की अखंडता | जारी करते समय वॉलेट यूनिट और उसका सुरक्षित हार्डवेयर वैध थे[2] | डेटा का प्रदाता, जारी करने के दौरान[2] | आप इस पर अप्रत्यक्ष रूप से भरोसा करते हैं[2] | आपके पास इसे सीधे सत्यापित करने का कोई तरीका नहीं है[2] |
| उपयोगकर्ता प्रमाणीकरण | डेटा जारी करने से पहले वॉलेट ने अपने उपयोगकर्ता को प्रमाणित किया[2][6] | वॉलेट | आप इस पर अप्रत्यक्ष रूप से भरोसा करते हैं[2] | कोई परिणाम आप तक नहीं पहुँचता |
ARF v3.0.0 विनियमन के वॉलेट यूनिट अटेस्टेशन को दो भागों में बाँटता है: एक Wallet Instance Attestation, जो ऐप की अखंडता और निरस्तीकरण स्थिति के बारे में है, और एक Key Attestation, जो कुंजियाँ रखने वाले सुरक्षित भंडारण के बारे में है।[2] आपकी स्थिति पर: "निर्भर पक्ष इंस्टेंस के पास वॉलेट यूनिट और वॉलेट प्रदाता की प्रामाणिकता को सीधे सत्यापित करने का कोई तरीका नहीं है।"[2]
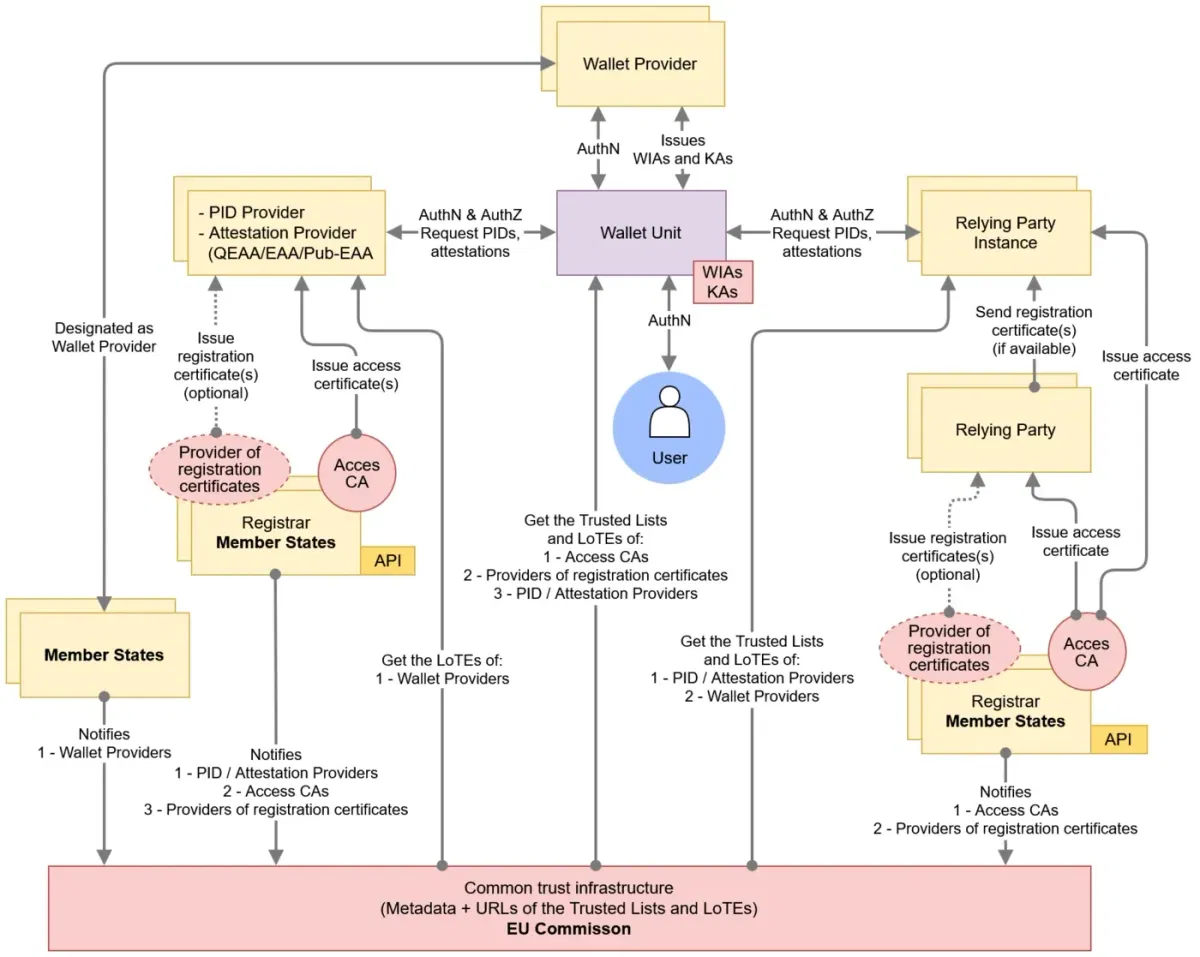
ARF का चित्र 12: उपयोगकर्ता एक प्रमाणीकरण लिंक के ज़रिए वॉलेट यूनिट तक पहुँचता है, जिसे निर्भर पक्ष कभी नहीं देखता। स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. अनुकूलित नहीं।
वॉलेट जो कमी छोड़ता है, उसे पूरा करें
जिन कार्रवाइयों में वास्तविक जोखिम है, उन पर लाइवनेस और फेस मैच चलाएँ, उसी वर्कफ़्लो में जिसका उपयोग आप आज सत्यापन के लिए करते हैं। मुफ़्त में शुरू करें या हमसे बात करें।
डिवाइस बाइंडिंग, होल्डर बाइंडिंग और उनके बाद की कमी
तीन अलग-अलग कड़ियों को "होल्डर बाइंडिंग" के अंतर्गत मिला दिया जाता है। पहली दो ARF की अवधारणाएँ हैं। तीसरी हमारा अपना नाम है।
कुंजी से वॉलेट तक
डिवाइस बाइंडिंग
- डेटा सुरक्षित हार्डवेयर में रखी एक कुंजी से जुड़ा होता है[2]
- इसे प्रूफ़ ऑफ़ पज़ेशन भी कहा जाता है[2]
- प्रतिलिपि बनाने और रीप्ले को रोकता है[2]
आपके द्वारा जाँचा जाता है
वॉलेट से व्यक्ति तक
User binding
- प्रस्तुत करने वाला वही व्यक्ति है जिसे डेटा जारी किया गया था[2]
- Device binding पर निर्भर करता है[2]
- आम तौर पर भरोसा किया जाता है, सत्यापित नहीं किया जाता[2]
वॉलेट द्वारा किया जाता है
व्यक्ति से कार्रवाई तक
Action binding
- इसी व्यक्ति ने बाद की यह कार्रवाई की
- प्रस्तुति के दायरे से बाहर है
- आपके सत्र और नियंत्रणों में रहता है
केवल आपकी जिम्मेदारी (हमारा शब्द)
Device binding और User binding ARF के शब्द हैं। Action binding एक Didit लेबल है, किसी मानक का शब्द नहीं।
डिवाइस से बंधे अटेस्टेशन पर ARF का चर्चा पत्र यह अंतर एक पंक्ति में बताता है: "एक अटेस्टेशन किसी डिवाइस से बंधा हो सकता है, लेकिन किसी User से नहीं।"[11] जो परिभाषा मायने रखती है, वह यह है।
खंड 6.6.3.9ARF v3.0.0
"उपयोगकर्ता बाइंडिंग (User binding; जिसे कभी-कभी 'होल्डर बाइंडिंग' भी कहा जाता है) वह गुण है कि जो व्यक्ति निर्भर पक्ष को PID या अटेस्टेशन प्रस्तुत करता है, वह वास्तव में वही उपयोगकर्ता है जिसे वह PID या अटेस्टेशन जारी किया गया था।"
स्रोत: ARF v3.0.0, अध्याय 6[2]
प्रोटोकॉल के स्तर पर, जिस गुण को आप नियंत्रित करते हैं वह OpenID4VP में require_cryptographic_holder_binding है। इसका डिफ़ॉल्ट मान true है, और इसे false करने का अर्थ है कि आप वॉलेट को बताते हैं कि आप उस प्रमाण के बिना क्रेडेंशियल स्वीकार करते हैं।[12] जहाँ ARF डिवाइस बाइंडिंग कहता है, वहाँ प्रोटोकॉल होल्डर बाइंडिंग कहता है।[12][2] इसे चालू रखें। हमारी OpenID4VP verifier गाइड इन जाँचों को कवर करती है।
कानून और ARF अपने शब्दों में क्या कहते हैं
ये प्रावधान वॉलेट जारी करने और प्रस्तुति को नियंत्रित करते हैं, आपके खाते पर बाद की कार्रवाइयों को नहीं।
| नियम | पाठ | आपके लिए इसका अर्थ |
|---|---|---|
| अनुच्छेद 5a(4)(a), विनियमन 910/2014 | वॉलेट को उपयोगकर्ताओं को डेटा "उपयोगकर्ता के एकमात्र नियंत्रण में" प्रस्तुत करने में सक्षम बनाना होगा[1] | हमारी व्याख्या: यह इस बारे में एक अपेक्षा है कि वॉलेट कैसे बनाए जाएँ, किसी सत्र के बारे में कोई निष्कर्ष नहीं |
| अनुच्छेद 5a(5)(d) और 5a(11) | वॉलेट स्तर उच्च की अपेक्षाओं को पूरा करते हैं और स्तर उच्च की योजना के तहत प्रदान किए जाते हैं[1] | मज़बूत आधार, उस दावे के लिए अतिरिक्त प्रमाण की ज़रूरत नहीं |
| अनुच्छेद 5b(9) | निर्भर पक्ष डेटा के "प्रमाणीकरण और सत्यापन" के लिए ज़िम्मेदार हैं[1] | हस्ताक्षर और वैधता की जाँच आपकी ज़िम्मेदारी है |
| अनुच्छेद 3(5), विनियमन 2024/2977 | PID प्रदाता "यह सुनिश्चित करेंगे" कि उनके द्वारा जारी PID "उस वॉलेट यूनिट से क्रिप्टोग्राफ़िक रूप से बंधा हो जिसे वह जारी किया गया है"[4] | PID प्रदाताओं को PID को वॉलेट यूनिट से बाँधना होगा, परिणाम का सत्यापन आप करते हैं |
| अनुच्छेद 3(1), विनियमन 2024/2979 | कोई मुख्य कार्यक्षमता नहीं "जब तक वॉलेट यूनिट ने वॉलेट उपयोगकर्ता को सफलतापूर्वक प्रमाणित नहीं कर लिया हो"[6] | वॉलेट कोई कार्य करने से पहले प्रमाणीकरण करता है |
| अनुलग्नक, बिंदु 2.2.1, कार्यान्वयन विनियमन 2015/1502 | स्तर उच्च के लिए, "इलेक्ट्रॉनिक पहचान साधन इस प्रकार डिज़ाइन किया गया है कि जिस व्यक्ति का वह है, वह उसे दूसरों द्वारा उपयोग से विश्वसनीय रूप से सुरक्षित रख सके।"[7] | दूसरों से सुरक्षा, जो स्वामी के पास उपलब्ध है |
| WIAM_14, ARF अनुलग्नक 2 | PID के लिए सुरक्षित हार्डवेयर अपनी महत्वपूर्ण परिसंपत्तियों पर क्रिप्टोग्राफ़िक संचालन से पहले उपयोगकर्ता को स्तर उच्च पर प्रमाणित करता है[3] | वॉलेट के भीतर प्रमाणीकरण की दूसरी परत |
ARF की धारा 6.5.3.3.1 में लिखा है: "वॉलेट यूनिट सक्रियण के दौरान, वॉलेट यूनिट यह सुनिश्चित करता है कि उपयोगकर्ता दो उपयोगकर्ता प्रमाणीकरण तंत्र स्थापित करे।" एक ऑपरेटिंग सिस्टम स्तर पर होता है और एक उस सुरक्षित क्रिप्टोग्राफ़िक हार्डवेयर में, जिसका उपयोग PID जारी करने, प्रस्तुत करने या हटाने के समय होता है।[2] PID प्रस्तुत करने के लिए उपयोगकर्ता को दोनों पार करने होते हैं।[2]
उस प्रमाणीकरण पर भरोसे के बारे में धारा 6.6.3.9: "यह भरोसा निर्भर पक्ष द्वारा स्वयं किए गए किसी सत्यापन के परिणाम पर आधारित नहीं है", बल्कि "प्रमाणित वॉलेट यूनिट और (उच्च सुरक्षा स्तर वाले PID और अटेस्टेशनों के लिए) प्रमाणित WSCA/WSCD में पूर्व-भरोसे" पर आधारित है।[2] (WSCA और WSCD: वॉलेट का सुरक्षित क्रिप्टोग्राफ़िक एप्लिकेशन और डिवाइस।) ARF आगे कहता है कि इस पद्धति पर निर्भर रहने का "अर्थ है कि निर्भर पक्षों को डिवाइस बाइंडिंग का सत्यापन करना होगा"।[2]
इस प्रकार ARF उपयोगकर्ता बाइंडिंग के तीन रास्ते बताता है। वॉलेट के प्रमाणीकरण पर भरोसा करें, जो हमेशा चलता है। PID में मौजूद पोर्ट्रेट की तुलना लाइव चेहरे से करें। या PID विशेषताओं की तुलना ऐसे पहचान दस्तावेज़ से करें जिसके बारे में आप सत्यापित कर सकें कि वह वास्तव में उसी व्यक्ति का है।[2]
स्तर उच्च वास्तविक आश्वासन क्यों है
स्तर उच्च के लिए "उच्च हमला क्षमता वाले हमलावरों के विरुद्ध" सुरक्षा आवश्यक है।[7] प्रमाणन उस प्रतिरोध की जाँच करता है।[8] जाली PID, क्लोन किया गया वॉलेट या दोहराया गया उत्तर विफल होना चाहिए। हमारी व्याख्या: स्तर उच्च साधन का वर्णन करता है, और ऐसे वास्तविक धारक के बारे में कुछ नहीं कहता जो उसका उपयोग उधार देने या बेचने का चुनाव करता है।
ARF के 14 अक्टूबर 2025 के Topic R कार्य-पत्र में दर्ज है कि "आज की स्थिति में मोबाइल डिवाइसों के पास वॉलेट-निर्भर पक्षों को यह प्रमाणित करने का कोई साधन या आधार नहीं है कि उपयोगकर्ता प्रमाणीकरण किया गया है", और कुछ विशेषज्ञों की राय में डिवाइस बायोमेट्रिक्स "पूरी तरह विश्वसनीय नहीं हैं"।[10] यह एक चर्चा का अभिलेख है, कोई आवश्यकता नहीं।
- 11 अगस्त 2026पोर्ट्रेट पुष्टि नियमविनियमन 2026/1731 लागू: चेतावनियाँ और स्पष्ट पुष्टि।
- 24 दिसंबर 2026वॉलेट की समय-सीमागणना: अधिनियमों से 24 महीने।
- 10 जुलाई 2027AMLR लागूअनुच्छेद 22(6) बाध्य संस्थाओं पर बाध्यकारी।
- 24 दिसंबर 2027स्वीकृतिगणना: अनुच्छेद 5f(2)। वे निजी पक्ष जिन्हें कानून या अनुबंध के तहत सशक्त उपयोगकर्ता प्रमाणीकरण का उपयोग करना होता है, उपयोगकर्ता के अनुरोध पर; सूक्ष्म और लघु फ़र्में छूट प्राप्त।
- 11 अगस्त 2028PID में पोर्ट्रेटइस तिथि से अनिवार्य PID विशेषता, बाहर रहने के विकल्पों के अधीन।
दिसंबर की तिथियाँ अनुच्छेद 5a(1) और 5f(2) से हमारी गणना हैं, जो अनुच्छेद 5a(23) और 5c(6) में उल्लिखित कार्यान्वयन अधिनियमों (विनियमन 2024/2977 से 2024/2982, 24 दिसंबर 2024 को लागू) के लागू होने से गिनी गई हैं।[1][4][5][13] हमारी EUDI Wallet समय-सीमा गाइड देखें।
पोर्ट्रेट: उपयोगी, वैकल्पिक और कड़ाई से विनियमित
व्यक्ति की जाँच का स्पष्ट तरीका पोर्ट्रेट है। कार्यान्वयन विनियमन (EU) 2026/1731, जिसे 15 जुलाई 2026 को अपनाया गया और 22 जुलाई 2026 को यूरोपीय संघ के आधिकारिक जर्नल (Official Journal) में प्रकाशित किया गया, ने इसके नियम बदल दिए।
- समय-सीमा। "वॉलेट उपयोगकर्ता का पोर्ट्रेट केवल 11 अगस्त 2028 से ही प्राकृतिक व्यक्ति के लिए अनिवार्य व्यक्ति पहचान डेटा का हिस्सा हो सकता है"।[5] वर्तमान PID तालिका के अनुसार, पोर्ट्रेट शामिल किया जाता है "सिवाय उन मामलों के जहाँ उपयोगकर्ता स्पष्ट रूप से बाहर रहना चुनता है, जहाँ लागू हो"।[5]
- बाहर रहने के विकल्प बने रहते हैं। सदस्य राज्य "यह प्रावधान कर सकते हैं कि उपयोगकर्ता के पास पोर्ट्रेट को शामिल करने से इनकार करने का विकल्प हो", और तब उसका मान खाली रखा जाता है।[5]
- वॉलेट की चेतावनी। वॉलेट चेतावनी देता है कि अनुरोध में बायोमेट्रिक डेटा शामिल है, और उपयोगकर्ता को "पोर्ट्रेट की प्रस्तुति की स्पष्ट और विशिष्ट रूप से पुष्टि" करनी होगी।[4] ARF RPA_07c आगे कहता है: "मौन या पहले से टिक किए गए बॉक्स को पर्याप्त नहीं माना जा सकता।"[3]
- यह विधिक आधार नहीं है। विनियमन 2026/1731 का पुनर्कथन 2 कहता है: "वॉलेट उपयोगकर्ता की स्पष्ट पुष्टि एक तकनीकी सुरक्षा उपाय होनी चाहिए और अपने आप में प्रसंस्करण के लिए विधिक आधार प्रदान नहीं करनी चाहिए।"[5] विधिक आधार के लिए यह पुनर्कथन GDPR के अनुच्छेद 6 और 9 की ओर संकेत करता है।[5]
- प्रतिधारण। चित्र "वॉलेट पर निर्भर पक्षकारों द्वारा तब तक प्रतिधारित नहीं किया जाएगा जब तक कि उसका प्रसंस्करण पहचान और प्रमाणीकरण के प्रयोजनों के लिए आवश्यक न हो", डेटा संरक्षण कानून के अंतर्गत, या जब तक संघ या राष्ट्रीय कानून इसका प्रावधान न करे।[4][5]
- पंजीकरण। अनुच्छेद 5b(3) के अंतर्गत आप अपने पंजीकृत डेटा से अधिक डेटा का अनुरोध नहीं कर सकते, इसलिए पोर्ट्रेट आपके पंजीकृत उपयोग में शामिल होना चाहिए।[1]
दूरस्थ तुलना के लिए ARF अच्छी रोशनी, स्पष्ट निर्देश और "प्रस्तुति हमलों की पहचान का समर्थन करने वाला एक अनुमोदित सजीवता पहचान तंत्र", "साथ ही इंजेक्शन हमलों की पहचान के तंत्र, विशेष रूप से डीपफेक की पहचान" की माँग करता है।[2] ENISA चेहरे से जुड़े प्रस्तुति हमलों का विवरण देता है।[21] ETSI TS 119 461 इंजेक्शन हमले को इस रूप में परिभाषित करता है: "ऐसा हमला जिसमें हमलावर द्वारा नियंत्रित सामग्री को डेटा कैप्चर प्रक्रिया में डाला जाता है"।[23]
फ़ोन पर चेहरे की जाँच: कैप्चर चरण ही हमले की सतह है। चित्र: mikemacmarketing, Wikimedia Commons, CC BY 2.0। अनुकूलित नहीं।

एक-से-एक सत्यापन, जिसका एकमात्र उद्देश्य दावा की गई पहचान की पुष्टि करना है, AI Act के अनुलग्नक III में दूरस्थ बायोमेट्रिक पहचान (remote biometric identification) की प्रविष्टि से बाहर रखा गया है।[16] किसी व्यक्ति की विशिष्ट पहचान के लिए उपयोग किया गया बायोमेट्रिक डेटा GDPR के अनुच्छेद 9 के अंतर्गत विशेष श्रेणी का डेटा बना रहता है, इसलिए विधिक आधार और प्रभाव आकलन की योजना बनाएँ।[15]
खतरा-दर-खतरा: वॉलेट क्या रोकता है और आपके पास क्या रहता है
प्रमाणन विनियमन में वॉलेट के लिए एक जोखिम रजिस्टर है। नीचे दिए गए खतरा पहचानकर्ता आधिकारिक हैं। अंतिम दो कॉलम हमारा आकलन हैं।[8]
| खतरा | रजिस्टर | Wallet का प्रभाव | क्या शेष रहता है | आपका नियंत्रण |
|---|---|---|---|---|
| कॉपी या डुप्लिकेट किया गया वॉलेट डेटा | TR60 | मज़बूत: device binding[2] | थोड़ा, यदि आप इसे सत्यापित करते हैं | बाइंडिंग प्रमाण को चालू रखें |
| दोहराई गई प्रस्तुति (replay) | Type 5.3 | मज़बूत: आपके डेटा पर ताज़ा हस्ताक्षर[2] | थोड़ा | हर अनुरोध के लिए अद्वितीय nonce |
| चोरी हुआ फ़ोन, लॉक किया हुआ | TR98 | मज़बूत: प्रमाणीकरण की दो परतें[2] | ज्ञान कारक की चोरी (TR35) | निरस्तीकरण की स्थिति जांचें |
| घर में साझा किया गया डिवाइस | TR35, TR98 | आंशिक | कोई व्यक्ति जो PIN या कोड जानता है[22] | उच्च जोखिम वाली कार्रवाइयों पर स्टेप-अप |
| दबाव में या बहकाया गया उपयोगकर्ता | TR28, TR99 | कमज़ोर: असली उपयोगकर्ता ही मंज़ूरी देता है | लगभग पूरा | लेनदेन निगरानी, cooling-off अवधि, संदर्भ के साथ स्टेप-अप |
| क्रॉस-डिवाइस रिले | TR103 | आंशिक: निकटता जांच[24] | ब्राउज़र सत्र की फ़िशिंग | जहां संभव हो, उसी डिवाइस पर, कार्रवाई का नाम बताएं |
| स्थानीय प्रमाणीकरण को तोड़ दिया गया | TR113 | प्रमाणन पर निर्भर करता है[8] | छेड़छाड़ किए गए डिवाइस का जोखिम | निरस्तीकरण जांच, डिवाइस संकेत |
| ऑनबोर्डिंग के बाद खाते पर कब्ज़ा | वॉलेट के दायरे से बाहर | कोई नहीं, जब तक दोबारा प्रस्तुत न किया जाए | पासवर्ड, सत्र, रिकवरी प्रक्रियाएं | संवेदनशील बदलावों पर स्टेप-अप |
| असली वॉलेट वाला मनी म्यूल | वॉलेट के दायरे से बाहर | कोई नहीं: सभी जांचें पास हो जाती हैं | सब कुछ | व्यवहार की निगरानी, नेटवर्क लिंक |
असली उपयोगकर्ता जो मंज़ूरी देता है
TR99 कहता है: "एक हमलावर किसी उपयोगकर्ता को हमलावर या अनधिकृत तीसरे पक्ष के साथ प्रमाणीकरण करने और लेनदेन मंज़ूर करने के लिए राज़ी कर सकता है।"[8] हर फ़ैक्टर पास हो जाता है। ECB के अनुसार, सशक्त ग्राहक प्रमाणीकरण "उन धोखाधड़ी प्रकारों के विरुद्ध प्रभावी बना हुआ है जिन्हें कम करने के लिए इसे बनाया गया था", और 2024 में पूरे यूरोपीय आर्थिक क्षेत्र में रिपोर्ट की गई कुल धोखाधड़ी €4.2 billion थी।[19][20] क्रेडिट ट्रांसफ़र में, भुगतानकर्ता के साथ हेरफेर वाली धोखाधड़ी "2023 से 2024 तक मूल्य के हिसाब से 65% से 74% और मात्रा के हिसाब से 55% से 71%" तक बढ़ी।[19]
दो लोग, दो डिवाइस
TR103: "निर्भर पक्ष और ब्राउज़र के कनेक्शन के पीछे का उपयोगकर्ता, निर्भर पक्ष और वॉलेट के कनेक्शन के पीछे के उपयोगकर्ता से अलग हो सकता है।"[8] ARF का खंड 4.4.3.2 कहता है कि "क्रॉस-डिवाइस फ़्लो फ़िशिंग और रिले हमलों के प्रति असुरक्षित हैं", और खंड 4.4.3 उनके लिए निकटता जांच को अनिवार्य बनाता है।[24] आपका वेब सत्र फिर भी वॉलेट की मंज़ूरी से अलग रहता है।
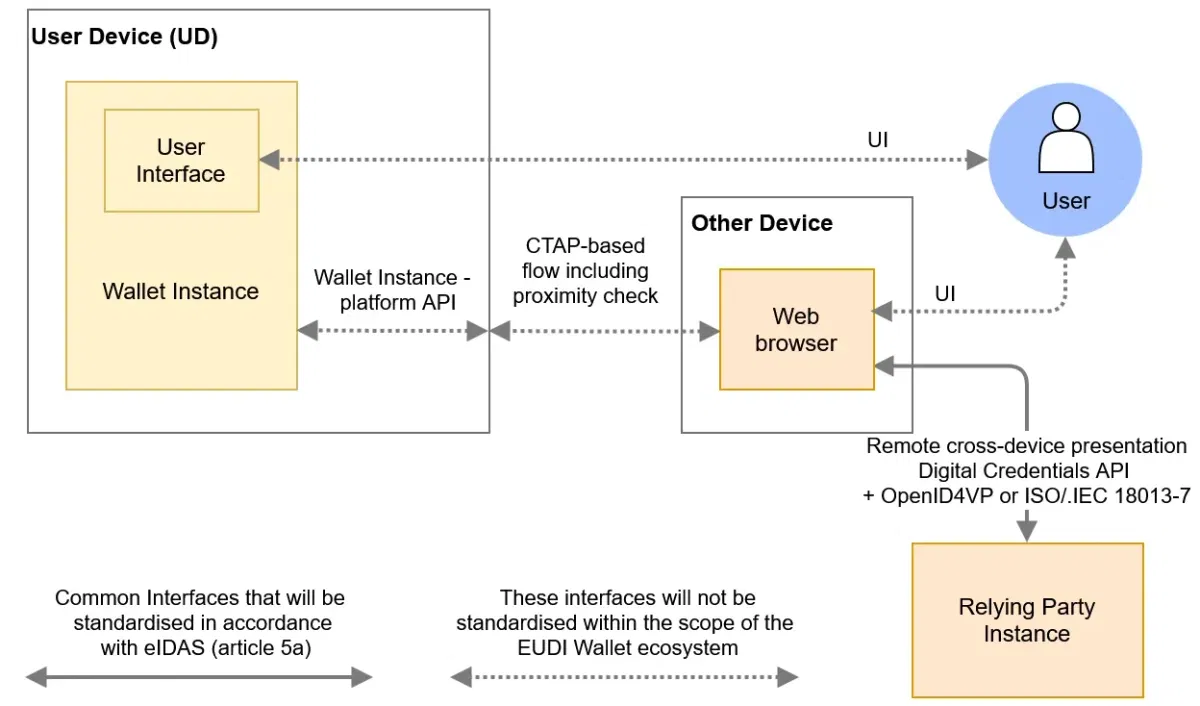
ARF का चित्र 5: क्रॉस-डिवाइस फ़्लो में आपकी सेवा एक ब्राउज़र से बात करती है, और वॉलेट दूसरे डिवाइस पर होता है। स्रोत: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. अनुकूलित नहीं।
असली वॉलेट वाला मनी म्यूल
जो व्यक्ति किसी खाते की पहुंच बेचता है, या किसी और के लिए खाता खोलता है, वह हर वॉलेट जांच ईमानदारी से पास करता है, क्योंकि वही व्यक्ति धारक है। नियंत्रण वही है जो धन-शोधन निवारण विनियमन (AMLR) पहले से तय करता है: "व्यावसायिक संबंधों की सतत निगरानी"।[13] खातों के बीच संबंध, साझा डिवाइस और दोहराए गए चेहरे वे संकेत हैं जो नेटवर्क को उजागर करते हैं।
एक स्टेप-अप डिज़ाइन जो वॉलेट को डिफ़ॉल्ट बनाए रखता है
हमने जो भी पाठ पढ़ा, उनमें से कोई भी वॉलेट के ऊपर लाइवनेस की मांग नहीं करता। AMLR अनुच्छेद 22(6)(b) अपने विकल्पों में से एक के रूप में "ऐसे इलेक्ट्रॉनिक पहचान साधनों के उपयोग को सूचीबद्ध करता है जो आश्वासन स्तर 'substantial' या 'high' के संबंध में Regulation (EU) No 910/2014 की आवश्यकताओं को पूरा करते हैं"।[13] Anti-Money Laundering Authority (AMLA) के अंतिम मसौदा मानक कहते हैं कि इसमें "European Digital Identity Wallets शामिल हैं", और वे मानक अभी भी मसौदा हैं, कानून नहीं।[14] हमारी वॉलेट स्वीकृति पर AMLR गाइड देखें।
AMLR का अनुच्छेद 20(2) उपायों की सीमा को "जोखिमों के व्यक्तिगत विश्लेषण" पर छोड़ता है।[13] हमारे विचार में, GDPR के डेटा न्यूनीकरण सिद्धांत के तहत हर प्रस्तुति पर सेल्फ़ी को उचित ठहराना कठिन है।[15] ये स्तर हमारा सुझाव हैं, कानूनी श्रेणियां नहीं।
1घटना का वर्गीकरण करें
ऑनबोर्डिंग, लॉगिन, या कोई विशिष्ट कार्रवाई, उसके जोखिम के साथ।
गलत व्यक्ति कितना नुकसान कर सकता है
केवल वॉलेट
पूरी क्रिप्टोग्राफ़िक जांच। कोई बायोमेट्रिक्स नहीं।
लाइवनेस और फेस मैच जोड़ें
पोर्ट्रेट से, या उस चेहरे से जो आपके पास वैध रूप से है।
कार्रवाई के समय दोबारा सत्यापित करें
इस कार्रवाई से जुड़ी नई जांच, फिर समीक्षा।
2साक्ष्य दर्ज करें
क्या चला, परिणाम, तारीख। डिफ़ॉल्ट रूप से पोर्ट्रेट नहीं।
एक नमूना निर्णय फ़्लो। अपने जोखिम आकलन में अपनी सीमाएँ खुद तय करें।
| स्तर | सामान्य घटनाएं | नियंत्रण | क्यों |
|---|---|---|---|
| केवल वॉलेट | आयु या विशेषता जाँच, सामान्य खाता खोलना, कम जोखिम वाला साइन-इन | हस्ताक्षर, डिवाइस बाइंडिंग, स्थिति, nonce | स्तर उच्च काम करता है; कम डेटा बेहतर है |
| वॉलेट और चेहरा | अधिक जोखिम वाला ग्राहक, असामान्य डिवाइस या स्थान, लंबे अंतराल के बाद पहला उपयोग | ऊपर वाला, साथ में लाइवनेस और फेस मैच | User binding का सीधा उत्तर देता है, जैसा ARF बताता है[2] |
| कार्रवाई का पुनः सत्यापन | नया भुगतान-प्राप्तकर्ता, बड़ा भुगतान, बदला हुआ बैंक विवरण, रिकवरी, डिवाइस जोड़ना | नई फेस जाँच या लेनदेन से बंधी स्वीकृति, साथ में समीक्षा | व्यक्ति को उसी कार्रवाई से बाँधता है |
| न वॉलेट, न पोर्ट्रेट | बिना वॉलेट वाला ग्राहक, देर से जुड़ने वाला देश, पोर्ट्रेट से बाहर रहने का विकल्प चुना गया | दस्तावेज़, चिप रीडिंग, लाइवनेस, फेस मैच | वॉलेट का उपयोग स्वैच्छिक है[1] |
PID आपके लिए किसी कार्रवाई को स्वीकृत नहीं कर सकता: "वॉलेट इकाइयों के लिए यह अनिवार्य है कि वे किसी प्रस्तुति अनुरोध में निर्भर पक्ष से प्राप्त लेनदेन डेटा पर हस्ताक्षर करने के लिए PID की निजी कुंजी का उपयोग न करें।"[9] लेनदेन की स्वीकृति strong user authentication (SUA) अटेस्टेशनों का काम है। ये लेनदेन का डेटा रखते हैं और इलेक्ट्रॉनिक भुगतान पर ARF विषय के अंतर्गत आते हैं।[3] भुगतान कानून भी इसी तरह काम करता है: कोड "भुगतान लेनदेन की राशि और भुगतान-प्राप्तकर्ता के लिए विशिष्ट" होना चाहिए।[18] PSD2 का "दूरस्थ चैनल के माध्यम से कोई भी कार्रवाई जिसमें भुगतान धोखाधड़ी या अन्य दुरुपयोग का जोखिम हो सकता है" एक उपयोगी ट्रिगर मॉडल है।[17]
विकल्प
फिर से वॉलेट
- नई PID प्रस्तुति
- वॉलेट की फिर से पुष्टि करता है
- कार्रवाई से कोई संबंध नहीं
लॉगिन के लिए अच्छा
विकल्प
फेस जाँच
- लाइवनेस और फेस मैच
- मौजूद व्यक्ति की जाँच करता है
- वैध संदर्भ चाहिए
जोखिम वाले बदलावों के लिए अच्छा
विकल्प
लेनदेन अटेस्टेशन (transaction attestation)
- कार्रवाई के डेटा पर हस्ताक्षर करता है
- उपयोगकर्ता को दिखाता है कि क्या स्वीकृत किया जा रहा है
- जारीकर्ता के समर्थन पर निर्भर
भुगतानों के लिए उपयुक्त
ध्यान दें
PID कुंजी को डिवाइस पहचानकर्ता के रूप में उपयोग न करें। प्रदाता ऐसे अटेस्टेशन जारी कर सकते हैं जो केवल एक बार प्रस्तुत किए जाते हैं, ताकि "निर्भर पक्ष द्वारा लिंक किए जाने के जोखिम को कम किया जा सके"।[2] लौटने वाले ग्राहकों का मिलान विशेषताओं के आधार पर करें, जैसा कि हमारी सीमा-पार स्वीकृति गाइड में बताया गया है।
चेकलिस्ट: इस महीने क्या करें
इन चरणों के पीछे की आंतरिक नीति हमारी EUDI Wallet नीतियाँ और नियंत्रण गाइड में है, और मार्ग का निर्णय इंटीग्रेशन प्लेटफ़ॉर्म गाइड में है।
अनुपालन और जोखिम
- लिखें कि आपकी कौन सी घटनाएं केवल वॉलेट पर निर्भर हैं।
- भुगतान (payout), प्राप्तकर्ता में बदलाव और रिकवरी के लिए स्टेप-अप ट्रिगर तय करें।
- किसी भी चेहरा तुलना के लिए अपना वैध आधार (lawful basis) तय करें।[5][15]
- पोर्ट्रेट के उपयोग के लिए अपना डेटा संरक्षण प्रभाव आकलन (DPIA) अपडेट करें।[15]
इंजीनियरिंग
- हर अनुरोध में holder binding प्रमाण को अनिवार्य रखें।[12]
- हर प्रतिक्रिया पर device binding हस्ताक्षर सत्यापित करें।[2]
- निरस्तीकरण (revocation) स्थिति जांचें, भले ही यह वैकल्पिक हो।[3]
- हर प्रस्तुति को एक नए nonce के साथ एक ही सत्र से जोड़ें।
- पोर्ट्रेट वाला मार्ग ऐसा बनाएं कि खाली मान को संभाला जा सके।[5]
उत्पाद और सहायता
- पोर्ट्रेट का अनुरोध केवल वहीं करें जहां आपके पंजीकृत उद्देश्यों में यह शामिल हो।[1]
- जिन लोगों के पास वॉलेट नहीं है, उनके लिए दस्तावेज़ वाला मार्ग बनाए रखें।[1]
- हर स्टेप-अप के लिए ऐसा पाठ लिखें जो कार्रवाई का नाम बताए।
- ग्राहकों को बताएं कि वे चोरी हुए वॉलेट को निरस्त करने के लिए वॉलेट प्रदाता से अनुरोध कर सकते हैं।[6]
कब्ज़े (possession) की समस्या में Didit कैसे मदद करता है
Didit के दस्तावेज़ों में EUDI Wallet स्वीकृति की स्थिति Coming soon (जल्द आ रहा है) के रूप में दर्ज है।[28] हमारा EUDI Wallet पेज कहता है "अभी कोई EUDI-विशिष्ट Didit API नहीं है" और "आज ही इंटीग्रेट करें, और वॉलेट आने पर भी इसे बनाए रखें।" यह खंड बताता है कि आज क्या चल रहा है। Biometric Authentication लाइवनेस और फेस मैच वाले स्टेप-अप चलाता है।
- पुनः सत्यापन। Biometric Authentication लौटने वाले उपयोगकर्ताओं को केवल लाइवनेस से, या लाइवनेस के साथ संग्रहीत पोर्ट्रेट से फेस मैच करके, किसी वर्कफ़्लो में एक सत्र के रूप में सत्यापित करता है।[25][27]
- उपस्थिति। Liveness पैसिव, 3D एक्शन या फ्लैशिंग विधियों से जाँचता है कि कैमरे के सामने एक वास्तविक व्यक्ति है।[26]
- स्टेप-अप। Didit का Authentication एक ऐसी कॉल का दस्तावेज़ देता है जो किसी संवेदनशील कार्रवाई से पहले आपके स्टेप-अप नियम लागू करती है और बताती है कि सत्यापन आवश्यक है या नहीं। यह नई है और प्रति एप्लिकेशन सक्षम की जाती है।[31]
- Networks. Face Search डुप्लिकेट खातों का पता लगाता है, और Networks उन आवेदकों को समूहों में रखता है जिनके डिवाइस, IP, बायोमेट्रिक, दस्तावेज़ या संपर्क संकेत साझा हैं।[29][30]
- Monitoring. Transaction Monitoring लेनदेन की रियल टाइम में जांच करता है। यह जांच कॉन्फ़िगर किए जा सकने वाले नियम इंजन के आधार पर होती है, और इसमें केस मैनेजमेंट भी शामिल है।[32]
- Fallback. ID Verification और पहले से चालू राष्ट्रीय eID उन ग्राहकों के काम आते हैं जिनके पास वॉलेट नहीं है।[28]
Didit क्या देता है
- मांग पर लाइवनेस और फेस मैच
- दस्तावेज़ और राष्ट्रीय eID के रास्ते
- डुप्लिकेट और नेटवर्क संकेत
- हर जांच का रिकॉर्ड
आपकी ज़िम्मेदारी रहती है
- जोखिम आकलन और स्टेप-अप नीति
- आपका वैध आधार और प्रभाव आकलन
- निर्भर पक्ष पंजीकरण
- ऑनबोर्डिंग और लेनदेन से जुड़ा हर निर्णय
प्लान और दरें हमारे प्राइसिंग पेज पर हैं। संग्रहीत डेटा उसी अवधि तक रखा जाता है जो आप कॉन्फ़िगर करते हैं, और Didit आपके प्रोसेसर के रूप में काम करता है।[33]
हमारे साथ अपना स्टेप-अप डिज़ाइन करें
हमें बताएं कि किन कार्यों में सबसे अधिक जोखिम है, और अपने वर्कफ़्लो में लाइवनेस और फेस मैच से शुरुआत करें।
मुख्य बातें
- डिवाइस बाइंडिंग एक कुंजी को साबित करती है। उपयोगकर्ता बाइंडिंग उस कुंजी को एक व्यक्ति से जोड़ती है, और आप आमतौर पर इसकी जांच करने के बजाय इस पर भरोसा करते हैं।
- स्तर उच्च वॉलेट के बारे में एक मज़बूत आश्वासन है, और यह किसी इच्छुक मनी म्यूल या बहकाए गए उपयोगकर्ता को कवर नहीं करता।
- 11 अगस्त 2028 से पोर्ट्रेट अनिवार्य PID डेटा में शामिल हो जाता है, जो बाहर रहने के विकल्पों के अधीन है, और उपयोगकर्ता की पुष्टि कोई वैध आधार नहीं है।
- PID लेनदेन डेटा पर हस्ताक्षर नहीं कर सकता, इसलिए उच्च जोखिम वाले कार्यों के लिए अलग अनुमोदन चाहिए।
अक्सर पूछे जाने वाले प्रश्न
EUDI Wallet में होल्डर बाइंडिंग क्या है?
होल्डर बाइंडिंग का अर्थ है कि डेटा प्रस्तुत करने वाला व्यक्ति वही है जिसे वह डेटा जारी किया गया था। ARF इसे User binding कहता है और बताता है कि इसे कभी-कभी holder binding भी कहा जाता है।[2]
डिवाइस बाइंडिंग और होल्डर बाइंडिंग में क्या अंतर है?
डिवाइस बाइंडिंग डेटा को वॉलेट के सुरक्षित हार्डवेयर में मौजूद एक कुंजी से जोड़ती है, और यह कॉपी करने और रीप्ले को रोकती है। होल्डर बाइंडिंग डेटा को एक व्यक्ति से जोड़ती है। ARF डिवाइस बाइंडिंग को User binding की पूर्व शर्त मानता है।[2]
क्या PID के लिए डिवाइस बाइंडिंग अनिवार्य है?
हां, प्रदाताओं के लिए। कार्यान्वयन विनियमन 2024/2977 के तहत PID प्रदाताओं को यह सुनिश्चित करना होता है कि उनके द्वारा जारी PID क्रिप्टोग्राफ़िक रूप से वॉलेट यूनिट से बंधा हो।[4] निर्भर पक्षों के लिए हस्ताक्षर का सत्यापन अनुशंसित है, और यदि आप वॉलेट के अपने प्रमाणीकरण पर निर्भर करते हैं तो यह आवश्यक है।[2]
क्या मैं वॉलेट पोर्ट्रेट के साथ फेस मैच कर सकता हूं?
केवल तभी, जब PID में यह मौजूद हो, आपने उस उपयोग को पंजीकृत किया हो, उपयोगकर्ता पुष्टि करे और आपके पास वैध आधार हो। 11 अगस्त 2028 से पोर्ट्रेट अनिवार्य PID डेटा में शामिल हो जाता है, और सदस्य राज्य उपयोगकर्ताओं को इससे बाहर रहने का विकल्प दे सकते हैं।[5]
क्या मैं वॉलेट प्रस्तुति से मिला पोर्ट्रेट अपने पास रख सकता हूँ?
डिफ़ॉल्ट रूप से नहीं। इसे केवल तभी रखा जा सकता है, जब संघ के डेटा संरक्षण कानून के अनुपालन में पहचान और प्रमाणीकरण के लिए प्रसंस्करण आवश्यक हो, या जहाँ संघ या राष्ट्रीय कानून इसका प्रावधान करता हो।[4][5]
क्या AMLR, EUDI Wallet के अलावा लाइवनेस जाँच की भी माँग करता है?
हमने जो भी पाठ पढ़ा, उनमें से कोई इसकी माँग नहीं करता। अनुच्छेद 22(6)(b) एक विकल्प के रूप में ऐसे इलेक्ट्रॉनिक पहचान साधनों को सूचीबद्ध करता है जो substantial या उच्च स्तर पर विनियमन 910/2014 की आवश्यकताओं को पूरा करते हैं, और उपायों की सीमा आपके व्यक्तिगत जोखिम विश्लेषण पर निर्भर करती है।[13] AMLA के अंतिम मसौदा मानकों के अनुसार इसमें वॉलेट शामिल हैं, और ये अभी कानून नहीं हैं।[14]
क्या वॉलेट प्रस्तुति किसी भुगतान को स्वीकृत कर सकती है?
PID के साथ नहीं। PID Rulebook लेनदेन डेटा पर हस्ताक्षर करने के लिए PID की निजी कुंजी के उपयोग पर रोक लगाता है।[9] ARF की अपेक्षा है कि लेनदेन-विशिष्ट स्वीकृति मज़बूत उपयोगकर्ता प्रमाणीकरण अटेस्टेशनों पर आधारित हो, जिनमें लेनदेन डेटा होता है।[3]
क्या स्तर उच्च खाता अधिग्रहण (account takeover) को रोकता है?
यह वॉलेट की रक्षा करता है, आपके खाते की नहीं। ऑनबोर्डिंग के बाद आपके पासवर्ड, सत्र और रिकवरी प्रक्रियाएँ वॉलेट से बाहर रहती हैं, जब तक कि आप संवेदनशील मौकों पर नई प्रस्तुति या कोई दूसरी जाँच न माँगें।
क्या कोई मनी म्यूल EUDI Wallet की जाँचें पार कर सकता है?
हाँ। असली वॉलेट का उपयोग करने वाला असली धारक हर जाँच पार कर लेता है, क्योंकि जाँचों के परिणाम सही होते हैं। इसका नियंत्रण AMLR के अनुच्छेद 26 के तहत निरंतर निगरानी है, साथ ही खातों के बीच संबंधों की पहचान।[13]
क्या Didit, EUDI Wallet स्वीकार करता है?
Didit के दस्तावेज़ों में EUDI Wallet स्वीकृति की स्थिति Coming soon के रूप में दर्ज है, और समाधान पेज बताता है कि अभी कोई EUDI-विशिष्ट Didit API नहीं है।[28] राष्ट्रीय eID, दस्तावेज़ सत्यापन, लाइवनेस और फेस मैच आज काम कर रहे हैं, और समाधान पेज योजना का वर्णन करता है।
स्रोत
- Regulation (EU) No 910/2014, Regulation (EU) 2024/1183 द्वारा यथासंशोधित, 18 अक्टूबर 2024 का समेकित पाठ, EUR-Lex.
- Architecture and Reference Framework v3.0.0, अध्याय 6, Trust model, European Commission, 23 जुलाई 2026.
- Architecture and Reference Framework v3.0.0, अनुलग्नक 2, High-Level Requirements, European Commission.
- Implementing Regulation (EU) 2024/2977, 11 अगस्त 2026 का समेकित पाठ, EUR-Lex.
- Implementing Regulation (EU) 2026/1731, EUR-Lex, 22 जुलाई 2026 का Official Journal.
- Implementing Regulation (EU) 2024/2979, 11 अगस्त 2026 का समेकित पाठ, EUR-Lex.
- आश्वासन स्तरों पर Implementing Regulation (EU) 2015/1502, EUR-Lex.
- वॉलेट प्रमाणन पर Implementing Regulation (EU) 2024/2981, अनुलग्नक I जोखिम रजिस्टर, EUR-Lex.
- PID Rulebook v1.7, European Commission, 17 जुलाई 2026.
- Topic R, Authentication of the User to the device, v1.0, ARF चर्चा पत्र, 14 अक्टूबर 2025.
- Topic Z, Device-bound Attestations, v1.0, ARF चर्चा पत्र, 29 सितंबर 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex, 19 जून 2024 का Official Journal.
- Final Report, AMLR के अनुच्छेद 28(1) के तहत draft RTS, AMLA, 30 सितंबर 2026 (अंतिम मसौदा, कानून नहीं).
- Regulation (EU) 2016/679 (GDPR), EUR-Lex.
- Regulation (EU) 2024/1689 (AI Act), EUR-Lex.
- निर्देश (EU) 2015/2366 (PSD2), EUR-Lex.
- प्रत्यायोजित विनियमन (EU) 2018/389, EUR-Lex.
- भुगतान धोखाधड़ी पर 2025 की रिपोर्ट, EBA और ECB, दिसंबर 2025.
- भुगतान धोखाधड़ी पर EBA-ECB की संयुक्त रिपोर्ट, प्रेस विज्ञप्ति, ECB, 15 दिसंबर 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch on Digital Identity Wallets, European Data Protection Supervisor, दिसंबर 2025.
- ETSI TS 119 461 v2.1.1, ट्रस्ट सर्विस सब्जेक्ट्स की पहचान का सत्यापन (identity proofing), ETSI.
- Architecture and Reference Framework v3.0.0, अध्याय 4, High-level architecture, European Commission.
- बायोमेट्रिक प्रमाणीकरण, Didit दस्तावेज़ीकरण.
- लाइवनेस डिटेक्शन, Didit दस्तावेज़ीकरण.
- फ़ेस मैच 1:1, Didit दस्तावेज़ीकरण.
- डिजिटल ID वॉलेट, Didit दस्तावेज़ीकरण.
- फ़ेस सर्च, Didit दस्तावेज़ीकरण.
- नेटवर्क, Didit दस्तावेज़ीकरण.
- स्टेप-अप बनाएँ, Didit दस्तावेज़ीकरण.
- लेनदेन निगरानी, Didit दस्तावेज़ीकरण.
- डेटा प्रतिधारण, Didit दस्तावेज़ीकरण.
वॉलेट यह बताता है कि क्रेडेंशियल किसका है, और आपका जोखिम संबंधी काम उसी उत्तर से शुरू होता है। जिन क्षणों में व्यक्ति की ज़रूरत होती है, उनके लिए बायोमेट्रिक प्रमाणीकरण देखें। वॉलेट की तैयारी के लिए हमारा EUDI Wallet पेज और eID सत्यापन देखें।
केवल कुंजी नहीं, व्यक्ति की भी जाँच करें
जहाँ आपका जोखिम मूल्यांकन कहता है, वहाँ लाइवनेस और फेस मैच जोड़ें।
संबंधित लेख
- EUDI Wallet सीमा-पार स्वीकृति: पूरे EU में एक इंटीग्रेशन
- EUDI Wallet तैयारी: विनियमित फर्मों के लिए नीतियां और नियंत्रण
- EUDI Wallet होल्डर बाइंडिंग: प्रेज़ेंटेशन असल में क्या साबित करता है
- EUDI Wallet इंटीग्रेशन: अपना रूट कैसे चुनें (2026 गाइड)
- 2026 में FINTRAC पहचान सत्यापन: तरीके, नियम और C-12
- क्यूबेक Law 25 और बायोमेट्रिक्स: पहचान सत्यापन गाइड (2026)