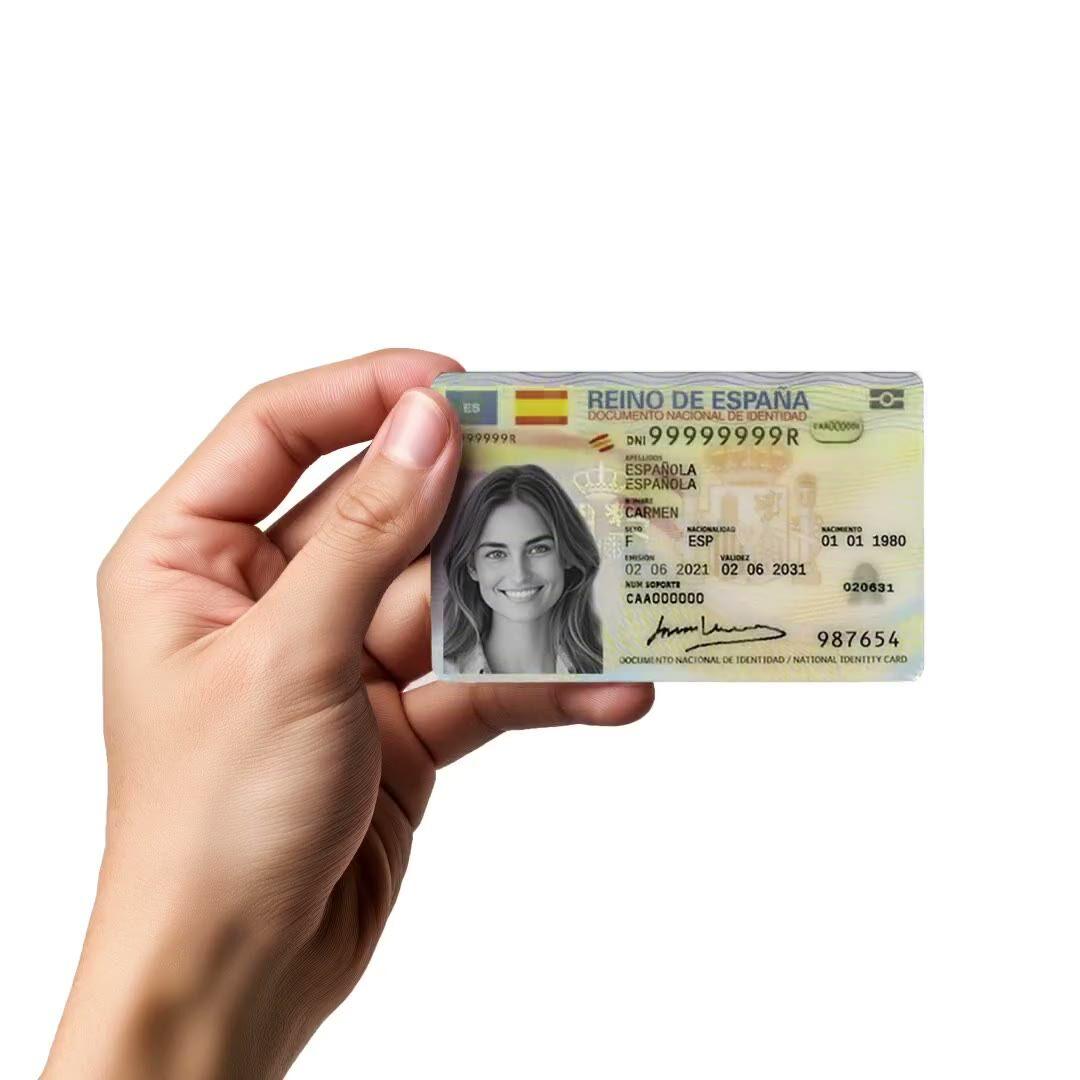
Верифицируйте паспорт, национальное удостоверение личности, водительские права или вид на жительство из любой страны. 14 000+ документов, результат менее чем за 2 секунды, $0.15 за проверку, 500 бесплатных в месяц.
Нам доверяют более 2000 организаций по всему миру.
Глобальное покрытие
Более 14 000 документов. 220+ стран.
Испанский DNI, японский My Number, паспорт Великобритании. Новые документы добавляются каждый месяц,
та же цена $0.15 за проверку, тот же формат результата, тот же отклик менее чем за 2 секунды.
Три способа верификации
Одна функция. Три метода для каждой страны.
Включайте только те методы, которые реально поддерживаются в стране. Каждый метод приводит к одному и тому же контракту результата, поэтому ваш код обрабатывает данные одинаково, независимо от выбранного пользователем пути.
Метод 01
Захват документов
Сфотографируйте паспорт, национальное удостоверение личности, водительские права или вид на жительство. Более 220 стран, более 14 000 документов, результат менее чем за две секунды.
От регистрации до верифицированного пользователя за четыре шага.
Шаг 01 / 04
01
Создайте рабочий процесс
Выберите нужные проверки, ID, «живость», совпадение лиц, санкции, адрес, возраст, телефон, email, пользовательские вопросы. Перетащите их в рабочий процесс на дашборде или отправьте тот же процесс через наш API. Разветвляйте по условиям, проводите A/B-тесты, код не требуется.
Интегрируйте
Встраивайте нативно с помощью наших SDK для Web, iOS, Android, React Native или Flutter. Перенаправляйте на размещенную страницу. Или просто отправьте пользователю ссылку, по email, SMS, WhatsApp, куда угодно. Выберите то, что подходит вашему стеку.
Пользователь проходит проверку
Didit управляет камерой, подсказками по освещению, передачей данных с мобильных устройств и доступностью. Пока пользователь проходит проверку, мы оцениваем более 200 признаков мошенничества в реальном времени и верифицируем каждое поле по авторитетным источникам данных. Результат менее чем за две секунды.
Вы получаете результаты
Подписанные вебхуки в реальном времени синхронизируют вашу базу данных в момент одобрения, отклонения или отправки пользователя на ручную проверку. Опрашивайте API по запросу. Или откройте консоль, чтобы просмотреть каждую сессию, каждый сигнал и управлять кейсами по-своему.
Создано для разработчиков · Создано против мошенничества · Открытый дизайн
Шесть возможностей. Один флаг функции. ID_VERIFICATION.
Каждая из перечисленных ниже возможностей, это переключатель в одном модуле. Никаких дополнительных тарифов, отдельных SKU, дополнительных вызовов. Включайте их для каждого рабочего процесса в консоли или передавайте их напрямую при вызове автономной конечной точки.
Паспорта, национальные ID, водительские удостоверения, ВНЖ. Более 130 языков, 50+ письменностей (латиница, арабский, кириллица, CJK, деванагари, иврит, тайский, грузинский). Новые документы добавляются ежемесячно. Контроль по подтипам для каждой страны, например, можно отдельно принимать водительские удостоверения Индианы и Нью-Йорка, если того требует политика.
Поддерживаемые документы
Обновлено в этом месяце
В реальном времени
220+
Страны
14,000+
Типы документов
130+
Языки
50+
Скрипты
ПаспортID-картаВодительские праваВид на жительство
🇪🇸ES
🇺🇸US
🇧🇷BR
🇩🇪DE
🇲🇽MX
🇮🇳IN
🇫🇷FR
🇬🇧GB
🇯🇵JP
🇳🇬NG
🇦🇪AE
🇸🇬SG
02 · Извлечение данных
Визуальные поля, MRZ и штрихкод, перепроверены.
Все визуальные поля, MRZ (машиносчитываемая зона) и штрихкоды извлекаются за один проход. Эти три типа данных перепроверяются перед отправкой ответа. Несоответствия отображаются как предупреждения, чтобы вы могли направить случай на ручную проверку.
Персональные данные
OCR · MRZ · Штрихкод
Имя
Olivia
Совпадения с данными через API: Olivia
Фамилия
Roy
Дата рождения
28/06/1971
Тип документа
Passport
Штат выдачи
Spain🇪🇸
Номер документа
3EB8726CC6E0F979
03 · Подлинность
Документ подлинный. Портрет не изменен. Без скриншотов.
Сравнение шаблона с сертифицированной базой данных. Обнаружение голограмм и микропечати. Проверка целостности портрета. Проверка подлинности документа предотвращает четыре распространенных вектора атак, скриншоты, фотографии с телефона, распечатанные копии и подмена портрета на подлинных документах.
Подлинность документа
Подлинный
Портрет из документа
Снимок в реальном времени
Сходство 94%
Совпадение шаблона
Голограмма обнаружена
Микропечать цела
Проверка подлинности документа пройдена
04 · Качество снимка
Отклоняйте размытие и блики до проверки.
Фокус, яркость и разрешение оцениваются по шкале 0–100 для каждого снимка, плюс взвешенная общая оценка. Углы вне кадра и пересвеченные стороны явно помечаются. Настраиваемые пороги отсеивают некачественные снимки на входе, чтобы они не попадали в вашу очередь ручной проверки.
Качество захвата
Готов к захвату
Стабильно
Общий балл
91/100
Фокус92
Яркость88
Разрешение95
05 · Политика рисков
Решайте. Проверяйте. Одобряйте. По риску. По приложению.
Каждая категория риска, дубликат пользователя, недействительный MRZ, несоответствие данных, низкая подлинность документа, может быть настроена на отклонение, проверку или одобрение. Настройте политику для каждого приложения, страны и типа документа. Триггеры автоматического отклонения (просрочен, в черном списке, не поддерживается) действуют независимо от ваших настроек.
Политика рисков
5 категорий
Категория рискаДействие
Повторяющийся пользователь
Отклонить
Недействительная MRZ
На проверке
Несоответствие данных
На проверке
Недействительная проверка
Отклонить
Низкая активность документа
Одобрить
06 · Постоянный KYC
Документы истекают. Узнайте об этом раньше регулятора.
Мы отслеживаем срок действия каждого документа, который вы храните. Когда срок действия истекает, статус KYC пользователя автоматически меняется, и мы уведомляем вас через вебхук. Никаких пакетных заданий, никаких ежеквартальных спринтов по повторной верификации, обновление KYC происходит непрерывно, и вы всегда соответствуете требованиям AML-директивы.
Мониторинг документов
Автоматическое отслеживание срока действия · вебхук при изменении статуса
В реальном времени
1,284
Активно
47
Скоро истекает
9
Истёк
Вебхук сработал · usr_9f01a3c перемещен в Kyc истек12 секунд назад
Ausr_a8c4f02Паспорт12 марта 2027Активно
Musr_4d2b6e1ID-карта08 июня 2026Истекает
Lusr_9f01a3cВодительские права21 сентября 2025Срок KYC истек
Интеграция
Две конечные точки. Один и тот же JSON. Та же цена.
Создайте сессию, если хотите, чтобы наш хостинг UI обрабатывал захват, или вызовите автономную конечную точку, если у вас уже есть изображение. Оба варианта возвращают один и тот же отчет `id_verification`.
Вставьте блок ниже в Claude Code, Cursor, Codex, Devin, Aider или Replit Agent. Заполните плейсхолдер my_stack своим фреймворком, языком и сценарием использования. Агент настроит Didit, создаст рабочий процесс с верификацией личности, подключит вебхук и запустит все в работу.
didit-integration-prompt.md
# Didit ID Verification — integrate in 5 minutes

You are integrating Didit's ID Verification module into <my_stack>. Follow
these steps exactly. Every URL, header, and enum value below is canonical —
do not paraphrase or "improve" them.

## 1. Provision an account
- Sign up: https://business.didit.me (no credit card required).
- Or provision programmatically: POST https://apx.didit.me/auth/v2/programmatic/register/
  (returns an API key bound to the workspace + application).

## 2. Two integration paths — pick one

### Path A — Workflow Builder (hosted UI)
Best when you want Didit to handle camera, lighting cues, retries,
mobile handoff, and accessibility for you.

1. Create a workflow that contains the ID Verification feature:
   POST https://verification.didit.me/v3/workflows/
   Authorization header:  x-api-key: <your-api-key>
   Body: workflow_label, features array with the single entry
         { feature: "OCR" }   (UPPERCASE — strict enum; "OCR" is the
         workflows-endpoint value for ID Verification, and the only one
         POST /v3/workflows/ accepts for it)

2. Create a verification session for an end user:
   POST https://verification.didit.me/v3/session/
   Body: workflow_id (from step 1), vendor_data (your own user id).
   Response: url (the hosted verification link) — redirect the user to it.

3. Listen for webhook callbacks (see "Webhooks" below).

### Path B — Standalone server-to-server API
Best when you already have the document image (mobile SDK capture, native
onboarding app, reseller pipeline).

POST https://verification.didit.me/v3/id-verification/
Content-Type: multipart/form-data
Body fields:
  - front_image  (required, file)
  - back_image   (optional, file)
  - vendor_data  (optional string, your user id)

Response: JSON report with extracted fields, image quality scores,
warnings array, and the verdict.

## 3. Webhooks (Path A only — Path B returns synchronously)
- Register a webhook destination once via
  POST https://verification.didit.me/v3/webhook/destinations/
  Body: url, subscribed_events: ["session.verified", "session.review_started",
                                  "session.declined", "kyc_expired"]
- Response includes secret_shared_key — store it.
- Every webhook delivery carries an X-Signature-V2 header you MUST verify
  before trusting the payload. X-Signature-V2 signs the CANONICAL JSON, not
  the raw body bytes — that is what makes it survive a proxy or body parser
  that re-encodes the payload. (The legacy X-Signature header is the one
  computed over the raw bytes.) The canonical form is the sender's Python
  json.dumps(sort_keys=True, separators=(",", ":"), ensure_ascii=False)
  after whole-valued floats become ints. Reproduce those bytes EXACTLY —
  do NOT "parse, sort keys, JSON.stringify", which fails in four ways:
    - Numbers come from the wire text, never from parsed doubles: the sender
      signs 1000000000000000129 digit for digit, JSON.parse rounds it. Read
      the body as TEXT (express.text, not express.json()) and re-emit
      integers through BigInt(source). Register the webhook route ABOVE any
      global app.use(express.json()): the first parser to run consumes the
      stream, and the digits are gone before the route sees them.
    - Floats use Python's repr: 1e-05, not 0.00001; 27.0 becomes 27.
    - Keys sort by Unicode CODE POINT, as strings: "10" before "2", and
      U+FF21 before U+1F642 (JavaScript's default .sort() reverses the latter
      because it compares UTF-16 code units).
    - Serialise straight from the sorted entries; never rebuild an object
      first, because JavaScript moves integer-like keys to the front.
  Then HMAC-SHA256 with secret_shared_key, hex-encode, and compare to the
  X-Signature-V2 header in constant time (crypto.timingSafeEqual).
- Freshness comes from the SIGNED body field "timestamp" (Unix seconds):
  reject a delivery whose body timestamp is more than 300 seconds from now,
  and require the X-Timestamp header to equal it. Never check the header
  alone — it is not signed, so a replayed delivery with a rewritten header
  would pass. This is the Node 22 + Express handler, paste it verbatim:

// Your endpoint receives a signed ID Verification payload
const crypto = require("node:crypto"); // ESM: import crypto from "node:crypto"
// X-Signature-V2 = HMAC over the canonical JSON, never the raw bytes. Match the sender byte for
// byte: keys sorted by code point, integers digit for digit, floats in Python's repr.
class Num { constructor(src) { this.src = src; } } // a number as written on the wire, not a double
const num = (s) => { if (/^-?\d+$/.test(s)) return BigInt(s).toString(); const n = +s; // ints stay exact
  if (Number.isInteger(n)) return BigInt(n).toString(); const [m, e] = n.toExponential().split("e"); // 27.0 -> 27
  return +e >= -4 ? String(n) : `${m}e-${String(-e).padStart(2, "0")}`; }; // 1e-05, not 0.00001
const byCodePoint = (a, b) => Buffer.compare(Buffer.from(a), Buffer.from(b)); // UTF-8 order = Python's
const canon = (v) => Array.isArray(v) ? `[${v.map(canon)}]` : v instanceof Num ? num(v.src)
  : v && typeof v === "object" ? `{${Object.keys(v).sort(byCodePoint).map((k) => `${JSON.stringify(k)}:${canon(v[k])}`)}}`
  : JSON.stringify(v);
// Read the body as text: express.json() would round 1000000000000000129 to a double first.
// Register this route ABOVE any global app.use(express.json()): the first parser to run
// consumes the stream, and a body it already parsed has lost the digits the signature covers.
app.post("/webhooks/didit", express.text({ type: "application/json" }), (req, res) => {
  const exact = JSON.parse(req.body, (k, v, c) => typeof v === "number" ? new Num(c.source) : v); // Node 21+
  const body = JSON.parse(req.body);
  const mac = crypto.createHmac("sha256", SECRET).update(canon(exact), "utf8").digest("hex");
  const sig = Buffer.from(String(req.headers["x-signature-v2"] ?? ""));
  // Freshness comes from the signed body timestamp; the header alone is unsigned and replayable.
  const ts = body.timestamp, fresh = String(ts) === req.headers["x-timestamp"]
    && Math.abs(Date.now() / 1000 - ts) <= 300;
  if (!fresh || sig.length !== mac.length
    || !crypto.timingSafeEqual(sig, Buffer.from(mac))) return res.sendStatus(401);
  const { status, decision, vendor_data } = body;
  // status: Approved | Declined | In Review | Expired | Not Finished
  res.sendStatus(200);
});

## 4. Reading the report
Both paths return the same FIELDS, in a different container:
- Path A (session decision + webhook): decision.id_verifications is an ARRAY
  — one entry per ID Verification node in the workflow. Select the entry you
  want by its node_id, never by index and never as a singular object:
      const doc = decision.id_verifications.find(
        (v) => v.node_id === "id_verification_1"
      );
  Every other feature is plural the same way: liveness_checks,
  face_matches, aml_screenings, ip_analyses, nfc_verifications,
  poa_verifications, database_validations.
- Path B (POST /v3/id-verification/): a single id_verification object on the
  response body — this endpoint runs exactly one document.

Each id_verification entry includes:
- status: "Approved" | "Declined" | "In Review" | "Expired" | "Not Finished"
- document_type: "Passport" | "Identity Card" | "Driver's License" | "Residence Permit" | null
- document_number, personal_number
- front_image, back_image, portrait_image (signed URLs, expire in 1 hour)
- date_of_birth (YYYY-MM-DD), age (number)
- expiration_date, date_of_issue (YYYY-MM-DD)
- issuing_state, issuing_state_name (ISO 3166-1 alpha-3 + display name)
- first_name, last_name, full_name
- gender ("M" | "F" | "U"), nationality (ISO 3166-1 alpha-3)
- address, formatted_address, parsed_address (street_1, street_2, city,
  region, postal_code, geometry { lat, lng })
- front_image_quality_score / back_image_quality_score (focus, brightness,
  resolution, overall, each 0-100)
- warnings: Array<{ risk, log_type, short_description, long_description }>

## 5. Hard rules — do not change
- Base URL for /v3/* endpoints is verification.didit.me (NOT apx.didit.me).
- Feature enum is UPPERCASE: OCR (ID Verification), LIVENESS, FACE_MATCH, AML, IP_ANALYSIS.
- Auth header is x-api-key (lowercase, hyphenated).
- Webhook signature header is X-Signature-V2 (NOT X-Signature), and it signs
  the canonical JSON — never HMAC the raw bytes under that header, and never
  canonicalise a parsed object: read the body as text and serialise the
  sender's bytes (see the handler in section 3).
- Webhook freshness is the signed body "timestamp" (300 s window); the
  X-Timestamp header must equal it and is never checked on its own.
- decision.id_verifications is an array; select the node you want by node_id.
- Always verify webhook signatures before trusting payload data.
- Status casing matches exactly: "Approved", "Declined", "In Review",
  "Expired", "Not Finished" (title-cased, space-separated).

## 6. Pricing reference (public)
- Path A bundled in a full KYC workflow: $0.33 per session
- Path B standalone /v3/id-verification/ call: $0.15 per call
- 500 free verifications every month, forever, on every account.

## 7. Verify your integration
- Sandbox starts on signup at https://business.didit.me — no separate flag.
- Test docs: deterministic synthetic IDs returned in sandbox.
- Switch to live: flip the application's environment toggle in console.

When in doubt: https://docs.didit.me/core-technology/id-verification/overview
Соответствие по умолчанию
Откройте новую страну в один клик. Мы берем на себя сложную работу.
Мы открываем местные дочерние компании, получаем лицензии, проводим пентесты, получаем сертификаты и адаптируемся к каждому новому регулированию. Чтобы запустить верификацию в новой стране, просто переключите тумблер. Более 220 стран в работе, ежеквартальные аудиты и пентесты, единственный провайдер идентификации, который правительство страны-члена ЕС официально назвало более безопасным, чем личная верификация.
Типы документов, удостоверяющих личность, в сертифицированной базе данных.
<2s
Сквозная проверка на верификацию.
$0.15
За отдельную проверку ID. 500 бесплатных каждый месяц.
Три тарифа, один прайс-лист
Начните бесплатно. Платите по мере использования. Масштабируйтесь до Enterprise.
500 бесплатных верификаций каждый месяц, навсегда. Затем платите только за фактически использованные модули. Для тарифа Enterprise доступны индивидуальные контракты, размещение данных и соглашения об уровне обслуживания (SLA).
Бесплатно
$0/ месяц · без карты
Для разработки, тестирования и первых пользователей.
Всё, что нужно для старта:
500 полных KYC-проверок ежемесячно
Проверка ID, Liveness, Face Match, устройства и IP
Более 200 сигналов мошенничества, чёрный список, дубликаты
Повторное использование KYC в сети Didit
Конструктор рабочих процессов, управление кейсами, SDK
AI-поддержкаAI-агент в консоли, документация и сообщество.