
Didit vs ID R&D : IDLive Face (liveness) ou une API KYC hébergée
Didit vs ID R&D : comparez les contrôles documentés, les tarifs publiés, les éléments de preuve pour la revue et les étapes de migration. Le KYC de base de Didit coûte $0.33.
Pour les acheteurs d’ID R&D, choisissez Didit si vous souhaitez intégrer la détection de vivacité dans un parcours KYC hébergé comprenant des contrôles de documents, la comparaison faciale et des éléments de preuve pour la revue. Commencez avec le KYC de base à $0.33, puis ajoutez le filtrage ou la surveillance selon votre politique.
- Prix publié du KYC de base : $0.33 pour la vérification d’identité, la vivacité passive, la comparaison faciale et l’appareil/IP.
- Rapport du bac à sable financier espagnol : tests de fraude documentés sur la NFC et la vivacité active, avec la participation du SEPBLAC.
- 3,000+ entreprises utilisent Didit ; la couverture documentaire s’étend à 220+ pays et territoires et à 14,000+ types de documents. Preuves clients publiques.
Des preuves à examiner avant de changer de solution
Certification de vivacité: La détection de vivacité passive de Didit est certifiée iBeta niveau 1 et niveau 2 pour la détection d’attaques par présentation (ISO/IEC 30107-3).
Un résultat client publié : dans le témoignage client AhoraCrypto de Didit, la plateforme d’échange crypto/monnaie fiduciaire indique avoir réalisé plus de 20% d’économies par utilisateur par rapport à son fournisseur précédent et réduit de plus de 50% le temps consacré aux revues manuelles des utilisateurs. Le fournisseur précédent n’est pas nommé ; il s’agit des résultats déclarés par ce client.
Budgétez les contrôles que vous exécuterez réellement
Le forfait KYC de base coûte $0.33 : vérification d’identité $0.15 + vivacité passive $0.10 + comparaison faciale $0.05 + analyse de l’appareil et de l’IP $0.03. La colonne de vivacité passive tarife ce module à $0.10 par contrôle dans un workflow ; la colonne du KYC de base tarife le forfait complet à $0.33.
| Unités mensuelles | KYC de base Didit à $0.33 | Didit : vivacité passive dans un workflow | Conditions publiées par le fournisseur ; périmètre différent |
|---|---|---|---|
| 1,000 | $330 | $100 |
|
| 10,000 | $3,300 | $1,000 | |
| 50,000 | $16,500 | $5,000 |
Budgets indicatifs aux tarifs catalogue en USD. Le KYC de base suppose des contrôles réussis. Les taxes, crédits, remises sur prépaiement et autres modules sont exclus. Les contrôles de bases de données et les identités numériques nationales ne sont pas inclus dans le forfait KYC de base à $0.33. Les prix des fournisseurs conservent leur devise, leur unité de facturation et le périmètre de leur offre.
Périmètre d’intégration : les contrôles de bases de données par pays utilisent le workflow documenté ou l’intégration d’API autonome et exigent les champs de saisie propres à chaque service. L’enrichissement d’identité mondial est disponible uniquement via l’API autonome, hors du générateur de workflows. Périmètre du service de bases de données.
Comparez le périmètre dont votre équipe a besoin
Mitek a acquis ID R&D en 2021. L’entreprise commercialise désormais IDLive Face avec MiVIP, comme l’indique sa page produit actuelle (consultée le 25 octobre 2026). Le choix présenté ici oppose le KYC hébergé de Didit à l’intégration du composant de vivacité IDLive Face ; il ne s’agit pas d’une comparaison avec l’ensemble du catalogue Mitek. (source publique, consultée le 25 octobre 2026).
| Besoin | Didit | Périmètre public d’ID R&D / Mitek IDLive Face |
|---|---|---|
| Contrôles documentaires et biométriques | KYC de base $0.33 ; NFC $0.15 ; vivacité passive $0.10 dans un workflow ou $0.05 via l’API autonome ; vivacité active $0.15. Vérification d’identité ; vivacité. | Détection de la vivacité faciale passive et des deepfakes ; IDLive Face est un composant et non le forfait KYC complet. (source publique, consultée le 25 octobre 2026). |
| Preuves et revue | Les résultats des contrôles, les champs extraits, les images et les avertissements figurent dans la réponse de l’API ; les webhooks, les rapports PDF de conformité et la gestion des dossiers facilitent la revue. Investigator coûte $0.20 par élément examiné. Investigator. | IDLive Face évalue la vivacité à partir d’un selfie. Examinez son propre schéma de réponse lors de l’intégration ; IDLive Doc et les sorties vocales relèvent de produits distincts. (source publique, consultée le 25 octobre 2026). |
| Construction et migration | Workflows sans code, Copilot, MCP hébergé avec OAuth 2.1, SDK pour web/iOS/Android/React Native/Flutter et imports de vérifications historiques. Workflows ; Copilot ; MCP ; API d’import. | IDLive Face Server est déployé par le client avec Docker ou Kubernetes. (source publique, consultée le 25 octobre 2026). |
| Contrôles supplémentaires dans le même compte Didit |
| La documentation du serveur IDLive Face (consultée le 25 octobre 2026) définit une API de vivacité faciale. Elle ne documente pas, pour ce composant, d’interrogation de bases de données gouvernementales, de connexions aux eID nationaux, de risque lié à l’appareil/IP, d’AML, de surveillance des transactions, de KYB ni de filtrage crypto. Ce sont des besoins supplémentaires d’un parcours d’onboarding hébergé. (source publique, consultée le 25 octobre 2026). |
Les identités numériques nationales constituent une autre voie de vérification ; un résultat signé issu d’un schéma d’eID n’est ni un selfie ni un résultat de comparaison faciale. Les contrôles de bases de données et d’eID ont des prix distincts de ceux du forfait KYC de base à $0.33. L’analyse de l’appareil/IP fait ici partie d’une session de vérification.
Testez les attaques auxquelles votre parcours doit résister
Une attaque par présentation place un leurre devant une caméra ; une attaque par injection introduit des médias substitués dans le circuit de capture. La documentation de vivacité de Didit décrit des contrôles anti-usurpation. Validez ces deux types d’attaque dans votre propre parcours de capture et examinez les avertissements renvoyés avant de définir vos règles de revue.
Un résultat de vivacité sur lequel votre réviseur peut agir
Le rapport de vivacité de Didit renvoie la méthode, un score de 0–100, le selfie de référence, la vidéo pour les méthodes actives, des avertissements codés et les correspondances de visages entre sessions. Le même rapport apparaît dans l’API de décision de session et dans le webhook de mise à jour de statut. Votre analyste peut examiner ces signaux dans la console au lieu de traiter le résultat de vivacité comme un simple succès ou échec isolé.
Watch: Liveness, Face Match & Face Search (Didit Academy)
- Capturer et contrôler. La vérification du document, la vivacité et la comparaison faciale créent des preuves dans la même session.
- Vérifier la présence d’un visage déjà vu. La recherche automatique de visages est activée par défaut à l’étape de vivacité et vérifie les visages éligibles dans l’historique et les listes de l’application. Elle peut être désactivée par workflow.
- Appliquer l’action de risque. Une correspondance certaine avec la liste de blocage des visages refuse la vérification ; une correspondance possible est envoyée en revue. Les avertissements de visage en double suivent l’action configurée dans le workflow.
Il s’agit de comportements documentés du produit, et non de taux de détection de fraude garantis. Voir la recherche automatique de visages et les actions associées aux avertissements de vivacité. Les captures d’écran ci-dessous montrent le score de vivacité, les visages correspondants et les entrées de listes qui rendent ces décisions vérifiables.
Watch: Duplicate Account Detection (Didit Academy)
Les preuves publiques qui fondent la recommandation
Le rapport de février 2026 sur le bac à sable financier espagnol consigne le projet ayant testé la solution de Didit. Cinquante utilisateurs se sont inscrits à la solution, et les tests de fraude décrits utilisaient la lecture NFC cryptographique avec la biométrie faciale et la vivacité active. Le rapport indique que les attaques avec pièce d’identité imprimée ou photo substituée ont été bloquées par le parcours fondé sur la NFC. La section 4.2 consigne la participation du SEPBLAC et son évaluation positive des mesures renforcées d’identification à distance.
Les conclusions du rapport s’appliquent au bac à sable et aux exercices en laboratoire décrits.
La documentation de certification de sécurité de Didit mentionne par ailleurs SOC 2 Type 1 et Type 2 ainsi que l’ISO/IEC 27001.
Didit compte 3,000+ entreprises clientes. La couverture documentaire s’étend à 220+ pays et territoires et à 14,000+ types de documents. Consultez les témoignages clients publics et le périmètre de la vérification de documents.
Examinez les preuves produit
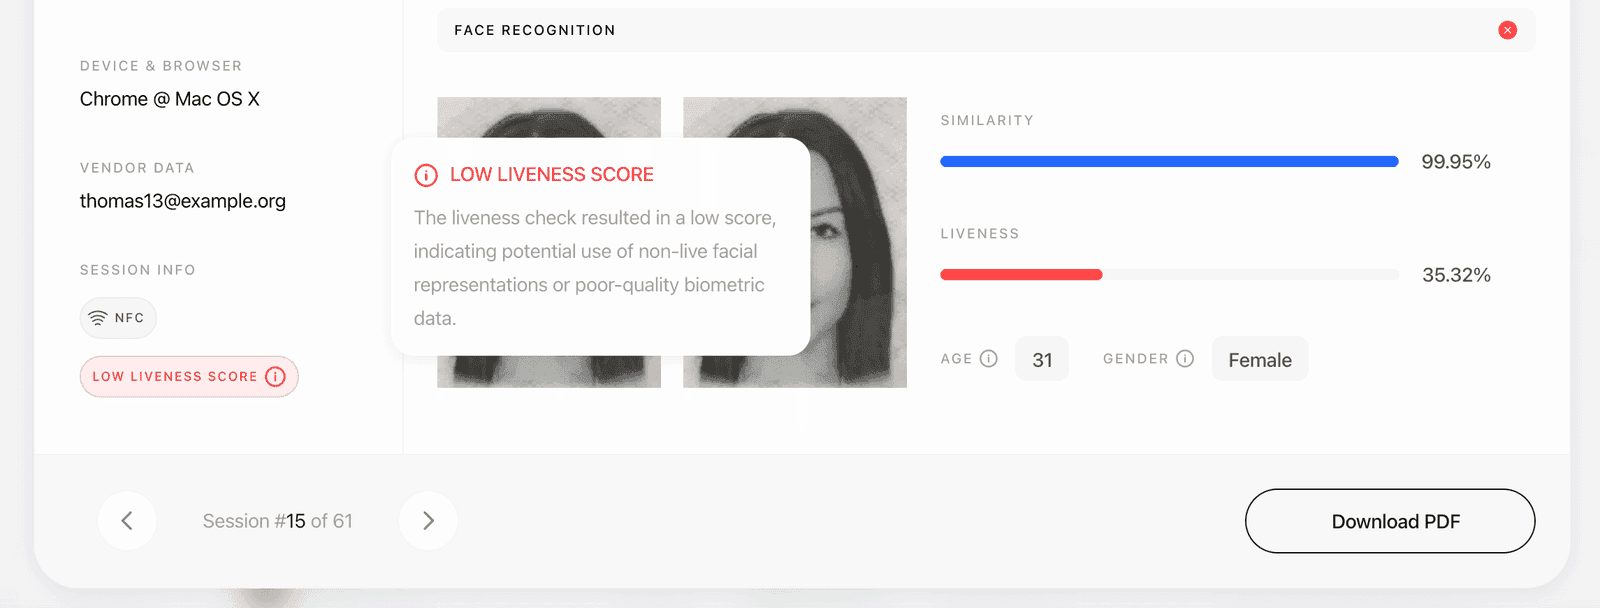
Une session Didit signalée pour revue : un avertissement de score de vivacité faible, avec à côté la similarité de comparaison faciale, le score de vivacité, l’âge estimé et l’appareil.
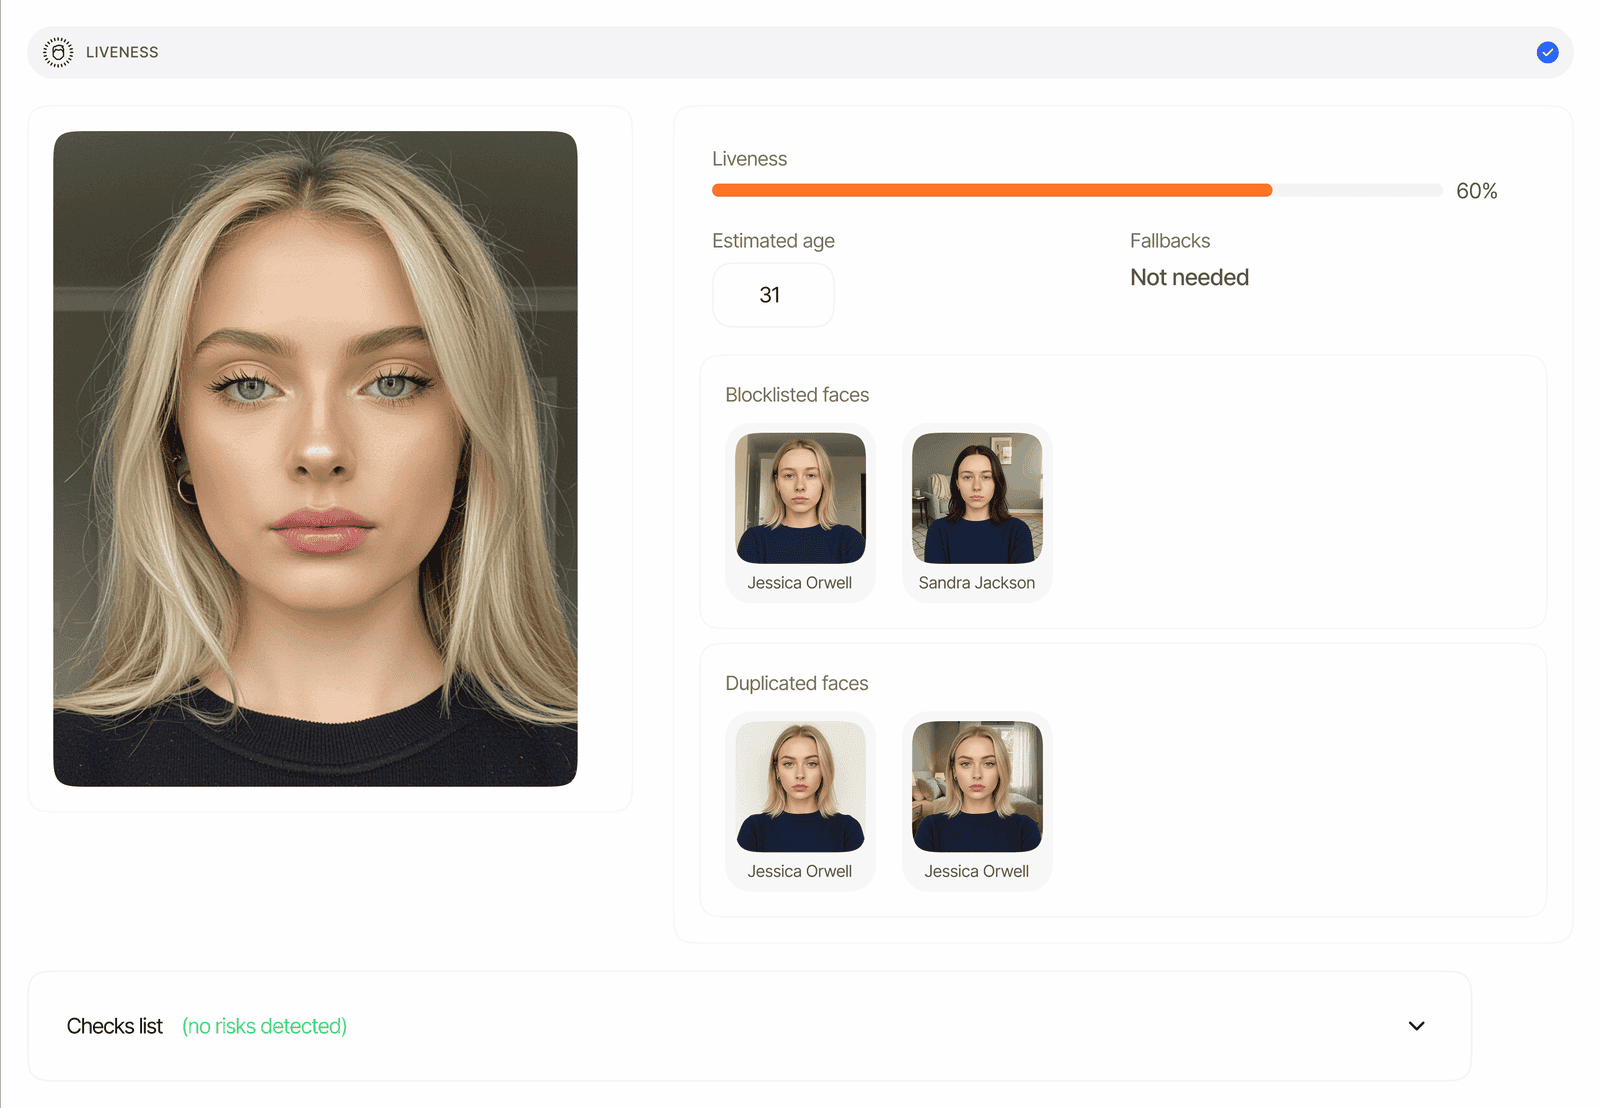
Un résultat de vivacité dans la console Didit : le selfie, le score, l’âge estimé, les visages figurant sur la liste de blocage et les sessions antérieures avec le même visage.
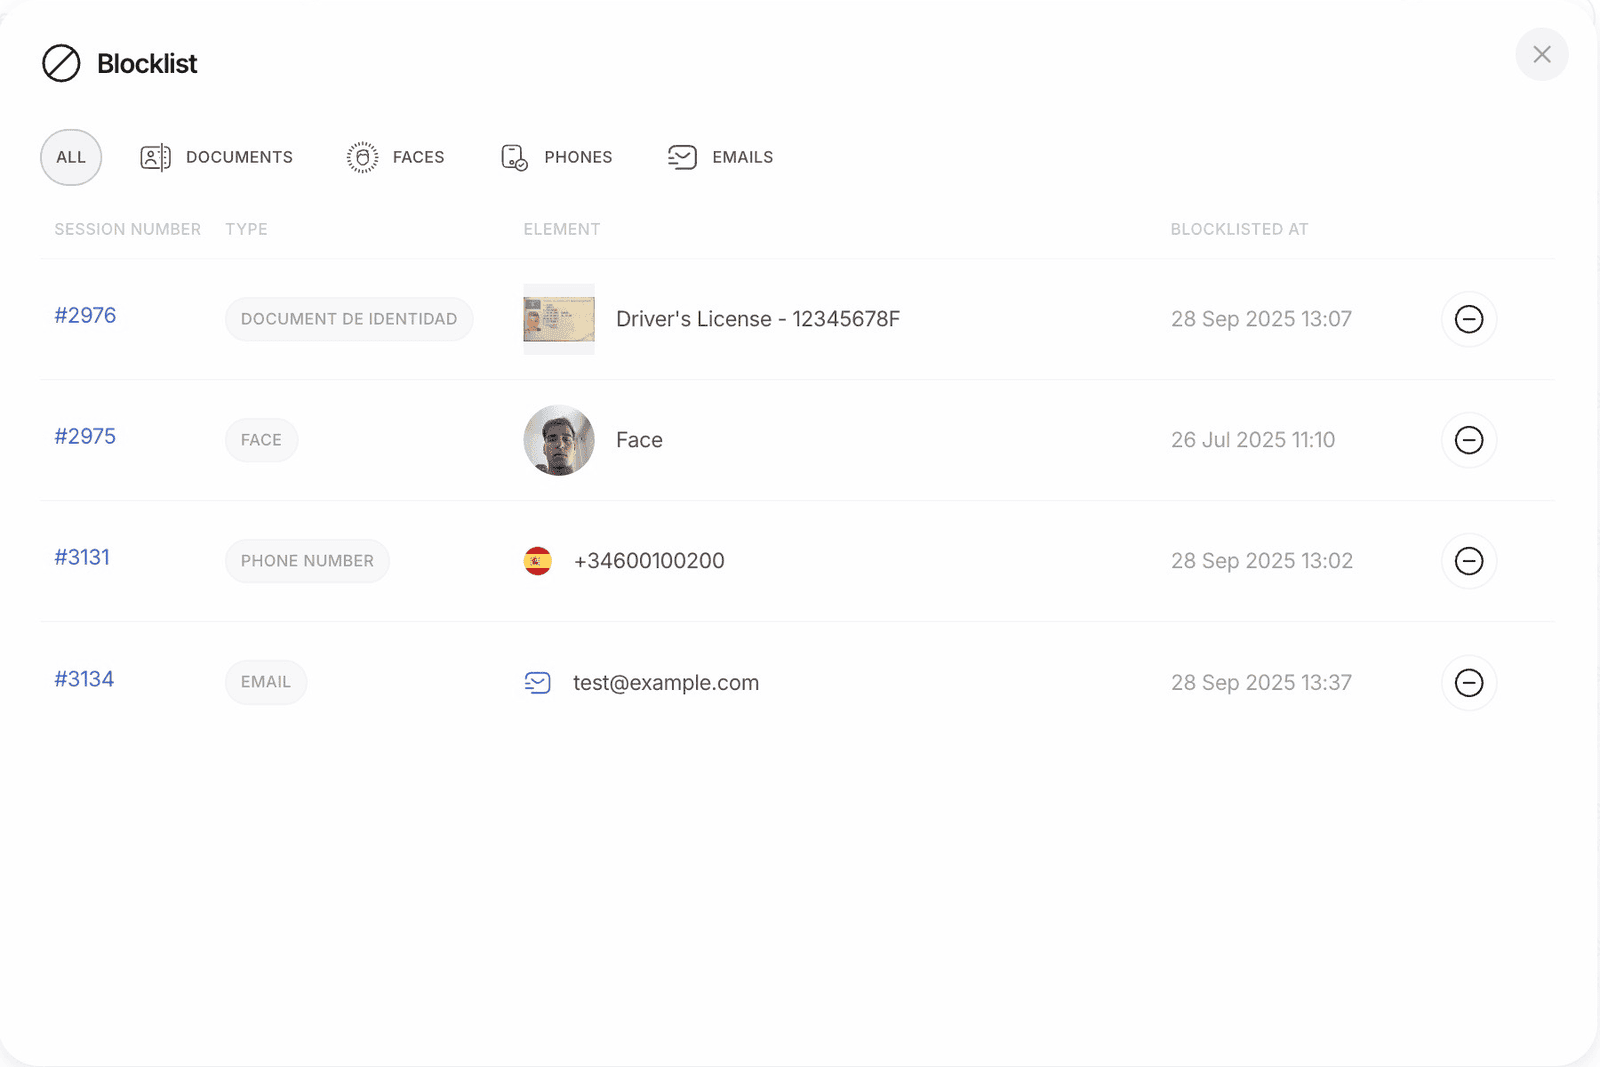
La liste de blocage de Didit : un document, un visage, un numéro de téléphone et un e-mail, chacun lié à la session d’où il provient.
Incluez l’onboarding et la surveillance dans le même budget
Pour une fintech ou une place de marché qui accueille 10,000 personnes en un mois et contrôle 100,000 transactions, l’usage Didit retenu est simple à calculer.
| Module retenu | Calcul | Coût d’usage Didit |
|---|---|---|
| KYC de base | 10,000 × $0.33 | $3,300 |
| Filtrage AML initial | 10,000 × $0.20 | $2,000 |
| Surveillance des transactions | 100,000 × $0.02 | $2,000 |
| Sous-total d’usage | 10,000 utilisateurs et 100,000 transactions | $7,300 |
Budget indicatif au tarif catalogue en USD pour des contrôles réussis et le nombre de transactions indiqué. Les taxes, frais de plan, crédits, remises, l’AML continu, les services de bases de données/eID, le KYB, les contrôles de portefeuilles, Investigator et les autres modules sont exclus. Chaque module ajouté a son propre prix ; une comparaison entre fournisseurs exige un devis pour ce même périmètre. Prix des modules Didit.
Changez de solution avec un déploiement fondé sur les preuves
Gardez le parcours existant disponible pendant que vous validez son remplaçant. Utilisez cette liste de critères d’acceptation proposée pour convenir du déploiement avec vos équipes d’ingénierie et de conformité.
| Concept existant | Correspondance dans Didit | Contrôle d’acceptation |
|---|---|---|
| Parcours de vérification | Reconstruisez les étapes et branches retenues dans un workflow Didit | Exécutez le même mélange de documents et de pays pris en charge dans les deux parcours. |
| États d’approbation, de refus et de revue | Associez les valeurs sources avec status_mapping dans l’API d’import | Rapprochez chaque statut associé ; examinez les lignes inconnues ou en échec avant d’élargir. |
| Dossiers de vérifications historiques | POST /v3/session/imports/ avec workflow_id et dry_run | Validez l’exécution à blanc, puis examinez le statut final de la tâche ainsi que les nombres d’éléments créés, mis à jour, ignorés et en échec. |
| Règles, dossiers et gestionnaires de webhooks | Configurez-les séparément dans Didit | Vérifiez la gestion des événements et la responsabilité de la revue. L’import de vérifications historiques ne migre pas ces configurations. |
Commencez par une petite part prédéfinie du trafic éligible. Convenez avant le pilote de seuils de taux d’achèvement, de revue manuelle et de coût par utilisateur approuvé, en comparant les mêmes contrôles et la même population. N’augmentez le trafic que lorsque ces seuils et le rapprochement de l’import sont satisfaits ; réacheminez le trafic vers le parcours existant s’ils ne le sont pas. Voir l’API d’import, les webhooks et la documentation des workflows.
Commencez par un parcours ; conservez les preuves à mesure que vous grandissez
Didit relie l’onboarding des utilisateurs au filtrage, à la surveillance et à la revue de dossiers au sein d’un même compte et d’un même enregistrement. Investigator lit les vérifications, les alertes et les dossiers, puis rédige un rapport avec citations et une recommandation pour $0.20 par élément examiné. Copilot aide à construire les workflows, et le serveur MCP hébergé permet à vos propres agents de se connecter via OAuth 2.1.
Investigator exige l’offre Growth ou supérieure et l’activation par l’organisation ; il ne s’exécute pas dans le sandbox. Les correspondances de sanctions sont transmises à une personne, et l’outil ne dépose jamais de déclaration réglementaire. Son tarif par élément est distinct des frais de plan.
Ouvrez la console Didit sans appel commercial et testez le workflow de votre choix. L’annonce tarifaire publiée le 2 octobre 2026 fixe l’offre Free à $10 de crédit chaque mois à partir du 1er novembre 2026.
Articles associés
- Didit vs ID R&D : IDLive Face (liveness) ou une API KYC hébergée
- Didit vs TECH5 : une API KYC hébergée face à la biométrie pour les programmes d'identité
- Didit vs Trust Stamp : prix publiés contre suite KYC sur devis
- Didit vs FaceTec : détection du vivant hébergée, preuves complètes, prix publiés
- Didit vs Nametag : API KYC client contre vérification d'identité des employés
- Didit vs Keyless : vérification des nouveaux utilisateurs vs connexion biométrique