
Se préparer au portefeuille EUDI : politiques et contrôles des entreprises réglementées
Portefeuille EUDI, entreprises réglementées : 13 domaines de contrôle, matrice avec responsables et preuves, carte AMLR article 22, plan au 24 décembre 2027, d'après les actes modificatifs de juillet 2026 et l'ARF v3.0.0.
En bref
La préparation au portefeuille européen d'identité numérique (EUDI Wallet) ne se limite pas à une intégration technique. Avant qu'une entreprise réglementée accepte des portefeuilles EUDI, elle doit disposer de politiques écrites et de contrôles opérationnels dans 13 domaines, de l'enregistrement et des certificats à la minimisation des données, la fraude, la conservation des enregistrements et les incidents.[1]
- Les entreprises privées dépassant la taille d'une petite entreprise qui doivent recourir à une authentification forte des utilisateurs, en vertu du droit de l'Union, du droit national ou d'un contrat, acceptent le portefeuille à la demande de l'utilisateur au plus tard le 24 décembre 2027 (date calculée à partir de l'art. 5f(2)).[1]
- L'enregistrement crée de la transparence, pas une autorisation. Vous ne pouvez pas demander de données au-delà de ce qu'indique votre enregistrement.[1][12]
- Plusieurs contrôles sont seulement recommandés dans l'Architecture and Reference Framework (ARF) v3.0.0. C'est donc votre politique qui en décide.[12]
La question la plus difficile revient aux équipes conformité, sécurité et produit : ce qui doit être écrit, attribué à un responsable et documenté le jour où la première présentation de portefeuille arrive en production.
Ce guide analyse les textes de référence au 31 octobre 2026, y compris les deux actes modificatifs de juillet 2026, et les traduit en une matrice de contrôles et un plan daté pour les banques, les établissements de paiement, les assureurs et les opérateurs télécoms. Pour le rôle lui-même, commencez par Partie utilisatrice du portefeuille EUDI : enregistrement, certificats et obligations. Pour choisir d'abord votre architecture, lisez comment choisir votre mode d'intégration du portefeuille EUDI.
Gardez un parcours opérationnel pendant votre préparation
Vous avez besoin d'un parcours hors portefeuille dans tous les cas. Didit gère dès aujourd'hui les identités électroniques nationales et la vérification de documents dans un seul workflow, et l'acceptation du portefeuille EUDI arrive bientôt. Consultez la page portefeuille EUDI.[23]
Préparation au portefeuille EUDI en 2026 : ce qui a changé cet été
Trois faits récents comptent.
- Les certificats d'enregistrement deviennent la règle. Le règlement d'exécution (UE) 2025/848 prévoyait d'abord que les États membres « peuvent autoriser » une autorité de certification à les délivrer. Le règlement d'exécution (UE) 2026/1730 a remplacé cette formule par « autorisent », avec une délivrance « de manière automatisée et sans retard injustifié après l'enregistrement ».[3][4]
- Le portrait a sa propre règle. Le règlement d'exécution (UE) 2026/1731 limite les cas où vous pouvez le conserver, et les portefeuilles doivent avertir les utilisateurs que la demande « implique le partage de données biométriques ».[6]
- Les intermédiaires sont désormais traçables. L'annexe I du 2025/848 reçoit un point 16 qui relie un intermédiaire à la partie utilisatrice qu'il sert.[4]
- 22 juillet 2026Modifications2026/1730 et 2026/1731 publiés ; en vigueur le 11 août 2026 (date calculée).
- 24 décembre 2026Portefeuilles attendusLes règles d'enregistrement s'appliquent.
- 10 juillet 2027Application de l'AMLRLes art. 22 et 77 s'imposent aux entités assujetties.
- 24 décembre 2027AcceptationEntreprises privées concernées, à la demande de l'utilisateur.
- 11 août 2028Étape suivantePortrait dans l'ensemble obligatoire ; les portefeuilles vérifient les certificats d'enregistrement.
Les échéances des portefeuilles et de l'acceptation sont calculées à partir du 24 décembre 2024. Les dates d'application du 2025/848, de l'AMLR et des règles de 2028 figurent dans les actes.[1][3][6][10] Voir Échéances du portefeuille EUDI pour 2026 et 2027.
Déterminez d'abord si l'obligation d'acceptation s'applique
Votre politique doit commencer par une décision de périmètre datée et signée par le service juridique, car l'article 5f(2), inséré par le règlement (UE) 2024/1183, pose des conditions.[1][2]
| Critère | Question pour votre note de périmètre | Source |
|---|---|---|
| Taille | Dépassons-nous le seuil de la petite entreprise au sens de la Recommandation 2003/361/EC | Art. 5f(2)[1] |
| Déclencheur | Le droit de l'Union ou le droit national, ou un contrat, exige-t-il une authentification forte de l'utilisateur pour l'identification en ligne | Art. 5f(2)[1] |
| Secteur | Les domaines cités suivent le mot "notamment" : ce sont donc des exemples | Art. 5f(2)[1] |
| Plateforme | Sommes-nous une très grande plateforme en ligne qui exige l'authentification des utilisateurs | Art. 5f(3)[1] |
| Usage volontaire | Faut-il un parcours pour l'utilisateur qui refuse le portefeuille (toujours oui) | Art. 5a(15)[1] |
Même hors champ, l'article 5b s'impose à toute partie utilisatrice qui utilise des portefeuilles.[1]
Le cadre de contrôle du portefeuille EUDI en un coup d'œil
Classez chaque exigence dans l'un des trois groupes. La plupart des lacunes se trouvent dans le troisième.
Droit contraignant
Vous devez
- Vous enregistrer et tenir l'enregistrement à jour
- Ne demander que les données enregistrées
- Authentifier et valider les données
Art. 5b eIDAS, 2025/848
Orientations de l'ARF
Il vous est conseillé de
- Vérifier le statut de révocation
- Vérifier le lien avec l'appareil
- Actualiser régulièrement les ancres de confiance
ARF v3.0.0, section 6.6.3
Votre appétence au risque
Vous décidez
- Quand renforcer les contrôles
- Que faire lorsque le statut est inconnu
- Quelles preuves conserver
Votre politique interne
Trois niveaux d'obligations. L'ARF est un cadre, pas un acte juridique.[1][3][12]
Les 13 domaines de contrôle
1. Gouvernance et responsabilité
Désignez un responsable unique et rédigez une politique écrite qui relie le juridique, la conformité, la sécurité, le produit et le support. Les registraires peuvent suspendre ou annuler votre enregistrement pour données inexactes, violation de la politique d'enregistrement, demande excessive de données ou autres violations du droit, et un organe de contrôle peut le demander. C'est donc aussi un risque opérationnel.[3] Encadrez toute modification de la liste des attributs.
2. Enregistrement et utilisations prévues
Vous vous enregistrez dans l'État membre où vous êtes établi.[1] Listez chaque utilisation prévue avec les données qu'elle requiert : l'annexe I l'exige pour chaque utilisation, sous une forme lisible par machine, avec une description de chaque utilisation.[3] Selon l'ARF, une même partie utilisatrice « peut s'enregistrer plusieurs fois », ce qui convient aux entreprises proposant des services différents.[12]
L'enregistrement n'est pas une autorisation
L'ARF est explicite : l'enregistrement « n'implique pas que le registraire (ou toute autre entité de l'écosystème du portefeuille européen d'identité numérique (EUDI Wallet)) autorise » la demande.[12] Les registraires recueillent les utilisations prévues et les attributs « uniquement à des fins de transparence », sans autorisation préalable.[4] Ne dites jamais à un régulateur ou à un client que votre utilisation des données a été approuvée par l'enregistrement.
Les modifications doivent être reportées au registre « sans retard injustifié », et lorsque vous cessez une utilisation, vous devez demander l'annulation.[3]
3. Cycle de vie des certificats : clés, renouvellement, révocation
Votre service prouve son identité au moyen d'un certificat d'accès, qui signe chaque demande de présentation. Dans l'ARF, l'autorité de certification d'accès en délivre un « à chaque instance de la partie utilisatrice », et un système de secours assurant la continuité d'activité est aussi une instance. Il lui faut donc son propre certificat.[12] Traitez-les comme des secrets de production : inventaire, protection matérielle, rotation et dépositaires nommément désignés relèvent de votre politique, car les textes ne fixent aucune règle sur les clés pour les parties utilisatrices.
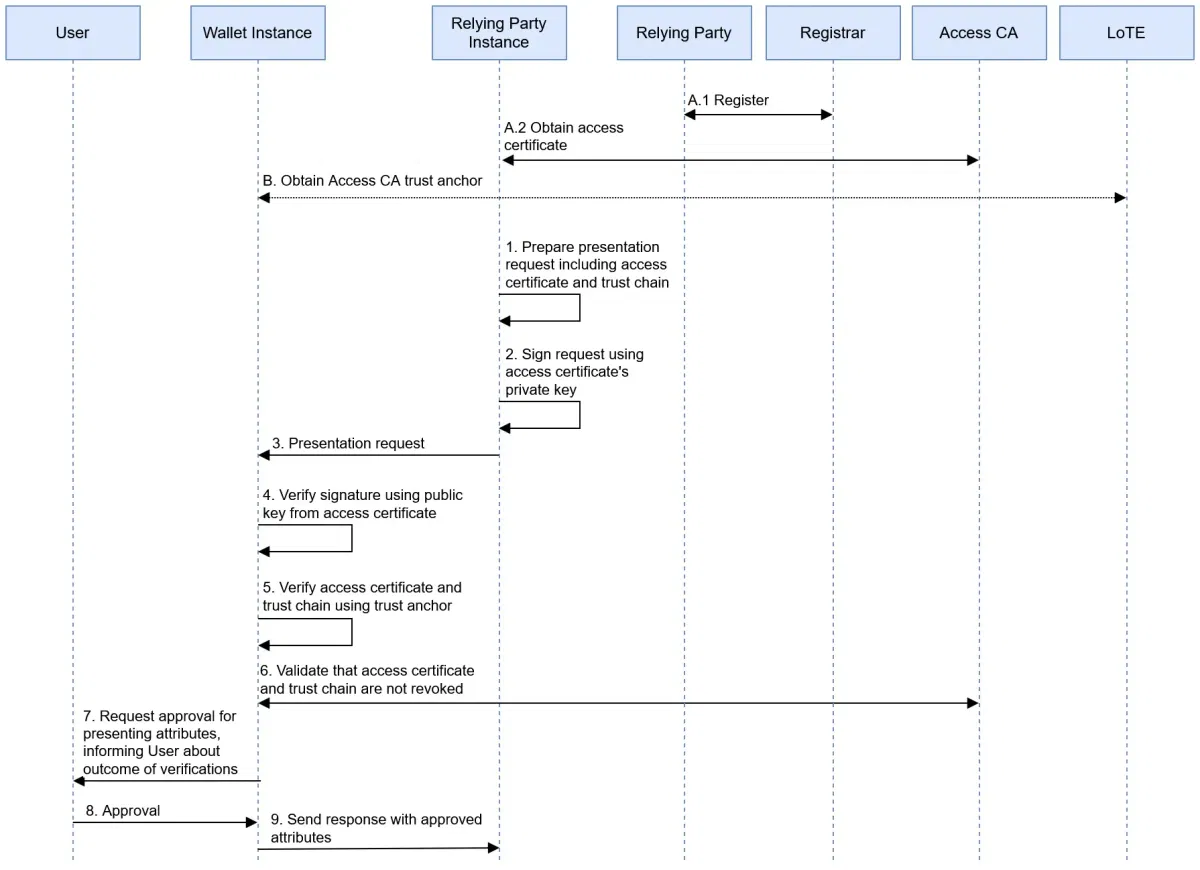
Authentification de la partie utilisatrice. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0. Figure 13, inchangée.
Le certificat contient votre nom, vos identifiants et vos coordonnées, et son fournisseur doit le révoquer lorsque son contenu « n'est plus exact et cohérent » avec le registre.[3] Un changement de marque ou une nouvelle adresse de support peut donc casser la production. Vous pouvez aussi demander vous-même la révocation, et le statut doit être publié dans les 24 heures suivant la demande.[3]
4. Minimisation des données
Article 5b(3)Règlement (UE) n° 910/2014
« Les parties utilisatrices ne demandent pas aux utilisateurs de fournir des données autres que celles indiquées conformément au paragraphe 2, point (c). »
Source : EUR-Lex, eIDAS consolidé[1]
Examinez chaque champ avec votre délégué à la protection des données. L'article 5(1)(c) du règlement général sur la protection des données (RGPD) s'applique en parallèle de cette règle : un attribut enregistré doit donc rester nécessaire.[13] Demander plus que ce qui est enregistré est un motif exprès de suspension.[3] Le Contrôleur européen de la protection des données (CEPD) met en garde contre « une propension de certaines parties utilisatrices à demander trop de données ».[15]
Demandez des attributs du type age_over_18 lorsqu'un oui ou un non suffit, ne refusez pas les pseudonymes lorsque l'identification n'est pas légalement requise, et ajoutez un test automatisé qui bloque une mise en production si une demande dépasse la liste enregistrée.[1]
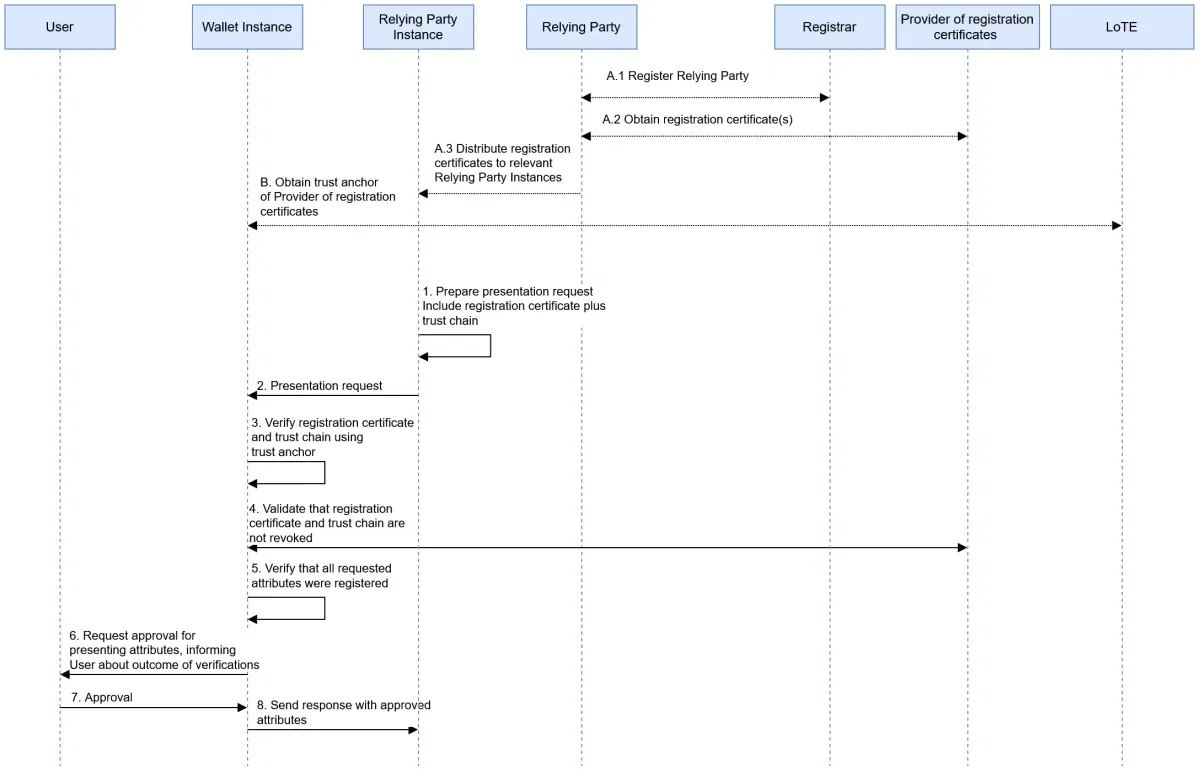
Vérification du certificat d'enregistrement. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0. Figure 14, inchangée.
Les États membres doivent veiller à ce que les fournisseurs de portefeuilles informent les utilisateurs lorsqu'une demande dépasse les certificats d'enregistrement.[4] L'obligation propre du portefeuille de valider votre certificat d'enregistrement s'applique à partir du 11 août 2028.[6][7] L'article 5b(3) vous lie dès le départ.[1]
5. Contrôles de confiance
L'article 5b(9) rend les parties utilisatrices « responsables de l'exécution de la procédure d'authentification et de validation des données d'identification personnelle et des attestations électroniques d'attributs demandées à partir de portefeuilles européens d'identité numérique ».[1] L'ARF distingue ensuite ce que vous vérifiez de ce à quoi vous faites confiance.
| Contrôle | Statut dans l'ARF v3.0.0 | Politique suggérée |
|---|---|---|
| Signature de l'émetteur | Effectuée par la partie utilisatrice, à l'aide des listes de confiance ou des listes d'entités de confiance (6.6.3.6) | Obligatoire ; refuser en cas d'échec |
| Ancres de confiance | « gestion régulière des ancres de confiance » (6.6.3.6) | Actualisation planifiée, avec une alerte en cas d'échec |
| Révocation | « recommandée mais non obligatoire » (6.6.3.7) | Obligatoire pour les parcours réglementés |
| Liaison à l'appareil | « recommandée mais non obligatoire » (6.6.3.8) | Obligatoire ; s'appuyer sur l'authentification du portefeuille l'implique (6.6.3.9) |
| Statut de l'unité de portefeuille | Pas de vérification directe : faire confiance à l'émetteur (6.6.3.11, 6.6.3.12) | Pour un PID, s'appuyer sur la révocation du PID ; évaluer chaque type d'attestation |
La colonne « politique suggérée » est notre lecture, pas une règle.[12]
Lorsqu'aucune information de statut fiable n'existe, l'ARF indique qu'« une partie utilisatrice effectue une analyse de risque tenant compte de tous les facteurs pertinents pour le cas d'usage, avant de décider d'accepter ou de refuser le PID ou l'attestation ».[12] Formalisez-la par écrit à l'avance. Les détails de mise en œuvre figurent dans le guide du vérificateur OpenID4VP ; les différences de format sont présentées dans SD-JWT VC vs mdoc. Les variations nationales sont traitées dans accepter 27 portefeuilles nationaux en une seule intégration.
6. Correspondance des niveaux de garantie
Les portefeuilles sont fournis dans le cadre d'un schéma au niveau de garantie élevé.[1] Consignez ce que cela règle. Selon notre lecture, cela couvre l'enrôlement et la manière dont le moyen est protégé. Cela n'établit ni la propriété effective, ni la situation au regard des sanctions, ni que la même personne est à l'origine de chaque action ultérieure.
7. Fraude et authentification renforcée
1Valider la présentation
Signature, ancre de confiance, liaison à l'appareil.
Le statut est valide et le score de risque est dans l'appétence au risque
Accepter
Journaliser la décision.
Renforcer la vérification
Vérification du vivant avec détection des attaques, et comparaison faciale.
Solution de repli
Proposer un autre parcours.
2Poursuivre la vigilance
Attributs manquants, filtrage, notation du risque.
Un exemple de politique de décision. Les seuils sont à fixer par vous.
L'ARF indique qu'une partie utilisatrice peut se fier à l'authentification du portefeuille, ou ajouter son propre contrôle. La comparaison du portrait par selfie exige « un mécanisme de détection du vivant approuvé » et la détection des attaques par injection, « en particulier la détection des deepfakes ».[12] Un portefeuille est un signal fort à l'entrée en relation. Il ne prouve pas qui agit sur le compte le mois suivant. Notre guide sur le problème de la possession et le lien avec le titulaire détaille les menaces et les déclencheurs de vérification renforcée.
8. Solution de repli en l'absence de portefeuille
Article 5a(15)Règlement (UE) n° 910/2014
« L'utilisation des portefeuilles européens d'identité numérique est volontaire. L'accès aux services publics et privés, l'accès au marché du travail et la liberté d'entreprise ne sont en aucune manière restreints ou rendus désavantageux pour les personnes physiques ou morales qui n'utilisent pas de portefeuilles européens d'identité numérique. Il reste possible d'accéder aux services publics et privés au moyen d'autres moyens d'identification et d'authentification existants. »
Source : EUR-Lex, eIDAS consolidé[1]
Un utilisateur de portefeuille peut échouer en cours de parcours, ou un portefeuille peut être suspendu. Définissez des parcours alternatifs avec un prix, une rapidité et un service équivalents, et vérifiez que refuser un portefeuille ne dégrade jamais l'offre. La solution de repli peut porter l'essentiel du volume. Notre suivi des lancements par pays indique quels portefeuilles existent.
9. Support client
Les utilisateurs voient dans le portefeuille votre nom et les attributs demandés, ainsi qu'un journal des transactions qui liste les identifiants sans les valeurs.[12] Ils peuvent envoyer des demandes d'effacement depuis le portefeuille, et vous signaler à une autorité de protection des données même si aucun attribut n'a été présenté.[1][12] Aucun protocole standard n'existe pour l'effacement : le portefeuille ouvre votre formulaire web, votre e-mail ou votre téléphone, à partir des coordonnées figurant dans votre certificat d'enregistrement. Une nouvelle adresse de support implique donc une mise à jour du registre et du certificat.[3][12] Ces canaux doivent être surveillés et aboutir à votre équipe chargée de la protection des données.
10. Registres et éléments de preuve
Chaque décision devrait laisser une preuve : demande, utilisation prévue, version du certificat, résultats des contrôles, version de la politique, résultat. Journalisez les identifiants d'attributs. Ne conservez les valeurs que lorsqu'une obligation s'applique. Pour les entités assujetties, l'article 77 du règlement anti-blanchiment (AMLR) vise expressément les « informations obtenues au moyen de moyens d'identification électronique ».[10]
- Durée : 5 ans à compter de la fin de la relation, de la transaction occasionnelle ou du refus, puis suppression, sous réserve d'autres lois.[10]
- Référence plutôt que copie : autorisée si vous pouvez fournir les informations immédiatement, qu'elles ne peuvent pas être modifiées, et que vos procédures au titre de l'article 9 le prévoient.[10]
- Journaux de mise en correspondance d'identité : le règlement 2025/846 fixe une durée de 6 à 12 mois à des fins de sécurité, mais il s'adresse aux organismes du secteur public, et aux parties privées uniquement lorsque les États membres le permettent.[8]
11. RGPD : AIPD, conservation, sous-traitants
L'article 35 impose une analyse d'impact relative à la protection des données lorsqu'un traitement, « en particulier par le recours à de nouvelles technologies », est susceptible d'engendrer un risque élevé.[13] Effectuez l'évaluation préalable dès maintenant et consignez le résultat. Le considérant 9 du règlement 2025/848 ajoute que les parties utilisatrices devraient déclarer si elles entendent recourir à l'identification électronique pour satisfaire à une exigence de l'article 6(1) du RGPD. Consignez-le dans votre dossier d'enregistrement.[3]
Article 3a(3)Règlement d'exécution (UE) 2024/2977, inséré par le règlement 2026/1731
« Le portrait n'est pas conservé par les parties utilisatrices de portefeuille, sauf si son traitement est nécessaire aux fins de l'identification et de l'authentification conformément au droit de l'Union en matière de protection des données ou lorsque cela est prévu par le droit de l'Union ou le droit national, conformément au droit de l'Union en matière de protection des données. »
Source : EUR-Lex, règlement d'exécution (UE) 2026/1731[6]
Fixez par défaut la règle vérifier puis supprimer pour le portrait, avec une exception écrite lorsqu'une loi impose sa conservation. Fournissez une URL de politique de confidentialité pour chaque utilisation prévue, car les États membres doivent veiller à ce que vous en fournissiez une.[4] Examinez chaque sous-traitant au regard de l'article 28.[13]
12. Correspondance avec l'article 22 de l'AMLR
L'article 22(6)(b) admet l'identification électronique de niveau de garantie substantiel ou élevé comme moyen de vérification.[10] Un portefeuille ne fournit pas l'ensemble des données de l'article 22(1), comme le montre ce tableau. Consultez l'AMLR et le portefeuille EUDI pour l'analyse juridique.
| AMLR art. 22(1)(a) | Attribut PID | Dans le PID | Votre contrôle |
|---|---|---|---|
| Noms et prénoms | family_name, given_name | Obligatoire | Reprendre depuis le portefeuille |
| Lieu et date de naissance | birth_place, birth_date | Obligatoire | Vérifier le format et la précision |
| Nationalités | nationality | Obligatoire | Statut de réfugié ou d'apatride par d'autres moyens |
| Numéro d'identification national | personal_administrative_number | Facultatif | Collecter par d'autres moyens si nécessaire |
| Résidence habituelle | resident_address | Facultatif | Prévoir son absence |
| Numéro fiscal, s'il existe | Absent de l'ensemble obligatoire | Non | Le demander au client |
Attributs de l'annexe de 2024/2977, telle que remplacée en juillet 2026, pour les personnes physiques.[5][6][10]
Les projets de normes de l'Anti-Money Laundering Authority (AMLA) n'ont pas encore force de loi. Ils indiquent que l'eID « inclut les portefeuilles européens d'identité numérique » et que les attributs manquants sont obtenus « par d'autres moyens conformément à l'article 22(6) ».[11] Intégrez cette branche au parcours. Les bénéficiaires effectifs, la finalité, le filtrage et la surveillance restent hors du portefeuille.[10] Les projets fondés sur le portrait doivent attendre : il n'entre dans l'ensemble obligatoire qu'à partir du 11 août 2028, et les États membres peuvent permettre aux utilisateurs de le refuser.[6]
13. Incidents, tests, surveillance et supervision des prestataires
Rédigez des procédures pour les événements extérieurs.
Révoque vos certificats
Procédure : solution de repli, correction, recours
Si votre enregistrement est suspendu ou annulé.[3][12]
| Événement | Ce que disent les textes | Votre procédure |
|---|---|---|
| Votre enregistrement est suspendu | Possible avec ou sans préavis ; vous êtes informé sous 24 heures ; certificats révoqués[3] | Basculer vers la solution de repli, identifier la cause, exercer un recours |
| Une solution de portefeuille est suspendue | Parties utilisatrices enregistrées informées sous 24 heures ; retrait si la situation n'est pas corrigée dans les trois mois[9] | Cesser de l'accepter, réévaluer les entrées en relation récentes |
| Votre clé est compromise | Vous pouvez demander la révocation ; statut publié sous 24 heures[3] | Révoquer, réémettre, examiner les journaux |
| Violation de données à caractère personnel | Le responsable du traitement notifie l'autorité dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si un risque est peu probable ; les sous-traitants notifient le responsable du traitement[13] | Procédure RGPD standard |
Tests et surveillance. L'UE publie des composants de vérification de référence en open source pour les premiers tests.[16] Surveillez les échecs de signature et de statut, le taux de repli et les demandes au regard du registre ; ajoutez des tests négatifs pour les attestations révoquées et falsifiées.
Fournisseurs. Un intermédiaire est réputé être une partie utilisatrice et « ne stocke pas de données relatives au contenu de la transaction ».[1] L'ARF, qui a valeur d'orientation, indique que l'intermédiaire et la partie utilisatrice « doivent convenir des vérifications que l'intermédiaire effectuera », et que les intermédiaires sont tenus de supprimer les données immédiatement après leur transmission, de sorte que les demandes d'effacement vous parviennent toujours.[12] En vertu de l'AMLR, les entités assujetties notifient l'autorité de surveillance avant le début de l'externalisation et « restent pleinement responsables de toute action, qu'il s'agisse d'un acte ou d'une omission, liée aux tâches externalisées ».[10] En vertu du règlement sur la résilience opérationnelle numérique (DORA), les entités financières « demeurent pleinement responsables » de leurs obligations.[14] Prévoyez contractuellement les vérifications convenues, la conservation et les droits d'audit ; notre guide d'intégration compare les options.
Matrice de contrôle : responsable, preuve, source
« Bonne pratique » signale les contrôles qui ne reposent sur aucune règle.
| Contrôle | Responsable | Preuve | Source |
|---|---|---|---|
| Décision de périmètre datée | Juridique | Mémo signé | Art. 5f[1] |
| Responsable de la politique désigné | Conformité | Politique approuvée | Bonne pratique |
| Inventaire des usages prévus | Produit | Registre des attributs | Annexe I, 9-10[3] |
| Enregistrement tenu à jour | Conformité | Journal des modifications, extrait du registre | Art. 5(3)[3] |
| Inventaire des certificats par instance | Sécurité | Inventaire, alertes d'expiration | ARF 6.4.2[12] |
| Garde et rotation des clés | Sécurité | Procès-verbaux de cérémonie des clés | Bonne pratique |
| Blocage des demandes excessives dans les tests de mise en production | Ingénierie | Rapport de test | Art. 5b(3)[1] |
| Vérification des signatures et des ancres de confiance | Ingénierie | Journaux de vérification | Art. 5b(9)[1] |
| Politique de révocation et de liaison à l'appareil | Sécurité | Politique, journaux de vérification | ARF 6.6.3.7-9[12] |
| Règle en cas de statut inconnu | Conformité | Analyse des risques | ARF 6.6.3.7[12] |
| Correspondance des niveaux de garantie | Conformité | Document de correspondance | Art. 5a(11)[1] |
| Règles d'authentification renforcée | Fraude | Règles, journaux de décision | ARF 6.6.3.9[12] |
| Parcours alternatif équivalent sans portefeuille | Produit | Revue du parcours et des prix | Art. 5a(15)[1] |
| Canaux d'effacement et de réclamation | Protection des données | Tickets, délais de réponse | Art. 5a(4)(d)[1] |
| Calendrier de conservation | Protection des données | Calendrier, journaux de suppression | Art. 77[10] |
| Règle relative au portrait | Protection des données | Test de conservation champ par champ | Art. 3a[6] |
| Analyse préalable AIPD | Protection des données | AIPD signée ou analyse préalable | Art. 35[13] |
| Cartographie des attributs de l'article 22 | Conformité | Procédure, échantillons | Art. 22[10] |
| Procédures de gestion des incidents | Sécurité | Rapports d'exercices | Art. 5[9] |
| Contrat avec l'intermédiaire | Achats | Contrat, rapports d'audit | Art. 5b(10)[1] |
Un plan de préparation au portefeuille EUDI jusqu'à décembre 2027
Les dates en gras sont tirées des textes. Le reste est notre suggestion.
| Quand | Objectif | Livrable |
|---|---|---|
| Novembre 2026 | Périmètre et responsabilités | Note de périmètre, responsable, liste des écarts |
| 24 décembre 2026 | Les règles d'enregistrement s'appliquent ; les portefeuilles sont attendus | Registre national et politique d'enregistrement vérifiés pour chaque État membre d'origine |
| Janvier à mars 2027 | Conception | Utilisations prévues, listes d'attributs, pré-analyse de l'AIPD, voie retenue |
| Avril à juin 2027 | Développement et contrats | Tests de référence, conditions des fournisseurs, calendrier de conservation |
| 10 juillet 2027 | Application de l'AMLR | Cartographie de l'article 22 et procédures de l'article 9 en place |
| Juillet à septembre 2027 | Enregistrement | Enregistrement, certificats, pages de confidentialité, formation du support |
| Octobre à novembre 2027 | Démontrer | Pilote, exercice d'incident, audit interne |
| 24 décembre 2027 | Date limite d'acceptation | Validation de la mise en production, surveillance active |
Point d'étape
Construisez dès maintenant le parcours, les preuves et la solution de repli avec les eID nationales et les documents, puis lisez le guide d'intégration.
À faire ce mois-ci : une liste de contrôle pour se préparer au portefeuille EUDI
- Rédigez la note de périmètre au titre de l'article 5f(2).
- Désignez le responsable.
- Listez chaque parcours qui pourrait accepter un portefeuille.
- Établissez la liste minimale d'attributs pour chaque parcours.
- Identifiez votre registraire et la politique nationale d'enregistrement.
- Cartographiez les données de l'article 22(1) que votre voie portefeuille ne fournira pas.
- Lancez la pré-analyse de l'AIPD.
- Définir par défaut, pour le portrait, la vérification suivie de la suppression.
- Vérifier que les canaux dédiés à la protection des données et au support sont prêts à traiter les demandes liées au portefeuille.
- Lister les prestataires qui auraient accès aux données du portefeuille.
Comment Didit vous aide à vous préparer au portefeuille EUDI
Didit vous fournit la voie hors portefeuille et le processus qui l'entoure. L'acceptation du portefeuille EUDI arrive bientôt. Consultez la page portefeuille EUDI, qui le formule ainsi : « Intégrez dès aujourd'hui, et conservez cette intégration à l'arrivée du portefeuille. »[17][23] Nous ne détenons aucun statut d'enregistrement ou d'agrément au titre de ces règles, et les obligations de votre entreprise restent les siennes.
Ce que Didit fournit
- Identités électroniques nationales disponibles dès aujourd'hui : MitID, BankID (Suède), Finnish Trust Network, Smart-ID et Mobile-ID[24]
- Contrôles de documents avec lecture de la puce NFC, détection du vivant et comparaison faciale
- Authentification biométrique pour les utilisateurs récurrents[21]
- Conservation de 1 mois à 10 ans, et suppression sur demande[18]
- Journaux d'audit et revue des dossiers selon le principe des quatre yeux[19][20]
Ce qui reste de votre ressort
- Décision de périmètre et politiques
- Votre enregistrement et vos utilisations prévues
- Votre appétence au risque et vos décisions relatives aux clients
- Obligations du responsable du traitement au titre du RGPD : Didit agit en tant que sous-traitant[18]
- Relations avec le régulateur et notifications d'externalisation
Pour l'évaluation des prestataires, les garanties de Didit couvrent SOC 2 Type 1 et Type 2, ISO/IEC 27001 et la détection des attaques par présentation iBeta Level 1.[22] Pour les obligations LCB-FT, consultez notre page AMLR, et la vérification par identité électronique nationale pour la voie qui fonctionne dès maintenant. Les tarifs figurent sur la page des tarifs.
Mettez d'abord en place votre voie de repli
Gérez les identités électroniques nationales et les documents dans un seul processus, avec les preuves dont vos contrôles ont besoin.
Points clés
- Se préparer au portefeuille EUDI est un programme de contrôle : 13 domaines, chacun avec un responsable et des preuves.
- L'enregistrement est une mesure de transparence, pas une autorisation, et le fait de demander trop de données est un motif exprès de suspension ou d'annulation de celui-ci.
- La révocation et le lien avec l'appareil sont des recommandations de l'ARF : votre politique doit donc trancher ces points.
- Un portefeuille ne fournit pas l'ensemble des données de l'article 22, et une voie de repli est en pratique obligatoire.
- Le portrait est désormais soumis à sa propre règle de conservation : par défaut, vérifier puis supprimer.
Questions fréquentes
De quelles politiques une entreprise a-t-elle besoin avant d'accepter le portefeuille EUDI ?
Au minimum : une décision de périmètre, une politique avec un responsable désigné, une liste d'attributs par utilisation prévue, des règles relatives aux certificats et aux clés, des règles de vérification de confiance et de renforcement de l'authentification, une voie de repli, des règles de conservation, une analyse préliminaire d'AIPD, des procédures de gestion des incidents et des clauses contractuelles avec les prestataires.[1][3][13]
Toutes les entreprises réglementées doivent-elles accepter le portefeuille EUDI d'ici au 24 décembre 2027 ?
Non. L'article 5f(2) vise les parties utilisatrices privées tenues, par le droit de l'Union ou le droit national, ou par contrat, d'utiliser une authentification forte de l'utilisateur pour l'identification en ligne. Les micro et petites entreprises sont exclues, et l'obligation ne joue qu'à la demande volontaire de l'utilisateur. La date se calcule à 36 mois à compter du 24 décembre 2024. Les très grandes plateformes en ligne ont une obligation distincte au titre de l'article 5f(3).[1]
Faut-il à la fois un certificat d'accès et un certificat d'enregistrement ?
Prévoyez les deux. Les certificats d'accès vous authentifient auprès du portefeuille et sont obligatoires pour les parties enregistrées. Les certificats d'enregistrement listent les utilisations prévues et les attributs que vous avez enregistrés. Depuis l'acte 2026/1730, les États membres doivent autoriser au moins un fournisseur et garantir une délivrance automatisée. L'obligation du portefeuille de valider les certificats d'enregistrement s'applique à compter du 11 août 2028. Ce report ne couvre pas les certificats d'accès.[3][4][6][7][12]
Le niveau de garantie élevé suffit-il pour la vigilance à l'égard de la clientèle en matière de LCB-FT ?
Il couvre la vérification de l'identité, pas l'ensemble de la vigilance. L'article 22(6)(b) de l'AMLR admet l'identification électronique au niveau substantiel ou élevé. Il vous faut encore les données de l'article 22(1) absentes du PID, ainsi que les bénéficiaires effectifs, l'objet de la relation d'affaires, le filtrage et le suivi. Les projets de normes de l'AMLA, qui n'ont pas encore force de loi, indiquent que les attributs manquants sont obtenus par d'autres moyens.[10][11]
Peut-on conserver le portrait issu d'une présentation par le portefeuille ?
Seulement dans des cas limités. L'article 3a(3) du 2024/2977, inséré par le 2026/1731, interdit la conservation, sauf si le traitement est nécessaire à l'identification et à l'authentification dans le respect du droit de l'Union en matière de protection des données, ou si le droit de l'Union ou le droit national le prévoit. Par défaut, vérifiez puis supprimez.[6]
Combien de temps conserver les données du portefeuille ?
Les entités assujetties conservent les informations de vigilance à l'égard de la clientèle, y compris celles obtenues au moyen de l'identification électronique, pendant 5 ans à compter de la fin de la relation ou du refus, puis les suppriment, sous réserve d'autres lois. Hors LCB-FT, les limites de conservation du RGPD s'appliquent finalité par finalité.[10][13]
Peut-on recourir à un intermédiaire, et qui reste responsable ?
Oui. Un intermédiaire est réputé être une partie utilisatrice et ne peut pas conserver de données sur le contenu de la transaction. Vous et l'intermédiaire devez convenir des contrôles qu'il effectue. Les entités assujetties restent pleinement responsables de toute action liée aux tâches externalisées et informent l'autorité de surveillance avant le début de l'externalisation.[1][10][12]
Didit accepte-t-il les portefeuilles EUDI aujourd'hui ?
Non. L'acceptation du portefeuille EUDI arrive bientôt sur Didit. MitID, BankID Suède, Finnish Trust Network, Smart-ID et Mobile-ID fonctionnent aujourd'hui, en complément de la vérification de documents.[17][23][24]
Sources
- Règlement (UE) n° 910/2014 (eIDAS), version consolidée du 18 octobre 2024, EUR-Lex.
- Règlement (UE) 2024/1183, EUR-Lex, Journal officiel du 30 avril 2024.
- Règlement d'exécution (UE) 2025/848 de la Commission, enregistrement des parties utilisatrices de portefeuilles, EUR-Lex.
- Règlement d'exécution (UE) 2026/1730 de la Commission, modifiant le 2025/848, EUR-Lex, Journal officiel du 22 juillet 2026.
- Règlement d'exécution (UE) 2024/2977 de la Commission, données d'identification personnelle et attestations, EUR-Lex.
- Règlement d'exécution (UE) 2026/1731 de la Commission, modifiant les 2024/2977, 2024/2979, 2024/2980 et 2024/2982, EUR-Lex, Journal officiel du 22 juillet 2026.
- Règlement d'exécution (UE) 2024/2982 de la Commission, protocoles et interfaces, EUR-Lex.
- Règlement d'exécution (UE) 2025/846 de la Commission, mise en correspondance transfrontière des identités, EUR-Lex.
- Règlement d'exécution (UE) 2025/847 de la Commission, atteintes à la sécurité des portefeuilles, EUR-Lex.
- Règlement (UE) 2024/1624 (AMLR), EUR-Lex, Journal officiel du 19 juin 2024.
- Rapport final, projet de RTS au titre de l'article 28(1) de l'AMLR, AMLA, projet, sans force de loi.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Commission européenne, 23 juillet 2026.
- Règlement (UE) 2016/679 (RGPD), EUR-Lex.
- Règlement (UE) 2022/2554 (DORA), EUR-Lex.
- TechDispatch sur les portefeuilles d'identité numérique, Contrôleur européen de la protection des données, 16 décembre 2025.
- Dépôt du vérificateur de référence de l'UE, eu-digital-identity-wallet sur GitHub.
- Portefeuilles d'identité numérique, documentation Didit.
- Conservation et suppression des données, documentation Didit.
- Journaux d'audit, documentation Didit.
- Revue selon le principe des 4 yeux, documentation Didit.
- Authentification biométrique, documentation Didit.
- Sécurité et conformité, documentation Didit.
- Page des solutions portefeuille EUDI, Didit.
- Conformité à l'AMLR, documentation Didit.
Découvrez comment les parcours par document et par eID nationale s'articulent sur la page portefeuille EUDI.
Commencez par le parcours que vous pouvez utiliser dès aujourd'hui
Appuyez-vous sur les eID nationales et les documents pendant le déploiement des portefeuilles.
Articles associés
- Acceptation transfrontalière du portefeuille EUDI : une seule intégration dans l'UE
- Se préparer au portefeuille EUDI : politiques et contrôles des entreprises réglementées
- Liaison au titulaire du portefeuille EUDI : ce que prouve vraiment une présentation
- Intégration du portefeuille EUDI : comment choisir votre voie (guide 2026)
- Vérification d'identité selon FINTRAC (CANAFE) en 2026 : méthodes, règles, C-12
- Loi 25 du Québec et biométrie : guide de vérification de l'identité (2026)