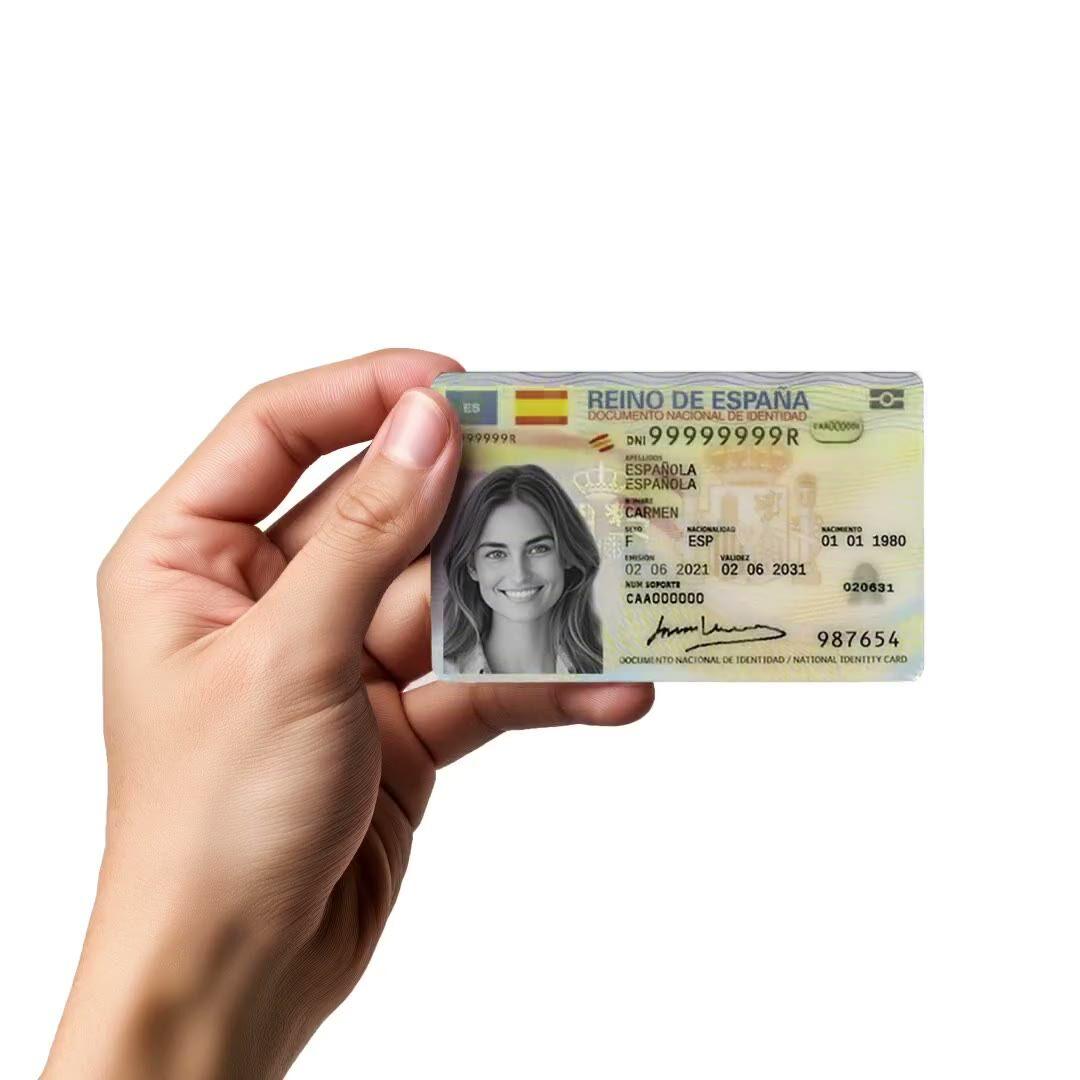
Verifique qualquer ID, em qualquer parte do mundo.
Verifique um passaporte, cartão de cidadão, carta de condução ou título de residência de qualquer país. Mais de 14.000 documentos, veredito em menos de 2 segundos, $0.15 por verificação, 500 grátis/mês.
Confiado por mais de 2.000 organizações em todo o mundo.
Cobertura global
Mais de 14.000 documentos. Mais de 220 países.
DNI espanhol, My Number japonês, passaporte do Reino Unido. Novos documentos são adicionados todos os meses,
o mesmo $0.15 por verificação, o mesmo formato de veredito, a mesma resposta em menos de 2 segundos.
Três formas de verificar
Uma funcionalidade. Três métodos por país.
Ative os métodos que um país realmente suporta. Cada método resulta no mesmo contrato, para que o seu código leia um formato único, independentemente do caminho que o utilizador seguiu.
Método 01
Captura de documento
Fotografe um passaporte, cartão de cidadão, carta de condução ou título de residência. Mais de 220 países, mais de 14.000 documentos, um veredito em menos de dois segundos.
Do registo ao utilizador verificado em quatro passos.
Passo 01 / 04
01
Crie o fluxo de trabalho
Escolha as verificações que pretende, ID, prova de vida, correspondência facial, sanções, morada, idade, telefone, e-mail, perguntas personalizadas. Arraste-as para um fluxo no painel de controlo, ou publique o mesmo fluxo na nossa API. Crie ramificações com base em condições, execute testes A/B, sem necessidade de código.
Integre
Integre nativamente com os nossos SDKs para Web, iOS, Android, React Native ou Flutter. Redirecione para uma página alojada. Ou simplesmente envie um link ao seu utilizador, por e-mail, SMS, WhatsApp, em qualquer lugar. Escolha o que melhor se adapta à sua stack.
O utilizador passa pelo fluxo
A Didit aloja a câmara, as indicações de iluminação, a transição para o telemóvel e a acessibilidade. Enquanto o utilizador está no fluxo, pontuamos mais de 200 sinais de fraude em tempo real e verificamos cada campo em relação a fontes de dados autorizadas. Resultado em menos de dois segundos.
Recebe os resultados
Webhooks assinados em tempo real mantêm a sua base de dados sincronizada no momento em que um utilizador é aprovado, recusado ou enviado para revisão. Consulte a API a pedido. Ou abra a consola para inspecionar cada sessão, cada sinal e gerir os casos à sua maneira.
Criado para developers · Criado contra a fraude · Aberto por design
Seis capacidades. Uma feature flag. ID_VERIFICATION .
Cada capacidade abaixo é um toggle no mesmo módulo. Sem níveis de upsell, sem SKUs separados, sem chamadas adicionais. Ative-os por fluxo de trabalho na consola, ou passe-os inline quando chamar o endpoint autónomo.
Mais de 220 países. Mais de 14.000 tipos de documentos.
Passaportes, cartões de cidadão, cartas de condução, títulos de residência. Mais de 130 idiomas, mais de 50 sistemas de escrita (Latim, Árabe, Cirílico, CJK, Devanagari, Hebraico, Tailandês, Georgiano). Novos documentos adicionados todos os meses. Controlo de subtipos por país, aceite o Indiana Operator e o New York Enhanced separadamente, se a política o exigir.
Documentos suportados
Atualizado este mês
Em direto
220+
Países
14,000+
Tipos de documento
130+
Idiomas
50+
Scripts
PassaporteCartão de CidadãoCarta de conduçãoAutorização de residência
🇪🇸ES
🇺🇸US
🇧🇷BR
🇩🇪DE
🇲🇽MX
🇮🇳IN
🇫🇷FR
🇬🇧GB
🇯🇵JP
🇳🇬NG
🇦🇪AE
🇸🇬SG
02 · Extração de dados
Campos visuais, MRZ e código de barras, verificados.
Todos os campos visuais, MRZ (zona de leitura ótica) e de código de barras extraídos numa só passagem. Os três são verificados antes de a resposta sair do nosso sistema. As inconsistências surgem como avisos para que possa encaminhar o caso para revisão manual.
Dados pessoais
OCR · MRZ · Código de barras
Primeiro nome
Olivia
Correspondências com dados fornecidos via API: Olivia
Último nome
Roy
Data de nascimento
28/06/1971
Tipo de documento
Passport
Estado emissor
Spain🇪🇸
Número do documento
3EB8726CC6E0F979
03 · Autenticidade
Documento real. Retrato intacto. Sem captura de ecrã.
Correspondência de modelo com a base de dados certificada. Deteção de hologramas e microimpressões. Verificação da integridade do retrato. A deteção de vivacidade do documento impede quatro vetores de ataque comuns, capturas de ecrã, fotos de telemóvel, cópias impressas e substituições de retrato em documentos que, de outra forma, seriam reais.
Autenticidade do documento
Autêntico
Retrato do documento
Captura em tempo real
Similaridade 94%
Correspondência de modelo
Holograma detetado
Microimpressão intacta
Prova de vida do documento aprovada
04 · Qualidade da captura
Rejeite desfocagem e brilho antes da revisão.
Foco, brilho e resolução pontuados de 0 a 100 por submissão, mais uma pontuação geral ponderada. Cantos fora do enquadramento e lados sobreexpostos assinalados explicitamente. Limiares ajustáveis rejeitam capturas de baixa qualidade logo à partida, para que nunca cheguem à sua fila de revisão manual.
Qualidade de captura
Pronto para captura
Manter estável
Pontuação geral
91/100
Foco92
Brilho88
Resolução95
05 · Política de risco
Decida. Reveja. Aprove. Por risco. Por aplicação.
Cada categoria de risco, utilizador duplicado, MRZ inválido, inconsistência de dados, baixa vivacidade do documento, mapeia para recusar, rever ou aprovar. Ajuste a política por aplicação, país e tipo de documento. Os gatilhos de recusa automática (expirado, bloqueado, não suportado) são aplicados independentemente das suas definições.
Política de risco
5 categorias
Categoria de riscoAção
Utilizador duplicado
Recusar
MRZ inválido
Rever
Inconsistência de dados
Rever
Validação inválida
Recusar
Baixa vivacidade do documento
Aprovar
06 · KYC contínuo
Documentos expiram. Detete antes que o regulador o faça.
Monitorizamos a validade de cada documento que armazena. Quando um expira, o estado KYC do utilizador muda automaticamente e enviamos-lhe uma notificação via webhook. Sem tarefas em lote, sem sprints trimestrais de re-onboarding, a atualização do KYC é contínua e mantém-no em conformidade com a Diretiva AML.
Monitorização de documentos
Monitorização automática de validade · webhook na alteração de estado
Em direto
1,284
Ativo
47
A expirar brevemente
9
Expirado
Webhook acionado · usr_9f01a3c movido para Kyc expiradoHá 12s
Ausr_a8c4f02Passaporte12 Mar 2027Ativo
Musr_4d2b6e1Cartão de cidadão08 Jun 2026A expirar
Lusr_9f01a3cCarta de condução21 Set 2025KYC expirado
Integrar
Dois endpoints. O mesmo JSON. O mesmo preço.
Crie uma sessão quando quiser que a nossa UI alojada trate da captura, ou chame o endpoint autónomo quando já tiver a imagem. Ambos devolvem o mesmo relatório de id_verification.
Implemente a Verificação de Identidade com um único prompt.
Cole o bloco abaixo no Claude Code, Cursor, Codex, Devin, Aider ou Replit Agent. Preencha o placeholder my_stack com o seu framework, linguagem e caso de uso. O agente configura o Didit, constrói o fluxo de trabalho com a Verificação de Identidade ativada, liga o webhook e implementa.
didit-integration-prompt.md
# Didit ID Verification — integrate in 5 minutes

You are integrating Didit's ID Verification module into <my_stack>. Follow
these steps exactly. Every URL, header, and enum value below is canonical —
do not paraphrase or "improve" them.

## 1. Provision an account
- Sign up: https://business.didit.me (no credit card required).
- Or provision programmatically: POST https://apx.didit.me/auth/v2/programmatic/register/
  (returns an API key bound to the workspace + application).

## 2. Two integration paths — pick one

### Path A — Workflow Builder (hosted UI)
Best when you want Didit to handle camera, lighting cues, retries,
mobile handoff, and accessibility for you.

1. Create a workflow that contains the ID Verification feature:
   POST https://verification.didit.me/v3/workflows/
   Authorization header:  x-api-key: <your-api-key>
   Body: workflow_label, features array with the single entry
         { feature: "OCR" }   (UPPERCASE — strict enum; "OCR" is the
         workflows-endpoint value for ID Verification, and the only one
         POST /v3/workflows/ accepts for it)

2. Create a verification session for an end user:
   POST https://verification.didit.me/v3/session/
   Body: workflow_id (from step 1), vendor_data (your own user id).
   Response: url (the hosted verification link) — redirect the user to it.

3. Listen for webhook callbacks (see "Webhooks" below).

### Path B — Standalone server-to-server API
Best when you already have the document image (mobile SDK capture, native
onboarding app, reseller pipeline).

POST https://verification.didit.me/v3/id-verification/
Content-Type: multipart/form-data
Body fields:
  - front_image  (required, file)
  - back_image   (optional, file)
  - vendor_data  (optional string, your user id)

Response: JSON report with extracted fields, image quality scores,
warnings array, and the verdict.

## 3. Webhooks (Path A only — Path B returns synchronously)
- Register a webhook destination once via
  POST https://verification.didit.me/v3/webhook/destinations/
  Body: url, subscribed_events: ["session.verified", "session.review_started",
                                  "session.declined", "kyc_expired"]
- Response includes secret_shared_key — store it.
- Every webhook delivery carries an X-Signature-V2 header you MUST verify
  before trusting the payload. X-Signature-V2 signs the CANONICAL JSON, not
  the raw body bytes — that is what makes it survive a proxy or body parser
  that re-encodes the payload. (The legacy X-Signature header is the one
  computed over the raw bytes.) The canonical form is the sender's Python
  json.dumps(sort_keys=True, separators=(",", ":"), ensure_ascii=False)
  after whole-valued floats become ints. Reproduce those bytes EXACTLY —
  do NOT "parse, sort keys, JSON.stringify", which fails in four ways:
    - Numbers come from the wire text, never from parsed doubles: the sender
      signs 1000000000000000129 digit for digit, JSON.parse rounds it. Read
      the body as TEXT (express.text, not express.json()) and re-emit
      integers through BigInt(source). Register the webhook route ABOVE any
      global app.use(express.json()): the first parser to run consumes the
      stream, and the digits are gone before the route sees them.
    - Floats use Python's repr: 1e-05, not 0.00001; 27.0 becomes 27.
    - Keys sort by Unicode CODE POINT, as strings: "10" before "2", and
      U+FF21 before U+1F642 (JavaScript's default .sort() reverses the latter
      because it compares UTF-16 code units).
    - Serialise straight from the sorted entries; never rebuild an object
      first, because JavaScript moves integer-like keys to the front.
  Then HMAC-SHA256 with secret_shared_key, hex-encode, and compare to the
  X-Signature-V2 header in constant time (crypto.timingSafeEqual).
- Freshness comes from the SIGNED body field "timestamp" (Unix seconds):
  reject a delivery whose body timestamp is more than 300 seconds from now,
  and require the X-Timestamp header to equal it. Never check the header
  alone — it is not signed, so a replayed delivery with a rewritten header
  would pass. This is the Node 22 + Express handler, paste it verbatim:

// Your endpoint receives a signed ID Verification payload
const crypto = require("node:crypto"); // ESM: import crypto from "node:crypto"
// X-Signature-V2 = HMAC over the canonical JSON, never the raw bytes. Match the sender byte for
// byte: keys sorted by code point, integers digit for digit, floats in Python's repr.
class Num { constructor(src) { this.src = src; } } // a number as written on the wire, not a double
const num = (s) => { if (/^-?\d+$/.test(s)) return BigInt(s).toString(); const n = +s; // ints stay exact
  if (Number.isInteger(n)) return BigInt(n).toString(); const [m, e] = n.toExponential().split("e"); // 27.0 -> 27
  return +e >= -4 ? String(n) : `${m}e-${String(-e).padStart(2, "0")}`; }; // 1e-05, not 0.00001
const byCodePoint = (a, b) => Buffer.compare(Buffer.from(a), Buffer.from(b)); // UTF-8 order = Python's
const canon = (v) => Array.isArray(v) ? `[${v.map(canon)}]` : v instanceof Num ? num(v.src)
  : v && typeof v === "object" ? `{${Object.keys(v).sort(byCodePoint).map((k) => `${JSON.stringify(k)}:${canon(v[k])}`)}}`
  : JSON.stringify(v);
// Read the body as text: express.json() would round 1000000000000000129 to a double first.
// Register this route ABOVE any global app.use(express.json()): the first parser to run
// consumes the stream, and a body it already parsed has lost the digits the signature covers.
app.post("/webhooks/didit", express.text({ type: "application/json" }), (req, res) => {
  const exact = JSON.parse(req.body, (k, v, c) => typeof v === "number" ? new Num(c.source) : v); // Node 21+
  const body = JSON.parse(req.body);
  const mac = crypto.createHmac("sha256", SECRET).update(canon(exact), "utf8").digest("hex");
  const sig = Buffer.from(String(req.headers["x-signature-v2"] ?? ""));
  // Freshness comes from the signed body timestamp; the header alone is unsigned and replayable.
  const ts = body.timestamp, fresh = String(ts) === req.headers["x-timestamp"]
    && Math.abs(Date.now() / 1000 - ts) <= 300;
  if (!fresh || sig.length !== mac.length
    || !crypto.timingSafeEqual(sig, Buffer.from(mac))) return res.sendStatus(401);
  const { status, decision, vendor_data } = body;
  // status: Approved | Declined | In Review | Expired | Not Finished
  res.sendStatus(200);
});

## 4. Reading the report
Both paths return the same FIELDS, in a different container:
- Path A (session decision + webhook): decision.id_verifications is an ARRAY
  — one entry per ID Verification node in the workflow. Select the entry you
  want by its node_id, never by index and never as a singular object:
      const doc = decision.id_verifications.find(
        (v) => v.node_id === "id_verification_1"
      );
  Every other feature is plural the same way: liveness_checks,
  face_matches, aml_screenings, ip_analyses, nfc_verifications,
  poa_verifications, database_validations.
- Path B (POST /v3/id-verification/): a single id_verification object on the
  response body — this endpoint runs exactly one document.

Each id_verification entry includes:
- status: "Approved" | "Declined" | "In Review" | "Expired" | "Not Finished"
- document_type: "Passport" | "Identity Card" | "Driver's License" | "Residence Permit" | null
- document_number, personal_number
- front_image, back_image, portrait_image (signed URLs, expire in 1 hour)
- date_of_birth (YYYY-MM-DD), age (number)
- expiration_date, date_of_issue (YYYY-MM-DD)
- issuing_state, issuing_state_name (ISO 3166-1 alpha-3 + display name)
- first_name, last_name, full_name
- gender ("M" | "F" | "U"), nationality (ISO 3166-1 alpha-3)
- address, formatted_address, parsed_address (street_1, street_2, city,
  region, postal_code, geometry { lat, lng })
- front_image_quality_score / back_image_quality_score (focus, brightness,
  resolution, overall, each 0-100)
- warnings: Array<{ risk, log_type, short_description, long_description }>

## 5. Hard rules — do not change
- Base URL for /v3/* endpoints is verification.didit.me (NOT apx.didit.me).
- Feature enum is UPPERCASE: OCR (ID Verification), LIVENESS, FACE_MATCH, AML, IP_ANALYSIS.
- Auth header is x-api-key (lowercase, hyphenated).
- Webhook signature header is X-Signature-V2 (NOT X-Signature), and it signs
  the canonical JSON — never HMAC the raw bytes under that header, and never
  canonicalise a parsed object: read the body as text and serialise the
  sender's bytes (see the handler in section 3).
- Webhook freshness is the signed body "timestamp" (300 s window); the
  X-Timestamp header must equal it and is never checked on its own.
- decision.id_verifications is an array; select the node you want by node_id.
- Always verify webhook signatures before trusting payload data.
- Status casing matches exactly: "Approved", "Declined", "In Review",
  "Expired", "Not Finished" (title-cased, space-separated).

## 6. Pricing reference (public)
- Path A bundled in a full KYC workflow: $0.33 per session
- Path B standalone /v3/id-verification/ call: $0.15 per call
- 500 free verifications every month, forever, on every account.

## 7. Verify your integration
- Sandbox starts on signup at https://business.didit.me — no separate flag.
- Test docs: deterministic synthetic IDs returned in sandbox.
- Switch to live: flip the application's environment toggle in console.

When in doubt: https://docs.didit.me/core-technology/id-verification/overview
Conformidade desde a conceção
Abra um novo país com um clique. Nós fazemos o trabalho difícil.
Abrimos as subsidiárias locais, garantimos as licenças, realizamos os testes de penetração, obtemos as certificações e alinhamos com cada nova regulamentação. Para lançar verificações num novo país, basta ativar um botão. Mais de 220 países ativos, auditados e testados trimestralmente, o único fornecedor de identidade que um governo de um estado-membro da UE formalmente considerou mais seguro do que a verificação presencial.
Tipos de documentos de identidade na base de dados certificada.
<2s
Inferência de ponta a ponta por verificação.
$0.15
Por verificação de ID autónoma. 500 gratuitas todos os meses.
Três níveis, uma tabela de preços
Comece grátis. Pague à medida que usa. Escale para Enterprise.
500 verificações gratuitas todos os meses, para sempre. Depois, pague apenas quando um módulo for executado. Contratos personalizados, residência de dados e acordos de nível de serviço (SLAs) no plano Enterprise.
Grátis
$0/ mês · sem cartão
Para construir, testar e para os seus primeiros utilizadores.
Tudo o que precisa para começar:
500 verificações KYC completas por mês
ID, prova de vida, correspondência facial, dispositivo e IP
Mais de 200 sinais de fraude, blocklist, duplicados
KYC reutilizável em toda a rede Didit
Construtor de fluxos de trabalho, gestão de casos, SDKs
Apoio de IAAgente de IA na consola, documentação e comunidade.