
Готовность к EUDI Wallet: политики и меры контроля для регулируемых организаций
Готовность к EUDI Wallet для регулируемых организаций: 13 областей контроля, матрица с ответственными и доказательствами, карта статьи 22 AMLR и план до 24 декабря 2027 года по изменяющим актам июля 2026 года и ARF v3.0.0.
Коротко
Готовность к EUDI Wallet означает больше, чем техническую интеграцию. Прежде чем регулируемая компания начнёт принимать европейские кошельки цифровой идентичности (EUDI Wallets), ей нужны письменные политики и работающие меры контроля в 13 областях: от регистрации и сертификатов до минимизации данных, мошенничества, учёта и инцидентов.[1]
- Частные компании крупнее малого предприятия, которым строгая аутентификация пользователя нужна по праву Союза, по национальному праву или по договору, принимают кошелёк по запросу пользователя до 24 декабря 2027 (рассчитано по статье 5f(2)).[1]
- Регистрация создаёт прозрачность, а не одобрение. Запрашивать данные сверх указанного в вашей регистрации нельзя.[1][12]
- Ряд проверок в Architecture and Reference Framework (ARF) v3.0.0 лишь рекомендован, поэтому решение по ним принимает ваша политика.[12]
Более сложный вопрос стоит перед командами комплаенса, безопасности и продукта: что должно быть задокументировано, иметь владельца и подтверждаться доказательствами в день, когда первое предъявление данных из кошелька дойдёт до продакшена.
Это руководство разбирает первичные тексты по состоянию на 31 октября 2026, включая два изменяющих акта июля 2026, и превращает их в матрицу мер контроля и план с датами для банков, платёжных компаний, страховщиков и операторов связи. О самой роли читайте Доверяющая сторона EUDI Wallet: регистрация, сертификаты и обязанности. Чтобы сначала выбрать архитектуру, прочитайте как выбрать способ интеграции EUDI Wallet.
Сохраните рабочий канал на время подготовки
Канал без кошелька нужен в любом случае. Didit уже сегодня объединяет национальные электронные ID и проверку документов в одном процессе, а приём EUDI Wallet скоро появится. См. страницу EUDI Wallet.[23]
Готовность к EUDI Wallet в 2026: что изменилось этим летом
Важны три недавних факта.
- Регистрационные сертификаты теперь стали правилом. Имплементационный регламент (ЕС) 2025/848 сначала гласил, что государства-члены «могут уполномочить» удостоверяющий центр на их выдачу. Имплементационный регламент (ЕС) 2026/1730 заменил это на «уполномочивают» и на выдачу «в автоматизированном порядке и без неоправданной задержки после регистрации».[3][4]
- Для портрета действует отдельное правило. Имплементационный регламент (ЕС) 2026/1731 ограничивает случаи, когда его можно хранить, а кошельки должны предупреждать пользователей, что запрос «предполагает передачу биометрических данных».[6]
- Посредники теперь отслеживаемы. Приложение I к 2025/848 дополнено пунктом 16, который связывает посредника с доверяющей стороной, которую он обслуживает.[4]
- 22 июля 2026Изменения2026/1730 и 2026/1731 опубликованы; вступают в силу 11 августа 2026 (расчётно).
- 24 декабря 2026Срок для кошельковПрименяются правила регистрации.
- 10 июля 2027Применение AMLRСтатья 22 и статья 77 обязывают обязанных субъектов.
- 24 декабря 2027ПриёмЧастные компании в сфере действия, по запросу пользователя.
- 11 августа 2028Следующий шагПортрет входит в обязательный набор; кошельки проверяют регистрационные сертификаты.
Сроки для кошельков и для приёма рассчитаны от 24 декабря 2024. Даты применения 2025/848, AMLR и правил 2028 года прямо указаны в актах.[1][3][6][10] См. Сроки EUDI Wallet на 2026 и 2027 годы.
Сначала определите, распространяется ли на вас обязанность приёма
Вашу политику следует начинать с датированного решения о сфере применения, подписанного юристами, потому что статья 5f(2), введённая Регламентом (ЕС) 2024/1183, содержит условия.[1][2]
| Критерий | Вопрос для вашей записки о сфере применения | Источник |
|---|---|---|
| Размер | Превышаем ли мы порог малого предприятия по Recommendation 2003/361/EC | Статья 5f(2)[1] |
| Основание | Требует ли право Союза, национальное право или договор строгой аутентификации пользователя для онлайн-идентификации | Статья 5f(2)[1] |
| Сектор | Названные сферы перечислены после слова «включая», поэтому это примеры | Статья 5f(2)[1] |
| Платформа | Являемся ли мы очень крупной онлайн-платформой, которая требует аутентификации пользователей | Статья 5f(3)[1] |
| Добровольность | Нужен ли нам вариант для пользователя, который отказывается от кошелька (всегда да) | Статья 5a(15)[1] |
Даже вне сферы применения статья 5b обязывает любую доверяющую сторону, использующую кошельки.[1]
Система контроля EUDI Wallet: краткий обзор
Разделите все требования на три группы. Большинство пробелов приходится на третью.
Обязательные нормы права
Вы обязаны
- Зарегистрироваться и поддерживать регистрацию в актуальном состоянии
- Запрашивать только зарегистрированные данные
- Аутентифицировать и проверять данные
Статья 5b eIDAS, 2025/848
Рекомендации ARF
Вам рекомендуется
- Проверять статус отзыва
- Проверять привязку к устройству
- Регулярно обновлять якоря доверия
ARF v3.0.0, раздел 6.6.3
Ваш риск-аппетит
Решаете вы
- Когда усиливать проверку
- Что делать, если статус неизвестен
- Какие доказательства хранить
Ваша внутренняя политика
Три уровня обязательств. ARF является рамочной архитектурой, а не правовым актом.[1][3][12]
13 областей контроля
1. Управление и ответственность
Назначьте одного ответственного владельца и утвердите письменную политику, которая связывает юридическую службу, комплаенс, безопасность, продукт и поддержку. Регистраторы могут приостановить или аннулировать вашу регистрацию из-за неточных данных, нарушения политики регистрации, запроса избыточных данных или иных нарушений закона, а надзорный орган может этого потребовать. Поэтому это также операционный риск.[3] Контролируйте изменения в перечне атрибутов.
2. Регистрация и предполагаемые цели использования
Вы регистрируетесь в государстве-члене, в котором учреждены.[1] Перечислите каждую предполагаемую цель использования с необходимыми для нее данными: Приложение I требует указывать их по каждой цели в машиночитаемом виде, а также описание каждой цели.[3] Согласно ARF, одна доверяющая сторона «может регистрироваться несколько раз», что удобно компаниям с разными сервисами.[12]
Регистрация не означает одобрения
ARF прямо указывает: регистрация «не подразумевает, что Регистратор (или любой другой субъект экосистемы EUDI Wallet) санкционирует» запрос.[12] Регистраторы собирают сведения о предполагаемых целях использования и атрибутах «исключительно в целях прозрачности», без предварительного разрешения.[4] Никогда не говорите регулятору или клиенту, что использование вами данных было одобрено через регистрацию.
Изменения должны вноситься в реестр «без неоправданной задержки», а при прекращении использования вы обязаны запросить аннулирование.[3]
3. Жизненный цикл сертификатов: ключи, продление, отзыв
Ваш сервис подтверждает свою идентичность сертификатом доступа, которым подписывается каждый запрос на предъявление. Согласно ARF, удостоверяющий центр сертификатов доступа выдает его «каждому экземпляру доверяющей стороны», а резервная система для непрерывности бизнеса тоже является экземпляром, поэтому ей нужен собственный сертификат.[12] Относитесь к ним как к производственным секретам: инвентаризация, аппаратная защита, ротация и назначенные хранители определяются вашей политикой, поскольку тексты не устанавливают правил в отношении ключей для доверяющих сторон.
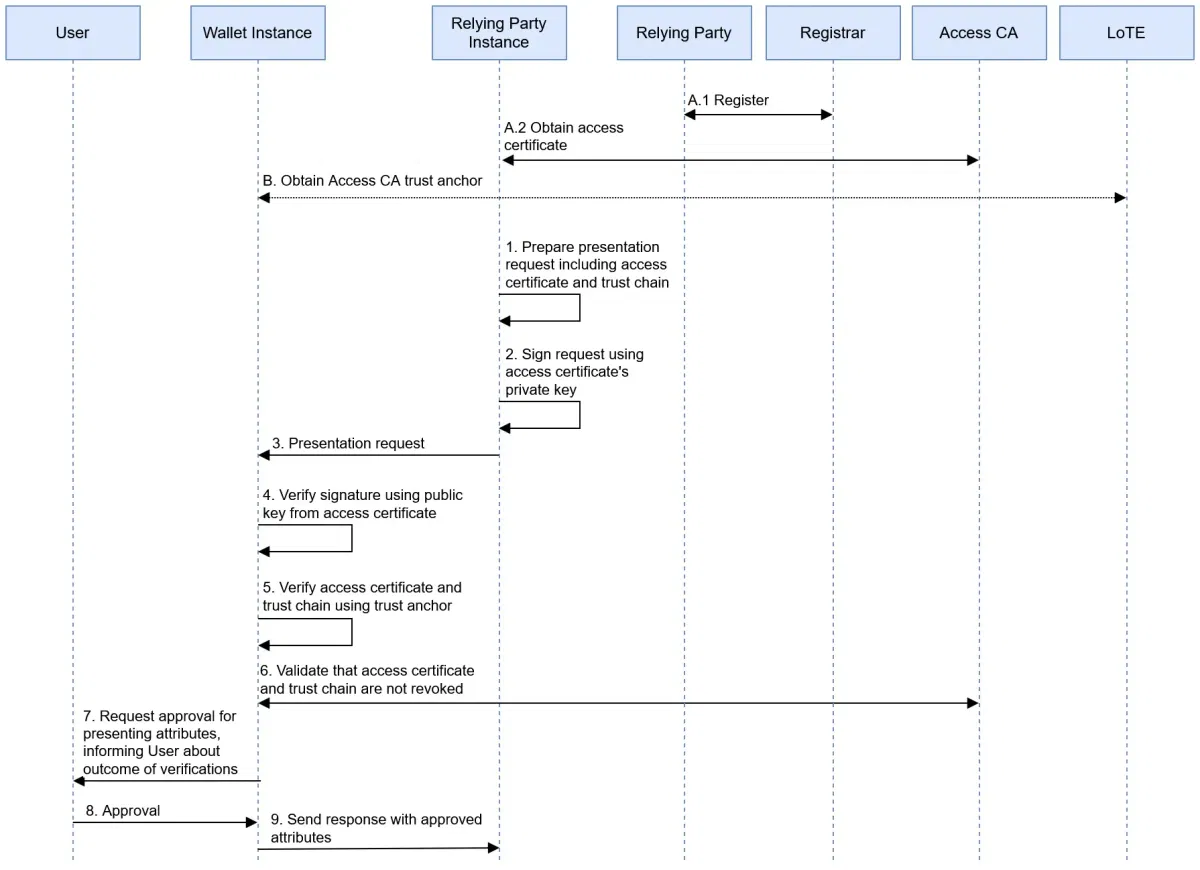
Аутентификация доверяющей стороны. Источник: EUDI Wallet Architecture and Reference Framework, Европейская комиссия, CC BY 4.0. Рисунок 13, без изменений.
Сертификат содержит ваше наименование, идентификаторы и контактные данные, и его поставщик обязан отозвать его, если содержимое «более не является точным и согласованным» с реестром.[3] Поэтому ребрендинг или новый адрес поддержки может нарушить работу в продакшене. Вы также можете сами запросить отзыв, и статус должен быть опубликован в течение 24 часов после запроса.[3]
4. Минимизация данных
Статья 5b(3)Регламент (ЕС) № 910/2014
«Доверяющие стороны не должны запрашивать у пользователей предоставление каких-либо данных, помимо указанных в соответствии с пунктом 2, подпунктом (c)».
Источник: EUR-Lex, консолидированная редакция eIDAS[1]
Проверьте каждое поле вместе с вашим должностным лицом по защите данных. Наряду с этим правилом применяется Статья 5(1)(c) Общего регламента по защите данных (GDPR), поэтому зарегистрированный атрибут по-прежнему должен быть необходимым.[13] Запрос сверх зарегистрированного прямо указан как основание для приостановления.[3] Европейский надзорный орган по защите данных (EDPS) предупреждает о «склонности некоторых доверяющих сторон к запросу избыточных данных».[15]
Запрашивайте атрибуты вида age_over_18, когда достаточно ответа «да» или «нет», не отказывайте в использовании псевдонимов, когда идентификация не требуется по закону, и добавьте автоматический тест, который блокирует релиз, если запрос выходит за пределы зарегистрированного перечня.[1]
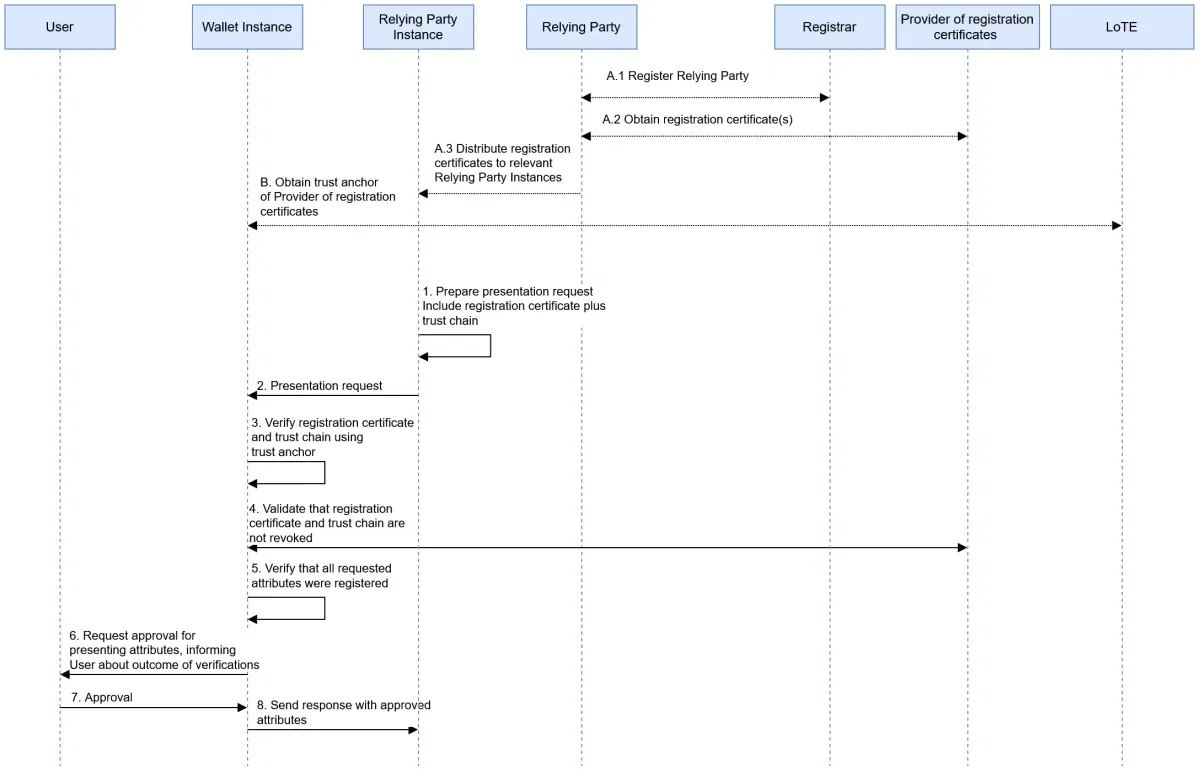
Проверка регистрационного сертификата. Источник: EUDI Wallet Architecture and Reference Framework, Европейская комиссия, CC BY 4.0. Рисунок 14, без изменений.
Государства-члены должны обеспечить, чтобы поставщики кошельков информировали пользователей, когда запрос выходит за пределы регистрационных сертификатов.[4] Собственная обязанность кошелька проверять ваш регистрационный сертификат применяется с 11 августа 2028.[6][7] Статья 5b(3) обязывает вас с самого начала.[1]
5. Проверки доверия
Статья 5b(9) возлагает на доверяющие стороны «ответственность за проведение процедуры аутентификации и валидации данных для идентификации личности и электронных удостоверений атрибутов, запрашиваемых из Европейских кошельков цифровой идентичности».[1] Далее ARF разделяет то, что вы проверяете, и то, чему вы доверяете.
| Проверка | Статус в ARF v3.0.0 | Рекомендуемая политика |
|---|---|---|
| Подпись эмитента | Выполняется доверяющей стороной с использованием Trusted Lists или Lists of Trusted Entities (6.6.3.6) | Обязательно; при ошибке отказать |
| Якоря доверия | «регулярное управление якорями доверия» (6.6.3.6) | Плановое обновление с оповещением при сбое |
| Отзыв | «рекомендуется, но не обязательно» (6.6.3.7) | Обязательно для регулируемых процессов |
| Привязка к устройству | «рекомендуется, но не обязательно» (6.6.3.8) | Обязательно; опора на аутентификацию кошелька подразумевает её (6.6.3.9) |
| Статус экземпляра кошелька | Прямой проверки нет: доверие эмитенту (6.6.3.11, 6.6.3.12) | Для PID опираться на отзыв PID; каждый тип аттестации оценивать отдельно |
Столбец «рекомендуемая политика» отражает наше прочтение, а не норму.[12]
Если надёжной информации о статусе нет, ARF указывает: «доверяющая сторона проводит анализ рисков с учётом всех значимых для сценария использования факторов, прежде чем принять решение о принятии или отклонении PID или аттестации».[12] Зафиксируйте это заранее. Детали реализации приведены в руководстве по верификатору OpenID4VP; различия форматов описаны в материале SD-JWT VC и mdoc. Национальные различия рассмотрены в статье о приёме 27 национальных кошельков через одну интеграцию.
6. Сопоставление уровней доверия
Кошельки предоставляются в рамках схемы с уровнем доверия «высокий».[1] Зафиксируйте, что это решает. По нашему прочтению, это охватывает регистрацию и защиту средства идентификации. Это не устанавливает бенефициарное владение, санкционный статус или то, что за каждым последующим действием стоит одно и то же лицо.
7. Мошенничество и усиленная проверка
1Проверить предъявление
Подпись, якорь доверия, привязка к устройству.
Статус действителен, а оценка риска в пределах риск-аппетита
Принять
Зафиксировать решение в журнале.
Усиленная проверка
Проверка живости с обнаружением атак и сравнение лица.
Резервный вариант
Предложите другой способ.
2Продолжите надлежащую проверку
Недостающие атрибуты, скрининг, оценка риска.
Пример политики принятия решений. Пороговые значения устанавливаете вы.
В ARF указано, что доверяющая сторона может доверять аутентификации кошелька или добавить собственную проверку. Сравнение портрета по селфи требует «утверждённого механизма обнаружения живости» и обнаружения атак внедрения, «в частности обнаружения дипфейков».[12] Кошелёк дает сильный сигнал при онбординге, но не доказывает, кто будет действовать в аккаунте через месяц. В нашем руководстве о проблеме владения и привязке к держателю описаны угрозы и триггеры усиленной проверки.
8. Резервный вариант, когда кошелька нет
Статья 5a(15)Regulation (EU) No 910/2014
«Использование европейских кошельков цифровой идентификации является добровольным. Доступ к государственным и частным услугам, доступ к рынку труда и свобода предпринимательской деятельности никоим образом не должны ограничиваться или ставиться в невыгодное положение для физических или юридических лиц, которые не используют европейские кошельки цифровой идентификации. Должна сохраняться возможность доступа к государственным и частным услугам с помощью других существующих средств идентификации и аутентификации.»
Источник: EUR-Lex, консолидированная редакция eIDAS[1]
Пользователь кошелька может не завершить процесс, а кошелёк может быть приостановлен. Определите альтернативные способы с такой же ценой, скоростью и уровнем обслуживания и проверьте, что отказ от кошелька никогда не ухудшает предложение. На резервный вариант может приходиться основной объём. Наш трекер запуска по странам показывает, какие кошельки существуют.
9. Поддержка клиентов
Пользователи видят в кошельке ваше наименование и запрошенные атрибуты, а также журнал транзакций, в котором указаны идентификаторы без значений.[12] Они могут направлять из кошелька запросы на удаление данных и подать на вас жалобу в орган по защите данных, даже если никакие атрибуты не предъявлялись.[1][12] Стандартного протокола для удаления нет: кошелёк открывает вашу веб-форму, электронную почту или телефон по контактным данным из вашего регистрационного сертификата, поэтому новый адрес поддержки означает обновление реестра и сертификата.[3][12] Эти каналы должны отслеживаться и доходить до вашей команды по защите персональных данных.
10. Записи и доказательства
Каждое решение должно оставлять доказательства: запрос, предполагаемое использование, версия сертификата, результаты проверок, версия политики, итог. Регистрируйте идентификаторы атрибутов; храните значения только там, где действует обязанность. Для обязанных субъектов статья 77 Регламента о противодействии отмыванию денег (AMLR) прямо охватывает «информацию, полученную с помощью средств электронной идентификации».[10]
- Срок: 5 лет с момента окончания отношений, разовой операции или отказа, затем удаление, если иное не предусмотрено другими законами.[10]
- Ссылка вместо копии: допускается, если вы можете немедленно предоставить информацию, она не может быть изменена, и это определено в ваших процедурах по статье 9.[10]
- Журналы сопоставления личности: 2025/846 устанавливает срок от 6 до 12 месяцев в целях безопасности, но адресован органам государственного сектора, а частным сторонам только там, где это допускают государства-члены.[8]
11. GDPR: DPIA, хранение, обработчики
Статья 35 требует оценки воздействия на защиту данных, если обработка, «в частности с использованием новых технологий», может повлечь высокий риск.[13] Проведите предварительную оценку сейчас и зафиксируйте результат. Пункт 9 преамбулы 2025/848 добавляет, что доверяющие стороны должны заявлять, намерены ли они опираться на электронную идентификацию для выполнения требования статьи 6(1) GDPR; зафиксируйте это в своём регистрационном досье.[3]
Статья 3a(3)Implementing Regulation (EU) 2024/2977, inserted by 2026/1731
«Полагающиеся на кошелёк стороны не должны хранить портрет, за исключением случаев, когда его обработка необходима для целей идентификации и аутентификации в соответствии с правом Союза о защите данных или когда это предусмотрено правом Союза или национальным правом в соответствии с правом Союза о защите данных.»
Источник: EUR-Lex, Implementing Regulation (EU) 2026/1731[6]
Установите по умолчанию для портрета принцип «проверить и удалить», с письменным исключением там, где закон требует хранения. Укажите URL политики конфиденциальности для каждого предполагаемого использования, поскольку государства-члены должны обеспечить, чтобы вы его предоставляли.[4] Проверьте каждого обработчика по статье 28.[13]
12. Сопоставление со статьёй 22 AMLR
Статья 22(6)(b) допускает электронную идентификацию уровня substantial или high в качестве средства проверки.[10] Кошелёк не предоставляет весь набор данных по статье 22(1), как показывает эта схема. Юридический анализ см. в статье AMLR и EUDI Wallet.
| AMLR ст. 22(1)(a) | Атрибут PID | В PID | Ваш контроль |
|---|---|---|---|
| Имена и фамилии | family_name, given_name | Обязательный | Брать из кошелька |
| Место и дата рождения | birth_place, birth_date | Обязательный | Проверить формат и точность |
| Гражданства | nationality | Обязательный | Статус беженца или лица без гражданства устанавливать иными способами |
| Национальный идентификационный номер | personal_administrative_number | Необязательный | При необходимости получать иными способами |
| Обычное место жительства | resident_address | Необязательный | Предусмотреть его отсутствие |
| Налоговый номер, при наличии | Не входит в обязательный набор | Нет | Запросить у клиента |
Атрибуты для физических лиц из приложения к 2024/2977 в редакции, заменённой в июле 2026 года.[5][6][10]
Проекты стандартов Anti-Money Laundering Authority (AMLA) пока не стали законом. В них сказано, что eID «включает европейские кошельки цифровой идентичности», а недостающие атрибуты получают «иными способами в соответствии со статьей 22(6)».[11] Встройте эту ветку в процесс. Бенефициарные владельцы, цель, скрининг и мониторинг остаются за пределами кошелька.[10] С планами на основе портрета стоит подождать: он входит в обязательный набор только с 11 августа 2028 года, и государства-члены могут разрешить пользователям от него отказаться.[6]
13. Инциденты, тестирование, мониторинг и надзор за поставщиками
Составьте регламенты действий на случай внешних событий.
Отзывает ваши сертификаты
Регламент действий: резервный маршрут, устранение, обжалование
Если ваша регистрация приостановлена или аннулирована.[3][12]
| Событие | Что говорят тексты | Ваш регламент действий |
|---|---|---|
| Ваша регистрация приостановлена | Возможно с предварительным уведомлением или без него; вас уведомляют в течение 24 часов; сертификаты отзываются[3] | Перейти на резервный маршрут, найти причину, воспользоваться средствами правовой защиты |
| Решение кошелька приостановлено | Зарегистрированных доверяющих сторон уведомляют в течение 24 часов; решение отзывается, если проблема не устранена за три месяца[9] | Прекратить его приём, перепроверить недавние онбординги |
| Ваш ключ скомпрометирован | Вы можете запросить отзыв; статус публикуется в течение 24 часов[3] | Отозвать, перевыпустить, проверить журналы |
| Утечка персональных данных | Контролёр уведомляет надзорный орган без неоправданной задержки и, по возможности, в течение 72 часов с момента, когда ему стало об этом известно, если только риск не маловероятен; обработчики уведомляют контролёра[13] | Стандартная процедура по GDPR |
Тестирование и мониторинг. ЕС публикует эталонные компоненты верификатора с открытым исходным кодом для ранних тестов.[16] Отслеживайте сбои проверки подписи и статуса, долю переходов на резервный маршрут и запросы относительно реестра; добавьте негативные тесты для отозванных и подделанных учётных данных.
Поставщики. Посредник считается доверяющей стороной и «не вправе хранить данные о содержании транзакции».[1] ARF, который носит рекомендательный характер, указывает, что посредник и доверяющая сторона «должны согласовать, какие проверки будет выполнять посредник», а также что посредники обязаны удалять данные сразу после их передачи, поэтому запросы на удаление всегда поступают к вам.[12] Согласно AMLR, обязанные субъекты уведомляют надзорный орган до начала аутсорсинга и «по-прежнему несут полную ответственность за любые действия, будь то действие или бездействие, связанные с задачами, переданными на аутсорсинг».[10] Согласно Digital Operational Resilience Act (DORA), финансовые организации «сохраняют полную ответственность» за свои обязательства.[14] Закрепите в договоре согласованные проверки, сроки хранения и права на аудит; наше руководство по интеграции сравнивает варианты.
Матрица контролей: ответственный, доказательства, источник
«Передовая практика» обозначает контроли, за которыми не стоит норма.
| Контроль | Ответственный | Доказательства | Источник |
|---|---|---|---|
| Датированное решение об объеме применения | Юридический отдел | Подписанная служебная записка | Ст. 5f[1] |
| Назначенный владелец политики | Комплаенс | Утвержденная политика | Надлежащая практика |
| Перечень предполагаемых видов использования | Продукт | Реестр атрибутов | Приложение I, 9-10[3] |
| Актуальность регистрации | Комплаенс | Журнал изменений, выписка из реестра | Ст. 5(3)[3] |
| Перечень сертификатов по каждому экземпляру | Безопасность | Перечень, оповещения об истечении срока | ARF 6.4.2[12] |
| Хранение и ротация ключей | Безопасность | Протоколы церемонии ключей | Надлежащая практика |
| Блокировка избыточных запросов в релизных тестах | Разработка | Отчет о тестировании | Ст. 5b(3)[1] |
| Проверка подписи и якоря доверия | Инженерная команда | Журналы проверок | Ст. 5b(9)[1] |
| Политика отзыва и привязки к устройству | Безопасность | Политика, журналы проверок | ARF 6.6.3.7-9[12] |
| Правило для неизвестного статуса | Комплаенс | Анализ рисков | ARF 6.6.3.7[12] |
| Сопоставление уровней доверия | Комплаенс | Документ сопоставления | Ст. 5a(11)[1] |
| Правила усиленной проверки | Противодействие мошенничеству | Правила, журналы решений | ARF 6.6.3.9[12] |
| Равноценный путь без кошелька | Продукт | Проверка пользовательского пути и цены | Ст. 5a(15)[1] |
| Каналы для удаления данных и жалоб | Конфиденциальность | Обращения, сроки ответа | Ст. 5a(4)(d)[1] |
| График хранения данных | Конфиденциальность | График, журналы удаления | Ст. 77[10] |
| Правило о портретном изображении | Конфиденциальность | Проверка сроков хранения на уровне полей | Ст. 3a[6] |
| Предварительная оценка необходимости DPIA | Конфиденциальность | Подписанная DPIA или заключение предварительной оценки | Ст. 35[13] |
| Карта атрибутов по ст. 22 | Комплаенс | Процедура, образцы | Ст. 22[10] |
| Регламенты реагирования на инциденты | Безопасность | Отчеты об учениях | Ст. 5[9] |
| Договор с посредником | Закупки | Договор, аудиторские отчеты | Ст. 5b(10)[1] |
План готовности к EUDI Wallet до декабря 2027
Даты, выделенные жирным, взяты из текстов. Остальное - наше предложение.
| Когда | Цель | Результат |
|---|---|---|
| Ноябрь 2026 | Охват и ответственность | Меморандум об охвате, ответственный, перечень пробелов |
| 24 декабря 2026 | Действуют правила регистрации; срок для кошельков | Национальный реестр и политика регистрации проверены для каждого государства-члена происхождения |
| Январь - март 2027 | Проектирование | Цели использования, перечни атрибутов, предварительная оценка необходимости DPIA, выбор маршрута |
| Апрель - июнь 2027 | Разработка и договоры | Эталонные тесты, условия поставщиков, график хранения данных |
| 10 июля 2027 | Начало применения AMLR | Карта по статье 22 и процедуры по статье 9 введены в действие |
| Июль - сентябрь 2027 | Регистрация | Регистрация, сертификаты, страницы о конфиденциальности, обучение службы поддержки |
| Октябрь - ноябрь 2027 | Подтверждение | Пилот, учения по инцидентам, внутренний аудит |
| 24 декабря 2027 | Крайний срок для принятия | Утверждение запуска в эксплуатацию, мониторинг работает |
Промежуточная проверка
Уже сейчас выстройте процесс, доказательства и резервный вариант на основе национальных eID и документов, затем прочитайте руководство по интеграции.
Что сделать в этом месяце: чек-лист готовности к EUDI Wallet
- Подготовьте меморандум об охвате для статьи 5f(2).
- Назначьте ответственного владельца.
- Составьте список всех процессов, в которых может приниматься кошелек.
- Подготовьте минимальный перечень атрибутов для каждого процесса.
- Определите своего регистратора и национальную политику регистрации.
- Определите данные по статье 22(1), которые маршрут через кошелек не предоставит.
- Начните предварительную оценку необходимости DPIA.
- Задайте для портретного изображения режим по умолчанию: проверить и удалить.
- Убедитесь, что каналы по вопросам конфиденциальности и поддержки готовы к обращениям, связанным с кошельком.
- Составьте список поставщиков, которые будут иметь доступ к данным кошелька.
Как Didit помогает подготовиться к EUDI Wallet
Didit дает вам маршрут без кошелька и процесс вокруг него. Прием EUDI Wallet скоро появится; см. страницу EUDI Wallet, где это сформулировано так: «Интегрируйтесь сегодня и сохраните интеграцию, когда появится кошелек».[17][23] По этим правилам мы не имеем статуса регистрации или одобрения, и обязанности вашей компании остаются за вашей компанией.
Что предоставляет Didit
- Национальные eID, доступные уже сейчас: MitID, BankID Sweden, Finnish Trust Network, Smart-ID и Mobile-ID[24]
- Проверка документов со считыванием NFC-чипа, проверкой живого присутствия (liveness) и сравнением лиц
- Биометрическая аутентификация для повторных пользователей[21]
- Хранение от 1 месяца до 10 лет и удаление по запросу[18]
- Журналы аудита и рассмотрение дел по принципу четырех глаз[19][20]
Остается за вами
- Решение об охвате и политики
- Ваша регистрация и предполагаемые виды использования
- Ваш риск-аппетит и решения по клиентам
- Обязанности контролера по GDPR: Didit выступает обработчиком[18]
- Взаимодействие с регулятором и уведомления об аутсорсинге
Для проверки поставщика: подтверждения Didit включают SOC 2 Type 1 и Type 2, ISO/IEC 27001 и iBeta Level 1 по выявлению атак на предъявление (presentation attack detection).[22] Об обязанностях в сфере ПОД/ФТ см. нашу страницу об AMLR, а о маршруте, который работает уже сейчас, см. проверку национальных eID. Стоимость указана на странице с ценами.
Сначала подготовьте резервный маршрут
Используйте национальные eID и документы в одном процессе, с доказательствами, которые нужны вашим мерам контроля.
Главное
- Готовность к EUDI Wallet это программа контроля: 13 областей, у каждой есть ответственный и доказательства.
- Регистрация обеспечивает прозрачность, а не одобрение, и запрос избыточных данных прямо назван основанием для ее приостановления или отмены.
- Отзыв и привязка к устройству являются рекомендациями ARF, поэтому решение по ним должна принять ваша политика.
- Кошелек не предоставляет весь набор данных по статье 22, и на практике резервный маршрут обязателен.
- Для портретного изображения теперь действует отдельное правило хранения: по умолчанию проверить и удалить.
Часто задаваемые вопросы
Какие политики нужны компании до начала приема EUDI Wallet?
Как минимум: решение об охвате, политика с назначенным ответственным, перечень атрибутов для каждого предполагаемого вида использования, правила для сертификатов и ключей, правила проверки доверия и усиленной проверки, резервный маршрут, правила хранения, предварительная оценка необходимости DPIA, регламенты реагирования на инциденты и условия договоров с поставщиками.[1][3][13]
Обязана ли каждая регулируемая организация принимать EUDI Wallet до 24 декабря 2027 года?
Нет. Статья 5f(2) распространяется на частные доверяющие стороны, которые по праву Союза или национальному праву либо по договору обязаны применять строгую аутентификацию пользователя для онлайн-идентификации, кроме микро- и малых предприятий, и только по добровольному запросу пользователя. Срок исчисляется как 36 месяцев с 24 декабря 2024 года. Для очень крупных онлайн-платформ отдельная обязанность установлена статьей 5f(3).[1]
Нужны ли нам и сертификат доступа, и регистрационный сертификат?
Планируйте оба. Сертификаты доступа удостоверяют вас перед кошельком и обязательны для зарегистрированных сторон. В регистрационных сертификатах указаны зарегистрированные вами предполагаемые виды использования и атрибуты. Начиная с 2026/1730 государства-члены должны уполномочить как минимум одного поставщика и обеспечить автоматизированную выдачу. Обязанность кошелька проверять регистрационные сертификаты применяется с 11 августа 2028 года. Эта отсрочка не распространяется на сертификаты доступа.[3][4][6][7][12]
Достаточно ли высокого уровня доверия для надлежащей проверки клиента в целях ПОД/ФТ?
Он покрывает проверку личности, но не всю надлежащую проверку. Статья 22(6)(b) AMLR допускает средства электронной идентификации уровня «существенный» или «высокий». Вам по-прежнему нужны данные по статье 22(1), которых нет в PID, а также сведения о бенефициарных владельцах, цели отношений, скрининг и мониторинг. Проекты стандартов AMLA, которые пока не стали законом, указывают, что недостающие атрибуты получают иными способами.[10][11]
Можем ли мы хранить портретное изображение из предъявления данных кошелька?
Только в ограниченных случаях. Статья 3a(3) регламента 2024/2977, введенная регламентом 2026/1731, запрещает хранение, если только обработка не необходима для идентификации и аутентификации в соответствии с правом Союза о защите данных или если это не предусмотрено правом Союза или национальным правом. По умолчанию проверяйте и удаляйте.[6]
Как долго мы храним данные кошелька?
Обязанные субъекты хранят информацию надлежащей проверки клиента, включая информацию, полученную с помощью средств электронной идентификации, в течение 5 лет с момента прекращения отношений или отказа, а затем удаляют ее, с учетом требований других законов. Вне сферы ПОД/ФТ применяются ограничения GDPR по срокам хранения для каждой цели.[10][13]
Можем ли мы использовать посредника и кто несет ответственность?
Да, можете. Посредник считается доверяющей стороной и не вправе хранить данные о содержании транзакции. Вы и посредник должны согласовать, какие проверки он выполняет. Обязанные субъекты по-прежнему несут полную ответственность за любые действия, связанные с переданными на аутсорсинг задачами, и уведомляют надзорный орган до начала аутсорсинга.[1][10][12]
Принимает ли Didit EUDI Wallet уже сейчас?
Нет. Прием EUDI Wallet скоро появится в Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID и Mobile-ID работают уже сейчас, наряду с проверкой документов.[17][23][24]
Источники
- Регламент (ЕС) № 910/2014 (eIDAS), консолидированный текст от 18 октября 2024 года, EUR-Lex.
- Регламент (ЕС) 2024/1183, EUR-Lex, Официальный журнал от 30 апреля 2024 года.
- Имплементационный регламент Комиссии (ЕС) 2025/848, регистрация доверяющих сторон кошелька, EUR-Lex.
- Имплементационный регламент Комиссии (ЕС) 2026/1730, изменяющий 2025/848, EUR-Lex, Официальный журнал от 22 июля 2026 года.
- Имплементационный регламент Комиссии (ЕС) 2024/2977, идентификационные данные лица и электронные удостоверения атрибутов, EUR-Lex.
- Имплементационный регламент Комиссии (ЕС) 2026/1731, изменяющий 2024/2977, 2024/2979, 2024/2980 и 2024/2982, EUR-Lex, Официальный журнал от 22 июля 2026 года.
- Имплементационный регламент Комиссии (ЕС) 2024/2982, протоколы и интерфейсы, EUR-Lex.
- Имплементационный регламент Комиссии (ЕС) 2025/846, трансграничное сопоставление идентификационных данных, EUR-Lex.
- Имплементационный регламент Комиссии (ЕС) 2025/847, нарушения безопасности кошельков, EUR-Lex.
- Регламент (ЕС) 2024/1624 (AMLR), EUR-Lex, Официальный журнал от 19 июня 2024 года.
- Итоговый отчет, проект RTS по статье 28(1) AMLR, AMLA, проект, не является правом.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Европейская комиссия, 23 июля 2026 года.
- Регламент (ЕС) 2016/679 (GDPR), EUR-Lex.
- Регламент (ЕС) 2022/2554 (DORA), EUR-Lex.
- TechDispatch о кошельках цифровой идентичности, Европейский инспектор по защите данных, 16 декабря 2025 года.
- Эталонный верификатор ЕС, репозиторий, eu-digital-identity-wallet на GitHub.
- Цифровые ID-кошельки, документация Didit.
- Хранение и удаление данных, документация Didit.
- Журналы аудита, документация Didit.
- Проверка по принципу «4 глаз», документация Didit.
- Биометрическая аутентификация, документация Didit.
- Безопасность и комплаенс, документация Didit.
- Страница решений для EUDI Wallet, Didit.
- Соответствие AMLR, документация Didit.
Как сочетаются проверка по документу и проверка через национальные eID, смотрите на странице EUDI Wallet.
Начните со способа, который работает уже сегодня
Опирайтесь на национальные eID и документы, пока кошельки внедряются.
Похожие статьи
- Трансграничный приём EUDI Wallet: одна интеграция для всего ЕС
- Готовность к EUDI Wallet: политики и меры контроля для регулируемых организаций
- Привязка к держателю в EUDI Wallet: что на самом деле доказывает предъявление
- Интеграция EUDI Wallet: как выбрать подход (руководство 2026)
- Проверка личности по FINTRAC в 2026 году: методы, правила, C-12
- Закон 25 Квебека и биометрия: руководство по верификации личности (2026)