
EUDI 钱包跨境接受:一次集成覆盖全欧盟
如何通过一次集成接受所有成员国的 EUDI 钱包:真实的可信列表、因国而异的 PID 属性、姓名规范化、身份匹配、格式、测试,以及某国进度滞后时的应对方法。
要点
跨境接受 EUDI Wallet 意味着按照统一规则构建一个验证器,而不是做 27 个集成:每个钱包都以相同的两种格式承载相同的个人身份识别数据(PID)模式,其签发方则依据欧盟委员会公布的列表进行核验。[2][8] 仍由各国决定的是内容:可选字段、姓名的写法,以及各国钱包的上线时间。
- 目前有五项属性为必填。地址和国民身份号码为可选,肖像照将于 2028年8月11日 纳入必填项。[2]
- 截至 2026年10月31日,欧盟委员会首份汇编的 PID 提供方列表仍在编制中。[12]
- 欧盟的身份匹配规则约束的是公共机构。私营企业应将其作为设计参考,而不应假定其适用于自身。[5]
EUDI Wallet 跨境接受看起来像一个涉及 27 个国家的项目,但 Regulation (EU) 2024/1183 及其实施法案已为每个成员国统一规定了数据模型、格式和信任列表。难点在于您自己的系统:法国客户的 PID 与波兰客户的不同,回头客没有通用的欧盟标识符,部分国家还会延迟上线。
本指南假定您已了解依赖方必须履行的义务以及OpenID4VP 验证器的工作原理。如需选择接入方式,请阅读我们的EUDI Wallet 集成路径指南。以下规则来自原始文本,包括 2026年7月 的修订以及架构与参考框架(ARF)3.0.0。
| 概览 | 简要回答 |
|---|---|
| 钱包数量 | 每个成员国至少一个,因此为 27 个或更多[1] |
| 在哪里注册 | 仅一次,在您设立所在的成员国[1] |
| 核验依据 | 欧盟委员会公布的可信实体列表(LoTEs)[8] |
| 凭证格式 | ISO/IEC mdoc 和 SD-JWT VC[2] |
| 通用欧盟客户标识符 | 无。匹配依靠属性进行[2][5] |
| 关键日期 | 2026年12月24日、2027年12月24日、2028年8月11日[1][2] |
EUDI Wallet 跨境接受在法律上意味着什么
每个成员国必须提供“至少一个欧洲数字身份钱包”,可以直接提供、通过授权提供,或独立提供但经该国认可,因此一个国家可以有多个钱包。[1] 依赖方“应在其设立所在的成员国注册”,仅需一次,而钱包必须能够对其进行认证,“无论其设立于联盟何处”。[1][6] 此外,依赖方“负责执行认证和验证程序”,对象是其所请求的数据。[1]
对于私营企业,第 5f(2) 条排除了微型和小型企业,并且“仅在用户自愿请求时”适用。[1] 我们的截止日期指南说明了哪些主体在适用范围内。
- 2026年8月11日PID 规则更新Regulation 2026/1731 于 7月22日 公布,现已生效,并取代 PID 附件。
- 2026年12月24日钱包到期上线身份匹配和注册规则同时开始适用。
- 2027年第一季度测试基线一致性候选版本的指示性目标。
- 2027年12月24日私营部门接受适用范围内企业须遵守的第5f(2)条截止日期。
- 2028年8月11日肖像照、证书肖像照纳入必备数据集;钱包验证注册证书。
决定跨境部署节奏的日期。2026年和2027年的12月24日均从实施法案于2024年12月24日生效之日起计算。[1][2][5][15]
信任模型:多份LoTE,而非一份大列表
对于PID而言,把它理解为“欧盟可信名单”是错误的思路。ARF 3.0.0规定“可信名单仅针对QEAA Providers存在”,即合格属性证明签发方,其各国名单通过欧盟委员会的可信名单列表(LOTL)获取。[8] 其他所有主体均列入可信实体名单(LoTE),由成员国通报相关实体后,“由欧盟委员会签署并发布”。[8]
| 名单 | 发布方 | 标准 | 用途 |
|---|---|---|---|
| PID Providers LoTE | 欧盟委员会 | ETSI TS 119 602 | 验证PID签名 |
| Wallet Providers LoTE | 欧盟委员会 | ETSI TS 119 602 | 主要供PID提供方在签发时使用 |
| 公共部门属性证明(PuB-EAA)提供方 LoTE | 欧盟委员会 | ETSI TS 119 602 | 验证公共部门属性证明 |
| 访问证书颁发机构、注册证书提供方LoTE | 欧盟委员会 | ETSI TS 119 602 | 钱包据此对您进行核验 |
| 各国可信列表,经由LOTL | 成员国 | ETSI TS 119 612 | 验证合格属性证明 |
各列表的作用,依据ARF第3.5节及Regulation 2024/2980第5条。[4][8] 依赖方本身不列入任何列表。[8]
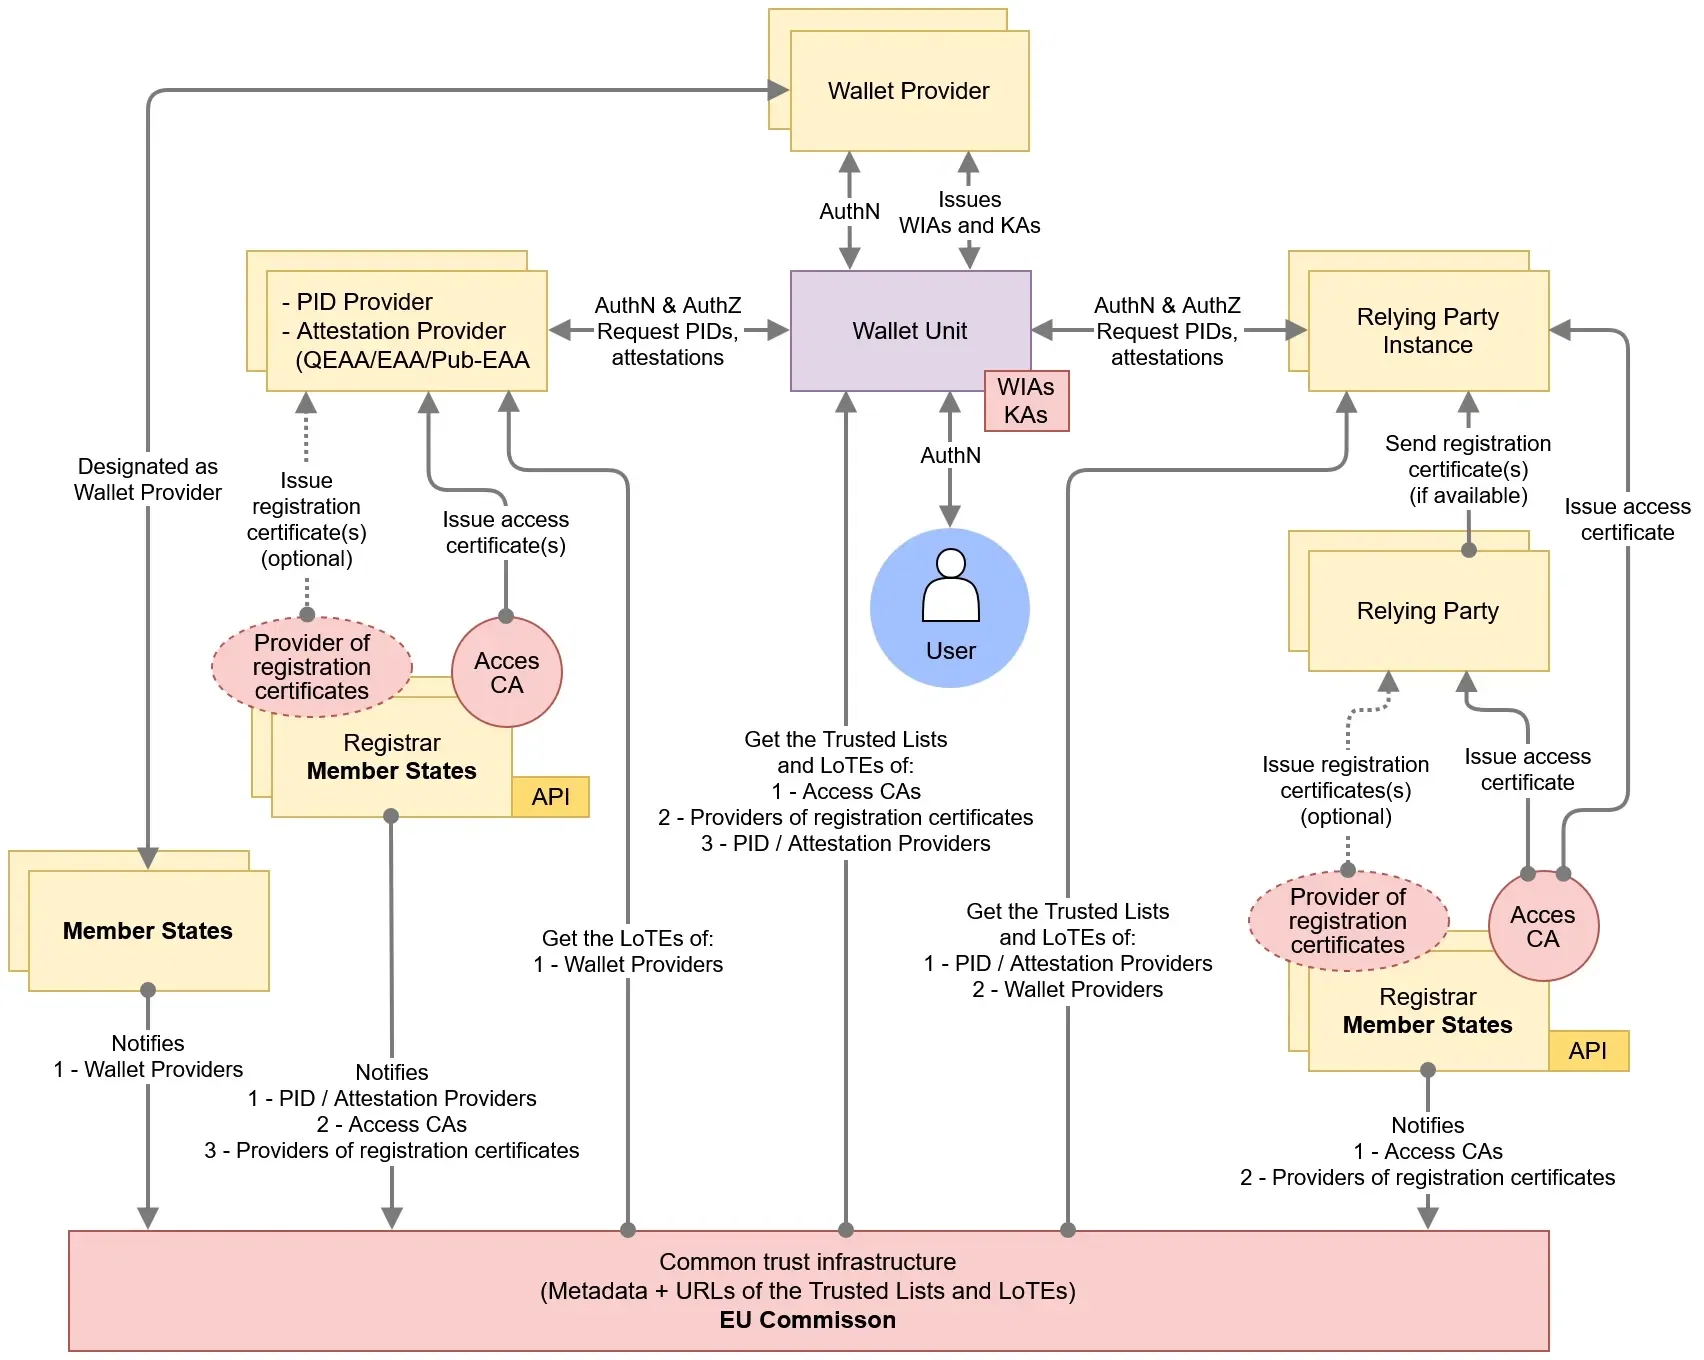
EUDI 钱包信任模型,原图未作改动。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。
钱包作出响应后,您的验证方只需走一条验证链。无论 PID 来自哪个成员国,这条链都相同:
1更新列表
下载当前列表,使用委员会公布的证书验证签名,并按类型存储信任锚。[4][9]
2验证 PID 签名
构建到提供方信任锚的路径。该路径可能经过一个中间签名证书。[9]
3检查撤销状态
PID 有效期超过 24 小时的,读取状态列表。[9]
4验证设备绑定
确认钱包使用与 PID 绑定的密钥签署了您的质询。[9]
所有检查均通过,且属性符合您的政策
进入比对环节
保留证据并继续。
改用其他途径
提供证件验证或国家 eID 验证。
适用于所有签发国的同一条验证链,根据 ARF 第 6.6.3.6 至 6.6.3.9 节归纳。[9]
注意
2026年10月31日,eIDAS Dashboard 显示:“欧盟委员会正在根据成员国通报的信息编制第一份 PID 提供者汇总列表。”[12] 对钱包提供者以及注册机构和注册簿,其表述相同。现在就构建您的列表加载程序,但不要硬编码 URL,也不要假定当前的测试数据与生产环境一致。
ARF 总体上将撤销检查和设备绑定检查称为“建议但非强制”,但信任钱包的用户认证“意味着依赖方必须验证设备绑定”。[9] 对于客户准入,我们建议将两者都视为必需。设备绑定无法证明什么是另一个问题。
您无法检查钱包本身:您依赖 PID 提供方,钱包单元被撤销时,PID 提供方会撤销该 PID,因此 PID 状态检查也覆盖了钱包。[9] 实体从不会从列表中删除,只会被设为 Invalid,因此要读取状态。[8]
只注册一次,只请求已注册的内容
您只需在本国注册,任何钱包都可以对您进行认证;钱包会将您的请求与您的注册证书进行比对。[1][6][9]
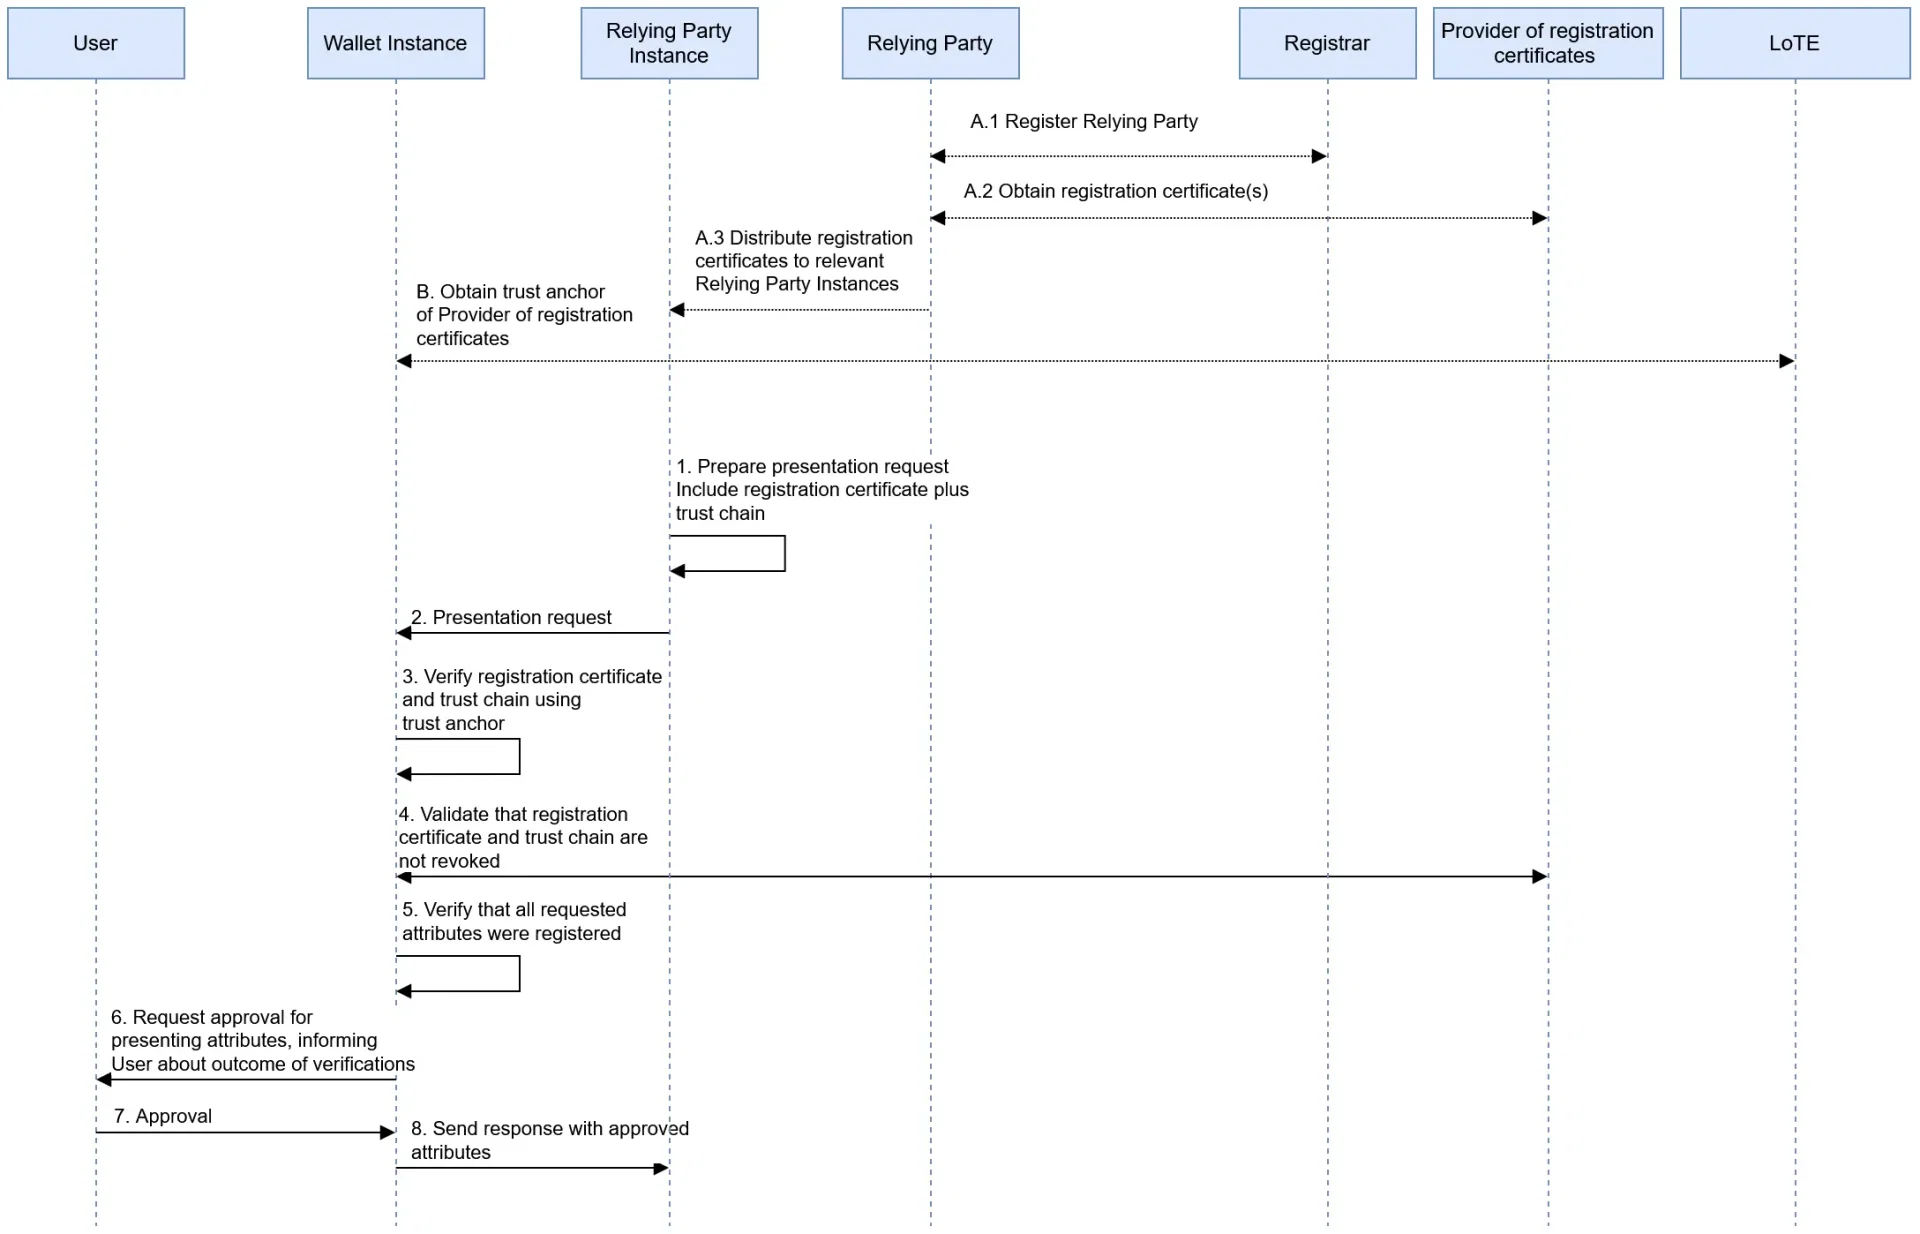
钱包如何核验依赖方的注册,原图未作改动。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。
对照委员会列表进行核验
将请求与注册信息比对
在本国注册一次,即可在任何地方出示。根据 ARF 第 6.6.3 节和 Regulation 2025/848 简化。[6][9]
跨境陷阱在于结果。如果您请求的属性超出注册范围,钱包“应在任何披露之前明确警告钱包用户”,但用户能否继续、是否只共享已注册的子集、请求是否被拒绝,由每个钱包提供方根据自身的风险分析决定。[2] 因此,同一个超范围请求在三个国家可能产生三种不同结果。[2] 钱包从 2028 年 8 月 11 日起才必须验证注册证书,因此应逐个钱包测试这一行为,不要依赖单一结果。[2]
注册您在任何国家可能需要的所有属性,然后在每个流程中只请求该流程所需的属性。成员国“可以要求”注册证书,因此请查看您所在注册机构的政策。[6] 我们的政策与控制指南将此转化为一项有明确负责人的控制措施。
PID 属性:结构相同,内容不同
Regulation 2024/2977 的 PID 附件已于 2026 年 7 月被 Regulation 2026/1731 取代,因此旧的表格已经过时。[2] 两种格式中的属性名称也不相同。
| 数据标识符 | 状态 | mdoc 名称 | SD-JWT VC 名称 | 差异所在 |
|---|---|---|---|---|
| family_name, given_name | 必填 | 相同 | 相同 | 文字、姓名顺序、姓名前缀词 |
| birth_date | 必填 | birth_date | birthdate | 未知时使用成员国设定的值 |
| birth_place | 必填 | place_of_birth | place_of_birth | 国家、地区或地点 |
| nationality | 必填 | nationality | nationalities | 一个或多个;QU、QS |
| portrait | 自 2028 年 8 月 11 日起 | portrait | picture | 在允许的情况下由用户选择退出 |
| resident_address 及其组成部分 | 可选 | resident_* | address.* | 完整文本、组成部分或不提供 |
| personal_administrative_number | 可选 | 同上 | 同上 | 是否存在,以及其政策 |
| family_name_birth, given_name_birth | 可选 | 同上 | birth_family_name, birth_given_name | 是否签发 |
| sex, email_address, mobile_phone_number | 可选 | 同上 | sex, email, phone_number | 是否签发 |
2026 年 7 月替换后的自然人 PID。[2] 元数据:issuing_authority 和 issuing_country 为必填项;expiry_date、issuance_date、document_number 和 issuing_jurisdiction 为可选项。[2]
逐项测试以下内容:
- 国籍未知与无国籍。国籍未知的取值为 QU,无国籍的取值为 QS。[2] 严格的 ISO 国家代码解析器会拒绝这两个值。
- 出生地。该属性“应至少包含”国家、地区或地点中的一项。[2]您可能收到只有城镇、没有国家的数据。
- 多重国籍。提供方“可以包含”全部国籍。Rulebook 还允许在国内属性中填写第二个国籍。[2][11]
- 街道。resident_street 现在包含门牌号,单独的门牌号属性已被取消。[2][3]
- 国内附加属性。各国可以在 eu.europa.ec.eudi.pid.[country] 之类的命名空间或国内类型中增加属性,并依据第 2025/1569 号条例公布。[2]
对于受《反洗钱条例》(AMLR)约束的机构,单靠一个钱包到这里就不够了。欧盟反洗钱管理局(AMLA)于 2026 年 9 月 30 日发布的最终标准草案(目前仍为草案)规定,若某一手段未包含全部属性,机构“应采取措施,通过其他手段获取并核实缺失的属性”。[14]
| AMLR 第 22(1) 条数据 | PID 来源 | 跨境缺口 |
|---|---|---|
| 姓名 | family_name、given_name | 数据集中无缺口 |
| 出生地点和日期 | birth_place、birth_date | 出生地可能不完整 |
| 国籍 | nationality | 询问客户是否持有其他国籍[14] |
| 国民身份号码(如适用) | personal_administrative_number | 可选,因国而异 |
| 地址 | resident_* 字段 | 可选,因此需通过其他途径收集 |
| 税号(如有) | PID 中没有 | 其他属性或来源 |
依据 AMLA 标准草案附件 I。[13][14]该草案仍列有 resident_house_number,而 2026 年 7 月的 PID 附件已删除该属性,因此预计映射关系会有变化。[2][14]完整立场请阅读我们的 AMLR 指南。
姓名、地址和地点的规范化
PID 文本采用 UTF-8 编码,支持完整的 Unicode 字符范围,mdoc 文本字段的上限为 150 个字符。[2]没有任何 PID 属性带有拉丁字母转写:附件和 Rulebook 1.7 均未对此作出定义。[2][11]因此,客户的数据可能以希腊字母或西里尔字母呈现,而您的制裁筛查和现有记录使用的是拉丁字母。AMLA 的草案要求机构对姓名进行筛查,“使用其原始字母和/或转写为拉丁字母”。[14]
最接近的法律标准是为公共机构制定的,其规定匹配结果“应尽可能不受转写差异、空格、连字符、拼接及类似拼写差异的影响”。[5]以下是我们推荐的设计,属于工程建议,而非法律要求:
- 保留原始值。将签名值作为证据存储,另行派生一个匹配键。
- 在同一处进行规范化。应用 Unicode 规范化(NFC),统一大小写,合并空格,并将连字符和撇号视为分隔符。
- 分层比较。先尝试完全匹配,再去除变音符号后比较,再比较词序,并记录在哪一层匹配成功。
- 将文字系统的转换视为证据。使用客户本人证件上的拉丁字母形式,而不是依赖某一张转写表。
示例
虚构客户:您的记录为“Garcia Nunez, Maria”。PID 中 family_name 为“García-Núñez”,given_name 为“María José”。第一层匹配失败。去除变音符号和连字符后,姓氏一致。多出的名字仍不一致,因此转交人工审核,并以出生日期作为佐证。
语言问题由您自行处理。PID 属性中没有任何属性携带语言或地区设置,因此应从您自己的流程中获取。[2][11]钱包显示其自身的界面,而您的请求、预期用途说明和错误信息需要翻译;对于肖像,相关规则要求以“清晰易懂的语言”说明预期用途。[2]
地址同样需要谨慎处理。resident_address 是自由文本,而各组成部分是单独的属性,其中任何一项都可能缺失。[2]AMLA 的草案要求提供国家、城镇和街道要素,其序言要求属性采用“结构化数据字段”。[14]两种形式都应接受。
身份匹配与回头客户
不存在全欧盟统一的客户编号。personal_administrative_number 为可选属性,且仅在“该提供方签发的所有个人行政编号中”具有唯一性。[2]如果存在多个符合所请求格式的 PID,除非上下文可以决定,钱包会询问用户;技术性 PID 的有效期通常为数天或数周。[10][11]因此,切勿以 PID 签名、公钥或 document_number 作为账户的键。
Regulation (EU) 2025/846 规定了跨境身份匹配程序,自2026年12月24日起适用。其约束对象为“公共部门机构或[...]代表公共部门机构行事的机构”。[5]由各成员国决定私营依赖方是否可以使用这些系统;在可以使用的情况下,相关程序“在适用时”适用。[5]
第2(7)条Regulation (EU) 2025/846
“如果匹配不完全一致或涉及多于一名自然人,或执行身份匹配的一方无法保证匹配结果明确无误,则身份匹配程序应视为不成功。”
1收集数据集
强制性 PID 属性,以及使该数据集具有唯一性所需的可选数据。[5]
2与您的记录进行比较
尽可能忽略拼写差异。[5]
完全匹配且仅匹配一人
成功
告知用户,并提出为该账户存储匹配结果。[5]
新用户
在规则允许的情况下将其注册为新用户。[5]
不成功
说明原因,然后提供使用其他钱包、更新数据或补充信息的选项。[5]
3记录该过程
所用的值、日期和时间、结果以及相关标识符。[5]
条例 2025/846 流程的简化版。公共机构必须遵循。对私营企业而言,除非国家规则将其扩展适用,否则它只是一个模板。[5]
日志“出于安全目的保存最少 6 个月、最多 12 个月”,只有在欧盟法或国家法要求时,才可为其他目的保存更长时间。[5] 请将其与反洗钱记录分开保存。首次匹配后,保存您自己建立的个人与账户之间的关联,这是所列的复用方式之一,这样重新签发的 PID 就不必重复这项工作。[5]
与 Didit 一起规划您的国家路由
Didit 即将支持接受 EUDI Wallet。目前,您可以按国家选择接受哪些国家 eID,以及失败时的处理方式,包括回退到证件拍摄。[21] 请就您服务的国家联系我们。
格式、协议和钱包版本
PID 提供方“SHALL issue any PID in both”格式,因此仅需 PID 的验证方可以只请求其中一种,但除非您的测试证明并非如此,否则请同时支持两种格式。[10] 我们的SD-JWT VC 与 mdoc 对比说明了两者的区别。出示环节有两个配置文件,每个配置文件有两种连接钱包的方式。[2]
| 配置文件 | 格式 | 经 API 中介 | 不经 API 中介 |
|---|---|---|---|
| ISO/IEC-mdoc | mdoc | ISO/IEC 18013-7 附件 C | ISO/IEC 18013-5 |
| OpenID4VC-HAIP | SD-JWT VC、mdoc | HAIP 第 5、5.2、5.3、7、8 节 | HAIP 第 5、5.1、5.3、7、8 节 |
条例 2024/2982 附件 II,于 2026 年 7 月新增。[2][7]
规则援引的是注明日期的规范,修订法案可以更改这些规范,而且 ISO 服务器检索对所有人都被禁止。[2][7] 操作系统也是一个变量:钱包必须支持中介 API,但条例记载,设备或浏览器可能不同时支持两种协议,并将这种情况视为钱包无法控制的不合规情形。[2]
请将认证状态与协议符合性分开核查。成员国根据第 5d 条向欧盟委员会报告经认证的钱包,以列入清单。[1] 欧盟委员会的功能符合性框架仍处于 0.x 系列:其路线图标注为指示性,目标是“在 2027 年第一季度推出候选版本”,而 1.0.0 版将是“首个适用于认证的完整范围基线”。[15]
在国家钱包推出之前进行测试
欧盟委员会的参考实现包括一个示例钱包、一个测试验证方和一个测试签发方,并为验证方端点和信任验证提供开放代码库。[19] 测试通过只表明协议适配,不代表国家钱包的实际表现。
Launchpad 2026 测试轨道已转向“在上线前验证各解决方案在真实条件下如何协同工作”,并可在 eIDAS Dashboard 上测试访问 LoTEs。[16] 依赖方通过 Large Scale Pilots 或国家邀请加入,解决方案提供商也参与其中。[16] 已开展六个试点,其中 POTENTIAL 涉及跨境认证。[18] APTITUDE 和 WE BUILD 仍在进行,后者聚焦企业和支付用例。[17]
| 测试用例 | 输入 | 预期结果 |
|---|---|---|
| 两种格式 | 同一个人,mdoc 和 SD-JWT VC | 同一条内部记录 |
| 无地址 | PID 不含任何 resident_* 字段 | 地址通过其他途径收集 |
| 出生地信息不完整 | 仅有地点 | 按收到的原样接受并存储 |
| 无国籍或国籍不明 | QS, QU | 并非解析器故障,属于政策决定 |
| 非拉丁字母姓名 | 希腊字母或西里尔字母 | 原样存储,筛查使用拉丁字母形式 |
| 提供方已使其失效 | 状态设为 Invalid | 列表更新后拒绝 |
| 已撤销的 PID | 状态列表将其标记为已撤销 | 拒绝,并提供其他途径 |
| 过度索取 | 未登记的属性 | 在你自己的发布前检查中发现 |
| 回头客户 | 新的技术 PID,同一人 | 同一账户 |
某个国家进度滞后时怎么办
我们的EUDI Wallet 追踪页面按国家记录状态,德国和意大利另有专门指南。把每个国家设为一项配置,取三种状态之一,以列表为准,而不是以新闻报道为准。
状态 A
已列入且已测试
- PID Provider 已列入 LoTE
- 已通过你的测试用例
- 将钱包与其他途径并列提供
您的期限到来时,第5f(2)条即适用
状态 B
应用已上线,但未列入列表
- 已有国家级应用
- 没有可供您验证的信任锚
- 保持关闭,或将其视为单独的方案
阅读该方案自身的规则
状态 C
尚无钱包
- 无可接受的对象
- 使用国家 eID 或证件
- 列表变更时重新核查
AMLR 第22(6)条规定的途径仍然有效
用于推出的国家状态模型。这是我们的建议,法律并未定义这些状态。
无论如何您都需要其他途径。钱包的使用“应当是自愿的”,对没有钱包的人,访问不得“受到限制或处于不利地位”,并且“应当仍可”使用其他方式。[1] 根据 AMLR,身份证件与实质级或高级的电子识别作为核验途径并列存在。[13] 您的集成途径应让较晚推出的国家只需一项设置即可接入。
本月跨境核查清单
- 梳理哪些实体和国家适用第5f(2)条。[1]
- 确认您所在成员国的注册机构及注册政策。[6]
- 列出您在任何国家可能需要的每一项属性。
- 建立一个统一的内部模式,映射 mdoc 和 SD-JWT VC 的名称。[2]
- 用 2026年7月的附件替换旧的 PID 表。[2]
- 为 QU、QS 和不完整的出生地添加测试用例。[2]
- 为 ETSI TS 119 602 和 ETSI TS 119 612 构建列表加载器。[8]
- 用每种客户语言编写匹配失败提示信息。[5]
- 设定匹配日志的保存期限,并与反洗钱保存期限进行比较。[5]
- 向您所在国的国家协调方咨询试点、Launchpad 或欧盟委员会计划的参与途径。[16][20]
Didit 如何帮助实现跨境接受
Didit 即将支持 EUDI Wallet 接受,您可以在我们的 EUDI Wallet 页面关注进展。目前,您可以先搭建围绕它的各条途径。国家 eID(MitID、BankID Sweden、Finnish Trust Network、Smart-ID、Mobile-ID)可通过钱包登录使用,由于“钱包属性名称各不相同”,结果会被标准化。[21] 您可以按国家选择接受的钱包,并决定失败时转为证件核验还是直接拒绝。[21] 证件途径覆盖 14,000+ 种证件类型。[22] 针对上文所述的姓名和地址缺口,该途径会读取客户的证件,反洗钱筛查则对照 1,300+ 个制裁、PEP 和观察名单来源进行。[23]
Didit 提供
- 列为可用的国家电子身份(eID)登录
- 证件采集、活体检测和人脸比对
- 按国家选择国家电子身份(eID)及备用方案
- 反洗钱筛查
- 保留期设置,从1个月到10年[24]
仍由您负责
- 您作为依赖方的注册
- 您的风险评估和政策
- 客户准入决定
- 针对您自有记录的匹配规则
- 记录保存及与监管机构的关系
要点
- 一个验证方可以服务所有钱包,但您的数据处理必须考虑各国差异。
- PID 提供方列于可信实体列表中,而非国家可信列表中。
- 目前只有五项属性是必填的。地址和国民身份号码为可选项。
- 欧盟不存在统一的客户标识符。匹配依赖于属性以及您自己与账户的关联。
- 第2025/846号条例约束公共机构;对私营企业而言,它是可借鉴的设计,除非国家规则将其适用范围扩大。
- 将进度落后的国家视为一种路由状态,并备好证件和国家电子身份(eID)方案。
常见问题
每个国家的 EUDI Wallet 都需要单独集成吗?
不需要。各钱包共用同一个 PID 模式、两种格式和通用的出示配置文件,因此一个验证方即可服务所有钱包。[2] 但仍应逐个钱包进行测试。
验证方是否根据欧盟可信列表清单(EU List of Trusted Lists)核验 PID?
不是。ARF 3.0.0 规定,可信列表仅适用于 QEAA Providers。PID 提供方列于由欧盟委员会签署并发布的可信实体列表中。[8]
每个钱包都会向我提供哪些 PID 属性?
family_name、given_name、birth_date、birth_place 和 nationality,自2028年8月11日起增加 portrait。[2] 用户仍可拒绝分享其中任何一项属性。[2]
钱包是否总会包含客户的地址?
不会。所有地址属性均为可选项,因此要为不含任何地址的 PID 做好准备。[2] AMLA 的标准草案规定,缺失的属性必须通过其他方式获取和核实。[14]
是否存在用于匹配回头客户的欧洲标识符?
没有。personal_administrative_number 是可选属性,且仅在其提供方范围内唯一。[2] 应基于属性进行匹配,再自行保存个人与账户之间的关联。[5]
关于身份匹配的第2025/846号条例是否适用于银行和其他私营公司?
不直接适用。该条例适用于公共部门机构,仅在成员国允许私营依赖方执行身份匹配时才适用于私营依赖方。[5] 无论是否适用,都可将其作为设计模板。
如何处理希腊字母或西里尔字母书写的姓名?
按收到的原样存储已签名的值,并另行生成一个匹配键;PID 没有拉丁字母转写属性。[2][11] 我们的建议:从客户的证件中获取用于比对的拉丁字母形式。
对于钱包上线较晚的国家,我必须接受其钱包吗?
您只能接受已经存在的钱包,而适用范围内的企业须遵守2027年12月24日的截止日期。[1] 应保留其他途径:钱包的使用是自愿的,其他方式必须仍然可用。[1]
在各国钱包上线之前,我能否测试跨境接受?
部分可以。欧盟委员会的参考工具是公开的,Launchpad 测试使用测试 LoTE。[16][19] 参考工具只能显示协议是否匹配,不能反映各国钱包的实际行为。
Didit 目前是否接受 EUDI Wallet?
Didit 即将支持接受 EUDI Wallet。各国 eID 和证件途径目前已可使用,且在同一工作流中。[21][22]
资料来源
- 经第2024/1183号条例(欧盟)修订的第910/2014号条例(欧盟),合并文本,EUR-Lex。
- 第2026/1731号委员会实施条例(欧盟),修订第2024/2977、2024/2979、2024/2980和2024/2982号条例,EUR-Lex,2026年7月15日。
- 第2024/2977号委员会实施条例(欧盟),个人身份识别数据,EUR-Lex,原始文本。
- 第2024/2980号委员会实施条例(欧盟),通知,EUR-Lex。
- 第2025/846号委员会实施条例(欧盟),跨境身份匹配,EUR-Lex。
- 第2025/848号委员会实施条例(欧盟),钱包依赖方的注册,EUR-Lex。
- 第2024/2982号委员会实施条例(欧盟),协议和接口,EUR-Lex。
- Architecture and Reference Framework 3.0.0,第3章,角色,欧盟委员会。
- Architecture and Reference Framework 3.0.0,第6章,信任模型,欧盟委员会。
- ARF 附件2,按主题划分的高级别要求,欧盟委员会。
- PID Rulebook,1.7版,欧盟委员会,2026年7月17日。
- PID 提供方汇编列表,eIDAS Dashboard,欧盟委员会,查阅于2026年10月31日。
- 第2024/1624号条例(欧盟)(AMLR),EUR-Lex。
- 最终报告,AMLR 第28(1)条规定的监管技术标准草案,AMLA,2026年9月30日。
- 功能符合性路线图,EUDI Wallet 功能符合性框架,查阅于2026年10月31日。
- Launchpad Testing 2026,欧盟委员会,更新于2026年10月23日。
- 什么是大规模试点项目,欧盟委员会,更新于2026年7月22日。
- PID Identification Manual,European Commission,更新于 2026 年 2 月 11 日。
- EUDI Wallet Reference Implementation documentation,European Commission。
- Relying Party Engagement Programme,European Commission,更新于 2026 年 9 月 18 日。
- 数字身份钱包验证 API 与覆盖范围,Didit 文档。
- 身份验证概览,Didit 文档。
- 反洗钱筛查概览,Didit 文档。
- 数据保留,Didit 文档。