
EUDI 钱包就绪:受监管机构的政策与控制措施
面向受监管机构的 EUDI 钱包就绪指南:13 个控制领域、列明负责人和证据的控制矩阵、AMLR 第22条对照表,以及截至 2027年12月24日的计划。依据 2026年7月的修订法案和 ARF v3.0.0。
要点
EUDI Wallet 就绪不只是技术集成。受监管机构在接受欧洲数字身份(EUDI)Wallet 之前,需要在 13 个领域建立书面政策和有效控制,范围从注册、证书到数据最小化、欺诈、记录和事件。[1]
- 规模超过小企业、且依据欧盟或成员国法律或依据合同需要强用户认证的私营机构,须在用户要求时于 2027年12月24日前接受该钱包(根据第 5f(2) 条推算)。[1]
- 注册带来的是透明度,而不是批准。您请求的数据不得超出注册所载明的范围。[1][12]
- 有几项检查在 Architecture and Reference Framework (ARF) v3.0.0 中仅为建议,因此由您的政策决定是否执行。[12]
更难的问题落在合规、安全和产品团队身上:在首个钱包出示进入生产环境的那一天,哪些内容必须形成书面文件、明确责任人并留存证据。
本指南依据截至 2026年10月31日 的原始文本,包括 2026年7月的两项修订法案,将其转化为控制矩阵和带日期的计划,供银行、支付机构、保险公司和电信运营商使用。关于该角色本身,请先阅读 EUDI Wallet 依赖方:注册、证书和义务。如需先选择架构,请阅读 如何选择 EUDI Wallet 的集成方式。
准备期间保留一条可用路径
无论如何,您都需要一条非钱包路径。Didit 目前在同一工作流中运行各国电子身份和证件核验,EUDI Wallet 接受功能即将推出。请参阅 EUDI Wallet 页面。[23]
2026 年的 EUDI Wallet 就绪:今年夏天的变化
有三项最新事实值得关注。
- 注册证书现已成为强制规则。Implementing Regulation (EU) 2025/848 最初规定成员国"可以授权"一家证书颁发机构签发注册证书。Implementing Regulation (EU) 2026/1730 将其改为"应当授权",并要求"在注册后以自动化方式且无不当延迟"签发。[3][4]
- 肖像有专门规则。Implementing Regulation (EU) 2026/1731 限制了您可以保留肖像的情形,钱包必须提醒用户该请求"涉及共享生物特征数据"。[6]
- 中介机构现可追溯。2025/848 的附件 I 新增第 16 点,将中介机构与其服务的依赖方关联起来。[4]
- 2026年7月22日修订2026/1730 和 2026/1731 公布;2026年8月11日生效(推算)。
- 2026年12月24日钱包到期提供注册规则适用。
- 2027年7月10日AMLR 适用第 22 条和第 77 条约束义务实体。
- 2027年12月24日接受适用范围内的私营机构,应用户要求。
- 2028年8月11日下一步肖像纳入强制数据集;钱包检查注册证书。
钱包和接受期限根据 2024年12月24日 推算。2025/848、AMLR 和 2028 年规则的适用日期在相关法案中有明文规定。[1][3][6][10] 请参阅 2026 年和 2027 年 EUDI Wallet 期限。
首先判断接受义务是否适用
您的政策应以一份由法务签署、注明日期的适用范围决定开篇,因为由 Regulation (EU) 2024/1183 插入的第 5f(2) 条附有条件。[1][2]
| 测试项 | 适用范围备忘录中的问题 | 来源 |
|---|---|---|
| 规模 | 按照 Recommendation 2003/361/EC,我们是否超过小型企业标准 | 第5f(2)条[1] |
| 触发条件 | 欧盟或成员国法律或合同是否要求在线身份识别时进行强用户认证 | 第5f(2)条[1] |
| 行业 | 所列领域跟在“包括”之后,因此只是示例 | 第5f(2)条[1] |
| 平台 | 我们是否属于要求用户认证的超大型在线平台 | 第5f(3)条[1] |
| 自愿使用 | 我们是否需要为拒绝使用钱包的用户提供替代路径(答案始终为是) | 第5a(15)条[1] |
即使不在适用范围内,第5b条仍约束任何使用钱包的依赖方。[1]
EUDI Wallet 控制框架概览
将每项要求分为三组。大多数差距出现在第三组。
具有约束力的法律
你必须
- 完成注册并保持信息最新
- 只请求已注册的数据
- 对数据进行认证和验证
eIDAS 第5b条,2025/848
ARF 指引
建议你
- 检查撤销状态
- 验证设备绑定
- 定期更新信任锚
ARF v3.0.0,第6.6.3节
您的风险偏好
由您决定
- 何时加强验证
- 状态未知时如何处理
- 应保留哪些证据
您的内部政策
三层义务。ARF 是一个框架,不是法律文件。[1][3][12]
13 个控制领域
1. 治理与责任归属
指定一名问责负责人,并制定一份书面政策,把法务、合规、安全、产品和客服部门联系起来。注册机构可因数据不准确、违反注册政策、过度索取数据或其他违法行为暂停或注销您的注册,监管机构也可以提出此类要求,因此这同样是一项运营风险。[3] 对属性清单的变更实行管控。
2. 注册与预期用途
您在设立地所在的成员国进行注册。[1] 逐项列出每一预期用途及其所需数据:附件I要求按用途以机器可读格式提供这些信息,并附上每一用途的说明。[3] 根据 ARF,单个依赖方“可以多次注册”,这适合提供不同服务的企业。[12]
注册不等于批准
ARF 明确规定,注册“并不意味着注册机构(或 EUDI Wallet 生态系统中的任何其他实体)授权”该请求。[12] 注册机构收集预期用途和属性“仅出于透明目的”,不作事先授权。[4] 切勿向监管机构或客户声称您的数据使用已通过注册获得批准。
变更必须“毫不迟延地”反映到注册簿中,停止某项用途时,您必须申请注销。[3]
3. 证书生命周期:密钥、续期、撤销
您的服务通过访问证书证明自身身份,该证书对每一个出示请求进行签名。根据 ARF,访问证书颁发机构向“依赖方的每一个依赖方实例”颁发一张证书,而用于业务连续性的备用系统同样属于一个实例,因此需要单独的证书。[12] 应将其视为生产环境机密:清单管理、硬件保护、轮换和指定保管人都属于您的政策范畴,因为相关文本并未对依赖方规定密钥规则。
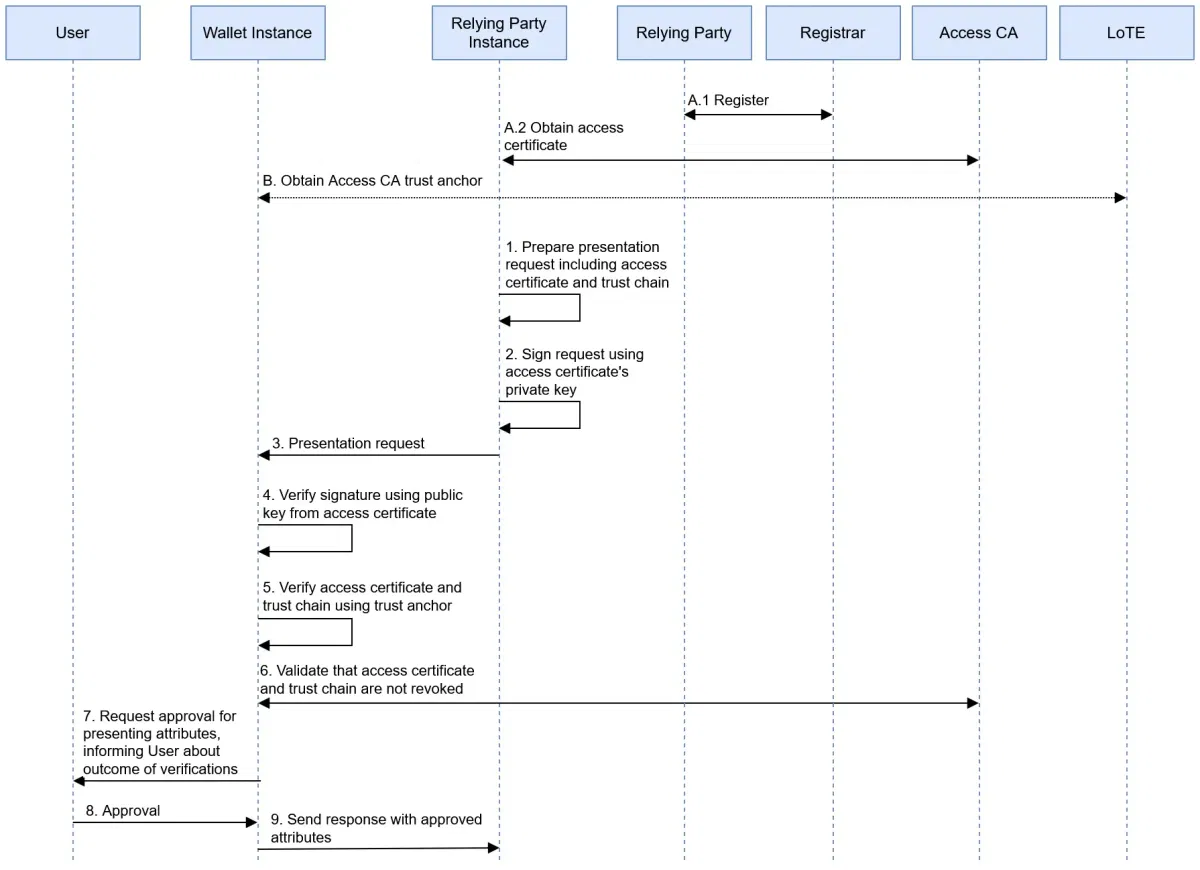
依赖方认证。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。图 13,未作修改。
证书载有您的名称、标识符和联系方式,当其内容“不再准确且与注册簿不一致”时,其提供方必须撤销该证书。[3] 因此,品牌更名或更换客服地址都可能导致生产环境中断。您也可以自行申请撤销,撤销状态必须在申请后 24 小时内公布。[3]
4. 数据最小化
第 5b(3) 条Regulation (EU) No 910/2014
“依赖方不得要求用户提供根据第 2 款 (c) 项所列数据以外的任何数据。”
来源:EUR-Lex,eIDAS 合并文本[1]
与您的数据保护官逐一审查每个字段。《通用数据保护条例》(GDPR) 第 5(1)(c) 条与本规则同时适用,因此已注册的属性仍须具备必要性。[13] 索取超出注册范围的数据是明确的暂停理由。[3] 欧洲数据保护监督员 (EDPS) 警告称,存在“某些依赖方倾向于过度索取数据”的问题。[15]
在“是”或“否”即可满足需要时,请求 age_over_18 这类属性;在法律未要求识别身份时,不要拒绝化名;并增加一项自动化测试,一旦请求超出注册清单,即判定版本发布失败。[1]
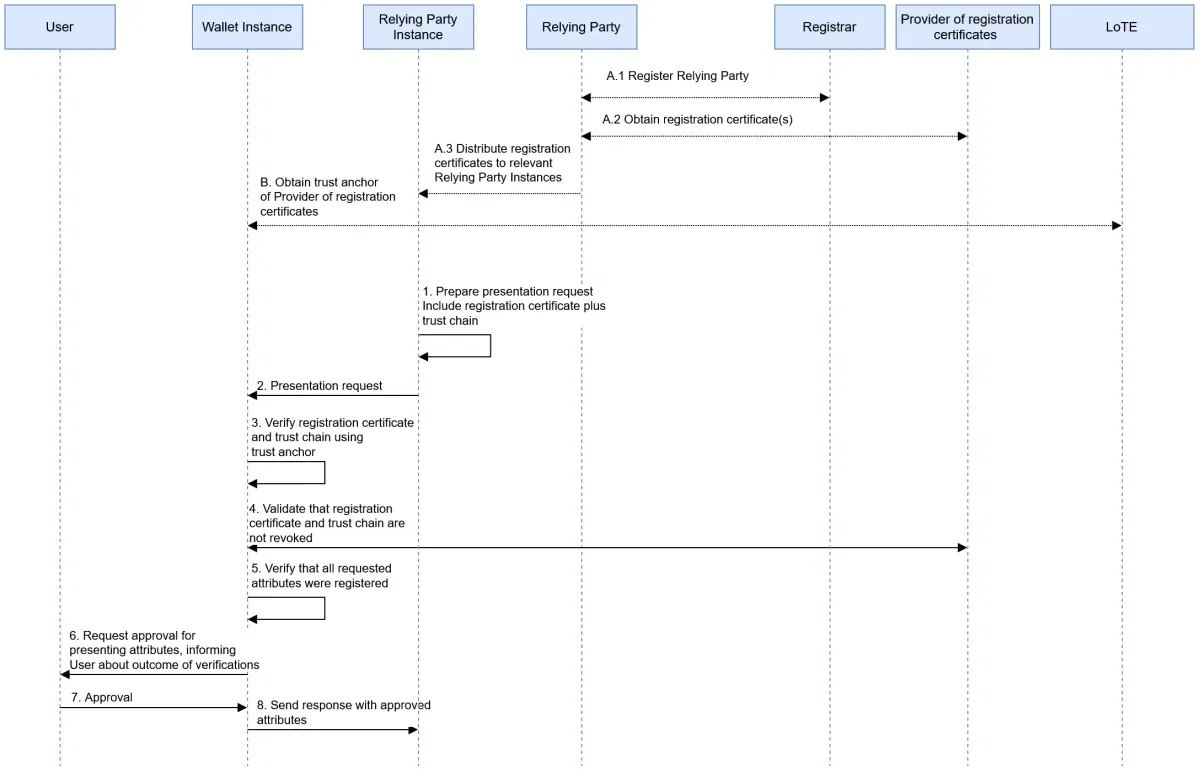
注册证书验证。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。图 14,未作修改。
成员国必须确保钱包提供方在请求超出注册证书范围时告知用户。[4] 钱包自身验证您注册证书的义务自 2028年8月11日起适用。[6][7] 第 5b(3) 条则从一开始即对您具有约束力。[1]
5. 信任检查
第 5b(9) 条规定,依赖方“负责执行对向 European Digital Identity Wallets 请求的个人身份识别数据和电子属性证明进行认证和验证的程序”。[1] ARF 进而将您需要验证的内容与您需要信任的内容区分开来。
| 检查 | ARF v3.0.0 状态 | 建议策略 |
|---|---|---|
| 签发方签名 | 由依赖方使用可信列表(Trusted Lists)或可信实体列表(Lists of Trusted Entities)执行(6.6.3.6) | 强制;验证失败则拒绝 |
| 信任锚 | “定期信任锚管理”(6.6.3.6) | 定期刷新,失败时告警 |
| 撤销 | “建议但非强制”(6.6.3.7) | 受监管流程中强制 |
| 设备绑定 | “建议但非强制”(6.6.3.8) | 强制;依赖钱包认证即意味着设备绑定(6.6.3.9) |
| 钱包单元状态 | 无直接检查:信任签发方(6.6.3.11、6.6.3.12) | 对于 PID,依靠 PID 撤销机制;对每种证明类型分别评估 |
“建议策略”一栏是我们的解读,不是规则。[12]
在不存在可靠状态信息的情况下,ARF 规定:“依赖方在决定接受或拒绝 PID 或证明之前,应针对具体用例考虑所有相关因素进行风险分析。”[12] 请事先将其书面记录。实施细节见 OpenID4VP 验证方指南;格式差异见 SD-JWT VC 与 mdoc 对比。各国差异见 通过一次集成接受 27 个国家钱包。
6. 保证级别映射
钱包依据保证级别为高级的方案提供。[1] 请记录这一点能解决什么。按我们的解读,它涵盖注册登记以及该识别手段的保护方式。它不能确定受益所有权、制裁状态,也不能确定后续每项操作背后都是同一人。
7. 欺诈与升级验证
1验证出示内容
签名、信任锚、设备绑定。
状态有效,且风险评分在风险偏好范围内
接受
记录该决定。
升级验证
带攻击检测的活体检测,以及人脸比对。
回退
提供其他途径。
2继续尽职调查
缺失的属性、筛查、风险评级。
决策策略示例。阈值由您自行设定。
ARF 指出,依赖方可以信任钱包认证,也可以增加自己的核查。通过自拍进行肖像比对需要“经批准的活体检测机制”和注入攻击检测,“特别是深度伪造检测”。[12] 钱包在开户时是强有力的信号,但不能证明下个月操作该账户的是谁。我们关于持有问题与持有人绑定的指南列出了相关威胁和加强验证触发条件。
8. 没有钱包时的回退方案
第5a(15)条条例 (EU) No 910/2014
“欧洲数字身份钱包的使用应为自愿。不得以任何方式限制不使用欧洲数字身份钱包的自然人或法人获取公共和私人服务、进入劳动力市场及经营自由,也不得使其处于不利地位。仍应可以通过其他现有的身份识别和认证手段获取公共和私人服务。”
来源:EUR-Lex,eIDAS 合并文本[1]
钱包用户可能在流程中途失败,钱包也可能被暂停。应定义价格、速度和服务均相同的替代途径,并测试拒绝使用钱包绝不会使用户获得的条件变差。回退途径可能承载大部分业务量。我们的各国上线跟踪显示了现有哪些钱包。
9. 客户支持
用户会在钱包中看到您的名称和所请求的属性,以及一份只列出标识符、不含具体值的交易日志。[12] 他们可以从钱包发送删除请求,并且即使未出示任何属性,也可以向数据保护机构举报您。[1][12] 删除请求没有标准协议:钱包会使用您注册证书中的联系方式,打开您的网页表单、电子邮件或电话,因此更换支持地址意味着需要更新登记和证书。[3][12] 这些渠道必须受到监控,并能送达您的隐私团队。
10. 记录与证据
每项决定都应留下证据:请求、预期用途、证书版本、核查结果、策略版本、结果。记录属性标识符;仅在存在相应义务时保留属性值。对于义务实体,反洗钱条例 (AMLR) 第77条明确涵盖“通过电子身份识别手段获得的信息”。[10]
- 期限:自业务关系结束、偶发交易完成或拒绝之日起 5 年,之后删除,但须遵守其他法律。[10]
- 以引用代替副本:如果您能立即提供相关信息且信息不可更改,并且您的第9条程序对此作出规定,则允许这样做。[10]
- 身份匹配日志:2025/846 规定出于安全目的保留 6 至 12 个月,但其适用对象是公共部门机构,仅在成员国作出相应安排时才适用于私人主体。[8]
11. GDPR:DPIA、保留、处理者
第35条要求,在处理活动“特别是使用新技术”可能导致高风险时,开展数据保护影响评估。[13] 现在就进行筛查并记录结果。2025/848 序言第9段补充规定,依赖方应声明是否打算依赖电子身份识别来满足 GDPR 第6(1)条的要求;请在您的登记档案中记录这一点。[3]
第3a(3)条实施条例 (EU) 2024/2977,由 2026/1731 增订
“钱包依赖方不得保留肖像,除非为依照欧盟数据保护法进行身份识别和认证之目的而必须处理该肖像,或欧盟或国家法律有此规定,且符合欧盟数据保护法。”
将肖像的默认处理方式设为验证后丢弃,在法律要求保留时作书面例外。为每项预期用途提供隐私政策 URL,因为成员国必须确保您提供该 URL。[4] 根据第28条审查每一个处理者。[13]
12. AMLR 第22条对照
第22(6)(b)条接受实质级或高级的电子身份识别作为核实手段。[10] 如下表所示,钱包并不能提供第22(1)条要求的全部数据。法律分析请参见AMLR 与 EUDI 钱包。
| AMLR 第22(1)(a)条 | PID 属性 | PID 中是否包含 | 您的控制措施 |
|---|---|---|---|
| 姓名 | family_name、given_name | 强制 | 从钱包获取 |
| 出生地点和日期 | birth_place、birth_date | 强制 | 检查格式和精确度 |
| 国籍 | nationality | 强制 | 通过其他方式确认难民或无国籍身份 |
| 国民身份证号码 | personal_administrative_number | 可选 | 如有需要,通过其他方式收集 |
| 惯常居所 | resident_address | 可选 | 为该属性缺失的情况做好准备 |
| 税号(如有) | 不在强制属性集中 | 否 | 向客户询问 |
自然人属性,来源于 2024/2977 附件(2026年7月替换后的版本)。[5][6][10]
Anti-Money Laundering Authority (AMLA) 的标准草案尚未成为法律。草案称,eID“包括欧洲数字身份钱包”,缺失的属性应“根据第22(6)条通过其他方式”获取。[11]请将这一分支接入流程。受益所有人、目的、筛查和监控仍在钱包之外。[10]依赖人像的方案应暂缓:人像自2028年8月11日起才纳入强制属性集,且成员国可允许用户拒绝提供。[6]
13. 事件、测试、监控和供应商监督
针对外部事件编写操作手册。
吊销您的证书
应急手册:备用通道、修复、申诉
如果您的注册被暂停或注销。[3][12]
| 事件 | 法规文本的规定 | 您的应急手册 |
|---|---|---|
| 您的注册被暂停 | 可事先通知,也可不事先通知;您会在 24 小时内收到通知;证书被吊销[3] | 切换到备用通道,查明原因,利用救济途径 |
| 某一钱包解决方案被暂停 | 已注册的依赖方在 24 小时内收到通知;三个月内未修复的予以撤回[9] | 停止接受该钱包,重新评估近期的客户准入 |
| 您的密钥泄露 | 您可以申请吊销;状态在 24 小时内公布[3] | 吊销、重新签发、审查日志 |
| 个人数据泄露 | 控制者应在不无故拖延的情况下通知监管机构,在可行时于知悉后 72 小时内通知,除非不太可能产生风险;处理者通知控制者[13] | 标准 GDPR 流程 |
测试与监控。欧盟发布开源的参考验证方组件,供早期测试使用。[16]监控签名失败和状态失败、备用通道使用率以及与注册信息不符的请求;为已吊销和被篡改的凭证增加负面测试。
供应商。中介机构被视为依赖方,且“不得存储有关交易内容的数据”。[1]ARF 属于指南,其中规定中介机构与依赖方“必须就中介机构将执行哪些验证达成一致”,并规定中介机构须在转发数据后立即删除数据,因此删除请求始终由您处理。[12]根据 AMLR,义务实体须在外包开始前通知监管机构,并且“对与外包任务相关的任何行为,无论是作为还是不作为,仍承担全部责任”。[10]根据 Digital Operational Resilience Act (DORA),金融实体对其义务“仍承担全部责任”。[14]在合同中约定所执行的检查、数据保留和审计权;我们的集成指南对各条路径进行了比较。
控制矩阵:负责人、证据、来源
“良好实践”标注的是没有法规依据的控制措施。
| 控制措施 | 负责人 | 证据 | 来源 |
|---|---|---|---|
| 注明日期的范围决定 | 法务 | 签署的备忘录 | 第5f条[1] |
| 指定的政策负责人 | 合规 | 经批准的政策 | 良好实践 |
| 预期用途清单 | 产品 | 属性登记册 | 附件I,9-10[3] |
| 保持登记信息最新 | 合规 | 变更日志、登记册摘录 | 第5(3)条[3] |
| 每个实例的证书清单 | 安全 | 清单、到期提醒 | ARF 6.4.2[12] |
| 密钥保管与轮换 | 安全 | 密钥仪式记录 | 良好实践 |
| 在发布测试中拦截过度请求 | 工程 | 测试报告 | 第5b(3)条[1] |
| 签名与信任锚校验 | 工程 | 核验日志 | 第5b(9)条[1] |
| 撤销与设备绑定政策 | 安全 | 政策、核验日志 | ARF 6.6.3.7-9[12] |
| 未知状态规则 | 合规 | 风险分析 | ARF 6.6.3.7[12] |
| 保证级别对应 | 合规 | 对应关系文件 | 第5a(11)条[1] |
| 加强验证规则 | 反欺诈 | 规则、决策日志 | ARF 6.6.3.9[12] |
| 同等的非钱包途径 | 产品 | 用户流程与价格审查 | 第5a(15)条[1] |
| 删除与投诉渠道 | 隐私 | 工单、响应时间 | 第5a(4)(d)条[1] |
| 保存期限表 | 隐私 | 期限表、删除日志 | 第77条[10] |
| 人像规则 | 隐私 | 字段级留存测试 | 第3a条[6] |
| DPIA筛查 | 隐私 | 已签署的DPIA或筛查记录 | 第35条[13] |
| 第22条属性映射 | 合规 | 流程、样本 | 第22条[10] |
| 事件处置手册 | 安全 | 演练报告 | 第5条[9] |
| 中介服务合同 | 采购 | 合同、审计报告 | 第5b(10)条[1] |
截至2027年12月的EUDI Wallet就绪计划
加粗日期来自法规文本,其余为我们的建议。
| 时间 | 目标 | 产出 |
|---|---|---|
| 2026年11月 | 范围与职责归属 | 范围备忘录、负责人、差距清单 |
| 2026年12月24日 | 注册规则开始适用;钱包须到位 | 已核查每个母国成员国的国家注册簿和注册政策 |
| 2027年1月至3月 | 设计 | 预期用途、属性清单、DPIA 初筛、选定路径 |
| 2027年4月至6月 | 构建与签约 | 参考测试、供应商条款、保存期限表 |
| 2027年7月10日 | AMLR 开始适用 | 第22条映射和第9条程序上线 |
| 2027年7月至9月 | 注册 | 注册、证书、隐私页面、客服培训 |
| 2027年10月至11月 | 验证成效 | 试点、事件演练、内部审计 |
| 2027年12月24日 | 接受义务截止日 | 生产环境签核,监控运行中 |
计划中期检查
现在就用国家 eID 和证件构建工作流、证据和备用方案,然后阅读集成指南。
本月要做的事:EUDI Wallet 就绪检查清单
- 撰写第5f(2)条的范围备忘录。
- 指定问责负责人。
- 列出所有可能接受钱包的流程。
- 为每个流程起草最低属性清单。
- 找到你的注册机构和国家注册政策。
- 梳理你的钱包路径无法提供的第22(1)条数据。
- 启动 DPIA 初筛。
- 将人像照片的默认处理方式设为核验后删除。
- 检查隐私和客户支持渠道是否已准备好处理钱包相关请求。
- 列出会接触钱包数据的供应商。
Didit 如何帮助您做好 EUDI Wallet 准备
Didit 为您提供非钱包路径以及围绕它的工作流程。EUDI Wallet 接入即将推出;请参阅 EUDI Wallet 页面,其表述为:“今天集成,钱包到来时继续沿用。”[17][23] 我们在这些规则下不具有任何登记或批准身份,贵公司的义务仍由贵公司承担。
Didit 提供
- 目前已上线的国家电子身份:MitID、BankID Sweden、Finnish Trust Network、Smart-ID 和 Mobile-ID[24]
- 证件核验,包括 NFC 芯片读取、活体检测和人脸比对
- 面向回访用户的生物识别认证[21]
- 保存期限从 1 个月到 10 年,并可按需删除[18]
- 审计日志和四眼原则案件复核[19][20]
仍由您负责
- 适用范围决定和政策
- 您的登记和预期用途
- 您的风险偏好和客户决定
- GDPR 控制者义务:Didit 担任处理者[18]
- 与监管机构的联络和外包通知
在供应商审查方面,Didit 的保证范围包括 SOC 2 Type 1 和 Type 2、ISO/IEC 27001 以及 iBeta Level 1 呈现攻击检测。[22] 反洗钱义务请参阅我们的 AMLR 页面,目前可用的路径请参阅国家电子身份核验。费用请见价格页面。
要点
- EUDI Wallet 准备工作是一项控制计划:13 个领域,每个领域都有负责人和证据。
- 登记是为了透明,而不是批准;过度索取数据是暂停或撤销登记的明确理由。
- 撤销和设备绑定属于 ARF 建议,因此必须由您的政策作出决定。
- 钱包无法提供第22条要求的全部数据,实践中备用路径必不可少。
- 人像照片现在有了自己的保存规则:默认核验后删除。
常见问题
公司在接受 EUDI Wallet 之前需要哪些政策?
至少需要:适用范围决定、指定负责人的政策、每种预期用途的属性清单、证书和密钥规则、信任检查和加强验证规则、备用路径、保存规则、DPIA 筛查、事件处置手册以及供应商条款。[1][3][13]
是否每家受监管机构都必须在2027年12月24日前接受 EUDI Wallet?
否。第5f(2)条适用于依据欧盟法律或成员国法律,或依据合同,须使用强用户认证进行在线身份识别的私营依赖方,但微型和小型企业除外,且仅在用户自愿提出请求时适用。该日期自2024年12月24日起算36个月。超大型在线平台另依第5f(3)条承担单独义务。[1]
我们是否同时需要访问证书和注册证书?
两者都要准备。访问证书用于向钱包认证您的身份,对已注册的依赖方是强制性的。注册证书列明您已注册的预期用途和属性。自 2026/1730 起,成员国应授权至少一家提供方,并确保自动签发。钱包验证注册证书的义务自2028年8月11日起适用。该延期不涵盖访问证书。[3][4][6][7][12]
保证级别“高”是否足以满足反洗钱客户尽职调查要求?
它涵盖身份核验,而非全部尽职调查。AMLR 第22(6)(b)条接受保证级别为“实质”或“高”的电子身份识别。您仍需获取 PID 所缺少的第22(1)条数据,以及受益所有人、业务目的、筛查和监控。AMLA 的标准草案尚未成为法律,其中指出缺失的属性通过其他方式获取。[10][11]
我们能否保留钱包出示中的人像?
仅限于有限情形。经 2026/1731 插入的 2024/2977 第3a(3)条禁止保留人像,除非该处理为依照欧盟数据保护法进行身份识别和认证所必需,或欧盟法律或成员国法律对此作出规定。默认做法是核验后丢弃。[6]
钱包数据应保存多长时间?
义务实体保存客户尽职调查信息,包括通过电子身份识别手段获取的信息,期限为业务关系终止或拒绝建立关系之日起5年,之后予以删除,但其他法律另有规定的除外。在反洗钱领域之外,GDPR 的存储限制按每项目的分别适用。[10][13]
我们能否使用中介机构,责任由谁承担?
可以。中介机构被视为依赖方,且不得存储有关交易内容的数据。您与中介机构须约定由其执行哪些检查。义务实体对与外包任务相关的任何行为仍承担全部责任,并须在外包开始前通知监管机构。[1][10][12]
Didit 目前是否接受 EUDI Wallet?
否。Didit 即将支持接受 EUDI Wallet。MitID、BankID Sweden、Finnish Trust Network、Smart-ID 和 Mobile-ID 目前已上线,同时提供证件核验。[17][23][24]
来源
- Regulation (EU) No 910/2014 (eIDAS),2024年10月18日合并文本,EUR-Lex。
- Regulation (EU) 2024/1183,EUR-Lex,2024年4月30日《欧盟官方公报》。
- Commission Implementing Regulation (EU) 2025/848,钱包依赖方的注册,EUR-Lex。
- Commission Implementing Regulation (EU) 2026/1730,修订 2025/848,EUR-Lex,2026年7月22日《欧盟官方公报》。
- Commission Implementing Regulation (EU) 2024/2977,个人身份识别数据和证明,EUR-Lex。
- Commission Implementing Regulation (EU) 2026/1731,修订 2024/2977、2024/2979、2024/2980 和 2024/2982,EUR-Lex,2026年7月22日《欧盟官方公报》。
- Commission Implementing Regulation (EU) 2024/2982,协议和接口,EUR-Lex。
- Commission Implementing Regulation (EU) 2025/846,跨境身份匹配,EUR-Lex。
- Commission Implementing Regulation (EU) 2025/847,钱包安全漏洞,EUR-Lex。
- Regulation (EU) 2024/1624 (AMLR),EUR-Lex,2024年6月19日《欧盟官方公报》。
- 最终报告,AMLR 第28(1)条下的监管技术标准草案,AMLA,草案,尚非法律。
- EUDI Wallet Architecture and Reference Framework v3.0.0,European Commission,2026年7月23日。
- Regulation (EU) 2016/679 (GDPR),EUR-Lex。
- Regulation (EU) 2022/2554 (DORA),EUR-Lex。
- 关于数字身份钱包的 TechDispatch,European Data Protection Supervisor,2025年12月16日。
- 欧盟参考验证方代码库,GitHub 上的 eu-digital-identity-wallet。
- 数字身份钱包,Didit 文档。
- 数据保留与删除,Didit 文档。
- 审计日志,Didit 文档。
- 4眼复核,Didit 文档。
- 生物识别认证,Didit 文档。
- 安全与合规,Didit 文档。
- EUDI Wallet 解决方案页面,Didit。
- AMLR 合规,Didit 文档。
在 EUDI Wallet 页面上了解证件路径与国家 eID 路径如何相互配合。