
Aceptación transfronteriza de la cartera EUDI: una sola integración en toda la UE
Cómo aceptar las carteras EUDI nacionales con una integración: listas de confianza reales, atributos PID que varían por país, normalización de nombres, correspondencia de identidad, formatos, pruebas y países con retraso.
En resumen
Aceptar las carteras europeas de identidad digital (EUDI Wallets) de otros países supone construir un único verificador con reglas comunes, no 27 integraciones. Todas las carteras llevan el mismo esquema de datos de identificación de la persona (PID) en los mismos dos formatos, y su firmante se comprueba con las listas que publica la Comisión Europea.[2][8] Lo que sigue siendo nacional es el contenido: los campos opcionales, cómo se escriben los nombres y cuándo llega cada cartera.
- Hoy son obligatorios cinco atributos. La dirección y el número nacional son opcionales, y un retrato se suma al conjunto obligatorio el 11 de agosto de 2028.[2]
- A 31 de octubre de 2026, la Comisión aún estaba preparando la primera lista recopilada de proveedores de PID.[12]
- Las reglas de la UE sobre correspondencia de identidad vinculan a los organismos públicos. Las empresas privadas deberían tomarlas como modelo de diseño, no dar por hecho que se les aplican.[5]
Aceptar la cartera EUDI de otros países parece un proyecto de 27 países, pero el Reglamento (UE) 2024/1183 y sus actos de ejecución fijan el modelo de datos, los formatos y las listas de confianza para todos los Estados miembros. La parte difícil está en sus propios sistemas: los PID de un cliente francés no se parecen a los de uno polaco, un cliente que vuelve no tiene un identificador común de la UE y algunos países llegarán tarde.
Esta guía da por supuesto que sabe qué debe hacer una parte usuaria y cómo funciona un verificador OpenID4VP. Para elegir cómo conectarse, lea nuestra guía sobre las vías de integración de la cartera EUDI. Las reglas que siguen proceden del texto original, incluidas las modificaciones de julio de 2026 y el Marco de Arquitectura y Referencia (ARF) 3.0.0.
| De un vistazo | Respuesta breve |
|---|---|
| Cuántas carteras | Al menos una por Estado miembro, es decir, 27 o más[1] |
| Dónde se registra | Una sola vez, en el Estado miembro en el que esté establecido[1] |
| Con qué se verifica | Listas de entidades de confianza (LoTEs) publicadas por la Comisión[8] |
| Formatos de credencial | ISO/IEC mdoc y SD-JWT VC[2] |
| Identificador común de cliente en la UE | Ninguno. La correspondencia se hace con atributos[2][5] |
| Fechas clave | 24 de diciembre de 2026, 24 de diciembre de 2027, 11 de agosto de 2028[1][2] |
Si necesita una vía hoy
La aceptación de la cartera EUDI llegará pronto a Didit. Las identidades electrónicas (eID) nacionales y la vía documental ya funcionan en el mismo flujo. Empiece gratis o hable con nosotros sobre sus países.
Qué significa en derecho aceptar la cartera EUDI de otros países
Cada Estado miembro debe proporcionar «al menos una cartera europea de identidad digital», directamente, por mandato o de forma independiente pero reconocida por ese Estado, de modo que un país puede tener varias.[1] Una parte usuaria «se registrará en el Estado miembro en el que esté establecida», una sola vez, y las carteras deben poder autenticarla «independientemente de dónde estén establecidas en la Unión».[1][6] Además, la parte usuaria es «responsable de llevar a cabo el procedimiento de autenticación y validación» de los datos que solicita.[1]
Para las empresas privadas, el Artículo 5f(2) excluye a las microempresas y pequeñas empresas y se aplica «únicamente a petición voluntaria del usuario».[1] Nuestra guía de plazos explica a quién se aplica.
- 11 de agosto de 2026Reglas de PID actualizadasEl Reglamento 2026/1731, publicado el 22 de julio, entra en vigor y sustituye el anexo de PID.
- 24 de diciembre de 2026Plazo de las carterasTambién se aplican las reglas de correspondencia de identidad y de registro.
- Primer trimestre de 2027Base de pruebasObjetivo orientativo para la versión candidata de conformidad.
- 24 de diciembre de 2027Aceptación privadaPlazo del artículo 5f(2) para las empresas incluidas en el ámbito.
- 11 de agosto de 2028Retrato, certificadosEl retrato pasa al conjunto obligatorio. Las carteras validan los certificados de registro.
Las fechas que condicionan un despliegue transfronterizo. Las del 24 de diciembre de 2026 y de 2027 se calculan a partir de la entrada en vigor de los actos de ejecución el 24 de diciembre de 2024.[1][2][5][15]
El modelo de confianza: LoTE, no una gran lista única
Para un PID, «la lista de confianza de la UE» es un modelo mental equivocado. La ARF 3.0.0 establece que «las listas de confianza existen solo para los proveedores de QEAA», los emisores de atestaciones cualificadas, cuyas listas nacionales se consultan a través de la lista de listas de confianza (LOTL) de la Comisión.[8] Todo lo demás figura en listas de entidades de confianza (LoTE), «firmadas y publicadas por la Comisión» después de que los Estados miembros notifiquen las entidades.[8]
| Lista | Publicada por | Norma | Para qué la necesita |
|---|---|---|---|
| LoTE de proveedores de PID | Comisión | ETSI TS 119 602 | Validar la firma del PID |
| LoTE de proveedores de carteras | Comisión | ETSI TS 119 602 | La usan sobre todo los proveedores de PID en la emisión |
| LoTE de proveedores de atestaciones del sector público (PuB-EAA) | Comisión | ETSI TS 119 602 | Validar atestaciones del sector público |
| LoTE de autoridades de certificación de acceso y de proveedores de certificados de registro | Comisión | ETSI TS 119 602 | Las carteras le contrastan con estas listas |
| Listas de confianza nacionales, a través de la LOTL | Estados miembros | ETSI TS 119 612 | Validar atestaciones cualificadas |
Qué función cumple cada lista, según la sección 3.5 de la ARF y el artículo 5 del Reglamento 2024/2980.[4][8] Las partes usuarias no figuran en ninguna lista.[8]
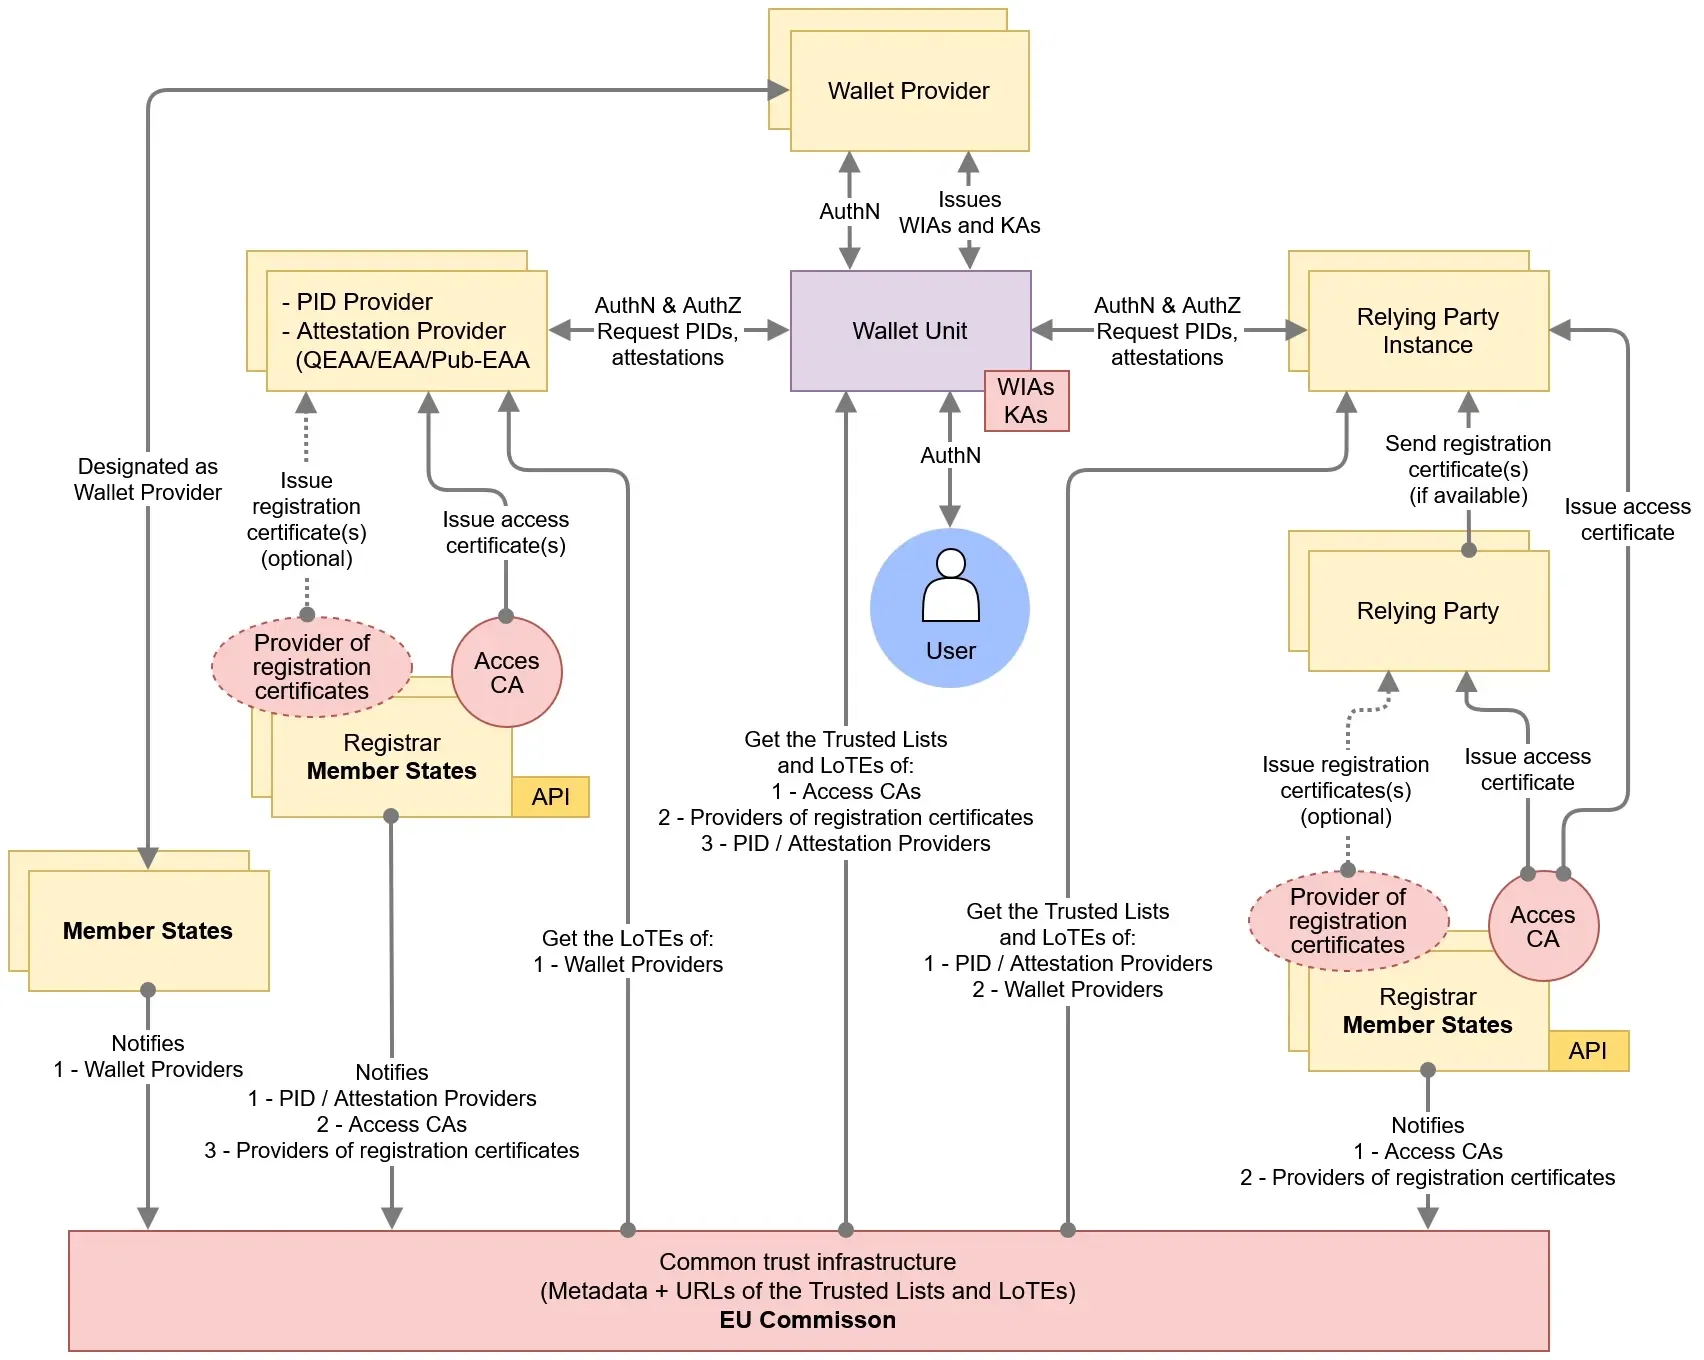
El modelo de confianza de la cartera EUDI, reproducido sin cambios. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0.
Cuando una cartera responde, su verificador recorre una única cadena, la misma para un PID de cualquier Estado miembro:
1Actualizar las listas
Descargue las listas vigentes, verifique la firma con los certificados que publica la Comisión y almacene los anclajes por tipo.[4][9]
2Verificar la firma del PID
Construya la ruta hasta el anclaje de confianza del proveedor. Puede incluir un certificado de firma intermedio.[9]
3Comprobar la revocación
Consulte la lista de estado cuando el PID tenga una validez superior a 24 horas.[9]
4Verificar la vinculación al dispositivo
Confirme que la cartera firmó su reto con la clave vinculada al PID.[9]
Todas las comprobaciones se superan y los atributos cumplen su política
Pasar a la comparación
Conserve la evidencia y continúe.
Usar otra vía
Ofrezca un documento o una identidad electrónica (eID) nacional.
Una única cadena de verificación para todos los países emisores, resumida de las secciones 6.6.3.6 a 6.6.3.9 del ARF.[9]
Atención
El 31 de octubre de 2026, el eIDAS Dashboard indicaba: "La Comisión Europea está preparando la primera lista recopilada de proveedores de PID a partir de la información notificada por los Estados miembros".[12] Indica lo mismo para los proveedores de carteras y para los registradores y registros. Desarrolle ya su cargador de listas, pero no codifique una URL de forma fija ni dé por hecho que los datos de prueba actuales coinciden con los de producción.
El ARF califica en general las comprobaciones de revocación y de vinculación al dispositivo de "recomendadas pero no obligatorias", pero confiar en la autenticación del usuario que realiza la cartera "implica que las partes usuarias deben verificar la vinculación al dispositivo".[9] Para el alta de clientes, recomendamos tratar ambas como obligatorias. Lo que la vinculación al dispositivo no demuestra es otra cuestión.
No puede comprobar la cartera en sí: depende del proveedor de PID, que revoca el PID si se revoca la unidad de cartera, de modo que la comprobación del estado del PID cubre la cartera.[9] Las entidades nunca se eliminan de una lista, solo pasan a estado Invalid, así que consulte el estado.[8]
Regístrese una sola vez y solicite solo lo que registró
Se registra solo en su país, y cualquier cartera puede autenticarle; la cartera compara su solicitud con su certificado de registro.[1][6][9]
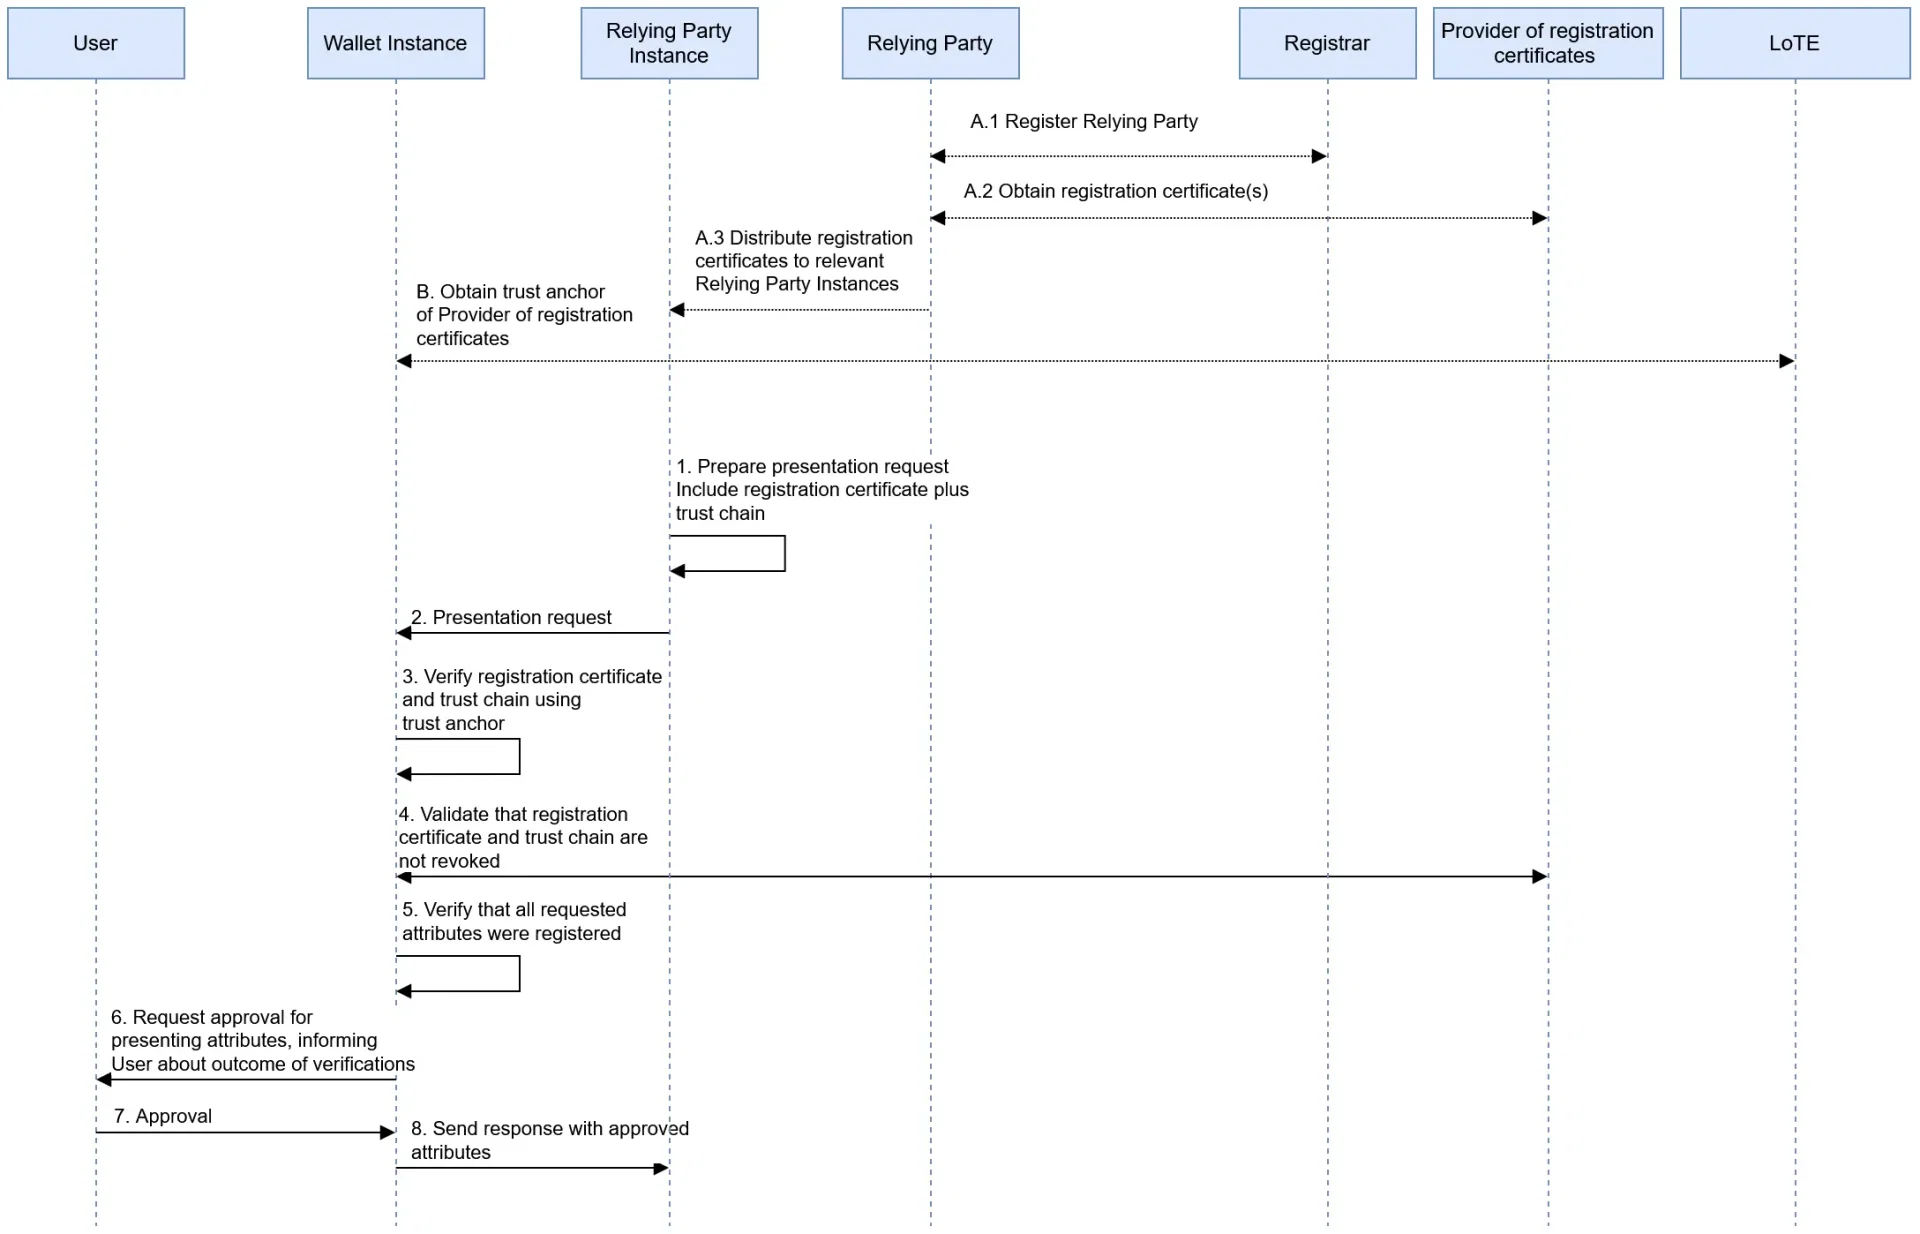
Cómo comprueba una cartera el registro de una parte usuaria, reproducido sin cambios. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0.
Comprobaciones con las listas de la Comisión
Compara la solicitud con el registro
Registro una vez en el país de origen, presentación en cualquier lugar. Simplificado a partir de la sección 6.6.3 del ARF y del Reglamento 2025/848.[6][9]
La trampa transfronteriza está en el resultado. Si solicita más de lo que registró, la cartera "advertirá claramente al usuario de la cartera antes de cualquier divulgación", pero cada proveedor de cartera decide, según su propio análisis de riesgos, si el usuario puede continuar, si solo se comparte el subconjunto registrado o si se rechaza la solicitud.[2] Por tanto, una misma solicitud excesiva puede dar tres resultados distintos en tres países.[2] Las carteras solo tienen que validar los certificados de registro a partir del 11 de agosto de 2028, así que pruebe este comportamiento en cada cartera en lugar de fiarse de un único resultado.[2]
Registre todos los atributos que pueda necesitar en cualquier país y, después, solicite en cada recorrido solo lo que ese recorrido necesita. Los Estados miembros "podrán exigir" certificados de registro, así que compruebe la política de su organismo de registro.[6] Nuestra guía de políticas y controles convierte esto en un control con responsable asignado.
Atributos de los PID: mismo esquema, contenido distinto
El anexo sobre los PID del Reglamento 2024/2977 fue sustituido por el Reglamento 2026/1731 en julio de 2026, por lo que las tablas anteriores están desactualizadas.[2] Los nombres de los atributos también difieren entre los dos formatos.
| Identificador del dato | Carácter | Nombre en mdoc | Nombre en SD-JWT VC | Qué varía |
|---|---|---|---|---|
| family_name, given_name | Obligatorio | igual | igual | Escritura, orden de los nombres, partículas |
| birth_date | Obligatorio | birth_date | birthdate | Valor del Estado miembro si se desconoce |
| birth_place | Obligatorio | place_of_birth | place_of_birth | País, región o localidad |
| nationality | Obligatorio | nationality | nationalities | Uno o varios; QU, QS |
| portrait | A partir del 11 de agosto de 2028 | portrait | picture | Exclusión voluntaria del usuario donde se permita |
| resident_address y sus partes | Opcional | resident_* | address.* | Texto completo, partes o nada |
| personal_administrative_number | Opcional | igual | igual | Si existe y su política |
| family_name_birth, given_name_birth | Opcional | igual | birth_family_name, birth_given_name | Si se emite |
| sex, email_address, mobile_phone_number | Opcional | igual | sex, email, phone_number | Si se emite |
El PID de persona física tal como se sustituyó en julio de 2026.[2] Metadatos: issuing_authority e issuing_country son obligatorios; expiry_date, issuance_date, document_number e issuing_jurisdiction son opcionales.[2]
Pruebe cada uno de estos casos:
- Desconocida y apátrida. La nacionalidad desconocida es el valor QU y la ausencia de nacionalidad es QS.[2] Un analizador estricto de códigos de país ISO rechaza ambos.
- Lugar de nacimiento. «Contendrá al menos uno» de los siguientes datos: país, región o localidad.[2] Puede recibir una ciudad sin país.
- Varias nacionalidades. El proveedor «podrá incluir» todas ellas. El Rulebook también permite una segunda en un atributo nacional.[2][11]
- Calle. resident_street incluye ahora el número de la vivienda; el atributo separado de número de vivienda ha desaparecido.[2][3]
- Atributos nacionales adicionales. Los países pueden añadir atributos en un espacio de nombres como eu.europa.ec.eudi.pid.[country] o en un tipo nacional, publicados conforme al Reglamento 2025/1569.[2]
Para los sujetos obligados por el Reglamento de lucha contra el blanqueo de capitales (AMLR), aquí es donde una sola cartera deja de ser suficiente. El proyecto final de norma de la EU Anti-Money Laundering Authority (AMLA) de 30 de septiembre de 2026, que sigue siendo un proyecto, establece que, cuando un medio no contenga todos los atributos, la entidad «adoptará medidas para obtener y verificar los atributos que falten a través de otros medios».[14]
| Datos del artículo 22(1) del AMLR | Fuente en el PID | Laguna transfronteriza |
|---|---|---|
| Nombres | family_name, given_name | Ninguna en el conjunto de datos |
| Lugar y fecha de nacimiento | birth_place, birth_date | El lugar puede ser parcial |
| Nacionalidades | nationality | Pregunte si el cliente tiene otra[14] |
| Número nacional, cuando proceda | personal_administrative_number | Opcional, según el país |
| Domicilio | Campos resident_* | Opcional, así que recábelo por otra vía |
| Número de identificación fiscal, cuando exista | No figura en el PID | Otros atributos u otras fuentes |
Basado en el anexo I del proyecto de norma de la AMLA.[13][14] Ese proyecto todavía incluye resident_house_number, que el anexo del PID de julio de 2026 eliminó, así que cabe esperar que la correspondencia cambie.[2][14] Consulte nuestra guía sobre el AMLR para conocer la posición completa.
Normalización de nombres, domicilios y lugares
El texto del PID está en UTF-8 con todo el rango Unicode, y un campo de texto mdoc tiene un límite de 150 caracteres.[2] Ningún atributo del PID contiene una transliteración al alfabeto latino: ni el anexo ni el Rulebook 1.7 la definen.[2][11] Por tanto, un cliente puede llegar en alfabeto griego o cirílico mientras su cribado de sanciones y sus registros existentes usan caracteres latinos. El proyecto de la AMLA pide a las entidades que cotejen los nombres «en su alfabeto original y/o transliterados al alfabeto latino».[14]
La norma jurídica más próxima, redactada para organismos públicos, establece que el resultado de la correspondencia «no se verá afectado, en la medida de lo posible, por diferencias de transliteración, espacios en blanco, guiones, concatenaciones y variaciones ortográficas similares».[5] Nuestro diseño recomendado, que es un consejo técnico y no una norma jurídica:
- Conserve el original. Guarde el valor firmado como prueba y derive una clave de cotejo independiente.
- Normalice en un solo punto. Aplique la normalización Unicode (NFC), unifique mayúsculas y minúsculas, reduzca los espacios y trate los guiones y apóstrofos como separadores.
- Compare por capas. Pruebe primero la coincidencia exacta, después sin diacríticos y después con el orden de los elementos, y registre qué capa coincidió.
- Trate los cambios de alfabeto como prueba. Use la forma latina que figura en el propio documento del cliente, no una tabla de transliteración.
Ejemplo
Cliente ficticio: su registro dice "Garcia Nunez, Maria". El PID dice family_name "García-Núñez", given_name "María José". La primera capa falla. Sin diacríticos ni guiones, el apellido coincide. El nombre adicional sigue sin coincidir, así que envíe el caso a revisión con la fecha de nacimiento como apoyo.
El idioma le corresponde a usted. Ningún atributo del PID incluye un idioma o una configuración regional, así que tómelo de su propio flujo.[2][11] La cartera muestra sus propias pantallas, mientras que su solicitud, el texto sobre el uso previsto y los mensajes de error deben traducirse; para el retrato, las normas exigen indicar el uso previsto "en un lenguaje claro y comprensible".[2]
Las direcciones requieren el mismo cuidado. resident_address es texto libre, mientras que sus partes son atributos separados, y cualquiera de ellos puede faltar.[2] El proyecto de AMLA pide los elementos de país, localidad y calle, y sus considerandos quieren los atributos en "campos de datos estructurados".[14] Acepte ambos formatos.
Cotejo de identidad y clientes recurrentes
No existe un número de cliente a escala de la UE. personal_administrative_number es opcional y único solo "entre todos los números administrativos personales emitidos por el proveedor".[2] Si hay varios PID del formato solicitado, la cartera pregunta al usuario, salvo que el contexto lo decida, y los PID técnicos suelen durar días o semanas.[10][11] Por tanto, nunca vincule una cuenta a la firma de un PID, a una clave pública ni a document_number.
El Regulation (EU) 2025/846 establece procedimientos transfronterizos de cotejo de identidad aplicables a partir del 24 de diciembre de 2026. Obliga a los "organismos del sector público o [...] organismos que actúen en nombre de un organismo del sector público".[5] Los Estados miembros deciden si las partes usuarias privadas pueden utilizar esos sistemas y, cuando lo hacen, los procedimientos se aplican "cuando proceda".[5]
Artículo 2(7)Regulation (EU) 2025/846
"Cuando la coincidencia no sea exacta o se refiera a más de una persona física, o la parte que realice el cotejo de identidad no pueda garantizar que la coincidencia es inequívoca, el proceso de cotejo de identidad se considerará fallido."
1Recopile el conjunto de datos
Los atributos obligatorios del PID, más los datos opcionales necesarios para que el conjunto sea único.[5]
2Compare con sus registros
Ignore las variaciones ortográficas siempre que pueda.[5]
Coincidencia exacta con una única persona
Satisfactorio
Informe al usuario y ofrézcale guardar la coincidencia para esta cuenta.[5]
Usuario nuevo
Regístrelo como nuevo cuando las normas lo permitan.[5]
Fallido
Explique el motivo y ofrezca otra cartera, una actualización de datos o información adicional.[5]
3Registre el proceso
Valores utilizados, fecha y hora, resultado e identificadores relacionados.[5]
El proceso del Reglamento 2025/846, simplificado. Los organismos públicos deben seguirlo. Para las empresas privadas es un modelo, salvo que la normativa nacional lo extienda.[5]
Los registros se conservan «durante un mínimo de 6 meses y un máximo de 12 meses por motivos de seguridad». Para otros fines se conservan más tiempo solo cuando lo exija el Derecho de la Unión o nacional.[5] Manténgalos separados de los registros de prevención del blanqueo de capitales. Tras una primera coincidencia, guarde su propia asociación entre la persona y la cuenta. Es una de las opciones de reutilización previstas y evita que una PID reemitida obligue a repetir el trabajo.[5]
Planifique el enrutamiento por país con Didit
La aceptación de la cartera EUDI llegará próximamente a Didit. Hoy usted elige las identidades electrónicas (eID) nacionales aceptadas en cada país y qué ocurre si fallan, incluida una alternativa de captura de documento.[21] Hable con nosotros sobre los países en los que opera.
Formatos, protocolos y versiones de cartera
Un proveedor de PID «emitirá cualquier PID en ambos» formatos. Por eso un verificador solo de PID podría solicitar uno, pero cubra ambos salvo que sus pruebas demuestren lo contrario.[10] Nuestra comparativa SD-JWT VC frente a mdoc explica las diferencias. La presentación tiene dos perfiles, cada uno con dos formas de llegar a la cartera.[2]
| Perfil | Formato | Mediado por API | No mediado por API |
|---|---|---|---|
| ISO/IEC-mdoc | mdoc | ISO/IEC 18013-7 Anexo C | ISO/IEC 18013-5 |
| OpenID4VC-HAIP | SD-JWT VC, mdoc | HAIP, secciones 5, 5.2, 5.3, 7, 8 | HAIP, secciones 5, 5.1, 5.3, 7, 8 |
Reglamento 2024/2982, anexo II, añadido en julio de 2026.[2][7]
Las normas citan especificaciones fechadas, que los actos modificativos pueden cambiar. La recuperación desde servidor ISO está prohibida para todos.[2][7] El sistema operativo también es una variable. Una cartera debe admitir una API de mediación, pero el Reglamento recoge que un dispositivo o navegador puede no admitir ambos protocolos. Trata ese caso como una no conformidad ajena al control de la cartera.[2]
Compruebe el estado de certificación por separado de la conformidad con el protocolo. Los Estados miembros comunican las carteras certificadas para una lista de la Comisión con arreglo al artículo 5d.[1] El marco de conformidad funcional de la Comisión sigue en su serie 0.x. Su hoja de ruta, marcada como indicativa, prevé «una versión candidata en el primer trimestre de 2027». La versión 1.0.0 será «la primera base de alcance completo apta para la certificación».[15]
Pruebe antes de que lleguen las carteras nacionales
La implementación de referencia de la Comisión incluye una cartera de ejemplo, un verificador de pruebas y un emisor de pruebas, con repositorios abiertos para el endpoint del verificador y la validación de confianza.[19] Superar estas pruebas demuestra encaje con el protocolo, no el comportamiento de las carteras nacionales.
La línea de pruebas de Launchpad 2026 pasó a «validar cómo funcionan juntas las soluciones en condiciones reales, antes del lanzamiento», con acceso de prueba a las LoTE en el eIDAS Dashboard.[16] Las partes usuarias participan a través de los Large Scale Pilots o de una invitación nacional. Los proveedores de soluciones también participan.[16] Se han desarrollado seis pilotos, entre ellos POTENTIAL, sobre autenticación transfronteriza.[18] APTITUDE y WE BUILD siguen activos. El segundo trabaja en casos de uso empresariales y de pagos.[17]
| Caso de prueba | Entrada | Resultado esperado |
|---|---|---|
| Ambos formatos | Misma persona, mdoc y SD-JWT VC | Mismo registro interno |
| Sin dirección | PID sin campos resident_* | Dirección obtenida por otra vía |
| Lugar de nacimiento parcial | Solo la localidad | Se acepta y se almacena tal como se recibe |
| Apátrida o desconocida | QS, QU | No es un fallo del analizador; es una decisión de política |
| Nombre no latino | Alfabeto griego o cirílico | Se almacena en bruto; forma latina para el cribado |
| Invalidado por el proveedor | Estado establecido como Invalid | Rechazado tras actualizar la lista |
| PID revocado | La lista de estado lo marca como revocado | Rechazado; se ofrece otra vía |
| Solicitud excesiva de datos | Atributo no registrado | Detectado en su propia comprobación previa al lanzamiento |
| Cliente recurrente | Nuevo PID técnico, misma persona | Misma cuenta |
Qué hacer cuando un país se retrasa
Nuestro seguimiento de la cartera EUDI recoge el estado por país, y Alemania e Italia tienen sus propias guías. Configure cada país con uno de tres estados, en función de las listas y no de la prensa.
Estado A
En la lista y probado
- Proveedor de PID en la LoTE
- Ha superado sus casos de prueba
- Ofrezca la cartera junto con otras vías
El artículo 5f(2) se aplica cuando llegue su plazo
Estado B
App operativa, no incluida en la lista
- Existe una app nacional
- No hay ancla de confianza que pueda verificar
- Manténgala desactivada o trátela como un sistema aparte
Lea las normas propias del sistema
Estado C
Todavía no hay cartera
- No hay nada que aceptar
- Use una identidad electrónica (eID) nacional o un documento
- Vuelva a comprobarlo cuando cambie la lista
Se mantienen las vías del artículo 22(6) AMLR
Un modelo de estados por país para el despliegue. Es nuestra propuesta; la ley no define estos estados.
Necesita las otras vías de todos modos. El uso de la cartera "será voluntario", el acceso no debe quedar "restringido ni resultar desfavorable" para quien no la tenga y "seguirá siendo posible" usar otros medios.[1] Con el AMLR, los documentos de identidad y la identificación electrónica de nivel sustancial o alto conviven como vías de verificación.[13] Su vía de integración debería convertir un país que llega tarde en un simple ajuste.
Su lista de comprobación transfronteriza para este mes
- Identifique qué entidades y países quedan sujetos al artículo 5f(2).[1]
- Confirme el registrador y la política de registro de su Estado miembro de origen.[6]
- Enumere todos los atributos que pueda necesitar en cualquier país.
- Cree un esquema interno único que relacione los nombres de mdoc y de SD-JWT VC.[2]
- Sustituya las tablas PID antiguas por el anexo de julio de 2026.[2]
- Añada casos de prueba para QU, QS y lugar de nacimiento parcial.[2]
- Cree un cargador de listas para ETSI TS 119 602 y ETSI TS 119 612.[8]
- Redacte los mensajes de error de correspondencia en el idioma de cada cliente.[5]
- Fije la conservación de los registros de correspondencia y compárela con la conservación exigida en materia de prevención del blanqueo de capitales.[5]
- Pregunte a su coordinador nacional por el acceso a pilotos, a Launchpad o a programas de la Comisión.[16][20]
Cómo ayuda Didit con la aceptación transfronteriza
La aceptación de la cartera EUDI llegará pronto a Didit, y puede seguirla en nuestra página de la cartera EUDI. Hoy ya puede construir las vías que la rodean. Las identidades electrónicas (eID) nacionales (MitID, BankID Sweden, Finnish Trust Network, Smart-ID, Mobile-ID) funcionan mediante el inicio de sesión con cartera, con resultados normalizados porque "los nombres de los atributos de las carteras varían".[21] Usted elige las carteras aceptadas por país y si un fallo deriva a un documento o se rechaza.[21] La vía documental cubre más de 14,000 tipos de documentos.[22] Para las carencias de nombre y dirección indicadas arriba, lee el documento del cliente, y el cribado AML se realiza contra más de 1,300 fuentes de sanciones, PEP y listas de vigilancia.[23]
Didit ofrece
- Acceso con identidad electrónica (eID) nacional donde figure como disponible
- Captura de documentos, prueba de vida y comparación facial
- Elección de identidad electrónica nacional por país y alternativa de respaldo
- Screening de prevención del blanqueo de capitales
- Plazos de conservación de 1 mes a 10 años[24]
Sigue siendo responsabilidad tuya
- Tu registro como parte usuaria
- Tu evaluación de riesgos y tus políticas
- La decisión de alta
- Reglas de coincidencia con tus propios registros
- Registros y relación con el supervisor
Prepara tu enrutamiento por país antes de que lleguen las carteras
Empieza con identidades electrónicas nacionales y documentos en un único flujo, y dinos qué países te importan más.
Ideas clave
- Un solo verificador puede atender a todas las carteras, pero tu tratamiento de datos debe contar con diferencias nacionales.
- Los proveedores de PID figuran en listas de entidades de confianza, no en las listas de confianza nacionales.
- Hoy solo cinco atributos son obligatorios. La dirección y el número nacional son opcionales.
- No existe un identificador común de cliente en la UE. La coincidencia se basa en atributos y en tu propio vínculo con la cuenta.
- El Reglamento 2025/846 obliga a los organismos públicos; para las empresas privadas es un diseño que se puede adoptar, salvo que la normativa nacional lo extienda.
- Trata a los países rezagados como un estado de enrutamiento, con documentos e identidades electrónicas nacionales preparados.
Preguntas frecuentes
¿Necesito una integración distinta para cada cartera EUDI nacional?
No. Las carteras comparten un único esquema de PID, dos formatos y perfiles de presentación comunes, así que un solo verificador puede atenderlas.[2] Aun así, haz pruebas con cada cartera.
¿Un verificador comprueba un PID contra la lista de listas de confianza de la UE?
No. ARF 3.0.0 indica que las listas de confianza solo existen para los proveedores de QEAA. Los proveedores de PID figuran en una lista de entidades de confianza firmada y publicada por la Comisión.[8]
¿Qué atributos del PID me dará cada cartera?
family_name, given_name, birth_date, birth_place y nationality, con el retrato añadido a partir del 11 de agosto de 2028.[2] El usuario puede seguir negándose a compartir cualquier atributo concreto.[2]
¿Incluirá siempre una cartera la dirección del cliente?
No. Todos los atributos de dirección son opcionales, así que prevé un PID sin ninguno.[2] El proyecto de norma de AMLA indica que los atributos que falten deben obtenerse y verificarse por otros medios.[14]
¿Existe un identificador europeo para reconocer a los clientes que vuelven?
No. personal_administrative_number es opcional y solo es único dentro de su proveedor.[2] Haga la correspondencia por atributos y mantenga después su propia asociación entre la persona y la cuenta.[5]
¿Se aplica el Reglamento 2025/846 sobre correspondencia de identidades a los bancos y otras empresas privadas?
No directamente. Cubre a los organismos del sector público y solo se aplica a las partes usuarias privadas cuando un Estado miembro les permite realizar la correspondencia de identidades.[5] En cualquier caso, úselo como modelo de diseño.
¿Cómo debo tratar los nombres en alfabeto griego o cirílico?
Almacene el valor firmado tal como lo recibe y derive una clave de correspondencia separada; el PID no tiene ningún atributo de transliteración latina.[2][11] Nuestro consejo: obtenga cualquier forma latina de comparación del documento del cliente.
¿Debo aceptar la cartera de un país que la lanza tarde?
Solo puede aceptar una cartera que exista, y las empresas incluidas en el ámbito de aplicación tienen como plazo el 24 de diciembre de 2027.[1] Mantenga otras vías: el uso de la cartera es voluntario y otros medios deben seguir siendo posibles.[1]
¿Puedo probar la aceptación transfronteriza antes de que se lancen las carteras nacionales?
En parte. Las herramientas de referencia de la Comisión son públicas y las pruebas de Launchpad usan LoTEs de prueba.[16][19] Las herramientas de referencia muestran el encaje con el protocolo, no el comportamiento de las carteras nacionales.
¿Acepta Didit carteras EUDI hoy?
La aceptación de la cartera EUDI llegará próximamente a Didit. Las identidades electrónicas (eID) nacionales y la vía documental funcionan hoy, en el mismo flujo.[21][22]
Fuentes
- Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, texto consolidado, EUR-Lex.
- Reglamento de Ejecución (UE) 2026/1731 de la Comisión, que modifica los Reglamentos 2024/2977, 2024/2979, 2024/2980 y 2024/2982, EUR-Lex, 15 de julio de 2026.
- Reglamento de Ejecución (UE) 2024/2977 de la Comisión, datos de identificación de la persona, EUR-Lex, texto original.
- Reglamento de Ejecución (UE) 2024/2980 de la Comisión, notificaciones, EUR-Lex.
- Reglamento de Ejecución (UE) 2025/846 de la Comisión, correspondencia transfronteriza de identidades, EUR-Lex.
- Reglamento de Ejecución (UE) 2025/848 de la Comisión, registro de las partes usuarias de carteras, EUR-Lex.
- Reglamento de Ejecución (UE) 2024/2982 de la Comisión, protocolos e interfaces, EUR-Lex.
- Architecture and Reference Framework 3.0.0, capítulo 3, Roles, Comisión Europea.
- Architecture and Reference Framework 3.0.0, capítulo 6, Trust model, Comisión Europea.
- ARF, anexo 2, High-level requirements by topic, Comisión Europea.
- PID Rulebook, versión 1.7, Comisión Europea, 17 de julio de 2026.
- Lista recopilada de proveedores de PID, eIDAS Dashboard, Comisión Europea, consultado el 31 de octubre de 2026.
- Reglamento (UE) 2024/1624 (AMLR), EUR-Lex.
- Informe final, proyecto de normas técnicas de regulación con arreglo al artículo 28(1) del AMLR, AMLA, 30 de septiembre de 2026.
- Hoja de ruta de conformidad funcional, marco de conformidad funcional de la cartera EUDI, consultado el 31 de octubre de 2026.
- Launchpad Testing 2026, Comisión Europea, actualizado el 23 de octubre de 2026.
- Qué son los proyectos piloto a gran escala (Large Scale Pilots), Comisión Europea, actualizado el 22 de julio de 2026.
- PID Identification Manual, Comisión Europea, actualizado el 11 de febrero de 2026.
- EUDI Wallet Reference Implementation documentation, Comisión Europea.
- Relying Party Engagement Programme, Comisión Europea, actualizado el 18 de septiembre de 2026.
- Digital ID Wallet Verification API and Coverage, documentación de Didit.
- ID Verification overview, documentación de Didit.
- AML Screening overview, documentación de Didit.
- Data retention, documentación de Didit.
Siga el despliegue en nuestra página de la cartera EUDI, consulte las vías que ya funcionan en nuestra página de verificación de identidad electrónica (eID) y compare opciones en la página de precios.
Atienda a todos sus clientes europeos con un solo flujo
Combine identidades electrónicas (eID) nacionales, documentos y cribado AML, y mantenga su enrutamiento en un solo lugar.
Artículos relacionados
- Aceptación transfronteriza de la cartera EUDI: una sola integración en toda la UE
- Preparación para la cartera EUDI: políticas y controles para entidades reguladas
- Vinculación al titular en la cartera EUDI: qué prueba realmente una presentación
- Integración de la cartera EUDI: cómo elegir su vía (guía 2026)
- Verificación de identidad FINTRAC en 2026: métodos, normas y C-12
- Ley 25 de Quebec y biometría: guía de verificación de identidad (2026)