
Preparación para la cartera EUDI: políticas y controles para entidades reguladas
Cartera EUDI en entidades reguladas: 13 dominios de control, matriz con responsables y evidencias, mapa del artículo 22 del AMLR y plan al 24 de diciembre de 2027, según los actos modificativos de julio de 2026 y la ARF v3.0.0.
En resumen
Prepararse para la cartera europea de identidad digital (EUDI Wallet) exige más que una integración técnica. Antes de que una entidad regulada acepte carteras europeas de identidad digital (EUDI), necesita políticas escritas y controles operativos en 13 ámbitos: del registro y los certificados a la minimización de datos, el fraude, los registros y los incidentes.[1]
- Las empresas privadas que superen el tamaño de pequeña empresa y deban exigir autenticación reforzada de usuario, por Derecho de la Unión o nacional o por contrato, aceptan la cartera a petición del usuario a más tardar el 24 de diciembre de 2027 (calculado a partir del art. 5f(2)).[1]
- El registro aporta transparencia, no una aprobación. No puede solicitar datos más allá de lo que indique su registro.[1][12]
- Varias comprobaciones solo son recomendaciones en el Architecture and Reference Framework (ARF) v3.0.0, así que las decide su política.[12]
La pregunta más difícil corresponde a los equipos de cumplimiento, seguridad y producto: qué debe quedar por escrito, tener un responsable y estar respaldado por evidencias el día en que la primera presentación de una cartera llegue a producción.
Esta guía analiza los textos primarios a 31 de octubre de 2026, incluidos los dos actos modificativos de julio de 2026, y los convierte en una matriz de controles y un plan con fechas para bancos, entidades de pago, aseguradoras y operadores de telecomunicaciones. Para el papel en sí, empiece por Parte usuaria de la cartera EUDI: registro, certificados y obligaciones. Para elegir antes su arquitectura, lea cómo elegir la forma de integrar la cartera EUDI.
Mantenga una vía operativa mientras se prepara
En cualquier caso necesita una vía distinta de la cartera. Didit ya ofrece hoy identidades electrónicas nacionales y verificación de documentos en un mismo flujo, y la aceptación de la cartera EUDI llegará próximamente. Consulte la página de la cartera EUDI.[23]
Preparación para la cartera EUDI en 2026: qué cambió este verano
Importan tres hechos recientes.
- Los certificados de registro pasan a ser la regla. El Reglamento de Ejecución (UE) 2025/848 decía al principio que los Estados miembros "podrán autorizar" una autoridad de certificación para expedirlos. El Reglamento de Ejecución (UE) 2026/1730 lo sustituyó por "autorizarán", con una expedición "de forma automatizada y sin demora indebida tras el registro".[3][4]
- El retrato tiene su propia norma. El Reglamento de Ejecución (UE) 2026/1731 limita cuándo puede conservarlo, y las carteras deben advertir a los usuarios de que la solicitud "implica compartir datos biométricos".[6]
- Los intermediarios ahora son trazables. El anexo I de 2025/848 incorpora un punto 16 que vincula a un intermediario con la parte usuaria a la que presta servicio.[4]
- 22 de julio de 2026ModificacionesSe publican 2026/1730 y 2026/1731; en vigor el 11 de agosto de 2026 (calculado).
- 24 de diciembre de 2026Plazo de las carterasSe aplican las normas de registro.
- 10 de julio de 2027Se aplica el AMLREl art. 22 y el art. 77 obligan a los sujetos obligados.
- 24 de diciembre de 2027AceptaciónEmpresas privadas incluidas en el ámbito, a petición del usuario.
- 11 de agosto de 2028Siguiente pasoRetrato en el conjunto obligatorio; las carteras comprueban los certificados de registro.
Los plazos de las carteras y de aceptación se calculan a partir del 24 de diciembre de 2024. Las fechas de aplicación de 2025/848, del AMLR y de las normas de 2028 figuran en los propios actos.[1][3][6][10] Consulte Plazos de la cartera EUDI para 2026 y 2027.
Decida primero si se aplica la obligación de aceptación
Su política debe comenzar con una decisión de ámbito fechada y firmada por el área jurídica, porque el artículo 5f(2), introducido por el Reglamento (UE) 2024/1183, establece condiciones.[1][2]
| Prueba | Pregunta para su memorando de ámbito | Fuente |
|---|---|---|
| Tamaño | ¿Superamos el umbral de pequeña empresa según la Recomendación 2003/361/CE? | Art. 5f(2)[1] |
| Desencadenante | ¿Exige el Derecho de la Unión o nacional, o un contrato, la autenticación reforzada del usuario para la identificación en línea? | Art. 5f(2)[1] |
| Sector | Los ámbitos citados siguen a "incluidos", así que son ejemplos | Art. 5f(2)[1] |
| Plataforma | ¿Somos una plataforma en línea de muy gran tamaño que exige autenticación del usuario? | Art. 5f(3)[1] |
| Uso voluntario | ¿Necesitamos una vía para el usuario que rechaza la cartera? (siempre sí) | Art. 5a(15)[1] |
Incluso fuera del ámbito de aplicación, el artículo 5b obliga a toda parte usuaria que utilice carteras.[1]
El marco de control de la cartera EUDI de un vistazo
Clasifique cada requisito en tres grupos. La mayoría de las carencias están en el tercero.
Derecho vinculante
Debe
- Registrarse y mantener el registro actualizado
- Solicitar solo los datos registrados
- Autenticar y validar los datos
Art. 5b eIDAS, 2025/848
Orientaciones del ARF
Se recomienda
- Comprobar el estado de revocación
- Verificar la vinculación al dispositivo
- Actualizar periódicamente los anclajes de confianza
ARF v3.0.0, sección 6.6.3
Su apetito de riesgo
Usted decide
- Cuándo reforzar la verificación
- Qué hacer cuando el estado es desconocido
- Qué pruebas conservar
Su política interna
Tres niveles de obligación. El ARF es un marco, no un acto jurídico.[1][3][12]
Los 13 ámbitos de control
1. Gobernanza y titularidad
Designe un único responsable y una política escrita que coordine las áreas jurídica, de cumplimiento, de seguridad, de producto y de soporte. Los registradores pueden suspender o cancelar su registro por datos inexactos, por incumplir la política de registro, por solicitar datos en exceso o por otros incumplimientos de la ley, y un organismo de supervisión puede pedirlo, así que también es un riesgo operativo.[3] Controle los cambios en la lista de atributos.
2. Registro y usos previstos
Usted se registra en el Estado miembro en el que está establecido.[1] Enumere cada uso previsto con los datos que necesita: el Anexo I lo exige para cada uso, en formato legible por máquina, junto con una descripción de cada uso.[3] Según el ARF, una misma parte usuaria "puede registrarse varias veces", lo que conviene a empresas con servicios distintos.[12]
El registro no es una autorización
El ARF es explícito: el registro "no implica que el registrador (ni ninguna otra entidad del ecosistema de la cartera europea de identidad digital (EUDI Wallet)) autorice" la solicitud.[12] Los registradores recogen los usos previstos y los atributos "únicamente a efectos de transparencia", sin autorización previa.[4] Nunca diga a un regulador o a un cliente que su uso de datos fue aprobado mediante el registro.
Los cambios deben llegar al registro "sin demora indebida", y cuando deje de realizar un uso debe solicitar su cancelación.[3]
3. Ciclo de vida del certificado: claves, renovación, revocación
Su servicio acredita su identidad con un certificado de acceso, que firma cada solicitud de presentación. En el ARF, la autoridad de certificados de acceso expide uno "para cada instancia de la parte usuaria", y un sistema de respaldo para la continuidad del negocio también es una instancia, así que necesita el suyo propio.[12] Trátelos como secretos de producción: el inventario, la protección por hardware, la rotación y los custodios designados dependen de su política, ya que los textos no fijan normas sobre claves para las partes usuarias.
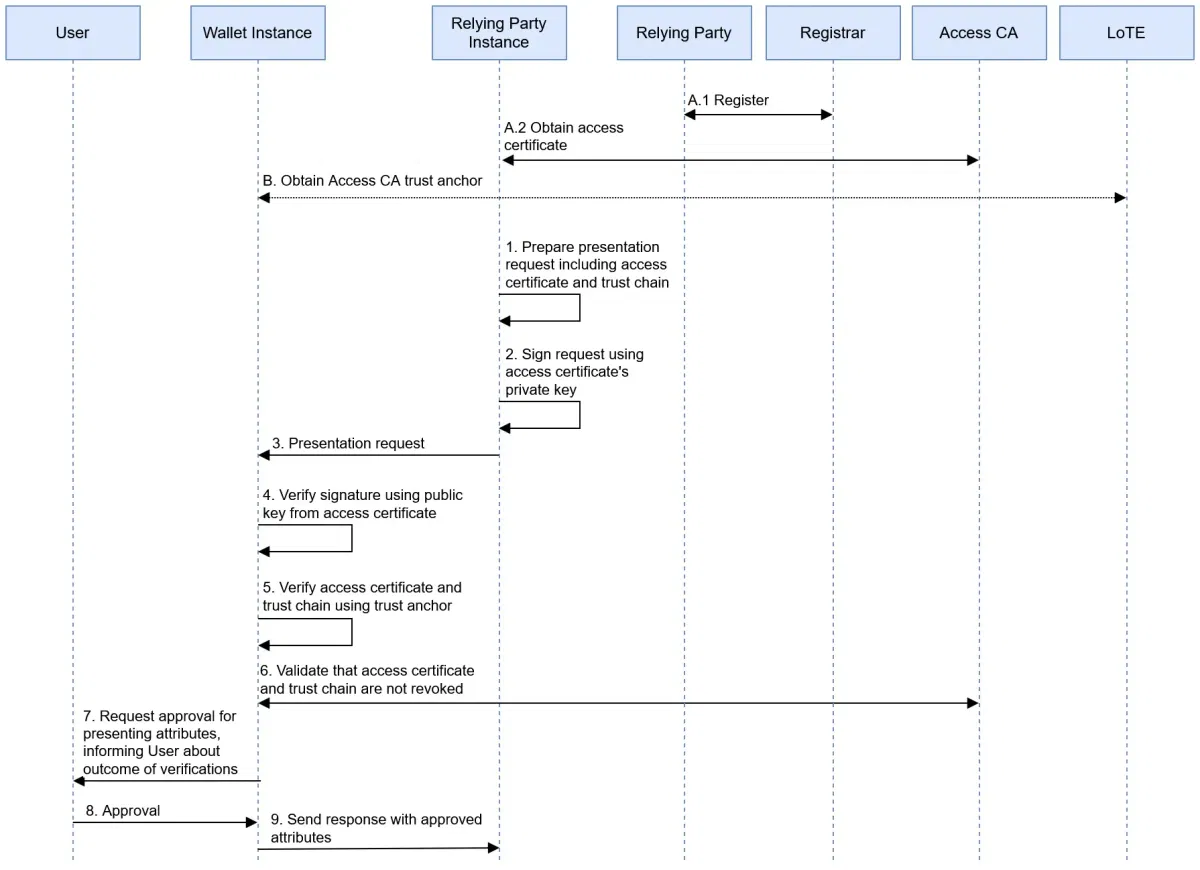
Autenticación de la parte usuaria. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0. Figura 13, sin cambios.
El certificado incluye su nombre, sus identificadores y sus datos de contacto, y su proveedor debe revocarlo cuando el contenido "ya no sea exacto y coherente" con el registro.[3] Por eso un cambio de marca o una nueva dirección de soporte pueden romper producción. También puede solicitar usted mismo la revocación, y el estado debe publicarse en un plazo de 24 horas desde la solicitud.[3]
4. Minimización de datos
Artículo 5b(3)Reglamento (UE) n.º 910/2014
"Las partes usuarias no solicitarán a los usuarios que faciliten datos distintos de los indicados con arreglo al apartado 2, letra c)."
Fuente: EUR-Lex, eIDAS consolidado[1]
Revise cada campo con su delegado de protección de datos. El artículo 5(1)(c) del Reglamento General de Protección de Datos (RGPD) se aplica junto con esta norma, así que un atributo registrado también tiene que ser necesario.[13] Solicitar más de lo registrado es un motivo expreso de suspensión.[3] El Supervisor Europeo de Protección de Datos (SEPD) advierte de "una propensión de ciertas partes usuarias a solicitar datos en exceso".[15]
Solicite atributos del tipo age_over_18 cuando baste un sí o un no, no rechace seudónimos cuando la identificación no sea legalmente obligatoria y añada una prueba automatizada que bloquee una versión si una solicitud supera la lista registrada.[1]
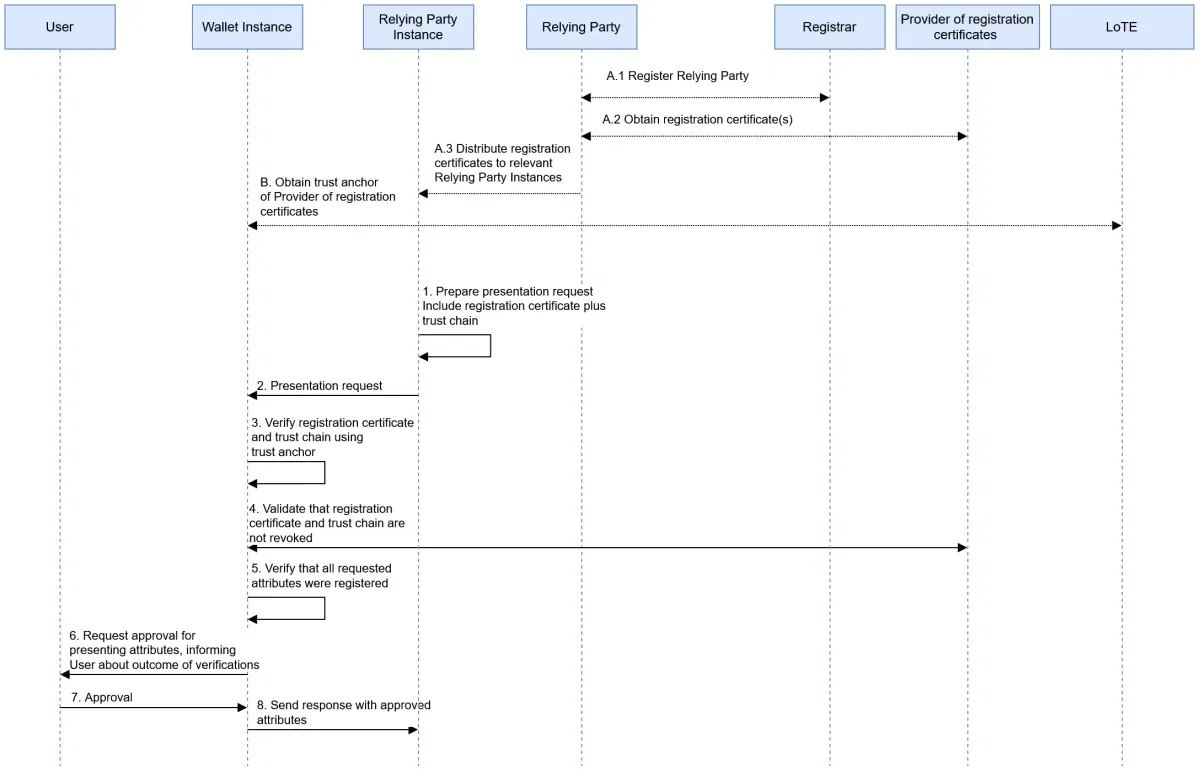
Verificación del certificado de registro. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0. Figura 14, sin cambios.
Los Estados miembros deben garantizar que los proveedores de carteras informen a los usuarios cuando una solicitud vaya más allá de los certificados de registro.[4] La obligación de la propia cartera de validar su certificado de registro se aplica a partir del 11 de agosto de 2028.[6][7] El artículo 5b(3) le obliga desde el principio.[1]
5. Comprobaciones de confianza
El artículo 5b(9) hace a las partes usuarias "responsables de llevar a cabo el procedimiento de autenticación y validación de los datos de identificación de la persona y de la declaración electrónica de atributos solicitados a las carteras europeas de identidad digital".[1] A continuación, el ARF separa lo que usted verifica de aquello en lo que confía.
| Comprobación | Estado en ARF v3.0.0 | Política sugerida |
|---|---|---|
| Firma del emisor | La realiza la parte usuaria, mediante listas de confianza (Trusted Lists) o listas de entidades de confianza (Lists of Trusted Entities) (6.6.3.6) | Obligatoria; rechazar si falla |
| Anclajes de confianza | "gestión periódica de los anclajes de confianza" (6.6.3.6) | Actualización programada, con alerta si falla |
| Revocación | "recomendada, pero no obligatoria" (6.6.3.7) | Obligatoria en flujos regulados |
| Vinculación al dispositivo | "recomendada, pero no obligatoria" (6.6.3.8) | Obligatoria; confiar en la autenticación de la cartera la presupone (6.6.3.9) |
| Estado de la unidad de cartera | Sin comprobación directa: confiar en el emisor (6.6.3.11, 6.6.3.12) | Para un PID, apoyarse en la revocación del PID; evaluar cada tipo de atestación |
La columna "política sugerida" es nuestra interpretación, no una norma.[12]
Cuando no existe información fiable sobre el estado, el ARF indica que "una parte usuaria realiza un análisis de riesgos que tenga en cuenta todos los factores pertinentes para el caso de uso, antes de decidir si acepta o rechaza el PID o la atestación".[12] Déjelo por escrito de antemano. Los detalles de implementación están en la guía del verificador OpenID4VP; las diferencias de formato, en SD-JWT VC frente a mdoc. Las diferencias nacionales se tratan en aceptar 27 carteras nacionales con una sola integración.
6. Correspondencia de niveles de garantía
Las carteras se proporcionan en el marco de un sistema con nivel de garantía alto.[1] Documente lo que eso resuelve. Según nuestra interpretación, cubre el registro y la forma en que se protege el medio. No acredita la titularidad real, la situación respecto a sanciones ni que la misma persona esté detrás de cada acción posterior.
7. Fraude y refuerzo de la verificación
1Validar la presentación
Firma, anclaje de confianza, vinculación al dispositivo.
El estado es válido y la puntuación de riesgo está dentro del apetito de riesgo
Aceptar
Registrar la decisión.
Reforzar la verificación
Prueba de vida con detección de ataques y cotejo facial.
Recurrir a la alternativa
Ofrecer otra vía.
2Continuar con la diligencia debida
Atributos que faltan, cribado, calificación de riesgo.
Un ejemplo de política de decisión. Los umbrales los fija usted.
El ARF señala que una parte usuaria puede confiar en la autenticación de la cartera o añadir su propia comprobación. El cotejo del retrato mediante selfie exige "un mecanismo de detección de vida aprobado" y detección de ataques de inyección, "en particular la detección de deepfakes".[12] Una cartera es una señal sólida en el alta, no una prueba de quién opera en la cuenta el mes siguiente. Nuestra guía sobre el problema de la posesión y la vinculación con el titular expone las amenazas y los activadores de verificación reforzada.
8. Alternativa cuando no hay cartera
Artículo 5a(15)Reglamento (UE) n.º 910/2014
"El uso de las carteras europeas de identidad digital será voluntario. El acceso a los servicios públicos y privados, el acceso al mercado laboral y la libertad de empresa no se restringirán en modo alguno ni se verán perjudicados para las personas físicas o jurídicas que no utilicen carteras europeas de identidad digital. Seguirá siendo posible acceder a los servicios públicos y privados mediante otros medios de identificación y autenticación existentes."
Fuente: EUR-Lex, eIDAS consolidado[1]
Un usuario de cartera puede fallar a mitad del proceso, o una cartera puede quedar suspendida. Defina vías alternativas con el mismo precio, rapidez y servicio, y compruebe que rechazar una cartera nunca empeora la oferta. La alternativa puede concentrar la mayor parte del volumen. Nuestro seguimiento de lanzamientos por país muestra qué carteras existen.
9. Atención al cliente
Los usuarios ven su nombre y los atributos solicitados en la cartera, y un registro de transacciones que enumera los identificadores sin sus valores.[12] Pueden enviar solicitudes de supresión desde la cartera y denunciarle ante una autoridad de protección de datos aunque no se haya presentado ningún atributo.[1][12] No existe un protocolo estándar para la supresión: la cartera abre su formulario web, correo electrónico o teléfono, con los datos de contacto de su certificado de registro, de modo que una nueva dirección de soporte implica actualizar el registro y el certificado.[3][12] Esos canales deben estar vigilados y llegar a su equipo de privacidad.
10. Registros y pruebas
Cada decisión debe dejar pruebas: solicitud, uso previsto, versión del certificado, resultados de las comprobaciones, versión de la política, resultado. Registre los identificadores de los atributos; conserve los valores solo cuando exista una obligación. Para los sujetos obligados, el artículo 77 del Reglamento contra el blanqueo de capitales (AMLR) cubre expresamente la "información obtenida a través de medios de identificación electrónica".[10]
- Plazo: 5 años desde el fin de la relación, de la transacción ocasional o de la denegación; después, supresión, sin perjuicio de otras leyes.[10]
- Referencia en lugar de copia: se permite si puede facilitar la información de inmediato, esta no puede alterarse y sus procedimientos del artículo 9 lo prevén.[10]
- Registros de cotejo de identidad: el 2025/846 fija de 6 a 12 meses con fines de seguridad, pero se dirige a los organismos del sector público, y a las partes privadas solo cuando los Estados miembros lo permitan.[8]
11. RGPD: EIPD, conservación, encargados del tratamiento
El artículo 35 exige una evaluación de impacto relativa a la protección de datos cuando un tratamiento, "en particular si utiliza nuevas tecnologías", entrañe probablemente un alto riesgo.[13] Haga ya el análisis previo y deje constancia del resultado. El considerando 9 del 2025/848 añade que las partes usuarias deben declarar si tienen intención de basarse en la identificación electrónica para cumplir un requisito del artículo 6(1) del RGPD; anótelo en su expediente de registro.[3]
Artículo 3a(3)Reglamento de Ejecución (UE) 2024/2977, introducido por el 2026/1731
"Las partes usuarias de carteras no conservarán el retrato a menos que su tratamiento sea necesario a efectos de identificación y autenticación de conformidad con el Derecho de la Unión en materia de protección de datos o cuando así lo disponga el Derecho de la Unión o nacional, de conformidad con el Derecho de la Unión en materia de protección de datos."
Establezca por defecto verificar y descartar el retrato, con una excepción por escrito cuando una ley exija conservarlo. Facilite una URL de política de privacidad por cada uso previsto, ya que los Estados miembros deben garantizar que usted la facilite.[4] Revise cada encargado del tratamiento conforme al artículo 28.[13]
12. Correspondencia con el artículo 22 del AMLR
El artículo 22(6)(b) admite la identificación electrónica de nivel sustancial o alto como medio de verificación.[10] Una cartera no aporta todo el conjunto de datos del artículo 22(1), como muestra esta correspondencia. Consulte el AMLR y la cartera EUDI para el análisis jurídico.
| AMLR art. 22(1)(a) | Atributo de PID | En el PID | Su control |
|---|---|---|---|
| Nombres y apellidos | family_name, given_name | Obligatorio | Tomar de la cartera |
| Lugar y fecha de nacimiento | birth_place, birth_date | Obligatorio | Comprobar formato y precisión |
| Nacionalidades | nationality | Obligatorio | Condición de refugiado o apátrida por otros medios |
| Número de identificación nacional | personal_administrative_number | Opcional | Recabar por otros medios si es necesario |
| Residencia habitual | resident_address | Opcional | Prever que no esté |
| Número de identificación fiscal, cuando exista | No está en el conjunto obligatorio | No | Pedirlo al cliente |
Atributos del anexo de 2024/2977, sustituido en julio de 2026, para personas físicas.[5][6][10]
Los proyectos de normas de la Anti-Money Laundering Authority (AMLA) aún no son ley. Indican que la eID "incluye las carteras europeas de identidad digital" y que los atributos que falten se obtienen "por otros medios de conformidad con el artículo 22(6)".[11] Integre esa rama en el flujo. Los titulares reales, la finalidad, el cribado y el seguimiento quedan fuera de la cartera.[10] Los planes basados en la imagen facial deben esperar: solo se incorpora al conjunto obligatorio a partir del 11 de agosto de 2028, y los Estados miembros pueden permitir que los usuarios la rechacen.[6]
13. Incidentes, pruebas, seguimiento y supervisión de proveedores
Redacte procedimientos operativos para eventos externos.
Revoca sus certificados
Procedimiento de respuesta: vía alternativa, corrección, recurso
Si su registro se suspende o se cancela.[3][12]
| Evento | Qué dicen los textos | Su procedimiento de respuesta |
|---|---|---|
| Se suspende su registro | Posible con o sin aviso previo; se le notifica en un plazo de 24 horas; se revocan los certificados[3] | Pasar a la vía alternativa, identificar la causa, utilizar las vías de recurso |
| Se suspende una solución de cartera | Se informa a las partes usuarias registradas en un plazo de 24 horas; se retira si no se corrige en tres meses[9] | Dejar de aceptarla, revisar las altas recientes |
| Su clave está comprometida | Puede solicitar la revocación; el estado se publica en un plazo de 24 horas[3] | Revocar, volver a emitir, revisar los registros |
| Violación de la seguridad de los datos personales | El responsable del tratamiento lo notifica a la autoridad sin dilación indebida y, de ser posible, en un plazo de 72 horas desde que tenga constancia, salvo que sea improbable que constituya un riesgo; los encargados del tratamiento lo notifican al responsable[13] | Proceso estándar del GDPR |
Pruebas y supervisión. La UE publica componentes de verificador de referencia de código abierto para pruebas tempranas.[16] Supervise los fallos de firma y de estado, la tasa de uso de la vía alternativa y las solicitudes frente al registro; añada pruebas negativas para credenciales revocadas y manipuladas.
Proveedores. Un intermediario se considera parte usuaria y «no almacenará datos sobre el contenido de la transacción».[1] El ARF, que es una guía, indica que el intermediario y la parte usuaria «deben acordar qué verificaciones llevará a cabo el intermediario», y que los intermediarios están obligados a suprimir los datos inmediatamente después de transmitirlos, por lo que las solicitudes de supresión siempre le llegan a usted.[12] Con arreglo al AMLR, los sujetos obligados notifican al supervisor antes de que comience la externalización y «siguen siendo plenamente responsables de cualquier acción, ya sea por acción u omisión, relacionada con las tareas externalizadas».[10] Con arreglo al Digital Operational Resilience Act (DORA), las entidades financieras «siguen siendo plenamente responsables» de sus obligaciones.[14] Fije por contrato las verificaciones acordadas, la conservación y los derechos de auditoría; nuestra guía de integración compara las opciones.
Matriz de controles: responsable, evidencia, fuente
«Buena práctica» indica controles que no se basan en ninguna norma.
| Control | Responsable | Evidencia | Fuente |
|---|---|---|---|
| Decisión de alcance fechada | Jurídico | Memorando firmado | Art. 5f[1] |
| Responsable de la política designado | Cumplimiento normativo | Política aprobada | Buena práctica |
| Inventario de usos previstos | Producto | Registro de atributos | Anexo I, 9-10[3] |
| Registro mantenido actualizado | Cumplimiento normativo | Registro de cambios, extracto del registro | Art. 5(3)[3] |
| Inventario de certificados por instancia | Seguridad | Inventario, alertas de caducidad | ARF 6.4.2[12] |
| Custodia y rotación de claves | Seguridad | Actas de la ceremonia de claves | Buena práctica |
| Bloqueo de solicitudes excesivas en las pruebas de versión | Ingeniería | Informe de pruebas | Art. 5b(3)[1] |
| Comprobación de firmas y anclas de confianza | Ingeniería | Registros de comprobación | Art. 5b(9)[1] |
| Política de revocación y vinculación al dispositivo | Seguridad | Política, registros de comprobación | ARF 6.6.3.7-9[12] |
| Regla para estado desconocido | Cumplimiento normativo | Análisis de riesgos | ARF 6.6.3.7[12] |
| Correspondencia de niveles de garantía | Cumplimiento normativo | Documento de correspondencia | Art. 5a(11)[1] |
| Reglas de autenticación reforzada | Fraude | Reglas, registros de decisiones | ARF 6.6.3.9[12] |
| Vía equivalente sin cartera | Producto | Revisión del recorrido y del precio | Art. 5a(15)[1] |
| Canales de supresión y de reclamación | Privacidad | Incidencias, tiempos de respuesta | Art. 5a(4)(d)[1] |
| Calendario de conservación | Privacidad | Calendario, registros de supresión | Art. 77[10] |
| Regla del retrato | Privacidad | Prueba de conservación por campo | Art. 3a[6] |
| Cribado de EIPD | Privacidad | EIPD o análisis previo firmados | Art. 35[13] |
| Mapa de atributos del Art. 22 | Cumplimiento | Procedimiento, muestras | Art. 22[10] |
| Manuales de respuesta a incidentes | Seguridad | Informes de simulacros | Art. 5[9] |
| Contrato con el intermediario | Compras | Contrato, informes de auditoría | Art. 5b(10)[1] |
Un plan de preparación para la cartera EUDI hasta diciembre de 2027
Las fechas en negrita proceden de los textos; el resto es nuestra sugerencia.
| Cuándo | Objetivo | Resultado |
|---|---|---|
| Noviembre de 2026 | Alcance y responsables | Memorando de alcance, responsable, lista de carencias |
| 24 de diciembre de 2026 | Se aplican las normas de registro; las carteras deben estar disponibles | Registro nacional y política de registro comprobados para cada Estado miembro de origen |
| De enero a marzo de 2027 | Diseño | Usos previstos, listas de atributos, análisis previo de la EIPD, vía elegida |
| De abril a junio de 2027 | Desarrollo y contratación | Pruebas de referencia, condiciones del proveedor, calendario de conservación |
| 10 de julio de 2027 | Se aplica el AMLR | Mapa del artículo 22 y procedimientos del artículo 9 operativos |
| De julio a septiembre de 2027 | Registro | Registro, certificados, páginas de privacidad, formación del equipo de soporte |
| De octubre a noviembre de 2027 | Demostrarlo | Piloto, simulacro de incidentes, auditoría interna |
| 24 de diciembre de 2027 | Fecha límite de aceptación | Aprobación para producción, supervisión en marcha |
Revisión a mitad del plan
Construya ya el flujo, las evidencias y la alternativa con identidades electrónicas (eID) nacionales y documentos, y después lea la guía de integración.
Qué hacer este mes: lista de comprobación de preparación para la cartera EUDI
- Redacte el memorando de alcance para el artículo 5f(2).
- Designe al responsable.
- Enumere todos los flujos que podrían aceptar una cartera.
- Redacte la lista mínima de atributos para cada flujo.
- Localice a su autoridad de registro y la política nacional de registro.
- Identifique los datos del artículo 22(1) que su vía de cartera no aportará.
- Inicie el análisis previo de la EIPD.
- Fije como opción por defecto para el retrato verificar y descartar.
- Compruebe que los canales de privacidad y de soporte están preparados para las solicitudes relacionadas con la cartera.
- Enumere los proveedores que tratarían datos de la cartera.
Cómo ayuda Didit a prepararse para la cartera EUDI
Didit le ofrece la vía sin cartera y el flujo de trabajo que la rodea. La aceptación de la cartera EUDI llegará próximamente. Consulte la página de la cartera EUDI, que lo expresa así: "Integre hoy y consérvelo cuando llegue la cartera."[17][23] No tenemos ningún estatus de registrado ni de aprobado con arreglo a estas normas, y las obligaciones de su empresa siguen siendo de su empresa.
Lo que aporta Didit
- Identidades electrónicas (eID) nacionales disponibles hoy: MitID, BankID Suecia, Finnish Trust Network, Smart-ID y Mobile-ID[24]
- Verificación de documentos con lectura del chip NFC, prueba de vida y cotejo facial
- Autenticación biométrica para usuarios recurrentes[21]
- Conservación de 1 mes a 10 años, y supresión a petición[18]
- Registros de auditoría y revisión de casos por cuatro ojos[19][20]
Lo que sigue siendo suyo
- Decisión de alcance y políticas
- Su registro y sus usos previstos
- Su apetito de riesgo y sus decisiones sobre clientes
- Obligaciones de responsable del tratamiento según el RGPD: Didit actúa como encargado del tratamiento[18]
- Contacto con el supervisor y notificaciones de externalización
Para la evaluación de proveedores, las garantías de Didit abarcan SOC 2 Tipo 1 y Tipo 2, ISO/IEC 27001 y la detección de ataques de presentación iBeta Nivel 1.[22] Para las obligaciones de prevención del blanqueo de capitales, consulte nuestra página sobre el AMLR, y la verificación con eID nacional para la vía que funciona ya. Los costes figuran en la página de precios.
Ponga primero en marcha su vía alternativa
Gestione eID nacionales y documentos en un único flujo de trabajo, con las evidencias que necesitan sus controles.
Puntos clave
- Prepararse para la cartera EUDI es un programa de controles: 13 ámbitos, cada uno con un responsable y evidencias.
- El registro es una medida de transparencia, no una aprobación, y pedir datos de más es un motivo expreso para suspenderlo o cancelarlo.
- La revocación y la vinculación al dispositivo son recomendaciones del ARF, así que debe decidirlas su política.
- Una cartera no aporta todo el conjunto de datos del artículo 22, y en la práctica una vía alternativa es obligatoria.
- El retrato tiene ahora su propia regla de conservación: por defecto, verificar y descartar.
Preguntas frecuentes
¿Qué políticas necesita una empresa antes de aceptar la cartera EUDI?
Como mínimo: una decisión de alcance, una política con un responsable designado, una lista de atributos por uso previsto, reglas de certificados y claves, reglas de comprobación de confianza y de verificación reforzada, una vía alternativa, reglas de conservación, un análisis previo de la EIPD, procedimientos de respuesta a incidentes y condiciones contractuales con proveedores.[1][3][13]
¿Todas las entidades reguladas tienen que aceptar la cartera EUDI antes del 24 de diciembre de 2027?
No. El artículo 5f(2) se aplica a las partes usuarias privadas obligadas por el Derecho de la Unión o nacional, o por contrato, a utilizar la autenticación reforzada de usuario para la identificación en línea, salvo las microempresas y pequeñas empresas, y solo a petición voluntaria del usuario. La fecha se calcula como 36 meses desde el 24 de diciembre de 2024. Las plataformas en línea de muy gran tamaño tienen una obligación distinta en virtud del artículo 5f(3).[1]
¿Necesitamos un certificado de acceso y también un certificado de registro?
Prevea ambos. Los certificados de acceso le autentican ante la cartera y son obligatorios para las partes registradas. Los certificados de registro recogen los usos previstos y los atributos que ha registrado. Desde el 2026/1730, los Estados miembros autorizarán al menos a un prestador y garantizarán su expedición automatizada. La obligación de la cartera de validar los certificados de registro se aplica a partir del 11 de agosto de 2028. Ese aplazamiento no afecta a los certificados de acceso.[3][4][6][7][12]
¿Basta el nivel de garantía alto para la diligencia debida con respecto al cliente en materia de prevención del blanqueo de capitales?
Cubre la verificación de identidad, no toda la diligencia debida. El artículo 22(6)(b) del AMLR admite la identidad electrónica (eID) con nivel de garantía sustancial o alto. Sigue necesitando los datos del artículo 22(1) que la PID no contiene, además de los titulares reales, el propósito, el cribado y el seguimiento. Los proyectos de normas de la AMLA, que todavía no son ley, indican que los atributos que falten se obtienen por otros medios.[10][11]
¿Podemos conservar la imagen facial de una presentación de la cartera?
Solo en casos limitados. El artículo 3a(3) del 2024/2977, introducido por el 2026/1731, prohíbe conservarla salvo que el tratamiento sea necesario para la identificación y la autenticación conforme al Derecho de la Unión en materia de protección de datos, o que lo prevea el Derecho de la Unión o nacional. Por defecto, verifique y descarte.[6]
¿Durante cuánto tiempo conservamos los datos de la cartera?
Los sujetos obligados conservan la información de diligencia debida con respecto al cliente, incluida la obtenida mediante medios de identificación electrónica, durante 5 años desde el final de la relación o desde la denegación, y después la suprimen, sin perjuicio de otras leyes. Fuera del ámbito de la prevención del blanqueo de capitales, se aplican los límites de conservación del RGPD según cada finalidad.[10][13]
¿Podemos recurrir a un intermediario, y quién sigue siendo responsable?
Sí, puede. Un intermediario se considera parte usuaria y no puede almacenar datos sobre el contenido de la transacción. Usted y el intermediario deben acordar qué comprobaciones realiza. Los sujetos obligados siguen siendo plenamente responsables de cualquier actuación relacionada con las tareas externalizadas y deben notificarlo al supervisor antes de que comience la externalización.[1][10][12]
¿Acepta Didit hoy la cartera EUDI?
No. La aceptación de la cartera EUDI llegará próximamente a Didit. MitID, BankID de Suecia, Finnish Trust Network, Smart-ID y Mobile-ID funcionan hoy, junto con la verificación de documentos.[17][23][24]
Fuentes
- Reglamento (UE) n.º 910/2014 (eIDAS), texto consolidado de 18 de octubre de 2024, EUR-Lex.
- Reglamento (UE) 2024/1183, EUR-Lex, Diario Oficial de 30 de abril de 2024.
- Reglamento de Ejecución (UE) 2025/848 de la Comisión, registro de las partes usuarias de carteras, EUR-Lex.
- Reglamento de Ejecución (UE) 2026/1730 de la Comisión, por el que se modifica el 2025/848, EUR-Lex, Diario Oficial de 22 de julio de 2026.
- Reglamento de Ejecución (UE) 2024/2977 de la Comisión, datos de identificación de la persona y declaraciones, EUR-Lex.
- Reglamento de Ejecución (UE) 2026/1731 de la Comisión, por el que se modifican el 2024/2977, el 2024/2979, el 2024/2980 y el 2024/2982, EUR-Lex, Diario Oficial de 22 de julio de 2026.
- Reglamento de Ejecución (UE) 2024/2982 de la Comisión, protocolos e interfaces, EUR-Lex.
- Reglamento de Ejecución (UE) 2025/846 de la Comisión, cotejo transfronterizo de la identidad, EUR-Lex.
- Reglamento de Ejecución (UE) 2025/847 de la Comisión, violaciones de la seguridad de las carteras, EUR-Lex.
- Reglamento (UE) 2024/1624 (AMLR), EUR-Lex, Diario Oficial de 19 de junio de 2024.
- Informe final, proyecto de normas técnicas de regulación en virtud del artículo 28(1) del AMLR, AMLA, proyecto, sin valor normativo.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Comisión Europea, 23 de julio de 2026.
- Reglamento (UE) 2016/679 (RGPD), EUR-Lex.
- Reglamento (UE) 2022/2554 (DORA), EUR-Lex.
- TechDispatch sobre carteras de identidad digital, Supervisor Europeo de Protección de Datos, 16 de diciembre de 2025.
- Repositorio del verificador de referencia de la UE, eu-digital-identity-wallet en GitHub.
- Carteras de identidad digital, documentación de Didit.
- Conservación y supresión de datos, documentación de Didit.
- Registros de auditoría, documentación de Didit.
- Revisión de 4 ojos, documentación de Didit.
- Autenticación biométrica, documentación de Didit.
- Seguridad y cumplimiento normativo, documentación de Didit.
- Página de soluciones para la cartera EUDI, Didit.
- Cumplimiento del AMLR, documentación de Didit.
Vea cómo encajan la vía documental y la vía de identidad electrónica (eID) nacional en la página de la cartera EUDI.
Empiece por la vía que puede usar hoy
Construya sobre las identidades electrónicas (eID) nacionales y los documentos mientras se despliegan las carteras.
Artículos relacionados
- Aceptación transfronteriza de la cartera EUDI: una sola integración en toda la UE
- Preparación para la cartera EUDI: políticas y controles para entidades reguladas
- Vinculación al titular en la cartera EUDI: qué prueba realmente una presentación
- Integración de la cartera EUDI: cómo elegir su vía (guía 2026)
- Verificación de identidad FINTRAC en 2026: métodos, normas y C-12
- Ley 25 de Quebec y biometría: guía de verificación de identidad (2026)