
Intégration du portefeuille EUDI : comment choisir votre voie (guide 2026)
Intégration du portefeuille EUDI : quatre voies comparées, ce qu'un intermédiaire peut ou non faire selon l'article 5b(10), le modèle de certificats depuis 2026/1730, les questions aux fournisseurs et ce qui vous reste.
En bref
Avant d'être un projet technique, l'intégration du portefeuille européen d'identité numérique (EUDI Wallet) est une décision : qui se présente face au portefeuille en tant que partie utilisatrice, vous ou un intermédiaire agissant pour votre compte.[1][6]
- Vous vous enregistrez toujours dans votre propre État membre et ne pouvez jamais demander plus que ce que vous avez enregistré.[1]
- Un intermédiaire est réputé être une partie utilisatrice et ne peut pas conserver de données sur le contenu de la transaction. Cela limite ce qu'un prestataire agissant dans ce rôle peut conserver pour vous.[1]
- Les entreprises privées soumises à une obligation d'authentification forte acceptent le portefeuille au plus tard le 24 décembre 2027 (notre calcul) ; les micro et petites entreprises sont exemptées.[1]
Le portefeuille européen d'identité numérique (EUDI Wallet) arrive à une véritable échéance cet hiver : chaque État membre doit en fournir un au plus tard le 24 décembre 2026, et les règles d'enregistrement applicables aux entreprises qui l'acceptent s'appliquent le même jour.[1][2] Pour la plupart des équipes, la question n'est plus « de quoi s'agit-il » mais « comment s'y connecter ».
Ce guide compare les quatre voies d'intégration du portefeuille EUDI, distingue ce que vous pouvez déléguer de ce qui reste à votre charge, et rattache chaque fonction à la règle qui la fonde. Il s'appuie sur le droit en vigueur et sur la version 3.0.0 de l'Architecture and Reference Framework (ARF), le cadre technique de référence, y compris les modifications de juillet 2026 concernant les intermédiaires.[3][6]
Si vous avez d'abord besoin des bases, lisez Partie utilisatrice du portefeuille EUDI : enregistrement, certificats et obligations et le guide vérificateur OpenID4VP ; pour le cadre juridique, eIDAS 2 expliqué.
Continuez à vérifier vos utilisateurs pendant que vous décidez
Didit gère dès aujourd'hui les eID nationales et les contrôles de documents dans un seul parcours, et l'acceptation du portefeuille EUDI arrive bientôt. Commencez gratuitement ou parlez-nous de votre base d'utilisateurs européens.
Ce qu'une intégration du portefeuille EUDI doit réellement faire
Il y a cinq tâches. Quelqu'un enregistre le service. Quelqu'un détient les clés qui prouvent qui fait la demande. Quelqu'un envoie la demande signée. Quelqu'un vérifie ce qui revient. Quelqu'un conserve l'enregistrement. Chaque voie les répartit différemment.
L'ARF appelle le système qui communique avec les portefeuilles une Relying Party Instance. Dans l'ARF, elle s'authentifie au moyen d'un certificat d'accès dont la clé privée « est stockée de manière sécurisée dans le matériel de la Relying Party Instance ».[6] Un second objet, le certificat d'enregistrement, indique une utilisation prévue et les attributs enregistrés pour celle-ci.[1][6] Une partie utilisatrice en insère un dans chaque demande de présentation, par valeur.[7]
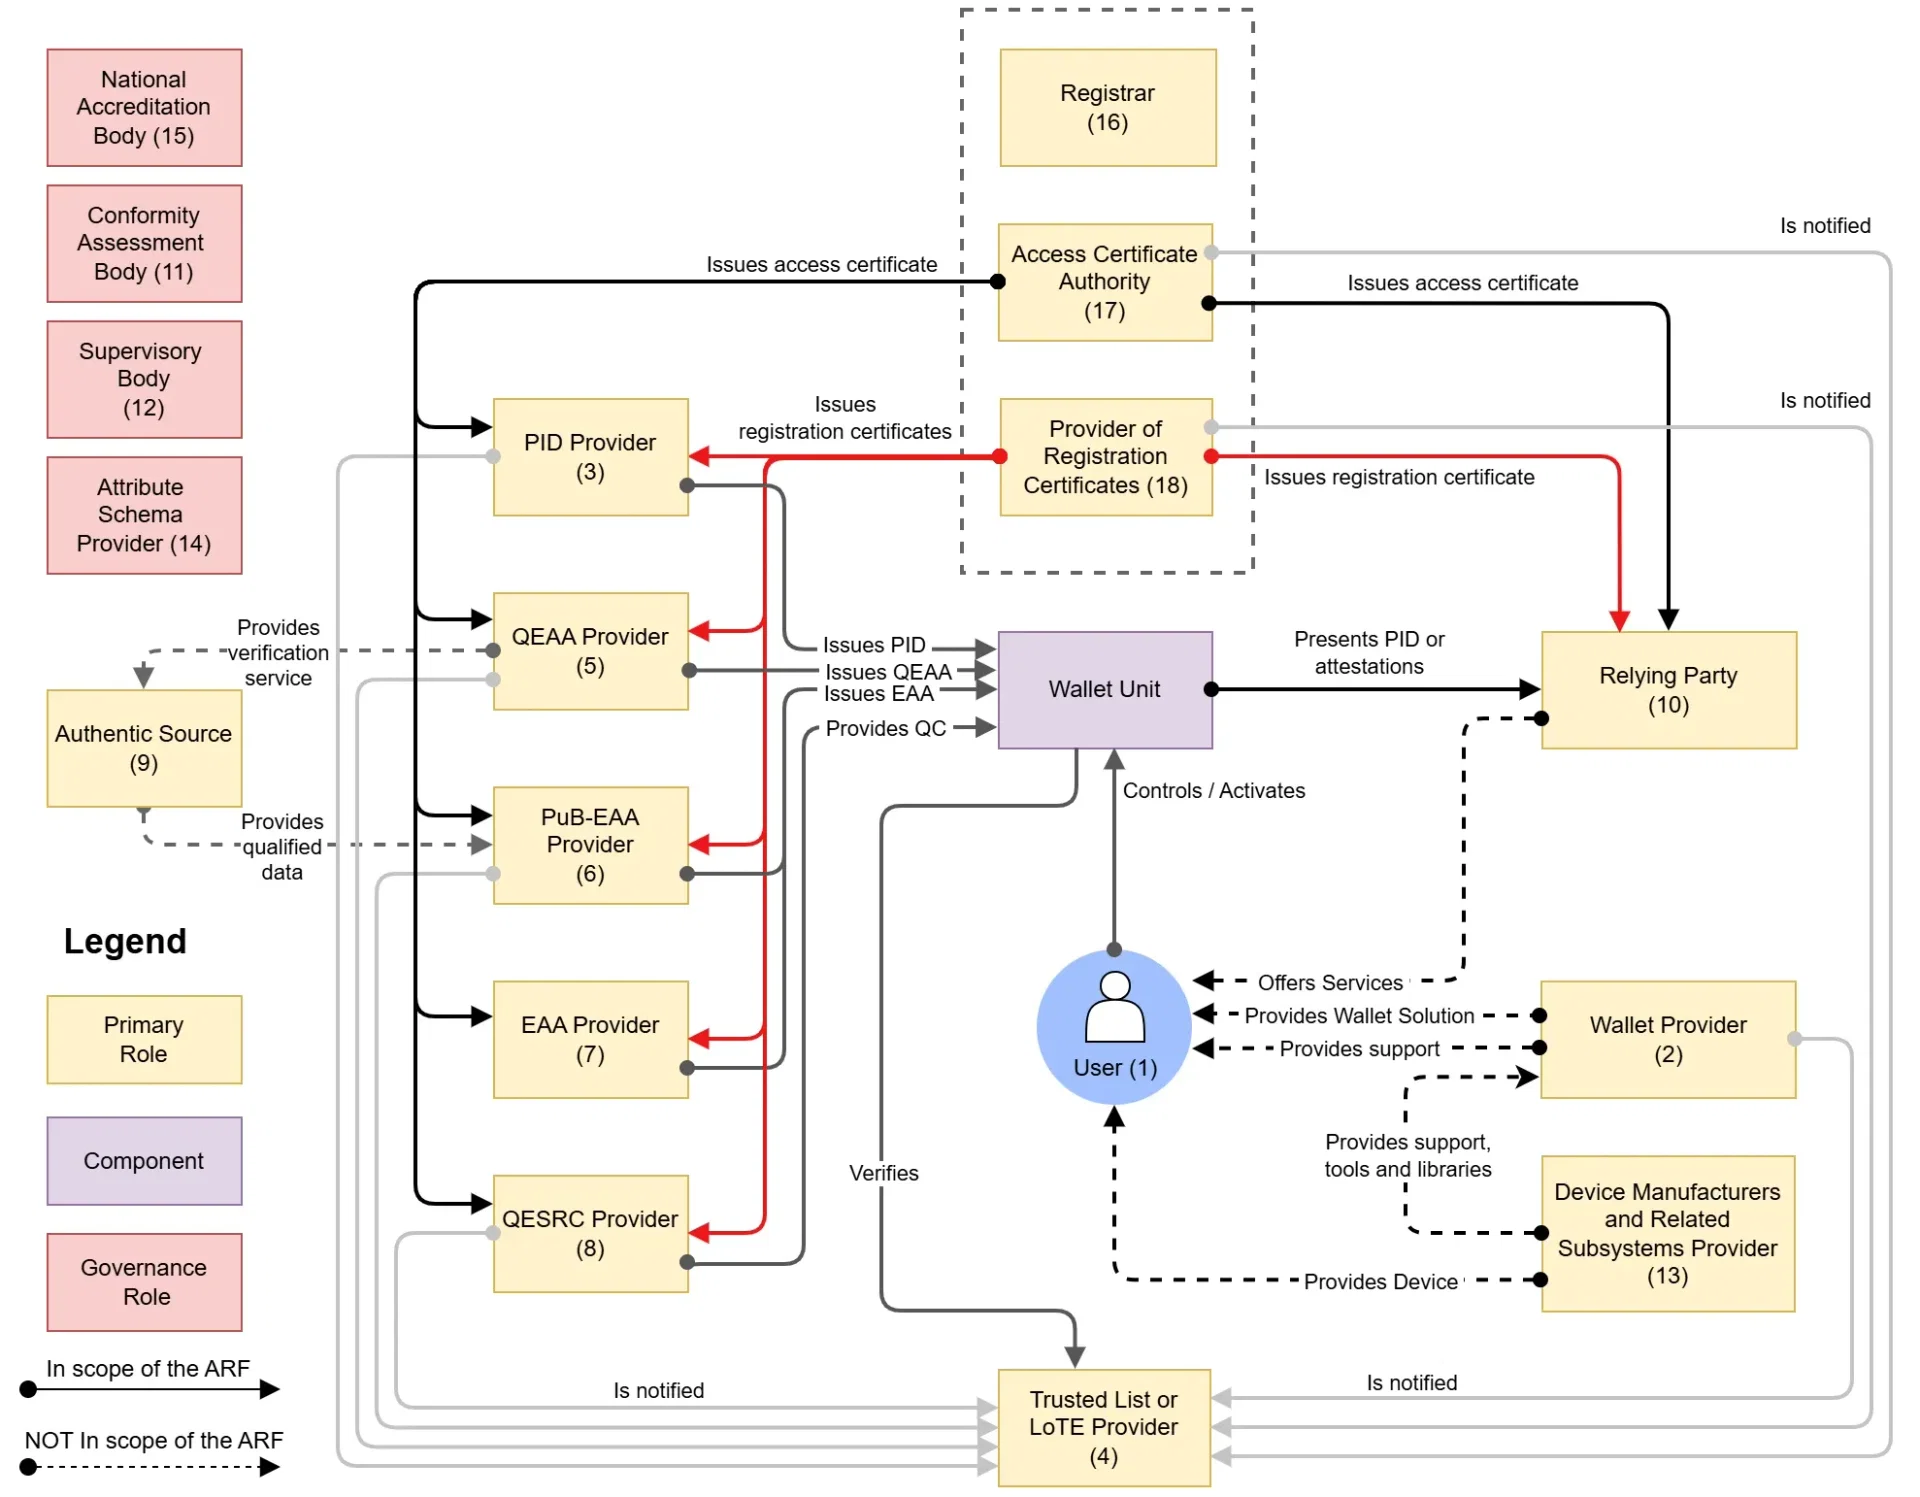
Place d'une partie utilisatrice dans l'écosystème. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0.

Deux changements intervenus en 2026 modifient la décision d'achat. Le règlement d'exécution (UE) 2026/1730 du 15 juillet 2026 a modifié les règles d'enregistrement. Les États membres doivent désormais habiliter au moins une autorité de certification à délivrer des certificats d'enregistrement, et la délivrance doit être automatisée.[3] Il a aussi ajouté le point 16 de l'annexe I, le lien vers la partie utilisatrice qu'un intermédiaire sert, que le certificat d'accès doit contenir en vertu de l'annexe II.[3]
Les dates qui fixent votre plan
- 11 août 2026Règles modifiées2026/1730 en vigueur, selon notre calcul : 20 jours après sa publication du 22 juillet.
- 24 décembre 2026Portefeuilles dusLes règles d'enregistrement de 2025/848 s'appliquent.
- 10 juillet 2027Application de l'AMLRLes règles d'externalisation et de conservation des enregistrements s'appliquent à la plupart des entités assujetties.
- 24 décembre 2027AcceptationParties utilisatrices privées de l'art. 5f(2) (notre calcul).
- 11 août 2028Contrôle des certificatsLes portefeuilles doivent authentifier et valider les certificats d'enregistrement.
Dates tirées du règlement (UE) n° 910/2014, de 2025/848, 2026/1730, 2026/1731 et de l'AMLR. Le 24 décembre 2027 résulte de notre calcul : 36 mois après l'entrée en vigueur des actes d'exécution (publiés le 4 décembre 2024, en vigueur 20 jours plus tard).[1][2][3][4][5][9]
Le déclencheur juridique se trouve à l'article 5f(2). Il vise les parties utilisatrices privées tenues par la loi ou par contrat d'utiliser une authentification forte de l'utilisateur pour l'identification en ligne, dans des domaines qui incluent la banque, l'énergie et la santé, et il s'applique « uniquement à la demande volontaire de l'utilisateur ».[1] Les très grandes plateformes en ligne ont une obligation distincte au titre de l'article 5f(3), sans date distincte dans le texte.[1] Pour le calendrier complet, consultez toutes les échéances du portefeuille EUDI.
Les quatre voies d'intégration du portefeuille EUDI
Le tableau classe les voies selon qui communique avec le portefeuille, et dans quel rôle juridique. L'effort et le contrôle relèvent de notre évaluation, pas d'un critère juridique.
| Voie | Qui fait face au portefeuille | Certificats | Contrôle | Effort | Profil adapté |
|---|---|---|---|---|---|
| Construire votre propre vérificateur | Vous, en tant que partie utilisatrice | Vous détenez les certificats d'accès et d'enregistrement | Le plus élevé | Le plus élevé : clés, listes de confiance, tests de portefeuille | Banques et grandes plateformes dotées d'équipes d'ingénierie sécurité |
| Intermédiaire de partie utilisatrice | L'intermédiaire, pour votre compte | Il détient les certificats d'accès ; les certificats d'enregistrement sont à votre nom | Moyen : fixé par contrat | Faible sur le protocole, nouvelle surveillance d'un prestataire | Entreprises qui veulent uniquement le portefeuille |
| Plateforme d'identité ou d'orchestration | Dépend du produit : demandez quel rôle s'applique | En général comme pour un intermédiaire sur le volet portefeuille | Moyen, sur plusieurs méthodes | Le plus faible au lancement, la dépendance la plus forte | Entreprises qui ont besoin des parcours portefeuille, eID et document dans un seul flux |
| Outils de fournisseur de portefeuille ou de service de confiance | Cela dépend : un outil est un produit, pas un rôle | Variable | Variable selon l'usage | Dépend du cas d'usage | Signatures, émission d'attestations, un besoin parallèle à la vérification |
Option 1 : construire votre propre vérificateur
Vous exploitez l'instance de partie utilisatrice (Relying Party Instance). La Commission européenne publie une implémentation de référence avec des guides pour construire un vérificateur à distance et un vérificateur de proximité, et son point de terminaison de vérification est sous licence Apache 2.0.[14][15] Il vous reste à gérer les clés conservées dans du matériel, un certificat pour chaque instance et chaque service, le téléchargement des listes de confiance et les mises à niveau lorsque les spécifications évoluent.[6][7]
Elle convient aux gros volumes de portefeuille, ou à une équipe risques qui refuse qu'un tiers voie les attributs présentés.
Option 2 : un intermédiaire de partie utilisatrice
L'article 5b(10) donne à ce modèle sa forme juridique ; l'ARF précise le reste : un intermédiaire est une « catégorie particulière de partie utilisatrice » qui exécute les tâches de la partie utilisatrice pour son compte, et le client « n'aura pas besoin d'un certificat d'accès ».[6] Vous devez tout de même vous enregistrer, car l'intermédiaire doit veiller à ce que chaque client soit enregistré dans l'État membre où il est établi.[7]
Voie 3 : une plateforme d'identité ou d'orchestration
« Plateforme » est un terme commercial, absent de l'article 5b(10). Côté portefeuille, une plateforme est soit un intermédiaire, avec toutes les limites que cela implique, soit l'hébergeur de votre propre instance. Son intérêt est de faire passer plusieurs méthodes par une seule intégration. Le risque est de supposer que ce qu'une plateforme fait pour les documents, comme conserver des preuves pendant des années, vaut aussi pour les portefeuilles. Ce n'est peut-être pas le cas.
Une question ouverte
Un fournisseur qui se contente d'héberger votre instance, sous votre propre certificat d'accès, est-il un intermédiaire ? La définition de l'ARF, une personne « interagissant avec des unités de portefeuille pour leur compte », se lit de manière large, et nous n'avons trouvé aucun texte qui tranche la question.[6] Posez la question à votre conseil et à votre registraire avant de signer.
Voie 4 : outils de fournisseurs de portefeuille ou de services de confiance
Les fournisseurs de portefeuille et les prestataires de services de confiance vendent aussi des logiciels, utiles lorsque vous avez besoin de signatures qualifiées ou souhaitez délivrer des attestations. Les règles d'enregistrement listent ces activités comme des droits distincts, tels que QEAA_Provider et QCert_for_ESig_Provider, à côté de Service_Provider pour une entreprise ordinaire.[2] Si l'outil communique avec les portefeuilles pour votre compte, confrontez-le aux règles applicables aux intermédiaires.
Ce qui reste à votre charge et ce que vous pouvez déléguer
Article 5b(10)Règlement (UE) n° 910/2014
« Les intermédiaires agissant pour le compte de parties utilisatrices sont réputés être des parties utilisatrices et ne stockent pas de données sur le contenu de la transaction. »
Source : EUR-Lex, texte consolidé[1]
Être « réputé » partie utilisatrice ne fait pas disparaître vos propres obligations. L'article 5b(9) rend les parties utilisatrices responsables de l'exécution de la procédure d'authentification et de validation des données d'identification personnelle et des attestations qu'elles demandent.[1] L'ARF laisse la répartition au contrat : « l'intermédiaire et toute partie utilisatrice recourant à ses services doivent convenir des vérifications que l'intermédiaire effectuera ».[6] Le registraire peut demander une preuve de la relation, comme un contrat signé ou un mandat.[6]
| Tâche | Un fournisseur peut-il s'en charger | Règle |
|---|---|---|
| Définir l'utilisation prévue et les données | Non : c'est votre décision | Art. 5b(2)(c), 5b(3)[1] |
| Être enregistré dans votre État membre | Les formalités oui, si le registraire l'autorise ; l'inscription reste la vôtre | Art. 5b(1)[1], RPI_03[7] |
| Tenir l'inscription à jour | Peut aider ; l'obligation reste la vôtre | Art. 5b(6)[1] |
| Détenir les certificats d'accès et envoyer les demandes | Oui, en tant qu'intermédiaire | ARF §6.6.5[6] |
| Vérifier l'authenticité, la révocation, le lien avec l'appareil et avec l'utilisateur | Oui, si convenu | RPI_09[7] |
| Choisir le certificat d'enregistrement pour chaque demande | Vous l'indiquez | RPI_05[7] |
| Répondre aux demandes de suppression des utilisateurs | Appui uniquement ; votre contact figure dans votre certificat d'enregistrement, et les portefeuilles vous adressent les demandes d'effacement | RPRC_11[7], 2024/2982 art. 6[4] |
| Décider du profil de risque et de la relation | Non pour les entités assujetties à l'AMLR, sauf une dérogation pour les fonds | AMLR art. 18(3), 18(7)[9] |
Les entreprises réglementées ont trois couches supplémentaires. Le règlement relatif à la lutte contre le blanchiment de capitaux (AMLR) permet aux entités assujetties d'externaliser des tâches, mais elles doivent d'abord en informer le superviseur et restent « pleinement responsables ».[9] Le règlement sur la résilience opérationnelle numérique maintient les entités financières « pleinement responsables » dans le cadre des contrats de TIC.[11] Le règlement général sur la protection des données (GDPR) exige des sous-traitants présentant des garanties suffisantes.[10] Aucun texte que nous avons lu ne précise si un intermédiaire est un sous-traitant ou un responsable du traitement. Consignez donc votre analyse dans le contrat.
Comment fonctionne un intermédiaire, et pourquoi le nombre de certificats compte
Compare les deux identifiants
Affiche votre nom à l'utilisateur
Effectue les contrôles convenus
Supprime la présentation
Une présentation via un intermédiaire, simplifiée d'après l'ARF §6.6.5 et le Topic 52.[6][7]
Premièrement, l'utilisateur voit votre nom commercial, pas celui du prestataire, mais le portefeuille journalise l'intermédiaire, de sorte qu'un utilisateur peut le retrouver plus tard.[6] Deuxièmement, le portefeuille compare les identifiants du certificat d'enregistrement avec ceux du certificat d'accès, et le traitement d'une non-concordance peut arrêter la transaction.[6] Troisièmement, l'interface entre vous et l'intermédiaire sort du champ de l'ARF, et l'ARF n'exige pas de chiffrement de bout en bout des attributs. Le prestataire peut donc très bien voir chaque attribut.[6]
Le calcul de l'ARF est l'essentiel. Le règlement d'exécution 2026/1730 ajoute aux données d'enregistrement le lien avec la partie utilisatrice servie, et dans l'ARF v3.0.0 le certificat d'accès porte cette association à la partie utilisatrice servie. Un intermédiaire « reçoit un ensemble distinct de certificats d'accès pour chacune des parties utilisatrices pour lesquelles il intervient ».[3][6] Un prestataire qui décrivait un modèle de certificat partagé avant juillet 2026 doit vous présenter sa nouvelle conception. L'échelle concentre le risque : si l'autorité de certification des certificats d'accès de votre intermédiaire est suspendue, ses certificats sont révoqués, et vous ne pouvez plus demander d'attributs « même si son enregistrement reste valide ».[7] Vous devriez passer à un autre intermédiaire ou attendre. Un plan de sortie est donc un contrôle opérationnel.
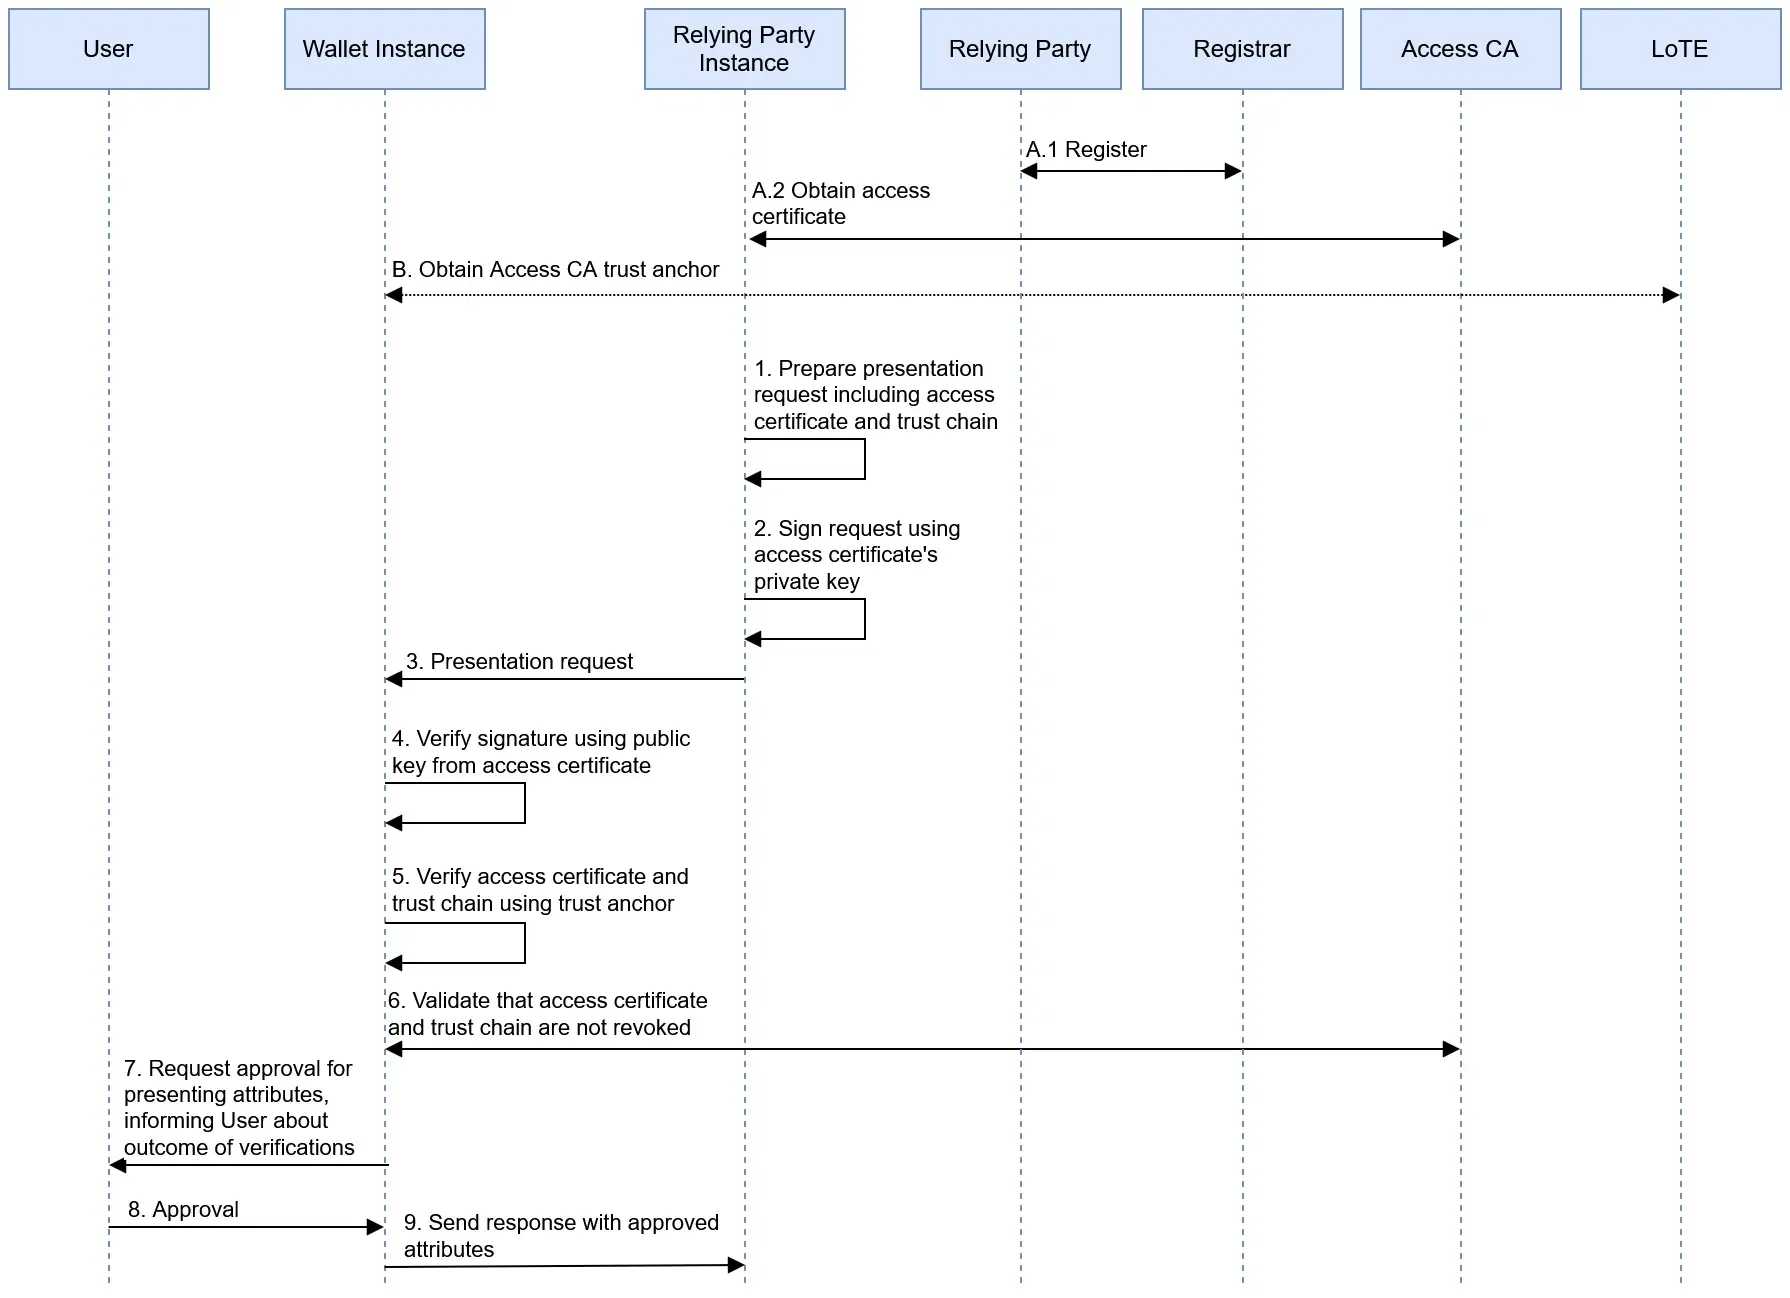
Authentification de la partie utilisatrice, l'étape que chaque voie doit exécuter. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0.

Le problème de la preuve : supprimer ou conserver
Règles qui imposent la suppression
Intermédiaire et vérificateur
- Aucune donnée conservée sur le contenu des transactions (article 5b(10))
- Supprimer « complètement et immédiatement » après la transmission (RPI_10)
- Supprimer les valeurs de signature, les sels, les hachages et les horodatages dès qu'ils ne sont plus nécessaires (OIA_16)
Règlement et annexe 2 de l'ARF[1][7]
Les règles qui imposent de conserver
Entité assujettie
- Conserver les informations obtenues au moyen d'identification électronique (article 77(1)(a))
- Les conserver pendant 5 ans
- Démontrer à l'autorité de surveillance que les tâches externalisées atténuent vos risques (article 18(2))
AMLR, à partir du 10 juillet 2027[9]
OIA_16 impose à une instance de partie utilisatrice de supprimer tous les éléments uniques, une liste qui inclut la signature du fournisseur d'attestation, et de ne pas les communiquer « à la partie utilisatrice ni à aucune autre partie ».[7] Une promesse de conserver la réponse signée du portefeuille comme piste d'audit doit donc être vérifiée, quel que soit le fournisseur qui la fait. L'ARF est un cadre, pas un acte juridique, et il ne définit pas « plus nécessaire » au regard d'une obligation de conservation de cinq ans. Interrogez votre conseil juridique et, si vous êtes réglementé, votre autorité de surveillance.
Voici l'architecture que nous suggérons, à valider, et non une règle.
| Donnée | Détenue par | Fondement |
|---|---|---|
| Attributs nécessaires à la vigilance | Vous, dans votre système | AMLR article 77[9] |
| Journal de vérification : heure, méthode, contrôles effectués, résultat, certificat utilisé | Vous, sans les éléments uniques | AMLR article 18(2), notre suggestion[9] |
| Portrait, s'il est demandé | Non conservé, sauf si nécessaire ou prévu par la loi | Annexe 2 de l'ARF[7] |
| Signature, sels, hachages | Votre question juridique ouverte | OIA_16[7] |
| Contenu des transactions chez l'intermédiaire | Personne : supprimé immédiatement | Article 5b(10)[1], RPI_10[7] |
Les capacités qu'un fournisseur doit démontrer, et la règle derrière chacune
Utilisez ce tableau comme annexe technique d'un appel d'offres, ou pour votre propre développement.
| Étape | Capacité | Règle ou norme |
|---|---|---|
| Mise en place | Données d'enregistrement, y compris le lien avec l'intermédiaire | 2025/848 Annexe I points 14 à 16[2][3]; TS5 usesIntermediaries[8] |
| Mise en place | Certificats d'accès par instance, service et client, clés conservées sur support matériel | ARF §3.11.3[6]; ETSI TS 119 411-8 via 2026/1730[3] |
| Mise en place | Ancres de confiance issues des listes de confiance et des listes d'entités de confiance, mises à jour | OIA_12, OIA_15a[7] |
| Demande | Blocage strict de tout attribut hors de l'usage enregistré | Article 5b(3)[1]; 2025/848 Article 9(2)(c)[2] |
| Demande | Le certificat d'enregistrement correspondant à l'usage en cours, transmis par valeur, dans chaque demande | RPRC_19[7] |
| Demande | Recommandé : les deux profils de protocole, OpenID4VC-HAIP et ISO/IEC mdoc | 2026/1731 annexe au 2024/2982[5] |
| Vérification | Signature de l'émetteur, par type d'attestation | OIA_12 à OIA_15[7] |
| Vérification | Contrôle de révocation, avec une politique écrite lorsque le statut est inconnu | VCR_13, VCR_14[7] |
| Vérification | Liaison à l'appareil et méthode de liaison à l'utilisateur retenue | OIA_17, ARF §6.6.3.9[6][7] |
| Après | Suppression des éléments uniques | OIA_16[7] |
| Après | Demandes d'effacement et coordonnées de votre autorité de protection des données | RPRC_11, RPRC_12[7] ; 2024/2982 art. 6, 7[4] |
| Garantir | Résultats de tests publiés | Auto-certification de l'OpenID Foundation[12] |
L'OpenID Foundation a ouvert ses tests de conformité OpenID for Verifiable Presentations (OpenID4VP) à l'auto-certification le 7 août 2026, et les vérificateurs peuvent les exécuter gratuitement. La publication d'une auto-certification est payante.[12] Le Functional Conformance Assessment Framework de la Commission est encore « en cours de développement actif », et son premier système testé est la Wallet Solution. N'en attendez donc pas encore de label pour les parties utilisatrices.[13] Côté formats, une attestation de données d'identification personnelle (PID) doit être délivrée à la fois en mdoc et en SD-JWT VC, mais vérifiez les autres attestations une par une. Notre comparaison des formats explique la différence.[7]
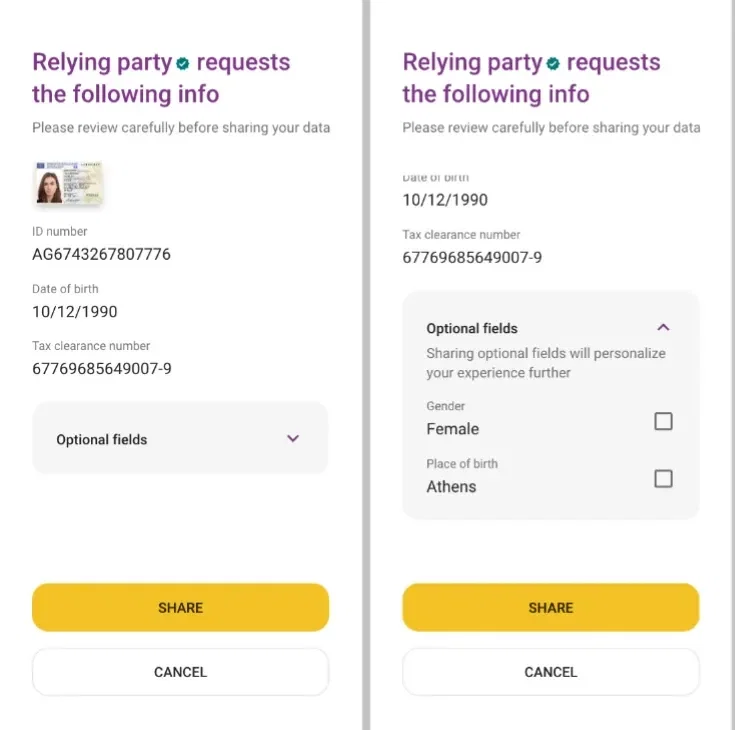
Écrans d'illustration issus d'un guide de conception, et non d'un portefeuille national : ce que l'utilisateur vérifie avant de partager. Adapté (recadré) de EUDI Wallet Architecture and Reference Framework, Annex 5, Commission européenne, CC BY 4.0.[16]

Orientation avec et sans portefeuille
L'article 5a(15) dispose que l'utilisation du portefeuille « est volontaire » et qu'« il reste possible d'accéder aux services publics et privés par d'autres moyens d'identification et d'authentification existants ».[1] Le portefeuille ne peut donc jamais être votre seule porte d'entrée. L'article 22(6) de l'AMLR admet de même les documents d'identité ou l'identification électronique au niveau substantiel ou élevé.[9]
1Proposer les méthodes disponibles pour ce pays
L'utilisateur choisit. Une demande via le portefeuille ne démarre qu'à la demande de l'utilisateur.
La présentation via le portefeuille réussit et passe vos contrôles
Continuer
Complétez ce que le portefeuille ne vous fournit pas.
Appliquer votre politique
L'analyse de risque écrite décide de l'acceptation ou du refus.
Réorienter
eID nationale, puis document avec détection du vivant.
2Filtrer, évaluer le risque, décider
Le même dossier, quelle que soit la méthode utilisée.
Une conception de l'orientation qui garde toutes les portes ouvertes. VCR_14 régit le parcours à statut inconnu.[1][7]
Le portrait ne peut devenir une donnée PID obligatoire qu'à partir du 11 août 2028, et les États membres peuvent permettre aux utilisateurs de le refuser. Une conception qui repose sur la comparaison faciale avec le portefeuille ne fonctionnera donc pas toujours.[5] Notre article sur le lien avec le titulaire explique quand un portefeuille suffit seul et quand ajouter la détection du vivant. Les différences nationales de champs et d'identifiants sont traitées dans accepter plus de 27 portefeuilles nationaux, et l'état du déploiement figure dans le suivi par pays. Pour l'entrée en relation réglementée, lisez l'AMLR et le portefeuille EUDI.
Concevez le routeur avant l'arrivée du portefeuille
Vous pouvez construire ce parcours dès maintenant avec les méthodes existantes. La vérification d'identité avec Didit couvre la capture du document, la lecture de la puce NFC, la détection du vivant et la comparaison faciale, avec des branches par pays et par résultat.[18][19]
Choisir une voie selon le type d'entreprise
Art. 5f(2) : vous devez utiliser une authentification forte de l'utilisateur et vous n'êtes pas une micro ou petite entreprise
Obligation d'acceptation
Prévoyez d'être opérationnel au 24 décembre 2027.
Facultatif
Sauf si l'Art. 5f(3) s'applique à vous en tant que très grande plateforme en ligne. L'enregistrement s'applique si vous acceptez.
Vous pouvez gérer vous-même la garde des clés, les listes de confiance et les tests de portefeuilles
Développer
Ou gardez le développement interne comme porte de sortie face à un fournisseur.
Recourir à un fournisseur
Un intermédiaire seul, ou une plateforme si vous avez aussi besoin d'autres méthodes.
Un point de départ : votre conseil juridique et vos volumes décident.[1]
| Vous êtes | Voie de départ | Points de vigilance |
|---|---|---|
| Banque ou établissement de paiement | Développer, ou intermédiaire avec une option de développement | AMLR Art. 18 et le Digital Operational Resilience Act[9][11] |
| Fintech ou entreprise crypto | Plateforme ou intermédiaire | Vérifiez si l'Art. 5f(2) s'applique ; conservation[1][9] |
| Très grande plateforme en ligne | Développer ou intermédiaire | Article 5f(3), données minimales[1] |
| Service soumis à une vérification d'âge ou petite entreprise | Le prestataire, si vous choisissez d'accepter | Ne demander que le nécessaire ; pas de refus des pseudonymes lorsque l'identification n'est pas requise[1] |
| Groupe présent dans plusieurs États membres | Une seule conception, plusieurs enregistrements | Chaque entité s'enregistre là où elle est établie[1] |
| Entreprise sans établissement dans l'UE | Prendre d'abord conseil | Les textes que nous avons lus ne décrivent aucune voie ; l'Article 5b(1) se rattache à l'établissement[1] |
Ce qu'il faut demander par écrit à un prestataire
Les règles relatives au registre s'appliquent à partir du 24 décembre 2026 : demandez donc l'inscription au registre qui fonde toute affirmation de service enregistré.[2]
| Sujet | À obtenir par écrit | Signal d'alerte |
|---|---|---|
| Rôle juridique | Son rôle sur le volet portefeuille, auprès de quel organisme d'enregistrement il s'enregistre, et quand | « Nous sommes une plateforme, cela ne s'applique pas » |
| Votre enregistrement | Qui dépose, avec quel mandat, et qui le met à jour | L'inscription serait au nom du prestataire |
| Certificats | Le modèle par client depuis 2026/1730 | Un seul certificat partagé pour tous les clients |
| Autorité de certification | Quelles autorités il utilise, et le plan si l'une d'elles est suspendue | Pas de seconde source, pas de sortie |
| Contrôles effectués | Une liste : authenticité, révocation, liaison à l'appareil et à l'utilisateur | « Nous vérifions le portefeuille » |
| Visibilité des données | S'il voit les attributs en clair | Pas de réponse |
| Suppression | Comment la suppression est effectuée et démontrée après transmission | Présentations conservées « pour votre audit » |
| Vos enregistrements | Ce qui arrive dans votre système, et sous quelle forme | Des preuves uniquement dans son portail |
| Limites de périmètre | Un blocage technique des attributs non enregistrés | Une promesse de configuration soignée |
| Tests | Des résultats publiés, et des portefeuilles testés par nom et par version | « Compatible avec tous les portefeuilles » |
| Sortie | Passer à un autre intermédiaire sans nouvel impact pour les utilisateurs | Un enregistrement lié au fournisseur |
Ce qu'il faut faire ce mois-ci
- Confirmez par écrit si l'article 5f(2) ou 5f(3) s'applique à chaque entité juridique.[1]
- Listez chaque cas d'usage avec le minimum d'attributs dont il a besoin.
- Identifiez votre organisme d'enregistrement et sa politique nationale d'enregistrement.[2]
- Interrogez votre conseil juridique sur OIA_16 au regard de vos obligations de conservation.[7][9]
- Rédigez la politique applicable à un statut de révocation inconnu.[7]
- Préparez la notification à l'autorité de surveillance si une entité assujettie compte externaliser.[9]
- Construisez le parcours de repli avec les méthodes dont vous disposez aujourd'hui.
Notre article complémentaire sur les politiques et contrôles du portefeuille EUDI transforme ces étapes en matrice de contrôles, avec des responsables et des preuves.
Comment Didit facilite l'intégration du portefeuille EUDI
L'acceptation du portefeuille EUDI arrive bientôt, sans date ni prix pour l'instant.[17] Découvrez notre approche sur la page de la solution portefeuille EUDI, dont la formule est « Intégrez dès aujourd'hui, et conservez-le quand le portefeuille arrivera ».
Ce qui existe aujourd'hui, c'est le reste du parcours décrit dans ce guide. Didit fait fonctionner MitID, BankID Sweden, Finnish Trust Network, Smart-ID et Mobile-ID en complément de la capture de documents, avec un repli documentaire configuré.[18] Voir vérification eID. Les workflows se ramifient selon le pays et le résultat, les webhooks sont signés et la durée de conservation est configurable de 1 mois à 10 ans.[19][20][21] Didit agit en tant que sous-traitant et vous restez le responsable du traitement.[22] Didit dispose de rapports SOC 2 Type 1 et Type 2, de la certification ISO/IEC 27001:2022 et de tests iBeta Level 1 de détection des attaques par présentation.[23] Pour les prix, consultez la page tarifs.
Ce que fournit Didit
- eID nationales et contrôles documentaires dans un seul workflow
- Branches de routage et repli sur document
- Webhooks signés et conservation configurable
Ce qui reste chez vous
- Votre enregistrement en tant que partie utilisatrice et vos utilisations prévues
- L'évaluation des risques, les politiques et la décision client
- Vos décisions de conservation et votre analyse juridique
Construisez votre routage avant l'arrivée du portefeuille
Commencez par les eID nationales et les documents dans un seul workflow.
Points clés
- Le vrai choix porte sur qui fait face au portefeuille en tant que partie utilisatrice : vous ou un intermédiaire.
- En vertu de l'article 5b(10), un intermédiaire est réputé être une partie utilisatrice et ne peut pas stocker de données sur le contenu de la transaction.
- Le 2026/1730 inscrit le client servi dans le certificat d'accès. L'ARF v3.0.0 attribue à un intermédiaire un jeu distinct pour chaque client.
- Les règles de suppression et les obligations de conservation se heurtent : tranchez OIA_16 et AMLR art. 77 avec votre conseil.
- L'article 5a(15) laisse d'autres moyens ouverts, alors concevez d'abord le routage.
Questions fréquentes
Qu'est-ce qu'une plateforme d'intégration du portefeuille européen d'identité numérique (EUDI Wallet) ?
C'est un service qui connecte votre application aux portefeuilles EUDI, souvent à côté d'autres méthodes d'identification. Le terme n'a pas de portée juridique. Sur le volet portefeuille, le fournisseur est soit un intermédiaire, soit l'hébergeur de votre propre instance. Demandez donc quel rôle s'applique.[1][6]
Comment intégrer le portefeuille EUDI à mon service ?
Enregistrez-vous dans votre État membre, définissez chaque utilisation prévue et ses attributs, puis choisissez une voie : votre propre vérificateur, un intermédiaire, une plateforme ou un outillage spécialisé. Les demandes sont signées avec un certificat d'accès et comportent un certificat d'enregistrement.[2][7]
Qu'est-ce qu'un intermédiaire de partie utilisatrice ?
C'est une personne ou une entreprise qui interagit avec les portefeuilles pour le compte de parties utilisatrices. L'article 5b(10) la répute partie utilisatrice et lui interdit de stocker des données sur le contenu de la transaction.[1][6]
Dois-je quand même m'enregistrer si je passe par un intermédiaire ?
Oui. L'ARF exige que l'intermédiaire veille à ce que chaque client soit enregistré dans l'État membre où il est établi. L'organisme d'enregistrement décide des modalités et peut laisser l'intermédiaire effectuer le dépôt sur preuve de la relation.[6][7]
Mon fournisseur peut-il conserver la réponse signée du portefeuille comme preuve ?
Considérez-la comme une question ouverte. Un intermédiaire ne peut pas stocker le contenu de la transaction, et l'exigence OIA_16 de l'ARF impose aux vérificateurs de supprimer les valeurs de signature dès qu'elles ne sont plus nécessaires. Les entreprises réglementées devraient trancher ce point au regard de l'article 77 de l'AMLR avec leur conseil.[1][7][9]
Quand les entreprises privées doivent-elles accepter le portefeuille EUDI ?
D'ici le 24 décembre 2027 selon notre calcul des 36 mois, si la loi ou un contrat les oblige à recourir à une authentification forte de l'utilisateur pour l'identification en ligne. Les microentreprises et les petites entreprises sont exemptées, et l'acceptation ne s'applique qu'à la demande volontaire de l'utilisateur.[1]
Le portefeuille européen d'identité numérique (EUDI Wallet) peut-il remplacer la vérification des documents ?
Pour un client donné, un portefeuille qui remplit les conditions peut remplacer la vérification du document, mais pas comme seule voie : l'utilisation du portefeuille est facultative et d'autres moyens doivent rester disponibles en vertu de l'article 5a(15). L'AMLR admet les documents d'identité à côté de l'identification électronique. Prévoyez donc les deux.[1][9]
Didit accepte-t-il les portefeuilles EUDI aujourd'hui ?
Non. L'acceptation des portefeuilles EUDI arrive bientôt, sans date ni prix pour l'instant. Aujourd'hui, Didit gère les eID nationales et les vérifications de documents dans un seul workflow.[17][18]
Sources
- Règlement (UE) n° 910/2014, texte consolidé du 18 octobre 2024, EUR-Lex.
- Règlement d'exécution (UE) 2025/848 de la Commission, enregistrement des parties utilisatrices de portefeuilles, EUR-Lex.
- Règlement d'exécution (UE) 2026/1730 de la Commission du 15 juillet 2026, EUR-Lex.
- Règlement d'exécution (UE) 2024/2982 de la Commission, protocoles et interfaces, EUR-Lex.
- Règlement d'exécution (UE) 2026/1731 de la Commission du 15 juillet 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Commission européenne, juillet 2026.
- ARF v3.0.0, annexe 2, exigences de haut niveau par thème, Commission européenne.
- Spécification technique 5, formats et API d'enregistrement des parties utilisatrices, Commission européenne.
- Règlement (UE) 2024/1624 (AMLR), EUR-Lex.
- Règlement (UE) 2016/679 (RGPD), EUR-Lex.
- Règlement (UE) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- OpenID4VP and OpenID4VCI conformance tests are complete and open for self-certification, OpenID Foundation, 7 août 2026.
- Functional Conformance Assessment Framework, projet EUDI Wallet.
- Documentation de l'implémentation de référence de l'EUDI Wallet, Commission européenne.
- Dépôt du point de terminaison vérificateur EUDI, Apache License 2.0.
- ARF v3.0.0, annexe 5, guide de conception des scénarios de partage de données, Commission européenne.
- EUDI Wallet, page solution de Didit.
- Portefeuilles d'identité numérique, documentation Didit.
- Générateur de workflows, documentation Didit.
- Webhooks, documentation Didit.
- Conservation des données, documentation Didit.
- Sécurité et conformité, documentation Didit.
- Certifications, documentation Didit.
La voie que vous choisissez aujourd'hui doit résister à un changement de fournisseur, à un portefeuille national en retard et à un audit de conservation des données. Suivez le déploiement et la manière dont Didit aborde l'acceptation sur la page de la solution portefeuille EUDI.
Préparez votre parcours d'identité pour chaque voie
Vérifiez dès aujourd'hui vos utilisateurs avec les eID nationales et les documents, dans un seul workflow.
Articles associés
- Acceptation transfrontalière du portefeuille EUDI : une seule intégration dans l'UE
- Se préparer au portefeuille EUDI : politiques et contrôles des entreprises réglementées
- Liaison au titulaire du portefeuille EUDI : ce que prouve vraiment une présentation
- Intégration du portefeuille EUDI : comment choisir votre voie (guide 2026)
- Vérification d'identité selon FINTRAC (CANAFE) en 2026 : méthodes, règles, C-12
- Loi 25 du Québec et biométrie : guide de vérification de l'identité (2026)