
Integración de la cartera EUDI: cómo elegir su vía (guía 2026)
Integración de la cartera europea de identidad digital (EUDI Wallet): cuatro vías, qué puede y no puede hacer un intermediario (art. 5b(10)), modelo de certificados desde 2026/1730, preguntas al proveedor y qué queda a su cargo.
En resumen
La integración con la cartera europea de identidad digital (EUDI Wallet) es una decisión antes de ser un proyecto técnico: quién se sitúa frente a la cartera como parte usuaria, usted o un intermediario que actúa en su nombre.[1][6]
- Usted siempre se registra en su propio Estado miembro y nunca puede solicitar más de lo que registró.[1]
- Un intermediario se considera parte usuaria y no puede almacenar datos sobre el contenido de la transacción, lo que limita lo que un proveedor que actúe en esa función puede conservar por usted.[1]
- Las empresas privadas sujetas a una obligación de autenticación reforzada aceptan la cartera a más tardar el 24 de diciembre de 2027 (según nuestro cálculo); las microempresas y pequeñas empresas están exentas.[1]
La cartera europea de identidad digital (EUDI Wallet) llega a un plazo real este invierno: cada Estado miembro debe ofrecer una a más tardar el 24 de diciembre de 2026, y las normas de registro para las empresas que la aceptan se aplican ese mismo día.[1][2] La pregunta para la mayoría de los equipos ha pasado de «qué es» a «cómo nos conectamos».
Esta guía compara las cuatro vías de integración con la cartera EUDI, separa lo que puede delegar de lo que sigue siendo suyo y vincula cada capacidad con la norma que la respalda. Se basa en la legislación vigente y en la versión 3.0.0 del Architecture and Reference Framework (ARF), el plano técnico, incluidos los cambios de julio de 2026 sobre intermediarios.[3][6]
Si primero necesita los conceptos básicos, lea Parte usuaria de la cartera EUDI: registro, certificados y obligaciones y la guía sobre el verificador OpenID4VP; para la legislación, eIDAS 2 explicado.
Siga verificando a los usuarios mientras decide
Didit ejecuta hoy identidades electrónicas (eID) nacionales y comprobaciones de documentos en un único flujo, y la aceptación de la cartera EUDI llegará próximamente. Empiece gratis o hable con nosotros sobre su base de usuarios europea.
Qué tiene que hacer realmente una integración con la cartera EUDI
Hay cinco tareas. Alguien registra el servicio. Alguien custodia las claves que demuestran quién pregunta. Alguien envía la solicitud firmada. Alguien verifica lo que se recibe. Alguien conserva el registro. Cada vía las reparte de forma distinta.
El ARF denomina instancia de parte usuaria al sistema que se comunica con las carteras. En el ARF, se autentica con un certificado de acceso cuya clave privada «se almacena de forma segura en el hardware de la Relying Party Instance».[6] Un segundo objeto, el certificado de registro, indica un uso previsto y los atributos registrados para él.[1][6] Una parte usuaria incluye uno de estos en cada solicitud de presentación, por valor.[7]
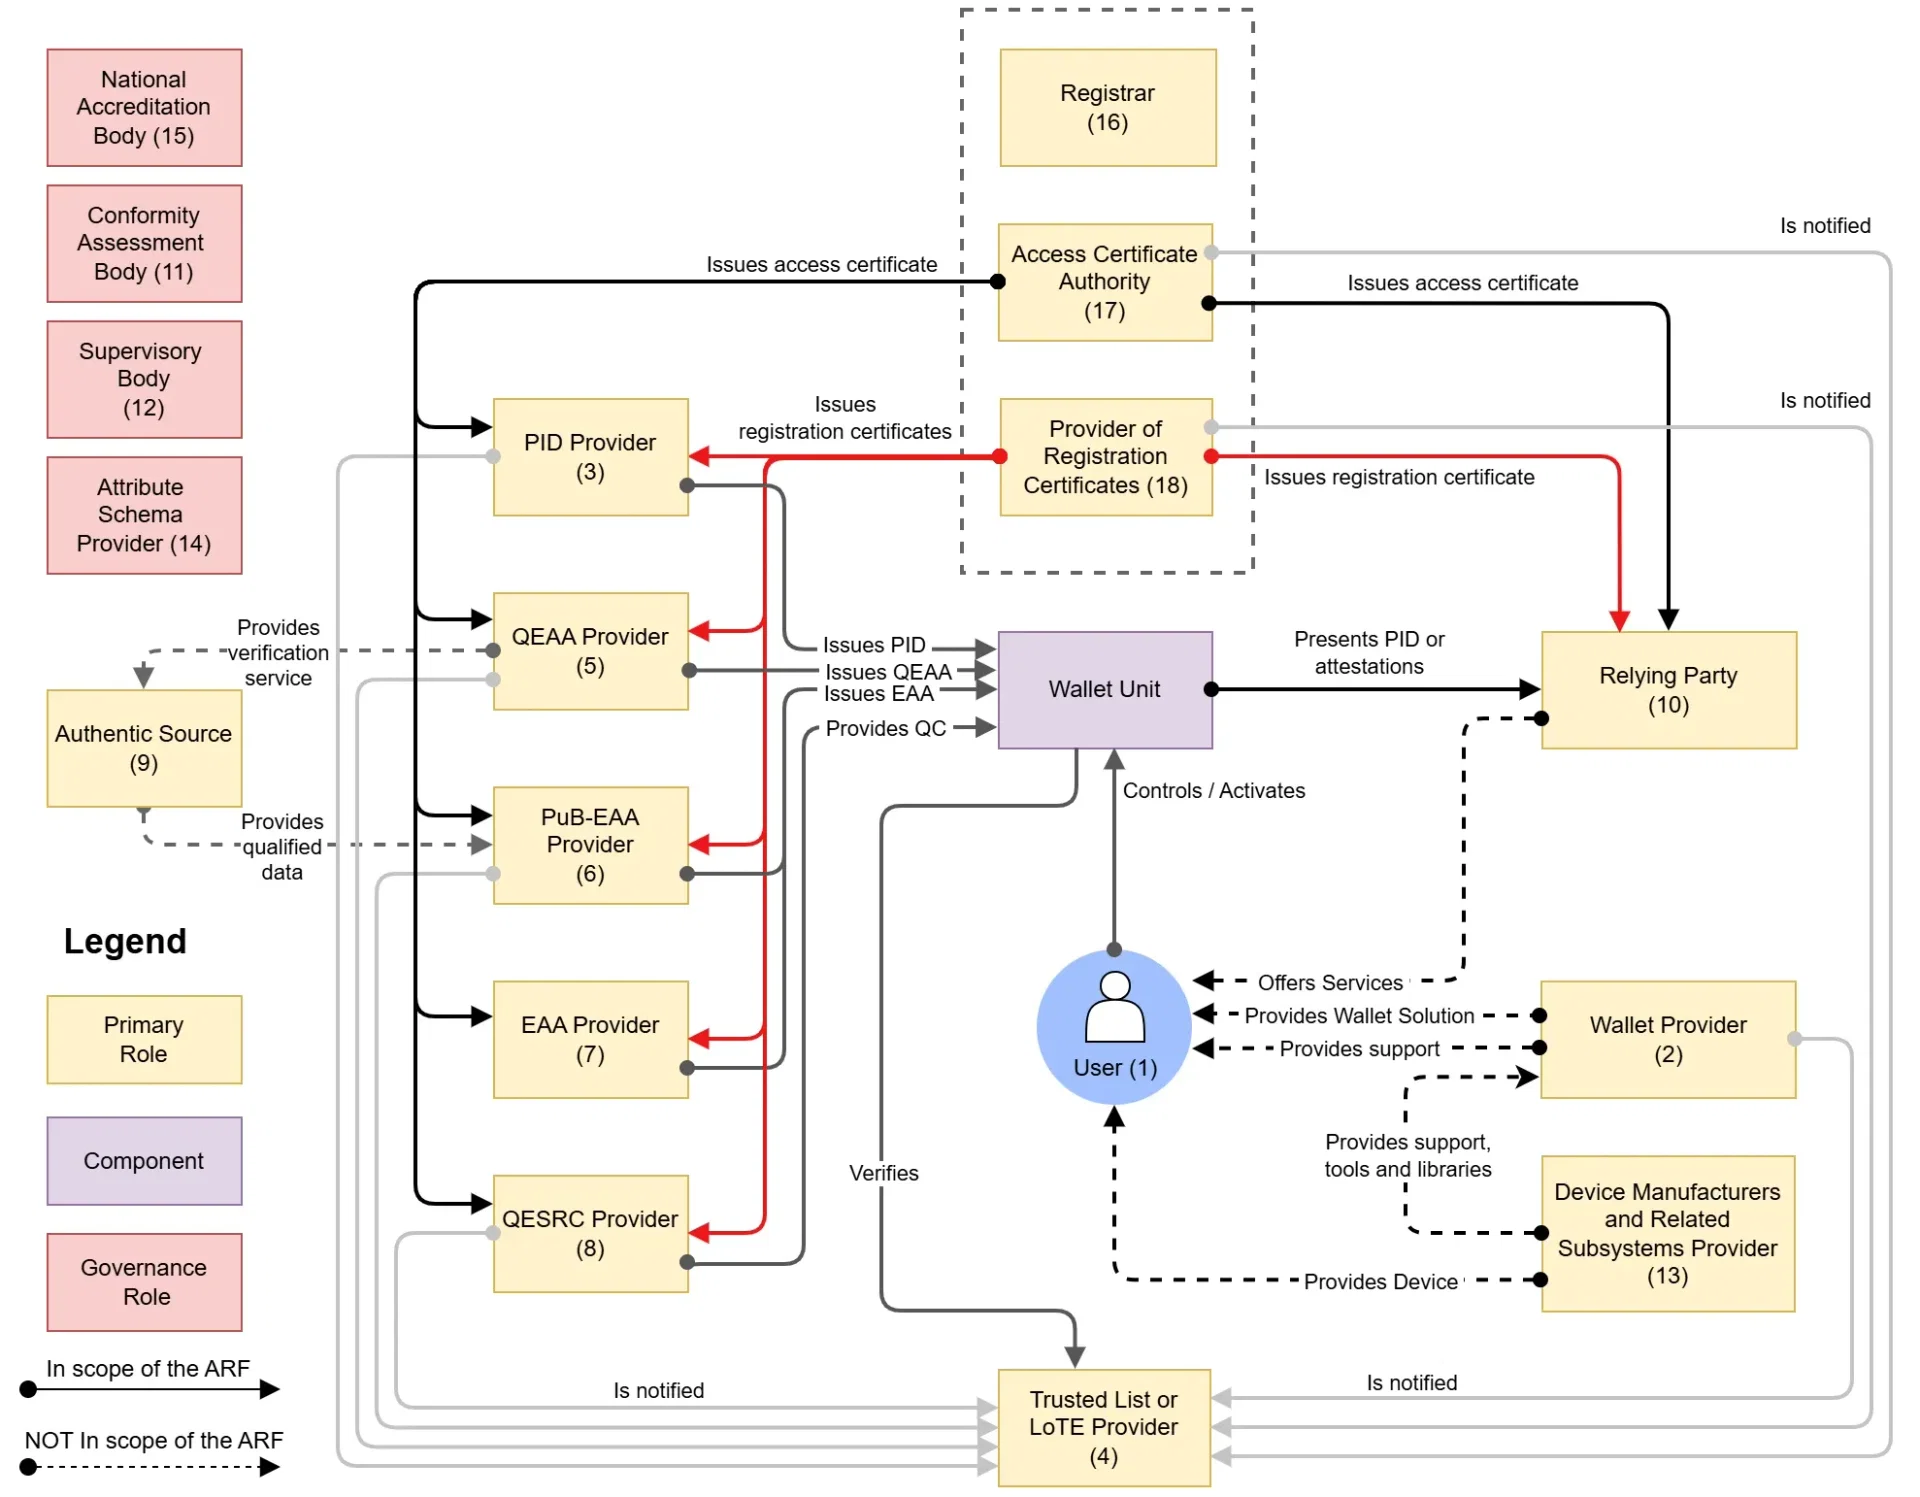
Dónde se sitúa una parte usuaria en el ecosistema. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0.

Dos cambios de 2026 alteran la decisión de compra. El Reglamento de Ejecución (UE) 2026/1730, de 15 de julio de 2026, modificó las normas de registro. Ahora los Estados miembros deben autorizar al menos a una autoridad de certificación para expedir certificados de registro, y la expedición debe estar automatizada.[3] También añadió el punto 16 del anexo I, el vínculo con la parte usuaria a la que sirve un intermediario, que el certificado de acceso debe incluir conforme al anexo II.[3]
Las fechas que marcan su plan
- 11 de agosto de 2026Normas modificadas2026/1730 en vigor, según nuestro cálculo: 20 días después de su publicación el 22 de julio.
- 24 de diciembre de 2026Plazo de las carterasSe aplican las normas de registro de 2025/848.
- 10 de julio de 2027Se aplica el AMLRLas normas de externalización y de conservación de registros se aplican a la mayoría de los sujetos obligados.
- 24 de diciembre de 2027AceptaciónArt. 5f(2), partes usuarias privadas (según nuestro cálculo).
- 11 de agosto de 2028Verificación de certificadosLas carteras deben autenticar y validar los certificados de registro.
Fechas del Reglamento (UE) n.º 910/2014, 2025/848, 2026/1730, 2026/1731 y el AMLR. El 24 de diciembre de 2027 es nuestro cálculo: 36 meses después de la entrada en vigor de los actos de ejecución (publicados el 4 de diciembre de 2024, en vigor 20 días después).[1][2][3][4][5][9]
El desencadenante jurídico está en el artículo 5f(2). Abarca a las partes usuarias privadas a las que la ley o un contrato obliga a utilizar la autenticación reforzada de usuario para la identificación en línea, en ámbitos que incluyen la banca, la energía y la salud, y se aplica «solo a petición voluntaria del usuario».[1] Las plataformas en línea de muy gran tamaño tienen una obligación distinta en virtud del artículo 5f(3), sin una fecha separada en el texto.[1] Para el calendario completo, consulte todos los plazos de la cartera EUDI.
Las cuatro vías de integración con la cartera EUDI
La tabla ordena las vías según quién se comunica con la cartera y en qué función jurídica. El esfuerzo y el control son nuestra valoración, no un criterio jurídico.
| Vía | Quién se sitúa frente a la cartera | Certificados | Control | Esfuerzo | Suele encajar en |
|---|---|---|---|---|---|
| Construir su propio verificador | Usted, como parte usuaria | Usted tiene los certificados de acceso y de registro | Máximo | Máximo: claves, listas de confianza, pruebas con carteras | Bancos y grandes plataformas con ingeniería de seguridad |
| Intermediario de partes usuarias | El intermediario, en su nombre | Tiene los certificados de acceso; los certificados de registro son para usted | Medio: fijado por contrato | Bajo en protocolo, nueva supervisión de proveedores | Empresas que solo quieren la cartera |
| Plataforma de identidad o de orquestación | Depende del producto: pregunte qué rol se aplica | Normalmente como en el caso de un intermediario en el tramo de la cartera | Medio, en varios métodos | El menor para lanzar, la dependencia más profunda | Empresas que necesitan cartera, identidad electrónica (eID) y documentos en un solo flujo |
| Herramientas para proveedores de carteras o servicios de confianza | Depende: una herramienta es un producto, no un rol | Variable | Varía según el uso | Depende del caso de uso | Firmas, emisión de declaraciones de atributos, una necesidad paralela a la verificación |
Vía 1: construir su propio verificador
Usted opera la instancia de parte usuaria. La Comisión Europea publica una implementación de referencia con guías para construir un verificador remoto y un verificador de proximidad, y su punto de conexión del verificador tiene licencia Apache 2.0.[14][15] Usted sigue siendo responsable de las claves custodiadas en hardware, de un certificado para cada instancia y servicio, de la descarga de las listas de confianza y de las actualizaciones cuando cambian las especificaciones.[6][7]
Encaja con grandes volúmenes de cartera, o con un equipo de riesgos que no permitirá que un tercero vea los atributos presentados.
Vía 2: un intermediario de partes usuarias
El artículo 5b(10) da a este modelo su forma jurídica. El ARF detalla el resto: un intermediario es una "clase especial de parte usuaria" que realiza las tareas de la parte usuaria en su nombre, y el cliente "no necesitará un certificado de acceso".[6] Usted sigue teniendo que registrarse, porque el intermediario debe garantizar que cada cliente esté registrado en el Estado miembro en el que está establecido.[7]
Vía 3: una plataforma de identidad o de orquestación
"Plataforma" es un término comercial que no aparece en el artículo 5b(10). En el tramo de la cartera, una plataforma es o bien un intermediario, con todos los límites que ello conlleva, o bien quien aloja su propia instancia. Su valor está en canalizar varios métodos a través de una sola integración. El riesgo es dar por hecho que lo que una plataforma hace con los documentos, como conservar pruebas durante años, se traslada a las carteras. Puede que no sea así.
Una cuestión abierta
¿Es intermediario un proveedor que solo aloja su instancia, con su propio certificado de acceso? La definición del ARF, una persona "que interactúa con unidades de cartera en su nombre", admite una lectura amplia, y no hemos encontrado ningún texto que lo resuelva.[6] Plantee la cuestión a su asesor jurídico y a su registrador antes de firmar.
Vía 4: herramientas de proveedores de carteras o de servicios de confianza
Los proveedores de carteras y los prestadores de servicios de confianza también venden software, útil cuando necesita firmas cualificadas o quiere emitir declaraciones. Las normas de registro recogen esas actividades como habilitaciones separadas, como QEAA_Provider y QCert_for_ESig_Provider, junto a Service_Provider para una empresa ordinaria.[2] Si la herramienta se comunica con carteras en su nombre, contrástela con las normas sobre intermediarios.
Lo que sigue siendo suyo y lo que puede delegar
Artículo 5b(10)Reglamento (UE) n.º 910/2014
"Los intermediarios que actúen en nombre de las partes usuarias se considerarán partes usuarias y no almacenarán datos sobre el contenido de la transacción."
Fuente: EUR-Lex, texto consolidado[1]
Que se le "considere" parte usuaria no hace desaparecer las obligaciones propias. El artículo 5b(9) hace responsables a las partes usuarias de llevar a cabo el procedimiento de autenticación y validación de los datos de identificación de la persona y de las declaraciones que solicitan.[1] El ARF deja el reparto al contrato: "el intermediario y cualquier parte usuaria que utilice sus servicios deben acordar qué verificaciones realizará el intermediario".[6] El registrador puede pedir prueba de la relación, como un contrato firmado o un mandato.[6]
| Tarea | ¿Puede hacerlo un proveedor? | Norma |
|---|---|---|
| Decidir el uso previsto y los datos | No: es su decisión | Art. 5b(2)(c), 5b(3)[1] |
| Estar registrado en su Estado miembro | Los trámites sí, si el registrador lo permite; la inscripción sigue siendo suya | Art. 5b(1)[1], RPI_03[7] |
| Mantener la inscripción actualizada | Puede ayudar; la obligación sigue siendo suya | Art. 5b(6)[1] |
| Tener los certificados de acceso y enviar las solicitudes | Sí, como intermediario | ARF §6.6.5[6] |
| Verificar la autenticidad, la revocación y la vinculación al dispositivo y al usuario | Sí, si se acuerda | RPI_09[7] |
| Elija el certificado de registro para cada solicitud | Usted lo indica | RPI_05[7] |
| Atender las solicitudes de supresión de los usuarios | Solo apoyo; su contacto figura en su certificado de registro, y las carteras le envían a usted las solicitudes de supresión | RPRC_11[7], 2024/2982 artículo 6[4] |
| Decidir el perfil de riesgo y la relación de negocios | No para los sujetos obligados por el AMLR, salvo una excepción para fondos | AMLR artículo 18(3), 18(7)[9] |
Las entidades reguladas tienen tres capas más. El Reglamento de lucha contra el blanqueo de capitales (AMLR) permite a los sujetos obligados externalizar tareas, pero deben notificarlo antes al supervisor y siguen siendo "plenamente responsables".[9] El Reglamento sobre la resiliencia operativa digital mantiene a las entidades financieras "plenamente responsables" en los contratos de TIC.[11] El Reglamento General de Protección de Datos (RGPD) exige encargados del tratamiento que ofrezcan garantías suficientes.[10] Ningún texto que hayamos leído dice si un intermediario es encargado o responsable del tratamiento, así que deje constancia de su análisis en el contrato.
Cómo funciona un intermediario y por qué importa el número de certificados
Compara ambos identificadores
Muestra su nombre al usuario
Realiza las comprobaciones acordadas
Borra la presentación
Una presentación con intermediario, simplificada a partir del ARF §6.6.5 y del Topic 52.[6][7]
En primer lugar, el usuario ve su nombre comercial, no el del proveedor, aunque la cartera registra al intermediario, de modo que el usuario puede identificarlo después.[6] En segundo lugar, la cartera compara los identificadores del certificado de registro con los del certificado de acceso, y la vía prevista para una discrepancia puede detener la transacción.[6] En tercer lugar, la interfaz entre usted y el intermediario queda fuera del ámbito del ARF, y el ARF no exige cifrado de extremo a extremo de los atributos, así que es muy posible que el proveedor vea todos los atributos.[6]
Lo importante es la aritmética del ARF. El Reglamento de Ejecución 2026/1730 añade a los datos de registro el vínculo con la parte usuaria atendida, y en el ARF v3.0.0 el certificado de acceso lleva esa asociación con la parte usuaria atendida, de modo que un intermediario "recibe un conjunto separado de certificados de acceso para cada una de sus partes usuarias intermediadas".[3][6] Un proveedor que describiera un modelo de certificado compartido antes de julio de 2026 debe mostrarle su nuevo diseño. La escala concentra el riesgo: si se suspende la autoridad de certificados de acceso de su intermediario, sus certificados se revocan y usted no puede solicitar atributos "aunque su registro siga siendo válido".[7] Tendría que pasar a otro intermediario o esperar, por lo que un plan de salida es un control operativo.
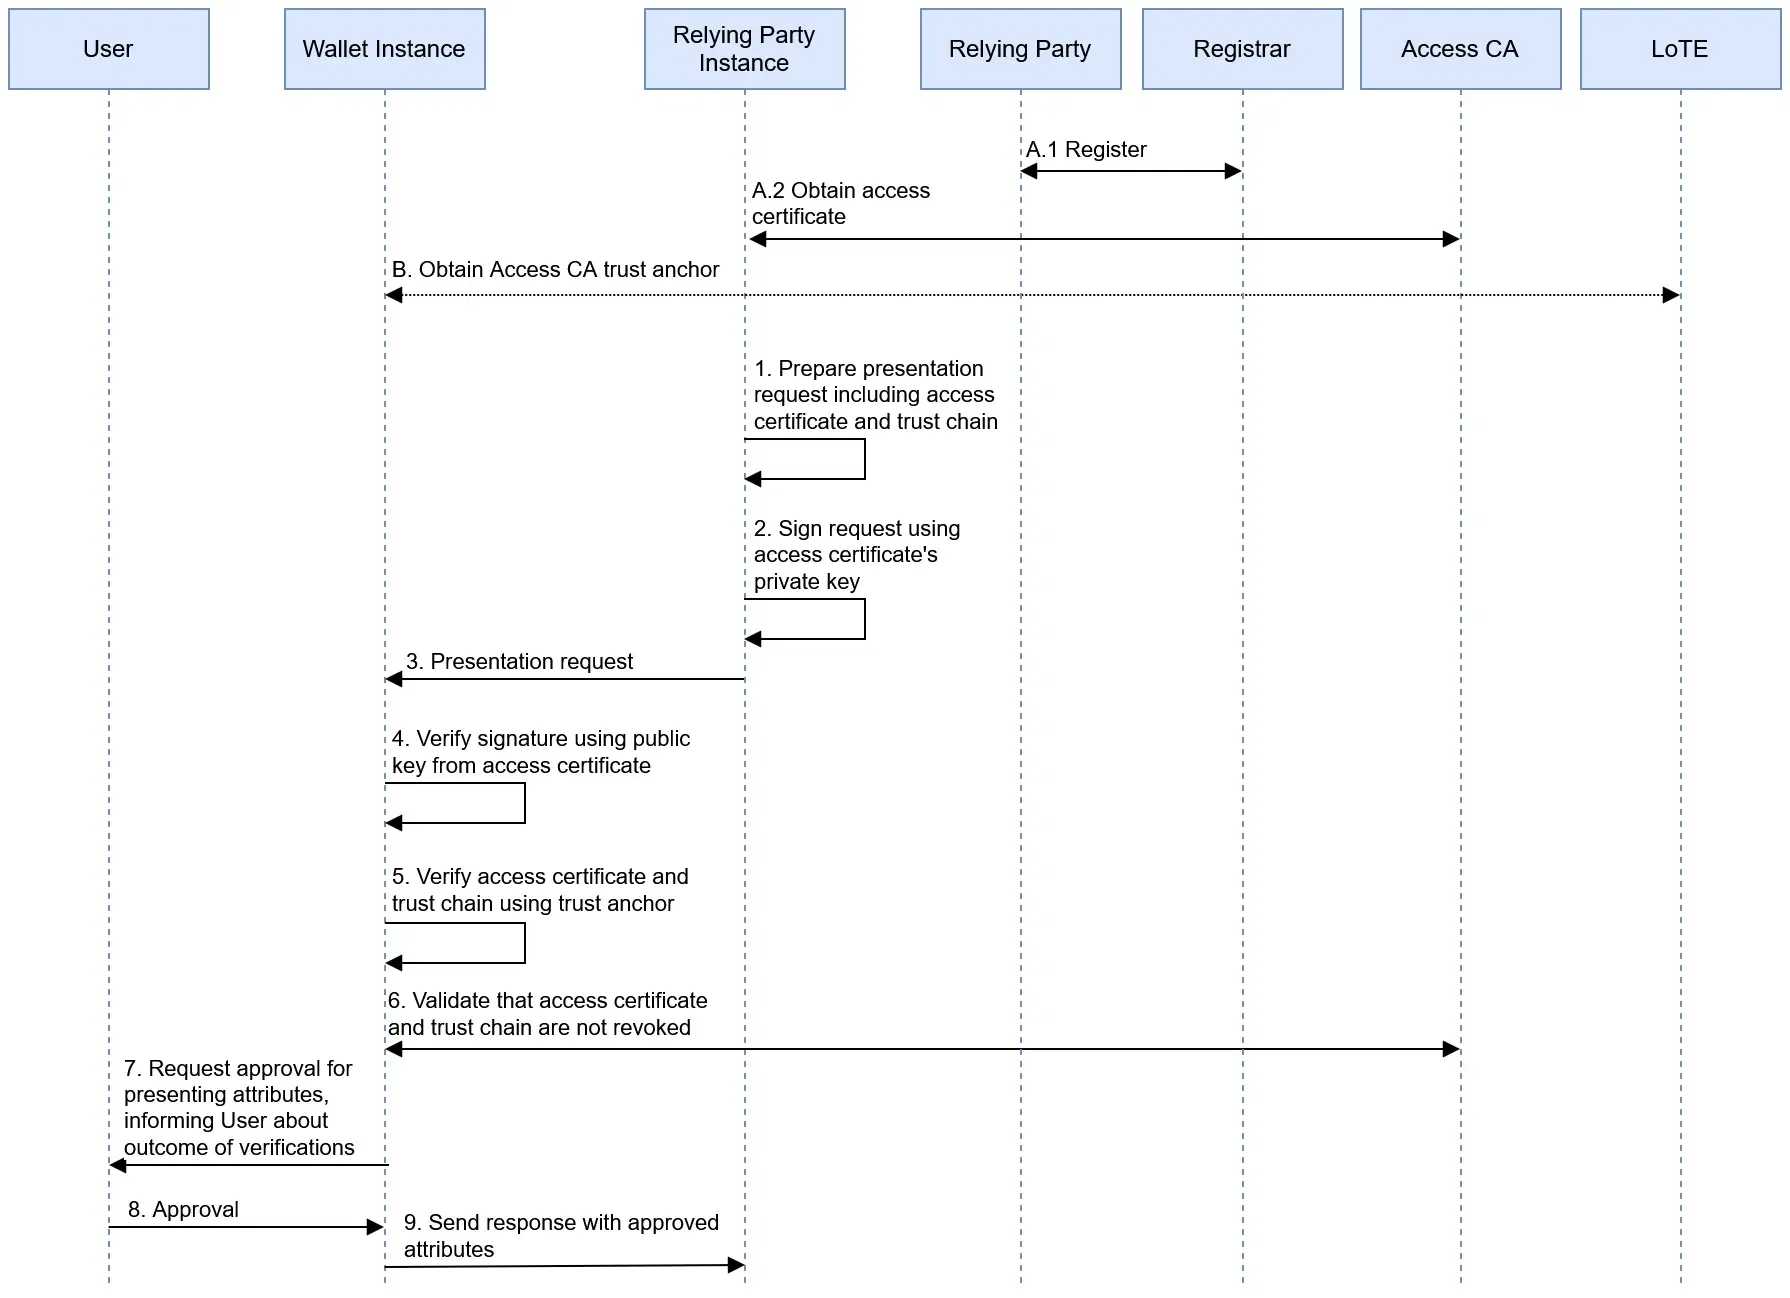
Autenticación de la parte usuaria, el paso que toda vía debe realizar. Fuente: EUDI Wallet Architecture and Reference Framework, Comisión Europea, CC BY 4.0.

El problema de la prueba: borrar frente a conservar
Normas que obligan a borrar
Intermediario y verificador
- Sin datos almacenados sobre el contenido de la transacción (art. 5b(10))
- Eliminar «completa e inmediatamente» tras el reenvío (RPI_10)
- Descartar valores de firma, salts, hashes y marcas de tiempo cuando ya no sean necesarios (OIA_16)
Reglamento y anexo 2 del ARF[1][7]
Normas que obligan a conservar
Sujeto obligado
- Conservar la información obtenida mediante medios de identificación electrónica (art. 77(1)(a))
- Conservarla durante 5 años
- Demostrar al supervisor que el trabajo externalizado mitiga sus riesgos (art. 18(2))
AMLR, a partir del 10 de julio de 2027[9]
OIA_16 indica a una instancia de parte usuaria que descarte todos los elementos únicos, una lista que incluye la firma del proveedor de la declaración, y que no los comunique «a la parte usuaria ni a ninguna otra parte».[7] Por tanto, la promesa de conservar la respuesta firmada de la cartera como registro de auditoría debe ponerse a prueba, la haga el proveedor que la haga. El ARF es un marco, no un acto jurídico, y no define «ya no necesarios» frente a una obligación de conservación de cinco años. Consulte a su asesor jurídico y, si es una entidad regulada, a su supervisor.
A continuación figura nuestro diseño propuesto, que debe validarse; no es una norma.
| Registro | Quién lo conserva | Fundamento |
|---|---|---|
| Atributos necesarios para la diligencia debida | Usted, en su sistema | AMLR art. 77[9] |
| Registro de verificación: hora, método, comprobaciones realizadas, resultado, certificado utilizado | Usted, sin elementos únicos | AMLR art. 18(2), nuestra propuesta[9] |
| Retrato, si es que se solicita | No se conserva, salvo que sea necesario o lo disponga la ley | Anexo 2 del ARF[7] |
| Firma, salts, hashes | Su cuestión jurídica abierta | OIA_16[7] |
| Contenido de la transacción en el intermediario | Nadie: se elimina de inmediato | Art. 5b(10)[1], RPI_10[7] |
Las capacidades que debe acreditar un proveedor y la norma que respalda cada una
Utilice esta tabla como anexo técnico de una solicitud de propuestas o para su propio desarrollo.
| Fase | Capacidad | Norma o estándar |
|---|---|---|
| Configuración | Datos de registro, incluido el vínculo con el intermediario | 2025/848 anexo I puntos 14 a 16[2][3]; TS5 usesIntermediaries[8] |
| Configuración | Certificados de acceso por instancia, servicio y cliente, con claves custodiadas en hardware | ARF §3.11.3[6]; ETSI TS 119 411-8 a través de 2026/1730[3] |
| Configuración | Anclas de confianza procedentes de las listas de confianza (Trusted Lists) y las listas de entidades de confianza (Lists of Trusted Entities), actualizadas | OIA_12, OIA_15a[7] |
| Solicitud | Bloqueo estricto de cualquier atributo ajeno al uso registrado | Art. 5b(3)[1]; 2025/848 Art. 9(2)(c)[2] |
| Solicitud | El certificado de registro del uso en curso, por valor, en cada solicitud | RPRC_19[7] |
| Solicitud | Recomendado: ambos perfiles de protocolo, OpenID4VC-HAIP e ISO/IEC mdoc | 2026/1731 anexo de 2024/2982[5] |
| Verificación | Firma del emisor, por tipo de declaración | OIA_12 a OIA_15[7] |
| Verificación | Comprobación de revocación, más una política escrita para cuando el estado sea desconocido | VCR_13, VCR_14[7] |
| Verificación | Vinculación al dispositivo y método de vinculación del usuario elegido | OIA_17, ARF §6.6.3.9[6][7] |
| Después | Eliminación de los elementos únicos | OIA_16[7] |
| Después | Solicitudes de supresión y contacto de su autoridad de protección de datos | RPRC_11, RPRC_12[7]; 2024/2982 arts. 6, 7[4] |
| Garantizar | Resultados de pruebas publicados | Autocertificación de la OpenID Foundation[12] |
La OpenID Foundation abrió sus pruebas de conformidad de OpenID for Verifiable Presentations (OpenID4VP) a la autocertificación el 7 de agosto de 2026, y los verificadores pueden ejecutarlas de forma gratuita. Publicar una autocertificación tiene un coste.[12] El Functional Conformance Assessment Framework de la Comisión sigue "en desarrollo activo", y su sistema inicial objeto de prueba es la Wallet Solution, así que no espere todavía de él un distintivo para partes usuarias.[13] En cuanto a formatos, una credencial de datos de identificación de la persona (PID) debe emitirse tanto en mdoc como en SD-JWT VC, pero compruebe las demás declaraciones una por una. Nuestra comparativa de formatos explica la diferencia.[7]
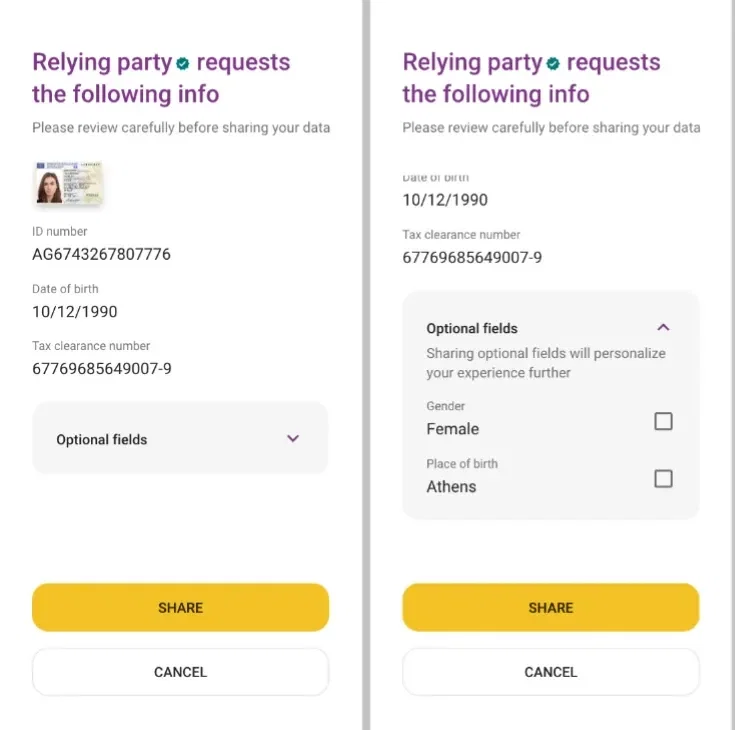
Pantallas ilustrativas de la guía de diseño, no de una cartera nacional: lo que el usuario revisa antes de compartir. Adaptado (recortado) de EUDI Wallet Architecture and Reference Framework, Annex 5, Comisión Europea, CC BY 4.0.[16]

Derivación con cartera y sin cartera
El artículo 5a(15) establece que el uso de la cartera "será voluntario" y que "seguirá siendo posible acceder a servicios públicos y privados por otros medios de identificación y autenticación existentes".[1] Por tanto, la cartera nunca puede ser su única vía de acceso. El artículo 22(6) del AMLR también admite documentos de identidad o identificación electrónica de nivel sustancial o alto.[9]
1Ofrezca los métodos de este país
El usuario elige. Una solicitud a la cartera solo se inicia a petición del usuario.
La presentación desde la cartera se completa y supera sus controles
Continuar
Añada lo que la cartera no le proporciona.
Aplique su política
El análisis de riesgos por escrito decide si se acepta o se rechaza.
Derivar
Identidad electrónica (eID) nacional y, después, documento con prueba de vida.
2Filtrar, evaluar el riesgo, decidir
El mismo registro, con independencia del método utilizado.
Un diseño de derivación que mantiene abiertas todas las vías. VCR_14 regula la vía de estado desconocido.[1][7]
El retrato solo puede pasar a ser un dato obligatorio del PID a partir del 11 de agosto de 2028, y los Estados miembros pueden permitir que los usuarios se nieguen a facilitarlo, por lo que un diseño que dependa de la comparación facial con la cartera no siempre funcionará.[5] Nuestro artículo sobre la vinculación con el titular explica cuándo basta con la cartera y cuándo hay que añadir una prueba de vida. Las diferencias nacionales en campos e identificadores se tratan en aceptar más de 27 carteras nacionales, y el estado del despliegue figura en el seguimiento por países. Para la incorporación de clientes en sectores regulados, consulte AMLR y la cartera EUDI.
Diseñe el enrutador antes de que llegue la cartera
Puede construir esta ruta ya con los métodos que existen. La verificación de identidad con Didit cubre la captura de documentos, la lectura del chip NFC, la prueba de vida y la comparación facial, con ramas por país y por resultado.[18][19]
Elegir una ruta según el tipo de empresa
Artículo 5f(2): debe utilizar autenticación reforzada de usuario y no es una microempresa ni una pequeña empresa
Obligación de aceptación
Prevea estar operativo el 24 de diciembre de 2027.
Opcional
Salvo que le sea aplicable el artículo 5f(3) como plataforma en línea de muy gran tamaño. Si acepta, se aplica el registro.
Puede gestionar usted mismo la custodia de claves, las listas de confianza y las pruebas de carteras
Desarrollo propio
O mantenga el desarrollo propio como vía de salida de un proveedor.
Recurrir a un proveedor
Solo un intermediario, o una plataforma cuando también necesite otros métodos.
Un punto de partida: deciden sus asesores jurídicos y sus volúmenes.[1]
| Usted es | Ruta inicial | A vigilar |
|---|---|---|
| Banco o entidad de pago | Desarrollo propio, o intermediario con opción de desarrollo propio | Artículo 18 del AMLR y el Reglamento sobre la resiliencia operativa digital[9][11] |
| Fintech o empresa de criptoactivos | Plataforma o intermediario | Compruebe si se aplica el artículo 5f(2); conservación[1][9] |
| Plataforma en línea de muy gran tamaño | Desarrollo propio o intermediario | Artículo 5f(3), datos mínimos[1] |
| Servicio con restricción de edad o empresa pequeña | Proveedor, si decide aceptar | Pida solo lo que necesite; no rechace seudónimos cuando no se exija identificación[1] |
| Grupo en varios Estados miembros | Un diseño, varios registros | Cada entidad se registra donde está establecida[1] |
| Empresa sin establecimiento en la UE | Busque asesoramiento primero | Los textos que hemos leído no describen ninguna vía; el artículo 5b(1) se vincula al establecimiento[1] |
Qué plantear a un proveedor por escrito
Las normas del registro se aplican desde el 24 de diciembre de 2026, así que pida la inscripción en el registro que respalde cualquier afirmación de servicio registrado.[2]
| Tema | Qué obtener por escrito | Señal de alerta |
|---|---|---|
| Función jurídica | Su función en el tramo de la cartera, ante qué registrador presenta la inscripción y cuándo | "Somos una plataforma, eso no se aplica" |
| Su registro | Quién presenta la inscripción, con qué mandato y quién la actualiza | La inscripción figuraría a nombre del proveedor |
| Certificados | El modelo por cliente desde 2026/1730 | Un único certificado compartido para todos los clientes |
| Autoridad de certificación | Qué autoridades utiliza y el plan si se suspende una | Sin segunda fuente, sin salida |
| Comprobaciones realizadas | Una lista: autenticidad, revocación, vinculación al dispositivo y al usuario | "Verificamos la cartera" |
| Visibilidad de los datos | Si ve los atributos en claro | Sin respuesta |
| Supresión | Cómo se hace la supresión y cómo se demuestra tras el reenvío | Presentaciones conservadas para "su auditoría" |
| Sus registros | Qué llega a su sistema y en qué forma | Pruebas solo dentro de su portal |
| Límites de alcance | Un bloqueo técnico de los atributos no registrados | Una promesa de configurar con cuidado |
| Pruebas | Resultados publicados y carteras probadas por nombre y versión | "Funciona con todas las carteras" |
| Salida | Cambiar a otro intermediario sin nuevo impacto para el usuario | Registro vinculado al proveedor |
Qué hacer este mes
- Confirme por escrito si se aplica el artículo 5f(2) o el 5f(3) a cada persona jurídica.[1]
- Enumere cada caso de uso con los atributos mínimos que necesita.
- Identifique a su registrador y su política nacional de registro.[2]
- Consulte a sus asesores jurídicos sobre OIA_16 frente a sus obligaciones de conservación.[7][9]
- Redacte la política para un estado de revocación desconocido.[7]
- Prepare la notificación al supervisor si un sujeto obligado va a externalizar.[9]
- Construya la vía alternativa con los métodos de los que dispone hoy.
Nuestro artículo complementario sobre políticas y controles de la cartera EUDI convierte estos pasos en una matriz de controles con responsables y pruebas.
Cómo ayuda Didit con la integración de la cartera EUDI
La aceptación de la cartera EUDI llegará pronto, todavía sin fecha ni precio.[17] Vea cómo lo enfocamos en la página de la solución para la cartera EUDI, cuyo texto dice "Intégrelo hoy y consérvelo cuando llegue la cartera".
Lo que existe hoy es el resto del flujo de esta guía. Didit opera MitID, BankID Sweden, Finnish Trust Network, Smart-ID y Mobile-ID junto con la captura de documentos, con una alternativa documental configurada.[18] Consulte verificación de identidad electrónica (eID). Los flujos de trabajo se bifurcan por país y resultado, los webhooks van firmados y la conservación se puede configurar de 1 mes a 10 años.[19][20][21] Didit actúa como encargado del tratamiento y usted sigue siendo el responsable del tratamiento.[22] Didit cuenta con informes SOC 2 Type 1 y Type 2, la certificación ISO/IEC 27001:2022 y pruebas de detección de ataques de presentación iBeta Level 1.[23] Para los precios, consulte precios.
Didit aporta
- Identidades electrónicas (eID) nacionales y comprobaciones de documentos en un único flujo
- Ramas de enrutamiento y un documento como alternativa
- Webhooks firmados y conservación configurable
Sigue siendo suyo
- Su registro como parte usuaria y sus usos previstos
- La evaluación de riesgos, las políticas y la decisión sobre el cliente
- Sus decisiones de conservación y su análisis jurídico
Diseñe su enrutamiento antes de que llegue la cartera
Empiece con identidades electrónicas (eID) nacionales y documentos en un único flujo.
Ideas clave
- La verdadera elección es quién actúa ante la cartera como parte usuaria: usted o un intermediario.
- Con arreglo al artículo 5b(10), un intermediario se considera parte usuaria y no puede almacenar datos sobre el contenido de la transacción.
- 2026/1730 incluye al cliente atendido en el certificado de acceso; el ARF v3.0.0 da a un intermediario un conjunto distinto para cada cliente.
- Las reglas de supresión y los deberes de conservación chocan: resuelva OIA_16 y el art. 77 del AMLR con su asesor jurídico.
- El artículo 5a(15) mantiene abiertos otros medios, así que diseñe primero el enrutamiento.
Preguntas frecuentes
¿Qué es una plataforma de integración de la cartera EUDI?
Es un servicio que conecta su aplicación con carteras EUDI, a menudo junto a otros métodos de identidad. El término no tiene significado jurídico. En el tramo de la cartera, el proveedor es o bien un intermediario o bien quien aloja su propia instancia, así que pregunte qué función le corresponde.[1][6]
¿Cómo integro la cartera EUDI en mi servicio?
Regístrese en su Estado miembro, defina cada uso previsto y sus atributos y después elija una vía: su propio verificador, un intermediario, una plataforma o herramientas especializadas. Las solicitudes se firman con un certificado de acceso e incluyen un certificado de registro.[2][7]
¿Qué es un intermediario de partes usuarias?
Es una persona o empresa que interactúa con las carteras en nombre de las partes usuarias. El artículo 5b(10) lo considera parte usuaria y le prohíbe almacenar datos sobre el contenido de la transacción.[1][6]
¿Tengo que registrarme igualmente si uso un intermediario?
Sí. El ARF exige que el intermediario garantice que cada cliente esté registrado en el Estado miembro en el que está establecido. El registrador decide cómo hacerlo y puede permitir que el intermediario se encargue de la solicitud con prueba de la relación.[6][7]
¿Puede mi proveedor conservar la respuesta firmada de la cartera como prueba?
Trátelo como una cuestión abierta. Un intermediario no puede almacenar el contenido de la transacción, y el requisito OIA_16 del ARF indica a los verificadores que descarten los valores de firma cuando ya no sean necesarios. Las entidades reguladas deben resolverlo frente al artículo 77 del AMLR con su asesor jurídico.[1][7][9]
¿Cuándo deben aceptar las empresas privadas la cartera EUDI?
A más tardar el 24 de diciembre de 2027 según nuestro cómputo de los 36 meses, si la ley o un contrato les exige utilizar la autenticación reforzada de usuario para la identificación en línea. Las microempresas y pequeñas empresas están exentas, y la aceptación solo se aplica a petición voluntaria del usuario.[1]
¿Puede la cartera EUDI sustituir la verificación documental?
Para un cliente concreto, una cartera que cumpla los requisitos puede sustituir la comprobación del documento, pero no como su única vía: el uso de la cartera es voluntario y, conforme al artículo 5a(15), deben seguir disponibles otros medios. El AMLR admite los documentos de identidad junto a la identificación electrónica, así que prevea ambas opciones.[1][9]
¿Acepta Didit carteras EUDI hoy?
No. La aceptación de la cartera EUDI llegará próximamente, todavía sin fecha ni precio. Hoy Didit ejecuta identidades electrónicas (eID) nacionales y comprobaciones de documentos en un único flujo de trabajo.[17][18]
Fuentes
- Reglamento (UE) n.º 910/2014, texto consolidado de 18 de octubre de 2024, EUR-Lex.
- Reglamento de Ejecución (UE) 2025/848 de la Comisión, registro de las partes usuarias de carteras, EUR-Lex.
- Reglamento de Ejecución (UE) 2026/1730 de la Comisión, de 15 de julio de 2026, EUR-Lex.
- Reglamento de Ejecución (UE) 2024/2982 de la Comisión, protocolos e interfaces, EUR-Lex.
- Reglamento de Ejecución (UE) 2026/1731 de la Comisión, de 15 de julio de 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Comisión Europea, julio de 2026.
- ARF v3.0.0, anexo 2, requisitos de alto nivel por tema, Comisión Europea.
- Especificación técnica 5, formatos y API de registro de partes usuarias, Comisión Europea.
- Reglamento (UE) 2024/1624 (AMLR), EUR-Lex.
- Reglamento (UE) 2016/679 (RGPD), EUR-Lex.
- Reglamento (UE) 2022/2554 (Reglamento sobre la resiliencia operativa digital), EUR-Lex.
- Las pruebas de conformidad de OpenID4VP y OpenID4VCI están completas y abiertas a la autocertificación, OpenID Foundation, 7 de agosto de 2026.
- Functional Conformance Assessment Framework, proyecto EUDI Wallet.
- Documentación de la implementación de referencia de la cartera EUDI, Comisión Europea.
- Repositorio del endpoint verificador EUDI, Apache License 2.0.
- ARF v3.0.0, anexo 5, guía de diseño para escenarios de intercambio de datos, Comisión Europea.
- EUDI Wallet, página de la solución de Didit.
- Carteras de identidad digital, documentación de Didit.
- Creador de flujos de trabajo, documentación de Didit.
- Webhooks, documentación de Didit.
- Conservación de datos, documentación de Didit.
- Seguridad y cumplimiento normativo, documentación de Didit.
- Certificaciones, documentación de Didit.
La vía que elija hoy debe resistir un cambio de proveedor, una cartera nacional que llegue tarde y una auditoría de conservación de datos. Siga el despliegue y cómo aborda Didit la aceptación en la página de la solución para la cartera EUDI.
Prepare su flujo de identidad para todas las vías
Verifique hoy a sus usuarios con identidades electrónicas (eID) nacionales y documentos, en un solo flujo de trabajo.
Artículos relacionados
- Aceptación transfronteriza de la cartera EUDI: una sola integración en toda la UE
- Preparación para la cartera EUDI: políticas y controles para entidades reguladas
- Vinculación al titular en la cartera EUDI: qué prueba realmente una presentación
- Integración de la cartera EUDI: cómo elegir su vía (guía 2026)
- Verificación de identidad FINTRAC en 2026: métodos, normas y C-12
- Ley 25 de Quebec y biometría: guía de verificación de identidad (2026)