
Liaison au titulaire du portefeuille EUDI : ce que prouve vraiment une présentation
Le problème de la possession, à partir des textes primaires : ce que prouve une présentation, ce que dit l'ARF v3.0.0 du User binding et du portrait, un tableau des menaces et un step-up selon le risque pour les équipes régulées.
En bref
Le lien avec le titulaire du portefeuille européen d'identité numérique (EUDI Wallet) relie la personne qui présente un portefeuille à la personne à qui les données d'identité ont été délivrées. L'Architecture and Reference Framework (ARF) l'appelle User binding. Pour la plupart des présentations, la partie utilisatrice s'y fie plutôt qu'elle ne le vérifie.[2]
- Une présentation vérifiée et liée à l'appareil prouve que les données sont authentiques et inchangées, et que le portefeuille détient la clé liée.[2]
- Elle ne prouve pas qui tient le téléphone lors de votre prochaine connexion, de votre prochain versement ou de votre prochaine réinitialisation de mot de passe.
- Le niveau élevé est une vraie garantie. Gardez le portefeuille comme option par défaut et ajoutez des contrôles faciaux uniquement là où le risque le justifie.
C'est le problème de la possession. Une signature du portefeuille montre qu'une clé a été utilisée. Il faut une chaîne de confiance pour passer de cette clé à un être humain, et le dernier maillon se trouve sur un téléphone que vous ne contrôlez pas.
Rien de tout cela ne rend le portefeuille faible. Il est délivré dans le cadre d'un schéma de niveau de garantie élevé, et une équipe qui le traite comme suspect le gaspille. Ce guide explique à quoi il répond, ce qu'il laisse ouvert et comment combler l'écart.
Pour l'enregistrement et les certificats, lisez notre guide de la partie utilisatrice. Pour le choix de la voie d'intégration, lisez comment choisir une plateforme d'intégration du portefeuille EUDI.
Ce que prouve réellement une présentation par portefeuille
Une présentation à distance enchaîne plusieurs contrôles. Certains vous reviennent, d'autres ont lieu dans le portefeuille, là où vous ne pouvez pas les voir.
Vous ne voyez jamais l'étape 3
Vérifier la signature et le statut
Vérifier le lien avec l'appareil
Présentation à distance simplifiée, tirée de la section 6.6.3 de l'ARF v3.0.0. Les étapes 1, 2 et 4 sont visibles pour vous ou pour la personne. L'étape 3 ne l'est pas.[2]
| Couche | Ce qu'elle établit | Qui vérifie | Statut pour vous | Limite |
|---|---|---|---|---|
| Signature de l'émetteur | Les données proviennent d'un fournisseur authentique et n'ont pas été modifiées[2] | Vous | L'article 5b(9) la met à la charge des parties utilisatrices, pour les PID et les attestations[1] | Ne dit rien de la personne qui présente |
| Statut de révocation | Les données n'ont pas été révoquées par leur fournisseur[2] | Vous | Recommandé, mais facultatif[3] | Aussi à jour que la source du statut, pas plus |
| Liaison à l'appareil | Les données se trouvent dans l'unité de portefeuille à laquelle elles ont été délivrées, et non dans une copie[2] | Vous | Recommandé, mais obligatoire si vous vous appuyez sur l'authentification propre au portefeuille[2] | Prouve une clé, pas une personne |
| Intégrité du portefeuille | L'unité de portefeuille et son matériel sécurisé étaient valides lors de la délivrance[2] | Le fournisseur des données, lors de la délivrance[2] | Vous vous y fiez indirectement[2] | Vous n'avez aucun moyen direct de le vérifier[2] |
| Authentification de l'utilisateur | Le portefeuille a authentifié son utilisateur avant de communiquer les données[2][6] | Le portefeuille | Vous vous y fiez indirectement[2] | Aucun résultat ne vous parvient |
ARF v3.0.0 scinde l'attestation d'unité de portefeuille prévue par le règlement en une Wallet Instance Attestation, qui porte sur l'intégrité de l'application et son statut de révocation, et une Key Attestation, qui porte sur le stockage sécurisé qui détient les clés.[2] Sur votre position : « L'instance de la partie utilisatrice ne dispose d'aucun moyen de vérifier directement l'authenticité de l'unité de portefeuille et du fournisseur de portefeuille. »[2]
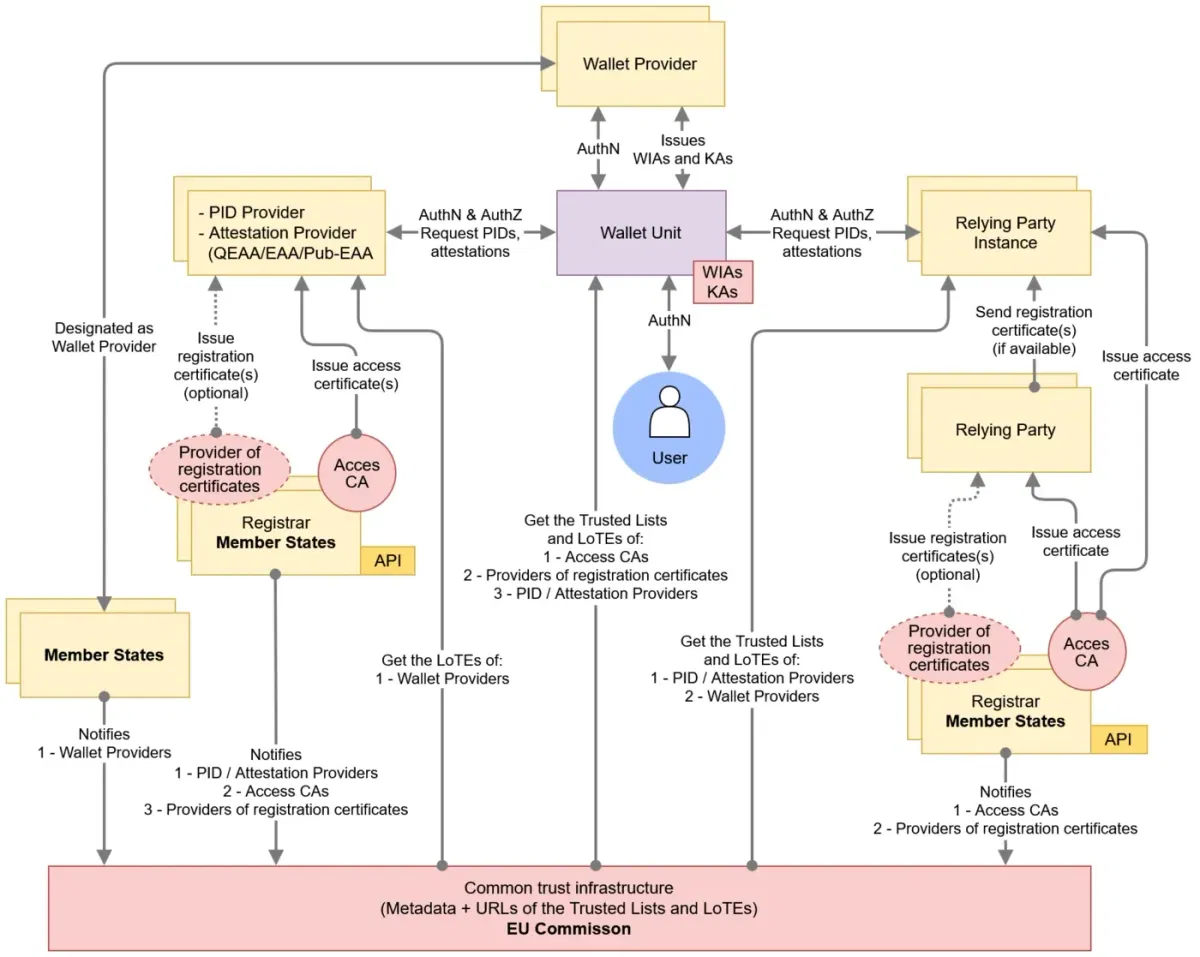
Figure 12 de l'ARF : l'utilisateur accède à l'unité de portefeuille par un lien d'authentification que la partie utilisatrice ne voit jamais. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0. Non adaptée.
Couvrez la faille que le portefeuille laisse ouverte
Effectuez une détection du vivant et une comparaison faciale sur les actions qui présentent un risque réel, dans le parcours que vous utilisez aujourd'hui pour la vérification. Commencer gratuitement ou parlez-nous.
Liaison à l'appareil, liaison au titulaire et la faille qui subsiste
Trois liens différents sont confondus sous le terme « liaison au titulaire ». Les deux premiers sont des concepts de l'ARF. Le troisième est notre propre appellation.
De la clé au portefeuille
Liaison à l'appareil
- Les données sont liées à une clé stockée dans un matériel sécurisé[2]
- Également appelée preuve de possession[2]
- Empêche la copie et le rejeu[2]
Vérifié par vous
Du portefeuille à la personne
Liaison à l'utilisateur
- La personne qui présente est celle à qui les données ont été délivrées[2]
- Dépend de la liaison à l'appareil[2]
- En général présumée, non vérifiée[2]
Assurée par le portefeuille
De la personne à l'action
Liaison à l'action
- C'est cette personne qui a effectué cette action ultérieure
- Se situe en dehors de la présentation
- Relève de votre session et de vos contrôles
À votre seule charge (notre terme)
Liaison à l'appareil (device binding) et liaison à l'utilisateur (user binding) sont des termes de l'ARF. Liaison à l'action est une appellation de Didit, pas un terme issu d'une norme.
Le document de réflexion de l'ARF sur les attestations liées à un appareil pose la distinction en une ligne : « Une attestation peut être liée à un appareil sans être liée à un Utilisateur. »[11] La définition qui compte est celle-ci.
Section 6.6.3.9ARF v3.0.0
« La liaison à l'utilisateur (parfois aussi appelée "liaison au détenteur") est la propriété selon laquelle la personne qui présente le PID ou l'attestation à la partie utilisatrice est bien l'Utilisateur à qui le PID ou l'attestation a été délivré. »
Source : ARF v3.0.0, chapitre 6[2]
Au niveau du protocole, la propriété que vous contrôlez est require_cryptographic_holder_binding dans OpenID4VP. Sa valeur par défaut est true. La passer à false indique au portefeuille que vous acceptez un justificatif sans cette preuve.[12] Le protocole parle de liaison au détenteur là où l'ARF parle de liaison à l'appareil.[12][2] Laissez-la activée. Notre guide du vérificateur OpenID4VP détaille les contrôles.
Ce que disent le droit et l'ARF, dans leurs propres termes
Ces dispositions régissent la délivrance et la présentation par le portefeuille, pas les actions ultérieures sur votre compte.
| Règle | Texte | Ce que cela signifie pour vous |
|---|---|---|
| Art. 5a(4)(a), règlement 910/2014 | Les portefeuilles doivent permettre aux utilisateurs de présenter des données « sous le contrôle exclusif de l'utilisateur »[1] | Notre lecture : une exigence sur la conception des portefeuilles, pas un constat sur une session donnée |
| Art. 5a(5)(d) et 5a(11) | Les portefeuilles satisfont aux exigences du niveau élevé et sont fournis dans le cadre d'un schéma de niveau élevé[1] | Base solide, aucune preuve supplémentaire requise pour cette affirmation |
| Art. 5b(9) | Les parties utilisatrices sont chargées d'« authentifier et valider » les données[1] | Les contrôles de signature et de validité vous incombent |
| Art. 3(5), Règlement 2024/2977 | Les fournisseurs de PID « veillent à ce que » le PID qu'ils délivrent « soit lié cryptographiquement à l'unité de portefeuille à laquelle il est délivré »[4] | Les fournisseurs de PID doivent lier le PID à l'unité de portefeuille. Vous vérifiez le résultat |
| Art. 3(1), Règlement 2024/2979 | Aucune fonctionnalité essentielle « tant que l'unité de portefeuille n'a pas authentifié avec succès l'utilisateur du portefeuille »[6] | Le portefeuille authentifie avant d'agir |
| Annexe, point 2.2.1, Règlement d'exécution 2015/1502 | Pour le niveau élevé, « Le moyen d'identification électronique est conçu de façon que la personne à laquelle il appartient puisse le protéger de manière fiable contre toute utilisation par autrui. »[7] | Une protection contre autrui, à la disposition du titulaire |
| WIAM_14, ARF, annexe 2 | Le matériel sécurisé destiné aux PID authentifie l'utilisateur au niveau élevé avant toute opération cryptographique sur ses actifs critiques[3] | Une seconde couche d'authentification dans le portefeuille |
La section 6.5.3.3.1 de l'ARF prévoit : « Lors de l'activation de l'unité de portefeuille, l'unité de portefeuille veille à ce que l'utilisateur configure deux mécanismes d'authentification de l'utilisateur. » L'un se situe au niveau du système d'exploitation, l'autre dans le matériel cryptographique sécurisé utilisé lors de la délivrance, de la présentation ou de la suppression d'un PID.[2] L'utilisateur doit passer les deux pour présenter un PID.[2]
La section 6.6.3.9 traite de la confiance dans cette authentification : « Cette confiance ne repose pas sur le résultat d'une vérification effectuée par la partie utilisatrice elle-même », mais sur « une confiance a priori dans l'unité de portefeuille certifiée et (pour les PID et les attestations de niveau de sécurité élevé) dans le WSCA/WSCD certifié ».[2] (WSCA et WSCD : l'application et le dispositif cryptographiques sécurisés du portefeuille.) L'ARF ajoute que s'appuyer sur cette méthode « implique que les parties utilisatrices doivent vérifier la liaison à l'appareil ».[2]
L'ARF prévoit donc trois voies pour la liaison à l'utilisateur (User binding). Faire confiance à l'authentification du portefeuille, qui s'exécute toujours. Comparer un portrait contenu dans le PID avec le visage en direct. Ou comparer les attributs du PID avec un document d'identité dont vous pouvez vérifier qu'il appartient bien à la personne.[2]
Pourquoi le niveau élevé est une vraie garantie
Le niveau élevé exige une protection « contre les attaquants disposant d'un potentiel d'attaque élevé ».[7] La certification teste cette résistance.[8] Un PID falsifié, un portefeuille cloné ou une réponse rejouée devraient échouer. Notre lecture : le niveau élevé décrit le moyen. Il ne dit rien d'un titulaire réel qui choisit d'en prêter ou d'en vendre l'usage.
Le document de travail de l'ARF sur le Topic R du 14 octobre 2025 indique qu'« à ce jour, les appareils mobiles n'ont aucun moyen ni aucune base pour attester auprès des parties utilisatrices du portefeuille que l'authentification de l'utilisateur a été effectuée », et que, selon certains experts, la biométrie des appareils « n'est pas entièrement fiable ».[10] Il s'agit d'un compte rendu de discussion, pas d'une exigence.
- 11 août 2026Règles de confirmation du portraitEntrée en vigueur du Règlement 2026/1731 : avertissements et confirmation explicite.
- 24 décembre 2026Portefeuilles attendusCalcul : 24 mois après les actes.
- 10 juillet 2027Application de l'AMLRL'Article 22(6) s'impose aux entités assujetties.
- 24 décembre 2027AcceptationCalcul : Article 5f(2). Parties privées tenues par la loi ou par contrat d'utiliser une authentification forte de l'utilisateur, à la demande de l'utilisateur. Micro et petites entreprises exemptées.
- 11 août 2028Portrait dans le PIDAttribut obligatoire du PID à partir de cette date, sous réserve des possibilités de refus.
Les dates de décembre résultent de notre calcul à partir des Articles 5a(1) et 5f(2), à compter de l'entrée en vigueur des actes d'exécution visés aux Articles 5a(23) et 5c(6) (Règlements 2024/2977 à 2024/2982, en vigueur le 24 décembre 2024).[1][4][5][13] Voir notre guide des échéances du portefeuille EUDI.
Le portrait : utile, facultatif et strictement encadré
Le portrait est le moyen évident de vérifier la personne. Le Règlement d'exécution (UE) 2026/1731, adopté le 15 juillet 2026 et publié au Journal officiel le 22 juillet 2026, en a modifié les règles.
- Calendrier. « le portrait de l'utilisateur du portefeuille ne peut faire partie des données d'identification personnelle obligatoires de la personne physique qu'à compter du 11 août 2028 ».[5] Selon le tableau PID actuel, le portrait est inclus « sauf lorsque l'utilisateur s'y oppose explicitement, le cas échéant ».[5]
- Les possibilités de refus demeurent. Les États membres « peuvent prévoir que l'utilisateur a la possibilité de refuser l'insertion du portrait ». La valeur est alors laissée vide.[5]
- Avertissement du portefeuille. Le portefeuille avertit que la demande porte sur des données biométriques, et l'utilisateur doit « confirmer explicitement et spécifiquement la présentation du portrait ».[4] L'exigence ARF RPA_07c ajoute : « Le silence ou une case pré-cochée NE DOIVENT PAS suffire. »[3]
- Pas une base juridique. Le considérant 2 du règlement 2026/1731 dispose : « La confirmation explicite de l'utilisateur du portefeuille devrait constituer une garantie technique et ne pas fournir en soi une base juridique pour le traitement. »[5] Le considérant renvoie aux articles 6 et 9 du RGPD pour la base juridique.[5]
- Conservation. Le portrait « n'est pas conservé par les parties utilisatrices de portefeuille, sauf si son traitement est nécessaire aux fins de l'identification et de l'authentification » au titre du droit de la protection des données, ou si le droit de l'Union ou le droit national le prévoit.[4][5]
- Enregistrement. En vertu de l'article 5b(3), vous ne pouvez pas demander de données au-delà de ce que vous avez enregistré. Le portrait doit donc figurer dans votre usage enregistré.[1]
Pour la comparaison à distance, l'ARF exige un bon éclairage, des instructions claires et « un mécanisme approuvé de détection du vivant prenant en charge la détection des attaques par présentation », « ainsi que des mécanismes de détection des attaques par injection, en particulier la détection des deepfakes ».[2] L'ENISA détaille les attaques par présentation visant le visage.[21] La norme ETSI TS 119 461 définit une attaque par injection comme une « attaque consistant à injecter un contenu contrôlé par l'attaquant dans le processus de capture des données ».[23]
Une vérification faciale sur un téléphone : l'étape de capture est la surface d'attaque. Illustration de mikemacmarketing, Wikimedia Commons, CC BY 2.0. Non adaptée.

La vérification un-à-un dont la seule finalité est de confirmer une identité déclarée est exclue de la rubrique de l'annexe III de l'AI Act relative à l'identification biométrique à distance.[16] Les données biométriques utilisées pour identifier une personne de manière unique restent des catégories particulières de données au sens de l'article 9 du RGPD. Prévoyez donc une base licite et une analyse d'impact.[15]
Menace par menace : ce que le portefeuille bloque et ce qui reste à votre charge
Le règlement de certification contient un registre des risques pour les portefeuilles. Les identifiants de menaces ci-dessous sont les identifiants officiels. Les deux dernières colonnes reflètent notre analyse.[8]
| Menace | Registre | Effet du portefeuille | Ce qui reste | Votre contrôle |
|---|---|---|---|---|
| Données du portefeuille copiées ou dupliquées | TR60 | Fort : liaison à l'appareil[2] | Peu de chose, si vous la vérifiez | Maintenir la preuve de liaison activée |
| Présentation rejouée | Type 5.3 | Fort : signature récente portant sur vos données[2] | Peu de chose | Nonce unique par demande |
| Téléphone volé, verrouillé | TR98 | Fort : deux niveaux d'authentification[2] | Vol du facteur de connaissance (TR35) | Vérifier le statut de révocation |
| Appareil partagé au sein du foyer | TR35, TR98 | Partielle | Une personne qui connaît le code PIN ou le code[22] | Authentification renforcée sur les actions à haut risque |
| Utilisateur contraint ou manipulé | TR28, TR99 | Faible : l'utilisateur légitime approuve | Presque tout | Surveillance des transactions, délai de réflexion, authentification renforcée avec contexte |
| Relais entre appareils | TR103 | Partielle : contrôle de proximité[24] | Hameçonnage de la session du navigateur | Même appareil quand c'est possible, nommer l'action |
| Authentification locale contournée | TR113 | Dépend de la certification[8] | Risque d'appareil compromis | Vérification de la révocation, signaux de l'appareil |
| Prise de contrôle du compte après l'entrée en relation | Hors du portefeuille | Aucune sauf nouvelle présentation | Mots de passe, sessions, parcours de récupération | Authentification renforcée sur les modifications sensibles |
| Mule avec un vrai portefeuille | Hors du portefeuille | Aucune : tous les contrôles sont validés | Tout | Surveillance des comportements, liens entre comptes |
Le véritable utilisateur qui approuve
TR99 indique : « Un attaquant peut convaincre un utilisateur de s'authentifier et d'approuver des transactions avec un attaquant ou un tiers non autorisé. »[8] Chaque facteur est validé. Selon la BCE, l'authentification forte du client « reste efficace contre les types de fraude qu'elle a été conçue pour atténuer ». Le total des fraudes déclarées dans l'Espace économique européen s'élevait à €4.2 milliards en 2024.[19][20] Pour les virements, la fraude par manipulation du payeur est passée « de 65% à 74% en valeur et de 55% à 71% en volume, de 2023 à 2024 ».[19]
Deux personnes, deux appareils
TR103 : « L'utilisateur derrière la connexion partie utilisatrice – navigateur peut être différent de l'utilisateur derrière la connexion partie utilisatrice – portefeuille. »[8] La section 4.4.3.2 de l'ARF note que « les flux inter-appareils sont vulnérables aux attaques par hameçonnage et par relais », et la section 4.4.3 rend le contrôle de proximité obligatoire pour ces flux.[24] Votre session web reste malgré tout distincte de l'approbation donnée dans le portefeuille.
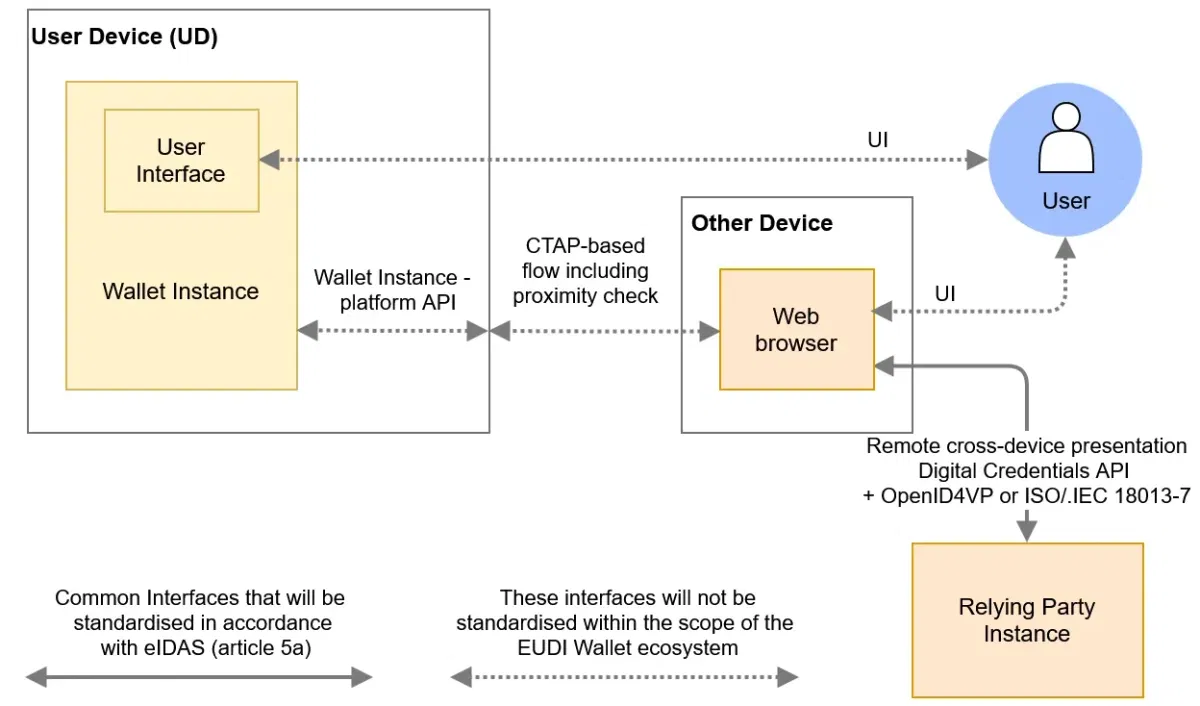
Figure 5 de l'ARF : dans un flux inter-appareils, votre service communique avec un navigateur, et le portefeuille se trouve sur un second appareil. Source : EUDI Wallet Architecture and Reference Framework, Commission européenne, CC BY 4.0. Non adapté.
La mule avec un vrai portefeuille
Une personne qui vend l'accès à un compte, ou qui en ouvre un pour quelqu'un d'autre, passe honnêtement chaque contrôle du portefeuille, car c'est elle le titulaire. Le contrôle applicable est celui que le règlement anti-blanchiment (AMLR) prévoit déjà : le « contrôle continu des relations d'affaires ».[13] Les liens entre comptes, les appareils partagés et les visages récurrents sont les signaux qui révèlent les réseaux.
Une vérification renforcée qui garde le portefeuille comme option par défaut
Aucun texte que nous avons lu n'exige une détection du vivant en plus d'un portefeuille. L'article 22(6)(b) de l'AMLR cite, parmi ses options, « l'utilisation de moyens d'identification électronique qui satisfont aux exigences du règlement (UE) no 910/2014 en ce qui concerne les niveaux de garantie "substantiel" ou "élevé" ».[13] Les projets finaux de normes de l'Autorité de lutte contre le blanchiment de capitaux (AMLA) précisent que cela « inclut les portefeuilles européens d'identité numérique ». Ces normes restent un projet, pas une loi.[14] Consultez notre guide AMLR sur l'acceptation des portefeuilles.
L'article 20(2) de l'AMLR fait dépendre l'étendue des mesures d'« une analyse individuelle des risques ».[13] À notre avis, un selfie à chaque présentation est difficile à justifier au regard du principe de minimisation des données du RGPD.[15] Ces niveaux sont une suggestion de notre part, pas des catégories juridiques.
1Classer l'événement
Entrée en relation, connexion ou action spécifique, avec son risque.
Quel préjudice une mauvaise personne peut-elle causer
Portefeuille seul
Contrôles cryptographiques complets. Pas de biométrie.
Ajouter détection du vivant et comparaison faciale
Avec le portrait, ou un visage que vous détenez légalement.
Revérifier au moment de l'action
Nouveau contrôle lié à cette action, puis revue.
2Conserver la preuve
Ce qui a été exécuté, le résultat, la date. Pas le portrait par défaut.
Exemple de flux de décision. Fixez vos propres seuils dans votre évaluation des risques.
| Niveau | Événements types | Contrôles | Pourquoi |
|---|---|---|---|
| Portefeuille seul | Vérifications d'âge ou d'attributs, ouverture de compte standard, connexion à faible risque | Signature, liaison à l'appareil, statut, nonce | Le niveau élevé fait le travail ; moins de données, c'est mieux |
| Portefeuille plus visage | Client à risque plus élevé, appareil ou lieu inhabituel, première utilisation après une longue interruption | Ce qui précède, plus détection du vivant et comparaison faciale | Répond directement au User binding, comme le décrit l'ARF[2] |
| Revérification d'une action | Nouveau bénéficiaire, paiement important, coordonnées bancaires modifiées, récupération de compte, ajout d'un appareil | Nouvelle vérification faciale ou approbation liée à l'opération, plus revue | Lie la personne à cette action |
| Pas de portefeuille ou pas de portrait | Client sans portefeuille, pays au déploiement tardif, portrait refusé | Document, lecture de la puce, détection du vivant, comparaison faciale | L'utilisation du portefeuille est facultative[1] |
Le PID ne peut pas approuver une action à votre place : « Les unités de portefeuille NE DOIVENT PAS utiliser une clé privée PID pour signer des données transactionnelles reçues d'une partie utilisatrice dans une demande de présentation. »[9] L'approbation des opérations relève des attestations d'authentification forte de l'utilisateur (SUA), qui portent des données transactionnelles et relèvent du thème de l'ARF consacré aux paiements électroniques.[3] Le droit des paiements fonctionne de la même manière : le code doit être « propre au montant de l'opération de paiement et au bénéficiaire ».[18] La formule de la PSD2, « une action, grâce à un moyen de communication à distance, susceptible de comporter un risque de fraude en matière de paiement ou de toute autre utilisation frauduleuse », constitue un modèle de déclenchement utile.[17]
Option
Portefeuille à nouveau
- Nouvelle présentation du PID
- Confirme à nouveau le portefeuille
- Aucun lien avec l'action
Adapté à la connexion
Option
Vérification faciale
- Détection du vivant et comparaison faciale
- Vérifie la personne présente
- Nécessite une référence licite
Adapté aux modifications à risque
Option
Attestation de transaction
- Signe les données de l'opération
- Montre à l'utilisateur ce qu'il approuve
- Dépend de la prise en charge par l'émetteur
Adapté aux paiements
Point d'attention
N'utilisez pas la clé du PID comme identifiant d'appareil. Les fournisseurs peuvent émettre des attestations présentées une seule fois, afin d'« atténuer le risque d'associabilité par les parties utilisatrices ».[2] Rapprochez les clients récurrents à partir de leurs attributs, comme l'explique notre guide sur l'acceptation transfrontière.
Liste de contrôle : à faire ce mois-ci
La politique interne qui sous-tend ces étapes figure dans notre guide des politiques et contrôles du portefeuille EUDI, et le choix de l'intégration est traité dans le guide de la plateforme d'intégration.
Conformité et risques
- Consignez par écrit les événements qui s'appuient uniquement sur le portefeuille.
- Définissez les déclencheurs d'authentification renforcée pour les versements, les changements de bénéficiaire et la récupération de compte.
- Déterminez votre base juridique pour toute comparaison faciale.[5][15]
- Mettez à jour votre analyse d'impact relative à la protection des données pour l'utilisation du portrait.[15]
Ingénierie
- Exigez la preuve de liaison au détenteur dans chaque requête.[12]
- Vérifiez la signature de liaison à l'appareil dans chaque réponse.[2]
- Contrôlez le statut de révocation, même si ce contrôle est facultatif.[3]
- Rattachez chaque présentation à une seule session avec un nonce nouveau.
- Concevez le traitement du portrait de sorte qu'une valeur vide soit gérée.[5]
Produit et support
- Ne demandez le portrait que lorsque vos finalités enregistrées l'incluent.[1]
- Conservez un parcours par document d'identité pour les personnes sans portefeuille.[1]
- Rédigez le message de chaque authentification renforcée de sorte qu'il nomme l'action.
- Indiquez aux clients qu'ils peuvent demander au fournisseur du portefeuille de révoquer un portefeuille volé.[6]
Comment Didit aide à résoudre le problème de la possession
La documentation de Didit indique l'acceptation du portefeuille EUDI avec le statut À venir.[28] Notre page portefeuille EUDI indique « Il n'existe pas encore d'API Didit spécifique à l'EUDI » et « Intégrez dès aujourd'hui, et conservez cette intégration quand le portefeuille arrivera. » Cette section décrit ce qui fonctionne aujourd'hui. Biometric Authentication exécute des authentifications renforcées par détection du vivant et comparaison faciale.
- Revérification. Biometric Authentication vérifie les utilisateurs récurrents par la seule détection du vivant, ou par la détection du vivant associée à une comparaison faciale avec un portrait enregistré, sous forme de session dans un workflow.[25][27]
- Présence. Liveness vérifie qu'une personne réelle se trouve devant la caméra, avec des méthodes passive, 3D action ou flashing.[26]
- Authentification renforcée. L'Authentication de Didit documente un appel qui applique vos règles d'authentification renforcée avant une action sensible et indique si une vérification est requise. Cette fonction est nouvelle et s'active par application.[31]
- Networks. Face Search détecte les comptes en double, et Networks regroupe les demandeurs qui partagent des signaux d'appareil, d'IP, biométriques, de document ou de contact.[29][30]
- Surveillance. Transaction Monitoring filtre les transactions en temps réel à l'aide d'un moteur de règles configurable, avec gestion des dossiers.[32]
- Solution de repli. ID Verification et les eID nationales en service couvrent les clients sans portefeuille.[28]
Didit fournit
- Détection du vivant et comparaison faciale à la demande
- Parcours par document et par eID nationale
- Signaux de doublons et de réseaux
- La trace de chaque contrôle
Reste de votre ressort
- L'évaluation des risques et la politique de renforcement de l'authentification
- Votre base juridique et votre analyse d'impact
- L'enregistrement en tant que partie utilisatrice
- Chaque décision d'entrée en relation et de transaction
Les offres et les tarifs figurent sur notre page de tarifs. Les données stockées suivent la durée de conservation que vous configurez, et Didit agit en tant que votre sous-traitant.[33]
Concevez votre renforcement avec nous
Indiquez-nous les actions les plus risquées, et commencez par intégrer la détection du vivant et la comparaison faciale à votre workflow.
Points clés
- La liaison à l'appareil prouve une clé. La liaison à l'utilisateur rattache cette clé à une personne, et en général vous lui faites confiance plutôt que de la vérifier.
- Le niveau de garantie élevé offre une forte assurance sur le portefeuille, mais il ne couvre ni une mule consentante ni un utilisateur manipulé.
- Le portrait rejoint les données PID obligatoires à partir du 11 août 2028, sous réserve des possibilités de refus, et la confirmation de l'utilisateur ne constitue pas une base juridique.
- Le PID ne peut pas signer les données de transaction, de sorte que les actions à haut risque nécessitent une autre approbation.
Questions fréquentes
Qu'est-ce que la liaison au titulaire dans le portefeuille EUDI ?
La liaison au titulaire est la propriété selon laquelle la personne qui présente les données est celle à qui elles ont été délivrées. L'ARF l'appelle User binding et précise qu'on l'appelle aussi parfois holder binding.[2]
Quelle est la différence entre la liaison à l'appareil et la liaison au titulaire ?
La liaison à l'appareil rattache les données à une clé stockée dans le matériel sécurisé du portefeuille, et elle empêche la copie et le rejeu. La liaison au titulaire rattache les données à une personne. L'ARF considère la liaison à l'appareil comme un prérequis du User binding.[2]
La liaison à l'appareil est-elle obligatoire pour le PID ?
Oui, pour les fournisseurs. Le règlement d'exécution 2024/2977 impose aux fournisseurs de PID de veiller à ce que le PID qu'ils délivrent soit lié cryptographiquement à l'unité de portefeuille.[4] La vérification de la signature est recommandée pour les parties utilisatrices, et elle est obligatoire si vous vous appuyez sur l'authentification propre au portefeuille.[2]
Puis-je effectuer une comparaison faciale avec le portrait du portefeuille ?
Seulement si le PID en contient un, que vous avez enregistré cet usage, que l'utilisateur confirme et que vous disposez d'une base juridique. Le portrait rejoint les données obligatoires du PID à partir du 11 août 2028, et les États membres peuvent permettre aux utilisateurs de refuser.[5]
Puis-je conserver le portrait issu d'une présentation par le portefeuille ?
Pas par défaut. Il ne peut être conservé que si le traitement est nécessaire à l'identification et à l'authentification dans le respect du droit de l'Union en matière de protection des données, ou lorsque le droit de l'Union ou le droit national le prévoit.[4][5]
L'AMLR exige-t-il une détection du vivant en plus du portefeuille EUDI ?
Aucun texte que nous avons lu ne l'exige. L'article 22(6)(b) cite, parmi les options, les moyens d'identification électronique conformes aux exigences du règlement 910/2014 au niveau substantiel ou élevé, et l'étendue des mesures découle de votre analyse individuelle des risques.[13] Les projets finaux de normes de l'AMLA indiquent que cela inclut les portefeuilles, et ils n'ont pas encore force de loi.[14]
Une présentation par le portefeuille peut-elle approuver un paiement ?
Pas avec le PID. Le PID Rulebook interdit d'utiliser la clé privée du PID pour signer des données transactionnelles.[9] L'ARF prévoit que l'approbation propre à une transaction s'appuie sur des attestations d'authentification forte de l'utilisateur, qui portent les données transactionnelles.[3]
Le niveau élevé empêche-t-il la prise de contrôle de compte ?
Il protège le portefeuille, pas votre compte. Après l'entrée en relation, vos mots de passe, sessions et parcours de récupération se situent hors du portefeuille, sauf si vous demandez une nouvelle présentation ou un autre contrôle aux moments sensibles.
Une mule peut-elle passer les contrôles du portefeuille EUDI ?
Oui. Un vrai titulaire utilisant un vrai portefeuille passe tous les contrôles, car les contrôles sont exacts. La parade est le contrôle continu au titre de l'article 26 de l'AMLR, ainsi que les liens entre comptes.[13]
Didit accepte-t-il le portefeuille EUDI ?
La documentation de Didit indique l'acceptation du portefeuille EUDI avec le statut Coming soon, et la page solutions précise qu'il n'existe pas encore d'API Didit propre à l'EUDI.[28] Les eID nationales, la vérification de documents, la détection du vivant et la comparaison faciale fonctionnent aujourd'hui, et la page solutions décrit le plan.
Sources
- Règlement (UE) n° 910/2014 modifié par le règlement (UE) 2024/1183, texte consolidé du 18 octobre 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, chapitre 6, Trust model, Commission européenne, 23 juillet 2026.
- Architecture and Reference Framework v3.0.0, annexe 2, High-Level Requirements, Commission européenne.
- Règlement d'exécution (UE) 2024/2977, texte consolidé du 11 août 2026, EUR-Lex.
- Règlement d'exécution (UE) 2026/1731, EUR-Lex, Journal officiel du 22 juillet 2026.
- Règlement d'exécution (UE) 2024/2979, texte consolidé du 11 août 2026, EUR-Lex.
- Règlement d'exécution (UE) 2015/1502 relatif aux niveaux de garantie, EUR-Lex.
- Règlement d'exécution (UE) 2024/2981 relatif à la certification des portefeuilles, annexe I, registre des risques, EUR-Lex.
- PID Rulebook v1.7, Commission européenne, 17 juillet 2026.
- Topic R, Authentication of the User to the device, v1.0, document de discussion de l'ARF, 14 octobre 2025.
- Topic Z, Device-bound Attestations, v1.0, document de discussion de l'ARF, 29 septembre 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Règlement (UE) 2024/1624 (AMLR), EUR-Lex, Journal officiel du 19 juin 2024.
- Rapport final, projet de RTS au titre de l'article 28(1) de l'AMLR, AMLA, 30 septembre 2026 (projet final, sans force de loi).
- Règlement (UE) 2016/679 (RGPD), EUR-Lex.
- Règlement (UE) 2024/1689 (règlement sur l'IA), EUR-Lex.
- Directive (UE) 2015/2366 (PSD2), EUR-Lex.
- Règlement délégué (UE) 2018/389, EUR-Lex.
- Rapport 2025 sur la fraude aux paiements, EBA et BCE, décembre 2025.
- Rapport conjoint EBA-BCE sur la fraude aux paiements, communiqué de presse, BCE, 15 décembre 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch on Digital Identity Wallets, Contrôleur européen de la protection des données, décembre 2025.
- ETSI TS 119 461 v2.1.1, vérification d'identité des sujets de services de confiance, ETSI.
- Architecture and Reference Framework v3.0.0, chapitre 4, architecture de haut niveau, Commission européenne.
- Biometric Authentication, documentation Didit.
- Liveness Detection, documentation Didit.
- Face Match 1:1, documentation Didit.
- Portefeuilles d'identité numérique, documentation Didit.
- Face Search, documentation Didit.
- Réseaux, documentation Didit.
- Créer un step-up, documentation Didit.
- Transaction Monitoring, documentation Didit.
- Conservation des données, documentation Didit.
Un portefeuille indique à qui appartient une attestation, et votre travail sur les risques part de cette réponse. Pour les moments qui exigent une personne, consultez Biometric Authentication. Pour la préparation au portefeuille, consultez notre page portefeuille EUDI et la vérification eID.
Vérifiez la personne, pas seulement la clé
Ajoutez la détection du vivant et la comparaison faciale là où votre évaluation des risques le prévoit.
Articles associés
- Acceptation transfrontalière du portefeuille EUDI : une seule intégration dans l'UE
- Se préparer au portefeuille EUDI : politiques et contrôles des entreprises réglementées
- Liaison au titulaire du portefeuille EUDI : ce que prouve vraiment une présentation
- Intégration du portefeuille EUDI : comment choisir votre voie (guide 2026)
- Vérification d'identité selon FINTRAC (CANAFE) en 2026 : méthodes, règles, C-12
- Loi 25 du Québec et biométrie : guide de vérification de l'identité (2026)