
EUDI Wallet 持有人绑定:一次出示究竟能证明什么
基于原始文本解释持有问题:钱包出示能证明什么,ARF v3.0.0 对用户绑定(User binding)和人像照片的规定,一张威胁表,以及面向受监管团队的基于风险的加强验证设计。
要点
EUDI Wallet 持有人绑定,是出示钱包的人与身份数据签发对象之间的关联。架构与参考框架(ARF)称之为用户绑定。在大多数出示场景中,依赖方信任这一绑定,而不是核验它。[2]
- 经过验证、与设备绑定的出示,能证明数据真实且未被篡改,并证明钱包持有所绑定的密钥。[2]
- 它不能证明在您下一次登录、付款或重置密码时,手机由谁持有。
- 高保证级别是实实在在的保证。请将钱包作为默认方式,只在风险确有必要时增加人脸核验。
这就是持有问题。钱包签名表明某个密钥被使用过。从这个密钥追溯到一个真实的人,需要一条信任链,而最后一环位于一部您无法控制的手机上。
这些都不意味着钱包薄弱。钱包依据高保证级别的方案签发,若团队把它当作可疑对象,就浪费了它的价值。本指南说明钱包能回答什么、留下了哪些空白,以及如何弥补这些空白。
关于注册和证书,请阅读我们的依赖方指南。关于集成路径的选择,请阅读如何选择 EUDI Wallet 集成平台。
钱包出示实际证明了什么
远程出示会依次执行多项检查。其中一些由您执行,另一些在钱包内部进行,您无法看到。
您永远看不到第3步
检查签名和状态
检查设备绑定
简化的远程出示流程,依据 ARF v3.0.0 第6.6.3节绘制。第1、2、4步对您或对该个人可见,第3步不可见。[2]
| 层级 | 所确立的内容 | 检查方 | 对您的定位 | 局限 |
|---|---|---|---|---|
| 签发方签名 | 数据来自真实的提供方,且未被篡改[2] | 您 | 第5b(9)条将此项义务赋予依赖方,适用于 PID 和证明[1] | 无法说明出示者是谁 |
| 撤销状态 | 数据未被其提供方撤销[2] | 您 | 建议执行,非强制[3] | 时效性取决于状态来源的更新程度 |
| 设备绑定 | 数据位于签发时对应的钱包单元中,而非副本[2] | 您 | 建议执行,但如果您依赖钱包自身的认证,则为必需[2] | 证明的是密钥,而非人 |
| 钱包完整性 | 签发时钱包单元及其安全硬件有效[2] | 数据提供方,在签发过程中[2] | 您间接信任这一点[2] | 您无法直接验证[2] |
| 用户认证 | 钱包在释放数据前已对其用户进行认证[2][6] | 钱包 | 您间接信任这一点[2] | 您收不到任何结果 |
ARF v3.0.0 将法规中的钱包单元证明拆分为两部分:Wallet Instance Attestation,涉及应用的完整性和撤销状态;Key Attestation,涉及存放密钥的安全存储。[2] 关于您的处境:"依赖方实例无法直接验证钱包单元和钱包提供方的真实性。"[2]
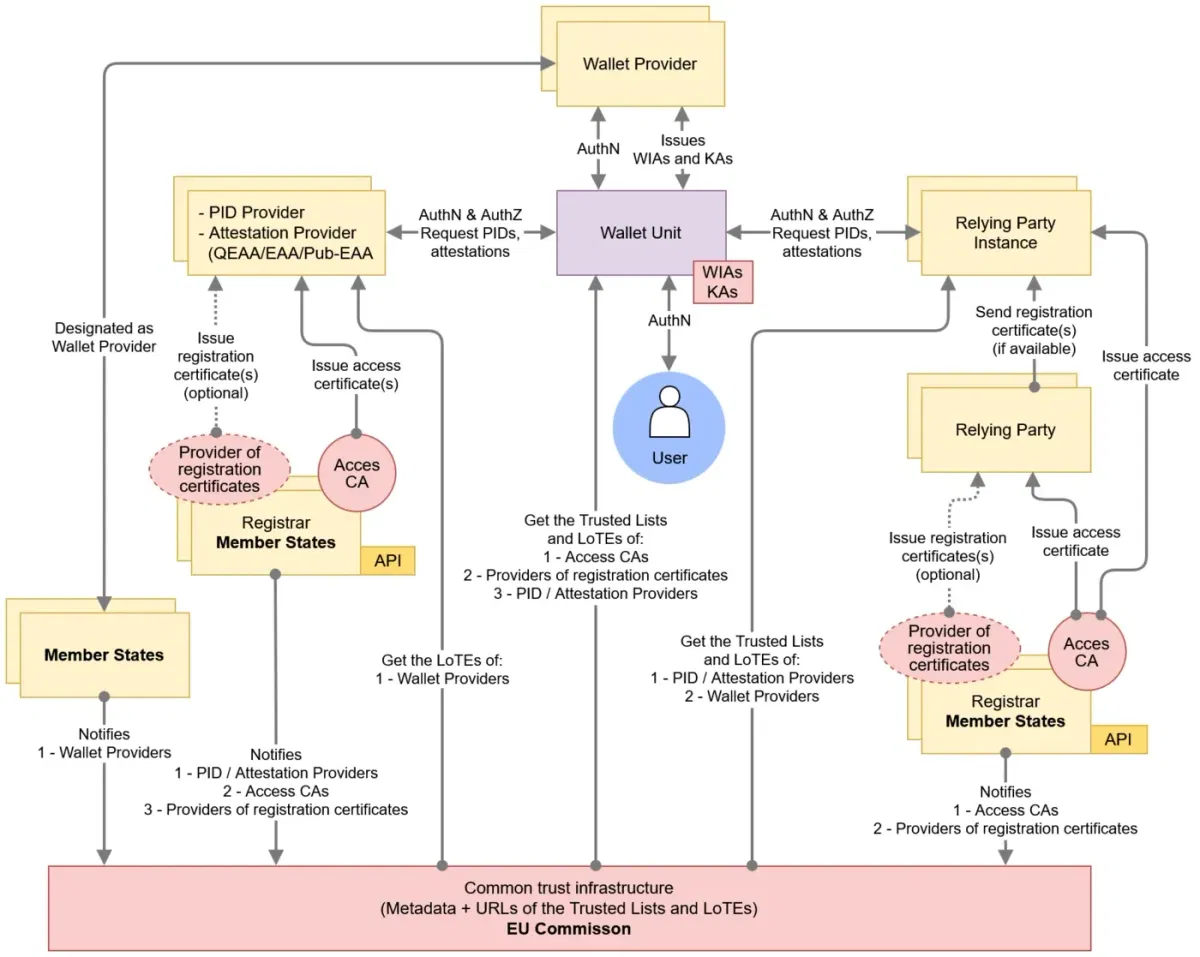
ARF 图 12:用户通过一条依赖方从未看到的认证链路访问钱包单元。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。未作改编。
设备绑定、持有人绑定及其后的缺口
三种不同的关联常被混在"持有人绑定"之下。前两种是 ARF 概念。第三种是我们自己的说法。
密钥到钱包
设备绑定
- 数据与安全硬件中的密钥绑定[2]
- 也称为持有证明[2]
- 防止复制和重放[2]
由您核查
钱包到个人
用户绑定
- 出示者即为数据签发对象本人[2]
- 取决于设备绑定[2]
- 通常默认可信,未经核验[2]
由钱包执行
个人到操作
操作绑定
- 该人员实施了此后的这一操作
- 不在出示环节之内
- 存在于您的会话和控制措施中
完全由您负责(我们的术语)
设备绑定和用户绑定是 ARF 术语。操作绑定是 Didit 的标签,不是任何标准中的术语。
ARF 关于设备绑定证明的讨论文件用一句话说明了这一区别:"证明可以绑定到设备,但不绑定到用户。"[11] 关键的定义是下面这一条。
第6.6.3.9节ARF v3.0.0
"用户绑定(有时也称为'持有人绑定')是指这样一种属性:向依赖方出示 PID 或证明的人,确实就是该 PID 或证明的签发对象用户。"
来源:ARF v3.0.0,第6章[2]
在传输层面,您可控制的属性是 OpenID4VP 中的 require_cryptographic_holder_binding。其默认值为 true,设为 false 即告诉钱包您接受没有该证明的凭证。[12] 该协议称之为持有人绑定,ARF 则称之为设备绑定。[12][2] 请保持开启。我们的OpenID4VP 验证方指南介绍了相关检查。
法律和 ARF 的原文表述
这些条款规范的是钱包的签发和出示,而不是此后在您账户上的操作。
| 规则 | 原文 | 对您的含义 |
|---|---|---|
| 第910/2014号条例第5a(4)(a)条 | 钱包必须使用户能够"在用户唯一控制下"出示数据[1] | 我们的解读:这是对钱包构建方式的要求,而不是对任何会话的认定 |
| 第5a(5)(d)条和第5a(11)条 | 钱包满足高保证级别要求,并在高保证级别方案下提供[1] | 强有力的基线,该项主张无需额外证明 |
| 第5b(9)条 | 依赖方负责对数据进行“认证和验证”[1] | 签名和有效性检查由您负责 |
| 条例2024/2977第3(5)条 | PID提供方“应确保”其签发的PID“以密码学方式绑定至其所签发的钱包单元”[4] | PID提供方必须将PID绑定至钱包单元,由您验证结果 |
| 条例2024/2979第3(1)条 | “在钱包单元成功认证钱包用户之前”,不得提供核心功能[6] | 钱包在执行操作前先进行认证 |
| 实施条例2015/1502附件第2.2.1点 | 对于高保证级别,“电子身份识别手段的设计应使其所属之人能够可靠地保护该手段,防止他人使用。”[7] | 防止他人使用的保护措施,由所有者掌握 |
| WIAM_14,ARF附件2 | 用于PID的安全硬件在对其关键资产执行密码学操作之前,以高保证级别认证用户[3] | 钱包内部的第二层认证 |
ARF第6.5.3.3.1节规定:“在钱包单元激活期间,钱包单元确保用户设置两种用户认证机制。”一种位于操作系统层面,另一种位于签发、出示或删除PID时使用的安全密码学硬件中。[2]用户必须通过这两种认证才能出示PID。[2]
第6.6.3.9节关于对该认证的信任:“这种信任并非基于依赖方自身任何验证的结果”,而是基于“对经认证的钱包单元以及(对于安全级别为高的PID和证明)经认证的WSCA/WSCD的先验信任。”[2](WSCA和WSCD:钱包的安全密码学应用和安全密码学设备。)ARF还指出,依赖此方法“意味着依赖方必须验证设备绑定”。[2]
因此,ARF规定了三种用户绑定途径。一是信任钱包的认证,该认证始终会运行。二是将PID中的肖像与实时人脸进行比对。三是将PID属性与一份您能够核实确属该人的身份证件进行比对。[2]
为何高保证级别是真正的保证
高保证级别要求能够防御“具有高攻击潜力的攻击者”。[7]认证会测试这种抵御能力。[8]伪造的PID、克隆的钱包或重放的响应都应无法通过。我们的解读是:高保证级别描述的是手段本身,并未涉及真实持有人自愿出借或出售其使用权的情况。
ARF于2025年10月14日发布的Topic R工作文件记录称,“截至目前,移动设备没有任何手段或依据向钱包依赖方证明已执行用户认证”,并且部分专家认为设备生物识别“并非完全可靠”。[10]这是一份讨论记录,并非强制要求。
- 2026年8月11日肖像确认规则条例2026/1731生效:警告和明确确认。
- 2026年12月24日钱包到期提供推算:自相关法案起24个月。
- 2027年7月10日AMLR开始适用第22(6)条约束义务实体。
- 2027年12月24日接受义务推算:第5f(2)条。依法律或合同必须使用强用户认证的私营方,应用户请求接受;微型和小型企业豁免。
- 2028年8月11日PID中的肖像自该日起成为PID强制属性,但可选择退出。
12月的日期是我们根据第5a(1)条和第5f(2)条推算得出,自第5a(23)条和第5c(6)条所述实施法案(条例2024/2977至2024/2982,于2024年12月24日生效)生效之日起计算。[1][4][5][13]请参阅我们的EUDI Wallet期限指南。
肖像:有用、可选且受到严格监管
核验本人,肖像是显而易见的方式。实施条例(EU) 2026/1731于2026年7月15日通过,并于2026年7月22日在《欧盟官方公报》上公布,修改了相关规则。
- 时间。“自2028年8月11日起,钱包用户的肖像方可成为自然人强制性个人身份识别数据的一部分”。[5]根据现行 PID 表,肖像属于包含项,但“用户明确选择不提供的情况除外(如适用)”。[5]
- 选择退出仍然保留。成员国“可规定用户有权拒绝插入肖像”,此时该值设为空。[5]
- 钱包警示。钱包会提示该请求涉及生物识别数据,用户必须“明确且具体地确认出示肖像”。[4]ARF RPA_07c 补充规定:“沉默或预先勾选的方框不得视为充分。”[3]
- 不构成法律依据。条例2026/1731序言第2段规定:“钱包用户的明确确认应作为一项技术保障措施,其本身不构成处理的法律依据。”[5]该序言援引 GDPR 第6条和第9条作为法律依据。[5]
- 留存。肖像“不得由钱包依赖方留存,除非根据数据保护法,其处理为识别和认证目的所必需”,或欧盟法律或成员国法律对此作出规定。[4][5]
- 注册。根据第5b(3)条,你不得请求超出注册范围的数据,因此肖像必须包含在你注册的用途中。[1]
对于远程比对,ARF 要求良好的光照、清晰的指引,以及“经批准的、支持呈现攻击检测的活体检测机制”,“以及注入攻击检测机制,特别是深度伪造检测”。[2]ENISA 对人脸呈现攻击作了详细说明。[21]ETSI TS 119 461 将注入攻击定义为“将攻击者控制的内容注入数据采集过程的攻击”。[23]
手机上的人脸核验:采集环节是攻击面。插图作者 mikemacmarketing, Wikimedia Commons,CC BY 2.0。未经改编。

仅以确认所声称身份为目的的一对一验证,不属于 AI Act 附件III中远程生物识别条目的范围。[16]用于唯一识别个人的生物识别数据,仍属于 GDPR 第9条规定的特殊类别数据,因此应规划合法依据和影响评估。[15]
逐项威胁:钱包能阻止什么,哪些仍由你负责
认证条例包含一份钱包风险登记表。下列威胁编号为官方编号。最后两列是我们的评估。[8]
| 威胁 | 登记表 | 钱包效果 | 剩余风险 | 你的控制措施 |
|---|---|---|---|---|
| 钱包数据被复制或复刻 | TR60 | 强:设备绑定[2] | 很少,前提是你进行验证 | 保持启用绑定证明 |
| 重放的出示 | 类型 5.3 | 强:对你的数据生成新签名[2] | 很少 | 每次请求使用唯一 nonce |
| 手机被盗,已锁定 | TR98 | 强:两层认证[2] | 知识因素被盗(TR35) | 检查撤销状态 |
| 家庭共用设备 | TR35、TR98 | 部分 | 知道 PIN 或验证码的人[22] | 对高风险操作进行升级验证 |
| 被胁迫或被操纵的用户 | TR28、TR99 | 弱:由真实用户本人批准 | 几乎全部 | 交易监控、冷静期、结合情境的升级验证 |
| 跨设备中继 | TR103 | 部分:邻近性检查[24] | 浏览器会话遭钓鱼 | 尽可能在同一设备上完成,并明示所授权的操作 |
| 本地认证被攻破 | TR113 | 取决于认证情况[8] | 设备被入侵风险 | 撤销检查、设备信号 |
| 开户后的账户接管 | 钱包之外 | 无,除非重新出示 | 密码、会话、恢复流程 | 对敏感变更进行升级验证 |
| 持有真实钱包的钱骡 | 钱包之外 | 无:所有检查均通过 | 全部 | 行为监控、网络关联 |
由真实用户本人批准
TR99 写道:“攻击者可以诱使用户进行认证,并批准与攻击者或未经授权的第三方之间的交易。”[8] 每一项认证要素都能通过。根据 ECB 的说法,强客户认证“对其设计所针对的欺诈类型仍然有效”,而 2024 年整个欧洲经济区报告的欺诈总额为 €4.2 billion。[19][20] 在贷记转账中,付款人受操纵欺诈“从 2023 年到 2024 年,按金额计从 65% 增至 74%,按笔数计从 55% 增至 71%”。[19]
两个人,两台设备
TR103:“依赖方与浏览器连接背后的用户,可能不同于依赖方与钱包连接背后的用户。”[8] ARF 第 4.4.3.2 节指出,“跨设备流程易受网络钓鱼和中继攻击”,第 4.4.3 节则规定此类流程必须进行近距离检查。[24] 您的网页会话仍与钱包的批准相互分离。
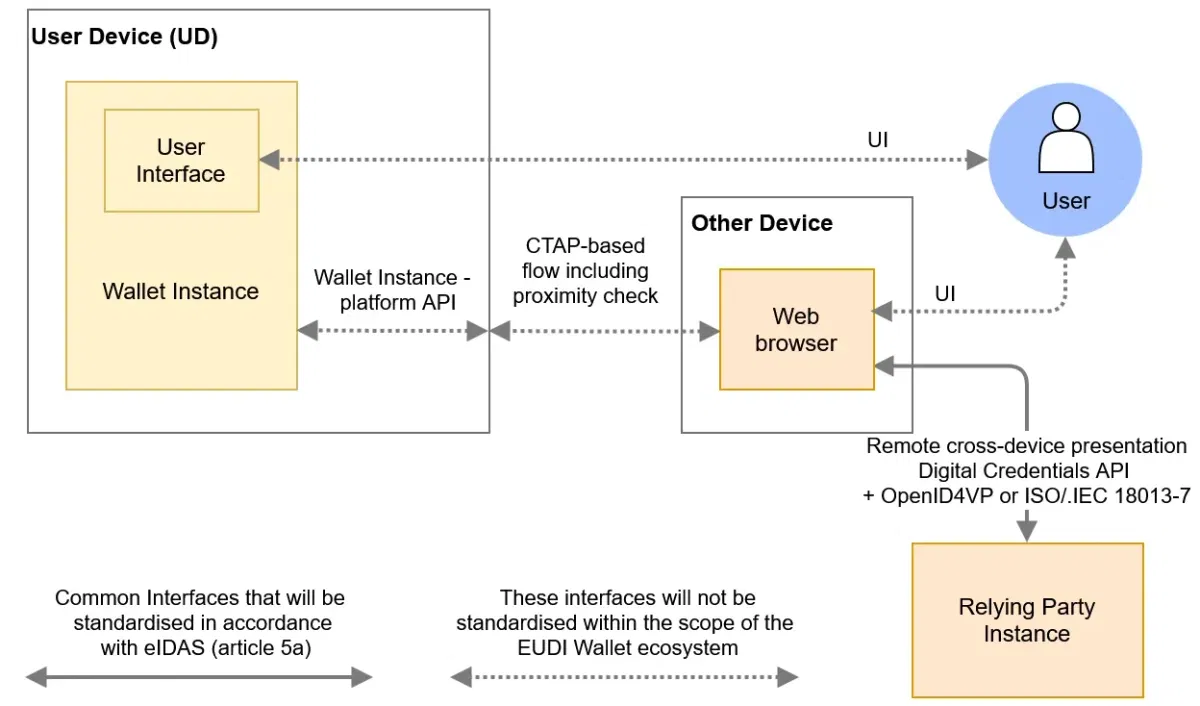
ARF 图 5:在跨设备流程中,您的服务与浏览器通信,钱包位于第二台设备上。来源:EUDI Wallet Architecture and Reference Framework,European Commission,CC BY 4.0。未经改编。
持有真实钱包的钱骡
出售账户使用权的人,或替他人开立账户的人,能够如实通过每一项钱包检查,因为此人就是持有人。对应的控制措施是《反洗钱条例》(AMLR) 已经规定的:“对业务关系进行持续监控”。[13] 账户之间的关联、共用设备和重复出现的人脸,是暴露团伙网络的信号。
以钱包为默认方式的加强验证设计
在我们查阅的文本中,没有任何一项要求在钱包之外再做活体检测。AMLR 第 22(6)(b) 条将以下方式列为可选方式之一:“使用符合第 910/2014 号条例 (EU) 关于‘实质’或‘高’保证级别要求的电子身份识别手段”。[13] 反洗钱管理局 (AMLA) 的最终标准草案称,这“包括欧洲数字身份钱包”,而这些标准目前仍是草案,不是法律。[14] 参见我们的AMLR 钱包接受指南。
AMLR 第 20(2) 条将措施的范围交由“对风险的个别分析”决定。[13] 我们认为,根据 GDPR 的数据最小化原则,每次出示都要求自拍很难证明其合理性。[15] 以下分级是我们的建议,不是法律类别。
1对事件分类
开户、登录或某项具体操作,以及其风险。
冒用者可能造成多大损害
仅用钱包
完整的密码学检查。不做生物识别。
增加活体检测和人脸比对
与肖像比对,或与您合法持有的人脸比对。
在操作时重新验证
针对本次操作进行新的检查,然后审核。
2记录证据
运行了什么、结果、日期。默认不保存肖像。
决策流程示例。请在您的风险评估中设定自己的阈值。
| 层级 | 典型事件 | 控制措施 | 原因 |
|---|---|---|---|
| 仅钱包 | 年龄或属性核验、标准开户、低风险登录 | 签名、设备绑定、状态、nonce | 由高保证级别承担核验;数据越少越好 |
| 钱包加人脸 | 较高风险客户、异常设备或位置、长时间未使用后的首次使用 | 上述各项,加上活体检测和人脸比对 | 直接回应 ARF 所述的用户绑定问题[2] |
| 操作重新验证 | 新增收款人、大额付款、银行信息变更、账户恢复、添加设备 | 重新进行人脸核验或与交易绑定的批准,并加以审查 | 将本人与该操作绑定 |
| 无钱包或无肖像 | 没有钱包的客户、较晚推出钱包的国家、选择不提供肖像的情形 | 证件、芯片读取、活体检测、人脸比对 | 钱包的使用是自愿的[1] |
PID 无法替您批准某项操作:"钱包单元不得使用 PID 私钥对依赖方在出示请求中发送的交易数据进行签名。"[9] 交易批准属于强用户认证(SUA)证明的范畴。这类证明携带交易数据,归入 ARF 中关于电子支付的主题。[3] 支付法律的逻辑相同:验证码必须"针对支付交易的金额和收款人"。[18] PSD2 中"通过远程渠道进行的、可能带来支付欺诈或其他滥用风险的任何操作"这一表述,是一个实用的触发模型。[17]
选项
再次使用钱包
- 重新出示 PID
- 再次确认钱包
- 与该操作无关联
适用于登录
选项
人脸核验
- 活体检测和人脸比对
- 核验在场的本人
- 需要合法的比对参照
适用于高风险变更
选项
交易证明
- 对操作数据签名
- 向用户展示所批准的内容
- 取决于发行方是否支持
适用于支付
注意
不要将 PID 密钥用作设备标识符。提供方可能签发仅出示一次的证明,以“降低依赖方可关联性的风险”。[2] 应依据属性匹配回访客户,详见我们的跨境接受指南。
清单:本月应做的事项
这些步骤背后的内部政策见我们的EUDI Wallet 政策与控制指南,路线选择见集成平台指南。
合规与风险
- 列明哪些事件仅依赖钱包。
- 为付款、收款人变更和账户恢复设定加强验证触发条件。
- 确定任何人脸比对的合法依据。[5][15]
- 针对肖像的使用更新数据保护影响评估。[15]
工程
- 在每个请求中保留持有人绑定证明为必需项。[12]
- 在每个响应中验证设备绑定签名。[2]
- 即使撤销状态检查为可选项,也要执行。[3]
- 用新的 nonce 将每次出示绑定到一个会话。
- 构建肖像处理路径时,要能处理空值。[5]
产品与支持
- 仅在已登记的用途包含肖像时才请求该数据。[1]
- 为没有钱包的人保留证件验证路径。[1]
- 为每次加强验证编写提示文字,写明对应的操作。
- 告知客户,钱包被盗时可要求钱包提供方撤销该钱包。[6]
Didit 如何帮助解决持有问题
Didit 的文档将 EUDI Wallet 接受列为“即将推出”状态。[28] 我们的 EUDI Wallet 页面写明“目前尚无 EUDI 专用的 Didit API”以及“现在集成,钱包推出后继续沿用。”本节介绍目前已可运行的功能。Biometric Authentication 执行活体检测和人脸比对加强验证。
- 重新验证。Biometric Authentication 以工作流中的会话形式验证回访用户,可仅做活体检测,也可在活体检测之外,再将用户与已存储的肖像进行人脸比对。[25][27]
- 在场确认。Liveness 检查镜头前是否为真人,支持被动、3D 动作或闪光方式。[26]
- 加强验证。Didit 的 Authentication 产品文档介绍了一个调用:在敏感操作前应用您的加强验证规则,并返回是否需要验证。该功能为新功能,按应用启用。[31]
- 关联网络。Face Search 可发现重复账户,Networks 则将共享设备、IP、生物特征、证件或联系方式信号的申请人归为一组。[29][30]
- 监控。Transaction Monitoring 依据可配置的规则引擎实时筛查交易,并提供案件管理。[32]
- 备用方案。ID Verification 和已上线的国家电子身份为没有钱包的客户提供服务。[28]
Didit 提供
- 按需进行活体检测和人脸比对
- 证件和国家电子身份路径
- 重复账户和关联网络信号
- 每次核验的记录
由您负责
- 风险评估和加强验证策略
- 您的合法依据和影响评估
- 依赖方注册
- 每项开户和交易决策
套餐和费率见我们的定价页面。存储的数据按您配置的保留期限处理,Didit 作为您的数据处理者。[33]
要点
- 设备绑定证明的是一把密钥。用户绑定将该密钥与一个人关联,而您通常是信任它,而不是核验它。
- 高保证级别是对钱包的强保证,但它不涵盖自愿配合的钱骡或被操纵的用户。
- 自 2028年8月11日起,肖像将纳入强制性 PID 数据,但可选择退出,且用户确认不构成法律依据。
- PID 无法对交易数据签名,因此高风险操作需要另行审批。
常见问题
EUDI Wallet 中的持有人绑定是什么?
持有人绑定是指出示数据的人就是该数据所签发给的人。ARF 将其称为用户绑定,并说明有时也称为持有人绑定(holder binding)。[2]
设备绑定和持有人绑定有什么区别?
设备绑定将数据与钱包安全硬件中的密钥绑定,可防止复制和重放。持有人绑定将数据与一个人绑定。ARF 将设备绑定视为用户绑定的前提条件。[2]
PID 是否必须进行设备绑定?
对提供者而言是的。实施条例 2024/2977 要求 PID 提供者确保其签发的 PID 以密码学方式绑定到钱包单元。[4]对依赖方而言,建议验证签名;如果您依赖钱包自身的认证,则必须验证签名。[2]
我可以与钱包中的肖像进行人脸比对吗?
仅当 PID 包含肖像、您已登记该用途、用户确认且您具有合法依据时才可以。自2028年8月11日起,肖像纳入 PID 的强制数据,成员国可允许用户选择不提供。[5]
我能否保留钱包出示中的肖像?
默认不能。只有在为符合欧盟数据保护法的身份识别和认证而确有必要时,或欧盟法律或成员国法律对此有规定时,方可保留。[4][5]
AMLR 是否要求在 EUDI Wallet 之外再做活体检测?
我们查阅的文本中没有这项要求。第22(6)(b)条将符合第910/2014号条例要求、达到‘实质’或‘高’保证级别的电子身份识别手段列为选项之一,措施的范围取决于您自身的风险分析。[13] AMLA 的最终标准草案指出这包括钱包,但这些标准尚未成为法律。[14]
钱包出示能否用于批准支付?
使用 PID 不能。PID Rulebook 禁止使用 PID 私钥签署交易数据。[9] ARF 预期针对具体交易的批准依赖强用户认证证明,由其承载交易数据。[3]
高保证级别能否阻止账户盗用?
它保护的是钱包,而不是您的账户。完成开户后,您的密码、会话和恢复流程都在钱包之外,除非您在敏感环节要求重新出示或进行其他检查。
钱骡能否通过 EUDI Wallet 检查?
能。真实持有人使用真实钱包会通过每一项检查,因为检查结果都是真实的。相应的控制手段是 AMLR 第26条规定的持续监控,以及账户之间的关联分析。[13]
Didit 是否接受 EUDI Wallet?
Didit 的文档将 EUDI Wallet 接受功能的状态列为即将推出,解决方案页面说明目前尚无 EUDI 专用的 Didit API。[28] 国家电子身份、证件验证、活体检测和人脸比对现已可用,解决方案页面介绍了相关计划。
资料来源
- 经第2024/1183号条例(欧盟)修订的第910/2014号条例(欧盟),2024年10月18日合并文本,EUR-Lex。
- Architecture and Reference Framework v3.0.0,第6章,信任模型,欧盟委员会,2026年7月23日。
- Architecture and Reference Framework v3.0.0,附件2,高层级要求,欧盟委员会。
- 第2024/2977号实施条例(欧盟),2026年8月11日合并文本,EUR-Lex。
- 第2026/1731号实施条例(欧盟),EUR-Lex,2026年7月22日《欧盟官方公报》。
- 第2024/2979号实施条例(欧盟),2026年8月11日合并文本,EUR-Lex。
- 关于保证级别的第2015/1502号实施条例(欧盟),EUR-Lex。
- 关于钱包认证的第2024/2981号实施条例(欧盟),附件I风险登记册,EUR-Lex。
- PID Rulebook v1.7,欧盟委员会,2026年7月17日。
- Topic R,用户对设备的认证,v1.0,ARF 讨论文件,2025年10月14日。
- Topic Z,设备绑定证明,v1.0,ARF 讨论文件,2025年9月29日。
- OpenID for Verifiable Presentations 1.0,OpenID Foundation。
- 第2024/1624号条例(欧盟)(AMLR),EUR-Lex,2024年6月19日《欧盟官方公报》。
- 最终报告,依据 AMLR 第28(1)条制定的 RTS 草案,AMLA,2026年9月30日(最终草案,尚非法律)。
- 第2016/679号条例(欧盟)(GDPR),EUR-Lex。
- 第2024/1689号条例(欧盟)(AI Act),EUR-Lex。
- 指令 (EU) 2015/2366 (PSD2),EUR-Lex。
- 授权条例 (EU) 2018/389,EUR-Lex。
- 2025 年支付欺诈报告,EBA 和 ECB,2025年12月。
- EBA-ECB 支付欺诈联合报告新闻稿,ECB,2025年12月15日。
- 远程身份核验:攻击与对策 (Remote Identity Proofing: Attacks and Countermeasures),ENISA。
- TechDispatch:数字身份钱包,European Data Protection Supervisor,2025年12月。
- ETSI TS 119 461 v2.1.1,信任服务主体的身份核验,ETSI。
- Architecture and Reference Framework v3.0.0,第 4 章,高层架构,European Commission。
- 生物识别认证,Didit 文档。
- 活体检测,Didit 文档。
- 1:1 人脸比对,Didit 文档。
- 数字身份钱包,Didit 文档。
- 人脸搜索,Didit 文档。
- Networks,Didit 文档。
- 创建加强验证 (step-up),Didit 文档。
- 交易监控,Didit 文档。
- 数据保留,Didit 文档。
钱包回答的是凭证属于谁,而您的风险工作从这个答案开始。对于需要确认本人在场的环节,请参阅生物识别认证。关于钱包准备工作,请参阅我们的 EUDI 钱包页面和eID 验证。