
EUDI Wallet対応準備:規制対象事業者のためのポリシーと管理策
規制対象事業者向けのEUDI Wallet対応準備ガイドです。13の管理領域、責任者と証跡を定めた管理策マトリクス、AMLR第22条のマッピング、2027年12月24日までの計画を示します。2026年7月の改正法令とARF v3.0.0に基づきます。
要点
EUDI Walletへの対応は、技術的な統合だけでは済みません。規制対象の事業者がEuropean Digital Identity (EUDI) Walletを受け入れる前に、登録と証明書からデータ最小化、不正対策、記録、インシデントまで、13の領域にわたる文書化された方針と機能する統制が必要です。[1]
- 小規模企業の規模を超える民間事業者で、EU法、国内法または契約により強力なユーザー認証が求められるものは、2027年12月24日までに、利用者の求めに応じてウォレットを受け入れます(第5f条(2)から算出)。[1]
- 登録は透明性を生むものであり、承認ではありません。登録内容が示す範囲を超えるデータを要求することはできません。[1][12]
- いくつかのチェックはArchitecture and Reference Framework (ARF) v3.0.0で推奨されているにすぎないため、その実施は自社の方針で決めます。[12]
より難しい問いは、コンプライアンス、セキュリティ、プロダクトの各チームにあります。最初のウォレット提示が本番環境に届く日に、何を文書化し、誰が責任を持ち、何を証跡として残すべきかという問いです。
本ガイドは、2026年7月の2つの改正法を含め、2026年10月31日時点の一次資料を読み解き、銀行、決済事業者、保険会社、通信事業者向けの統制マトリクスと日付入りの計画にまとめたものです。役割そのものについては、まずEUDI Walletの依拠当事者:登録、証明書、義務をご覧ください。先にアーキテクチャを選ぶ場合は、EUDI Walletの統合方法の選び方をお読みください。
準備期間中も機能する手段を維持する
いずれにせよ、ウォレット以外の代替ルートが必要です。Diditは現在、各国の電子IDと本人確認書類の検証を1つのワークフローで提供しており、EUDI Walletの受け入れは近日対応予定です。EUDI Walletのページをご覧ください。[23]
2026年のEUDI Wallet対応:この夏に変わったこと
最近の事実のうち重要なものは3つです。
- 登録証明書は原則となりました。Implementing Regulation (EU) 2025/848は当初、加盟国はその発行のために認証局を「認可することができる」と定めていました。Implementing Regulation (EU) 2026/1730はこれを「認可しなければならない」に改め、発行は「自動化された方法で、登録後不当に遅滞することなく」行うものとしました。[3][4]
- 顔写真には独自の規則があります。Implementing Regulation (EU) 2026/1731は顔写真を保持できる場合を限定しており、ウォレットは、その要求が「生体データの共有を伴う」ことを利用者に警告しなければなりません。[6]
- 仲介者が追跡可能になりました。2025/848の附属書Iに第16項が追加され、仲介者とその仲介者がサービスを提供する依拠当事者とが紐付けられます。[4]
- 2026年7月22日改正2026/1730および2026/1731が公布。2026年8月11日発効(算出)。
- 2026年12月24日ウォレット提供期限登録規則が適用。
- 2027年7月10日AMLR適用第22条および第77条が義務主体を拘束。
- 2027年12月24日受け入れ対象となる民間事業者、利用者の求めに応じて。
- 2028年8月11日次の段階顔写真が必須セットに加わり、ウォレットが登録証明書をチェック。
ウォレットと受け入れの期限は2024年12月24日から算出しています。2025/848、AMLR、2028年の規則の適用日は各法令に明記されています。[1][3][6][10] 2026年と2027年のEUDI Walletの期限をご覧ください。
まず受け入れ義務が適用されるかを判断する
Regulation (EU) 2024/1183により挿入された第5f条(2)には条件があるため、方針の冒頭には、法務部門が署名した日付入りの適用範囲の判断を置くべきです。[1][2]
| 基準 | 適用範囲メモで検討する問い | 出典 |
|---|---|---|
| 規模 | 当社は Recommendation 2003/361/EC にいう小規模企業の規模を超えているか | 第5f条(2)[1] |
| 適用の契機 | EU法、国内法または契約により、オンライン本人確認に強力なユーザー認証が求められているか | 第5f条(2)[1] |
| 業種 | 列挙された分野は「including」の後に置かれているため、例示である | 第5f条(2)[1] |
| プラットフォーム | 当社はユーザー認証を求める超大規模オンラインプラットフォームか | 第5f条(3)[1] |
| 任意利用 | ウォレットの利用を断るユーザー向けの手段が必要か(常に必要) | 第5a条(15)[1] |
適用範囲外であっても、ウォレットを利用するすべての依拠当事者は第5b条に拘束される。[1]
EUDI Walletの管理フレームワークの概要
すべての要件を3つのグループに分類する。ギャップの大半は3つ目のグループにある。
拘束力のある法令
義務
- 登録を行い、最新の状態に保つ
- 登録済みのデータのみを要求する
- データを認証し、検証する
eIDAS 第5b条、2025/848
ARFガイダンス
推奨事項
- 失効状態を確認する
- デバイスバインディングを検証する
- トラストアンカーを定期的に更新する
ARF v3.0.0、セクション6.6.3
リスク許容度
判断するのは貴社
- ステップアップすべき場面
- ステータスが不明な場合の対応
- 保存すべき証跡
社内ポリシー
義務は3層構造。ARFは枠組みであり、法令ではない。[1][3][12]
13の管理領域
1. ガバナンスと責任者
説明責任を負う責任者を1名指名します。あわせて、法務、コンプライアンス、セキュリティ、プロダクト、サポートを結び付ける書面のポリシーを定めます。登録機関は、不正確なデータ、登録ポリシー違反、過剰な要求、その他の法令違反を理由に、貴社の登録を停止または取り消すことができます。監督機関がそれを要請することもあります。したがって、これは業務上のリスクでもあります。[3] 属性リストの変更を管理してください。
2. 登録と利用目的
登録は、貴社が設立されている加盟国で行います。[1] 各利用目的と、それに必要なデータを一覧化してください。附属書Iは、利用目的ごとにこれを機械可読形式で求め、各利用目的の説明もあわせて求めています。[3] ARFでは、1つの依拠当事者が「複数回登録できる」とされています。異なるサービスを持つ企業に適した仕組みです。[12]
登録は承認ではない
ARFは明確に述べています。登録は「登録機関(またはEUDI Walletエコシステム内のその他の主体)が」その要求を「認可することを意味しない」としています。[12] 登録機関が利用目的と属性を収集するのは「透明性の目的のみ」であり、事前認可はありません。[4] データの利用が登録を通じて承認されたと、規制当局や顧客に伝えてはなりません。
変更は「不当に遅滞することなく」登録簿に反映しなければなりません。利用を停止する場合は、取消しを申請しなければなりません。[3]
3. 証明書のライフサイクル:鍵、更新、失効
貴社のサービスは、アクセス証明書によって自らが誰であるかを証明します。アクセス証明書は、各提示要求に署名します。ARFでは、アクセス証明書発行機関は「依拠当事者の各依拠当事者インスタンスに対して」1つ発行します。事業継続のためのフォールバックシステムもインスタンスに該当するため、専用の証明書が必要です。[12] これらは本番環境の機密情報として扱ってください。棚卸し、ハードウェアによる保護、ローテーション、指名された管理者は、貴社のポリシーで定める事項です。法令テキストは、依拠当事者向けの鍵に関する規則を定めていないためです。
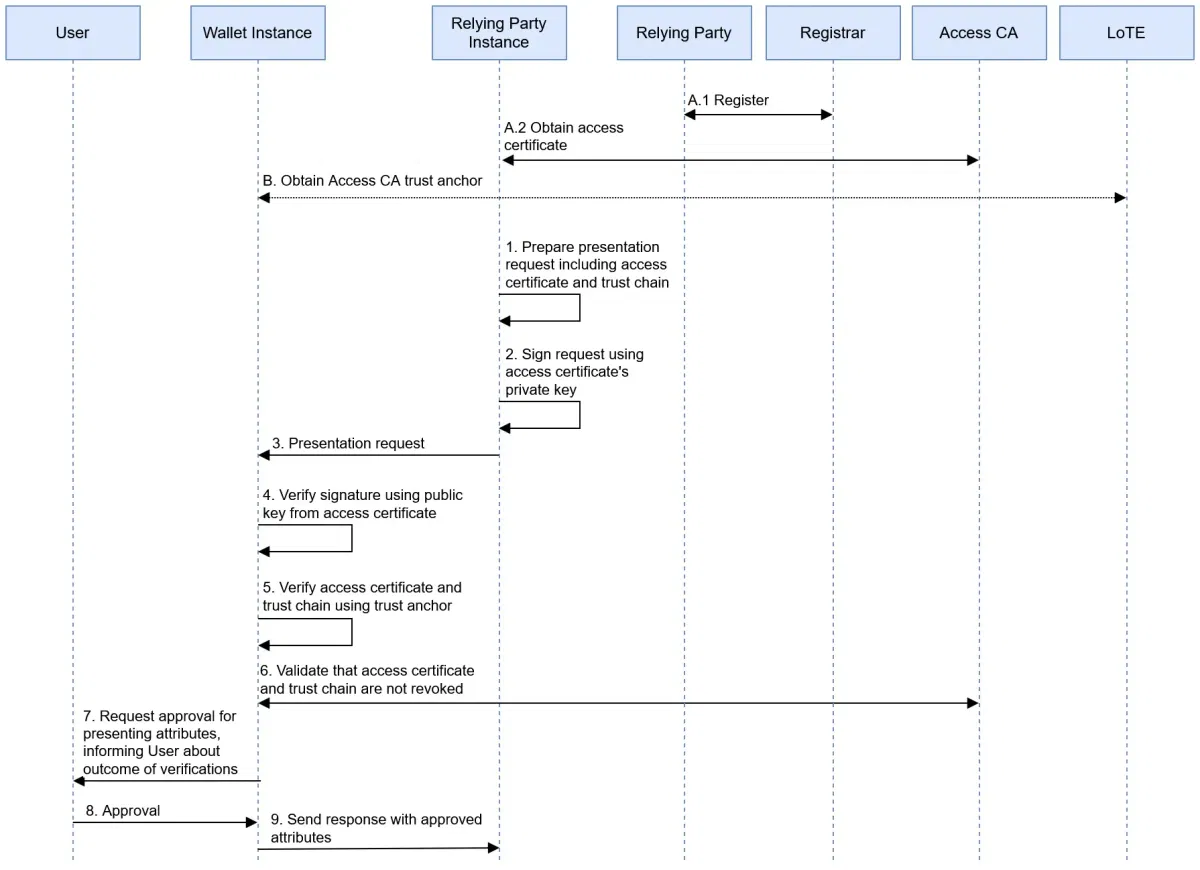
依拠当事者の認証。出典:EUDI Wallet Architecture and Reference Framework、European Commission、CC BY 4.0。図13、改変なし。
証明書には、貴社の名称、識別子、連絡先が記載されます。その内容が登録簿と「もはや正確かつ整合していない」場合、証明書の提供者はそれを失効させなければなりません。[3] そのため、ブランド変更やサポート窓口のアドレス変更で、本番環境が止まる可能性があります。貴社自身が失効を申請することもできます。その場合、ステータスは申請から24時間以内に公開されなければなりません。[3]
4. データ最小化
第5b条(3)規則(EU)No 910/2014
「依拠当事者は、第2項(c)に従って示されたデータ以外のデータの提供を利用者に求めてはならない。」
出典:EUR-Lex、eIDAS統合版[1]
各項目をデータ保護責任者と見直してください。一般データ保護規則(GDPR)第5条(1)(c)もこの規定と併せて適用されます。そのため、登録済みの属性であっても必要性が求められます。[13] 登録内容を超える要求は、明示的な停止事由です。[3] 欧州データ保護監察機関(EDPS)は、「一部の依拠当事者に見られる過剰要求の傾向」について警告しています。[15]
はい/いいえで足りる場面では、age_over_18のような属性を求めてください。法令上、本人特定が求められない場面では、仮名を拒否しないでください。さらに、要求が登録済みリストを超えた場合にリリースを失敗させる自動テストを追加してください。[1]
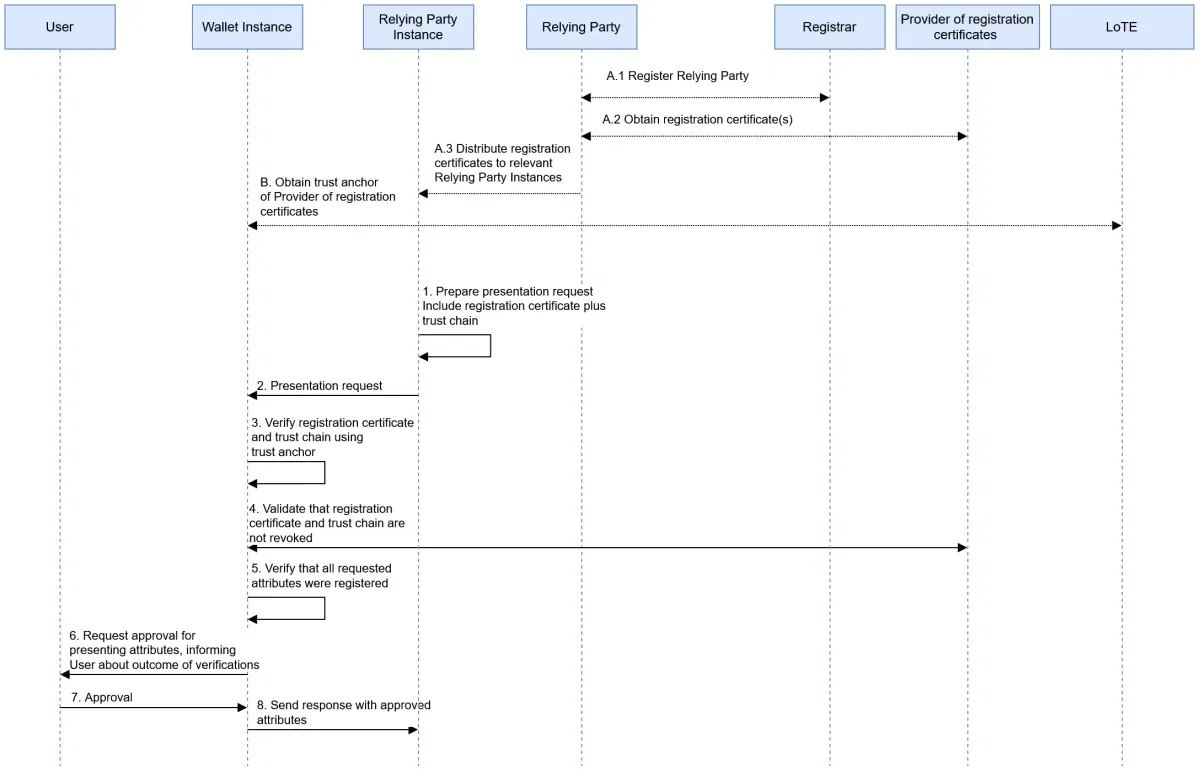
登録証明書の検証。出典:EUDI Wallet Architecture and Reference Framework、European Commission、CC BY 4.0。図14、改変なし。
加盟国は、要求が登録証明書の範囲を超える場合に、ウォレット提供者が利用者に通知するよう確保しなければなりません。[4] ウォレット自体が貴社の登録証明書を検証する義務は、2028年8月11日から適用されます。[6][7] 第5b条(3)は、当初から貴社を拘束します。[1]
5. トラストチェック
第5b条(9)は、依拠当事者が「European Digital Identity Walletsに要求された個人識別データおよび属性の電子証明の認証と検証の手続を実施する責任」を負うと定めています。[1] そのうえでARFは、検証する対象と信頼する対象を区別しています。
| 確認 | ARF v3.0.0での位置付け | 推奨ポリシー |
|---|---|---|
| 発行者の署名 | 依拠当事者が、Trusted ListsまたはLists of Trusted Entitiesを用いて実施する(6.6.3.6) | 必須。検証に失敗した場合は拒否する |
| トラストアンカー | 「定期的なトラストアンカー管理」(6.6.3.6) | 定期的に更新し、失敗時にアラートを出す |
| 失効 | 「推奨されるが必須ではない」(6.6.3.7) | 規制対象のフローでは必須 |
| デバイスバインディング | 「推奨されるが必須ではない」(6.6.3.8) | 必須。ウォレット認証に依拠する場合、これが前提となる(6.6.3.9) |
| ウォレットユニットのステータス | 直接の確認手段はない。発行者を信頼する(6.6.3.11、6.6.3.12) | PIDについてはPIDの失効に依拠する。アテステーションの種類ごとに評価する |
「推奨ポリシー」の列は当社の解釈であり、規則ではありません。[12]
信頼できるステータス情報が存在しない場合について、ARFは「依拠当事者は、PIDまたはアテステーションを受け入れるか拒否するかを決定する前に、当該ユースケースに関連するすべての要素を考慮してリスク分析を行う」としています。[12] これを事前に文書化してください。実装の詳細はOpenID4VP検証者ガイドに、フォーマットの違いはSD-JWT VC vs mdocにあります。各国ごとの違いは27の国別ウォレットを1つの統合で受け入れるで取り上げています。
6. 保証レベルのマッピング
ウォレットは、保証レベル「高」のスキームの下で提供されます。[1] これによって何が確定するのかを記録してください。当社の解釈では、対象となるのは登録と、手段の保護方法です。実質的支配者、制裁対象かどうか、またはその後のすべての行為の背後に同一人物がいることは、これによって立証されません。
7. 不正対策とステップアップ
1提示を検証する
署名、トラストアンカー、デバイスバインディング。
ステータスが有効で、リスクスコアが許容範囲内である
受け入れる
判断を記録する。
ステップアップする
攻撃検知を伴うライブネス検知と顔照合。
代替手段
別のルートを提供する。
2デュー・ディリジェンスを継続
不足している属性、スクリーニング、リスク評価。
判断ポリシーの一例です。しきい値は貴社が設定します。
ARFは、依拠当事者がウォレットの認証を信頼することも、独自のチェックを追加することもできるとしています。自撮りによる顔写真照合には「承認されたライブネス検知の仕組み」と、インジェクション攻撃検知、「特にディープフェイク検知」が必要です。[12] ウォレットはオンボーディング時の強いシグナルですが、翌月にそのアカウントを操作する者が誰かを証明するものではありません。所持の問題とホルダーバインディングに関するガイドで、脅威とステップアップのトリガーを解説しています。
8. ウォレットがない場合の代替ルート
第5a条(15)Regulation (EU) No 910/2014
「欧州デジタルIDウォレットの利用は任意とする。欧州デジタルIDウォレットを利用しない自然人又は法人に対し、公的及び民間のサービスへのアクセス、労働市場へのアクセス並びに営業の自由は、いかなる形でも制限され、又は不利に扱われてはならない。他の既存の識別及び認証手段により公的及び民間のサービスにアクセスすることは、引き続き可能でなければならない。」
出典:EUR-Lex、eIDAS統合版[1]
ウォレット利用者がフローの途中で失敗することや、ウォレットが停止されることがあります。料金、速度、サービスが同等の代替ルートを定め、ウォレットを断っても条件が悪化しないことをテストしてください。取扱量の大半を代替ルートが担う可能性もあります。どのウォレットが存在するかは、国別ローンチトラッカーで確認できます。
9. カスタマーサポート
利用者はウォレット上で貴社の名称と要求された属性を確認でき、値を含まず識別子を一覧にした取引ログも見られます。[12] 利用者はウォレットから消去請求を送ることができ、属性が提示されていなくてもデータ保護監督機関に貴社を通報できます。[1][12] 消去に関する標準プロトコルは存在しません。ウォレットは登録証明書の連絡先情報を使って貴社のWebフォーム、メール又は電話を開くため、サポート窓口を新設する場合は登録簿と証明書の更新が必要になります。[3][12] これらの窓口は監視し、プライバシー担当チームに届くようにしなければなりません。
10. 記録と証跡
各判断について証跡を残すべきです。要求、利用目的、証明書のバージョン、チェック結果、ポリシーのバージョン、結果です。属性の識別子をログに残し、値は義務がある場合にのみ保持します。義務主体については、Anti-Money Laundering Regulation(AMLR)第77条が「電子識別手段を通じて取得した情報」を明示的に対象としています。[10]
- 保存期間:取引関係の終了、一見取引又は拒否から5年間。その後は他の法令に従うことを条件に削除します。[10]
- 写しに代わる参照:情報を直ちに提供でき、改変できず、貴社の第9条の手続にその旨が定められている場合に認められます。[10]
- 本人照合ログ:2025/846はセキュリティ目的で6~12か月を定めていますが、対象は公的機関であり、民間事業者には加盟国が認める場合にのみ適用されます。[8]
11. GDPR:DPIA、保存、処理者
第35条は、「特に新たな技術を用いる」処理が高いリスクをもたらすおそれがある場合に、データ保護影響評価を求めています。[13] 今すぐスクリーニングを行い、結果を記録してください。2025/848の前文第9項はさらに、依拠当事者はGDPR第6条(1)の要件を満たすために電子識別に依拠する意図があるかを申告すべきであるとしています。これを登録ファイルに記録してください。[3]
第3a条(3)Implementing Regulation (EU) 2024/2977(2026/1731により挿入)
「顔写真は、その処理がEUデータ保護法に従った識別及び認証の目的に必要な場合、又はEU法若しくは国内法がEUデータ保護法に従ってこれを定める場合を除き、ウォレット依拠当事者が保持してはならない。」
顔写真は照合後に破棄することを既定とし、法令が保持を求める場合は書面で例外を定めてください。加盟国は貴社がプライバシーポリシーのURLを提供することを確保しなければならないため、利用目的ごとにURLを用意してください。[4] すべての処理者を第28条に基づき見直してください。[13]
12. AMLR第22条の対応表
第22条(6)(b)は、保証レベル「相当」又は「高」の電子識別を検証手段として認めています。[10] この対応表が示すとおり、ウォレットは第22条(1)のデータ一式をすべて提供するわけではありません。法的分析はAMLRとEUDI Walletをご覧ください。
| AMLR 第22条(1)(a) | PID属性 | PIDに含まれるか | 貴社の対応 |
|---|---|---|---|
| 氏名 | family_name、given_name | 必須 | ウォレットから取得する |
| 出生地および生年月日 | birth_place、birth_date | 必須 | 形式と精度を確認する |
| 国籍 | nationality | 必須 | 難民または無国籍の地位は他の手段で確認する |
| 国民識別番号 | personal_administrative_number | 任意 | 必要に応じて他の手段で取得する |
| 通常の居住地 | resident_address | 任意 | 欠落している前提で設計する |
| 納税者番号(ある場合) | 必須項目に含まれない | いいえ | 顧客に尋ねる |
2026年7月に差し替えられた2024/2977の附属書に定める自然人の属性。[5][6][10]
Anti-Money Laundering Authority(AMLA)の基準案はまだ法令ではありません。基準案は、eIDは「European Digital Identity Walletを含む」とし、欠落している属性は「第22条(6)に沿って他の手段により」取得するとしています。[11] この分岐をフローに組み込んでください。実質的支配者、取引の目的、スクリーニングおよびモニタリングはウォレットの対象外です。[10] 顔写真を前提とする計画は待つべきです。顔写真が必須項目に加わるのは2028年8月11日からであり、加盟国は利用者が提供を拒否できるようにすることができます。[6]
13. インシデント、テスト、モニタリングおよびベンダー管理
外部の事象に備えたランブックを作成してください。
自社の証明書を失効させる
対応手順書: 代替ルート、是正、不服申立て
登録が停止または取消しとなった場合。[3][12]
| 事象 | 条文の内容 | 対応手順 |
|---|---|---|
| 自社の登録が停止される | 事前通知の有無を問わず可能。24時間以内に通知される。証明書は失効する[3] | 代替ルートに切り替え、原因を特定し、救済手段を利用する |
| ウォレットソリューションが停止される | 登録済みの依拠当事者には24時間以内に通知される。3か月以内に是正されなければ撤回される[9] | 受入れを停止し、直近のオンボーディングを再評価する |
| 自社の鍵が侵害される | 失効を請求できる。ステータスは24時間以内に公開される[3] | 失効させ、再発行し、ログを確認する |
| 個人データ侵害 | 管理者は、リスクが生じる可能性が低い場合を除き、不当な遅滞なく、可能な場合は認識から72時間以内に監督機関へ通知する。処理者は管理者に通知する[13] | 通常のGDPR手続 |
テストと監視。 EUは早期テスト用にオープンソースのリファレンス検証者コンポーネントを公開している。[16] 署名とステータスの検証失敗、代替ルートの利用率、登録簿に照らした要求内容を監視する。失効済みおよび改ざんされたクレデンシャルに対するネガティブテストを追加する。
ベンダー。 仲介者は依拠当事者とみなされ、「取引の内容に関するデータを保存してはならない」。[1] ガイダンスであるARFは、仲介者と依拠当事者は「仲介者が実施する検証について合意しなければならない」とし、仲介者は転送後直ちにデータを削除することが求められるため、消去請求は常に自社に届くとしている。[12] AMLRの下では、義務主体は外部委託の開始前に監督当局へ通知し、「外部委託した業務に関連するいかなる行為についても、作為か不作為かを問わず、引き続き全面的に責任を負う」。[10] デジタル・オペレーショナル・レジリエンス法(DORA)の下では、金融事業体は自らの義務について「引き続き全面的に責任を負う」。[14] 合意した検証、保存期間、監査権を契約に定める。各ルートの比較は統合ガイドを参照。
統制マトリクス: 担当、証跡、根拠
「グッドプラクティス」は、根拠となる規定がない統制を示す。
| 統制 | 担当 | 証跡 | 根拠 |
|---|---|---|---|
| 日付入りの適用範囲の決定 | 法務 | 署名済みメモ | 第5f条[1] |
| ポリシー責任者の指名 | コンプライアンス | 承認済みポリシー | グッドプラクティス |
| 利用目的の一覧 | プロダクト | 属性登録簿 | 附属書I、9-10[3] |
| 登録内容を最新に保つ | コンプライアンス | 変更履歴、登録簿の抜粋 | 第5条(3)[3] |
| インスタンスごとの証明書一覧 | セキュリティ | 一覧、有効期限アラート | ARF 6.4.2[12] |
| 鍵の保管とローテーション | セキュリティ | 鍵生成セレモニーの記録 | グッドプラクティス |
| リリーステストでの過剰要求のブロック | エンジニアリング | テストレポート | 第5b条(3)[1] |
| 署名とトラストアンカーの検証 | エンジニアリング | チェックログ | 第5b条(9)[1] |
| 失効およびデバイスバインディングのポリシー | セキュリティ | ポリシー、チェックログ | ARF 6.6.3.7-9[12] |
| ステータス不明時のルール | コンプライアンス | リスク分析 | ARF 6.6.3.7[12] |
| 保証レベルのマッピング | コンプライアンス | マッピング文書 | 第5a条(11)[1] |
| ステップアップ認証のルール | 不正対策 | ルール、判定ログ | ARF 6.6.3.9[12] |
| ウォレット以外の同等の手段 | プロダクト | 利用フローと価格の見直し | 第5a条(15)[1] |
| 消去および苦情受付の窓口 | プライバシー | チケット、対応時間 | 第5a条(4)(d)[1] |
| 保存期間スケジュール | プライバシー | スケジュール、削除ログ | 第77条[10] |
| 顔写真ルール | プライバシー | 項目単位の保存期間テスト | 第3a条[6] |
| DPIAスクリーニング | プライバシー | 署名済みDPIAまたはスクリーニング結果 | 第35条[13] |
| 第22条の属性マップ | コンプライアンス | 手順書、サンプル | 第22条[10] |
| インシデント対応ランブック | セキュリティ | 訓練報告書 | 第5条[9] |
| 仲介者契約 | 調達 | 契約書、監査報告書 | 第5b条(10)[1] |
2027年12月までのEUDI Wallet対応計画
太字の日付は条文に基づくものです。それ以外の日付は当社の提案です。
| 時期 | 目標 | 成果物 |
|---|---|---|
| 2026年11月 | 対象範囲と責任者 | 対象範囲メモ、責任者、ギャップリスト |
| 2026年12月24日 | 登録規則の適用開始、ウォレットの期限 | 各本拠加盟国の国内登録簿と登録方針を確認済み |
| 2027年1月から3月 | 設計 | 利用目的、属性リスト、DPIAスクリーニング、採用ルートの決定 |
| 2027年4月から6月 | 構築と契約 | リファレンステスト、ベンダー条件、保存期間スケジュール |
| 2027年7月10日 | AMLRの適用開始 | 第22条のマッピングと第9条の手続を運用開始 |
| 2027年7月から9月 | 登録 | 登録、証明書、プライバシーページ、サポート担当者の研修 |
| 2027年10月から11月 | 実証 | パイロット、インシデント訓練、内部監査 |
| 2027年12月24日 | 受入れ期限 | 本番稼働の承認、モニタリングの稼働 |
計画中間時点の確認
国のeIDと本人確認書類を使い、ワークフロー、証跡、代替ルートを今すぐ構築してください。そのうえで統合ガイドをお読みください。
今月やるべきこと:EUDI Wallet対応準備チェックリスト
- 第5f条(2)に関する適用範囲メモを作成する。
- 説明責任を負う担当者を指名する。
- ウォレットを受け入れる可能性のあるすべてのフローを洗い出す。
- フローごとに最小限の属性リストを作成する。
- 自社の登録機関と国内登録方針を特定する。
- ウォレットのルートでは提供されない第22条(1)のデータをマッピングする。
- DPIAスクリーニングを開始する。
- 顔写真のデフォルトは「照合して破棄」に設定します。
- ウォレットに関する請求に対応できるよう、プライバシー窓口とサポート窓口の準備を確認します。
- ウォレットデータを扱うベンダーを一覧にします。
DiditによるEUDI Wallet対応の支援
Diditは、ウォレット以外の経路とその周辺のワークフローを提供します。EUDI Walletの受け入れは近日対応予定です。EUDI Walletのページでは、次のように述べています。「今日統合すれば、ウォレットが登場してもそのまま使えます。」[17][23] 当社はこれらの規則に基づく登録済みまたは承認済みの地位を有していません。また、貴社の義務は引き続き貴社に帰属します。
Diditが提供するもの
- 現在利用可能な国家eID:MitID、BankID Sweden、Finnish Trust Network、Smart-ID、Mobile-ID[24]
- NFCチップ読取り、ライブネス検知、顔照合による本人確認書類の確認
- 再訪ユーザー向けの生体認証[21]
- 1か月から10年までの保存期間設定と、要求に応じた削除[18]
- 監査ログとフォーアイズ(4つの目)による案件審査[19][20]
貴社に残るもの
- 適用範囲の決定と各種ポリシー
- 貴社の登録と利用目的
- 貴社のリスクアペタイトと顧客に関する判断
- GDPR上の管理者としての義務:Diditは処理者として行動します[18]
- 規制当局との連絡と外部委託の届出
ベンダー審査に関しては、Diditの保証はSOC 2 Type 1およびType 2、ISO/IEC 27001、iBeta Level 1のプレゼンテーション攻撃検知を対象としています。[22] AML上の義務については当社のAMLRページを、現在利用できる経路については国家eIDによる本人確認をご覧ください。料金は料金ページに掲載しています。
要点
- EUDI Wallet対応は統制プログラムです。13の領域があり、それぞれに責任者と証跡が必要です。
- 登録は透明性のためのものであり、承認ではありません。また、過剰な要求は登録の停止または取消しの明示的な事由となります。
- 失効とデバイスバインディングはARFの推奨事項にとどまるため、貴社のポリシーで決めなければなりません。
- ウォレットは第22条のデータ項目のすべてを提供するわけではなく、実務上、代替ルートは必須です。
- 顔写真には独自の保存ルールが設けられました。デフォルトは「照合して破棄」です。
よくある質問
EUDI Walletを受け入れる前に、企業にはどのようなポリシーが必要ですか。
最低限、次のものが必要です。適用範囲の決定、責任者を明記したポリシー、利用目的ごとの属性リスト、証明書と鍵のルール、トラストチェックとステップアップのルール、代替ルート、保存ルール、DPIAのスクリーニング、インシデント対応手順書、ベンダーとの契約条件。[1][3][13]
すべての規制対象事業者は2027年12月24日までにEUDI Walletを受け入れなければならないのか。
いいえ。第5f条(2)の対象は、EU法もしくは加盟国法、または契約により、オンライン本人確認に強力なユーザー認証の使用を義務付けられている民間の依拠当事者です。ただし零細企業および小規模企業は除かれ、利用者が任意で求めた場合に限られます。この期日は2024年12月24日から36か月として算定されます。超大規模オンラインプラットフォームには第5f条(3)に基づく別の義務があります。[1]
アクセス証明書と登録証明書の両方が必要か。
両方を用意する前提で計画してください。アクセス証明書はウォレットに対して貴社を認証するもので、登録済みの当事者には必須です。登録証明書には、登録済みの利用目的と属性が記載されます。2026/1730以降、加盟国は少なくとも1つの提供者を認可し、自動発行を確保しなければなりません。ウォレットが登録証明書を検証する義務は2028年8月11日から適用されます。この延期はアクセス証明書には及びません。[3][4][6][7][12]
保証レベル「高」はAMLの顧客デュー・ディリジェンスに十分か。
対象は本人確認であり、デュー・ディリジェンス全体ではありません。AMLR第22条(6)(b)は、保証レベル「相当」または「高」のeIDを認めています。それでも、PIDにない第22条(1)のデータに加え、実質的支配者、取引目的、スクリーニング、モニタリングが必要です。AMLAの基準案はまだ法令ではありませんが、不足する属性は他の手段で取得するとしています。[10][11]
ウォレットの提示で得た顔写真を保存してよいか。
限られた場合のみです。2026/1731により挿入された2024/2977第3a条(3)は、EUのデータ保護法に従った本人確認および認証のために処理が必要な場合、またはEU法もしくは加盟国法が定める場合を除き、保存を禁じています。原則は検証して破棄することです。[6]
ウォレットのデータはどれくらいの期間保存するのか。
義務主体は、電子的本人確認手段により取得した情報を含む顧客デュー・ディリジェンス情報を、取引関係の終了または拒絶から5年間保存し、その後削除します。ただし他の法令に従います。AML以外では、目的ごとにGDPRの保存制限が適用されます。[10][13]
仲介者を利用できるか。責任は誰が負うのか。
はい、利用できます。仲介者は依拠当事者とみなされ、取引内容に関するデータを保存してはなりません。貴社と仲介者は、仲介者が実施する確認について合意する必要があります。義務主体は、外部委託した業務に関連するあらゆる行為について全面的に責任を負い、外部委託の開始前に監督当局に通知します。[1][10][12]
Diditは現在EUDI Walletに対応しているか。
いいえ。DiditでのEUDI Walletの受け入れは近日対応予定です。現在は、本人確認書類の検証に加え、MitID、BankID Sweden、Finnish Trust Network、Smart-ID、Mobile-IDが稼働しています。[17][23][24]
出典
- Regulation (EU) No 910/2014 (eIDAS)、2024年10月18日時点の統合版、EUR-Lex。
- Regulation (EU) 2024/1183、EUR-Lex、2024年4月30日付官報。
- Commission Implementing Regulation (EU) 2025/848、ウォレット依拠当事者の登録、EUR-Lex。
- Commission Implementing Regulation (EU) 2026/1730、2025/848を改正、EUR-Lex、2026年7月22日付官報。
- Commission Implementing Regulation (EU) 2024/2977、個人識別データおよび属性証明、EUR-Lex。
- Commission Implementing Regulation (EU) 2026/1731、2024/2977、2024/2979、2024/2980および2024/2982を改正、EUR-Lex、2026年7月22日付官報。
- Commission Implementing Regulation (EU) 2024/2982、プロトコルおよびインターフェース、EUR-Lex。
- Commission Implementing Regulation (EU) 2025/846、国境を越えた本人照合、EUR-Lex。
- Commission Implementing Regulation (EU) 2025/847、ウォレットのセキュリティ侵害、EUR-Lex。
- Regulation (EU) 2024/1624 (AMLR)、EUR-Lex、2024年6月19日付官報。
- 最終報告書、AMLR第28条(1)に基づくRTS案、AMLA、案であり法令ではない。
- EUDI Wallet Architecture and Reference Framework v3.0.0、European Commission、2026年7月23日。
- Regulation (EU) 2016/679 (GDPR)、EUR-Lex。
- Regulation (EU) 2022/2554 (DORA)、EUR-Lex。
- TechDispatch on digital identity wallets、European Data Protection Supervisor、2025年12月16日。
- EU参照ベリファイアのリポジトリ、GitHub上のeu-digital-identity-wallet。
- デジタルIDウォレット、Didit docs。
- データの保存と削除、Didit docs。
- 監査ログ、Didit docs。
- 4-eyesレビュー(ダブルチェック)、Didit docs。
- 生体認証、Didit docs。
- セキュリティとコンプライアンス、Didit docs。
- EUDI Walletソリューションページ、Didit。
- AMLRへの準拠、Didit docs。
本人確認書類ルートと各国eIDルートの組み合わせ方は、EUDI Walletページで確認できます。