
EUDI Wallet: preparação, políticas e controlos para entidades reguladas
Guia EUDI Wallet para entidades reguladas: 13 domínios de controlo, matriz com responsáveis e evidências, mapa do Art. 22 do AMLR, plano até 24 de dezembro de 2027, com base nos atos modificativos de julho de 2026 e no ARF v3.0.0.
Em resumo
Estar preparado para a EUDI Wallet exige mais do que uma integração técnica. Antes de uma empresa regulada aceitar carteiras europeias de identidade digital (EUDI Wallet), precisa de políticas escritas e de controlos operacionais em 13 domínios, desde o registo e os certificados até à minimização de dados, à fraude, aos registos e aos incidentes.[1]
- As empresas privadas acima da dimensão de pequena empresa que, por força do direito da União, do direito nacional ou de contrato, precisam de autenticação forte dos utilizadores aceitam a carteira, a pedido do utilizador, até 24 de dezembro de 2027 (calculado a partir do art. 5f(2)).[1]
- O registo cria transparência, não uma aprovação. Não pode pedir dados para além dos que o seu registo indica.[1][12]
- Várias verificações são apenas recomendadas no Architecture and Reference Framework (ARF) v3.0.0, pelo que é a sua política que as decide.[12]
A questão mais difícil cabe às equipas de compliance, segurança e produto: o que tem de estar escrito, ter um responsável e estar evidenciado no dia em que a primeira apresentação de carteira chega à produção.
Este guia lê os textos primários tal como estão em 31 de outubro de 2026, incluindo os dois atos de alteração de julho de 2026, e converte-os numa matriz de controlos e num plano datado para bancos, empresas de pagamento, seguradoras e operadores de telecomunicações. Sobre o papel em si, comece por Parte utilizadora da EUDI Wallet: registo, certificados e deveres. Para escolher primeiro a sua arquitetura, leia como escolher a forma de integrar a EUDI Wallet.
Mantenha uma via operacional enquanto se prepara
Precisa sempre de uma via sem carteira. A Didit já hoje executa identificações eletrónicas nacionais e verificação de documentos num único fluxo, e a aceitação da EUDI Wallet estará disponível em breve. Consulte a página da EUDI Wallet.[23]
Preparação para a EUDI Wallet em 2026: o que mudou este verão
Três factos recentes são relevantes.
- Os certificados de registo passam a ser a regra. O Regulamento de Execução (UE) 2025/848 dizia inicialmente que os Estados-Membros «podem autorizar» uma autoridade de certificação para os emitir. O Regulamento de Execução (UE) 2026/1730 substituiu essa redação por «autorizam», com emissão «de forma automatizada e sem demora injustificada após o registo».[3][4]
- O retrato tem uma regra própria. O Regulamento de Execução (UE) 2026/1731 limita os casos em que o pode conservar, e as carteiras têm de avisar os utilizadores de que o pedido «implica a partilha de dados biométricos».[6]
- Os intermediários passam a ser rastreáveis. O anexo I do 2025/848 ganha um ponto 16 que associa um intermediário à parte utilizadora que serve.[4]
- 22 de julho de 2026Alterações2026/1730 e 2026/1731 publicados; em vigor a 11 de agosto de 2026 (calculado).
- 24 de dezembro de 2026Prazo das carteirasAplicam-se as regras de registo.
- 10 de julho de 2027O AMLR aplica-seO art. 22 e o art. 77 vinculam as entidades obrigadas.
- 24 de dezembro de 2027AceitaçãoEmpresas privadas abrangidas, a pedido do utilizador.
- 11 de agosto de 2028Etapa seguinteRetrato no conjunto obrigatório; as carteiras verificam os certificados de registo.
Os prazos das carteiras e da aceitação são calculados a partir de 24 de dezembro de 2024. As datas de aplicação do 2025/848, do AMLR e das regras de 2028 constam dos próprios atos.[1][3][6][10] Consulte Prazos da EUDI Wallet para 2026 e 2027.
Decida primeiro se o dever de aceitação se aplica
A sua política deve abrir com uma decisão de âmbito datada e assinada pela área jurídica, porque o artigo 5f(2), aditado pelo Regulamento (UE) 2024/1183, tem condições.[1][2]
| Teste | Pergunta para o seu memorando de âmbito | Fonte |
|---|---|---|
| Dimensão | Estamos acima de uma pequena empresa nos termos da Recomendação 2003/361/EC | Artigo 5.º-F, n.º 2[1] |
| Fator desencadeador | O direito da União ou nacional, ou um contrato, exige a autenticação forte do utilizador para a identificação em linha | Artigo 5.º-F, n.º 2[1] |
| Setor | As áreas indicadas surgem após "incluindo", pelo que são exemplos | Artigo 5.º-F, n.º 2[1] |
| Plataforma | Somos uma plataforma em linha de muito grande dimensão que exige a autenticação do utilizador | Artigo 5.º-F, n.º 3[1] |
| Utilização voluntária | Precisamos de uma via para o utilizador que recusa a carteira (sempre sim) | Artigo 5.º-A, n.º 15[1] |
Mesmo fora do âmbito, o artigo 5b vincula qualquer parte utilizadora que recorra a carteiras.[1]
O quadro de controlo da carteira europeia de identidade digital (EUDI Wallet) num relance
Distribua cada requisito por três grupos. A maioria das lacunas está no terceiro.
Direito vinculativo
Tem de
- Registar-se e manter o registo atualizado
- Pedir apenas os dados registados
- Autenticar e validar os dados
Art. 5b eIDAS, 2025/848
Orientações da ARF
Recomenda-se que
- Verifique o estado de revogação
- Verifique a vinculação ao dispositivo
- Atualize regularmente as âncoras de confiança
ARF v3.0.0, secção 6.6.3
O seu apetite de risco
A decisão é sua
- Quando reforçar a verificação
- O que fazer quando o estado é desconhecido
- Que provas conservar
A sua política interna
Três camadas de obrigações. O ARF é um quadro de referência, não um ato jurídico.[1][3][12]
Os 13 domínios de controlo
1. Governação e responsabilidade
Designe um único responsável e uma política escrita que articule as áreas jurídica, de conformidade, de segurança, de produto e de apoio ao cliente. As entidades de registo podem suspender ou cancelar o seu registo por dados inexatos, violação da política de registo, pedidos excessivos ou outras violações da lei, e uma entidade supervisora pode solicitá-lo, pelo que este é também um risco operacional.[3] Controle as alterações à lista de atributos.
2. Registo e utilizações previstas
O registo é feito no Estado-Membro onde está estabelecido.[1] Enumere cada utilização prevista com os dados de que necessita: o Anexo I exige-o por utilização, em formato legível por máquina, juntamente com uma descrição de cada utilização.[3] Nos termos do ARF, uma mesma parte utilizadora "pode registar-se várias vezes", o que convém a empresas com serviços diferentes.[12]
O registo não é uma aprovação
O ARF é explícito: o registo "não implica que a entidade de registo (ou qualquer outra entidade do ecossistema da EUDI Wallet) autorize" o pedido.[12] As entidades de registo recolhem as utilizações previstas e os atributos "apenas para efeitos de transparência", sem qualquer autorização prévia.[4] Nunca diga a um regulador ou a um cliente que a sua utilização de dados foi aprovada através do registo.
As alterações têm de chegar ao registo "sem demora injustificada" e, quando deixar de ter uma utilização, tem de pedir o seu cancelamento.[3]
3. Ciclo de vida dos certificados: chaves, renovação, revogação
O seu serviço prova a sua identidade com um certificado de acesso, que assina cada pedido de apresentação. No ARF, a autoridade de certificação de acesso emite um certificado "a cada instância de parte utilizadora da parte utilizadora", e um sistema de recurso para continuidade do negócio é também uma instância, pelo que precisa do seu próprio certificado.[12] Trate-os como segredos de produção: o inventário, a proteção em hardware, a rotação e os custódios designados ficam a cargo da sua política, uma vez que os textos não fixam regras sobre chaves para as partes utilizadoras.
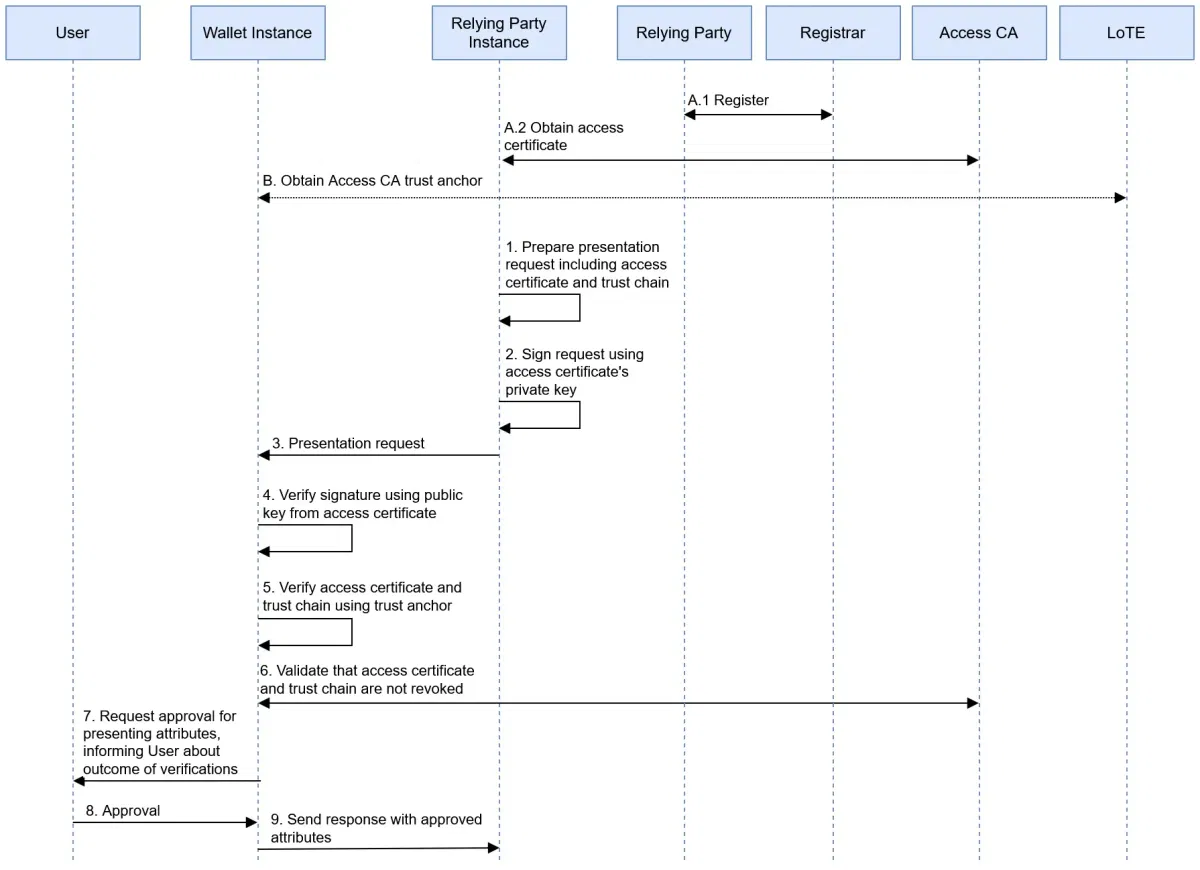
Autenticação da parte utilizadora. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Figura 13, sem alterações.
O certificado contém o seu nome, identificadores e dados de contacto, e o respetivo prestador tem de o revogar quando o conteúdo "deixar de ser exato e coerente" com o registo.[3] Assim, uma mudança de marca ou um novo endereço de apoio ao cliente podem interromper a produção. Também pode pedir a revogação por iniciativa própria, e o estado tem de ser publicado no prazo de 24 horas a contar do pedido.[3]
4. Minimização dos dados
Artigo 5b(3)Regulamento (UE) n.º 910/2014
"As partes utilizadoras não podem solicitar aos utilizadores que forneçam quaisquer dados para além dos indicados nos termos do n.º 2, alínea c)."
Fonte: EUR-Lex, eIDAS consolidado[1]
Reveja cada campo com o seu encarregado da proteção de dados. O artigo 5(1)(c) do Regulamento Geral sobre a Proteção de Dados (RGPD) aplica-se em paralelo com esta regra, pelo que um atributo registado continua a ter de ser necessário.[13] Solicitar mais do que o registado é um fundamento expresso de suspensão.[3] A Autoridade Europeia para a Proteção de Dados (AEPD) alerta para "uma propensão de certas partes utilizadoras para pedidos excessivos".[15]
Peça atributos do tipo age_over_18 quando um sim ou não for suficiente, não recuse pseudónimos quando a identificação não for legalmente exigida e acrescente um teste automático que bloqueie uma versão se um pedido exceder a lista registada.[1]
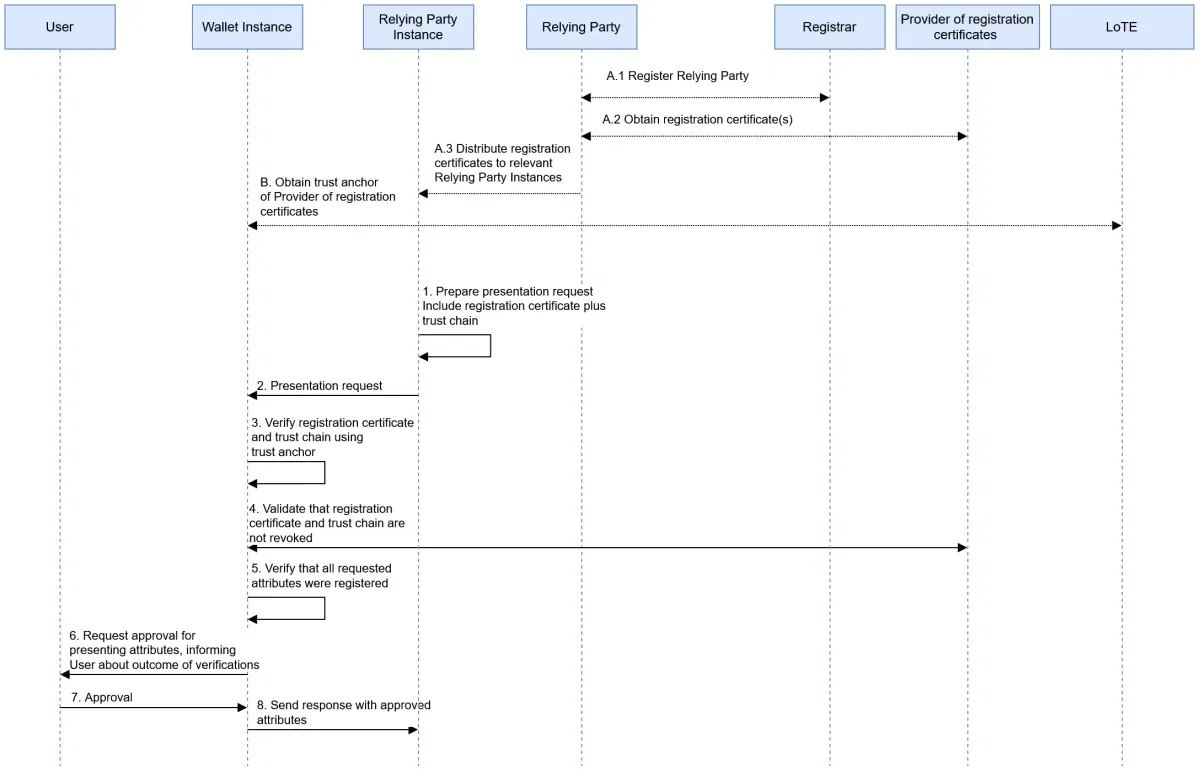
Verificação do certificado de registo. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Figura 14, sem alterações.
Os Estados-Membros têm de assegurar que os fornecedores de carteiras informam os utilizadores quando um pedido vai além dos certificados de registo.[4] O dever da própria carteira de validar o seu certificado de registo aplica-se a partir de 11 de agosto de 2028.[6][7] O artigo 5b(3) vincula-o desde o início.[1]
5. Verificações de confiança
O artigo 5b(9) torna as partes utilizadoras "responsáveis por executar o procedimento de autenticação e validação de dados de identificação pessoal e de certificados eletrónicos de atributos solicitados a partir de carteiras europeias de identidade digital".[1] O ARF distingue depois o que verifica daquilo em que confia.
| Verificação | Estado no ARF v3.0.0 | Política sugerida |
|---|---|---|
| Assinatura do emitente | Efetuada pela parte utilizadora, com recurso a Listas de Confiança ou Listas de Entidades de Confiança (6.6.3.6) | Obrigatória; recusar em caso de falha |
| Âncoras de confiança | "gestão regular das âncoras de confiança" (6.6.3.6) | Atualização programada, com alerta em caso de falha |
| Revogação | "recomendada, mas não obrigatória" (6.6.3.7) | Obrigatória para fluxos regulados |
| Vinculação ao dispositivo | "recomendada, mas não obrigatória" (6.6.3.8) | Obrigatória; confiar na autenticação da carteira implica-a (6.6.3.9) |
| Estado da unidade de carteira | Sem verificação direta: confiar no emitente (6.6.3.11, 6.6.3.12) | Para um PID, confiar na revogação do PID; avaliar cada tipo de atestado |
A coluna "política sugerida" é a nossa leitura, não uma regra.[12]
Quando não existe informação de estado fiável, o ARF diz que "uma parte utilizadora efetua uma análise de risco que tenha em conta todos os fatores relevantes para o caso de utilização, antes de tomar a decisão de aceitar ou recusar o PID ou o atestado."[12] Registe-a por escrito com antecedência. Os detalhes de implementação estão no guia do verificador OpenID4VP; as diferenças de formato estão em SD-JWT VC vs mdoc. A variação nacional é tratada em aceitar 27 carteiras nacionais como uma única integração.
6. Correspondência de níveis de garantia
As carteiras são fornecidas ao abrigo de um sistema com nível de garantia elevado.[1] Registe o que isso resolve. Na nossa leitura, abrange o registo inicial e a forma como o meio é protegido. Não estabelece a propriedade efetiva, a situação face a sanções, nem que é a mesma pessoa que está por detrás de cada ação posterior.
7. Fraude e reforço da verificação
1Validar a apresentação
Assinatura, âncora de confiança, vinculação ao dispositivo.
O estado é válido e a pontuação de risco está dentro do apetite de risco
Aceitar
Registar a decisão.
Reforçar a verificação
Deteção de vivacidade com deteção de ataques e correspondência facial.
Alternativa
Oferecer outra via.
2Continuar a diligência devida
Atributos em falta, verificação em listas, classificação de risco.
Um exemplo de política de decisão. Cabe-lhe a si definir os limiares.
O ARF refere que uma parte utilizadora pode confiar na autenticação da carteira ou acrescentar a sua própria verificação. A correspondência do retrato por selfie exige "um mecanismo aprovado de deteção de vivacidade" e deteção de ataques de injeção, "em particular deteção de deepfakes".[12] Uma carteira é um sinal forte no momento da abertura de conta, não uma prova de quem atua na conta no mês seguinte. O nosso guia sobre o problema da posse e a vinculação ao titular descreve as ameaças e os gatilhos de reforço da verificação.
8. Alternativa quando não há carteira
Artigo 5a(15)Regulamento (UE) n.º 910/2014
"A utilização das Carteiras Europeias de Identidade Digital é voluntária. O acesso aos serviços públicos e privados, o acesso ao mercado de trabalho e a liberdade de empresa não podem, de forma alguma, ser restringidos ou tornados desvantajosos para as pessoas singulares ou coletivas que não utilizem Carteiras Europeias de Identidade Digital. Deve continuar a ser possível aceder aos serviços públicos e privados através de outros meios de identificação e autenticação existentes."
Fonte: EUR-Lex, eIDAS consolidado[1]
Um utilizador de carteira pode falhar a meio do fluxo, ou uma carteira pode ser suspensa. Defina vias alternativas com o mesmo preço, rapidez e serviço, e teste que recusar uma carteira nunca piora a oferta. A via alternativa pode concentrar a maior parte do volume. O nosso acompanhamento dos lançamentos por país mostra que carteiras existem.
9. Apoio ao cliente
Os utilizadores veem o seu nome e os atributos pedidos na carteira, bem como um registo de transações que lista identificadores sem valores.[12] Podem enviar pedidos de apagamento a partir da carteira e denunciá-lo a uma autoridade de proteção de dados, mesmo que nenhum atributo tenha sido apresentado.[1][12] Não existe um protocolo normalizado para o apagamento: a carteira abre o seu formulário web, email ou telefone, com os contactos que constam do seu certificado de registo, pelo que um novo endereço de apoio implica uma atualização do registo e do certificado.[3][12] Esses canais têm de ser monitorizados e chegar à sua equipa de privacidade.
10. Registos e prova
Cada decisão deve deixar prova: pedido, utilização prevista, versão do certificado, resultados das verificações, versão da política, resultado. Registe os identificadores dos atributos; conserve os valores apenas quando exista um dever. Para as entidades obrigadas, o Artigo 77 do Regulamento relativo à prevenção do branqueamento de capitais (AMLR) abrange expressamente "informações obtidas através de meios de identificação eletrónica".[10]
- Prazo: 5 anos a contar do fim da relação de negócio, da transação ocasional ou da recusa, seguindo-se a eliminação, sem prejuízo de outras leis.[10]
- Referência em vez de cópia: permitida se puder fornecer a informação de imediato, se esta não puder ser alterada e se os seus procedimentos ao abrigo do Artigo 9 o previrem.[10]
- Registos de correspondência de identidade: o 2025/846 fixa 6 a 12 meses para fins de segurança, mas destina-se a organismos do setor público, e a entidades privadas apenas quando os Estados-Membros o permitam.[8]
11. RGPD: AIPD, conservação, subcontratantes
O Artigo 35 exige uma avaliação de impacto sobre a proteção de dados quando um tratamento, "em particular que utilize novas tecnologias", for suscetível de implicar um elevado risco.[13] Faça já a triagem e registe o resultado. O Considerando 9 do 2025/848 acrescenta que as partes utilizadoras devem declarar se pretendem recorrer à identificação eletrónica para cumprir um requisito do Artigo 6(1) do RGPD; registe isso no seu processo de registo.[3]
Artigo 3a(3)Regulamento de Execução (UE) 2024/2977, aditado pelo 2026/1731
"O retrato não pode ser conservado pelas partes utilizadoras de carteiras, a menos que o seu tratamento seja necessário para efeitos de identificação e autenticação em conformidade com o direito da União em matéria de proteção de dados ou quando tal esteja previsto no direito da União ou no direito nacional, em conformidade com o direito da União em matéria de proteção de dados."
Defina como regra verificar e descartar o retrato, com uma exceção escrita quando uma lei exija a conservação. Disponibilize um URL de política de privacidade por cada utilização prevista, já que os Estados-Membros têm de garantir que o faz.[4] Reveja cada subcontratante nos termos do Artigo 28.[13]
12. Mapeamento do Artigo 22 do AMLR
O Artigo 22(6)(b) aceita a identificação eletrónica de nível substancial ou elevado como meio de verificação.[10] Uma carteira não fornece todo o conjunto de dados do Artigo 22(1), como mostra este mapeamento. Consulte o AMLR e a EUDI Wallet para a análise jurídica.
| AMLR Art. 22(1)(a) | Atributo PID | No PID | O seu controlo |
|---|---|---|---|
| Nomes próprios e apelidos | family_name, given_name | Obrigatório | Obter da carteira |
| Local e data de nascimento | birth_place, birth_date | Obrigatório | Verificar o formato e a precisão |
| Nacionalidades | nationality | Obrigatório | Estatuto de refugiado ou de apátrida por outros meios |
| Número de identificação nacional | personal_administrative_number | Opcional | Recolher por outros meios, se necessário |
| Residência habitual | resident_address | Opcional | Prever a sua ausência |
| Número de identificação fiscal, quando disponível | Não consta do conjunto obrigatório | Não | Pedir ao cliente |
Atributos do anexo do 2024/2977, na redação substituída em julho de 2026, para pessoas singulares.[5][6][10]
Os projetos de normas da Anti-Money Laundering Authority (AMLA) ainda não são lei. Indicam que a identificação eletrónica "inclui as carteiras europeias de identidade digital" e que os atributos em falta são obtidos "por outros meios, em conformidade com o artigo 22(6)".[11] Integre essa ramificação no fluxo. Os beneficiários efetivos, a finalidade, a triagem e o acompanhamento ficam fora da carteira.[10] Os planos baseados no retrato devem esperar: só passa a integrar o conjunto obrigatório a partir de 11 de agosto de 2028, e os Estados-Membros podem permitir que os utilizadores o recusem.[6]
13. Incidentes, testes, monitorização e supervisão de fornecedores
Redija procedimentos operacionais para eventos externos.
Revoga os seus certificados
Manual de resposta a incidentes: via alternativa, correção, recurso
Se o seu registo for suspenso ou cancelado.[3][12]
| Evento | O que dizem os textos | O seu manual de resposta a incidentes |
|---|---|---|
| O seu registo é suspenso | Possível com ou sem aviso prévio; é notificado no prazo de 24 horas; certificados revogados[3] | Passar para a via alternativa, identificar a causa, recorrer às vias de reparação |
| Uma solução de carteira é suspensa | As partes utilizadoras registadas são notificadas no prazo de 24 horas; retirada se não for corrigida em três meses[9] | Deixar de a aceitar, reavaliar as integrações de clientes recentes |
| A sua chave é comprometida | Pode pedir a revogação; estado publicado no prazo de 24 horas[3] | Revogar, reemitir, rever os registos |
| Violação de dados pessoais | O responsável pelo tratamento notifica a autoridade sem demora injustificada e, sempre que possível, até 72 horas após ter tido conhecimento, salvo se o risco for improvável; os subcontratantes notificam o responsável pelo tratamento[13] | Processo RGPD padrão |
Testes e monitorização. A UE publica componentes verificadores de referência em código aberto para testes iniciais.[16] Monitorize as falhas de assinatura e de estado, a taxa de recurso à via alternativa e os pedidos face ao registo; acrescente testes negativos para credenciais revogadas e adulteradas.
Fornecedores. Um intermediário é considerado parte utilizadora e "não pode armazenar dados sobre o conteúdo da transação".[1] O ARF, que é orientação, diz que o intermediário e a parte utilizadora "têm de acordar as verificações que o intermediário irá efetuar" e que os intermediários são obrigados a apagar os dados imediatamente após os reencaminharem, pelo que os pedidos de apagamento chegam sempre a si.[12] Ao abrigo do AMLR, as entidades obrigadas notificam o supervisor antes do início da externalização e "continuam a ser plenamente responsáveis por qualquer ação, seja por ação ou por omissão, relacionada com as tarefas externalizadas".[10] Ao abrigo do Regulamento relativo à Resiliência Operacional Digital (DORA), as entidades financeiras "continuam a ser plenamente responsáveis" pelas suas obrigações.[14] Contratualize as verificações acordadas, a conservação e os direitos de auditoria; o nosso guia de integração compara as vias.
Matriz de controlos: responsável, prova, fonte
"Boa prática" assinala controlos sem uma regra que os sustente.
| Controlo | Responsável | Prova | Fonte |
|---|---|---|---|
| Decisão de âmbito datada | Jurídico | Memorando assinado | Art. 5.º-F[1] |
| Responsável designado pela política | Conformidade | Política aprovada | Boa prática |
| Inventário de utilizações previstas | Produto | Registo de atributos | Anexo I, 9-10[3] |
| Registo mantido atualizado | Conformidade | Registo de alterações, extrato do registo | Art. 5(3)[3] |
| Inventário de certificados por instância | Segurança | Inventário, alertas de expiração | ARF 6.4.2[12] |
| Custódia e rotação de chaves | Segurança | Registos da cerimónia de chaves | Boa prática |
| Bloqueio de pedidos excessivos nos testes de versão | Engenharia | Relatório de testes | Art. 5b(3)[1] |
| Verificações de assinatura e de âncora de confiança | Engenharia | Registos de verificação | Art. 5.º-B, n.º 9[1] |
| Política de revogação e de vinculação ao dispositivo | Segurança | Política, registos de verificação | ARF 6.6.3.7-9[12] |
| Regra para estado desconhecido | Conformidade | Análise de risco | ARF 6.6.3.7[12] |
| Mapeamento do nível de garantia | Conformidade | Documento de mapeamento | Art. 5a(11)[1] |
| Regras de reforço da verificação | Fraude | Regras, registos de decisão | ARF 6.6.3.9[12] |
| Via equivalente sem carteira | Produto | Revisão do percurso e do preço | Art. 5a(15)[1] |
| Canais de apagamento e de reclamação | Privacidade | Pedidos, tempos de resposta | Art. 5a(4)(d)[1] |
| Calendário de conservação | Privacidade | Calendário, registos de eliminação | Art. 77.º[10] |
| Regra do retrato | Privacidade | Teste de conservação por campo | Art. 3.º-A[6] |
| Triagem de AIPD | Privacidade | AIPD ou triagem assinadas | Art. 35.º[13] |
| Mapa de atributos do Art. 22.º | Conformidade | Procedimento, amostras | Art. 22.º[10] |
| Manuais de resposta a incidentes | Segurança | Relatórios de simulacros | Art. 5.º[9] |
| Contrato com o intermediário | Aquisições | Contrato, relatórios de auditoria | Art. 5.º-B, n.º 10[1] |
Um plano de preparação para a EUDI Wallet até dezembro de 2027
As datas a negrito vêm dos textos. O resto é sugestão nossa.
| Quando | Objetivo | Resultado |
|---|---|---|
| Novembro de 2026 | Âmbito e responsáveis | Memorando de âmbito, responsável, lista de lacunas |
| 24 de dezembro de 2026 | Aplicam-se as regras de registo; prazo das carteiras | Registo nacional e política de registo verificados para cada Estado-Membro de origem |
| Janeiro a março de 2027 | Conceção | Utilizações previstas, listas de atributos, triagem da AIPD, via escolhida |
| Abril a junho de 2027 | Desenvolvimento e contratação | Testes de referência, condições do fornecedor, calendário de conservação |
| 10 de julho de 2027 | O AMLR passa a aplicar-se | Mapa do artigo 22 e procedimentos do artigo 9 em funcionamento |
| Julho a setembro de 2027 | Registo | Registo, certificados, páginas de privacidade, formação do apoio ao cliente |
| Outubro a novembro de 2027 | Demonstrar | Piloto, simulacro de incidente, auditoria interna |
| 24 de dezembro de 2027 | Prazo de aceitação | Aprovação para produção, monitorização em funcionamento |
Ponto de controlo a meio do plano
Construa já o fluxo, a prova e a alternativa com identificações eletrónicas nacionais e documentos e, depois, leia o guia de integração.
O que fazer este mês: lista de verificação de preparação para a EUDI Wallet
- Redija o memorando de âmbito para o artigo 5f(2).
- Designe o responsável.
- Liste todos os fluxos que possam aceitar uma carteira.
- Elabore a lista mínima de atributos para cada fluxo.
- Identifique a sua entidade de registo e a política nacional de registo.
- Mapeie os dados do artigo 22(1) que a via da carteira não fornecerá.
- Inicie a triagem da AIPD.
- Defina como regra por omissão para o retrato: verificar e descartar.
- Confirme que os canais de privacidade e de apoio estão preparados para pedidos relacionados com a carteira.
- Liste os fornecedores que teriam acesso a dados da carteira.
Como a Didit ajuda na preparação para a EUDI Wallet
A Didit dá-lhe a via sem carteira e o fluxo de trabalho à sua volta. A aceitação da EUDI Wallet está para breve. Consulte a página da EUDI Wallet, que o diz assim: "Integre hoje e mantenha quando a carteira chegar."[17][23] Não temos qualquer estatuto de registo ou aprovação ao abrigo destas regras, e os deveres da sua empresa continuam a ser da sua empresa.
A Didit fornece
- Identificações eletrónicas nacionais disponíveis hoje: MitID, BankID Sweden, Finnish Trust Network, Smart-ID e Mobile-ID[24]
- Verificação de documentos com leitura do chip NFC, deteção de vivacidade e correspondência facial
- Autenticação biométrica para utilizadores recorrentes[21]
- Conservação de 1 mês a 10 anos, e eliminação a pedido[18]
- Registos de auditoria e revisão de casos pelo princípio dos quatro olhos[19][20]
Fica consigo
- Decisão de âmbito e políticas
- O seu registo e as utilizações previstas
- O seu apetite pelo risco e as decisões sobre clientes
- Deveres de responsável pelo tratamento ao abrigo do RGPD: a Didit atua como subcontratante[18]
- Contacto com o regulador e notificações de externalização
Para a avaliação de fornecedores, as garantias da Didit abrangem SOC 2 Type 1 e Type 2, ISO/IEC 27001 e deteção de ataques de apresentação iBeta Level 1.[22] Para os deveres de branqueamento de capitais, consulte a nossa página sobre o AMLR, e a verificação de identificação eletrónica nacional para a via que funciona agora. Os custos estão na página de preços.
Implemente primeiro a sua via alternativa
Execute identificações eletrónicas nacionais e documentos num único fluxo de trabalho, com as provas de que os seus controlos precisam.
Pontos-chave
- A preparação para a EUDI Wallet é um programa de controlo: 13 domínios, cada um com um responsável e provas.
- O registo é transparência, não aprovação, e pedir dados em excesso é fundamento expresso para o suspender ou cancelar.
- A revogação e a vinculação ao dispositivo são recomendações do ARF, por isso a sua política tem de decidir sobre elas.
- Uma carteira não fornece todo o conjunto de dados do artigo 22, e uma via alternativa é, na prática, obrigatória.
- O retrato tem agora a sua própria regra de conservação: por omissão, verificar e descartar.
Perguntas frequentes
Que políticas precisa uma empresa antes de aceitar a EUDI Wallet?
No mínimo: uma decisão de âmbito, uma política com um responsável identificado, uma lista de atributos por utilização prevista, regras de certificados e chaves, regras de verificação de confiança e de reforço da verificação, uma via alternativa, regras de conservação, uma triagem de AIPD, manuais de resposta a incidentes e cláusulas com fornecedores.[1][3][13]
Todas as entidades reguladas têm de aceitar a EUDI Wallet até 24 de dezembro de 2027?
Não. O artigo 5f(2) abrange as partes utilizadoras privadas obrigadas pelo direito da União ou nacional, ou por contrato, a utilizar a autenticação forte do utilizador para a identificação em linha. Excetuam-se as micro e pequenas empresas. A obrigação aplica-se apenas a pedido voluntário do utilizador. A data é calculada como 36 meses a contar de 24 de dezembro de 2024. As plataformas em linha de muito grande dimensão têm um dever distinto ao abrigo do artigo 5f(3).[1]
Precisamos de um certificado de acesso e também de um certificado de registo?
Planeie os dois. Os certificados de acesso autenticam-no perante a carteira e são obrigatórios para as partes registadas. Os certificados de registo indicam as utilizações previstas e os atributos que registou. Desde o 2026/1730, os Estados-Membros devem autorizar pelo menos um prestador e assegurar a emissão automatizada. O dever da carteira de validar os certificados de registo aplica-se a partir de 11 de agosto de 2028. Esse adiamento não abrange os certificados de acesso.[3][4][6][7][12]
O nível de garantia elevado basta para a diligência quanto à clientela em matéria de prevenção do branqueamento de capitais?
Cobre a verificação da identidade, não toda a diligência. O artigo 22(6)(b) do AMLR aceita a identificação eletrónica de nível de garantia substancial ou elevado. Continua a precisar dos dados do artigo 22(1) que o PID não contém, bem como dos beneficiários efetivos, da finalidade, da triagem e do acompanhamento. Os projetos de normas da AMLA, que ainda não são lei, indicam que os atributos em falta são obtidos por outros meios.[10][11]
Podemos conservar o retrato de uma apresentação da carteira?
Apenas em casos limitados. O artigo 3a(3) do 2024/2977, aditado pelo 2026/1731, proíbe a conservação, salvo se o tratamento for necessário para a identificação e a autenticação em conformidade com o direito da União em matéria de proteção de dados, ou se o direito da União ou nacional o previr. Por defeito, verifique e elimine.[6]
Durante quanto tempo conservamos os dados da carteira?
As entidades obrigadas conservam as informações de diligência quanto à clientela, incluindo as obtidas através de meios de identificação eletrónica, durante 5 anos a contar do fim da relação ou da recusa, e depois apagam-nas, sem prejuízo de outras leis. Fora do âmbito AML, aplicam-se os limites de conservação do RGPD por finalidade.[10][13]
Podemos recorrer a um intermediário, e quem continua a ser responsável?
Sim, pode. Um intermediário é considerado parte utilizadora e não pode armazenar dados sobre o conteúdo da transação. O senhor e o intermediário têm de acordar quais as verificações que este realiza. As entidades obrigadas continuam a ser plenamente responsáveis por qualquer ação relacionada com as tarefas externalizadas e notificam o supervisor antes do início da externalização.[1][10][12]
A Didit aceita EUDI Wallets atualmente?
Não. A aceitação da EUDI Wallet chega em breve à Didit. O MitID, o BankID Sweden, o Finnish Trust Network, o Smart-ID e o Mobile-ID já funcionam hoje, a par da verificação de documentos.[17][23][24]
Fontes
- Regulamento (UE) n.º 910/2014 (eIDAS), texto consolidado de 18 de outubro de 2024, EUR-Lex.
- Regulamento (UE) 2024/1183, EUR-Lex, Jornal Oficial de 30 de abril de 2024.
- Regulamento de Execução (UE) 2025/848 da Comissão, registo das partes utilizadoras da carteira, EUR-Lex.
- Regulamento de Execução (UE) 2026/1730 da Comissão, que altera o 2025/848, EUR-Lex, Jornal Oficial de 22 de julho de 2026.
- Regulamento de Execução (UE) 2024/2977 da Comissão, dados de identificação pessoal e atestados, EUR-Lex.
- Regulamento de Execução (UE) 2026/1731 da Comissão, que altera os 2024/2977, 2024/2979, 2024/2980 e 2024/2982, EUR-Lex, Jornal Oficial de 22 de julho de 2026.
- Regulamento de Execução (UE) 2024/2982 da Comissão, protocolos e interfaces, EUR-Lex.
- Regulamento de Execução (UE) 2025/846 da Comissão, correspondência de identidades transfronteiras, EUR-Lex.
- Regulamento de Execução (UE) 2025/847 da Comissão, violações de segurança das carteiras, EUR-Lex.
- Regulamento (UE) 2024/1624 (AMLR), EUR-Lex, Jornal Oficial de 19 de junho de 2024.
- Relatório final, projeto de RTS nos termos do artigo 28(1) do AMLR, AMLA, projeto, não é lei.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Comissão Europeia, 23 de julho de 2026.
- Regulamento (UE) 2016/679 (RGPD), EUR-Lex.
- Regulamento (UE) 2022/2554 (DORA), EUR-Lex.
- TechDispatch sobre carteiras de identidade digital, Autoridade Europeia para a Proteção de Dados, 16 de dezembro de 2025.
- Repositório do verificador de referência da UE, eu-digital-identity-wallet no GitHub.
- Carteiras de identidade digital, documentação da Didit.
- Conservação e eliminação de dados, documentação da Didit.
- Registos de auditoria, documentação da Didit.
- Revisão a 4 olhos, documentação da Didit.
- Autenticação biométrica, documentação da Didit.
- Segurança e conformidade, documentação da Didit.
- Página de soluções EUDI Wallet, Didit.
- Conformidade com o AMLR, documentação da Didit.
Veja como as vias do documento e da identificação eletrónica nacional se articulam na página da EUDI Wallet.
Comece pela via que pode utilizar hoje
Construa sobre as identificações eletrónicas nacionais e os documentos enquanto as carteiras são implementadas.
Artigos relacionados
- Aceitar a EUDI Wallet além-fronteiras: uma integração para toda a UE
- EUDI Wallet: preparação, políticas e controlos para entidades reguladas
- Vinculação ao titular na EUDI Wallet: o que uma apresentação prova realmente
- Integração da EUDI Wallet: como escolher a sua via (guia 2026)
- Verificação de identidade FINTRAC em 2026: métodos, regras e C-12
- Lei 25 do Quebeque e biometria: guia de verificação de identidade (2026)