
As últimas do blog da Didit.
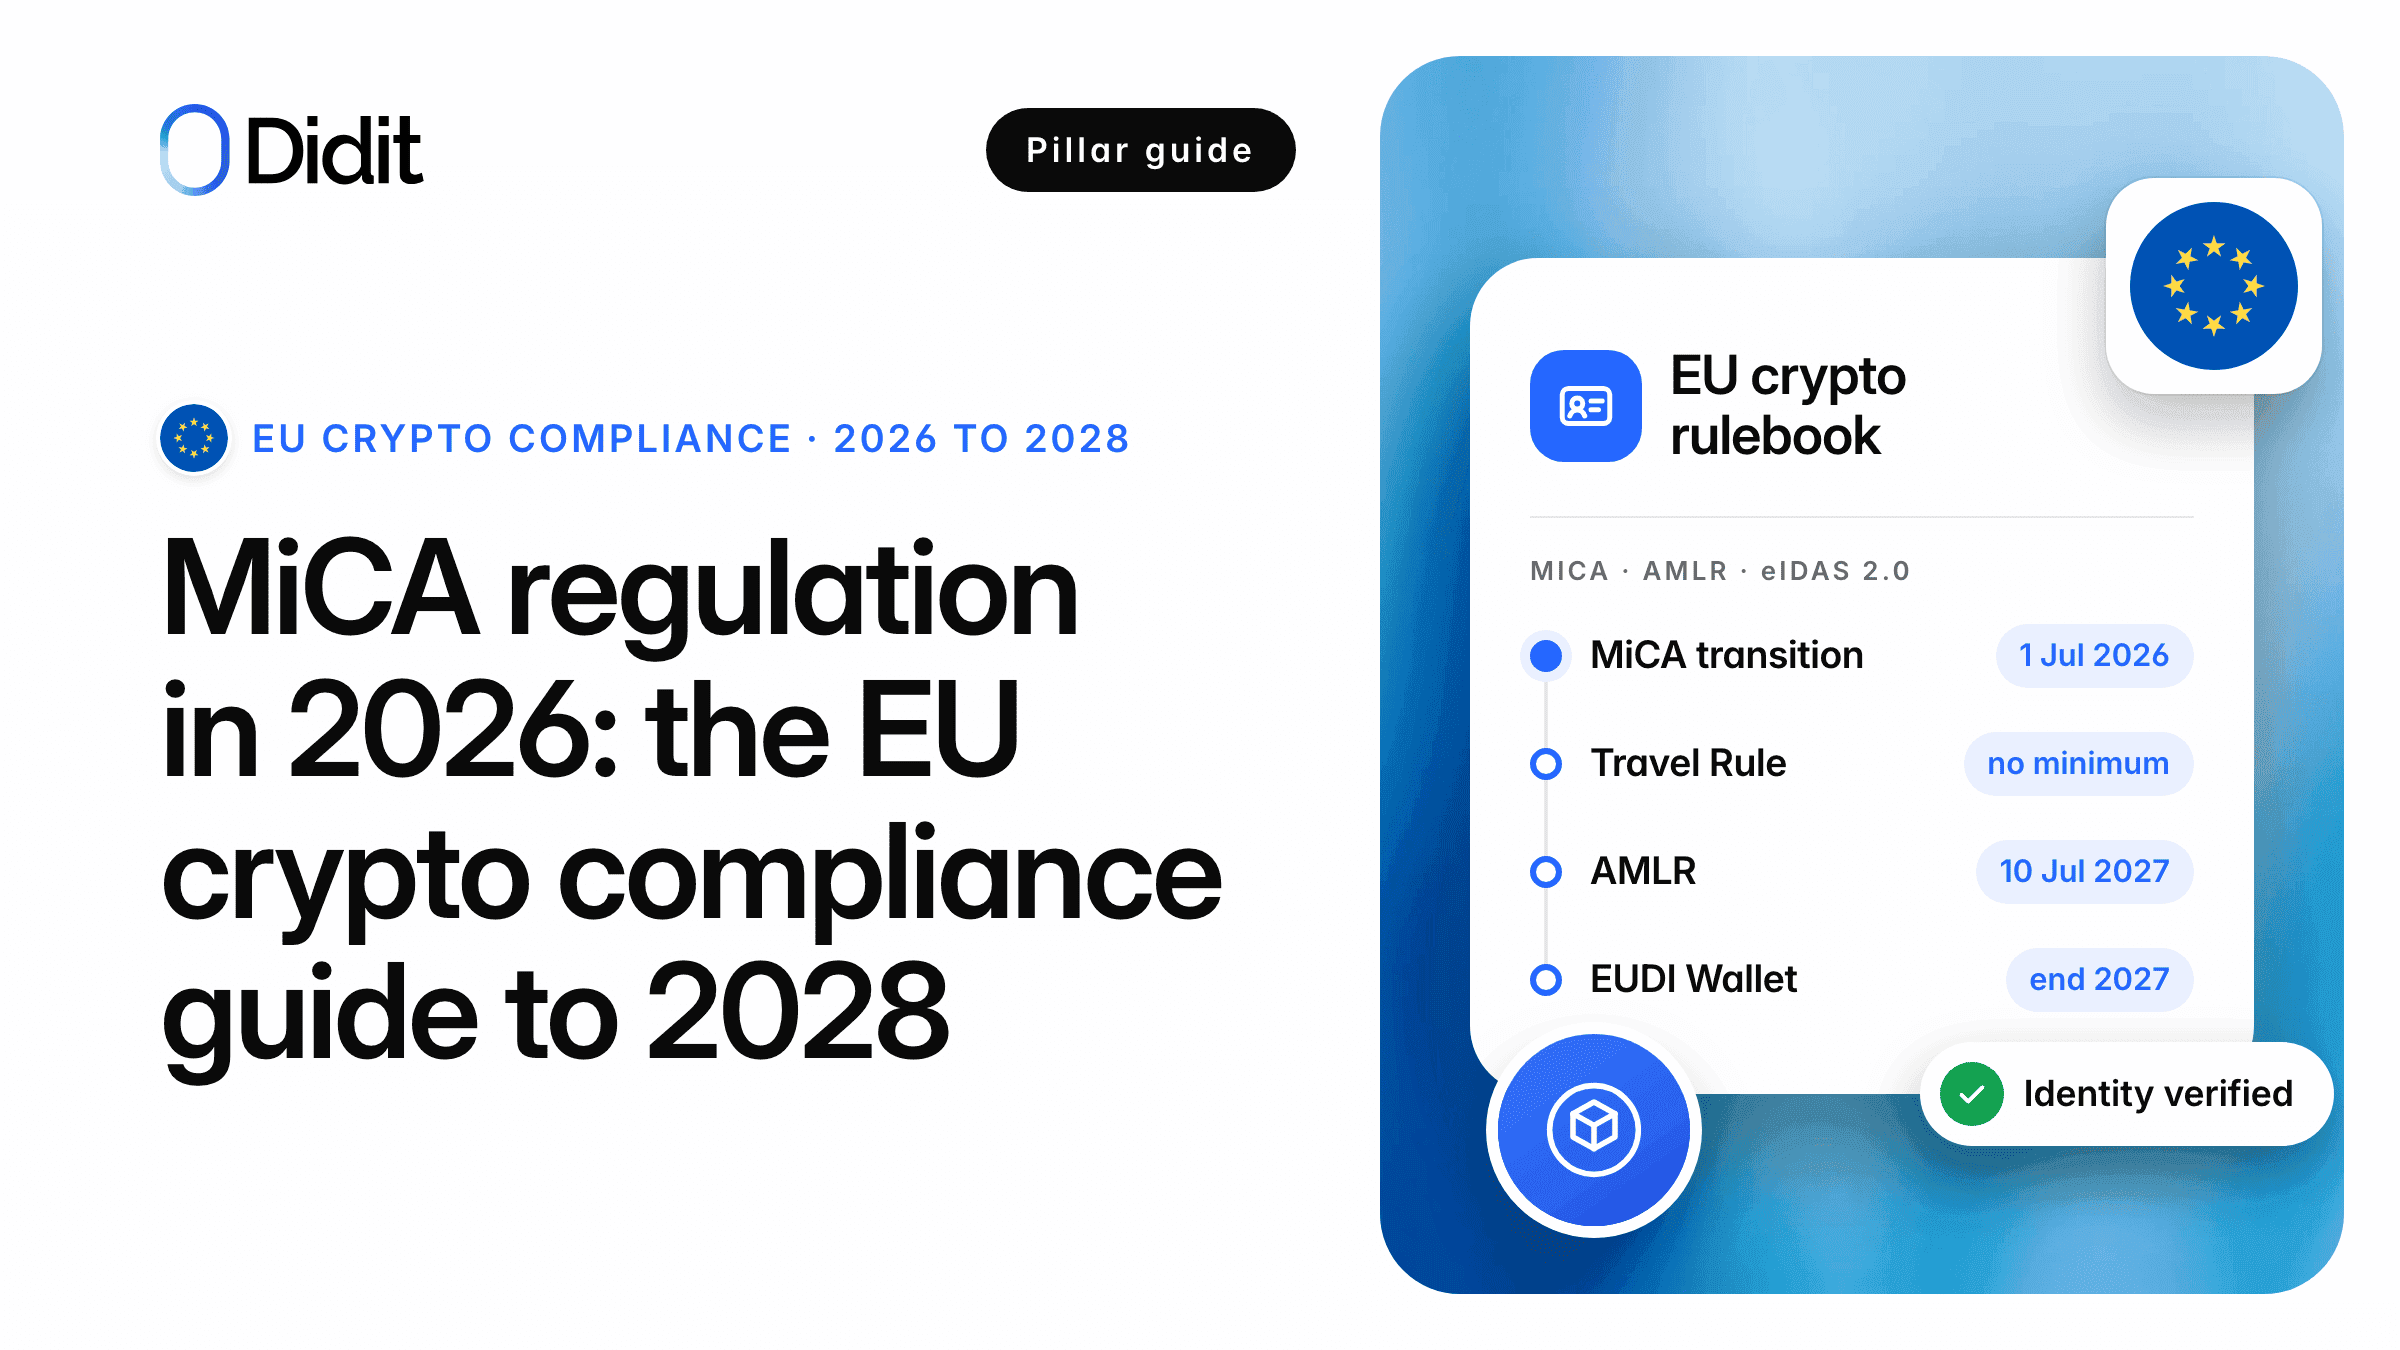
Regulamento MiCA em 2026: guia de conformidade cripto na UE até 2028
O que o regulamento MiCA, a Travel Rule das criptomoedas, o AMLR com os projetos de normas de diligência devida da AMLA e o eIDAS 2.0 exigem a uma empresa cripto na UE de 2026 a 2028, com artigos, um resumo prático e um plano.
Condenações do Insolvency Service e a verificação de identidade na Companies House
Três administradores britânicos multados a 16 de setembro de 2026 nas primeiras condenações do Insolvency Service por verificação de identidade na Companies House. Um estava verificado. Lei, datas, números e checklist.
Regulação das moedas de privacidade após a FinCEN retirar a regra sobre mixing
A FinCEN retirou a 6 de outubro de 2026 as propostas sobre mixers e carteiras sem custódia. O que ainda vincula empresas nos EUA, UE, Canadá, Índia e Dubai e o que fazer antes de o Artigo 79 do AMLR se aplicar em julho de 2027.
Decisões da OSC sobre a Argosy: tolerância ao risco no KYC e um UDP suspenso
Duas decisões da Ontario Securities Commission sobre a Argosy Securities: representante suspenso por erro na tolerância ao risco dos clientes, o executivo de topo suspenso e o que o compliance deve verificar.
FinCEN e credenciais digitais verificáveis: mDL ao abrigo da CIP Rule
A FinCEN e técnicos de quatro agências bancárias disseram a 8 de setembro de 2026 que uma carta de condução móvel estadual pode ser um documento ao abrigo da CIP Rule. O teor das FAQ, quem é abrangido e o que mudar no programa.
Violação de dados da Revolut: o noticiado falso pedido governamental
A Reuters noticiou que a Revolut confirmou ter divulgado dados de clientes após falsos pedidos governamentais. O Governo italiano diz que a Revolut reportou 680 clientes. Factos noticiados, regras GDPR e AML e uma checklist.