
Preparació per a l'EUDI Wallet: polítiques i controls per a entitats regulades
Guia EUDI Wallet per a entitats regulades: 13 àmbits de control, matriu de responsables i evidències, mapa de l'art. 22 de l'AMLR i pla fins al 24 de desembre de 2027, segons els actes modificatius de juliol de 2026 i ARF v3.0.0.
En resum
Estar preparat per a l'EUDI Wallet és més que una integració tècnica. Abans que una entitat regulada accepti les carteres europees d'identitat digital (EUDI Wallet), necessita polítiques escrites i controls operatius en 13 àmbits, des del registre i els certificats fins a la minimització de dades, el frau, els registres i els incidents.[1]
- Les empreses privades de mida superior a la petita empresa que necessiten una autenticació forta dels usuaris, per dret de la Unió o nacional o per contracte, accepten la cartera a petició de l'usuari a tot tardar el 24 de desembre de 2027 (calculat a partir de l'article 5f(2)).[1]
- El registre aporta transparència, no aprovació. No podeu sol·licitar dades més enllà de les que indica el vostre registre.[1][12]
- Diverses comprovacions només són recomanades a l'Architecture and Reference Framework (ARF) v3.0.0, de manera que les decideix la vostra política.[12]
La pregunta difícil correspon als equips de compliment normatiu, seguretat i producte: què s'ha de documentar, assignar a un responsable i acreditar el dia que la primera presentació d'una cartera arribi a producció.
Aquesta guia llegeix els textos primaris a 31 d'octubre de 2026, inclosos els dos actes modificatius de juliol de 2026, i els converteix en una matriu de controls i un pla amb dates per a bancs, entitats de pagament, asseguradores i operadors de telecomunicacions. Per al rol en si, comenceu per EUDI Wallet relying party: registre, certificats i obligacions. Per triar primer la vostra arquitectura, llegiu com triar com integreu l'EUDI Wallet.
Mantingueu una via operativa mentre us prepareu
En qualsevol cas necessiteu una via que no passi per la cartera. Didit ja executa avui identificacions electròniques nacionals i verificació de documents en un sol flux, i l'acceptació de l'EUDI Wallet arribarà aviat. Vegeu la pàgina de l'EUDI Wallet.[23]
Preparació per a l'EUDI Wallet el 2026: què ha canviat aquest estiu
Hi ha tres fets recents que importen.
- Els certificats de registre ara són la norma. El Reglament d'Execució (UE) 2025/848 deia inicialment que els Estats membres «poden autoritzar» una autoritat de certificació per emetre'ls. El Reglament d'Execució (UE) 2026/1730 ho va substituir per «autoritzaran», amb una emissió «de manera automatitzada i sense demora indeguda després del registre».[3][4]
- El retrat té una norma pròpia. El Reglament d'Execució (UE) 2026/1731 limita quan el podeu conservar, i les carteres han d'advertir els usuaris que la sol·licitud «implica la compartició de dades biomètriques».[6]
- Els intermediaris ara són traçables. L'annex I del 2025/848 incorpora un punt 16 que vincula un intermediari amb la part usuària a la qual dona servei.[4]
- 22 de juliol de 2026ModificacionsPublicats el 2026/1730 i el 2026/1731; en vigor l'11 d'agost de 2026 (calculat).
- 24 de desembre de 2026Carteres previstesS'apliquen les normes de registre.
- 10 de juliol de 2027S'aplica l'AMLREls articles 22 i 77 obliguen les entitats obligades.
- 24 de desembre de 2027AcceptacióEmpreses privades dins de l'àmbit, a petició de l'usuari.
- 11 d'agost de 2028Pas següentEl retrat passa al conjunt obligatori; les carteres comproven els certificats de registre.
Els terminis de les carteres i de l'acceptació es calculen a partir del 24 de desembre de 2024. Les dates d'aplicació del 2025/848, de l'AMLR i de les normes del 2028 figuren als mateixos actes.[1][3][6][10] Vegeu terminis de l'EUDI Wallet per al 2026 i el 2027.
Primer, decidiu si s'aplica l'obligació d'acceptació
La vostra política hauria de començar amb una decisió d'àmbit datada i signada pel departament jurídic, perquè l'article 5f(2), inserit pel Reglament (UE) 2024/1183, té condicions.[1][2]
| Comprovació | Pregunta per al vostre memoràndum d'àmbit | Font |
|---|---|---|
| Mida | Superem la categoria de petita empresa segons la Recomanació 2003/361/CE | Art. 5f(2)[1] |
| Desencadenant | El dret de la Unió o nacional, o un contracte, exigeix l'autenticació forta d'usuari per a la identificació en línia | Art. 5f(2)[1] |
| Sector | Els àmbits esmentats van precedits de "incloent-hi", de manera que són exemples | Art. 5f(2)[1] |
| Plataforma | Som una plataforma en línia de mida molt gran que exigeix l'autenticació d'usuari | Art. 5f(3)[1] |
| Ús voluntari | Necessitem una via per a l'usuari que rebutja una cartera (sempre sí) | Art. 5a(15)[1] |
Fins i tot fora de l'àmbit d'aplicació, l'article 5b obliga qualsevol part usuària que utilitzi carteres.[1]
El marc de control de l'EUDI Wallet en un cop d'ull
Classifiqueu cada requisit en tres grups. La majoria de mancances són al tercer.
Dret vinculant
Heu de
- Registrar-vos i mantenir el registre actualitzat
- Sol·licitar només les dades registrades
- Autenticar i validar les dades
Art. 5b eIDAS, 2025/848
Orientacions de l'ARF
Se us recomana
- Comprovar l'estat de revocació
- Verificar la vinculació al dispositiu
- Actualitzar periòdicament els ancoratges de confiança
ARF v3.0.0, secció 6.6.3
El vostre apetit de risc
Decidiu vosaltres
- Quan cal reforçar la verificació
- Què cal fer quan l'estat és desconegut
- Quina evidència cal conservar
La vostra política interna
Tres nivells d'obligació. L'ARF és un marc, no un acte jurídic.[1][3][12]
Els 13 àmbits de control
1. Governança i responsabilitat
Designeu un únic responsable i una política escrita que lligui l'àrea jurídica, compliment, seguretat, producte i suport. Els registradors us poden suspendre o cancel·lar el registre per dades inexactes, per incompliment de la política de registre, per sol·licitar dades en excés o per altres infraccions de la llei, i un organisme de supervisió ho pot demanar. Per tant, també és un risc operatiu.[3] Controleu els canvis a la llista d'atributs.
2. Registre i usos previstos
Us registreu a l'Estat membre on esteu establerts.[1] Enumereu cada ús previst amb les dades que necessita: l'annex I ho exigeix per a cada ús, en format llegible per màquina, juntament amb una descripció de cada ús.[3] Segons l'ARF, una mateixa part usuària «es pot registrar diverses vegades», cosa que convé a les empreses amb serveis diferents.[12]
El registre no és una aprovació
L'ARF ho diu clarament: el registre «no implica que el registrador (ni cap altra entitat de l'ecosistema de la cartera europea d'identitat digital (EUDI Wallet)) autoritzi» la sol·licitud.[12] Els registradors recullen els usos previstos i els atributs «únicament amb finalitats de transparència», sense cap autorització prèvia.[4] No digueu mai a un regulador o a un client que el vostre ús de les dades es va aprovar mitjançant el registre.
Els canvis s'han de comunicar al registre «sense dilació indeguda», i quan deixeu un ús n'heu de sol·licitar la cancel·lació.[3]
3. Cicle de vida dels certificats: claus, renovació, revocació
El vostre servei acredita qui és amb un certificat d'accés, que signa cada sol·licitud de presentació. A l'ARF, l'autoritat de certificats d'accés n'emet un «per a cada instància de part usuària de la part usuària», i un sistema de contingència per a la continuïtat del negoci també és una instància, de manera que necessita el seu propi certificat.[12] Tracteu-los com a secrets de producció: l'inventari, la protecció per maquinari, la rotació i els custodis designats depenen de la vostra política, ja que els textos no fixen regles sobre claus per a les parts usuàries.
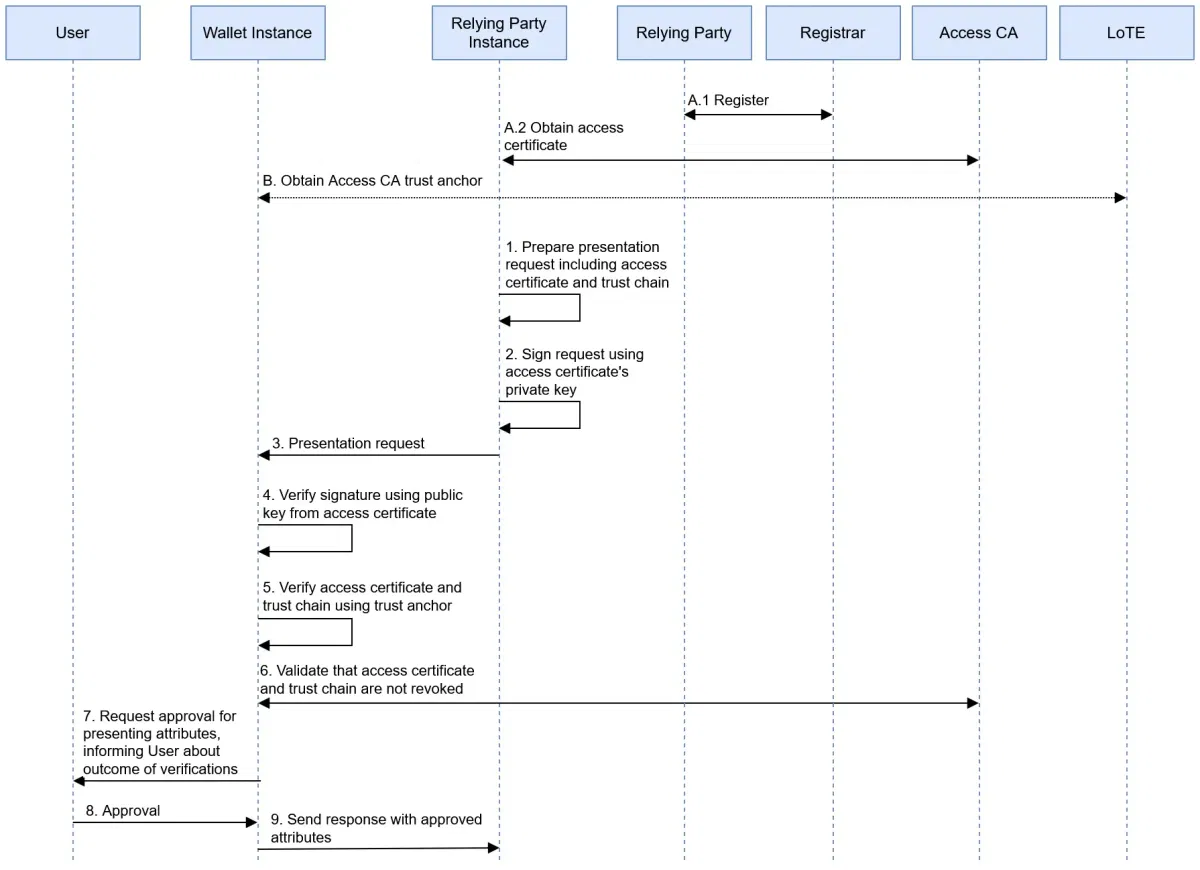
Autenticació de la part usuària. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0. Figura 13, sense modificacions.
El certificat conté el vostre nom, identificadors i dades de contacte, i el seu proveïdor l'ha de revocar quan el contingut «ja no sigui exacte ni coherent» amb el registre.[3] Per tant, un canvi de marca o una nova adreça de suport poden trencar la producció. També en podeu sol·licitar la revocació vosaltres mateixos, i l'estat s'ha de publicar en un termini de 24 hores des de la sol·licitud.[3]
4. Minimització de dades
Article 5b(3)Reglament (UE) núm. 910/2014
«Les parts usuàries no sol·licitaran als usuaris que facilitin cap dada diferent de les indicades d'acord amb l'apartat 2, lletra c).»
Font: EUR-Lex, eIDAS consolidat[1]
Reviseu cada camp amb el vostre delegat de protecció de dades. L'article 5(1)(c) del Reglament general de protecció de dades (RGPD) s'aplica juntament amb aquesta norma, de manera que un atribut registrat igualment ha de ser necessari.[13] Sol·licitar més del que s'ha registrat és un motiu exprés de suspensió.[3] El Supervisor Europeu de Protecció de Dades (EDPS) adverteix d'«una propensió de certes parts usuàries a sol·licitar dades en excés».[15]
Demaneu atributs del tipus age_over_18 quan n'hi hagi prou amb un sí o un no, no rebutgeu els pseudònims quan la identificació no sigui legalment obligatòria i afegiu una prova automatitzada que bloquegi un llançament si una sol·licitud supera la llista registrada.[1]
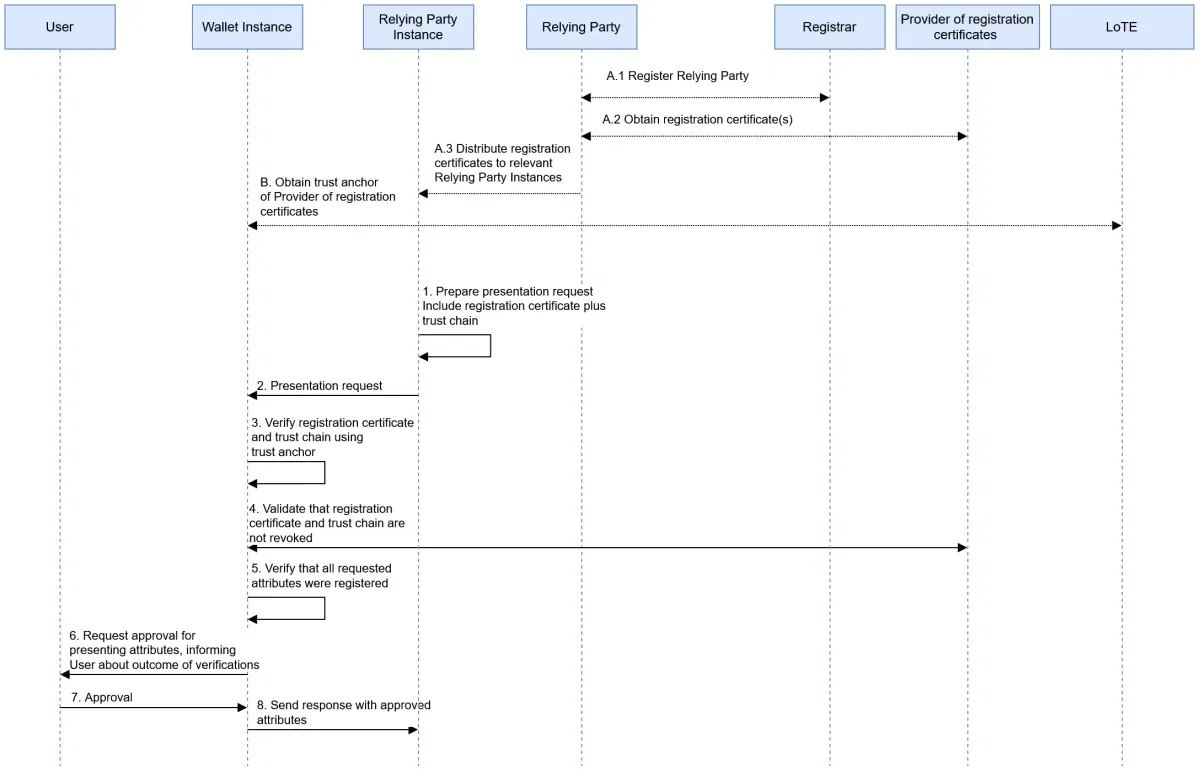
Verificació del certificat de registre. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0. Figura 14, sense modificacions.
Els Estats membres han de garantir que els proveïdors de carteres informin els usuaris quan una sol·licitud va més enllà dels certificats de registre.[4] L'obligació pròpia de la cartera de validar el vostre certificat de registre s'aplica a partir de l'11 d'agost de 2028.[6][7] L'article 5b(3) us vincula des del principi.[1]
5. Comprovacions de confiança
L'article 5b(9) fa que les parts usuàries siguin «responsables de dur a terme el procediment d'autenticació i validació de les dades d'identificació de la persona i de la declaració electrònica d'atributs sol·licitades a les carteres europees d'identitat digital».[1] L'ARF separa després el que verifiqueu del que considereu de confiança.
| Comprovació | Estat a l'ARF v3.0.0 | Política suggerida |
|---|---|---|
| Signatura de l'emissor | La fa la part usuària, amb llistes de confiança o llistes d'entitats de confiança (6.6.3.6) | Obligatòria; rebutjar si falla |
| Ancoratges de confiança | «gestió periòdica dels ancoratges de confiança» (6.6.3.6) | Actualització programada, amb una alerta si falla |
| Revocació | «recomanada però no obligatòria» (6.6.3.7) | Obligatòria per als fluxos regulats |
| Vinculació al dispositiu | «recomanada però no obligatòria» (6.6.3.8) | Obligatòria; confiar en l'autenticació de la cartera la implica (6.6.3.9) |
| Estat de la unitat de la cartera | Cap comprovació directa: es confia en l'emissor (6.6.3.11, 6.6.3.12) | Per a un PID, confiar en la revocació del PID; avaluar cada tipus d'atestació |
La columna «política suggerida» és la nostra lectura, no una norma.[12]
Quan no hi ha informació d'estat fiable, l'ARF diu que "una part usuària fa una anàlisi de riscos que té en compte tots els factors rellevants per al cas d'ús, abans de prendre la decisió d'acceptar o rebutjar el PID o l'atestació".[12] Deixeu-ho per escrit per endavant. El detall de la implementació és a la guia del verificador OpenID4VP; les diferències de format són a SD-JWT VC vs mdoc. La variació nacional es tracta a acceptar 27 carteres nacionals com una sola integració.
6. Correspondència de nivells de garantia
Les carteres es proporcionen en el marc d'un sistema amb nivell de garantia alt.[1] Deixeu constància del que això resol. Segons la nostra lectura, cobreix el registre i la manera com es protegeix el mitjà. No acredita la titularitat real, la situació respecte a les sancions ni que la mateixa persona sigui darrere de cada acció posterior.
7. Frau i reforç de l'autenticació
1Validar la presentació
Signatura, ancoratge de confiança, vinculació al dispositiu.
L'estat és vàlid i la puntuació de risc és dins de l'apetit de risc
Acceptar
Registrar la decisió.
Reforçar l'autenticació
Prova de vida amb detecció d'atacs, i comparació facial.
Ruta alternativa
Oferiu una altra via.
2Continueu la diligència deguda
Atributs que falten, cribratge, qualificació del risc.
Un exemple de política de decisió. Els llindars els fixeu vosaltres.
L'ARF indica que una part usuària pot confiar en l'autenticació de la cartera o afegir-hi la seva pròpia comprovació. La comparació del retrat amb una selfie requereix «un mecanisme de detecció de vida aprovat» i detecció d'atacs d'injecció, «en particular, la detecció de deepfakes».[12] Una cartera és un senyal sòlid en l'alta del client, no una prova de qui actua al compte el mes següent. La nostra guia sobre el problema de la possessió i la vinculació al titular exposa les amenaces i els desencadenants de verificació reforçada.
8. Alternativa quan no hi ha cartera
Article 5a(15)Reglament (UE) núm. 910/2014
«L'ús de les carteres europees d'identitat digital és voluntari. L'accés als serveis públics i privats, l'accés al mercat laboral i la llibertat d'empresa no es poden restringir de cap manera ni ser desfavorables per a les persones físiques o jurídiques que no utilitzin carteres europees d'identitat digital. Ha de continuar sent possible accedir als serveis públics i privats mitjançant altres mitjans d'identificació i autenticació existents.»
Font: EUR-Lex, eIDAS consolidat[1]
Un usuari de la cartera pot fallar a mig procés, o una cartera pot quedar suspesa. Definiu vies alternatives amb el mateix preu, la mateixa rapidesa i el mateix servei, i comproveu que rebutjar una cartera no empitjora mai l'oferta. L'alternativa pot concentrar la major part del volum. El nostre seguiment del llançament per país mostra quines carteres existeixen.
9. Atenció al client
Els usuaris veuen a la cartera el vostre nom i els atributs sol·licitats, i un registre de transaccions que mostra els identificadors sense els valors.[12] Poden enviar sol·licituds de supressió des de la cartera i denunciar-vos davant d'una autoritat de protecció de dades encara que no s'hagi presentat cap atribut.[1][12] No hi ha cap protocol estàndard per a la supressió: la cartera obre el vostre formulari web, correu electrònic o telèfon, amb les dades de contacte del vostre certificat de registre, de manera que una nova adreça d'atenció implica actualitzar el registre i el certificat.[3][12] Aquests canals s'han de supervisar i han d'arribar al vostre equip de privacitat.
10. Registres i proves
Cada decisió ha de deixar proves: sol·licitud, ús previst, versió del certificat, resultats de les comprovacions, versió de la política, resultat. Registreu els identificadors dels atributs; conserveu els valors només quan hi hagi una obligació. Per a les entitats obligades, l'article 77 del Reglament contra el blanqueig de capitals (AMLR) inclou expressament la «informació obtinguda mitjançant mitjans d'identificació electrònica».[10]
- Termini: 5 anys des del final de la relació, de la transacció ocasional o de la denegació; després, supressió, sense perjudici d'altres lleis.[10]
- Referència en lloc de còpia: es permet si podeu facilitar la informació immediatament, aquesta no es pot alterar i els vostres procediments de l'article 9 ho defineixen.[10]
- Registres de correspondència d'identitat: el 2025/846 fixa de 6 a 12 mesos per motius de seguretat, però s'adreça als organismes del sector públic, i als particulars només quan els Estats membres ho permetin.[8]
11. RGPD: AIPD, conservació, encarregats del tractament
L'article 35 exigeix una avaluació d'impacte relativa a la protecció de dades quan sigui probable que un tractament, "en particular si utilitza noves tecnologies", comporti un risc elevat.[13] Feu ara el cribratge i deixeu-ne constància del resultat. El considerant 9 del 2025/848 afegeix que les parts usuàries haurien de declarar si tenen la intenció de recórrer a la identificació electrònica per complir un requisit de l'article 6(1) del RGPD; deixeu-ne constància al vostre expedient de registre.[3]
Article 3a(3)Reglament d'Execució (UE) 2024/2977, inserit pel 2026/1731
«Les parts usuàries de la cartera no han de conservar el retrat, tret que el seu tractament sigui necessari per a finalitats d'identificació i autenticació de conformitat amb el dret de la Unió en matèria de protecció de dades o quan així ho prevegi el dret de la Unió o el dret nacional, de conformitat amb el dret de la Unió en matèria de protecció de dades.»
Establiu per defecte verificar i descartar el retrat, amb una excepció per escrit quan una llei n'exigeixi la conservació. Faciliteu un URL de política de privacitat per a cada ús previst, ja que els Estats membres han de garantir que en faciliteu un.[4] Reviseu cada encarregat del tractament d'acord amb l'article 28.[13]
12. Correspondència amb l'article 22 de l'AMLR
L'article 22(6)(b) accepta la identificació electrònica de nivell substancial o alt com a mitjà de verificació.[10] Una cartera no proporciona tot el conjunt de dades de l'article 22(1), com mostra aquest mapa. Vegeu l'AMLR i l'EUDI Wallet per a l'anàlisi jurídica.
| AMLR art. 22(1)(a) | Atribut PID | Al PID | El vostre control |
|---|---|---|---|
| Noms i cognoms | family_name, given_name | Obligatori | Preneu-lo de la cartera |
| Lloc i data de naixement | birth_place, birth_date | Obligatori | Comproveu el format i la precisió |
| Nacionalitats | nationality | Obligatori | Condició de refugiat o d'apàtrida per altres mitjans |
| Número d'identificació nacional | personal_administrative_number | Opcional | Obteniu-lo per altres mitjans si cal |
| Residència habitual | resident_address | Opcional | Preveieu que pot faltar |
| Número fiscal, si n'hi ha | No és al conjunt obligatori | No | Demaneu-lo al client |
Atributs de l'annex de 2024/2977, en la versió substituïda el juliol de 2026, per a persones físiques.[5][6][10]
Les normes tècniques en projecte de l'Autoritat de Lluita contra el Blanqueig de Capitals (AMLA) encara no són llei. Diuen que la identificació electrònica "inclou les carteres europees d'identitat digital" i que els atributs que faltin s'obtenen "per altres mitjans d'acord amb l'article 22(6)".[11] Integreu aquesta branca al flux. Els titulars reals, la finalitat, el cribratge i el seguiment queden fora de la cartera.[10] Els plans basats en el retrat haurien d'esperar: només s'incorpora al conjunt obligatori a partir de l'11 d'agost de 2028, i els Estats membres poden permetre que els usuaris el rebutgin.[6]
13. Incidents, proves, seguiment i supervisió de proveïdors
Redacteu procediments operatius per a esdeveniments externs.
Revoca els vostres certificats
Protocol d'actuació: ruta alternativa, correcció, recurs
Si el vostre registre se suspèn o s'anul·la.[3][12]
| Esdeveniment | Què diuen els textos | El vostre protocol d'actuació |
|---|---|---|
| Se suspèn el vostre registre | Pot passar amb avís previ o sense; se us informa en un termini de 24 hores; es revoquen els certificats[3] | Passeu a la ruta alternativa, trobeu la causa, feu servir les vies de recurs |
| Se suspèn una solució de cartera | S'informa les parts usuàries registrades en un termini de 24 hores; es retira si no es corregeix en tres mesos[9] | Deixeu d'acceptar-la, reavalueu les altes recents |
| La vostra clau està compromesa | Podeu sol·licitar la revocació; l'estat es publica en un termini de 24 hores[3] | Revoqueu, torneu a emetre, reviseu els registres |
| Violació de la seguretat de les dades personals | El responsable del tractament ho notifica a l'autoritat sense dilació indeguda i, si és possible, en un termini de 72 hores des que en té coneixement, tret que sigui improbable que comporti un risc; els encarregats del tractament ho notifiquen al responsable[13] | Procediment estàndard del RGPD |
Proves i seguiment. La UE publica components verificadors de referència de codi obert per a proves inicials.[16] Feu el seguiment dels errors de signatura i d'estat, de la taxa de ruta alternativa i de les sol·licituds en relació amb el registre; afegiu proves negatives per a credencials revocades i manipulades.
Proveïdors. Un intermediari es considera una part usuària i «no ha d'emmagatzemar dades sobre el contingut de la transacció».[1] L'ARF, que és orientativa, diu que l'intermediari i la part usuària «han d'acordar quines verificacions durà a terme l'intermediari», i que els intermediaris han de suprimir les dades immediatament després de transmetre-les, de manera que les sol·licituds de supressió sempre us arriben a vosaltres.[12] Segons l'AMLR, les entitats obligades notifiquen el supervisor abans que comenci l'externalització i «continuen sent plenament responsables de qualsevol acció, tant si és una acció com una omissió, relacionada amb les tasques externalitzades».[10] Segons la Digital Operational Resilience Act (DORA), les entitats financeres «continuen sent plenament responsables» de les seves obligacions.[14] Fixeu per contracte les verificacions acordades, la conservació i els drets d'auditoria; la nostra guia d'integració compara les rutes.
Matriu de controls: responsable, evidència, font
"Bona pràctica" indica els controls que no tenen cap norma al darrere.
| Control | Responsable | Evidència | Font |
|---|---|---|---|
| Decisió d'abast datada | Assessoria jurídica | Memoràndum signat | Article 5f[1] |
| Responsable de la política designat | Compliment normatiu | Política aprovada | Bona pràctica |
| Inventari d'usos previstos | Producte | Registre d'atributs | annex I, 9-10[3] |
| Registre mantingut actualitzat | Compliment normatiu | Registre de canvis, extracte del registre | Article 5(3)[3] |
| Inventari de certificats per instància | Seguretat | Inventari, alertes de caducitat | ARF 6.4.2[12] |
| Custòdia i rotació de claus | Seguretat | Registres de la cerimònia de claus | Bona pràctica |
| Bloqueig de sol·licituds excessives en les proves de llançament | Enginyeria | Informe de proves | Article 5b(3)[1] |
| Verificació de signatures i d'ancoratges de confiança | Enginyeria | Registres de comprovació | Art. 5b(9)[1] |
| Política de revocació i de vinculació al dispositiu | Seguretat | Política, registres de comprovació | ARF 6.6.3.7-9[12] |
| Regla per a l'estat desconegut | Compliment normatiu | Anàlisi de riscos | ARF 6.6.3.7[12] |
| Correspondència de nivells de garantia | Compliment normatiu | Document de correspondència | Art. 5a(11)[1] |
| Regles de verificació reforçada | Frau | Regles, registres de decisions | ARF 6.6.3.9[12] |
| Via alternativa equivalent sense cartera | Producte | Revisió del recorregut i del preu | Art. 5a(15)[1] |
| Canals de supressió i de reclamació | Privadesa | Tiquets, temps de resposta | Art. 5a(4)(d)[1] |
| Calendari de conservació | Privadesa | Calendari, registres de supressió | Art. 77[10] |
| Regla del retrat | Privacitat | Prova de conservació per camp | Art. 3a[6] |
| Cribratge de l'AIPD | Privacitat | AIPD signada o cribratge | Art. 35[13] |
| Mapa d'atributs de l'article 22 | Compliment normatiu | Procediment, mostres | Art. 22[10] |
| Procediments de resposta a incidents | Seguretat | Informes de simulacres | Art. 5[9] |
| Contracte amb l'intermediari | Contractació | Contracte, informes d'auditoria | Art. 5b(10)[1] |
Un pla de preparació per a l'EUDI Wallet fins a desembre de 2027
Les dates en negreta provenen dels textos; la resta és suggeriment nostre.
| Quan | Objectiu | Resultat |
|---|---|---|
| Novembre de 2026 | Abast i responsables | Memoràndum d'abast, responsable, llista de mancances |
| 24 de desembre de 2026 | S'apliquen les normes de registre; arriben les carteres | Registre nacional i política de registre comprovats per a cada Estat membre d'origen |
| De gener a març de 2027 | Disseny | Usos previstos, llistes d'atributs, cribratge de l'AIPD, via escollida |
| D'abril a juny de 2027 | Desenvolupament i contractació | Proves de referència, condicions del proveïdor, calendari de conservació |
| 10 de juliol de 2027 | S'aplica l'AMLR | Mapa de l'article 22 i procediments de l'article 9 en funcionament |
| De juliol a setembre de 2027 | Registre | Registre, certificats, pàgines de privacitat, formació del servei d'atenció |
| D'octubre a novembre de 2027 | Demostrar-ho | Pilot, simulacre d'incidents, auditoria interna |
| 24 de desembre de 2027 | Termini d'acceptació | Aprovació per a producció, seguiment en marxa |
Revisió a mig pla
Construïu ara el flux, les evidències i l'alternativa amb identificacions electròniques nacionals i documents, i després llegiu la guia d'integració.
Què cal fer aquest mes: llista de comprovació de preparació per a l'EUDI Wallet
- Redacteu la nota d'abast per a l'article 5f(2).
- Designeu el responsable.
- Enumereu tots els fluxos que podrien acceptar una cartera.
- Elaboreu la llista mínima d'atributs per a cada flux.
- Identifiqueu el vostre registrador i la política nacional de registre.
- Identifiqueu les dades de l'article 22(1) que la via de la cartera no proporcionarà.
- Inicieu el cribratge de l'AIPD.
- Establiu per defecte que el retrat es verifica i s'elimina.
- Comproveu que els canals de privacitat i d'assistència estan preparats per a les sol·licituds relacionades amb la cartera.
- Enumereu els proveïdors que tractarien dades de la cartera.
Com ajuda Didit a preparar-se per a l'EUDI Wallet
Didit us ofereix la via sense cartera i el flux de treball que l'envolta. L'acceptació de l'EUDI Wallet arribarà aviat; vegeu la pàgina de l'EUDI Wallet, que ho expressa així: "Integreu avui i conserveu-ho quan arribi la cartera."[17][23] No tenim la condició d'entitat registrada ni aprovada en virtut d'aquestes normes, i les obligacions de la vostra entitat continuen sent de la vostra entitat.
Didit proporciona
- eID nacionals disponibles avui: MitID, BankID Sweden, Finnish Trust Network, Smart-ID i Mobile-ID[24]
- Comprovació de documents amb lectura del xip NFC, prova de vida i comparació facial
- Autenticació biomètrica per als usuaris recurrents[21]
- Conservació d'1 mes a 10 anys, i supressió a petició[18]
- Registres d'auditoria i revisió de casos a quatre ulls[19][20]
Continua sent responsabilitat vostra
- Decisió d'abast i polítiques
- El vostre registre i els usos previstos
- La vostra tolerància al risc i les decisions sobre clients
- Obligacions de responsable del tractament segons el RGPD: Didit actua com a encarregat del tractament[18]
- Contacte amb el supervisor i notificacions d'externalització
Per a la revisió de proveïdors, les garanties de Didit inclouen SOC 2 Type 1 i Type 2, ISO/IEC 27001 i detecció d'atacs de presentació iBeta Level 1.[22] Per a les obligacions de prevenció del blanqueig de capitals, vegeu la nostra pàgina sobre l'AMLR, i la verificació amb eID nacionals per a la via que funciona ara. Els costos són a la pàgina de preus.
Poseu primer en marxa la vostra via alternativa
Gestioneu eID nacionals i documents en un sol flux de treball, amb les evidències que necessiten els vostres controls.
Punts clau
- Preparar-se per a l'EUDI Wallet és un programa de controls: 13 àmbits, cadascun amb un responsable i evidències.
- El registre és transparència, no aprovació, i demanar dades en excés és un motiu exprés per suspendre'l o cancel·lar-lo.
- La revocació i la vinculació al dispositiu són recomanacions de l'ARF, de manera que la vostra política les ha de decidir.
- Una cartera no proporciona tot el conjunt de dades de l'article 22, i a la pràctica una via alternativa és obligatòria.
- El retrat té ara una norma de conservació pròpia: per defecte, verificar i eliminar.
Preguntes freqüents
Quines polítiques necessita una empresa abans d'acceptar l'EUDI Wallet?
Com a mínim: una decisió d'abast, una política amb un responsable designat, una llista d'atributs per a cada ús previst, normes sobre certificats i claus, normes de comprovació de confiança i de verificació reforçada, una via alternativa, normes de conservació, un cribratge d'AIPD, procediments de resposta a incidents i condicions contractuals amb proveïdors.[1][3][13]
Totes les entitats regulades han d'acceptar l'EUDI Wallet abans del 24 de desembre de 2027?
No. L'article 5f(2) cobreix les parts usuàries privades que el dret de la Unió o nacional, o un contracte, obliga a utilitzar l'autenticació forta de l'usuari per a la identificació en línia. En queden excloses les microempreses i les petites empreses, i l'obligació només s'aplica a petició voluntària de l'usuari. La data es calcula com 36 mesos a partir del 24 de desembre de 2024. Les plataformes en línia de mida molt gran tenen una obligació separada en virtut de l'article 5f(3).[1]
Necessitem alhora un certificat d'accés i un certificat de registre?
Planifiqueu tots dos. Els certificats d'accés us autentiquen davant la cartera i són obligatoris per a les parts registrades. Els certificats de registre recullen els usos previstos i els atributs que heu registrat. Des del 2026/1730, els Estats membres han d'autoritzar com a mínim un proveïdor i garantir-ne l'emissió automatitzada. L'obligació de la cartera de validar els certificats de registre s'aplica a partir de l'11 d'agost de 2028. Aquest ajornament no afecta els certificats d'accés.[3][4][6][7][12]
El nivell de garantia alt és suficient per a la diligència deguda envers el client en matèria de prevenció del blanqueig de capitals?
Cobreix la verificació de la identitat, no tota la diligència deguda. L'article 22(6)(b) de l'AMLR accepta la identificació electrònica de nivell substancial o alt. Encara necessiteu les dades de l'article 22(1) que el PID no conté, a més dels titulars reals, la finalitat, el cribratge i el seguiment. Les normes en fase de projecte de l'AMLA, que encara no són dret vigent, indiquen que els atributs que falten s'obtenen per altres mitjans.[10][11]
Podem conservar el retrat d'una presentació de la cartera?
Només en casos limitats. L'article 3a(3) del 2024/2977, inserit pel 2026/1731, prohibeix conservar-lo llevat que el tractament sigui necessari per a la identificació i l'autenticació de conformitat amb el dret de la Unió en matèria de protecció de dades, o que ho prevegi el dret de la Unió o nacional. Per defecte, verifiqueu i descarteu.[6]
Quant de temps conservem les dades de la cartera?
Les entitats obligades conserven la informació de diligència deguda envers el client, inclosa la informació obtinguda mitjançant sistemes d'identificació electrònica, durant 5 anys des del final de la relació o de la denegació, i després la suprimeixen, sense perjudici d'altres lleis. Fora de l'àmbit de la PBC, s'apliquen els límits de conservació del RGPD per a cada finalitat.[10][13]
Podem fer servir un intermediari, i qui en continua sent responsable?
Sí, podeu. Un intermediari es considera una part usuària i no pot emmagatzemar dades sobre el contingut de la transacció. Vosaltres i l'intermediari heu d'acordar quines comprovacions fa. Les entitats obligades continuen sent plenament responsables de qualsevol actuació relacionada amb les tasques externalitzades i ho han de notificar al supervisor abans que comenci l'externalització.[1][10][12]
Didit accepta avui les EUDI Wallets?
No. L'acceptació de l'EUDI Wallet arribarà aviat a Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID i Mobile-ID funcionen avui, juntament amb la verificació de documents.[17][23][24]
Fonts
- Reglament (UE) núm. 910/2014 (eIDAS), text consolidat del 18 d'octubre de 2024, EUR-Lex.
- Reglament (UE) 2024/1183, EUR-Lex, Diari Oficial del 30 d'abril de 2024.
- Reglament d'Execució (UE) 2025/848 de la Comissió, registre de les parts usuàries de carteres, EUR-Lex.
- Reglament d'Execució (UE) 2026/1730 de la Comissió, que modifica el 2025/848, EUR-Lex, Diari Oficial del 22 de juliol de 2026.
- Reglament d'Execució (UE) 2024/2977 de la Comissió, dades d'identificació de la persona i declaracions, EUR-Lex.
- Reglament d'Execució (UE) 2026/1731 de la Comissió, que modifica els 2024/2977, 2024/2979, 2024/2980 i 2024/2982, EUR-Lex, Diari Oficial del 22 de juliol de 2026.
- Reglament d'Execució (UE) 2024/2982 de la Comissió, protocols i interfícies, EUR-Lex.
- Reglament d'Execució (UE) 2025/846 de la Comissió, correspondència d'identitat transfronterera, EUR-Lex.
- Reglament d'Execució (UE) 2025/847 de la Comissió, violacions de la seguretat de les carteres, EUR-Lex.
- Reglament (UE) 2024/1624 (AMLR), EUR-Lex, Diari Oficial del 19 de juny de 2024.
- Informe final, projecte de normes tècniques de regulació (RTS) en virtut de l'article 28(1) de l'AMLR, AMLA, projecte, no és dret vigent.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Comissió Europea, 23 de juliol de 2026.
- Reglament (UE) 2016/679 (RGPD), EUR-Lex.
- Reglament (UE) 2022/2554 (DORA), EUR-Lex.
- TechDispatch sobre les carteres d'identitat digital, Supervisor Europeu de Protecció de Dades, 16 de desembre de 2025.
- Repositori del verificador de referència de la UE, eu-digital-identity-wallet a GitHub.
- Carteres d'identitat digital, documentació de Didit.
- Conservació i supressió de dades, documentació de Didit.
- Registres d'auditoria, documentació de Didit.
- Revisió a 4 ulls, documentació de Didit.
- Autenticació biomètrica, documentació de Didit.
- Seguretat i compliment normatiu, documentació de Didit.
- Pàgina de solucions de l'EUDI Wallet, Didit.
- Compliment de l'AMLR, documentació de Didit.
Vegeu com encaixen la via documental i la via de l'eID nacional a la pàgina de l'EUDI Wallet.
Comenceu per la via que podeu fer servir avui
Construïu sobre els eID nacionals i els documents mentre es despleguen les carteres.
Articles relacionats
- Cartera europea d'identitat digital (EUDI Wallet): una integració per a tota la UE
- Preparació per a l'EUDI Wallet: polítiques i controls per a entitats regulades
- Vinculació del titular a l'EUDI Wallet: què demostra realment una presentació
- Integrar la cartera europea d'identitat digital (EUDI Wallet): triar la via (guia 2026)
- Verificació d'identitat FINTRAC el 2026: mètodes, normes i C-12
- Law 25 del Quebec i biometria: guia de verificació d'identitat (2026)