
Kesiapan EUDI Wallet: kebijakan dan kontrol bagi lembaga yang diatur
Panduan kesiapan EUDI Wallet untuk lembaga diatur: 13 domain kontrol, matriks kontrol dengan pemilik dan bukti, pemetaan Pasal 22 AMLR, rencana hingga 24 Desember 2027, berdasarkan peraturan perubahan Juli 2026 dan ARF v3.0.0.
Singkatnya
Kesiapan EUDI Wallet berarti lebih dari sekadar integrasi teknis. Sebelum perusahaan yang diatur menerima European Digital Identity (EUDI) Wallet, perusahaan itu memerlukan kebijakan tertulis dan kontrol yang berjalan di 13 domain, mulai dari pendaftaran dan sertifikat hingga minimalisasi data, penipuan, catatan, dan insiden.[1]
- Perusahaan swasta di atas ukuran usaha kecil yang memerlukan autentikasi pengguna yang kuat, berdasarkan hukum Uni atau hukum nasional atau berdasarkan kontrak, menerima dompet atas permintaan pengguna paling lambat 24 Desember 2027 (dihitung dari Pasal 5f(2)).[1]
- Pendaftaran menciptakan transparansi, bukan persetujuan. Anda tidak boleh meminta data di luar apa yang tercantum dalam pendaftaran Anda.[1][12]
- Beberapa pemeriksaan hanya direkomendasikan dalam Architecture and Reference Framework (ARF) v3.0.0, sehingga kebijakan Anda menentukannya.[12]
Pertanyaan yang lebih sulit ada pada tim kepatuhan, keamanan, dan produk: apa yang harus didokumentasikan, ditetapkan pemiliknya, dan dibuktikan pada hari presentasi dompet pertama mencapai produksi.
Panduan ini membaca teks primer per 31 Oktober 2026, termasuk dua tindakan perubahan bulan Juli 2026, dan mengubahnya menjadi matriks kontrol serta rencana bertanggal untuk bank, perusahaan pembayaran, perusahaan asuransi, dan perusahaan telekomunikasi. Untuk peran itu sendiri, mulailah dengan Pihak pengandal EUDI Wallet: pendaftaran, sertifikat, dan kewajiban. Untuk memilih arsitektur Anda terlebih dahulu, baca cara memilih cara Anda mengintegrasikan EUDI Wallet.
Pertahankan jalur yang berfungsi selama Anda bersiap
Anda tetap memerlukan jalur non-dompet. Didit saat ini menjalankan ID elektronik nasional dan verifikasi dokumen dalam satu alur kerja, dan penerimaan EUDI Wallet akan segera hadir. Lihat halaman EUDI Wallet.[23]
Kesiapan EUDI Wallet pada 2026: apa yang berubah musim panas ini
Tiga fakta terbaru penting.
- Sertifikat pendaftaran kini menjadi aturan. Peraturan Pelaksana (EU) 2025/848 awalnya menyatakan Negara Anggota "dapat memberi wewenang" kepada otoritas sertifikat untuk sertifikat tersebut. Peraturan Pelaksana (EU) 2026/1730 menggantinya dengan "wajib memberi wewenang", dan dengan penerbitan "secara otomatis dan tanpa penundaan yang tidak semestinya setelah pendaftaran".[3][4]
- Potret memiliki aturan tersendiri. Peraturan Pelaksana (EU) 2026/1731 membatasi kapan Anda boleh menyimpannya, dan dompet wajib memperingatkan pengguna bahwa permintaan tersebut "melibatkan berbagi data biometrik".[6]
- Perantara kini dapat dilacak. Lampiran I dari 2025/848 mendapat butir 16 yang menghubungkan perantara dengan pihak pengandal yang dilayaninya.[4]
- 22 Juli 2026Perubahan2026/1730 dan 2026/1731 diterbitkan; berlaku 11 Agustus 2026 (dihitung).
- 24 Desember 2026Tenggat dompetAturan pendaftaran berlaku.
- 10 Juli 2027AMLR berlakuPasal 22 dan Pasal 77 mengikat entitas wajib.
- 24 Desember 2027PenerimaanPerusahaan swasta dalam cakupan, atas permintaan pengguna.
- 11 Agustus 2028Tahap berikutnyaPotret masuk dalam set wajib; dompet memeriksa sertifikat pendaftaran.
Tenggat dompet dan penerimaan dihitung dari 24 Desember 2024. Tanggal penerapan 2025/848, AMLR, dan aturan 2028 tertulis dalam tindakan hukum tersebut.[1][3][6][10] Lihat tenggat EUDI Wallet untuk 2026 dan 2027.
Pertama, tentukan apakah kewajiban penerimaan berlaku
Kebijakan Anda sebaiknya dibuka dengan keputusan cakupan bertanggal yang ditandatangani oleh bagian hukum, karena Pasal 5f(2), yang disisipkan oleh Peraturan (EU) 2024/1183, memiliki syarat.[1][2]
| Uji | Pertanyaan untuk memo cakupan Anda | Sumber |
|---|---|---|
| Ukuran | Apakah kami di atas usaha kecil menurut Rekomendasi 2003/361/EC | Pasal 5f(2)[1] |
| Pemicu | Apakah hukum Uni atau nasional, atau kontrak, mewajibkan autentikasi pengguna yang kuat untuk identifikasi daring | Pasal 5f(2)[1] |
| Sektor | Bidang yang disebut mengikuti kata "termasuk", jadi hanya contoh | Pasal 5f(2)[1] |
| Platform | Apakah kami platform daring yang sangat besar yang mewajibkan autentikasi pengguna | Pasal 5f(3)[1] |
| Penggunaan sukarela | Apakah kami perlu jalur bagi pengguna yang menolak dompet (selalu ya) | Pasal 5a(15)[1] |
Meskipun berada di luar cakupan, Pasal 5b tetap mengikat setiap pihak pengandal yang menggunakan dompet.[1]
Sekilas kerangka kontrol EUDI Wallet
Kelompokkan setiap persyaratan ke dalam tiga kelompok. Sebagian besar celah ada di kelompok ketiga.
Hukum yang mengikat
Anda wajib
- Mendaftar dan menjaga data pendaftaran tetap mutakhir
- Hanya meminta data yang terdaftar
- Mengautentikasi dan memvalidasi data
Pasal 5b eIDAS, 2025/848
Panduan ARF
Anda disarankan untuk
- Memeriksa status pencabutan
- Memverifikasi pengikatan perangkat
- Memperbarui jangkar kepercayaan secara berkala
ARF v3.0.0, bagian 6.6.3
Selera risiko Anda
Anda yang memutuskan
- Kapan meningkatkan pemeriksaan
- Apa yang dilakukan jika status tidak diketahui
- Bukti apa yang perlu disimpan
Kebijakan internal Anda
Tiga lapis kewajiban. ARF adalah kerangka kerja, bukan tindakan hukum.[1][3][12]
13 domain pengendalian
1. Tata kelola dan kepemilikan
Tetapkan satu pemilik yang bertanggung jawab dan satu kebijakan tertulis yang menyatukan fungsi hukum, kepatuhan, keamanan, produk, dan dukungan. Otoritas pendaftaran dapat menangguhkan atau membatalkan pendaftaran Anda karena data yang tidak akurat, pelanggaran kebijakan pendaftaran, permintaan data berlebihan, atau pelanggaran hukum lainnya, dan badan pengawas dapat meminta penangguhan atau pembatalan tersebut, sehingga ini juga merupakan risiko operasional.[3] Kendalikan perubahan pada daftar atribut.
2. Pendaftaran dan tujuan penggunaan
Anda mendaftar di Negara Anggota tempat Anda didirikan.[1] Cantumkan setiap tujuan penggunaan beserta data yang dibutuhkannya: Lampiran I meminta hal itu untuk setiap penggunaan, dalam format yang dapat dibaca mesin, ditambah deskripsi setiap penggunaan.[3] Menurut ARF, satu pihak pengandal "dapat mendaftar beberapa kali", yang cocok bagi perusahaan dengan layanan yang berbeda-beda.[12]
Pendaftaran bukan persetujuan
ARF menyatakannya secara tegas: pendaftaran "tidak berarti bahwa Registrar (atau entitas lain mana pun dalam ekosistem EUDI Wallet) mengotorisasi" permintaan tersebut.[12] Otoritas pendaftaran mengumpulkan tujuan penggunaan dan atribut "semata-mata untuk tujuan transparansi", tanpa praotorisasi.[4] Jangan pernah mengatakan kepada regulator atau pelanggan bahwa penggunaan data Anda telah disetujui melalui pendaftaran.
Perubahan harus dicatat dalam pendaftaran "tanpa penundaan yang tidak semestinya", dan ketika Anda menghentikan suatu penggunaan, Anda harus mengajukan pembatalan.[3]
3. Siklus hidup sertifikat: kunci, pembaruan, pencabutan
Layanan Anda membuktikan identitasnya dengan sertifikat akses, yang menandatangani setiap permintaan presentasi. Dalam ARF, otoritas sertifikat akses menerbitkan satu sertifikat "untuk setiap Instans Pihak Pengandal dari Pihak Pengandal", dan sistem cadangan untuk kelangsungan usaha juga merupakan sebuah instans, sehingga memerlukan sertifikatnya sendiri.[12] Perlakukan sertifikat ini sebagai rahasia produksi: inventaris, perlindungan perangkat keras, rotasi, dan penanggung jawab yang ditunjuk merupakan kebijakan Anda sendiri, karena teks hukumnya tidak menetapkan aturan kunci bagi pihak pengandal.
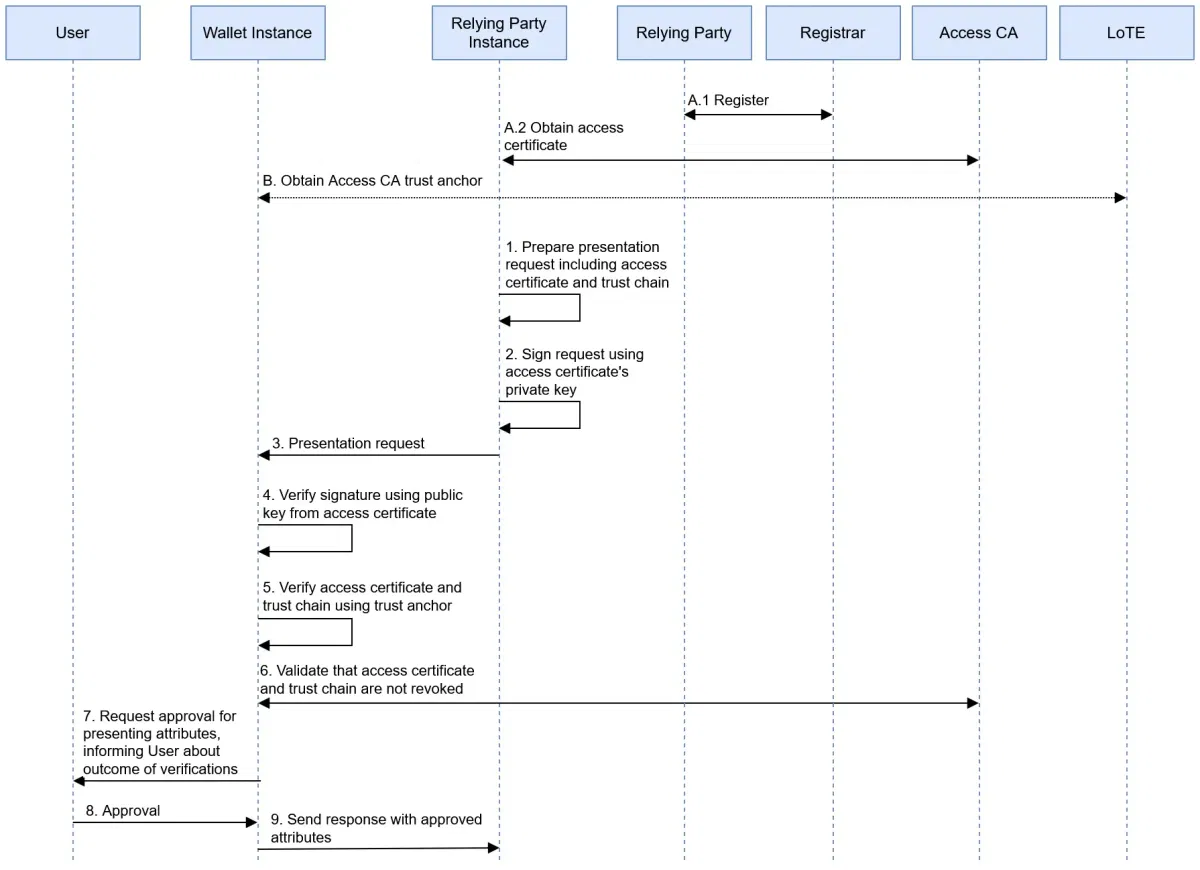
Autentikasi pihak pengandal. Sumber: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. Gambar 13, tanpa perubahan.
Sertifikat memuat nama, pengenal, dan detail kontak Anda, dan penyedianya wajib mencabutnya ketika isinya "tidak lagi akurat dan konsisten" dengan pendaftaran.[3] Jadi, perubahan merek atau alamat dukungan baru dapat merusak sistem produksi. Anda juga dapat meminta pencabutan sendiri, dan status harus dipublikasikan dalam 24 jam sejak permintaan.[3]
4. Minimalisasi data
Pasal 5b(3)Peraturan (EU) No 910/2014
"Pihak pengandal tidak boleh meminta pengguna untuk memberikan data apa pun selain yang ditunjukkan sesuai dengan ayat 2, huruf (c)."
Sumber: EUR-Lex, eIDAS konsolidasi[1]
Tinjau setiap kolom data bersama pejabat pelindungan data Anda. Pasal 5(1)(c) Peraturan Umum Pelindungan Data (GDPR) berlaku bersamaan dengan aturan ini, sehingga atribut yang terdaftar tetap harus diperlukan.[13] Meminta lebih dari yang terdaftar merupakan alasan tegas untuk penangguhan.[3] Pengawas Pelindungan Data Eropa (EDPS) memperingatkan adanya "kecenderungan pihak pengandal tertentu untuk meminta data berlebihan".[15]
Mintalah atribut seperti age_over_18 jika jawaban ya atau tidak sudah cukup, jangan menolak nama samaran jika identifikasi tidak diwajibkan secara hukum, dan tambahkan pengujian otomatis yang menggagalkan rilis jika suatu permintaan melebihi daftar yang terdaftar.[1]
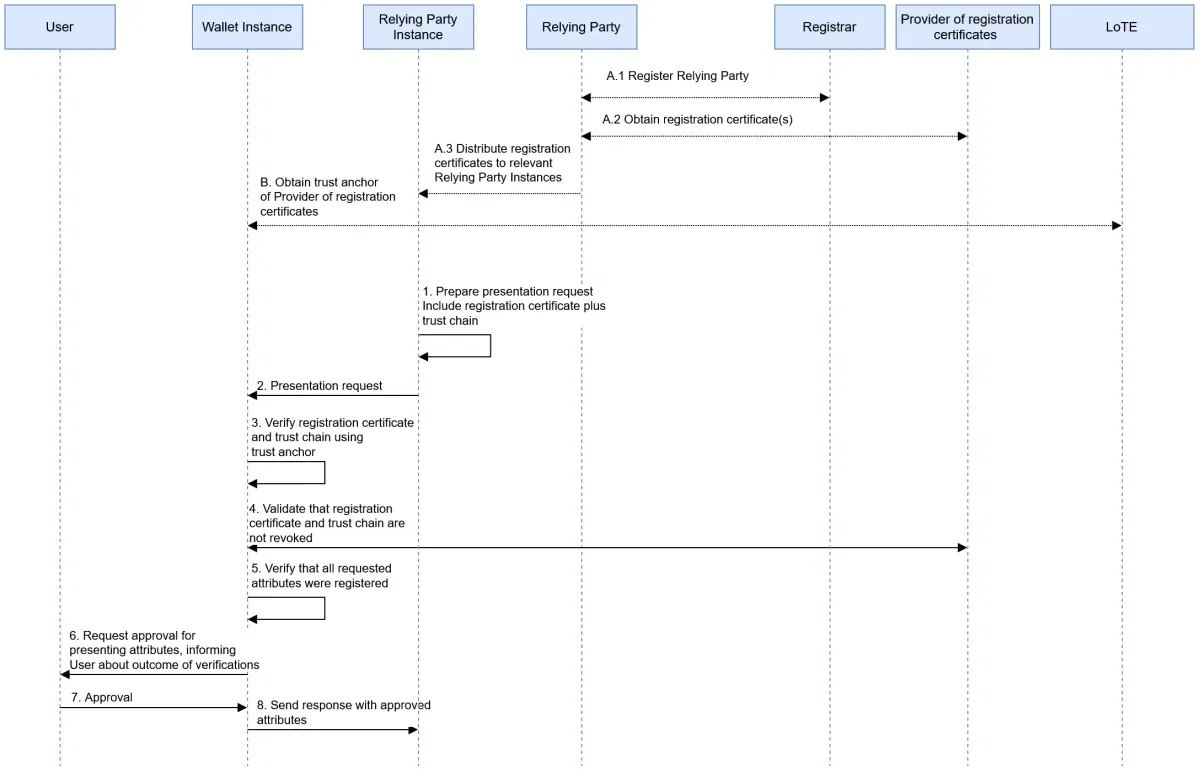
Verifikasi sertifikat pendaftaran. Sumber: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. Gambar 14, tanpa perubahan.
Negara Anggota wajib memastikan penyedia dompet memberi tahu pengguna ketika suatu permintaan melampaui sertifikat pendaftaran.[4] Kewajiban dompet itu sendiri untuk memvalidasi sertifikat pendaftaran Anda berlaku mulai 11 Agustus 2028.[6][7] Pasal 5b(3) mengikat Anda sejak awal.[1]
5. Pemeriksaan kepercayaan
Pasal 5b(9) menjadikan pihak pengandal "bertanggung jawab untuk melaksanakan prosedur autentikasi dan validasi data identifikasi orang dan atestasi elektronik atas atribut yang diminta dari European Digital Identity Wallets".[1] ARF kemudian memisahkan apa yang Anda verifikasi dari apa yang Anda percayai.
| Pemeriksaan | Status ARF v3.0.0 | Kebijakan yang disarankan |
|---|---|---|
| Tanda tangan penerbit | Dilakukan oleh pihak pengandal, menggunakan daftar tepercaya atau daftar entitas tepercaya (6.6.3.6) | Wajib; tolak jika gagal |
| Jangkar kepercayaan | "pengelolaan jangkar kepercayaan secara rutin" (6.6.3.6) | Pembaruan terjadwal, dengan peringatan jika gagal |
| Pencabutan | "direkomendasikan tetapi tidak wajib" (6.6.3.7) | Wajib untuk alur yang diatur |
| Pengikatan perangkat | "direkomendasikan tetapi tidak wajib" (6.6.3.8) | Wajib; mengandalkan autentikasi dompet berarti mengandalkannya juga (6.6.3.9) |
| Status unit dompet | Tidak ada pemeriksaan langsung: percayai penerbit (6.6.3.11, 6.6.3.12) | Untuk PID, andalkan pencabutan PID; nilai setiap jenis atestasi |
Kolom "kebijakan yang disarankan" adalah penafsiran kami, bukan aturan.[12]
Jika tidak ada informasi status yang andal, ARF menyatakan "pihak pengandal melakukan analisis risiko dengan mempertimbangkan semua faktor yang relevan untuk kasus penggunaan, sebelum mengambil keputusan untuk menerima atau menolak PID atau atestasi."[12] Tuliskan hal ini sejak awal. Detail implementasi ada di panduan verifier OpenID4VP; perbedaan format ada di SD-JWT VC vs mdoc. Variasi nasional dibahas dalam menerima 27 dompet nasional sebagai satu integrasi.
6. Pemetaan tingkat jaminan
Dompet disediakan berdasarkan skema pada tingkat jaminan tinggi.[1] Catat apa yang dipastikan oleh hal itu. Menurut penafsiran kami, hal itu mencakup pendaftaran dan cara sarana tersebut dilindungi. Hal itu tidak menetapkan siapa pemilik manfaat, status sanksi, atau bahwa orang yang sama berada di balik setiap tindakan berikutnya.
7. Penipuan dan autentikasi tambahan
1Validasi presentasi
Tanda tangan, jangkar kepercayaan, pengikatan perangkat.
Status valid dan skor risiko berada dalam batas selera risiko
Terima
Catat keputusan.
Autentikasi tambahan
Liveness dengan deteksi serangan, dan pencocokan wajah.
Jalur alternatif
Tawarkan jalur lain.
2Lanjutkan uji tuntas
Atribut yang kurang, penyaringan, penilaian risiko.
Contoh kebijakan keputusan. Ambang batasnya Anda yang menetapkan.
ARF mencatat bahwa pihak pengandal dapat memercayai autentikasi dompet, atau menambahkan pemeriksaannya sendiri. Pencocokan potret melalui swafoto memerlukan "mekanisme deteksi liveness yang disetujui" dan deteksi serangan injeksi, "khususnya deteksi deepfake".[12] Dompet adalah sinyal kuat saat onboarding nasabah, bukan bukti tentang siapa yang bertindak atas akun tersebut bulan depan. Panduan kami tentang masalah penguasaan dan pengikatan pemegang menguraikan ancaman dan pemicu autentikasi tambahan.
8. Jalur alternatif jika tidak ada dompet
Pasal 5a(15)Peraturan (EU) No 910/2014
"Penggunaan Dompet Identitas Digital Eropa bersifat sukarela. Akses ke layanan publik dan swasta, akses ke pasar tenaga kerja, dan kebebasan berusaha tidak boleh dengan cara apa pun dibatasi atau dibuat merugikan bagi orang perseorangan atau badan hukum yang tidak menggunakan Dompet Identitas Digital Eropa. Akses ke layanan publik dan swasta harus tetap dimungkinkan melalui sarana identifikasi dan autentikasi lain yang sudah ada."
Sumber: EUR-Lex, eIDAS terkonsolidasi[1]
Pengguna dompet bisa gagal di tengah alur, atau dompet bisa ditangguhkan. Tetapkan jalur alternatif dengan harga, kecepatan, dan layanan yang setara, dan uji bahwa menolak dompet tidak pernah memperburuk penawaran. Jalur alternatif bisa menanggung sebagian besar volume. Pelacak peluncuran per negara kami menunjukkan dompet mana yang sudah ada.
9. Layanan pelanggan
Pengguna melihat nama Anda dan atribut yang diminta di dompet, serta log transaksi yang mencantumkan pengenal tanpa nilainya.[12] Mereka dapat mengirim permintaan penghapusan dari dompet, dan melaporkan Anda ke otoritas pelindungan data meskipun tidak ada atribut yang disajikan.[1][12] Belum ada protokol standar untuk penghapusan: dompet membuka formulir web, email, atau telepon Anda, menggunakan detail kontak dalam sertifikat pendaftaran Anda, sehingga alamat layanan baru berarti pembaruan pendaftaran dan sertifikat.[3][12] Saluran tersebut harus dipantau dan sampai ke tim privasi Anda.
10. Catatan dan bukti
Setiap keputusan harus meninggalkan bukti: permintaan, tujuan penggunaan, versi sertifikat, hasil pemeriksaan, versi kebijakan, hasil akhir. Catat pengenal atribut; simpan nilainya hanya jika ada kewajiban. Bagi entitas wajib, Pasal 77 Anti-Money Laundering Regulation (AMLR) secara tegas mencakup "informasi yang diperoleh melalui sarana identifikasi elektronik".[10]
- Jangka waktu: 5 tahun sejak berakhirnya hubungan usaha, transaksi sesekali, atau penolakan, lalu hapus, dengan tunduk pada undang-undang lain.[10]
- Referensi sebagai pengganti salinan: diperbolehkan jika Anda dapat memberikan informasinya dengan segera dan informasi itu tidak dapat diubah, dan prosedur Pasal 9 Anda mengaturnya.[10]
- Log pencocokan identitas: 2025/846 menetapkan 6 hingga 12 bulan untuk tujuan keamanan, tetapi ditujukan kepada badan sektor publik, dan kepada pihak swasta hanya jika Negara Anggota memungkinkannya.[8]
11. GDPR: DPIA, retensi, prosesor
Pasal 35 mewajibkan penilaian dampak pelindungan data jika pemrosesan, "khususnya yang menggunakan teknologi baru", kemungkinan besar menimbulkan risiko tinggi.[13] Lakukan penyaringan sekarang dan catat hasilnya. Konsiderans 9 dari 2025/848 menambahkan bahwa pihak pengandal sebaiknya menyatakan apakah mereka bermaksud mengandalkan identifikasi elektronik untuk memenuhi persyaratan Pasal 6(1) GDPR; catat hal itu dalam berkas pendaftaran Anda.[3]
Pasal 3a(3)Peraturan Pelaksana (EU) 2024/2977, disisipkan oleh 2026/1731
"Potret tidak boleh disimpan oleh pihak pengandal dompet kecuali pemrosesannya diperlukan untuk tujuan identifikasi dan autentikasi sesuai dengan hukum pelindungan data Uni atau jika hal ini diatur oleh hukum Uni atau nasional, sesuai dengan hukum pelindungan data Uni."
Sumber: EUR-Lex, Peraturan Pelaksana (EU) 2026/1731[6]
Tetapkan default verifikasi lalu buang untuk potret, dengan pengecualian tertulis jika undang-undang mewajibkan penyimpanan. Sediakan URL kebijakan privasi untuk setiap tujuan penggunaan, karena Negara Anggota wajib memastikan Anda menyediakannya.[4] Tinjau setiap prosesor berdasarkan Pasal 28.[13]
12. Pemetaan Pasal 22 AMLR
Pasal 22(6)(b) menerima identifikasi elektronik dengan tingkat jaminan substansial atau tinggi sebagai sarana verifikasi.[10] Dompet tidak menyediakan seluruh kumpulan data Pasal 22(1), seperti yang ditunjukkan peta ini. Lihat AMLR dan EUDI Wallet untuk analisis hukumnya.
| AMLR Pasal 22(1)(a) | Atribut PID | Dalam PID | Kontrol Anda |
|---|---|---|---|
| Nama dan nama keluarga | family_name, given_name | Wajib | Ambil dari dompet |
| Tempat dan tanggal lahir | birth_place, birth_date | Wajib | Periksa format dan presisi |
| Kewarganegaraan | nationality | Wajib | Status pengungsi atau tanpa kewarganegaraan melalui cara lain |
| Nomor identitas nasional | personal_administrative_number | Opsional | Kumpulkan melalui cara lain jika diperlukan |
| Tempat tinggal biasa | resident_address | Opsional | Rencanakan untuk kemungkinan atribut ini tidak ada |
| Nomor pajak, jika tersedia | Tidak termasuk dalam set wajib | Tidak | Tanyakan kepada nasabah |
Atribut dari Lampiran 2024/2977 sebagaimana diganti pada Juli 2026, untuk orang perseorangan.[5][6][10]
Rancangan standar Anti-Money Laundering Authority (AMLA) belum berlaku sebagai hukum. Rancangan itu menyatakan bahwa eID "mencakup European Digital Identity Wallets", dan bahwa atribut yang tidak tersedia diperoleh "melalui cara lain sesuai dengan Pasal 22(6)".[11] Pasang cabang tersebut ke dalam alur. Pemilik manfaat, tujuan, penyaringan, dan pemantauan tetap berada di luar dompet.[10] Rencana yang berbasis potret sebaiknya ditunda: atribut ini baru masuk ke set wajib mulai 11 Agustus 2028, dan Negara Anggota dapat mengizinkan pengguna untuk menolaknya.[6]
13. Insiden, pengujian, pemantauan, dan pengawasan vendor
Tulis panduan prosedur untuk kejadian dari luar.
Mencabut sertifikat Anda
Buku panduan: jalur cadangan, perbaikan, banding
Jika pendaftaran Anda ditangguhkan atau dibatalkan.[3][12]
| Peristiwa | Isi ketentuan | Runbook Anda |
|---|---|---|
| Pendaftaran Anda ditangguhkan | Dapat terjadi dengan atau tanpa pemberitahuan sebelumnya; Anda diberi tahu dalam 24 jam; sertifikat dicabut[3] | Beralih ke jalur cadangan, cari penyebabnya, gunakan upaya pemulihan hak |
| Sebuah solusi dompet ditangguhkan | Pihak pengandal yang terdaftar diberi tahu dalam 24 jam; ditarik jika tidak diperbaiki dalam tiga bulan[9] | Berhenti menerimanya, nilai ulang onboarding terbaru |
| Kunci Anda disusupi | Anda dapat meminta pencabutan; status dipublikasikan dalam 24 jam[3] | Cabut, terbitkan ulang, tinjau log |
| Pelanggaran data pribadi | Pengendali memberi tahu otoritas tanpa penundaan yang tidak semestinya, jika memungkinkan dalam 72 jam sejak mengetahuinya, kecuali jika kecil kemungkinan timbul risiko; prosesor memberi tahu pengendali[13] | Proses GDPR standar |
Pengujian dan pemantauan. UE menerbitkan komponen verifier referensi sumber terbuka untuk pengujian awal.[16] Pantau kegagalan tanda tangan dan status, tingkat penggunaan jalur cadangan, serta permintaan terhadap pendaftaran; tambahkan uji negatif untuk kredensial yang dicabut dan yang dimanipulasi.
Pemasok. Perantara dianggap sebagai pihak pengandal dan "tidak boleh menyimpan data tentang isi transaksi".[1] ARF, yang bersifat panduan, menyatakan bahwa perantara dan pihak pengandal "harus menyepakati verifikasi apa yang akan dilakukan perantara", dan bahwa perantara wajib menghapus data segera setelah meneruskannya, sehingga permintaan penghapusan selalu datang kepada Anda.[12] Berdasarkan AMLR, entitas wajib memberi tahu pengawas sebelum alih daya dimulai dan "tetap bertanggung jawab penuh atas setiap tindakan, baik berupa perbuatan maupun kelalaian, yang terkait dengan tugas yang dialihdayakan".[10] Berdasarkan Digital Operational Resilience Act (DORA), entitas keuangan "tetap bertanggung jawab penuh" atas kewajibannya.[14] Buat kontrak yang mencakup pemeriksaan yang disepakati, retensi, dan hak audit; panduan integrasi kami membandingkan rute-rutenya.
Matriks kontrol: pemilik, bukti, sumber
"Praktik yang baik" menandai kontrol yang tidak didasarkan pada aturan apa pun.
| Kontrol | Pemilik | Bukti | Sumber |
|---|---|---|---|
| Keputusan cakupan bertanggal | Hukum | Memo yang ditandatangani | Pasal 5f[1] |
| Pemilik kebijakan yang ditunjuk | Kepatuhan | Kebijakan yang disetujui | Praktik yang baik |
| Inventaris tujuan penggunaan | Produk | Register atribut | Lampiran I, 9-10[3] |
| Pendaftaran tetap mutakhir | Kepatuhan | Log perubahan, ekstrak pendaftaran | Pasal 5(3)[3] |
| Inventaris sertifikat per instans | Keamanan | Inventaris, peringatan kedaluwarsa | ARF 6.4.2[12] |
| Penyimpanan dan rotasi kunci | Keamanan | Catatan seremoni kunci | Praktik yang baik |
| Pemblokiran permintaan berlebih dalam pengujian rilis | Rekayasa | Laporan pengujian | Pasal 5b(3)[1] |
| Pemeriksaan tanda tangan dan jangkar kepercayaan | Rekayasa | Log pemeriksaan | Pasal 5b(9)[1] |
| Kebijakan pencabutan dan pengikatan perangkat | Keamanan | Kebijakan, log pemeriksaan | ARF 6.6.3.7-9[12] |
| Aturan status tidak diketahui | Kepatuhan | Analisis risiko | ARF 6.6.3.7[12] |
| Pemetaan tingkat jaminan | Kepatuhan | Dokumen pemetaan | Pasal 5a(11)[1] |
| Aturan autentikasi tambahan | Penipuan | Aturan, log keputusan | ARF 6.6.3.9[12] |
| Jalur setara tanpa dompet | Produk | Tinjauan alur dan harga | Pasal 5a(15)[1] |
| Saluran penghapusan dan pengaduan | Privasi | Tiket, waktu respons | Pasal 5a(4)(d)[1] |
| Jadwal retensi | Privasi | Jadwal, log penghapusan | Pasal 77[10] |
| Aturan potret | Privasi | Uji retensi per bidang data | Pasal 3a[6] |
| Penyaringan DPIA | Privasi | DPIA atau hasil penyaringan yang ditandatangani | Pasal 35[13] |
| Pemetaan atribut Pasal 22 | Kepatuhan | Prosedur, sampel | Pasal 22[10] |
| Runbook insiden | Keamanan | Laporan simulasi | Pasal 5[9] |
| Kontrak perantara | Pengadaan | Kontrak, laporan audit | Pasal 5b(10)[1] |
Rencana kesiapan EUDI Wallet hingga Desember 2027
Tanggal bercetak tebal berasal dari teks peraturan. Selebihnya adalah saran kami.
| Kapan | Tujuan | Keluaran |
|---|---|---|
| November 2026 | Cakupan dan penanggung jawab | Memo cakupan, penanggung jawab, daftar kesenjangan |
| 24 Desember 2026 | Aturan pendaftaran berlaku; dompet wajib tersedia | Pendaftaran nasional dan kebijakan pendaftaran diperiksa untuk setiap Negara Anggota asal |
| Januari hingga Maret 2027 | Desain | Tujuan penggunaan, daftar atribut, penyaringan DPIA, jalur dipilih |
| April hingga Juni 2027 | Pembangunan dan kontrak | Uji referensi, ketentuan vendor, jadwal retensi |
| 10 Juli 2027 | AMLR berlaku | Pemetaan Pasal 22 dan prosedur Pasal 9 sudah berjalan |
| Juli hingga September 2027 | Pendaftaran | Pendaftaran, sertifikat, halaman privasi, pelatihan tim dukungan |
| Oktober hingga November 2027 | Pembuktian | Uji coba, simulasi insiden, audit internal |
| 24 Desember 2027 | Batas waktu penerimaan | Persetujuan produksi, pemantauan berjalan |
Pemeriksaan di tengah rencana
Bangun alur kerja, bukti, dan cadangan sekarang dengan eID nasional dan dokumen, lalu baca panduan integrasi.
Yang perlu dilakukan bulan ini: daftar periksa kesiapan EUDI Wallet
- Tulis memo cakupan untuk Pasal 5f(2).
- Tunjuk penanggung jawab yang akuntabel.
- Daftar setiap alur yang dapat menerima dompet.
- Susun daftar atribut minimum untuk setiap alur.
- Temukan otoritas pendaftaran Anda dan kebijakan pendaftaran nasional.
- Petakan data Pasal 22(1) yang tidak akan disediakan oleh jalur dompet Anda.
- Mulai penyaringan DPIA.
- Tetapkan default untuk potret: verifikasi lalu hapus.
- Pastikan saluran privasi dan dukungan siap menangani permintaan terkait dompet.
- Daftar vendor yang akan menyentuh data dompet.
Bagaimana Didit membantu kesiapan EUDI Wallet
Didit menyediakan jalur tanpa dompet beserta alur kerja di sekitarnya. Penerimaan EUDI Wallet segera hadir; lihat halaman EUDI Wallet, yang menyatakannya seperti ini: "Integrasikan hari ini, dan tetap gunakan saat dompet hadir."[17][23] Kami tidak memiliki status terdaftar atau disetujui berdasarkan aturan ini, dan kewajiban perusahaan Anda tetap menjadi tanggung jawab perusahaan Anda.
Yang disediakan Didit
- eID nasional yang sudah aktif saat ini: MitID, BankID Sweden, Finnish Trust Network, Smart-ID dan Mobile-ID[24]
- Pemeriksaan dokumen dengan pembacaan chip NFC, liveness dan pencocokan wajah
- Autentikasi biometrik untuk pengguna yang kembali[21]
- Retensi dari 1 bulan hingga 10 tahun, dan penghapusan sesuai permintaan[18]
- Log audit dan peninjauan kasus empat mata[19][20]
Tetap menjadi tanggung jawab Anda
- Keputusan cakupan dan kebijakan
- Pendaftaran Anda dan penggunaan yang dimaksudkan
- Selera risiko Anda dan keputusan terkait nasabah
- Kewajiban pengendali data berdasarkan GDPR: Didit bertindak sebagai prosesor[18]
- Komunikasi dengan regulator dan pemberitahuan alih daya
Untuk tinjauan vendor, jaminan Didit mencakup SOC 2 Type 1 dan Type 2, ISO/IEC 27001 dan deteksi serangan presentasi iBeta Level 1.[22] Untuk kewajiban APU, lihat halaman AMLR kami, dan verifikasi eID nasional untuk jalur yang berfungsi saat ini. Biaya tercantum di halaman harga.
Siapkan jalur cadangan Anda terlebih dahulu
Jalankan eID nasional dan dokumen dalam satu alur kerja, dengan bukti yang dibutuhkan kontrol Anda.
Poin-poin utama
- Kesiapan EUDI Wallet adalah program kontrol: 13 domain, masing-masing dengan pemilik dan bukti.
- Pendaftaran adalah bentuk transparansi, bukan persetujuan, dan meminta data secara berlebihan merupakan alasan yang dinyatakan secara tegas untuk menangguhkan atau membatalkannya.
- Pencabutan dan pengikatan perangkat adalah rekomendasi ARF, sehingga kebijakan Anda yang harus memutuskannya.
- Dompet tidak menyediakan seluruh kumpulan data Pasal 22, dan dalam praktiknya jalur cadangan wajib ada.
- Potret kini memiliki aturan retensi tersendiri: default-nya verifikasi lalu hapus.
Pertanyaan yang sering diajukan
Kebijakan apa yang dibutuhkan perusahaan sebelum menerima EUDI Wallet?
Minimal: keputusan cakupan, kebijakan dengan pemilik yang ditunjuk, daftar atribut per penggunaan yang dimaksudkan, aturan sertifikat dan kunci, aturan pemeriksaan kepercayaan dan autentikasi tambahan, jalur cadangan, aturan retensi, penyaringan DPIA, runbook insiden dan ketentuan vendor.[1][3][13]
Apakah setiap lembaga yang diatur wajib menerima EUDI Wallet paling lambat 24 Desember 2027?
Tidak. Pasal 5f(2) mencakup pihak pengandal swasta yang diwajibkan oleh hukum Uni atau hukum nasional, atau oleh kontrak, untuk menggunakan autentikasi pengguna yang kuat untuk identifikasi daring. Usaha mikro dan kecil dikecualikan. Cakupan pasal ini hanya berlaku jika pengguna memintanya secara sukarela. Tanggal tersebut dihitung 36 bulan sejak 24 Desember 2024. Platform daring yang sangat besar memiliki kewajiban terpisah berdasarkan Pasal 5f(3).[1]
Apakah kami memerlukan sertifikat akses dan sertifikat pendaftaran sekaligus?
Rencanakan keduanya. Sertifikat akses mengautentikasi Anda ke dompet dan wajib bagi pihak yang terdaftar. Sertifikat pendaftaran mencantumkan tujuan penggunaan dan atribut yang Anda daftarkan. Sejak 2026/1730, Negara Anggota wajib memberi wewenang kepada sedikitnya satu penyedia dan memastikan penerbitan otomatis. Kewajiban dompet untuk memvalidasi sertifikat pendaftaran berlaku mulai 11 Agustus 2028. Penundaan itu tidak mencakup sertifikat akses.[3][4][6][7][12]
Apakah tingkat jaminan tinggi sudah cukup untuk uji tuntas nasabah dalam APU?
Tingkat itu mencakup verifikasi identitas, bukan seluruh uji tuntas. Pasal 22(6)(b) AMLR menerima eID pada tingkat jaminan substansial atau tinggi. Anda tetap memerlukan data Pasal 22(1) yang tidak ada dalam PID, ditambah pemilik manfaat, tujuan, penyaringan dan pemantauan. Rancangan standar AMLA, yang belum menjadi hukum, menyatakan bahwa atribut yang kurang diperoleh melalui cara lain.[10][11]
Bolehkah kami menyimpan potret dari presentasi dompet?
Hanya dalam kasus terbatas. Pasal 3a(3) dari 2024/2977, yang disisipkan oleh 2026/1731, melarang penyimpanan kecuali pemrosesan diperlukan untuk identifikasi dan autentikasi sesuai hukum pelindungan data Uni, atau hukum Uni atau hukum nasional mengaturnya. Defaultnya: verifikasi lalu hapus.[6]
Berapa lama kami menyimpan data dompet?
Entitas wajib menyimpan informasi uji tuntas nasabah, termasuk informasi yang diperoleh melalui sarana identifikasi elektronik, selama 5 tahun sejak berakhirnya hubungan usaha atau sejak penolakan, lalu menghapusnya, dengan tunduk pada ketentuan hukum lain. Di luar APU, batas penyimpanan GDPR berlaku per tujuan.[10][13]
Bolehkah kami menggunakan perantara, dan siapa yang tetap bertanggung jawab?
Ya, boleh. Perantara dianggap sebagai pihak pengandal dan tidak boleh menyimpan data tentang isi transaksi. Anda dan perantara harus menyepakati pemeriksaan mana yang dijalankannya. Entitas wajib tetap bertanggung jawab penuh atas setiap tindakan yang terkait dengan tugas yang dialihdayakan dan memberi tahu otoritas pengawas sebelum alih daya dimulai.[1][10][12]
Apakah Didit menerima EUDI Wallet saat ini?
Tidak. Penerimaan EUDI Wallet akan segera hadir di Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID dan Mobile-ID sudah berjalan saat ini, bersama verifikasi dokumen.[17][23][24]
Sumber
- Peraturan (EU) No 910/2014 (eIDAS), teks konsolidasi per 18 Oktober 2024, EUR-Lex.
- Peraturan (EU) 2024/1183, EUR-Lex, Official Journal tanggal 30 April 2024.
- Peraturan Pelaksana Komisi (EU) 2025/848, pendaftaran pihak pengandal dompet, EUR-Lex.
- Peraturan Pelaksana Komisi (EU) 2026/1730, yang mengubah 2025/848, EUR-Lex, Official Journal tanggal 22 Juli 2026.
- Peraturan Pelaksana Komisi (EU) 2024/2977, data identifikasi orang dan atestasi, EUR-Lex.
- Peraturan Pelaksana Komisi (EU) 2026/1731, yang mengubah 2024/2977, 2024/2979, 2024/2980 dan 2024/2982, EUR-Lex, Official Journal tanggal 22 Juli 2026.
- Peraturan Pelaksana Komisi (EU) 2024/2982, protokol dan antarmuka, EUR-Lex.
- Peraturan Pelaksana Komisi (EU) 2025/846, pencocokan identitas lintas batas, EUR-Lex.
- Peraturan Pelaksana Komisi (EU) 2025/847, pelanggaran keamanan dompet, EUR-Lex.
- Peraturan (EU) 2024/1624 (AMLR), EUR-Lex, Official Journal tanggal 19 Juni 2024.
- Laporan Akhir, rancangan RTS berdasarkan Pasal 28(1) AMLR, AMLA, rancangan, belum menjadi hukum.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Komisi Eropa, 23 Juli 2026.
- Peraturan (EU) 2016/679 (GDPR), EUR-Lex.
- Peraturan (EU) 2022/2554 (DORA), EUR-Lex.
- TechDispatch tentang dompet identitas digital, European Data Protection Supervisor, 16 Desember 2025.
- Repositori verifier referensi UE, eu-digital-identity-wallet di GitHub.
- Dompet ID digital, dokumentasi Didit.
- Retensi dan penghapusan data, dokumentasi Didit.
- Log audit, dokumentasi Didit.
- Tinjauan empat mata (4-eyes), dokumentasi Didit.
- Autentikasi biometrik, dokumentasi Didit.
- Keamanan dan kepatuhan, dokumentasi Didit.
- Halaman solusi EUDI Wallet, Didit.
- Kepatuhan AMLR, dokumentasi Didit.
Lihat bagaimana jalur dokumen dan eID nasional saling melengkapi di halaman EUDI Wallet.
Mulai dengan jalur yang bisa Anda jalankan hari ini
Bangun di atas eID nasional dan dokumen selama dompet diluncurkan secara bertahap.
Artikel terkait
- Penerimaan lintas batas EUDI Wallet: satu integrasi di seluruh UE
- Kesiapan EUDI Wallet: kebijakan dan kontrol bagi lembaga yang diatur
- Holder binding EUDI Wallet: apa yang sebenarnya dibuktikan sebuah presentasi
- Integrasi EUDI Wallet: cara memilih rute Anda (panduan 2026)
- Verifikasi identitas FINTRAC pada 2026: metode, aturan, C-12
- Law 25 Quebec dan biometrik: panduan verifikasi identitas (2026)