
Integrar la cartera europea d'identitat digital (EUDI Wallet): triar la via (guia 2026)
Integració de la cartera europea d'identitat digital (EUDI Wallet): quatre vies, què pot i què no pot fer un intermediari segons l'article 5b(10), el model de certificats des del 2026/1730, preguntes al proveïdor i què us queda.
En resum
La integració amb la cartera europea d'identitat digital (EUDI Wallet) és una decisió abans de ser un projecte tècnic: qui es presenta davant la cartera com a part usuària, vós o un intermediari que actua en nom vostre.[1][6]
- Sempre us registreu al vostre propi Estat membre i mai no podeu demanar més del que heu registrat.[1]
- Un intermediari es considera part usuària i no pot emmagatzemar dades sobre el contingut de la transacció. Això limita el que un proveïdor que actua en aquest paper pot conservar per a vós.[1]
- Les empreses privades sotmeses a una obligació d'autenticació forta accepten la cartera com a molt tard el 24 de desembre de 2027 (segons el nostre càlcul). Les microempreses i les petites empreses n'estan exemptes.[1]
La cartera europea d'identitat digital (EUDI Wallet) arriba a una data límit real aquest hivern: cada Estat membre n'ha de tenir una com a molt tard el 24 de desembre de 2026, i les normes de registre per a les empreses que l'accepten s'apliquen el mateix dia.[1][2] Per a la majoria d'equips, la pregunta ja no és "què és" sinó "com ens hi connectem".
Aquesta guia compara les quatre vies d'integració amb l'EUDI Wallet, separa el que podeu delegar del que continua sent responsabilitat vostra i vincula cada capacitat amb la norma que la regula. Es basa en el dret vigent i en la versió 3.0.0 de l'Architecture and Reference Framework (ARF), el disseny tècnic de referència, incloent-hi els canvis de juliol de 2026 sobre intermediaris.[3][6]
Si primer necessiteu els conceptes bàsics, llegiu Part usuària de l'EUDI Wallet: registre, certificats i obligacions i la guia del verificador OpenID4VP; per al marc legal, eIDAS 2 explicat.
Continueu verificant usuaris mentre decidiu
Didit ja executa identificacions electròniques nacionals i comprovacions de documents en un sol flux de treball, i l'acceptació de l'EUDI Wallet arribarà aviat. Comenceu gratis o parleu amb nosaltres sobre la vostra base d'usuaris europeus.
Què ha de fer realment una integració amb l'EUDI Wallet
Hi ha cinc tasques. Algú registra el servei. Algú custodia les claus que demostren qui fa la sol·licitud. Algú envia la sol·licitud signada. Algú verifica el que torna. Algú conserva el registre. Cada via les reparteix de manera diferent.
L'ARF anomena el sistema que es comunica amb les carteres instància de part usuària (Relying Party Instance). A l'ARF, s'autentica amb un certificat d'accés la clau privada del qual "s'emmagatzema de manera segura al maquinari de la instància de part usuària".[6] Un segon objecte, el certificat de registre, indica un ús previst i els atributs registrats per a aquest ús.[1][6] Una part usuària n'inclou un a cada sol·licitud de presentació, per valor.[7]
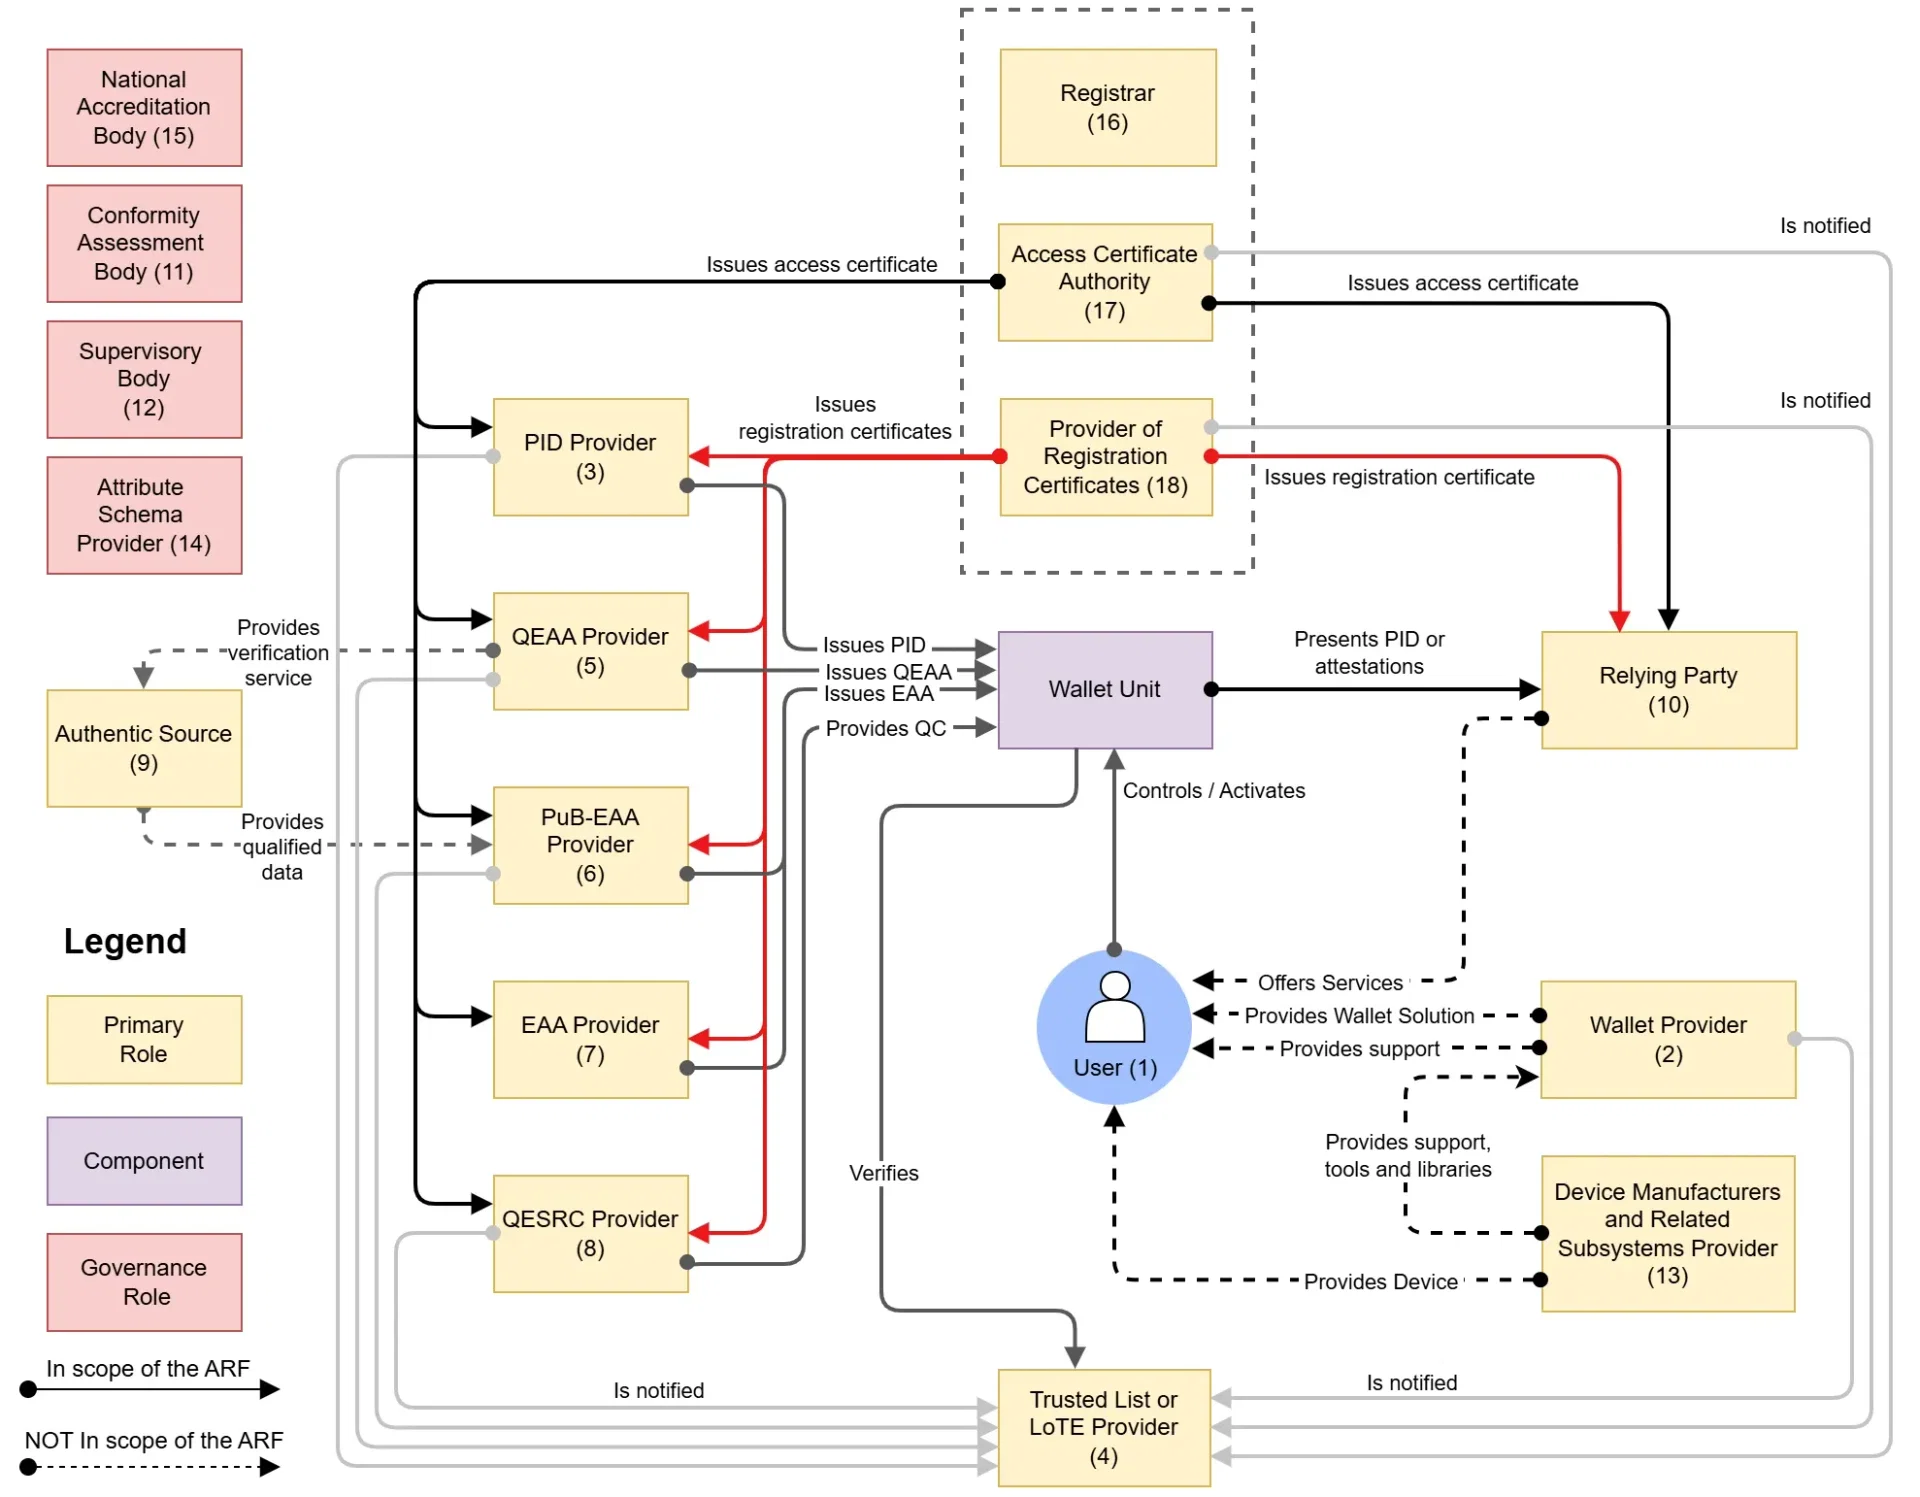
On se situa una part usuària dins l'ecosistema. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0.

Dos canvis de 2026 alteren la decisió de compra. El Reglament d'execució (UE) 2026/1730, de 15 de juliol de 2026, va modificar les normes de registre. Ara els Estats membres han d'autoritzar com a mínim una autoritat de certificació perquè emeti certificats de registre, i l'emissió ha de ser automatitzada.[3] També va afegir el punt 16 de l'annex I, el vincle amb la part usuària a la qual dona servei un intermediari, que el certificat d'accés ha d'incloure d'acord amb l'annex II.[3]
Les dates que marquen el vostre pla
- 11 d'agost de 2026Normes modificadesEntrada en vigor del 2026/1730, segons el nostre càlcul: 20 dies després de la seva publicació el 22 de juliol.
- 24 de desembre de 2026Carteres obligatòriesS'apliquen les normes de registre del 2025/848.
- 10 de juliol de 2027S'aplica l'AMLRLes normes d'externalització i de conservació de registres s'apliquen a la majoria d'entitats obligades.
- 24 de desembre de 2027AcceptacióParts usuàries privades de l'art. 5f(2) (segons el nostre càlcul).
- 11 d'agost de 2028Comprovació de certificatsLes carteres han d'autenticar i validar els certificats de registre.
Dates extretes del Reglament (UE) núm. 910/2014, el 2025/848, el 2026/1730, el 2026/1731 i l'AMLR. El 24 de desembre de 2027 és el nostre càlcul: 36 mesos després de l'entrada en vigor dels actes d'execució (publicats el 4 de desembre de 2024, en vigor 20 dies després).[1][2][3][4][5][9]
El desencadenant legal és a l'article 5f(2). Abasta les parts usuàries privades que, per llei o per contracte, han d'utilitzar l'autenticació forta d'usuari per a la identificació en línia, en àmbits que inclouen la banca, l'energia i la salut, i s'aplica "només a petició voluntària de l'usuari".[1] Les plataformes en línia de mida molt gran tenen una obligació diferent d'acord amb l'article 5f(3), sense cap data específica al text.[1] Per al calendari complet, vegeu totes les dates límit de l'EUDI Wallet.
Les quatre vies d'integració amb l'EUDI Wallet
La taula ordena les vies segons qui es comunica amb la cartera i amb quin paper jurídic. L'esforç i el control són la nostra valoració, no un criteri legal.
| Via | Qui es presenta davant la cartera | Certificats | Control | Esforç | Sol encaixar |
|---|---|---|---|---|---|
| Construir el vostre propi verificador | Vós, com a part usuària | Vós teniu els certificats d'accés i de registre | El més alt | El més alt: claus, llistes de confiança, proves de la cartera | Bancs i grans plataformes amb enginyeria de seguretat |
| Intermediari de part usuària | L'intermediari, en nom vostre | Té els certificats d'accés; els certificats de registre són per a vós | Mitjà: fixat per contracte | Baix en el protocol, nova supervisió dels proveïdors | Empreses que només volen la cartera |
| Plataforma d'identitat o d'orquestració | Depèn del producte: pregunteu quin rol s'aplica | Normalment com en el cas d'un intermediari en el tram de la cartera | Mitjà, en diversos mètodes | El més baix per llançar, la dependència més profunda | Empreses que necessiten les vies de cartera, eID i documents en un sol flux |
| Eines per a proveïdors de cartera o de serveis de confiança | Depèn: les eines són un producte, no un rol | Varia | Varia segons l'ús | Depèn del cas d'ús | Signatures, emissió de declaracions, una necessitat paral·lela al costat de la verificació |
Via 1: construir el vostre propi verificador
Vós gestioneu la Relying Party Instance. La Comissió Europea publica una implementació de referència amb guies per construir un verificador remot i un verificador de proximitat, i el seu punt final de verificació té llicència Apache 2.0.[14][15] Continueu sent responsables de les claus custodiades en maquinari, d'un certificat per a cada instància i servei, de la descàrrega de les llistes de confiança i de les actualitzacions quan canvien les especificacions.[6][7]
Encaixa amb grans volums de cartera, o amb un equip de riscos que no permetrà que un tercer vegi els atributs presentats.
Via 2: un intermediari de part usuària
L'article 5b(10) dona a aquest model la seva forma jurídica. L'ARF detalla la resta: un intermediari és una «classe especial de part usuària» que exerceix les tasques de la part usuària en nom seu, i el client «no necessitarà cap certificat d'accés».[6] Tot i així, us heu de registrar, perquè l'intermediari ha de garantir que cada client estigui registrat a l'Estat membre on està establert.[7]
Via 3: una plataforma d'identitat o d'orquestració
«Plataforma» és un terme comercial que no apareix a l'article 5b(10). En el tram de la cartera, una plataforma és o bé un intermediari, amb tots els límits que això comporta, o bé l'allotjador de la vostra pròpia instància. El seu valor és encaminar diversos mètodes a través d'una sola integració. El risc és donar per fet que el que una plataforma fa amb els documents, com ara conservar proves durant anys, s'aplica també a les carteres. Pot ser que no.
Una qüestió oberta
Un proveïdor que només allotja la vostra instància, amb el vostre propi certificat d'accés, és un intermediari? La definició de l'ARF, una persona que «interactua amb les unitats de cartera en nom seu», té un abast ampli, i no hem trobat cap text que ho resolgui.[6] Plantegeu la qüestió al vostre assessor jurídic i a l'entitat de registre abans de signar.
Via 4: eines de proveïdors de cartera o de serveis de confiança
Els proveïdors de cartera i els prestadors de serveis de confiança també venen programari, útil quan necessiteu signatures qualificades o voleu emetre declaracions d'atributs. Les normes de registre recullen aquestes activitats com a habilitacions separades, com ara QEAA_Provider i QCert_for_ESig_Provider, al costat de Service_Provider per a una empresa ordinària.[2] Si l'eina es comunica amb carteres en nom vostre, contrasteu-la amb les normes sobre intermediaris.
Què us correspon a vós i què podeu delegar
Article 5b(10)Reglament (UE) núm. 910/2014
«Els intermediaris que actuïn en nom de les parts usuàries es consideraran parts usuàries i no emmagatzemaran dades sobre el contingut de la transacció.»
Font: EUR-Lex, text consolidat[1]
Que es «consideri» part usuària l'intermediari no fa desaparèixer les vostres pròpies obligacions. L'article 5b(9) fa responsables les parts usuàries de dur a terme el procediment d'autenticació i validació de les dades d'identificació de la persona i de les declaracions d'atributs que sol·liciten.[1] L'ARF deixa el repartiment al contracte: «l'intermediari i qualsevol part usuària que utilitzi els seus serveis han d'acordar quines verificacions durà a terme l'intermediari».[6] L'entitat de registre pot demanar una prova de la relació, com ara un contracte signat o un mandat.[6]
| Tasca | Ho pot fer un proveïdor | Norma |
|---|---|---|
| Decidir l'ús previst i les dades | No: és decisió vostra | Art. 5b(2)(c), 5b(3)[1] |
| Estar registrat al vostre Estat membre | La tramitació sí, si l'entitat de registre ho permet; la inscripció continua sent vostra | Art. 5b(1)[1], RPI_03[7] |
| Mantenir la inscripció exacta | Pot ajudar; l'obligació continua sent vostra | Art. 5b(6)[1] |
| Tenir els certificats d'accés i enviar les sol·licituds | Sí, com a intermediari | ARF §6.6.5[6] |
| Verificar l'autenticitat, la revocació i la vinculació amb el dispositiu i amb l'usuari | Sí, si s'ha acordat | RPI_09[7] |
| Trieu el certificat de registre per a cada sol·licitud | Ho indiqueu vós | RPI_05[7] |
| Respondre les sol·licituds de supressió dels usuaris | Només suport; el vostre contacte figura al vostre certificat de registre, i les carteres us envien a vós les sol·licituds de supressió | RPRC_11[7], 2024/2982 art. 6[4] |
| Decidir el perfil de risc i la relació | No per a les entitats obligades per l'AMLR, llevat d'una excepció per a fons | AMLR art. 18(3), 18(7)[9] |
Les entitats regulades tenen tres capes més. El Reglament contra el blanqueig de capitals (AMLR) permet a les entitats obligades externalitzar tasques, però primer ho han de notificar al supervisor i continuen sent "plenament responsables".[9] La Digital Operational Resilience Act manté les entitats financeres "plenament responsables" en els contractes de TIC.[11] La General Data Protection Regulation (GDPR) exigeix encarregats del tractament que ofereixin garanties suficients.[10] Cap text que hem llegit diu si un intermediari és encarregat o responsable del tractament, així que deixeu constància de la vostra anàlisi al contracte.
Com funciona un intermediari i per què importa el nombre de certificats
Compara els dos identificadors
Mostra el vostre nom a l'usuari
Fa les comprovacions acordades
Suprimeix la presentació
Una presentació amb intermediari, simplificada a partir de l'ARF §6.6.5 i el Topic 52.[6][7]
Primer, l'usuari veu el vostre nom comercial, no el del proveïdor, tot i que la cartera registra l'intermediari, de manera que l'usuari el pot trobar més endavant.[6] Segon, la cartera compara els identificadors del certificat de registre amb els del certificat d'accés, i si no coincideixen la transacció es pot aturar.[6] Tercer, la interfície entre vós i l'intermediari queda fora de l'àmbit de l'ARF, i l'ARF no exigeix el xifratge d'extrem a extrem dels atributs, així que és ben possible que el proveïdor vegi tots els atributs.[6]
L'aritmètica de l'ARF és la clau. El Reglament d'execució 2026/1730 afegeix a les dades de registre el vincle amb la part usuària atesa, i a l'ARF v3.0.0 el certificat d'accés porta aquesta associació, de manera que, respecte de la part usuària atesa, un intermediari "rep un conjunt separat de certificats d'accés per a cadascuna de les parts usuàries per a les quals actua com a intermediari".[3][6] Un proveïdor que descrivia un model de certificat compartit abans de juliol de 2026 us ha de mostrar el seu nou disseny. L'escala concentra el risc: si se suspèn l'autoritat de certificació d'accés del vostre intermediari, els seus certificats es revoquen i no podeu sol·licitar atributs "tot i que el seu registre continua sent vàlid".[7] Hauríeu de passar a un altre intermediari o esperar, així que un pla de sortida és un control operatiu.
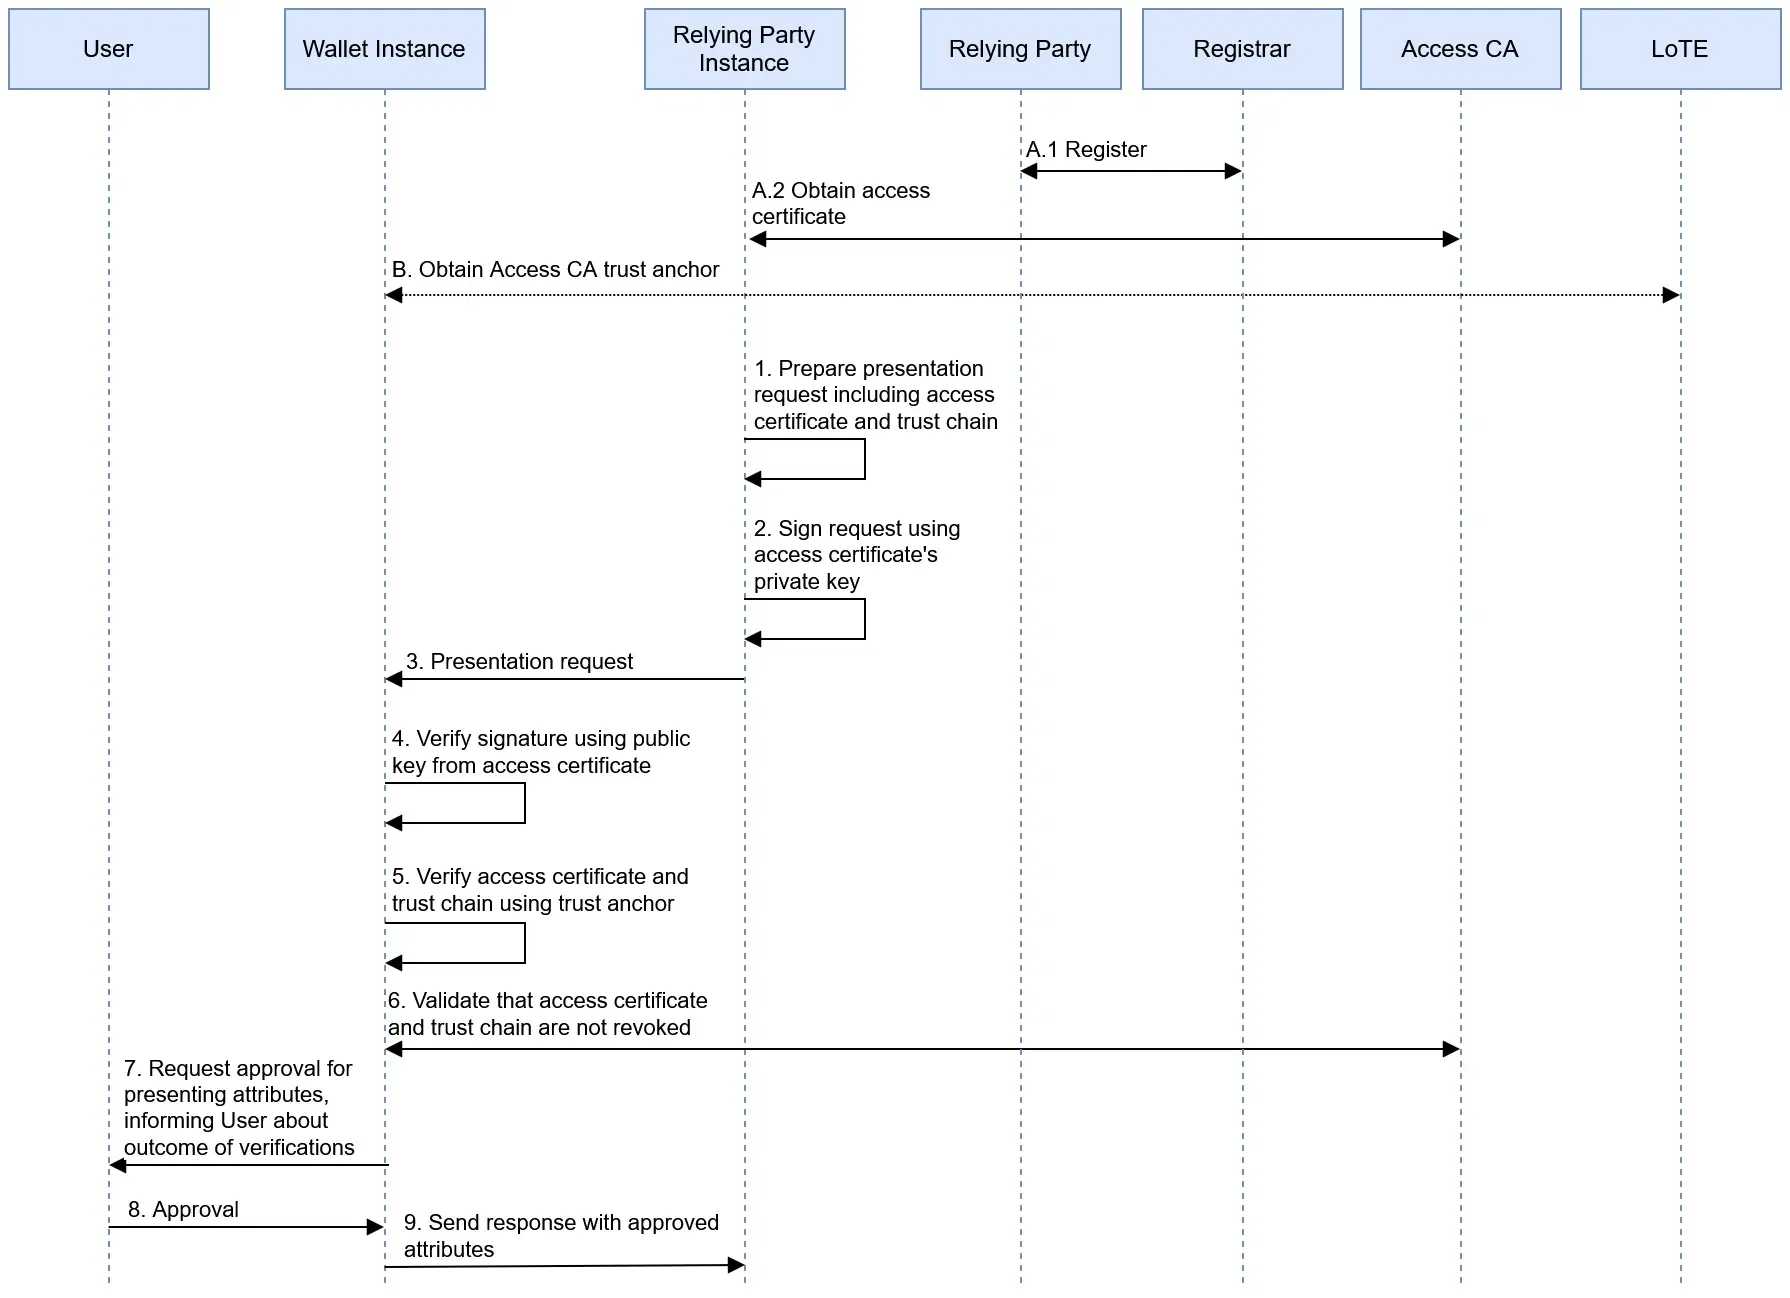
Autenticació de la part usuària, el pas que tota via ha de fer. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0.

El problema de la prova: suprimir o conservar
Normes que diuen suprimir
Intermediari i verificador
- No hi ha dades emmagatzemades sobre el contingut de la transacció (article 5b(10))
- Suprimir-les «completament i immediatament» després de reenviar-les (RPI_10)
- Descartar els valors de signatura, les sals, els hashos i les marques de temps quan ja no calguin (OIA_16)
Reglament i annex 2 de l'ARF[1][7]
Normes que diuen que cal conservar
Entitat obligada
- Conservar la informació obtinguda mitjançant mitjans d'identificació electrònica (article 77(1)(a))
- Conservar-la durant 5 anys
- Demostrar al supervisor que la feina externalitzada mitiga els vostres riscos (article 18(2))
AMLR, a partir del 10 de juliol de 2027[9]
L'OIA_16 indica a una instància de part usuària (Relying Party Instance) que descarti tots els elements únics, una llista que inclou la signatura del proveïdor de l'atestació, i que no els comuniqui «a la part usuària ni a cap altra part».[7] Per tant, cal posar a prova la promesa de conservar la resposta signada de la cartera com a pista d'auditoria, sigui quin sigui el proveïdor que la faci. L'ARF és un marc, no un acte jurídic, i no defineix «quan ja no calguin» en relació amb una obligació de conservació de cinc anys. Consulteu el vostre assessor jurídic i, si sou una entitat regulada, el vostre supervisor.
A continuació hi ha el disseny que proposem, per validar, no una norma.
| Registre | Qui el conserva | Base |
|---|---|---|
| Atributs necessaris per a la diligència deguda | Vós, al vostre sistema | AMLR article 77[9] |
| Registre de la comprovació: hora, mètode, comprovacions fetes, resultat, certificat utilitzat | Vós, sense elements únics | AMLR article 18(2), proposta nostra[9] |
| Retrat, si és que se sol·licita | No es conserva, llevat que sigui necessari o que ho prevegi la llei | Annex 2 de l'ARF[7] |
| Signatura, sals, hashos | La vostra qüestió jurídica oberta | OIA_16[7] |
| Contingut de la transacció a l'intermediari | Ningú: se suprimeix immediatament | Article 5b(10)[1], RPI_10[7] |
Les capacitats que ha de demostrar un proveïdor i la norma darrere de cadascuna
Feu servir aquesta taula com a annex tècnic d'una sol·licitud de propostes o per al vostre propi desenvolupament.
| Fase | Capacitat | Norma o estàndard |
|---|---|---|
| Configuració | Dades de registre, inclòs el vincle amb l'intermediari | 2025/848 Annex I punts 14 a 16[2][3]; TS5 usesIntermediaries[8] |
| Configuració | Certificats d'accés per instància, servei i client, amb claus custodiades en maquinari | ARF §3.11.3[6]; ETSI TS 119 411-8 via 2026/1730[3] |
| Configuració | Àncores de confiança de les Trusted Lists i de les Lists of Trusted Entities, actualitzades | OIA_12, OIA_15a[7] |
| Sol·licitud | Bloqueig estricte de qualsevol atribut fora de l'ús registrat | Art. 5b(3)[1]; 2025/848 Art. 9(2)(c)[2] |
| Sol·licitud | El certificat de registre de l'ús actual, per valor, en cada sol·licitud | RPRC_19[7] |
| Sol·licitud | Recomanat: tots dos perfils de protocol, OpenID4VC-HAIP i ISO/IEC mdoc | Annex de 2026/1731 a 2024/2982[5] |
| Verificació | Signatura de l'emissor, per tipus de declaració | OIA_12 a OIA_15[7] |
| Verificació | Comprovació de revocació, més una política escrita per quan l'estat és desconegut | VCR_13, VCR_14[7] |
| Verificació | Vinculació al dispositiu i mètode de vinculació a l'usuari escollit | OIA_17, ARF §6.6.3.9[6][7] |
| Després | Eliminació dels elements únics | OIA_16[7] |
| Després | Sol·licituds de supressió i contacte de la vostra autoritat de protecció de dades | RPRC_11, RPRC_12[7]; 2024/2982 arts. 6, 7[4] |
| Assegurar | Resultats de proves publicats | Autocertificació de la OpenID Foundation[12] |
La OpenID Foundation va obrir les proves de conformitat d'OpenID for Verifiable Presentations (OpenID4VP) a l'autocertificació el 7 d'agost de 2026, i els verificadors les poden executar de franc. Publicar una autocertificació té un cost.[12] El Functional Conformance Assessment Framework de la Comissió encara està "en desenvolupament actiu", i el seu sistema inicial sotmès a prova és la Wallet Solution. Per tant, no espereu encara cap distintiu per a part usuària.[13] Pel que fa als formats, una credencial de dades d'identificació de la persona (PID) s'ha d'emetre tant en mdoc com en SD-JWT VC, però comproveu les altres certificacions una per una. La nostra comparativa de formats n'explica la diferència.[7]
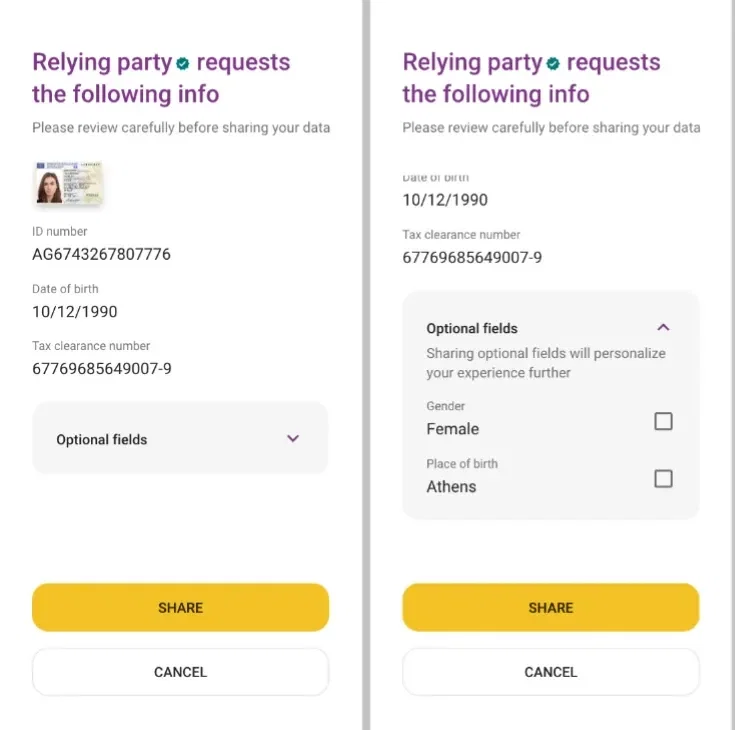
Pantalles il·lustratives d'una guia de disseny, no d'una cartera nacional: el que l'usuari revisa abans de compartir. Adaptat (retallat) d'EUDI Wallet Architecture and Reference Framework, Annex 5, Comissió Europea, CC BY 4.0.[16]

Encaminament amb cartera i sense cartera
L'article 5a(15) diu que l'ús de la cartera "serà voluntari" i que "continuarà sent possible accedir als serveis públics i privats per altres mitjans d'identificació i autenticació existents".[1] Per tant, la cartera mai no pot ser la vostra única porta. L'article 22(6) de l'AMLR també admet documents d'identitat o identificació electrònica de nivell substancial o alt.[9]
1Oferiu els mètodes d'aquest país
L'usuari tria. Una sol·licitud a la cartera només s'inicia a petició de l'usuari.
La presentació des de la cartera té èxit i supera els vostres controls
Continueu
Afegiu el que la cartera no us dona.
Apliqueu la vostra política
L'anàlisi de riscos per escrit decideix si s'accepta o es rebutja.
Deriveu a
eID nacional i, després, document amb prova de vida.
2Filtreu, avalueu el risc i decidiu
El mateix registre, sigui quin sigui el mètode utilitzat.
Un disseny d'encaminament que manté totes les portes obertes. VCR_14 regula el camí d'estat desconegut.[1][7]
El retrat només pot passar a ser una dada PID obligatòria a partir de l'11 d'agost de 2028, i els Estats membres poden permetre que els usuaris el rebutgin, de manera que un disseny que depèn de la comparació facial amb la cartera no sempre funcionarà.[5] El nostre article sobre la vinculació amb el titular explica quan n'hi ha prou amb una cartera i quan cal afegir la prova de vida. Les diferències nacionals en camps i identificadors són a acceptar més de 27 carteres nacionals, i l'estat del desplegament és al seguiment per països. Per a l'alta de clients en sectors regulats, llegiu l'AMLR i l'EUDI Wallet.
Dissenyeu l'encaminador abans que arribi la cartera
Podeu construir aquest recorregut ara amb els mètodes que ja existeixen. La verificació d'identitat amb Didit cobreix la captura del document, la lectura del xip NFC, la prova de vida i la comparació facial, amb branques per país i per resultat.[18][19]
Triar una via segons el tipus d'empresa
Article 5f(2): heu d'utilitzar una autenticació forta d'usuari i no sou una microempresa ni una petita empresa
Obligació d'acceptació
Planifiqueu estar operatius com a molt tard el 24 de desembre de 2027.
Opcional
Llevat que us sigui aplicable l'article 5f(3) com a plataforma en línia de mida molt gran. Si l'accepteu, s'aplica el registre.
Podeu gestionar vós mateix la custòdia de claus, les llistes de confiança i les proves de carteres
Construir
O mantingueu el desenvolupament propi com a via de sortida d'un proveïdor.
Utilitzar un proveïdor
Només un intermediari, o una plataforma si també necessiteu altres mètodes.
Un punt de partida: decideixen els vostres assessors jurídics i els vostres volums.[1]
| Sou | Via inicial | Vigileu |
|---|---|---|
| Banc o entitat de pagament | Construir, o intermediari amb opció de construir | Article 18 de l'AMLR i el Digital Operational Resilience Act[9][11] |
| Fintech o empresa de criptoactius | Plataforma o intermediari | Comproveu si us és aplicable l'article 5f(2); conservació[1][9] |
| Plataforma en línia de mida molt gran | Construir o intermediari | Article 5f(3), dades mínimes[1] |
| Servei amb restricció d'edat o empresa petita | Proveïdor, si decidiu acceptar | Demaneu només el que necessiteu; no es pot rebutjar un pseudònim quan la identificació no és obligatòria[1] |
| Grup en diversos estats membres | Un sol disseny, diversos registres | Cada entitat es registra on està establerta[1] |
| Empresa sense establiment a la UE | Primer, demaneu assessorament | Els textos que hem llegit no descriuen cap via; l'article 5b(1) es basa en l'establiment[1] |
Què cal demanar per escrit a un proveïdor
Les normes del registre s'apliquen a partir del 24 de desembre de 2026, així que demaneu l'entrada del registre que avala qualsevol afirmació de servei registrat.[2]
| Tema | Què cal obtenir per escrit | Senyal d'alerta |
|---|---|---|
| Rol jurídic | El seu rol en el tram de la cartera, i amb quin registrador presenta el registre, i quan | "Som una plataforma, això no ens aplica" |
| El vostre registre | Qui el presenta, amb quin mandat, i qui l'actualitza | L'entrada estaria a nom del proveïdor |
| Certificats | El model per client des del 2026/1730 | Un sol certificat compartit per a tots els clients |
| Autoritat de certificació | Quines autoritats fa servir, i el pla si se'n suspèn una | Cap segona font, cap sortida |
| Comprovacions que fa | Una llista: autenticitat, revocació, vinculació al dispositiu i a l'usuari | "Verifiquem la cartera" |
| Visibilitat de les dades | Si veu els atributs en clar | Cap resposta |
| Supressió | Com es fa la supressió i com es demostra després del reenviament | Presentacions conservades per a "la vostra auditoria" |
| Els vostres registres | Què arriba al vostre sistema i en quin format | Proves només dins del seu portal |
| Límits d'abast | Un bloqueig tècnic dels atributs no registrats | Una promesa de configurar-ho amb cura |
| Proves | Resultats publicats i carteres provades per nom i versió | "Funciona amb totes les carteres" |
| Sortida | Canviar a un altre intermediari sense cap nou impacte per a l'usuari | Registre vinculat al proveïdor |
Què cal fer aquest mes
- Confirmeu per escrit si s'aplica l'article 5f(2) o l'article 5f(3) a cada persona jurídica.[1]
- Enumereu cada cas d'ús amb el mínim d'atributs que necessita.
- Identifiqueu el vostre registrador i la seva política nacional de registre.[2]
- Consulteu els assessors jurídics sobre OIA_16 en relació amb les vostres obligacions de conservació.[7][9]
- Redacteu la política per a un estat de revocació desconegut.[7]
- Prepareu l'esborrany de la notificació al supervisor si una entitat obligada externalitzarà.[9]
- Construïu la via alternativa amb els mètodes que teniu avui.
El nostre article complementari sobre les polítiques i els controls de l'EUDI Wallet converteix aquests passos en una matriu de controls amb responsables i proves.
Com us ajuda Didit amb la integració de l'EUDI Wallet
L'acceptació de la cartera europea d'identitat digital (EUDI Wallet) arribarà aviat, encara sense data ni preu.[17] Vegeu com hi treballem a la pàgina de la solució EUDI Wallet, que diu "Integreu avui i manteniu-ho quan arribi la cartera".
El que ja existeix avui és la resta del flux d'aquesta guia. Didit opera MitID, BankID Sweden, Finnish Trust Network, Smart-ID i Mobile-ID juntament amb la captura de documents, amb una alternativa documental configurada.[18] Vegeu verificació eID. Els fluxos de treball es ramifiquen per país i resultat, els webhooks estan signats i la conservació es pot configurar d'1 mes a 10 anys.[19][20][21] Didit actua com a encarregat del tractament i vós continueu sent el responsable del tractament.[22] Didit disposa d'informes SOC 2 Type 1 i Type 2, de la certificació ISO/IEC 27001:2022 i de proves de detecció d'atacs de presentació iBeta Level 1.[23] Per als preus, vegeu preus.
Què ofereix Didit
- Identitats electròniques nacionals i verificació de documents en un sol flux
- Branques d'encaminament i una alternativa amb documents
- Webhooks signats i conservació configurable
Què queda a les vostres mans
- El vostre registre com a part usuària i els vostres usos previstos
- L'avaluació de riscos, les polítiques i la decisió sobre el client
- Les vostres decisions de conservació i l'anàlisi jurídica
Definiu l'encaminament abans que arribi la cartera
Comenceu amb identitats electròniques nacionals i documents en un sol flux.
Idees clau
- La decisió real és qui actua davant la cartera com a part usuària: vós o un intermediari.
- D'acord amb l'article 5b(10), un intermediari es considera part usuària i no pot emmagatzemar dades sobre el contingut de la transacció.
- El 2026/1730 inclou el client atès al certificat d'accés. L'ARF v3.0.0 dona a l'intermediari un conjunt separat per a cada client.
- Les normes d'eliminació xoquen amb els deures de conservació: resoleu l'OIA_16 i l'article 77 de l'AMLR amb el vostre assessor jurídic.
- L'article 5a(15) manté oberts altres mitjans, així que dissenyeu primer l'encaminament.
Preguntes freqüents
Què és una plataforma d'integració de la cartera europea d'identitat digital (EUDI Wallet)?
És un servei que connecta la vostra aplicació amb les EUDI Wallets, sovint al costat d'altres mètodes d'identificació. El terme no té cap significat jurídic. En el tram de la cartera, el proveïdor és un intermediari o bé allotja la vostra pròpia instància, així que pregunteu quin rol s'aplica.[1][6]
Com integro l'EUDI Wallet al meu servei?
Registreu-vos al vostre Estat membre, definiu cada ús previst i els seus atributs i, després, trieu una via: el vostre propi verificador, un intermediari, una plataforma o eines especialitzades. Les sol·licituds se signen amb un certificat d'accés i porten un certificat de registre.[2][7]
Què és un intermediari de part usuària?
És una persona o empresa que interactua amb les carteres en nom de parts usuàries. L'article 5b(10) el considera part usuària i li prohibeix emmagatzemar dades sobre el contingut de la transacció.[1][6]
M'he de registrar igualment si faig servir un intermediari?
Sí. L'ARF exigeix que l'intermediari garanteixi que cada client estigui registrat a l'Estat membre on està establert. El registrador decideix com es fa i pot permetre que l'intermediari presenti la sol·licitud amb una prova de la relació.[6][7]
El meu proveïdor pot conservar la resposta signada de la cartera com a prova?
Tracteu-ho com una qüestió oberta. Un intermediari no pot emmagatzemar el contingut de la transacció, i el requisit OIA_16 de l'ARF indica als verificadors que descartin els valors de signatura quan ja no siguin necessaris. Les entitats regulades haurien de resoldre aquest punt amb el seu assessor jurídic a la llum de l'article 77 de l'AMLR.[1][7][9]
Quan han d'acceptar les empreses privades l'EUDI Wallet?
Com a molt tard el 24 de desembre de 2027, segons el nostre còmput dels 36 mesos, si la llei o un contracte els exigeix utilitzar l'autenticació forta d'usuari per a la identificació en línia. Les microempreses i les petites empreses n'estan exemptes, i l'acceptació només s'aplica a petició voluntària de l'usuari.[1]
La cartera europea d'identitat digital (EUDI Wallet) pot substituir la verificació de documents?
Per a un client concret, una cartera que compleixi els requisits pot substituir la verificació del document, però no com a única via: l'ús de la cartera és voluntari i s'han de mantenir disponibles altres mitjans d'acord amb l'article 5a(15). L'AMLR admet documents d'identitat al costat de la identificació electrònica, per tant planifiqueu totes dues vies.[1][9]
Didit accepta avui carteres EUDI Wallet?
No. L'acceptació de l'EUDI Wallet arribarà aviat, encara sense data ni preu. Avui Didit executa eID nacionals i verificacions de documents en un sol flux de treball.[17][18]
Fonts
- Reglament (UE) núm. 910/2014, text consolidat de 18 d'octubre de 2024, EUR-Lex.
- Reglament d'execució (UE) 2025/848 de la Comissió, registre de les parts usuàries de carteres, EUR-Lex.
- Reglament d'execució (UE) 2026/1730 de la Comissió, de 15 de juliol de 2026, EUR-Lex.
- Reglament d'execució (UE) 2024/2982 de la Comissió, protocols i interfícies, EUR-Lex.
- Reglament d'execució (UE) 2026/1731 de la Comissió, de 15 de juliol de 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Comissió Europea, juliol de 2026.
- ARF v3.0.0, annex 2, requisits d'alt nivell per tema, Comissió Europea.
- Especificació tècnica 5, formats i API de registre de les parts usuàries, Comissió Europea.
- Reglament (UE) 2024/1624 (AMLR), EUR-Lex.
- Reglament (UE) 2016/679 (GDPR), EUR-Lex.
- Reglament (UE) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- Les proves de conformitat d'OpenID4VP i OpenID4VCI estan completes i obertes a l'autocertificació, OpenID Foundation, 7 d'agost de 2026.
- Marc d'avaluació de la conformitat funcional, projecte EUDI Wallet.
- Documentació de la implementació de referència de l'EUDI Wallet, Comissió Europea.
- Repositori del punt final de verificació EUDI, Apache License 2.0.
- ARF v3.0.0, annex 5, guia de disseny per a escenaris de compartició de dades, Comissió Europea.
- EUDI Wallet, pàgina de solució de Didit.
- Carteres d'identitat digital, documentació de Didit.
- Creador de fluxos de treball, documentació de Didit.
- Webhooks, documentació de Didit.
- Conservació de dades, documentació de Didit.
- Seguretat i compliment normatiu, documentació de Didit.
- Certificacions, documentació de Didit.
La via que trieu avui ha de resistir un canvi de proveïdor, una cartera nacional que arribi tard i una auditoria de conservació. Seguiu el desplegament i com aborda Didit l'acceptació a la pàgina de la solució EUDI Wallet.
Prepareu el vostre flux d'identitat per a totes les vies
Verifiqueu usuaris amb eID nacionals i documents des d'avui, en un sol flux de treball.
Articles relacionats
- Cartera europea d'identitat digital (EUDI Wallet): una integració per a tota la UE
- Preparació per a l'EUDI Wallet: polítiques i controls per a entitats regulades
- Vinculació del titular a l'EUDI Wallet: què demostra realment una presentació
- Integrar la cartera europea d'identitat digital (EUDI Wallet): triar la via (guia 2026)
- Verificació d'identitat FINTRAC el 2026: mètodes, normes i C-12
- Law 25 del Quebec i biometria: guia de verificació d'identitat (2026)