
EUDI-Wallet-Bereitschaft: Richtlinien und Kontrollen für regulierte Unternehmen
EUDI-Wallet-Bereitschaft regulierter Unternehmen: 13 Kontrollbereiche, Kontrollmatrix mit Zuständigen und Nachweisen, Zuordnung zu Artikel 22 AMLR, Plan bis 24. Dezember 2027. Basis: Änderungsrechtsakte Juli 2026, ARF v3.0.0.
Kurz gesagt
Bereitschaft für die EUDI-Wallet bedeutet mehr als eine technische Integration. Bevor ein reguliertes Unternehmen Europäische Brieftaschen für die Digitale Identität (EUDI-Wallets) akzeptiert, braucht es schriftliche Richtlinien und funktionierende Kontrollen in 13 Bereichen, von Registrierung und Zertifikaten bis zu Datenminimierung, Betrug, Aufzeichnungen und Vorfällen.[1]
- Private Unternehmen, die größer als Kleinunternehmen sind und nach Unionsrecht, nationalem Recht oder vertraglich eine starke Nutzerauthentifizierung benötigen, akzeptieren die Wallet auf Wunsch des Nutzers bis zum 24. Dezember 2027 (berechnet aus Artikel 5f(2)).[1]
- Die Registrierung schafft Transparenz, keine Genehmigung. Sie dürfen keine Daten anfordern, die über das hinausgehen, was Ihre Registrierung angibt.[1][12]
- Mehrere Prüfungen werden im Architecture and Reference Framework (ARF) v3.0.0 nur empfohlen. Über sie entscheidet daher Ihre Richtlinie.[12]
Die schwierigere Frage liegt bei Compliance-, Sicherheits- und Produktteams: Was muss schriftlich festgelegt, verantwortet und nachgewiesen sein, wenn die erste Vorlage aus einer Brieftasche die Produktion erreicht.
Dieser Leitfaden liest die Primärtexte mit Stand 31. Oktober 2026, einschließlich der beiden Änderungsrechtsakte vom Juli 2026, und überführt sie in eine Kontrollmatrix und einen datierten Plan für Banken, Zahlungsdienstleister, Versicherer und Telekommunikationsunternehmen. Zur Rolle selbst beginnen Sie mit Vertrauender Beteiligter der EUDI-Wallet: Registrierung, Zertifikate und Pflichten. Um zuerst Ihre Architektur zu wählen, lesen Sie wie Sie entscheiden, auf welche Weise Sie die EUDI-Wallet integrieren.
Halten Sie einen funktionsfähigen Weg vor, während Sie sich vorbereiten
Einen Weg ohne Brieftasche brauchen Sie in jedem Fall. Didit führt nationale elektronische Identifizierungsmittel und Dokumentenprüfung bereits heute in einem Workflow zusammen, und die Akzeptanz der EUDI-Wallet kommt in Kürze. Siehe die EUDI-Wallet-Seite.[23]
Bereitschaft für die EUDI-Wallet 2026: was sich diesen Sommer geändert hat
Drei aktuelle Fakten sind wichtig.
- Registrierungszertifikate sind jetzt die Regel. Die Durchführungsverordnung (EU) 2025/848 sah zunächst vor, dass die Mitgliedstaaten eine Zertifizierungsstelle dafür „ermächtigen können“. Die Durchführungsverordnung (EU) 2026/1730 ersetzte dies durch „ermächtigen müssen“ und durch eine Ausstellung „automatisiert und unverzüglich nach der Registrierung“.[3][4]
- Für das Lichtbild gilt eine eigene Regel. Die Durchführungsverordnung (EU) 2026/1731 begrenzt, wann Sie es aufbewahren dürfen, und Brieftaschen müssen Nutzer warnen, dass die Anfrage „die Weitergabe biometrischer Daten umfasst“.[6]
- Intermediäre sind jetzt nachverfolgbar. Anhang I der 2025/848 erhält eine Nummer 16, die einen Intermediär mit dem vertrauenden Beteiligten verknüpft, für den er tätig ist.[4]
- 22. Juli 2026Änderungen2026/1730 und 2026/1731 veröffentlicht; in Kraft am 11. August 2026 (berechnet).
- 24. Dezember 2026Brieftaschen fälligRegistrierungsregeln gelten.
- 10. Juli 2027AMLR giltArtikel 22 und Artikel 77 binden Verpflichtete.
- 24. Dezember 2027AkzeptanzErfasste private Unternehmen, auf Wunsch des Nutzers.
- 11. August 2028Nächster SchrittLichtbild im Pflichtdatensatz; Brieftaschen prüfen Registrierungszertifikate.
Die Fristen für Brieftaschen und Akzeptanz sind ab dem 24. Dezember 2024 berechnet. Die Geltungsbeginne der 2025/848, der AMLR und der Regeln für 2028 stehen in den Rechtsakten.[1][3][6][10] Siehe EUDI-Wallet-Fristen für 2026 und 2027.
Zuerst entscheiden, ob die Akzeptanzpflicht gilt
Ihre Richtlinie sollte mit einer datierten, von der Rechtsabteilung unterzeichneten Entscheidung zum Anwendungsbereich beginnen, denn Artikel 5f(2), eingefügt durch die Verordnung (EU) 2024/1183, ist an Bedingungen geknüpft.[1][2]
| Prüfung | Frage für Ihr Memo zum Anwendungsbereich | Quelle |
|---|---|---|
| Größe | Liegen wir über einem kleinen Unternehmen im Sinne der Empfehlung 2003/361/EG | Art. 5f(2)[1] |
| Auslöser | Verlangt Unionsrecht, nationales Recht oder ein Vertrag eine starke Nutzerauthentifizierung für die Online-Identifizierung | Art. 5f(2)[1] |
| Sektor | Die genannten Bereiche folgen auf "einschließlich", sie sind also Beispiele | Art. 5f(2)[1] |
| Plattform | Sind wir eine sehr große Online-Plattform, die eine Nutzerauthentifizierung verlangt | Art. 5f(3)[1] |
| Freiwillige Nutzung | Brauchen wir einen Weg für Nutzer, die eine Brieftasche ablehnen (immer ja) | Art. 5a(15)[1] |
Auch außerhalb des Anwendungsbereichs bindet Artikel 5b jeden vertrauenden Beteiligten, der Brieftaschen nutzt.[1]
Der Kontrollrahmen für die EUDI-Wallet im Überblick
Ordnen Sie jede Anforderung einer von drei Gruppen zu. Die meisten Lücken liegen in der dritten.
Verbindliches Recht
Sie müssen
- Sich registrieren und die Registrierung aktuell halten
- Nur registrierte Daten anfordern
- Die Daten authentifizieren und validieren
Art. 5b eIDAS, 2025/848
ARF-Leitlinien
Empfohlen wird
- Widerrufsstatus prüfen
- Gerätebindung prüfen
- Vertrauensanker regelmäßig aktualisieren
ARF v3.0.0, Abschnitt 6.6.3
Ihre Risikobereitschaft
Sie entscheiden
- Wann Sie die Prüfung verschärfen
- Was tun, wenn der Status unbekannt ist
- Welche Nachweise Sie aufbewahren
Ihre interne Richtlinie
Drei Ebenen von Pflichten. Das ARF ist ein Rahmenwerk, kein Rechtsakt.[1][3][12]
Die 13 Kontrollbereiche
1. Governance und Verantwortung
Benennen Sie einen Verantwortlichen und eine schriftliche Richtlinie, die Recht, Compliance, Sicherheit, Produkt und Support zusammenführt. Registrierungsstellen können Ihre Registrierung aussetzen oder löschen, etwa wegen unrichtiger Daten, eines Verstoßes gegen die Registrierungsrichtlinie, übermäßiger Datenabfragen oder anderer Rechtsverstöße. Eine Aufsichtsstelle kann dies verlangen. Das ist also auch ein operatives Risiko.[3] Kontrollieren Sie Änderungen an der Attributliste.
2. Registrierung und beabsichtigte Verwendungen
Sie registrieren sich in dem Mitgliedstaat, in dem Sie niedergelassen sind.[1] Führen Sie jede beabsichtigte Verwendung mit den dafür benötigten Daten auf: Anhang I verlangt diese Angaben je Verwendung in maschinenlesbarer Form, dazu eine Beschreibung jeder Verwendung.[3] Nach dem ARF kann sich ein einzelner vertrauender Beteiligter „mehrfach registrieren“. Das passt zu Unternehmen mit unterschiedlichen Diensten.[12]
Registrierung ist keine Genehmigung
Das ARF ist eindeutig: Die Registrierung „bedeutet nicht, dass die Registrierungsstelle (oder eine andere Stelle im EUDI-Wallet-Ökosystem) die Anfrage genehmigt“.[12] Registrierungsstellen erfassen beabsichtigte Verwendungen und Attribute „ausschließlich zum Zweck der Transparenz“, ohne Vorabgenehmigung.[4] Sagen Sie einer Aufsichtsbehörde oder einem Kunden nie, Ihre Datenverwendung sei durch die Registrierung genehmigt worden.
Änderungen müssen „unverzüglich“ ins Register gelangen. Wenn Sie eine Verwendung einstellen, müssen Sie die Löschung beantragen.[3]
3. Zertifikatslebenszyklus: Schlüssel, Erneuerung, Widerruf
Ihr Dienst weist seine Identität mit einem Zugangszertifikat nach, das jede Vorlageanfrage signiert. Nach dem ARF stellt die Zertifizierungsstelle für Zugangszertifikate ein solches „für jede Instanz des vertrauenden Beteiligten“ aus. Auch ein Ausweichsystem für die Geschäftskontinuität ist eine Instanz und braucht daher ein eigenes Zertifikat.[12] Behandeln Sie diese Zertifikate wie Produktionsgeheimnisse: Bestandsverzeichnis, Hardwareschutz, Rotation und benannte Verwahrer legen Sie in Ihrer Richtlinie fest, denn die Texte enthalten keine Schlüsselvorgaben für vertrauende Beteiligte.
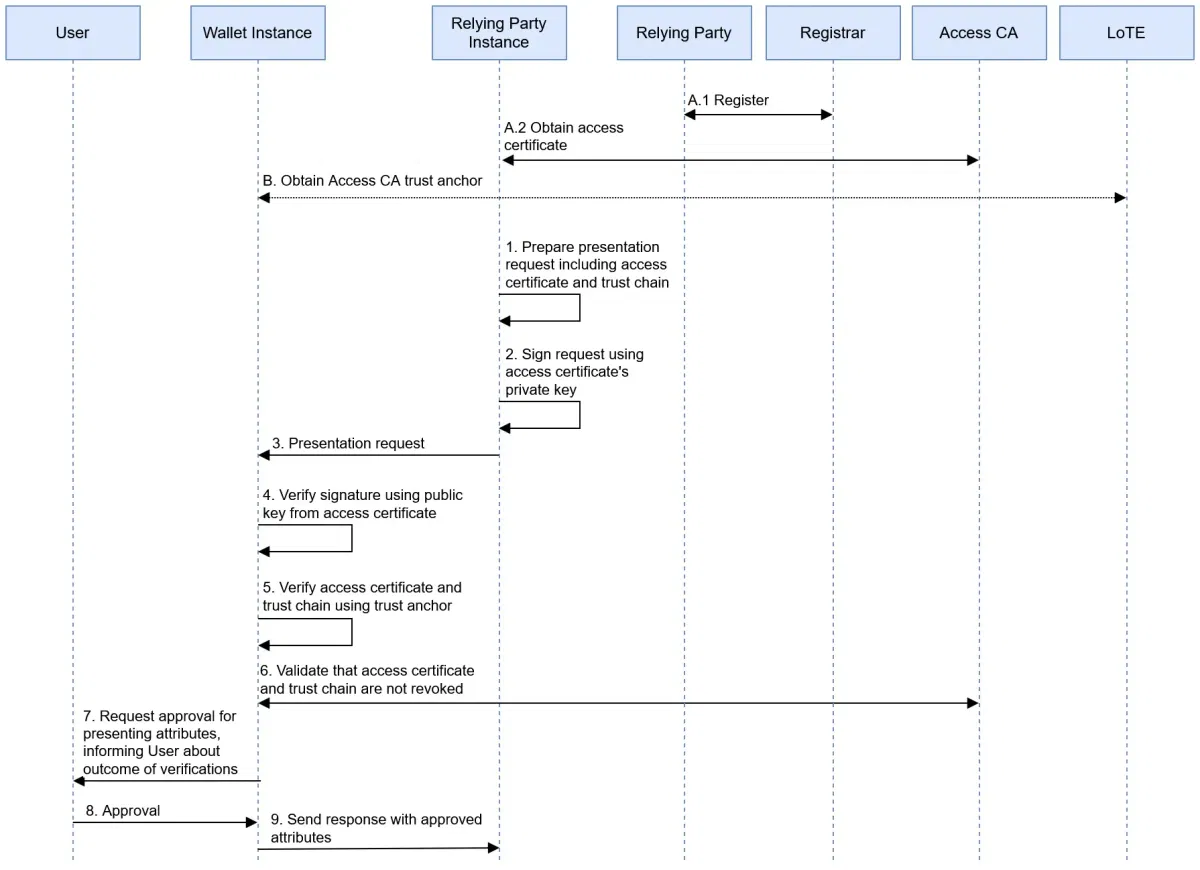
Authentifizierung des vertrauenden Beteiligten. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0. Abbildung 13, unverändert.
Das Zertifikat enthält Ihren Namen, Ihre Kennungen und Kontaktdaten. Sein Anbieter muss es widerrufen, wenn der Inhalt „nicht mehr zutreffend und nicht mehr mit dem Register übereinstimmend“ ist.[3] Ein Rebranding oder eine neue Support-Adresse kann also den Produktionsbetrieb unterbrechen. Sie können den Widerruf auch selbst beantragen. Der Status muss innerhalb von 24 Stunden nach dem Antrag veröffentlicht werden.[3]
4. Datenminimierung
Artikel 5b(3)Verordnung (EU) Nr. 910/2014
„Vertrauende Beteiligte dürfen von den Nutzern nicht verlangen, andere als die gemäß Absatz 2 Buchstabe c angegebenen Daten bereitzustellen.“
Quelle: EUR-Lex, konsolidierte Fassung der eIDAS[1]
Prüfen Sie jedes Feld mit Ihrem Datenschutzbeauftragten. Artikel 5(1)(c) der Datenschutz-Grundverordnung (DSGVO) gilt neben dieser Vorschrift. Auch ein registriertes Attribut muss also erforderlich sein.[13] Mehr abzufragen als registriert ist ein ausdrücklicher Grund für eine Aussetzung.[3] Der Europäische Datenschutzbeauftragte (EDSB) warnt vor „einer Neigung bestimmter vertrauender Beteiligter zu übermäßigen Datenabfragen“.[15]
Fragen Sie Attribute nach dem Muster age_over_18 ab, wo ein Ja oder Nein genügt. Lehnen Sie Pseudonyme nicht ab, wo eine Identifizierung rechtlich nicht vorgeschrieben ist. Ergänzen Sie einen automatisierten Test, der ein Release scheitern lässt, wenn eine Anfrage über die registrierte Liste hinausgeht.[1]
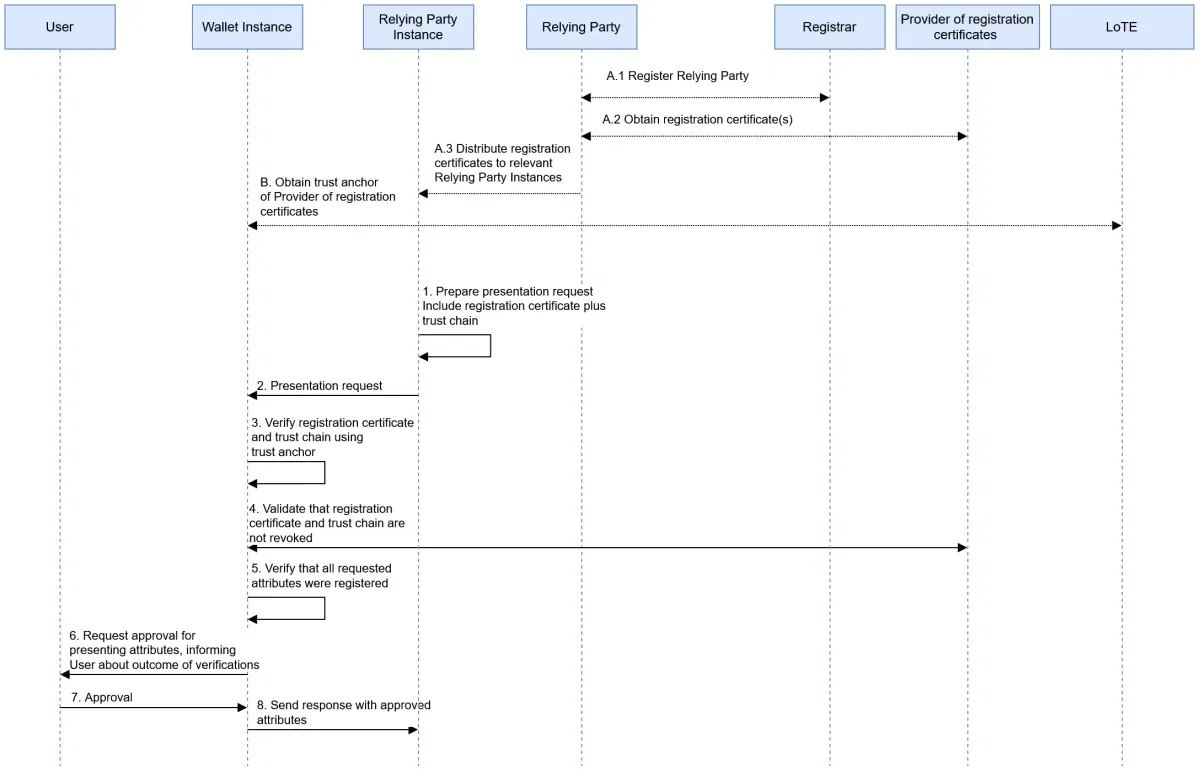
Prüfung des Registrierungszertifikats. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0. Abbildung 14, unverändert.
Die Mitgliedstaaten müssen sicherstellen, dass Wallet-Anbieter die Nutzer informieren, wenn eine Anfrage über die Registrierungszertifikate hinausgeht.[4] Die eigene Pflicht der Wallet, Ihr Registrierungszertifikat zu validieren, gilt ab dem 11. August 2028.[6][7] Artikel 5b(3) bindet Sie von Anfang an.[1]
5. Vertrauensprüfungen
Nach Artikel 5b(9) sind vertrauende Beteiligte „für die Durchführung des Verfahrens zur Authentifizierung und Validierung der von europäischen Brieftaschen für die Digitale Identität angeforderten Personenidentifizierungsdaten und elektronischen Attributsbescheinigungen verantwortlich“.[1] Das ARF trennt dann, was Sie prüfen, von dem, worauf Sie vertrauen.
| Prüfung | Status in ARF v3.0.0 | Empfohlene Vorgehensweise |
|---|---|---|
| Signatur des Ausstellers | Erfolgt durch den vertrauenden Beteiligten anhand von Vertrauenslisten oder Listen vertrauenswürdiger Stellen (6.6.3.6) | Pflicht; bei Fehlschlag ablehnen |
| Vertrauensanker | „regelmäßige Verwaltung der Vertrauensanker“ (6.6.3.6) | Planmäßige Aktualisierung, mit Warnmeldung bei Fehlschlag |
| Widerruf | "empfohlen, aber nicht verpflichtend" (6.6.3.7) | Pflicht für regulierte Abläufe |
| Gerätebindung | "empfohlen, aber nicht verpflichtend" (6.6.3.8) | Pflicht; wer sich auf die Authentifizierung durch die Brieftasche stützt, setzt sie voraus (6.6.3.9) |
| Status der Wallet-Einheit | Keine direkte Prüfung: dem Aussteller vertrauen (6.6.3.11, 6.6.3.12) | Bei PID auf den PID-Widerruf stützen; jeden Bescheinigungstyp einzeln bewerten |
Die Spalte "Empfohlene Vorgehensweise" gibt unsere Auslegung wieder, keine Vorschrift.[12]
Wo keine verlässlichen Statusinformationen vorliegen, heißt es im ARF: „Ein vertrauender Beteiligter führt eine Risikoanalyse unter Berücksichtigung aller für den Anwendungsfall relevanten Faktoren durch, bevor er entscheidet, die PID oder Attestierung zu akzeptieren oder abzulehnen.“[12] Legen Sie dies vorab schriftlich fest. Details zur Umsetzung finden Sie im Leitfaden für OpenID4VP-Verifier; Unterschiede der Formate in SD-JWT VC vs mdoc. Nationale Unterschiede behandelt der Beitrag 27 nationale Brieftaschen über eine einzige Integration akzeptieren.
6. Zuordnung der Sicherheitsniveaus
Europäische Brieftaschen für die Digitale Identität werden im Rahmen eines Systems mit Sicherheitsniveau „hoch“ bereitgestellt.[1] Dokumentieren Sie, was damit geklärt ist. Nach unserer Auslegung deckt es die Registrierung und den Schutz des Identifizierungsmittels ab. Es belegt weder den wirtschaftlichen Eigentümer noch den Sanktionsstatus, noch dass bei jeder späteren Handlung dieselbe Person dahintersteht.
7. Betrug und Step-up
1Vorlage validieren
Signatur, Vertrauensanker, Gerätebindung.
Status ist gültig und der Risikowert liegt innerhalb des Risikoappetits
Akzeptieren
Entscheidung protokollieren.
Step-up
Lebenderkennung mit Angriffserkennung und Gesichtsabgleich.
Ausweichen
Einen anderen Weg anbieten.
2Sorgfaltspflichten fortsetzen
Fehlende Attribute, Screening, Risikoeinstufung.
Eine beispielhafte Entscheidungsrichtlinie. Die Schwellenwerte legen Sie fest.
Das ARF hält fest, dass ein vertrauender Beteiligter der Authentifizierung durch die Wallet vertrauen oder eine eigene Prüfung ergänzen kann. Der Abgleich des Lichtbilds per Selfie erfordert "einen zugelassenen Mechanismus zur Lebenderkennung" und die Erkennung von Injection-Angriffen, "insbesondere die Erkennung von Deepfakes".[12] Eine Wallet ist beim Onboarding ein starkes Signal, aber kein Nachweis dafür, wer im nächsten Monat auf dem Konto handelt. Unser Leitfaden zu dem Besitzproblem und der Inhaberbindung beschreibt die Bedrohungen und die Auslöser für eine zusätzliche Prüfung.
8. Ausweichweg, wenn keine Brieftasche vorhanden ist
Artikel 5a(15)Verordnung (EU) Nr. 910/2014
"Die Nutzung europäischer Brieftaschen für die Digitale Identität ist freiwillig. Der Zugang zu öffentlichen und privaten Diensten, der Zugang zum Arbeitsmarkt und die unternehmerische Freiheit dürfen für natürliche oder juristische Personen, die keine europäischen Brieftaschen für die Digitale Identität nutzen, in keiner Weise eingeschränkt oder nachteilig gestaltet werden. Es muss weiterhin möglich sein, mit anderen bestehenden Identifizierungs- und Authentifizierungsmitteln auf öffentliche und private Dienste zuzugreifen."
Quelle: EUR-Lex, konsolidierte eIDAS[1]
Ein Wallet-Nutzer kann mitten im Ablauf scheitern, oder eine Wallet kann ausgesetzt sein. Legen Sie alternative Wege mit gleichem Preis, gleicher Geschwindigkeit und gleichem Service fest, und testen Sie, dass die Ablehnung einer Wallet das Angebot nie verschlechtert. Der Ausweichweg kann den größten Teil des Volumens tragen. Unser Länder-Tracker zum Start zeigt, welche Wallets es gibt.
9. Kundensupport
Nutzer sehen in der Brieftasche Ihren Namen und die angeforderten Attribute sowie ein Transaktionsprotokoll, das Kennungen ohne Werte auflistet.[12] Sie können aus der Brieftasche Löschanträge senden und Sie bei einer Datenschutzaufsichtsbehörde melden, auch wenn keine Attribute vorgelegt wurden.[1][12] Für die Löschung gibt es kein Standardprotokoll: Die Brieftasche öffnet Ihr Webformular, Ihre E-Mail oder Ihr Telefon anhand der Kontaktdaten in Ihrem Registrierungszertifikat. Eine neue Support-Adresse bedeutet daher eine Aktualisierung von Register und Zertifikat.[3][12] Diese Kanäle müssen überwacht werden und Ihr Datenschutzteam erreichen.
10. Aufzeichnungen und Nachweise
Jede Entscheidung sollte Nachweise hinterlassen: Anfrage, beabsichtigte Verwendung, Zertifikatsversion, Prüfergebnisse, Richtlinienversion, Ergebnis. Protokollieren Sie Attributkennungen. Speichern Sie Werte nur, wo eine Pflicht besteht. Für Verpflichtete erfasst Artikel 77 der Geldwäscheverordnung (AMLR) ausdrücklich "durch elektronische Identifizierungsmittel erlangte Informationen".[10]
- Frist: 5 Jahre ab Ende der Geschäftsbeziehung, der gelegentlichen Transaktion oder der Ablehnung, danach Löschung, vorbehaltlich anderer Gesetze.[10]
- Verweis statt Kopie: zulässig, wenn Sie die Informationen sofort bereitstellen können, diese nicht verändert werden können und Ihre Verfahren nach Artikel 9 dies festlegen.[10]
- Protokolle zum Identitätsabgleich: 2025/846 legt für Sicherheitszwecke 6 bis 12 Monate fest, richtet sich aber an öffentliche Stellen und an Private nur dort, wo Mitgliedstaaten dies ermöglichen.[8]
11. DSGVO: DSFA, Aufbewahrung, Auftragsverarbeiter
Artikel 35 verlangt eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung, "insbesondere bei Verwendung neuer Technologien", voraussichtlich ein hohes Risiko zur Folge hat.[13] Führen Sie die Vorprüfung jetzt durch und dokumentieren Sie das Ergebnis. Erwägungsgrund 9 von 2025/848 ergänzt, dass vertrauende Beteiligte angeben sollten, ob sie sich auf elektronische Identifizierung stützen wollen, um eine Anforderung nach Artikel 6(1) DSGVO zu erfüllen. Dokumentieren Sie das in Ihrer Registrierungsakte.[3]
Artikel 3a(3)Durchführungsverordnung (EU) 2024/2977, eingefügt durch 2026/1731
"Das Lichtbild wird von vertrauenden Beteiligten der Brieftasche nicht gespeichert, es sei denn, seine Verarbeitung ist für die Zwecke der Identifizierung und Authentifizierung im Einklang mit dem Datenschutzrecht der Union erforderlich oder dies ist im Unionsrecht oder im nationalen Recht im Einklang mit dem Datenschutzrecht der Union vorgesehen."
Legen Sie für das Lichtbild standardmäßig Prüfen und Verwerfen fest, mit einer schriftlichen Ausnahme, wo ein Gesetz die Speicherung verlangt. Stellen Sie je beabsichtigter Verwendung eine URL zur Datenschutzerklärung bereit, da die Mitgliedstaaten sicherstellen müssen, dass Sie eine angeben.[4] Prüfen Sie jeden Auftragsverarbeiter nach Artikel 28.[13]
12. Zuordnung zu Artikel 22 AMLR
Artikel 22(6)(b) erkennt elektronische Identifizierung auf Sicherheitsniveau „substanziell“ oder „hoch“ als Mittel der Überprüfung an.[10] Eine Wallet liefert nicht den gesamten Datensatz nach Artikel 22(1), wie diese Übersicht zeigt. Die rechtliche Analyse finden Sie unter die AMLR und die EUDI-Wallet.
| AMLR Artikel 22(1)(a) | PID-Attribut | In der PID | Ihre Kontrolle |
|---|---|---|---|
| Vor- und Nachnamen | family_name, given_name | Verpflichtend | Aus der Brieftasche übernehmen |
| Geburtsort und Geburtsdatum | birth_place, birth_date | Verpflichtend | Format und Genauigkeit prüfen |
| Staatsangehörigkeiten | nationality | Verpflichtend | Flüchtlingsstatus oder Staatenlosigkeit auf anderem Weg |
| Nationale Identifikationsnummer | personal_administrative_number | Optional | Bei Bedarf auf anderem Weg erheben |
| Gewöhnlicher Aufenthalt | resident_address | Optional | Einplanen, dass sie fehlt |
| Steuernummer, sofern vorhanden | Nicht im verpflichtenden Satz | Nein | Beim Kunden erfragen |
Attribute aus dem Anhang zu 2024/2977 in der im Juli 2026 ersetzten Fassung, für natürliche Personen.[5][6][10]
Die Entwürfe der Standards der Anti-Money Laundering Authority (AMLA) sind noch kein geltendes Recht. Danach umfasst die eID "European Digital Identity Wallets", und fehlende Attribute werden "auf anderem Weg im Einklang mit Artikel 22(6)" beschafft.[11] Bauen Sie diesen Zweig in den Ablauf ein. Wirtschaftliche Eigentümer, Zweck, Screening und Überwachung bleiben außerhalb der Brieftasche.[10] Mit Plänen, die auf dem Lichtbild beruhen, sollten Sie warten: Es wird erst ab dem 11. August 2028 Teil des verpflichtenden Satzes, und die Mitgliedstaaten können Nutzern erlauben, es abzulehnen.[6]
13. Vorfälle, Tests, Überwachung und Kontrolle von Dienstleistern
Erstellen Sie Runbooks für externe Ereignisse.
Widerruft Ihre Zertifikate
Runbook: Ausweichweg, Behebung, Rechtsbehelf
Wenn Ihre Registrierung ausgesetzt oder gelöscht wird.[3][12]
| Ereignis | Was die Texte sagen | Ihr Runbook |
|---|---|---|
| Ihre Registrierung wird ausgesetzt | Mit oder ohne vorherige Ankündigung möglich. Sie werden innerhalb von 24 Stunden informiert. Zertifikate werden widerrufen[3] | Auf den Ausweichweg umschalten, Ursache ermitteln, Rechtsbehelf nutzen |
| Eine Brieftaschenlösung wird ausgesetzt | Registrierte vertrauende Beteiligte werden innerhalb von 24 Stunden informiert. Rücknahme, wenn nicht binnen drei Monaten behoben[9] | Nicht mehr akzeptieren, jüngste Onboardings neu bewerten |
| Ihr Schlüssel ist kompromittiert | Sie können den Widerruf beantragen. Der Status wird innerhalb von 24 Stunden veröffentlicht[3] | Widerrufen, neu ausstellen, Logs prüfen |
| Verletzung des Schutzes personenbezogener Daten | Der Verantwortliche meldet der Behörde unverzüglich, möglichst binnen 72 Stunden nach Bekanntwerden, es sei denn, ein Risiko ist unwahrscheinlich. Auftragsverarbeiter melden dem Verantwortlichen[13] | Standardprozess nach DSGVO |
Tests und Monitoring. Die EU veröffentlicht quelloffene Referenzkomponenten für Verifier für frühe Tests.[16] Überwachen Sie Fehler bei Signatur und Status, die Ausweichquote und Anfragen im Abgleich mit dem Register. Ergänzen Sie Negativtests für widerrufene und manipulierte Nachweise.
Anbieter. Ein Intermediär gilt als vertrauender Beteiligter und „speichert keine Daten über den Inhalt der Transaktion“.[1] Das ARF, das als Leitfaden dient, sagt, dass Intermediär und vertrauender Beteiligter „vereinbaren müssen, welche Prüfungen der Intermediär durchführt“, und dass Intermediäre Daten unmittelbar nach der Weiterleitung löschen müssen. Löschanträge landen daher immer bei Ihnen.[12] Nach der AMLR melden Verpflichtete die Auslagerung der Aufsicht, bevor sie beginnt, und „bleiben in vollem Umfang für alle Handlungen, ob Tun oder Unterlassen, im Zusammenhang mit den ausgelagerten Aufgaben haftbar“.[10] Nach dem Digital Operational Resilience Act (DORA) „bleiben“ Finanzunternehmen für ihre Pflichten „in vollem Umfang verantwortlich“.[14] Regeln Sie vertraglich die vereinbarten Prüfungen, die Aufbewahrung und die Prüfungsrechte. Unser Integrationsleitfaden vergleicht die Wege.
Kontrollmatrix: Verantwortlicher, Nachweis, Quelle
„Gute Praxis“ kennzeichnet Kontrollen ohne zugrunde liegende Vorschrift.
| Kontrolle | Verantwortlicher | Nachweis | Quelle |
|---|---|---|---|
| Datierte Entscheidung zum Anwendungsbereich | Recht | Unterzeichnetes Memo | Art. 5f[1] |
| Benannter Verantwortlicher für die Richtlinie | Compliance | Genehmigte Richtlinie | Gute Praxis |
| Inventar der beabsichtigten Verwendung | Produkt | Attributregister | Anhang I, 9-10[3] |
| Registrierung aktuell gehalten | Compliance | Änderungsprotokoll, Registerauszug | Art. 5(3)[3] |
| Zertifikatsinventar je Instanz | Sicherheit | Inventar, Ablaufwarnungen | ARF 6.4.2[12] |
| Schlüsselverwahrung und -rotation | Sicherheit | Protokolle der Schlüsselzeremonie | Gute Praxis |
| Sperre gegen übermäßige Anfragen in Release-Tests | Entwicklung | Testbericht | Art. 5b(3)[1] |
| Prüfung von Signatur und Vertrauensanker | Entwicklung | Prüfprotokolle | Art. 5b(9)[1] |
| Richtlinie zu Widerruf und Gerätebindung | Sicherheit | Richtlinie, Prüfprotokolle | ARF 6.6.3.7-9[12] |
| Regel für unbekannten Status | Compliance | Risikoanalyse | ARF 6.6.3.7[12] |
| Zuordnung der Sicherheitsniveaus | Compliance | Zuordnungsdokument | Art. 5a(11)[1] |
| Step-up-Regeln | Betrugsprävention | Regeln, Entscheidungsprotokolle | ARF 6.6.3.9[12] |
| Gleichwertiger Weg ohne Brieftasche | Produkt | Prüfung von Nutzerablauf und Preis | Art. 5a(15)[1] |
| Kanäle für Löschung und Beschwerden | Datenschutz | Tickets, Antwortzeiten | Art. 5a(4)(d)[1] |
| Aufbewahrungsplan | Datenschutz | Plan, Löschprotokolle | Art. 77[10] |
| Porträtregel | Datenschutz | Test der Speicherung auf Feldebene | Art. 3a[6] |
| DSFA-Vorprüfung | Datenschutz | Unterzeichnete DSFA oder Vorprüfung | Art. 35[13] |
| Attributübersicht nach Art. 22 | Compliance | Verfahren, Stichproben | Art. 22[10] |
| Runbooks für Sicherheitsvorfälle | Sicherheit | Übungsberichte | Art. 5[9] |
| Vertrag mit dem Vermittler | Beschaffung | Vertrag, Auditberichte | Art. 5b(10)[1] |
Ein Plan zur Bereitschaft für die EUDI-Wallet bis Dezember 2027
Fett gedruckte Daten stammen aus den Rechtstexten. Alles andere ist unser Vorschlag.
| Wann | Ziel | Ergebnis |
|---|---|---|
| November 2026 | Umfang und Zuständigkeit | Memo zum Umfang, Verantwortlicher, Lückenliste |
| 24. Dezember 2026 | Registrierungsregeln gelten, Wallets fällig | Nationales Register und Registrierungsrichtlinie für jeden Herkunftsmitgliedstaat geprüft |
| Januar bis März 2027 | Konzeption | Beabsichtigte Verwendungen, Attributlisten, DSFA-Vorprüfung, Weg gewählt |
| April bis Juni 2027 | Aufbau und Verträge | Referenztests, Anbieterbedingungen, Aufbewahrungsplan |
| 10. Juli 2027 | AMLR gilt | Zuordnung nach Artikel 22 und Verfahren nach Artikel 9 in Betrieb |
| Juli bis September 2027 | Registrieren | Registrierung, Zertifikate, Datenschutzseiten, Schulung des Supports |
| Oktober bis November 2027 | Nachweisen | Pilot, Übung für Sicherheitsvorfälle, interne Prüfung |
| 24. Dezember 2027 | Frist für die Akzeptanz | Freigabe für den Produktivbetrieb, Überwachung läuft |
Zwischenprüfung
Bauen Sie Workflow, Nachweise und Fallback jetzt mit nationalen eIDs und Dokumenten auf und lesen Sie dann den Integrationsleitfaden.
Was diesen Monat zu tun ist: eine Checkliste zur Bereitschaft für die EUDI-Wallet
- Verfassen Sie das Scope-Memo zu Artikel 5f(2).
- Benennen Sie den Verantwortlichen.
- Listen Sie jeden Ablauf auf, der eine Brieftasche akzeptieren könnte.
- Entwerfen Sie für jeden Ablauf die Liste der minimal erforderlichen Attribute.
- Ermitteln Sie Ihre Registrierungsstelle und die nationale Registrierungsrichtlinie.
- Ordnen Sie die Daten nach Artikel 22(1) zu, die Ihr Weg über die Brieftasche nicht liefert.
- Beginnen Sie mit der DSFA-Vorprüfung.
- Legen Sie für das Lichtbild als Standard fest: prüfen und verwerfen.
- Prüfen Sie, ob Datenschutz- und Supportkanäle für Anfragen zur Brieftasche bereit sind.
- Listen Sie die Dienstleister auf, die mit Daten aus der Brieftasche in Berührung kämen.
Wie Didit bei der Vorbereitung auf die EUDI-Wallet hilft
Didit stellt Ihnen den Weg ohne Brieftasche und den Workflow darum herum bereit. Die Akzeptanz der EUDI-Wallet kommt in Kürze; siehe die Seite zur EUDI-Wallet, die es so formuliert: „Jetzt integrieren und behalten, wenn die Wallet kommt.“[17][23] Wir haben nach diesen Vorschriften keinen registrierten oder genehmigten Status, und die Pflichten Ihres Unternehmens bleiben bei Ihrem Unternehmen.
Didit stellt bereit
- Heute verfügbare nationale eIDs: MitID, BankID Sweden, Finnish Trust Network, Smart-ID und Mobile-ID[24]
- Dokumentenprüfung mit Auslesen des NFC-Chips, Lebenderkennung und Gesichtsabgleich
- Biometrische Authentifizierung für wiederkehrende Nutzer[21]
- Aufbewahrung von 1 Monat bis 10 Jahre und Löschung auf Anforderung[18]
- Audit-Logs und Fallprüfung nach dem Vier-Augen-Prinzip[19][20]
Bleibt bei Ihnen
- Entscheidung über den Anwendungsbereich und Richtlinien
- Ihre Registrierung und beabsichtigten Verwendungen
- Ihre Risikobereitschaft und Kundenentscheidungen
- Pflichten als Verantwortlicher nach der DSGVO: Didit handelt als Auftragsverarbeiter[18]
- Kontakt zur Aufsichtsbehörde und Auslagerungsanzeigen
Für die Dienstleisterprüfung umfassen Didits Nachweise SOC 2 Type 1 und Type 2, ISO/IEC 27001 sowie iBeta Level 1 für die Erkennung von Präsentationsangriffen.[22] Zu den Geldwäschepflichten siehe unsere AMLR-Seite und Verifizierung nationaler eIDs für den Weg, der schon heute funktioniert. Die Kosten finden Sie auf der Preisseite.
Richten Sie zuerst Ihren Ausweichweg ein
Nutzen Sie nationale eIDs und Dokumente in einem Workflow, mit den Nachweisen, die Ihre Kontrollen brauchen.
Das Wichtigste in Kürze
- Die Vorbereitung auf die EUDI-Wallet ist ein Kontrollprogramm: 13 Bereiche, jeder mit einem Verantwortlichen und Nachweisen.
- Die Registrierung dient der Transparenz und ist keine Genehmigung. Das Abfragen zu vieler Daten ist ein ausdrücklicher Grund für ihre Aussetzung oder Löschung.
- Widerruf und Gerätebindung sind Empfehlungen des ARF, daher muss Ihre Richtlinie darüber entscheiden.
- Eine Brieftasche liefert nicht den gesamten Datensatz nach Artikel 22, und ein Ausweichweg ist in der Praxis zwingend.
- Für das Lichtbild gilt jetzt eine eigene Aufbewahrungsregel: standardmäßig prüfen und verwerfen.
Häufig gestellte Fragen
Welche Richtlinien braucht ein Unternehmen, bevor es die EUDI-Wallet akzeptiert?
Mindestens: eine Entscheidung über den Anwendungsbereich, eine Richtlinie mit einem benannten Verantwortlichen, eine Attributliste je beabsichtigter Verwendung, Regeln für Zertifikate und Schlüssel, Regeln für Vertrauensprüfungen und Step-up, einen Ausweichweg, Aufbewahrungsregeln, eine Vorprüfung zur DSFA, Runbooks für Sicherheitsvorfälle und Vertragsbedingungen mit Dienstleistern.[1][3][13]
Muss jedes regulierte Unternehmen die EUDI-Wallet bis zum 24. Dezember 2027 akzeptieren?
Nein. Artikel 5f(2) erfasst private vertrauende Beteiligte, die nach Unionsrecht, nationalem Recht oder vertraglich zur starken Nutzerauthentifizierung bei der Online-Identifizierung verpflichtet sind. Kleinst- und kleine Unternehmen sind ausgenommen. Die Pflicht greift nur auf freiwilligen Wunsch des Nutzers. Das Datum ergibt sich aus 36 Monaten ab dem 24. Dezember 2024. Für sehr große Online-Plattformen gilt eine eigene Pflicht nach Artikel 5f(3).[1]
Brauchen wir sowohl ein Zugangszertifikat als auch ein Registrierungszertifikat?
Planen Sie mit beiden. Zugangszertifikate authentifizieren Sie gegenüber der Wallet und sind für registrierte Beteiligte verpflichtend. Registrierungszertifikate enthalten Ihre registrierten beabsichtigten Verwendungszwecke und Attribute. Seit 2026/1730 müssen die Mitgliedstaaten mindestens einen Anbieter ermächtigen und die automatisierte Ausstellung sicherstellen. Die Pflicht der Wallet, Registrierungszertifikate zu validieren, gilt ab dem 11. August 2028. Dieser Aufschub erfasst Zugangszertifikate nicht.[3][4][6][7][12]
Reicht das Sicherheitsniveau „hoch“ für die Sorgfaltspflichten gegenüber Kunden nach Geldwäscherecht aus?
Es deckt die Identitätsprüfung ab, nicht die gesamten Sorgfaltspflichten. Artikel 22(6)(b) AMLR akzeptiert eID auf dem Sicherheitsniveau substanziell oder hoch. Sie benötigen weiterhin die Angaben nach Artikel 22(1), die in den PID nicht enthalten sind, sowie wirtschaftliche Eigentümer, Zweck, Screening und Überwachung. Die Entwürfe der AMLA-Standards, die noch kein geltendes Recht sind, sehen vor, fehlende Attribute auf anderem Weg zu beschaffen.[10][11]
Dürfen wir das Lichtbild aus einer Vorlage aus der Brieftasche behalten?
Nur in begrenzten Fällen. Artikel 3a(3) der 2024/2977, eingefügt durch die 2026/1731, untersagt die Speicherung, es sei denn, die Verarbeitung ist für die Identifizierung und Authentifizierung im Einklang mit dem Datenschutzrecht der Union erforderlich oder das Unionsrecht oder nationale Recht sieht sie vor. Grundregel: prüfen und verwerfen.[6]
Wie lange bewahren wir Daten aus der Brieftasche auf?
Verpflichtete bewahren Informationen aus der Erfüllung der Sorgfaltspflichten gegenüber Kunden, einschließlich der über elektronische Identifizierungsmittel erlangten Informationen, 5 Jahre ab Ende der Geschäftsbeziehung oder ab der Ablehnung auf und löschen sie dann, vorbehaltlich anderer Rechtsvorschriften. Außerhalb der Geldwäscheprävention gelten die Speicherbegrenzungen der DSGVO je Zweck.[10][13]
Dürfen wir einen Vermittler einsetzen, und wer bleibt verantwortlich?
Ja. Ein Vermittler gilt als vertrauender Beteiligter und darf keine Daten über den Inhalt der Transaktion speichern. Sie und der Vermittler müssen vereinbaren, welche Prüfungen er durchführt. Verpflichtete bleiben für jede Handlung im Zusammenhang mit ausgelagerten Aufgaben voll haftbar und unterrichten die Aufsichtsbehörde, bevor die Auslagerung beginnt.[1][10][12]
Akzeptiert Didit heute schon EUDI-Wallets?
Nein. Die Akzeptanz der EUDI-Wallet folgt in Kürze bei Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID und Mobile-ID laufen bereits heute, zusätzlich zur Dokumentenprüfung.[17][23][24]
Quellen
- Verordnung (EU) Nr. 910/2014 (eIDAS), konsolidierte Fassung vom 18. Oktober 2024, EUR-Lex.
- Verordnung (EU) 2024/1183, EUR-Lex, Amtsblatt vom 30. April 2024.
- Durchführungsverordnung (EU) 2025/848 der Kommission, Registrierung vertrauender Beteiligter, EUR-Lex.
- Durchführungsverordnung (EU) 2026/1730 der Kommission zur Änderung der 2025/848, EUR-Lex, Amtsblatt vom 22. Juli 2026.
- Durchführungsverordnung (EU) 2024/2977 der Kommission, Personenidentifizierungsdaten und Attributsbescheinigungen, EUR-Lex.
- Durchführungsverordnung (EU) 2026/1731 der Kommission zur Änderung der 2024/2977, 2024/2979, 2024/2980 und 2024/2982, EUR-Lex, Amtsblatt vom 22. Juli 2026.
- Durchführungsverordnung (EU) 2024/2982 der Kommission, Protokolle und Schnittstellen, EUR-Lex.
- Durchführungsverordnung (EU) 2025/846 der Kommission, grenzüberschreitender Identitätsabgleich, EUR-Lex.
- Durchführungsverordnung (EU) 2025/847 der Kommission, Sicherheitsverletzungen bei Brieftaschen, EUR-Lex.
- Verordnung (EU) 2024/1624 (AMLR), EUR-Lex, Amtsblatt vom 19. Juni 2024.
- Abschlussbericht, Entwurf der RTS nach Artikel 28(1) AMLR, AMLA, Entwurf, kein geltendes Recht.
- EUDI Wallet Architecture and Reference Framework v3.0.0, European Commission, 23. Juli 2026.
- Verordnung (EU) 2016/679 (DSGVO), EUR-Lex.
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex.
- TechDispatch zu digitalen Identitätsbrieftaschen, European Data Protection Supervisor, 16. Dezember 2025.
- EU-Referenz-Verifier-Repository, eu-digital-identity-wallet auf GitHub.
- Digitale ID-Brieftaschen, Didit-Dokumentation.
- Datenaufbewahrung und Löschung, Didit-Dokumentation.
- Audit-Logs, Didit-Dokumentation.
- 4-Augen-Prüfung, Didit-Dokumentation.
- Biometrische Authentifizierung, Didit-Dokumentation.
- Sicherheit und Compliance, Didit-Dokumentation.
- Lösungsseite zur EUDI-Wallet, Didit.
- AMLR-Compliance, Didit-Dokumentation.
Wie die Wege über Dokumente und nationale eIDs zusammenpassen, sehen Sie auf der Seite zur EUDI-Wallet.
Beginnen Sie mit dem Weg, den Sie heute schon nutzen können
Setzen Sie auf nationale eIDs und Dokumente, während die Brieftaschen eingeführt werden.
Ähnliche Artikel
- Grenzüberschreitende Akzeptanz der EUDI-Wallet: eine Integration für die gesamte EU
- EUDI-Wallet-Bereitschaft: Richtlinien und Kontrollen für regulierte Unternehmen
- EUDI-Wallet Holder Binding: was eine Präsentation wirklich beweist
- EUDI-Wallet-Integration: So wählen Sie Ihren Weg (Leitfaden 2026)
- FINTRAC-Identitätsprüfung 2026: Methoden, Regeln, C-12
- Quebec Law 25 und Biometrie: Leitfaden zur Identitätsprüfung (2026)