
Integrasi EUDI Wallet: cara memilih rute Anda (panduan 2026)
Integrasi EUDI Wallet dibandingkan: empat rute, apa yang boleh dan tidak boleh dilakukan perantara menurut Pasal 5b(10), model sertifikat sejak 2026/1730, pertanyaan untuk vendor, dan apa yang tetap di tangan Anda.
Ringkasnya
Integrasi EUDI Wallet adalah satu keputusan sebelum menjadi proyek teknis: siapa yang berhadapan dengan wallet sebagai pihak pengandal, Anda atau perantara yang bertindak atas nama Anda.[1][6]
- Anda selalu mendaftar di Negara Anggota Anda sendiri dan tidak boleh meminta lebih dari yang Anda daftarkan.[1]
- Perantara dianggap sebagai pihak pengandal dan tidak boleh menyimpan data tentang isi transaksi. Ini membatasi apa yang dapat disimpan untuk Anda oleh vendor yang menjalankan peran tersebut.[1]
- Perusahaan swasta yang wajib menerapkan autentikasi kuat menerima wallet paling lambat 24 Desember 2027 (hitungan kami); usaha mikro dan kecil dikecualikan.[1]
European Digital Identity (EUDI) Wallet menghadapi tenggat nyata musim dingin ini: setiap Negara Anggota wajib menyediakannya paling lambat 24 Desember 2026, dan aturan pendaftaran bagi perusahaan yang menerimanya berlaku pada hari yang sama.[1][2] Pertanyaan bagi sebagian besar tim telah bergeser dari "apa itu" menjadi "bagaimana kami terhubung dengannya".
Panduan ini membandingkan empat jalur integrasi EUDI Wallet, memisahkan apa yang dapat Anda delegasikan dari apa yang tetap menjadi tanggung jawab Anda, dan memetakan setiap kemampuan ke aturan yang mendasarinya. Panduan ini membaca hukum yang berlaku dan versi 3.0.0 dari Architecture and Reference Framework (ARF), cetak biru teknisnya, termasuk perubahan Juli 2026 tentang perantara.[3][6]
Jika Anda perlu dasar-dasarnya terlebih dahulu, baca Pihak pengandal EUDI Wallet: pendaftaran, sertifikat, dan kewajiban serta panduan verifikator OpenID4VP; untuk hukumnya, penjelasan eIDAS 2.
Tetap verifikasi pengguna selama Anda memutuskan
Didit saat ini menjalankan eID nasional dan pemeriksaan dokumen dalam satu alur kerja, dan penerimaan EUDI Wallet akan segera hadir. Mulai gratis atau bicarakan dengan kami tentang basis pengguna Eropa Anda.
Apa yang benar-benar harus dilakukan integrasi EUDI Wallet
Ada lima tugas. Seseorang mendaftarkan layanan. Seseorang memegang kunci yang membuktikan siapa yang meminta. Seseorang mengirim permintaan yang ditandatangani. Seseorang memverifikasi apa yang kembali. Seseorang menyimpan catatannya. Setiap jalur membaginya secara berbeda.
ARF menyebut sistem yang berkomunikasi dengan wallet sebagai Relying Party Instance. Dalam ARF, sistem ini melakukan autentikasi dengan sertifikat akses yang kunci privatnya "tersimpan secara aman di dalam perangkat keras Relying Party Instance".[6] Objek kedua, sertifikat pendaftaran, menyatakan satu tujuan penggunaan dan atribut yang didaftarkan untuk tujuan tersebut.[1][6] Pihak pengandal menyertakan salah satunya dalam setiap permintaan presentasi, secara langsung (by value).[7]
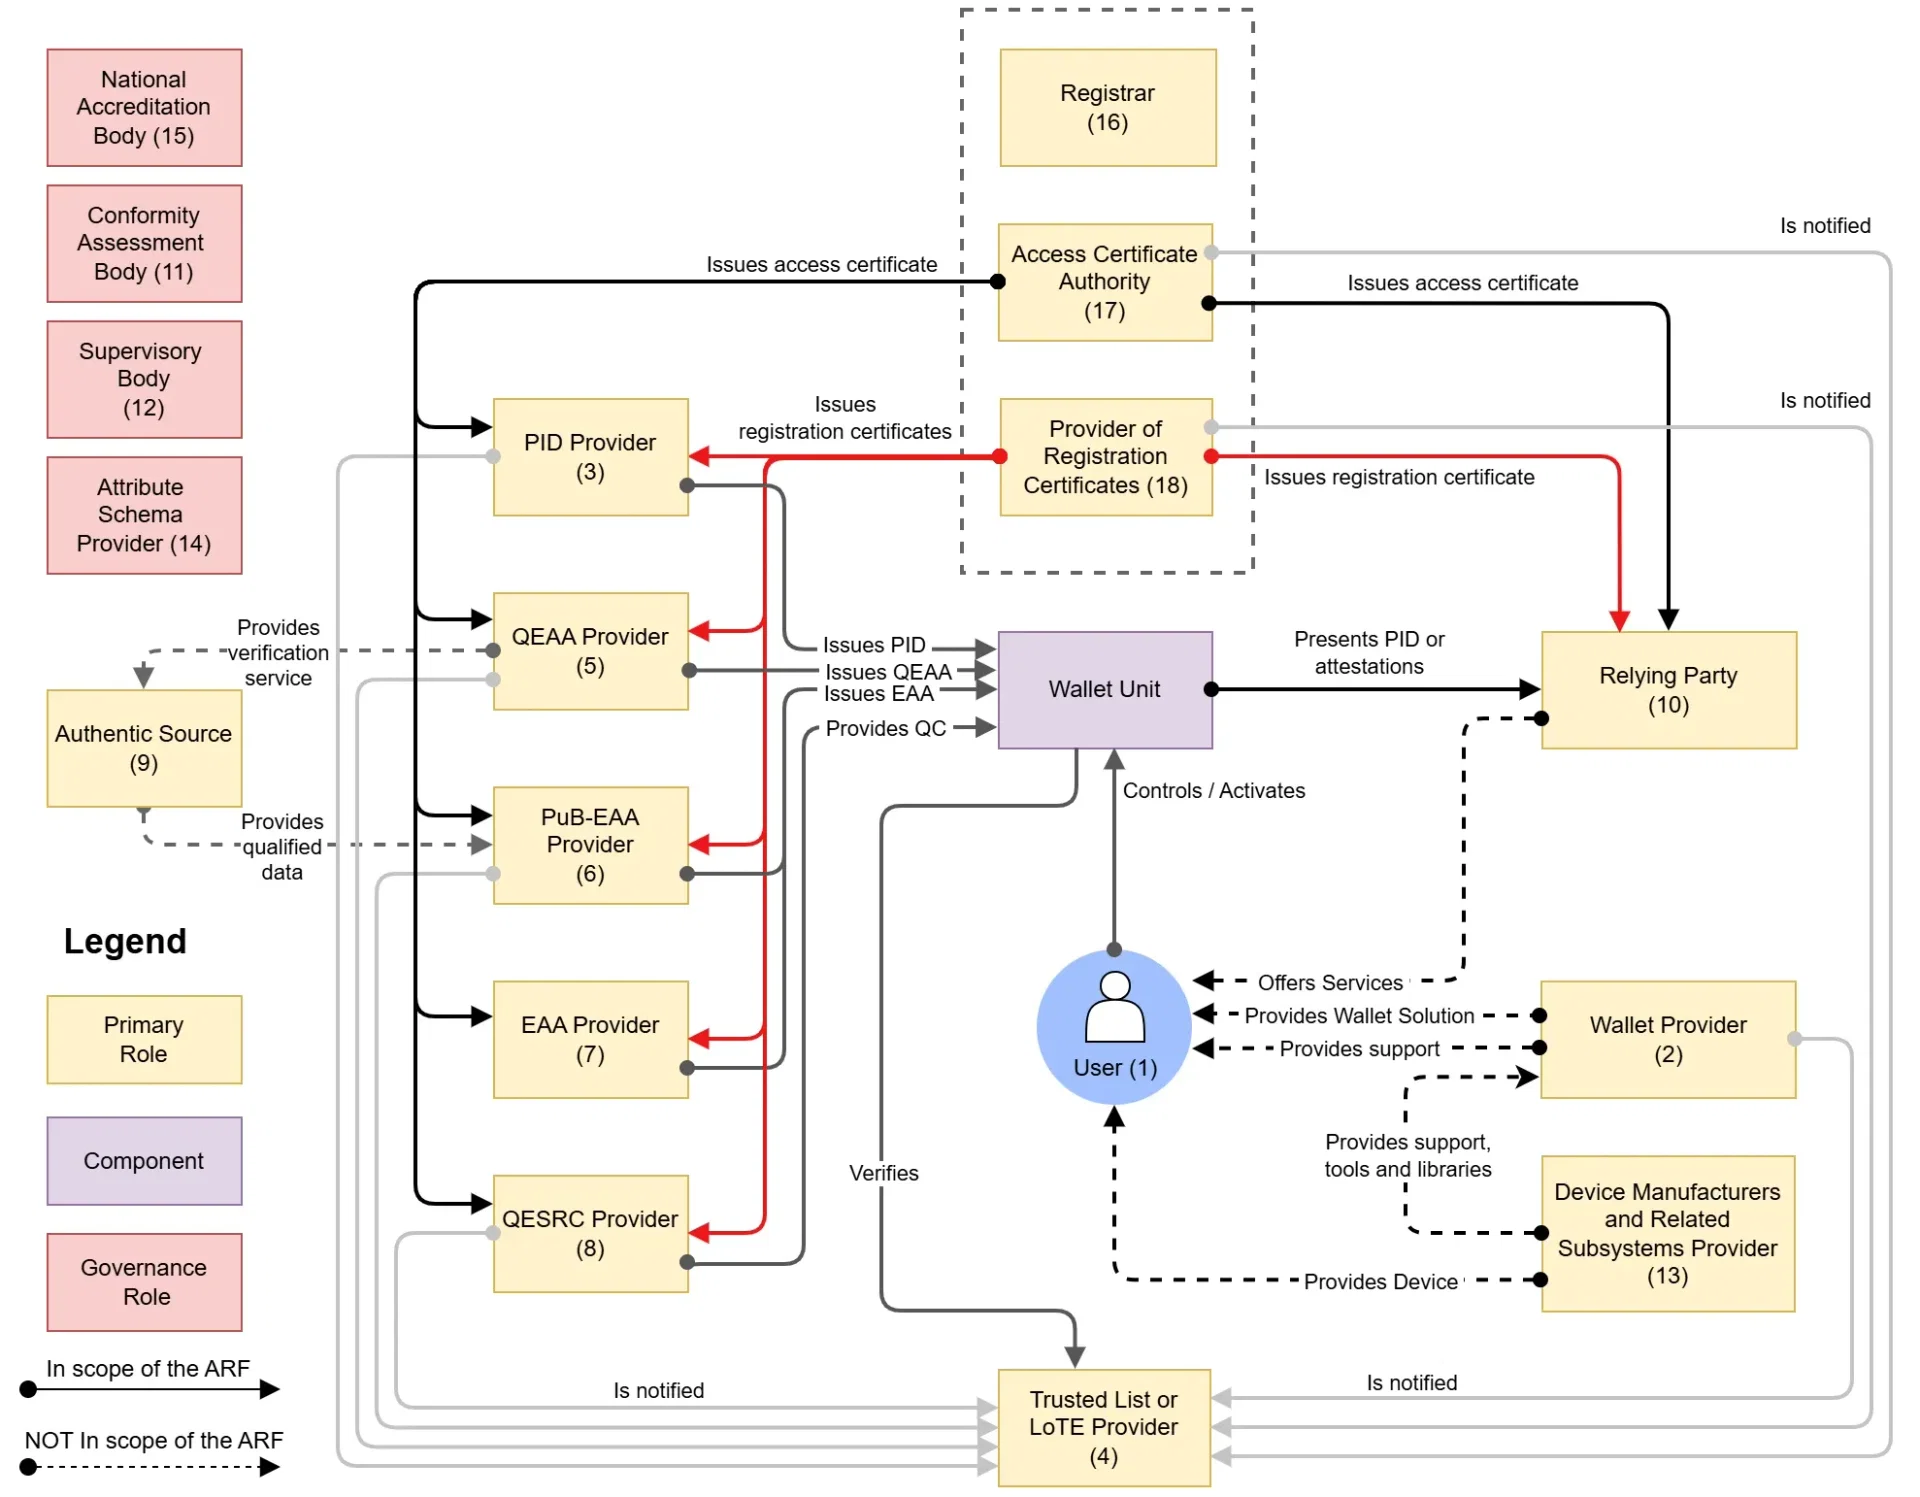
Posisi pihak pengandal dalam ekosistem. Sumber: EUDI Wallet Architecture and Reference Framework, Komisi Eropa, CC BY 4.0.

Dua perubahan dari 2026 mengubah keputusan pembelian. Peraturan Pelaksana (UE) 2026/1730 tanggal 15 Juli 2026 mengubah aturan pendaftaran. Negara Anggota kini wajib memberi wewenang kepada setidaknya satu otoritas sertifikat untuk menerbitkan sertifikat pendaftaran, dan penerbitannya harus otomatis.[3] Peraturan ini juga menambahkan Lampiran I butir 16, yaitu tautan ke pihak pengandal yang dilayani perantara, yang wajib dimuat dalam sertifikat akses berdasarkan Lampiran II.[3]
Tanggal-tanggal yang menentukan rencana Anda
- 11 Agustus 2026Aturan diubah2026/1730 berlaku, hitungan kami: 20 hari setelah publikasinya pada 22 Juli.
- 24 Desember 2026Tenggat walletAturan pendaftaran 2025/848 berlaku.
- 10 Juli 2027AMLR berlakuAturan alih daya dan pencatatan berlaku bagi sebagian besar pihak pelapor.
- 24 Desember 2027PenerimaanPasal 5f(2) pihak pengandal swasta (hitungan kami).
- 11 Agustus 2028Pemeriksaan sertifikatWallet wajib mengautentikasi dan memvalidasi sertifikat pendaftaran.
Tanggal berdasarkan Peraturan (UE) No 910/2014, 2025/848, 2026/1730, 2026/1731, dan AMLR. 24 Desember 2027 adalah hitungan kami: 36 bulan setelah peraturan pelaksana mulai berlaku (diterbitkan 4 Desember 2024, berlaku 20 hari kemudian).[1][2][3][4][5][9]
Pemicu hukumnya ada di Pasal 5f(2). Pasal ini mencakup pihak pengandal swasta yang menurut hukum atau kontrak wajib menggunakan autentikasi pengguna yang kuat untuk identifikasi daring, di bidang yang mencakup perbankan, energi, dan kesehatan, dan berlaku "hanya atas permintaan sukarela pengguna".[1] Platform daring yang sangat besar memiliki kewajiban tersendiri berdasarkan Pasal 5f(3), tanpa tanggal tersendiri dalam teksnya.[1] Untuk kalender lengkapnya, lihat semua tenggat EUDI Wallet.
Empat jalur integrasi EUDI Wallet
Tabel ini mengurutkan jalur berdasarkan siapa yang berkomunikasi dengan wallet, dan dalam peran hukum apa. Upaya dan kendali adalah penilaian kami, bukan uji hukum.
| Jalur | Siapa yang berhadapan dengan wallet | Sertifikat | Kendali | Upaya | Biasanya cocok untuk |
|---|---|---|---|---|---|
| Membangun verifier sendiri | Anda, sebagai pihak pengandal | Anda memegang sertifikat akses dan sertifikat pendaftaran | Tertinggi | Tertinggi: kunci, daftar tepercaya, pengujian wallet | Bank dan platform besar dengan tim rekayasa keamanan |
| Perantara pihak pengandal | Perantara, atas nama Anda | Perantara memegang sertifikat akses; sertifikat pendaftaran tetap atas nama Anda | Sedang: ditetapkan melalui kontrak | Rendah dari sisi protokol, ada pengawasan vendor baru | Perusahaan yang hanya menginginkan wallet |
| Platform identitas atau orkestrasi | Tergantung produknya: tanyakan peran mana yang berlaku | Biasanya sama seperti perantara pada jalur wallet | Sedang, di berbagai metode | Paling rendah untuk peluncuran, ketergantungan paling dalam | Perusahaan yang membutuhkan jalur wallet, eID, dan dokumen dalam satu alur |
| Perangkat penyedia wallet atau layanan kepercayaan | Tergantung: perangkat adalah produk, bukan peran | Bervariasi | Bervariasi sesuai penggunaan | Tergantung kasus penggunaan | Tanda tangan, penerbitan atestasi, kebutuhan paralel di samping verifikasi |
Rute 1: membangun verifier sendiri
Anda menjalankan Relying Party Instance. Komisi Eropa menerbitkan implementasi referensi beserta panduan untuk membangun verifier jarak jauh dan verifier proksimitas, dan endpoint verifier-nya dilisensikan di bawah Apache 2.0.[14][15] Anda tetap bertanggung jawab atas kunci yang disimpan di perangkat keras, sertifikat untuk setiap instance dan layanan, pengunduhan daftar tepercaya, serta pembaruan ketika spesifikasi berubah.[6][7]
Rute ini cocok untuk volume wallet yang besar, atau tim risiko yang tidak mengizinkan pihak ketiga melihat atribut yang disajikan.
Rute 2: perantara pihak pengandal
Pasal 5b(10) memberi model ini bentuk hukumnya, sedangkan ARF menjabarkan sisanya: perantara adalah "kelas khusus Pihak Pengandal" yang menjalankan tugas pihak pengandal atas namanya, dan pelanggan "tidak memerlukan sertifikat akses".[6] Anda tetap harus mendaftar, karena perantara wajib memastikan bahwa setiap pelanggan terdaftar di Negara Anggota tempat pelanggan tersebut berkedudukan.[7]
Rute 3: platform identitas atau orkestrasi
"Platform" adalah istilah komersial dan tidak ada dalam Pasal 5b(10). Pada sisi wallet, platform adalah perantara, dengan semua batasan yang menyertainya, atau penyelenggara hosting untuk instans milik Anda sendiri. Nilainya ada pada perutean beberapa metode melalui satu integrasi. Risikonya adalah menganggap bahwa apa yang dilakukan platform untuk dokumen, seperti menyimpan bukti selama bertahun-tahun, juga berlaku untuk wallet. Belum tentu demikian.
Pertanyaan yang belum terjawab
Apakah vendor yang hanya menyediakan hosting untuk instans Anda, dengan sertifikat akses milik Anda sendiri, merupakan perantara? Definisi dalam ARF, yaitu orang yang "berinteraksi dengan Wallet Unit atas nama mereka", dapat dibaca secara luas, dan kami tidak menemukan teks yang menjawabnya secara tuntas.[6] Ajukan pertanyaan ini kepada penasihat hukum dan pihak pendaftar Anda sebelum Anda menandatangani kontrak.
Rute 4: perangkat dari penyedia wallet atau penyedia layanan kepercayaan
Penyedia wallet dan penyedia layanan kepercayaan juga menjual perangkat lunak, yang berguna jika Anda memerlukan tanda tangan berkualifikasi atau ingin menerbitkan atestasi. Aturan pendaftaran mencantumkan kegiatan tersebut sebagai hak tersendiri, seperti QEAA_Provider dan QCert_for_ESig_Provider, di samping Service_Provider untuk bisnis biasa.[2] Jika perangkat tersebut berkomunikasi dengan wallet atas nama Anda, uji perangkat itu terhadap aturan tentang perantara.
Apa yang tetap menjadi tanggung jawab Anda, dan apa yang dapat Anda delegasikan
Pasal 5b(10)Regulation (EU) No 910/2014
"Perantara yang bertindak atas nama pihak pengandal dianggap sebagai pihak pengandal dan tidak boleh menyimpan data tentang isi transaksi."
Sumber: EUR-Lex, teks konsolidasi[1]
"Dianggap" sebagai pihak pengandal tidak menghapus kewajiban Anda sendiri. Pasal 5b(9) menjadikan pihak pengandal bertanggung jawab untuk menjalankan prosedur autentikasi dan validasi data identifikasi orang dan atestasi yang mereka minta.[1] ARF menyerahkan pembagian tugas kepada kontrak: "perantara dan setiap Pihak Pengandal yang menggunakan layanannya harus menyepakati verifikasi apa saja yang akan dilakukan perantara".[6] Pihak pendaftar dapat meminta bukti hubungan tersebut, seperti kontrak yang ditandatangani atau surat kuasa.[6]
| Tugas | Dapatkah vendor melakukannya | Aturan |
|---|---|---|
| Menentukan tujuan penggunaan dan data | Tidak: keputusan Anda | Pasal 5b(2)(c), 5b(3)[1] |
| Terdaftar di Negara Anggota Anda | Administrasinya ya, jika pihak pendaftar mengizinkan; entri tetap milik Anda | Pasal 5b(1)[1], RPI_03[7] |
| Menjaga keakuratan entri | Dapat membantu; kewajiban tetap pada Anda | Pasal 5b(6)[1] |
| Memegang sertifikat akses dan mengirim permintaan | Ya, sebagai perantara | ARF §6.6.5[6] |
| Memverifikasi keaslian, pencabutan, serta keterikatan perangkat dan pengguna | Ya, jika disepakati | RPI_09[7] |
| Pilih sertifikat pendaftaran untuk setiap permintaan | Anda yang menentukannya | RPI_05[7] |
| Menanggapi permintaan penghapusan dari pengguna | Hanya dukungan; kontak Anda tercantum dalam sertifikat pendaftaran Anda, dan wallet mengirim permintaan penghapusan kepada Anda | RPRC_11[7], 2024/2982 Pasal 6[4] |
| Menetapkan profil risiko dan hubungan usaha | Tidak, bagi pihak pelapor menurut AMLR, kecuali satu derogasi untuk dana | AMLR Pasal 18(3), 18(7)[9] |
Perusahaan yang diatur menghadapi tiga lapisan tambahan. Anti-Money Laundering Regulation (AMLR) mengizinkan pihak pelapor mengalihdayakan tugas, tetapi mereka wajib memberi tahu pengawas lebih dulu dan tetap "bertanggung gugat penuh".[9] Digital Operational Resilience Act menetapkan bahwa entitas keuangan tetap "bertanggung jawab penuh" atas kontrak TIK.[11] General Data Protection Regulation (GDPR) mewajibkan prosesor yang memberikan jaminan memadai.[10] Tidak ada teks yang kami baca yang menyatakan apakah perantara merupakan prosesor atau pengendali, jadi catat analisis Anda dalam kontrak.
Cara kerja perantara, dan mengapa jumlah sertifikat penting
Membandingkan kedua pengenal
Menampilkan nama Anda kepada pengguna
Menjalankan pemeriksaan yang disepakati
Menghapus presentasi
Presentasi melalui perantara, disederhanakan dari ARF §6.6.5 dan Topic 52.[6][7]
Pertama, pengguna melihat nama dagang Anda, bukan nama vendor, meskipun wallet mencatat perantara tersebut sehingga pengguna dapat menemukannya kemudian.[6] Kedua, wallet membandingkan pengenal dalam sertifikat pendaftaran dengan pengenal dalam sertifikat akses, dan jalur ketidakcocokan dapat menghentikan transaksi.[6] Ketiga, antarmuka antara Anda dan perantara berada di luar cakupan ARF, dan ARF tidak mewajibkan enkripsi ujung ke ujung atas atribut, sehingga vendor sangat mungkin melihat setiap atribut.[6]
Hitungan dalam ARF itulah intinya. Implementing Regulation 2026/1730 menambahkan tautan ke pihak pengandal yang dilayani ke dalam data pendaftaran, dan dalam ARF v3.0.0 sertifikat akses memuat keterkaitan tersebut, sehingga untuk pihak pengandal yang dilayani, perantara "menerima satu set sertifikat akses terpisah untuk setiap Pihak Pengandal yang diperantarainya".[3][6] Vendor yang menjelaskan model sertifikat bersama sebelum Juli 2026 perlu menunjukkan desain barunya kepada Anda. Skala memusatkan risiko: jika Access Certificate Authority milik perantara Anda dibekukan, sertifikatnya dicabut, dan Anda tidak dapat meminta atribut "meskipun pendaftarannya masih berlaku".[7] Anda harus pindah ke perantara lain atau menunggu, sehingga rencana keluar merupakan kontrol operasional.
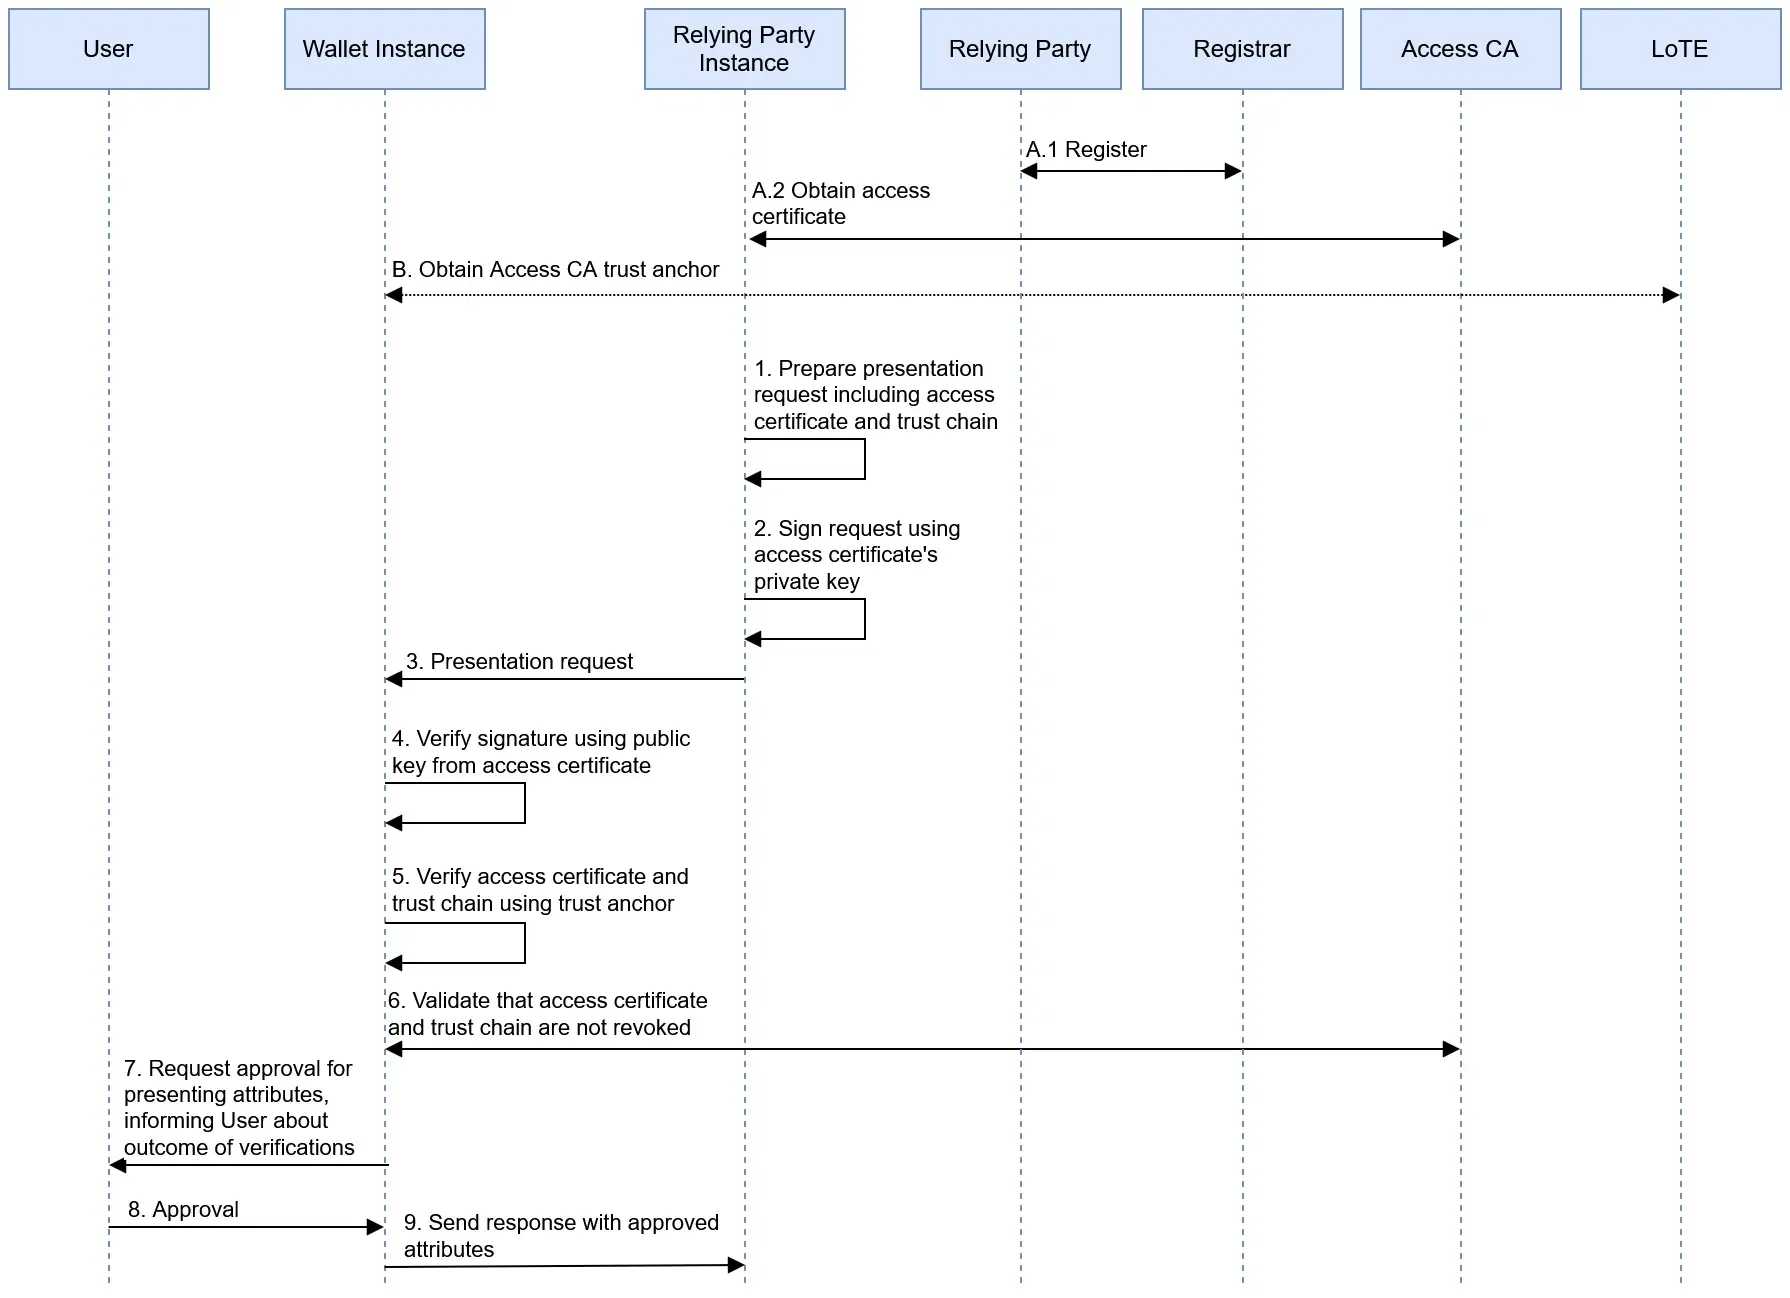
Autentikasi pihak pengandal, langkah yang wajib dijalankan setiap jalur. Sumber: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0.

Masalah bukti: menghapus atau menyimpan
Aturan yang mewajibkan penghapusan
Perantara dan verifikator
- Tidak ada data tersimpan tentang isi transaksi (Pasal 5b(10))
- Hapus "secara menyeluruh dan segera" setelah diteruskan (RPI_10)
- Buang nilai tanda tangan, salt, hash, dan stempel waktu setelah tidak lagi diperlukan (OIA_16)
Regulasi dan ARF Lampiran 2[1][7]
Aturan yang mewajibkan penyimpanan
Pihak pelapor
- Simpan informasi yang diperoleh melalui sarana identifikasi elektronik (Pasal 77(1)(a))
- Simpan selama 5 tahun
- Tunjukkan kepada otoritas pengawas bahwa pekerjaan yang dialihdayakan memitigasi risiko Anda (Pasal 18(2))
AMLR, mulai 10 Juli 2027[9]
OIA_16 meminta Relying Party Instance untuk membuang semua elemen unik, yaitu daftar yang mencakup tanda tangan penyedia atestasi, dan tidak menyampaikannya "kepada Relying Party atau kepada pihak lain mana pun".[7] Jadi, janji untuk menyimpan respons wallet yang ditandatangani sebagai jejak audit Anda perlu diuji, siapa pun vendor yang menjanjikannya. ARF adalah kerangka kerja, bukan instrumen hukum, dan tidak mendefinisikan "tidak lagi diperlukan" terhadap kewajiban penyimpanan lima tahun. Tanyakan kepada penasihat hukum Anda dan, jika Anda diatur, kepada otoritas pengawas Anda.
Berikut adalah desain yang kami sarankan, untuk divalidasi, bukan aturan.
| Catatan | Disimpan oleh | Dasar |
|---|---|---|
| Atribut yang diperlukan untuk uji tuntas | Anda, di sistem Anda | AMLR Pasal 77[9] |
| Log pemeriksaan: waktu, metode, pemeriksaan yang dijalankan, hasil, sertifikat yang digunakan | Anda, tanpa elemen unik | AMLR Pasal 18(2), saran kami[9] |
| Foto wajah, jika memang diminta | Tidak disimpan, kecuali diperlukan atau diatur oleh hukum | ARF Lampiran 2[7] |
| Tanda tangan, salt, hash | Pertanyaan hukum Anda yang masih terbuka | OIA_16[7] |
| Isi transaksi di pihak perantara | Tidak ada: segera dihapus | Pasal 5b(10)[1], RPI_10[7] |
Kapabilitas yang harus ditunjukkan vendor, dan aturan di balik masing-masing
Gunakan tabel ini sebagai lampiran teknis untuk permintaan proposal, atau untuk sistem yang Anda bangun sendiri.
| Tahap | Kapabilitas | Aturan atau standar |
|---|---|---|
| Penyiapan | Data pendaftaran, termasuk tautan perantara | 2025/848 Lampiran I angka 14 sampai 16[2][3]; TS5 usesIntermediaries[8] |
| Penyiapan | Sertifikat akses per instans, layanan, dan pelanggan, dengan kunci yang disimpan di perangkat keras | ARF §3.11.3[6]; ETSI TS 119 411-8 melalui 2026/1730[3] |
| Penyiapan | Trust anchor dari Trusted Lists dan Lists of Trusted Entities, diperbarui secara berkala | OIA_12, OIA_15a[7] |
| Permintaan | Pemblokiran mutlak atas atribut apa pun di luar penggunaan yang terdaftar | Pasal 5b(3)[1]; 2025/848 Pasal 9(2)(c)[2] |
| Permintaan | Sertifikat pendaftaran untuk penggunaan saat ini, disertakan secara langsung (by value), dalam setiap permintaan | RPRC_19[7] |
| Permintaan | Direkomendasikan: kedua profil protokol, OpenID4VC-HAIP dan ISO/IEC mdoc | Lampiran 2026/1731 atas 2024/2982[5] |
| Verifikasi | Tanda tangan penerbit, per jenis atestasi | OIA_12 sampai OIA_15[7] |
| Verifikasi | Pemeriksaan pencabutan, ditambah kebijakan tertulis jika status tidak diketahui | VCR_13, VCR_14[7] |
| Verifikasi | Pengikatan perangkat dan metode pengikatan pengguna yang dipilih | OIA_17, ARF §6.6.3.9[6][7] |
| Sesudah | Pemusnahan elemen unik | OIA_16[7] |
| Sesudah | Permintaan penghapusan dan kontak otoritas pelindungan data Anda | RPRC_11, RPRC_12[7]; 2024/2982 Pasal 6, 7[4] |
| Jaminan | Hasil uji yang dipublikasikan | Sertifikasi mandiri OpenID Foundation[12] |
OpenID Foundation membuka uji kesesuaian OpenID for Verifiable Presentations (OpenID4VP) untuk sertifikasi mandiri pada 7 Agustus 2026, dan verifikator dapat menjalankannya tanpa biaya. Publikasi sertifikasi mandiri dikenai biaya.[12] Functional Conformance Assessment Framework milik Komisi masih "dalam pengembangan aktif", dan sistem yang diuji pertama kali adalah Wallet Solution. Jadi, jangan berharap mendapat lencana pihak pengandal dari kerangka itu untuk saat ini.[13] Soal format, kredensial data identifikasi orang (PID) wajib diterbitkan dalam mdoc dan SD-JWT VC sekaligus, tetapi periksa atestasi lain satu per satu. Perbandingan format kami menjelaskan perbedaannya.[7]
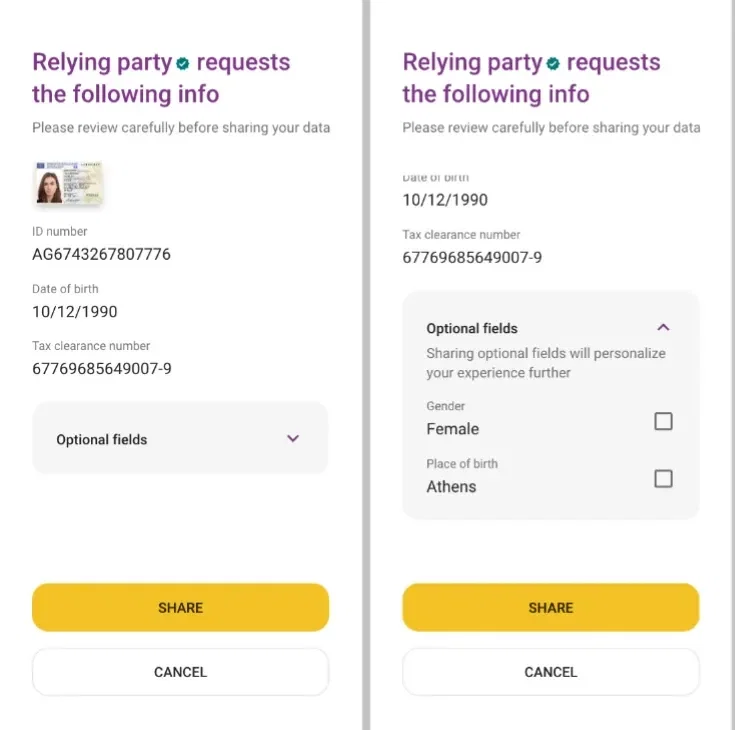
Contoh layar dari panduan desain, bukan wallet nasional: hal yang ditinjau pengguna sebelum berbagi data. Diadaptasi (dipotong) dari EUDI Wallet Architecture and Reference Framework, Annex 5, Komisi Eropa, CC BY 4.0.[16]

Perutean dengan wallet dan tanpa wallet
Pasal 5a(15) menyatakan bahwa penggunaan wallet "bersifat sukarela" dan bahwa "akses ke layanan publik dan swasta harus tetap dimungkinkan melalui sarana identifikasi dan autentikasi lain yang ada".[1] Jadi, wallet tidak boleh menjadi satu-satunya pintu Anda. Pasal 22(6) AMLR juga membolehkan dokumen identitas atau identifikasi elektronik pada tingkat substansial atau tinggi.[9]
1Tawarkan metode untuk negara ini
Pengguna yang memilih. Permintaan wallet hanya dimulai atas permintaan pengguna.
Presentasi wallet berhasil dan lolos pemeriksaan Anda
Lanjutkan
Lengkapi data yang tidak diberikan wallet.
Terapkan kebijakan Anda
Analisis risiko tertulis menentukan diterima atau ditolak.
Alihkan
eID nasional, lalu dokumen dengan liveness.
2Penyaringan, penilaian risiko, keputusan
Catatan yang sama, apa pun metode yang digunakan.
Desain perutean yang membiarkan setiap pintu tetap terbuka. VCR_14 mengatur jalur status tidak diketahui.[1][7]
Foto wajah baru dapat menjadi data PID wajib mulai 11 Agustus 2028, dan Negara Anggota dapat mengizinkan pengguna menolaknya, sehingga desain yang bergantung pada pencocokan wajah dengan wallet tidak akan selalu berfungsi.[5] Artikel kami tentang holder binding membahas kapan wallet saja sudah cukup dan kapan perlu menambahkan liveness. Perbedaan nasional dalam field dan pengenal ada di menerima 27+ wallet nasional, dan status peluncuran ada di pelacak per negara. Untuk onboarding yang diatur, baca AMLR dan EUDI Wallet.
Rancang router sebelum wallet hadir
Anda dapat membangun jalur ini sekarang dengan metode yang sudah ada. Verifikasi identitas dengan Didit mencakup pengambilan dokumen, pembacaan chip NFC, liveness, dan pencocokan wajah, dengan percabangan berdasarkan negara dan hasil.[18][19]
Memilih rute berdasarkan jenis perusahaan
Pasal 5f(2): Anda wajib menggunakan autentikasi pengguna yang kuat dan bukan usaha mikro atau kecil
Kewajiban penerimaan
Rencanakan agar sudah berjalan paling lambat 24 Desember 2027.
Opsional
Kecuali Pasal 5f(3) berlaku bagi Anda sebagai platform online yang sangat besar. Pendaftaran berlaku jika Anda menerima.
Anda dapat mengelola sendiri penyimpanan kunci, daftar tepercaya, dan pengujian wallet
Bangun sendiri
Atau simpan pembangunan sendiri sebagai jalan keluar dari vendor.
Gunakan vendor
Perantara saja, atau platform jika Anda juga memerlukan metode lain.
Titik awal: penasihat hukum dan volume Anda yang menentukan.[1]
| Anda adalah | Rute awal | Perhatikan |
|---|---|---|
| Bank atau perusahaan pembayaran | Bangun sendiri, atau perantara dengan opsi bangun sendiri | AMLR Pasal 18 dan Digital Operational Resilience Act[9][11] |
| Perusahaan fintech atau kripto | Platform atau perantara | Periksa apakah Pasal 5f(2) berlaku; retensi[1][9] |
| Platform online yang sangat besar | Bangun sendiri atau perantara | Pasal 5f(3), data minimum[1] |
| Layanan dengan batasan usia atau perusahaan kecil | Vendor, jika Anda memilih untuk menerima | Minta hanya data yang Anda perlukan; jangan menolak pseudonim jika identifikasi tidak diwajibkan[1] |
| Grup di beberapa Negara Anggota | Satu desain, beberapa pendaftaran | Setiap entitas mendaftar di tempat entitas tersebut didirikan[1] |
| Perusahaan tanpa pendirian di UE | Minta nasihat terlebih dahulu | Teks yang kami baca tidak menjelaskan jalurnya; Pasal 5b(1) mengacu pada tempat pendirian[1] |
Apa yang perlu diajukan secara tertulis kepada vendor
Aturan register berlaku mulai 24 Desember 2026, jadi mintalah entri register yang mendasari setiap klaim layanan terdaftar.[2]
| Topik | Minta secara tertulis | Tanda peringatan |
|---|---|---|
| Peran hukum | Perannya pada bagian wallet, dan pada registrar mana serta kapan ia mendaftar | "Kami adalah platform, itu tidak berlaku" |
| Pendaftaran Anda | Siapa yang mendaftarkan, dengan mandat apa, dan siapa yang memperbaruinya | Entri akan atas nama vendor |
| Sertifikat | Model per pelanggan sejak 2026/1730 | Satu sertifikat bersama untuk semua pelanggan |
| Otoritas sertifikat | Otoritas mana yang digunakannya, dan rencananya jika salah satunya ditangguhkan | Tidak ada sumber kedua, tidak ada jalan keluar |
| Pemeriksaan yang dijalankan | Daftar: keaslian, pencabutan, pengikatan perangkat dan pengguna | "Kami memverifikasi wallet" |
| Visibilitas data | Apakah pihak tersebut melihat atribut dalam bentuk terbuka | Tidak ada jawaban |
| Penghapusan | Cara penghapusan dilakukan dan dibuktikan setelah penerusan | Presentasi yang disimpan "untuk audit Anda" |
| Catatan Anda | Apa yang masuk ke sistem Anda, dan dalam bentuk apa | Bukti hanya ada di dalam portalnya |
| Batas cakupan | Blokir teknis terhadap atribut yang tidak terdaftar | Janji untuk mengonfigurasi dengan hati-hati |
| Pengujian | Hasil yang dipublikasikan, dan wallet yang diuji dengan nama dan versinya | "Berfungsi dengan semua wallet" |
| Keluar | Pindah ke perantara lain tanpa dampak baru bagi pengguna | Pendaftaran yang terikat pada vendor |
Yang perlu dilakukan bulan ini
- Konfirmasikan secara tertulis apakah Pasal 5f(2) atau 5f(3) berlaku bagi setiap badan hukum.[1]
- Daftarkan setiap kasus penggunaan beserta atribut paling sedikit yang dibutuhkannya.
- Temukan registrar Anda dan kebijakan pendaftaran nasionalnya.[2]
- Tanyakan kepada penasihat hukum tentang OIA_16 terkait kewajiban retensi Anda.[7][9]
- Susun kebijakan untuk status pencabutan yang tidak diketahui.[7]
- Siapkan draf pemberitahuan kepada pengawas jika pihak pelapor akan melakukan alih daya.[9]
- Bangun jalur cadangan dengan metode yang Anda miliki saat ini.
Artikel pendamping kami tentang kebijakan dan kontrol EUDI Wallet mengubah langkah-langkah ini menjadi matriks kontrol lengkap dengan penanggung jawab dan buktinya.
Bagaimana Didit membantu integrasi EUDI Wallet
Penerimaan EUDI Wallet akan segera hadir, belum ada tanggal maupun harga.[17] Lihat pendekatan kami di halaman solusi EUDI Wallet, yang bunyinya "Integrasikan hari ini, dan tetap gunakan saat wallet hadir".
Yang sudah ada saat ini adalah bagian lain dari alur dalam panduan ini. Didit menjalankan MitID, BankID Sweden, Finnish Trust Network, Smart-ID dan Mobile-ID bersama pengambilan dokumen, dengan cadangan dokumen yang telah dikonfigurasi.[18] Lihat verifikasi eID. Alur kerja bercabang menurut negara dan hasil, webhook ditandatangani, dan retensi dapat dikonfigurasi dari 1 bulan hingga 10 tahun.[19][20][21] Didit bertindak sebagai pemroses data dan Anda tetap menjadi pengendali.[22] Didit memiliki laporan SOC 2 Type 1 dan Type 2, sertifikasi ISO/IEC 27001:2022, serta pengujian deteksi serangan presentasi iBeta Level 1.[23] Untuk harga, lihat harga.
Yang disediakan Didit
- eID nasional dan pemeriksaan dokumen dalam satu alur kerja
- Cabang perutean dan cadangan berbasis dokumen
- Webhook bertanda tangan dan retensi yang dapat dikonfigurasi
Tetap menjadi tanggung jawab Anda
- Pendaftaran pihak pengandal (relying party) Anda dan penggunaan yang dimaksudkan
- Penilaian risiko, kebijakan, dan keputusan atas pelanggan
- Keputusan retensi dan analisis hukum Anda
Bangun perutean Anda sebelum wallet hadir
Mulailah dengan eID nasional dan dokumen dalam satu alur kerja.
Poin-poin utama
- Pilihan sebenarnya adalah siapa yang berhadapan dengan wallet sebagai pihak pengandal: Anda atau perantara.
- Berdasarkan Pasal 5b(10), perantara dianggap sebagai pihak pengandal dan tidak boleh menyimpan data tentang isi transaksi.
- 2026/1730 mencantumkan pelanggan yang dilayani dalam sertifikat akses. ARF v3.0.0 memberi perantara satu set terpisah untuk setiap pelanggan.
- Aturan penghapusan dan kewajiban retensi saling berbenturan: selesaikan OIA_16 dan AMLR Pasal 77 bersama penasihat hukum.
- Pasal 5a(15) tetap membuka sarana lain, jadi rancang perutean terlebih dahulu.
Pertanyaan yang sering diajukan
Apa itu platform integrasi EUDI Wallet?
Ini adalah layanan yang menghubungkan aplikasi Anda ke EUDI Wallet, sering kali bersama metode identitas lain. Istilah ini tidak memiliki makna hukum. Pada sisi wallet, vendor berperan sebagai perantara atau sebagai penyedia hosting untuk instans milik Anda sendiri, jadi tanyakan peran mana yang berlaku.[1][6]
Bagaimana cara mengintegrasikan EUDI Wallet ke layanan saya?
Daftarkan diri di Negara Anggota Anda, tetapkan setiap penggunaan yang dimaksudkan beserta atributnya, lalu pilih jalur: verifier milik Anda sendiri, perantara, platform, atau perangkat khusus. Permintaan ditandatangani dengan sertifikat akses dan menyertakan sertifikat pendaftaran.[2][7]
Apa itu perantara pihak pengandal?
Ini adalah orang atau perusahaan yang berinteraksi dengan wallet atas nama pihak pengandal. Pasal 5b(10) menganggapnya sebagai pihak pengandal dan melarangnya menyimpan data tentang isi transaksi.[1][6]
Apakah saya tetap harus mendaftar jika menggunakan perantara?
Ya. ARF mewajibkan perantara memastikan bahwa setiap pelanggannya terdaftar di Negara Anggota tempat pelanggan tersebut berkedudukan. Pihak pendaftar menentukan caranya, dan dapat mengizinkan perantara mengurus pengajuan dengan bukti hubungan tersebut.[6][7]
Bolehkah vendor saya menyimpan respons wallet yang ditandatangani sebagai bukti?
Anggap ini sebagai pertanyaan yang masih terbuka. Perantara tidak boleh menyimpan isi transaksi, dan persyaratan ARF OIA_16 meminta verifier membuang nilai tanda tangan setelah tidak lagi diperlukan. Perusahaan yang diatur sebaiknya menyelesaikan hal ini dengan mengacu pada AMLR Pasal 77 bersama penasihat hukum.[1][7][9]
Kapan perusahaan swasta wajib menerima EUDI Wallet?
Paling lambat 24 Desember 2027 menurut perhitungan kami atas jangka waktu 36 bulan, jika hukum atau kontrak mewajibkan mereka menggunakan autentikasi pengguna yang kuat untuk identifikasi daring. Usaha mikro dan kecil dikecualikan, dan penerimaan hanya berlaku atas permintaan sukarela pengguna.[1]
Apakah EUDI Wallet dapat menggantikan verifikasi dokumen?
Untuk satu pelanggan, wallet yang memenuhi syarat dapat menggantikan pemeriksaan dokumen, tetapi tidak sebagai satu-satunya jalur Anda: penggunaan wallet bersifat sukarela dan sarana lain harus tetap tersedia berdasarkan Pasal 5a(15). AMLR mengizinkan dokumen identitas di samping identifikasi elektronik, jadi rencanakan keduanya.[1][9]
Apakah Didit menerima EUDI Wallet saat ini?
Tidak. Penerimaan EUDI Wallet akan segera hadir, belum ada tanggal maupun harga. Saat ini Didit menjalankan eID nasional dan pemeriksaan dokumen dalam satu alur kerja.[17][18]
Sumber
- Regulation (EU) No 910/2014, teks konsolidasi per 18 Oktober 2024, EUR-Lex.
- Commission Implementing Regulation (EU) 2025/848, pendaftaran pihak pengandal wallet, EUR-Lex.
- Commission Implementing Regulation (EU) 2026/1730 tanggal 15 Juli 2026, EUR-Lex.
- Commission Implementing Regulation (EU) 2024/2982, protokol dan antarmuka, EUR-Lex.
- Commission Implementing Regulation (EU) 2026/1731 tanggal 15 Juli 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Komisi Eropa, Juli 2026.
- ARF v3.0.0, Lampiran 2, persyaratan tingkat tinggi per topik, Komisi Eropa.
- Technical Specification 5, format dan API pendaftaran pihak pengandal, Komisi Eropa.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex.
- Regulation (EU) 2016/679 (GDPR), EUR-Lex.
- Regulation (EU) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- Uji kesesuaian OpenID4VP dan OpenID4VCI telah selesai dan terbuka untuk sertifikasi mandiri, OpenID Foundation, 7 Agustus 2026.
- Functional Conformance Assessment Framework, proyek EUDI Wallet.
- Dokumentasi EUDI Wallet Reference Implementation, Komisi Eropa.
- Repositori endpoint verifier EUDI, Apache License 2.0.
- ARF v3.0.0, Lampiran 5, panduan desain untuk skenario berbagi data, Komisi Eropa.
- EUDI Wallet, halaman solusi Didit.
- Wallet ID digital, dokumentasi Didit.
- Pembuat alur kerja, dokumentasi Didit.
- Webhook, dokumentasi Didit.
- Retensi data, dokumentasi Didit.
- Keamanan dan kepatuhan, dokumentasi Didit.
- Sertifikasi, dokumentasi Didit.
Jalur yang Anda pilih hari ini harus tetap bertahan saat Anda berganti vendor, saat wallet nasional terlambat hadir, dan saat audit retensi. Ikuti perkembangan peluncurannya dan cara Didit menangani penerimaan di halaman solusi EUDI Wallet.
Siapkan alur identitas Anda untuk setiap jalur
Verifikasi pengguna dengan eID nasional dan dokumen hari ini, dalam satu alur kerja.
Artikel terkait
- Penerimaan lintas batas EUDI Wallet: satu integrasi di seluruh UE
- Kesiapan EUDI Wallet: kebijakan dan kontrol bagi lembaga yang diatur
- Holder binding EUDI Wallet: apa yang sebenarnya dibuktikan sebuah presentasi
- Integrasi EUDI Wallet: cara memilih rute Anda (panduan 2026)
- Verifikasi identitas FINTRAC pada 2026: metode, aturan, C-12
- Law 25 Quebec dan biometrik: panduan verifikasi identitas (2026)